
Explicación de Remote Authentication Dial-In User Service
Published

La laptop de un empleado se conecta a su WiFi corporativa automáticamente, un invitado obtiene acceso a internet y una terminal de pago se conecta a través de los mismos puntos de acceso. Luego, alguien pregunta por qué el invitado no puede acceder a la terminal, o qué ocurre si su servicio de autenticación queda fuera de línea. Una conexión exitosa por sí sola no responde a ninguna de las dos preguntas.
Ahí es donde el servicio de usuario de acceso telefónico de autenticación remota, usualmente llamado RADIUS, cobra importancia. La manera útil de entender a RADIUS no es solo como un servidor de inicio de sesión. Es un punto de decisión entre la identidad y el acceso a la red, con consecuencias respecto a qué segmento ingresa un dispositivo, qué puede alcanzar y qué debería hacer su equipo cuando no llega ninguna respuesta.
Tabla de contenido
- Qué es RADIUS y las tres tareas de AAA
- Cómo viaja una solicitud de acceso desde el dispositivo hasta el servidor
- Cómo ubica RADIUS a cada dispositivo en su propio segmento
- RADIUS en comparación con TACACS+ y Diameter
- Límites de seguridad de RADIUS y cómo verificar la protección
- Diseñe fallos seguros y verifíquelos antes de la implementación
Qué es RADIUS y las tres tareas de AAA
La laptop de su personal se conecta sin que nadie ingrese una contraseña en el punto de acceso. Es posible que tenga un certificado instalado por su plataforma de administración de dispositivos móviles (MDM). El punto de acceso consulta a un servidor RADIUS si debe admitir esa laptop y qué directiva de acceso debe aplicar.
RADIUS significa Remote Authentication Dial-In User Service. Estrictamente hablando, es un protocolo, no el producto de un servidor en particular. Un servidor RADIUS implementa ese protocolo y devuelve decisiones de acceso a los equipos de red.
Piense en la recepción de un edificio. Quien atiende en la recepción no necesariamente gestiona el directorio de empleados, pero lo consulta antes de emitir un gafete. El gafete podría autorizar el ingreso a la recepción y a las salas de juntas, pero no a la oficina de finanzas.
Las tres funciones AAA que desempeña RADIUS
RADIUS organiza ese trabajo en autenticación, autorización y contabilización, denominado en conjunto AAA.
| Función | Pregunta que responde | Ejemplo típico |
|---|---|---|
| Autenticación | ¿Quién o qué es esto? | Una laptop del personal presenta un certificado de dispositivo |
| Autorización | ¿A qué puede acceder? | Una caja registradora se coloca en su propia VLAN con acceso limitado |
| Contabilidad (Accounting) | ¿Qué ocurrió y durante cuánto tiempo? | Se registran el inicio y fin de la sesión, así como los datos utilizados |
La autenticación y la autorización no son intercambiables. A una identidad válida se le puede denegar el acceso si no cumple con la directiva de esa red. Del mismo modo, una identidad aceptada no debería recibir automáticamente acceso sin restricciones.
La contabilización (Accounting) crea un registro de la conexión, en lugar de grabar todo lo que alguien hace en línea. Los identificadores de sesión, las marcas de tiempo y los registros de uso ayudan a los operadores a investigar accesos y resolver problemas de desconexión.
El diagrama separa estas responsabilidades.
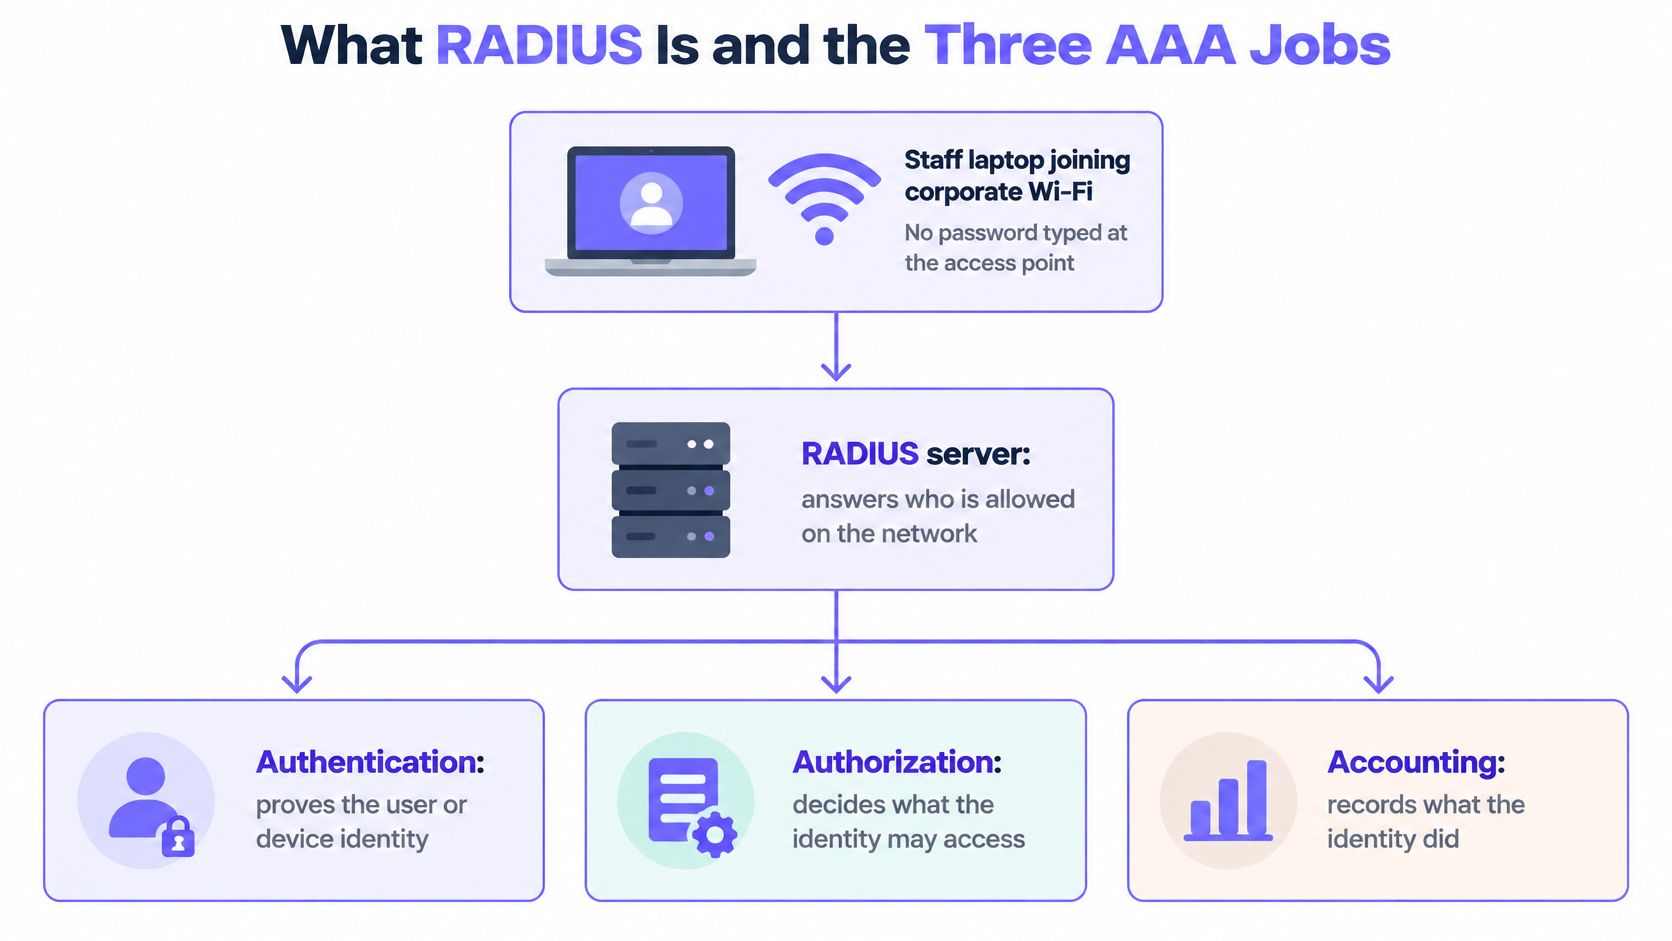
RADIUS se originó a principios de la década de 1990 para centralizar la autenticación de acceso telefónico distribuido; posteriormente, su modelo centralizado se extendió al acceso a redes empresariales, VPN e inalámbricas, tal como se documenta en la especificación de RADIUS y sus reconocimientos históricos.
Distinción práctica: El servidor RADIUS toma la decisión de acceso; el equipo de red la aplica.
Los registros de identidad pueden residir en un directorio o servicio de credenciales independiente. El punto de acceso o switch es el cliente RADIUS, no el lugar donde su organización deba almacenar sus identidades.
Cómo viaja una solicitud de acceso desde el dispositivo hasta el servidor
Comience por separar a los participantes. El suplicante (supplicant) es el dispositivo que solicita la conexión. El autenticador es el punto de acceso o switch que controla la admisión, mientras que un gateway de VPN realiza la función equivalente de control de acceso para conexiones remotas.
En la terminología de RADIUS, ese dispositivo de red es el Servidor de Acceso a la Red, o NAS. A pesar de su nombre, puede ser un punto de acceso en lugar de un servidor en su sala de equipos.
La solicitud sigue esta ruta.
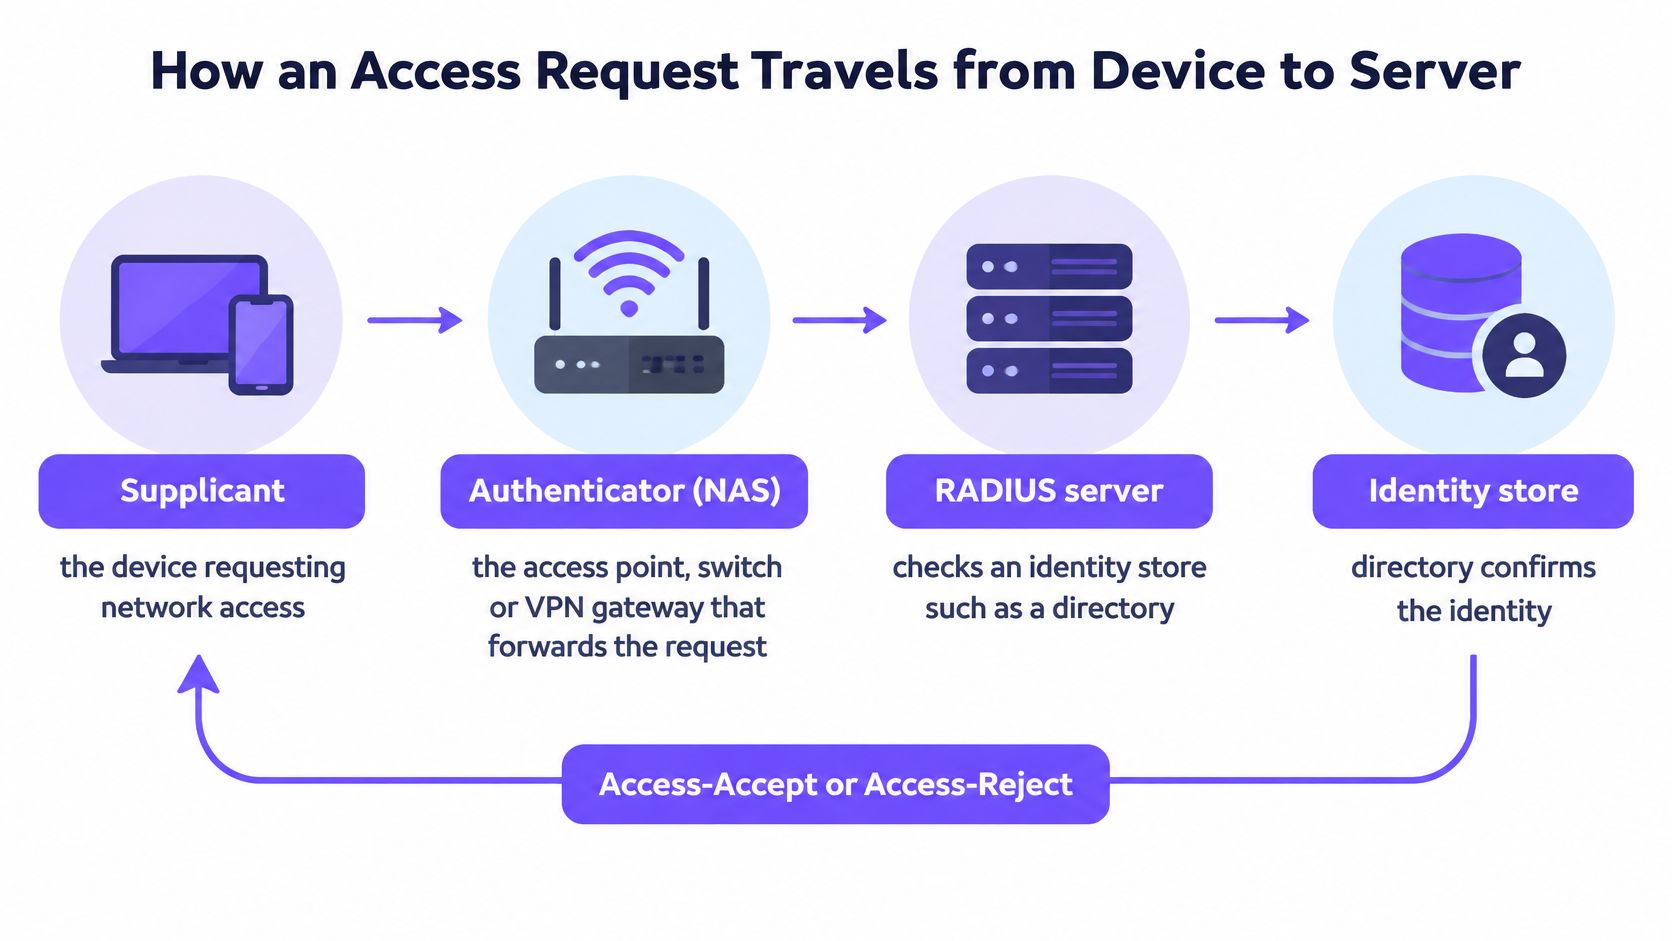
Siga el intercambio
El dispositivo inicia la autenticación. La laptop se comunica con el punto de acceso e inicia el método de autenticación configurado. Esto podría implicar un certificado en lugar de una contraseña escrita.
El NAS envía una solicitud Access-Request al servidor RADIUS. Para el RADIUS convencional, esta viaja a través de UDP y lleva los detalles de la conexión junto con la información de autenticación.
El servidor evalúa la identidad. Utiliza el método de autenticación y la integración de identidades configurados, lo cual podría implicar una búsqueda en el directorio o la validación de certificados. La autenticación por certificado comprueba la prueba de posesión y la confianza, no solo si existe un nombre de usuario.
Si el intercambio requiere más información, el servidor devuelve un Access-Challenge. La respuesta del dispositivo viaja de vuelta a través del NAS y el intercambio puede continuar hasta que el servidor pueda tomar una decisión.
El servidor devuelve su decisión. Un Access-Accept incluye los atributos de autorización aplicables; un Access-Reject deniega el acceso. Una credencial correcta no anula una política que prohíba el acceso.
El NAS aplica la política aceptada y reporta la actividad de la sesión mediante mensajes Accounting-Request. Los registros de inicio, actualización provisional y detención describen el ciclo de vida de la sesión.
Tipos de mensajes de RADIUS y qué significa cada uno
| Mensaje | Enviado por | Significado |
|---|---|---|
| Access-Request | Punto de acceso o NAS | Aquí están las credenciales o mensajes de autenticación; por favor verifíquelos |
| Access-Challenge | Servidor RADIUS | Se requiere más información, como un código de un solo uso |
| Access-Accept | Servidor RADIUS | La autenticación y las directivas permiten el acceso; aplique los atributos que se indican a continuación |
| Access-Reject | Servidor RADIUS | Las credenciales o las directivas no permiten el acceso |
| Accounting-Request | Punto de acceso o NAS | Sesión iniciada, actualizada o detenida |
Para la autenticación 802.1X por cable e inalámbrica, los mensajes del Protocolo de Autenticación Extensible, o EAP, viajan dentro del intercambio RADIUS. Métodos como EAP-TLS y PEAP determinan lo que valida el servidor. Con estos métodos, el punto de acceso retransmite los mensajes EAP en lugar de necesitar leer las credenciales protegidas.
Al solucionar problemas, utilice Wireshark para ubicar el Access-Accept en una captura convencional de RADIUS e inspeccionar sus atributos. Para el transporte protegido con TLS, utilice en su lugar diagnósticos del lado del servidor o un punto de captura debidamente autorizado. Luego, compare la respuesta con la directiva que aplicó el NAS, no solo con el icono de conexión de la laptop.
Cómo RADIUS ubica cada dispositivo en su propio segmento
Por ejemplo, supongamos que un hotel cuenta con una tableta de mantenimiento, una laptop de recepción y el teléfono de un huésped que utilizan la misma infraestructura de puntos de acceso. Requieren accesos distintos: aplicaciones de mantenimiento, sistemas de recepción e internet para invitados, respectivamente. Compartir el hardware de radio no debería significar compartir permisos.
La imagen muestra cómo el punto de acceso puede aplicar segmentos de red independientes.
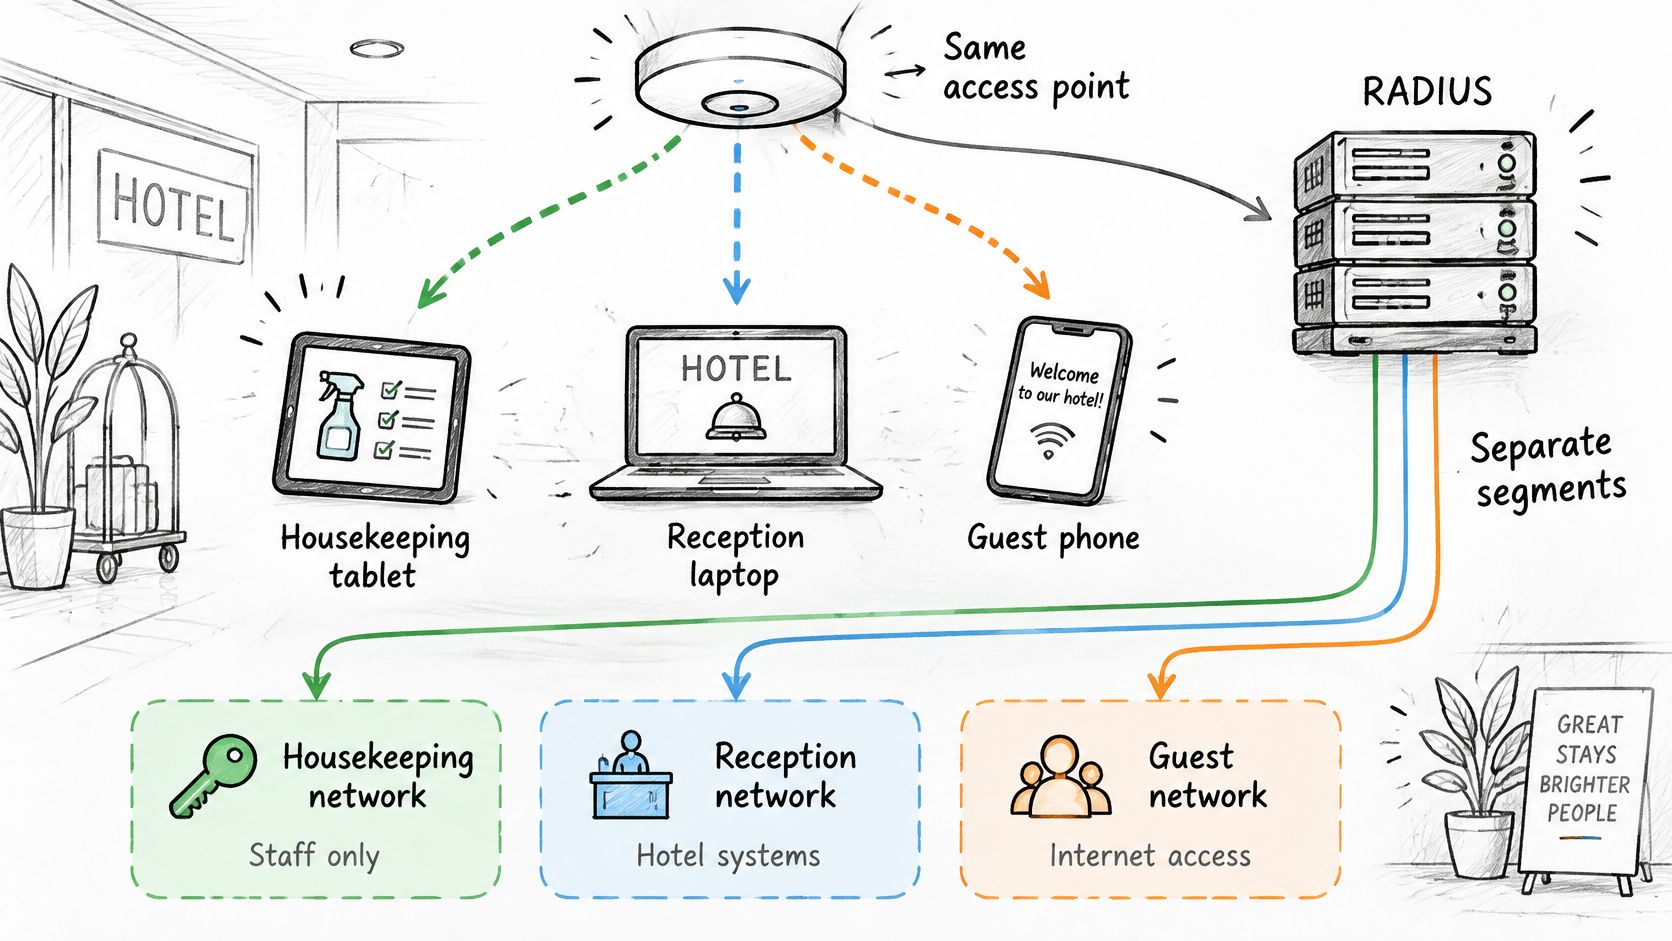
Una VLAN es un segmento lógico de red. RADIUS puede devolver una asignación de VLAN en el Access-Accept, y el switch o punto de acceso la aplica al puerto o a la sesión autenticada. La infraestructura física aún requiere las VLAN correspondientes y la configuración de enrutamiento.
Convierta los grupos de directorio en políticas de red
Para la asignación dinámica de VLAN, el servidor puede devolver estos atributos de túnel:
- Tunnel-Type: configúrelo en VLAN para identificar el tipo de túnel solicitado.
- Tunnel-Medium-Type: configúrelo con el valor de medios IEEE 802 que espera el equipo.
- Tunnel-Private-Group-ID: configúrelo con el identificador de VLAN deseado.
La pertenencia a grupos de directorio puede determinar esos valores. Un grupo de limpieza se asigna al segmento de limpieza, mientras que el personal de recepción recibe una directiva diferente. En nuestra red Secure, las integraciones con Entra ID, Okta y Google Workspace permiten que la pertenencia a grupos defina el VLAN.
Purple Access ofrece redes abiertas, seguras y de xPSK. Nuestro Cloud RADIUS utiliza la identidad para dirigir los dispositivos a la red y VLAN adecuadas, y rechaza a los empleados dados de baja cuya cuenta esté deshabilitada. El personal de limpieza, recepción y operaciones puede autenticarse mediante certificados EAP-TLS distribuidos por MDM en lugar de una contraseña compartida para empleados.
Este video ofrece otra perspectiva del modelo de acceso.
Revise el perímetro, no solo la etiqueta
Un SSID es el nombre de la red inalámbrica que ve el usuario. Por sí solo, no garantiza que los dispositivos estén aislados, y una asignación de VLAN no genera reglas de firewall de manera automática.
Para lograr una segmentación de VLAN eficaz, configure el tráfico permitido entre segmentos y pruébelo. La tableta del personal de limpieza debería acceder a la aplicación que requiere sin obtener acceso a los sistemas de recepción.
Un inicio de sesión exitoso demuestra la admisión. Una prueba de tráfico demuestra si se aplica el límite previsto.
Antes del despliegue, autentique un dispositivo de prueba, inspeccione el atributo VLAN devuelto y confirme su asignación real. Atributos faltantes, asignaciones incompatibles o un valor predeterminado permisivo de VLAN pueden perjudicar una política de identidad que, por lo demás, sería adecuada.
Comparación de RADIUS con TACACS+ y Diameter
| Protocolo | Transporte y puerto | Qué se cifra | Uso típico |
|---|---|---|---|
| RADIUS | UDP, con puertos de servicio de autenticación y contabilidad independientes | En RADIUS convencional basado en contraseñas, se oculta el atributo de contraseña, no el paquete completo | Acceso a WiFi, VPN y 802.1X de switches |
| TACACS+ | TCP, utilizando su puerto de servicio de administración designado | Todo el cuerpo del paquete, no el encabezado | Inicio de sesión de administrador y control de comandos en routers y switches |
| Diameter | TCP o SCTP, utilizando su puerto de servicio designado | La protección depende de TLS o IPsec | Redes móviles y de roaming |
Utilice RADIUS para la admisión de usuarios y dispositivos, y TACACS+ para el control de comandos de administrador. Diameter pertenece principalmente a arquitecturas orientadas a telecomunicaciones, en lugar de ser un reemplazo habitual para la autenticación empresarial de WiFi.
La pregunta decisiva es qué se intenta autorizar. Una laptop del personal necesita permiso para unirse a un segmento de red. Un administrador de red necesita permiso para iniciar sesión en un router y quizás ejecutar un comando de diagnóstico sin modificar su configuración.
La admisión y la administración son tareas distintas
RADIUS combina el resultado de una autenticación con los atributos de autorización necesarios para establecer el acceso a la red. Esto resulta ideal para un punto de acceso que debe decidir si admite un dispositivo y qué rol aplicarle.
TACACS+ separa la autenticación, la autorización y la contabilidad de manera más explícita. Para la administración de dispositivos, puede utilizarlo para distinguir el permiso para iniciar sesión del permiso para ejecutar comandos específicos. Su equipo debe admitir el comportamiento de autorización de comandos que pretenda aplicar.
Por lo tanto, una organización puede ejecutar ambos protocolos, a menudo a través de servicios o configuraciones independientes. Su infraestructura inalámbrica consulta a RADIUS sobre el acceso a los terminales, mientras que sus interfaces de administración consultan a TACACS+ sobre la actividad de los administradores. No hay contradicción porque las decisiones protegen puntos de entrada distintos.
No elija basándose únicamente en la columna de cifrado
La frase cuerpo completo del paquete no significa que toda la ruta de comunicación no necesite mayor protección. El manejo de secretos compartidos, las actualizaciones de implementación, el aislamiento de la red de administración y la seguridad del transporte siguen siendo consideraciones de diseño importantes.
De igual forma, el transporte confiable de Diameter no lo convierte en una actualización inmediata para un punto de acceso que espera RADIUS. Los equipos de red, las integraciones de identidad y las herramientas operativas deben admitir el protocolo elegido.
Elija el protocolo que admitan sus dispositivos para la tarea que necesita y, a continuación, verifique sus propiedades de seguridad por separado. Reemplazar un protocolo conocido por uno más complejo no resolverá una directiva de autorización incorrecta ni una configuración de respaldo no probada.
Límites de seguridad de RADIUS y cómo verificar la protección
MFA no hace que una implementación de RADIUS sea confiable de forma automática. Refuerza la comprobación de identidad, pero un dispositivo de red también debe poder confiar en la respuesta de autenticación que recibe. Son requisitos de seguridad independientes.
La divulgación de Blast-RADIUS en 2024 demostró que, bajo condiciones específicas, un atacante tipo man-in-the-middle podría falsificar un Access-Accept, obtener acceso sin adivinar credenciales y posiblemente eludir la MFA sin que el servidor RADIUS sepa de la sesión no autorizada, de acuerdo con el aviso de seguridad sobre Blast-RADIUS del Centro de Ciberseguridad de la Isla de Man.
El punto débil no es necesariamente la contraseña del usuario. Puede ser el intercambio entre el equipo de acceso y el servidor.
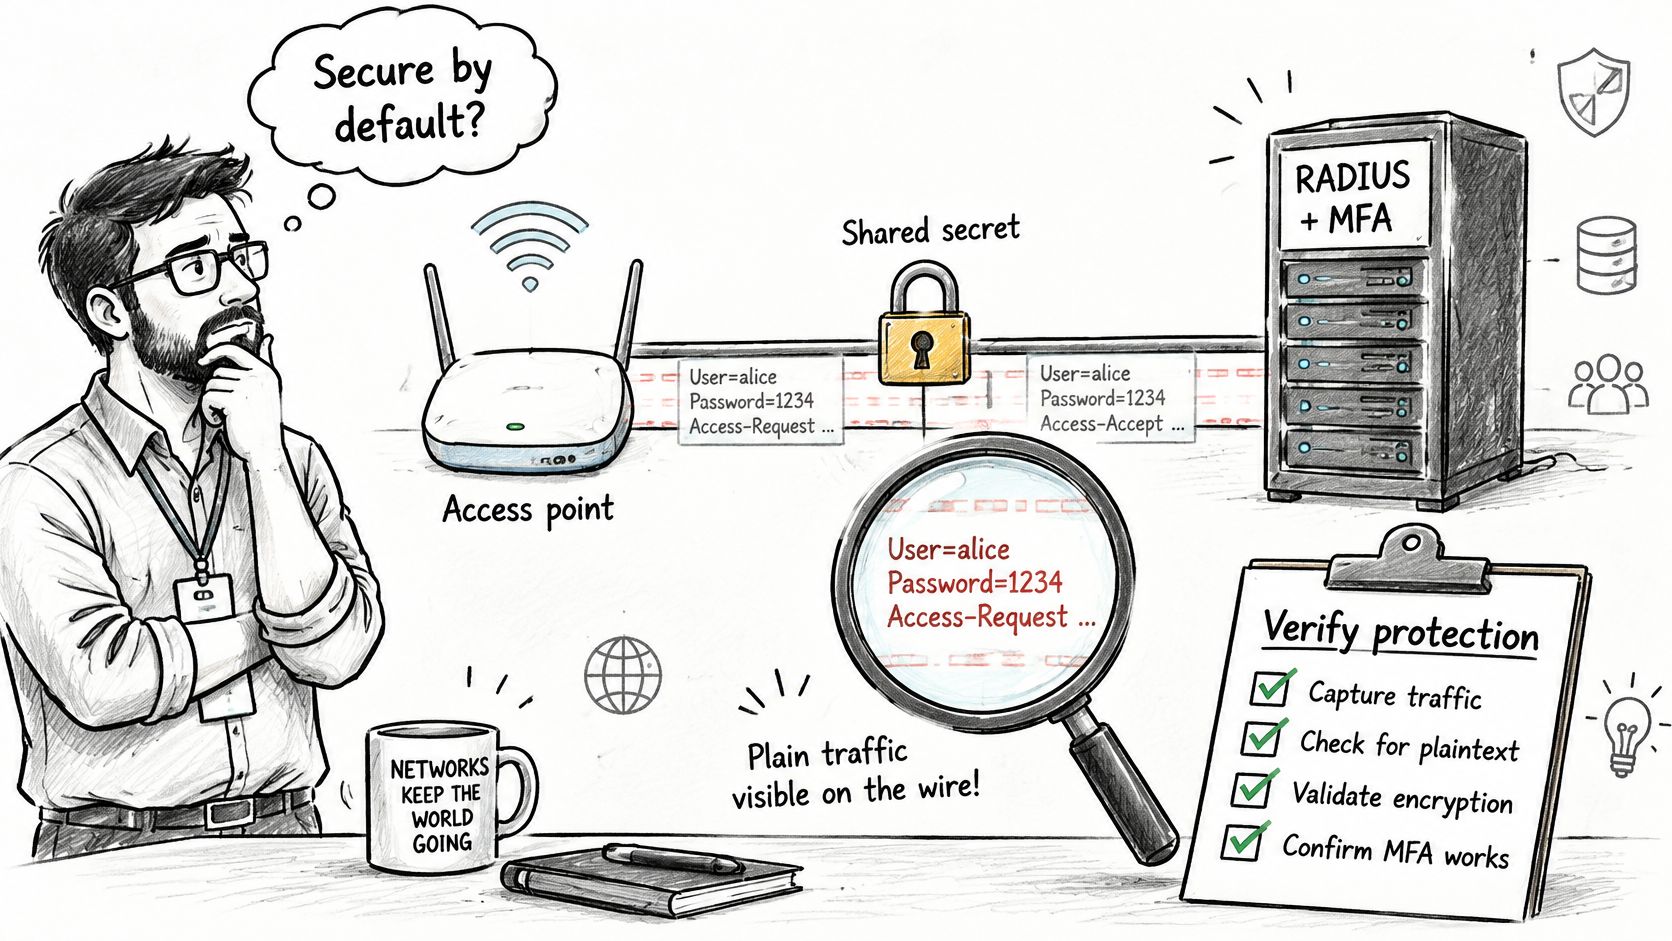
Proteja tanto el mensaje como su transporte
El RADIUS convencional utiliza un secreto compartido entre el NAS y el servidor, pero eso no equivale a la confidencialidad moderna de extremo a extremo. La ocultación de contraseñas en un método de contraseña heredado como PAP no debe confundirse con el cifrado de todo el intercambio.
Exija el procesamiento de Message-Authenticator como medida inmediata de integridad, siguiendo las directrices actualizadas para clientes y servidores. Actualizar únicamente el servidor deja dudas sin resolver sobre lo que los puntos de acceso, gateways y proxies envían y aplican.
Para una protección de transporte a más largo plazo, planifique el uso de RADIUS sobre TLS, comúnmente denominado RadSec, u otra ruta debidamente protegida. Un método EAP protegido y un transporte RADIUS protegido abordan partes distintas de la conexión, por lo que no debe tratar a ninguno de ellos como un sustituto universal del otro.
Verifique toda la infraestructura, no solo una configuración
- Haga un inventario de cada cliente RADIUS: Incluya switches, puntos de acceso, gateways VPN y proxies, junto con su firmware y las opciones de transporte compatibles.
- Confirme la aplicación en ambos extremos: Verifique la generación y validación de Message-Authenticator, incluido el tratamiento de valores faltantes o no válidos.
- Pruebe métodos heredados: Evalúe las rutas PAP, CHAP y MS-CHAP dondequiera que permanezcan habilitadas en lugar de asumir que la prueba principal de WiFi las cubre.
- Inspeccione los resultados negativos: En un entorno de prueba controlado, confirme que las solicitudes malformadas o desprotegidas se rechacen y que los registros expliquen el motivo.
- Valide la confianza de los certificados: Configure los suplicantes para que confíen en la identidad del servidor de autenticación previsto en lugar de aceptar certificados de servidor arbitrarios.
Conserve evidencia de esas pruebas junto con el inventario de clientes. Un panel que muestre MFA habilitado no puede demostrar que una puerta de enlace heredada rechace una respuesta falsificada.
Conclusión de seguridad: Tanto la garantía de identidad como la entrega confiable de mensajes deben cumplirse antes de que el NAS conceda el acceso.
Diseñe mecanismos de falla segura y verifíquelos antes de la implementación
RADIUS generalmente se ejecuta sobre UDP. Eso significa que el servidor de acceso a la red, no el servidor, controla los temporizadores de retransmisión y el comportamiento de servidores alternativos, como establece la guía de transporte UDP de RFC 2865. Trate los valores de tiempo de espera y reintento como parte de la política de acceso. Una respuesta demorada suele ser inútil para un inicio de sesión interactivo, y una cadena de reintentos sin control deja a los usuarios esperando mientras nadie sabe qué servidor respondió.
Un tiempo de espera agotado (timeout) no es un Access-Reject. Es posible que la solicitud nunca haya llegado o que la respuesta se haya perdido en el camino de regreso. Por lo tanto, su equipo de acceso necesita una política explícita para la incertidumbre, de forma muy parecida a una recepción que no puede comunicarse con la oficina de seguridad: debe decidir si retiene al visitante, lo envía a una sala de espera o lo admite con un pase anterior.
Elija qué sucede cuando no se recibe respuesta
| Resultado de la falla | Experiencia del usuario | Consecuencia de seguridad |
|---|---|---|
| Falla cerrada (Fail closed) | Se deniega el nuevo acceso | Preserva el límite de admisión, a costa de la disponibilidad |
| Falla abierta (Fail open) | El dispositivo entra en un segmento de respaldo o de invitados VLAN | Puede eludir la segmentación prevista si ese segmento es demasiado permisivo |
| Retener acceso en caché | Los dispositivos existentes o previamente conocidos siguen funcionando | El acceso puede durar más que la revocación de una cuenta o credencial |
Un respaldo restringido para invitados puede ser intencional para un servicio en particular. No debería convertirse en acceso de emergencia a los sistemas del personal, a la infraestructura de pagos o a las interfaces de administración. El acceso en caché también necesita un tiempo de vida y un alcance definidos. Documente qué credenciales o decisiones retiene el NAS, qué sucede durante la reautenticación y si un cambio en el directorio puede surtir efecto mientras el servicio principal no esté disponible.
Separe la revocación del siguiente inicio de sesión
Deshabilitar una cuenta y desconectar sus sesiones activas son operaciones distintas. En los equipos compatibles, RADIUS Change of Authorization, o CoA, puede modificar o finalizar una sesión activa sin esperar a que se produzca un nuevo inicio de sesión. Purple Access utiliza RADIUS CoA en su red Secure para terminar las sesiones activas de una cuenta deshabilitada en todas las ubicaciones, dependiendo la finalización de la sesión activa de la compatibilidad del punto de acceso. También permite revocar una clave individual sin afectar a las demás, de modo que dar de baja a un contratista o dispositivo no requiere desconectar a todos los demás. Pruebe este comportamiento mientras un dispositivo esté transfiriendo tráfico de forma activa. Registre cuándo deshabilita la identidad, cuándo finaliza la sesión y si se rechaza una reconexión inmediata.
Elabore una lista de verificación de implementación respaldada con evidencias
El borrador del IETF sobre la desaprobación de prácticas inseguras de RADIUS apunta hacia el transporte basado en TLS. Trate también esa migración como un proyecto de compatibilidad, ya que es posible que los equipos heredados no manejen correctamente el transporte o los atributos requeridos.
Antes de expandirse más allá de una prueba piloto, verifique estos controles:
- Denegación por defecto: Las identidades desconocidas y las solicitudes no resueltas no reciben acceso privilegiado.
- Respaldo restringido: Ninguna VLAN de emergencia amplia otorga una accesibilidad no deseada.
- Almacenamiento en caché delimitado: Documente y pruebe cuánto tiempo permanecen utilizables las credenciales o decisiones almacenadas en caché.
- Endpoints alternativos probados: Simule un servidor principal inaccesible, no simplemente un apagado limpio del servicio.
- Registros de auditoría independientes: Conserve las decisiones de aceptación, rechazo, tiempo de espera y respaldo con la identidad, el sitio y la política aplicada.
Utilice un procedimiento repetible de prueba de autenticación RADIUS e incluya un punto de acceso heredado en la prueba piloto. Pruebe la respuesta de autorización de un endpoint alternativo con el mismo cuidado que su accesibilidad.
Mida la precisión así como la disponibilidad
Monitoree la latencia de autenticación, el tiempo de conmutación por error, la exactitud de la autorización y el tiempo de propagación de la revocación. Supervise también las tasas de reintentos, ya que un aumento en las retransmisiones puede evidenciar pérdidas en la WAN, problemas de enrutamiento o un backend sobrecargado antes de que los usuarios reporten conexiones fallidas. Un servicio distribuido geográficamente puede permanecer accesible mientras devuelve información de directorio desactualizada o políticas inconsistentes. Compare los atributos devueltos y el acceso real en cada sitio probado, incluso durante la conmutación por error y la recuperación.
Finalice la prueba piloto con una respuesta por escrito a una pregunta concreta: ¿La implementación actual falla en modo seguro (fail closed) y el equipo puede demostrarlo? Conserve la evidencia de paquetes, los resultados del controlador, las pruebas de tráfico y los registros de revocación juntos para que la respuesta se mantenga válida tras el siguiente cambio de firmware o de políticas.
Purple Access proporciona Cloud RADIUS administrado con redes abiertas, seguras y de xPSK basadas en la identidad, asignación de VLAN y revocación selectiva. Visite Purple Access para planificar cómo sus puntos de acceso actuales pueden aplicar las decisiones de acceso correctas e identificar las pruebas de conmutación por error y revocación que requiere su despliegue.


