Comparativa de 10 soluciones de WiFi para invitados: Guía práctica de compra
Published
Un mejor punto de acceso no solucionará una red de invitados a la que los visitantes no puedan unirse. Más sorprendente aún, actualizar el hardware puede introducir otro problema de compatibilidad: la guía de despliegue de Cisco señala que los SSID abiertos y no cifrados no están permitidos en la banda de 6 GHz, por lo que un servicio de invitados abierto existente no puede migrarse allí sin cambios (guía de despliegue de 6 GHz de Cisco).
Las fallas menos ruidosas ocurren antes de que alguien verifique el rendimiento de la radio. El personal comparte contraseñas comunes en notas adhesivas, los visitantes abandonan los portales cautivos que no pueden completar y los equipos de marketing añaden campos obligatorios sin probar si los invitados pueden conectarse. Un portal puede verse impecable en una demostración y aun así convertirse en un obstáculo en una recepción concurrida.
Adquiera soluciones de WiFi para invitados en función del problema que necesita resolver, no de la lista de funciones más larga. La proliferación de SSID requiere controles de identidad y políticas. La incorporación en hoteles necesita una integración confiable con el sistema de gestión de propiedades. El marketing por WiFi necesita un flujo de inicio de sesión utilizable y un manejo de datos defendible, no solo otra base de datos de contactos.
Regla práctica: Pruebe el recorrido de conexión completo, incluyendo la autenticación fallida y la revocación de acceso, antes de evaluar el panel de control.
La misma distinción se aplica cuando la conectividad respalda el acceso físico. Una comparación de seguridad en accesos entre WiFi y LTE pertenece al debate general sobre dependencias de conectividad, no como un sustituto para probar el diseño de la red de invitados.
Las opciones a continuación abarcan Captive Portals, Passpoint y OpenRoaming, autenticación en la nube, integraciones para la industria de la hospitalidad y plataformas de interacción. Sus modelos de precios son importantes, pero también lo es aquello que sigue siendo su responsabilidad después de firmar el contrato.
Tabla de contenido
- 1. Purple Access
- 2. Cloud4Wi
- 3. Cloudi-Fi
- 4. IronWiFi
- 5. Spotipo
- 6. Aislelabs Connect
- 7. ElevenOS
- 8. Nomadix Captive Portal
- 9. Beambox
- 10. Adentro
- Comparativa de las 10 mejores soluciones de WiFi para invitados
- Adapte la herramienta al problema, no a la lista de funciones
1. Purple Access
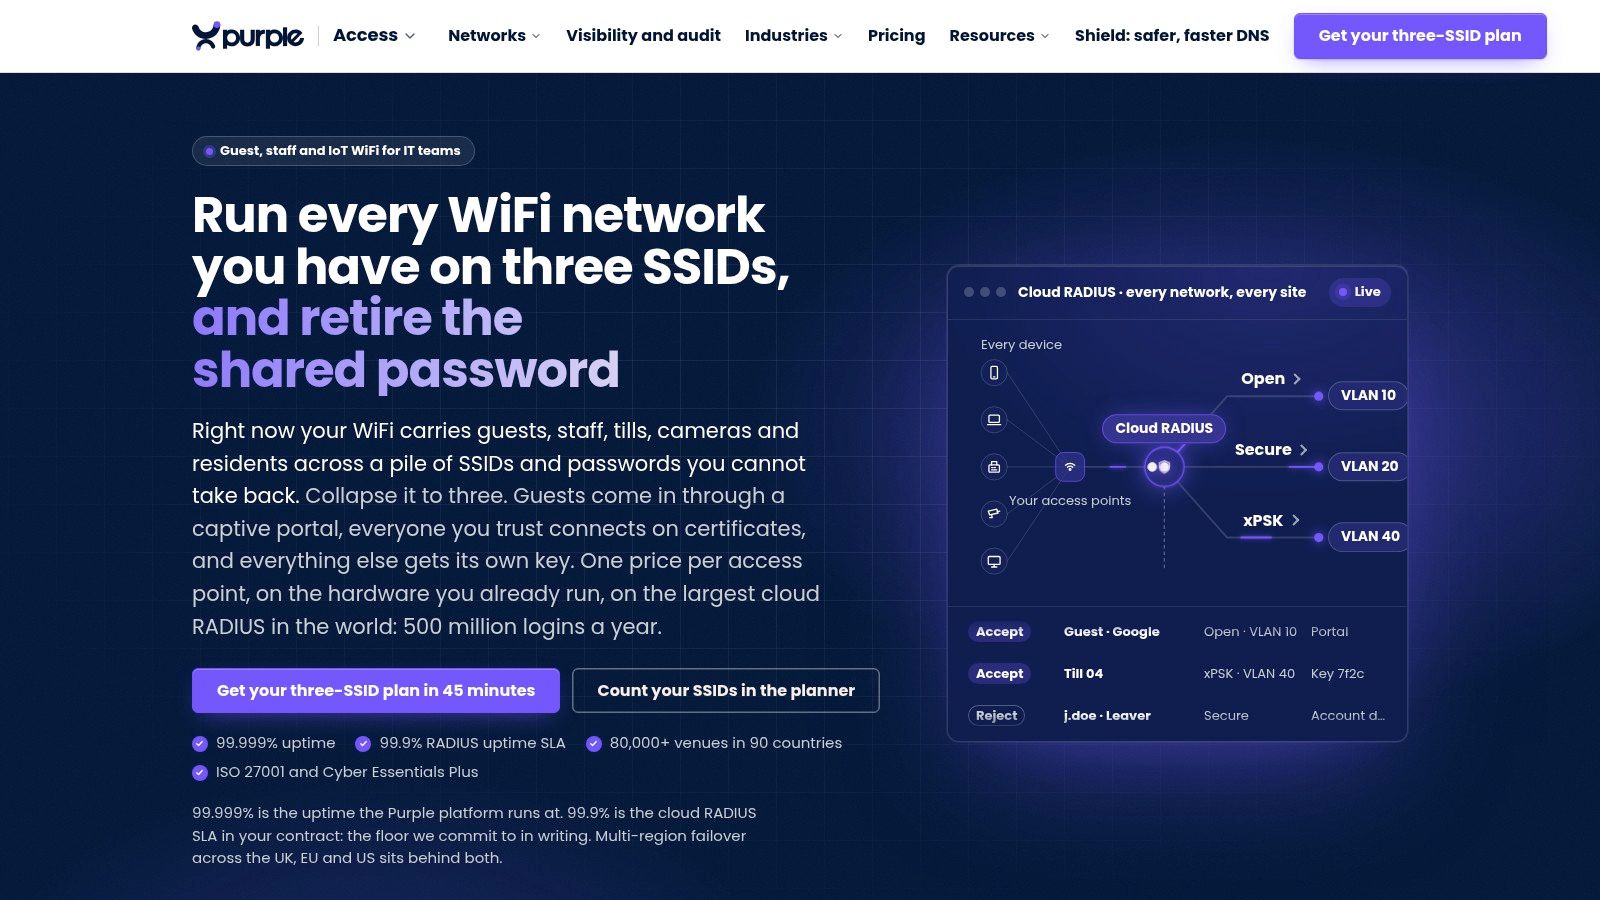
Ideal para operadores multisitio que enfrentan proliferación de SSID, contraseñas compartidas y políticas de acceso inconsistentes. Purple Access aborda la conectividad de invitados como parte de la arquitectura de identidad de la red, en lugar de tratar al Captive Portal como un destino independiente.
Su diseño separa el acceso abierto para invitados y BYOD, el acceso seguro para usuarios de confianza y el acceso xPSK para dispositivos, residentes o inquilinos. Cloud RADIUS asigna las conexiones a la VLAN correspondiente, mientras que el acceso basado en certificados mediante MDM ofrece a los dispositivos administrados del personal una ruta de incorporación diferente a la de los visitantes.
Esa distinción es fundamental cuando la infraestructura incluye laptops, equipos de pago, dispositivos de residentes y equipos que no pueden usar certificados. Las credenciales xPSK individuales permiten cambios de política focalizados y revocaciones sin necesidad de reemplazar una contraseña compartida entre usuarios no relacionados.
Dónde demuestra su valor la arquitectura
Purple combina portales personalizados, SSO, inicio de sesión por SMS y redes sociales, validaciones con PMS hotelero y captura de consentimiento junto con Passpoint y OpenRoaming. El beneficio operativo radica en contar con diferentes rutas de acceso bajo un modelo de políticas común, en lugar de forzar a cada dispositivo a pasar por el mismo flujo en el navegador.
- Control de red: La asignación de VLAN basada en identidad, el acceso por certificado y las claves individuales abordan diferentes niveles de confianza.
- Infraestructura existente: La plataforma funciona como una superposición en puntos de acceso compatibles, con integraciones de directorio, MDM, PMS y auditoría.
- Modelo comercial: Las funciones de pago utilizan licencias por punto de acceso en lugar de cobros por dispositivo o por autenticación. Solicite una cotización desglosada para la combinación requerida.
El balance está en el trabajo de implementación. Consolidar los SSID sigue implicando validar las capacidades del controlador, el manejo de VLAN, la entrega de certificados y lo que sucede cuando los servicios de autenticación no están disponibles.
La guía de Purple sobre soluciones de control de acceso a la red es un contexto útil para distinguir la incorporación de visitantes de la autorización de red más amplia. Para una prueba de concepto, pruebe un dispositivo administrado de empleado, un teléfono de visitante no administrado y un dispositivo sin navegador, y luego revoque cada uno de forma independiente.
Elija Purple cuando el problema de fondo sea la gobernanza del acceso en toda la propiedad. No espere que un despliegue de portal por sí solo repare políticas de conmutación, firewall o identidad inconsistentes.
2. Cloud4Wi
Marcar la casilla de Passpoint en una propuesta no determina qué dispositivos pueden registrarse, qué identidades se aceptan ni dónde funcionarán esas credenciales. Esa es la cuestión central con Cloud4Wi: el acceso de retorno automático suena atractivo hasta que el roaming, las fuentes de identidad y los dispositivos no gestionados deben ponerse a prueba en su infraestructura. El error de compra consiste en tratar a Passpoint como una simple función del portal, cuando en realidad es una decisión estratégica de registro y credenciales.
Cloud4Wi se posiciona como una solución superpuesta en lugar de un portal de reemplazo total, combinando un acceso de invitados personalizado con Passpoint, OpenRoaming, controles de consentimiento y opciones más amplias de gestión de acceso, como conectividad MDU y control de acceso a la red en la nube. El problema que resuelve es la dispersión de plataformas: una ubicación requiere WiFi para visitantes, otra necesita acceso residencial o para inquilinos, y el acceso basado en identidad ya forma parte del plan de trabajo.
Ejecute la prueba de concepto como una prueba de integración. Traiga a un visitante recurrente, un dispositivo nuevo sin perfil y una autenticación fallida, luego observe qué hacen el controlador, el servicio en la nube, el servicio de asistencia y el portal de respaldo.
Puede ofrecer más funciones de las que necesita una cafetería pequeña. Para una empresa que busca evitar productos independientes para acceso de invitados, residencial y basado en identidad, confirme qué suscripción cubre el acceso, el roaming y las integraciones antes de que la propuesta se convierta en tres facturas diferentes.
3. Cloudi-Fi
La desviación de políticas es el caso de uso de Cloudi-Fi. Cloudi-Fi se centra en el acceso centralizado de invitados en múltiples ubicaciones, incluyendo instalaciones con equipos de red mixtos.
Un panel central es útil únicamente si el equipo de red realmente aplica la política que se muestra en él.
Sus opciones de portal abarcan páginas personalizadas con la marca, correo electrónico, SMS, redes sociales y acceso patrocinado, además de controles de consentimiento, registro, retención e integraciones empresariales. Esa amplitud es clave cuando los equipos locales han desarrollado diferentes hábitos y el área de TI central necesita un solo modelo operativo.
Pruebe los modos de falla comunes: un establecimiento conserva los registros de visitantes durante demasiado tiempo, otro autoriza contratistas mediante una hoja de cálculo, un tercero permite que el personal local edite la configuración de la página de bienvenida (splash page). Solicite al proveedor que aplique una política aprobada en todas sus familias de controladores y, a continuación, muestre los permisos de administrador, los reportes de excepciones, las exportaciones de registros, los flujos de trabajo de eliminación y cómo se registra una solicitud de autorización desde la recepción.
El balance está en el alcance. Espere más trabajo técnico y organizacional antes del despliegue que con una herramienta solo de portal, y obtenga precios que separen sitios, servicios de autenticación, integraciones y responsabilidades de soporte.
Las ubicaciones vinculadas a procesamientos de pago requieren una prueba adicional. Mantenga la evaluación del portal separada de la validación del perímetro de red; esta guía sobre cumplimiento de PCI-DSS y WiFi ofrece contexto, mientras que su segmentación aún debe ser comprobada.
Considere Cloudi-Fi cuando el problema a resolver sea la administración inconsistente entre diferentes ubicaciones.
4. IronWiFi
La incorporación de visitantes y la autenticación del personal suelen adquirirse como dos compras independientes. IronWiFi es la opción a cotizar cuando un equipo desea un Captive Portal y RADIUS-as-a-Service del mismo proveedor.
La cotización es donde los compradores fallan. Considere un sitio con 40 puntos de acceso y 300 cuentas de empleados: el acceso de invitados se factura por AP mientras que la red de empleados se factura por usuario, por lo que una cifra global combinada oculta dos curvas de escalabilidad que se mueven de forma diferente a medida que la propiedad crece. Cotice cada línea por separado y pregunte sobre los mínimos por recinto antes de asumir que una implementación pequeña o dispersa resultará económica.
Proveedor compartido, credenciales separadas. Combinar la compra no significa que los invitados y el personal deban compartir los permisos de red o los procedimientos de recuperación.
En el lado de los invitados, los flujos de trabajo del portal abarcan correo electrónico, redes sociales, SMS, cupones, acceso con un clic y acceso de pago; Passpoint y OpenRoaming añaden otras formas de acceso para los visitantes. El acceso del personal funciona con autenticación empresarial. Mantenga bajo control las expectativas de marketing: valide cualquier requisito avanzado de campaña o atribución de visitas en lugar de asumir que un portal flexible lo incluye.
Pruebe las dos audiencias como flujos de trabajo independientes. Las pruebas de personal corresponden al ciclo de vida y revocación de credenciales; las pruebas de visitantes corresponden al descubrimiento del portal, un inicio de sesión fallido y la recuperación de sesión.
Una pregunta de soporte importa más que la lista de funciones: cuando falla una autenticación, ¿puede el proveedor mostrar si la causa fue la configuración del controlador, el rechazo de la identidad o la autorización? Sin esa visibilidad, el mismo ticket pasa de un proveedor a otro.
IronWiFi se gana un lugar en la lista de candidatos cuando la autenticación motiva la compra y el marketing es secundario.
5. Spotipo
Los términos del plan importan más que la maqueta del portal.
Spotipo se adapta a establecimientos que buscan un Captive Portal personalizado con captura de contactos, inicio de sesión mediante redes sociales, cupones, acceso de pago y administración multisitio sin transformar el WiFi de invitados en un proyecto complejo de gestión de identidades. Una cadena de cafeterías puede mantener un acceso ágil; un MSP puede ofrecer a cada cliente o ubicación su propio portal y permisos. Las opciones basadas solo en contraseñas y términos son útiles para días de conferencias, mientras que la captura de contactos representa la vía para el crecimiento del CRM.
El riesgo de compra son los cálculos del límite permitido durante un pico de tráfico. Los planes separan el uso de invitados del acceso a funciones, así que pregunte cómo se cuentan los invitados únicos, si el contador se reinicia por sitio o cuenta, y qué hace el portal cuando se agota el límite incluido a mitad de un evento: bloquear nuevos dispositivos, omitir la página de bienvenida (splash page), poner inicios de sesión en cola o continuar brindando el servicio mientras se cobran excedentes. Pruebe ese límite antes del lanzamiento.
Mantenga estrecho el flujo de datos. Confirme que la sincronización con Mailchimp, HubSpot, Klaviyo o Zapier transmita el estado del consentimiento, gestione duplicados y respete las solicitudes de cancelación de suscripción o eliminación en los sistemas posteriores. Si el objetivo es la incorporación mediante certificados o la segmentación basada en identidad, evalúelo por separado; un portal de marketing elegante no es prueba de control sobre la red.
6. Aislelabs Connect
Aislelabs Connect es más relevante cuando el acceso de invitados alimenta un programa de interacción con los visitantes más amplio. Combina una incorporación personalizada con la marca y la captación de perfiles con consentimiento, con la opción de integrarse junto con los productos de analítica y marketing de Aislelabs.
Aislelabs Connect admite flujos de trabajo como correo electrónico, redes sociales, SMS, cupones, formularios e inicio de sesión con número de habitación de hotel o folio. Passpoint ofrece a los huéspedes que regresan otra vía de acceso, mientras que las conexiones con el CRM y las plataformas de correo electrónico impulsan la interacción posterior.
La parte difícil es decidir qué datos necesita el recinto. El hecho de que un campo esté disponible en el creador del portal no justifica su recopilación.
Un estudio de 2025 sobre 55 puntos de acceso WiFi públicos en Alemania reveló la persistencia de prácticas de alto riesgo en portales cautivos y violaciones al GDPR, incluyendo la recolección excesiva de datos personales. Esa es una razón para examinar el flujo de trabajo de datos completo, no para tratar una casilla de consentimiento como una aprobación para cualquier uso.
Mantenga diferenciados el acceso y la interacción
- Requisito de acceso: Identifique lo que es necesario para ofrecer el servicio de internet.
- Interacción opcional: Haga explícitas las opciones de marketing y revise la redacción con el responsable de privacidad correspondiente.
- Requisito del ciclo de vida: Pruebe la retención, eliminación, exportaciones y el comportamiento de las plataformas conectadas.
Aislelabs es una opción de categoría idónea para centros comerciales, hotelería y otros establecimientos centrados en visitantes. Obtenga una cotización delimitada y establezca qué funciones corresponden a Connect en comparación con los productos adyacentes.
Si su problema principal es la autenticación del personal o la segmentación de la red, no permita que la analítica de visitantes domine la evaluación. Esos controles de red aún necesitan sus propias pruebas de aceptación.
7. ElevenOS
En un hotel, el huésped puede pedir ayuda a la recepción mucho antes de que TI vea un ticket. Vale la pena considerar ElevenOS cuando esa realidad operativa importa más que construir otro Captive Portal personalizado.
ElevenOS se enfoca en la industria de la hospitalidad y la conectividad en múltiples propiedades, con aplicaciones en otros entornos inmobiliarios. Sus capacidades incluyen la gestión centralizada de marca, portales para huéspedes, códigos de acceso, planes de internet por niveles, conectividad para conferencias e integraciones con propiedades o programas de lealtad.
La distinción útil radica entre tener un conector PMS y respaldar el flujo de trabajo real del hotel. Los cambios de habitación, las estancias prolongadas, los nombres que no coinciden y los sistemas ascendentes no disponibles deben formar parte de la demostración.
Pruebe con las personas que darán soporte a los invitados
Involucre al personal de recepción en la evaluación. Pídales que resuelvan una búsqueda fallida de habitación, emitan un código de acceso e identifiquen si el problema requiere escalación.
- Fortaleza en hospitalidad: Los flujos de trabajo de propiedad, fidelización, acceso de invitados y conferencias se encuentran dentro del mismo alcance operativo.
- Valor multipropiedad: La gestión centralizada es relevante donde las marcas trabajan con diversos equipos y proveedores de servicios.
- Punto a considerar: La amplitud de la plataforma puede ser innecesaria para un establecimiento que solo requiere acceso de cortesía básico.
Solicite una cotización que explique las licencias a nivel de propiedad, las integraciones, la implementación y los traspasos de soporte. Sea explícito sobre quién es el responsable de un incidente cuando el PMS acepta a un huésped pero la red no.
ElevenOS se adapta a los compradores que necesitan que las operaciones de conectividad funcionen en todos los departamentos del hotel. Es menos atractivo si el requisito es una página de aceptación de términos personalizada.
8. Nomadix Captive Portal
Algunas adquisiciones de redes para invitados son en realidad compras de gateways con un portal incluido. Nomadix Captive Portal merece consideración cuando el acceso a internet para la industria de la hospitalidad o en espacios públicos también requiere gestión de ancho de banda local, capacidades de firewall o resiliencia en el gateway.
El portal ofrece una incorporación personalizada con la marca y multilingüe, así como múltiples opciones de autenticación dentro de un portafolio más amplio de servicios de red. La tarea de adquisición consiste en establecer qué funciones se ejecutan en la nube y cuáles dependen del equipo en el sitio.
Ese límite afecta la instalación, el soporte, los procedimientos de reemplazo y el comportamiento ante interrupciones. No acepte un solo diagrama de arquitectura sin revisar detenidamente las rutas de falla.
Prueba de implementación: Desconecte una dependencia intencionadamente y verifique qué pueden seguir haciendo los nuevos invitados, los invitados conectados y el personal de soporte.
Diferencie el portal del gateway
- Confirmar hardware: Identifique los dispositivos obligatorios, los componentes opcionales y la compatibilidad con la WLAN existente.
- Confirmar aplicación: Establezca dónde se aplican las políticas de ancho de banda y las reglas del firewall.
- Confirmar recuperación: Pregunte cómo se gestionan la restauración de configuración, las fallas del equipo y la indisponibilidad de la nube.
Para los requisitos de incorporación automática, utilice los conceptos de esta guía de Hotspot 2.0 para estructurar sus preguntas sobre perfiles y autenticación. No asuma que la compra de un Captive Portal incluye automáticamente la arquitectura de roaming que desea.
Nomadix encaja en la categoría cuando el sitio necesita la incorporación de invitados junto con funciones de red locales. Obtenga una cotización completa de hardware, software y soporte en lugar de comparar únicamente su componente de portal con una suscripción exclusiva en la nube.
9. Beambox
Beambox es para operadores que desean que el WiFi de invitados impulse el compromiso con el cliente. Su enfoque se centra en el inicio de sesión personalizado, perfiles de invitados, campañas y flujos de trabajo para la gestión de reseñas en establecimientos de cara al cliente.
Beambox combina la captura de datos de visitantes con segmentación, campañas de correo electrónico y mensajería automatizada. Ofrece integración con el hardware existente, así como una opción de punto de acceso, por lo que el enfoque de instalación debe formar parte de la negociación de compra.
Para un restaurante o un hotel independiente, un flujo de trabajo integrado puede ser más práctico que mantener herramientas independientes para el portal y las campañas. El límite radica en que una interfaz de marketing conveniente no resuelve las dudas del equipo de red en materia de autenticación y segmentación.
Evalúe el recorrido del cliente y la red por separado
Haga que un invitado pase por el inicio de sesión, la selección de consentimiento, la recepción de la campaña, la cancelación de la suscripción y la eliminación. Luego inspeccione los permisos de red otorgados a ese mismo dispositivo.
- Enfoque de marketing: Los perfiles de visitantes y la mensajería son fundamentales para la propuesta.
- Verificación de plan: Verifique qué suscripción incluye la gestión de reseñas y otras funciones de interacción requeridas.
- Verificación de costos: Pregunte cómo afectan las ubicaciones y el tamaño de la base de datos a la factura recurrente.
No haga que conectarse al WiFi dependa de un recorrido de interacción complicado solo porque la plataforma lo admita. Mantenga corto el flujo de acceso y permita que el equipo de mercadotecnia explique por qué es necesario cada campo solicitado.
Beambox debe estar en la lista de candidatos liderada por la retención de clientes y las operaciones del sitio. Los compradores que priorizan los certificados de dispositivos administrados, las VLAN basadas en identidad o las políticas de acceso complejas deben validar esos requisitos de manera explícita en lugar de deducirlos del portal.
10. Adentro
Un equipo de mercadotecnia que pregunta qué campañas atraen de nuevo a los visitantes está comprando algo diferente a un equipo de TI que reemplaza contraseñas compartidas. Adentro aborda el lado del marketing y los datos de clientes del WiFi de invitados.
Adentro se enfoca en perfiles de invitados, audiencias basadas en el comportamiento de visita, activación de correo electrónico y pauta publicitaria, así como informes de visitas recurrentes. Su propuesta de integración incluye la infraestructura WiFi existente y plataformas seleccionadas de POS, fidelización y correo electrónico.
Por lo tanto, la evaluación adecuada incluye a las partes interesadas de operaciones de marketing y privacidad junto con los administradores de red. El equipo de TI aún necesita aprobar la arquitectura de conectividad, pero no se le debe dejar la tarea de definir las reglas de atribución de campañas.
Pregunte qué significa un reporte de visita recurrente
Solicite al proveedor que explique cómo asocia un perfil de invitado, la exposición a la campaña y una visita posterior. Establezca las limitaciones antes de que alguien considere el panel de control como prueba de que un anuncio provocó una compra.
- Fortaleza principal: Conectar datos de WiFi de invitados con flujos de trabajo de retención y publicidad.
- Prueba de integración: Confirme sus sistemas exactos de WiFi, POS, fidelización y correo electrónico en lugar de confiar en declaraciones generales de compatibilidad.
- Pregunta comercial: Solicite una cotización que cubra la activación, las integraciones, los reportes y el soporte.
La revisión de privacidad debe incluir la recopilación, creación de audiencias, exportaciones, retención y eliminación en todos los sistemas conectados. La revisión de red debe confirmar por separado el aislamiento de invitados y los permisos requeridos por la integración.
Adentro se adapta a empresas con un objetivo de marketing definido y personas responsables de actuar sobre las audiencias resultantes. No sustituye a una plataforma de control de acceso de propósito general cuando el problema principal son las credenciales, la incorporación de dispositivos o la segmentación.
Comparación de las 10 mejores soluciones de WiFi para invitados
| Plataforma | Capacidades principales | Red y seguridad | Audiencia ideal | Precios y valor destacado |
|---|---|---|---|---|
| 🏆 Purple Access | Tres SSID basados en identidad; onboarding de invitados; Passpoint/OpenRoaming | ★ Cloud RADIUS, asignación de VLAN, EAP-TLS, claves xPSK únicas, registros de auditoría | 👥 Establecimientos con múltiples sitios que requieren acceso para invitados, personal, residentes y dispositivos | 💰 Por punto de acceso/año; tarifas bajo cotización. ✨ Superposición en AP existentes, conmutación por error multirregional |
| Cloud4Wi | Portales personalizados, captura de datos de invitados, Passpoint/OpenRoaming | Acceso de invitados más WiFi para MDU y NAC en la nube | 👥 Establecimientos que buscan WiFi para invitados dentro de una plataforma de acceso más amplia | 💰 Desde $200 USD/mes; prueba de 30 días |
| Cloudi-Fi | Portales centralizados, consentimiento, registros y analíticas | ★ Políticas de invitados en infraestructura mixta; BYOD, IoT y 802.1X en la nube | 👥 Organizaciones con múltiples sitios enfocadas en gobernanza de TI y cumplimiento | 💰 Requiere cotización. ✨ Amplios flujos de trabajo de onboarding y políticas |
| IronWiFi | Captive Portals, cupones, acceso de pago, Passpoint/OpenRoaming | ★ Cloud RADIUS y WPA-Enterprise para el personal | 👥 Organizaciones que combinan WiFi para visitantes y empleados | 💰 Planes para invitados desde $13 USD/AP/mes; mínimo de $65 USD/mes por establecimiento |
| Spotipo | Captura de datos de invitados, cupones, sincronización con CRM, gestión de múltiples ubicaciones | Controles de acceso para invitados; verifique necesidades avanzadas de segmentación | 👥 Establecimientos más pequeños y proveedores de servicios que buscan marketing por WiFi | 💰 Desde $59 USD/ubicación/mes, o $49 USD al año; aplican límites de invitados |
| Aislelabs Connect | Portales personalizados, captura de consentimiento, sincronización con CRM, Passpoint | Acceso de invitados; evalúe por separado la autenticación y segmentación del personal | 👥 Centros comerciales, aeropuertos, hoteles y otros establecimientos físicos | 💰 Requiere cotización. ✨ Se puede combinar con analíticas de visitantes y marketing |
| ElevenOS | WiFi administrado para invitados, códigos de acceso, planes por niveles, integraciones con propiedades | Gestión centralizada para múltiples propiedades; compatible con diversos equipos | 👥 Sector hotelero, multifamiliar, residencias estudiantiles y operadores de cruceros | 💰 Requiere cotización. ✨ Herramientas de recepción para el acceso rutinario de invitados |
| Nomadix Captive Portal | Portales multilingües, múltiples opciones de inicio de sesión, servicios de gateway | Opciones de gateway para gestión de ancho de banda, firewall y alta disponibilidad | 👥 Sector hotelero y despliegues de internet público | 💰 Requiere cotización. ✨ Portal combinado con capacidades de gateway |
| Beambox | WiFi personalizado, perfiles de invitados, campañas, gestión de reseñas | Valide la seguridad y segmentación según los requisitos de su red | 👥 Cafeterías, restaurantes, bares, comercios minoristas u hoteles | 💰 Desde $40/mes facturado anualmente. ✨ WiFi marketing en un solo producto |
| Adentro | Perfiles de invitados, segmentación de audiencia, campañas, reportes de visitas | Enfocado en marketing; no es una plataforma de control de acceso de propósito general | 👥 Negocios físicos enfocados en retención y publicidad | 💰 Cotización/demostración. ✨ Conecta datos de WiFi con reportes de campañas y visitas recurrentes |
Adapte la herramienta al problema, no a la lista de funciones
Comience por la incidencia que desea dejar de recibir. Una contraseña de personal filtrada, una búsqueda de habitación fallida, un visitante atascado en el inicio de sesión y una campaña sin datos de audiencia útiles son problemas distintos. Adquirir la misma categoría de software para todos ellos es una fórmula para la decepción.
Para el control a nivel de red multisitio, priorice Purple Access. Su enfoque basado en la identidad es relevante cuando los invitados, el personal administrado, los residentes y los dispositivos sin navegador necesitan diferentes credenciales y permisos. Cloudi-Fi también merece consideración cuando la gobernanza centralizada a través de infraestructura mixta es el requisito principal.
Para una solución superpuesta que combine la incorporación con una autenticación más amplia, evalúe Cloud4Wi e IronWiFi con sus controladores y servicios de identidad actuales. Para operaciones de hospitalidad, compare ElevenOS y Nomadix, prestando especial atención a los flujos de trabajo de la propiedad, los gateways y la titularidad del soporte.
Separe la decisión en prioridades operativas
- Contraseñas compartidas y segmentación: Pruebe la emisión de credenciales, la asignación de VLAN, la revocación y la visibilidad de auditoría.
- Fricción en la incorporación: Compare la primera visita, la visita de regreso y la experiencia de contingencia, no solo el diseño del portal.
- Integración en hospitalidad: Valide flujos de trabajo reales de PMS y recepción, incluidas las dependencias no disponibles.
- Marketing por WiFi: Compare Beambox, Adentro, Spotipo y Aislelabs Connect en cuanto a consentimiento, integraciones, operaciones de campaña y ciclo de vida de los datos.
Passpoint y OpenRoaming merecen atención arquitectónica en lugar de solo marcar una casilla en una lista de funciones. El informe intersectorial de la Wireless Broadband Alliance reveló que el 62% de los encuestados ya los habían implementado o planeaban hacerlo para finales de 2023. Para su despliegue, establezca el proveedor de identidad, las credenciales aceptadas, las redes participantes y la alternativa para dispositivos no gestionados.
También incluya los equipos que no pueden completar un flujo de trabajo en el navegador. La investigación sobre la automatización de Captive Portals para dispositivos embebidos describe las dificultades generadas por comportamientos de protocolo y scripts variables. Que un portal funcione en el teléfono de la recepcionista no es evidencia suficiente de que un escáner, un dispositivo de accesibilidad o una consola de videojuegos puedan conectarse.
Haga que la prueba de concepto se asemeje al establecimiento
Utilice su propio hardware, directorio, MDM y PMS siempre que sea posible. Incluya a las personas que resolverán las fallas y aplique criterios claros para evaluar proveedores de modo que una demostración impecable no pese más que el ajuste operativo real.
Pida a los proveedores que expliquen las unidades de licenciamiento, los límites de uso, los cargos de integración, los límites de soporte y los acuerdos de salida. Compare el alcance total de la implementación, no los precios iniciales sin relación.
Realice una prueba antes de comprometerse. Audite sus SSID existentes, recorra el flujo del Captive Portal en dispositivos representativos y valide de extremo a extremo las integraciones con su directorio, MDM y PMS. Apruebe la solución solo después de que su equipo pueda incorporar, restringir, diagnosticar y revocar el acceso sin improvisar.
Purple Access combina el onboarding de invitados, el acceso de personal basado en certificados y credenciales xPSK individuales con políticas de red impulsadas por identidad en puntos de acceso compatibles existentes. Visite Purple Access para analizar sus SSIDs actuales y programar una revisión de diseño enfocada en la compatibilidad de hardware, integraciones y los problemas de acceso que su equipo necesita resolver.