
Diseño de red WiFi hospitalaria: Segmentación y tiempo de actividad
Published
El consejo más común sobre WiFiWiFi en hospitales comienza con puntos de acceso más recientes, más cobertura y una red de invitados independiente. Ese es el punto de partida equivocado. Una red WiFiWiFi hospitalaria debe comenzar con una pregunta más difícil: ¿qué flujos de trabajo clínicos dejan de ser seguros cuando falla la conectividad y qué conexiones nunca se deben permitir?
Considere la red inalámbrica como parte de un sistema de seguridad del paciente y no como una comodidad mejorada para la sala de espera. Antes de la adquisición, elabore tres documentos de trabajo: un mapa de segmentos, una tabla de conmutación por error clínica y una matriz de pruebas de aceptación. Esos entregables logran que los ingenieros, los equipos clínicos y el personal de instalaciones se pongan de acuerdo sobre lo que debe hacer la red, lo que debe bloquear y cómo demostrarán que funciona.
Tabla de contenido
- Qué usuarios y dispositivos comparten la red
- Qué dispositivos clínicos pueden depender únicamente del WiFi
- Cómo planificar la cobertura y la capacidad antes de la instalación
- Cómo validar la iteración (roaming) y la interferencia en el sitio
- Aplique límites de confianza y gestione las identidades
- Cómo monitorear y demostrar el cumplimiento a lo largo del tiempo
- Mapee sus segmentos antes de comprar hardware
Qué usuarios y dispositivos comparten la red
Antes de comprar puntos de acceso, identifique quién se conecta y qué sucede si su tráfico llega al lugar equivocado. El teléfono de un visitante y un monitor de telemetría pueden compartir la infraestructura de radio, pero no deben compartir la confianza.
Esa discrepancia no es nueva. Una encuesta global a más de 100 profesionales de TI en el sector de la salud, reportada en 2016 por Becker's Hospital Review, encontró que el 77% de los hospitales utilizaba redes inalámbricas principalmente para el acceso de invitados, mientras que el 64% conectaba dispositivos médicos a través de redes inalámbricas. Esos son hallazgos históricos, no un punto de referencia de adopción actual, pero exponen el problema de diseño: el servicio para invitados y la infraestructura clínica coexisten.
Clases de tráfico, segmentos y reglas de acceso
Utilice esto como un mapa de políticas propuesto, no como un requisito para crear un SSID independiente para cada fila.
| Clase de tráfico | Dispositivos típicos | Segmento | Método de acceso | Destinos permitidos |
|---|---|---|---|---|
| Invitados y visitantes | Teléfonos y computadoras portátiles personales | Red abierta, VLAN de invitados | Portal cautivo o Passpoint | Solo Internet |
| Pacientes | Teléfonos y tabletas propios | Red abierta, VLAN de pacientes | Portal cautivo | Solo Internet |
| Dispositivos corporativos del personal | Computadoras portátiles y teléfonos administrados | Red segura, VLAN del personal | Certificado EAP-TLS | Aplicaciones clínicas y EHR |
| Dispositivos personales de médicos | Teléfonos y tabletas propiedad de los médicos | BYOD VLAN restringido | Inscripción MDM y autenticación por certificado | Solo aplicación EHR aprobada |
| Estaciones de trabajo y carros clínicos | Estaciones de trabajo y carros móviles | VLAN clínico | Certificado o clave de dispositivo individual | EHR y sistemas clínicos |
| Dispositivos biomédicos | Bombas de infusión, monitores, telemetría | VLAN biomédico | Clave de dispositivo individual | Solo servidores de proveedores aprobados |
| Sistemas de edificios e IoT | Credenciales de acceso, sensores, HVAC, elevadores | VLAN de IoT con políticas específicas para dispositivos | Clave de dispositivo individual | Solo backend designado |
| Contratistas y proveedores | Computadoras portátiles de ingenieros | VLAN de contratistas | Credencial por tiempo limitado | Solo sistemas asignados |
Los destinos permitidos deben convertirse en reglas de cumplimiento obligatorio. Reemplace “servidores de proveedores” con los puntos de enlace de aplicaciones aprobados y registre por separado los servicios de soporte necesarios, como la resolución de nombres y la sincronización de la hora. No convierta un requisito de aplicación restringido en un acceso ilimitado a la red de servidores.
Los controles de edificaciones y las credenciales de comunicación también requieren políticas diferentes, incluso si el inventario los agrupa. El departamento de Instalaciones es propietario del controlador del elevador; Operaciones Clínicas puede ser propietario del flujo de trabajo de las credenciales. Su acceso administrativo y las consecuencias de una interrupción no son intercambiables.
Regla práctica: Cada fila necesita un propietario asignado, un ciclo de vida de credenciales y una lista de destinos explícita antes de que los ingenieros creen el segmento.
Conserve la capacidad del dispositivo en el inventario. La inscripción en el MDM es un requisito previo de gestión, no un protocolo de autenticación, y es posible que los equipos biomédicos más antiguos no admitan certificados. Registre esa limitación como una excepción con un propietario, en lugar de debilitar la política para toda la clase.
Qué dispositivos clínicos pueden depender de WiFi por sí solos
Considere la telemetría continua de los pacientes. Un monitor que permanece asociado a un punto de acceso no necesariamente ha entregado sus mediciones o alarmas a la aplicación receptora. La garantía clínica debe cubrir todo el flujo de trabajo, incluido lo que hace el personal cuando desaparece la visibilidad remota.
La guía de ASHE sobre telemetría médica inalámbrica destaca las limitaciones de interferencia, seguridad e interoperabilidad en bandas inalámbricas sin licencia y recomienda considerar el espectro de telemetría médica con licencia cuando el monitoreo ininterrumpido sea esencial. El espectro con licencia es una opción de diseño, no un sustituto de la validación del sistema de monitoreo.
Clases de dispositivos, idoneidad de conectividad y pruebas de conmutación por error
A continuación se presenta una plantilla de planificación. La ingeniería clínica debe confirmar que cada alternativa exista, cuente con el soporte del fabricante y sea utilizable por el personal.
| Clase de dispositivo | Idoneidad de WiFi | Alternativa en caso de caída del enlace | Prueba de conmutación por error |
|---|---|---|---|
| Telemetría continua de pacientes | WiFi solo después de validar la cobertura superpuesta y la continuidad clínica; considere la telemetría médica con licencia donde el monitoreo no deba interrumpirse | Alarma local validada y respaldo por cable cuando sea compatible; de lo contrario, un flujo de trabajo de monitoreo alternativo aprobado | Apague un punto de acceso en la sala monitoreada en una prueba controlada |
| Bombas de infusión | WiFi con cobertura de puntos de acceso redundantes y comportamiento desconectado aprobado | Alarma de dispositivo local validada y verificaciones manuales | Reinicie un punto de acceso y registre el tiempo de reconexión |
| Carros móviles de EHR | WiFi con roaming validado | Estación de acoplamiento por cable y flujo de trabajo de inactividad aprobado | Recorra la ruta completa de la sala con el carro |
| Credenciales de comunicación | SSID o VLAN separados por política con QoS validada | Teléfono fijo o localizador | Realice llamadas de prueba durante el reinicio de un punto de acceso |
| Dispositivos de invitados | WiFi de mejor esfuerzo | No requerido para la atención médica | No probado para uso clínico |
La pérdida de conectividad de red de una bomba y la interrupción en el suministro del tratamiento son modos de falla distintos. Confirme qué funciones continúan de manera local, qué funciones remotas se detienen y cómo detectan el cambio los médicos. Nunca asuma que una alarma local reemplaza la vigilancia centralizada.
Pruebe las dependencias, no solo los radios
La cobertura superpuesta solo ayuda si el punto de conexión puede utilizar el punto de acceso superviviente. Valide la interoperabilidad de los dispositivos, el comportamiento de autenticación y la capacidad de la radio restante en condiciones de falla.
Incluya la RADIUS conmutación por error en la tabla de conmutación por error clínica. Pruebe las nuevas autenticaciones y reautenticaciones cuando el servicio de autenticación primario o su conexión regional no estén disponibles; el hecho de que una sesión existente permanezca conectada no demuestra que cualquiera de las dos vaya a funcionar.
Rechazaría un diseño que trate WiFi 6 o WiFi 7 como su argumento de seguridad clínica. Las capacidades de radio más recientes no garantizan la entrega aceptable de alarmas, la continuidad de las aplicaciones ni el comportamiento de recuperación. Realice pruebas disruptivas con dispositivos de prueba o simulación aprobada, bajo el control de cambios clínicos, y nunca mediante la desconexión casual de la infraestructura que presta servicio a la atención activa.
Cómo planificar la cobertura y la capacidad antes de la instalación
Las compras deben seguir un diseño que tome en cuenta tanto el edificio como los puntos finales. Un punto de acceso ubicado para una laptop moderna puede no dar el servicio adecuado a un dispositivo médico de baja potencia, incluso si los resultados del estudio de la laptop se ven bien.
Diseñe el plan en función de los requisitos específicos del dispositivo, no de un objetivo universal de potencia de señal. Utilice la documentación del fabricante y los requisitos del flujo de trabajo clínico para definir un servicio aceptable; luego, incorpore dichos requisitos como parte de los criterios de aceptación de la compra.
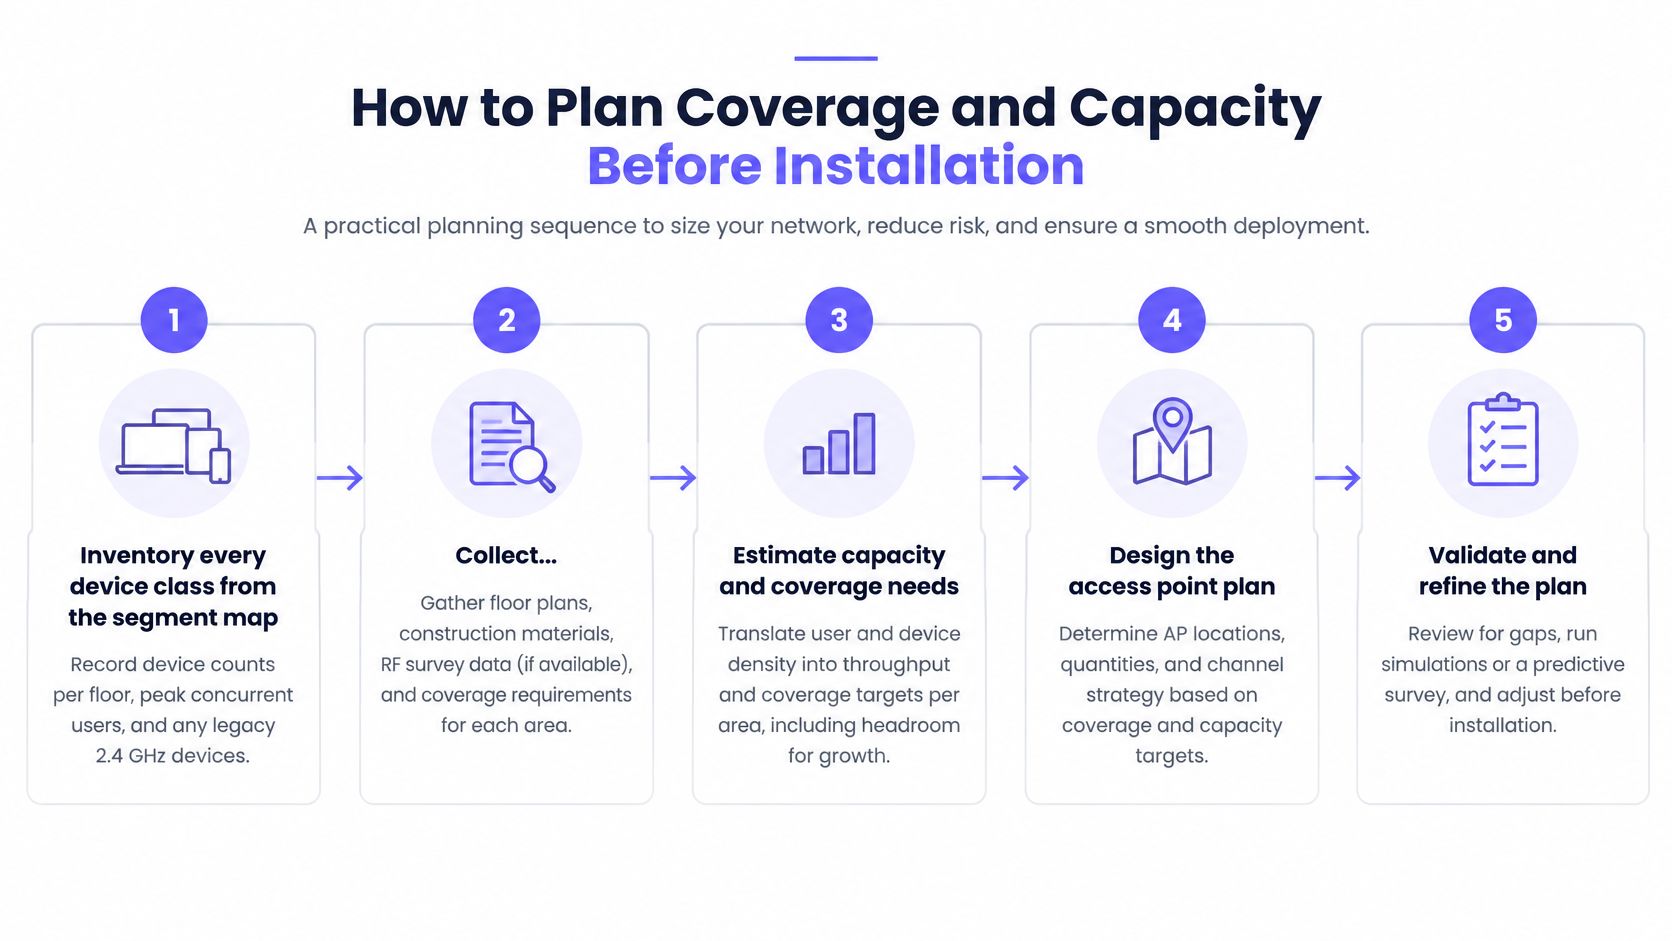
Cree el paquete de planificación
Haga un inventario de cada clase de dispositivo del mapa de segmentos. Registre los dispositivos por piso, el uso simultáneo máximo, las bandas compatibles y el equipo heredado de 2.4 GHz, incluidos los dispositivos que permanecen encendidos pero transmiten con poca frecuencia. El error común es contar las cuentas del personal en lugar de los puntos finales activos y pasar por alto el equipo que se traslada entre las salas.
Recopile los planos de planta e investigue la construcción. Marque las paredes de concreto, las salas de imágenes revestidas de plomo, las particiones de vidrio, los pozos de elevadores y los almacenes de equipos, asignando suposiciones de atenuación que los ingenieros puedan validar en el sitio. No trate a todas las paredes como si fueran del mismo material ni confíe en que un plano arquitectónico describa las remodelaciones posteriores.
Construya el modelo predictivo de RF. Ubique los puntos de acceso según los requisitos para las habitaciones de los pacientes, los espacios de tratamiento y las rutas de desplazamiento, teniendo en cuenta la capacidad de transmisión del punto final, así como la potencia del punto de acceso. Evite resolver cada área débil aumentando la potencia de transmisión, ya que el punto final aún necesita una ruta de retorno útil.
Modele la capacidad independientemente de la cobertura. Estime la demanda de aplicaciones simultáneas, el uso de tiempo de aire y la carga desplazada hacia los radios vecinos durante una interrupción. Una habitación cubierta aún puede fallar bajo contención, así que no use un gráfico de cobertura alentador como evidencia de una capacidad suficiente.
Desarrolle el plan de canales y antenas. Controle el solapamiento de cocanal en los pasillos y en las alas de pacientes, e identifique dónde las antenas directivas o de parche podrían dar forma a la cobertura de manera más efectiva que las antenas omnidireccionales. No prescriba canales anchos en todas partes sin considerar la reutilización de canales, la compatibilidad de los dispositivos y el entorno de RF circundante.
Escriba los umbrales de aprobación o rechazo antes de la instalación. Defina la asociación, la autenticación, la pérdida de paquetes, la latencia y la continuidad de las aplicaciones aceptables para cada clase de dispositivo y ruta críticas. Dejar los umbrales para el momento de la puesta en marcha fomenta que los equipos acepten cualquier cosa que la red instalada termine ofreciendo.
Utilice el gráfico de planificación como ayuda en los talleres, al tiempo que conserva la lista de verificación detallada de ingeniería.
Resuelva las restricciones de instalación a tiempo
Las instalaciones deben confirmar las posiciones de montaje, las rutas de cableado, las disposiciones de energía y el acceso de mantenimiento antes de que el modelo se convierta en una orden de instalación. Una ubicación técnicamente ideal no es útil si los ingenieros no pueden realizar el mantenimiento sin interrumpir una sala de aislamiento o ingresar a un área clínica restringida.
Identifique también los puntos de falla compartidos. Los puntos de acceso adyacentes no ofrecerán una resiliencia significativa si la falla de un mismo switch o fuente de alimentación deja a ambos fuera de servicio. Documente las dependencias de infraestructura que la prueba de conmutación por error debe evaluar.
Un modelo predictivo es una hipótesis de diseño. El paquete de planificación firmado debe explicar cómo probará el hospital dicho modelo.
El paquete de aprobación debe contener el modelo de RF, los supuestos de capacidad, los umbrales de aceptación y una lista señalada de los espacios que requieren un tratamiento especial. Ingeniería Clínica y TI deben revisarlo conjuntamente, y el departamento de Instalaciones debe confirmar que la instalación propuesta sea viable.
Cómo validar la iteración (roaming) y la interferencia en el sitio
No acepte la implementación hasta que el estudio posterior a la instalación demuestre los umbrales acordados para cada clase de dispositivo y ruta críticas. La guía de conectividad médica de EkahauWiFi describe la planificación predictiva seguida de la validación en sitio de la cobertura, la capacidad, la interferencia y el roaming. La distinción operativa importante es que la predicción propone el rendimiento; las pruebas de campo establecen si el sistema instalado lo ofrece.
Ubicaciones de pruebas de aceptación y qué medir
| Ubicación de la prueba | Qué medir | Repetir cuando |
|---|---|---|
| Pasillos de salas de hospitalización | Tiempo de transferencia (handoff), pérdida de paquetes y continuidad de la sesión de la aplicación | Rutas de recorrido en momentos de máxima ocupación |
| Elevadores | Continuidad de roaming entre pisos | Con el elevador en uso normal |
| Departamentos de radiología e imagenología | Interferencia de cocanal y pérdida de paquetes | Mientras los escáneres estén operando |
| Habitaciones de pacientes | Cobertura, capacidad y asociación de dispositivos | Con tráfico biomédico representativo |
| Áreas de esterilización | Interferencia asociada con la operación del esterilizador de microondas | Mientras los esterilizadores estén funcionando |
Utilice una herramienta de estudio de RF, un analizador de espectro cuando sea adecuado, telemetría del controlador y registros de puntos finales o aplicaciones. Un adaptador de estudio puede caracterizar el entorno, pero no puede probar que un distintivo o una bomba de infusión específicos funcionen correctamente.
Registre la transferencia y el resultado de la aplicación
Recorra rutas reales de conmutación (handoff). Siga los recorridos que realiza el personal en la práctica, incluidas las entradas a habitaciones, los giros en pasillos y el desplazamiento entre pisos. Registre el modelo de punto final, el firmware, la ruta y la dirección para que otro ingeniero pueda reproducir la prueba.
En cada transición, registre el tiempo de asociación, la finalización de la autenticación, la pérdida de paquetes y si la sesión de la aplicación continúa. Distinga entre una iteración de radio exitosa y un tiempo de espera agotado de la aplicación: a los usuarios les importa si la llamada, la actualización del expediente o la transmisión de monitoreo sobreviven.
A continuación, mida la latencia, la capacidad y la interferencia de canal adyacente y coubicado en las ubicaciones de prueba. Compare una ejecución en período de calma con la ocupación máxima y el tráfico biomédico representativo, en lugar de extrapolar a partir de una sala vacía.
- Equipos en funcionamiento: Repita las mediciones alrededor de las áreas de imagenología y esterilización mientras los equipos estén en funcionamiento normal, sujeto a los procedimientos de seguridad locales.
- Interferencia observada: Utilice mediciones para distinguir la interferencia de RF del blindaje, la congestión o una falla de la aplicación ascendente.
- Resultados fallidos: Asigne un responsable, una acción correctiva y un requisito de reevaluación en lugar de promediar la falla en una puntuación para todo el edificio.
No asuma que cada escáner genera interferencias en el canal WiFi. Establezca la relación mediante observación controlada, mediciones de espectro y marcas de tiempo; el blindaje y la construcción de las salas también pueden explicar un servicio deficiente.
Criterio de aceptación: La conformidad requiere resultados registrados por ruta y clase de dispositivo, no un mapa de calor que parezca tranquilizador.
Guarde las mediciones reales junto con los límites acordados, las condiciones de prueba y el resultado de la aplicación. Si un dispositivo se aprueba únicamente con un controlador, versión de firmware o configuración específicos, registre esa dependencia para que una actualización posterior active la prueba de regresión adecuada.
Aplique límites de confianza y gobierne las identidades
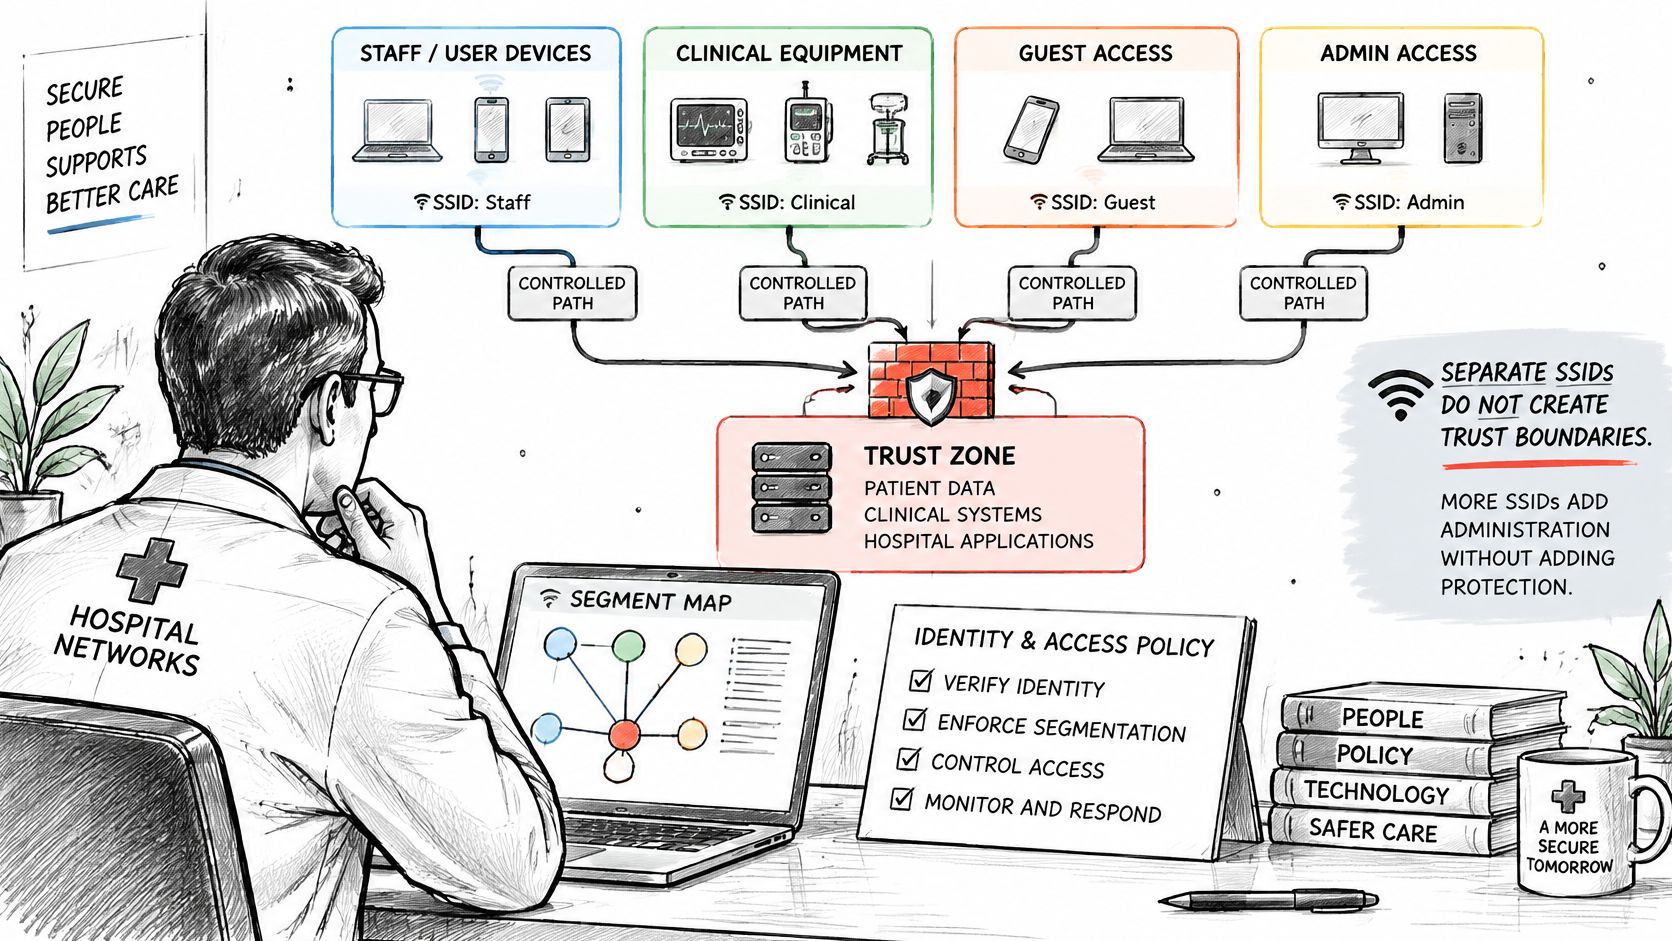
Los SSID independientes por sí solos no crean límites de confianza. Si el firewall enruta libremente entre sus VLAN, el hospital solo le ha cambiado el nombre a una red plana en lugar de asegurarla.
La guía de segmentación de redes deNHS Inglaterra recomienda separar las zonas inalámbricas corporativas del acceso público e identifica el aislamiento de clientes como una forma de ayudar a prevenir el movimiento lateral. Implemente esos límites en la política de reenvío, no solo en los nombres de red que se muestran en un teléfono.
Haga que la relación entre la identidad y la directiva sea visible para las personas que la administran.
Reemplace la confianza compartida por permisos explícitos
Asigne una directiva y un segmento a cada clase de tráfico, y luego aplique reglas entre segmentos de denegación predeterminada. Permita los destinos y protocolos requeridos, incluidas las dependencias de infraestructura documentadas, y bloquee la comunicación no necesaria de cliente a cliente. Separe el acceso administrativo del funcionamiento normal del dispositivo.
Utilice certificados EAP-TLS para los puntos de enlace administrados del personal y un certificado o clave compatible y único para los dispositivos biomédicos y de IoT. Los visitantes recurrentes pueden utilizar Passpoint sin obtener privilegios clínicos. Un método de incorporación nunca debe determinar la autorización de forma más amplia que el rol aprobado del usuario.
La actualización de la encuesta de seguridad inalámbrica en la atención médica de AHIMA (update%20-%20Retired.pdf) reveló que el 32% de los hospitales no utilizaban tecnología para hacer cumplir las políticas de BYOD. Considere ese hallazgo histórico como un recordatorio para probar la aplicación de políticas en puntos de enlace no administrados, no como una descripción de los hospitales actuales.
Un diseño útil de control de acceso a WiFi conecta la autenticación, la autorización y la revocación. Registre quién emitió cada credencial, qué permite y qué evento debería deshabilitarla.
Demuestre que las excepciones se pueden eliminar
El informe de conectividad inalámbrica en el sector salud de Cisco identifica la exposición de la seguridad inalámbrica que convierte la gobernanza continua de identidades en una preocupación operativa. Cree un procedimiento de revocación que elimine un dispositivo o contratista comprometido sin modificar las credenciales en toda una sala.
Asigne una fecha de vencimiento y un patrocinador designado al acceso de contratistas. Para los dispositivos heredados que no puedan cumplir con la política de autenticación preferida, documente las restricciones compensatorias, un propietario responsable y una condición de revisión. Una excepción sin esos campos es un acceso no gestionado.
Utilice el video adjunto como contexto de apoyo, no como evidencia de que los controles del hospital funcionan.
Ejecute pruebas negativas y positivas explícitas:
- Asociación no autorizada: Un punto final no aprobado no debe obtener acceso de confianza.
- Tráfico de invitados a red clínica: Los intentos se deben denegar y generar pruebas utilizables.
- Tráfico de equipo biomédico a estación de trabajo: Las conexiones no aprobadas deben fallar sin interrumpir la conexión de backend aprobada del dispositivo.
- Credenciales revocadas: Pruebe tanto la autenticación reciente como el manejo de una sesión ya conectada.
- Flujos de trabajo aprobados: Confirme que las aplicaciones permitidas sigan funcionando después de aplicar las restricciones.
El éxito significa la aplicación verificada de las rutas permitidas. Registre la identidad, la directiva asignada, el flujo intentado y el resultado observado, incluido el tráfico legítimo que debe permanecer disponible.
Cómo monitorear y demostrar el cumplimiento a lo largo del tiempo
El monitoreo debe informar a los operadores si el servicio clínico sigue siendo utilizable y si el acceso aún coincide con la directiva. Un punto de acceso que informa un estado correcto no prueba ninguna de las dos cosas.
Mapee cada segmento con las obligaciones aplicables junto con los equipos de privacidad, seguridad e ingeniería clínica del hospital. No asuma que una etiqueta de VLAN garantiza el cumplimiento o que todas las jurisdicciones imponen los mismos requisitos de registro.
Asigne un responsable a cada control
| Área de control | Señall o evidencia nombrada | Propietario responsable |
|---|---|---|
| Privacidad de invitados y pacientes | Datos recopilados del portal, permisos de acceso y configuraciones de retención | Líder de privacidad |
| Acceso clínico y del personal | Registros de autenticación, cambios de rol y asignaciones de políticas | Equipo de identidad |
| Requisitos biomédicos | Configuración aprobada y conectividad respaldada por el fabricante | Ingeniería clínica |
| Tráfico no autorizado | Flujos denegados e intentos fuera de las listas de permitidos de destino | Operaciones de seguridad |
| Calidad del servicio clínico | Disponibilidad de la aplicación, latencia y transacciones fallidas | Propietario de la aplicación clínica |
Genere alertas cuando un dispositivo desconocido se una a un segmento clínico o biomédico, ante fallas inusuales de autenticación y ante intentos de acceso fuera de la lista de destinos aprobados. Envíe las alertas a alguien capaz de distinguir entre un error de incorporación y un incidente, y de iniciar la respuesta adecuada.
Utilice la medición del uso del ancho de banda junto con la telemetría de aplicaciones para investigar la congestión. El rendimiento total por sí solo no mostrará si una transacción clínica se detuvo mientras las descargas de invitados continuaron normalmente.
Mantenga la evidencia utilizable durante un incidente
Establezca un programa fijo de revisión de registros y anote al revisor, los hallazgos y la acción de seguimiento. Restrinja el acceso a los registros y acuerde la retención con los responsables de privacidad y seguridad, ya que los registros de conexión pueden contener información de identificación confidencial.
Asigne a cada sala un objetivo de recuperación clínica aprobado por su responsable clínico. Indique cuándo un servicio degradado activa el flujo de trabajo alternativo, quién lo declara y cómo se entera el personal de que se ha reanudado la operación normal.
- Consistencia de políticas: Compare las reglas previstas con las configuraciones implementadas en todas las sedes y puntos de acceso heredados.
- Detonantes de cambio: Vuelva a validar después de cambios relevantes en el firmware, las aplicaciones, el edificio o los dispositivos.
- Paquete de evidencias: Mantenga juntos los resultados de aceptación, registros de conmutación por error, excepciones y decisiones de revisión de registros.
Un auditor o encargado de responder a incidentes debe poder determinar qué se probó, bajo qué configuración, cuándo se aprobó y quién aceptó el riesgo remanente. Mantenga la evidencia vinculada a las versiones de configuración en lugar de tenerla dispersa en capturas de pantalla y carpetas personales.
Mapee sus segmentos antes de comprar hardware
Cree y apruebe el mapa de segmentos antes de solicitar los puntos de acceso. Incorpore a Ingeniería Clínica, TI, Instalaciones y Operaciones Clínicas en la revisión, y resuelva los desacuerdos de propiedad mientras aún sean registros en un documento y no excepciones de acceso en vivo.
Para cada clase, decida si necesita una SSID distinta, una asignación de VLAN, una política específica para el dispositivo o una credencial única. Esas son opciones de diseño diferentes. Un plan de segmentación de red de IoT debe separar los dispositivos según la comunicación requerida y la consecuencia de una falla, no solo por la etiqueta del equipo.
Condicione la compra a la comprobación de pruebas
Adjunte los umbrales de cobertura y aplicación a cada fila clínica, junto con su prueba de respaldo y aceptación. Incluya las restricciones de instalación y las dependencias de infraestructura para que la decisión de compra refleje el sistema completo y no solo la especificación de radio.
Nuestro planificador de acceso Purple le permite marcar lo que se conecta hoy y ver dónde se ubica cada grupo a través de tres SSID: Abierta para invitados y BYOD, Segura para el personal y usuarios de confianza, y xPSK para dispositivos, inquilinos y comunidades. Utilice ese ejercicio de agrupación para simplificar el diseño de acceso sin confundir la consolidación de SSID con la validación clínica.
Antes de la aprobación, solicite un acuerdo sobre el alcance del estudio, los puntos de conexión de prueba y la evidencia necesaria para la conformidad. Reserve el trabajo de validación en el sitio dentro del plan del proyecto en lugar de dejarlo como un gasto opcional posterior a la instalación.
Esta semana, tome las siguientes medidas:
- Marque el plano de la planta: Enumere las clases de dispositivos y las rutas clínicas que utilizan.
- Asigne responsabilidades: Nombre a un responsable para cada clase, incluidas las excepciones de contratistas y dispositivos heredados.
- Programe la validación: Agende la inspección en el sitio y obtenga el acuerdo sobre la matriz de aceptación antes de la adquisición.
La decisión de compra debe seguir a un diseño verificable. No debería definirlo.
Purple Access ofrece redes seguras, abiertas y basadas en la identidad con xPSK, donde Cloud RADIUS asigna dispositivos según su identidad a la red adecuada y VLAN. Visite Purple Access para usar el planificador y mapear los grupos de conexión de su hospital, luego lleve ese mapa a su revisión de ingeniería clínica junto con su tabla de conmutación por error y pruebas de aceptación.


