
Guide de segmentation VLAN : concevez, cartographiez et testez votre réseau
Published

Un réseau peut disposer d'un nom WiFi invité, d'un réseau pour le personnel et d'un ensemble de réseaux d'appareils, tout en laissant un ordinateur portable invité à une seule règle permissive d'un serveur du personnel. La liste VLAN peut sembler ordonnée, mais la question utile est de savoir si un appareil peut accéder à ce à quoi il ne devrait pas.
La segmentation par VLAN vous offre un moyen pratique de séparer le trafic sur une infrastructure de commutation partagée. Cela ne prouve pas que la séparation est sécurisée. Commencez par les groupes et leurs connexions nécessaires, attribuez les équipements par identité lorsque cela est possible, puis testez les voies qui doivent être autorisées et bloquées.
Table des matières
- Une carte VLAN de référence pour les invités, le personnel et les appareils
- Comment concevoir des segments à partir de votre inventaire d'actifs
- Associer les identités aux VLAN via RADIUS
- Des règles de segmentation qui limitent le déplacement latéral
- Maintenir l'attribution des VLAN précise au fil de l'évolution des appareils et des personnes
- Tester le maintien effectif de la segmentation
- Confirmer la carte des segments et déployer un site pilote
Une carte VLAN de référence pour les invités, le personnel et les appareils
Un VLAN divise une matrice de commutation physique en domaines de diffusion distincts, de sorte que les equipements d'un reseau logique ne se trouvent pas automatiquement dans un autre. La norme IEEE 802.1Q ajoute aux trames Ethernet une balise comportant un identifiant VLAN, ou VID, que les commutateurs utilisent pour associer le trafic au bon LAN virtuel, comme decrit dans la norme IEEE 802.1Q.
Voici une carte de départ pour un site accueillant des visiteurs, du personnel, des équipements de bâtiment, des prestataires et des locataires. Les numéros VLAN sont des exemples d'affectation et non des exigences universelles. Les identifiants des prestataires et des locataires sont renseignés sous les formes 50 et 60 afin de montrer une méthode pour réserver de l'espace aux groupes nécessitant leur propre segment.
| Segment | Réseau | VLAN | Procédure de connexion des appareils | Accessible depuis ce VLAN |
|---|---|---|---|---|
| Invités et BYOD | Ouvert | 10 | Portail captif ou Passpoint, avec consentement enregistré | Internet uniquement, isolation des clients activée |
| Ordinateurs portables et téléphones du personnel | Sécurisé | 20 | EAP-TLS via MDM, ou SSO via Entra ID, Okta ou Google Workspace | Serveurs internes et imprimantes désignés uniquement |
| Serrures, thermostats, détecteurs de fuites | xPSK | 40 | Une clé liée à l'adresse MAC par appareil | Cloud du fournisseur uniquement, inaccessible pour les invités |
| Prestataires de maintenance | xPSK | 50 | Clé limitée dans le temps, aucun MDM requis | Uniquement les systèmes nécessaires à la mission, l'accès prend fin le dernier jour de la mission |
| Locataires ou concessions | xPSK | 60 | Une clé par locataire | Propre VLAN, séparé des visiteurs et des systèmes du centre |
Considerez le tableau comme une cartographie des acces prevus, et non comme la preuve que les acces fonctionnent tels qu'indiques. Les VLAN assurent une separation logique et peuvent faciliter l'exploitation d'un reseau en pleine croissance, mais le VID lui-meme ne cree pas de politique de securite fine. Le trunking, l'affectation des ports d'acces, le routage et les regles de perimetre doivent tous etre conformes a la conception initiale.
Les VLAN restent une base courante : dans une étude Omdia menée auprès de 352 responsables de la sécurité dans le secteur de la santé et de l'industrie, 64 % utilisaient ou prévoyaient d'utiliser des VLAN. La même étude a révélé que près de 50 % d'entre eux avaient subi un incident impliquant un déplacement latéral au cours de l'année précédente, un rappel que les zones réseau nécessitent des contrôles allant au-delà de l'étiquette VLAN (Rapport sur la microsegmentation d'Omdia).
Rédigez votre propre version de ce tableau, avec les responsables et les systèmes accessibles, avant de modifier la configuration d'un commutateur.
Comment concevoir des segments à partir de votre inventaire d'actifs
Commencez par la question que les équipes omettent souvent : qui doit communiquer avec qui ? Les numéros VLAN viennent plus tard. Attribuer des identifiants avant de savoir quels appareils existent et ce qu'ils doivent atteindre crée des segments difficiles à justifier et encore plus difficiles à maintenir.
Les directives de la CISA sur la securisation des infrastructures reseau recommandent de regrouper les equipements ayant des fonctions similaires et de separer les composants ayant des exigences de securite differentes. Pour les environnements a plus haut risque, cela peut signifier des VLAN distincts pour l'IT et les technologies operationnelles, avec des controles d'acces de couche 3 et des pare-feu applicatifs.
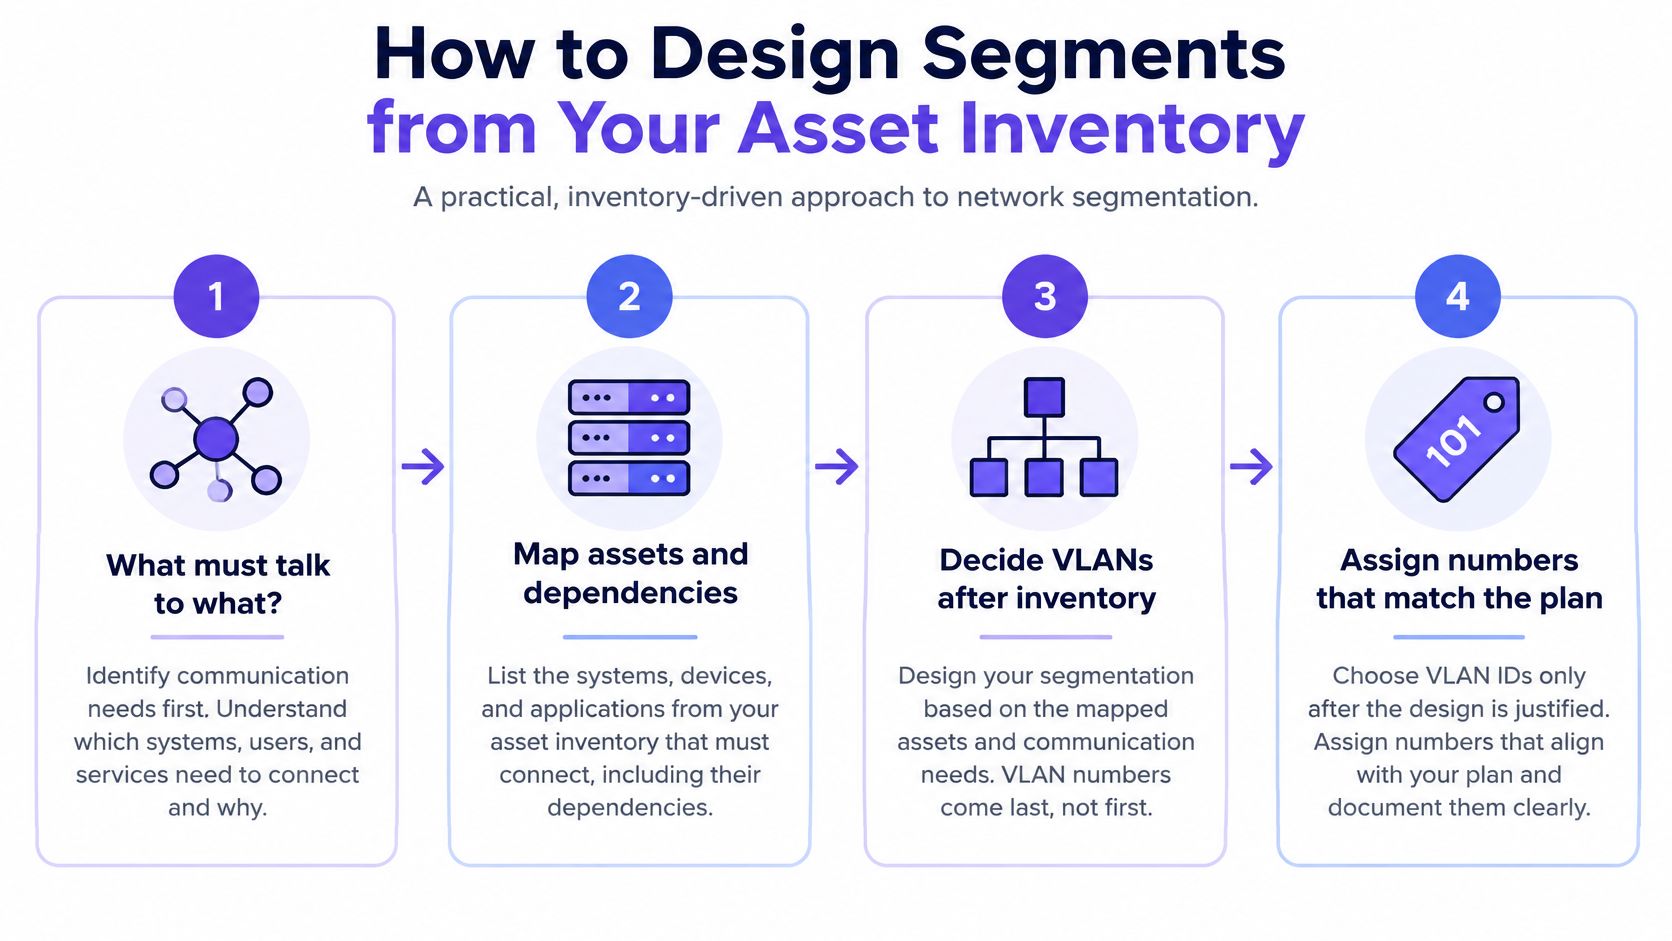
Utilisez cette séquence pour transformer l'inventaire en une architecture opérationnelle :
Inventorier les appareils et leurs propriétaires. Listez les points d'accès distants, les systèmes et les interfaces de gestion, y compris les caméras, les caisses enregistreuses, la gestion technique du bâtiment et les équipements réseau. Identifiez le propriétaire de chaque actif ainsi que la personne habilitée à approuver son accès. Les appareils inconnus finissent généralement par être connectés là où c'est possible, héritant ainsi d'accès non prévus.
Regrouper par usage et par niveau de risque. Séparez les appareils invités, les points d'accès distants des employés, les systèmes de paiement, les caméras, la gestion technique du bâtiment, les serveurs et la gestion du réseau. Des fonctions métiers similaires peuvent partager une même zone si leurs besoins d'accès et leurs niveaux de risque sont comparables.
Consigner les flux légitimes minimaux. Pour chaque connexion requise, renseignez la source, la destination, le protocole et le port. Si l'équipe n'est pas en mesure de justifier la nécessité d'un flux, traitez-le comme un élément à supprimer plutôt que comme une exception à autoriser.
Créer un VLAN et un sous-réseau IP par groupe. Isolez les technologies opérationnelles à risque élevé du réseau informatique global lorsque l'environnement le réclame. Définissez les périmètres selon vos impératifs métiers et de sécurité, et non en fonction de l'emplacement physique d'un commutateur.
Placer le routage inter-VLAN au niveau d'une limite contrôlée. Acheminez le trafic via un pare-feu ou un point de contrôle de couche 3 où l'équipe peut appliquer des règles de sécurité. Ne laissez pas le routage ouvert au seul motif que les VLAN possèdent des noms différents.
Appliquer un refus par défaut, puis ajouter des exceptions restrictives. Limitez la portée de chaque règle approuvée au protocole, au port, au sens de circulation et à la destination requis. Documentez l'approbation du propriétaire pour chaque exception.
Journaliser les décisions relatives aux limites dès le départ. Rendez visibles les flux autorisés et refusés pour permettre aux équipes de vérifier l'action des règles.
Un groupe de restaurants, par exemple, pourrait séparer les terminaux de point de vente des écrans de cuisine. Si la seule interaction requise est un système de caisse envoyant une transaction à un terminal bancaire sur un port, autorisez ce chemin spécifique plutôt que d'ouvrir un accès général entre les deux VLAN.
Un schéma de numérotation peut rendre la politique plus lisible. Un exemple consiste à réserver des plages par zone, comme 10 pour les invités, 20 pour le personnel et 40 pour les équipements, en laissant des écarts pour les groupes ultérieurs. Faire correspondre le troisième octet d'un sous-réseau à son identifiant de VLAN peut également rendre les règles de pare-feu plus faciles à analyser, à condition que le schéma s'adapte au plan d'adressage existant.
Pour une règle que vous pouvez examiner aujourd'hui, posez-vous la question suivante : Puis-je nommer le responsable et le flux métier sous-jacent ? Si ce n'est pas le cas, ne l'intégrez pas dans la conception approuvée.
Mappage des identités sur les VLAN via RADIUS
Un équipement n'a pas besoin de rejoindre le même VLAN que tous les autres équipements d'un réseau sans fil partagé. Grâce à l'attribution basée sur l'identité, l'authentification détermine le placement sur le réseau.
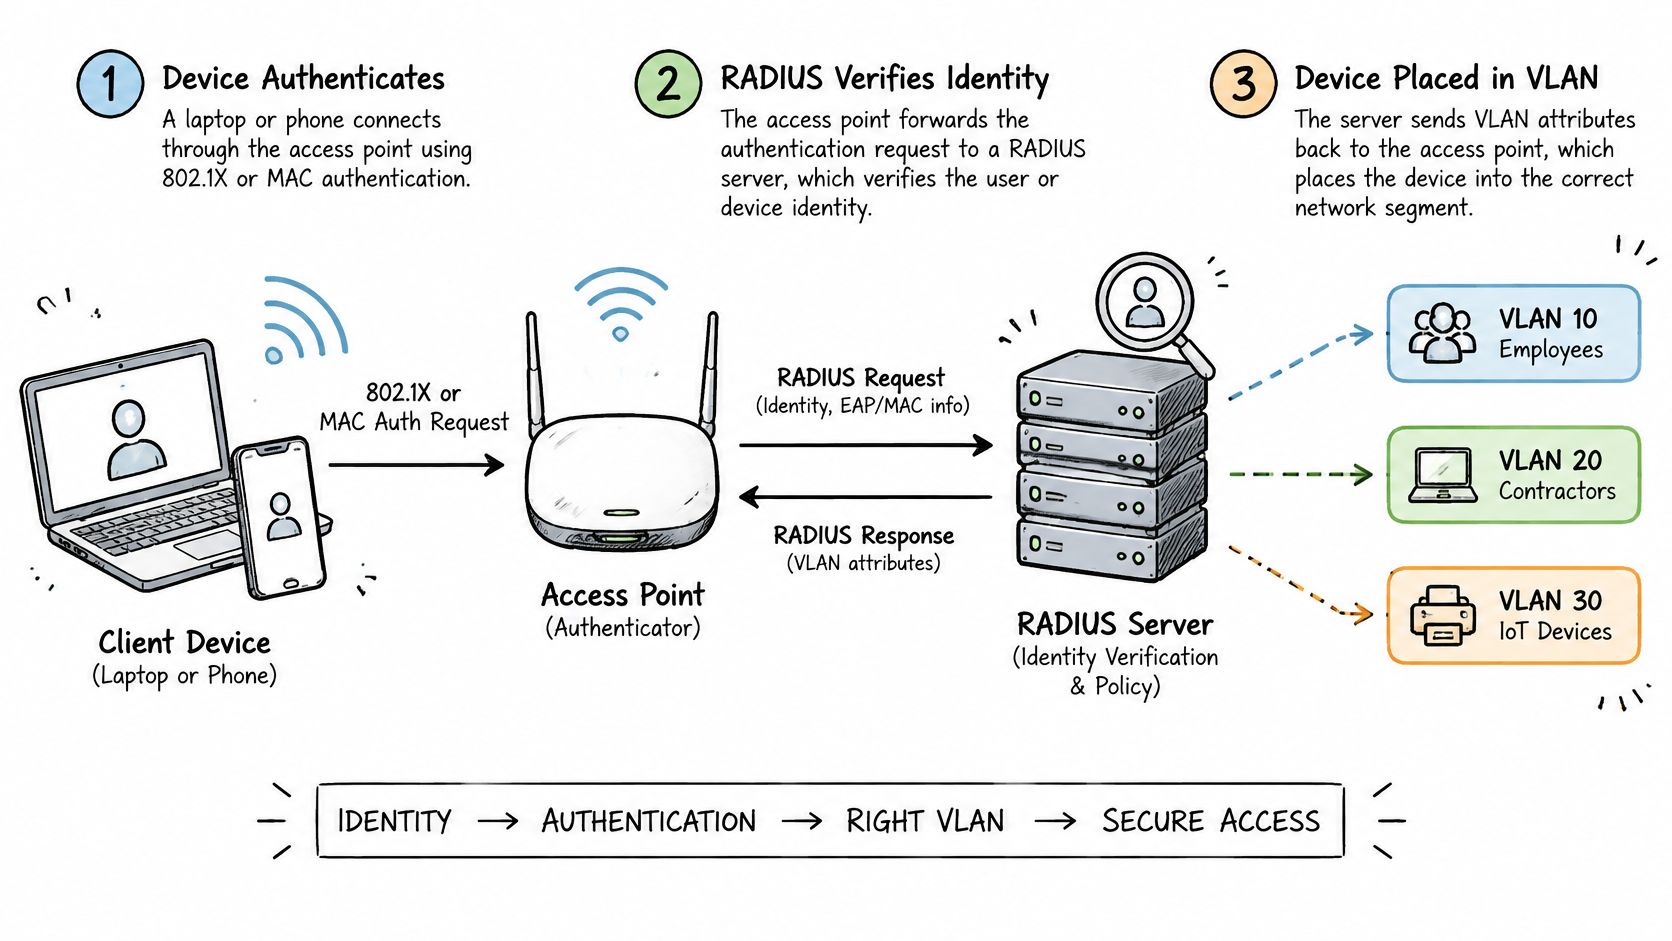
Ce qui se passe lors d'une connexion
Une jonction 802.1X typique suit une séquence claire. L'équipement envoie une demande d'authentification via le point d'accès ou le commutateur, et le réseau la transmet à RADIUS. RADIUS vérifie l'identité et, s'il accepte la demande, renvoie des attributs VLAN. Le commutateur ou le point d'accès place ensuite cette session sur le VLAN attribué.
Les attributs couramment utilises pour identifier le VLAN sont Tunnel-Type definit sur VLAN, Tunnel-Medium-Type definit sur 802 et Tunnel-Private-Group-ID definit sur le numero du VLAN. Ces valeurs doivent correspondre aux identifiants configures dans le reseau ; une identite correcte associee a un attribut incorrect peut placer un equipement dans le mauvais segment.
Appliquer le mappage aux personnes et aux appareils
Pour le personnel, EAP-TLS peut utiliser des certificats délivrés via la gestion des appareils mobiles (MDM). Un ordinateur portable d'employé géré présente son certificat lors de l'authentification, et la politique d'identité peut le placer dans le VLAN du personnel. Cela évite de s'appuyer sur un mot de passe WiFi partagé comme base d'accès.
Une seconde voie commence avec un fournisseur d'identités pour le personnel. L'appartenance à un groupe issues d'Entra ID ou de Okta peut être transmise via SAML et SCIM afin que, par exemple, un membre du groupe Finance reçoive le VLAN du personnel tandis qu'un groupe de prestataires reçoive son propre VLAN. Pour en savoir plus sur la partie contrôle d'accès de cette configuration, consultez WiFi contrôle d'accès et accès basé sur l'identité.
Certains appareils ne peuvent pas exécuter 802.1X. Pour ceux-ci, une clé liée à l'adresse MAC peut fournir un identifiant individuel et une attribution VLAN définie. Utilisez une clé par appareil lorsque vous devez révoquer un seul appareil sans modifier l'accès des autres appareils utilisant le même réseau.
L'Accès Conditionnel et la posture de l'appareil doivent faire partie de la décision d'accès lorsque l'environnement l'exige. Si un appareil échoue à une règle requise, refusez-le lors de l'authentification au lieu de le placer sur un réseau VLAN censé être plus sûr et de supposer que le risque est maîtrisé.
Rédigez la correspondance groupe-attribut-VLAN dans un tableau avant de configurer RADIUS. Incluez également le comportement de secours : si RADIUS est injoignable, une session existante reste connectée, mais les nouvelles adhésions échouent en mode sécurisé plutôt que d'aboutir sur le VLAN du personnel. Un compte désactivé doit être rejeté lors de sa prochaine adhésion, les journaux d'authentification enregistrant le moment et le motif. L'attribution de VLAN s'effectue lors de la connexion ; elle n'est pas réévaluée automatiquement pendant la session à moins d'ajouter une politique à cet effet.
Règles de segment qui limitent le déplacement latéral
Un appareil situé dans un VLAN de confiance n'est pas fiable uniquement en raison de l'endroit où il a rejoint le réseau. Le NIST distingue la segmentation réseau du Zero Trust : les VLAN créent des zones au niveau du sous-réseau, tandis que les politiques d'accès sont souvent appliquées au niveau des passerelles pour des groupes d'hôtes. Le Zero Trust n'accorde pas d'accès implicite basé sur l'emplacement réseau (NIST Special Publication 800-215).
Utilisez une matrice de flux comme politique de travail. Les conditions comptent tout autant que la décision d'autorisation ou de refus.
| Source | Destination | Règle | Condition |
|---|---|---|---|
| Invités (VLAN 10) | Internet | Autoriser | L'isolation des clients bloque les appareils pairs |
| Invités (VLAN 10) | Personnel (VLAN 20) | Refuser | Pas de route, refus par défaut |
| Personnel (VLAN 20) | Invités (VLAN 10) | Refuser | Pas de route, refus par défaut |
| Personnel (VLAN 20) | Serveur de fichiers désigné | Autoriser | Uniquement les ports requis |
| Appareils (VLAN 40) | Cloud du fournisseur | Autoriser | Trafic sortant uniquement, vers des destinations fixes |
| Appareils (VLAN 40) | Personnel (VLAN 20) | Refuser | Contrôleur accessible via une passerelle approuvée |
| Prestataires | Contrôles du bâtiment | Autoriser uniquement par exception | L'approbation du propriétaire et une date de fin sont requises |
La règle invité autorise l'accès à Internet tout en empêchant les appareils invités d'initier des connexions entre eux. Les deux règles invité-personnel refusent l'accès dans les deux sens plutôt que de s'appuyer sur la politique d'un côté pour protéger l'autre. Le personnel ne peut atteindre un serveur de fichiers désigné que sur les ports requis par son service. Un appareil peut contacter le service cloud de son fournisseur en sortant, mais la connexion du fournisseur ne doit pas devenir un accès vers les appareils du personnel. Si un prestataire doit accéder aux commandes du bâtiment, accordez l'accès uniquement pour la mission approuvée et supprimez-le à la date de fin convenue.
Les contrôles au sein d'un VLAN comptent également. Les équipements situés dans le même VLAN peuvent généralement s'atteindre, sauf si un autre contrôle s'y oppose. Utilisez l'isolation des clients pour les réseaux d'invités et d'équipements lorsqu'une communication entre pairs n'est pas nécessaire, et les pare-feux d'hôte sur les points de terminaison du personnel pour limiter les connexions locales.
Maintenez ces protections au niveau des segments en place :
- Supprimer l'accès par défaut : placez les ports de commutateur inutilisés hors du VLAN par défaut et désactivez-les si possible.
- Éviter un VLAN natif actif : définissez le VLAN natif sur un identifiant non utilisé.
- Limiter les trunks : autorisez uniquement les VLAN requis sur chaque liaison de commutateur.
- Protéger la gestion : placez la gestion du réseau sur son propre VLAN et ne fournissez aucun routage vers celui-ci depuis les réseaux invités.
Un plus grand nombre de VLAN ne signifie pas automatiquement une meilleure sécurité. Les recommandations du NIST préconisent d'isoler les ressources critiques dans des zones de confiance séparées et de diviser progressivement l'infrastructure lorsque cela améliore le confinement et la surveillance. Cependant, des zones moins nombreuses et basées sur le risque peuvent être plus sûres et plus faciles à gérer qu'une longue liste de VLAN étroits, à condition que l'application prenne en compte l'identité et les politiques. Selon une étude Omdia menée auprès de responsables de la sécurité dans les secteurs de la santé et de l'industrie, 99 % déployaient ou prévoyaient de déployer la microsegmentation, tandis que seulement 9 % l'utilisaient pour protéger leurs systèmes critiques (étude d'Omdia sur l'écart de microsegmentation).
En règle générale, si deux groupes ont les mêmes exigences d'accès et le même risque, ils peuvent appartenir à une même zone. Pour plus de détails sur l'isolement de l'accès des visiteurs, consultez ce guide de sécurité des réseaux WiFi invités.
Maintenir la précision des attributions de VLAN à mesure que les appareils et les personnes changent
Un employe part, un prestataire termine une mission ou une serrure est remplacee. Chaque changement peut laisser un identifiant obsolete lie a un VLAN. Les registres d'acces doivent donc suivre l'identite et le cycle de vie de chaque personne ou equipement.
| Événement | Action | Délai | Effet sur l'accès |
|---|---|---|---|
| Départ d'un employé | Désactiver le compte ; RADIUS rejette la connexion suivante | Le jour même | L'accès au VLAN du personnel prend fin |
| Remplacement d'un appareil | Révoker la clé liée à l'adresse MAC et en émettre une nouvelle | Avant l'installation | L'appareil de remplacement rejoint le VLAN correspondant à sa classe d'appareils |
| Départ d'un client en long séjour | La clé expire à la date de fin définie lors de l'émission | Date de fin | L'accès au VLAN de l'invité prend fin |
| Fin de la mission du prestataire | La clé limitée dans le temps expire | Dernier jour de la mission | L'accès au VLAN du prestataire prend fin |
| Déménagement d'un locataire | Révoker uniquement la clé de ce locataire | Lors du départ | Les autres locataires restent connectés |
Un verrou de bâtiment associé à une adresse MAC conserve sa clé et VLAN lors du changement d'occupant. L'identifiant appartient au matériel, et non au client qui part. Révouez-le lorsque le verrou est remplacé, et non lorsqu'un client quitte les lieux.
Pour les actifs à haut risque tels que le contrôle des bâtiments et les systèmes de paiement, exigez un contrôle strict des modifications avant de modifier une attribution VLAN. Pour l'accès invité et les autres accès temporaires, définissez une date d'expiration sur l'identifiant afin que l'accès prenne fin sans devoir recourir à un nettoyage manuel.
Sur plusieurs sites, conservez un plan VLAN partage et enregistrez-y les differences locales legitimes. Sinon, les configurations de commutateur peuvent devenir le seul registre de la façon dont un emplacement est configure. Examinez regulierement les exceptions et les cles inutilisees, et supprimez celles qui n'ont plus de proprietaire actuel. Jugez le processus en fonction de la correspondance continue des identites avec les segments prevus et du retrait des acces en temps voulu, et non du nombre de VLAN sur la carte.
Tester que la segmentation tient réellement la route
Testez l'accessibilité, et non le nombre de VLAN. Pour chaque chemin prévu, vérifiez que la connexion autorisée fonctionne et que les chemins interdits échouent à partir de l'appareil ou du segment qui initierait le trafic.
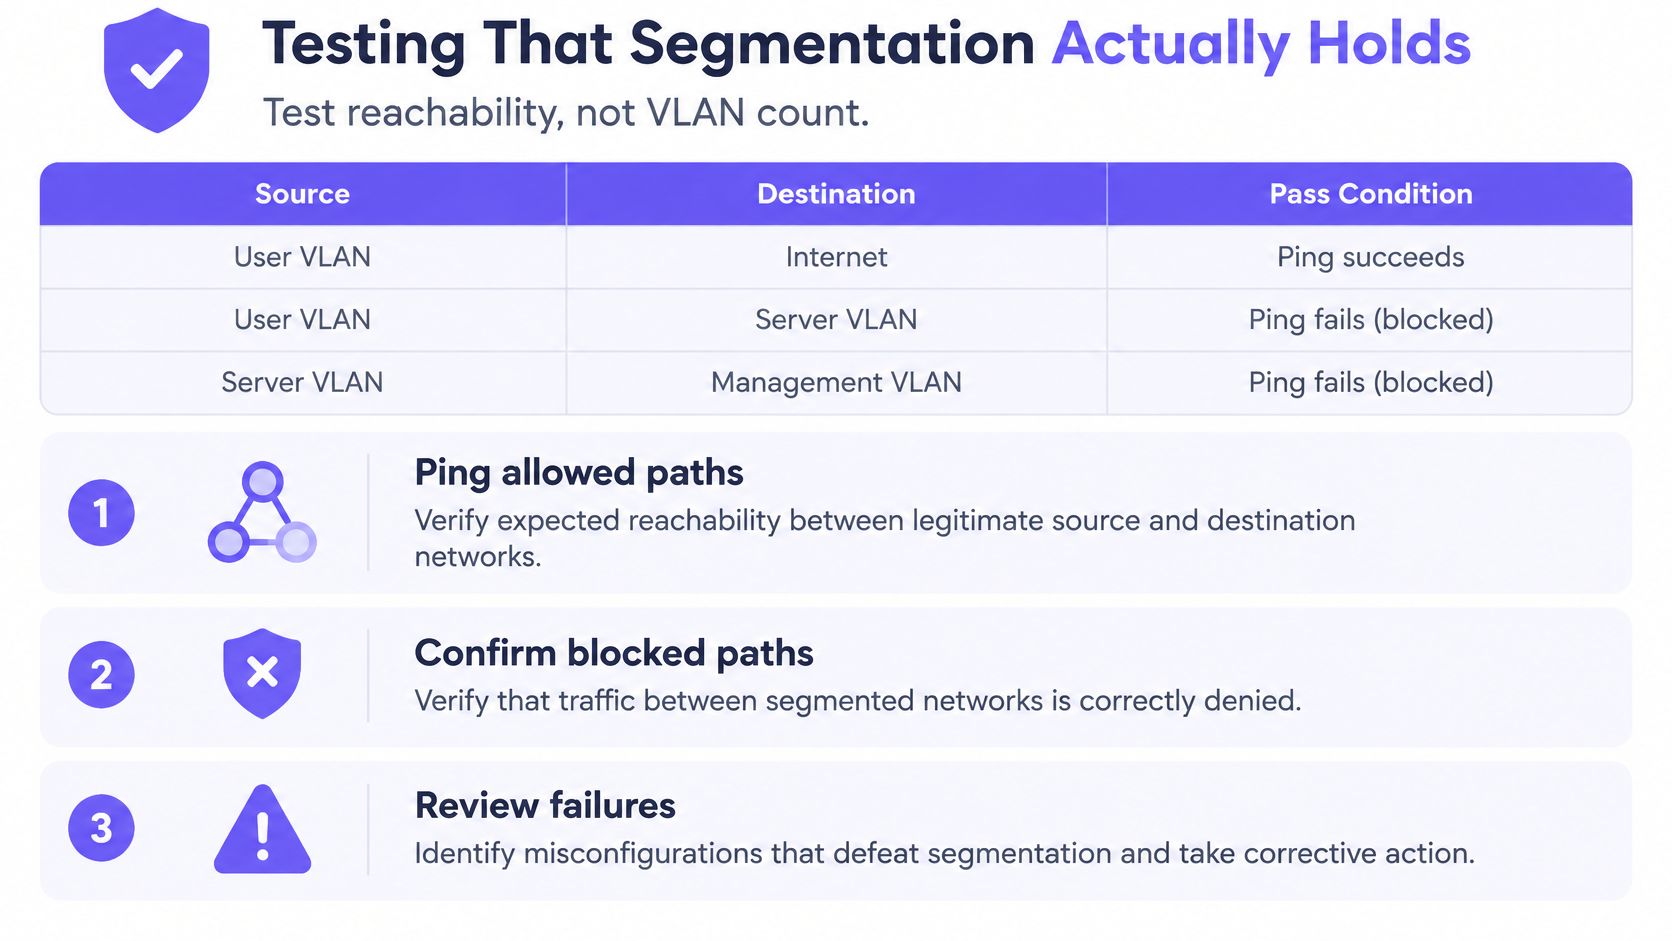
| Test | De | À | Validé quand |
|---|---|---|---|
| Portée latérale | Invité VLAN 10 | Personnel VLAN 20 | Zéro connexion réussie |
| Portée entre pairs dans le réseau invité VLAN | Appareil invité A | Appareil invité B | Bloqué par l'isolation du client |
| Fuite de trunk | Port d'accès | Inutilisé VLAN | Aucune trame n'est marquée pour le réseau inutilisé VLAN |
| Exposition de l'appareil | Invité VLAN 10 | Contrôleur de verrouillage | La connexion est refusée |
| Vérification des exceptions | Personnel VLAN 20 | Serveur de fichiers désigné | Seul le port approuvé est ouvert |
La separation logique peut echouer a la suite de simples erreurs de configuration. Un trunk peut acheminer le trafic de VLAN qui n'ont rien a faire sur cette liaison. Un VLAN natif peut exposer le trafic de maniere inattendue. Un port de commutateur non gere peut placer un equipement dans le VLAN par defaut, tandis qu'un routage permissif ou une regle de pare-feu trop large peut rouvrir des acces que la conception visait a bloquer.
Utiliser trois vérifications, puis retester les modifications
Tout d'abord, effectuez une revue de configuration authentifiée des commutateurs et des pare-feux. Vérifiez l'appartenance au VLAN sur les ports d'accès, les VLAN autorisés sur les trunks, le VLAN natif, les interfaces de routage et les règles qui permettent le trafic inter-VLAN.
Deuxièmement, exécutez des analyses de vulnérabilité sur chaque segment. Une analyse peut révéler des systèmes qui ne devraient pas être présents, des services exposés nécessitant un réexamen et des différences entre la cartographie prévue et le réseau déployé.
Troisiemement, organisez un test d'intrusion tentant un deplacement lateral depuis chaque VLAN a niveau de confiance inferieur vers des zones a niveau de confiance plus eleve. Un test doit tester des parcours realistes, et pas seulement confirmer que le reseau possede des noms de VLAN distincts. Pour obtenir des conseils sur la verification du parcours d'authentification lui-meme, consultez comment tester l'authentification RADIUS.
Après une modification du pare-feu pour un fournisseur de points de vente, retestez l'accès du VLAN invité vers le système POS et confirmez que le trafic invité est toujours bloqué. Testez ensuite l'exception du fournisseur à partir de sa source approuvée et confirmez que seul son port approuvé est ouvert.
Effectuez ces vérifications après chaque modification pertinente :
- Vérifier les chemins autorisés : confirmer que les applications requises se connectent toujours.
- Vérifier les chemins refusés : tenter des connexions qui doivent échouer selon la politique.
- Vérifier l'attribution du port et du VLAN : confirmer que les appareils de test arrivent dans le segment prévu.
- Examiner les journaux de périmètre : confirmer que les décisions d'autorisation et de refus sont enregistrées.
- Consigner l'approbation : conserver un responsable et un motif pour chaque exception active.
Considérez un test comme réussi uniquement lorsque les chemins non autorisés échouent, que les décisions aux limites sont enregistrées et que chaque exception a un responsable documenté. Lorsqu'un test échoue, corrigez la règle et réexécutez le même test avant de fermer le ticket.
Confirmer la cartographie des segments et piloter un site
Un déploiement fiable commence par une cartographie validée et un site sur lequel l'équipe peut vérifier la conception par rapport à des appareils réels. Utilisez ce chemin de décision :
- Confirmez chaque groupe avec son propriétaire. Associez le groupe à un VLAN, à une source d'identité et aux systèmes qu'il doit atteindre.
- Utilisez le planificateur. Cochez ce qui se connecte au réseau aujourd'hui et vérifiez où chaque groupe se placerait sur les trois réseaux.
- Faites un essai pilote sur un site. Exécutez les tests d'accessibilité avec les propriétaires du site et confirmez que les services quotidiens fonctionnent toujours.
- Déployez uniquement après la validation du projet pilote. Conservez les exceptions liées à des propriétaires désignés avant d'appliquer la configuration ailleurs.
Purple Access utilise trois SSID au lieu de sept, l'identité déterminant le VLAN et chaque résident, locataire ou groupe d'équipements étant placé dans son propre segment. Son planificateur permet aux équipes de cartographier ce qui se connecte aujourd'hui aux trois réseaux, et des sessions de conception d'experts permettent de réviser le plan avant le déploiement.
Un VLAN est une limite que vous devez prouver, pas une étiquette que vous attribuez.
Utiliser le planificateur ou réserver une session de conception avant de modifier la configuration des commutateurs.
Purple Access peut associer des réseaux ouverts, sécurisés et xPSK à des attributions VLAN basées sur l'identité sur les points d'accès existants, avec révocation et journalisation d'audit. Utilisez le planificateur Purple Access pour cartographier vos groupes d'équipements actuels, puis validez les règles d'accessibilité avant le déploiement.


