
Qu'est-ce que Passpoint ? Explication du WiFi automatique sécurisé
Published

Passpoint est une certification de la WiFi Alliance basée sur Hotspot 2.0 qui permet à un appareil de rejoindre automatiquement un réseau participant lorsqu'il détient des identifiants valides, au lieu de sélectionner un SSID et de saisir un mot de passe.
Si un téléphone peut passer d'un relais mobile à un autre sans vous demander de vous connecter à chaque fois, pourquoi le WiFi demande-t-il encore aux visiteurs habituels de rechercher un nom de réseau, d'attendre une page web et de s'authentifier à nouveau ? Cet écart est généralement considéré comme normal. Il ne s'agit pas d'une limite technique. C'est ce qui se produit lorsque l'accès est conçu autour d'un mot de passe partagé ou d'une page de portail plutôt qu'autour d'une identité que l'appareil intègre déjà.
Table des matières
- Ce qu'est Passpoint et pourquoi il est plus sécurisé que les hotspots ouverts
- Comment Passpoint se connecte sans demande de mot de passe
- Comment les appareils obtiennent un profil Passpoint
- Comparaison entre Passpoint, portails captifs et OpenRoaming
- Où Passpoint est déployé et ce qu'il ne fait pas
- Déterminer si Passpoint convient à votre réseau
Présentation de Passpoint et pourquoi elle est plus sécurisée que les points d'accès ouverts
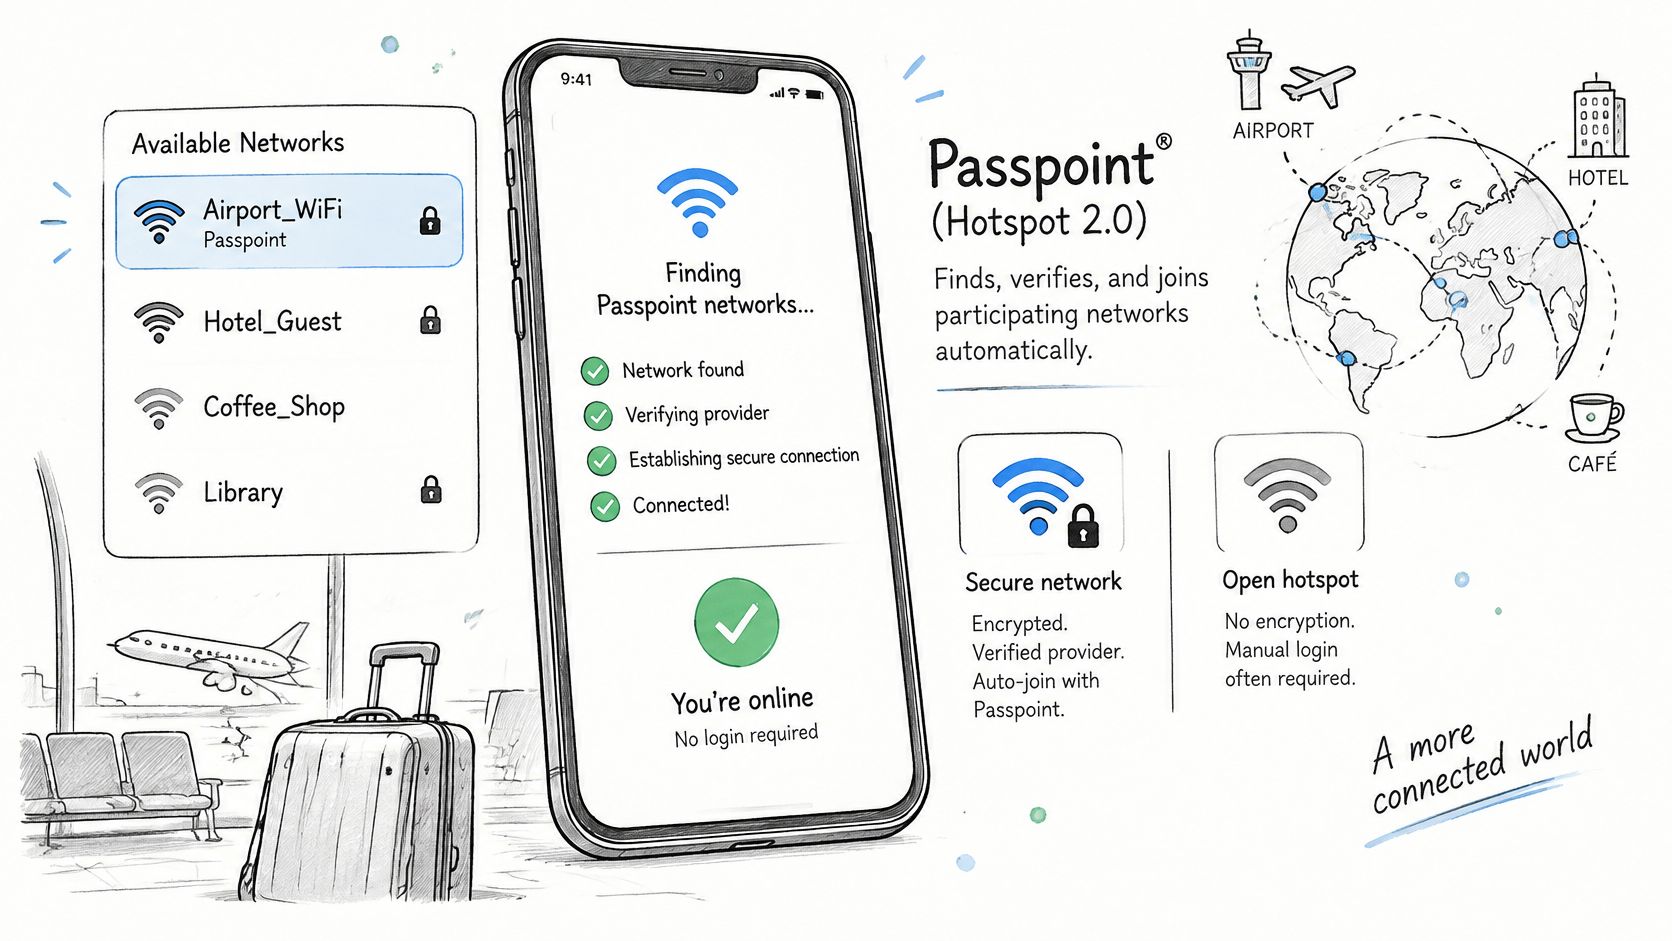
Passpoint, également appelé Hotspot 2.0, est le programme de certification de la Wi-Fi Alliance qui permet à un appareil de trouver, vérifier et rejoindre automatiquement un réseau participant lorsqu'il détient des identifiants valides. Selon la présentation technologique de la Wi-Fi Alliance sur Passpoint, il utilise IEEE 802.11u pour la découverte avant association, IEEE 802.1X pour l'authentification, et WPA2-Enterprise ou WPA3-Enterprise pour l'accès chiffré.
Passpoint est une certification de la WiFi Alliance basée sur Hotspot 2.0. Elle utilise la norme 802.11u pour découvrir les réseaux avant la connexion, 802.1X pour vérifier l'identité, et WPA2-Enterprise ou WPA3-Enterprise pour chiffrer la liaison.
Voyez cela comme une carte de membre acceptée dans des établissements partenaires. Vous vous inscrivez une fois, la carte reste dans votre portefeuille et le personnel de chaque site vérifie la carte au lieu de vous demander de signer un livre d'or. Un hotspot ouvert fonctionne à l'inverse. Vous cherchez la bonne porte, vous saisissez à nouveau un mot de passe que tout le monde partage, et vous répétez le processus lors de votre prochaine visite.
D'où provient la norme
La Wi-Fi Alliance a lancé la version 1 en 2012, en ciblant initialement l'accès sécurisé aux hotspots et l'itinérance entre fournisseurs, puis a introduit la version 2 en 2014 avec l'inscription en ligne et la prise en charge de l'enrôlement des appareils sans carte SIM. Cet historique est important car Passpoint n'a pas été conçu comme une page de connexion plus conviviale. Il a été créé pour faire évoluer le WiFi public WiFi vers une itinérance basée sur des identifiants.
Pourquoi le modèle de sécurité est plus renforcé
Un réseau à portail captif ouvert n'a généralement aucun identifiant par appareil au niveau de la couche WiFi. Le portail peut recueillir une adresse e-mail ou un coupon après l'association, mais cela ne prouve pas l'identité de chaque appareil de la même manière et n'encrypte pas la liaison sans fil en soi. La technologie certifiée Passpoint utilise 802.1X et EAP au lieu d'une clé partagée, de sorte que le réseau vérifie un identifiant lié à un appareil, un utilisateur, une carte SIM ou un fournisseur.
Les recommandations de sécurité de la WiFi Alliance Passpoint indiquent que Passpoint exige l'utilisation de Trames de gestion protégées (PMF), ce qui permet de prévenir l'usurpation de trames de gestion ainsi que certaines attaques de désauthentification ou d'usurpation d'identité. Elles identifient également l'inspection du trafic de niveau 2, le proxy ARP, la conversion de multicast à unicast et la personnalisation aléatoire des clés de groupe comme des mécanismes capables de réduire l'exposition de client à client sur les points d'accès publics.
Le choix des identifiants modifie tout de même le résultat. EAP-TLS peut fournir un certificat à chaque appareil, offrir une authentification mutuelle et permettre une révocation ciblée. L'EAP basé sur SIM lie l'accès aux identifiants de l'opérateur mobile. La sécurité dépend donc du type d'identifiant et de la conception du backend, et la liaison réseau entre le hotspot et le cœur de réseau du fournisseur nécessite toujours une protection.
C'est aussi la limite à garder à l'esprit. Un appareil perdu ou non sécurisé peut détenir un profil valide, et une politique d'arrière-plan faible peut gâcher une authentification forte. L'accès automatique améliore la couche WiFi, mais il ne remplace pas de bons contrôles d'appareils ni une bonne conception réseau. Les établissements qui résolvent des problèmes de performances quotidiens ont toujours besoin des fondamentaux, et ce guide sur la façon d'améliorer le WiFi pour les visioconférences rappelle utilement que l'authentification, la couverture et la bande passante répondent à des problèmes différents.
Comment Passpoint se connecte sans demande de mot de passe
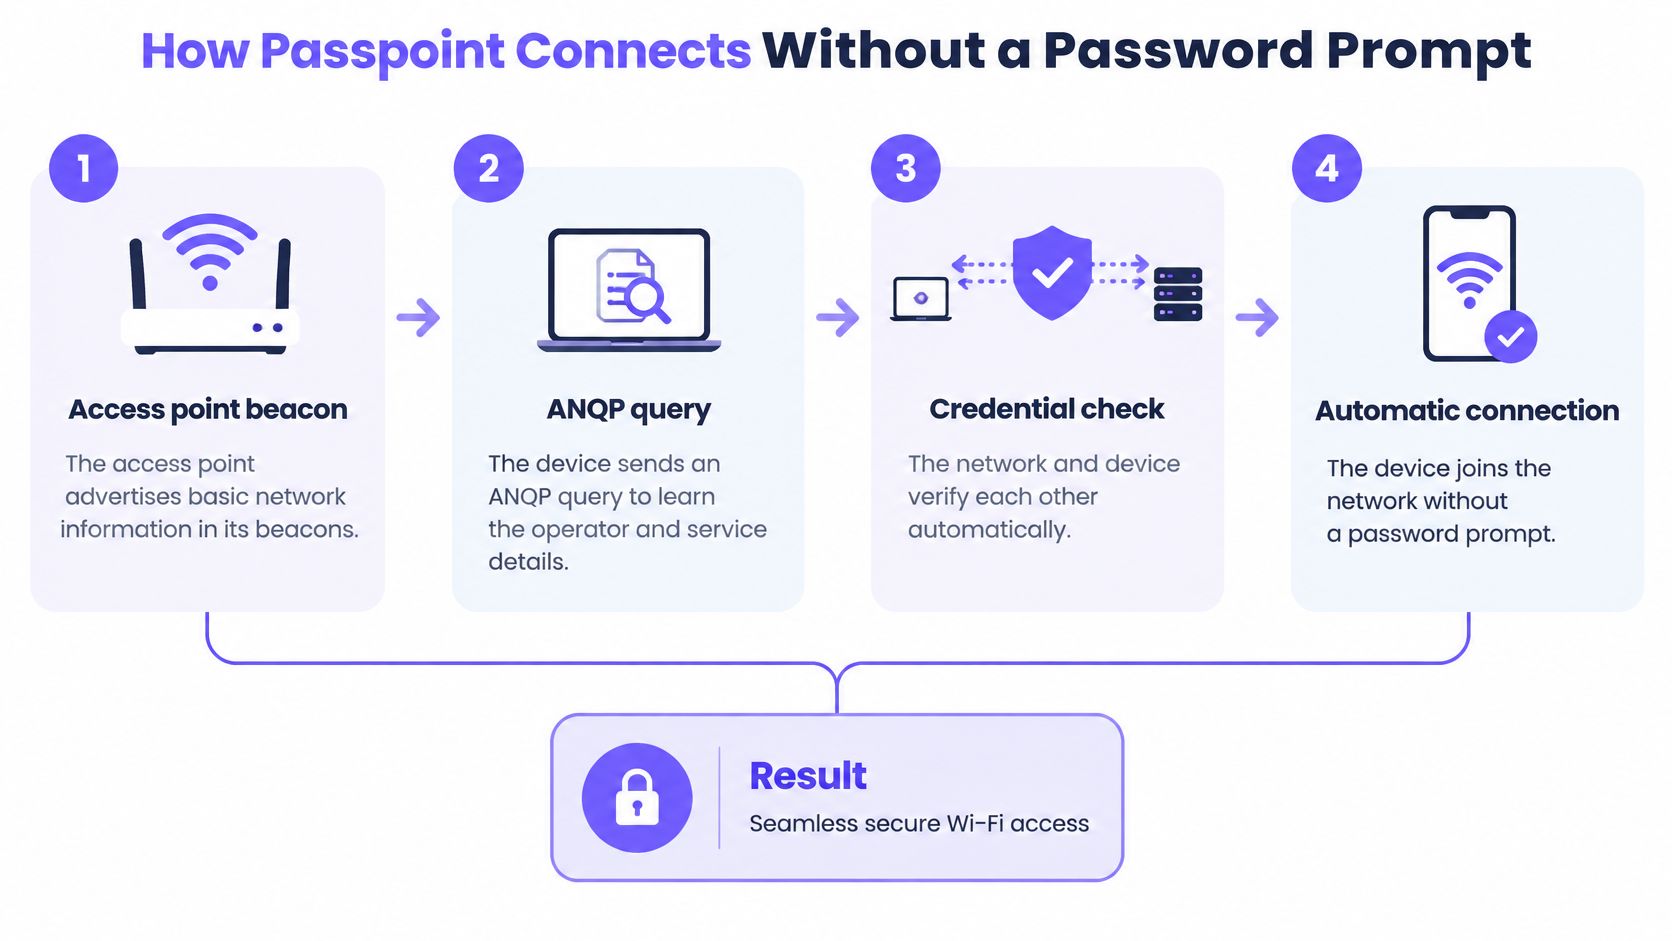
La connexion semble instantanée car la majeure partie du processus se déroule avant l'association. Votre appareil demande quel est le réseau, vérifie s'il fait déjà confiance à ce fournisseur, puis seulement après, le rejoint et s'authentifie.
Le schéma ci-dessous résume cette même séquence en quatre étapes.
Les six étapes dans l'ordre
- Balise de point d'accès : Le point d'accès diffuse des informations réseau de base dans ses balises. Cela indique à un appareil compatible que plus de détails sont disponibles avant qu'il ne s'engage à rejoindre le réseau.
- Requête ANQP : L'appareil envoie une requête Access Network Query Protocol pour connaître l'identité de l'opérateur, le type de connectivité, les partenaires de itinérance et les services pris en charge. Cisco décrit ANQP comme le mécanisme de requête et de réponse pour les capacités réseau dans sa note technique Hotspot 2.0.
- Comparaison de profils : L'appareil compare ces réponses avec le profil d'abonnement ou d'identifiant configuré qu'il possède déjà. Cela évite de tenter de rejoindre à l'aveugle des réseaux qu'il n'a pas le droit d'utiliser.
- Sélection du réseau : S'il y a une correspondance, il sélectionne un réseau éligible sans que vous n'ayez à choisir un SSID. S'il n'y a pas de correspondance, il ne crée pas d'accès fictif.
- Authentification EAP : Il exécute une méthode EAP d'entreprise, le plus souvent EAP-TLS avec un certificat d'appareil, ou EAP-TTLS avec des identifiants tunnelisés. Si vous évaluez l'authentification par certificat par rapport aux méthodes basées sur un mot de passe, cette comparaison des méthodes d'authentification EAP-TLS et PEAP explique les compromis pratiques.
- Décision AAA et RADIUS : Le réseau d'accès transmet la demande à un service AAA ou RADIUS local. Ce service décide si l'appareil est autorisé et quelle politique lui est appliquée.
La distinction entre les étapes est le point qui échappe souvent aux lecteurs. ANQP gère la découverte. AAA gère l'autorisation. ANQP n'accorde pas d'accès, et RADIUS ne choisit pas parmi les réseaux à proximité. Chacun résout une moitié du problème.
La courte vidéo ci-dessous détaille visuellement le flux de connexion, ce qui est utile si les notions de balise (beacon), de requête et d'authentification vous semblent encore être un seul et même événement.
Erreur courante : un appareil sans profil valide ne peut pas utiliser Passpoint simplement parce que le point d'accès le prend en charge. Il bascule sur le WiFi ordinaire WiFi et demande des identifiants, une connexion via un portail ou un mot de passe partagé.
Vous pouvez vérifier le résultat sans capture de paquets. Recherchez un profil de fournisseur enregistré dans les paramètres WiFi de l'appareil, puis éloignez-vous et revenez. Une connexion Passpoint fonctionnelle se reconnecte sans qu'une page de portail ne s'affiche d'abord.
Comment les appareils obtiennent un profil Passpoint
La connexion automatique commence par une étape de provisionnement unique. Un appareil a besoin d'un profil ou d'une identité avant de pouvoir reconnaître un réseau participant, comparer ce que ce réseau diffuse et présenter le bon identifiant.
Ce profil est l'élément clé de tout le système. Sans lui, l'appareil n'a rien à comparer, aucun fournisseur de confiance à sélectionner et aucun identifiant à envoyer. Avec lui, le même enrôlement peut être réutilisé lors de visites ultérieures au lieu de recommencer depuis une page de connexion.
Comparatif des méthodes de provisionnement
| Acheminement | Identifiant | Cas d'utilisation |
|---|---|---|
| Inscription en ligne | Compte créé sur l'appareil pendant l'inscription | Appareils sans carte SIM, intégration Release 2 |
| EAP basé sur SIM | Identifiants SIM de l'opérateur mobile | Délestage réseau (Carrier offload) |
| Certificat EAP-TLS | Certificat d'appareil délivré par le fournisseur | Identité d'entreprise avec révocation ciblée |
| Identité OpenRoaming | Identité provenant d'un fournisseur d'identités participant | Itinérance sur les réseaux participants |
| Profil fournisseur manuel | Profil configuré sur l'appareil | Flottes gérées et inscription guidée par le fournisseur où l'équipe informatique installe directement le profil |
L'inscription en ligne sollicite davantage l'utilisateur au départ, mais elle comble une lacune importante. Elle permet à un appareil sans carte SIM de s'enregistrer, de sorte qu'un ordinateur portable ou une tablette ne soit pas exclu sous prétexte qu'il ne dispose pas d'un abonnement mobile. Après ce premier enregistrement, les connexions ultérieures ne nécessitent plus le parcours d'inscription.
L'EAP basé sur la carte SIM déporte la gestion des identités. L'identifiant de l'opérateur mobile existe déjà dans le téléphone, ce qui convient à la décharge de trafic réseau où le fournisseur souhaite que les terminaux éligibles basculent sur le WiFi sans distribuer de mots de passe. Le lieu doit tout de même disposer du bon accord de roaming et du bon acheminement backend.
Les certificats EAP-TLS conviennent aux organisations qui gèrent directement leurs appareils. Le fournisseur délivre un certificat à l'appareil, l'authentification mutuelle vérifie les deux parties, et le service informatique peut révoquer ce certificat si l'appareil est perdu ou hors service. Pour un mélange d'appareils personnels et professionnels, nos conseils sur l'intégration BYOD pour les réseaux d'établissements montrent comment les choix d'inscription affectent la prise en charge et le contrôle.
Une identité OpenRoaming provient d'un fournisseur d'identités participant. L'utilisateur s'inscrit une fois auprès de ce fournisseur, et les réseaux qui acceptent cette identité peuvent authentifier l'appareil à son arrivée. Un profil de fournisseur manuel suit la même logique à plus petite échelle, le fournisseur ou l'équipe informatique installant la configuration sur l'appareil.
Éléments à vérifier avant de vous appuyer sur un profil
La prise en charge par les appareils et les systèmes d'exploitation varie ; vérifiez donc la compatibilité sur les téléphones, ordinateurs portables et tablettes réellement utilisés par vos utilisateurs avant de planifier un déploiement. Ne faites pas vos tests uniquement sur un téléphone dernier cri si le personnel utilise des appareils plus anciens.
Vous pouvez également vérifier si le provisionnement a fonctionné. Le profil doit apparaître dans les paramètres WiFi et l'appareil doit se reconnecter sans page de portail. Après l'authentification, les attributs d'autorisation RADIUS peuvent placer les invités, le personnel et les appareils gérés dans des segments distincts, de sorte que le chemin que vous choisissez affecte non seulement la connexion, mais aussi le segment d'atterrissage de l'appareil.
Comparatif entre Passpoint, portails captifs et OpenRoaming
Commencez par la vue comparative, puis utilisez les notes ci-dessous pour l'interpréter.
| Aspect | Passpoint | Portail captif | OpenRoaming |
|---|---|---|---|
| Mode de connexion de l'appareil | Sélection automatique à partir des informations réseau diffusées | Choix manuel du réseau, puis page Web | Automatique via un profil Passpoint compatible OpenRoaming |
| Connexion à chaque visite | Non, lorsque des identifiants valides sont présents | Oui, la page du portail apparaît à chaque fois | Non, le profil se reconnecte |
| Identifiants utilisés | Certificats, identifiants SIM ou profil provisionné | Informations invité, ticket de connexion, connexion via réseaux sociaux ou code SMS | Identité provenant d'un fournisseur d'identité participant |
| Chiffrement | WPA2-Enterprise ou WPA3-Enterprise avec 802.1X | Souvent ouvert ou clé partagée, selon l'établissement | Hérite de WPA2-Enterprise ou WPA3-Enterprise de Passpoint |
| Norme de référence | IEEE 802.11u, IEEE 802.1X, Hotspot 2.0 | Authentification Web propre au fournisseur | Basé sur Passpoint, régi par la Wireless Broadband Alliance |
| Lieu type | Opérateurs, aéroports, grands sites recevant du public | Cafés, hôtels, la plupart des réseaux WiFi publics | Itinérance sur les réseaux participants pour les utilisateurs inscrits |
Comment interpréter les différences
- Portail captif : l'utilisateur se connecte manuellement, puis une page web l'arrête à chaque visite pour recueillir ses coordonnées, un coupon ou l'acceptation des conditions d'utilisation.
- Passpoint : l'appareil se connecte automatiquement lorsqu'un profil est présent, en utilisant une authentification d'entreprise et un chiffrement.
- OpenRoaming : il s'agit d'un cadre d'identité reposant sur Passpoint, étendant ainsi les identifiants acceptés par les réseaux participants. Notre guide explicatif sur OpenRoaming WiFi pour les établissements détaille le fonctionnement concret de cette fédération.
Ces options se chevauchent plutôt qu'elles ne se concurrencent. Un hôtel, par exemple, peut utiliser un portail pour un client venant pour la première fois et ne possédant pas de profil, puis proposer l'enregistrement d'un profil afin que ce même client se reconnecte automatiquement le lendemain. Un client d'un opérateur mobile peut éviter complètement le portail si l'identifiant SIM et l'accord de roaming correspondent déjà.
L'adoption s'oriente vers ce modèle fédéré. L'étude de la Wireless Broadband Alliance rapportée par Telecoms.com a révélé qu'en 2024, 81 % des 180 dirigeants du secteur WiFi interrogés dans le monde prévoyaient de déployer OpenRoaming en 2025 ou 2026. Considérez cela comme un signal d'adoption, et non comme la preuve que chaque établissement doit rejoindre une fédération dès maintenant.
Test d'arrivée : si une page de connexion apparaît à chaque visite, vous voyez un portail. Si l'appareil se connecte silencieusement avec un profil enrôlé, vous voyez du Passpoint, éventuellement appuyé par OpenRoaming.
Ce simple test évite beaucoup de confusion lors des échanges avec les fournisseurs. Demandez quel identifiant l'appareil présente, et pas seulement si l'expérience semble fluide. Un mot de passe partagé enregistré peut également reconnecter automatiquement l'appareil, mais il ne s'agit pas d'un accès basé sur l'identité.
Où Passpoint est déployée et ce qu'elle ne fait pas
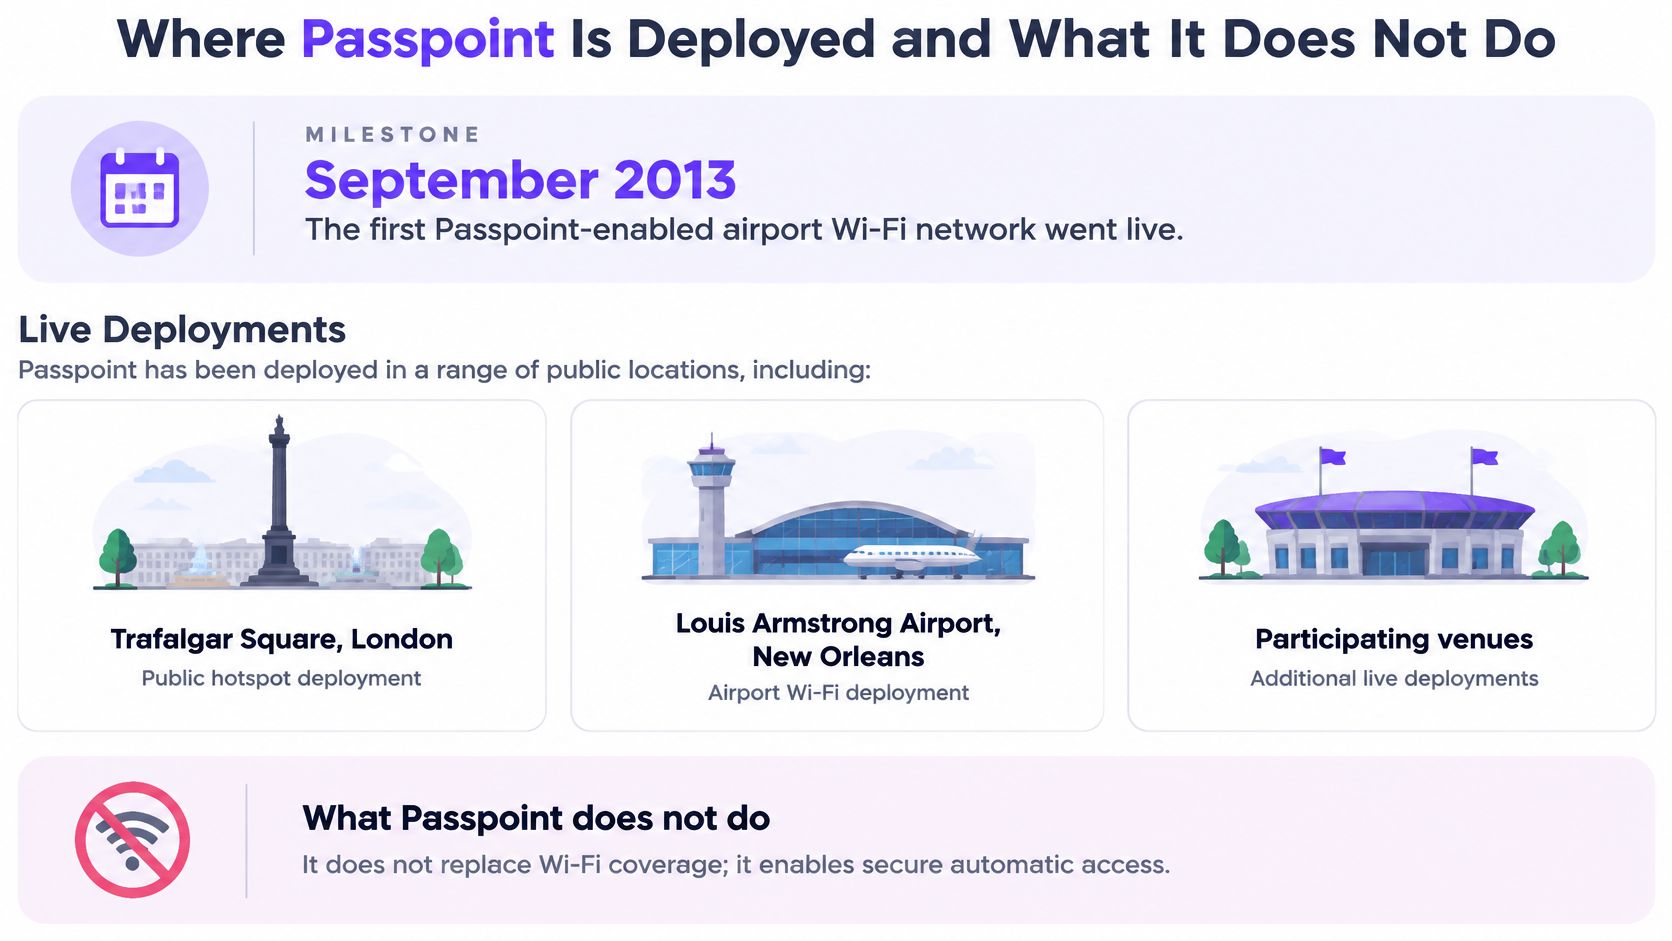
Passpoint a rapidement quitté le laboratoire. L'annonce de déploiement de la Wi-Fi Alliance indique que le premier réseau d'aéroport WiFi compatible Passpoint a été mis en œuvre en septembre 2013, suivi par des déploiements tels que Trafalgar Square à Londres, l'aéroport Louis Armstrong à la Nouvelle-Orléans et l'aéroport John Wayne en Californie.
Dans une étude de la WiFi Alliance associée au début du programme Passpoint, 84 % des répondants ont exprimé leur intérêt pour la détection et l'authentification automatiques des points d'accès. Lors de cette première phase, l'Alliance faisait état de environ 75 appareils clients Passpoint. Elle a ensuite indiqué que la technologie Passpoint était activée sur la majorité des appareils mobiles et a fait part d'un déploiement couvrant 13 000 sites en Chine, comprenant des restaurants, des cafés, des supermarchés et des centres commerciaux.
Imaginons qu'un voyageur installe un profil éligible avant un déplacement. Le même téléphone peut se connecter au réseau de l'aéroport à l'arrivée, puis rejoindre un café plus loin dans la rue, sans page de connexion à aucune des étapes. Le téléphone ne mémorise pas deux mots de passe SSID. Il associe chaque réseau diffusé à l'identité et aux informations d'itinérance contenues dans son profil.
Quatre idées reçues à corriger
- Passpoint n'est pas OpenRoaming : OpenRoaming est un cadre d'identité reposant sur Passpoint. Passpoint peut fonctionner au sein du parc d'un seul fournisseur sans cette fédération plus large.
- Cela ne fonctionne pas à partir de rien : un profil configuré doit exister avant toute connexion automatique. La prise en charge par le seul point d'accès ne suffit pas.
- Tous les téléphones ne le prennent pas en charge : la prise en charge par les appareils et les systèmes d'exploitation varie. Vérifiez la flotte et les appareils visiteurs attendus, puis conservez une solution de secours pour le reste.
- Cela ne rend pas un réseau inviolable : cela ne sécurise pas un appareil volé, ne corrige pas une politique d'arrière-plan faible et ne compense pas une mauvaise segmentation après l'authentification.
Passpoint prouve l'identité et chiffre l'accès. Cela ne remplace pas tous les portails captifs, ne corrige pas une conception réseau défaillante et ne sécurise pas un appareil perdu.
Ce dernier point est important pour les décisions d'achat. Un café accueillant principalement des visiteurs occasionnels peut toujours avoir besoin d'un portail simple, tandis qu'un aéroport accueillant des voyageurs réguliers et des partenaires opérateurs tirera un meilleur parti du roaming automatique. La bonne réponse dépend de qui revient, des identités dont ils disposent et de ce que le backend peut appliquer.
Utilisez une règle simple lorsque vous entendez une affirmation générale. Demandez si elle nomme l'identifiant, le chiffrement et le serveur central. Si elle ne peut pas nommer les trois, vous entendez un argument marketing plutôt qu'une architecture de sécurité.
Déterminez si Passpoint convient à votre réseau
Utilisez un test oui/non avant de discuter des produits. Passpoint convient lorsque de nombreux utilisateurs reviennent, que les appareils peuvent stocker des profils, que vous avez besoin d'une segmentation basée sur l'identité et que vos points d'accès prennent en charge la norme. Si la plupart des réponses sont positives, l'accès automatique supprime les tâches répétitives sans renoncer au contrôle par appareil.
Un portail captif reste mieux adapté aux visiteurs occasionnels, aux appareils ne prenant pas en charge les profils et aux lieux sans fournisseur d'identité. Ce n'est pas un échec. Un client occasionnel qui a besoin de dix minutes de WiFi sera peut-être mieux servi par un portail clair que par un parcours d'inscription qu'il ne réutilisera jamais.
De nombreux établissements devraient utiliser les deux. Conservez le portail pour les visiteurs occasionnels et le premier enrôlement, puis laissez les clients réguliers, le personnel ou les résidents utiliser un profil. Il ne s'agit pas de choisir entre le portail ou Passpoint pour tout le monde. L'enjeu est de déterminer quel parcours convient à chaque groupe.
Réalisez un pilote sur un site avant le déploiement global
Commencez sur un site, en parallèle du réseau que vous exploitez aujourd'hui, afin que les utilisateurs existants ne soient pas perturbés pendant vos tests. Purple Access permet aux clients de valider d'abord la solution sur un site en déployant un accès ouvert, sécurisé et xPSK sur les points d'accès déjà présents sur le site, puis d'évaluer le résultat sur la base des tickets et des preuves d'audit avant le déploiement global.
Jugez ce pilote sur des preuves vérifiables. Suivez le taux de réussite des connexions, comptez les tickets d'assistance, examinez les journaux d'authentification et testez la révocation sur un appareil que vous contrôlez. Si un profil révoqué se connecte toujours, ou si le personnel ne peut pas déterminer quelle identité s'est authentifiée, corrigez le problème avant d'ajouter des sites.
Vous pouvez également profiter d'une session de conception de 45 minutes au cours de laquelle un ingénieur réseau Purple mappe vos SSID sur des réseaux ouverts, sécurisés et xPSK sur les points d'accès que vous possédez déjà, et vous conservez le plan. Cela vous donne une conception concrète à tester plutôt qu'une promesse générale d'accès fluide.
Trois actions pour cette semaine
- Confirmer la prise en charge : Vérifiez la prise en charge de Passpoint sur vos points d'accès et sur des appareils utilisateurs représentatifs.
- Confirmer le parcours d'identité : Décidez si vous proposerez des profils de fournisseur, des certificats, un accès basé sur la carte SIM ou OpenRoaming.
- Choisir un site pilote : Choisissez un site accueillant des utilisateurs récurrents et présentant une demande d'assistance mesurable, puis définissez les critères de réussite avant d'activer quoi que ce soit.
Si les utilisateurs récurrents sont toujours confrontés à un portail ou à un mot de passe partagé à chaque visite, Purple Access peut vous aider à installer des réseaux ouverts, sécurisés et xPSK sur vos points d'accès actuels, avec Passpoint et OpenRoaming sur le réseau sécurisé. Commencez par la session de conception de 45 minutes pour cartographier vos SSID actuels, conservez le plan et testez le résultat sur un site pilote avant de le déployer.


