WiFi pour logements multipamiliaux : fonctionnement de l'isolation, de l'xPSK et de la facturation
Published

Le téléviseur d'un résident ne se connecte pas, le bureau de location indique que le réseau internet fonctionne, et les caméras du parking se déconnectent sans cesse. Pendant ce temps, quelqu'un a transmis à un livreur le même mot de passe WiFi que celui utilisé par l'équipe de maintenance. On vous demande d'acheter plus de bande passante, mais la bande passante ne résoudra aucun de ces problèmes de propriété ou de contrôle d'accès.
Le WiFi résidentiel collectif fonctionne mieux lorsque vous traitez le bâtiment comme un ensemble de réseaux séparés par identité, et non comme un grand hotspot sans fil. Déterminez à qui appartient chaque appareil, ce qu'il peut atteindre, qui paie pour sa connexion et qui assure le support avant de choisir un autre point d'accès.
Table des matières
- Trois réseaux indispensables pour chaque immeuble résidentiel collectif
- Comparaison des modèles de facturation
- Comment l'isolement par locataire sépare les résidents
- Clés partagées contre xPSK par équipement
- Comment tester la couverture et planifier la bascule
- Trois scénarios résidentiels analysés en détail
- Opérations et préparation à l'emmenagement
- Confirmer le modèle de votre bâtiment avant de construire
Trois réseaux indispensables pour chaque immeuble résidentiel collectif
Imaginons que vous planifiez un immeuble comprenant des appartements, un bureau de location, une salle de sport, un étage réservé au personnel et des caméras dans le parking. Les résidents ont besoin d'une connectivité comme à la maison, les visiteurs d'un accès internet temporaire, et les employés d'un accès aux applications métier. Ces exigences ne doivent pas entraîner la création d'un nom de réseau distinct pour chaque pièce ou chaque service.
Commencez avec trois catégories d'accès : invité ouvert, personnel sécurisé, et résident et appareil. Il s'agit de points d'entrée dans la politique, et non d'une autorisation à tout placer dans chaque catégorie sur le même sous-réseau non restreint.
Types de réseaux dans un immeuble résidentiel collectif
| Réseau | Utilisateurs et équipements concernés | Procédure de connexion | Moyen d'isolation |
|---|---|---|---|
| Invité ouvert | Visiteurs, livreurs, téléphones personnels (BYOD) | Captive Portal avec SSO, identifiants de réseaux sociaux ou SMS | VLAN invité avec isolation des clients |
| Personnel sécurisé | Agents immobiliers, maintenance, prestataires, appareils gérés | EAP-TLS basé sur des certificats ou Passpoint avec identifiants individuels | VLAN personnel, séparé des résidents et des systèmes du bâtiment |
| Résidents et équipements | Résidents, Smart TV, thermostats, serrures connectées, caméras, caisses d'espaces communs | Clé unique par équipement, utilisateur ou locataire | VLAN propre à chaque résident ou locataire, avec groupes de règles distincts pour les systèmes appartenant à l'établissement |
Laissez l'identité choisir la destination
Un SSID est le nom du réseau visible par tous. Un VLAN est un segment de trafic logique situé derrière ce nom. Nommer un réseau Résident ne prouve pas que l'appareil qui s'y connecte appartient à un résident actuel, et nommer un autre réseau Personnel ne permet pas de savoir quel employé se connecte.
L'authentification doit retourner le VLAN ou le rôle approprié. Le téléphone d'un résident appartient au segment de ce foyer ; une caméra appartenant à la propriété appartient au domaine de politique des caméras, même si les deux se connectent via le même SSID dédié aux équipements. L'architecture à trois SSID offre un moyen utile de cartographier ces points d'entrée sans créer un nouveau réseau de diffusion pour chaque occupant.
Séparez bien l'intégration des équipements personnels (BYOD) de l'autorisation continue. Un téléphone personnel peut commencer son parcours sur un portail, mais un employé ne doit pas obtenir l'accès aux dossiers de location simplement parce qu'il a complété une inscription invité. De même, Passpoint simplifie la détection et la connexion sécurisées, mais les identifiants et la politique d'autorisation déterminent toujours l'accès final.
Règle de conception : Le propriétaire et la fonction d'un équipement doivent déterminer ses autorisations, et non le point d'accès qu'il se trouve à joindre.
Enregistrez le consentement sur le portail séparément de l'autorisation réseau, et ne faites pas du consentement marketing optionnel un substitut à une politique d'accès. Avant de choisir les équipements, répertoriez chaque classe d'appareils du bâtiment dans un tableau, puis identifiez le segment restreint requis derrière ce point d'entrée.
Comparaison des modèles de facturation
La distinction entre disponible et inclus est essentielle : le rapport sur les appartements du U.S. Census Bureau a révélé que le service Internet ou WiFi était disponible dans 99 % des appartements locatifs non meublés nouvellement construits aux États-Unis en 2015, mais que le service n'était inclus que dans 12 % d'entre eux. Un bâtiment peut prendre en charge la connectivité sans que le propriétaire n'achète l'abonnement de chaque résident.
La facturation, la gestion du réseau et la propriété de l'infrastructure sont des décisions distinctes. Un réseau géré ne nécessite pas automatiquement une facturation globale, et un contrat global n'inclut pas automatiquement le dépannage au niveau de l'appartement.
Modèles de facturation du WiFi en habitat collectif
| Modèle | Mode de paiement des résidents | Gestionnaire du service | Idéal pour | Risque principal |
|---|---|---|---|---|
| Internet groupé dans le loyer | Inclus dans le loyer | Propriétaire ou fournisseur d'offres groupées | Propriétaires souhaitant proposer un service à valeur ajoutée | Coût payé pour chaque logement, qu'il soit occupé ou non |
| Offre individuelle payée par le résident | Le résident souscrit directement auprès d'un FAI | Le fournisseur de chaque résident | Bâtiments anciens ou à faible densité | Couverture inégale et résidents à la recherche d'un service de qualité |
| WiFi géré avec frais résidents | Frais mensuels ajoutés au loyer ou facturés séparément | Fournisseur de services gérés | Établissements souhaitant un WiFi dans tout l'immeuble sans accord d'achat groupé | Réticence face aux frais et tarification par logement manquant de clarté|
| Hybride offre de base et option payante | Offre de base incluse dans le loyer, débit supérieur en option | Propriétaire et fournisseur conjointement | Immeubles à revenus mixtes ou axés sur les services | Deux niveaux de service sur un même réseau génèrent des conflits de support |
| WiFi gratuit dans les zones communes | Gratuit pour les espaces partagés | Propriétaire | Halls d'entrée et espaces de vie uniquement | Ne couvre pas les logements, et le trafic public et privé doit être isolé |
Tarifez la responsabilité, pas seulement le circuit
La facturation globale offre une expérience simple au résident, mais le propriétaire supporte le coût contractuel pendant les périodes de vacance et de faible utilisation. Les résidents adresseront également leurs réclamations à la propriété, quelle que soit la société qui exploite techniquement le service.
Les abonnements grand public réduisent le rôle de facturation directe du propriétaire. Ils n'éliminent pas les responsabilités liées au bâtiment telles que l'accès aux locaux techniques, le câblage endommagé ou les interférences causées par des équipements mal positionnés.
Pour un modèle hybride, appliquez l'offre payante à la politique du foyer authentifié. Ne créez pas un SSID premium en espérant que les résidents comprennent si un problème provient de leur abonnement, de leur appareil ou de leur emplacement. Un forfait plus rapide ne réparera pas non plus une faible couverture dans les appartements.
Incluez les coûts moins visibles dans les comparaisons :
- Maintenance physique : Commutateurs, alimentations électriques, défauts de câblage et points d'accès de remplacement.
- Administration du service : Modifications de comptes, litiges de facturation, intégration et traitement des départs.
- Gestion des incidents : Diagnostic à distance, interventions sur site et responsabilité vis-à-vis des équipements appartenant aux résidents.
Choisissez d'abord le responsable du support. Choisissez ensuite le modèle de facturation qui correspond au budget et à l'autorité de ce responsable.
Un service peu coûteux devient dispendieux lorsque l'équipe de location passe sa journée à transmettre des captures d'écran entre les résidents et un fournisseur qui n'intervient pas à l'intérieur du bâtiment.
Comment l'isolation par locataire sépare les résidents
Le couloir d'un hôtel offre à chaque client une porte similaire, mais chaque clé n'ouvre que la chambre prévue. Le WiFi résidentiel nécessite la même distinction : le chiffrement protège le trafic à travers les airs ; l'isolation contrôle les destinations qu'un appareil connecté peut atteindre.
L'analogie du couloir permet d'expliquer plus facilement la limite aux équipes immobilières.
D'après les conclusions de Parks Associates rapportées par le Mecklenburg Times, 31 % des résidents d'immeubles collectifs ont indiqué que leur résidence proposait un accès WiFi à l'échelle de toute la propriété. Une couverture plus large met davantage d'appareils à portée de l'infrastructure, ce qui rend une autorisation incorrecte bien plus lourde de conséquences.
Construisez les limites par couches
- Assignation d'identité : Placez chaque foyer ou locataire dans son VLAN autorisé ou segment de règles équivalent. Conservez cette assignation lorsque l'appareil bascule d'une borne à l'autre.
- Isolation des clients invités : Empêchez les visiteurs du réseau invité de communiquer directement entre eux. Testez ce comportement entre plusieurs points d'accès, et pas seulement sur la même fréquence radio.
- Application du pare-feu : Bloquez par défaut le trafic entre résidents ainsi qu'entre les résidents et les systèmes du bâtiment. Autorisez des flux opérationnels spécifiques plutôt qu'un accès large aux réseaux internes.
- Services partagés contrôlés : Mettez à disposition les imprimantes ou écrans autorisés via les règles de la passerelle. Limitez la détection automatique pour éviter de diffuser la présence des équipements privés à l'échelle de l'immeuble.
Un VLAN seul n'est pas un pare-feu. Si la passerelle achemine librement le trafic entre les segments de résidents, le schéma de segmentation semble rassurant tandis que la politique d'accès réelle reste permissive.
Prenons l'exemple d'un attaquant qui pirate un thermostat non mis à jour sur un réseau résidentiel plat. L'attaquant peut ensuite analyser la caméra ou le périphérique de stockage d'un voisin à la recherche de services exposés. Un mot de passe WiFi plus fort ne supprime pas ce chemin d'accès, car le thermostat compromis est déjà connecté.
La solution consiste à maintenir le thermostat dans son domaine de politique prévu et à restreindre ses destinations autorisées. Les équipements appartenant à la propriété doivent également rester distincts des appareils des résidents, même lorsque les deux se trouvent dans un même appartement.
Conservez des preuves sans tout collecter
La sécurité du réseau et la confidentialité des résidents nécessitent des décisions distinctes. Expliquez quelle télémétrie de connexion vous collectez, qui peut y accéder et combien de temps elle reste disponible ; l'isolation ne répond pas à ces questions.
Enregistrez l'identité, l'identifiant de l'appareil, l'attribution du VLAN ou du rôle, et les événements de révocation, avec des horodatages exploitables. En cas d'incident, l'opérateur doit être en mesure d'identifier l'appareil concerné et de restreindre son accès sans traiter chaque foyer comme un suspect.
Clés partagées contre xPSK par appareil
Le xPSK permet à un réseau WiFi d'accepter différentes clés prépartagées pour différents appareils, utilisateurs ou locataires. La clé identifie la connexion, et la politique d'authentification l'associe au VLAN ou au rôle approprié. Considérez la clé comme un badge et le VLAN comme la pièce dans laquelle ce badge vous autorise à entrer.
L'implémentation est essentielle. Confirmez que la plateforme de points d'accès prend en charge le modèle de clé, l'attribution des politiques et le comportement de révocation prévus, plutôt que de supposer que chaque fonctionnalité appelée PSK privé fonctionne de manière identique.
Comparaison des principaux modèles pour le WiFi résidentiel collectif
| Approche | Traçabilité | Portée de la révocation | Effort de configuration |
|---|---|---|---|
| Mot de passe partagé unique | Pas d'identité individuelle liée à l'identifiant | Le modifier déconnecte tous ses utilisateurs | Faible |
| Clé par logement ou par locataire | Liée à un logement ou un locataire, pas à une personne | L'ensemble du logement ou du locataire | Faible à moyen |
| xPSK par appareil | L'identifiant délivré est attribuable à un appareil et associé à une politique | Un seul identifiant d'appareil | Moyen, avec délivrance de clés et association VLAN |
| Certificat par utilisateur via EAP-TLS | Chaque utilisateur ou appareil possède une identité individuelle | Une seule identité | Élevé, nécessitant la gestion du cycle de vie des certificats, souvent un annuaire et un MDM |
Associez l'identifiant au cycle de vie
Une clé locataire est pratique pour les équipements du foyer, mais elle ne permet pas de distinguer quel membre de la famille l'a partagée. Les clés par équipement offrent une révocation plus ciblée, à condition que le processus d'attribution associe de manière fiable chaque identifiant à l'équipement prévu. Il ne s'agit pas d'une attestation matérielle : un mot de passe copié peut toujours être utilisé ailleurs, à moins que des contrôles supplémentaires ne l'empêchent.
Pour les accès liés au bail, planifiez l'expiration des identifiants du résident en fonction de la durée de la location. Le téléphone et la télévision d'un résident sortant peuvent perdre leur accès sans modifier les identifiants du foyer entrant. Maintenez les équipements appartenant à la propriété en dehors de ce flux de travail d'expiration des résidents.
J'accepterais un mot de passe partagé uniquement pour un réseau strictement restreint, à faibles enjeux, sans accès au personnel ni aux systèmes du bâtiment. Un petit bâtiment ne constitue pas, en soi, une raison de partager les identifiants des résidents.
Utilisez le WPA3 sans présumer d'une compatibilité universelle
Les recommandations de sécurité de la Wi-Fi Alliance font la distinction entre la résistance de WPA3-Personal aux attaques par devinette de mot de passe et les capacités en environnement contrôlé de WPA3-Enterprise, tout en précisant que WPA3 requiert des Protected Management Frames. Son mode optionnel de sécurité entreprise 192 bits exige également des vérifications de compatibilité avec les clients avant toute application.
Utilisez EAP-TLS basé sur des certificats pour les appareils gérés du personnel lorsque l'infrastructure de gestion des appareils le permet. Passpoint peut améliorer la découverte et la configuration des connexions, mais il ne remplace pas la décision d'authentification sous-jacente.
Migrez selon un ordre contrôlé :
- Inventorier les capacités, y compris les équipements intelligents plus anciens et la prise en charge des certificats.
- Migrer le personnel en premier, là où les administrateurs peuvent contrôler les points d'accès distants.
- Migrer les résidents, en fournissant des instructions testées et une procédure de retour en arrière.
- Migrer les équipements du bâtiment, en validant les dépendances fournisseurs et la continuité opérationnelle.
Réviquez scrupuleusement les identifiants de transition. Dans le cas contraire, le mot de passe partagé temporaire devient une solution de contournement permanente.
Comment tester la couverture et planifier le basculement
Un téléphone peut afficher un signal maximal alors que les appels saccadent et que les flux s'arrêtent. La puissance du signal confirme uniquement la présence d'énergie radio - elle ne dit rien sur la saturation du temps d'antenne causée par les radios voisines, la congestion sur la liaison montante ou un échec d'authentification qui laisse les appareils associés mais incapables de transmettre du trafic.
La couverture implique un second coût dans un bâtiment multifamilial. Chaque pièce couverte supplémentaire élargit le groupe d'équipements partageant un canal, et élargit le rayon d'impact d'un client mal configuré ou utilisant un mot de passe partagé. Testez la couverture et la séparation des identités ensemble : un logement qui réussit les contrôles de débit mais qui place les résidents dans un segment commun en cas de défaillance du backend n'est pas validé.
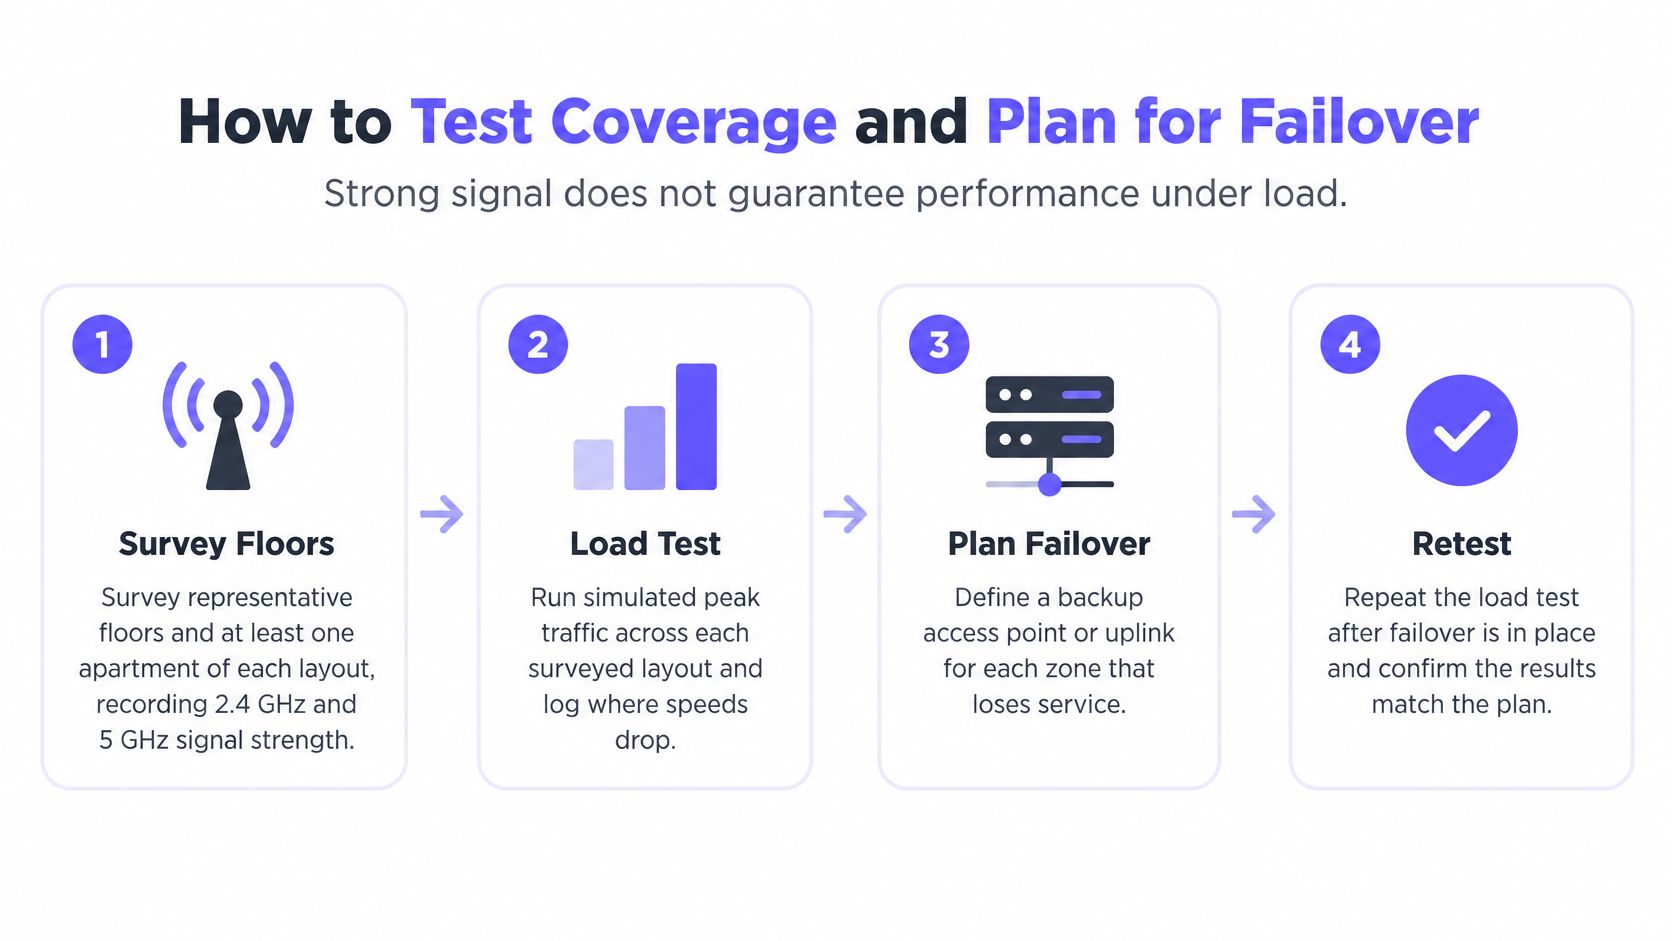
Utilisez le flux de travail suivant pour séparer les tests de couverture, de capacité et de résilience.
Testez le bâtiment réellement occupé par les usagers
Auditer des dispositions représentatives. Examinez les plans, l'épaisseur des murs, le béton, les structures métalliques et les gaines techniques. Utilisez un outil d'audit tel qu'Ekahau ou Hamina combiné à des tests clients pour enregistrer la puissance du signal reçu et le rapport signal sur bruit sur les bandes utilisées par vos appareils.
Valider le positionnement et la mobilité. Effectuez des tests à l'intérieur des appartements, pas seulement dans les couloirs. Déplacez-vous avec un appel actif devant les portes des logements, les ascenseurs, les cages d'escalier et les espaces communs, en notant les endroits où l'itinérance interrompt la session.
Générer une demande réaliste. Dimensionnez la capacité en fonction du nombre de clients actifs et d'applications simultanés. La limite d'association annoncée d'un point d'accès n'est pas une garantie que chaque appareil connecté puisse streamer ou passer un appel vidéo en même temps.
Tester les échecs d'authentification. Vérifiez le service RADIUS géographiquement redondant, puis testez la perte d'un serveur principal ou de son chemin réseau. Documentez ce qui arrive aux nouvelles connexions, aux sessions existantes, à la réauthentification et à l'autorisation mise en cache. Vérifiez dans quel segment chaque appareil atterrit pendant la panne ; une solution de secours qui écrase la séparation par résident dans un seul VLAN partagé est un problème à résoudre, pas une reprise d'activité.
Supprimer un point d'accès et une liaison montante. Confirmez que les radios voisines offrent une capacité exploitable plutôt qu'une simple couverture détectable. Testez les pannes en amont séparément, y compris les dépendances d'alimentation et de commutation que des radios qui se chevauchent ne peuvent pas résoudre.
Répéter le test en heure de pointe. Enregistrez le débit, la perte de paquets, la latence, la qualité du signal, le comportement d'itinérance et l'attribution des politiques sous charge. Répétez l'opération après un basculement au lieu d'supposer que les résultats en fonctionnement normal s'appliquent toujours.
Les recommandations de sécurité de la Wi-Fi Alliance couvrent l'aspect sécurité du déploiement. La configuration de la sécurité ne remplace pas une étude d'ingénierie radio (RF) ou des spécifications de recette propres à l'immeuble ; de plus, le trafic isolé par identité partage toujours le même temps d'antenne radio, ce qui signifie que la réutilisation des canaux et la planification de la puissance d'émission font toujours partie du travail.
Objectifs de recette aux heures de pointe
Partez de ces valeurs de planification types, puis affinez-les afin de les adapter aux applications du bâtiment et au contrat de service.
| Métrique | Cible typique | Pourquoi c'est important |
|---|---|---|
| Puissance du signal | −67 dBm ou mieux au point le moins bien desservi de chaque logement | Streaming et appels fiables sans retransmissions |
| SNR | Environ 25 dB ou plus sous charge | Signal propre malgré les interférences |
| Perte de paquets | Moins d'environ 1 % pour la voix et la vidéo | Les appels et la vidéo restent stables |
| Latence | Incompatible à moins d'environ 50 ms vers un point de terminaison de test désigné | Applications et appareils distants réactifs |
| Débit | Au moins environ 70 % du débit contractuel dans les espaces communs aux heures de pointe | Révèle la saturation dans les pièces partagées |
Rendez le test de recette reproductible
Enregistrez le modèle de client, l'emplacement du test, le point de terminaison, la charge de trafic et vérifiez si la latence est mesurée localement ou sur Internet. Sans ces détails, les captures d'écran de tests de débit contradictoires ne permettront pas de résoudre un litige.
La plupart des documents sur les réseaux résidentiels n'atteignent pas cette portée. Une ressource destinée aux particuliers comme le guide réseau d'Edinhart Realty and Property Management couvre le côté logement individuel du problème, tandis qu'une liste de contrôle pour la conception de réseau WiFi détaillée répond plus précisément aux questions au niveau de l'immeuble qu'une spécification de recette doit traiter.
Considérez la vidéo ci-dessous comme une référence visuelle pendant la planification ; la spécification de recette est le document de test écrit.
Condition de validation : Acceptez le réseau lorsque le logement occupé le moins bien desservi réussit le test convenu en heure de pointe. Une bonne moyenne à l'échelle du bâtiment peut masquer un logement d'angle sans couverture.
Trois scénarios résidentiels analysés
Secteur locatif institutionnel avec gestion des logements vacants
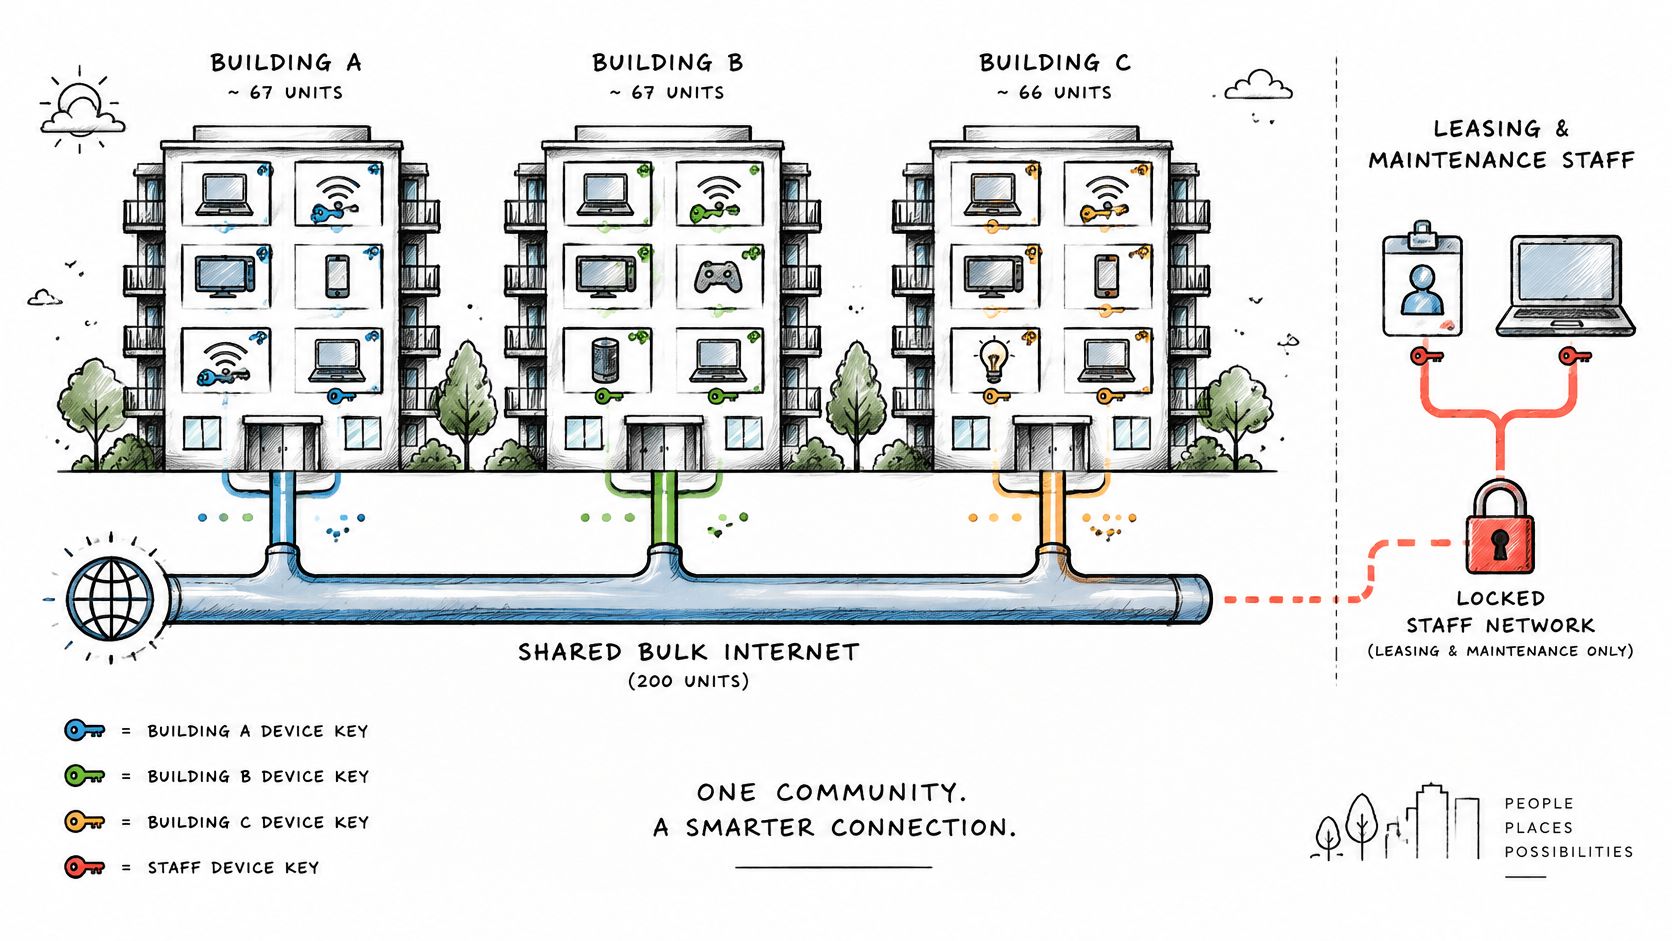
Envisagez une résidence conçue pour la location où Internet est inclus dans le loyer. Le problème opérationnel immédiat est de maintenir les serrures et les thermostats de la propriété connectés pendant les vacances d'occupation sans laisser l'ancien résident autorisé.
Utilisez une facturation groupée pour le service aux résidents, un accès sécurisé pour le personnel de location et de maintenance, et des identifiants d'équipement gérés de manière indépendante pour les contrôles du bâtiment. Traitez la vacance comme un changement de droit du résident, et non comme un arrêt des systèmes opérationnels de l'appartement.
Sans cette distinction, le personnel perd le contrôle à distance pendant la rotation des locataires ou conserve l'accès d'un locataire parti pour éviter de déconnecter les équipements. Ni l'une ni l'autre ne constitue une procédure de maintenance acceptable.
Une infrastructure physique partagée peut prendre en charge ces responsabilités distinctes à l'échelle de la communauté.
Coliving avec départs fréquents
Dans le coliving, le problème réside dans le renouvellement des membres plutôt que dans un foyer fixe. Liez la durée de validité des identifiants du membre à sa réservation et faites en sorte que le départ mette fin automatiquement à l'accès.
Une imprimante partagée ou un écran de salon peut rester accessible grâce à une politique de passerelle strictement définie. Les ordinateurs portables, les périphériques de stockage et les cibles de diffusion privée des membres ne doivent pas devenir des ressources communautaires simplement parce que tout le monde partage une cuisine.
La gestion utile des exceptions comprend :
- Prolongations de réservation : Mettez à jour la date d'expiration sans émettre de mot de passe pour l'ensemble du bâtiment.
- Départs anticipés : Révroquez le membre partant sans perturber ses colocataires.
- Accès aux écrans partagés : Autorisez le service souhaité sans ouvrir les segments privés des membres.
Si vous négligez cette conception, un membre parti peut conserver un identifiant valide bien après son départ. Le personnel ne dispose alors d'aucun moyen propre pour supprimer cette personne sans déranger les occupants actuels.
Résidences services avec comptes d'entreprises
Les visiteurs d'un court séjour peuvent se connecter via un Captive Portal avec enregistrement du consentement et accéder à un segment invité isolé. Les comptes d'entreprise nécessitent un modèle d'autorisation différent : le personnel de l'entreprise peut avoir besoin d'un réseau d'entreprise s'étendant sur les appartements attribués à ce compte.
Conservez ce droit lié à l'attribution d'entreprise, et pas seulement au numéro d'appartement. La réattribution d'un appartement doit supprimer l'accès de l'entreprise précédente avant le début de la réservation suivante.
Dans le cas contraire, l'appareil d'un invité pourrait accéder aux fichiers exposés d'un voisin, ou un ancien occupant professionnel pourrait rester à l'intérieur du segment de l'entreprise. Les logements sociaux, les résidences étudiantes et les logements pour familles de militaires suivent le même modèle d'identité et de cycle de vie, avec des conditions de financement et des structures de frais intégrées à la conception du service.
Opérations et préparation à l'emménagement
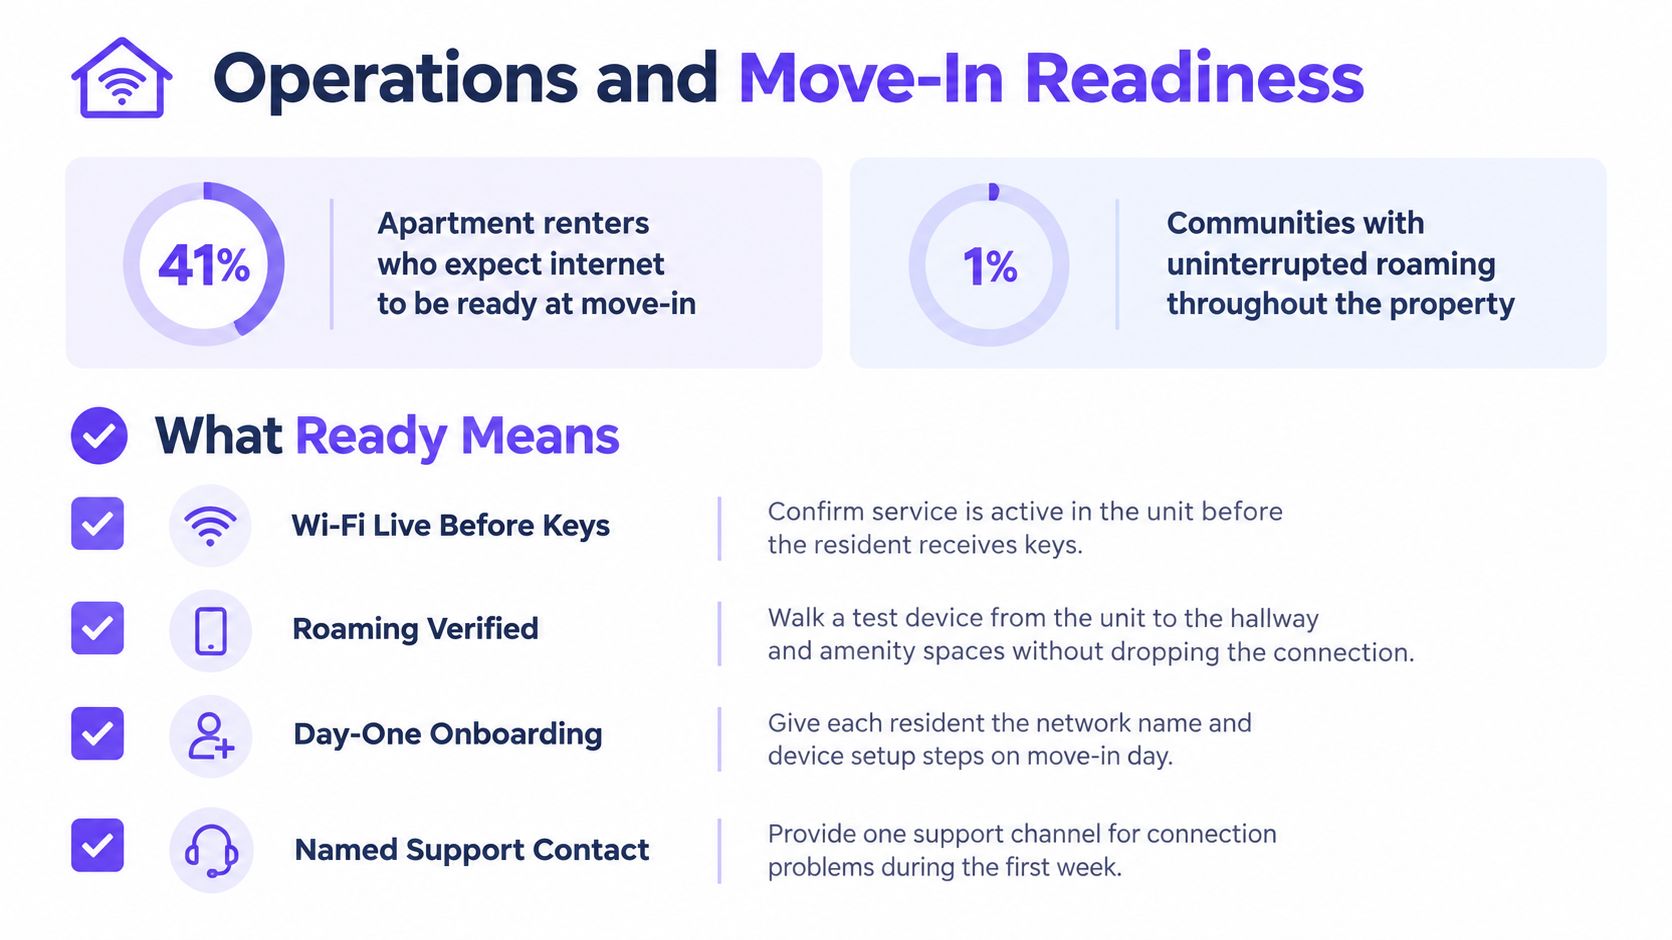
41 % des locataires d'appartements s'attendent à ce qu me le service Internet soit prêt dès leur emménagement, selon les conclusions de Parks Associates rapportées par le Mecklenburg Times. Un circuit activé ne suffit pas à répondre à cette attente. Les résidents jugent si le service est prêt en vérifiant si leur téléphone, leur ordinateur portable et leur télévision se connectent et continuent de fonctionner dans chaque pièce du logement.
L'état de préparation est le résultat d'une vérification sur le terrain, contrôlez-le donc de la manière dont un résident le fait.
Faites de l'état de préparation un résultat observable
- L'authentification des résidents réussit : Testez l'identifiant délivré via le parcours d'embarquement réel, y compris sur un appareil ne disposant pas d'un navigateur pratique.
- La couverture des espaces communs fonctionne : Vérifiez le service là où les résidents s'asseyent, s'entraînent ou travaillent, et pas seulement à l'entrée.
- Les identités opérationnelles sont actives : Confirmez que le personnel et les équipements du bâtiment utilisent les identifiants qui leur sont attribués plutôt que d'emprunter la connexion d'un résident.
- L'itinérance préserve le service : Parcourez l'itinéraire prévu pour les résidents avec un appareil de test tout en exécutant une application.
- L'escalade a un responsable : Offrez aux résidents un canal d'assistance dédié et au personnel une procédure documentée vers l'opérateur réseau.
Lors d'un changement d'occupant, révoquez les clés d'équipement du résident sortant le jour de son départ, émettez les identifiants du nouveau locataire pour son emménagement, et vérifiez l'attribution de VLAN qui en résulte. Utilisez un flux de travail d'identifiants d'emménagement et de déménagement documenté afin qu'un administrateur ne dépende pas d'un simple rappel manuscrit.
Conservez une file d'attente d'exceptions pour les départs retardés et les enregistrements d'occupation contestés. L'automatisation a besoin d'une dérogation contrôlée plutôt que d'une exception d'accès indéfinie : définissez donc l'expiration avant de l'accorder et conservez une piste d'audit. Une dérogation sans limite de durée constitue un identifiant non géré.
Réduire les tâches administratives répétitives
Chaque SSID supplémentaire ajoute du trafic de balise aux radios qui le diffusent, et huit à dix noms de réseau peuvent consommer 15 à 25 % du temps d'antenne du canal rien qu'en balises. La consolidation vers trois points d'entrée permet de récupérer ce temps d'antenne. Cela réduit également la surface d'attaque : sur un réseau qui couvre chaque couloir et espace commun, un équipement mal configuré ou compromis partageant un mot de passe peut accéder à tout ce que le SSID couvre. Des clés individuelles attribuées derrière un petit nombre de SSID permettent de maintenir un équipement défaillant isolé dans son propre segment.
Maintenez une fiche de configuration résiduelle concise contenant le nom du réseau, le mode de récupération des identifiants, le processus d'ajout d'appareil et le contact du support. Incluez des instructions pour les téléviseurs et les consoles, car un test d'intégration limité aux ordinateurs portables ne permet pas de détecter les problèmes domestiques courants.
Pour l'assistance aux résidents, acheminez le signalement initial vers la propriété et l'escalade technique vers l'opérateur réseau. Intégrez des délais d'accusé de réception, d'escalade et de mise à jour dans le contrat, et faites la distinction entre un délai de réponse garanti et un délai de réparation garanti. Les résidents ne devraient pas avoir à déterminer si la panne provient du fournisseur d'accès, de l'opérateur WiFi ou du bâtiment avant que quelqu'un ne prise en charge le ticket.
Confirmez le modèle de votre bâtiment avant la construction
Pour une nouvelle construction avec offre internet globale, profitez de la phase de chantier pour établir la propriété du câblage, l'accès aux équipements et les responsabilités opérationnelles. Choisissez délibérément la facturation globale, utilisez les trois catégories d'accès, attribuez des identifiants individuels aux équipements du bâtiment et utilisez des certificats pour les terminaux gérés du personnel.
Pour un bâtiment plus ancien sans infrastructure partagée, commencez par une connectivité sécurisée pour le personnel et un accès contrôlé pour les systèmes immobiliers. Inspectez le câblage et la commutation existants avant de vous engager sur un service à l'échelle des résidents, puis choisissez la facturation des résidents une fois le responsable du support désigné.
Pour une propriété à revenus mixtes ou proposant des services à la carte, un service de base associé à une offre plus rapide optionnelle peut s'adapter au modèle d'exploitation. Conservez une isolation, des durées de validité d'identifiants et des protections de la vie privée identiques sur toutes les offres ; payer moins ne doit pas signifier une séparation plus faible.
Consignez les décisions par écrit
- Cartographier les classes d'équipements : Indiquez le réseau d'entrée et la destination restreinte pour chaque catégorie de résident, de personnel, d'invité et de système du bâtiment.
- Désigner les responsables du passage de relais : Attribuez la responsabilité de l'intégration, de la facturation, des pannes physiques et de l'escalade technique.
- Exiger des preuves de recette : Effectuez les tests d'heures de pointe et de panne avant que les résidents ne dépendent du service.
Purple Access s'exécute sur les points d'accès dont vous disposez déjà et prend en charge les déploiements résidentiels multifamiliaux, destinés à la location (build-to-rent) et de coliving. Notre planificateur associe les SSID existants à trois réseaux, en utilisant des identités individuelles et des clés par appareil au lieu d'un mot de passe partagé à l'échelle de la propriété.
Avant de signer un contrat de service, exigez le schéma des trois réseaux et la procédure de révocation comme livrables. Demandez à l'opérateur de faire une démonstration montrant comment un appareil compromis perd son accès tandis que les résidents non concernés et les systèmes de contrôle du bâtiment restent connectés.
Purple Access offre un accès WiFi ouvert, sécurisé et xPSK pour les invités, le personnel, les résidents et les appareils sur les points d'accès dont vous disposez. Visitez Purple Access pour cartographier les connexions existantes de votre bâtiment en trois réseaux et planifier la manière dont les accès individuels seront émis, isolés et révoqués.