Mesure de la consommation de bande passante : Méthodes, KPI et configuration
Published
Vous gérez un hôtel, un campus ou un réseau d'établissements. Le rapport mensuel indique que la liaison montante n'est que partiellement utilisée. Pourtant, le soir venu, le réseau visiteurs ralentit et les tickets de réclamation arrivent malgré tout. Cet écart est le symptôme d'une mesure de l'utilisation de la bande passante déficiente qui s'arrête à un total mensuel.
Le volume moyen est une référence utile. Il ne décrit pas l'heure de pointe, le sens du trafic ou le groupe qui était connecté à 21 h. Le chiffrement rend l'ancien raccourci encore moins efficace, car les numéros de port et l'inspection de la charge utile ne permettent plus d'identifier l'application avec certitude.
Ce qui fonctionne encore est plus ciblé. Comptez les octets dans les deux sens à un point précis, échantillonnez suffisamment souvent pour visualiser la courbe de la demande et attribuez l'utilisation à une session, un VLAN ou une clé. Considérez tout niveau de détail supérieur comme une déduction. La configuration ci-dessous explique quelle source répond à quelle question, quels indicateurs clés méritent une alerte et comment valider les chiffres sur un site avant de les publier partout.
Table des matières
- Choisissez la méthode adaptée à votre question
- Des KPI qui révèlent la demande, pas seulement le volume
- Comment configurer la mesure en huit étapes
- Échantillonnage contre capture intégrale : analyse des coûts
- Attribuer l'usage quand la majorité du trafic est chiffrée
- Pourquoi vos chiffres diffèrent et comment les réconcilier
- Validez sur un site avant d'exporter à l'échelle de l'entreprise
Choisissez la méthode qui correspond à votre besoin
Un groupe hôtelier peut tourner à environ 35 % de la capacité de sa liaison montante sur l'ensemble de la journée tout en recevant des réclamations de clients chaque soir. La moyenne répondait à une question de capacité. Les clients posaient une question relative aux heures de pointe. La mesure de l'utilisation de la bande passante n'est utile que si la source correspond à la question posée, de sorte que la plupart des sites ont besoin de deux flux de données avant de pouvoir tracer un graphique. Un flux concerne les totaux et les tendances. L'autre est destiné à l'attribution.
Vous avez rarement besoin de nouveau matériel. Six sources de données sont déjà disponibles sur les points d'accès, le contrôleur, le routeur et le service d'authentification.
| Source | Ce qu'elle rapporte | Granularité | Idéal pour | Charge système |
|---|---|---|---|---|
| Compteurs d'interface SNMP (ifHCInOctets, ifHCOutOctets) | Octets entrants et sortants par port ou radio | Par interface, interrogé toutes les 1 à 5 minutes | Tendance de la liaison montante et planification de la capacité | Faible |
| NetFlow v9 ou IPFIX | Enregistrements de flux avec source, destination, ports, octets et paquets | Par flux, généralement exporté toutes les 1 à 5 minutes | Principaux consommateurs et identification des communications | Moyenne, liée à l'exportation et à la charge CPU |
| sFlow | En-têtes de paquets échantillonnés et compteurs d'interface | 1 paquet sur N, ajusté à des estimations | Liaisons rapides (10G et plus) et principaux consommateurs en temps quasi réel | Faible, l'échantillonnage s'exécute au niveau matériel |
| Compteurs par SSID et par VLAN | Octets et nombre de clients par réseau sans fil ou VLAN | Par SSID, VLAN et point d'accès | Charge invités par rapport au personnel et coût en temps d'antenne de chaque SSID | Faible |
| Comptabilité RADIUS (Acct-Input-Octets, Acct-Output-Octets) | Octets par session authentifiée | Par session, mises à jour intermédiaires toutes les 5 à 15 minutes | Attribution de l'utilisation à un utilisateur, un appareil ou une clé | Faible |
| Journaux DNS et DNS de protection | Requêtes de domaine par politique ou catégorie | Par requête | Aperçu au niveau de la catégorie sans inspection du contenu | Faible à moyenne |
Associez le bon compteur au besoin identifié
Les compteurs SNMP sont la source des totaux. Interrogez les objets 64 bits, ifHCInOctets et ifHCOutOctets. Un compteur d'octets 32 bits sur un port 1 Gbps boucle en environ 34 secondes à plein régime, donc une interrogation de cinq minutes sur l'ancien objet génère des deltas négatifs ou incohérents. Les compteurs par SSID montrent la charge client et le coût en temps d'antenne de chaque réseau sans fil. L'imputabilité RADIUS lie les octets à un utilisateur, un appareil ou une clé, ce qui constitue le flux d'attribution lorsque les charges utiles sont chiffrées.
La demande mobile est suffisamment importante pour que son intégration dans le total d'un site fixe masque la contrainte principale. Le trafic Internet mondial a atteint 1 zettaoctet de trafic utilisateur final sur le haut débit mobile en 2023, selon les Faits et Chiffres 2024 de l'UIT. La liaison montante d'un établissement et une voie de délestage cellulaire sont des mesures distinctes.
Choisissez une source principale pour les totaux et une source d'attribution pour chaque site avant de configurer quoi que ce soit. Ajouter un troisième flux ultérieurement est simple. Démêler deux flux sans étiquette après un mois ne l'est pas.
Des KPI qui reflètent la demande, pas seulement le volume
Une référence exploitable mesure le volume total au niveau du point d'accès de l'utilisateur final, téléchargements et envois cumulés, sur une période constante, généralement un mois calendaire. Les métadonnées de la Commission européenne, tirées de la méthodologie de l'UIT, définissent ainsi le trafic à haut débit fixe, et séparent le trafic à haut débit mobile en excluant le trafic de gros et les jardins fermés. Cette limite compte également sur le réseau d'un établissement. L'utilisation par les clients n'est pas la même chose que la capacité du réseau dorsal ou le trafic qui ne quitte jamais l'opérateur.
Nommez le point de mesure dans chaque rapport. Indiquez si les trames de gestion et de contrôle sont exclues. Sans ces contrôles, deux sites accueillant les mêmes utilisateurs ne pourront pas être comparés.
Règle pratique : Si un KPI ne précise pas le point, le sens, l'intervalle d'échantillonnage et la période, il n'est pas prêt pour déclencher des alertes.
Des formules vérifiables à la main
Le débit moyen correspond au nombre total d'octets multiplié par 8, puis divisé par le nombre de secondes de la période. Le débit de pointe est l'échantillon le plus élevé sur 1 minute ou 5 minutes, et non la moyenne mensuelle. Le 95e percentile classe chaque échantillon et retient la valeur à 95 %, afin qu'une seule copie de fichier ne fausse pas le niveau d'occupation. Le volume d'heure de pointe représente les octets transférés lors de l'heure la plus chargée, et c'est cette heure qui sert de référence pour le dimensionnement. Les clients actifs simultanés comptabilisent les appareils ayant transmis des données au cours de la même fenêtre temporelle. L'utilisation du temps d'antenne est la proportion de temps pendant laquelle le canal a été occupé, extraite des compteurs radio des points d'accès ; elle constitue souvent la limite du réseau sans fil alors même que la liaison montante semble optimale. La part montante correspond aux octets entrants divisés par le total des octets.
| KPI | Comment le calculer | Ce que cela vous indique | Exemple concret |
|---|---|---|---|
| Volume total | Somme des octets entrants et sortants sur la période | Ligne de base de capacité et tendance mensuelle | 40 GB par jour sur 30 jours équivalent à 1,2 TB par mois |
| Débit moyen | Octets x 8 divisés par les secondes | Charge moyenne | 40 GB par jour équivalent à environ 3,7 Mbps en moyenne |
| Débit de pointe | Échantillon de 1 minute ou 5 minutes le plus élevé | Demande de pointe ponctuelle | L'échantillon de 5 minutes le plus chargé sur cette liaison montante |
| Débit au 95e percentile | Trier les échantillons et prendre la valeur à 95 % | Niveau d'activité soutenu sans les pics rares | La marque des 95 % sur un mois de sondages de 5 minutes |
| Volume aux heures de pointe | Octets dans l'heure au trafic le plus élevé | Dimensionnement pour l'heure la plus chargée | 9 GB pendant l'heure de 21h |
| Clients actifs simultanés | Clients transmettant des données dans la même fenêtre d'échantillonnage | Contention et pression sur le temps d'antenne | 45 clients transmettant des données dans une fenêtre de 5 minutes |
| Utilisation du temps d'antenne | Temps d'occupation du canal à partir des compteurs radio de l'AP | Congestion sans fil | Part de temps pendant laquelle le canal reste occupé |
| Part du flux montant | Octets montants divisés par le total des octets | Appels vidéo, sauvegardes cloud, téléchargements | 2 GB en flux montant sur 10 GB au total équivalent à 20 % |
Ces chiffres calculés sont des vérifications arithmétiques, non un objectif pour vos sites. Un site affichant une moyenne de 3,7 Mbps peut tout de même être saturé pendant une heure.
Les alertes avant le tableau de bord
Définissez un seuil avant la diffusion du premier rapport. Un bon point de départ consiste à signaler tout site dont le 95e percentile dépasse 80 % de la capacité de la liaison montante pendant une heure de pointe entière, et à analyser tout canal dont le temps d'antenne reste élevé plusieurs soirs de suite. Ajustez ces deux paramètres après un mois de référence. Établissez vos rapports par site, SSID et VLAN. Une moyenne globale sur l'ensemble du parc masquera le site qui rencontre des dysfonctionnements, c'est pourquoi une vue de l'utilisation par emplacement doit être associée aux compteurs bruts.
Avant de publier une valeur, vous devriez être en mesure de préciser son point de mesure, son sens, son intervalle d'échantillonnage et sa période en une seule phrase.
Comment configurer la mesure en huit étapes
Rédigez la structure de collecte avant de toucher à un équipement. Les huit étapes ci-dessous constituent le minimum requis pour résister à un an de roulement de personnel et à une mise à jour de firmware.
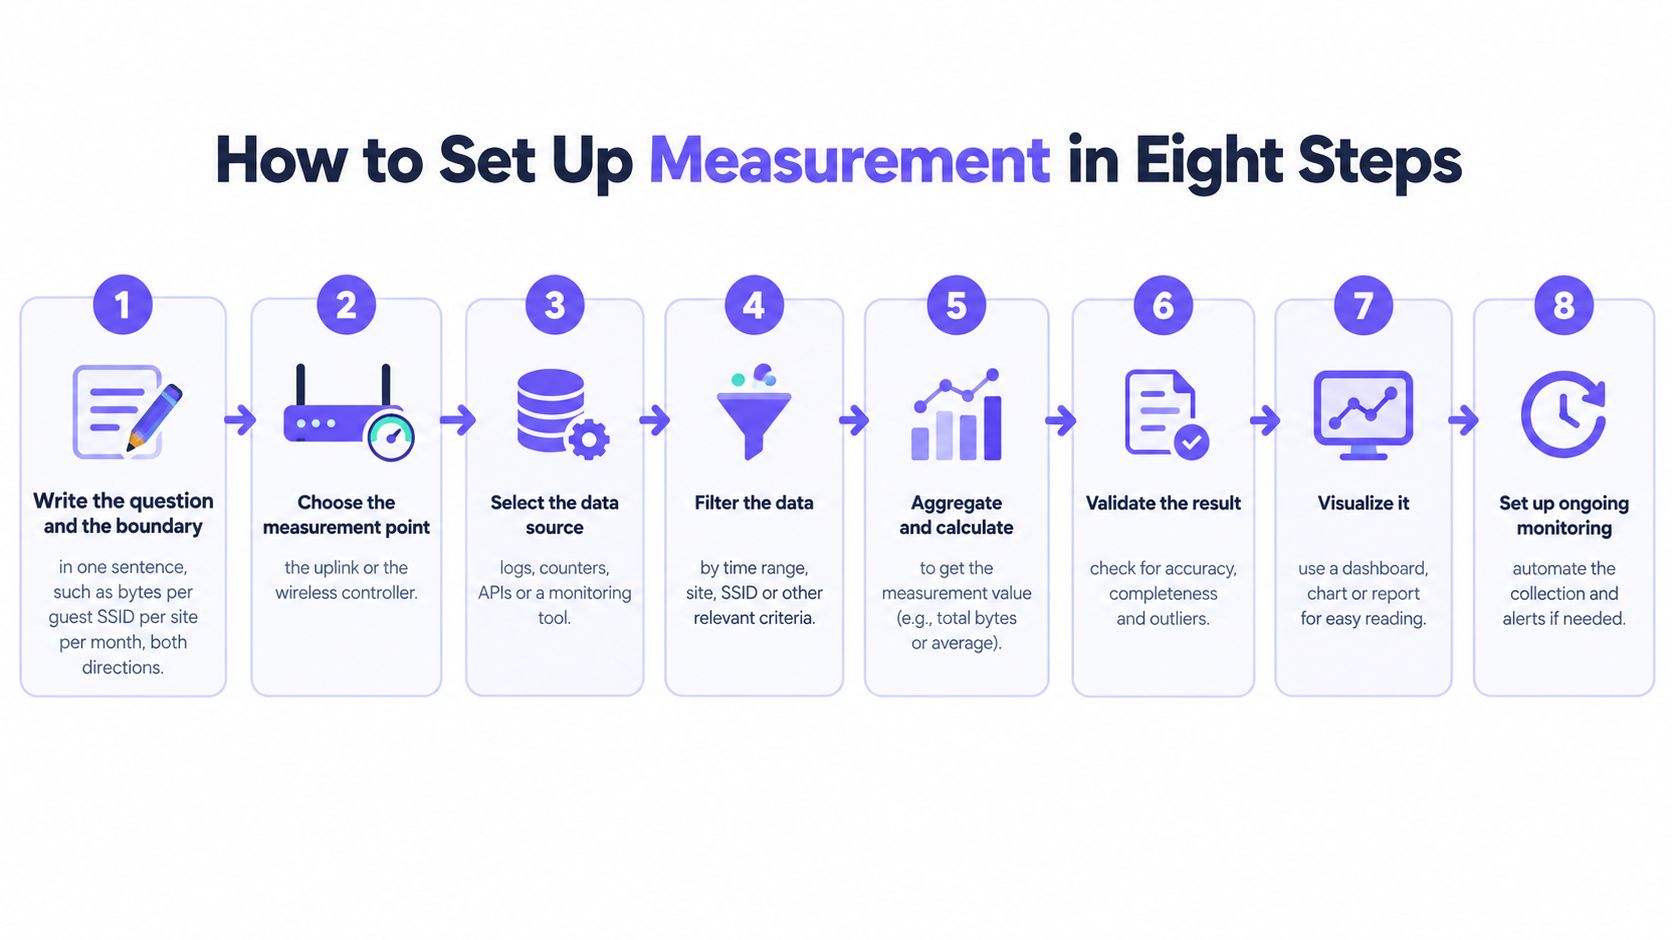
Documentez d'abord, collectez ensuite
Rédigez la question et le périmètre en une seule phrase. Exemple : octets par SSID invité, par site, par mois, dans les deux sens. Si la phrase pose deux questions, vous construirez deux rapports à moitié terminés. L'erreur classique consiste à partir d'un modèle de tableau de bord plutôt que du ticket que vous tentez d'expliquer.
Choisissez le point de mesure. La liaison montante ou le contrôleur sans fil donne des totaux. Le routeur cœur donne des flux. Le pare-feu périphérique ne donne que le trafic externe et manquera les transferts LAN à LAN. N'additionnez pas ces trois éléments. L'erreur est de les traiter comme des doublons d'un même chiffre.
Activez l'interrogation des compteurs 64 bits. Utilisez des intervalles d'une minute sur les liaisons montantes très sollicitées et des intervalles de 5 minutes pour les tendances à long terme. Les données à la minute révèlent le pic qu'une moyenne sur cinq minutes lisserait. L'interrogation d'un objet 32 bits est l'erreur qui corrompt en premier les ports les plus actifs.
Exportez les flux vers un collecteur. Réglez le délai d'expiration actif entre 1 et 5 minutes afin qu'une longue session apparaisse avant de se terminer. Sans ce délai, un appel vidéo semble ne rien consommer jusqu'à ce que l'invité se déconnecte. Surveillez le CPU et les pertes d'exportation sur le routeur. Un collecteur qui prend du retard sous-estime silencieusement les volumes.
Étiquetez chaque série. Le site, le SSID, le VLAN et le nom de l'accès point doivent être figurés sur l'enregistrement lors de son stockage. Les données non étiquetées ne peuvent pas être segmentées ultérieurement, et renommer un SSID au trimestre suivant ne réparera pas l'historique. L'erreur consiste à supposer que le nom d'hôte de l'équipement est une clé de site stable.
Activez la comptabilité RADIUS avec des mises à jour intermédiaires. Quinze minutes représentent un intervalle pratique. Les enregistrements intermédiaires maintiennent la visibilité d'une longue session et survivent à un client qui n'envoie jamais d'interruption propre. Si vous attendez la déconnexion, les sessions nocturnes disparaissent du rapport quotidien dès que le signal d'arrêt est perdu.
Rétention et transfert témoin
Définissez la rétention de manière intentionnelle. Conservez 13 mois de totaux sur 5 minutes afin de pouvoir comparer avec la même semaine l'année suivante. Conservez 7 à 14 jours de flux bruts. L'historique complet des flux pour chaque site coûte plus cher qu'il n'apporte d'enseignements. L'erreur classique consiste à conserver les flux bruts indéfiniment parce que personne n'a configuré de tâche de suppression.
Validez avec un transfert connu. Téléchargez un fichier de 10 Go sur un appareil et vérifiez que les totaux augmentent d'un volume équivalent, à quelques pourcentages près, sur le compteur défini comme principal. Effectuez cette vérification avant que quiconque ne se fie aux graphiques. Ignorer la validation expose au risque d'utiliser un compteur réinitialisé ou une exportation de flux à sens unique comme plan de capacité.
Si l'étape 8 échoue, arrêtez-vous. Corrigez le compteur, le délai d'expiration ou le chemin manquant. Ne déployez pas la même configuration sur le site suivant.
Échantillonnage contre capture intégrale : coûts et enjeux de chaque méthode
Les totaux proviennent des compteurs, les principaux consommateurs proviennent de flux non échantillonnés, les liaisons rapides sont échantillonnées et la capture complète est réservée aux courtes fenêtres d'analyse médico-légale. La précision, le stockage et la confidentialité évoluent dans des directions opposées ; utiliser une seule méthode pour chaque question conduira soit à des erreurs, soit à la saturation du disque.
| Approche | Précision | Stockage et surcoût | Exposition à la confidentialité | Idéal pour |
|---|---|---|---|---|
| Compteurs d'interface interrogés toutes les 5 minutes | Totaux d'octets exacts | Très faible | Aucune | Totaux, tendances et vérifications de facturation |
| Enregistrements de flux non échantillonnés (NetFlow ou IPFIX) | Exact par flux, moins les pertes d'exportation | Modéré, augmente avec le nombre de flux | Faible, en-têtes uniquement | Plus grands consommateurs et indices d'applications au niveau du port |
| sFlow de 1 sur 1 000 à 1 sur 4 000 paquets | Estimation, plus faible pour les petits flux | Faible | Faible, en-têtes et données utiles tronquées | Liaisons rapides de 10G et plus |
| Capture complète de paquets | Exacte, chaque paquet | Très élevé, plusieurs To par jour sur une liaison 10G chargée | Élevée, peut contenir des données personnelles | Courtes fenêtres d'analyse lors d'incidents |
Les limites de chaque méthode
Les compteurs d'interface sont exacts pour les octets et ne donnent aucune information sur les expéditeurs. Utilisez-les lorsqu'une facturation ou un argument de capacité doit être justifiable. Ils n'identifieront pas un utilisateur précis.
NetFlow non échantillonné ou IPFIX enregistre chaque flux, ce qui est idéal pour identifier les plus gros consommateurs. La perte d'exportation et un collecteur surchargé peuvent toujours ignorer des enregistrements sur un routeur très sollicité, de sorte que la somme des flux peut être inférieure au compteur d'interface sans qu'il s'agisse d'une erreur de configuration. Traitez cet écart comme un indicateur de santé du réseau, et non comme une capacité inutilisée.
sFlow échantillonne au niveau matériel, souvent entre 1 paquet sur 1 000 et 1 paquet sur 4 000 sur les liaisons d'accès et de cœur de réseau, puis extrapole les échantillons pour estimer le volume. Cela reste peu coûteux sur les liaisons 10G et plus rapides. Les petits flux peuvent disparaître. La messagerie, le DNS et une multitude de courtes sessions HTTPS représentent exactement le domaine où l'estimation est la plus faible ; ne facturez donc pas à partir de sFlow et ne l'utilisez pas pour prouver l'utilisation d'un seul appareil.
La capture complète de paquets est exacte, et sur une liaison 10G très sollicitée à débit de ligne, elle peut générer plusieurs téraoctets par jour. La charge utile peut contenir des données personnelles que votre politique ne vous autorise pas à conserver.
Si la réponse doit être exacte pour régler un litige, utilisez des compteurs. Si elle doit donner des indications sur les applications, utilisez des enregistrements de flux contenant uniquement les en-têtes. S'il s'agit d'un incident ponctuel, effectuez une capture pendant moins d'une heure, puis arrêtez la capture à la fin de la fenêtre définie.
Attribuer l'utilisation lorsque la majorité du trafic est chiffrée
L'inspection du contenu est une base fragile pour nommer les applications. Des mesures récentes indiquent que HTTPS représentait plus de 95% des requêtes observées à la fin de 2025, comme le rapporte le résumé de Help Net Security sur les tendances Internet 2025 de Cloudflare. QUIC, le DNS chiffré, les CDN partagés, les VPN et les fonctionnalités de confidentialité rendent les étiquettes basées sur les ports encore moins fiables.
Le trafic chiffré ne rend pas la mesure de l'utilisation de la bande passante impossible. Il en modifie simplement les preuves. Vous pouvez toujours mesurer les octets, les paquets, le chronologie, la direction, le nombre de connexions, les retransmissions et la latence. Lorsque les règles le permettent, vous pouvez ajouter la catégorie de destination ou une identité authentifiée. Vous ne pouvez simplement pas prétendre que le contenu du paquet vous a révélé l'application.
Une architecture qui précise son niveau de confiance
Construisez l'attribution à partir d'enregistrements irréprochables.
- Octets de session RADIUS (confiance élevée) : Acct-Input-Octets et Acct-Output-Octets lient le volume à une session authentifiée, un appareil ou une clé xPSK. "Cet appareil a consommé 8 Go" bénéficie d'un niveau de confiance élevé lorsque le chemin de comptabilité est complet.
- Compteurs par VLAN (confiance élevée pour le groupe) : Les invités, le personnel, les caisses et l'IoT arrivent chacun sur un VLAN, de sorte que la charge du groupe ne dépend d'aucun déchiffrement.
- Catégories de politiques DNS (moyenne, et étiquetée) : Les totaux par catégorie offrent des informations de type applicatif. "La vidéo a consommé 5 Go" est une déduction. Précisez-le sur le rapport.
- Enregistrements de flux agrégés (faible pour le nom de l'application) : Les en-têtes montrent toujours qui a communiqué avec quelle adresse et combien d'octets ont été transférés. Une adresse CDN partagée n'est pas une application.
Les adresses MAC aléatoires faussent le décompte des appareils. Un même téléphone peut apparaître comme deux appareils sur plusieurs jours, ce qui gonfle le nombre total de clients et divise ses octets. Comptez les sessions par personne ou par clé lorsque la politique vous fournit cette identité. Pour une surface de vente, cette même idée s'applique à la séparation du trafic des acheteurs et du personnel sur une radio partagée, ce qui fait partie d'une conception rigoureuse du WiFi pour le commerce de détail.
Le compromis expliqué en termes simples est présenté dans cette courte démonstration.
Ne conservez les enregistrements liés à l'identité que pour le dépannage, la planification de capacité et la conformité. Supprimez-les selon un calendrier défini. Un indicateur de confiance sur chaque chiffre ne coûte rien et évite qu'une estimation de catégorie ne soit traitée comme une facture.
Pourquoi vos chiffres ne concordent pas et comment les réconcilier
La moyenne mensuelle peut sembler excellente alors que les utilisateurs se plaignent chaque soir. Ces deux constats sont souvent vrais simultanément. Le trafic combiné fixe et mobile est également une cible mouvante. Les statistiques de trafic 2023 de l'UIT indiquent une croissance annuelle moyenne de 2019 à 2023 d'environ 30%, avec la hausse la plus marquée au début de la pandémie en 2020. La croissance seule n'explique pas une mauvaise soirée. Le profil de la journée, si.
Le rapport haut débit du T1 2025 d'OpenVault montre pourquoi une simple moyenne induit en erreur le travail de capacité. L'utilisation moyenne des abonnés américains a atteint 663,2 GB par mois, en hausse de 9,5 % d'une année sur l'autre, tandis que l'utilisation du flux descendant des entreprises aux heures de pointe a augmenté de 21,2 % et l'utilisation du flux montant a augmenté de 23,6 %. La demande descendante des entreprises a atteint son sommet à 13h. La demande montante et descendante des résidents a atteint son sommet vers 21h. Un hôtel ou une propriété résidentielle peut sembler modeste sur le graphique mensuel tout en échouant à une heure prévisible. Réduire les gigaoctets mensuels ne résout pas cette réclamation. Déplacer la charge hors des heures de pointe, ou corriger le temps d'antenne et la contention, aide souvent plus les clients qu'un tuyau global plus grand.
Analysez l'écart avant d'acheter de la bande passante
| Symptôme | Cause probable | Vérification |
|---|---|---|
| Les compteurs indiquent 30 % de la capacité, mais les visiteurs se plaignent toujours | Les moyennes masquent les pics en soirée ou la contention du temps d'antenne | Comparez le 95e percentile aux heures de pointe et l'utilisation des canaux |
| Le total des flux est inférieur de 15 % aux compteurs d'interface | Erreur d'échantillonnage, routage asymétrique ou exportateur manquant sur un chemin | Comparez sur une liaison non échantillonnée et vérifiez que chaque chemin exporte les flux |
| Les totaux par SSID ne correspondent pas au total du point d'accès | Trafic de gestion exclu ou clients en itinérance au milieu de l'échantillonnage | Alignez les horodatages et vérifiez quelles trames sont incluses dans chaque compteur |
| Les totaux RADIUS dépassent le nombre d'équipements | Sessions en double après reconnexion ou réinitialisation des compteurs lors de la réauthentification | Regroupez par ID de session et vérifiez la gestion des réinitialisations |
| Un site consomme deux fois plus qu'un site identique | Mix d'utilisateurs différent, mises à jour en cache ou erreur de marquage VLAN | Ventilez par VLAN et par catégories de destinations principales |
| L'utilisation augmente brutalement le lendemain d'un déploiement | Mises à jour cloud ou intégration d'une nouvelle classe d'équipements au réseau | Vérifiez les catégories DNS et l'heure exacte du déploiement |
Corrigez d'abord l'alignement temporel, puis l'échantillonnage, et enfin l'attribution. Les erreurs ultérieures ne font qu'amplifier les précédentes.
Un écart du simple au double entre des sites identiques est souvent dû à une balise VLAN ou à une combinaison d'appareils différente, et non à une application mystérieuse. Confirmez l'horloge, l'exportateur et la clé de session avant de réécrire le plan de capacité. Une moyenne à l'échelle de l'organisation ne constitue pas un modèle valable pour chaque site.
Validez sur un site avant de généraliser les rapports à toute l'entreprise
Ne déployez pas une nouvelle méthode de mesure sur l'ensemble des sites dès le premier jour. Lancez un projet pilote sur un site représentatif pendant deux à quatre semaines. La période doit inclure au moins une soirée chargée et un jour de semaine calme, sous peine de ne prouver que la moyenne dont vous vous méfiez déjà.
Conservez la nouvelle collecte de données en parallèle du réseau que vous gérez actuellement. Ne remplacez pas les compteurs existants tant que la nouvelle série de données ne concorde pas avec eux, à environ 5 % près sur le total des octets. Une exécution en parallèle est le meilleur moyen de détecter un compteur réinitialisé, un exportateur manquant ou un VLAN qui n'a jamais été tagué.
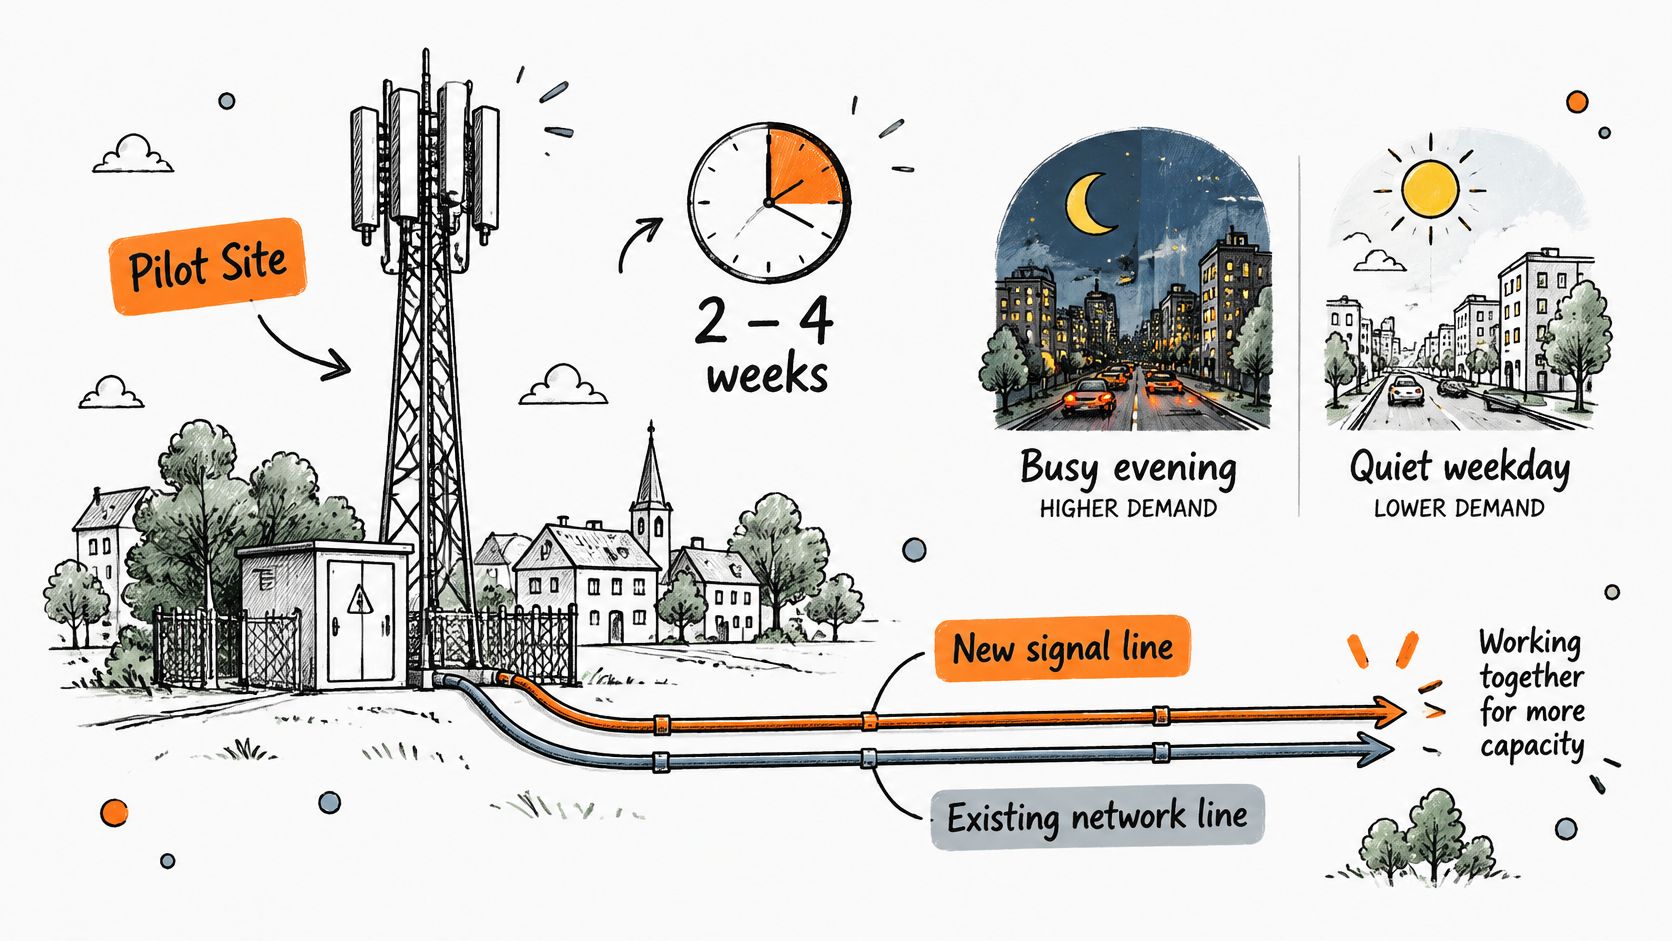
Jugez le pilote sur deux tests, et non sur la complétude apparente du tableau de bord.
- Tickets : Les chiffres des heures de pointe correspondent-ils aux réclamations déjà reçues ? Si le graphique reste calme pendant la soirée la plus critique, l'intervalle d'échantillonnage ou le point de mesure est incorrect.
- Audit : Quelqu'un peut-il répondre à une question précise, par exemple quel VLAN un appareil a utilisé un jour donné ? Si l'historique ne permet pas d'y répondre, l'attribution n'est pas terminée.
Nous validons d'abord une architecture sur un site pilote, sur les points d'accès déjà déployés, en parallèle du réseau en production, et nous l'évaluons sur la base des tickets et des preuves d'audit avant un déploiement plus large. Une session d'architecture de 45 minutes suffit à un ingénieur pour mapper les SSID actuels vers des accès ouverts, sécurisés et iPSK sur ce matériel, et vous conservez le plan. La surveillance de la santé du réseau permet ensuite d'affiner l'analyse de l'ensemble du parc jusqu'à un emplacement et un équipement spécifique, avec des tests de débit, des taux d'authentification ainsi que des données de téléchargement et de comportement, afin que les abus soient clairement visibles et non supposés. La planification radio doit toutefois rester rigoureuse. La mesure ne corrigera jamais un plan de canaux qui n'a pas été conçu à l'origine, c'est pourquoi la conception de réseau WiFi reste une prestation distincte.
Définissez les règles de rapport avant le deuxième site. Utilisez la même période et le même intervalle d'échantillonnage partout. Étiquetez le niveau de confiance. Générez des rapports par site, SSID et VLAN, et attribuez un responsable nommé à chaque tableau de bord. Ne déployez que lorsque le pilote concorde avec les compteurs et que l'équipe peut répondre à ses trois questions principales grâce aux données. Si ce n'est pas le cas, revenez aux vérifications d'incohérences. Élargir une référence erronée ne fait que propager l'erreur plus rapidement.
Purple Access apporte du WiFi ouvert, sécurisé et xPSK sur les points d'accès que vous exploitez déjà, avec une comptabilité cloud RADIUS que vous pouvez associer à un utilisateur, un appareil ou une clé, ainsi que des vues de santé qui distinguent une moyenne mensuelle calme d'une heure de pointe difficile. Testez-le sur un site face à vos tickets et votre journal d'audit avant de modifier le reste du parc. Découvrez comment cela s'adapte à vos établissements sur Purple Access.