Les 7 meilleurs points d'accès professionnels en 2026
Published
Votre WiFi invité fonctionne jusqu'à ce que le hall d'accueil se remplisse. Le personnel partage toujours un mot de passe, chaque succursale a des paramètres légèrement différents, et la mise à niveau proposée se concentre sur des radios plus rapides plutôt que sur les tickets de support que votre équipe traite chaque semaine. Vous avez besoin d'une connectivité fiable, mais vous avez également besoin d'un réseau que votre équipe peut administrer sans visites d'urgence systématiques sur site.
Les meilleurs points d'accès pour entreprises dépendent du lieu, et pas seulement de la génération WiFi. Un café, un hôtel, un entrepôt et un détaillant multi-sites nécessitent des approches différentes en matière de couverture, de densité de clients, d'identité, d'intégration des invités et de segmentation du réseau. Choisissez d'abord le modèle opérationnel, puis sélectionnez le matériel qui le prend en charge.
- Remplacement du matériel : Adaptez les radios, l'alimentation, les liaisons montantes et les outils de gestion au bâtiment concerné.
- Correction du contrôle d'accès : Vérifiez si vos points d'accès existants peuvent prendre en charge une meilleure authentification et une meilleure segmentation.
Utilisez les solutions réseau et sans fil d'ATEK pour explorer les options d'infrastructure, mais comparez les coûts complets de déploiement plutôt que les seuls prix des points d'accès. La sélection ci-dessous distingue les plateformes matérielles d'un overlay de contrôle d'accès, car le remplacement de radios fonctionnelles n'est pas toujours la bonne intervention.
Table des matières
- 1. Purple Access
- 2. Cisco Meraki
- 3. HPE Aruba Networking
- 4. RUCKUS Networks
- 5. Ubiquiti UniFi
- 6. Juniper Mist
- 7. TP-Link Omada
- Meilleurs points d'accès professionnels : comparaison de 7 marques
- Concevez pour le réseau que vous allez exploiter
1. Purple Access
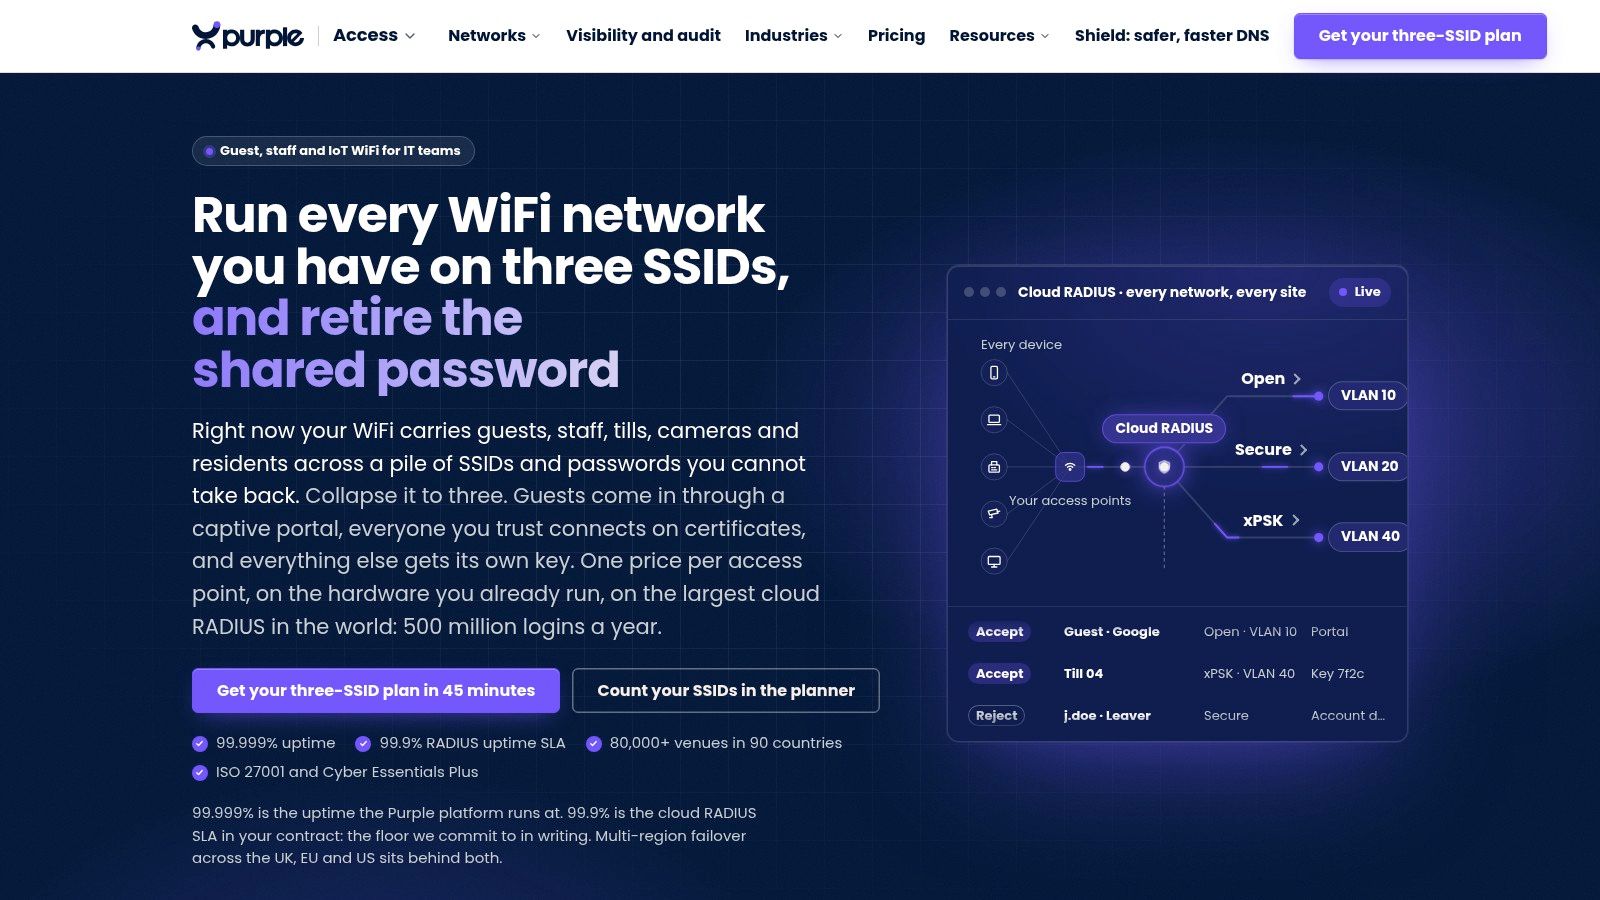
Idéal pour les organisations qui ont besoin de politiques d'identité et d'accès cohérentes sur leur matériel compatible existant. Purple Access n'est pas un point d'accès physique. Il s'agit d'une plateforme de contrôle d'accès pour les entreprises dont les principaux problèmes sont les mots de passe partagés, l'intégration fragmentée des utilisateurs et la séparation incohérente entre les utilisateurs et les appareils.
Cette distinction est importante pour les hôtels, les résidences, les campus et les espaces commerciaux. Si la couverture est adéquate mais que les administrateurs peinent à révoquer les identifiants ou à maintenir des attributions de VLAN cohérentes, évaluez l'architecture d'accès avant d'approuver un remplacement de matériel.
Séparez la gestion des identités du remplacement matériel
Purple organise la connectivité autour de réseaux Ouverts, Sécurisés et xPSK, en utilisant le Cloud RADIUS et l'attribution de VLAN basée sur l'identité. L'intégration des invités, l'accès du personnel basé sur des certificats et les clés d'appareil révocables individuellement répondent à différents besoins opérationnels sans traiter chaque appareil connecté comme étant tout aussi digne de confiance.
Ses intégrations incluent des services d'annuaire, des plateformes MDM, des systèmes hôteliers et des outils de sécurité. Validez la combinaison exacte du modèle de point d'accès, du firmware, de la méthode d'authentification et du comportement VLAN avant de vous engager dans une migration.
- Accès visiteurs : Utilisez un Captive Portal pour l'intégration ou les flux de travail Passpoint et OpenRoaming pris en charge.
- Utilisateurs de confiance : Associez l'accès basé sur des certificats à vos processus de gestion des identités et des appareils.
- Appareils et occupants : Utilisez des identifiants xPSK uniques lorsque les certificats ne sont pas réalisables, avec une révocation ciblée plutôt qu'une réinitialisation de mot de passe partagé.
Règle pratique : Conservez les radios compatibles qui répondent aux exigences de couverture et de capacité. Remplacez la politique d'accès avant de remplacer du matériel qui n'est pas à l'origine du problème.
L'avantage réside dans la cohérence opérationnelle, en particulier au sein de parcs matériels mixtes. La limite est tout aussi claire : une surcouche ne corrigera pas un positionnement défectueux, une capacité insuffisante ou une infrastructure filaire faible. Les conseils d'installation WiFi professionnel de Purple privilégient un déploiement guidé par une étude de site et une validation, plutôt que les vitesses radio annoncées.
La tarification suit une structure de licences par point d'accès ; demandez donc un devis couvrant les services d'accès requis et le support à la migration. Testez simultanément les parcours invités, employés et appareils, y compris la révocation des identifiants et le comportement en cas d'échec d'authentification.
2. Cisco Meraki
Choisissez Cisco Meraki pour une administration centralisée sur des sites distants distribués, en particulier si votre organisation exploite déjà des commutateurs ou des équipements de sécurité Meraki. Son attrait réside dans son modèle de gestion : les administrateurs configurent et surveillent l'infrastructure sans fil via un tableau de bord cloud plutôt que de traiter chaque site comme un projet distinct.
Le portefeuille sans fil Cisco Meraki est un excellent point de départ pour les chaînes de magasins, les succursales et les entreprises disposant d'une couverture informatique locale limitée. Évaluez l'écosystème complet, et pas seulement le point d'accès, car le bénéfice opérationnel dépend de la façon dont votre équipe gère la commutation, la sécurité et le sans-fil de manière intégrée.
Choisissez le modèle de gestion de manière réfléchie
Meraki convient aux équipes qui recherchent une configuration répétable et une visibilité centralisée. Cela ne dispense pas de concevoir l'authentification des employés, l'isolation des utilisateurs ou l'accès invité.
Utilisez un cadre de exigences WiFi invités défini pour établir l'intégration, les politiques de session et la séparation avec les systèmes de l'entreprise avant de sélectionner les modèles.
- Force : L'administration centralisée convient aux déploiements répétables sur plusieurs sites.
- Compromis : Incluez les licences de gestion cloud, le support et les conditions de renouvellement dans le budget du cycle de vie.
- Question de déploiement : Demandez au fournisseur de documenter ce qui reste disponible en cas d'interruption du cloud de gestion ou d'Internet.
Ma recommandation : Retenez Meraki lorsque la cohérence administrative importe plus que le prix le plus bas du matériel autonome. Pour un petit bureau aux exigences simples, comparez le coût de gestion continue avec le travail que vous allez éliminer.
Demandez une proposition combinée incluant le matériel, les licences et le support. Durant la phase pilote, demandez à vos propres administrateurs d'effectuer les modifications de configuration quotidiennes et le dépannage, plutôt que de vous fier uniquement à une démonstration du partenaire.
3. HPE Aruba Networking
Un campus a des exigences différentes de celles d'une succursale. Les espaces d'enseignement, les zones publiques, les bureaux du personnel et les appareils opérationnels nécessitent une approche politique commune sans imposer un matériel identique dans chaque espace. HPE Aruba Networking a toute sa place dans la sélection pour ce type de parc d'entreprise varié.
La gamme de points d'accès HPE Aruba Networking comprend des options de déploiement pour campus, succursales et sites distants, avec des fonctionnalités de gestion centralisée via Aruba Central. Choisissez ce portefeuille pour son adéquation avec vos sites et vos politiques, et non parce qu'il intègre des générations sans fil plus récentes.
Adaptez l'architecture à chaque site
Commencez par les groupes d'utilisateurs et les exigences opérationnelles. Un administrateur dans le secteur de la santé doit évaluer les flux de travail cliniques et l'isolation des appareils ; une équipe universitaire doit examiner l'itinérance, l'intégration des invités et la variation de la fréquentation.
Pour les espaces accueillant du public, incluez le Hotspot 2.0 et les exigences de roaming sécurisé dans les discussions de conception. Confirmez la prise en charge sur l'ensemble du matériel sélectionné, de la plateforme de gestion et des services d'authentification.
- Cas idéal : Les grandes organisations qui ont besoin de modèles de points d'accès variés sous une approche administrative uniforme.
- Avantage principal : Un large portefeuille entreprise permet la sélection de matériel spécifique au site.
- Inconvénient principal : Les choix de produits, de gestion, d'abonnement et de support nécessitent un contrôle rigoureux du périmètre.
Aruba est vivement recommandé lorsque votre équipe a besoin de capacités de stratégies d'entreprise et dispose des ressources pour les concevoir correctement. Cette option est moins pertinente lorsqu'un simple déploiement de bureau se transforme en une architecture inutilement complexe.
Demandez au partenaire d'intégration de séparer les exigences essentielles des services optionnels. Exigez un modèle de responsabilité clair pour la configuration, la supervision, la gestion des incidents et les renouvellements d'abonnements avant d'approuver la proposition.
4. RUCKUS Networks
Inscrivez RUCKUS sur votre liste restreinte lorsque le site physique constitue la principale difficulté. Les hôtels, les établissements d'enseignement, les lieux publics et les espaces intérieurs ou extérieurs complexes nécessitent une conception radio qui reflète l'occupation réelle du bâtiment.
Le portefeuille de points d'accès sans fil RUCKUS propose des options intérieures et extérieures, avec des choix de gestion incluant RUCKUS One, SmartZone, Unleashed et des configurations autonomes prises en charge. Sélectionnez la plateforme de gestion en même temps que le matériel, car cette décision influence l'administration et le support.
N'achetez pas un déploiement à l'échelle d'un site sur la seule base d'une illustration de couverture. Testez les espaces difficiles avec des appareils clients représentatifs et une fréquentation réelle.
Un couloir d'hôtel, une salle de conférence et un espace de rassemblement extérieur ne doivent pas être traités de la même manière. Spécifiez la mixité de clients prévue, le comportement en roaming et l'utilisation maximale pour chaque espace, puis exigez que la conception proposée démontre ces parcours.
Où RUCKUS justifie sa valeur
- Excellente adéquation : Secteurs de l'hôtellerie, de l'éducation et sites accueillant du public avec une forte densité ou des conditions radio exigeantes.
- Flexibilité utile : Les options de gestion permettent aux concepteurs d'adapter le déploiement à différents modèles opérationnels.
- Frein à l'achat : La sélection des modèles et la tarification gérées par les partenaires nécessitent un périmètre clairement défini.
Choisissez RUCKUS lorsque l'ingénierie radio mérite une attention spécialisée, et pas seulement parce que vous recherchez une marque entreprise. Pour un bureau classique, la variété des choix de conception et de gestion peut dépasser les besoins de votre équipe.
Demandez une proposition qui identifie la plateforme sélectionnée, les responsabilités de support et les tests de recette. Incluez l'isolation des invités et la connectivité des appareils opérationnels dans ces tests, afin qu'un accès Internet réussi ne soit pas confondu avec un réseau d'entreprise complet.
5. Ubiquiti UniFi
Des tarifs de matériel transparents facilitent l'élaboration du budget initial. UniFi est un choix pratique pour les entreprises qui recherchent des points d'accès directement achetables et une gestion centralisée au sein d'un écosystème réseau plus large.
La boutique de produits sans fil Ubiquiti UniFi permet aux acheteurs de comparer les modèles disponibles et les prix matériels publiés. C'est utile pour les bureaux, les petits établissements hôteliers et les entreprises qui exploitent déjà des commutateurs ou des passerelles UniFi.
Ne confondez pas le prix des équipements avec le budget complet du déploiement. Votre équipe doit toujours prendre en compte l'alimentation, la commutation, l'installation, la surveillance et le personnel chargé du support.
- Avantage budgétaire : La tarification en direct magasin aide à établir la partie équipement d'une proposition.
- Adéquation opérationnelle : La gestion centralisée est particulièrement utile lorsque votre équipe comprend l'écosystème environnant.
- Exigence de vérification : Vérifiez les exigences d'authentification d'entreprise, de liaison montante, d'alimentation et de résilience par rapport au modèle exact.
Attribuez la responsabilité du support avant l'achat
UniFi mérite sa place parmi les meilleurs points d'accès pour entreprises lorsque les acheteurs recherchent un achat accessible et un écosystème défini. La décision devient moins pertinente si personne ne prend en charge les mises à jour de firmware, les sauvegardes de configuration, la réponse aux incidents ou le stock de remplacement.
Avant de commander, demandez à votre équipe interne ou à votre prestataire de services de faire une démonstration des flux de travail dont vous dépendrez. Incluez l'intégration des invités, l'accès des employés, l'attribution des VLAN et le dépannage à distance.
Ma recommandation : Choisissez UniFi pour un déploiement géré scrupuleusement, et non comme un substitut aux opérations réseau. Comparez son coût total d'installation et de support avec les autres solutions, puis sélectionnez l'option que votre équipe peut maintenir en toute confiance.
6. Juniper Mist
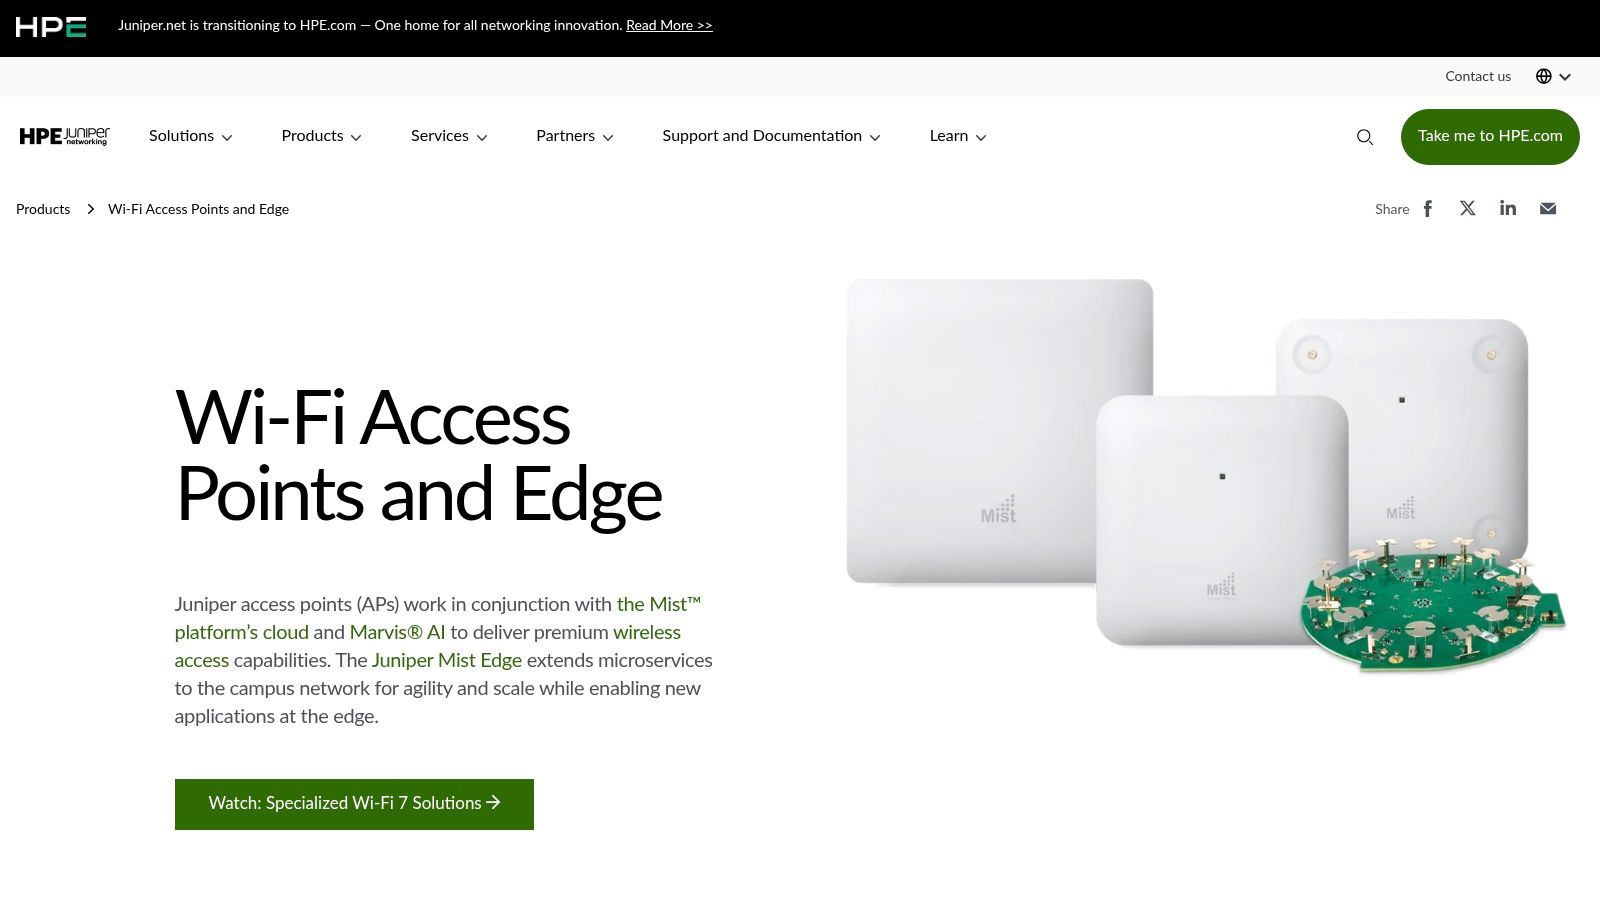
Lorsque les utilisateurs signalent des problèmes de connexion intermittents, les administrateurs ont besoin de preuves, et non d'une simple confirmation qu'un point d'accès est en ligne. Juniper Mist est le choix incontournable pour les équipes qui privilégient la visibilité sur l'expérience client et le dépannage basé sur la télémétrie.
Le portefeuille de points d'accès Juniper fonctionne avec la plateforme cloud Mist et les services Marvis. Les options matérielles intérieures et extérieures, ainsi que les capacités de géolocalisation sur les appareils pris en charge, le rendent pertinent pour les campus, les environnements de santé et les grands sites.
Évaluez le processus de résolution des problèmes
Demandez au fournisseur de faire une démonstration d'investigation sur une connexion client échouée. Vos administrateurs doivent être capables de distinguer un problème d'association d'un problème d'authentification, d'adressage ou de connectivité en amont à l'aide des outils proposés.
Test opérationnel : Évaluez ce qu'un ingénieur peut diagnostiquer à distance, et pas seulement la quantité d'informations affichées sur le tableau de bord.
La visibilité ne remplace pas la politique d'accès. Définissez les exigences de contrôle d'accès au réseau séparément, notamment les sources d'identité, la gestion des appareils, la segmentation et la révocation des identifiants.
- Avantage principal : Des informations opérationnelles pour les équipes chargées de résoudre les problèmes d'expérience utilisateur.
- Considération de coût : Incluez l'abonnement Wi-Fi Assurance requis et les offres de services associées.
- Considération d'architecture : Confirmez que la gestion cloud s'aligne sur les exigences de l'organisation et les procédures en cas de panne.
Choisissez Mist si votre équipe utilise activement ses outils opérationnels. Ne payez pas pour une visibilité avancée sans affecter d'ingénieurs pour l'exploiter.
Menez un projet pilote axé sur des incidents de support représentatifs et des tâches d'administration courantes. La décision d'achat doit refléter la capacité de votre équipe à résoudre les problèmes plus efficacement, et non la présence de tableaux de bord impressionnants lors de la démonstration.
7. TP-Link Omada
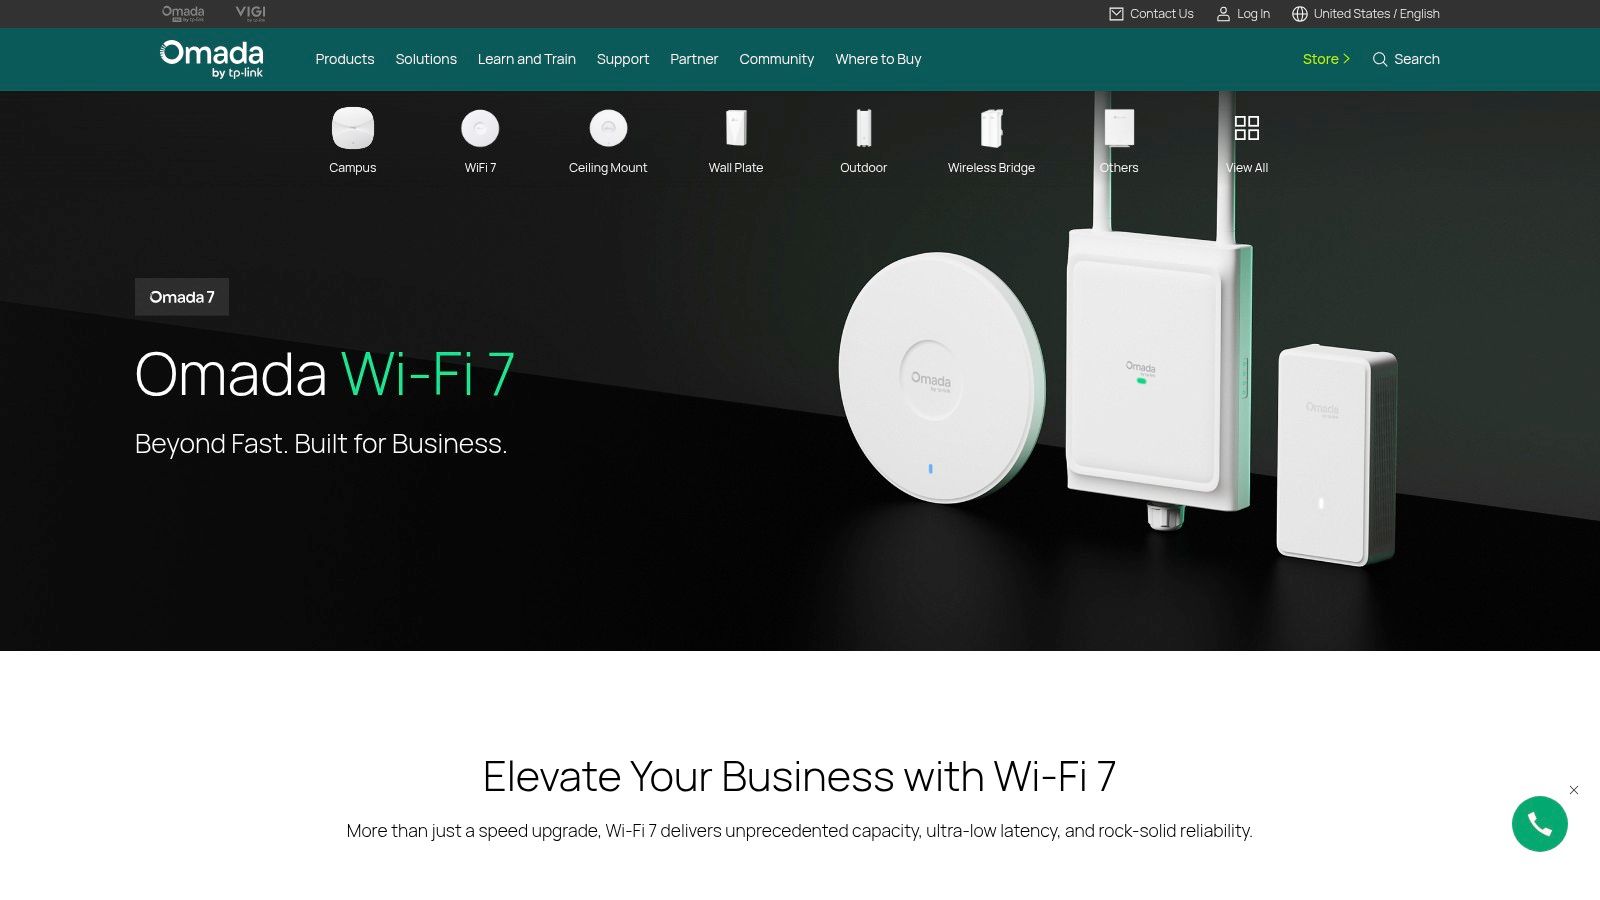
Un point d'accès mural répond à une installation différente de celle d'une unité plafonnère ou extérieure. Omada constitue un choix pratique pour les entreprises qui recherchent des facteurs de forme variés et une diversité d'approches de contrôle.
La gamme sans fil TP-Link Omada répond aux besoins de déploiement dans les bureaux, l'hôtellerie, l'éducation, le commerce de détail et les espaces extérieurs. Son écosystème SDN prend en charge une administration centralisée, tandis que les options de contrôleur matériel, logiciel et cloud offrent aux acheteurs différentes configurations de gestion.
Sélectionnez le contrôleur avant de passer à l'échelle
Choisissez le modèle de contrôleur avant de standardiser le matériel sur l'ensemble des sites. Établissez qui l'héberge, qui en assure la maintenance, quelles souscriptions s'appliquent et comment les administrateurs restaurent le service en cas de panne.
- Adaptation aux lieux : Les formats plafond, prise murale, bureau et extérieur répondent à différentes contraintes d'installation.
- Connectivité visiteurs : Évaluez les fonctionnalités de Captive Portal et d'authentification par rapport à l'expérience visiteur souhaitée.
- Planification de l'extension : Utilisez les options de maillage prises en charge de manière sélective lorsque le câblage est difficile, plutôt que de supposer que la liaison sans fil répondra à tous les besoins de capacité.
L'atout d'Omada réside dans sa flexibilité, mais votre équipe doit vérifier la combinaison spécifique du point d'accès et du contrôleur. Ne partez pas du principe que chaque modèle prend en charge les mêmes exigences d'authentification, de VLAN, de gestion ou de disponibilité.
Choisissez Omada pour un déploiement d'entreprise au périmètre clairement défini, avec une responsabilité de support explicite. Pour les installations plus vastes, exigez du fournisseur qu'il valide l'échelle de gestion, les procédures de restauration et l'ensemble exact des fonctionnalités avant l'achat.
Testez le site le plus exigeant plutôt que le bureau le plus facile. Associez le trafic des appareils opérationnels et celui des invités, puis comparez les configurations de liaison filaire et sans fil partout où les deux sont envisagées.
Meilleurs points d'accès professionnels : comparaison de 7 marques
| Solution | 🔄 Complexité de mise en œuvre | ⚡ Profil de ressources et de coûts | 📊 Résultat attendu | ⭐ Utilisation idéale et avantage clé |
|---|---|---|---|---|
| Purple Access | Modérée : superposition cloud sur des points d'accès compatibles ; migration et configuration de l'identité requises. | Tarification annuelle par point d'accès ; les prix exacts des plans payants nécessitent un devis. | Peut réduire la complexité des SSID et l'utilisation du temps d'antenne tout en permettant une séparation du réseau basée sur l'identité. | Établissements ayant besoin de contrôles d'accès pour les invités, le personnel et les appareils ; prend en charge les certificats, les Captive Portals et les clés d'appareil révocables individuellement. |
| Cisco Meraki | Faible à modérée : configuration cloud centralisée, particulièrement simple dans un environnement Meraki existant. | Le matériel et les licences récurrentes nécessitent généralement un devis partenaire. | Simplifie la configuration et la surveillance sur plusieurs sites. | Entreprises multisites utilisant déjà Meraki ; écosystème réseau étendu et intégré. |
| HPE Aruba Networking | Modérée à élevée : le portefeuille étendu et les choix de gestion peuvent nécessiter une conception soignée. | Le matériel, les abonnements et le support peuvent nécessiter un devis partenaire. | Permet une administration centralisée et des contrôles de confidentialité sur des déploiements variés. | Campus, filiales et grandes organisations ayant besoin d'un vaste portefeuille d'entreprise, y compris des options WiFi 7. |
| RUCKUS Networks | Modérée à élevée : la sélection du modèle et de la plateforme de gestion peut nécessiter l'intervention d'un spécialiste. | Tarification généralement fixée par les partenaires ; les fonctionnalités avancées peuvent engendrer des coûts supplémentaires. | Offre des options pour les déploiements denses et les conditions radio difficiles. | Hôtels, secteur de l'éducation et lieux publics ; choix de gestion flexibles et modèles intérieurs/extérieurs. |
| Ubiquiti UniFi | Faible à modérée : la gestion centralisée est plus fluide au sein de l'écosystème UniFi. | De nombreux prix de matériel sont publics ; le PoE, le switching, l'installation et le support sont en supplément. | Rend la budgétisation du matériel plus accessible pour les déploiements modestes à très exigeants. | Entreprises recherchant des équipements achetables directement, en particulier celles utilisant déjà des produits réseau UniFi. |
| Juniper Mist | Modérée : une configuration gérée dans le cloud et une planification de l'abonnement sont nécessaires. | L'abonnement WiFi Assurance est requis ; incluez les conditions d'abonnement dans les estimations à long terme. | Fournit de la télémétrie, une visibilité sur l'expérience client et des informations de dépannage. | Campus, secteur de la santé et grands établissements recherchant des informations opérationnelles ou des fonctionnalités de localisation et IoT prises en charge. |
| TP-Link Omada | Faible à modérée : choisissez entre une gestion par contrôleur matériel, logiciel ou cloud. | L'utilisation du contrôleur cloud peut nécessiter un abonnement ; les coûts varient selon la configuration. | Prend en charge la gestion centralisée, l'accès invité et divers schémas de couverture. | Bureaux, hôtellerie, commerce de détail et éducation ; formats variés et options de contrôleur flexibles. |
Concevez pour le réseau que vous allez exploiter
Choisissez la plateforme qui correspond au site, à la densité de clients attendue, à la capacité de gestion et aux exigences d'identité avant de comparer les modèles individuels. Le bon achat est le réseau que votre équipe peut exploiter de manière cohérente, et non le point d'accès affichant la vitesse la plus élevée.
Purple Access est l'option axée sur la plateforme la plus pertinente lorsque vous devez unifier la connectivité des invités, du personnel, des résidents et des appareils sur un matériel compatible existant. Meraki et Aruba sont de solides concurrents pour les réseaux d'entreprise plus vastes ; UniFi et Omada conviennent à un approvisionnement par écosystème accessible ; Ruckus mérite votre attention pour les environnements radio exigeants ; et Juniper Mist s'adapte aux opérations guidées par la télémétrie.
Laissez le projet pilote déterminer l'achat
Validez la conception proposée dans l'espace réel avec des clients représentatifs. Testez la couverture, l'itinérance, l'authentification, l'isolation et les flux opérationnels dans des conditions d'occupation réelles, y compris dans les zones où des utilisateurs signalent déjà des problèmes.
- Infrastructure : Incluez la capacité PoE, la commutation, le câblage, les liaisons montantes et l'installation.
- Opérations : Incluez les contrôleurs, les abonnements, la surveillance, le support et les procédures de remplacement.
- Identité : Testez l'intégration, le couplage avec l'annuaire, l'attribution de VLAN, la révocation et les exigences d'audit.
- Comportement en cas de panne : Documentez ce qui se produit lorsque la connectivité, les services d'authentification ou les systèmes de gestion deviennent indisponibles.
Traitez les mises à niveau de génération sans fil comme des décisions d'infrastructure et non comme des remplacements automatiques. Les résultats d'essais sans fil en entreprise confirment la valeur des nouvelles capacités dans des conditions testées, mais les bénéfices du déploiement dépendent des clients compatibles, du spectre disponible, de la planification des canaux et du réseau de collecte. Clarifiez ce que le matériel réseau gère en natif et ce qu'un overlay comme Purple Access gère mieux de manière centralisée.
Demandez une proposition globale couvrant l'ensemble du cycle de vie plutôt qu'un devis portant uniquement sur le matériel. Précisez qui est responsable de la configuration, des firmwares, de la gestion des incidents, des renouvellements et des tests de recette, puis rejetez les offres qui manquent de clarté sur ces points.
N'approuvez le déploiement que lorsque votre propre équipe est en mesure de démontrer les parcours requis et les procédures de support. Si les radios existantes passent les tests de capacité et de couverture, donnez la priorité aux modifications du contrôle d'accès et de la gestion qui résolvent le problème réel.
Purple Access fournit une connectivité axée sur l'identité pour les invités, le personnel et les appareils via des points d'accès professionnels existants compatibles. Consultez Purple Access pour discuter de la compatibilité matérielle, des exigences d'authentification et d'un projet pilote afin de tester vos politiques d'accès avant un déploiement plus large.