10 solutions de WiFi invité comparées : Le guide d'achat pratique
Published
Un meilleur point d'accès ne résoudra pas les problèmes d'un réseau invités auquel les visiteurs ne peuvent pas se connecter. Plus surprenant encore, mettre à niveau le matériel peut introduire un autre problème de compatibilité : le guide de déploiement de Cisco indique que les SSID ouverts et non chiffrés ne sont pas autorisés sur la bande 6 GHz, un service invités ouvert existant ne peut donc pas y être migré sans modification (guide de déploiement 6 GHz de Cisco).
Les pannes les plus discrètes surviennent avant même que quiconque ne vérifie les performances radio. Le personnel distribue des mots de passe partagés sur des pense-bêtes, les visiteurs abandonnent les portails captifs qu'ils ne parviennent pas à finaliser, et les équipes marketing ajoutent des champs obligatoires sans vérifier si les invités peuvent se connecter. Un portail peut paraître très abouti lors d'une démonstration tout en devenant un obstacle à un comptoir de réception très fréquenté.
Achetez des solutions WiFi invités adaptées au problème que vous devez résoudre, et non en fonction de la liste de fonctionnalités la plus longue. La multiplication des SSID nécessite des contrôles d'identité et de politiques. L'accès dans l'hôtellerie nécessite une intégration fiable avec le système de gestion hôtelière. Le marketing WiFi nécessite un parcours de connexion simple et une gestion des données irréprochable, et pas seulement une base de données de contacts supplémentaire.
Règle pratique : Testez l'intégralité du parcours de connexion, y compris l'échec d'authentification et la révocation d'accès, avant de juger le tableau de bord.
La même distinction s'applique lorsque la connectivité prend en charge l'accès physique. Une comparaison de sécurité des accès WiFi vs LTE s'inscrit dans la discussion plus large des dépendances de connectivité, et ne remplace pas les tests d'architecture du réseau invité.
Les options ci-dessous couvrent les Captive Portals, Passpoint et OpenRoaming, l'authentification cloud, les intégrations pour l'hôtellerie et les plateformes d'engagement. Leurs modèles de tarification sont importants, mais ce qui reste sous votre responsabilité après la signature du contrat l'est tout autant.
Table des matières
- 1. Purple Access
- 2. Cloud4Wi
- 3. Cloudi-Fi
- 4. IronWiFi
- 5. Spotipo
- 6. Aislelabs Connect
- 7. ElevenOS
- 8. Nomadix Captive Portal
- 9. Beambox
- 10. Adentro
- Comparatif des 10 meilleures solutions de WiFi invité
- Adapter l'outil au problème, pas à la liste des fonctionnalités
1. Purple Access
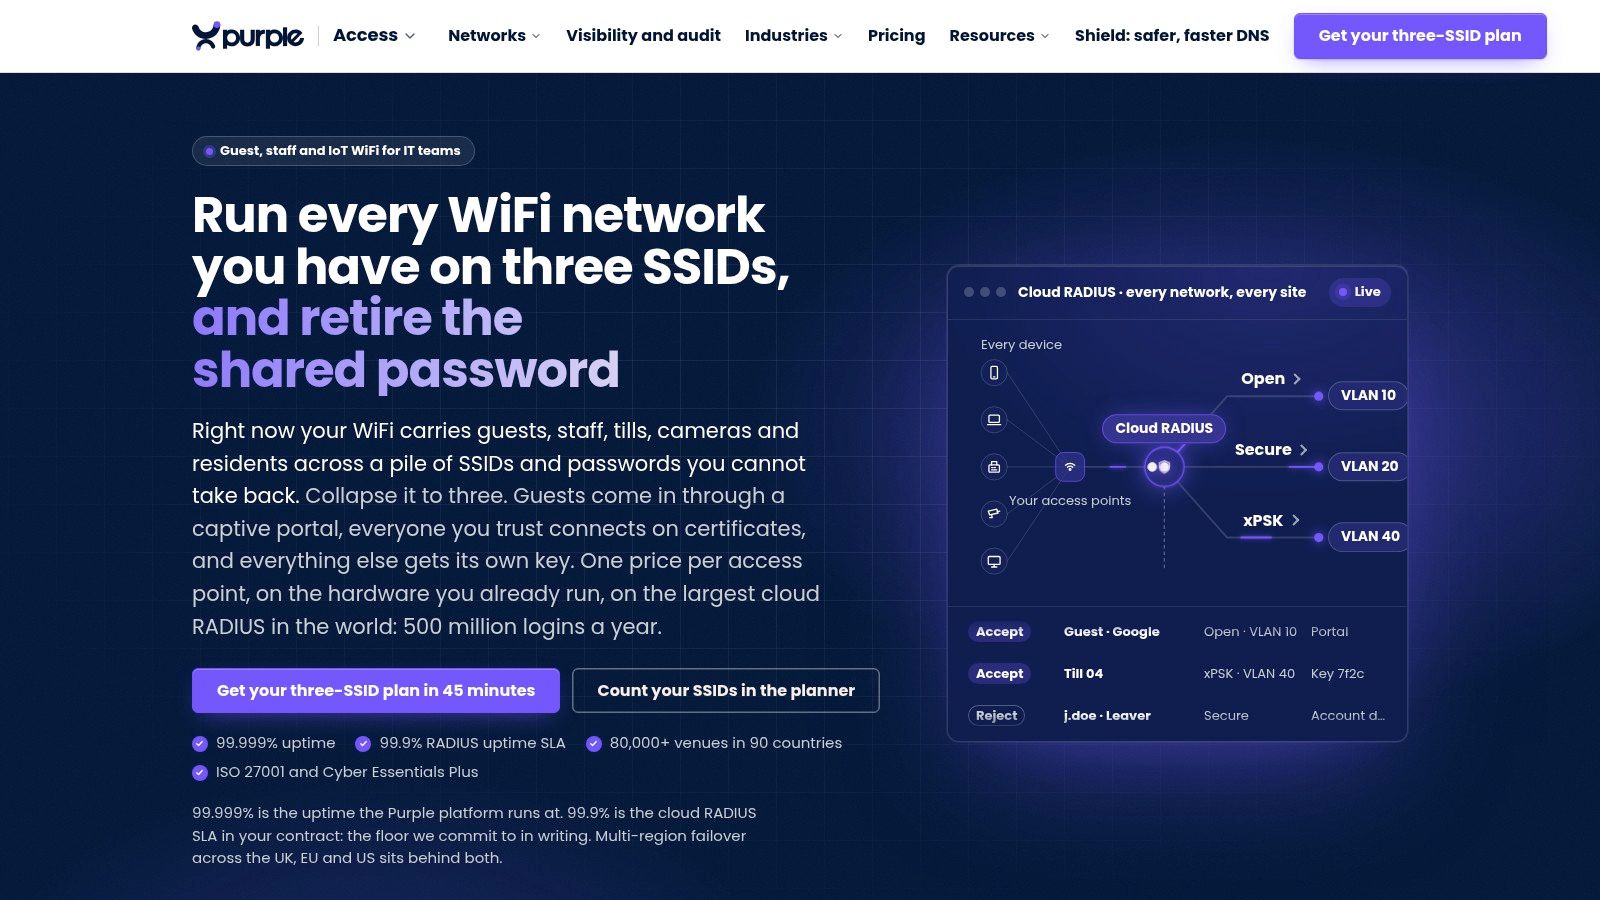
Idéal pour les opérateurs multi-sites confrontés à la multiplication des SSID, aux mots de passe partagés et aux politiques d'accès hétérogènes. Purple Access aborde la connectivité invité comme un élément à part entière de l'architecture d'identité du réseau, plutôt que de traiter le Captive Portal comme une destination isolée.
Sa conception sépare l'accès invité ouvert et BYOD, l'accès sécurisé pour les utilisateurs de confiance et l'accès xPSK pour les appareils, résidents ou locataires. Cloud RADIUS associe les connexions au VLAN approprié, tandis que l'accès basé sur des certificats via un MDM offre aux appareils gérés du personnel un parcours d'intégration différent de celui des visiteurs.
Cette distinction est essentielle lorsque le parc comprend des ordinateurs portables, des équipements de paiement, des appareils de résidents et du matériel ne pouvant pas utiliser de certificats. Les identifiants xPSK individuels permettent des modifications de politiques ciblées et des révocations sans devoir remplacer un mot de passe partagé entre des utilisateurs sans lien.
Où l'architecture prouve sa vraie valeur
Purple associe des portails personnalisés à votre image, le SSO, la connexion par SMS et réseaux sociaux, la vérification PMS hôtelière et la collecte du consentement avec Passpoint et OpenRoaming. L'avantage opérationnel réside dans le fait de disposer de différents parcours d'accès sous un modèle de politique commun, au lieu d'imposer le même flux de navigateur à chaque appareil.
- Contrôle du réseau : L'attribution de VLAN basée sur l'identité, l'accès par certificat et les clés individuelles répondent à différents niveaux de confiance.
- Infrastructure existante : La plateforme fonctionne en surcouche sur les points d'accès compatibles, avec des intégrations d'annuaire, de MDM, de PMS et d'audit.
- Modèle commercial : Les fonctionnalités payantes utilisent une licence par point d'accès plutôt qu'une facturation par appareil ou par authentification. Demandez un devis détaillé pour la combinaison requise.
Le compromis réside dans le travail de mise en œuvre. La consolidation des SSID nécessite toujours de valider les capacités du contrôleur, la gestion des VLAN, la distribution des certificats et le comportement du système lorsque les services d'authentification sont indisponibles.
Le guide de Purple sur les solutions de contrôle d'accès réseau offre un contexte utile pour distinguer l'intégration des visiteurs de l'autorisation réseau globale. Pour un proof of concept, testez un appareil d'employé géré, un téléphone de visiteur non géré et un appareil sans navigateur, puis révoquez chacun d'eux de manière indépendante.
Choisissez Purple lorsque le problème sous-jacent concerne la gouvernance des accès sur l'ensemble d'un parc. Ne vous attendez pas à ce qu'un simple déploiement de Captive Portal corrige des politiques de commutation, de pare-feu ou d'identité incohérentes.
2. Cloud4Wi
Une case à cocher Passpoint dans une proposition ne définit pas quels appareils peuvent s'inscrire, quelles identités sont acceptées ni où ces identifiants fonctionneront. C'est toute la question avec Cloud4Wi : un accès automatique de retour semble séduisant jusqu'à ce que l'itinérance, les sources d'identité et les appareils non gérés doivent être confrontés à la réalité de votre parc. L'erreur d'achat consiste à traiter Passpoint comme une simple fonctionnalité de portail alors qu'il s'agit d'une décision d'inscription et d'identifiants.
Cloud4Wi se positionne comme une superposition plutôt que comme un portail de remplacement global, combinant un accès invités personnalisé avec Passpoint, OpenRoaming, le contrôle du consentement et des options d'accès plus larges telles que la connectivité MDU et le contrôle d'accès réseau basé sur le cloud. Le problème qu'il résout est la dispersion des plateformes : un établissement a besoin du WiFi visiteurs, un autre a besoin d'un accès résidentiel ou locatif, et l'accès basé sur l'identité est déjà inscrit dans la feuille de route.
Exécutez le test de validation comme un test d'intégration. Utilisez un visiteur récurrent, un nouvel appareil sans profil et une authentification échouée, puis observez ce que font le contrôleur, le service cloud, le centre d'assistance et le Captive Portal de secours.
Cela peut représenter une plateforme plus complexe que ce dont un petit café a besoin. Pour une grande entreprise cherchant à éviter de multiplier les produits pour l'accès visiteurs, résidentiel ou basé sur l'identité, vérifiez quel abonnement couvre l'accès, l'itinérance et les intégrations avant que la proposition ne se transforme en trois factures distinctes.
3. Cloudi-Fi
La dérive des politiques est le cas d'usage de Cloudi-Fi. Cloudi-Fi cible l'accès invité centralisé sur plusieurs sites, y compris les parcs équipés de matériels réseau mixtes.
Un tableau de bord centralisé n'est utile que si l'équipement réseau applique réellement la politique qui y est affichée.
Ses choix de portail couvrent les pages personnalisées, l'e-mail, le SMS, les réseaux sociaux et l'accès sponsorisé, ainsi que les contrôles de consentement, de journalisation, de conservation et les intégrations d'entreprise. Cette polyvalence est essentielle lorsque les équipes locales ont développé des habitudes différentes et que l'IT centrale requiert un modèle opérationnel unique.
Testez les modes de défaillance ordinaires : un établissement conserve les journaux de visiteurs trop longtemps, un autre valide l'accès de prestataires externes via un tableur, un troisième laisse le personnel local modifier les paramètres de la page d'accueil. Demandez au fournisseur d'appliquer une politique approuvée sur l'ensemble de vos familles de contrôleurs, puis de vous présenter les autorisations administrateur, les rapports d'exception, les exportations de journaux, les flux de suppression et la manière dont une demande d'accès initiée par la réception est enregistrée.
Le compromis concerne le périmètre. Attendez-vous à davantage de travail technique et organisationnel avant le déploiement qu'avec un simple outil de Captive Portal, et obtenez une tarification qui sépare les sites, les services d'authentification, les intégrations et les responsabilités de support.
Les sites liés aux paiements nécessitent un second test. Séparez l'évaluation du portail de la validation du périmètre réseau - ce guide sur la conformité PCI-DSS et le WiFi fournit du contexte, tandis que votre segmentation doit toujours être démontrée.
Sélectionnez Cloudi-Fi lorsque l'hétérogénéité de l'administration entre les sites est le problème principal à résoudre.
4. IronWiFi
L'accueil des visiteurs et l'authentification du personnel font généralement l'objet de deux achats distincts. IronWiFi est l'option à chiffrer lorsqu'une équipe souhaite obtenir un Captive Portal et du RADIUS-as-a-Service auprès du même fournisseur.
Le devis est l'endroit où les acheteurs trébuchent. Prenons un site de 40 points d'accès et 300 comptes d'employés : l'accès invité est facturé par AP tandis que le réseau des employés est facturé par utilisateur, de sorte qu'un tarif global masque deux courbes d'évolution qui progressent différemment à mesure que le parc s'agrandit. Tarifez chaque ligne séparément et renseignez-vous sur les seuils minimaux par site avant de supposer qu'un déploiement restreint ou dispersé sera économique.
Fournisseur partagé, identifiants distincts. Regrouper l'achat ne signifie pas que les visiteurs et le personnel doivent partager les mêmes autorisations réseau ou procédures de récupération.
Côté invités, les parcours du portail couvrent les e-mails, les réseaux sociaux, les SMS, les coupons, le clic direct et l'accès payant ; Passpoint et OpenRoaming offrent des moyens d'accès supplémentaires pour les visiteurs. L'accès du personnel repose sur une authentification d'entreprise. Modérez les attentes marketing : validez toute exigence de campagne avancée ou d'attribution de visite au lieu de supposer qu'un portail flexible l'intègre par défaut.
Testez les deux publics comme des flux de travail distincts. Les tests concernant le personnel relèvent du cycle de vie et de la révocations des identifiants ; les tests concernant les visiteurs relèvent de la découverte du portail, d'une échec de connexion et de la récupération de session.
Une question de support importe plus que la liste des fonctionnalités : lorsqu'une authentification échoue, le fournisseur peut-il indiquer si la cause provient de la configuration du contrôleur, d'un rejet d'identité ou de l'autorisation ? Sans cette visibilité, le même ticket passe sans cesse d'un prestataire à l'autre.
IronWiFi mérite d'être retenu lorsque l'authentification constitue le moteur principal de l'achat et que le marketing est secondaire.
5. Spotipo
Les conditions de l'abonnement importent plus que la maquette du portail.
Spotipo s'adresse aux établissements qui recherchent un Captive Portal personnalisé avec capture de contacts, connexion via les réseaux sociaux, coupons, accès payant et administration multi-sites, sans transformer le WiFi invités en un projet d'identité complexe. Un groupe de cafés peut conserver une connexion simple ; un MSP peut attribuer à chaque client ou site son propre portail et ses propres autorisations. Les options de mot de passe et d'acceptation des conditions seules sont utiles pour les journées de conférence, tandis que la capture de contacts constitue la contrepartie nécessaire à la croissance du CRM.
Le risque lors de l'achat réside dans le calcul du quota lors des pics d'activité. Les forfaits séparent l'utilisation des visiteurs de l'accès aux fonctionnalités ; demandez donc comment les visiteurs uniques sont comptabilisés, si le compteur se réinitialise par site ou par compte, et ce que fait le portail lorsque le quota inclus est épuisé en cours d'événement : bloquer les nouveaux appareils, contourner la page d'accueil, mettre les connexions en attente ou continuer à fournir le service en facturant des dépassements. Testez cette limite avant le lancement.
Conservez un flux de données restreint. Confirmez que la synchronisation avec Mailchimp, HubSpot, Klaviyo ou Zapier transmet le statut de consentement, gère les doublons et respecte les demandes de désabonnement ou de suppression en aval. Si votre objectif est l'intégration par certificat ou la segmentation basée sur l'identité, évaluez cela séparément ; un Captive Portal marketing élégant ne constitue pas une preuve de contrôle du réseau.
6. Aislelabs Connect
Aislelabs Connect est particulièrement adapté lorsque l'accès visiteur alimente un programme plus vaste d'engagement des visiteurs. Il combine un accueil aux couleurs de la marque et la collecte de profils avec consentement, avec l'option de s'intégrer aux produits d'analyse et de marketing Aislelabs.
Aislelabs Connect prend en charge des flux de travail tels que l'e-mail, les réseaux sociaux, les SMS, les coupons, les formulaires et la connexion par numéro de chambre d'hôtel ou compte client. Passpoint offre aux clients fidèles un autre parcours d'accès, tandis que les connexions aux plateformes CRM et d'e-mailing alimentent l'engagement en aval.
La partie difficile consiste à décider de quelles données l'établissement a réellement besoin. La disponibilité d'un champ dans le créateur de portail ne justifie pas sa collecte.
Une étude de 2025 portant sur 55 hotspots WiFi publics allemands a révélé la persistance de pratiques à haut risque sur les portails captifs et de violations du GDPR, notamment une collecte excessive de données personnelles. C'est une raison d'examiner le flux de données dans son ensemble, et non de considérer une case à cocher de consentement comme un accord pour tous les usages.
Distinguez bien l'accès réseau de l'engagement marketing
- Exigence d'accès : Identifiez ce qui est nécessaire pour fournir le service internet.
- Engagement optionnel : Rendez les choix marketing explicites et révisez la formulation avec le responsable de la confidentialité concerné.
- Exigence relative au cycle de vie : Testez la conservation, la suppression, les exportations et le comportement des plateformes connectées.
Aislelabs est une solution pertinente pour les centres commerciaux, le secteur de l'hôtellerie-restauration et les autres sites accueillant des visiteurs. Obtenez un devis cadré et définissez quelles fonctionnalités relèvent de Connect ou des produits adjacents.
Si votre problème principal concerne l'authentification du personnel ou la segmentation du réseau, ne laissez pas l'analyse des visiteurs dominer l'évaluation. Ces contrôles réseau nécessitent toujours leurs propres tests de recette.
7. ElevenOS
Dans un hôtel, le client peut demander de l'aide à la réception bien avant que l'équipe informatique ne voie passer un ticket. ElevenOS mérite d'être pris en considération lorsque cette réalité opérationnelle compte plus que la création d'un autre Captive Portal personnalisé.
ElevenOS se concentre sur le secteur hôtelier et la connectivité multi-propriétés, avec des applications dans d'autres environnements immobiliers. Ses fonctionnalités incluent la gestion centralisée de la marque, des portails visiteurs, des codes d'accès, des forfaits Internet échelonnés, la connectivité pour conférences et des intégrations avec les systèmes hôteliers ou de fidélité.
La distinction importante réside entre disposer d'un connecteur PMS et prendre en charge le flux de travail réel de l'hôtel. Les changements de chambre, les séjours prolongés, les noms ne correspondant pas et les systèmes en amont indisponibles doivent tous faire partie de la démonstration.
Testez avec les équipes qui assisteront les visiteurs
Impliquez le personnel de la réception dans l'évaluation. Demandez-leur de résoudre une recherche de chambre échouée, de délivrer un code d'accès et d'identifier si le problème nécessite une escalade.
- Force pour le secteur hôtelier : Les flux de travail liés à la propriété, à la fidélité, à l'accès des visiteurs et aux conférences s'inscrivent dans le même périmètre opérationnel.
- Valeur multi-établissements : La gestion centralisée est particulièrement pertinente lorsque les marques travaillent avec des équipements et des prestataires de services variés.
- Compromis : L'étendue de la plateforme peut s'avérer inutile pour un établissement qui n'a besoin que d'un accès gratuit de base.
Demandez un devis détaillant les licences au niveau de l'établissement, les intégrations, la mise en œuvre et le passage de relais pour le support. Soyez explicite sur la responsabilité des incidents lorsque le PMS accepte un client mais que le réseau le refuse.
ElevenOS convient aux acheteurs dont les opérations de connectivité doivent fonctionner à travers plusieurs départements hôteliers. La solution est moins convaincante si le besoin se limite à une page d'acceptation des conditions personnalisée.
8. Nomadix Captive Portal
Certains achats de réseaux visiteurs sont en réalité des achats de passerelles accompagnées d'un portail. Nomadix Captive Portal mérite votre attention lorsque l'accès WiFi invité en milieu hôtelier ou public nécessite également une gestion locale de la bande passante, des fonctionnalités de pare-feu ou une résilience de la passerelle.
Le portail offre un accueil multilingue aux couleurs de la marque et plusieurs options d'authentification au sein d'un portefeuille plus large de services réseau. L'enjeu de l'approvisionnement est de déterminer quelles fonctions s'exécutent dans le cloud et lesquelles dépendent des équipements sur site.
Cette limite a un impact sur l'installation, le support, les procédures de remplacement et le comportement en cas de panne. N'acceptez pas un simple schéma d'architecture sans passer en revue les modes de défaillance.
Test de déploiement : Déconnectez volontairement une dépendance et vérifiez ce que les nouveaux invités, les invités connectés et l'équipe de support peuvent encore faire.
Distinguez le portail de la passerelle
- Confirmer le matériel : Identifiez les équipements obligatoires, les composants optionnels et la compatibilité avec le WLAN existant.
- Confirmer l'application des règles : Déterminez où les politiques de bande passante et les règles de pare-feu sont appliquées.
- Confirmer la récupération : Demandez comment sont gérées la restauration de la configuration, la défaillance des équipements et l'indisponibilité du cloud.
Pour les besoins d'embarquement automatique, utilisez les concepts de ce guide Hotspot 2.0 pour formuler vos questions sur les profils et l'authentification. Ne partez pas du principe qu'un achat de Captive Portal inclut automatiquement l'architecture d'itinérance souhaitée.
Nomadix est adapté à la catégorie lorsque l'établissement nécessite l'accueil des visiteurs ainsi que des fonctions réseau sur site. Demandez un devis complet incluant le matériel, le logiciel et le support, plutôt que de comparer sa seule composante portail avec un abonnement exclusivement SaaS.
9. Beambox
Beambox s'adresse aux exploitants qui souhaitent que le WiFi visiteurs soutienne l'engagement client. Son cœur de métier réside dans la connexion aux couleurs de la marque, les profils visiteurs, les campagnes et les flux de travail de gestion des avis pour les établissements accueillant du public.
Beambox associe la capture de données visiteurs à la segmentation, aux campagnes d'e-mailing et à la messagerie automatisée. Il propose une intégration avec le matériel existant ainsi qu'une option avec point d'accès ; l'approche d'installation doit donc faire partie des discussions d'achat.
Pour un restaurant ou un hôtel indépendant, un flux de travail intégré peut s'avérer plus pratique que la gestion d'outils de portail et de campagne séparés. La limite réside dans le fait qu'une interface marketing pratique ne répond pas aux questions de l'équipe réseau concernant l'authentification et la segmentation.
Evaluez le parcours client et le réseau séparément
Faites effectuer à un visiteur le processus de connexion, la sélection du consentement, la réception d'une campagne, la désinscription et la suppression. Inspectez ensuite les autorisations réseau accordées à ce même appareil.
- Pertinence marketing : Les profils d'invités et la messagerie sont au cœur de la proposition.
- Vérification du forfait : Vérifiez quel abonnement inclut la gestion des avis et les autres fonctionnalités d'engagement requises.
- Vérification des coûts : Demandez dans quelle mesure le nombre de sites et la taille de la base de données influent sur la facture récurrente.
Ne rendez pas l'accès au WiFi dépendant d'un parcours d'engagement complexe simplement parce que la plateforme le permet. Conservez un flux d'accès court et laissez l'équipe marketing justifier la nécessité de chaque champ demandé.
Beambox a toute sa place dans une sélection axée sur la fidélisation des clients et la gestion des établissements. Les acheteurs qui privilégient les certificats pour appareils gérés, les VLAN basés sur l'identité ou les politiques d'accès complexes doivent valider ces exigences explicitement plutôt que de les déduire du simple portail.
10. Adentro
Une équipe marketing qui cherche à savoir quelles campagnes font revenir les visiteurs n'achète pas la même chose qu'une équipe informatique qui remplace des mots de passe partagés. Adentro répond aux besoins de données clients et de marketing du WiFi visiteurs.
Adentro se concentre sur les profils invités, les audiences basées sur le comportement de visite, l'activation par e-mail et médias payants, ainsi que le reporting des visites récurrentes. Son offre d'intégration inclut l'infrastructure WiFi existante et une sélection de plateformes de caisse (POS), de fidélité et d'e-mailing.
Une évaluation adéquate doit donc impliquer les responsables marketing et de la confidentialité aux côtés des administrateurs réseau. L'IT doit toujours valider l'architecture de connectivité, mais la définition des règles d'attribution des campagnes ne doit pas lui revenir.
Demandez ce que signifie une visite de retour signalée
Demandez au fournisseur d'expliquer comment il associe un profil visiteur, l'exposition à une campagne et une visite ultérieure. Établissez les limites avant que quiconque ne considère le tableau de bord comme la preuve qu'une publicité a généré un achat.
- Force principale : Connexion des données WiFi des visiteurs avec les flux de travail de fidélisation et de publicité.
- Test d'intégration : Confirmez la compatibilité exacte de vos systèmes WiFi, POS, de fidélité et d'e-mail au lieu de vous fier à de simples déclarations de compatibilité générale.
- Question commerciale : Demandez un devis couvrant l'activation, les intégrations, le reporting et le support.
L'examen de la confidentialité doit inclure la collecte, la création d'audiences, les exportations, la rétention et la suppression sur l'ensemble des systèmes connectés. L'examen du réseau doit confirmer séparément l'isolation des visiteurs et les autorisations requises par l'intégration.
Adentro convient à une entreprise ayant un objectif marketing défini et des équipes chargées de tirer parti des audiences générées. Il ne remplace pas une plateforme de contrôle d'accès générale lorsque le problème principal concerne les identifiants, l'intégration des appareils ou la segmentation.
Comparatif des 10 meilleures solutions WiFi pour visiteurs
| Plateforme | Fonctionnalités clés | Réseau et sécurité | Public cible | Tarification et valeur ajoutée |
|---|---|---|---|---|
| 🏆 Purple Access | Trois SSID basés sur l'identité ; intégration des visiteurs ; Passpoint/OpenRoaming | ★ Cloud RADIUS, attribution de VLAN, EAP-TLS, clés xPSK uniques, journaux d'audit | 👥 Établissements multi-sites ayant besoin d'accès pour les visiteurs, le personnel, les résidents et les équipements | 💰 Par point d'accès/an ; tarifs sur devis. ✨ Superposition sur AP existants, basculement multi-régional |
| Cloud4Wi | Portails personnalisés, capture de données visiteurs, Passpoint/OpenRoaming | Accès visiteur plus WiFi MDU et NAC cloud | 👥 Établissements recherchant du WiFi visiteur au sein d'une plateforme d'accès plus large | 💰 À partir de 200 $/mois ; essai de 30 jours |
| Cloudi-Fi | Portails centralisés, consentement, journaux et analyses | ★ Politiques visiteurs sur infrastructures mixtes ; BYOD, IoT et 802.1X cloud | 👥 Organisations multi-sites axées sur la gouvernance informatique et la conformité | 💰 Devis requis. ✨ Workflows complets d'intégration et de politiques |
| IronWiFi | Portails captifs, coupons, accès payant, Passpoint/OpenRoaming | ★ Cloud RADIUS et WPA-Enterprise pour le personnel | 👥 Organisations combinant WiFi visiteur et WiFi employé | 💰 Offres visiteurs à partir de 13 $/AP/mois ; minimum de 65 $/mois par établissement |
| Spotipo | Capture de données visiteurs, coupons, synchronisation CRM, gestion multi-sites | Contrôles d'accès visiteurs ; vérifier les besoins de segmentation avancée | 👥 Petits établissements et prestataires de services recherchant du marketing WiFi | 💰 À partir de 59 $/site/mois, ou 49 $ par an ; limites de visiteurs applicables |
| Aislelabs Connect | Portails personnalisés, capture du consentement, synchronisation CRM, Passpoint | Accès visiteur ; à évaluer séparément pour l'authentification du personnel et la segmentation | 👥 Centres commerciaux, aéroports, hôtels et autres lieux physiques | 💰 Devis requis. ✨ Peut être associé à l'analyse des visiteurs et au marketing |
| ElevenOS | WiFi visiteur géré, codes d'accès, offres échelonnées, intégrations immobilières | Gestion multi-propriétés centralisée ; prend en charge divers équipements | 👥 Hôtellerie, logements collectifs, résidences étudiantes et croisières | 💰 Devis requis. ✨ Outils de réception pour l'accès visiteur quotidien |
| Nomadix Captive Portal | Portails multilingues, options de connexion multiples, services de passerelle | Options de passerelle pour la gestion de la bande passante, pare-feu et haute disponibilité | 👥 Hôtellerie et déploiements d'Internet public | 💰 Devis requis. ✨ Portail combiné aux fonctionnalités de passerelle |
| Beambox | WiFi personnalisé, profils visiteurs, campagnes, gestion des avis | Valider la sécurité et la segmentation selon les exigences du réseau | 👥 Cafés, restaurants, bars, commerces et hôtels | 💰 À partir de 40 $/mois facturés annuellement. ✨ Marketing WiFi dans un seul produit |
| Adentro | Profils de visiteurs, segmentation d'audience, campagnes, rapports de visites | Axe marketing ; il ne s'agit pas d'une plateforme de contrôle d'accès généraliste | 👥 Entreprises physiques axées sur la fidélisation et la publicité | 💰 Devis/démonstration. ✨ Associe les données WiFi aux rapports de campagnes et de visites récurrentes |
Adaptez l'outil au problème, pas à la liste des fonctionnalités
Commencez par l'incident que vous ne voulez plus recevoir. Un mot de passe personnel divulgué, une recherche de chambre échouée, un visiteur bloqué à la connexion et une campagne sans données d'audience exploitables sont des problèmes différents. Acheter la même catégorie de logiciel pour chacun d'eux risque de mener à une déception.
Pour un contrôle au niveau du réseau sur plusieurs sites, donnez la priorité à Purple Access. Son approche axée sur l'identité est pertinente lorsque les invités, le personnel géré, les résidents et les appareils sans navigateur nécessitent des identifiants et des autorisations différents. Cloudi-Fi mérite également d'être pris en considération lorsque la gouvernance centralisée sur une infrastructure mixte constitue la principale exigence.
Pour une solution superposée combinant l'intégration et une authentification plus large, évaluez Cloud4Wi et IronWiFi par rapport à vos contrôleurs et services d'identité existants. Pour les opérations hôtelières, comparez ElevenOS et Nomadix, en portant une attention particulière aux flux de travail de l'établissement, aux passerelles et à la responsabilité du support.
Divisez la décision selon vos priorités opérationnelles
- Mots de passe partagés et segmentation : Testez la délivrance d'identifiants, l'attribution de VLAN, la révocation et la visibilité d'audit.
- Friction au démarrage : Comparez la première visite, la visite de retour et l'expérience de secours, pas seulement le design du portail.
- Intégration hôtelière : Validez les flux de travail réels du PMS et de la réception, y compris les dépendances non disponibles.
- Marketing WiFi : Comparez Beambox, Adentro, Spotipo et Aislelabs Connect en matière de consentement, d'intégrations, de gestion de campagnes et de cycle de vie des données.
Passpoint et OpenRoaming méritent une attention architecturale plutôt qu'une simple case à cocher dans une liste de fonctionnalités. Le rapport intersectoriel de la Wireless Broadband Alliance a révélé que 62 % des répondants les avaient déployés ou prévoyaient de le faire d'ici la fin de l'année 2023. Pour votre déploiement, définissez le fournisseur d'identités, les identifiants acceptés, les réseaux participants et la solution de secours pour les appareils non gérés.
Prenez également en compte les équipements qui ne peuvent pas effectuer un parcours d'authentification sur navigateur. Des recherches sur l'automatisation des Captive Portals pour les appareils intégrés décrivent les difficultés générées par la variabilité des scripts et des comportements de protocole. Un portail qui fonctionne sur le téléphone d'un réceptionniste n'est pas une preuve suffisante qu'un scanner, un appareil d'accessibilité ou une console de jeu peut se connecter.
Faites en sorte que la preuve de concept ressemble à l'établissement
Utilisez votre propre matériel, annuaire, MDM et PMS dans la mesure du possible. Impliquez les personnes qui résoudront les pannes et appliquez des critères d'évaluation des fournisseurs clairs afin qu'une démonstration séduisante ne l'emporte pas sur l'adéquation opérationnelle.
Demandez aux fournisseurs d'expliquer les unités de licence, les limites d'utilisation, les frais d'intégration, le périmètre du support et les modalités de sortie. Comparez l'étendue globale du déploiement, et non des prix d'appel non comparables.
Effectuez un essai avant de vous engager. Auditez vos SSID existants, testez le parcours du Captive Portal sur des appareils représentatifs et validez les intégrations d'annuaire, de MDM et de PMS de bout en bout. N'approuvez la solution que lorsque votre équipe est en mesure d'intégrer, de restreindre, de dépanner et de révoquer les accès sans devoir improviser.
Purple Access combine l'accueil des visiteurs, l'accès du personnel basé sur des certificats et des identifiants xPSK individuels avec des politiques de réseau basées sur l'identité sur des points d'accès existants compatibles. Consultez Purple Access pour discuter de vos SSIDs actuels et organiser un examen de conception axé sur la compatibilité matérielle, les intégrations et les problèmes d'accès que votre équipe doit résoudre.