
Guide Hotspot 2.0 : l'itinérance Passpoint expliquée
Published
Vous connaissez ce moment : un client arrive à l'aéroport, enregistre son arrivée à l'hôtel ou s'assied dans un stade, et l'expérience WiFi recommence depuis le début. Trouver l'SSID, ouvrir un Captive Portal, saisir une adresse e-mail ou un numéro de chambre, attendre que la page de connexion se valide, puis tout répéter sur le site suivant.
Hotspot 2.0 a été conçu pour remplacer ce rituel répétitif par un fonctionnement plus proche de l'itinérance cellulaire. L'appareil doit pouvoir reconnaître un réseau de confiance, s'authentifier en arrière-plan et se connecter sans demander à l'utilisateur d'agir en opérateur réseau d'appoint. Pour un exemple concret de ce problème au quotidien, les conseils de voyage et astuces de connectivité des sélections du blog de voyage de St Christopher's Inns illustrent bien cet univers quotidien de WiFi invités instable et de connexions répétées.
Table des matières
- Les frictions quotidiennes que Hotspot 2.0 est conçu pour résoudre
- Comment Hotspot 2.0 fonctionne réellement sous le capot
- Hotspot 2.0 Passpoint et les normes sur lesquelles il repose
- Comparaison de Passpoint Release 1, Release 2 et Release 3
- Avantages du déploiement et cas où Hotspot 2.0 prouve sa valeur
- Récupération de l'intégration et réalité du support technique
- Limites d'interopérabilité et la couche OpenRoaming
- Déployer Hotspot 2.0 sans perturber ce qui fonctionne
Les frictions quotidiennes que Hotspot 2.0 est conçu pour résoudre
Une bonne expérience WiFi devrait être invisible. Au lieu de cela, les utilisateurs retrouvent toujours la même séquence dans chaque nouveau lieu : un nouvel SSID, un Captive Portal, un formulaire et une connexion qu'ils devront probablement répéter la fois suivante.
Cette friction est facile à ignorer au sein d'un seul bâtiment, mais elle devient gênante au cours d'une journée de déplacement. Un téléphone qui sait déjà utiliser l'itinérance sur le réseau mobile ne devrait pas se comporter comme un visiteur perdu à chaque fois qu'il atteint un nouvel point d'accès. Hotspot 2.0 a été conçu autour de cette attente, afin que le réseau puisse identifier l'équipement et décider s'il est autorisé avant même que l'utilisateur ne commence à naviguer.
Le modèle mental de l'utilisateur s'effondre sur la page de connexion
Le problème ne concerne pas seulement le confort. Chaque Captive Portal ajoute un délai, et chaque nouvelle saisie demande à l'utilisateur d'échanger du temps contre un accès, même lorsque l'appareil a déjà été reconnu par un fournisseur d'identité ou un profil géré. Dans les endroits où les personnes se déplacent entre plusieurs bâtiments, terminaux ou établissements d'une même chaîne, cette étape supplémentaire se transforme en une charge de support quotidienne.
C'est pourquoi Hotspot 2.0 prend toute son importance là où le WiFi doit être un élément intégré à l'environnement, et non une contrainte. Il vise à offrir la même expérience que celle que les gens attendent déjà de la couverture mobile - entrer, se connecter, continuer à se déplacer. Un client d'hôtel, un navetteur et un employé utilisant un équipement géré bénéficient tous de ce modèle, même si le flux de travail sous-jacent derrière chaque connexion est très différent.
Règle pratique : si le processus de connexion nécessite qu'une personne se souvienne d'un mot de passe, ouvre un portail ou saisisse à nouveau ses informations à chaque visite, le réseau continue d'agir comme un registre d'unités d'accueil au lieu d'un système d'accès.
Comment Hotspot 2.0 fonctionne réellement sous le capot
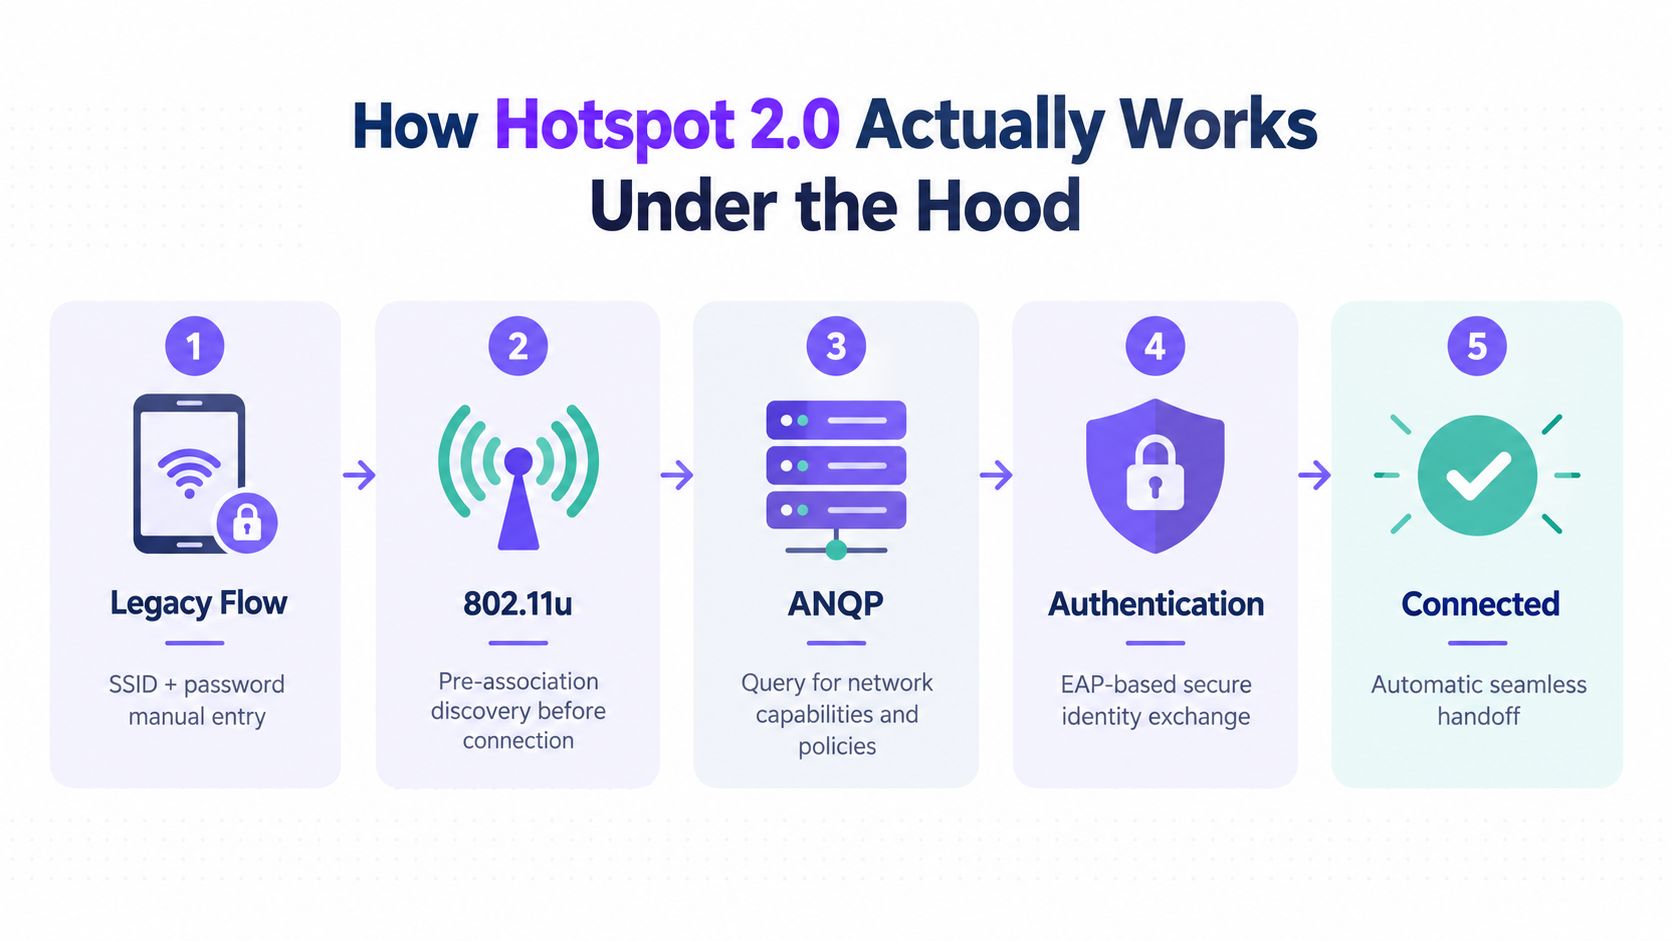
Hotspot 2.0 commence par la découverte, ce qui transforme totalement le déroulement de la connexion. Un réseau WiFi hérité attend souvent que l'appareil se connecte avant de révéler quoi que ce soit. Hotspot 2.0 permet au client de poser ses questions d'abord, puis de décider si le réseau correspond au profil déjà stocké sur l'appareil.
L'appareil lit le réseau avant de s'y connecter
IEEE 802.11u permet au client d'interroger le point d'accès avant l'association. C'est le premier changement majeur. Au lieu de se connecter d'abord et de gérer l'accès ensuite, l'appareil peut demander de quel type de réseau il s'agit, s'il prend en charge la bonne méthode d'identité et si le profil présent sur l'appareil est adapté à cet environnement. Le protocole ANQP (Access Network Query Protocol) gère cet échange, y compris l'identité de l'opérateur, les informations du consortium de roaming, le type de lieu et les services d'authentification pris en charge comme décrit dans la documentation Passpoint de Microsoft.
La séquence fonctionne comme la réception d'un hôtel où la liste des chambres est affichée avant que quiconque n'entre. L'appareil vérifie les informations affichées, les compare avec ses identifiants, et poursuit seulement ensuite. Si le profil ne correspond pas, le client peut s'arrêter proprement au lieu de basculer dans un flux invité générique et d'échouer plus tard.
L'authentification intervient après la découverte, pas après un portail
Une fois que l'appareil trouve un réseau compatible, il utilise 802.1X avec une méthode Extensible Authentication Protocol. Le profil peut nécessiter EAP-TLS, EAP-TTLS ou une méthode EAP basée sur la carte SIM, selon la façon dont l'appareil a été provisionné. La liaison résultante utilise WPA2-Enterprise ou WPA3-Enterprise, garantissant une connexion automatiquement chiffrée comme indiqué dans la documentation Passpoint de Microsoft.
Cela déplace le travail de la page de connexion vers la gestion des identités. Le réseau s'intéresse désormais à la validité des certificats, à la correspondance des politiques et au statut des identifiants. Si le certificat a expiré, si l'identité a été révoquée ou si le profil est incorrect, l'accès doit être refusé clairement.
Un déploiement géré associe souvent ce serveur central à un service Cloud RADIUS afin que l'identité soit traitée de manière centralisée. Le point d'accès annonce ce qu'il prend en charge, le client sélectionne un profil stocké et la pile d'authentification décide si l'appareil a sa place sur le réseau. L'utilisateur n'a pas à effectuer cette étape d'association à chaque fois.
Le modèle mental utile est simple. D'abord, l'appareil découvre qui est le réseau. Ensuite, il vérifie si le réseau correspond à son profil. Puis, il présente sa propre identité et attend la décision d'accès.
Hotspot 2.0 Passpoint et les normes sur lesquelles il repose
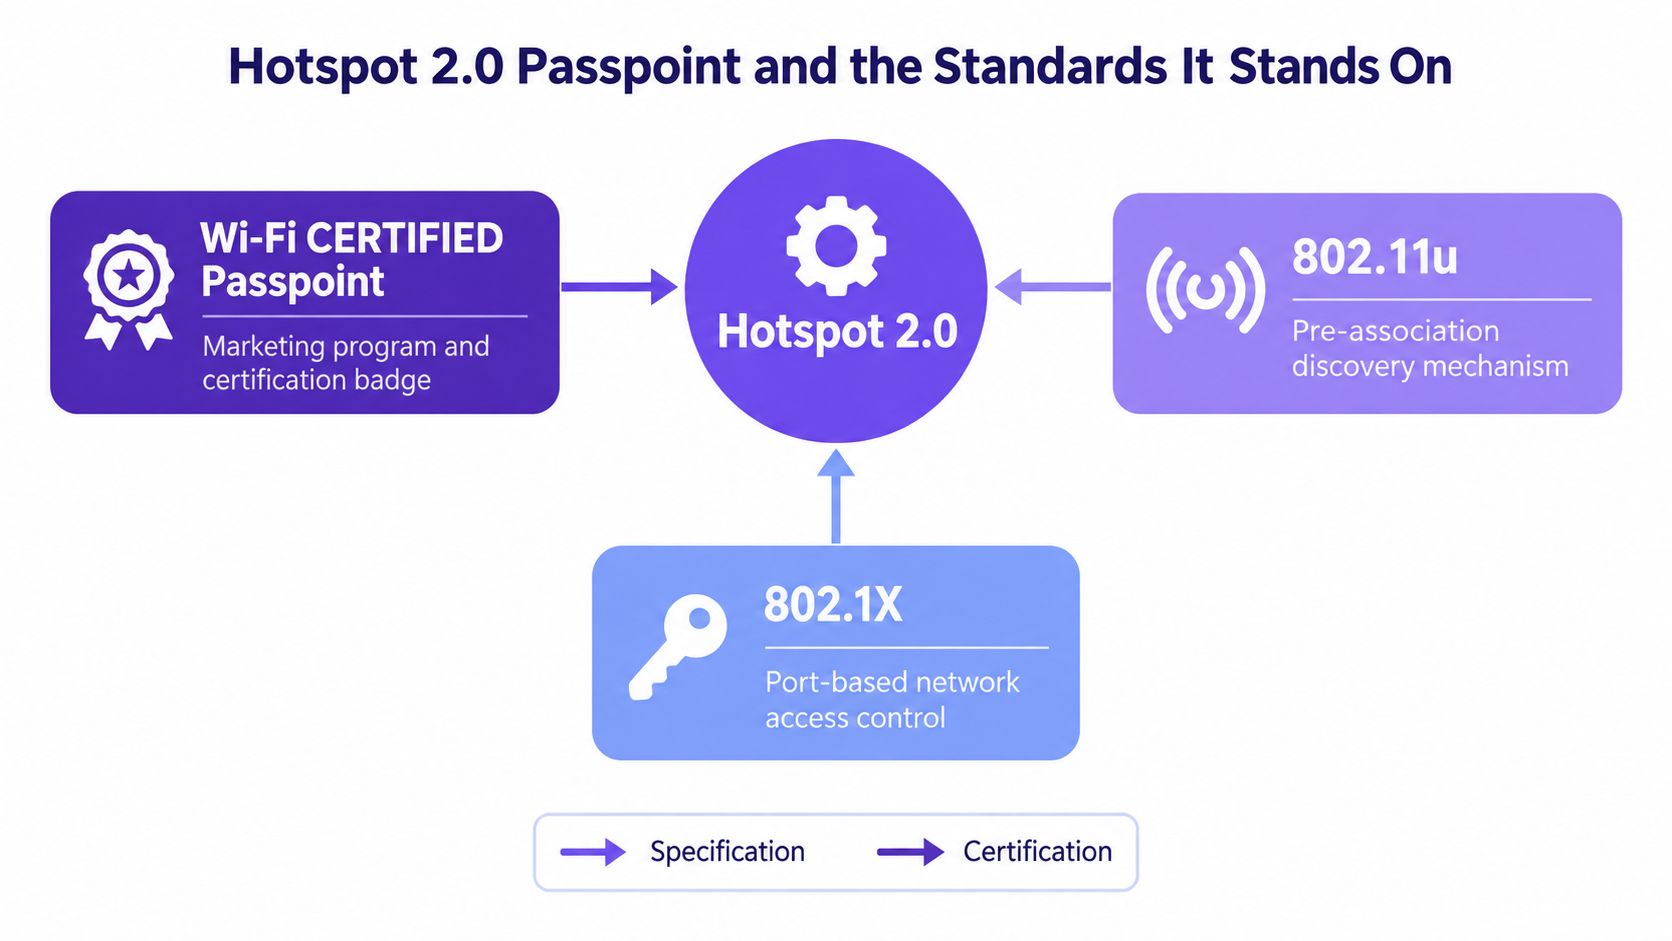
Un téléphone se connecte à un réseau différemment sous Hotspot 2.0 que sur un Captive Portal. L'appareil découvre d'abord si le point d'accès annonce les bonnes capacités, puis il associe ce réseau à un profil enregistré, et c'est seulement après que l'authentification commence. Wi-Fi CERTIFIED Passpoint est la couche de certification intégrée au-dessus de ce comportement, avec la norme IEEE 802.11u fournissant les éléments de découverte de pré-association qui permettent à un client d'inspecter le réseau avant de s'y connecter. La certification est importante car elle offre à plusieurs équipementiers un objectif commun au lieu de laisser la fonctionnalité verrouillée au sein d'une seule famille de matériel la portée initiale du programme est notée dans la référence d'avril 2017 de la Wireless Broadband Alliance.
Hotspot 2.0 est le mécanisme, Passpoint est la certification
Cette distinction est utile lorsque vous lisez des fiches produits. Si un fournisseur indique "Passpoint pris en charge", cela signifie généralement que l'équipement a réussi le programme d'interopérabilité. S'il indique Hotspot 2.0, il décrit généralement le comportement de découverte et d'authentification sous-jacent. S'il mentionne 802.11u, il fait référence à la partie qui expose les informations réseau avant l'association.
La pile de sécurité se situe sous la couche de marque. 802.1X gère le contrôle d'accès, et WPA2-Enterprise ou WPA3-Enterprise achemine la session chiffrée. Le client a toujours besoin d'une identité valide, qu'il s'agisse d'un certificat, d'un identifiant lié à une carte SIM ou d'une autre méthode EAP approuvée. C'est pourquoi Passpoint s'adapte si bien aux appareils gérés et aux profils administrés par MDM.
Une analogie utile est celle d'un bâtiment tertiaire équipé de lecteurs de badge à chaque porte. Le format du badge compte, le lecteur doit le comprendre et le système de gestion des accès en arrière-plan doit faire confiance au badge avant que la porte ne s'ouvre. Passpoint suit la même logique, mais le « badge » est ici un profil d'appareil et une chaîne de certificats.
Les appareils basés sur des certificats s'intègrent parfaitement au modèle
Pour les flottes d'entreprise, EAP-TLS est souvent la solution la plus adaptée, car l'équipement présente un certificat et le serveur le vérifie par rapport à la politique de sécurité. Cela maintient l'échange sous un format lisible par la machine, ce qui est essentiel pour les normes d'itinérance. Cela offre également aux équipes réseau un processus de révocation clair. Si un ordinateur portable est perdu ou qu'un téléphone est compromis, la confiance peut être révoquée sans obliger tout le monde à changer de mot de passe partagé.
C'est tout l'intérêt du modèle. Passpoint est un cadre d'interopérabilité pour les appareils porteurs d'identité, associant la découverte, la sélection de profil et l'authentification chiffrée.
Raisonnement opérationnel : si le réseau ne peut pas distinguer un appareil approvisionné d'un appareil inconnu, il continue de se comporter comme un système WiFi ouvert générique.
Comparaison de Passpoint Release 1, Release 2 et Release 3
Les versions sont plus faciles à comprendre si vous les considérez comme des étapes de maturité du déploiement plutôt que comme des listes de fonctionnalités. Release 1 a établi le modèle de découverte et de sélection automatiques. Release 2 a ajouté l'Online Sign-Up (OSU), permettant à un appareil d'obtenir un profil à distance. Release 3 a ajouté la prise en charge de WPA3-Enterprise et un modèle à SSID unique capable de gérer à la fois le service normal et le provisionnement OSU comme décrit dans la documentation technique des fournisseurs sur Release 3.
Un tableau des versions est plus utile qu'un résumé marketing
| Version | Capacité clé | Niveau de sécurité de référence | Support OSU | Avertissement pratique |
|---|---|---|---|---|
| Release 1 | Découverte et sélection automatiques | WPA2-Enterprise | Non | Fonctionne uniquement lorsqu'un profil compatible existe déjà |
| Release 2 | Ajoute le provisionnement de profil Over-The-Air | WPA2-Enterprise | Oui | Utile pour les nouveaux utilisateurs, mais le support de déploiement n'est pas uniforme |
| Release 3 | Ajoute WPA3-Enterprise et le provisionnement SSID unique | WPA3-Enterprise | Oui | Plein bénéfice dépendant du support client et infrastructure de bout en bout |
Le point opérationnel majeur est que la Release 3 n'est pas une solution magique. Un déploiement doit toujours aligner le système d'exploitation du client, le point d'accès, le contrôleur et le serveur d'authentification. Si l'une de ces couches prend du retard, l'expérience utilisateur retombe au niveau de ce que peut prendre en charge le composant le plus ancien.
L'OSU résout le problème de la première connexion, mais pas tous les problèmes
L'OSU est essentiel car un appareil sans profil n'a aucun moyen d'intégrer le flux automatique. C'est particulièrement important pour les visiteurs et les appareils qui n'ont pas été préinscrits. Cependant, l'OSU n'élimine pas le besoin de gouvernance, car le profil doit toujours être émis, installé et maintenu correctement.
Il faut également reconnaître une réalité de compatibilité. Un déploiement peut être techniquement élégant tout en se comportant de manière inégale selon les appareils. C'est pourquoi les équipes doivent raisonner en termes de parcours pris en charge, et non de mots d'ordre. La question n'est pas de savoir si Passpoint existe, mais de déterminer quels clients peuvent utiliser quelle version de manière optimale.
Pour les équipes réseau, le choix de la version doit suivre le modèle d'identité, et non l'inverse. Si le cycle de vie des profils est mature, la Release 3 permet de réduire les frictions. Si l'environnement repose encore sur une intégration manuelle, l'approvisionnement de type Release 2 et un parcours d'accès de secours restent essentiels.
Avantages du déploiement et cas où Hotspot 2.0 s'impose
Un hall d'hôtel, un salon d'aéroport ou un étage de campus peuvent sembler très fréquentés tout en offrant une expérience décevante aux utilisateurs WiFi si chaque visite commence par le même écran de portail. Hotspot 2.0 prend tout son sens lorsque l'opérateur souhaite que l'accès suive l'identité et l'état du profil, au lieu de forcer chaque connexion à passer par une page de connexion partagée. Ce changement est crucial car il permet au réseau d'attribuer une politique par appareil, de révoquer l'accès proprement et d'éviter aux utilisateurs récurrents la boucle du Captive Portal.
L'écosystème est suffisamment vaste pour prendre en charge ce modèle. La présentation technologique actuelle de la Wi-Fi Alliance indique que plus de 2 800 appareils uniques ont été certifiés Wi-Fi CERTIFIED Passpoint dans le monde entier, ce qui montre que le matériel client n'est plus le facteur limitant présentation technologique de la Wi-Fi Alliance. La même présentation indique que les opérateurs membres ont servi collectivement plus de 2 milliards d'abonnés et exploité plus de 30 millions de hotspots à l'échelle mondiale, ce qui explique pourquoi le WiFi basé sur l'identité est devenu plus important à mesure que l'accès public continuait de se développer.
Où la valeur opérationnelle se manifeste
- Moins de frictions sur le portail : Les appareils peuvent se reconnecter au réseau sans répéter les mêmes étapes de connexion à chaque visite.
- Contrôle de l'identité plus clair : Les certificats ou autres identifiants gérés associent un appareil à la bonne politique.
- Meilleur comportement en itinérance : Les réseaux participants peuvent reconnaître les appareils enregistrés sur plusieurs sites.
- Moins de prolifération de mots de passe partagés : La révocation s'applique à un appareil ou à un profil, et non à toutes les personnes qui connaissent le mot de passe.
Ces avantages modifient la charge de travail du support. Un groupe hôtelier peut offrir aux équipements gérés un parcours prévisible tout en séparant l'accueil des invités. Un opérateur d'aéroport peut faire de même pour les utilisateurs en itinérance. Un campus d'entreprise peut réserver la connexion manuelle aux équipements qui ne disposent pas encore de profil, tout en permettant aux équipements enregistrés de s'authentifier sans friction supplémentaire.
Le contexte de croissance permet également d'expliquer pourquoi les portails ont commencé à s'essouffler. Les projections de la WBA de cette époque prévoyaient une augmentation des points d'accès WiFi publics de 64,2 millions en 2015 à 432,5 millions d'ici 2020, et c'est cette expansion qui a rendu le modèle de portail plus difficile à maintenir à grande échelle. Un flux de connexion manuel vieillit mal lorsque la couche d'accès ne cesse de s'agrandir.
Si la conformité compte autant que la praticité, le choix de conception devient encore plus clair. Le WiFi basé sur l'identité s'intègre plus naturellement à la segmentation et à la gouvernance des accès qu'une configuration à mot de passe partagé, c'est pourquoi de nombreuses équipes l'associent à des limites de politique plus strictes. Pour en savoir plus sur cette approche opérationnelle, consultez les conseils de conformité PCI-DSS pour le WiFi de Purple Access.
Récupération de l'intégration et réalité du support technique
Passpoint semble simple sur un appareil de démonstration vierge. L'histoire du support commence lorsque ce parcours fluide s'interrompt. Un utilisateur sans profil, un téléphone remplacé, un certificat expiré ou une identité révoquée se traduisent tous par de véritables tickets. Si ces cas restent flous, le déploiement semblera peu fiable, même si la norme elle-même fonctionne correctement.
Le réseau doit répondre clairement à quatre questions
Comment un appareil obtient-il un profil si aucun n'existe encore ? Que se passe-t-il lorsqu'un téléphone géré est remplacé ? Comment repérer et renouveler les certificats avant qu'ils n'expirent sans préavis ? Quelle voie les appareils non pris en charge utilisent-ils à la place ?
Ce sont des questions opérationnelles, et non abstraites. Android prend en charge l'inscription en ligne Release 2, offrant aux utilisateurs un moyen standardisé d'obtenir un profil, tandis que les appareils gérés sont souvent mieux servis par un profil déployé via MDM. L'équipe d'accès doit toujours surveiller la validité des certificats et supprimer les identités obsolètes lorsqu'un appareil n'est plus utilisé. La documentation Passpoint de Microsoft détaille le modèle sous-jacent
Règle pratique : traitez la gestion du cycle de vie des certificats comme une tâche intégrée aux opérations WiFi, et non comme une tâche PKI en arrière-plan dont quelqu'un d'autre se souviendra.
C'est dans la file d'attente du support que la conception est mise à l'épreuve. Si un équipement ne peut pas s'inscrire correctement, le réseau a besoin d'un parcours de récupération prévisible, tout comme un bâtiment a besoin d'une entrée secondaire lorsque la porte principale est bloquée.
Concevoir délibérément la trajectoire de secours
Un bon déploiement Passpoint maintient l'accès invité en place. Il sépare le parcours fluide des appareils inscrits de la trajectoire de récupération pour tous les autres. En pratique, cela signifie généralement conserver un Captive Portal ou une autre voie d'intégration contrôlée pour les nouveaux visiteurs, les appareils anciens et les systèmes d'exploitation non pris en charge.
Dans les environnements multi-sites, les services d'identité et les politiques RADIUS rendent cette séparation gérable. Ils permettent aux équipes de placer les appareils connus sur le bon réseau, de révoquer l'accès en cas de besoin et de conserver une visibilité d'audit sur les personnes connectées et leurs motifs. Purple Access, par exemple, utilise Passpoint aux côtés de Cloud RADIUS et d'une identité basée sur l'annuaire pour ce type de conception d'accès contrôlé, mais l'enjeu principal est opérationnel : l'accès progressif fonctionne mieux lorsque la trajectoire de secours est déjà planifiée.
La question du support doit toujours être la même : que voit l'utilisateur lorsque l'automatisation échoue ? Si la réponse est rien, l'équipe réseau assumera cet échec sous forme de tickets et de solutions de contournement. Si la réponse est un repli clair avec des diagnostics visibles, le déploiement reste gérable pour le support.
Limites d'interopérabilité et la couche OpenRoaming
L'erreur la plus courante consiste à supposer que Passpoint fonctionne partout une fois activé. Ce n'est pas le cas. Pris en charge de manière inégale par les appareils, la couche de fédération dépend à la fois des capacités du client et de la disponibilité du profil. Une source technique indique que Passpoint Release 3 est pris en charge par Android 12 et les versions ultérieures, tandis que les iPhones restent sur Release 1, ce qui signifie qu'un même établissement peut constater des comportements différents au sein de sa base d'utilisateurs guide d'interopérabilité Passpoint de Purple.
La prise en charge des appareils et la prise en charge des profils sont deux choses différentes
Cette distinction a son importance. Un téléphone peut prendre en charge la norme et échouer malgré tout à se connecter s'il ne dispose pas d'un profil valide. Un autre téléphone peut posséder un profil d'itinérance mais se retrouver sur l'SSID de secours si la prise en charge de sa plateforme est limitée. Ce sont des pannes différentes qui nécessitent des réponses adaptées.
OpenRoaming étend la couche de fédération, ce qui signifie qu'il aide les identités et les sites participants à se trouver plus facilement. Cela ne supprime pas la nécessité d'une prise en charge par les équipements, de l'attribution de profils ou d'un parcours invité pour les clients non pris en charge. Pour une planification de déploiement pratique, c'est le bon modèle mental - la fédération élargit la portée, mais elle n'efface pas l'incompatibilité.
Si vous évaluez des alternatives pour la connectivité des visiteurs, les discussions plus larges sur la planification du WiFi voyageur et invité dans les forfaits WiFi voyage de Simsima rappellent utilement que la commodité de l'itinérance ne résout qu'une partie du problème. Le reste dépend toujours de qui peut s'authentifier, qui ne le peut pas, et de la solution de secours que le site maintient à disposition.
L'opinion à contre-courant est celle qui prévaut sur les réseaux réels : Passpoint est une couche d'accès progressive, et non un remplacement total de l'intégration des invités. Il fonctionne idéalement lorsque les appareils enregistrés se connectent automatiquement et que tous les autres basculent sur une alternative sécurisée et contrôlée. Cette approche en couches est moins élégante sur le papier, mais elle est plus réaliste quant aux capacités des appareils et des identités.
Déployer Hotspot 2.0 sans perturber ce qui fonctionne
Un déploiement judicieux commence par l'audience, et non par le firmware. Les appareils gérés doivent recevoir des profils via MDM. Les nouveaux visiteurs doivent bénéficier d'un parcours d'intégration standardisé tel que l'OSU lorsqu'il est pris en charge. Tous les autres doivent conserver un SSID de secours contrôlé, car un réseau qui ne fonctionne que pour les appareils inscrits ne constitue pas une stratégie d'accès invité complète.
Du côté des points d'accès, les prérequis habituels sont nécessaires : prise en charge de la norme 802.11u, intégration RADIUS ou AAA, et diffusion ANQP correcte. Ensuite, l'équipe d'exploitation a besoin de métriques fidèles à la réalité : succès de l'installation des profils, codes d'erreur EAP, latence d'authentification en itinérance et taux de repli par système d'exploitation. Sans ces éléments, vous vous contentez d'espérer que le réseau s'améliore.
Le modèle de planification à trois SSID de Purple Access est une façon de structurer cette architecture, mais la règle de décision reste simple, même sans nom de produit : utilisez Passpoint pour les utilisateurs inscrits disposant d'une identité, conservez un SSID de secours contrôlé pour tous les autres, et mesurez les deux.
Si vous planifiez un déploiement, Purple Access peut vous aider à structurer les couches d'identité, de profil et de secours autour des appareils que vous prenez en charge. Explorez Purple Access pour découvrir comment Passpoint, Cloud RADIUS et l'intégration contrôlée des invités peuvent s'intégrer dans un déploiement progressif sans perturber ce qui fonctionne déjà.

