Guide RADIUS-as-a-Service pour les réseaux multisites
Published
Le réseau invités de l'hôtel fonctionne, mais l'SSID du personnel utilise un mot de passe partagé différent dans chaque établissement, une caisse s'est retrouvée sur le mauvais VLAN, et personne ne peut confirmer si l'appareil d'un ancien prestataire a toujours accès. L'équipe réseau peut résoudre chaque problème localement, mais les mêmes tâches réapparaissent continuellement entre les sites, les étages et les plateformes de points d'accès.
Le RADIUS-as-a-Service déplace les décisions d'authentification vers une plateforme hébergée tout en laissant aux points d'accès, commutateurs et contrôleurs le soin de les appliquer. Cela peut simplifier la politique sur un parc distribué, mais cela ne rend pas le réseau indépendant du WAN, du fournisseur d'identités ou de l'infrastructure de certificats. Une évaluation solide commence par une question plus complexe que de savoir si le service dispose d'un SLA : que se passe-t-il pour chaque classe d'utilisateur et d'appareil lorsqu'une dépendance tombe en panne ?
Table des matières
- Pourquoi la centralisation des décisions réseau change tout
- Les origines et les normes derrière le RADIUS hébergé moderne
- Comment fonctionne réellement une architecture RADIUS-as-a-Service
- Comparaison entre RADIUS hébergé et déploiements sur site
- SLA, basculement multi-régional et ce qui tombe réellement en panne
- Sécurité, conformité et migration depuis un RADIUS hérité
- Choisir et déployer un service RADIUS hébergé
Pourquoi la centralisation des décisions réseau change tout
Un schéma classique au sein d'une chaîne hôtelière est un SSID invité qui s'est multiplié au fil du temps, des identifiants du personnel transmis d'une équipe à l'autre, et des ports de commutateurs configurés selon la dernière personne ayant travaillé à cet étage. Le problème ne réside pas seulement dans la prolifération des configurations. Il vient du fait que les équipements locaux détiennent des éléments de la politique d'accès, de sorte qu'une modification apportée à un établissement peut ne pas correspondre à celle d'un autre.
RADIUS permet de centraliser la prise de décision. Un point d'accès ou un serveur d'accès réseau envoie une demande d'authentification à un service partagé, qui vérifie l'identité et renvoie une décision d'accès. L'équipement réseau applique toujours cette décision, mais l'opérateur peut gérer l'identité et la politique de manière centralisée au lieu de dupliquer les règles sur chaque contrôleur ou commutateur.
Cette séparation est l'idée centrale derrière le RADIUS hébergé. Un service centralisé peut retourner des attributs qui associent un membre du personnel, un invité, un sous-traitant ou un appareil au réseau ou VLAN approprié. Lors d'un départ, une identité gérée de manière centralisée peut être révoquée au lieu de compter sur chaque site pour mettre à jour ses paramètres locaux. Les enregistrements de comptabilité (accounting) peuvent également aider les opérateurs à rechercher quelle identité a utilisé un réseau et à quel moment.
Le bipeur compte toujours
La centralisation réduit certains types de tâches opérationnelles, mais elle ne vous décharge pas de la responsabilité de la conception du réseau. Le service hébergé ne peut pas corriger un enregistrement d'identité inexact, un VLAN mal attribué ou un point d'accès qui ne peut pas joindre son point de terminaison configuré. Il ne décide pas non plus automatiquement quels équipements doivent conserver leur accès lorsqu'une succursale perd sa connectivité.
Pour la personne d'astreinte, le changement consiste à passer de la maintenance de serveurs et de politiques d'authentification locaux à la gestion des dépendances et du comportement en cas de défaillance d'un service partagé. Cela comprend le test de joignabilité, la validation des attributs renvoyés, la surveillance de la comptabilité réseau (accounting) et la définition de la procédure à suivre en cas de panne.
Règle opérationnelle : Centralisez la politique courante, mais rendez la politique de défaillance explicite pour chaque groupe d'utilisateurs et d'équipements.
La session d'un invité, le portable d'un membre du personnel, une caisse, une caméra et un capteur de bâtiment n'ont pas nécessairement besoin du même mode de secours. Les traiter comme une population WiFi générique unique peut transformer une panne d'authentification en une interruption d'activité ou en une exception de sécurité évitable.
Les origines et les normes derrière le RADIUS hébergé moderne
RADIUS a vu le jour en 1991 après que Merit Network a demandé un système d'authentification centralisé pour l'accès par ligne commutée à NSFNET. Livingston Enterprises a créé la première mise en œuvre pour ses serveurs d'accès réseau PortMaster. La décision de conception qui façonne encore les déploiements consistait à combiner l'authentification, l'autorisation et la traçabilité au sein d'un seul modèle client-serveur, au lieu de systèmes propriétaires distincts pour chaque fonction. Historique et contexte du protocole RADIUS
Cette distinction importe pour bien plus que la simple compatibilité. Comme la séparation NAS/authentificateur est fixée dans le protocole, une panne de WAN ou de fournisseur d'identité modifie qui peut atteindre le serveur partagé, mais pas les rôles eux-mêmes ; c'est pourquoi la conception du mode de secours, et non le choix du protocole, détermine ce qui se passe sur le site.
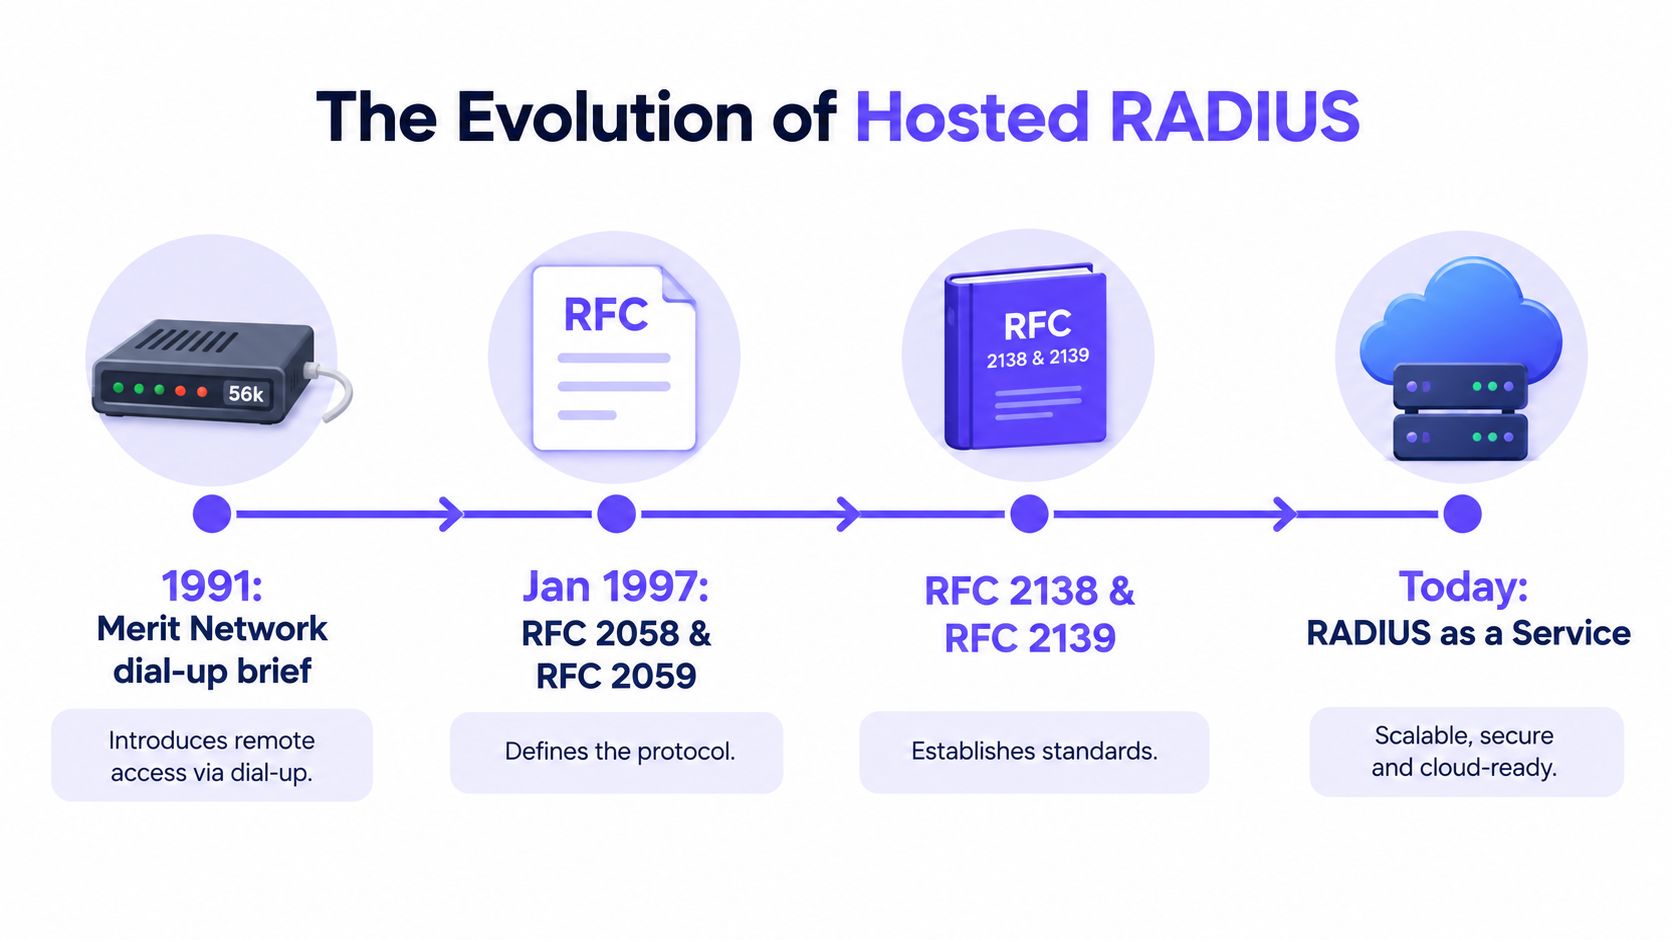
L'historique des normes montre comment le modèle est devenu interopérable. L'IETF a documenté RADIUS en janvier 1997 dans la RFC 2058 pour l'authentification et la RFC 2059 pour la comptabilité. La RFC 2138 et la RFC 2139 les ont remplacées plus tard cette année-là, suivies des RFC 2865 et RFC 2866 en 2000. La RFC 2865 a affiné le protocole après que les premiers déploiements ont révélé des problèmes à plus grande échelle, un rappel utile que cette spécification a été renforcée par les pannes opérationnelles plutôt que conçue de manière théorique. Documents du groupe de travail IETF RADIUS
Pourquoi les anciennes normes comptent toujours
Pour un groupe hôtelier ou un exploitant de site, la séparation entre l'appareil d'accès et le serveur d'authentification reste très utile. Un contrôleur sans fil d'un fabricant et des commutateurs d'un autre peuvent envoyer des requêtes à un service de politique commun, à condition d'implémenter un comportement RADIUS compatible. Des décisions d'accès et d'identité centralisées deviennent possibles sans avoir à acheter la pile complète de contrôle d'accès d'un seul fournisseur.
L'attribution des ports illustre l'impact des travaux de normalisation sur les opérations quotidiennes. Les premières mises en œuvre utilisaient couramment le port UDP 1645, tandis que le port UDP 1812 est devenu l'attribution officielle pour l'authentification selon l' RFC 2865. Les équipements utilisant encore le port 1645 par défaut échoueront face à un point de terminaison hébergé attendant le port 1812. Vérifiez donc la prise en charge de chaque appareil avant de configurer vos pare-feux, vos points de terminaison régionaux et vos plans de migration.
La sécurité du transport est une préoccupation actuelle. L'RFC 6614 définit RADIUS sur TLS, ou RadSec, avec le port TCP 2083 comme destination par défaut et des exigences de protection de l'intégrité. Il avertit également que l'état et le traitement de la connexion TLS peuvent créer une charge plus élevée que l'UDP traditionnel, de sorte qu'une conception sécurisée nécessite la réutilisation des connexions, des tentatives limitées et une planification de la capacité, et pas seulement un nouveau port. Considérez cet avertissement de charge comme une question de mode de défaillance : un point de terminaison qui cède lorsque des centaines de points d'accès se reconnectent en même temps après une coupure du WAN est pire qu'un point de terminaison qui se dégrade progressivement. RFC 6614 sur RADIUS sur TLS
Le RFC 9813 de 2025 de l'IETF documente les considérations opérationnelles concernant les clés prépartagées TLS et la migration de RADIUS/UDP vers RADIUS/TLS. Ces travaux sont pertinents lors de l'évaluation de la manière dont un fournisseur gère les certificats ou les clés, les limites des proxys et la migration progressive. Normes RADIUS de l'IETF et travaux associés
Comment fonctionne réellement une architecture RADIUS-as-a-Service
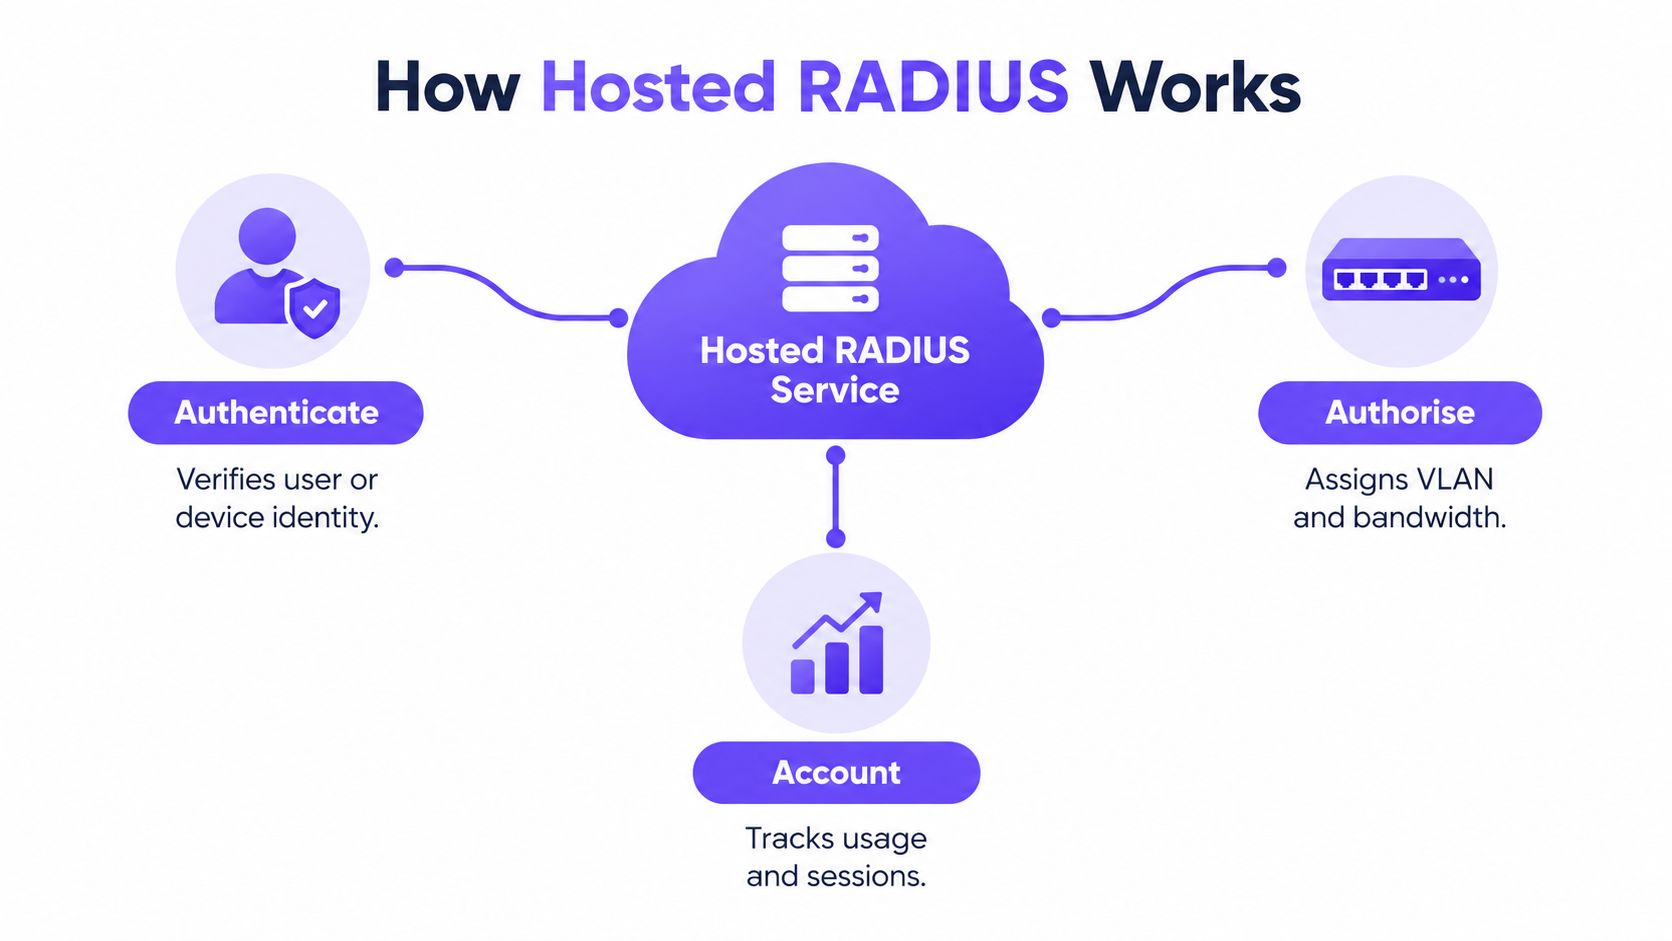
Une architecture RADIUS hébergée est plus facile à évaluer lorsque vous séparez ses trois fonctions de ses trois plans. Les fonctions sont l'authentification, l'autorisation et la comptabilité (accounting). Les plans sont l'identité, le transport et le reporting. La présentation commerciale d'un fournisseur peut les regrouper, mais les opérateurs doivent toujours savoir quel composant valide l'identité, lequel achemine la requête et où aboutissent les preuves de session.
De la demande de connexion à la politique réseau
Lorsqu'un utilisateur ou un appareil tente de se connecter, un point d'accès ou un contrôleur agit en tant que Network Access Server. Il envoie la demande au serveur RADIUS. Le service vérifie l'identité transmise ou les identifiants de l'appareil, souvent à l'aide d'un fournisseur d'identités connecté ou d'un accord de confiance par certificat, puis renvoie une décision d'acceptation ou de refus.
Une demande acceptée peut transporter des attributs d'autorisation, tels que l'attribution d'un VLAN ou d'autres paramètres réseau. Le point d'accès ou le contrôleur applique ces instructions. Pour reprendre l'analogie d'un hôtel, le point d'accès est le récepteur à l'entrée, le service RADIUS hébergé est l'annuaire d'identités, et les attributs renvoyés constituent le bracelet qui détermine les zones auxquelles la personne peut accéder.
Le service hébergé relie le plan d'identité à des systèmes tels que Microsoft Entra ID, Okta, Google Workspace, une plateforme de gestion des appareils mobiles ou un système de gestion hôtelière. L'intégration exacte dépend du service et de la méthode d'accès. Ne partez pas du principe qu'un connecteur signifie que chaque politique peut être évaluée de la manière exigée par votre site. Testez les cas d'identité et d'appareil, y compris les départs d'employés, les appareils partagés et les locataires tiers.
L'Accounting n'est pas une option facultative
La comptabilité (Accounting) enregistre les événements de session et les informations d'utilisation indépendamment de la décision d'authentification initiale. Ces enregistrements peuvent étayer les audits, la planification des capacités, la facturation interne et les enquêtes, y compris lorsqu'un autre système effectue une partie de la vérification d'identité. Pour les opérations multi-sites, définissez la gestion des mises à jour différées, des retransmissions, des enregistrements d'arrêt manquants et du basculement des points de terminaison régionaux.
Le plan de transport achemine les requêtes entre l'équipement réseau et le RADIUS. Le RADIUS traditionnel utilise généralement UDP ; RadSec utilise TCP et TLS. Le plan de rapport collecte les preuves d'authentification et de comptabilité afin que les opérateurs puissent examiner les décisions plutôt que de déduire l'accès à partir des seuls journaux d'association WiFi.
Lors de la comparaison des services, cartographiez chaque composant et flux de données avant de signer. Un guide utile est à votre disposition sur les solutions de contrôle d'accès au réseau, en particulier si RADIUS fait partie d'une architecture globale de politique et d'application des accès.
Comparaison entre RADIUS hébergé et déploiements sur site
Les solutions RADIUS hébergées et sur site utilisent le même protocole. Les équipements d'accès restent des serveurs d'accès réseau (NAS) dans les deux cas ; ce qui change, c'est l'entité qui gère le serveur d'authentification partagé et ce qui se trouve entre celui-ci et vos sites. Si vous l'administrez vous-même, la disponibilité relève de l'ingénierie dans votre salle informatique. Si vous optez pour une solution hébergée, ce même enjeu se déplace vers vos liaisons WAN, votre chaîne d'identité et votre chaîne de confiance de certificats - des éléments que le fournisseur ne gère pas à votre place.
| Critère | RADIUS hébergé | RADIUS sur site |
|---|---|---|
| Travail d'infrastructure | Le fournisseur exploite la plateforme hébergée ; votre équipe gère toujours la configuration client, les politiques et l'intégration. | Votre équipe exploite le serveur, le logiciel, le système d'exploitation, la surveillance et les dispositifs de reprise. |
| Politique multi-site | Une politique centralisée peut desservir les équipements sur l'ensemble des sites, sous réserve de connectivité et de mise en œuvre compatible. | Un serveur central ou un déploiement site par site peut fonctionner, mais vous êtes propriétaire du modèle de réplication et de cohérence. |
| Compatibilité des équipements réseau | Dépend des attributs RADIUS pris en charge, des options de transport et des équipements d'accès que vous déployez. | Vous contrôlez la configuration du serveur, mais devez tout de même valider le comportement sur l'ensemble des commutateurs, contrôleurs et points d'accès. |
| Sécurité du transport | La prise en charge de RadSec peut protéger le transport, avec la gestion des certificats et la capacité TLS à concevoir. | RadSec peut également être déployé localement, mais votre équipe gère les certificats, les connexions et l'évolutivité. |
| Responsabilité des défaillances | Le fournisseur gère les opérations de la plateforme ; votre équipe doit tester le WAN, l'identité, les points de terminaison et le comportement de secours local. | Votre équipe contrôle la disponibilité locale, mais doit concevoir et maintenir la redondance et la reprise. |
| Structure des coûts | Souvent fourni sous forme d'abonnement SaaS ; évaluez le contrat et le périmètre opérationnel inclus. | Peut utiliser l'infrastructure existante, mais le temps du personnel, la maintenance et le remplacement restent sous votre responsabilité. |
Décidez en fonction des modes de défaillance, pas des slogans
Le RFC 2865 codifie la séparation entre l'équipement d'accès et le serveur d'authentification partagé (RFC 2865) ; la livraison hébergée modifie l'emplacement d'exécution de ce serveur, mais pas le rôle joué par vos commutateurs, contrôleurs et points d'accès. La question pertinente demeure donc identique pour les deux modèles : lorsque l'authentification devient inaccessible, qu'est-ce qui continue de fonctionner sur le site ?
Utilisez une solution hébergée lorsque vous pouvez accepter qu'une défaillance du réseau WAN dans un hôtel ou un stade soit un problème à résoudre localement, au moyen de SSID survivants, de politiques en cache ou de secours, et d'un comportement d'AP que vous avez testé. Utilisez une solution sur site si vous pouvez assurer la gestion des serveurs 24h/24 et 7j/7 et si vous prenez en charge la rotation des certificats, le correctif et la redondance. Un serveur géré localement n'est pas plus résilient par défaut. J'ai audité de nombreux serveurs uniques sur site qui exécutaient des certificats expirés sans aucun basculement, ne maintenant le réseau que par habitude plutôt que par conception.
Le modèle de déploiement compte moins que la conception de la résilience face aux pannes qui l'entoure.
La posture de sécurité dépend de l'implémentation plutôt que de l'emplacement. Demandez où sont stockés les secrets partagés et les certificats, qui peut lire les données de comptabilité, comment les requêtes sont protégées en transit, et comment le service traite par proxy les requêtes auxquelles il ne peut pas répondre lui-même. Les caisses enregistreuses, le guest WiFi, les caméras et les appareils IoT partagent généralement un même chemin d'authentification, de sorte qu'un point faible dans l'un ou l'autre modèle a tendance à faire surface partout en même temps. Si vous comparez une plateforme hébergée à une infrastructure exploitée par le client, un comparatif avec un RADIUS auto-hébergé vous aide à cadrer les responsabilités opérationnelles que vous conserveriez.
SLA, basculement multi-région et ce qui tombe réellement en panne
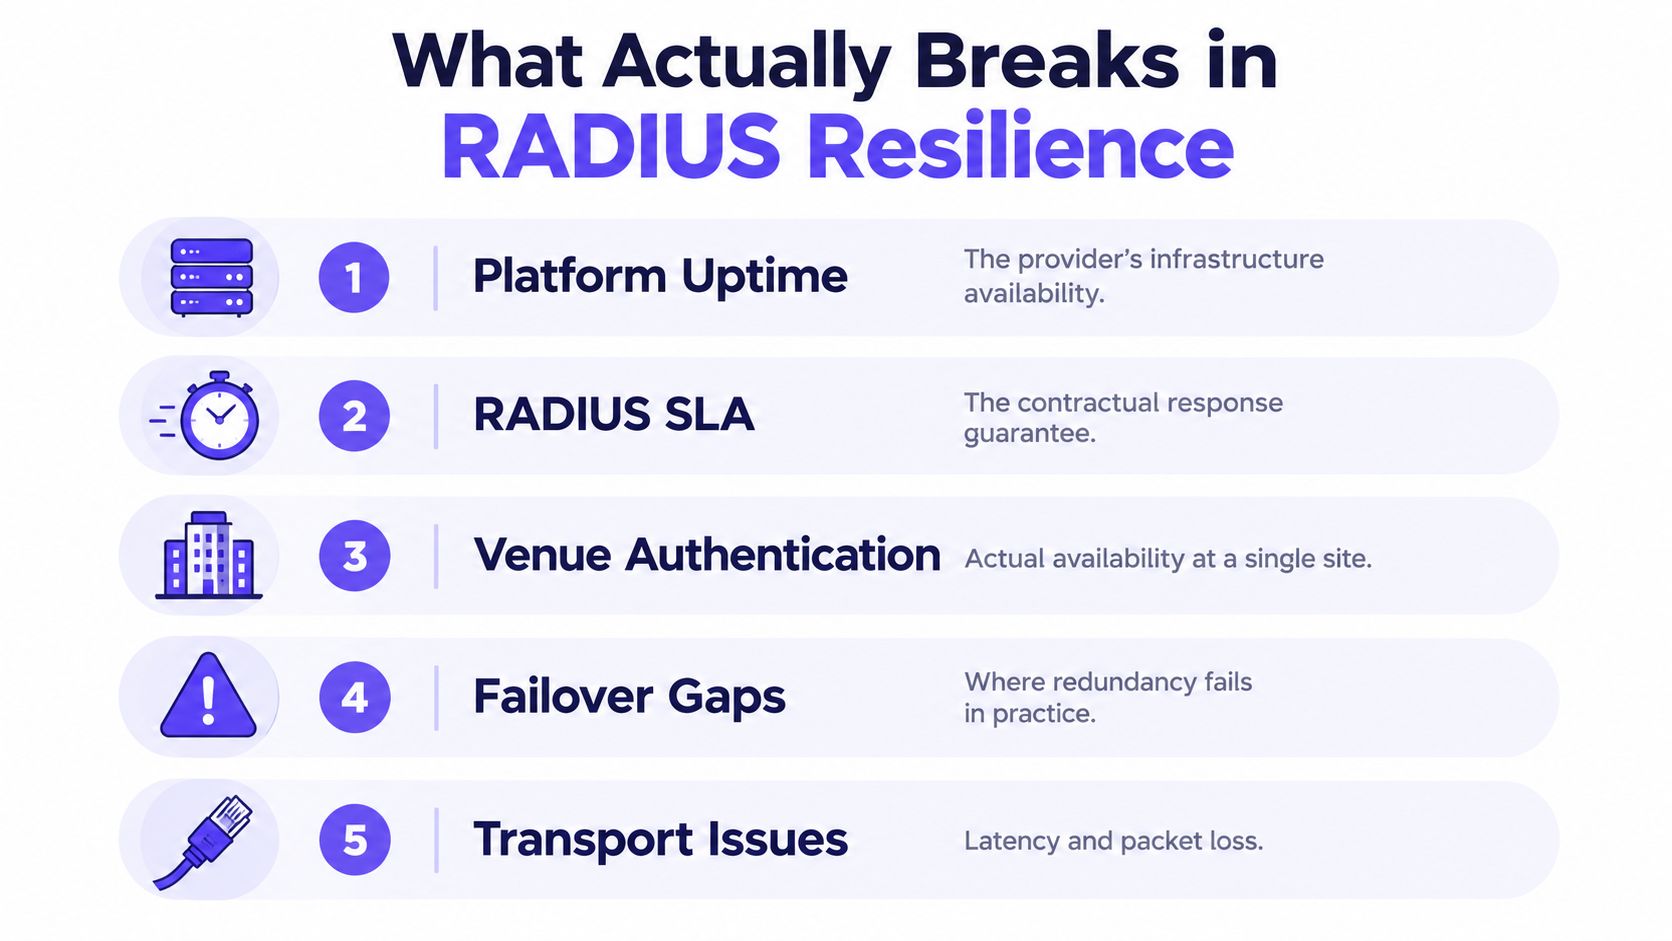
Le temps de disponibilité de la plateforme d'un fournisseur, son engagement de service RADIUS et la disponibilité de l'authentification sur un site particulier sont liés mais ne sont pas interchangeables. Une plateforme hébergée peut être parfaitement opérationnelle alors qu'un hôtel ne peut pas la joindre en raison d'une défaillance WAN ou DNS. De même, un site peut joindre RADIUS alors que son fournisseur d'identités ou sa chaîne de certificats empêche la réussite de l'authentification.
Évaluez la réponse aux pannes par utilisateur et par appareil
- Panne WAN : Les nouvelles authentifications cloud peuvent échouer. Les sessions existantes peuvent se poursuivre, selon le comportement du réseau local et la politique de session. Vérifiez si la survie locale a été testée sur votre parc de points d'accès.
- Défaillance DNS : Les équipements peuvent ne pas résoudre les points de terminaison de service si leur configuration dépend du DNS. Confirmez la manière dont les points de terminaison sont provisionnés et le comportement de l'équipement d'accès en cas d'échec de résolution.
- Panne du fournisseur d'identités : Le service RADIUS peut être accessible mais incapable de valider une nouvelle identité. Les identifiants mis en cache peuvent aider, mais ils peuvent aussi maintenir l'accès après un changement de statut d'un utilisateur.
- Expiration de certificat ou interruption de l'AC : L'authentification basée sur des certificats peut échouer lorsqu'un certificat requis est invalide, expiré ou non approuvé. La surveillance du cycle de vie des certificats doit inclure les équipements et la chaîne de confiance impliqués, pas seulement le serveur RADIUS.
- Panne du plan de gestion : Les opérateurs peuvent perdre la capacité de modifier les politiques ou de révoquer les accès, même si l'authentification se poursuit. Établissez la manière dont les modifications d'urgence sont effectuées et enregistrées.
Un SSID d'urgence à mot de passe partagé, un accès basé sur l'adresse MAC et des identifiants mis en cache ne sont pas des formes d'équivalentes de résilience. Chacune d'elles compromet la sécurité au profit d'une disponibilité immédiate : les clés partagées sont difficiles à révoquer de manière ciblée, les identifiants MAC peuvent être usurpés, et les décisions en cache peuvent survivre à l'état d'identité qu'elles étaient censées refléter.
Demandez une politique de défaillance utilisateur par utilisateur : Le personnel, les invités, les caisses, les caméras, les résidents et les équipements IoT doivent-ils bloquer l'accès en cas d'échec, utiliser un secours local limité ou poursuivre sur une session préalablement autorisée ?
Le multi-région est un critère de conception, pas une preuve
Les points de terminaison RADIUS multi-régions peuvent réduire la dépendance à une seule région de service, mais les appareils d'accès ont besoin d'un moyen réalisable pour les atteindre et basculer de l'un à l'autre. Vérifiez si les points d'accès et contrôleurs déployés réessaient automatiquement, comment ils choisissent un point de terminaison alternatif et si la perte d'une région nécessite une intervention manuelle. Testez également à quoi ressemble la comptabilité (accounting) pendant la retransmission et le rétablissement.
Avant l'achat, demandez combien de temps l'authentification mise en cache reste valide, qui peut révoquer un accès d'urgence, à quelle fréquence le basculement est testé et quelles preuves le fournisseur peut présenter à partir de ces tests. Pour les hôtels et les grands sites, effectuez le test avec des appareils et des services représentatifs, et pas seulement avec l'ordinateur portable du personnel. Un résultat utile est une matrice de défaillance écrite qui nomme la population affectée, le comportement attendu, le responsable et l'action de rétablissement.
Sécurité, conformité et migration depuis un RADIUS hérité
Considérez la migration comme un projet de sécurité, et non comme un simple changement d'adresse de serveur. Une affirmation de « RADIUS sécurisé » peut faire référence à plusieurs éléments distincts : la protection du transport, l'authentification des équipements réseau, la validation de l'identité de l'utilisateur ou de l'appareil, ou la restitution de l'autorisation appropriée. Ces contrôles répondent à des problématiques différentes.
RadSec utilise TLS pour protéger le transport RADIUS, et l'authentification mutuelle par certificat permet de s'assurer que le serveur et l'appareil client sont de confiance. Cependant, le chiffrement seul ne garantit pas que le bon utilisateur reçoive le bon VLAN, ni que l'accès d'un collaborateur sortant soit révoqué rapidement. Les opérateurs doivent également vérifier comment le service gère le Message-Authenticator, les protections contre le rejeu et le spoofing, l'inspection proxy et l'intégrité de la traçabilité lorsque les paquets sont réémis ou que les points de terminaison changent.
Demandez des preuves, pas seulement des garanties
Lors de l'évaluation d'un fournisseur, posez des questions directes :
- Gestion des certificats : Les certificats sont-ils gérés par client, par tenant, par site ou par équipement réseau ? Comment l'expiration et la rotation sont-elles surveillées ?
- Limites de transport : Où le TLS se termine-t-il ? Les proxies intermédiaires peuvent-ils inspecter ou réacheminer les requêtes, et quelle protection subsiste de bout en bout ?
- Preuves d'audit : Pouvez-vous examiner les décisions d'authentification, les modifications de politiques, les accès administratifs et les relevés de comptabilisation ?
- Posture de sécurité : Quelles certifications le fournisseur détient-il et quel est leur périmètre d'application ? Si vous exigez ISO 27001 ou Cyber Essentials, vérifiez les preuves actuelles et leur applicabilité plutôt que de vous fier à un simple logo.
- Migration et retour en arrière : Le fournisseur peut-il prendre en charge une transition progressive de UDP vers TLS, et quelle est la procédure de retour en arrière testée si un modèle d'équipement d'accès réagit différemment ?
Une séquence de migration doit commencer par un inventaire des clients RADIUS, des sources d'identité, des méthodes d'authentification, des règles VLAN, des secrets partagés, des certificats et des consommateurs de traçabilité. Ensuite, documentez la politique cible et testez-la avec des identités et des appareils représentatifs. Effectuez un pilote sur un site, comparez les décisions retournées aux résultats escomptés, puis basculez service par service. Conservez une option de retour en arrière jusqu'à ce que le comportement d'accès et de traçabilité soit pleinement maîtrisé en production.
La conformité doit suivre le trafic et les enregistrements traités par votre environnement. Pour une perspective pratique sur le contrôle du réseau, consultez ce guide sur la conformité PCI et le WiFi. La question utile n'est pas de savoir si un produit se prétend conforme, mais si votre déploiement produit des preuves pour les contrôles que votre organisation doit démontrer.
Un risque supplémentaire réside entre la spécification du protocole et le réseau installé. Les consignes de sécurité peuvent exiger des vérifications que certains équipements d'accès ou proxys n'appliquent pas de manière uniforme. Demandez aux fournisseurs quels contrôles ils appliquent, lesquels dépendent du firmware client, et comment ils valident le comportement sur l'ensemble de vos équipements.
Choisir et déployer un service RADIUS hébergé
Choisissez un fournisseur en fonction du comportement en cas de défaillance et des preuves d'exploitation vérifiables, et non sur la seule étiquette cloud. Confirmez la couverture régionale, le support des fournisseurs d'identité, la gestion des clés par tenant si nécessaire, l'accès aux audits, les processus RadSec et de certificats, ainsi que les modalités de fin de contrat.
Déployez selon un ordre maîtrisé : inventoriez les dépendances AAA et matérielles actuelles ; définissez la politique de l'identité au réseau ; pilotez sur des sites et types d'appareils représentatifs ; effectuez la transition par étapes ; puis validez les décisions d'accès et la traçabilité par rapport aux enregistrements d'identité ou de gestion immobilière. Suivez les échecs d'authentification, la gestion des révocations, le rapprochement de la traçabilité et les performances du réseau visiteurs comme des indicateurs opérationnels, et non comme une preuve autonome de résilience.
Purple Access propose un Cloud RADIUS hébergé aux côtés d'options réseau ouvertes, sécurisées et xPSK, avec un accès basé sur l'identité sur vos points d'accès existants. Évaluez-le par rapport aux mêmes tests de défaillance, exigences de politique et preuves que vous exigeriez de tout fournisseur.
Si vous planifiez un déploiement RADIUS multisite, cartographiez vos dépendances WAN, d'identité, de certificats et de secours local avant de modifier le parcours d'authentification. Visitez Purple Access pour découvrir ses options Cloud RADIUS et d'accès réseau pour les réseaux invités, le personnel et les équipements.