
Hotspot 2.0 गाइड: Passpoint रोमिंग को समझाया गया
Published
आप उस क्षण को जानते हैं: एक अतिथि हवाई अड्डे पर उतरता है, होटल में चेक इन करता है, या स्टेडियम की सीट पर बैठता है, और WiFi अनुभव फिर से शुरू होता है। SSID खोजें, Captive Portal खोलें, एक ईमेल पता या कमरा नंबर टाइप करें, लॉगिन पेज के साफ़ होने की प्रतीक्षा करें, फिर अगले स्थान पर यह सब फिर से करें।
Hotspot 2.0 उस बार-बार दोहराई जाने वाली प्रक्रिया को सेलुलर रोमिंग के करीब किसी चीज़ से बदलने के लिए मौजूद है। डिवाइस को एक विश्वसनीय नेटवर्क पहचानने, बैकग्राउंड में प्रमाणित करने और उपयोगकर्ता को पार्ट-टाइम नेटवर्क ऑपरेटर बनने के लिए कहे बिना कनेक्ट होने में सक्षम होना चाहिए। यदि आप इस समस्या का एक परिचित उपभोक्ता उदाहरण चाहते हैं, तो St Christopher's Inns यात्रा ब्लॉग पिक्स में यात्रा सलाह और कनेक्टिविटी टिप्स अस्थिर गेस्ट WiFi और बार-बार लॉगिन की समान रोज़मर्रा की दुनिया को दर्शाते हैं।
विषय-सूची
- दैनिक घर्षण जिसे हल करने के लिए Hotspot 2.0 बनाया गया है
- Hotspot 2.0 वास्तव में हुड के तहत कैसे काम करता है
- Hotspot 2.0 Passpoint और जिन मानकों पर यह आधारित है
- Passpoint Release 1, Release 2 और Release 3 की तुलना
- तैनाती के लाभ और जहां Hotspot 2.0 अपना स्थान बनाता है
- ऑनबोर्डिंग रिकवरी और हेल्प-डेस्क की वास्तविकता
- इंटरऑपरेबिलिटी सीमाएं और OpenRoaming परत
- जो काम कर रहा है उसे तोड़े बिना Hotspot 2.0 को रोल आउट करना
दैनिक समस्या जिन्हें हल करने के लिए Hotspot 2.0 बनाया गया है
एक अच्छा WiFi अनुभव अदृश्य महसूस होना चाहिए। इसके बजाय, उपयोगकर्ता अभी भी हर नए स्थान पर एक ही क्रम का सामना करते हैं - एक नया SSID, एक Captive Portal, एक फॉर्म, और एक लॉगिन जिसे वे संभवतः अगली बार दोहराएंगे।
एक इमारत के भीतर उस घर्षण को नजरअंदाज करना आसान है, लेकिन यात्रा के एक दिन के दौरान यह कष्टदायक हो जाता है। एक फोन जो पहले से ही सेलुलर पर रोमिंग करना जानता है, उसे हर बार एक नए एक्सेस प्वाइंट पर पहुंचने पर खोए हुए विज़िटर की तरह व्यवहार नहीं करना चाहिए। Hotspot 2.0 को उसी उम्मीद के आसपास डिजाइन किया गया था, ताकि उपयोगकर्ता द्वारा टैप करना शुरू करने से पहले नेटवर्क डिवाइस की पहचान कर सके और यह तय कर सके कि यह संबंधित है या नहीं।
लॉगिन पेज पर उपयोगकर्ता का मानसिक मॉडल काम करना बंद कर देता है
समस्या केवल सुविधा की नहीं है। प्रत्येक Captive Portal विलंब जोड़ता है, और प्रत्येक पुन: प्रविष्टि उपयोगकर्ता से एक्सेस के बदले समय की मांग करती है, भले ही डिवाइस को किसी पहचान प्रदाता या प्रबंधित प्रोफ़ाइल द्वारा पहले ही पहचान लिया गया हो। उन स्थानों पर जहां लोग इमारतों, टर्मिनलों, या श्रृंखला संपत्तियों के बीच आवाजाही करते हैं, वह अतिरिक्त कदम एक दैनिक सहायता बोझ में बदल जाता है।
इसीलिए Hotspot 2.0 वहां सबसे अधिक मायने रखता है जहां WiFi को पर्यावरण का एक हिस्सा माना जाता है, न कि कोई कार्य। इसका उद्देश्य उसी अहसास को देना है जिसकी लोग पहले से ही मोबाइल कवरेज से उम्मीद करते हैं, अंदर आएं, कनेक्ट करें, चलते रहें। एक होटल गेस्ट, एक यात्री, और एक प्रबंधित डिवाइस पर काम करने वाला कर्मचारी सभी उस मॉडल से लाभान्वित होते हैं, भले ही प्रत्येक कनेक्शन के पीछे बैकएंड वर्कफ़्लो बहुत अलग हो।
व्यावहारिक नियम: यदि कनेक्शन प्रक्रिया के लिए किसी व्यक्ति को पासवर्ड याद रखने, पोर्टल खोलने या हर बार आने पर अपना विवरण फिर से दर्ज करने की आवश्यकता होती है, तो नेटवर्क अभी भी एक्सेस सिस्टम के बजाय गेस्ट बुक की तरह काम कर रहा है।
Hotspot 2.0 वास्तव में पर्दे के पीछे कैसे काम करता है
Hotspot 2.0 डिस्कवरी के साथ शुरू होता है, और यह कनेक्शन के पूरे आकार को बदल देता है। एक लीगेसी WiFi नेटवर्क अक्सर बहुत कुछ प्रकट करने से पहले डिवाइस के जुड़ने का इंतजार करता है। Hotspot 2.0 क्लाइंट को पहले पूछने की अनुमति देता है, फिर यह तय करता है कि नेटवर्क डिवाइस पर पहले से संग्रहीत प्रोफ़ाइल से मेल खाता है या नहीं।
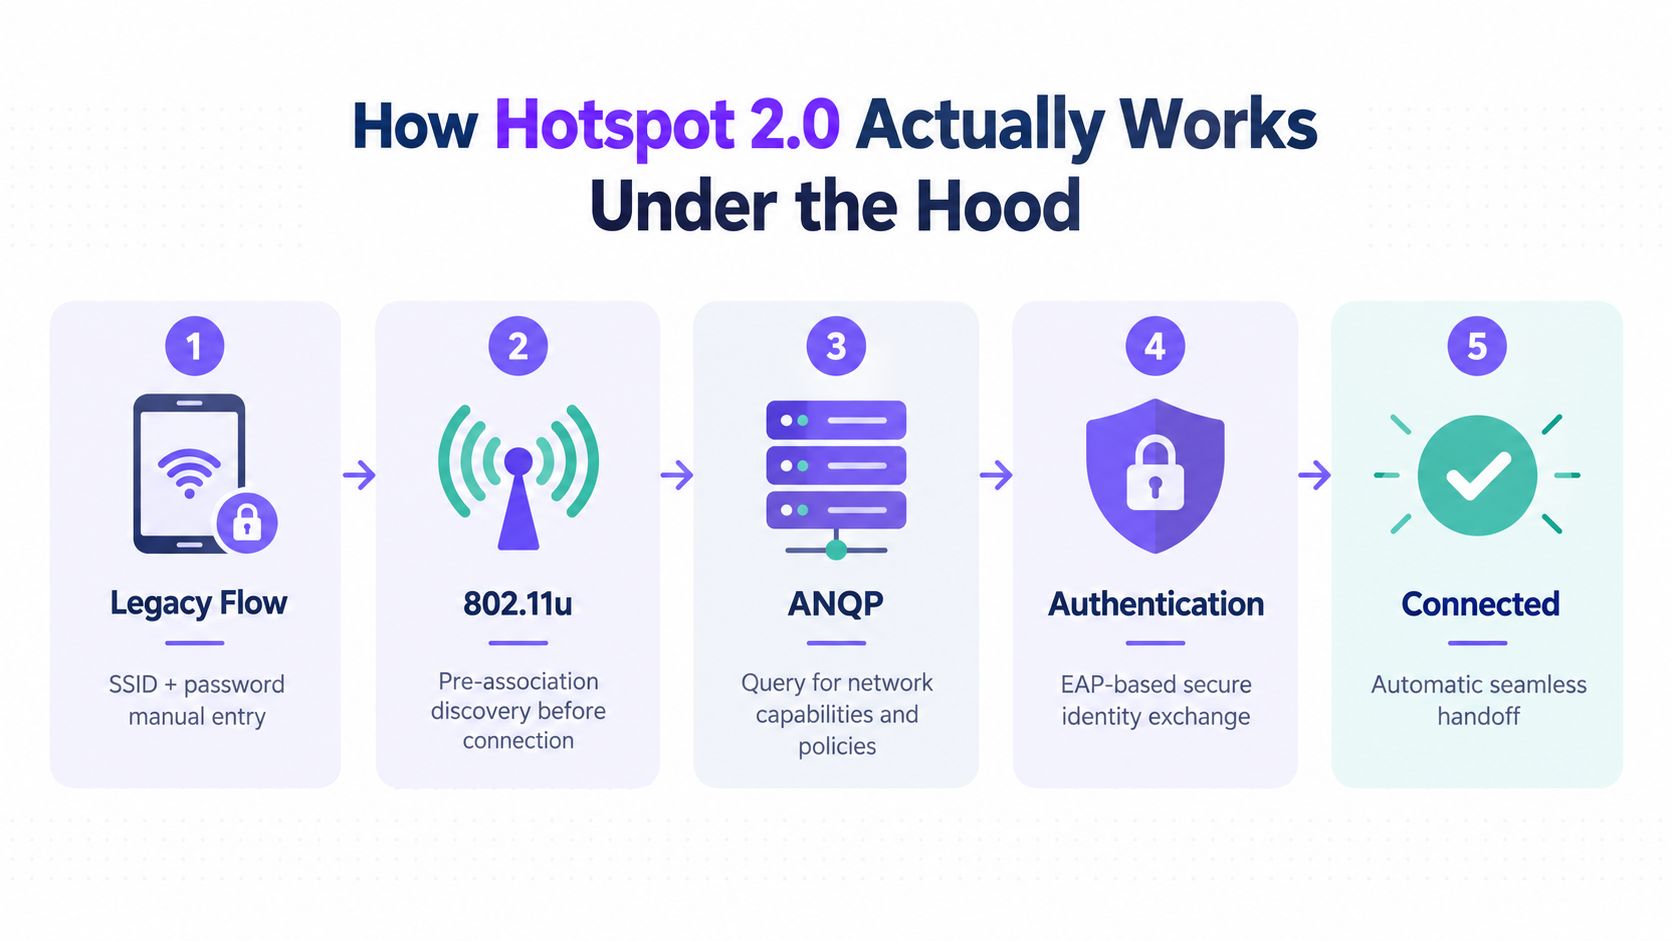
डिवाइस नेटवर्क से जुड़ने से पहले उसे रीड करता है
802.11u क्लाइंट को एसोसिएशन से पहले एक्सेस पॉइंट से पूछताछ करने का एक तरीका देता है। यह पहला महत्वपूर्ण बदलाव है। पहले जुड़ने और बाद में एक्सेस को सुलझाने के बजाय, डिवाइस यह पूछ सकता है कि यह किस प्रकार का नेटवर्क है, क्या यह सही पहचान पद्धति का समर्थन करता है, और क्या डिवाइस पर मौजूद प्रोफाइल उस वातावरण के लिए सही है। एक्सेस नेटवर्क क्वेरी प्रोटोकॉल, या ANQP, उस विनिमय को वहन करता है, जिसमें ऑपरेटर पहचान, रोमिंग कंसोर्टियम जानकारी, स्थल का प्रकार और समर्थित प्रमाणीकरण सेवाएं शामिल हैं जैसा कि Microsoft के Passpoint दस्तावेज़ में वर्णित है।
यह क्रम किसी होटल के फ्रंट डेस्क की तरह काम करता है, जहां किसी के भी अंदर आने से पहले कमरों की सूची पोस्ट कर दी जाती है। डिवाइस पोस्ट की गई जानकारी की जांच करता है, अपने क्रेडेंशियल्स के साथ इसकी तुलना करता है, और उसके बाद ही आगे बढ़ता है। यदि प्रोफ़ाइल मेल नहीं खाती है, तो क्लाइंट किसी सामान्य गेस्ट फ़्लो में उलझने और बाद में विफल होने के बजाय सफाई से रुक सकता है।
प्रमाणीकरण डिस्कवरी के बाद होता है, पोर्टल के बाद नहीं
एक बार जब डिवाइस को एक संगत नेटवर्क मिल जाता है, तो वह Extensible Authentication Protocol विधि के साथ 802.1X का उपयोग करता है। प्रोफ़ाइल में EAP-TLS, EAP-TTLS, या SIM-आधारित EAP विधि की आवश्यकता हो सकती है, जो इस बात पर निर्भर करता है कि डिवाइस को कैसे प्रोविज़न किया गया था। परिणामस्वरूप बनने वाला लिंक WPA2-Enterprise या WPA3-Enterprise का उपयोग करता है, इसलिए इसका परिणाम एक स्वचालित रूप से एन्क्रिप्टेड कनेक्शन होता है जैसा कि Microsoft के Passpoint दस्तावेज़ में उल्लेख किया गया है।
यह काम को लॉगिन पेज से हटाकर पहचान प्रबंधन में स्थानांतरित कर देता है। नेटवर्क अब प्रमाण पत्र के स्वास्थ्य, नीति मिलान, और क्या क्रेडेंशियल अभी भी वैध है, इसकी परवाह करता है। यदि प्रमाण पत्र समाप्त हो गया है, पहचान रद्द कर दी गई है, या प्रोफ़ाइल गलत है, तो पहुंच स्पष्ट रूप से विफल होनी चाहिए।
एक प्रबंधित परिनियोजन अक्सर उस बैकएंड को Cloud RADIUS सेवा के साथ जोड़ता है ताकि पहचान को केंद्रीय रूप से संभाला जा सके। एक्सेस पॉइंट यह विज्ञापित करता है कि वह किसका समर्थन करता है, क्लाइंट एक संग्रहीत प्रोफ़ाइल चुनता है, और प्रमाणीकरण स्टैक यह निर्णय लेता है कि डिवाइस नेटवर्क से संबंधित है या नहीं। उपयोगकर्ता को हर बार उस मिलान चरण को हल नहीं करना पड़ता है।
उपयोगी मानसिक मॉडल सरल है। पहले डिवाइस को पता चलता है कि नेटवर्क कौन सा है। फिर यह जांचता है कि क्या नेटवर्क उसकी प्रोफ़ाइल के अनुकूल है। फिर यह अपनी पहचान प्रस्तुत करता है और एक्सेस निर्णय का इंतजार करता है।
Hotspot 2.0 Passpoint और वे मानक जिन पर यह आधारित है
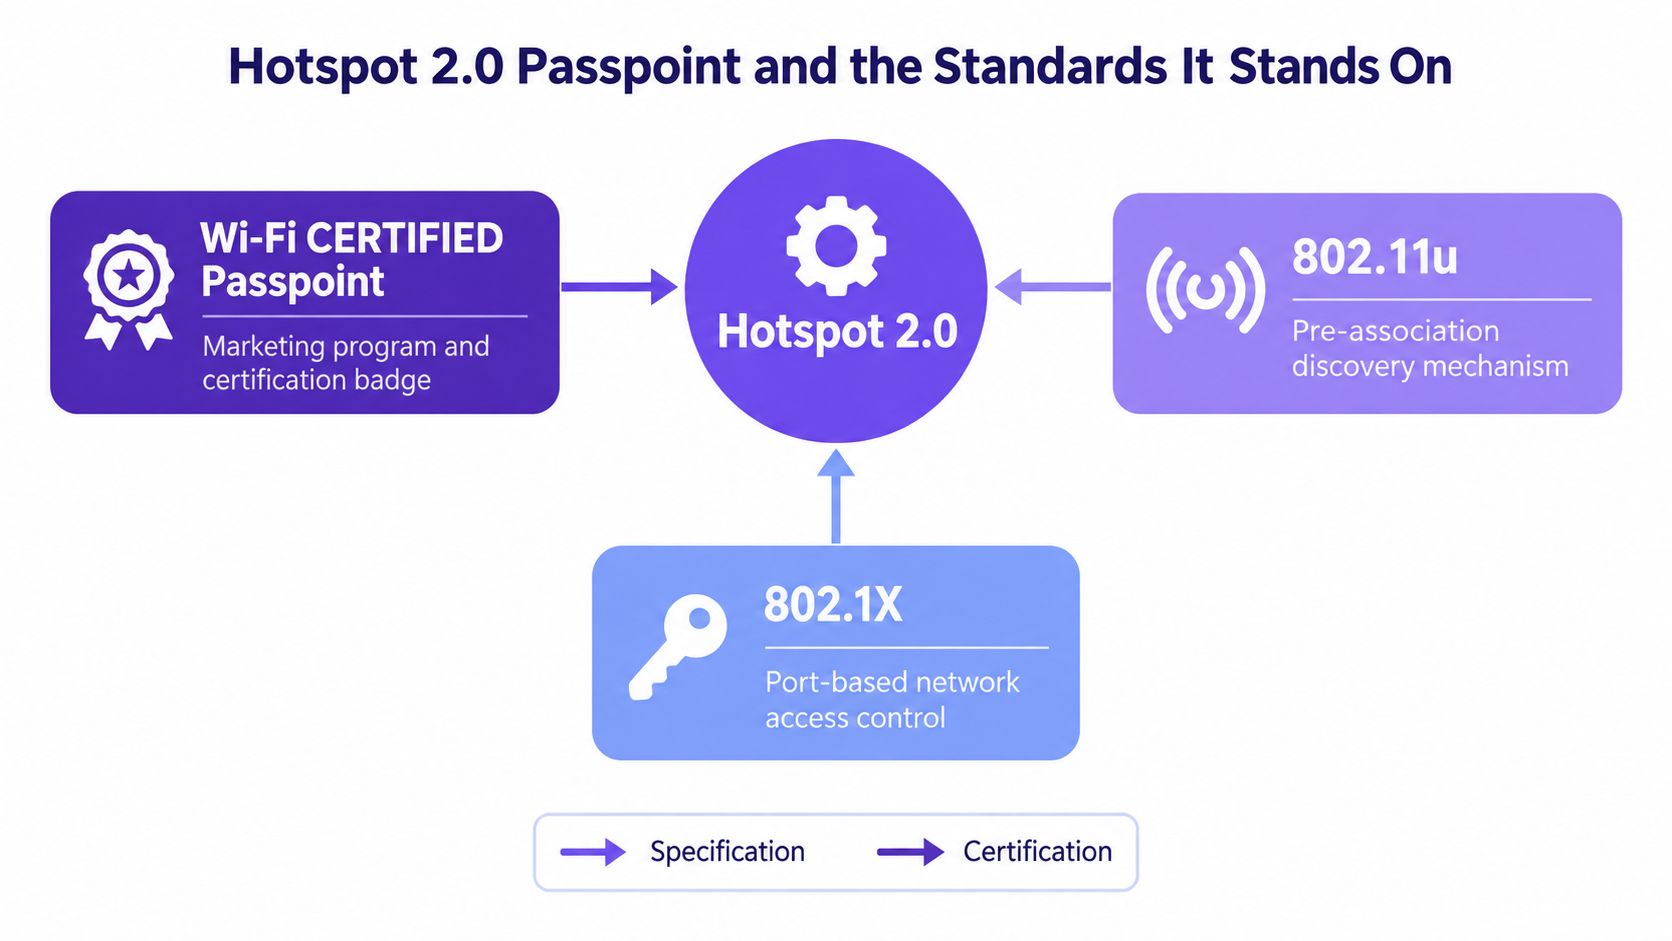
एक फ़ोन Hotspot 2.0 के तहत नेटवर्क से अलग तरीके से जुड़ता है, जैसा कि वह Captive Portal पर करता है। डिवाइस पहले यह पता लगाता है कि क्या एक्सेस पॉइंट सही क्षमताओं का विज्ञापन करता है, फिर यह उस नेटवर्क को सहेजे गए प्रोफाइल से मिलाता है, और उसके बाद ही प्रमाणीकरण शुरू होता है। Wi-Fi CERTIFIED Passpoint उस व्यवहार के शीर्ष पर निर्मित प्रमाणन परत है, जिसमें 802.11u प्री-एसोसिएशन डिस्कवरी घटकों की आपूर्ति करता है जो क्लाइंट को कनेक्ट होने से पहले नेटवर्क का निरीक्षण करने की अनुमति देते हैं। यह प्रमाणन महत्वपूर्ण है क्योंकि यह सुविधा को एक ही हार्डवेयर फ़ैमिली के भीतर लॉक रखने के बजाय कई विक्रेताओं को एक समान लक्ष्य प्रदान करता है प्रोग्राम के शुरुआती पैमाने को अप्रैल 2017 वायरलेस ब्रॉडबैंड एलायंस संदर्भ में नोट किया गया है।
Hotspot 2.0 एक मैकेनिज्म है, Passpoint एक बैज है
जब आप उत्पाद पत्रक पढ़ते हैं तो वह पृथक्करण उपयोगी होता है। यदि कोई विक्रेता "Passpoint supported" कहता है, तो इसका आमतौर पर मतलब है कि उपकरण ने इंटरऑपरेबिलिटी प्रोग्राम पास कर लिया है। यदि यह Hotspot 2.0 कहता है, तो यह आमतौर पर नीचे दिए गए डिस्कवरी और प्रमाणीकरण व्यवहार का वर्णन कर रहा होता है। यदि यह 802.11u का उल्लेख करता है, तो यह उस हिस्से की ओर इशारा कर रहा है जो एसोसिएशन से पहले नेटवर्क जानकारी को उजागर करता है।
सुरक्षा स्टैक ब्रांडिंग के नीचे स्थित होता है। 802.1X एक्सेस कंट्रोल को संभालता है, और WPA2-Enterprise या WPA3-Enterprise एन्क्रिप्टेड सत्र को ले जाता है। क्लाइंट को अभी भी एक वैध पहचान की आवश्यकता होती है, चाहे वह पहचान एक प्रमाणपत्र हो, SIM-समर्थित क्रेडेंशियल हो, या कोई अन्य स्वीकृत EAP विधि हो। यही कारण है कि Passpoint प्रबंधित डिवाइसों और MDM-संचालित प्रोफ़ाइलों में इतनी अच्छी तरह से फिट बैठता है।
एक उपयोगी उपमा हर दरवाजे पर बैज रीडर वाली एक कार्यालय इमारत है। बैज प्रारूप मायने रखता है, रीडर को इसे समझना चाहिए, और दरवाजा खुलने से पहले बैक-एंड नीति प्रणाली को बैज पर भरोसा करना चाहिए। Passpoint उसी तर्क का पालन करता है, लेकिन "बैज" एक उपकरण प्रोफ़ाइल और प्रमाण पत्र श्रृंखला है।
प्रमाणपत्र-आधारित डिवाइस इस मॉडल में पूरी तरह फिट बैठते हैं
कारपोरेट बेड़े के लिए, EAP-TLS अक्सर सबसे सटीक विकल्प होता है क्योंकि डिवाइस एक प्रमाणपत्र प्रस्तुत करता है और सर्वर नीति के विरुद्ध इसकी जांच करता है। यह एक्सचेंज को मशीन-पठनीय बनाए रखता है, जिसकी आवश्यकता रोमिंग मानकों को होती है। यह नेटवर्क टीमों को एक स्पष्ट निरसन मार्ग भी प्रदान करता है। यदि कोई लैपटॉप खो जाता है या फोन से समझौता हो जाता है, तो सभी को साझा पासवर्ड पर मजबूर किए बिना ट्रस्ट को हटाया जा सकता है।
यही इस मॉडल का मूल्य है। Passpoint पहचान-युक्त उपकरणों के लिए एक इंटरऑपरेबिलिटी फ़्रेमवर्क है, जो डिस्कवरी, प्रोफ़ाइल चयन और एन्क्रिप्टेड प्रमाणीकरण को एक साथ जोड़ता है।
परिचालन मानसिकता: यदि नेटवर्क प्रोविज़न किए गए डिवाइस और अज्ञात डिवाइस के बीच अंतर नहीं कर सकता है, तो वह अभी भी एक सामान्य ओपन WiFi सिस्टम की तरह व्यवहार कर रहा है।
Passpoint रिलीज़ 1, रिलीज़ 2 और रिलीज़ 3 की तुलना
यदि आप रिलीज़ को फ़ीचर चेकलिस्ट के रूप में देखने के बजाय परिनियोजन परिपक्वता के चरणों के रूप में देखते हैं तो ये अधिक समझ में आती हैं। Release 1 ने स्वचालित खोज और चयन मॉडल स्थापित किया। Release 2 ने Online Sign-Up (OSU) जोड़ा, ताकि एक डिवाइस ओवर-द-एयर प्रोफ़ाइल प्राप्त कर सके। Release 3 ने WPA3-Enterprise समर्थन और एक सिंगल-SSID मॉडल जोड़ा जो सामान्य सेवा और OSU प्रोविज़निंग दोनों को ले जा सकता है जैसा कि Release 3 पर तकनीकी और विक्रेता दस्तावेज़ों में वर्णित है।
मार्केटिंग सारांश की तुलना में रिलीज़ तालिका अधिक उपयोगी है
| रिलीज़ | प्रमुख क्षमता | सुरक्षा बेसलाइन | OSU सहायता | व्यावहारिक चेतावनी |
|---|---|---|---|---|
| रिलीज़ 1 | स्वचालित खोज और चयन | WPA2-Enterprise | नहीं | केवल तभी काम करता है जब एक संगत प्रोफाइल पहले से मौजूद हो |
| रिलीज़ 2 | ओवर-द-एयर प्रोफाइल प्रोविज़निंग जोड़ता है | WPA2-Enterprise | हाँ | पहली बार के उपयोगकर्ताओं के लिए उपयोगी, लेकिन परिनियोजन सहायता समान नहीं है |
| रिलीज़ 3 | WPA3-Enterprise और सिंगल-SSID प्रोविज़निंग जोड़ता है | WPA3-Enterprise | हाँ | पूरा लाभ एंड-टू-एंड क्लाइंट और इंफ्रास्ट्रक्चर सपोर्ट पर निर्भर करता है |
महत्वपूर्ण परिचालन बिंदु यह है कि Release 3 कोई जादुई स्विच नहीं है। रोलआउट को अभी भी क्लाइंट ऑपरेटिंग सिस्टम, एक्सेस प्वाइंट, कंट्रोलर और प्रमाणीकरण सर्वर को संरेखित करना होता है। यदि इनमें से कोई एक परत पीछे रह जाती है, तो उपयोगकर्ता का अनुभव सबसे पुराने घटक द्वारा समर्थित स्तर पर वापस आ जाता है।
OSU पहली बार कनेक्ट होने की समस्या को हल करता है, हर समस्या को नहीं
OSU इसलिए मायने रखता है क्योंकि बिना प्रोफ़ाइल वाले उपकरण के पास स्वचालित प्रवाह में प्रवेश करने का कोई रास्ता नहीं होता है। यह विशेष रूप से आगंतुकों और उन उपकरणों के लिए महत्वपूर्ण है जो पहले से नामांकित नहीं हैं। लेकिन OSU शासन की आवश्यकता को समाप्त नहीं करता है, क्योंकि प्रोफ़ाइल को अभी भी सही ढंग से जारी, स्थापित और बनाए रखना होता है।
स्वीकार करने के लिए एक अनुकूलता वास्तविकता भी है। एक परिनियोजन तकनीकी रूप से सुरुचिपूर्ण हो सकता है और फिर भी विभिन्न उपकरणों पर असमान रूप से व्यवहार कर सकता है। इसीलिए टीमों को नारों के बजाय समर्थित रास्तों के संदर्भ में सोचना चाहिए। सवाल यह नहीं है कि Passpoint मौजूद है या नहीं, सवाल यह है कि कौन से क्लाइंट किस रिलीज़ का स्पष्ट रूप से उपयोग कर सकते हैं।
नेटवर्क टीमों के लिए, रिलीज़ का विकल्प पहचान मॉडल के अनुसार होना चाहिए, न कि इसके विपरीत। यदि प्रोफ़ाइल जीवनचक्र परिपक्व है, तो Release 3 घर्षण को कम कर सकता है। यदि वातावरण अभी भी मैनुअल ऑनबोर्डिंग पर निर्भर करता है, तो Release 2-शैली प्रोविज़निंग और एक फॉलबैक एक्सेस पाथ आवश्यक रहता है।
डिप्लॉयमेंट के लाभ और Hotspot 2.0 कहां अपना स्थान बनाता है
यदि प्रत्येक विजिट एक ही पोर्टल स्क्रीन से शुरू होती है, तो होटल का लॉबी, एयरपोर्ट लाउंज या कैंपस का फ्लोर व्यस्त दिख सकता है और फिर भी WiFi उपयोगकर्ताओं के लिए खराब प्रदर्शन कर सकता है। Hotspot 2.0 तब अपना स्थान बनाता है जब ऑपरेटर प्रत्येक कनेक्शन को साझा लॉगिन पेज के माध्यम से मजबूर करने के बजाय पहचान और प्रोफाइल स्थिति का पालन करने के लिए एक्सेस चाहता है। यह बदलाव इसलिए मायने रखता है क्योंकि यह नेटवर्क को डिवाइस द्वारा पॉलिसी असाइन करने, एक्सेस को आसानी से रद्द करने और बार-बार आने वाले उपयोगकर्ताओं को Captive Portal के लूप से बाहर रखने की अनुमति देता है।
पारिस्थितिकी तंत्र उस मॉडल का समर्थन करने के लिए काफी बड़ा है। Wi-Fi Alliance के वर्तमान प्रौद्योगिकी अवलोकन में कहा गया है कि दुनिया भर में 2,800 से अधिक अद्वितीय डिवाइस Wi-Fi CERTIFIED Passpoint रहे हैं, जो दर्शाता है कि डिवाइस पक्ष अब सीमित कारक नहीं है Wi-Fi Alliance प्रौद्योगिकी अवलोकन। वही अवलोकन रिपोर्ट करता है कि सदस्य ऑपरेटरों ने सामूहिक रूप से 2 बिलियन से अधिक ग्राहकों को सेवा दी और वैश्विक स्तर पर 30 मिलियन से अधिक हॉटस्पॉट का संचालन किया, जो यह समझाने में मदद करता है कि सार्वजनिक पहुंच के विस्तार के साथ पहचान-आधारित WiFi अधिक महत्वपूर्ण क्यों हो गया।
संचालन मूल्य कहां दिखाई देता है
- कम पोर्टल घर्षण: उपकरण हर विज़िट पर एक ही लॉगिन चरणों को दोहराए बिना नेटवर्क पर वापस आ सकते हैं।
- अधिक स्पष्ट पहचान नियंत्रण: प्रमाणपत्र या अन्य प्रबंधित क्रेडेंशियल किसी डिवाइस को सही नीति से जोड़ते हैं।
- बेहतर रोमिंग व्यवहार: भाग लेने वाले नेटवर्क विभिन्न स्थानों पर नामांकित उपकरणों को पहचान सकते हैं।
- साझा किए गए पासवर्ड का कम प्रसार: निरसन किसी डिवाइस या फ़ाइल पर लागू होता है, हर उस व्यक्ति पर नहीं जो पासवर्ड जानता है।
वे लाभ सहायता कार्यभार को बदलते हैं। एक होटल समूह प्रबंधित उपकरणों को एक अनुमानित मार्ग दे सकता है जबकि गेस्ट ऑनबोर्डिंग को अलग रख सकता है। एक हवाई अड्डा संचालक रोमिंग उपयोगकर्ताओं के लिए भी ऐसा ही कर सकता है। एक एंटरप्राइज कैंपस उन उपकरणों के लिए मैन्युअल साइन-इन आरक्षित कर सकता है जिनके पास अभी तक प्रोफाइल नहीं है, जबकि नामांकित उपकरणों को बिना किसी अतिरिक्त घर्षण के प्रमाणीकरण के माध्यम से आगे बढ़ने की अनुमति देता है।
विकास का यह संदर्भ यह समझाने में भी मदद करता है कि पोर्टल पर दबाव क्यों बढ़ने लगा। उस युग के WBA अनुमानों में सार्वजनिक WiFi हॉटस्पॉट को 2015 में 64.2 मिलियन से बढ़कर 2020 तक 432.5 मिलियन होने की उम्मीद जताई गई थी, और इसी विस्तार ने बड़े पैमाने पर पोर्टल मॉडल को बनाए रखना कठिन बना दिया। जब एक्सेस लेयर लगातार बड़ी होती जाती है, तो मैनुअल लॉगिन फ़्लो समय के साथ सही से काम नहीं कर पाता है।
यदि अनुपालन सुविधा जितना ही महत्वपूर्ण है, तो डिज़ाइन का विकल्प और भी स्पष्ट हो जाता है। पहचान-आधारित WiFi साझा-पासवर्ड सेटअप की तुलना में सेग्मेंटेशन और एक्सेस गवर्नेंस के साथ अधिक स्वाभाविक रूप से फिट बैठता है, यही वजह है कि कई टीमें इसे मजबूत पॉलिसी सीमाओं के साथ जोड़ती हैं। उस परिचालन दृष्टिकोण से संबंधित जानकारी के लिए, WiFi के लिए Purple Access का PCI-DSS अनुपालन मार्गदर्शन देखें।
ऑनबोर्डिंग रिकवरी और हेल्प-डेस्क की वास्तविकता
एक साफ डेमो डिवाइस पर Passpoint सीधा लगता है। सहायता की आवश्यकता तब शुरू होती है जब वह साफ रास्ता टूट जाता है। बिना प्रोफ़ाइल वाला उपयोगकर्ता, बदला गया फोन, समाप्त हो चुका प्रमाणपत्र, या रद्द की गई पहचान - ये सभी वास्तविक टिकटों के रूप में सामने आते हैं, और यदि वे मामले अस्पष्ट हैं, तो मानक के स्वयं काम करने पर भी परिनियोजन अविश्वसनीय महसूस होगा।
नेटवर्क को चार प्रश्नों का स्पष्ट उत्तर देना होगा
यदि अभी तक कोई प्रोफ़ाइल मौजूद नहीं है, तो डिवाइस को प्रोफ़ाइल कैसे मिलती है? जब कोई प्रबंधित फोन बदल दिया जाता है तो क्या होता है? बिना किसी चेतावनी के समाप्त होने से पहले आप प्रमाणपत्रों को कैसे पहचानते हैं और उन्हें नवीनीकृत करते हैं? असमर्थित डिवाइस इसके बजाय किस मार्ग का उपयोग करते हैं?
वे परिचालन संबंधी प्रश्न हैं, अमूर्त नहीं। Android Release 2 ऑनलाइन साइन-अप का समर्थन करता है, जो उपयोगकर्ताओं को प्रोफ़ाइल प्राप्त करने का एक मानकीकृत तरीका देता है, जबकि प्रबंधित उपकरणों को अक्सर MDM-पुश की गई प्रोफ़ाइल द्वारा बेहतर सेवा दी जाती है। एक्सेस टीम को अभी भी सर्टिफिकेट के स्वास्थ्य पर नज़र रखनी होगी और डिवाइस के सेवा से हटने पर पुरानी पहचानों को हटाना होगा। Microsoft का Passpoint मार्गदर्शन अंतर्निहित मॉडल को कवर करता है
व्यावहारिक नियम: प्रमाणपत्र जीवनचक्र प्रबंधन को WiFi संचालन के हिस्से के रूप में देखें, न कि पृष्ठभूमि PKI कार्य के रूप में जिसे कोई और याद रखेगा।
सपोर्ट कतार वह स्थान है जहां डिज़ाइन का परीक्षण किया जाता है। यदि कोई डिवाइस ठीक से नामांकित नहीं हो सकता है, तो नेटवर्क को एक अनुमानित रिकवरी मार्ग की आवश्यकता होती है, ठीक वैसे ही जैसे मुख्य दरवाज़ा अवरुद्ध होने पर किसी इमारत को साइड प्रवेश द्वार की आवश्यकता होती है।
फ़ॉलबैक पाथ को सोच-समझकर डिज़ाइन करना
एक अच्छा Passpoint रोलआउट गेस्ट एक्सेस को यथावत रखता है। यह नामांकित डिवाइसों के लिए कम-घर्षण वाले मार्ग को बाकी सभी के लिए रिकवरी मार्ग से अलग करता है। व्यवहार में, इसका आमतौर पर मतलब पहली बार आने वाले आगंतुकों, पुराने डिवाइसों और असमर्थित ऑपरेटिंग सिस्टम के लिए Captive Portal या अन्य नियंत्रित ऑनबोर्डिंग मार्ग को बनाए रखना है।
मल्टी-साइट परिवेशों में, पहचान सेवाएं और RADIUS पॉलिसी उस पृथक्करण को प्रबंधनीय बनाती हैं। वे टीमों को सही नेटवर्क पर ज्ञात डिवाइसों को रखने, आवश्यक होने पर एक्सेस रद्द करने और किसने और क्यों कनेक्ट किया, इसकी ऑडिट दृश्यता बनाए रखने की अनुमति देती हैं। उदाहरण के लिए, Purple Access इस प्रकार के नियंत्रित एक्सेस डिज़ाइन के लिए Cloud RADIUS और डायरेक्टरी-आधारित पहचान के साथ Passpoint का उपयोग करता है, लेकिन मुख्य बात परिचालन से जुड़ी है: प्रोग्रेसिव एक्सेस तब सबसे अच्छा काम करता है जब फॉलबैक पाथ की योजना पहले से ही बनाई गई हो।
सपोर्ट से जुड़ा सवाल हमेशा एक ही होना चाहिए, जब ऑटोमेशन विफल हो जाता है तो उपयोगकर्ता को क्या दिखाई देता है? यदि इसका उत्तर कुछ भी नहीं है, तो नेटवर्क टीम टिकटों और वर्कअराउंड के रूप में उस विफलता की जिम्मेदार होगी। यदि इसका उत्तर दृश्यमान डायग्नोस्टिक्स के साथ एक स्पष्ट फॉलबैक है, तो डिप्लॉयमेंट सपोर्टेबल बनी रहती है।
इंटरऑपरेबिलिटी सीमाएं और OpenRoaming लेयर
सबसे आम गलती यह मान लेना है कि Passpoint एक बार सक्षम होने के बाद हर जगह काम करता है। ऐसा नहीं है। डिवाइस सपोर्ट असमान है, और फेडरेशन लेयर क्लाइंट क्षमता और प्रोफ़ाइल उपलब्धता दोनों पर निर्भर करती है। एक तकनीकी स्रोत नोट करता है कि Passpoint Release 3 Android 12 और बाद के संस्करणों द्वारा समर्थित है, जबकि iPhones Release 1 पर ही बने हुए हैं, जिसका अर्थ है कि एक ही स्थान पर इसके उपयोगकर्ता आधार में अलग-अलग व्यवहार देखा जा सकता है Purple का Passpoint इंटरऑपरेबिलिटी गाइड।
डिवाइस सपोर्ट और प्रोफाइल सपोर्ट एक समान बात नहीं हैं
यह अंतर मायने रखता है। एक फोन मानक का समर्थन कर सकता है और फिर भी यदि उसके पास एक वैध प्रोफ़ाइल नहीं है तो कनेक्ट होने में विफल हो सकता है। किसी अन्य फोन में रोमिंग प्रोफ़ाइल हो सकती है लेकिन यदि इसका प्लेटफॉर्म समर्थन सीमित है तो भी यह फॉलबैक SSID पर जा सकता है। ये अलग-अलग विफलताएं हैं, और इन्हें अलग-अलग समाधानों की आवश्यकता है।
OpenRoaming फ़ेडरेशन लेयर का विस्तार करता है, जिसका अर्थ है कि यह भाग लेने वाली पहचानों और भाग लेने वाले स्थानों को एक-दूसरे को अधिक आसानी से खोजने में मदद करता है। यह असमर्थित क्लाइंट्स के लिए डिवाइस सपोर्ट, प्रोफाइल प्रोविजनिंग या गेस्ट पाथ की आवश्यकता को समाप्त नहीं करता है। व्यावहारिक परिनियोजन योजना के लिए, यह सही मानसिक मॉडल है, फ़ेडरेशन पहुंच का विस्तार करता है, लेकिन यह असंगतता को समाप्त नहीं करता है।
यदि आप विज़िटर कनेक्टिविटी के विकल्पों पर विचार कर रहे हैं, तो Simsima's travel WiFi plans में व्यापक यात्रा और गेस्ट-WiFi योजना चर्चाएं एक उपयोगी अनुस्मारक हैं कि रोमिंग सुविधा समस्या का केवल एक हिस्सा हल करती है। बाकी अभी भी इस पर निर्भर करता है कि कौन प्रमाणित कर सकता है, कौन नहीं कर सकता है, और वेन्यू क्या फॉलबैक उपलब्ध रखता है।
विपरीत दृष्टिकोण वह है जो वास्तविक नेटवर्क में टिका रहता है, Passpoint एक प्रोग्रेसिव एक्सेस लेयर है, जो गेस्ट ऑनबोर्डिंग का पूर्ण प्रतिस्थापन नहीं है। यह तब सबसे अच्छा काम करता है जब नामांकित डिवाइस स्वचालित रूप से आगे बढ़ते हैं और बाकी सभी एक सुरक्षित, नियंत्रित विकल्प पर उतरते हैं। यह स्तरित दृष्टिकोण कागज़ पर कम सुरुचिपूर्ण है, लेकिन यह इस बारे में अधिक ईमानदार है कि डिवाइस और पहचान क्या कर सकते हैं।
जो काम कर रहा है उसे नुकसान पहुँचाए बिना Hotspot 2.0 लागू करना
एक समझदारी भरी शुरुआत दर्शकों से होती है, फर्मवेयर से नहीं। प्रबंधित उपकरणों को MDM के माध्यम से प्रोफ़ाइल मिलनी चाहिए। पहली बार आने वाले उपयोगकर्ताओं को OSU जैसा एक मानकीकृत ऑनबोर्डिंग पथ मिलना चाहिए, जहां इसका समर्थन हो। बाकी सभी के पास अभी भी एक नियंत्रित फ़ॉलबैक SSID होना चाहिए, क्योंकि जो नेटवर्क केवल नामांकित उपकरणों के लिए काम करता है वह एक पूर्ण गेस्ट एक्सेस रणनीति नहीं है।
एक्सेस पॉइंट पक्ष को सामान्य पूर्वापेक्षाओं, 802.11u समर्थन, RADIUS या AAA एकीकरण, और सही ANQP विज्ञापन की आवश्यकता होती है। फिर ऑपरेशन्स पक्ष को ऐसे मेट्रिक्स की आवश्यकता होती है जो सच बताते हों, जैसे प्रोफ़ाइल इंस्टॉल सफलता, EAP विफलता कोड, रोमिंग प्रमाणीकरण विलंबता, और ऑपरेटिंग सिस्टम के अनुसार फ़ॉलबैक दर। इनके बिना, आप केवल यह उम्मीद कर रहे हैं कि नेटवर्क में सुधार हुआ है।
Purple Access का तीन-SSID योजना मॉडल उस आर्किटेक्चर को तैयार करने का एक तरीका है, लेकिन निर्णय का नियम बिना किसी उत्पाद के नाम के भी सरल है: नामांकित, पहचान रखने वाले उपयोगकर्ताओं के लिए Passpoint का उपयोग करें, बाकी सभी के लिए एक नियंत्रित फ़ॉलबैक SSID रखें, और दोनों को मापें।
यदि आप रोलआउट की योजना बना रहे हैं, तो Purple Access आपके द्वारा समर्थित उपकरणों के आसपास पहचान, प्रोफ़ाइल और फ़ॉलबैक लेयर को संरचित करने में आपकी मदद कर सकता है। यह देखने के लिए Purple Access का अन्वेषण करें कि Passpoint, Cloud RADIUS, और नियंत्रित गेस्ट ऑनबोर्डिंग पहले से काम कर रही चीज़ों को बाधित किए बिना एक चरणबद्ध परिनियोजन में कैसे फिट हो सकते हैं।

