WiFi मार्केटिंग क्या है और सहमति क्यों महत्वपूर्ण है
Published

WiFi मार्केटिंग किसी स्थान के गेस्ट WiFi साइन-इन का उपयोग प्रथम-पक्ष इनसाइट और अभियानों के लिए अनुमति-आधारित चैनल के रूप में करना है, न कि पैसिव डिवाइस ट्रैकिंग के रूप में। किसी को इंटरनेट एक्सेस देने से पहले ईमेल एकत्र करने की लोकप्रिय सलाह मुख्य उद्देश्य को भूल जाती है: एक कनेक्शन मार्केटिंग ऑप्ट-इन बने बिना भी अतिथियों की सेवा कर सकता है।
नेटवर्क को दरवाज़े के रूप में, कैप्टिव पोर्टल को काउंटर के रूप में, और अभियान को किसी ऐसी चीज़ के रूप में सोचें जिसे कोई अतिथि लेना चुन सकता है। काउंटर पहुंच की शर्तों को स्पष्ट कर सकता है और एक वैकल्पिक वफादारी साइन-अप की पेशकश कर सकता है, लेकिन मार्केटिंग प्रवेश की कीमत नहीं होनी चाहिए। वह अंतर किसी स्थान को यह तय करने में मदद करता है कि उसे किस डेटा की आवश्यकता है और वह किसे एकत्र किए बिना छोड़ सकता है।
विषय सूची
- साइन-इन पर WiFi मार्केटिंग का क्या अर्थ है
- गेस्ट WiFi एक अभियान इवेंट कैसे बनता है
- अनाम, सहमति-आधारित या पहचान-समर्थित एक्सेस चुनना
- सहमति जो कनेक्शन को बाधित नहीं करती है
- विज़िट और अभियानों का श्रेय कैसे दें
- डेटा एकत्र करने से पहले गेस्ट की यात्रा निर्धारित करें
साइन-इन पर WiFi मार्केटिंग का क्या अर्थ है
जो साइन-इन सबसे अधिक डेटा मांगता है, वह शायद ही कभी वह होता है जो स्थान के उद्देश्य को सबसे अच्छे से पूरा करता है। WiFi मार्केटिंग किसी स्थान के गेस्ट WiFi पल का उपयोग अंतर्दृष्टि और अभियानों के लिए अनुमति-आधारित चैनल के रूप में करना है। उस क्षण, तीन काम एक साथ होते हैं: एक्सेस देना, क्या हुआ यह जानना, और गेस्ट को किसी अभियान में आमंत्रित करना। उन्हें एक काम के रूप में मानने के कारण ही स्थान केवल इंटरनेट एक्सेस देने के लिए ईमेल एड्रेस की मांग करने लगते हैं।
गेस्ट WiFi होटलों, रेस्तरां, दुकानों और हवाई अड्डों पर एक परिचित टचपॉइंट बन गया है। परिचितता होने का मतलब यह नहीं है कि साइन-इन एक मार्केटिंग फ़ॉर्म बन जाए। एक्सेस, एनालिटिक्स और मार्केटिंग एक ही सॉकेट पर तीन स्विच की तरह हैं। एक्सेस चालू करने के लिए बाकी दो को चालू करने की आवश्यकता नहीं होती है। एक कैफे विजिटर को इंटरनेट एक्सेस दे सकता है, अपनी शर्तें दिखा सकता है और एक वैकल्पिक लॉयल्टी साइन-अप की पेशकश कर सकता है। विजिटर बिना किसी चीज़ से जुड़े कनेक्ट कर सकता है और जा सकता है।
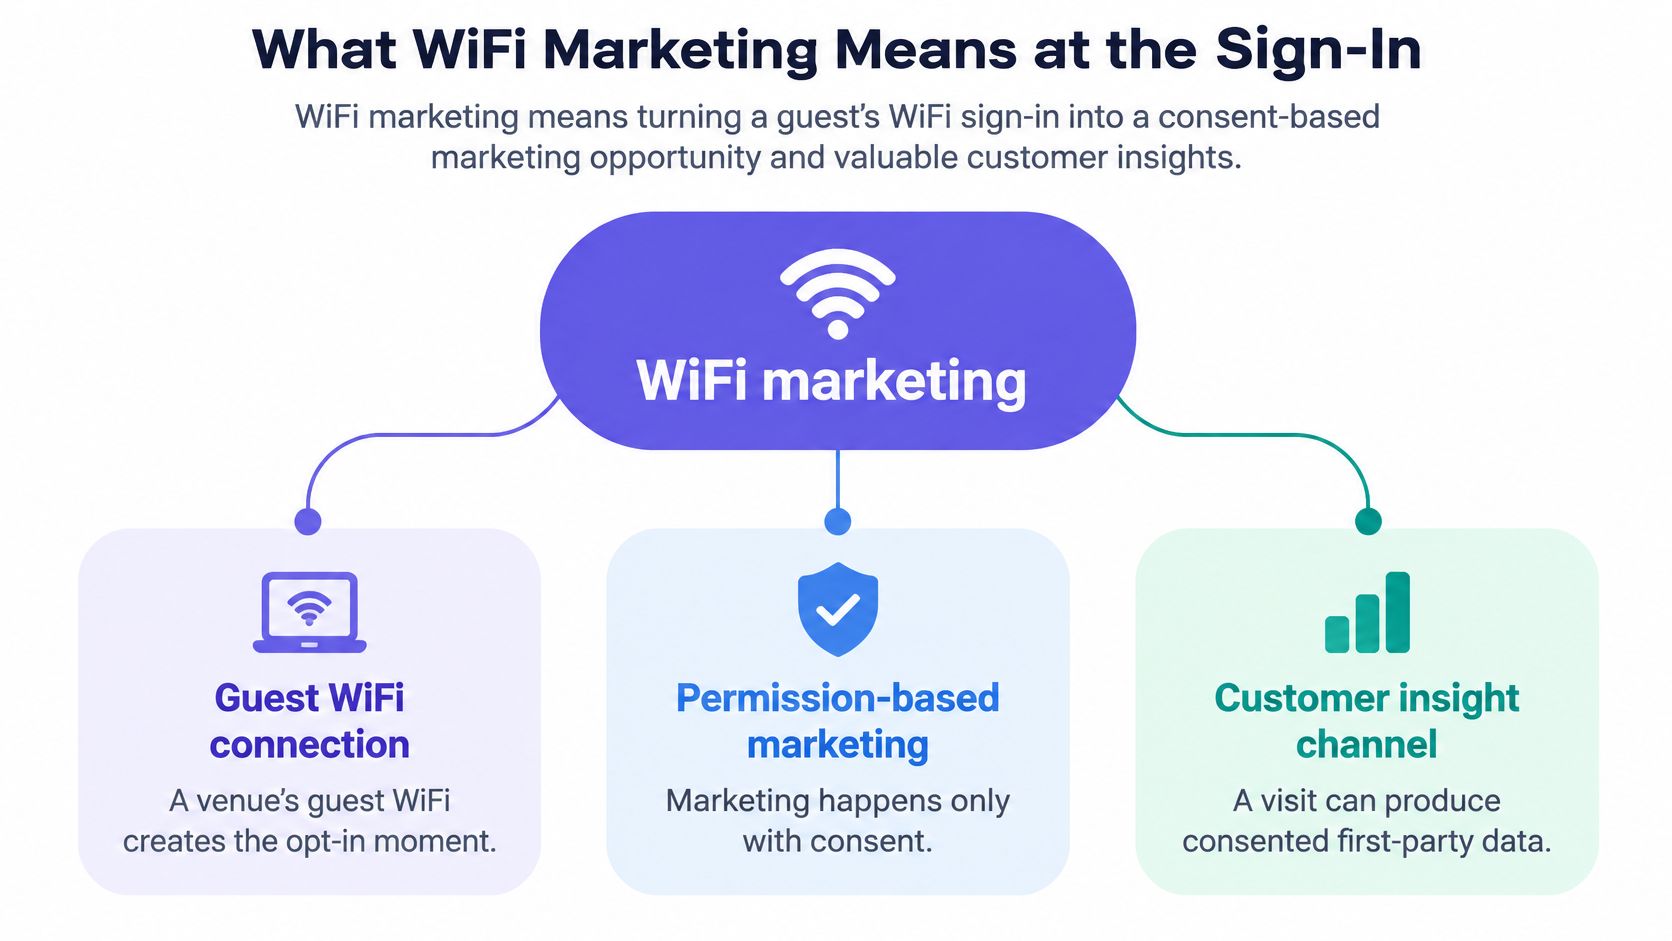
एक वेन्यू टेक्नोलॉजिस्ट और एक मार्केटिंग लीड तीन चरणों में इंटरैक्शन का आकलन कर सकते हैं। यह तालिका कनेक्शन प्रदान करने के लिए आवश्यक जानकारी को वैकल्पिक जानकारी और बाद की अभियान गतिविधि से अलग करती है।
| साइन-इन पर कार्य | मेहमान क्या करता है | क्या रिकॉर्ड किया जा सकता है | यह क्या नहीं है |
|---|---|---|---|
| एक्सेस | गेस्ट SSID से जुड़ता है और एक एड्रेस प्राप्त करता है | स्थान, सत्र प्रारंभ और अवधि | एक मार्केटिंग प्रोफाइल |
| एनालिटिक्स | एक्सेस शर्तों और किसी भी वैकल्पिक फ़ील्ड को स्वीकार करता है | घोषित संपर्क या लॉयल्टी ID और सहमति फ़्लैग | एक्सेस की एक शर्त |
| मार्केटिंग | ऑफ़र का उपयोग करता है, लॉयल्टी में शामिल होता है, ऐप डाउनलोड करता है या वापस आता है | उस सत्र से जुड़ा अभियान या यात्रा | डेटा बेचने की अनुमति |
एक होटल में, एक्सेस का मतलब यह हो सकता है कि कोई अतिथि नेटवर्क से जुड़ता है और ऑनलाइन आता है। एनालिटिक्स का मतलब एक्सेस शर्तों को स्वीकार करना, और फिर ऑफ़र के लिए ईमेल पता देना है या नहीं, इसका अलग से चयन करना हो सकता है। यदि अतिथि ने भाग लेना चुना है, तो मार्केटिंग एक लॉयल्टी नामांकन या अभियान से जुड़ी बाद की यात्रा हो सकती है।
एक बहु-स्थान ऑपरेटर के लिए, लाभ भौतिक स्थानों में सहमति वाले इंटरैक्शन का एक संरचित विवरण है, न कि अज्ञात सत्रों की सूची। अधिक फ़ील्ड उस विवरण को अधिक उपयोगी नहीं बनाते हैं। एक फ़ील्ड अपनी जगह तब बनाता है जब कोई उस पर कार्रवाई करेगा: एक सेगमेंट, एक संदेश, एक सेवा पुनर्प्राप्ति, एक रिपोर्ट। मेहमान को एक वास्तविक विकल्प की आवश्यकता होती है, और वेन्यू को एकत्र करने के कारण की आवश्यकता होती है।
गेस्ट WiFi अभियान इवेंट कैसे बनता है
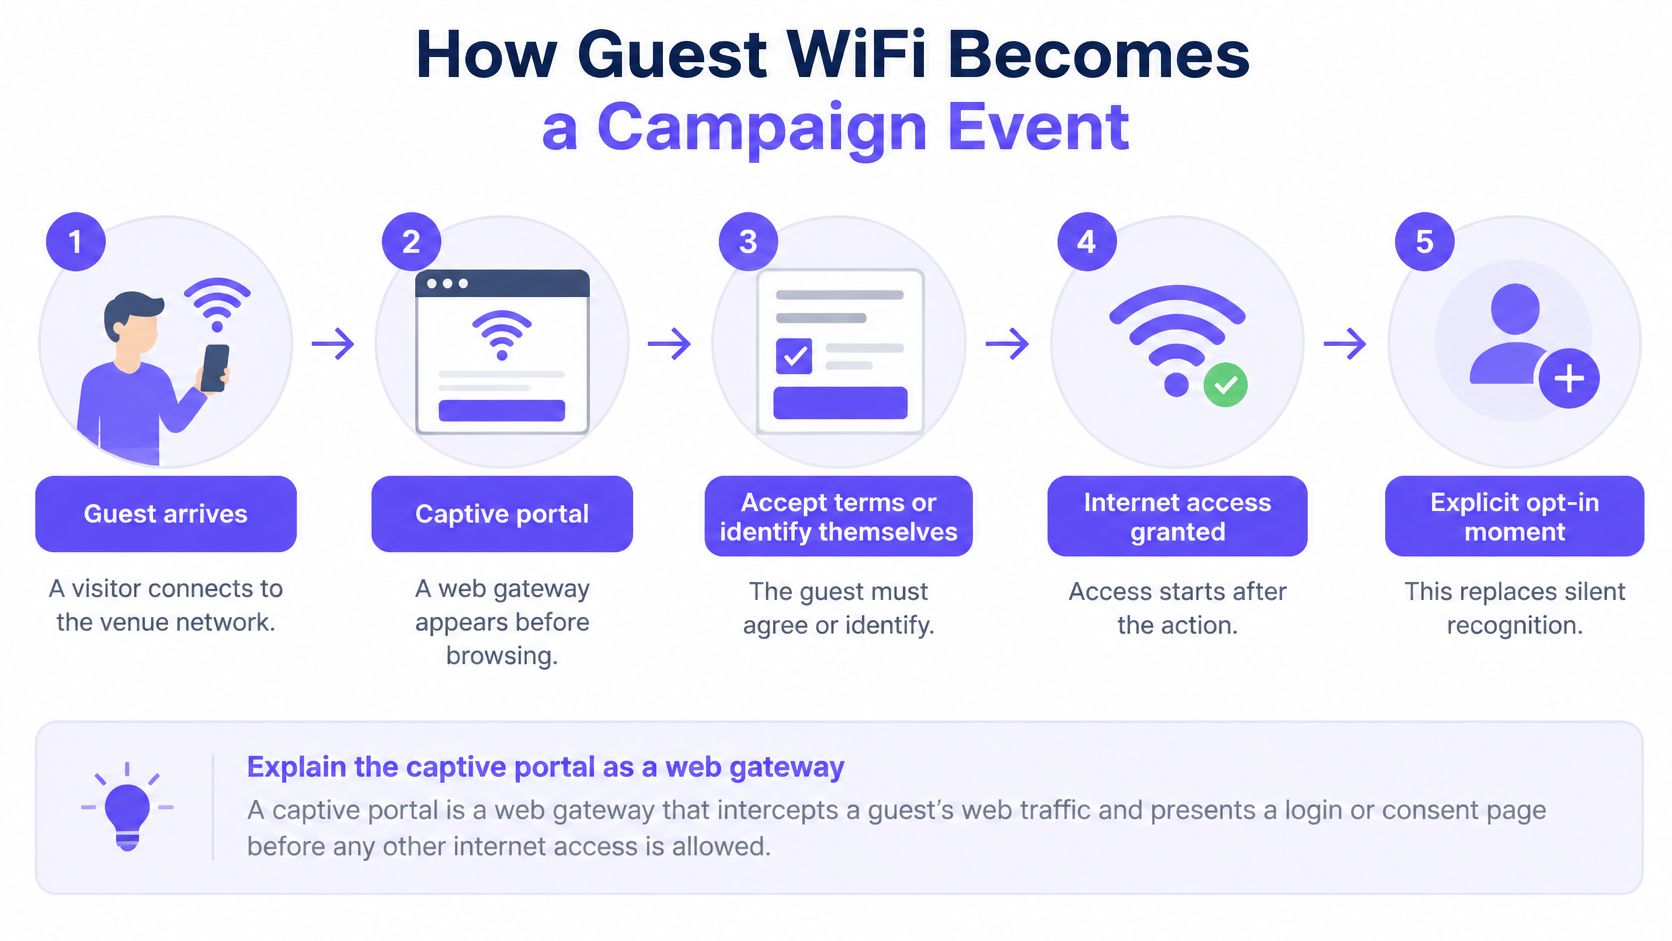
एक कैप्टिव पोर्टल एक वेब गेटवे है जो किसी मेहमान द्वारा नेटवर्क से जुड़ने और इंटरनेट ब्राउज़ करने के बीच दिखाई देता है। यह विजिटर से एक्सेस की शर्तों को स्वीकार करने, खुद की पहचान करने या वैकल्पिक फ़ील्ड भरने के लिए कह सकता है। उपयोगी मार्केटिंग इवेंट यह नहीं है कि कोई विज्ञापन दिखाई दिया। यह है कि एक एक्सेस सेशन, एक रिकॉर्ड किया गया अनुमति विकल्प और बाद की कार्रवाई को एक नियंत्रित तरीके से संबंधित किया जा सकता है।
मूल फ़्लो में चार नियंत्रण बिंदु हैं:
- कनेक्शन: मेहमान स्थान के खुले गेस्ट SSID को चुनता है और डिवाइस को एक IP एड्रेस प्राप्त होता है।
- पोर्टल: नेटवर्क मेहमान को एक्सेस शर्तों को दर्शाने वाले पृष्ठ पर रीडायरेक्ट करता है। वैकल्पिक फ़ील्ड ईमेल एड्रेस, फोन नंबर, लॉयल्टी पहचानकर्ता, या प्राथमिकताओं का अनुरोध कर सकती हैं।
- नेटवर्क नीति: प्रमाणीकरण के बाद, प्लेटफॉर्म मेहमान को एक प्रतिबंधित गेस्ट VLAN पर रख सकता है, बैंडविड्थ या कंटेंट नियमों को लागू कर सकता है, और प्रासंगिक सहमति रिकॉर्ड कर सकता है।
- अभियान इवेंट: प्लेटफॉर्म CRM या अभियान टूल को एक इवेंट भेज सकता है, जो किसी भी अनुमति प्राप्त पहचान और सहमति को स्थान, सत्र और अभियान सहभागिता से जोड़ता है।
पोर्टल एक टिकट की जांच करने वाले टर्नस्टाइल की तरह काम करता है। इसे गेस्ट की स्वीकृत पहुंच (access) को सत्यापित करना चाहिए, न कि व्यक्तिगत जानकारी के लिए उनकी जेब टटोलनी चाहिए। पैसिव रिकग्निशन भी अब कम भरोसेमंद हो गया है: Apple ने iOS 14 में MAC-एड्रेस रैंडमाइजेशन पेश किया, और Android ने Android 10 में एक समान गोपनीयता सुविधा पेश की। मुफ्त इन-स्टोर WiFi का उपयोग करने वाले खुदरा विक्रेताओं (retailers) का उद्योग विवरण बताता है कि स्पष्ट लॉगिन या सहमति इवेंट तब अधिक महत्वपूर्ण क्यों होता है जब कोई हार्डवेयर पता किसी लौटकर आने वाले गेस्ट की सटीक पहचान नहीं कर पाता है।
नेटवर्क का नीतिगत निर्णय सुरक्षा के साथ-साथ मापन के लिए भी महत्वपूर्ण है। कैप्टिव पोर्टल अपने आप में कोई सुरक्षा सीमा नहीं है। वायरलेस नेटवर्क सुरक्षा पर NIST का मार्गदर्शन बाहरी गेस्ट WLAN को आंतरिक WLAN से तार्किक रूप से अलग करने और एक नेटवर्क के डिवाइसों को दूसरे नेटवर्क के डिवाइसों तक पहुँचने से रोकने की सलाह देता है। व्यावहारिक रूप से, फ़ायरवॉल नियमों को गेस्ट डिवाइसों को टिल, कैमरा, स्टाफ सिस्टम, बिल्डिंग कंट्रोल और रेजिडेंट नेटवर्क से दूर रखना चाहिए।
अभियान प्रणाली (campaign system) को नेटवर्क पर क्या हुआ, इसका एकमात्र रिकॉर्ड नहीं बनना चाहिए। प्रमाणीकरण (authentication) लॉग, सहमति रिकॉर्ड और अभियान की विशेषताओं को अलग-अलग रखें। इस तरह, मार्केटिंग प्रोफ़ाइल को हटाने से सुरक्षा ऑडिट साक्ष्य गलती से मिटते नहीं हैं। अभियान क्षेत्रों (fields) को उनके बताए गए उद्देश्य तक सीमित रखें, और लागू गोपनीयता आवश्यकताओं के अनुसार उन्हें बनाए रखें।
अनाम, सहमति-प्राप्त या पहचान-समर्थित एक्सेस चुनना
गेस्ट पोर्टल को ईमेल पते के बदले इंटरनेट एक्सेस देने की आवश्यकता नहीं है। साइन-इन के पल में तीन अलग-अलग कार्य शामिल होते हैं: डिवाइस को ऑनलाइन लाना, विजिट के बारे में कुछ जानना और मार्केटिंग संबंध खोलना। वेन्यू टीम अक्सर इन्हें एक ही निर्णय में धुंधला कर देती है, और फिर सोचती है कि पोर्टल भारी क्यों लगता है और डेटा कम क्यों लगता है। वेन्यू को जिस काम की सबसे ज्यादा जरूरत है, उसका नाम तय करें और मॉडल उसी का पालन करेगा।
एक व्यस्त हवाई अड्डे या अस्पताल में, एक फॉर्म एक्सेस को धीमा कर देता है, बिना उपयोगी ईमेल एड्रेस वाले आगंतुकों को बाहर कर देता है, और लोगों को केवल एक्सेस पाने के लिए गलत विवरण भरने के लिए मजबूर करता है। होटल और अन्य सार्वजनिक गेस्ट WiFi के जोखिमों पर साइबरन्यूज (Cybernews) रिपोर्ट इस बात के दूसरे पहलू को उजागर करती है: गेस्ट कनेक्टिविटी एक मार्केटिंग अवसर होने से पहले एक सुरक्षा सीमा है।
| उद्देश्य | सर्वोत्तम उपयुक्तता | गेस्ट क्या प्रदान करता है | सफलता का संकेत |
|---|---|---|---|
| अनाम एक्सेस | हवाई अड्डे, अस्पताल, शिक्षा, पीक रिटेल | केवल शर्तें, कोई पहचान नहीं | पूरा होने की दर और कम सहायता संपर्क |
| सहमति-आधारित एक्सेस | रिटेल, हॉस्पिटैलिटी लॉयल्टी, प्रचार | वैकल्पिक संपर्क या लॉयल्टी ID और एक अलग मार्केटिंग विकल्प | सहमति की गुणवत्ता और जिम्मेदार ठहराई गई विज़िट |
| पहचान-समर्थित एक्सेस | कर्मचारी, निवासी, ज्ञात मेहमान, रियायतें | प्रमाणपत्र, Passpoint या OpenRoaming पहचान | विभाजन की सटीकता और कम घटना जोखिम |
अनाम एक्सेस पहुंच और समावेशन को प्राथमिकता देता है। सहमति-आधारित एक्सेस रिलेशनशिप मार्केटिंग का समर्थन करता है, लेकिन केवल तभी जब किसी स्थान के पास मेहमानों से संपर्क करने का प्रासंगिक कारण हो और उनके द्वारा साझा की गई जानकारी का उपयोग करने की योजना हो। पहचान-समर्थित एक्सेस, कनेक्शन को प्रोफ़ाइल-निर्माण अभ्यास में बदले बिना, एक्सेस नियंत्रण और विभाजन का समर्थन करने के लिए क्रेडेंशियल, प्रमाणपत्र या रोमिंग पहचान का उपयोग करता है। प्रत्येक मॉडल को पोर्टल पर अलग-अलग डेटा की आवश्यकता होती है, यही कारण है कि यह विकल्प सोच-समझकर चुना जाना चाहिए। जो स्थान सम्मेलन भी आयोजित करते हैं, उनके पास प्रदर्शनी स्टैंड या सत्र के दरवाजे पर संग्रह का एक दूसरा, असंबद्ध क्षण होता है, जिसे लंबे WiFi फॉर्म के बजाय लीड कैप्चर करने के लिए ऑन-साइट तकनीक द्वारा बेहतर ढंग से पूरा किया जाता है।
उस कार्य के आधार पर चुनें जो नेटवर्क को करना आवश्यक है
एक रिटेल चेन गेस्ट द्वारा एक्सेस शर्तों को स्वीकार करने के बाद एक ऑफ़र दिखा सकती है, मार्केटिंग को अनटिक छोड़ सकती है और लॉयल्टी जॉइन को माप सकती है। एक होटल इंटरनेट एक्सेस को तत्काल रख सकता है, एक अलग लॉयल्टी प्रॉम्प्ट की पेशकश कर सकता है और प्रोफाइल फ़ील्ड के बजाय एक्सेस सुविधा के रूप में रूम चेक का उपयोग कर सकता है। दोनों मामले एक ही नियम साझा करते हैं: एक विजिटर को मार्केटिंग को अस्वीकार करने और फिर भी ऑनलाइन आने में सक्षम होना चाहिए।
हवाई अड्डे पर, पीक आवर्स के दौरान सबसे सरल तरीका अनाम एक्सेस हो सकता है, लाउंज में एक स्वैच्छिक अभियान के साथ जहाँ ऑफ़र प्रासंगिक हो। एक मॉल हर विजिटर से संपर्क विवरण मांगे बिना टिल, कैमरा, किरायेदार के उपकरणों और गेस्ट ट्रैफ़िक को उपयुक्त रूप से अलग किए गए नेटवर्क पाथ पर रख सकता है। यह एक लंबी लीड सूची के बजाय बेहतर सेवा और सुरक्षित विभाजन उत्पन्न करता है।
अतिथि पहले से ही सार्वजनिक WiFi को लेकर सतर्क रहते हैं, और एक लंबा फॉर्म सुरक्षा के रूप में नहीं दिखता है। यह घर्षण (friction) जैसा दिखता है। अतिथि पहुंच को छोटा और सुरक्षित रखें, और एक अतिथि नेटवर्क पहुंच-नियंत्रण योजना में पहुंच डिज़ाइन को लिखें ताकि कर्मचारी, मार्केटिंग और सुरक्षा सभी एक ही नक्शे से काम करें।
उद्देश्य के साथ सही पैमाना बदल जाता है। अनाम एक्सेस (Anonymous access) को इस बात पर आंका जाता है कि क्या गेस्ट साइन-इन पूरा करते हैं और उन्हें कम सहायता की आवश्यकता होती है। सहमति प्राप्त एक्सेस को विकल्प की गुणवत्ता और इससे होने वाले दौरों के आधार पर आंका जाता है। पहचान-समर्थित (Identity-backed) एक्सेस का मूल्यांकन इस आधार पर किया जाता है कि क्या सही समूहों को सही नीतियां प्राप्त होती हैं। अधिकतम डेटा संग्रह अधिकतम मूल्य नहीं है। पहचान केवल तभी एकत्र करें जब यह किसी परिभाषित उद्देश्य को पूरा करती हो, और इसे वहां छोड़ दें जहां केवल एक्सेस से ही स्थान का काम चल जाता हो।
सहमति जो कनेक्शन में बाधा नहीं बनती
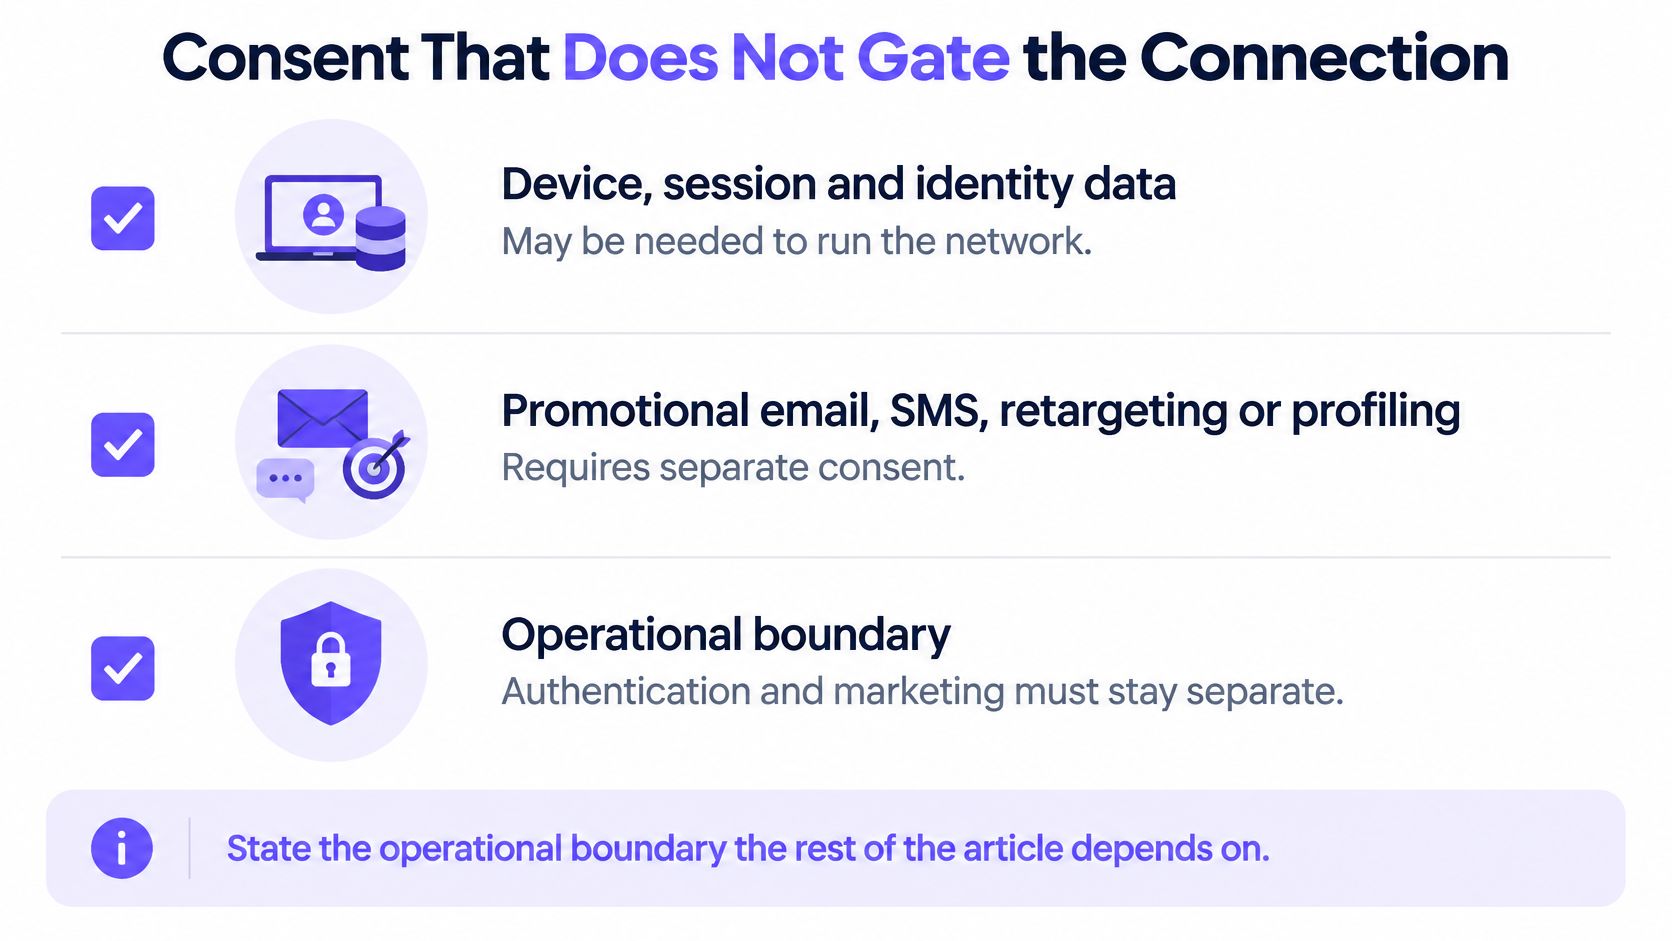
संचालन सीमा सीधी है: नेटवर्क चलाने के लिए प्रमाणीकरण को डिवाइस, सत्र (session) और पहचान डेटा की आवश्यकता हो सकती है, जबकि प्रचार संबंधी ईमेल, एसएमएस, रिटारगेटिंग या प्रोफाइलिंग के लिए अपने स्वयं के कानूनी आधार की आवश्यकता होती है। विभिन्न देशों में गेस्ट WiFi मार्केटिंग कानूनों पर मार्गदर्शन बताता है कि कैसे यूके, ईयू, कनाडा, ऑस्ट्रेलिया और न्यूजीलैंड में नियम आमतौर पर मार्केटिंग संदेशों के लिए सहमति की मांग करते हैं। ऑनलाइन होने की शर्तों में सहमति को एक साथ नहीं जोड़ा जाना चाहिए।
सरल भाषा में कहें तो, अतिथि को मार्केटिंग के लिए सहमत हुए बिना कनेक्ट होने में सक्षम होना चाहिए। मार्केटिंग सहमति किसी विशिष्ट उद्देश्य के लिए एक स्पष्ट, सकारात्मक विकल्प होनी चाहिए, और स्थल को ऐसी जानकारी एकत्र करने से बचना चाहिए जिसकी उसे आवश्यकता नहीं है। यह अलगाव तब भी मायने रखता है जब एक ही पोर्टल नेटवर्क प्रमाणीकरण और अभियान साइन-अप दोनों को संभालता है।
विकल्पों को परिचालन योग्य बनाएं
- उद्देश्यों को अलग-अलग नाम दें। पहचानें कि एक्सेस के लिए क्या आवश्यक है, विश्लेषण के लिए किसका उपयोग किया जाता है, और मार्केटिंग में क्या सहायक है। तीनों को अस्पष्ट रूप से "सेवा सुधार" के रूप में न बताएं।
- अलग, बिना टिक किए गए विकल्पों का उपयोग करें। मेहमान को असंबंधित प्रचारों या प्रोफाइलिंग को स्वीकार किए बिना निर्दिष्ट मार्केटिंग उपयोग के लिए ऑप्ट-इन करने में सक्षम होना चाहिए।
- पसंद का रिकॉर्ड रखें। सहमति या उसे वापस लेने की स्थिति, समय और मेहमान द्वारा देखी गई शब्दावली को सहेज कर रखें। बिना ऑडिट योग्य रिकॉर्ड वाले चेकबॉक्स का बाद में विश्लेषण करना कठिन हो सकता है।
- अलग-अलग रिटेंशन नियम निर्धारित करें। मार्केटिंग प्रोफ़ाइल केवल एक निश्चित अवधि के लिए रखें, जो सुरक्षा लॉग से अलग हों जो एक अलग परिचालन उद्देश्य के लिए होते हैं।
- जिम्मेदार पक्षों के नाम बताएं। जब मकान मालिक, स्थल संचालक, ब्रांड और प्रौद्योगिकी प्रदाता सभी पोर्टल से जुड़े हों, तो दस्तावेज़ में दर्ज करें कि डेटा को कौन नियंत्रित करता है।
अलग-अलग उद्देश्यों, डेटा प्रवाह और जिम्मेदारियों वाले स्थानों पर एक ही वैश्विक पोर्टल और एक ही सामान्य गोपनीयता नोटिस का उपयोग करने पर एक मल्टी-साइट व्यवसाय परेशानी में पड़ सकता है। हो सकता है कि नोटिस यह स्पष्ट न करे कि डेटा को कौन नियंत्रित करता है या कोई विशेष विकल्प क्या कवर करता है। प्रत्येक उद्देश्य को स्पष्ट रूप से संभालने से टीमों को उन जिम्मेदारियों को समझने योग्य बनाने में मदद मिलती है। एक व्यावहारिक गेस्ट नेटवर्क सुरक्षा दृष्टिकोण को मार्केटिंग वर्कफ़्लो को नेटवर्क एक्सेस नियंत्रणों का विकल्प बनने से भी रोकना चाहिए।
एक्सेस एक सेवा है। मार्केटिंग एक निमंत्रण है।
अभियान बनाने से पहले, पोर्टल कॉपी को वैसे ही पढ़ें जैसे कोई गेस्ट पढ़ेगा। पुष्टि करें कि यह एक्सेस शर्तों को किसी भी वैकल्पिक मार्केटिंग विकल्प से अलग समझाता है, और बाद वाले को अस्वीकार करने से कनेक्शन ब्लॉक नहीं होता है।
विज़िट और अभियानों को एट्रिब्यूट कैसे करें
एट्रिब्यूशन की शुरुआत साइन-इन के पल से होती है, लेकिन साइन-इन ही इसका परिणाम नहीं है। WiFi मार्केटिंग सिस्टम द्वारा किए जाने वाले तीन कार्यों को अलग रखें। एक्सेस किसी मेहमान को ऑनलाइन लाता है। एनालिटिक्स बताता है कि नेटवर्क पर क्या हुआ। मार्केटिंग बाद के व्यावसायिक परिणाम को उस मेहमान से जोड़ती है जिसने अनुमति दी थी। जिस वेन्यू को केवल एक्सेस की आवश्यकता है, वह पूरी तरह से पहचान कैप्चर से बच सकता है। जिस वेन्यू को विजिट एट्रिब्यूशन की आवश्यकता है, उसे सहमति वाले आइडेंटिफायर और एक मिलान नियम की आवश्यकता होती है।
स्वीकृति, लॉयल्टी अधिग्रहण और ऐप-डाउनलोड दरें स्थल, देश, ऑफ़र, पोर्टल डिज़ाइन और गोपनीयता आवश्यकताओं के अनुसार भिन्न होती हैं। किसी भी एकल आंकड़े को किसी विशेष परिनियोजन के एक प्रोग्राम परिणाम के रूप में देखें, न कि किसी सार्वभौमिक बेंचमार्क के रूप में।
| माप दंड | यह क्या दिखाता है और इसे कैसे पढ़ें |
|---|---|
| नीति स्वीकृति | निःशुल्क WiFi की शर्तों को स्वीकार करने वाले मेहमान। इसे किसी निश्चित मानक के रूप में नहीं, बल्कि शब्दावली और ऑफ़र के संदर्भ में पढ़ें। |
| लॉयल्टी अधिग्रहण | मार्केटिंग की अनुमति देने वाले पोर्टल उपयोगकर्ताओं में से लॉयल्टी प्रोग्राम में शामिल होने वाले लोग। कम दर का मतलब एक कमजोर ऑफ़र या एक ऐसा पोर्टल हो सकता है जो बहुत जल्दी सवाल पूछता है। |
| ऐप डाउनलोड | उसी परिनियोजन से होने वाले इंस्टॉल। इसे अभियान-विशिष्ट मानें, न कि इस बात के प्रमाण के रूप में कि WiFi काम करता है। |
| पूर्णता दर | साइन-इन पूरा करने वाले मेहमान। यहाँ गिरावट किसी भी अभियान परिणाम पर भरोसा करने से पहले पोर्टल में आ रही बाधा की ओर इशारा करती है। |
| दोबारा कनेक्शन | किसी पहचाने गए पहचानकर्ता से प्राप्त होने वाले रिटर्न सत्र। अनाम सत्र अपने आप में दोबारा आगमन को साबित नहीं कर सकते। |
| सहमति की गुणवत्ता | विशिष्ट ऑप्ट-इन जो पहले से टिक नहीं किए गए थे। एक ही व्यापक सहमति के बजाय प्रत्येक उद्देश्य को अलग-अलग गिनें। |
| आगमन एट्रिब्यूशन | सत्र से जुड़ा हुआ बाद का आगमन या खरीदारी। इसके लिए एक पहचानकर्ता, एक मिलान नियम और एक निर्दिष्ट समय-सीमा की आवश्यकता होती है। |
यदि कोई गेस्ट मार्केटिंग को अस्वीकार कर देता है, तब भी सत्र को कुल कनेक्शन वॉल्यूम में गिना जा सकता है, लेकिन इसे किसी व्यक्ति से नहीं जोड़ा जा सकता। यह अंतर एक्सेस, एनालिटिक्स और मार्केटिंग को एक डेटा संग्रह में मिलाने से रोकता है।
एक व्यावहारिक एट्रिब्यूशन पथ स्थान और सत्र समय के साथ संग्रहीत सहमति प्राप्त पहचानकर्ता (consented identifier) के साथ शुरू होता है। दिखाए गए ऑफ़र के साथ एक अभियान कोड संलग्न करें। फिर एक एट्रिब्यूशन विंडो के भीतर उसी ब्रांड में बाद के लॉयल्टी स्कैन, ऐप ओपन, या रिटर्न कनेक्शन का मिलान करें जिसे टीम चुनती है और दस्तावेजित करती है। चैनलों में उपयोग किए जाने वाले लिंक के लिए, अभियान एट्रिब्यूशन के लिए विशिष्ट यूआरएल (unique URLs) का उपयोग करने संबंधी गाइड बताती है कि एक अभियान को दूसरे अभियान से कैसे अलग किया जाए।
राजस्व या विजिट एट्रिब्यूशन के साथ-साथ पूर्णता दर, दोहराव कनेक्शन दर, सहमति की गुणवत्ता, सेग्मेंटेशन की सटीकता, पोर्टल के बाद पेज-लोड प्रदर्शन और सहायता संपर्कों को ट्रैक करें। ये उपाय बताते हैं कि अभियान का परिणाम क्यों बदला। एक खराब परिणाम अप्रासंगिक ऑफ़र के बजाय एक कठिन साइन-इन को दर्शा सकता है। व्यापक रोलआउट की योजना बनाने वाला खुदरा विक्रेता अपने नेटवर्क नियोजन के हिस्से के रूप में इन रिटेल WiFi समाधानों की समीक्षा कर सकता है।
सोशल लॉगिन शेयर एक प्रमाणीकरण उपाय है, कोई व्यावसायिक परिणाम नहीं। लॉयल्टी से जुड़ना या एट्रिब्यूटेड रिटर्न विजिट इसका परिणाम है। प्रत्येक साइट के लिए मासिक रूप से कनेक्शन, अनुमति और परिणाम फ़नल की रिपोर्ट करें। इस तरह एक मजबूत लोकेशन कहीं और मौजूद कमजोर पोर्टल को छिपा नहीं पाती है।
डेटा एकत्र करने से पहले गेस्ट यात्रा निर्धारित करें
पोर्टल में फ़ील्ड जोड़ने से पहले एक पृष्ठ पर अतिथि यात्रा लिखें। पृष्ठ को यह उत्तर देना चाहिए कि अतिथि कौन है, नेटवर्क अज्ञात है, सहमति प्राप्त है, या पहचान-समर्थित है, कौन सा परिणाम मायने रखता है, कौन सा कानूनी आधार प्रत्येक उद्देश्य को कवर करता है, और डेटा को कौन नियंत्रित करता है। इससे प्रौद्योगिकी निर्णय इसे संचालित करने के बजाय डिज़ाइन का पालन करता है।
- नेटवर्क और स्थल का नाम दें। SSID दर्ज करें और यह भी दर्ज करें कि उपयोगकर्ता अनुभव किसी होटल, दुकान, हवाई अड्डे या किसी अन्य प्रकार के स्थान के लिए है या नहीं।
- एक एक्सेस उद्देश्य चुनें। तय करें कि मेहमान को अनाम रूप से कनेक्ट होना चाहिए, किसी विशिष्ट संबंध में ऑप्ट-इन करना चाहिए, या पहचान-आधारित एक्सेस विधि का उपयोग करना चाहिए।
- मापने के लिए एक परिणाम चुनें। लॉयल्टी प्रोग्राम से जुड़ना, दोबारा आगमन, फ़ीडबैक प्रतिक्रिया, या ऐप इंस्टॉल जैसा कोई परिणाम चुनें।
- वैकल्पिक फ़ील्ड और उनके उद्देश्यों की सूची बनाएं। प्रत्येक मार्केटिंग विकल्प को अपना स्वयं का अन-टिक नियंत्रण दें, और बताएं कि स्थल उस जानकारी का क्या करेगा।
- नियंत्रण और रिटेंशन की पुष्टि करें। पहचानें कि मार्केटिंग डेटा को कौन नियंत्रित करता है और सुरक्षा लॉग से अलग एक रिटेंशन अवधि निर्धारित करें।
जब कोई गेस्ट मार्केटिंग को अस्वीकार करता है, तब भी इंटरनेट एक्सेस उपलब्ध रहनी चाहिए। यह नियम स्थल को यात्रा के लिए एक साफ़ परीक्षण प्रदान करता है: यदि कोई फ़ील्ड अनिवार्य है, तो वह एक्सेस के लिए ही आवश्यक होनी चाहिए, न कि भविष्य के अभियान के लिए केवल सुविधाजनक।
एक साइट से शुरुआत करें। पायलट को पूरा होने की दर, सहमति की गुणवत्ता और चुने गए एकल व्यावसायिक परिणाम के आधार पर आंकें, फिर अन्य साइटों पर इसकी प्रतिलिपि बनाने से पहले यह तय करें कि क्या यही डिज़ाइन पूरे महीने काम करता है। Purple Engage भौतिक स्थानों के लिए एक ऑल-इन-वन मार्केटिंग प्लेटफ़ॉर्म है जो Purple WiFi के साथ या बिना, WiFi साइन-इन को रिटर्न विज़िट और अभियान एट्रिब्यूशन से जोड़ता है। नेटवर्क डिज़ाइन के लिए, Purple Access एक Purple नेटवर्क इंजीनियर के साथ 45 मिनट का सत्र प्रदान करता है ताकि पहले से मौजूद एक्सेस पॉइंट का उपयोग करके मौजूदा SSID को खुले, सुरक्षित और xPSK नेटवर्क पर मैप किया जा सके, और ग्राहक योजना को अपने पास रखता है।
इस सप्ताह, अपनी सबसे व्यस्त साइट के लिए एक्सेस उद्देश्य चुनें और ऑनलाइन आने के लिए आवश्यक किसी भी मार्केटिंग विकल्प को हटा दें।
यदि आप गेस्ट कनेक्टिविटी को मार्केटिंग सहमति से अलग कर रहे हैं, तो Purple Access आपके मौजूदा SSIDs को उन एक्सेस पॉइंट्स पर ओपन, सुरक्षित और xPSK नेटवर्क में मैप करने के लिए 45 मिनट के डिज़ाइन सत्र की पेशकश करता है जो आपके पास पहले से मौजूद हैं। अपने वर्तमान नेटवर्क और गेस्ट यात्रा को लाएं, और एक ऐसी योजना के साथ जाएं जिसे आपकी टीम रख सकती है और मूल्यांकन कर सकती है।