WiFi एक्सेस कंट्रोल की व्याख्या: तरीके और नीतियां
Published
यदि एक लंबा WiFi पासवर्ड ही काफी है, तो एक लीक हुआ वाक्यांश अभी भी साइट पर मौजूद हर टिल, कैमरे और गेस्ट लैपटॉप को कैसे खोल सकता है? टीमें एन्क्रिप्शन को ही पूरा काम मान लेती हैं। एन्क्रिप्शन हवा में मौजूद ट्रैफिक को छुपाता है। यह यह तय नहीं करता कि कौन कनेक्ट कर सकता है, वे कहाँ तक पहुँच सकते हैं, या आप उस अनुमति को वापस कैसे लेते हैं। WiFi एक्सेस कंट्रोल वह दूसरा काम है, और साझा किया गया पासवर्ड आमतौर पर इसमें सबसे कमजोर कड़ी होता है।
विषय-सूची
- WiFi एक्सेस कंट्रोल वास्तव में क्या तय करता है
- WiFi एक्सेस कंट्रोल तरीकों की एक नज़र में तुलना
- WPA2 और WPA3 एन्क्रिप्शन बेसलाइन कैसे सेट करते हैं
- 802.1X और EAP-TLS पहचान से एक्सेस को कैसे जोड़ते हैं
- Captive Portals, प्रति-डिवाइस कुंजियों और Passpoint की तुलना
- नीति और सेग्मेंटेशन के लिए पहचान-संचालित VLANs
- यह मापना कि सेग्मेंटेशन वास्तव में काम कर रहा है या नहीं
- अपना WiFi एक्सेस कंट्रोल सेटअप चुनना
WiFi एक्सेस कंट्रोल वास्तव में क्या तय करता है
जब कोई आपके WiFi से जुड़ता है, तो क्या जांचा जा रहा है, और किसके द्वारा? कई लोग एक पासवर्ड बॉक्स की कल्पना करते हैं। एक इमारत अधिक स्पष्ट तस्वीर है।
एन्क्रिप्शन बंद गलियारा (कॉरिडोर) है। यह गलियारे में खड़े किसी भी व्यक्ति से बातचीत को निजी रखता है। एक्सेस कंट्रोल दरवाजा नीति (डोर पॉलिसी) है। यह तय करता है कि किसे चाबी मिलेगी, वे किन मंजिलों में प्रवेश कर सकते हैं, और वह चाबी काम करना कब बंद कर देती है। एक जिम QR और PIN जिम एंट्री विकल्पों के साथ भी यही विभाजन करता है: ताला वह नियम नहीं है जो यह बताए कि कौन सा सदस्य अंदर जा सकता है, और कितने समय के लिए।
प्रत्येक नेटवर्क तीन निर्णय लेता है।
प्रमाणीकरण (Authentication) यह पूछता है कि कौन या क्या कनेक्ट हो सकता है। एक व्यक्ति, एक लैपटॉप, एक भुगतान टर्मिनल, या एक कैमरे को यह साबित करना होगा कि वह इससे संबंधित है।
प्राधिकरण (Authorization) यह पूछता है कि वह कनेक्शन कहाँ तक पहुँच सकता है। स्टाफ ऐप, केवल इंटरनेट, और एक कैमरा सबनेट अलग-अलग दरवाजे हैं।
रद्दीकरण (Revocation) यह पूछता है कि अनुमति कितने समय तक रहती है। सत्र सीमाएं, समाप्त हो चुके लॉगिन, और एक कुंजी जिसे आप एक डिवाइस के लिए निरस्त कर सकते हैं, वे सब यहीं स्थित हैं।
एक साझा पासफ़्रेज़ केवल पहले प्रश्न का उत्तर देता है, और यह एक ही बार में सभी के लिए उत्तर देता है।
एक ही इमारत में मौजूद मेहमानों, कर्मचारियों, भुगतान टर्मिनलों, कैमरों, कमरे के उपकरणों और ठेकेदारों को अलग-अलग उत्तरों की आवश्यकता होती है। जो कोई भी वाक्यांश जानता है उसे "अनुमति प्राप्त" है। आप टिल को किसी दूसरी मंजिल पर नहीं रख सकते, और आप पूरी साइट के लिए पासवर्ड बदले बिना एक ठेकेदार को नहीं हटा सकते। इसके बाद आने वाले तरीके पहचान से शुरू होते हैं, न कि नेटवर्क नामों के ढेर से।
WiFi एक्सेस कंट्रोल तरीकों की एक नज़र में तुलना
छोटी साइटों के लिए WPA3-Personal, एंटरप्राइज के लिए प्रमाणपत्रों के साथ 802.1X, IoT और बहु-किराएदार साइटों के लिए प्रति-उपकरण कुंजियां, अतिथि पहुंच के लिए Captive Portal, और रोमिंग उपयोगकर्ताओं के लिए Passpoint।
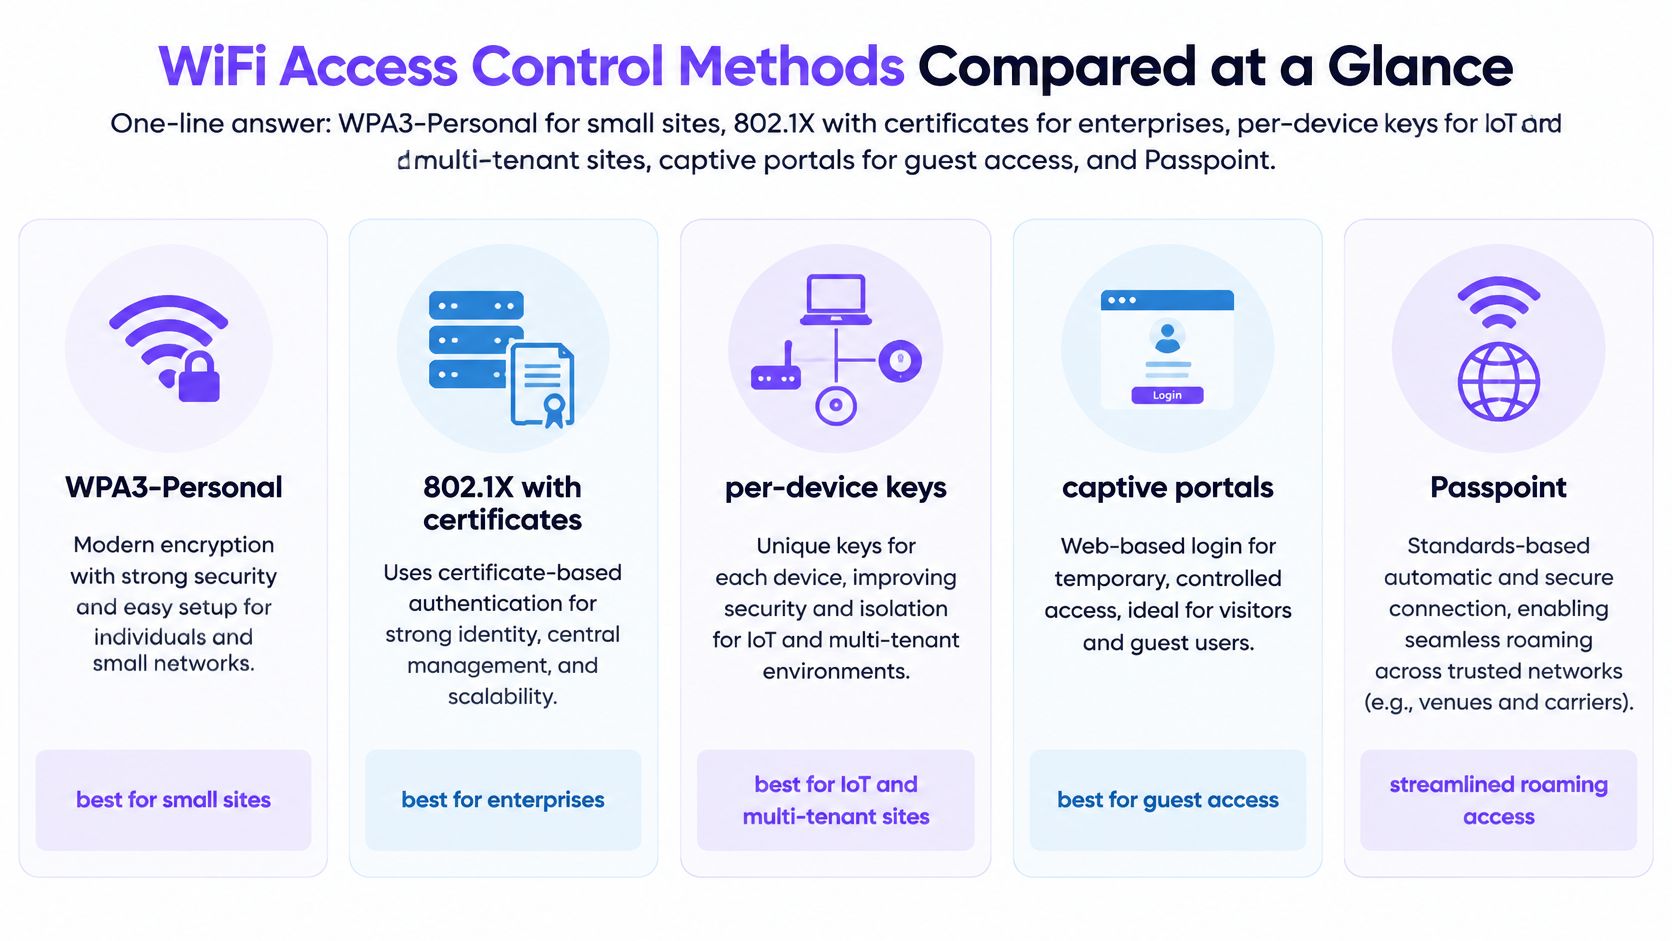
| विधि | यह क्या जांचता है | सामान्य सुरक्षा स्तर | सबसे उपयुक्त | एक्सेस कैसे रद्द किया जाता है |
|---|---|---|---|---|
| WPA2-Personal | साझा पासफ़्रेज़ | मध्यम | घर और छोटे कार्यालय | सभी के लिए पासफ़्रेज़ बदलें |
| WPA3-Personal | SAE एक्सचेंज के माध्यम से पासफ़्रेज़ | पासवर्ड अनुमान के खिलाफ मजबूत | आधुनिक घर और छोटे कार्यालय | सभी के लिए पासफ़्रेज़ बदलें |
| 802.1X के साथ WPA2/WPA3-Enterprise | RADIUS के माध्यम से उपयोगकर्ता या डिवाइस प्रमाणपत्र या क्रेडेंशियल्स | उच्च | एंटरप्राइज़ और परिसर | एक पहचान या प्रमाणपत्र रद्द करें |
| xPSK या प्रति-डिवाइस कुंजियाँ | प्रति डिवाइस, उपयोगकर्ता या किरायेदार के लिए विशिष्ट कुंजी | IoT और साझा साइटों के लिए उच्च | होटल, आवासीय, रियायतें और IoT बेड़े | दूसरों को प्रभावित किए बिना एक कुंजी रद्द करें |
| Captive Portal | सहमति के साथ SSO, सोशल लॉगिन या SMS वन-टाइम पासकोड के माध्यम से साइन-इन करें | मध्यम; उपयोगकर्ताओं की पहचान करता है लेकिन प्रत्येक लिंक को सुरक्षित नहीं करता है | अतिथि और BYOD ऑनबोर्डिंग | सत्र या लॉगिन समाप्त करें |
| Passpoint और OpenRoaming | रोमिंग पहचान क्रेडेंशियल्स | उच्च, बिना किसी पोर्टल की आवश्यकता के | स्थान और रोमिंग उपयोगकर्ता | पहचान प्रदाता पर क्रेडेंशियल रद्द करें |
रेटिंग्स को सामान्य समझें, गारंटीकृत नहीं
ये स्तर एक सावधान परिनियोजन का वर्णन करते हैं, न कि प्रत्येक असाधारण स्थिति का। कमजोर EAP विधियों को चालू रखने और बिना किसी निरसन प्रक्रिया के एक ढीला-ढाला एंटरप्राइज़ सेटअप, होटल के फर्श पर एक अच्छी तरह से चलाए जा रहे प्रति-उपकरण कुंजी सिस्टम की तुलना में अधिक कमजोर हो सकता है। हवा पर सिफर वह नियंत्रण नहीं है जो आपको रात 2 बजे बचाता है।
निरसन की गति आमतौर पर एन्क्रिप्शन प्रकार की तुलना में निर्णय को अधिक तय करती है। यदि एक फोन खोने का अर्थ पूरे कार्यालय के लिए पासफ़्रेज़ को फिर से प्रिंट करना है, तो यह विधि किसी साझा भवन के लिए उपयुक्त नहीं है। जब आप अंत में कोई डिज़ाइन चुनते हैं तो स्थिति के अनुसार पंक्ति का मिलान करें।
WPA2 और WPA3 कैसे एन्क्रिप्शन बेसलाइन सेट करते हैं
एक WiFi पासवर्ड रेडियो लिंक की सुरक्षा कर सकता है और फिर भी यह नियंत्रित करने का एक कमजोर तरीका हो सकता है कि कौन अंदर आ सकता है। WEP का इतिहास 1997 से है। इसकी डिज़ाइन में कमियों के कारण 2003 में WPA आया, जिसके बाद 2004 में WPA2 आया, जो IEEE 802.11i के साथ संरेखित था और WEP के कमजोर दृष्टिकोण के बजाय AES का उपयोग करता था, जैसा कि Department of Veterans Affairs technology reference रिकॉर्ड करता है।
WPA2 और WPA3 एन्क्रिप्शन बेसलाइन सेट करते हैं, लेकिन पासवर्ड अभी भी मायने रखता है। WPA3-Personal SAE का उपयोग करता है, जो ऑफ़लाइन पासवर्ड अनुमान का विरोध करता है। WPA3 Enterprise संवेदनशील वातावरण के लिए एक मजबूत सुरक्षा विकल्प भी प्रदान करता है।
Transitional mode WPA2 और WPA3 उपकरणों को एक ही नेटवर्क का उपयोग करने की अनुमति देता है। वह ब्रिज तब मदद करता है जब किसी साइट में मिश्रित उपकरण होते हैं, लेकिन यह WPA2 उपकरणों को कमजोर विकल्प का उपयोग करने के लिए छोड़ देता है। नेटवर्क का नया लेबल उस पुराने क्लाइंट की रक्षा नहीं करता है जो अभी भी WPA2 के साथ कनेक्ट होता है।
मोड बदलने से पहले प्रत्येक साइट की जांच करें:
- सुरक्षा मोड: पुष्टि करें कि क्या प्रत्येक SSID WPA2 या WPA3 का उपयोग करता है, और क्या यह व्यक्तिगत है या एंटरप्राइज।
- पुराने (Legacy) नेटवर्क: जांचें कि WEP और बिना पोर्टल वाले ओपन नेटवर्क अब उपयोग में नहीं हैं।
- क्लाइंट तत्परता: आवश्यकता होने से पहले पुष्टि करें कि फोन, टिल और कैमरे WPA3 का समर्थन करते हैं।
एन्क्रिप्शन हवा में ट्रैफिक की सुरक्षा करता है। एक्सेस नियंत्रण यह तय करता है कि किस व्यक्ति या डिवाइस को कनेक्ट करने की अनुमति है। एक साझा पासवर्ड उस अंतर को धुंधला कर देता है: इसे बदलने से इसे जानने वाले हर व्यक्ति पर प्रभाव पड़ सकता है, जबकि केवल एक मजबूत सिफर प्रत्येक उपयोगकर्ता की पहचान नहीं कर सकता है।
802.1X और EAP-TLS कैसे पहचान से एक्सेस को जोड़ते हैं
एक ऑफिस बैज के बारे में सोचें। एक्सेस पॉइंट दरवाजा है। RADIUS सर्वर सुरक्षा डेस्क है। डायरेक्टरी, या सर्टिफिकेट अथॉरिटी, स्टाफ सूची है।
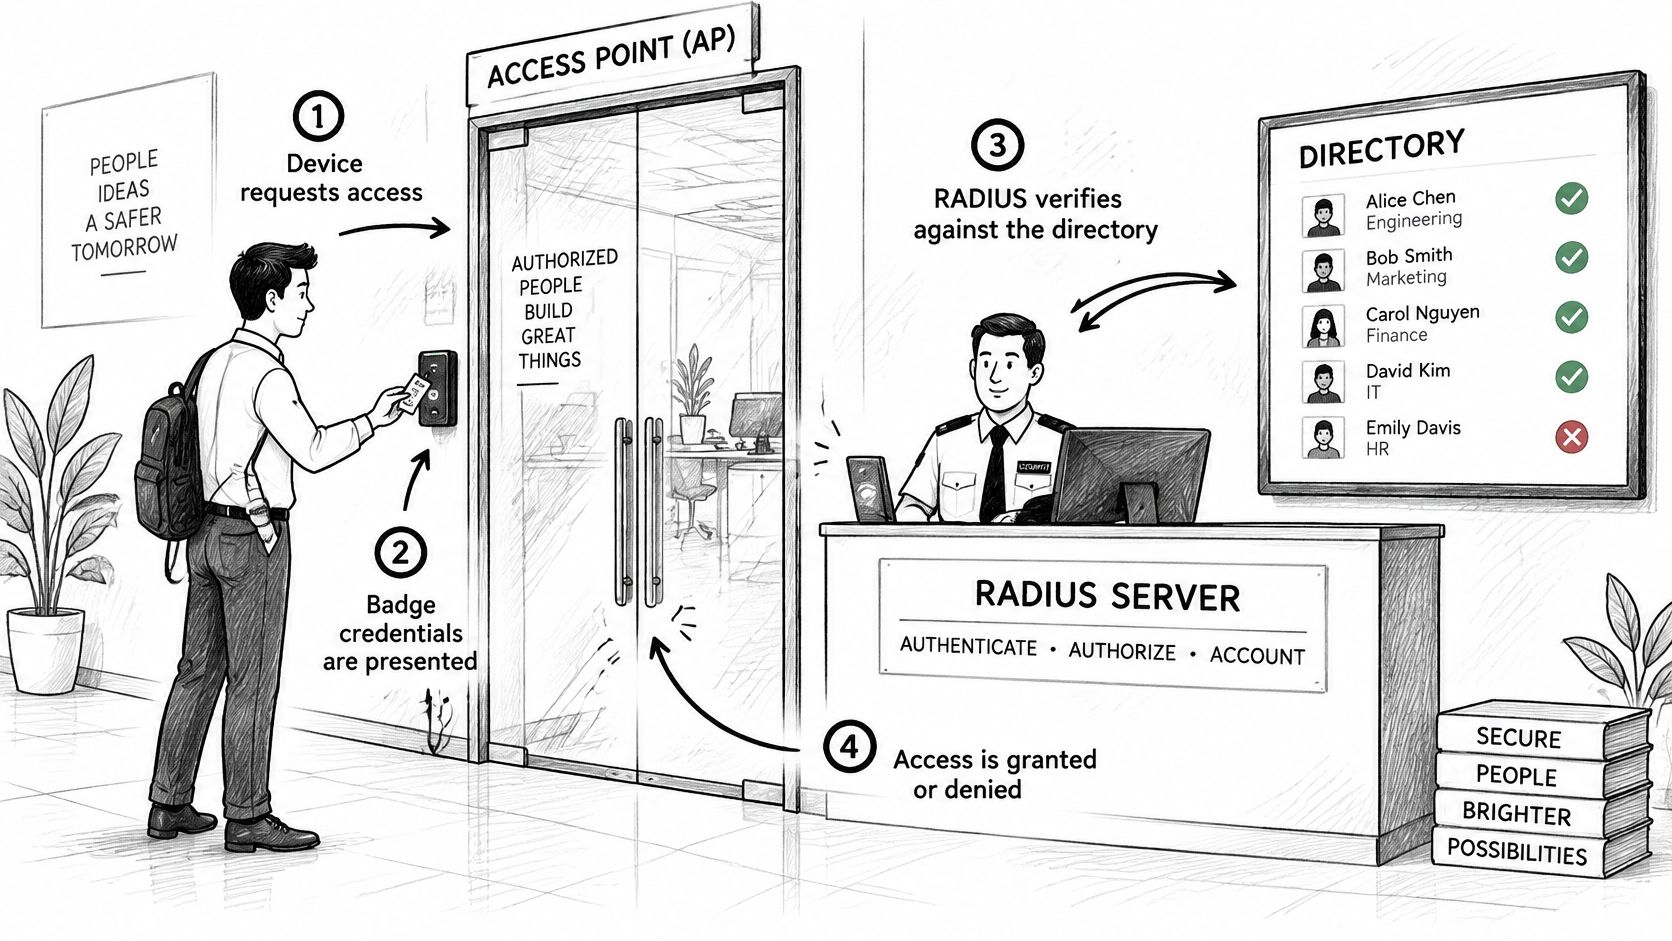
दरवाजे पर चार चरण
- डिवाइस जुड़ता है और एक पहचान प्रदान करता है, आमतौर पर एक प्रमाणपत्र या एक उपयोगकर्ता नाम।
- एक्सेस पॉइंट निर्णय नहीं लेता है। यह अनुरोध को RADIUS को फॉरवर्ड करता है।
- सर्वर निर्देशिका या प्रमाणपत्र प्राधिकरण के विरुद्ध उस क्रेडेंशियल की जांच करता है।
- RADIUS Accept या Reject वापस करता है, साथ ही वे विशेषताएं जो सत्र को आकार देती हैं, जैसे कि VLAN या एक भूमिका।
EAP-TLS वह विधि है जो बैज को कॉपी करना कठिन बनाती है। NIST का EAP मार्गदर्शन TLS को टनल-आधारित EAP के लिए सुरक्षात्मक टनल के रूप में मानता है और बताता है कि EAP-TLS पारस्परिक प्रमाणीकरण के लिए पीयर प्रमाणपत्रों की आवश्यकता होती है। क्लाइंट साबित करता है कि उसके पास एक मान्य प्रमाणपत्र है, और क्लाइंट प्रमाणीकरण सर्वर की भी जांच करता है। एक पासवर्ड विधि केवल उपयोगकर्ता से एक रहस्य जानने के लिए कहती है। आपके MDM द्वारा एक प्रमाणपत्र जारी किया जा सकता है, जिसे कम जीवनकाल दिया जा सकता है, नवीनीकृत किया जा सकता है, और एक खोए हुए लैपटॉप के लिए रद्द किया जा सकता है। उस प्रमाणपत्र को एक निर्देशिका समूह से बांधें ताकि RADIUS मिलान नीति वापस कर सके। बाकी सभी लोग ऑनलाइन रहते हैं।
जहां क्लाइंट अनुमति देते हैं, वहां PEAP-MSCHAPv2, CHAP, और PAP को बंद कर दें। वर्तमान एंटरप्राइज WLAN मार्गदर्शन AES-256-GCM और आधुनिक अण्डाकार-वक्र या पर्याप्त बड़े RSA मापदंडों के साथ EAP-TLS की ओर इशारा करता है। पुराने तरीके को "बस स्थिति के लिए" छोड़ने से पहले EAP-TLS और PEAP की तुलना पढ़ना सार्थक है।
वह जाल जो पूरे कार्यालय को लॉक कर देता है
सामान्य विफलता एक ट्रस्ट चेन है जो कभी उपकरणों तक नहीं पहुंची। प्रत्येक लॉगिन एक साथ विफल हो जाता है, और हेल्पडेस्क "प्रमाणपत्र पर भरोसा नहीं है" के बजाय "WiFi बंद है" सुनता है। उसी MDM के साथ चेन को पुश करें जो प्रमाणपत्र जारी करता है, और पासवर्ड सेवानिवृत्त करने से पहले एक नए लैपटॉप का परीक्षण करें।
रोलआउट से पहले आउटेज पथ तय करें। यदि RADIUS या सर्टिफिकेट अथॉरिटी तक नहीं पहुँचा जा सकता है, तो क्या मौजूदा सत्र चालू रहते हैं, क्या नए उपकरण एक सीमित ऑनबोर्डिंग नेटवर्क पर आते हैं, और कैश्ड क्रेडेंशियल्स कब तक वैध रहते हैं? प्रत्येक पथ का परीक्षण करें। बिना किसी योजना के बंद होने वाली बैज प्रणाली नेटवर्क में पहली मामूली समस्या आते ही इमारत को खाली कर देगी।
आदान-प्रदान का एक छोटा सा विवरण डेस्क-और-दरवाजे की तस्वीर को ठोस बनाता है:
Captive Portals, प्रति-डिवाइस कुंजियों और Passpoint की तुलना
होटल या कैफे में आया कोई विजिटर सर्टिफिकेट इंस्टॉल नहीं करने वाला है। एक Captive Portal उन्हें सोशल लॉगिन, SSO, या SMS वन-टाइम पासकोड से साइन इन करने की अनुमति देता है, और यह GDPR और CCPA जैसे गोपनीयता नियमों के लिए सहमति दर्ज कर सकता है। आपको पता चल जाता है कि किसने साइन इन किया है। आप उस फोन को एक मजबूत पर-लिंक कुंजी नहीं देते हैं। ओपन नेटवर्क को अभी भी एक छोटे सत्र और ऐसे VLAN की आवश्यकता होती है जो टिल (कैश काउंटर) या कैमरों को न देख सके। जब विजिट समाप्त हो जाए, तो लॉगिन को समाप्त करें।
एक कुंजी, एक डिवाइस
प्रति-डिवाइस कुंजियाँ (xPSK, और वेंडर नाम iPSK, DPSK, MPSK, या PPSK) प्रत्येक डिवाइस, उपयोगकर्ता या किरायेदार को अपना स्वयं का गुप्त कोड देती हैं। कमरे के टीवी, थर्मोस्टेट, टिल, किरायेदार राउटर और कैमरे इस पैटर्न में फिट बैठते हैं क्योंकि कोई भी हर हफ्ते उन पर पासवर्ड टाइप नहीं करने वाला है। एक कुंजी रद्द करें और बाकी काम करती रहेंगी। इसे सपोर्ट करने वाले एक्सेस पॉइंट्स पर, RADIUS Change of Authorization डिवाइस के रोम होने का इंतजार करने के बजाय लाइव सेशन को समाप्त भी कर सकता है। "हम आज रात WiFi बदल देंगे" और "वह कैमरा अब नेटवर्क से बाहर है" के बीच यही अंतर है।
Passpoint और OpenRoaming उन लोगों के लिए पोर्टल को छोड़ देते हैं जो पहले से ही रोमिंग पहचान रखते हैं। फोन एक पहचान प्रदाता के क्रेडेंशियल के साथ प्रमाणित होता है, जो हवाई अड्डों, परिसरों और स्थानों के लिए उपयुक्त है जहां एक ही व्यक्ति कई साइटों पर दिखाई देता है। विफलता का तरीका विश्वास है: यदि पहचान प्रदाता या रोमिंग संबंध डाउन है, तो फॉलबैक के लिए कोई स्थानीय पासवर्ड नहीं है। पोर्टल को रिटायर करने से पहले उस आउटेज व्यवहार को प्रकाशित करें। Hotspot 2.0 क्लाइंट-साइड नाम है जो आप डिवाइस सेटिंग्स में देखेंगे।
MAC एड्रेस नीति को क्यों नहीं सुरक्षित रख सकता
रैंडमाइज़्ड MAC पते हार्डवेयर सूचियों को अविश्वसनीय बनाते हैं। Wireless Broadband Alliance के निष्कर्षों पर Help Net Security की कवरेज नोट करती है कि रैंडमाइज़्ड MAC पते नेटवर्क प्रबंधन और खतरा पहचान को जटिल बनाते हैं, जबकि टीमों को अभी भी मेहमानों, प्रबंधित एंडपॉइंट्स और परिचालन उपकरणों को अलग-अलग पहचानने की आवश्यकता होती है। यह पता सत्रों के बीच बदल सकता है, इसलिए कल के MAC पर बनी अनुमति-सूची आज के फोन को मिस कर देती है। टिकाऊ पहचान एक प्रमाणपत्र, फ़ेडरेटेड क्रेडेंशियल, डिवाइस-प्रबंधन स्थिति, या प्रति-डिवाइस कुंजी पर आधारित होनी चाहिए।
समान चार परीक्षणों पर तीनों विकल्पों का न्याय करें: आप कितनी तेज़ी से निरस्त कर सकते हैं, विधि कितना उजागर करती है, क्या यह रोम करती है, और क्या लॉग किसी व्यक्ति का नाम बताता है या केवल एक रेडियो पते का। गोपनीयता और नियंत्रण तब सह-अस्तित्व में रहते हैं जब नीति किसी क्रेडेंशियल पर निर्भर करती है। जब नीति MAC पर निर्भर करती है तो वे एक-दूसरे से लड़ते हैं।
नीति और विभाजन के लिए पहचान-संचालित VLANs
एक मुख्य द्वार, कई रिस्टबैंड। किसी अतिथि के चेक-इन करने के बाद, बैंड पूल खोलता है, प्लांट रूम नहीं। 802.1X या अन्य RADIUS प्रमाणीकरण सफल होने के बाद, एक्सेस पॉइंट उस क्लाइंट को SSID के डिफ़ॉल्ट VLAN को ओवरराइड करते हुए, Access-Accept में नाम दिए गए VLAN में रख सकता है।
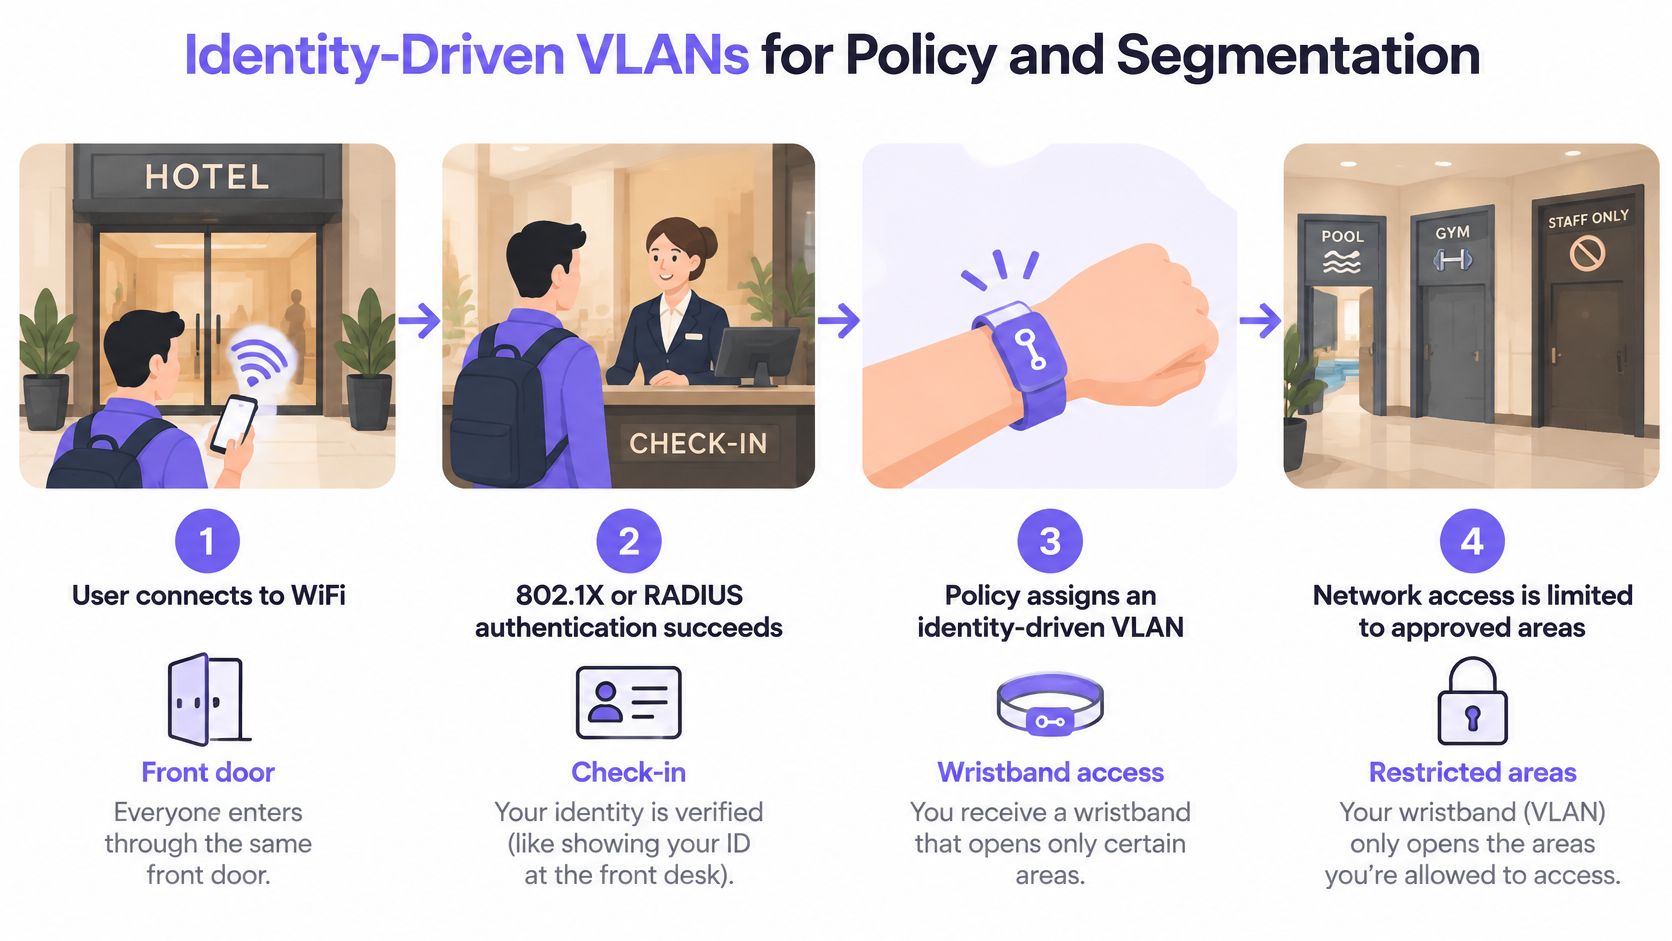
Fortinet का RADIUS VLAN दस्तावेज़ उन मानकों की विशेषताओं का वर्णन करता है जिन्हें आप कॉन्फ़िगर करेंगे: VLAN पर सेट किया गया Tunnel-Type, 802 पर सेट किया गया Tunnel-Medium-Type, और VLAN पहचानकर्ता ले जाने वाला Tunnel-Private-Group-ID। जब वे विशेषताएं वापस आती हैं, तो RADIUS-असाइन किया गया VLAN WLAN के स्थानीय VLAN पर प्राथमिकता लेता है। व्यक्ति का समूह बदलें, और अगला प्रमाणीकरण उन्हें कहीं और ले जाता है। पहचान रद्द करें, और आगे की एक्सेस रुक जाती है। आप एक छोटा SSID सेट रखते हैं जबकि कर्मचारी, अतिथि, भुगतान प्रणाली, कैमरे, निवासी और IoT अलग रहते हैं। WiFi नेटवर्क डिज़ाइन पर एक व्यावहारिक नज़र यह तय करने में मदद करती है कि वह सेट कितने कम SSIDs का होना चाहिए।
| पहचान समूह | पहचान स्रोत | उदाहरण VLAN | नीति |
|---|---|---|---|
| अतिथि | पोर्टल साइन-इन या सहमति | 10 | केवल इंटरनेट, कोई आंतरिक एक्सेस नहीं |
| कर्मचारी | MDM के माध्यम से डिवाइस प्रमाणपत्र | 20 | आंतरिक एप्लिकेशन और फ़ाइल शेयर |
| कमरा या IoT उपकरण | प्रति-डिवाइस कुंजी | 40 | स्वयं का सबनेट, केवल विक्रेता सेवाओं के लिए आउटबाउंड |
| भुगतान टर्मिनल | प्रमाणपत्र या प्रति-डिवाइस कुंजी | 30 | PCI-DSS दायरे में पृथक खंड |
| कैमरे | प्रति-डिवाइस कुंजी | 50 | केवल वीडियो अपलोड, कोई अन्य पूर्व-पश्चिम एक्सेस नहीं |
रिस्टबैंड पर भरोसा करने से पहले तीन जांचें
सुरक्षित डिफ़ॉल्ट। यदि एट्रिब्यूट गायब है या निरर्थक है, तो क्लाइंट को ऐसे VLAN में उतरना चाहिए जो लगभग किसी भी चीज तक न पहुंच सके। किसी बग के कारण फ़ील्ड छूट जाने पर स्टाफ नेटवर्क पर "फेल ओपन" न हों।
केवल AP ही नहीं, बल्कि पूरा पाथ। एक्सेस पॉइंट से स्विच तक प्रत्येक ट्रंक को उन सभी डायनामिक VLANs को ले जाना होता है। एक VLAN जो RADIUS में मौजूद है लेकिन ट्रंक पर नहीं, वह एक सफल लॉगिन के बाद सन्नाटे की तरह दिखता है।
लॉग। पहचान, VLAN और साइट के साथ प्रत्येक Access-Accept को रिकॉर्ड करें। उस लाइन के बिना आप यह साबित नहीं कर सकते कि किस रिस्टबैंड ने कौन सा दरवाजा खोला है।
नीति तब व्यक्ति या डिवाइस रिकॉर्ड का अनुसरण करती है, न कि उस एक्सेस प्वाइंट का जिससे वे संयोग से जुड़े थे।
यह मापना कि क्या विभाजन वास्तव में काम कर रहा है
अधिक SSIDs का मतलब बेहतर आइसोलेशन नहीं है। यह धारणा ही कारण है कि कुछ साइटें दर्जनों नामों का प्रसारण करती हैं और फिर भी टिल VLAN पर एक अतिथि लैपटॉप पाती हैं।
प्रत्येक अतिरिक्त SSID बीकन और एयरटाइम ओवरहेड, अधिक कॉन्फ़िगरेशन, परीक्षण के लिए अधिक रोमिंग व्यवहार, और किसी साइट के मानक से भटकने के अधिक अवसर जोड़ता है। Cisco State of Wireless Report नेटवर्क विभाजन और गतिशील पहचान सत्यापन को वायरलेस जोखिम को कम करने के प्रमुख उपायों में रखता है, और यह मिश्रित-पीढ़ी के क्लाइंट, बड़ी IoT आबादी, और रेडियो व बैंड में सख्त दृश्यता आवश्यकताओं पर ध्यान केंद्रित करता है। बहुत कम अलगाव में इसके विपरीत विफलता होती है: एक संक्रमित अतिथि डिवाइस टिल, कैमरा, निवासियों या स्टाफ शेयर की ओर साइडवेज़ बढ़ सकता है।
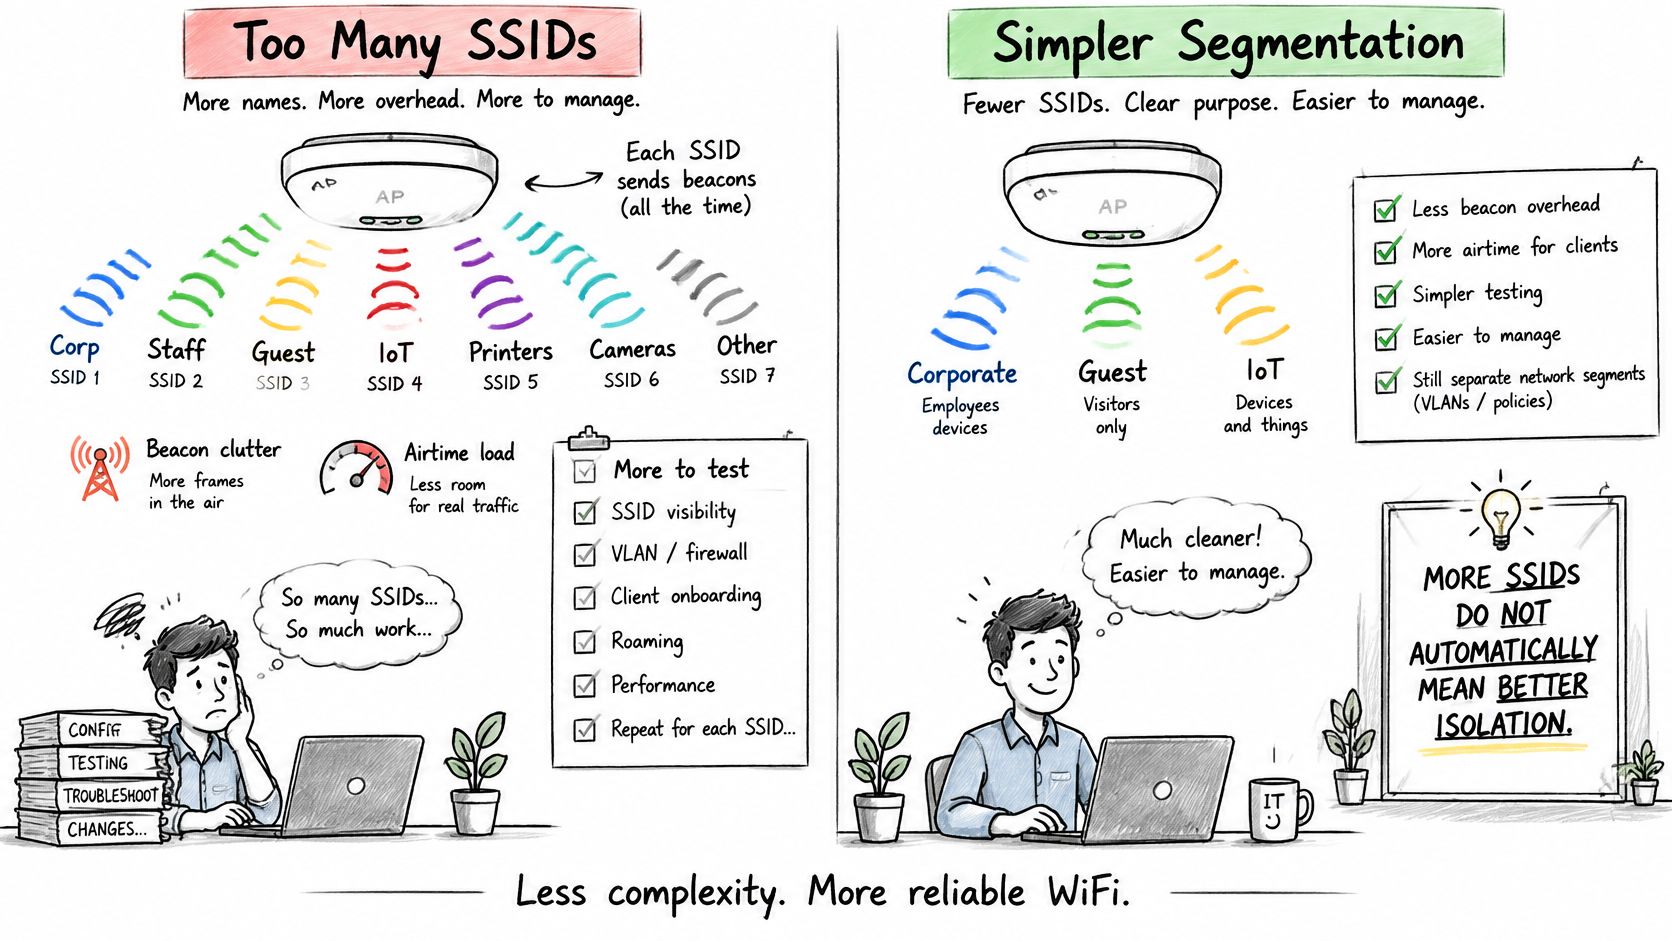
एक जीवनचक्र जिसे आप संचालित कर सकते हैं
- पहचान और जोखिम के आधार पर सेगमेंट परिभाषित करें, न कि इस आधार पर कि फ़ोन की WiFi सूची में कितने नाम आ सकते हैं।
- प्रमाणीकरण परिणाम से गतिशील रूप से नीति असाइन करें, ताकि समूह परिवर्तन के लिए एक नए SSID की आवश्यकता न हो।
- प्रत्येक अपवाद को दस्तावेज़ित करें, स्वामी और समाप्ति तिथि के साथ। बिना समाप्ति तिथि वाला अपवाद नया नेटवर्क बन जाता है।
- विफल प्रमाणीकरण, अनधिकृत ईस्ट-वेस्ट ट्रैफ़िक, और निरसन समय को मापें, और प्रत्येक तिमाही में एक ब्रेक-ग्लास पाथ का परीक्षण करें।
चार परिणामों पर डिज़ाइन का आकलन करें: कंटेनमेंट, रिवोकेशन समय, ऑडिट साक्ष्य, और परिचालन कार्यभार। SSID संख्या उस सूची में नहीं है। Wi-Fi 7 और सघन IoT इन उपायों को अधिक अत्यावश्यक बनाते हैं क्योंकि क्लाइंट पीढ़ियां आपस में मिलती हैं और डिवाइसों की संख्या बढ़ती है, और दृश्यता को सभी बैंडों में सुसंगत रहना पड़ता है।
एक पहचान को डिस्कनेक्ट करें, पुष्टि करें कि अगला प्रमाणीकरण अस्वीकार कर दिया गया है, और पुष्टि करें कि लॉग अस्वीकृति दिखाता है। यदि आप एक अकेले कैमरे के लिए ऐसा नहीं कर सकते हैं, तो वह सेगमेंट अभी वास्तविक नहीं है।
अपना WiFi एक्सेस कंट्रोल सेटअप चुनना
अपनी स्थिति के अनुसार चयन करें, न कि केवल नए साइफ़र के आधार पर।
- अतिथियों के साथ कैफ़े या घर: निजी तरफ WPA3-Personal, साथ ही आगंतुकों के लिए Captive Portal।
- प्रबंधित लैपटॉप के साथ लगभग 200 डेस्क का कार्यालय: MDM से प्रमाणपत्रों के साथ 802.1X, और एक अलग अतिथि पोर्टल।
- होटल, आवासीय ब्लॉक, या रियायत संपत्ति: प्रति-डिवाइस कुंजियाँ, कमरों, किरायेदारों और निश्चित उपकरणों के लिए पहचान-संचालित VLANs के साथ।
- कैंपस या स्थान जहाँ लोग घूमते हैं: कर्मचारियों के उपकरणों के लिए प्रमाणपत्रों के अलावा Passpoint या OpenRoaming।
हम उस फैलाव को तीन SSID में समेटते हैं: अतिथियों और BYOD के लिए Open, कर्मचारियों और विश्वसनीय उपयोगकर्ताओं के लिए Secure, और चीजों, किरायेदारों व समुदायों के लिए xPSK। एक प्लानर आपको यह चुनने की अनुमति देता है कि आज क्या कनेक्ट होता है और यह देखने में मदद करता है कि प्रत्येक समूह उन तीनों में कहां बैठता है।
सीलिंग पर पहले से मौजूद एक्सेस पॉइंट अक्सर यह तय करते हैं कि आप उनमें से किन तरीकों को चालू कर सकते हैं। किसी ऐसे डिज़ाइन का वादा करने से पहले प्रमाण पत्र, प्रति-डिवाइस कुंजी और CoA समर्थन की जांच करें जिसे हार्डवेयर पूरा नहीं कर सकता है।
- प्रत्येक डिवाइस समूह को सूचीबद्ध करें, जिसमें जटिल समूह भी शामिल हैं: ठेकेदार, लोन लैपटॉप, कमरे के टीवी।
- अतिथि, कर्मचारी, IoT, भुगतान और कैमरों के लिए उपयोग की जाने वाली समान मैपिंग का उपयोग करके प्रत्येक समूह को एक पहचान स्रोत और एक VLAN दें।
- प्रत्येक समूह के एक डिवाइस पर डिस्कनेक्ट-एंड-वेरिफ़ाई परीक्षण चलाएँ।
- एक सप्ताह के बाद लॉग पढ़ें। ऐसे स्वीकार खोजें जिन्हें आप समझा नहीं सकते हैं और ऐसे अस्वीकार जो वास्तविक काम को रोकते हैं।
- रोलआउट से पहले नेटवर्क इंजीनियर के साथ योजना की समीक्षा करें, विशेष रूप से तब जब RADIUS तक पहुँचा न जा सके।
प्रत्येक डिवाइस निरसन (revocation) के साथ पहचान-आधारित नियंत्रण ही ऐसा डिज़ाइन है जो सही मायने में स्केल होता है। एक पासफ़्रेज़ ऐसा नहीं कर सकता।
Purple Access अतिथियों, कर्मचारियों और उपकरणों को आपके द्वारा पहले से चलाए जा रहे एक्सेस पॉइंट्स पर उनकी अपनी पहचान या कुंजी देता है, ताकि WiFi एक्सेस कंट्रोल नए नाम वाला साझा पासवर्ड न बने। आप देख सकते हैं कि प्रत्येक समूह कहाँ उतरता है, बाकियों को छुए बिना एक डिवाइस को निरस्त कर सकते हैं, और नीति को लंबी SSID सूची के बजाय RADIUS में रख सकते हैं। अपनी साइटों को मैप करने और नेटवर्क इंजीनियर के साथ सेटअप पर चर्चा करने के लिए Purple Access पर जाएँ।