
Che cos'è l'autenticazione RADIUS? Come funziona e perché è importante
Published
L'autenticazione RADIUS utilizza un server centrale per stabilire se un utente o un dispositivo possa accedere a una rete e quali operazioni possa effettuare una volta connesso; l'access point interroga quindi tale server invece di verificare un elenco locale di password. Tuttavia, in caso di accesso riuscito, chi stabilisce se il dispositivo possa raggiungere i sistemi interni, utilizzare esclusivamente l'accesso WiFi ospiti o rimanere connesso a tempo indeterminato?
È questo il punto che sfugge a una semplice spiegazione del controllo password. RADIUS è anche un canale di criteri: gli apparati di rete ricevono istruzioni su come gestire la connessione, non solo se consentirla o meno.
Sommario
- Significato di RADIUS e perché è stato creato
- Come funziona un accesso RADIUS, passo dopo passo
- EAP-TLS e certificati per un'identità dispositivo forte
- Attributi RADIUS che determinano l'accesso alla rete
- Casi d'uso comuni di RADIUS e cosa stabilisce ciascuno
- Limiti ed errori comuni da evitare
- Stabilire se RADIUS è adatto alla propria rete
Che cos'è RADIUS e perché è stato creato
RADIUS sta per Remote Authentication Dial-In User Service. Dal punto di vista tecnico, si tratta di un protocollo, ossia un insieme condiviso di regole per lo scambio di messaggi, e non del server stesso. Un server RADIUS implementa tali regole e prende le decisioni relative all'accesso.
Si consideri un'organizzazione con punti di accesso wireless, switch per ufficio e un gateway di accesso remoto. Se ciascun dispositivo gestisse le proprie credenziali in modo autonomo, gli amministratori dovrebbero aggiornare elenchi separati ogni volta che una persona entra o esce dall'azienda. Centralizzare tali decisioni offre alle apparecchiature un punto di riferimento comune a cui inviare le richieste.
Tale problema è precedente al WiFi aziendale WiFi. Secondo la storia di RADIUS, Livingston Enterprises ha sviluppato il protocollo nel 1991, rispondendo a una richiesta di Merit Network relativa al controllo dell'accesso a NSFNET, una delle prime dorsali Internet. I server dial-up potevano così consultare un server di autenticazione condiviso invece di gestire credenziali indipendenti.
L'elenco ospiti condiviso
Si pensi a una struttura con diversi ingressi. Ogni porta ha un addetto alla sicurezza, ma ciascun addetto consulta la stessa lista di ospiti. La lista può anche distinguere tra un ingresso normale e l'accesso al backstage, mentre la struttura registra chi entra e chi esce.
RADIUS suddivide tali responsabilità in AAA:
- L'autenticazione stabilisce l'identità dell'utente o del dispositivo.
- L'autorizzazione determina quali servizi e risorse di rete possono essere usati.
- La contabilizzazione (Accounting) registra l'attività della sessione, inclusi gli eventi di connessione e disconnessione.
L'illustrazione mostra la differenza tra un dispositivo che richiede l'accesso e il server che decide se autorizzarlo.
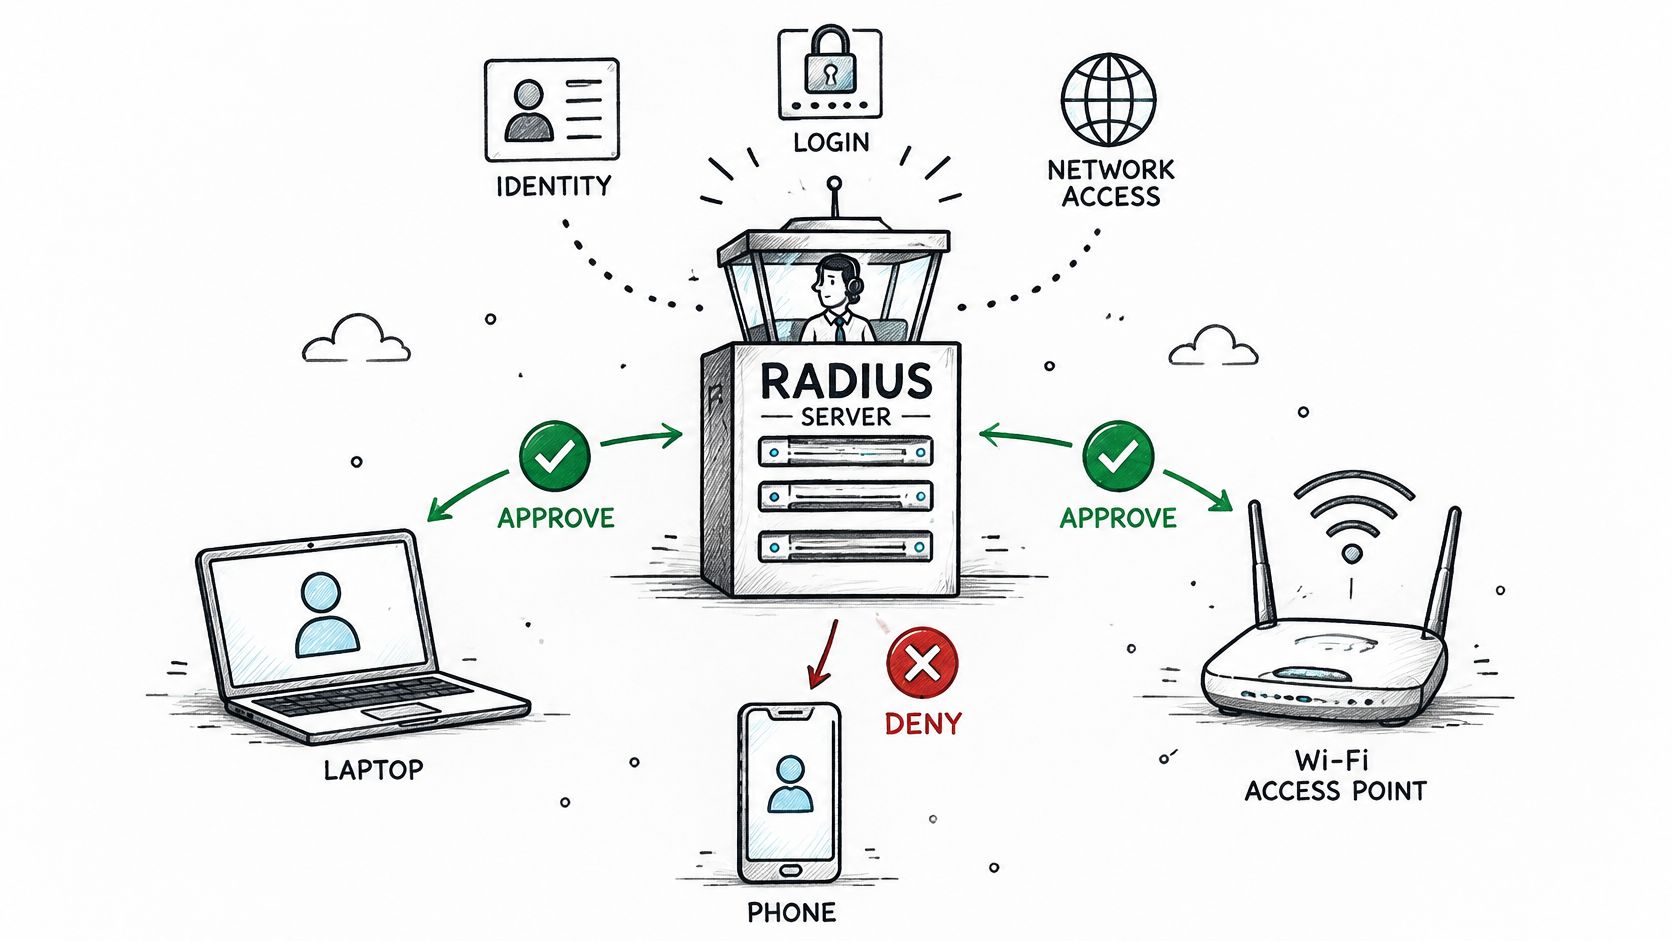
L'apparato che applica il risultato è denominato Network Access Server, o NAS. A dispetto del nome, potrebbe trattarsi di un access point, uno switch, un controller wireless o un gateway di rete privata virtuale.
Per i team che coordinano la connettività fisica e i controlli di identità, il servizio di distribuzione e manutenzione della banda larga di Southern Tier Resources rappresenta una risorsa infrastrutturale fondamentale. È importante mantenere distinte le responsabilità: l'installazione e la manutenzione della connettività costituiscono un'attività differente rispetto alla definizione degli utenti autorizzati a utilizzarla.
RADIUS rimane fondamentale nelle reti aziendali WiFi, nell'accesso remoto e nella sicurezza delle porte cablate poiché gli amministratori possono separare le decisioni sull'identità dagli apparati che le applicano, utilizzando un protocollo comune tra i diversi fornitori.
Come funziona il login RADIUS, passo dopo passo
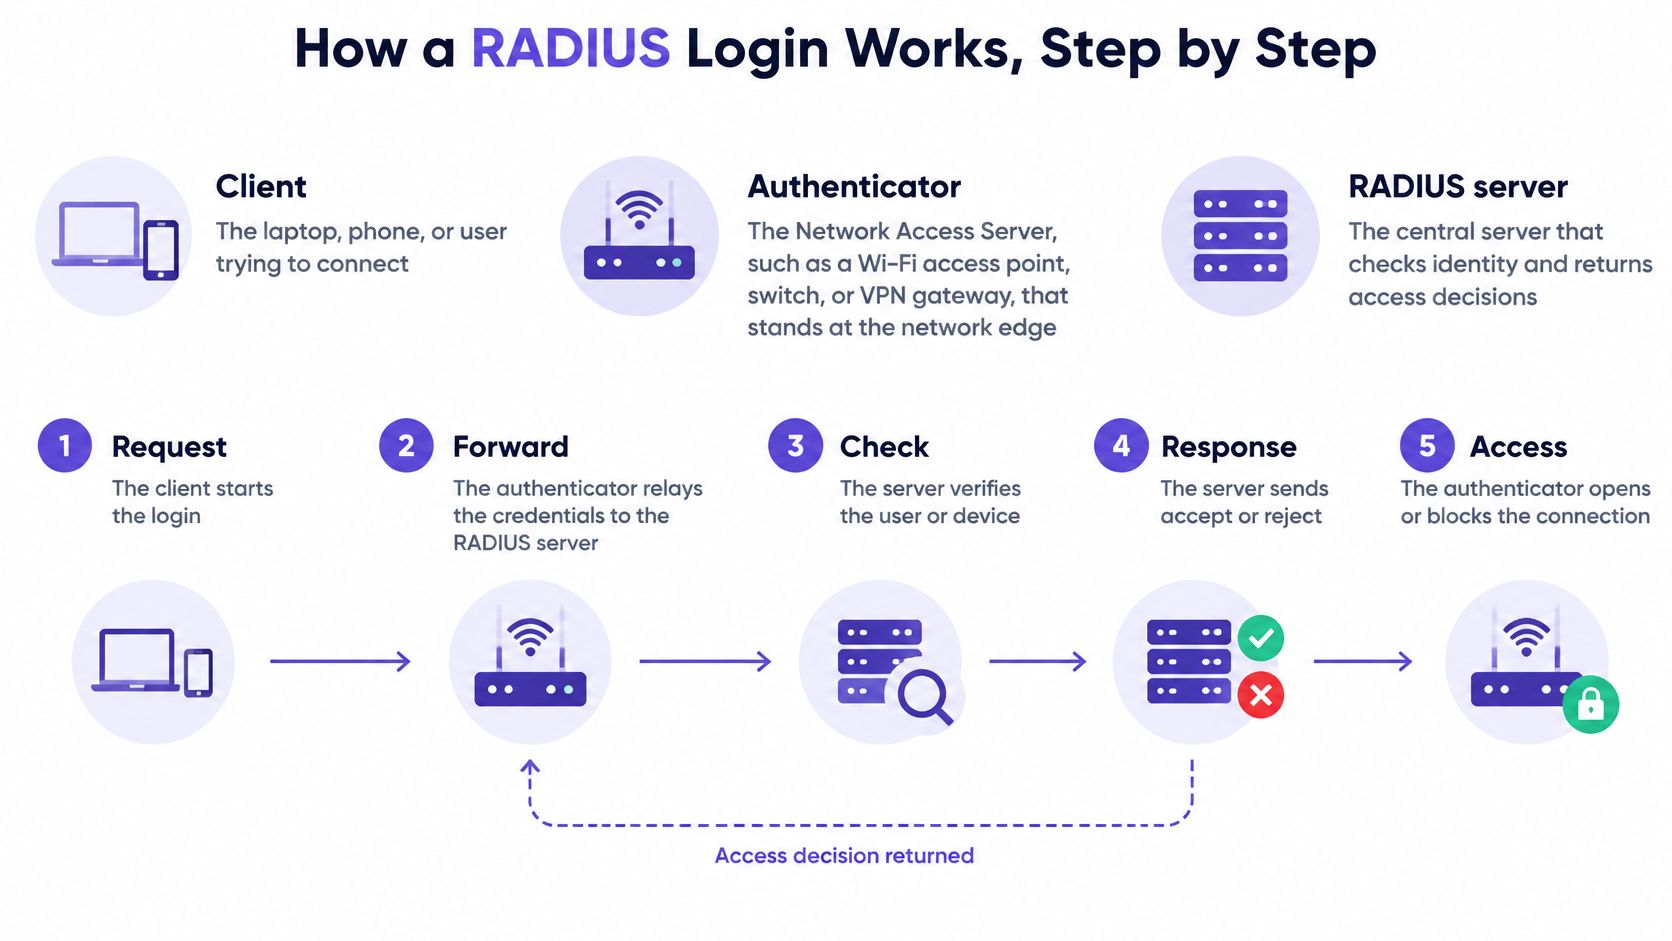
Iniziare separando i partecipanti:
- Endpoint o supplicant indica il laptop, lo smartphone o il software di autenticazione che richiede l'accesso.
- Autenticatore indica il NAS che controlla la connessione.
- Server di autenticazione indica il server RADIUS che valuta l'identità e i criteri.
In questo contesto si cela un'insidia di terminologia. Nella documentazione del protocollo, il client RADIUSè solitamente il NAS, non il laptop del dipendente. Il laptop è l'endpoint che tenta di connettersi.
Il diagramma fornisce una visione semplificata di tali ruoli.
Seguire la richiesta e la risposta
Per le distribuzioni UDP tradizionali, il riferimento Wireshark RADIUS individua UDP 1812 per l'autenticazione e l'autorizzazione e UDP 1813 per l'accounting. UDP (User Datagram Protocol) veicola singoli messaggi di rete senza stabilire una connessione di trasporto persistente.
L'endpoint richiede l'accesso. Ad esempio, un laptop si connette al WiFi aziendale e l'autenticatore avvia lo scambio di identità. L'accesso ordinario alla rete rimane controllato mentre l'autenticazione procede.
Il NAS invia un Access-Request. Inoltra le informazioni di autenticazione e il contesto di connessione all'endpoint di autenticazione RADIUS. La richiesta identifica sia la persona o il dispositivo che richiede l'accesso sia l'apparecchiatura di rete che gestisce la connessione.
Il server verifica gli elementi di prova. A seconda del metodo di autenticazione, può consultare una directory, convalidare l'affidabilità del certificato o utilizzare un servizio token. Una directory è un database di identità, non necessariamente il server RADIUS stesso.
Una richiesta di verifica continua la conversazione. Un Access-Challenge richiede un altro scambio di autenticazione quando il metodo lo necessita. Non significa automaticamente che una persona debba inserire un codice aggiuntivo.
Il server restituisce una decisione. Access-Accept consente l'accesso e può includere campi relativi alle policy. Access-Reject nega il tentativo.
L'autenticatore applica la risposta. Apre la connessione controllata e applica le istruzioni supportate, come l'assegnazione alla segmentazione di rete. In questo flusso, il NAS applica la decisione del server anziché approvare in modo indipendente l'identità.
L'accounting registra la sessione. Messaggi separati segnalano l'inizio della sessione, gli aggiornamenti intermedi e gli eventi di arresto. Questi record aiutano gli amministratori a distinguere un accesso riuscito da una connessione rimasta attiva.
Regola di risoluzione dei problemi: Individui l'ultimo scambio riuscito prima di modificare le credenziali. Una richiesta che non raggiunge mai il server rappresenta un problema diverso rispetto a un'identità rifiutata.
Utilizzare il filtro di visualizzazione radius di Wireshark o il registro di autenticazione NAS per seguire la sequenza. Confrontare la richiesta, la risposta e il contesto della sessione; verificare che il NAS abbia applicato la regola restituita invece di fermarsi al messaggio di accettazione.
Per una dimostrazione visiva dello scambio, consulti il video di accompagnamento.
EAP-TLS e certificati per una forte identità del dispositivo
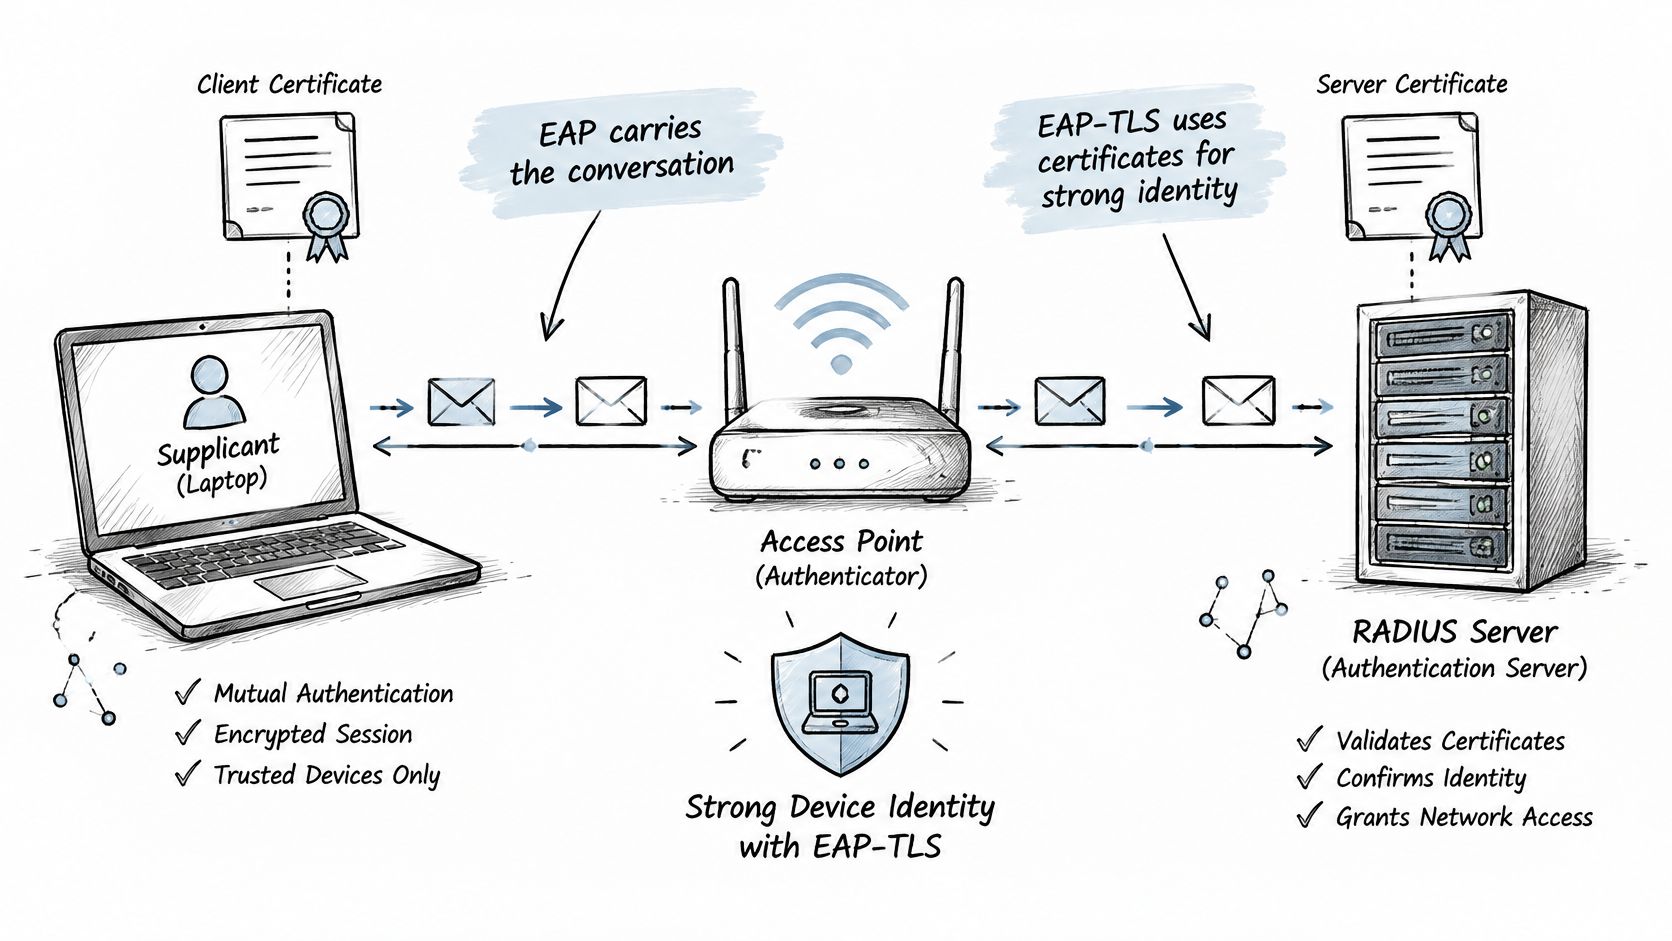
Extensible Authentication Protocol, o EAP, è un framework per la gestione del dialogo di autenticazione. Sulle reti WiFi enterprise WiFi e su quelle cablate 802.1X, lo standard di controllo dell'accesso basato su porta, l'autenticatore inoltra tale dialogo al server all'interno di attributi RADIUS EAP-Message.
L'access point non deve implementare direttamente ogni metodo di autenticazione. Il suo compito è inoltrare lo scambio e applicarne il risultato.
EAP-TLS utilizza la tecnologia Transport Layer Security con certificati per l'autenticazione reciproca. Il dispositivo dimostra il possesso della chiave privata del proprio certificato, mentre valida al contempo il server. Le specifiche EAP dell'RFC Editor descrivono l'autenticazione basata su certificati e come l'identità autenticata possa guidare l'autorizzazione e il tracciamento degli accessi.
Il diagramma mostra l'endpoint, l'access point e il server di autenticazione che partecipano a tale scambio.
I certificati richiedono un proprietario
Un certificato associa un'identità a una chiave crittografica pubblica. La corrispondente chiave privata deve rimanere protetta; la sola copia di un file di certificato non dovrebbe essere sufficiente per impersonare il dispositivo.
A differenza della rete WiFi con password condivisa, EAP-TLS non richiede una password comune per il personale. Tuttavia, richiede un'infrastruttura a chiave pubblica gestita, o PKI, che emetta certificati e mantenga la fiducia.
Integrare il ciclo di vita nella distribuzione:
- Rilasciare i certificati automaticamente. Utilizzare la gestione dei dispositivi mobili, o MDM, con Simple Certificate Enrollment Protocol, SCEP, o un connettore di registrazione supportato.
- Installare il certificato insieme al profilo di rete in modo che i dispositivi sappiano di quale identità server fidarsi.
- Rinnovare prima della scadenza, inclusi i dispositivi che trascorrono lunghi periodi fuori dall'ufficio.
- Revocare le credenziali in caso di smarrimento, dismissione o modifica dei criteri di accesso e assicurarsi che il servizio di autenticazione verifichi la revoca.
- Mantenere lo archivio di attendibilità, ovvero l'elenco delle autorità di certificazione attendibili e delle impostazioni di convalida del server del dispositivo.
Per un'alternativa basata su password, confronti EAP-TLS e PEAP prima di scegliere un metodo di onboarding.
I certificati scaduti possono causare disservizi. Un'associazione errata del campo d'identità Subject Alternative Name del certificato può associare un dispositivo al criterio sbagliato. Un server irraggiungibile o un meccanismo di fallback troppo permissivo possono generare interruzioni oppure accessi non autorizzati.
Un'identità solida del dispositivo dipende dalla gestione del ciclo di vita, non semplicemente dalla selezione di EAP-TLS in un menu di configurazione.
AtributiRADIUS che determinano l'Accesso alla rete
Gli attributi di posizionamento VLAN mostrano perché RADIUS è molto più di un semplice controllo di login. Una rete locale virtuale, o VLAN, è un segmento di rete logico: il personale e gli ospiti possono utilizzare la stessa infrastruttura di accesso pur ricevendo livelli di accesso alla rete differenti.
Gli attributi sono campi etichettati all'interno dei messaggi RADIUS. Essi veicolano i dati di autenticazione, il contesto della connessione e i risultati di autorizzazione; le specifiche RADIUS definiscono il meccanismo di attributo estensibile che rende possibili tali scambi di criteri.
Attributichiave RADIUS e relativo ambito di controllo
Questi sono valori di configurazione a titolo illustrativo, non impostazioni predefinite obbligatorie. L'esempio sulla sessione ospite esprime la regola di timeout piuttosto che prescrivere una durata universale.
| Attributo | Dati veicolati | Valore di esempio | Effetto sull'accesso |
|---|---|---|---|
| User-Name | Identità presentata | jsmith@example.com | Identifica la politica da applicare |
| EAP-Message | Pacchetti dello scambio di autenticazione | Dati dell'handshake EAP-TLS | Veicola la conversazione di autenticazione |
| Message-Authenticator | Controllo di integrità del pacchetto | Valore HMAC | Aiuta a respingere risposte contraffatte quando richiesto e convalidato |
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | Posizionamento VLAN | VLAN, Ethernet, identificatore VLAN del personale | Inserisce il dispositivo nella VLAN del personale configurata |
| Session-Timeout | Durata massima della sessione in secondi | Durata della sessione ospite convertita in secondi | Termina la sessione ospite a titolo illustrativo di otto ore |
| Filter-Id | Nome di un filtro o politica locale del dispositivo | guest-limited | Seleziona le restrizioni configurate sul dispositivo di imposizione |
| Calling-Station-Id | Indirizzo MAC del client | AA:BB:CC:DD:EE:FF | Associa la sessione a un indirizzo del dispositivo segnalato |
| NAS-IP-Address o NAS-Identifier | Apparato di rete richiedente | ap-floor2 come NAS-Identifier | Fornisce il contesto per le regole specifiche del sito |
| Acct-Session-Id | Identificatore della sessione di accounting | 1A2B3C4D | Collega i record di inizio, intermedi e di arresto |
HMAC indica un codice di autenticazione del messaggio basato su hash, ossia un controllo dell'integrità basato su chiave. Non sostituisce la crittografia del trasporto.
Vi sono diverse distinzioni importanti nell'analisi di questa tabella. L'attributo User-Name identifica l'identità dichiarata, ma è il metodo di autenticazione a fornirne la prova. L'attributo Calling-Station-Id fornisce il contesto del dispositivo, ma l'indirizzo hardware segnalato non costituisce di per sé una prova di identità solida.
Per il posizionamento della VLAN, inviare la combinazione completa di attributi tunnel prevista dall'apparato. La VLAN di destinazione deve già esistere ed essere raggiungibile attraverso i percorsi di rete pertinenti; la ricezione del suo identificatore non crea il segmento.
Filter-Id definisce una politica, piuttosto che contenere necessariamente le restrizioni stesse. Un limite di larghezza di banda si applica solo se l'apparecchiatura di applicazione supporta e mppa correttamente tale politica.
Un messaggio Access-Accept non costituisce una prova dell'effettiva applicazione delle restrizioni previste. Verifichi sul NAS il comportamento risultante della sessione, dei filtri e di VLAN.
L'accounting aggiunge la traccia di audit. L'abbinamento di un identificatore di sessione tra i diversi eventi di connessione aiuta gli analisti a distinguere le singole visite effettuate dalla stessa identità.
Testare le definizioni NAS, i segreti condivisi, i tentativi e l'invio dell'accounting insieme agli attributi. Una verifica dell'identità riuscita con campi di autorizzazione mancanti o registri incompleti garantisce agli amministratori un controllo nettamente inferiore rispetto a quanto suggerito dal risultato dell'accesso.
Casi d'uso comuni di RADIUS e relative decisioni
Un servizio RADIUS condiviso può supportare distribuzioni diverse, a condizione che gli amministratori definiscano il metodo di autenticazione e la politica corretti per ciascuna di esse.
Distribuzioni RADIUS comuni e relative decisioni
| Caso d'uso | Dispositivo di imposizione | Cosa decide RADIUS | Metodo tipico |
|---|---|---|---|
| WiFi del personale | Access point o controller | Ammette il dispositivo e seleziona la VLAN del personale | EAP-TLS o PEAP-MSCHAPv2 |
| WiFi per ospiti | Access point con portale captive | Concede l'accesso dopo l'accesso e applica i limiti di sessione | Accesso web o profilo Passpoint/OpenRoaming |
| Accesso VPN remoto | Concentratore VPN | Verifica l'utente e assegna una policy di gruppo o un pool di indirizzi | Password con codice monouso o EAP |
| Porta switch cablata | Switch di rete | Apre la porta per i dispositivi approvati e assegna una VLAN | EAP-TLS, o MAC authentication bypass per dispositivi senza supplicant |
| Amministrazione dei dispositivi di rete | Accesso a router o switch | Conferma i privilegi di amministratore e supporta l'accounting; i controlli a livello di comando richiedono un supporto esplicito della piattaforma | RADIUS o TACACS+ con un account directory |
PEAP-MSCHAPv2 è un'opzione basata su password: PEAP (Protected EAP) crea un tunnel TLS attorno al metodo interno di autenticazione tramite password. Richiede una rigorosa convalida del certificato del server e rappresenta spesso una scelta transitoria quando i certificati client non sono distribuiti.
I metodi di accesso ospiti risolvono un problema diverso. Un portale captive presenta una pagina di accesso sul web, mentre Passpoint e OpenRoaming utilizzano profili e configurazioni di identità supportati per l'individuazione della rete e l'autenticazione. Nessuno dei due deve implicare un accesso di livello pari a quello del personale.
Il MAC authentication bypass, o MAB, verifica l'indirizzo Media Access Control dichiarato da un dispositivo quando quest'ultimo non è in grado di eseguire un supplicant. Poiché gli indirizzi possono essere clonati, è opportuno inserire tali dispositivi in segmenti limitati anziché considerare questo controllo equivalente all'autenticazione tramite certificato.
Accesso alla rete rispetto ad accesso amministratore
TACACS+, ovvero Terminal Access Controller Access-Control System Plus, è un altro protocollo AAA comunemente utilizzato per l'amministrazione degli apparati. Esso separa autenticazione, autorizzazione e contabilizzazione (accounting), adattandosi a flussi di lavoro complessi relativi ai permessi amministrativi.
RADIUS restituisce comunemente autenticazione e autorizzazione insieme. Il RADIUS tradizionale non crittografa l'intero pacchetto, mentre TACACS+ protegge il corpo del pacchetto; nessuna delle due distinzioni elimina la necessità di un trasporto sicuro e di una configurazione corretta.
Inizi con il caso d'uso in cui l'accesso individuale è prioritario. Per le reti aziendali distribuite, una migrazione multi-sito da password condivise all'autenticazione enterprise dovrebbe includere la verifica dei dispositivi finali, la mappatura delle policy e un percorso di ripristino testato.
Limiti ed errori comuni da evitare
Un malintenzionato che modifica Access-Reject in Access-Accept evidenzia la vulnerabilità del considerare qualsiasi servizio di autenticazione centrale come automaticamente sicuro. Le RADIUS linee guida sulla sicurezza di JumpCloud descrivono come un attaccante on-path possa sfruttare le distribuzioni legacy interessate quando la convalida Message-Authenticator non viene imposta, il rischio associato a Blast-RADIUS.
Il RADIUS tradizionale utilizza comunemente UDP e meccanismi più datati basati su MD5. Robustezza delle credenziali, integrità della risposta e riservatezza del trasporto sono aspetti distinti: il miglioramento di uno non risolve automaticamente gli altri.
Proteggere lo scambio di politiche
- Richiedere la convalida Message-Authenticator per il traffico pertinente in base alle indicazioni attuali del fornitore. Confermare che i valori mancanti o non validi comportino il rifiuto.
- Utilizzare RADIUS su TLS, denominato anche RadSec, dove supportato, per proteggere lo scambio tra server e NAS.
- Ruotare i segreti condivisi e proteggerne l'archiviazione, oppure utilizzare la fiducia di trasporto basata su certificati dove le apparecchiature lo consentono.
- Applicare le patch a server, switch, controller e access point. Testare l'interoperabilità dopo la modifica dei requisiti di convalida.
Controllo di sicurezza: Verificare ciò che il NAS rifiuta, non solo quello che il server invia.
RADIUS inoltre non fornisce l'autenticazione a più fattori, o MFA, di per sé. Un provider di identità, un flusso di lavoro con codice monouso o un altro meccanismo integrato forniscono fattori aggiuntivi; la bozza di revisione IETF RADIUS illustra perché le presupposizioni operative e di protocollo continuino ad avere importanza riguardo a queste integrazioni.
Un certificato di dispositivo da solo non dimostra che una persona abbia completato l'autenticazione a più fattori (MFA). L'autenticazione del dispositivo stabilisce quale dispositivo provvisto di credenziali si sta connettendo; l'MFA utente fornisce ulteriori elementi di prova relativi alla persona.
Infine, la disattivazione di un'identità non interrompe universalmente una connessione già attiva. La riautenticazione, la fine della sessione o la funzione supportata di Modifica dell'autorizzazione, nota come CoA, devono imporre tale risultato.
Tratti il controllo degli accessi WiFi alla stregua di un sistema operativo: la revoca, i log, la disponibilità del server e il comportamento di fallback richiedono test coerenti in tutte le sedi.
Stabilire se RADIUS sia adatto alla propria rete
RADIUS è indicato quando l'accesso deve seguire identità individuali e criteri di gruppo, piuttosto che il possesso di una password condivisa. Una rete di piccole dimensioni e isolata potrebbe non richiedere un'infrastruttura aggiuntiva, ma i dispositivi gestiti, il turnover del personale e le autorizzazioni distinte per ospiti o collaboratori esterni costituiscono valide ragioni per prenderlo in considerazione.
Effettui la scelta in base ai controlli necessari e non al numero di access point. Una sede di piccole dimensioni con sistemi del personale sensibili può richiedere decisioni di accesso più rigide rispetto a una rete molto più grande riservata solo agli ospiti.
Elaborare un piano di distribuzione realizzabile
- Mappare i gruppi di accesso. Registrare le risorse a cui dovrebbero accedere personale, ospiti, fornitori e dispositivi automatici.
- Verificare il supporto degli apparati. Confermare la compatibilità degli attributi RADIUS, l'autenticazione enterprise, il trasporto protetto e il comportamento di accounting.
- Scegliere i percorsi di onboarding. Utilizzare l'accesso basato su certificati per gli endpoint gestiti e un portale o profilo roaming appropriato per gli ospiti.
- Assegnare la proprietà dei certificati. Indicare il team responsabile di registrazione, rinnovo, impostazioni di attendibilità e gestione dei dispositivi smarriti.
- Definire il comportamento in caso di guasto. Decidere se un servizio di autenticazione non disponibile debba bloccare l'accesso o consentire una procedura di fallback strettamente limitata.
- Testare prima di estendere. Includere identità respinte, server non disponibili, modifiche alle politiche e record di accounting incompleti.
Un servizio gestito costituisce un'alternativa alla gestione autonoma dei server di autenticazione. Il nostro Cloud RADIUS in Purple Access smista i dispositivi sulla rete aperta, sicura o xPSK in base all'identità, ciascuno sul proprio VLAN, e rifiuta gli utenti uscenti il cui account è stato disabilitato. Il nostro cloud RADIUS include un SLA di disponibilità del 99,9% nel contratto.
Per un'infrastruttura del settore ricettivo, il personale addetto ai servizi, alla reception e alle operazioni può autenticarsi utilizzando certificati EAP-TLS rilasciati da MDM tramite SCEP, ricevere il posizionamento nella VLAN in base al gruppo di directory e perdere l'accesso quando l'account viene disattivato.
Inizi con una sede rappresentativa. Confermi i gruppi, i tipi di dispositivo, le funzionalità di applicazione e i test di guasto prima di estendere la configurazione all'intera infrastruttura.
Purple Access combina il Cloud RADIUS gestito, l'autenticazione del personale basata su certificati e criteri VLAN basati sull'identità sui punti di accesso esistenti. Visiti Purple Access per discutere dei Suoi gruppi utente, dell'onboarding dei dispositivi e di un piano di implementazione pratico per il Suo primo sito.


