
Guida alla segmentazione VLAN: progettare, mappare e testare la rete
Published

Una rete può avere un nome WiFi per ospiti, una rete per il personale e una serie di reti di dispositivi, eppure lasciare un laptop di un ospite a una sola regola permissiva di distanza da un server del personale. L'elenco VLAN può sembrare ordinato, ma la domanda utile è se un dispositivo possa raggiungere qualcosa che non dovrebbe.
La segmentazione VLAN offre un modo pratico per separare il traffico su un'infrastruttura di switching condivisa. Questo non dimostra che la separazione sia sicura. È opportuno iniziare con i gruppi e le relative connessioni necessarie, assegnare i dispositivi in base all'identità ove possibile, quindi testare i percorsi che dovrebbero essere consentiti e bloccati.
Sommario
- Mappa delle VLAN di riferimento per ospiti, personale e dispositivi
- Come progettare i segmenti a partire dal proprio inventario degli asset
- Mappatura delle identità sulle VLAN tramite RADIUS
- Regole di segmentazione che limitano il movimento laterale
- Mantenere accurate le assegnazioni delle VLAN al variare di dispositivi e persone
- Verifica della tenuta effettiva della segmentazione
- Confermare la mappa dei segmenti e avviare un progetto pilota in una sede
Una mappa VLAN di riferimento per ospiti, personale e dispositivi
Una VLAN suddivide un'unica infrastruttura fisicamente connessa agli switch in domini di broadcast distinti, in modo che i dispositivi appartenenti a una rete logica non si trovino automaticamente in un'altra. Lo standard IEEE 802.1Q etichetta i frame Ethernet con un identificatore VLAN (VID), che gli switch utilizzano per mantenere il traffico associato alla LAN virtuale corretta, come descritto nello standard IEEE 802.1Q.
Ecco una mappa iniziale per una struttura con visitatori, personale, dispositivi dell'edificio, esterni e clienti terzi. I numeri delle VLAN sono assegnazioni di esempio, non requisiti universali. Gli ID per esterni e clienti terzi sono compilati come 50 e 60 per mostrare una modalità di riserva dello spazio per i gruppi che necessitano di un proprio segmento.
| Segmento | Rete | VLAN | Modalità di connessione dei dispositivi | Raggiungibile da questo/a VLAN |
|---|---|---|---|---|
| Ospiti e BYOD | Aperta | 10 | Portale captive o Passpoint, con consenso registrato | Solo Internet, isolamento client attivo |
| Laptop e telefoni del personale | Sicura | 20 | EAP-TLS tramite MDM, oppure SSO tramite Entra ID, Okta o Google Workspace | Solo server interni e stampanti designati |
| Serrature, termostati, sensori di perdite | xPSK | 40 | Una chiave legata al MAC per dispositivo | Solo cloud del fornitore, non raggiungibile dagli ospiti |
| Fornitori di manutenzione | xPSK | 50 | Chiave a tempo, nessun MDM richiesto | Solo i sistemi necessari per il lavoro, l'accesso termina l'ultimo giorno di lavoro |
| Inquilini o concessioni | xPSK | 60 | Una chiave per ciascun inquilino | Proprio/a VLAN, separato/a da clienti e sistemi del centro |
Consideri la tabella come una mappa degli accessi previsti, e non come la prova che l'accesso funzioni come descritto. Le VLAN forniscono una separazione logica e possono rendere una rete in crescita più facile da gestire, ma il VID da solo non crea una norma di sicurezza dettagliata. Trunking, assegnazione delle porte di accesso, instradamento e regole perimetrali devono tutti corrispondere alla progettazione.
Le VLAN rimangono una base comune: in un'indagine Omdia condotta su 352 responsabili della sicurezza nei settori sanitario e manifatturiero, il 64% utilizzava o pianificava di utilizzare le VLAN. La stessa indagine ha rilevato che quasi il 50% aveva subito un incidente che comportava un movimento laterale nell'anno precedente, a conferma che le zone di rete necessitano di controlli che vanno oltre l'etichetta VLAN (Rapporto sulla microsegmentazione di Omdia).
Redigere la propria versione di questa tabella, con i relativi responsabili e sistemi raggiungibili, prima di modificare qualsiasi configurazione dello switch.
Come progettare i segmenti a partire dall'inventario dei beni
Iniziare con la domanda che i team spesso tralasciano: cosa deve comunicare con cosa? I numeri VLAN vengono dopo. Assegnare gli ID prima di sapere quali dispositivi esistono e cosa devono raggiungere crea segmenti difficili da giustificare e ancora più difficili da mantenere.
La guida della CISA per la sicurezza delle infrastrutture di rete raccomanda di raggruppare i dispositivi con finalità simili e di separare i componenti con requisiti di sicurezza diversi. Per gli ambienti a più alto rischio, ciò può comportare VLAN distinte per l'IT e la tecnologia operativa, con controlli di accesso a livello 3 e firewall applicativi.
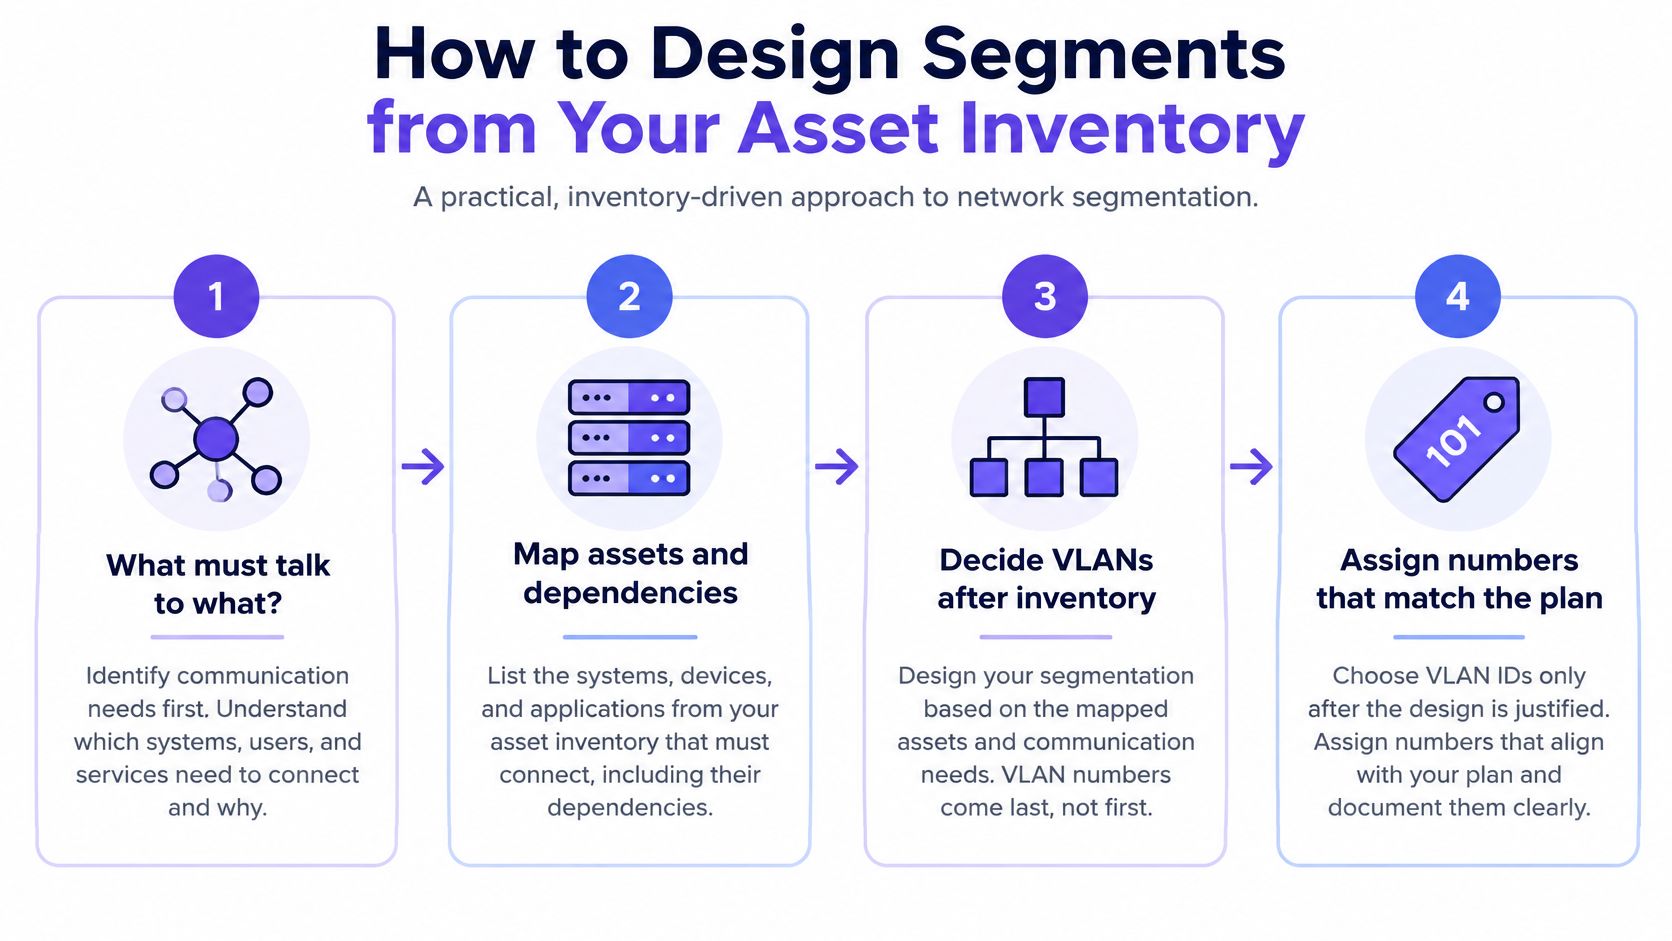
Utilizzare questa sequenza per trasformare l'inventario in una struttura operativa:
Censire i dispositivi e i relativi proprietari. Elencare endpoint, sistemi e interfacce di gestione, comprese telecamere, casse automatiche, controlli dell'edificio e apparecchiature di rete. Registrare chi possiede ciascun asset e chi può approvarne l'accesso. I dispositivi sconosciuti tendono a finire ovunque qualcuno riesca a collegarli online, ed è così che ereditano accessi che nessuno intendeva concedere.
Raggruppare per scopo e rischio. Separare i dispositivi degli ospiti, gli endpoint dei dipendenti, i sistemi di pagamento, le telecamere, i controlli dell'edificio, i server e la gestione della rete. Funzioni aziendali simili possono condividere una zona quando le loro esigenze di accesso e il livello di rischio sono comparabili.
Registrare i flussi legittimi minimi. Per ogni connessione richiesta, acquisire origine, destinazione, protocollo e porta. Se il team non è in grado di spiegare perché un flusso sia necessario, è opportuno considerarlo un candidato da rimuovere anziché un'eccezione da consentire.
Creare una VLAN e una subnet IP per ciascun gruppo. Mantenere le tecnologie operative a maggior rischio separate dall'IT laddove l'ambiente lo richieda. Scegliere i confini per riflettere le esigenze aziendali e di sicurezza, non la posizione fisica di uno switch.
Posizionare l'instradamento inter-VLAN in corrispondenza di un confine controllato. Inoltrare il traffico attraverso un firewall o un punto di controllo Layer 3 in cui il team possa applicare la policy. Non lasciare aperto l'instradamento solo perché le VLAN hanno nomi diversi.
Negare l'accesso come impostazione predefinita, poi aggiungere eccezioni specifiche. Limitare ciascuna regola approvata al protocollo, alla porta, alla direzione e alla destinazione richiesti. Registrare l'approvazione del proprietario per ogni eccezione.
Registrare nei log le decisioni sui confini fin dall'inizio. Rendere visibili i flussi consentiti e quelli negati, in modo che i team possano verificare l'operato delle regole.
Un gruppo di ristoranti, ad esempio, potrebbe separare i terminali dei punti vendita dai display della cucina. Se l'unica interazione richiesta è l'invio di una transazione da parte di un sistema POS a un terminale per carte di credito su una porta specifica, è preferibile consentire quel percorso specifico piuttosto che aprire un accesso generale tra le due VLAN.
Uno schema di numerazione può rendere la policy più facile da leggere. Un esempio consiste nel riservare intervalli per zona, ad esempio 10 per gli ospiti, 20 per il personale e 40 per i dispositivi, lasciando uno spazio libero per i gruppi successivi. Anche far corrispondere il terzo ottetto di una subnet al suo ID VLAN può rendere le regole del firewall più facili da analizzare, a condizione che lo schema si adatti al piano di indirizzamento esistente.
Per una regola da valutare oggi stesso, chiedersi: È possibile indicare il responsabile e il flusso aziendale sottostante? In caso contrario, non va inserita nel progetto approvato.
Mappatura delle identità sulle VLAN tramite RADIUS
Un dispositivo non deve accedere alla stessa VLAN di ogni altro dispositivo su una rete wireless condivisa. Con l'assegnazione basata sull'identità, è l'autenticazione a determinare la collocazione in rete.
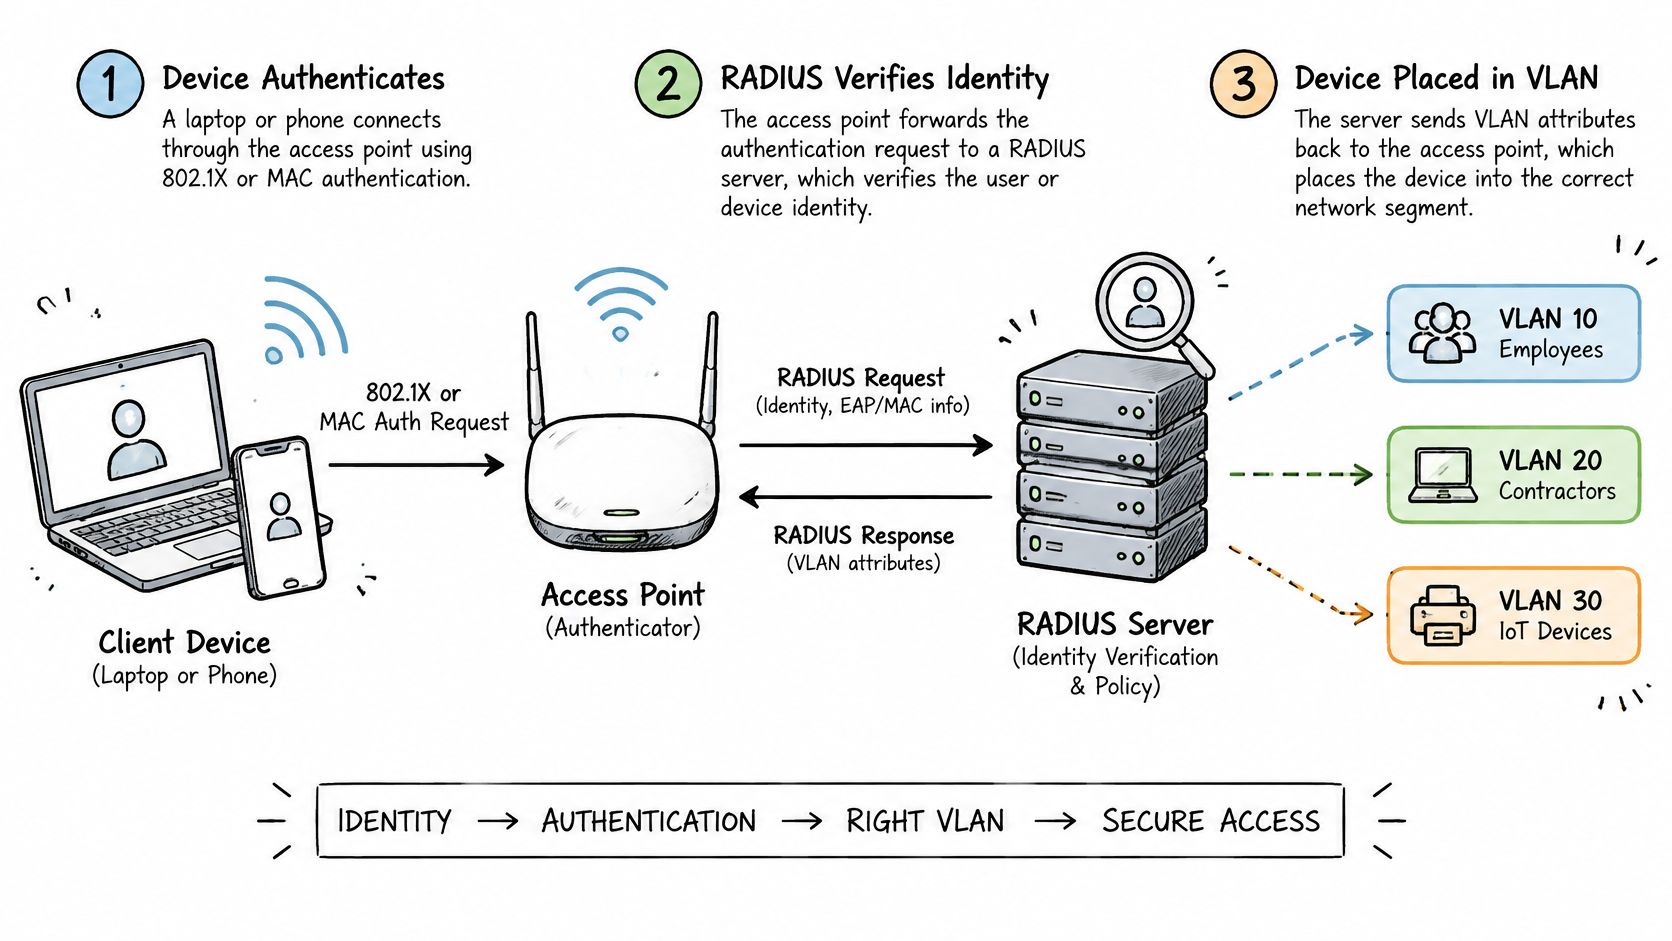
Cosa succede durante una connessione
Un'accesso 802.1X tipico segue una sequenza chiara. Il dispositivo invia una richiesta di autenticazione tramite l'access point o lo switch e la rete la inoltra a RADIUS. RADIUS verifica l'identità e, se accetta la richiesta, restituisce gli attributi VLAN. Lo switch o l'access point posiziona quindi la sessione sulla VLAN assegnata.
Gli attributi comunemente utilizzati per identificare la VLAN sono Tunnel-Type impostato su VLAN, Tunnel-Medium-Type impostato su 802 e Tunnel-Private-Group-ID impostato sul numero della VLAN. Tali valori devono corrispondere agli ID configurati nella rete; un'identità corretta abbinata a un attributo errato può collocare un dispositivo nel segmento sbagliato.
Applicare la mappatura a persone e dispositivi
Per il personale, EAP-TLS può utilizzare certificati emessi tramite la gestione dei dispositivi mobili (MDM). Il laptop aziendale gestito di un dipendente presenta il proprio certificato durante l'autenticazione e la policy di identità può posizionarlo nella VLAN del personale. In questo modo si evita di affidarsi a una password WiFi condivisa come base per l'accesso.
Un secondo percorso inizia con un identity provider del personale. L'appartenenza a un gruppo di Entra ID o Okta può essere trasmessa tramite SAML e SCIM in modo che, ad esempio, un membro del gruppo Amministrazione riceva la VLAN del personale, mentre un gruppo di consulenti esterni riceva la propria VLAN. Per un'analisi più approfondita del controllo degli accessi in questa configurazione, consultare WiFi controllo degli accessi e accesso basato sull'identità.
Alcuni dispositivi non possono eseguire 802.1X. Per questi, una chiave legata all'indirizzo MAC può fornire una credenziale individuale e un'assegnazione VLAN definita. Utilizzare una chiave per singolo dispositivo laddove sia necessario revocare un dispositivo senza modificare l'accesso degli altri dispositivi che utilizzano la stessa rete.
L'accesso condizionale e la postura del dispositivo dovrebbero far parte della decisione di connessione quando l'ambiente lo richiede. Se un dispositivo non rispetta una regola richiesta, rifiutarlo in fase di autenticazione invece di inserirlo in una VLAN presumibilmente più sicura, ipotizzando che il rischio sia contenuto.
Scrivere la mappatura da gruppo ad attributo a VLAN in una tabella prima di configurare RADIUS. Includere anche il comportamento di fallback: se RADIUS non è raggiungibile, una sessione esistente rimane connessa, ma i nuovi accessi falliscono in modalità protetta anziché finire sulla VLAN del personale. Un account disabilitato deve essere rifiutato al successivo tentativo di connessione, con i log di autenticazione che registrano quando e perché. L'assegnazione della VLAN avviene al momento del login; non viene rivalutata automaticamente durante la sessione, a meno che non si aggiunga una policy specifica a tale scopo.
Regole di segmento che limitano i movimenti laterali
Un dispositivo presente in una VLAN fidata non è fidato solo in virtù del punto in cui si è connesso. Il NIST distingue la segmentazione di rete dal modello zero trust: le VLAN creano zone a livello di sottorete, mentre le policy di accesso sono spesso applicate ai gateway per gruppi di host. Il modello zero trust non concede un accesso implicito in base alla posizione di rete (Pubblicazione Speciale NIST 800-215).
Utilizzare una matrice di flusso come politica operativa. Le condizioni sono importanti quanto la decisione di autorizzare o negare l'accesso.
| Origine | Destinazione | Regola | Condizione |
|---|---|---|---|
| Ospiti (VLAN 10) | Internet | Consenti | L'isolamento dei client blocca i dispositivi peer |
| Ospiti (VLAN 10) | Personale (VLAN 20) | Nega | Nessun instradamento, nega per impostazione predefinita |
| Personale (VLAN 20) | Ospiti (VLAN 10) | Nega | Nessun instradamento, nega per impostazione predefinita |
| Personale (VLAN 20) | File server designato | Consenti | Solo le porte necessarie |
| Dispositivi (VLAN 40) | Cloud del fornitore | Consenti | Solo in uscita, verso destinazioni fisse |
| Dispositivi (VLAN 40) | Personale (VLAN 20) | Nega | Controller raggiunto tramite un unico gateway approvato |
| Fornitori | Controlli dell'edificio | Consenti solo a titolo eccezionale | Sono necessarie l'approvazione del proprietario e una data di fine |
La regola per gli ospiti consente l'accesso a Internet impedendo al contempo ai dispositivi guest di avviare connessioni tra loro. Le due regole da guest a staff negano l'accesso in entrambe le direzioni, anziché affidarsi alla policy di una sola parte per proteggere l'altra. Il personale può raggiungere un file server nominativo solo sulle porte richieste dal relativo servizio. Un dispositivo può contattare in uscita il servizio cloud del proprio fornitore, ma la connessione del fornitore non deve diventare una via di accesso ai dispositivi del personale. Se un esterno deve accedere ai controlli dell'edificio, concedere l'accesso solo per l'incarico approvato e rimuoverlo alla data di fine concordata.
Anche i controlli all'interno di una VLAN sono importanti. I dispositivi nella stessa VLAN possono generalmente raggiungersi a vicenda, a meno che un altro controllo non lo impedisca. Utilizzare l'isolamento dei client per le reti ospiti e di dispositivi in cui la comunicazione tra pari non è necessaria, e i firewall host sui terminali del personale per limitare le connessioni locali.
Mantenere attive queste protezioni a livello di segmento:
- Rimuovere l'accesso predefinito: Inserire le porte dello switch non utilizzate all'esterno della VLAN predefinita e disabilitarle dove praticabile.
- Evitare una VLAN nativa attiva: Impostare la VLAN nativa su un ID non utilizzato.
- Limitare i trunk: Consentire solo le VLAN necessarie su ciascun collegamento switch.
- Proteggere la gestione: Inserire la gestione di rete nella propria VLAN e non fornire ad essa alcuna rotta dalle reti ospiti.
Un maggior numero di VLAN non equivale automaticamente a una maggiore sicurezza. Le linee guida del NIST supportano l'isolamento delle risorse critiche in zone di fiducia separate e la suddivisione progressiva dell'infrastruttura laddove ciò migliori il contenimento e il monitoraggio. Tuttavia, un numero inferiore di zone basate sul rischio può risultare più sicuro e più facile da gestire rispetto a un lungo elenco di VLAN ristrette, a condizione che l'applicazione consideri l'identità e le policy. In un'indagine condotta da Omdia tra i responsabili della sicurezza dei settori sanitario e manifatturiero, il 99% stava implementando o pianificando la microsegmentazione, mentre solo il 9% la utilizzava a protezione dei propri sistemi critici (Indagine Omdia sul divario della microsegmentazione).
Come regola pratica, se due gruppi hanno gli stessi requisiti di accesso e di rischio, possono appartenere a un'unica zona. Per maggiori dettagli sull'isolamento degli accessi dei visitatori, consultare questa guida alla sicurezza della rete WiFi per ospiti.
Mantenere accurate le assegnazioni di VLAN in base alle variazioni di dispositivi e persone
Un dipendente lascia l'azienda, un fornitore termina un lavoro o si sostituisce una serratura. Ciascuna modifica può lasciare una credenziale obsoleta collegata a una VLAN, pertanto i registri degli accessi devono seguire l'identità e il ciclo di vita di ciascuna persona o dispositivo.
| Evento | Azione | Tempistica | Effetto sull'accesso |
|---|---|---|---|
| Un dipendente lascia l'azienda | Disabilitare l'account; RADIUS rifiuterà la connessione successiva | Stesso giorno | L'accesso del personale alla VLAN termina |
| Dispositivo sostituito | Revocare la chiave legata al MAC e rilasciarne una nuova | Prima dell'installazione | Il dispositivo sostitutivo si connette alla VLAN della propria classe |
| Un ospite a lungo soggiorno effettua il check-out | La chiave scade alla data di fine impostata al momento del rilascio | Data di fine | L'accesso dell'ospite alla VLAN termina |
| Il lavoro del fornitore termina | La chiave a tempo scade | L'ultimo giorno di lavoro | L'accesso del fornitore alla VLAN termina |
| Un inquilino lascia l'immobile | Revocare solo la chiave di quell'inquilino | Al momento del rilascio dell'immobile | Gli altri inquilini rimangono connessi |
Una serratura dell'edificio con una chiave associata all'indirizzo MAC mantiene la propria chiave e le VLAN durante il cambio degli ospiti. La credenziale appartiene all'hardware, non all'ospite in partenza. È necessario revocarla quando la serratura viene sostituita, non al momento del check-out dell'ospite.
Per gli asset ad alto rischio, come i controlli dell'edificio e i sistemi di pagamento, richiedere un controllo delle modifiche esplicito prima di modificare un'assegnazione VLAN. Per l'accesso degli ospiti e per altri accessi temporanei, impostare una data di scadenza per le credenziali in modo che l'accesso termini senza fare affidamento sulla pulizia manuale.
In più sedi, mantenga un piano VLAN condiviso e vi registri le legittime differenze locali. In caso contrario, le configurazioni degli switch rischiano di diventare l'unica traccia di come è impostata una sede. Riveda regolarmente le eccezioni e le chiavi inutilizzate, e rimuova quelle prive di un proprietario attuale. Valuti il processo in base a se le identità corrispondono ancora ai segmenti previsti e se l'accesso termina quando dovrebbe, non in base al numero di VLAN nella mappa.
Verificare che la segmentazione sia effettivamente valida
Testare la raggiungibilità, non il conteggio delle VLAN. Per ciascun percorso previsto, verificare che la connessione consentita funzioni e che i percorsi vietati falliscano dal dispositivo o dal segmento che avvierebbe il traffico.
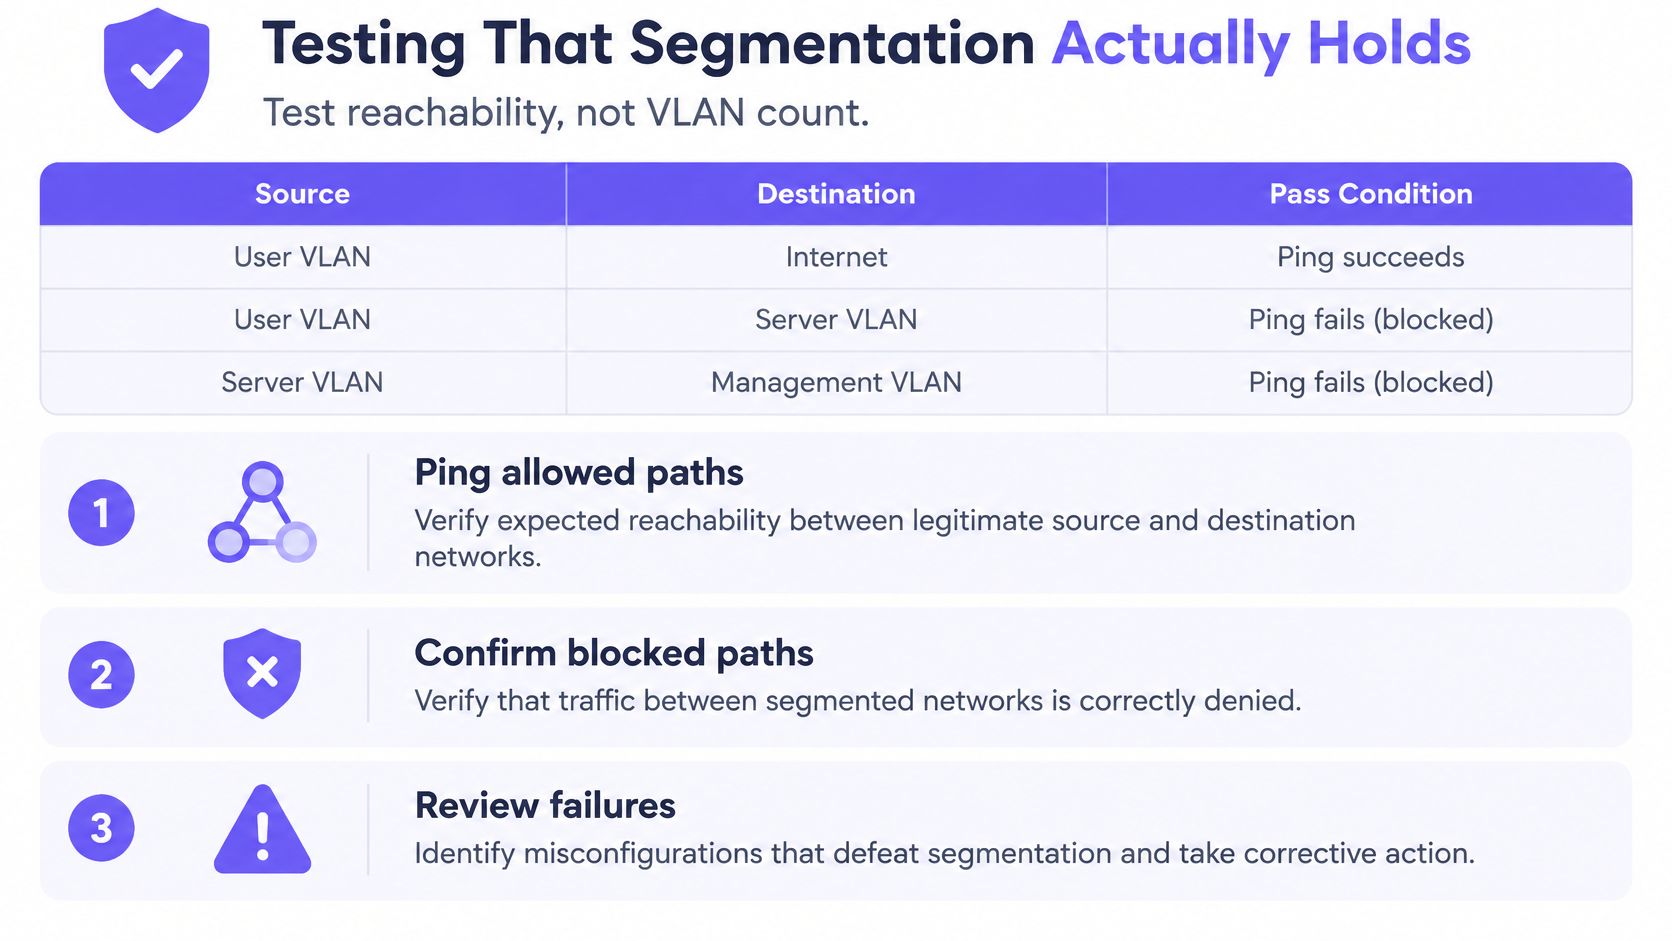
| Test | Da | A | Superato se |
|---|---|---|---|
| Portata laterale | Guest VLAN 10 | Staff VLAN 20 | Zero connessioni riuscite |
| Portata peer in guest VLAN | Dispositivo guest A | Dispositivo guest B | Bloccato dall'isolamento client |
| Perdita trunk | Porta di accesso | VLAN non utilizzata | Nessun frame con tag per la VLAN non utilizzata |
| Esposizione del dispositivo | Guest VLAN 10 | Controller serratura | Connessione rifiutata |
| Verifica eccezioni | Staff VLAN 20 | File server nominativo | È aperta solo la porta approvata |
La separazione logica può fallire a causa di ordinari errori di configurazione. Un trunk può trasportare il traffico per VLAN che non appartengono a quel collegamento. Una VLAN nativa può esporre il traffico in modo inatteso. Una porta dello switch non gestita può posizionare un dispositivo nella VLAN predefinita, mentre un instradamento permissivo o una regola del firewall troppo ampia possono riaprire percorsi che la progettazione intendeva bloccare.
Utilizzare tre controlli, quindi testare nuovamente le modifiche
Per prima cosa, eseguire una revisione della configurazione autenticata di switch e firewall. Verificare l'appartenenza VLAN sulle porte di accesso, le VLAN consentite sui trunk, la VLAN nativa, le interfacce di routing e le regole che consentono il traffico inter-VLAN.
In secondo luogo, eseguire scansioni di vulnerabilità su ciascun segmento. Una scansione può rivelare sistemi che non dovrebbero essere presenti, servizi esposti che richiedono una revisione e differenze tra la mappa prevista e la rete distribuita.
In terzo luogo, organizzi un penetration test che tenti un movimento laterale da ciascuna VLAN a minore affidabilità verso zone a maggiore affidabilità. Un test deve verificare percorsi realistici, non solo confermare che la rete abbia nomi di VLAN separati. Per indicazioni su come verificare lo stesso percorso di autenticazione, consulti come testare l'autenticazione RADIUS.
Dopo una modifica al firewall per un fornitore di sistemi point-of-sale, eseguire di nuovo i test dalla VLAN per ospiti al sistema POS e confermare che il traffico degli ospiti sia ancora bloccato. Quindi testare l'eccezione del fornitore dalla sua sorgente approvata e confermare che sia aperta solo la relativa porta approvata.
Eseguire questi controlli dopo ogni modifica pertinente:
- Verificare i percorsi consentiti: Confermare che le applicazioni necessarie continuino a connettersi.
- Verificare i percorsi negati: Tentare connessioni che la policy prevede debbano fallire.
- Controllare l'assegnazione di porta e VLAN: Confermare che i dispositivi di test finiscano nel segmento previsto.
- Esaminare i log di perimetro: Confermare che le decisioni di autorizzazione e diniego vengano registrate.
- Registrare l'approvazione: Mantenere un responsabile e una motivazione per ogni eccezione attiva.
Un test può considerarsi superato solo quando i percorsi non autorizzati falliscono, le decisioni sui confini vengono registrate e ogni eccezione ha un responsabile documentato. Se un test fallisce, correggere la regola ed eseguire nuovamente lo stesso test prima di chiudere il ticket.
Confermare la mappa dei segmenti ed avviare un progetto pilota in un sito
Un'implementazione affidabile inizia con una mappa concordata e un sito in cui il team possa verificare la struttura a fronte di dispositivi reali. Utilizzare questo percorso decisionale:
- Confermare ciascun gruppo con il rispettivo proprietario. Associare il gruppo a una VLAN, a una sorgente di identità e ai sistemi che deve raggiungere.
- Utilizzare lo strumento di pianificazione. Selezionare ciò che si connette alla rete oggi e verificare dove ciascun gruppo andrebbe a posizionarsi tra le tre reti.
- Condurre un progetto pilota in una sede. Eseguire i test di raggiungibilità con i proprietari della sede e confermare che i servizi quotidiani continuino a funzionare.
- Procedere con il roll-out solo dopo il superamento del pilota. Mantenere le eccezioni vincolate a proprietari nominativi prima di applicare la configurazione altrove.
Purple Access utilizza tre SSID anziché sette, con l'identità che determina la VLAN e ogni residente, inquilino o gruppo di dispositivi posizionato nel proprio segmento. Il suo strumento di pianificazione consente ai team di mappare ciò che si connette oggi alle tre reti, mentre le sessioni di progettazione con esperti consentono di verificare il piano prima della distribuzione.
Un VLAN è un confine che è necessario dimostrare, non un'etichetta da assegnare.
Eseguire lo strumento di pianificazione o prenotare una sessione di progettazione prima di modificare la configurazione dello switch.
Purple Access può mappare reti aperte, sicure e xPSK su assegnazioni VLAN basate sull'identità sugli access point esistenti, con revoca e registro di audit. Utilizzare lo strumento di pianificazione Purple Access per mappare i gruppi di dispositivi attuali, quindi convalidare le regole di raggiungibilità prima della distribuzione.


