
Che cos'è Passpoint? Spiegazione del WiFi automatico e sicuro
Published

Passpoint è una certificazione della WiFi Alliance basata su Hotspot 2.0 che consente a un dispositivo di registrarsi automaticamente a una rete partecipante quando possiede credenziali valide, invece di selezionare un SSID e digitare una password.
Se un telefono può passare da una ripetitore di rete mobile all'altro senza chiedere di effettuare ogni volta l'accesso, perché il WiFi chiede ancora ai visitatori che ritornano di cercare il nome di una rete, attendere una pagina web e autenticarsi di nuovo? Questo divario viene solitamente considerato normale. Ma non si tratta di un limite tecnico. È ciò che accade quando l'accesso è strutturato attorno a una password condivisa o a una pagina di portale, piuttosto che a un'identità già presente sul dispositivo.
Sommario
- Cos'è Passpoint e perché è più sicuro degli hotspot aperti
- Come si connette Passpoint senza richiedere una password
- Come i dispositivi ottengono un profilo Passpoint
- Confronto tra Passpoint, portali captive e OpenRoaming
- Dove viene distribuito Passpoint e cosa non fa
- Stabilire se Passpoint è adatto alla propria rete
Che cos'è Passpoint e perché è più sicuro rispetto agli hotspot aperti
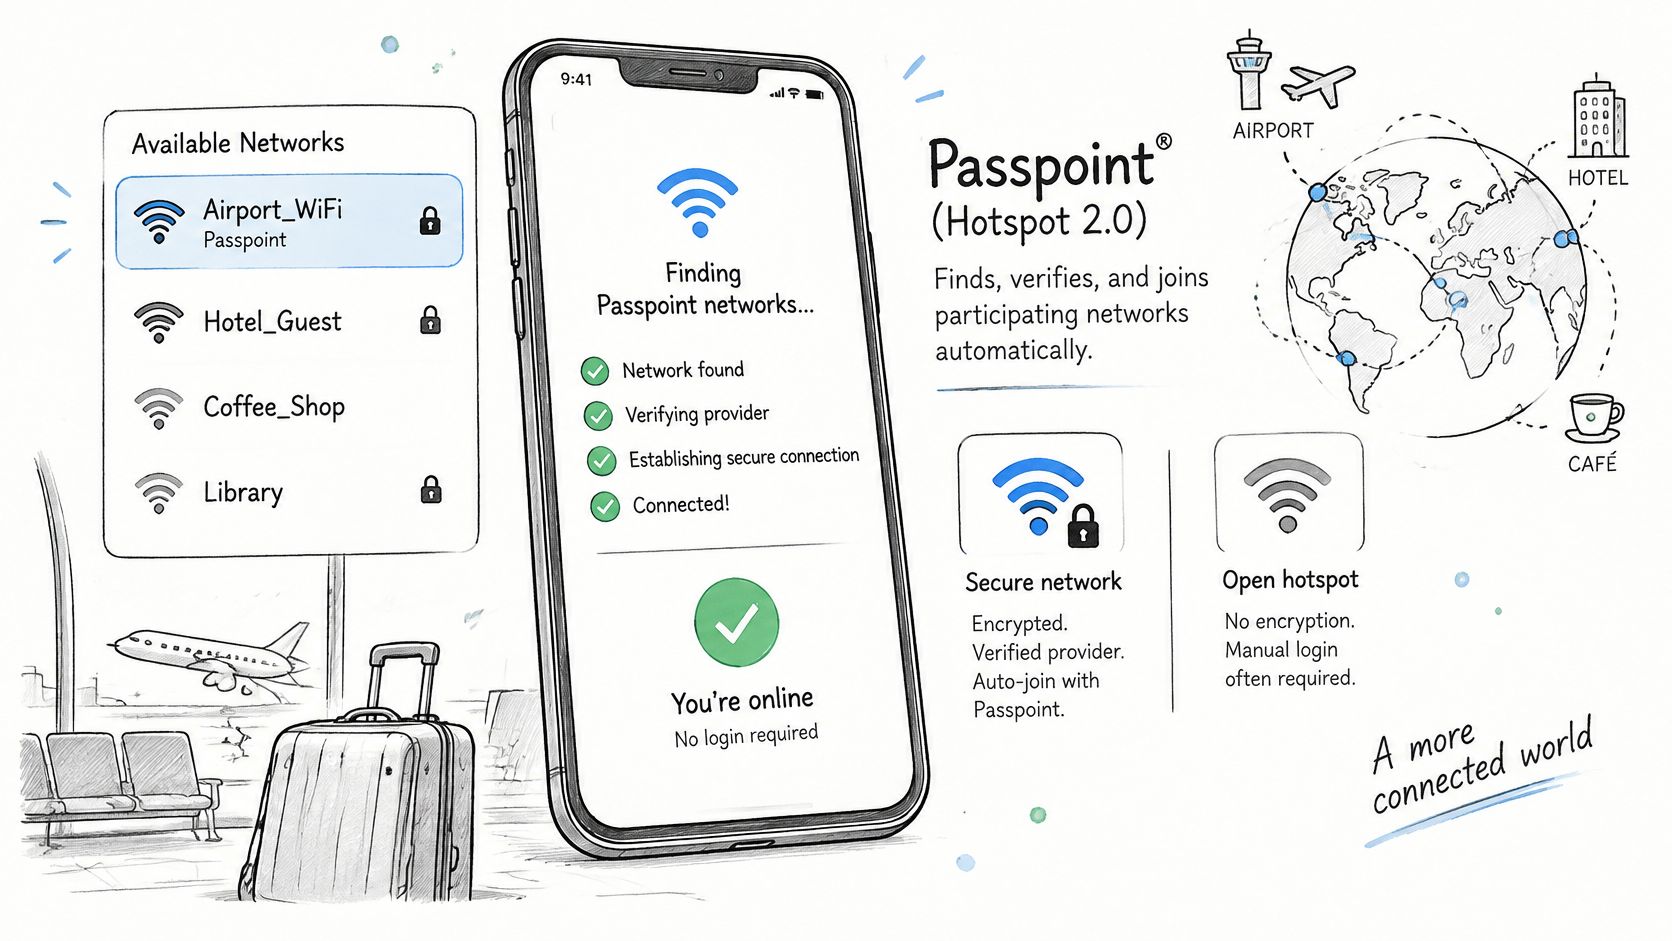
Passpoint, chiamato anche Hotspot 2.0, è il programma di certificazione della WiFi Alliance che consente a un dispositivo di individuare, verificare e accedere automaticamente a una rete partecipante quando possiede credenziali valide. Secondo la panoramica tecnologica WiFi Alliance Passpoint, utilizza lo standard IEEE 802.11u per l'individuazione prima dell'associazione, lo standard IEEE 802.1X per l'autenticazione e WPA2-Enterprise o WPA3-Enterprise per l'accesso crittografato.
Passpoint è una certificazione della WiFi Alliance basata su Hotspot 2.0. Utilizza lo standard 802.11u per rilevare le reti prima di connettersi, l'architettura 802.1X per verificare l'identità e gli standard WPA2-Enterprise o WPA3-Enterprise per crittografare il collegamento.
Si può immaginare come una tessera associativa accettata presso le strutture partner. Ci si registra una sola volta, la tessera rimane nel portafoglio e il personale di ogni sede la verifica invece di chiedere di firmare un registro degli ospiti. Un hotspot aperto funziona al contrario: occorre cercare la porta giusta, digitare nuovamente una password condivisa da tutti e ripetere la procedura alla visita successiva.
Origine dello standard
La WiFi Alliance ha introdotto la Release 1 nel 2012, mirata inizialmente all'accesso sicuro ai hotspot e al roaming tra provider, per poi introdurre la Release 2 nel 2014 con registrazione online e supporto per l'iscrizione di dispositivi privi di SIM. Questa cronologia è importante perché Passpoint non è stato progettato come una pagina di login più accattivante. È stato progettato per orientare il WiFi pubblico verso il roaming basato su credenziali.
Perché il modello di sicurezza è più solido
Una rete con portale captive aperta generalmente non presenta credenziali per singolo dispositivo a livello WiFi. Il portale può raccogliere un indirizzo e-mail o un voucher dopo l'associazione, ma ciò non dimostra l'identità di ciascun dispositivo allo stesso modo e non crittografa di per sé il collegamento wireless. Il sistema certificato Passpoint utilizza 802.1X ed EAP al posto di una chiave condivisa, in modo che la rete verifichi una credenziale collegata a un dispositivo, un utente, una SIM o un fornitore.
Le linee guida di sicurezza della WiFi Alliance per il programma Passpoint stabiliscono che Passpoint richiede i Protected Management Frames, che aiutano a prevenire lo spoofing dei frame di gestione e determinati attacchi di deautenticazione o impersonificazione. Identificano inoltre l'ispezione del traffico di Livello 2, il proxy ARP, la conversione da multicast a unicast e la randomizzazione delle chiavi di gruppo come meccanismi in grado di ridurre l'esposizione tra client sugli hotspot pubblici.
La scelta delle credenziali cambia comunque il risultato. Il sistema EAP-TLS può assegnare a ciascun dispositivo un certificato, fornire un'autenticazione reciproca e consentire la revoca mirata. L'EAP basato su SIM vincola l'accesso alle credenziali dell'operatore mobile. La sicurezza dipende quindi dal tipo di credenziale e dalla configurazione del backend, e il backhaul tra l'hotspot e l'infrastruttura centrale del provider richiede ancora protezione.
Questo è anche il limite da tenere presente. Un dispositivo smarrito e non protetto può contenere un profilo valido e criteri di backend deboli possono vanificare un'autenticazione solida. L'accesso automatico migliora il livello WiFi, ma non sostituisce un buon controllo dei dispositivi o una corretta progettazione della rete. Le strutture che affrontano problemi di prestazioni quotidiane devono comunque curare i concetti di base, e questa guida su come migliorare il WiFi per le videochiamate è un utile promemoria del fatto che autenticazione, copertura e larghezza di banda risolvono problemi diversi.
Come si connette Passpoint senza richiedere una password
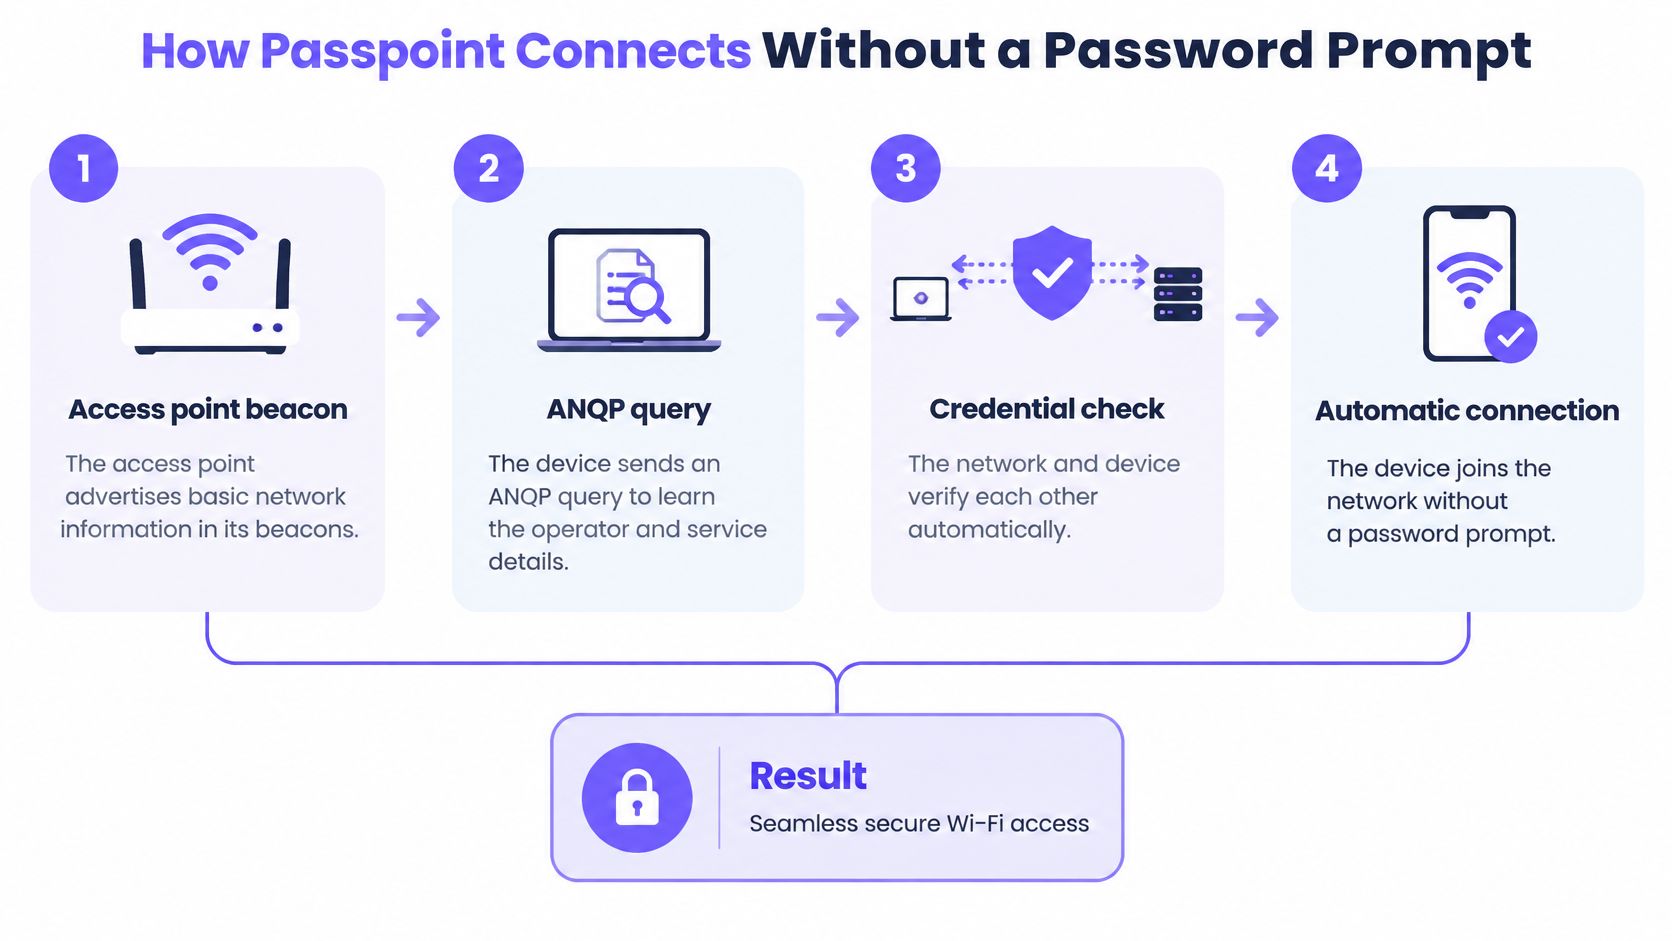
La connessione appare immediata poiché la maggior parte dell'operazione avviene prima dell'associazione. Il dispositivo richiede le informazioni sulla rete, verifica se il provider è già ritenuto affidabile e, solo in tal caso, effettua la connessione e l'autenticazione.
Il diagramma sottostante riassume la medesima sequenza in quattro fasi.
I sei passaggi in ordine
- Beacon dell'access point: L'access point trasmette le informazioni di rete di base nei propri beacon. In questo modo segnala a un dispositivo compatibile la disponibilità di maggiori dettagli prima di procedere alla connessione.
- Query ANQP: Il dispositivo invia una query Access Network Query Protocol per conoscere l'identità dell'operatore, il tipo di connettività, i partner di roaming e i servizi supportati. Cisco descrive l'ANQP come il meccanismo di query e risposta per le funzionalità di rete nella sua nota tecnica su Hotspot 2.0.
- Confronto dei profili: Il dispositivo confronta tali risposte con l'abbonamento configurato o il profilo di credenziali già in suo possesso. Ciò impedisce i tentativi di connessione casuali a reti per le quali non si possiedono i diritti di accesso.
- Selezione della rete: In caso di corrispondenza, viene selezionata una rete idonea senza che l'utente debba scegliere un SSID. In assenza di corrispondenza, non viene forzato alcun accesso.
- Autenticazione EAP: Viene eseguito un metodo EAP enterprise, il più delle volte EAP-TLS con un certificato del dispositivo, oppure EAP-TTLS con credenziali incapsulate. Se si desidera valutare l'autenticazione basata su certificati rispetto ai metodi basati su password, questo confronto tra i metodi di autenticazione EAP-TLS e PEAP ne illustra i compromessi pratici.
- Decisione AAA e RADIUS: La rete di accesso trasmette la richiesta a un servizio AAA o RADIUS principale. Tale servizio stabilisce se il dispositivo è autorizzato e quale norma applicare.
La distinzione tra le varie fasi è l'aspetto che spesso sfugge ai lettori. L'ANQP gestisce l'individuazione. L'AAA gestisce le autorizzazioni. L'ANQP non concede l'accesso e RADIUS non effettua la selezione tra le reti nelle vicinanze. Ciascuna componente risolve una metà del problema.
Il breve video sottostante illustra visivamente il flusso di connessione, un valido aiuto qualora i concetti di beacon, query e autenticazione sembrino riferirsi a un unico evento.
Errore comune: un dispositivo privo di un profilo valido non può utilizzare Passpoint solo perché l'access point lo supporta. Passa al normale WiFi e richiede le credenziali, un login al portale o una password condivisa.
È possibile verificare il risultato senza la cattura dei pacchetti. Verifichi la presenza di un profilo provider salvato nelle impostazioni del WiFi dispositivo, quindi disconnetta e riconnetta il dispositivo. Una connessione Passpoint funzionante si riconnette senza mostrare prima una pagina del portale.
Come i dispositivi ottengono un profilo Passpoint
La connessione automatica inizia con una fase di configurazione iniziale una tantum. Un dispositivo necessita di un profilo o di un'identità prima di poter riconoscere una rete aderente, confrontare ciò che tale rete trasmette e presentare la credenziale corretta.
Quel profilo è l'elemento chiave dell'intero sistema. Senza di esso, il dispositivo non ha nulla da confrontare, nessun provider attendibile da selezionare e nessuna credenziale da inviare. Con il profilo, la stessa registrazione può essere riutilizzata nelle visite successive anziché ricominciare da capo in una pagina di login.
Percorsi di provisioning a confronto
| Percorso | Credenziale | Ambito di applicazione |
|---|---|---|
| Registrazione online | Account creato sul dispositivo durante l'iscrizione | Dispositivi senza SIM, onboarding Release 2 |
| EAP basato su SIM | Credenziali SIM dell'operatore di rete mobile | Offload dell'operatore |
| Certificato EAP-TLS | Certificato del dispositivo emesso dal provider | Identità aziendale con revoca mirata |
| Identità OpenRoaming | Identità da un identity provider aderente | Roaming tra le reti aderenti |
| Profilo provider manuale | Profilo configurato sul dispositivo | Parco dispositivi gestito e registrazioni guidate dal provider in cui l'IT installa direttamente il profilo |
La registrazione online richiede un impegno iniziale maggiore all'utente, ma colma una lacuna importante. Consente a un dispositivo privo di scheda SIM di registrarsi in autonomia, in modo che un laptop o un tablet non vengano esclusi solo perché privi di un abbonamento di rete mobile. Dopo la prima registrazione, le connessioni successive non richiedono più la procedura di iscrizione.
L'EAP basato su SIM affida la gestione delle identità a un sistema esterno. La credenziale dell'operatore mobile è già presente nello smartphone, il che si adatta perfettamente all'offload da rete mobile a rete fissa quando il provider desidera che i dispositivi idonei passino alla rete WiFi senza distribuire password. La struttura deve comunque disporre dell'accordo di roaming adeguato e del corretto instradamento di backend.
I certificati EAP-TLS sono adatti alle organizzazioni che gestiscono direttamente i dispositivi. Il provider rilascia un certificato al dispositivo, l'autenticazione reciproca controlla entrambe le parti e il reparto IT può revocare quel singolo certificato se il dispositivo viene smarrito o dismesso. Per i dispositivi misti, personali e di lavoro, le nostre linee guida sulla registrazione BYOD per le reti aziendali mostrano come le scelte di registrazione influiscano sull'assistenza e sul controllo.
Un'identità OpenRoaming proviene da un identity provider aderente. L'utente si registra una sola volta con tale provider e le reti che accettano quell'identità possono autenticare il dispositivo al suo arrivo. Un profilo provider manuale segue la stessa logica su scala più ridotta, con il provider o il team IT che inseriscono la configurazione direttamente sul dispositivo.
Cosa verificare prima di affidarsi a un profilo
Il supporto dei dispositivi e dei sistemi operativi varia, pertanto è necessario verificare la compatibilità sui telefoni, laptop e tablet effettivi utilizzati dagli utenti prima di pianificare un'implementazione. Non effettui i test solo su un nuovo smartphone top di gamma se il personale utilizza dispositivi più datati.
È inoltre possibile verificare se il provisioning ha avuto esito positivo. Il profilo dovrebbe apparire nelle impostazioni del WiFi e il dispositivo dovrebbe riconnettersi senza passare da una pagina di portale. Dopo l'autenticazione, gli attributi di autorizzazione RADIUS possono collocare ospiti, personale e dispositivi gestiti in segmenti distinti; pertanto, il percorso scelto influisce non solo sull'accesso, ma anche sulla destinazione finale del dispositivo.
Passpoint, portali captive e OpenRoaming a confronto
Inizi con la visualizzazione affiancata, quindi utilizzi le note sottostanti per l'interpretazione.
| Aspetto | Passpoint | Portale captive | OpenRoaming |
|---|---|---|---|
| Modalità di connessione del dispositivo | Selezione automatica dalle informazioni di rete trasmesse | Scelta manuale della rete, poi pagina web | Automatica tramite un profilo Passpoint abilitato per OpenRoaming |
| Accesso a ogni visita | No, quando sono presenti credenziali valide | Sì, la pagina del portale viene visualizzata ogni volta | No, il profilo si riconnette automaticamente |
| Credenziali utilizzate | Certificati, credenziali SIM o un profilo con provisioning | Dati ospite, voucher, social login o codice SMS | Identità da un identity provider partecipante |
| Crittografia | WPA2-Enterprise o WPA3-Enterprise con 802.1X | Spesso rete aperta o chiave condivisa, a seconda della struttura | Eredita WPA2-Enterprise o WPA3-Enterprise da Passpoint |
| Base degli standard | IEEE 802.11u, IEEE 802.1X, Hotspot 2.0 | Autenticazione web specifica del fornitore | Basato su Passpoint, regolato dalla Wireless Broadband Alliance |
| Sede tipica | Operatori di telecomunicazioni, aeroporti, grandi strutture | Bar, hotel, la maggior parte delle reti WiFi pubbliche | Roaming tra le reti partecipanti per gli utenti registrati |
Come interpretare le differenze
- Portale captive: l'utente si connette manualmente, quindi una pagina web si interpone a ogni visita per raccogliere dati, un voucher o l'accettazione dei termini.
- Passpoint: il dispositivo si connette automaticamente una volta presente un profilo, utilizzando l'autenticazione aziendale e la crittografia.
- OpenRoaming: si tratta di un framework di identità basato su Passpoint, che estende quali credenziali vengono accettate dalle reti partecipanti. La nostra guida esplicativa su OpenRoaming WiFi per le strutture illustra come funziona tale federazione all'atto pratico.
Queste opzioni si completano a vicenda anziché essere in competizione. Un hotel, ad esempio, può utilizzare un portale per un ospite al primo soggiorno che non dispone di un profilo, per poi proporre la registrazione del profilo affinché lo stesso ospite si riconnetta automaticamente il giorno successivo. L'cliente di un operatore telefonico può saltare completamente il portale se la credenziale SIM e l'accordo di roaming corrispondono già.
L'adozione si sta muovendo verso questo modello federato. L'indagine della Wireless Broadband Alliance riportata da Telecoms.com ha rilevato che nel 2024, l'81% dei 180 dirigenti del settore WiFi intervistati a livello globale ha dichiarato di pianificare l'implementazione di OpenRoaming nel 2025 o nel 2026. Questo dato va considerato come un segnale di adozione, non come la prova che ogni struttura debba aderire a una federazione fin da subito.
Test all'arrivo: se a ogni visita viene visualizzata una pagina di login, si sta utilizzando un portale. Se il dispositivo si connette in background con un profilo registrato, si sta utilizzando Passpoint, eventualmente con OpenRoaming alla base.
Questo semplice test previene molta confusione nelle trattative con i fornitori. Chieda quale credenziale presenta il dispositivo, non solo se l'esperienza risulta fluida. Anche una password condivisa memorizzata può riconnettersi automaticamente, ma non si tratta di un accesso basato sull'identità.
Dove viene implementato Passpoint e cosa non fa
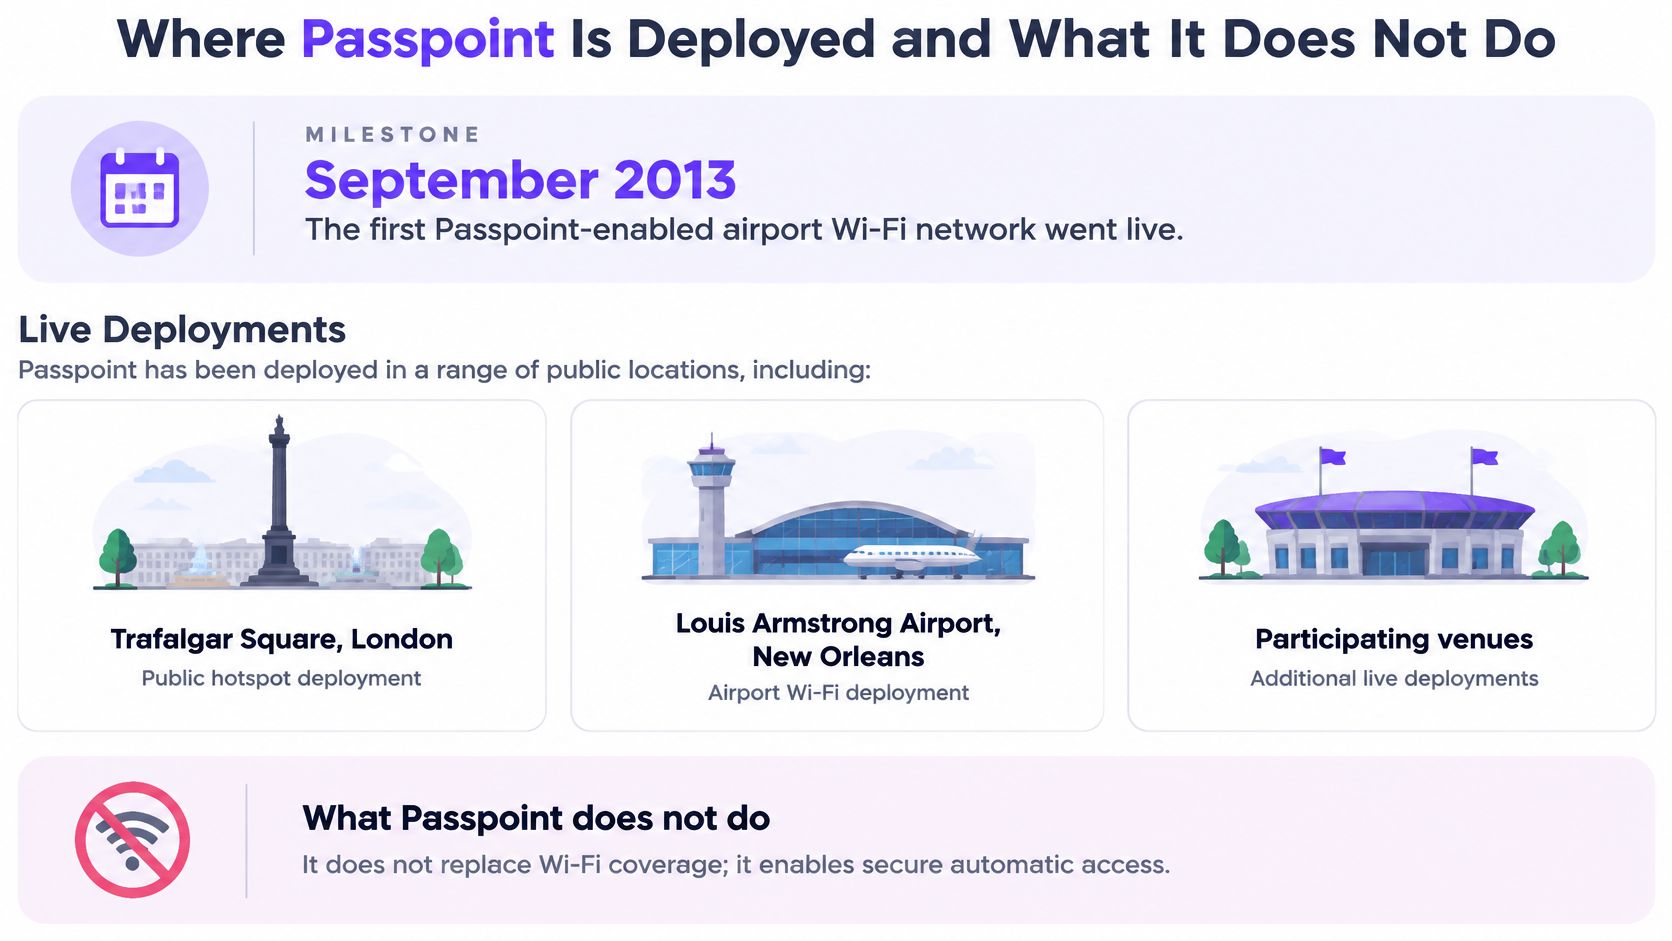
Passpoint è uscito presto dal laboratorio. L'annuncio di implementazione della Wi-Fi Alliance riporta che la prima rete WiFi aeroportuale abilitata per Passpoint è stata realizzata nel settembre 2013, seguita da installazioni in luoghi come Trafalgar Square a Londra, l'aeroporto Louis Armstrong di New Orleans e l'aeroporto John Wayne in California.
In un'indagine della WiFi Alliance relativa al primo programma Passpoint, l'84% degli intervistati ha espresso interesse per l'individuazione e l'autenticazione automatiche degli hotspot. Durante quella fase iniziale, l'Alliance ha segnalato circa 75 dispositivi client Passpoint. In seguito ha descritto Passpoint come abilitato nella maggior parte dei dispositivi mobili e ha registrato un’implementazione che copre 13.000 sedi in Cina tra ristoranti, bar, supermercati e centri commerciali.
Ipotizziamo che un viaggiatore installi un profilo idoneo prima di un viaggio. Lo stesso telefono potrà connettersi alla rete dell'aeroporto all'arrivo e poi a quella di un bar lungo la strada, senza alcuna pagina di login in nessuna delle due tappe. Il telefono non sta memorizzando due password SSID. Sta semplicemente confrontando ogni rete rilevata con l'identità e le informazioni di roaming presenti nel suo profilo.
Quattro convinzioni errate da correggere
- Passpoint non è OpenRoaming: OpenRoaming è un framework di identità basato su Passpoint. Passpoint può funzionare all'interno dell'infrastruttura di un singolo provider senza una federazione più ampia.
- Non funziona dal nulla: deve esistere un profilo configurato prima che l'accesso automatico possa avvenire. Il solo supporto nel punto di accesso non è sufficiente.
- Non tutti i telefoni lo supportano: il supporto del dispositivo e del sistema operativo varia. Verifichi i dispositivi aziendali e degli ospiti previsti, quindi mantenga un'alternativa per gli altri.
- Non rende una rete inattaccabile: non protegge un dispositivo rubato, non risolve criteri di backend deboli né compensa una scarsa segmentazione dopo l'autenticazione.
Passpoint dimostra l'identità e crittografa l'accesso. Non sostituisce ogni portale captive, non corregge una progettazione di rete debole e non rende sicuro un dispositivo smarrito.
Quest'ultimo punto è fondamentale per le decisioni d'acquisto. Un bar con visitatori prevalentemente occasionali può aver ancora bisogno di un semplice portale, mentre un aeroporto con viaggiatori abituali e carrier partner trae maggiore vantaggio dal roaming automatico. La soluzione ideale dipende da chi ritorna, dalle credenziali di identità in possesso degli utenti e da ciò che l'infrastruttura di backend è in grado di applicare.
Utilizzi una regola pratica quando sente un'affermazione generica. Chieda se specifica la credenziale, la crittografia e il backend. Se non è in grado di indicarli tutti e tre, si tratta di un'etichetta commerciale piuttosto che di un'architettura di sicurezza.
Stabilire se Passpoint è adatto alla propria rete
Ricorra a una semplice valutazione prima di discutere dei prodotti. Passpoint è adatto quando molti utenti ritornano, i dispositivi possono memorizzare i profili, necessita di una segmentazione basata sull'identità e i Suoi access point supportano lo standard. Se la maggior parte delle risposte è affermativa, l'accesso automatico elimina le operazioni ripetitive senza rinunciare al controllo del singolo dispositivo.
Un portale captive rimane la soluzione migliore per i visitatori occasionali, per i dispositivi che non supportano i profili e per le strutture prive di un identity provider. Non si tratta di un limite. Un ospite occasionale che necessita di dieci minuti di connessione WiFi può essere servito meglio da un portale chiaro che da una procedura di registrazione che non utilizzerà mai più.
Molte strutture dovrebbero adottare entrambe le soluzioni. Mantenga il portale per i visitatori occasionali e per la prima registrazione, poi consenta agli ospiti abituali, al personale o ai residenti di utilizzare un profilo. La scelta non è tra il portale o Passpoint per tutti. Si tratta di stabilire quale percorso sia più adatto per ciascun gruppo.
Avviare un progetto pilota in una sede prima del rilascio definitivo
Inizi su un unico sito, affiancandolo alla rete attualmente in uso, in modo da non interrompere l'operatività degli utenti esistenti durante i test. L'accesso Purple consente ai clienti di verificare la soluzione prima su una sola sede, implementando connessioni aperte, sicure e xPSK sugli access point già presenti nella struttura, per poi valutarne i risultati tramite ticket e prove di audit prima dell'estensione generale.
Valuti il progetto pilota sulla base di prove verificabili. Monitori il successo delle connessioni, levi il numero di ticket di supporto, esamini i log di autenticazione e verifichi la revoca degli accessi su un dispositivo sotto il Suo controllo. Se un profilo revocato continua a connettersi, o se il personale non è in grado di determinare quale identità è stata autenticata, risolva il problema prima di estendere la soluzione ad altre sedi.
È anche possibile richiedere una sessione di progettazione di 45 minuti in cui un ingegnere di rete Purple mappa i Suoi SSID su reti aperte, sicure e xPSK sugli access point già in Suo possesso, lasciando a Lei il piano finale. Ciò Le fornirà un progetto concreto da testare, anziché una promessa generica di accesso senza interruzioni.
Tre azioni da completare questa settimana
- Verificare il supporto: Verificare il supporto di Passpoint sui propri access point e sui dispositivi utente rappresentativi.
- Confermare il percorso di identità: Decidere se offrire profili fornitore, certificati, accesso basato su SIM o OpenRoaming.
- Scegliere un sito pilota: Scegliere un sito con utenti abituali e una domanda di supporto misurabile, quindi definire i criteri di successo prima di attivare qualsiasi funzione.
Se gli utenti abituali devono ancora affrontare un portale o una password condivisa a ogni visita, Purple Access può aiutare a configurare reti aperte, sicure e xPSK sugli access point già esistenti, con Passpoint e OpenRoaming sulla rete sicura. È possibile iniziare con la sessione di progettazione di 45 minuti per mappare gli SSID attuali, conservare il piano e testare il risultato su un sito pilota prima dell'implementazione generale.


