
Guida a Hotspot 2.0: il roaming Passpoint spiegato
Published
Conosci bene la situazione: un ospite arriva in aeroporto, effettua il check-in in hotel o si siede allo stadio, e l'esperienza WiFi riparte da zero. Trovare l'SSID, aprire un Captive Portal, inserire un indirizzo e-mail o il numero di stanza, attendere la conferma della pagina di login e poi ripetere di nuovo l'intera procedura nella struttura successiva.
Hotspot 2.0 esiste per sostituire questo rituale ripetitivo con qualcosa di più simile al roaming cellulare. Il dispositivo deve essere in grado di riconoscere una rete affidabile, autenticarsi in background e connettersi senza chiedere all'utente di improvvisarsi operatore di rete. Per un esempio familiare di questa problematica lato utente, i consigli di viaggio e le dritte sulla connettività presenti nelle scelte del blog di viaggio di St Christopher's Inns mostrano la stessa realtà quotidiana fatta di WiFi per ospiti instabile e login continui.
Sommario
- I problemi quotidiani di attrito che Hotspot 2.0 è progettato per risolvere
- Come funziona davvero Hotspot 2.0 dietro le quinte
- Hotspot 2.0 Passpoint e gli standard su cui si basa
- Confronto tra Passpoint Release 1, Release 2 e Release 3
- Vantaggi di implementazione e dove Hotspot 2.0 dimostra il suo valore
- Onboarding, ripristino e la realtà dell'help desk
- Limiti di interoperabilità e il livello OpenRoaming
- Implementare Hotspot 2.0 senza compromettere ciò che già funziona
La frizione quotidiana che Hotspot 2.0 è progettato per risolvere
Un'ottima esperienza WiFi dovrebbe essere del tutto invisibile. Al contrario, gli utenti si imbattono ancora nella stessa sequenza in ogni nuovo luogo: un nuovo SSID, un Captive Portal, un modulo e un login che con ogni probabilità dovranno ripetere alla visita successiva.
Questa frizione è facile da trascurare all'interno di un singolo edificio, ma diventa problematica durante una giornata di viaggio. Uno smartphone che sa già come effettuare il roaming sulla rete cellulare non dovrebbe comportarsi come un visitatore smarrito ogni volta che raggiunge un nuovo access point. Hotspot 2.0 è stato progettato proprio attorno a questa aspettativa, in modo che la rete possa identificare il dispositivo e decidere se autorizzarlo prima che l'utente inizi a interagire con lo schermo.
Il modello mentale dell'utente si interrompe alla pagina di login
Il problema non riguarda solo la comodità. Ogni Captive Portal aggiunge ritardo e ogni reinserimento chiede all'utente di scambiare tempo per l'accesso, anche quando il dispositivo è già stato riconosciuto da un provider di identità o da un profilo gestito. Negli ambienti in cui le persone si spostano tra edifici, terminal o sedi di una catena, quel passaggio aggiuntivo si trasforma in un carico quotidiano per l'assistenza.
Ecco perché Hotspot 2.0 è fondamentale dove il WiFi deve essere parte integrante dell'ambiente e non una procedura. Mira a offrire la stessa esperienza che le persone si aspettano già dalla copertura mobile - entrare, connettersi e continuare a muoversi. Un ospite di un hotel, un pendolare e un dipendente su un dispositivo gestito traggono tutti beneficio da questo modello, anche se il flusso di lavoro backend dietro ogni connessione è molto diverso.
Regola pratica: se il processo di connessione richiede che una persona ricordi una password, apra un portale o reinserisca i propri dati a ogni visita, la rete continua a comportarsi come un registro visitatori anziché come un sistema di accesso.
Come funziona effettivamente Hotspot 2.0 dietro le quinte
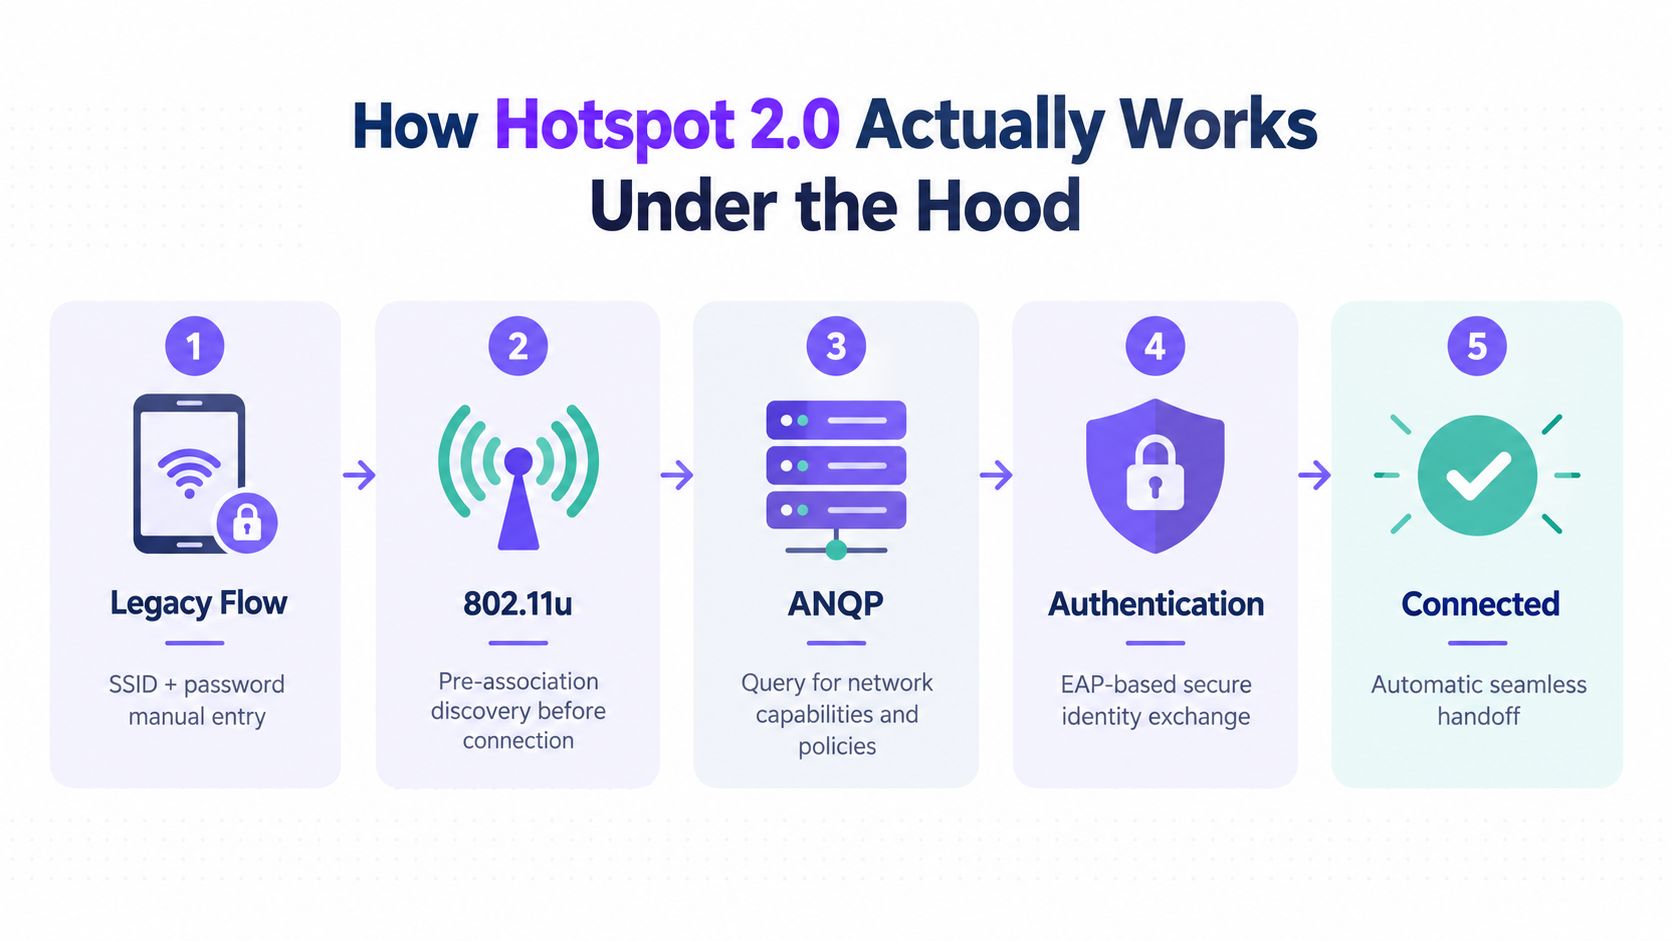
Hotspot 2.0 inizia con la fase di discovery, e questo cambia completamente la dinamica della connessione. Una rete WiFi legacy spesso attende che il dispositivo si colleghi prima di mostrare qualsiasi informazione. Hotspot 2.0 consente al client di interrogare prima la rete, per poi decidere se quest'ultima corrisponde al profilo già memorizzato sul dispositivo.
Il dispositivo legge la rete prima di connettersi
Lo standard IEEE 802.11u offre al client un modo per interrogare l'access point prima dell'associazione. Questo rappresenta il primo passaggio fondamentale. Invece di connettersi subito e gestire l'accesso in un secondo momento, il dispositivo può verificare di che tipo di rete si tratti, se supporti il metodo di identità corretto e se il profilo presente sul dispositivo sia idoneo per quell'ambiente. L'Access Network Query Protocol, o ANQP, gestisce tale scambio, incluse le informazioni sull'identità dell'operatore, sul consorzio di roaming, sul tipo di struttura e sui servizi di autenticazione supportati come descritto nella documentazione Passpoint di Microsoft.
La sequenza funziona come la reception di un hotel che espone l'elenco delle camere prima dell'arrivo degli ospiti. Il dispositivo verifica le informazioni esposte, le confronta con le proprie credenziali e solo a quel punto procede. Se il profilo non corrisponde, il client può interrompere la procedura in modo pulito anziché bloccarsi in un flusso ospiti generico ed esito negativo successivo.
L'autenticazione avviene dopo l'individuazione, non dopo un portale
Una volta trovato un network compatibile, il dispositivo utilizza l'802.1X con un metodo Extensible Authentication Protocol. Il profilo può richiedere EAP-TLS, EAP-TTLS o un metodo EAP basato su SIM, a seconda di come è stato configurato il dispositivo. Il collegamento risultante utilizza WPA2-Enterprise o WPA3-Enterprise, garantendo così una connessione crittografata automaticamente come indicato nella documentazione Passpoint di Microsoft.
Questo sposta il carico di lavoro dalla pagina di login alla gestione delle identità. La rete ora si concentra sulla validità dei certificati, sulla corrispondenza delle policy e sull'effettiva validità delle credenziali. Se il certificato è scaduto, l'identità è stata revocata o il profilo è errato, l'accesso deve essere negato in modo chiaro.
Un'implementazione gestita affianca spesso tale backend a un servizio Cloud RADIUS in modo che l'identità possa essere gestita a livello centrale. L'Access Point annuncia ciò che supporta, il client seleziona un profilo memorizzato e lo stack di autenticazione decide se il dispositivo appartiene alla rete. L'utente non deve risolvere questo passaggio di abbinamento ogni volta.
Il modello mentale utile è semplice. Per prima cosa il dispositivo apprende chi è la rete. Poi verifica se la rete è adatta al suo profilo. Successivamente presenta la propria identità e attende la decisione di accesso.
Hotspot 2.0 Passpoint e gli standard su cui si basa
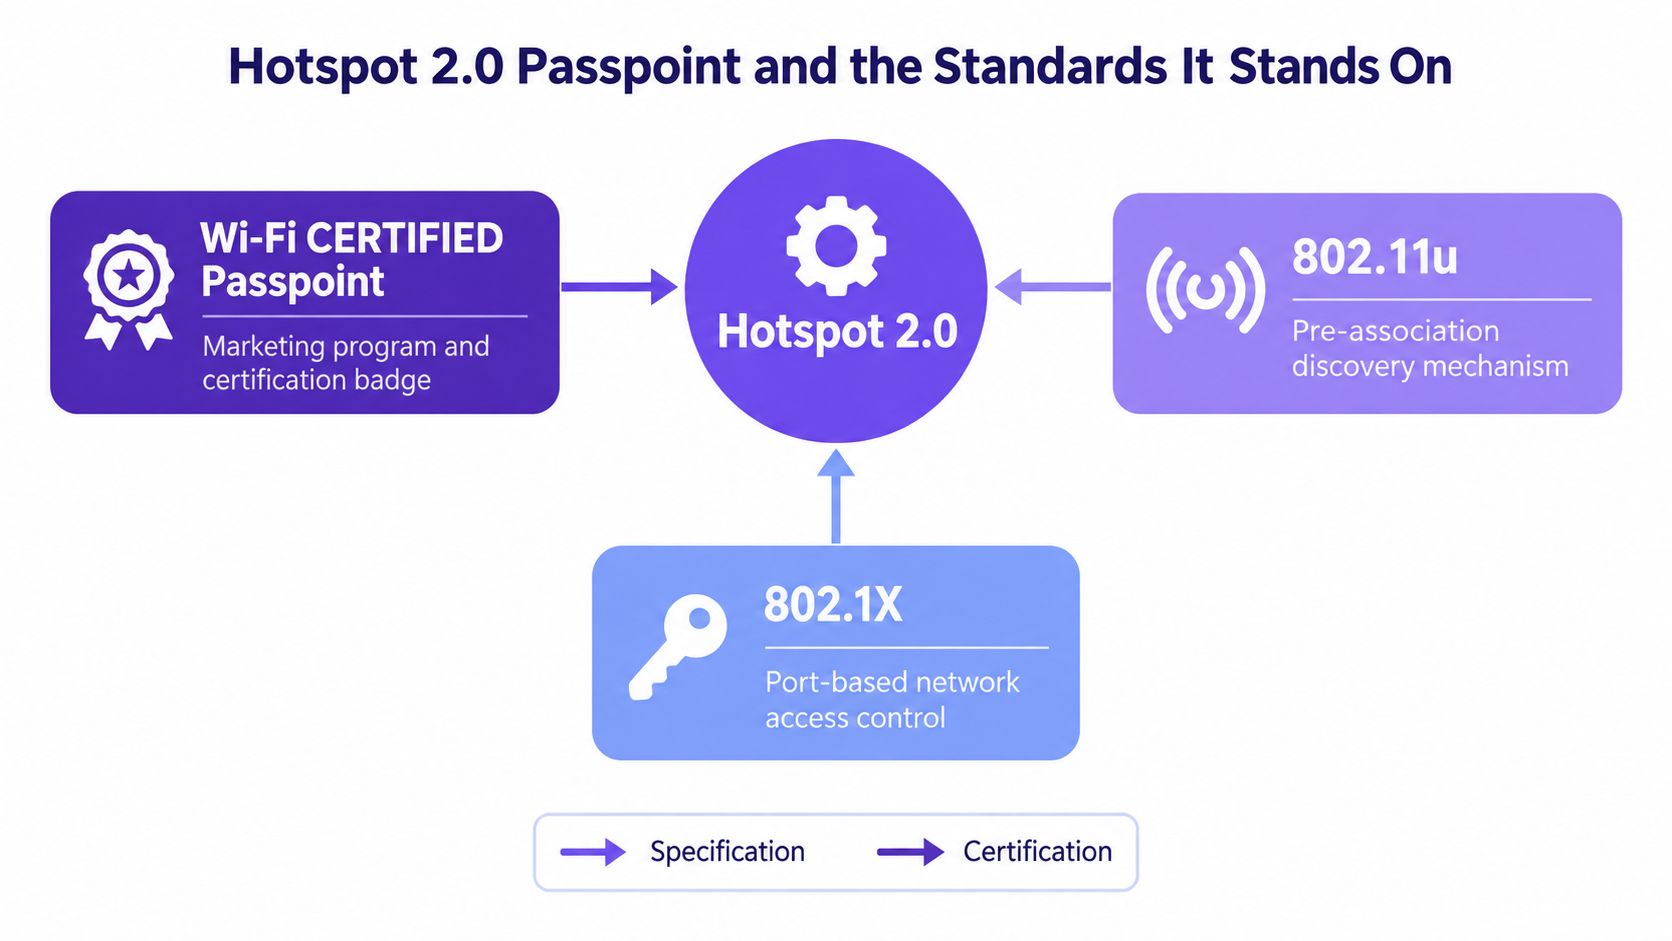
Un telefono si connette a una rete in modo diverso con Hotspot 2.0 rispetto a quanto avviene con un Captive Portal. Il dispositivo rileva prima se l'access point trasmette le funzionalità corrette, poi confronta quella rete con un profilo salvato, e solo a quel punto inizia l'autenticazione. Wi-Fi CERTIFIED Passpoint è lo strato di certificazione integrato su questo comportamento, con lo standard IEEE 802.11u che fornisce gli elementi di rilevamento pre-associazione che consentono a un client di analizzare la rete prima di connettersi. La certificazione è fondamentale perché offre a più fornitori uno standard comune invece di lasciare la funzionalità bloccata all'interno di un'unica famiglia di hardware la prima diffusione del programma è evidenziata nel riferimento della Wireless Broadband Alliance di aprile 2017.
Hotspot 2.0 è il meccanismo, Passpoint è il badge
Questa separazione è utile quando si leggono le schede di prodotto. Se un fornitore dichiara "Passpoint supportato", di solito significa che l'apparecchiatura ha superato il programma di interoperabilità. Se indica Hotspot 2.0, solitamente descrive il comportamento di individuazione e autenticazione sottostante. Se menziona 802.11u, fa riferimento alla parte che espone le informazioni di rete prima dell'associazione.
Lo stack di sicurezza si trova al di sotto del branding. L'802.1X gestisce il controllo degli accessi, mentre WPA2-Enterprise o WPA3-Enterprise gestiscono la sessione crittografata. Il client necessita comunque di un'identità valida, che si tratti di un certificato, di una credenziale basata su SIM o di un altro metodo EAP approvato. Ecco perché Passpoint si adatta così bene ai dispositivi gestiti e ai profili basati su MDM.
Un'analogia efficace è quella di un edificio adibito a uffici con lettori di badge ad ogni porta. Il formato del badge è fondamentale, il lettore deve saperlo interpretare e il sistema di policy aziendale deve ritenere affidabile il badge prima di aprire la porta. Passpoint segue la stessa logica, ma il "badge" è rappresentato da un profilo dispositivo e da una catena di certificati.
I dispositivi basati su certificato si adattano perfettamente al modello
Per le flotte aziendali, EAP-TLS è spesso la soluzione più adatta perché il dispositivo presenta un certificato e il server lo verifica rispetto alle policy. Ciò mantiene lo scambio leggibile dalle macchine, che è ciò di cui hanno bisogno gli standard di roaming. Offre inoltre ai team di rete un percorso di revoca chiaro. Se un laptop viene smarrito o uno smartphone viene compromesso, la fiducia può essere revocata senza costringere tutti a utilizzare una password condivisa.
Questo è il valore del modello. Passpoint è un framework di interoperabilità per dispositivi con identità, che unisce individuazione, selezione del profilo e autenticazione crittografata.
Mentalità operativa: se la rete non è in grado di distinguere un dispositivo configurato da uno sconosciuto, continua a comportarsi come un sistema WiFi aperto generico.
Confronto tra Passpoint Release 1, Release 2 e Release 3
Le release hanno più senso se considerate come fasi di maturità dell'implementazione, piuttosto che come elenchi di funzionalità. La Release 1 ha stabilito il modello di individuazione e selezione automatica. La Release 2 ha aggiunto l'Online Sign-Up (OSU), consentendo a un dispositivo di ottenere un profilo over-the-air. La Release 3 ha aggiunto il supporto a WPA3-Enterprise e un modello a SSID singolo in grado di gestire sia il servizio normale che il provisioning OSU come descritto nella documentazione tecnica e dei fornitori sulla Release 3.
Una tabella delle versioni è più utile di un riassunto di marketing
| Release | Funzionalità chiave | Baseline di sicurezza | Supporto OSU | Avvertenza pratica |
|---|---|---|---|---|
| Release 1 | Rilevamento e selezione automatici | WPA2-Enterprise | No | Funziona solo quando esiste già un profilo compatibile |
| Release 2 | Aggiunge il provisioning del profilo over-the-air | WPA2-Enterprise | Sì | Utile per gli utenti al primo accesso, ma il supporto per la distribuzione non è uniforme |
| Release 3 | Aggiunge WPA3-Enterprise e il provisioning a SSID singolo | WPA3-Enterprise | Sì | Il pieno beneficio dipende dal supporto end-to-end del client e dell'infrastruttura |
Il punto operativo fondamentale è che la Release 3 non è una soluzione magica. Un rollout deve comunque allineare il sistema operativo del client, l'access point, il controller e il server di autenticazione. Se uno di questi livelli subisce un ritardo, l'esperienza utente ripiega sul livello supportato dal componente più datato.
L'OSU risolve il problema della prima connessione, non tutti i problemi
L'OSU è fondamentale perché un dispositivo privo di profilo non ha modo di accedere al flusso automatico. Questo è particolarmente importante per i visitatori e per i dispositivi che non sono stati pre-registrati. L'OSU non elimina tuttavia la necessità di una governance, poichè il profilo deve comunque essere emesso, installato e mantenuto correttamente.
C'è anche una realtà di compatibilità da tenere in considerazione. Un'implementazione può essere tecnicamente impeccabile e tuttavia comportarsi in modo discontinuo sui vari dispositivi. Ecco perché i team dovrebbero ragionare in termini di percorsi supportati, non di slogan. La questione non è se Passpoint esista, ma quali client possano utilizzare quale release in modo fluido.
Per i team di rete, la scelta della release dovrebbe seguire il modello di identità, e non il contrario. Se il ciclo di vita del profilo è consolidato, la Release 3 può ridurre le frizioni. Se l'ambiente si basa ancora sul provisioning manuale, la configurazione in stile Release 2 e un percorso di accesso di fallback rimangono essenziali.
I vantaggi dell'implementazione e dove Hotspot 2.0 si guadagna il suo posto
L'hall di un hotel, la lounge di un aeroporto o il piano di un campus possono sembrare affollati e comunque offrire un'esperienza negativa agli utenti WiFi se ogni visita inizia con la stessa schermata del portale. Hotspot 2.0 dimostra il suo valore quando l'operatore desidera che l'accesso segua l'identità e lo stato del profilo, invece di forzare ogni connessione attraverso una pagina di login condivisa. Questo cambiamento è importante perché consente alla rete di assegnare le policy per dispositivo, revocare l'accesso in modo pulito e tenere gli utenti abituali fuori dal ciclo del Captive Portal.
L'ecosistema è abbastanza ampio da supportare questo modello. La panoramica tecnologica attuale della Wi-Fi Alliance indica che oltre 2.800 dispositivi unici hanno ottenuto la certificazione Wi-Fi CERTIFIED Passpoint in tutto il mondo, dimostrando che il lato dispositivo non costituisce più un fattore limitante panoramica tecnologica della Wi-Fi Alliance. La stessa panoramica riporta che gli operatori membri hanno servito collettivamente oltre 2 miliardi di abbonati e gestito oltre 30 milioni di hotspot a livello globale, il che spiega perché il WiFi basato sull'identità sia diventato sempre più importante con la continua espansione dell'accesso pubblico.
Dove si manifesta il valore operativo
- Meno attrito con il portale: I dispositivi possono riconnettersi alla rete senza dover ripetere i passaggi di login a ogni visita.
- Controllo dell'identità più preciso: I certificati o altre credenziali gestite associano il dispositivo alla policy corretta.
- Migliore comportamento in roaming: Le reti partecipanti possono riconoscere i dispositivi registrati in diverse sedi.
- Meno proliferazione di password condivise: La revoca si applica a un singolo dispositivo o profilo, non a chiunque conosca la password.
Tali vantaggi riducono il carico di lavoro del supporto. Un gruppo alberghiero può offrire ai dispositivi gestiti un percorso prevedibile mantenendo al contempo separata la registrazione degli ospiti. Un operatore aeroportuale può fare lo stesso per gli utenti in roaming. Un campus aziendale può riservare l'accesso manuale ai dispositivi che non dispongono ancora di un profilo, consentendo ai dispositivi registrati di autenticarsi senza ulteriori intoppi.
Il contesto di crescita aiuta anche a spiegare perché i portali hanno iniziato a mostrare dei limiti. Le proiezioni WBA di quell'epoca prevedevano che gli hotspot WiFi pubblici sarebbero cresciuti da 64,2 milioni nel 2015 a 432,5 milioni entro il 2020, ed è proprio tale espansione che ha reso il modello a portale più difficile da mantenere su vasta scala. Un flusso di accesso manuale non invecchia bene quando il livello di accesso continua ad ingrandirsi.
Se la conformità è importante tanto quanto la comodità, la scelta di progettazione diventa ancora più chiara. Il WiFi basato sull'identità si adatta in modo più naturale alla segmentazione e alla governance degli accessi rispetto a una configurazione con password condivisa, motivo per cui molti team lo abbinano a limiti di policy più rigorosi. Per un approfondimento su questo approccio operativo, consulta la guida alla conformità PCI per il WiFi di Purple Access.
Ripristino dell'onboarding e la realtà dell'help desk
Passpoint sembra semplice su un dispositivo di test pulito. Il vero lavoro di supporto inizia quando quel percorso lineare si interrompe. Un utente senza profilo, uno smartphone sostituito, un certificato scaduto o un'identità revocata si trasformano in ticket reali e, se la gestione di questi casi resta vaga, l'implementazione sembrerà inaffidabile anche se lo standard in sé funziona perfettamente.
La rete deve rispondere chiaramente a quattro domande
Come fa un dispositivo a ottenere un profilo se non ne esiste ancora uno? Cosa succede quando viene sostituito uno smartphone gestito? Come si individuano e si rinnovano i certificati prima che scadano senza preavviso? Quale percorso utilizzano invece i dispositivi non supportati?
Queste sono domande operative, non astratte. Android supporta l'iscrizione online della Release 2, fornendo agli utenti un modo standardizzato per ottenere un profilo, mentre per i dispositivi gestiti è spesso preferibile un profilo distribuito tramite MDM. Il team di accesso deve comunque monitorare lo stato dei certificati e rimuovere le identità obsolete quando un dispositivo viene dismesso. La guida Passpoint di Microsoft illustra il modello sottostante
Regola pratica: considera la gestione del ciclo di vita dei certificati come parte delle operazioni WiFi, non come un'attività PKI di sottofondo di cui qualcun altro si ricorderà.
La coda del supporto tecnico è il luogo in cui l'architettura viene messa alla prova. Se un dispositivo non riesce a registrarsi in modo corretto, la rete necessita di un percorso di ripristino prevedibile, proprio come un edificio ha bisogno di un ingresso secondario quando la porta principale è bloccata.
Progettare deliberatamente il percorso di fallback
Un buon rollout di Passpoint mantiene attivo l'accesso ospiti. Separa il percorso a bassa frizione per i dispositivi registrati dal percorso di ripristino per tutti gli altri. In pratica, ciò significa solitamente mantenere un Captive Portal o un altro percorso di onboarding controllato per i visitatori al primo accesso, i dispositivi legacy e i sistemi operativi non supportati.
In ambienti multi-sito, i servizi di identità e le policy RADIUS rendono gestibile tale separazione. Consentono ai team di collocare i dispositivi noti sulla rete corretta, revocare l'accesso quando necessario e mantenere la visibilità di audit su chi si è connesso e perché. Purple Access, ad esempio, utilizza Passpoint insieme a Cloud RADIUS e all'identità basata su directory per questo tipo di progettazione dell'accesso controllato, ma il punto fondamentale è operativo: l'accesso progressivo funziona al meglio quando il percorso di fallback è già stato pianificato.
La domanda di supporto dovrebbe essere sempre la stessa: cosa vede l'utente quando l'automazione fallisce? Se la risposta è niente, il team di rete si farà carico di quel fallimento sotto forma di ticket e soluzioni temporanee. Se la risposta è un ripiego chiaro con diagnostica visibile, la distribuzione rimane gestibile.
I limiti di interoperabilità e il livello OpenRoaming
L'errore più comune è presumere che Passpoint funzioni ovunque una volta abilitato. Non è così. Il supporto dei dispositivi è disomogeneo e il livello di federazione dipende sia dalle funzionalità del client che dalla disponibilità del profilo. Una fonte tecnica rileva che Passpoint Release 3 è supportato da Android 12 e versioni successive, mentre gli iPhone rimangono sulla Release 1; ciò significa che la stessa sede può riscontrare comportamenti diversi nella propria base utenti Guida all'interoperabilità Passpoint di Purple.
Il supporto del dispositivo e il supporto del profilo non sono la stessa cosa
Questa distinzione è importante. Un telefono può supportare lo standard ma non riuscire comunque a connettersi se non dispone di un profilo valido. Un altro telefono può avere un profilo per l'OpenRoaming ma finire comunque sull'SSID di fallback se il supporto della sua piattaforma è limitato. Si tratta di errori differenti che richiedono soluzioni diverse.
OpenRoaming estende il livello di federazione, il che significa che aiuta le identità e le strutture partecipanti a trovarsi più facilmente. Non elimina la necessità di supporto per i dispositivi, il provisioning dei profili o un percorso guest per i client non supportati. Per una pianificazione pratica dell'implementazione, questo è il modello mentale corretto - la federazione amplia la portata, ma non cancella l'incompatibilità.
Se stai valutando alternative per la connettività dei visitatori, le discussioni più ampie sulla pianificazione del Wi-Fi per gli ospiti nei piani Wi-Fi di viaggio di Simsima ricordano che la comodità del roaming risolve solo parte del problema. Il resto dipende ancora da chi può autenticarsi, chi non può e quale soluzione di riserva la struttura mantiene disponibile.
La visione controtendenza è quella che regge nelle reti reali: Passpoint è un livello di accesso progressivo, non una sostituzione totale dell'onboarding degli ospiti. Funziona al meglio quando i dispositivi registrati accedono automaticamente e tutti gli altri atterrano su un'alternativa sicura e controllata. Questo approccio a livelli è meno elegante sulla carta, ma è più onesto riguardo a ciò che i dispositivi e le identità possono fare.
Implementare Hotspot 2.0 senza compromettere ciò che funziona
Un'implementazione sensata parte dal pubblico, non dal firmware. I dispositivi gestiti dovrebbero ricevere i profili tramite MDM. I visitatori al primo accesso dovrebbero seguire un percorso di registrazione standardizzato come l'OSU, laddove supportato. Tutti gli altri dovrebbero comunque disporre di un SSID di fallback controllato, perché una rete che funziona solo per i dispositivi registrati non costituisce una strategia completa per l'accesso ospiti.
Il lato access point richiede i soliti prerequisiti: supporto 802.11u, integrazione RADIUS o AAA e una corretta trasmissione ANQP. Il lato operativo ha poi bisogno di metriche reali: successo dell'installazione del profilo, codici di errore EAP, latenza di autenticazione in roaming e tasso di fallback per sistema operativo. Senza questi dati, si sta solo sperando che la rete sia migliorata.
Il modello di pianificazione a tre SSID di Purple Access è un modo per strutturare tale architettura, ma la regola decisionale è semplice anche senza fare riferimento al prodotto: usa Passpoint per gli utenti registrati dotati di identità, mantieni un SSID di fallback controllato per tutti gli altri e misura entrambi.
Se stai pianificando un'implementazione, Purple Access può aiutarti a strutturare i livelli di identità, profilo e fallback in base ai dispositivi supportati. Esplora Purple Access per scoprire come Passpoint, Cloud RADIUS e l'onboarding controllato degli ospiti possano integrarsi in un'implementazione graduale senza interrompere ciò che già funziona.

