Software per portale captive: 10 piattaforme a confronto per il 2026
Published
Lei è responsabile di un hotel in cui ospiti, personale e terminali di pagamento della reception condividono ancora la stessa password WiFi. Un ex dipendente lascia l'azienda, ma nessuno la modifica perché questo disconnetterebbe metà dell'edificio. In seguito, una verifica di conformità sui pagamenti costringe il team a chiarire chi possa accedere a cosa.
Un portale captive sembra la soluzione più ovvia. Basta inserire una schermata di accesso personalizzata davanti alla rete ospiti e raccogliere i dettagli della camera o un indirizzo e-mail. Tuttavia, un accesso riuscito non stabilisce una segmentazione sicura, e un portale ospiti non risolverà automaticamente l'autenticazione del personale né isolerà i terminali di pagamento.
La decisione importante si trova dietro la pagina. Quale sistema verifica l'identità? Chi restituisce gli attributi RADIUS? Il controller applica la VLAN prevista? Il Suo MDM può emettere certificati per il personale ed è possibile revocare l'accesso di un tenant senza modificare la password di tutti gli altri?
Regola pratica: Consideri la splash page come un'interfaccia. Valuti separatamente autenticazione, autorizzazione e applicazione delle regole di rete.
Queste piattaforme software di portale captive rispondono a esigenze diverse. Alcune combinano l'accesso ospiti con il WiFi cloud RADIUS e l'onboarding dei dispositivi. Altre si concentrano sulla acquisizione del consenso dei contatti, voucher, fatturazione o attribuzione pubblicitaria.
Per una selezione aziendale, la compatibilità con gli access point esistenti conta più del numero di modelli. Lo stesso vale per la distinzione tra la reindirizzazione SSO a una pagina web e l'autenticazione basata su certificato su una rete wireless sicura. La scelta corretta dipende dal fatto che si debba correggere il controllo degli accessi, gestire un hotspot a pagamento o fornire al marketing un database di clienti che hanno espresso il consenso.
Sommario
- 1. Purple Access
- 2. Cloudi-Fi
- 3. Cloud4Wi
- 4. IronWiFi
- 5. Aislelabs Connect
- 6. Spotipo
- 7. HotspotSystem
- 8. Antamedia WiFi Hotspot
- 9. Beambox
- 10. Adentro
- Confronto tra le 10 piattaforme software con portale captive su casi d'uso, indicazioni di prezzo, periodi di prova e supporto Passpoint
- Adattare il software con portale captive al proprio modello di accesso
1. Accesso Purple
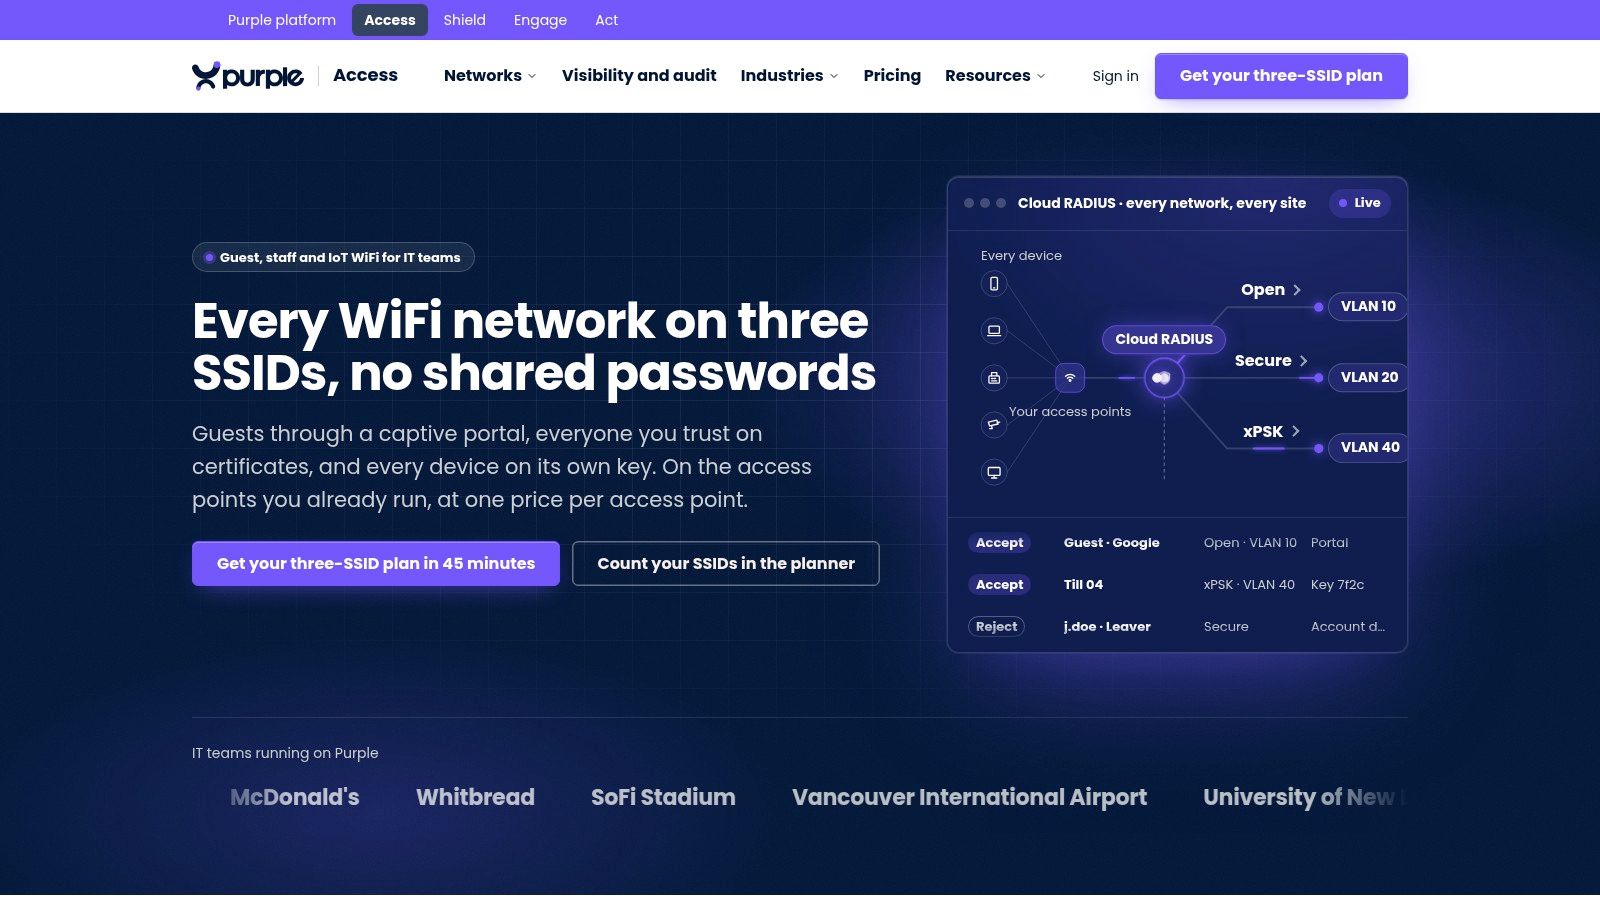
Purple Access è ideale per i team che desiderano sostituire le credenziali condivise con un accesso basato sull'identità, anziché limitarsi a sostituire una pagina splash. Il nostro approccio utilizza tre SSID sugli access point esistenti: Open per ospiti e onboarding BYOD, Secure per utenti attendibili e xPSK per dispositivi, residenti e inquilini.
Il RADIUS in cloud associa le identità alle VLAN. Il personale può utilizzare i certificati EAP-TLS forniti tramite MDM, mentre le credenziali xPSK individuali consentono agli amministratori di revocare un dispositivo o un tenant senza interrompere gli utenti non interessati. Le integrazioni con la directory e l'MDM collegano l'onboarding a sistemi quali Entra ID, Okta, Intune e Jamf.
Dove si colloca il portale
Il nostro portale Open personalizzato supporta SSO, login social, passcode monouso via SMS, campi personalizzati e verifiche delle camere tramite PMS alberghiero, con consenso registrato. Passpoint e OpenRoaming forniscono un percorso separato per l'accesso sicuro degli ospiti senza iterazioni ripetute con il portale.
Tale separazione è fondamentale nel settore dell'accoglienza. Gli ospiti possono completare la verifica della camera, il personale può autenticarsi mediante certificati e le casse o le apparecchiature della camera possono utilizzare VLAN legate a chiavi. Tali flussi di lavoro non dovrebbero dipendere dalla stessa password condivisa.
- Punto di forza: L'assegnazione basata sull'identità VLAN, la gestione PKI e le chiavi revocabili individualmente risolvono problemi che un semplice portale di marketing non affronta.
- Modello commerciale: La licenza a pagamento per Access ha un prezzo per access point all'anno e include ospiti, personale e dispositivi. La nostra licenza gratuita Connect include il portale ospiti e WiFi gratuito OpenRoaming.
- Limitazione: Il consolidamento degli SSID richiede comunque la progettazione della rete. I trunk degli switch, le funzionalità del controller, i gruppi di directory e i criteri per i certificati MDM devono coincidere.
La nostra piattaforma più ampia separa il DNS protettivo tramite Purple Shield dal coinvolgimento degli ospiti tramite Purple Engage. Ciò consente di distinguere i requisiti di controllo degli accessi dai flussi di lavoro opzionali di marketing e filtraggio.
Inserirei questo approccio nella selezione quando onboarding del personale, isolamento dei tenant e accesso ospiti appartengono allo stesso modello operativo. Il progetto pilota dovrebbe dimostrare l'applicazione e la revoca di VLAN sugli access point effettivi, non solo mostrare un login riuscito al portale.
2. Cloudi-Fi
Cloudi-Fi merita di essere valutato quando il team di sicurezza gestisce la connettività degli ospiti in un'intera struttura aziendale. La sua piattaforma in cloud copre l'accesso di ospiti, dipendenti, dispositivi BYOD e IoT, offrendo una gestione centralizzata al posto di un'appliance locale separata per il portale.
L'onboarding degli ospiti include login social, moduli personalizzati, SAML e identity provider aziendali. L'elemento distintivo e utile è l'ambito più ampio della gestione degli accessi. Il visitatore di una filiale retail e lo smartphone non gestito di un dipendente non necessitano necessariamente delle stesse verifiche di identità o delle stesse politiche di accesso.
- Destinazione ideale: Organizzazioni che necessitano di un accesso gestito centralmente in più sedi e in ambienti di rete aziendali esistenti.
- Compromesso principale: La definizione dei flussi di identità e delle integrazioni di rete richiede più lavoro rispetto alla configurazione di un portale di acquisizione e-mail per piccole strutture.
- Aspetti d'acquisto: I prezzi sono definiti su base commerciale, pertanto si consiglia di confrontare l'ambito del servizio proposto, i termini di assistenza e le dipendenze di implementazione piuttosto che fare affidamento su un prezzo d'ingresso presunto.
Renda l'applicazione delle regole parte della dimostrazione
Non accetti una dimostrazione di login SAML come prova di assegnazione VLAN dinamica. Richieda che la configurazione proposta mostri dove avviene l'autorizzazione, quali attributi RADIUS raggiungono la rete e come viene terminata una sessione attiva dopo la revoca dell'accesso.
Per l'onboarding basato su MDM, stabilisci se il pacchetto preventivato include l'emissione dei certificati e la gestione del ciclo di vita o se si integra con un altro servizio. Si tratta di responsabilità operative con differenze sostanziali.
Una verifica della sicurezza della rete ospiti dovrebbe riguardare anche l'isolamento dei client, i perimetri del firewall e l'accesso amministrativo. L'onboarding gestito in cloud non elimina tali compiti sul lato rete. L'idoneità di Cloudi-Fi dipende dalla configurazione del controller supportata e dal percorso di applicazione delle norme, non dalla disponibilità di un portale personalizzato.
3. Cloud4Wi
Un gestore immobiliare potrebbe necessitare della registrazione degli ospiti alla reception, della connettività per i residenti ai piani superiori e dell'accesso per la forza lavoro nell'ufficio di gestione. Cloud4Wi è pertinente per questo ambiente misto poiché la sua offerta copre la WiFi per gli ospiti, la connettività multifamiliare e il controllo degli accessi alla rete.
Il suo portale personalizzato si connette con sistemi CRM, identity provider e API. Passpoint e OpenRoaming supportano un'esperienza diversa per gli utenti che ritornano rispetto alla compilazione ripetuta di un modulo web. Il supporto di rete multivendor esistente la rende inoltre una candidata ideale per le strutture che non possono standardizzare immediatamente l'hardware.
Separare i profili ospite dall'identità di rete
Un profilo CRM acquisito previo consenso indica chi ha accettato di ricevere comunicazioni. Un'identità di rete indica quali credenziali autorizzano l'accesso e quale criterio viene applicato. Non considerare tali record come intercambiabili.
Per l'accesso dei residenti, verifichi se la progettazione proposta isola i nuclei familiari, supporta i dispositivi privi di browser e revoca l'accesso di un occupante in modo pulito. Per l'accesso della forza lavoro, richieda una dimostrazione del flusso di certificati o credenziali, compreso il ruolo dell'MDM e la politica di restituzione del VLAN da parte del sistema.
- Vantaggio: I casi d'uso per ospiti, residenti e personale rientrano in una piattaforma più ampia rispetto a una pagina di benvenuto autonoma.
- Considerazione commerciale: I prezzi pubblicati per la versione Professional aiutano la valutazione iniziale, ma l'ambito dell'abbonamento e i requisiti aziendali devono comunque essere riconciliati.
- Limitazione: Il supporto per un fornitore di rete non dimostra che ogni controller, versione del firmware o funzione di policy sia supportata.
Cloud4Wi è un candidato ragionevole per la selezione quando l'accesso e l'engagement degli ospiti si sovrappongono. È meno interessante se il requisito è semplicemente una pagina di accettazione dei termini. Mantenere il progetto pilota focalizzato sui modelli di accesso che si intende operare, non su ogni funzionalità di engagement disponibile.
4. IronWiFi
Il RADIUS cloud è il motivo per esaminare IronWiFi oltre il suo editor di portali. Offre portali captive insieme a servizi di rete per i dipendenti, rendendolo rilevante quando l'accesso degli ospiti e l'autenticazione del personale necessitano di un provider comune.
I metodi del portale includono e-mail, login social, SMS, voucher, SAML SSO e opzioni di pagamento. Anche Passpoint e OpenRoaming fanno parte dell'offerta. Tale ampiezza si adatta agli operatori che necessitano di regole di ammissione differenti per visitatori, dipendenti e utenti hotspot a pagamento.
Il confine operativo è importante. IronWiFi può fornire servizi di autenticazione, ma il controller e il gateway necessitano comunque della corretta configurazione di reindirizzamento, walled-garden e applicazione delle regole.
Un messaggio di accettazione RADIUS non è una prova del fatto che l'utente sia atterrato sulla VLAN prevista. Verifica la rete assegnata e il traffico consentito dopo l'autenticazione.
Testare le dipendenze lato rete
- Criterio RADIUS: Verificare gli attributi restituiti per ciascun gruppo di identità e confermare che il controller li applichi.
- Onboarding dei dipendenti: Definire le modalità di provisioning, rinnovo e revoca dei certificati o delle credenziali, inclusa qualsiasi dipendenza dal proprio MDM.
- Controlli del traffico: Verificare le policy di larghezza di banda e di sessione sulle apparecchiature di rete anziché dare per scontato che sia il portale ad applicarle.
I prezzi di partenza pubblicati facilitano i confronti iniziali, ma i minimi richiesti per le sedi con servizi per gli ospiti possono incidere sulle implementazioni più piccole. Confronta l'intero ambito dell'abbonamento per ospiti e dipendenti.
IronWiFi risulta insufficiente se si prevede che un portale cloud elimini il lavoro sul controller. Si adatta meglio ai team che hanno dimestichezza con la configurazione delle integrazioni di rete e con la convalida dell'intero percorso dall'autenticazione alla connettività.
5. Aislelabs Connetti
Aislelabs Connect rientra principalmente tra le opzioni per il guest engagement. Il suo scopo è trasformare la registrazione WiFi in profili con consenso che possano alimentare i flussi di lavoro CRM e di marketing.
Il portale supporta vari metodi, tra cui e-mail, login social, SMS, voucher, numeri di camera e moduli personalizzati. La profilazione progressiva consente di raccogliere informazioni nel corso delle diverse interazioni, evitando di presentare un modulo iniziale troppo lungo. Il supporto Passpoint offre un'opzione di riconnessione automatica per gli ospiti che ritornano.
Utile per le location, non sostituisce il NAC per il personale
Centri commerciali, aeroporti, hotel e stadi possono apprezzare una registrazione degli ospiti uniforme e profili di visitatori esportabili. Aislelabs Connect risponde a questo requisito in modo più diretto rispetto a una piattaforma scelta principalmente per l'autenticazione dei dipendenti basata su certificati.
Mantenere i limiti espliciti:
- Coinvolgimento degli ospiti: Verificare quali integrazioni CRM e di posta elettronica sono incluse e come vengono propagate le modifiche al consenso.
- Accesso alberghiero: Un campo per il numero di camera non equivale a una convalida PMS in tempo reale. Richiedere una dimostrazione del flusso di lavoro del sistema di gestione della struttura.
- Sicurezza della rete: Non dedurre le funzionalità di onboarding MDM, RADIUS cloud o VLAN assegnato in base all'identità dall'elenco delle funzionalità del portale ospiti.
La privacy merita pari attenzione. Uno studio pubblico condotto a MontréalWiFi ha rilevato che 27 degli 67 hotspot esaminati raccoglievano informazioni personali tramite login social o pagine di registrazione. È opportuno raccogliere solo quanto strettamente necessario per l'accesso o il flusso di lavoro di marketing.
Per il marketing tramite WiFi per ospitiWiFi, separare l'accettazione dei termini di rete dal consenso facoltativo alle campagne. Le tariffe dipendono dalle caratteristiche della struttura e dai moduli, mentre analisi più ampie o l'attivazione di campagne potrebbero richiedere prodotti aggiuntivi. Valutare il pacchetto proposto, non le funzionalità dell'intero portfolio.
6. Spotipo
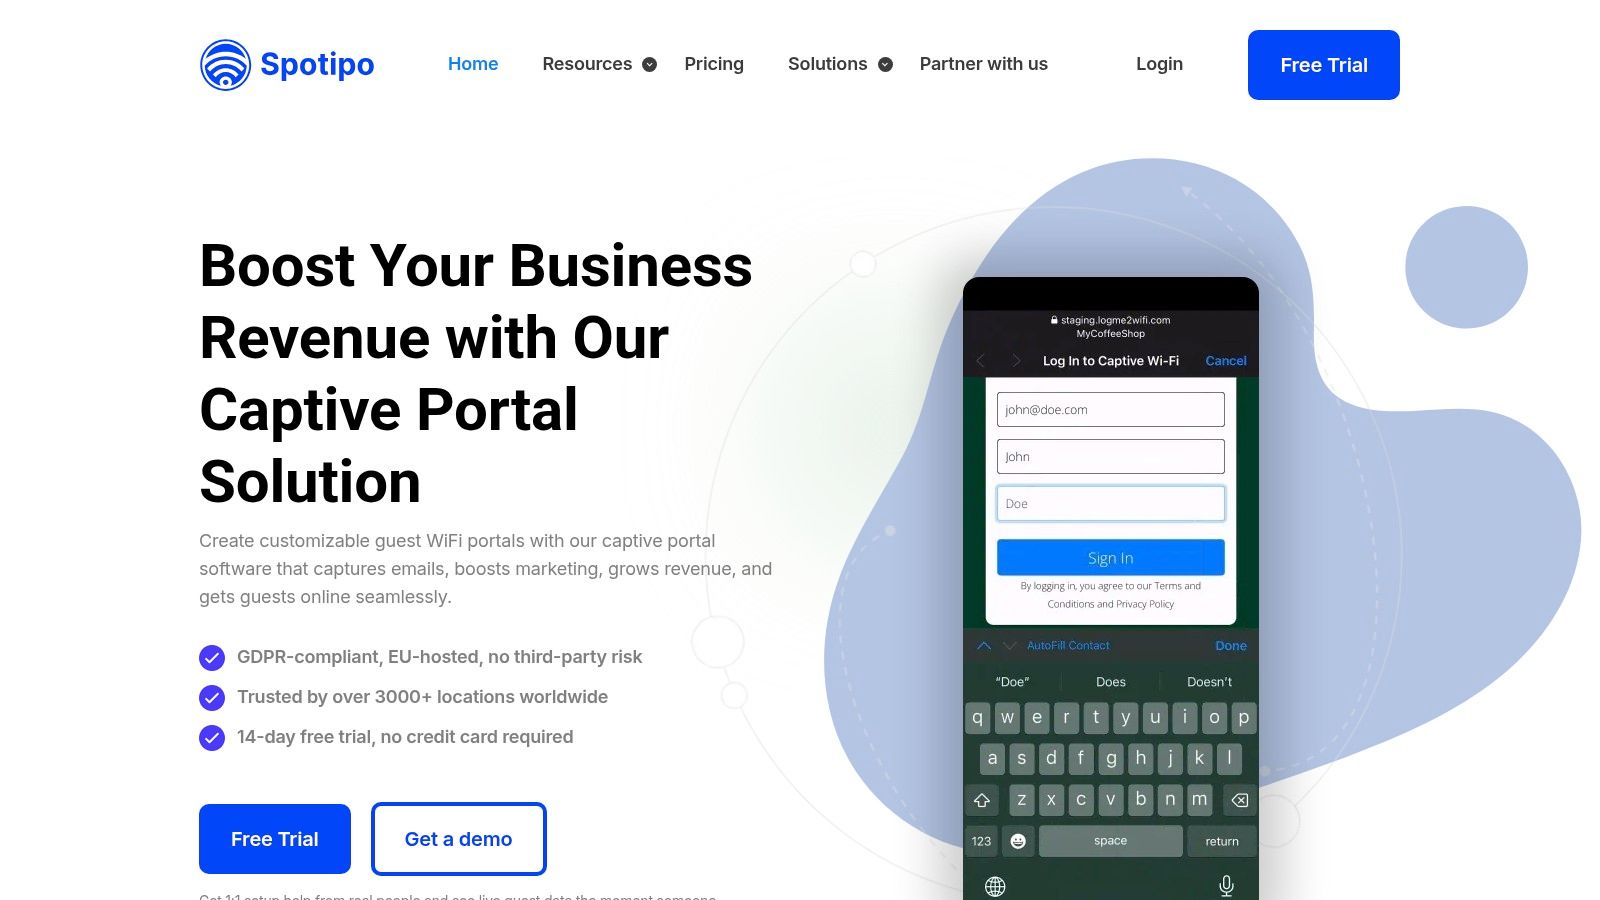
Mantenere la rete esistente e sostituire la sua pagina ospiti di base è un requisito ragionevole. Spotipo punta a tale compito con un portale captive in cloud, acquisizione dati degli ospiti e opzioni di accesso a pagamento su marchi di router e access point supportati.
Le opzioni di accesso includono email, telefono, social, voucher, password e accesso con soli termini di servizio. I piani applicabili supportano i pagamenti Stripe, mentre le integrazioni CRM e la acquisizione del consenso collegano la registrazione ai flussi di lavoro dei clienti.
Si tratta principalmente di un acquisto legato all'accesso ospiti e al marketing, non della prova di una piattaforma completa per l'identità aziendale. Non presupponga che l'autenticazione tramite portale includa l'emissione gestita di certificati, l'assegnazione guidata da MDM EAP-TLS o l'assegnazione basata sulla directory VLAN.
Valutare l'aspetto economico per le piccole catene
I prezzi per sede rendono la pianificazione del budget iniziale relativamente semplice. I limiti per gli ospiti e i metodi di accesso specifici per piano rimangono comunque fondamentali, specialmente per le sedi con eventi affollati o picchi stagionali.
- Funzionalità confermate: Una rete esistente supportata può ottenere registrazioni personalizzate con il proprio marchio, voucher o opzioni a pagamento WiFi senza dover sostituire l'hardware.
- Aspetti da verificare: L'esatta integrazione del controller, le dipendenze di pagamento, le quote di volume per gli ospiti e l'ambito dell'abbonamento per più sedi.
- Limiti attuali: I team che necessitano della gestione del ciclo di vita dei certificati del personale richiedono prove esplicite di tale funzionalità o un servizio di identità separato.
Testare il walled garden del portale con ciascun metodo di login selezionato. L'autenticazione tramite social e le pagine di pagamento possono dipendere da destinazioni esterne all'hostname del portale stesso.
Per una struttura indipendente o una catena più piccola, questo ambito circoscritto può rappresentare un vantaggio. Non acquistate un'architettura di accesso enterprise di cui non avete bisogno. Assicuratevi solo di mantenere i dispositivi operativi e la connettività del personale al di fuori del flusso di lavoro per gli ospiti orientato al marketing.
7. HotspotSystem
Voucher, amministrazione delle sessioni e gestione dei pagamenti rimangono requisiti legittimi. HotspotSystem è orientato a queste operazioni relative agli hotspot, anziché fare del marketing per i clienti il motivo principale per l'implementazione di un portale.
Le relative opzioni di accesso includono splash page captive, social login, voucher e codici SMS. I flussi di lavoro di accesso a pagamento si adattano ai gestori che vendono connettività o distribuiscono l'accesso tramite reception, chioschi di benvenuto o personale della struttura.
Sceglierlo per le operazioni hotspot
I piani pubblici e l'opzione di ingresso gratuita consentono agli operatori di esaminare il flusso di lavoro di base prima di impegnarsi. Il confronto dei costi richiede maggiore attenzione una volta che i limiti di sessione, i crediti SMS o altri add-on entrano nella progettazione.
- Idoneità operativa: Bar, hotel e operatori di hotspot pubblici che gestiscono sessioni di accesso o vendono l'accesso a Internet.
- Attenzione ai costi: Confrontare i periodi di fatturazione e le soglie di utilizzo rispetto alla domanda stagionale prevista.
- Limite architetturale: La gestione dei voucher non sostituisce l'identità dei dipendenti, l'onboarding MDM o la segmentazione specifica dei dispositivi.
Un modello di accesso Hotspot 2.0 affronta un problema diverso rispetto alla vendita di una sessione del portale. Consente ai dispositivi opportunamente configurati di accedere alle reti partecipanti senza ripetere il percorso di login web convenzionale.
Non presupporre che tali modelli di accesso siano intercambiabili o inclusi nello stesso pacchetto. Se gli ospiti che ritornano necessitano di un collegamento sicuro automatico, richiedi una dimostrazione del provisioning proposto e del percorso di fallback.
HotspotSystem è meno interessante quando il requisito principale è un'attivazione CRM avanzata o l'accesso aziendale del personale. Merita di essere preso in considerazione quando il lavoro quotidiano dell'operatore ruota attorno al rilascio di accessi, al controllo delle sessioni e alla rendicontazione degli acquisti di connettività.
8. Hotspot WiFi Antamedia
Il controllo della distribuzione è ciò che distingue Antamedia WiFi Hotspot. Oltre al servizio in hosting, Antamedia offre un'opzione enterprise on-premise separata per le organizzazioni che desiderano gestire la piattaforma sulla propria infrastruttura.
Il suo ambito comprende portali personalizzati con il proprio marchio, voucher, pagamenti, limiti di sessione e analisi. I controlli del tempo e della banda ne fanno una soluzione rilevante per i gestori che curano l'aspetto commerciale e operativo dell'accesso tramite hotspot.
La decisione di acquisto fondamentale riguarda l'architettura che si sta acquistando. Un Captive Portal in hosting e un'implementazione enterprise on-premises comportano responsabilità diverse per patch, backup, certificati e ripristino.
Stabilire il punto di applicazione delle regole
È necessario richiedere che nella proposta di progettazione sia specificato dove transita il traffico, dove vengono autorizzate le sessioni e quale componente applica i limiti. Ciò determina sia la gestione dei guasti, sia il lavoro pratico necessario per integrare gli access point esistenti.
- Punto di forza: La gestione degli accessi e la fatturazione sono integrate nel portale anziché essere aggiunte secondarie.
- Compromesso: L'insieme più ampio di funzionalità potrebbe essere non necessario per una struttura che richiede solo l'accettazione dei termini.
- Rischio di integrazione: I gateway di pagamento, le connessioni PMS alberghiere e il supporto dei controller devono corrispondere al prodotto hosted o enterprise selezionato.
Per un hotel, si consiglia di mostrare l'effettivo flusso di lavoro per la convalida delle camere e cosa accade quando il PMS non è disponibile. Per l'accesso del personale, le funzioni di addebito per gli ospiti non devono essere considerate una prova dell'onboarding basato su certificati o dell'assegnazione di ruoli tramite RADIUS.
Antamedia ha senso quando la proprietà dell'infrastruttura o la fatturazione degli hotspot costituiscono un requisito fondamentale. È più difficile da giustificare se il vostro team desidera ridurre al minimo l'impatto operativo e non ha bisogno di funzionalità aggiuntive di gestione degli accessi.
9. Beambox
Un responsabile di ristorante desidera solitamente che gli ospiti siano connessi e che il follow-up dei clienti funzioni senza dover coinvolgere un ingegnere di rete per ogni campagna. Beambox risponde a questo flusso di lavoro commerciale con un portale personalizzabile, un database degli ospiti e strumenti di segmentazione e campagna.
I piani di livello superiore aggiungono funzionalità per la generazione di recensioni e la gestione della reputazione. Le integrazioni come Mailchimp e Zapier collegano i dati degli ospiti ad altri sistemi aziendali, mentre l'hardware WiFi esistente compatibile può supportare l'implementazione senza sostituire la rete.
Mantenere separati marketing e controllo degli accessi
Beambox è un portale orientato al marketing, non il punto di partenza naturale per un progetto di certificati del personale o segmentazione IoT. Il suo valore dipende dall'effettivo utilizzo da parte dell'azienda dei flussi di lavoro di reputazione e messaggistica verso i clienti.
Valutazione d'acquisto: Non pagare per l'automazione delle campagne per risolvere un problema di VLAN. Non acquistare soluzioni NAC enterprise solo per raccogliere iscrizioni opzionali alla newsletter.
I livelli di prezzo pubblicati e gli abbonamenti rinnovabili aiutano le aziende più piccole a valutare l'impegno economico. Le stime relative a sedi e volume di ospiti devono comunque corrispondere all'effettiva implementazione, e la compatibilità dell'hardware deve essere verificata rispetto alla configurazione reale del controller.
- Soluzione adatta: Strutture ricettive e punti vendita rivolti ai clienti con un responsabile per il marketing degli ospiti.
- Meno adatta: Organizzazioni il cui requisito principale è l'iscrizione MDM, la revoca delle credenziali o le direttive di rete basate sull'identità.
- Priorità del pilot: Convalidare i campi relativi al consenso, la sincronizzazione dei contatti e l'intero flusso di login sui dispositivi dei clienti.
È inoltre opportuno verificare cosa accade quando gli ospiti rifiutano le comunicazioni di marketing. Essi dovrebbero seguire la politica di accesso prevista senza che il personale debba improvvisare un'eccezione. Un database di ospiti utile deve derivare da un flusso di lavoro di consenso deliberato, non dalla confusione nella schermata di login.
10. Adentro
Adentro è maggiormente rilevante quando l'acquirente desidera collegare l'acquisizione degli ospiti, i destinatari pubblicitari e le visite fisiche. Il portale captive fornisce la acquisizione dei contatti, mentre la piattaforma più ampia supporta il marketing e la misurazione delle visite.
Ristoranti e rivenditori che eseguono campagne di acquisizione o fidelizzazione rappresentano il pubblico ideale. La differenza rispetto a un prodotto basato unicamente su portale risiede nella capacità di valutare se l'attività di marketing corrisponda a visite reali.
Prevedere il budget per la campagna, non solo per il portale
Un abbonamento alla piattaforma e un programma pubblicitario gestito sono acquisti differenti. I prezzi pilota pubblici aiutano la valutazione iniziale, ma la spesa media e i servizi gestiti possono modificare in modo sostanziale l'impegno complessivo.
- Vantaggio: La registrazione degli ospiti si collega all'attivazione delle campagne e alla misurazione delle visite.
- Dipendenza: L'hardware WiFi esistente deve essere supportato e i requisiti di misurazione devono essere chiari prima dell'implementazione.
- Mancata corrispondenza: L'onboarding sicuro del personale, la distribuzione dei certificati MDM e l'assegnazione dei dispositivi VLAN non sono il motivo principale per scegliere questa piattaforma.
Si consiglia di richiedere una spiegazione chiara di ciò che costituisce una visita misurata, di come vengono abbinate le identità e di quali impostazioni di consenso e conservazione si applicano. Una dashboard di marketing è utile solo quando il team comprende il significato delle relative metriche.
Adentro non rappresenta la soluzione centrale per gestire le password condivise del personale o registratori di cassa e telecamere scarsamente isolati. È necessario mantenere tali attività di controllo degli accessi all'interno dell'architettura di rete.
È da preferire quando il marketing dispone di un obiettivo di campagna definito, un budget operativo e la responsabilità di agire in base ai risultati. In caso contrario, la struttura rischia di acquisire un portale più elaborato senza utilizzarne le funzionalità distintive.
Confronto tra le 10 piattaforme software per portale captive su casi d'uso, indicazioni di prezzo, prove e supporto per Passpoint
| Elemento | Ideale per | Indicazione di prezzo | Opzione gratuita o di prova | Passpoint/OpenRoaming |
|---|---|---|---|---|
| Purple Access | Accesso basato sull'identità per ospiti, personale e IoT WiFi | Prezzo annuale per access point; preventivo richiesto | Nessuna opzione indicata | Supporta entrambi |
| Cloudi-Fi | Accesso enterprise per ospiti, dipendenti, BYOD e IoT | Gestito dalle vendite; nessun prezzo pubblico | Nessuna opzione indicata | Non specificato |
| Cloud4Wi | WiFi per ospiti, residenti e personale in più sedi | Prezzi Professional pubblicati; per le distribuzioni più ampie è necessario contattare le vendite | Prova di 30 giorni pubblicizzata | Supporta entrambi |
| IronWiFi | Portali per ospiti, accesso a pagamento e autenticazione dei dipendenti | Prezzi di partenza pubblicati; minimo previsto per le sedi degli ospiti | Nessuna opzione indicata | Supporta entrambi |
| Aislelabs Connect | Onboarding degli ospiti nella struttura, acquisizione dati e marketing | Personalizzato in base a struttura, sedi, access point e moduli | Nessuna opzione indicata | Passpoint supportato; OpenRoaming non specificato |
| Spotipo | Strutture indipendenti che necessitano di WiFi per ospiti o a pagamento | Prezzi pubblicati per singola sede | Prova di 14 giorni | Non specificato |
| HotspotSystem | Gestori di hotspot che offrono voucher o accesso a pagamento | Prezzi pubblici; alcuni piani con fatturazione semestrale | Piani di ingresso gratuiti con limiti di sessione | Non specificato |
| Antamedia WiFi Hotspot | Gestori che necessitano di controlli di accesso, voucher e fatturazione | Dipende dalla configurazione hosted o enterprise | Nessuna opzione indicata | Non specificato |
| Beambox | Strutture aperte al pubblico che combinano WiFi per ospiti e marketing | Livelli pubblicati; variano in base alla sede e al volume di ospiti | Nessuna opzione indicata | Non specificato |
| Adentro | Ristoranti e attività commerciali incentrati sul marketing e sulla misurazione delle visite | Prezzi pubblici per progetti pilota; valutazioni su misura per distribuzioni più ampie | Opzione pilota; prova gratuita non indicata | Non specificato |
Adattare il software per portale captive al proprio modello di accesso
Parta dal problema piuttosto che dall'elenco di funzionalità più lungo. Il marketing e la misurazione delle visite orientano verso Aislelabs Connect, Beambox o Adentro. Voucher, accesso a pagamento e amministrazione delle sessioni rendono rilevanti IronWiFi, Spotipo, HotspotSystem e Antamedia, a seconda dei requisiti più ampi.
Se la priorità è la sicurezza del personale, l'onboarding dei dispositivi o la segmentazione dei tenant, esamini innanzitutto l'architettura delle identità. Cloudi-Fi, Cloud4Wi e le piattaforme che combinano il RADIUS in cloud con l'accesso della forza lavoro meritano una valutazione più approfondita. Richieda la prova dello specifico flusso di lavoro anziché considerare l'etichetta della categoria come una conferma.
Dimostra Insieme Policy e Connettività
Il test di accettazione dovrebbe seguire un dispositivo dall'associazione fino all'accesso fruibile e correttamente limitato. Ispezionare DHCP, DNS, autenticazione, assegnazione VLAN e raggiungibilità post-login. Includere la revoca mentre il dispositivo è connesso, non solo l'eliminazione di un account prima del login successivo.
Per il rilevamento del portale, lo standard di segnalazione del portale captive IETF descrive i meccanismi di DHCP e IPv6 Router Advertisement, avvertendo esplicitamente che la segnalazione non è una soluzione completa. Testi IPv4 e IPv6, i sistemi operativi attuali e le apparecchiature prive di un browser convenzionale.
- Documentazione sulle identità: Ottenere dettagli scritti sugli attributi RADIUS, sul provisioning dei certificati MDM, sulla revoca e sull'applicazione del controller.
- Flussi di lavoro per gli ospiti: Confermare le modalità di Passpoint, la convalida PMS, l'invio di SMS e il comportamento di fallback per il pacchetto selezionato.
- Condizioni operative: Verificare la conservazione e la cancellazione dei dati, la gestione delle interruzioni di servizio, le responsabilità di assistenza e i costi per l'aggiunta di nuove sedi.
Non obblighi a tempo indeterminato ogni utente che ritorna a passare attraverso un portale. Il report del settore 2026 della Wireless Broadband Alliance descrive le reti Passpoint/OpenRoaming distribuite e pianificate, supportando la valutazione dell'identità di rete riutilizzabile insieme alla registrazione degli ospiti basata su browser. Verifichi l'emissione delle credenziali, le relazioni di fiducia e l'accesso di riserva con la stessa attenzione riservata al login iniziale.
Testare il modello di accesso che verrà effettivamente utilizzato
Per gli residence, la nostra rete Open colloca gli ospiti per brevi soggiorni dietro un portale di registrazione del consenso su una VLAN ospiti isolata. Per i villaggi turistici, il nostro modello xPSK offre alle case vacanza un accesso stagionale privato, mantenendo al contempo le apparecchiature operative su chiavi gestite separatamente.
Si tratta di modelli di accesso differenti, anche se entrambe le strutture offrono WiFi per gli ospiti. Testa il modello pertinente in una sede pilota sugli access point già in tuo possesso, insieme alla rete attuale.
Qualora sia disponibile un livello di accesso gratuito, lo si utilizzi per testare i dispositivi reali prima di sottoscrivere un contratto più ampio. Valutare il risultato in base a connessione riuscita, corretta segmentazione, revoca, ticket di supporto ed evidenze di audit utilizzabili. Una pagina dall'aspetto curato è utile, ma non costituisce il criterio di accettazione.
Purple Access combina un portale ospiti personalizzato con il RADIUS in cloud, l'accesso del personale basato su MDM e chiavi di dispositivo o tenant revocabili individualmente sugli access point esistenti. Visiti Purple Access per esplorare il modello aperto, sicuro e xPSK e pianificare un progetto pilota che testi l'identità, l'assegnazione di VLAN e l'onboarding degli ospiti prima di una diffusione su più ampia scala.