
Guia de segmentação de VLAN: projeta, mapeie e teste sua rede
Published

Uma rede pode ter um nome de WiFi para visitantes, uma rede de funcionários e uma coleção de redes de dispositivos, mas ainda assim deixar o laptop de um visitante a uma regra permissiva de distância de um servidor de funcionários. A lista de VLAN pode parecer organizada, mas a questão útil é se um dispositivo consegue alcançar algo que não deveria.
A segmentação de VLAN oferece uma maneira prática de separar o tráfego em uma infraestrutura de comutação compartilhada. Isso não provam que a separação seja segura. Comece com os grupos e suas conexões necessárias, atribua dispositivos por identidade sempre que possível e, em seguida, teste os caminhos que devem ser permitidos e bloqueados.
Sumário
- Um mapa de referência de VLAN para visitantes, funcionários e dispositivos
- Como projetar segmentos a partir do seu inventário de ativos
- Mapeamento de identidades para VLANs por meio de RADIUS
- Regras de segmento que limitam o movimento lateral
- Mantendo as atribuições de VLAN precisas conforme dispositivos e pessoas mudam
- Testando se a segmentação realmente funciona
- Confirme o mapa de segmentos e faça um piloto em um local
Um mapa de referência de VLAN para visitantes, funcionários e dispositivos
Uma VLAN divide uma estrutura de comutação física em domínios de broadcast separados, para que os dispositivos em uma rede lógica não estejam automaticamente em outra. O IEEE 802.1Q identifica quadros Ethernet com um Identificador de VLAN, ou VID, que os switches usam para manter o tráfego associado à LAN virtual correta, conforme descrito no padrão IEEE 802.1Q.
Aqui está um mapa inicial para um local com visitantes, equipe, dispositivos Prediais, prestadores de serviços e locatários. Os números VLAN são atribuições de exemplo, não requisitos universais. Os IDs de prestadores de serviços e locatários são preenchidos como 50 e 60 para mostrar uma maneira de reservar espaço para grupos que precisam de seu próprio segmento.
| Segmento | Rede | VLAN | Como os dispositivos se conectam | Acessível a partir desta VLAN |
|---|---|---|---|---|
| Visitantes e BYOD | Aberta | 10 | Portal cativo ou Passpoint, com consentimento registrado | Apenas Internet, isolamento de cliente ativado |
| Laptops e telefones de funcionários | Segura | 20 | EAP-TLS via MDM, ou SSO através do Entra ID, Okta ou Google Workspace | Apenas servidores internos e impressoras designados |
| Fechaduras, termostatos, sensores de vazamento | xPSK | 40 | Uma chave vinculada a MAC por dispositivo | Apenas nuvem do fornecedor, inacessível para visitantes |
| Prestadores de serviços de manutenção | xPSK | 50 | Chave por tempo limitado, sem necessidade de MDM | Apenas os sistemas necessários para o trabalho, o acesso termina no último dia do trabalho |
| Inquilinos ou concessões | xPSK | 60 | Uma chave por inquilino | Própria VLAN, separada dos clientes e dos sistemas do centro comercial |
Trate a tabela como um mapa de acesso pretendido, e não como prova de que o acesso funciona como escrito. As VLANs fornecem separação lógica e podem facilitar a operação de uma rede em crescimento, mas o VID em si não cria uma política de segurança detalhada. O trunking, a atribuição de portas de acesso, o roteamento e as regras de limite devem corresponder ao projeto.
As VLANs continuam sendo uma base comum: em uma pesquisa da Omdia com 352 líderes de segurança da informação dos setores de saúde e manufatura, 64% usavam ou planejavam usar VLANs. A mesma pesquisa revelou que quase 50% haviam passado por um incidente envolvendo movimento lateral no ano anterior, um lembrete de que as zonas de rede precisam de controles que vão além do rótulo de VLAN (relatório de microsegmentação da Omdia).
Elabore sua própria versão desta tabela, com responsáveis e sistemas acessíveis, antes de alterar qualquer configuração de switch.
Como projetar segmentos a partir do seu inventário de ativos
Comece com a pergunta que as equipes frequentemente pulam: o que precisa se comunicar com o quê? Os números de VLAN vêm depois. Atribuir IDs antes de saber quais dispositivos existem e o que eles precisam alcançar cria segmentos difíceis de justificar e ainda mais difíceis de manter.
As orientações da CISA para proteger a infraestrutura de rede recomendam agrupar dispositivos com finalidades semelhantes e separar componentes com requisitos de segurança diferentes. Para ambientes de maior risco, isso pode significar VLANs distintas de TI e de tecnologia operacional (OT), com controles de acesso de Camada 3 e firewalls com detecção de aplicativos.
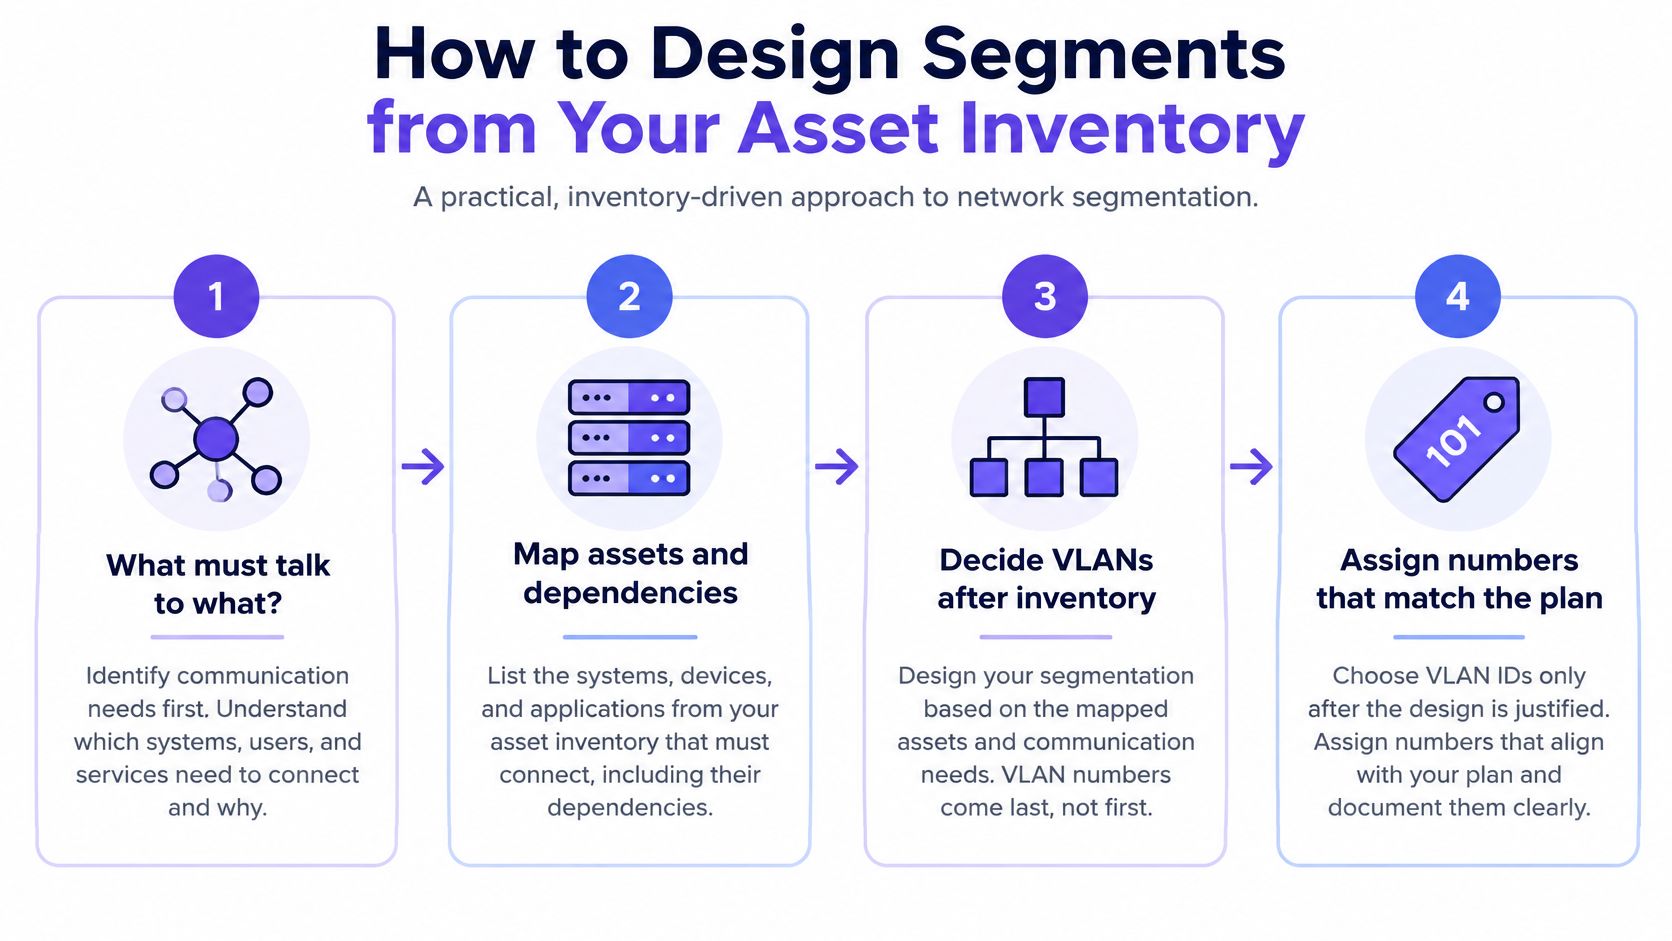
Use esta sequência para transformar o inventário em um projeto funcional:
Inventarie dispositivos e proprietários. Liste endpoints, sistemas e interfaces de gerenciamento, incluindo câmeras, caixas (PDVs), controles prediais e equipamentos de rede. Registre quem é o proprietário de cada ativo e quem pode aprovar seu acesso. Dispositivos desconhecidos tendem a ir parar onde alguém consiga conectá-los, e é assim que eles herdam acessos que ninguém pretendia conceder.
Agrupe por finalidade e risco. Separe dispositivos de visitantes, endpoints de funcionários, sistemas de pagamento, câmeras, controles prediais, servidores e gerenciamento de rede. Funções de negócios semelhantes podem compartilhar uma zona quando suas necessidades de acesso e risco forem comparáveis.
Registre os fluxos legítimos mínimos. Para cada conexão necessária, capture a origem, o destino, o protocolo e a porta. Se a equipe não souber justificar por que um fluxo é necessário, trate-o como um candidato a remoção, em vez de uma exceção a ser permitida.
Crie uma VLAN e uma sub-rede IP por grupo. Mantenha a tecnologia operacional de maior risco separada da TI quando o ambiente exigir. Escolha os limites para refletir as necessidades de negócios e segurança, não a localização física de um switch.
Coloque o roteamento entre VLANs em um limite controlado. Roteie por meio de um firewall ou de um ponto de controle de Camada 3 onde a equipe possa aplicar políticas. Não deixe o roteamento aberto apenas porque as VLANs têm nomes diferentes.
Negue primeiro, depois adicione exceções restritas. Limite o escopo de cada regra aprovada ao protocolo, porta, direção e destino necessários. Registre a aprovação de um proprietário para cada exceção.
Registre as decisões de limite desde o início. Torne visíveis os fluxos permitidos e negados para que as equipes possam revisar o impacto das regras.
Um grupo de restaurantes, por exemplo, pode separar os terminais de ponto de venda das telas da cozinha. Se a única interação necessária for um sistema POS enviando uma transação para um terminal de cartão em uma porta, permita esse caminho específico em vez de abrir o acesso geral entre as duas VLANs.
Um esquema de numeração pode tornar a política mais fácil de ler. Um exemplo é reservar intervalos por zona, como 10 para convidados, 20 para funcionários e 40 para dispositivos, deixando lacunas para grupos futuros. Fazer a correspondência do terceiro octeto de uma sub-rede com seu ID de VLAN também pode facilitar a leitura das regras de firewall, desde que o esquema se adapte ao plano de endereçamento existente.
Para uma regra que você possa revisar hoje, pergunte: Posso nomear o responsável e o fluxo de negócios por trás dela? Se a resposta for não, não a inclua no projeto aprovado.
Mapeando identidades para VLANs por meio do RADIUS
Um dispositivo não precisa entrar na mesma VLAN que todos os outros dispositivos em uma rede sem fio compartilhada. Com a atribuição baseada em identidade, a autenticação determina o direcionamento na rede.
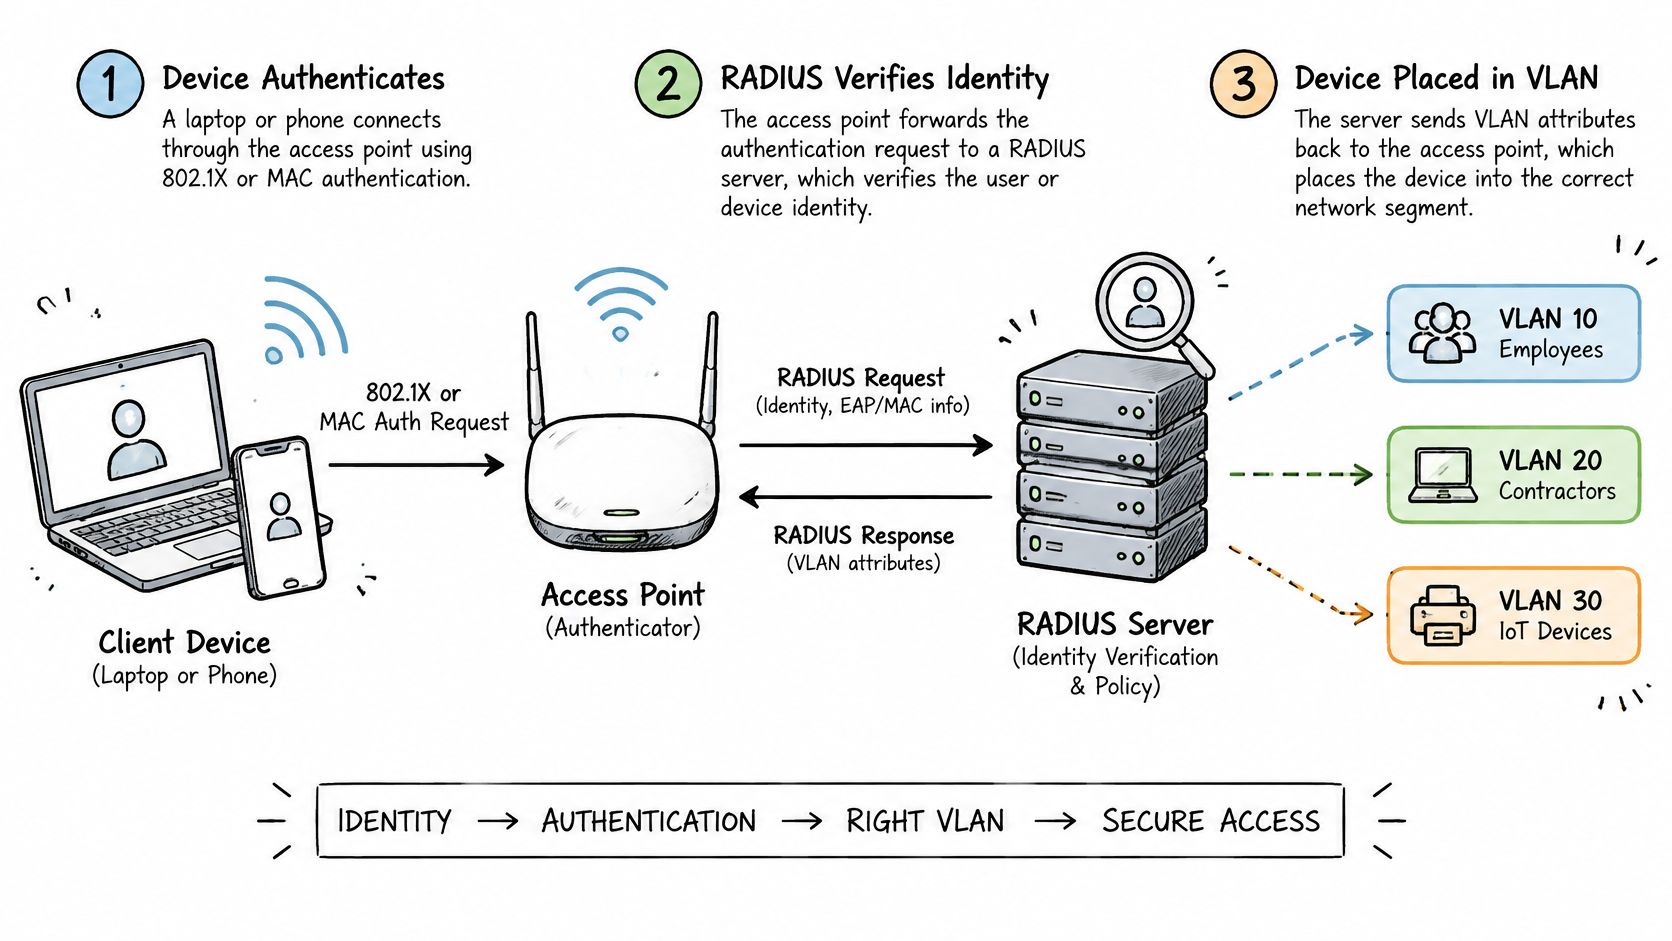
O que acontece durante uma entrada na rede
Uma entrada típica de 802.1X segue uma sequência clara. O dispositivo envia uma solicitação de autenticação por meio do ponto de acesso ou switch, e a rede a encaminha para o RADIUS. O RADIUS verifica a identidade e, se aceitar a solicitação, retorna os atributos de VLAN. O switch ou ponto de acesso coloca essa sessão na VLAN atribuída.
Os atributos comumente usados para identificar a VLAN são Tunnel-Type definido como VLAN, Tunnel-Medium-Type definido como 802 e Tunnel-Private-Group-ID definido como o número da VLAN. Esses valores precisam corresponder aos IDs configurados na rede; uma identidade correta vinculada a um atributo incorreto pode colocar um dispositivo no segmento errado.
Aplique o mapeamento a pessoas e dispositivos
Para funcionários, a EAP-TLS pode usar certificados emitidos por meio do gerenciamento de dispositivos móveis. Um laptop corporativo gerenciado apresenta seu certificado durante a autenticação, e a política de identidade pode colocá-lo na VLAN dos funcionários. Isso evita a dependência de uma senha de WiFi compartilhada como base para o acesso.
Um segundo caminho começa com um provedor de identidade de funcionários. A associação a grupos do Entra ID ou Okta pode ser passada via SAML e SCIM para que, por exemplo, um membro do grupo de Finanças receba a VLAN de funcionários, enquanto um grupo de terceiros receba sua própria VLAN. Para uma análise mais aprofundada sobre a parte de controle de acesso dessa configuração, consulte WiFi controle de acesso e acesso baseado em identidade.
Alguns dispositivos não podem executar 802.1X. Para esses casos, uma chave vinculada ao MAC pode fornecer uma credencial individual e uma atribuição de VLAN definida. Use uma chave por dispositivo onde for necessário revogar um único dispositivo sem alterar o acesso de outros dispositivos que usam a mesma rede.
O Acesso Condicional e a postura do dispositivo devem fazer parte da decisão de entrada quando o ambiente os exigir. Se um dispositivo falhar em uma regra exigida, recuse-o na autenticação em vez de posicioná-lo em uma VLAN supostamente mais segura e presumir que o risco está contido.
Escreva o mapeamento de grupo para atributo para VLAN em uma tabela antes de configurar o RADIUS. Inclua também o comportamento de fallback: se o RADIUS estiver inacessível, uma sessão existente permanecerá conectada, mas novas adesões falharão como bloqueadas em vez de caírem na VLAN dos funcionários. Uma conta desativada deve ser rejeitada na próxima conexão, com os logs de autenticação registrando quando e por quê. A atribuição de VLAN ocorre no login; ela não é reavaliada automaticamente durante a sessão, a menos que você adicione uma política para fazer isso.
Regras de segmento que limitam o movimento lateral
Um dispositivo em uma VLAN confiável não é confiável apenas pelo local de onde se conectou. O NIST distingue a segmentação de rede do Zero Trust: as VLANs criam zonas no nível de sub-rede, enquanto as políticas de acesso geralmente são aplicadas em gateways para grupos de hosts. O Zero Trust não concede acesso implícito com base na localização da rede (NIST Special Publication 800-215).
Use uma matriz de fluxo como a política de trabalho. As condições importam tanto quanto a decisão de permitir ou negar.
| Origem | Destino | Regra | Condição |
|---|---|---|---|
| Visitantes (VLAN 10) | Internet | Permitir | O isolamento de clientes bloqueia dispositivos pares |
| Visitantes (VLAN 10) | Equipe (VLAN 20) | Negar | Sem rota, negar por padrão |
| Equipe (VLAN 20) | Visitantes (VLAN 10) | Negar | Sem rota, negar por padrão |
| Equipe (VLAN 20) | Servidor de arquivos designado | Permitir | Apenas as portas necessárias |
| Dispositivos (VLAN 40) | Nuvem do fornecedor | Permitir | Apenas de saída, para destinos fixos |
| Dispositivos (VLAN 40) | Equipe (VLAN 20) | Negar | Controlador alcançado através de um gateway aprovado |
| Prestadores de serviços | Controles do edifício | Permitir apenas por exceção | Aprovação do proprietário e uma data de término são necessárias |
A regra de visitantes permite o acesso à internet, impedindo que os dispositivos de visitantes iniciem conexões entre si. As duas regras de visitante para equipe negam o acesso em ambas as direções, em vez de depender da política de um dos lados para proteger o outro. A equipe pode acessar um servidor de arquivos nomeado apenas nas portas exigidas pelo seu serviço. Um dispositivo pode contactar o serviço em nuvem do seu fornecedor no tráfego de saída, mas a conexão do fornecedor não deve se tornar um caminho para os dispositivos da equipe. Se um prestador de serviços precisar acessar os controles do edifício, conceda acesso apenas para a tarefa aprovada e remova-o na data de término acordada.
Os controles dentro de uma VLAN também são importantes. Os dispositivos na mesma VLAN geralmente podem se comunicar entre si, a menos que outro controle os impeça. Use o isolamento de clientes para redes de convidados e dispositivos onde a comunicação entre pares não seja necessária, e firewalls de host em pontos de extremidade de funcionários para limitar as conexões locais.
Mantenha estas salvaguardas no nível de segmento em vigor:
- Remova o acesso padrão: Coloque as portas de switch não utilizadas fora da VLAN padrão e desative-as onde for prático.
- Evite uma VLAN nativa ativa: Defina a VLAN nativa para um ID não utilizado.
- Limite os trunks: Permita apenas as VLANs necessárias em cada link de switch.
- Proteja o gerenciamento: Coloque o gerenciamento de rede em sua própria VLAN e não forneça rota para ela a partir de redes de convidados.
Mais VLANs não significam automaticamente melhor segurança. As orientações do NIST apoiam o isolamento de recursos críticos em zonas de confiança separadas e a divisão progressiva da infraestrutura nos casos em que isso melhore a contenção e o monitoramento. No entanto, menos zonas baseadas em risco podem ser mais seguras e fáceis de operar do que uma longa lista de VLANs restritas, desde que a aplicação considere a identidade e as políticas. Em uma pesquisa da Omdia com líderes de segurança em saúde e manufatura, 99% estavam implantando ou planejando a microsegmentação, enquanto apenas 9% a tinham protegendo seus sistemas críticos (pesquisa da Omdia sobre a lacuna de microsegmentação).
Como regra prática, se dois grupos possuem os mesmos requisitos de acesso e risco, eles podem pertencer à mesma zona. Para obter mais detalhes sobre como isolar o acesso de visitantes, use este guia de segurança para redes de WiFi para visitantes.
Mantendo as atribuições de VLAN precisas à medida que dispositivos e pessoas mudam
Um funcionário sai, um prestador de serviços conclui um trabalho ou uma fechadura é substituída. Cada alteração pode deixar uma credencial desatualizada vinculada a uma VLAN; portanto, os registros de acesso precisam acompanhar a identidade e o ciclo de vida de cada pessoa ou dispositivo.
| Evento | Ação | Prazo | Efeito no acesso |
|---|---|---|---|
| Funcionário sai da empresa | Desativar a conta; o RADIUS rejeita a próxima conexão | No mesmo dia | O acesso da equipe à VLAN termina |
| Dispositivo substituído | Revogar a chave vinculada ao MAC e emitir uma nova | Antes da instalação | A substituição conecta-se à sua VLAN de classe de dispositivo |
| Hóspede de longa permanência faz checkout | A chave expira na data de término definida na emissão | Data de término | O acesso do visitante à VLAN termina |
| O trabalho do prestador de serviços termina | A chave com limite de tempo expira | Último dia do trabalho | O acesso do prestador de serviços à VLAN termina |
| Inquilino se muda | Revogar apenas a chave desse inquilino | No momento da mudança | Outros inquilinos permanecem conectados |
Uma fechadura predial com uma chave vinculada ao MAC mantém sua chave e VLAN durante a troca de hóspedes. A credencial pertence ao hardware, não ao hóspede que está saindo. Revogue-a quando a fechadura for substituída, não quando um hóspede fizer o check-out.
Para ativos de alto risco, como controles prediais e sistemas de pagamento, exija um controle de alterações explícito antes de alterar uma atribuição de VLAN. Para o WiFi para visitantes e outros acessos temporários, defina uma data de expiração nas credenciais para que o acesso seja encerrado sem depender de limpeza manual.
Em várias localidades, mantenha um plano de VLAN compartilhado e registre nele as diferenças locais legítimas. Caso contrário, as configurações dos switches podem se tornar o único registro de como uma localidade está configurada. Revise exceções e chaves não utilizadas regularmente e remova aquelas sem um proprietário atual. Avalie o processo observando se as identidades ainda se mapeiam para os segmentos pretendidos e se o acesso termina quando deveria, e não pelo número de VLANs no mapa.
Testando se a segmentação realmente se mantém
Teste a acessibilidade, não a contagem de VLAN. Para cada caminho pretendido, verifique se a conexão permitida funciona e se os caminhos proibidos falham a partir do dispositivo ou segmento que iniciaria o tráfego.
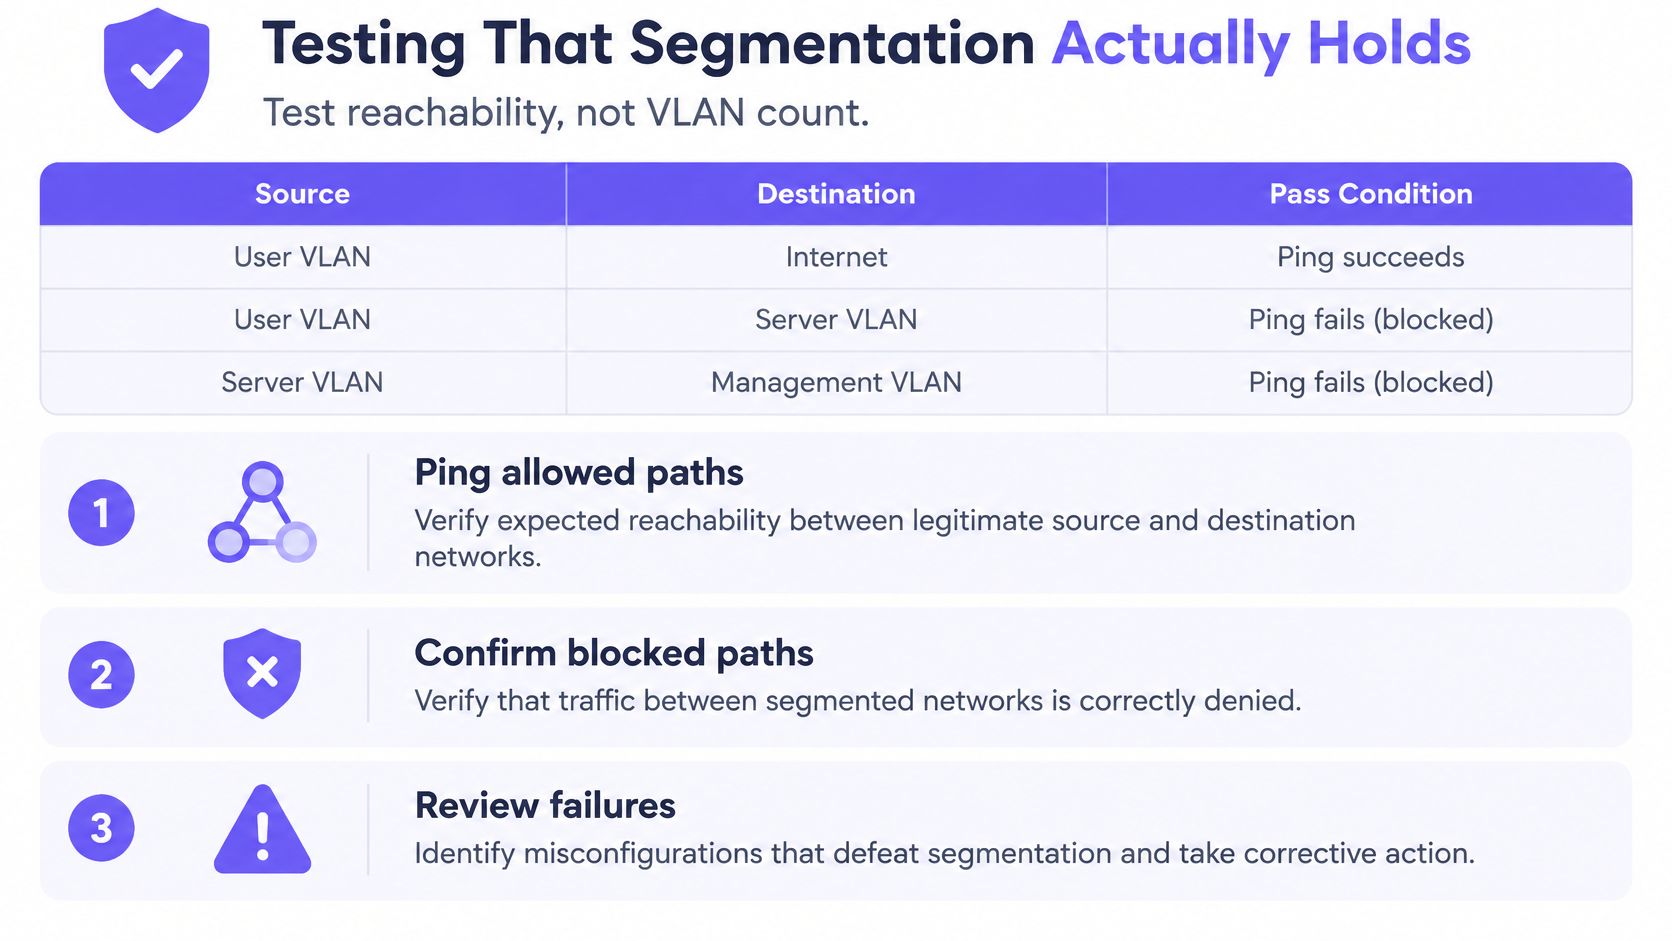
| Teste | De | Para | Aprovado quando |
|---|---|---|---|
| Alcance lateral | Visitante VLAN 10 | Equipe VLAN 20 | Zero conexões bem-sucedidas |
| Alcance de pares em visitante VLAN | Dispositivo de visitante A | Dispositivo de visitante B | Bloqueado por isolamento de cliente |
| Vazamento de trunk | Porta de acesso | Não utilizada VLAN | Nenhum quadro é marcado para a não utilizada VLAN |
| Exposição de dispositivo | Visitante VLAN 10 | Controlador de fechadura | A conexão é recusada |
| Verificação de exceção | Equipe VLAN 20 | Servidor de arquivos nomeado | Apenas a porta aprovada está aberta |
A separação lógica pode falhar devido a erros comuns de configuração. Um tronco pode transportar tráfego para VLANs que não pertencem a esse link. Uma VLAN nativa pode expor o tráfego de maneira inesperada. Uma porta de switch não gerenciada pode colocar um dispositivo na VLAN padrão, enquanto um roteamento permissivo ou uma regra de firewall excessivamente ampla podem reabrir caminhos que o projeto previa bloquear.
Use três verificações e, em seguida, reteste as alterações
Primeiro, realize uma revisão de configuração autenticada dos switches e firewalls. Verifique a associação de VLAN nas portas de acesso, as VLANs permitidas nos trunks, a VLAN nativa, as interfaces de roteamento e as regras que permitem o tráfego entre VLAN.
Segundo, execute varreduras de vulnerabilidade em cada segmento. Uma varredura pode revelar sistemas que não deveriam estar presentes, serviços expostos que precisam de revisão e diferenças entre o mapa planejado e a rede implantada.
Em terceiro lugar, providencie um teste de penetração que tente o movimento lateral de cada VLAN de menor confiança para zonas de maior confiança. Um teste deve exercitar caminhos realistas, e não apenas confirmar se a rede possui nomes de VLAN separados. Para obter orientações sobre como verificar o próprio caminho de autenticação, consulte como testar a autenticação RADIUS.
Após uma alteração de firewall para um fornecedor de ponto de venda (POS), teste novamente a partir da VLAN para visitantes até o sistema POS e confirme que o tráfego de visitantes continua bloqueado. Em seguida, teste a exceção do fornecedor a partir de sua origem aprovada e confirme que apenas sua porta aprovada está aberta.
Execute estas verificações após cada alteração relevante:
- Verifique os caminhos permitidos: Confirme se os aplicativos necessários ainda se conectam.
- Verifique os caminhos negados: Tente conexões que a política estabelece que devem falhar.
- Verifique a atribuição de porta e VLAN: Confirme se os dispositivos de teste chegam ao segmento pretendido.
- Revise os logs de limite: Confirme se as decisões de permissão e negação foram registradas.
- Registre a aprovação: Mantenha um responsável e um motivo para cada exceção ativa.
Considere um teste como aprovado apenas quando os caminhos não autorizados falharem, as decisões de limite forem registradas em log e cada exceção tiver um responsável documentado. Quando um teste falhar, corrija a regra e execute novamente o mesmo teste antes de encerrar o chamado.
Confirme o mapa de segmentos e faça o piloto de um local
Uma implementação confiável começa com um mapa acordado e um local onde a equipe possa verificar o projeto em relação a dispositivos reais. Use este caminho de decisão:
- Confirme cada grupo com seu proprietário. Associe o grupo a uma VLAN, uma fonte de identidade e aos sistemas que ele precisa acessar.
- Use o planejador. Marque o que se conecta à rede hoje e verifique onde cada grupo se posicionaria nas três redes.
- Faça um piloto em um local. Execute os testes de alcançabilidade com os proprietários do local e confirme se os serviços do dia a dia continuam funcionando.
- Faça a implantação geral somente após a aprovação do piloto. Mantenha as exceções vinculadas a proprietários identificados antes de aplicar a configuração em outros locais.
O Purple Access usa três SSIDs em vez de sete, com a identidade decidindo a VLAN e cada residente, locatário ou grupo de dispositivos alocado em seu próprio segmento. Seu planejador permite que as equipes mapeiem o que se conecta hoje às três redes, e sessões de design especializadas podem revisar o plano antes da implantação.
Um VLAN é um limite que você precisa comprovar, não um rótulo que você atribui.
Execute o planejador ou agende uma sessão de design antes de alterar a configuração do switch.
O Purple Access pode mapear redes abertas, seguras e de xPSK para atribuições de VLAN baseadas em identidade em pontos de acesso existentes, com revogação e registro de auditoria. Use o planejador do Purple Access para mapear seus grupos de dispositivos atuais e, em seguida, valide as regras de alcance antes da implantação.


