
O que é o Passpoint? O WiFi automático e seguro explicado
Published

Passpoint é uma certificação da WiFi Alliance baseada em Hotspot 2.0 que permite que um dispositivo se conecte a uma rede participante automaticamente quando possui credenciais válidas, em vez de escolher um SSID e digitar uma senha.
Se um telefone pode fazer roaming entre antenas de telefonia móvel sem solicitar que você faça login a cada vez, por que o WiFi ainda pede aos visitantes recorrentes que localizem o nome da rede, aguardem uma página da web e comprovem sua identidade novamente? Essa lacuna geralmente é tratada como algo normal. Não é um limite técnico. É o que acontece quando o acesso é construído em torno de uma senha compartilhada ou de uma página de portal, em vez de uma identidade que o dispositivo já possui.
Sumário
- O que é o Passpoint e por que ele é mais seguro que hotspots abertos
- Como o Passpoint se conecta sem solicitar uma senha
- Como os dispositivos obtêm um perfil Passpoint
- Comparativo entre Passpoint, portais cativos e OpenRoaming
- Onde o Passpoint é implantado e o que ele não faz
- Decida se o Passpoint é adequado para sua rede
O que é o Passpoint e por que ele é mais seguro do que hotspots abertos
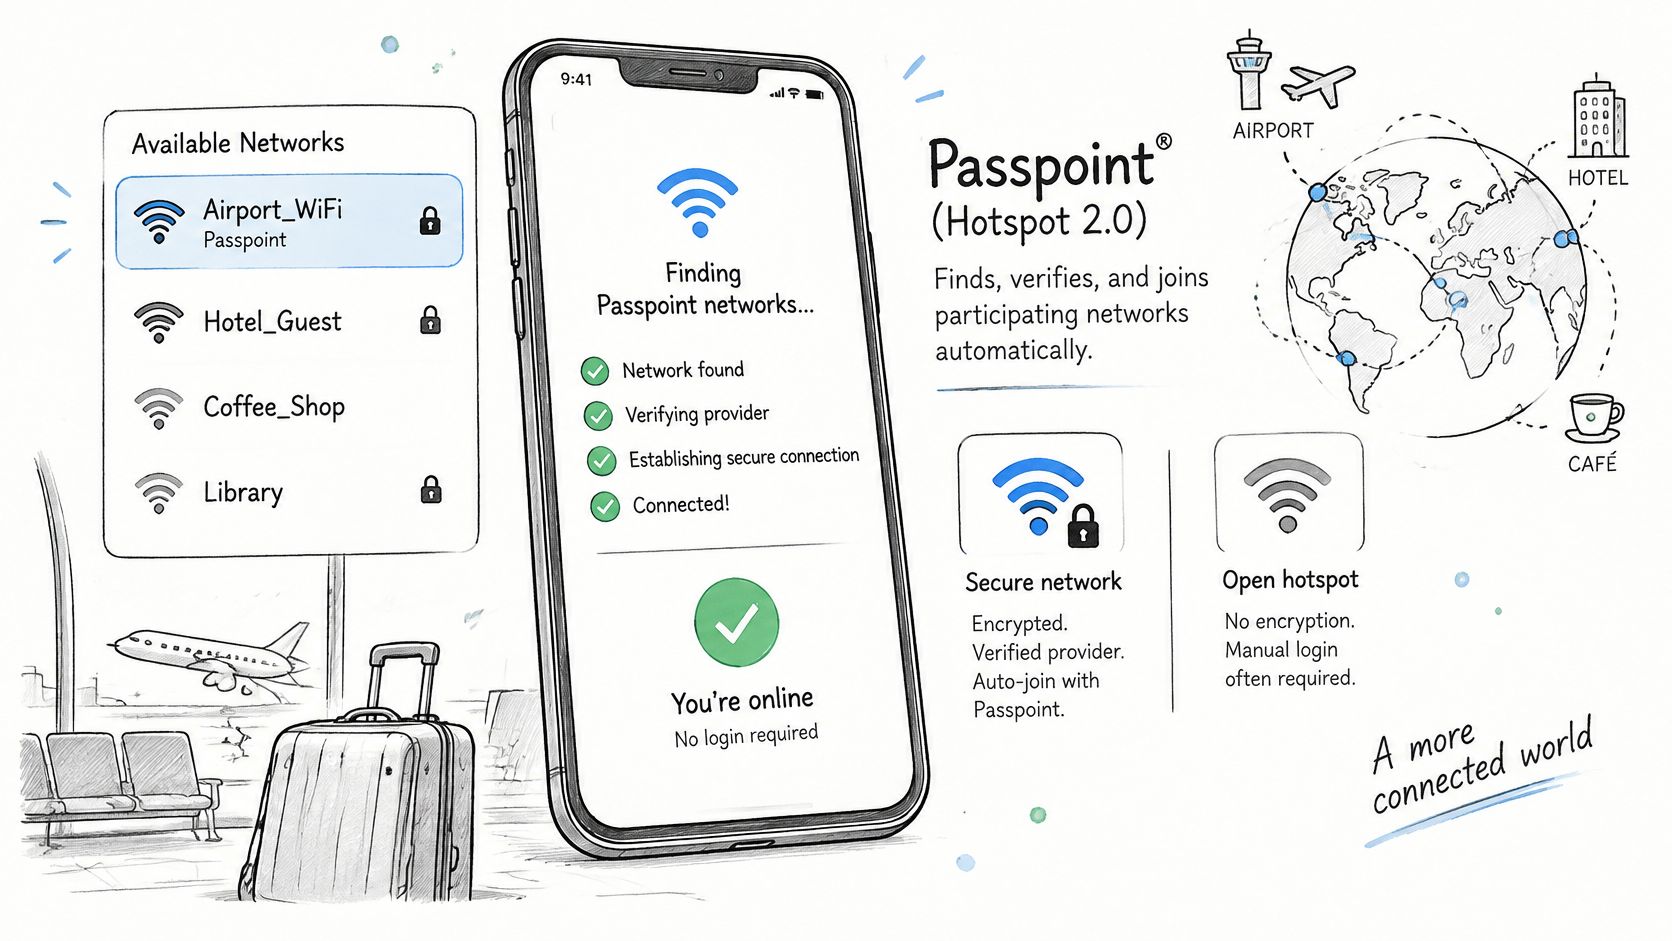
Passpoint, também chamado de Hotspot 2.0, é o programa de certificação da Wi-Fi Alliance que permite a um dispositivo localizar, verificar e se conectar automaticamente a uma rede participante quando possui credenciais válidas. De acordo com a visão geral da tecnologia Wi-Fi Alliance Passpoint, ele usa IEEE 802.11u para descoberta pré-associação, IEEE 802.1X para autenticação e WPA2-Enterprise ou WPA3-Enterprise para acesso criptografado.
Passpoint é uma certificação da WiFi Alliance baseada no Hotspot 2.0. Ele usa o 802.11u para descobrir redes antes de se conectar, o 802.1X para verificar a identidade e o WPA2-Enterprise ou WPA3-Enterprise para criptografar o link.
Pense nisso como um cartão de membro aceito em locais parceiros. Você faz a inscrição uma vez, o cartão permanece na sua carteira e a equipe de cada local verifica o cartão em vez de pedir para você assinar um livro de visitas. Um hotspot aberto funciona de maneira oposta. Você procura a porta certa, digita novamente uma senha que todos compartilham e repete o processo na sua próxima visita.
Qual é a origem do padrão
A Wi-Fi Alliance introduziu a Release 1 em 2012, inicialmente com foco no acesso seguro a hotspots e no roaming entre provedores, e depois introduziu a Release 2 em 2014 com cadastro online e suporte para a inscrição de dispositivos sem chip SIM. Esse histórico é importante porque o Passpoint não foi projetado para ser uma página de login mais agradável. Ele foi desenvolvido para direcionar o WiFi público para o roaming baseado em credenciais.
Por que o modelo de segurança é mais robusto
Uma rede aberta com portal cativo geralmente não possui credenciais por dispositivo na camada WiFi. O portal pode coletar um endereço de e-mail ou voucher após a associação, mas isso não comprova a identidade de cada dispositivo da mesma forma, nem criptografa o link sem fio por si só. O Passpoint certificado usa 802.1X e EAP em vez de uma chave compartilhada, de modo que a rede verifica uma credencial vinculada a um dispositivo, usuário, SIM ou provedor.
As orientações de segurança da WiFi Alliance sobre o Passpoint estabelecem que o Passpoint exige Protected Management Frames, o que ajuda a evitar a falsificação de quadros de gerenciamento e determinados ataques de desautenticação ou personificação. Elas também identificam a inspeção de tráfego de Camada 2, proxy ARP, conversão de multicast para unicast e randomização de chave de grupo como mecanismos que podem reduzir a exposição entre clientes em hotspots públicos.
A escolha da credencial ainda altera o resultado. O EAP-TLS pode fornecer um certificado para cada dispositivo, oferecer autenticação mútua e permitir a revogação direcionada. O EAP baseado em SIM vincula o acesso às credenciais da operadora móvel. Portanto, a segurança depende do tipo de credencial e da arquitetura do servidor, sendo que o backhaul entre o hotspot e o núcleo do provedor ainda precisa de proteção.
Esse também é o limite a ser considerado. Um dispositivo perdido e desprotegido pode conter um perfil válido, e uma política de backend frágil pode desperdiçar uma autenticação forte. O acesso automático melhora a camada de WiFi, mas não substitui bons controles de dispositivos ou um design de rede adequado. Locais que resolvem problemas diários de desempenho ainda precisam do básico, e este guia sobre como melhorar o WiFi para reuniões de vídeo é um lembrete útil de que autenticação, cobertura e largura de banda resolvem problemas diferentes.
Como o Passpoint se conecta sem solicitar uma senha
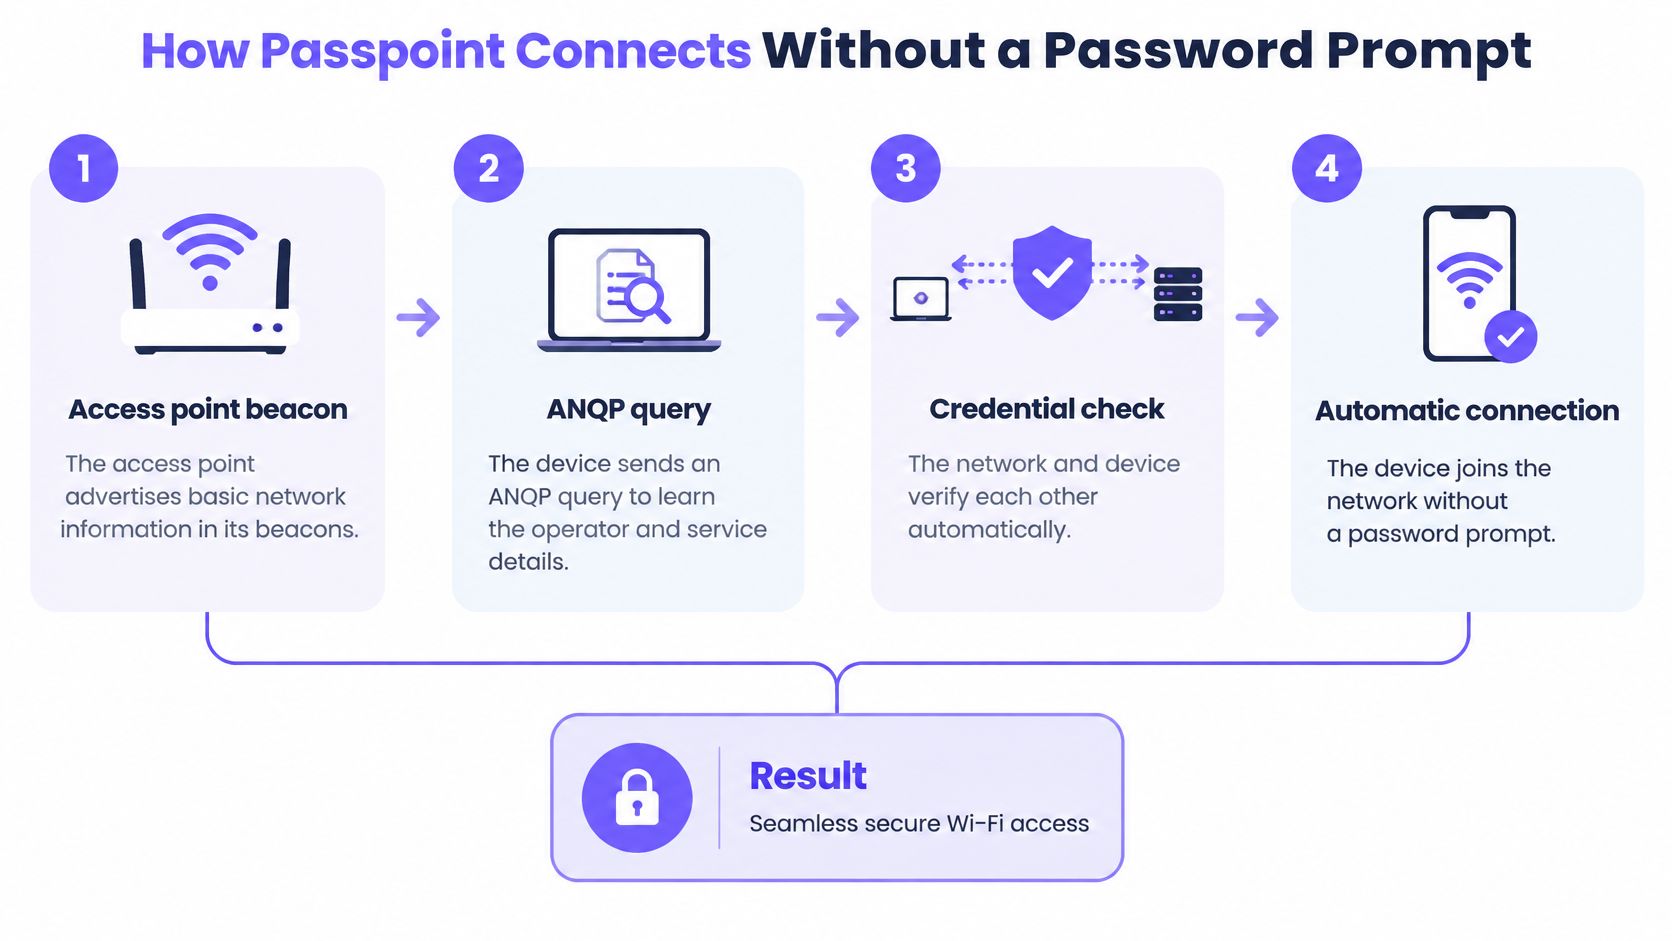
A conexão parece instantânea porque a maior parte do trabalho acontece antes da associação. Seu dispositivo pergunta qual é a rede, verifica se já confia naquele provedor e, só então, conecta-se e autentica-se.
O diagrama abaixo resume a mesma sequência em quatro etapas.
As seis etapas em ordem
- Beacon do ponto de acesso: O ponto de acesso divulga informações básicas de rede em seus beacons. Isso informa a um dispositivo compatível que há mais detalhes disponíveis antes que ele se comprometa a se conectar.
- Consulta ANQP: O dispositivo envia uma consulta Access Network Query Protocol para saber a identidade da operadora, o tipo de conectividade, os parceiros de roaming e os serviços suportados. A Cisco descreve o ANQP como o mecanismo de consulta e resposta para recursos de rede em sua nota técnica do Hotspot 2.0.
- Comparação de perfis: O dispositivo compara essas respostas com o perfil de credenciais ou assinatura provisionado que ele já possui. Isso evita tentativas e erros para se conectar a redes que ele não tem direito de usar.
- Seleção de rede: Se houver uma correspondência, ele seleciona uma rede elegível sem que você precise escolher um SSID. Se não houver correspondência, ele não inventa o acesso.
- Autenticação EAP: Ele executa um método EAP empresarial, mais frequentemente EAP-TLS com um certificado de dispositivo, ou EAP-TTLS com credenciais tuneladas. Se você estiver avaliando a autenticação por certificado em relação a métodos baseados em senha, esta comparação entre EAP-TLS e os métodos de autenticação PEAP explica as compensações práticas.
- Decisão de AAA e RADIUS: A rede de acesso encaminha a solicitação para um serviço AAA local ou RADIUS. Esse serviço decide se o dispositivo é permitido e qual política ele recebe.
A divisão entre as etapas é o ponto que os leitores costumam ignorar. O ANQP cuida da descoberta. O AAA cuida da permissão. O ANQP não concede acesso e o RADIUS não escolhe entre redes próximas. Cada um resolve metade do problema.
O vídeo curto abaixo demonstra o fluxo de conexão visualmente, o que ajuda se o beacon, a consulta e a autenticação ainda parecerem um único evento.
Erro comum: Um dispositivo sem um perfil válido não pode usar o Passpoint apenas porque o ponto de acesso o suporta. Ele recorre ao WiFi comum WiFi e solicita credenciais, um login no portal ou uma senha compartilhada.
Você pode verificar o resultado sem capturas de pacotes. Procure um perfil de provedor salvo nas configurações de WiFi do dispositivo, depois saia e retorne. Uma conexão Passpoint funcional se reconecta sem que uma página de portal apareça primeiro.
Como os dispositivos obtêm um perfil Passpoint
A conexão automática começa com uma etapa de provisionamento único. Um dispositivo precisa de um perfil ou identidade antes de poder reconhecer uma rede participante, comparar o que essa rede anuncia e apresentar a credencial correta.
Esse perfil é o elemento-chave de todo o sistema. Sem ele, o dispositivo não tem nada para corresponder, nenhum provedor de confiança para selecionar e nenhuma credencial para enviar. Com ele, o mesmo registro pode ser reutilizado em visitas posteriores, em vez de recomeçar em uma página de login.
Comparativo dos métodos de provisionamento
| Rota | Credencial | Onde se aplica |
|---|---|---|
| Cadastro online | Conta criada no dispositivo durante o registro | Dispositivos sem SIM, integração da Release 2 |
| EAP baseado em SIM | Credenciais do SIM da operadora móvel | Descarregamento de tráfego de operadora (carrier offload) |
| Certificado EAP-TLS | Certificado de dispositivo emitido pelo provedor | Identidade empresarial com revogação direcionada |
| Identidade OpenRoaming | Identidade de um provedor de identidade participante | Roaming em redes participantes |
| Perfil manual do provedor | Perfil provisionado no dispositivo | Frotas gerenciadas e registro liderado pelo provedor em que a TI instala o perfil diretamente |
O registro online exige mais do usuário no início, mas resolve uma lacuna importante. Ele permite que um dispositivo sem cartão SIM se cadastre sozinho, garantindo que um laptop ou tablet não seja excluído apenas por não ter um plano móvel. Após esse primeiro registro, as conexões posteriores não precisam passar pelo fluxo de cadastro novamente.
O EAP baseado em SIM transfere o trabalho de identidade para outro lugar. A credencial da operadora móvel já existe no telefone, o que é ideal para o offload de operadoras onde o provedor deseja que os aparelhos elegíveis migrem para o WiFi sem distribuir senhas. O local ainda precisa do acordo de roaming correto e do roteamento interno adequado.
Os certificados EAP-TLS são adequados para organizações que gerenciam dispositivos diretamente. O provedor emite um certificado para o dispositivo, a autenticação mútua verifica ambos os lados e a equipe de TI pode revogar esse certificado específico se o dispositivo for perdido ou sair de serviço. Para dispositivos mistos (pessoais e de trabalho), nossas orientações sobre integração de BYOD para redes de locais mostram como as escolhas de registro afetam o suporte e o controle.
Uma identidade do OpenRoaming vem de um provedor de identidade participante. O usuário faz a inscrição uma vez com esse provedor, e as redes que aceitam essa identidade podem autenticar o dispositivo quando ele se aproxima. Um perfil de provedor manual segue a mesma lógica em menor escala, com o provedor ou a equipe de TI inserindo a configuração no dispositivo.
O que verificar antes de depender de um perfil
O suporte a dispositivos e sistemas operacionais varia; portanto, confirme o suporte nos celulares, laptops e tablets reais que seus usuários utilizam antes de planejar uma implementação. Não faça testes apenas em um celular de última geração se a equipe usa aparelhos mais antigos.
Você também pode verificar se o provisionamento funcionou. O perfil deve aparecer nas configurações de WiFi, e o dispositivo deve se reconectar sem uma página de portal. Após a autenticação, os atributos de autorização do RADIUS podem alocar convidados, funcionários e dispositivos gerenciados em segmentos separados, para que a rota escolhida afete não apenas a conexão, mas também o local onde o dispositivo é alocado.
Comparativo entre Passpoint, portais cativos e OpenRoaming
Comece com a visualização comparativa e, em seguida, use as notas abaixo para interpretá-la.
| Aspecto | Passpoint | Portal cativo | OpenRoaming |
|---|---|---|---|
| Como o dispositivo se conecta | Seleção automática a partir das informações divulgadas pela rede | Escolha manual da rede, seguida por uma página da web | Automático por meio de um perfil Passpoint compatível com OpenRoaming |
| Login a cada visita | Não, quando há credenciais válidas presentes | Sim, a página do portal é exibida a cada acesso | Não, o perfil reconecta automaticamente |
| Credenciais utilizadas | Certificados, credenciais de SIM ou um perfil provisionado | Dados de visitante, voucher, login social ou código por SMS | Identidade de um provedor de identidade participante |
| Criptografia | WPA2-Enterprise ou WPA3-Enterprise com 802.1X | Geralmente rede aberta ou chave compartilhada, dependendo do local | Herda WPA2-Enterprise ou WPA3-Enterprise do Passpoint |
| Base dos padrões | IEEE 802.11u, IEEE 802.1X, Hotspot 2.0 | Autenticação web específica do fornecedor | Baseado no Passpoint, regido pela Wireless Broadband Alliance |
| Local típico | Operadoras, aeroportos, grandes estabelecimentos | Cafés, hotéis, a maioria das redes WiFi públicas | Roaming em redes participantes para usuários cadastrados |
Como interpretar as diferenças
- Portal cativo: O usuário se conecta manualmente e uma página web o interrompe a cada visita para coletar dados, um voucher ou a aceitação dos termos.
- Passpoint: O dispositivo se conecta automaticamente assim que o perfil estiver presente, utilizando autenticação e criptografia corporativas.
- OpenRoaming: Este é um modelo de identidade desenvolvido sobre o Passpoint, expandindo quais credenciais as redes participantes aceitam. Nosso explicativo sobre o OpenRoaming WiFi para locais aborda como essa federação funciona na prática.
Essas opções se sobrepõem em vez de competir. Um hotel, por exemplo, pode usar um portal para um hóspede de primeira viagem que não possui perfil e, em seguida, oferecer o registro de perfil para que esse mesmo hóspede se reconecte automaticamente no dia seguinte. Um cliente de operadora pode ignorar o portal totalmente se as credenciais do SIM e o acordo de roaming já forem compatíveis.
A adoção está caminhando em direção a esse modelo federado. A pesquisa da Wireless Broadband Alliance relatada pelo Telecoms.com revelou que, em 2024, 81% dos 180 executivos do setorWiFi entrevistados globalmente disseram que planejavam implantar o OpenRoaming em 2025 ou 2026. Considere isso como um sinal de adoção, e não como uma prova de que todos os locais devem se juntar a uma federação agora.
Teste de chegada: Se uma página de login aparecer a cada visita, você está vendo um portal. Se o dispositivo se conectar silenciosamente com um perfil registrado, você está vendo o Passpoint, possivelmente com o OpenRoaming por trás dele.
Esse teste simples evita muita confusão em conversas com fornecedores. Pergunte qual credencial o dispositivo apresenta, não apenas se a experiência parece fluida. Uma senha compartilhada salva também pode reconectar automaticamente, mas isso não é acesso baseado em identidade.
Onde o Passpoint é implantado e o que ele não faz
Passpoint saiu do laboratório cedo. O anúncio de implantação da Wi-Fi Alliance relata que a primeira rede WiFi de aeroporto habilitada para Passpoint foi implementada em setembro de 2013, seguida por implantações incluindo Trafalgar Square em Londres, o Aeroporto Louis Armstrong em Nova Orleans e o Aeroporto John Wayne na Califórnia.
Em uma pesquisa da WiFi Alliance associada ao programa inicial do Passpoint, 84% dos entrevistados demonstraram interesse na descoberta e autenticação automáticas de hotspots. Durante essa fase inicial, a Alliance relatou aproximadamente 75 dispositivos clientes com Passpoint. Posteriormente, descreveu o Passpoint como ativado na maioria dos dispositivos móveis e relatou uma implementação que cobria 13.000 locais na China, entre restaurantes, cafés, supermercados e shopping centers.
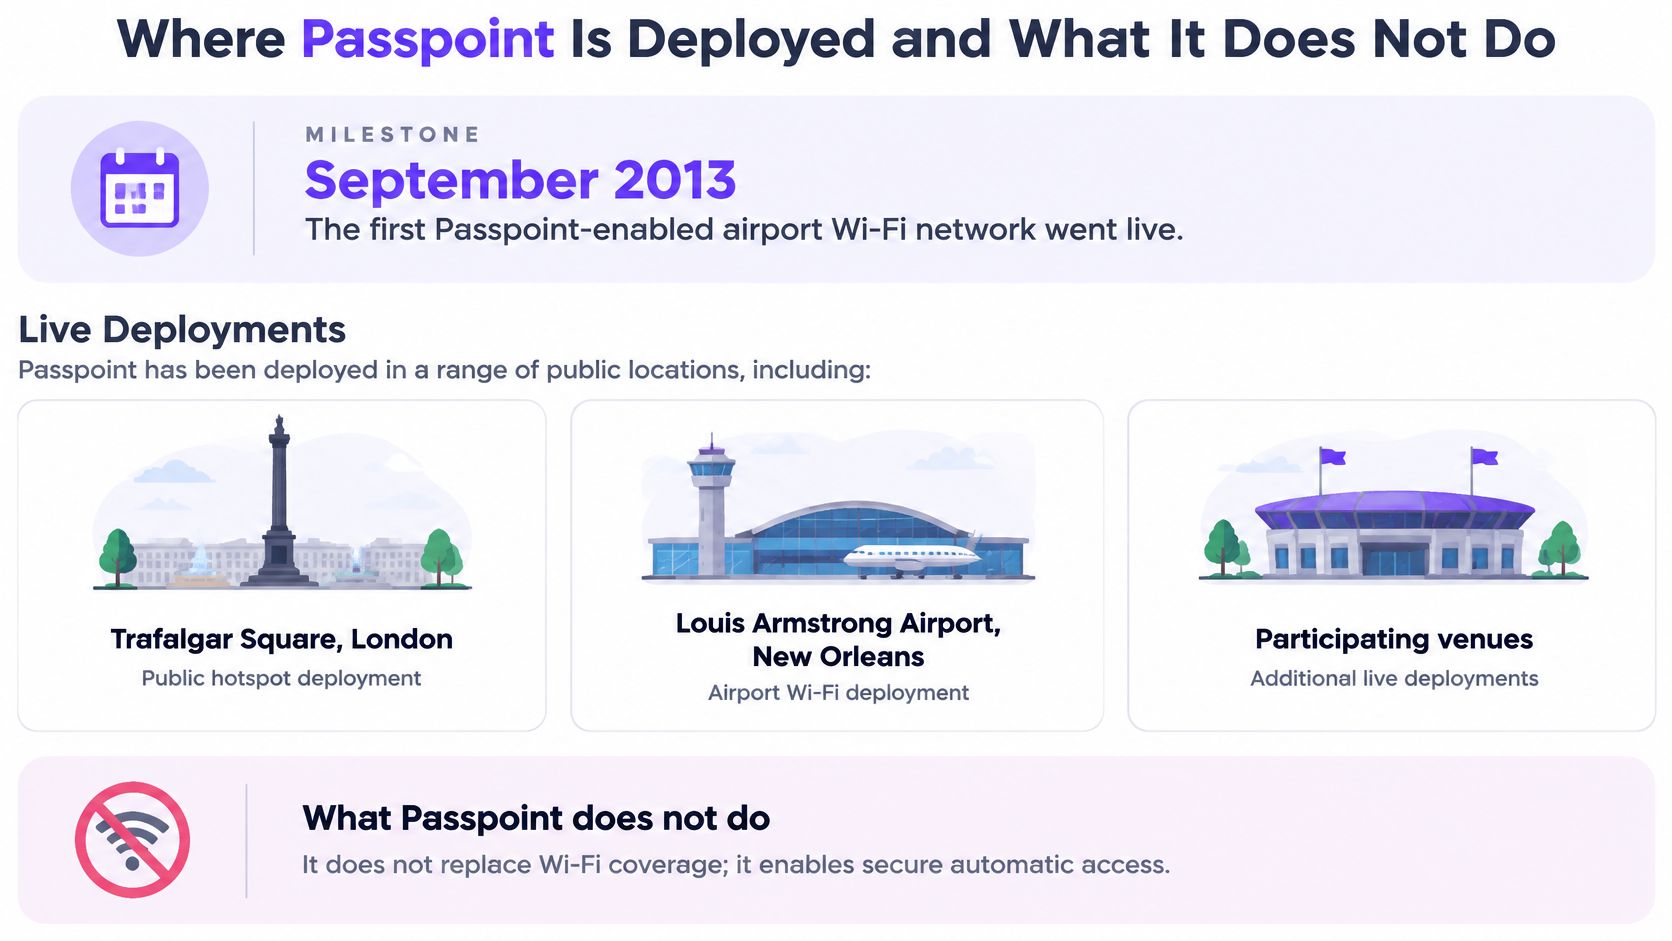
Suponha que um viajante instale um perfil elegível antes de uma viagem. O mesmo telefone pode se conectar à rede do aeroporto ao chegar e, depois, se conectar a um café no caminho, sem uma página de login em nenhuma das etapas. O telefone não está memorizando duas senhas de SSID. Ele está alinhando cada rede anunciada com as informações de identidade e roaming contidas em seu perfil.
Quatro equívocos para corrigir
- Passpoint não é OpenRoaming: OpenRoaming é um modelo de identidade desenvolvido sobre o Passpoint. O Passpoint pode funcionar dentro da infraestrutura de um único provedor sem essa federação mais ampla.
- Não funciona do zero: É necessário existir um perfil provisionado antes da conexão automática. O suporte apenas no ponto de acesso não é suficiente.
- Nem todo celular oferece suporte: O suporte varia de acordo com o dispositivo e o sistema operacional. Verifique a frota e os dispositivos de visitantes esperados e mantenha uma opção alternativa para os demais.
- Não torna a rede imune a hackers: Não protege um dispositivo roubado, não corrige políticas frágeis de backend nem compensa uma segmentação inadequada após a autenticação.
O Passpoint comprova a identidade e criptografa o acesso. Ele não substitui todos os portais cativos, não corrige um design de rede fraco nem torna um dispositivo perdido seguro.
Esse último ponto é fundamental para as decisões de compra. Um café com visitantes em sua maioria ocasionais ainda pode precisar de um portal simples, enquanto um aeroporto com passageiros frequentes e operadoras parceiras se beneficia mais do roaming automático. A resposta certa depende de quem retorna, de quais identidades eles possuem e do que o sistema interno pode aplicar.
Use uma regra prática quando ouvir uma afirmação genérica. Pergunte se ela especifica a credencial, a criptografia e o backend. Se não puder nomear os três, você está ouvindo um rótulo de marketing em vez de um projeto de segurança.
Decida se o Passpoint é adequado para sua rede
Utilize um teste de sim ou não antes de discutir produtos. O Passpoint é adequado quando muitos usuários retornam, os dispositivos podem manter perfis, você precisa de segmentação baseada em identidade e seus pontos de acesso suportam o padrão. Se a maioria das respostas for sim, o acesso automático elimina o trabalho repetido sem abrir mão do controle por dispositivo.
Um portal cativo ainda se adapta melhor para visitantes ocasionais, dispositivos sem suporte a perfis e locais sem um provedor de identidade. Isso não é uma falha. Um hóspede ocasional que precisa de dez minutos de WiFi pode ser mais bem atendido por um portal claro do que por um fluxo de registro que ele nunca mais usará.
Muitos locais devem executar ambos. Mantenha o portal para visitantes ocasionais e para o primeiro registro, e permita que convidados recorrentes, funcionários ou residentes usem um perfil. A decisão não é escolher entre portal ou Passpoint para todos. É identificar qual caminho se adapta melhor a cada grupo.
Faça um projeto piloto em um local antes da implementação geral
Comece em um local, paralelamente à rede operada hoje, para que os usuários atuais não sejam afetados enquanto você realiza os testes. O Purple Access permite que os clientes comprovem a solução em um local primeiro, disponibilizando acessos abertos, seguros e por xPSK nos pontos de acesso já existentes no local, para então avaliar o resultado com base em chamados de suporte e evidências de auditoria antes da implementação total.
Avalie esse piloto com base em evidências que você possa inspecionar. Acompanhe o sucesso das conexões, conte os chamados de suporte, revise os logs de autenticação e teste a revogação em um dispositivo sob seu controle. Se um perfil revogado ainda se conectar ou a equipe não conseguir identificar qual identidade foi autenticada, corrija isso antes de adicionar novos locais.
Você também pode usar uma sessão de design de 45 minutos onde um engenheiro de rede Purple mapeia seus SSIDs em redes abertas, seguras e xPSK nos pontos de acesso que você já possui, e você fica com o plano. Isso oferece um projeto concreto para testar, em vez de uma promessa genérica sobre um acesso fluido.
Três ações para esta semana
- Confirme o suporte: Verifique o suporte ao Passpoint nos seus pontos de acesso e nos dispositivos representativos dos usuários.
- Confirme a rota de identidade: Decida se você oferecerá perfis de provedores, certificados, acesso baseado em SIM ou OpenRoaming.
- Escolha um local piloto: Escolha um local com usuários recorrentes e demanda mensurável de suporte e, em seguida, defina o sucesso antes de ativar qualquer recurso.
Se os usuários recorrentes ainda enfrentarem um portal ou uma senha compartilhada a cada visita, o Purple Access pode ajudar você a implementar redes abertas, seguras e com xPSK nos pontos de acesso que você já possui, com Passpoint e OpenRoaming na rede segura. Comece com a sessão de design de 45 minutos para mapear seus SSIDs atuais, manter o plano e realizar um piloto do resultado em um local antes de colocá-lo em prática.


