WiFi para multifamílias: como funcionam o isolamento, o xPSK e o faturamento
Published

A TV de um morador não conecta, o escritório de locação diz que a internet está funcionando e as câmeras do estacionamento continuam ficando offline. Enquanto isso, alguém deu a um entregador a mesma senha de WiFi usada pela manutenção. Estão pedindo para você comprar mais largura de banda, mas a largura de banda não resolverá nenhum desses problemas de propriedade ou controle de acesso.
O WiFi multifamiliar funciona melhor quando você trata o edifício como uma coleção de redes separadas por identidade, e não como um grande ponto de acesso sem fio. Decida a quem cada dispositivo pertence, o que ele pode acessar, quem paga por sua conexão e quem resolve problemas antes de escolher outro ponto de acesso.
Índice
- Três redes que todo edifício residencial precisa
- Comparação de modelos de faturamento
- Como o isolamento por inquilino mantém os moradores separados
- Chaves compartilhadas versus xPSK por dispositivo
- Como testar a cobertura e planejar o failover
- Três cenários residenciais analisados
- Operações e prontidão para mudança
- Confirme o modelo do seu edifício antes de construir
Três redes que todo edifício residencial multifamília precisa
Suponha que você esteja planejando um edifício com apartamentos, escritório de locação, academia, andar para funcionários e câmeras na garagem. Os moradores precisam de conectividade semelhante à de casa, os visitantes precisam de acesso temporário à internet e os funcionários precisam de acesso a aplicativos empresariais. Esses requisitos não devem gerar um nome de rede diferente para cada cômodo ou departamento.
Comece com três categorias de acesso: visitante aberto, equipe segura e residente e dispositivo. Esses são pontos de entrada na política, não uma permissão para colocar tudo de cada categoria na mesma sub-rede sem restrições.
Tipos de rede em um edifício residencial multifamília
| Rede | Quem e o que a utiliza | Como eles se conectam | O que a isola |
|---|---|---|---|
| Visitantes (aberta) | Visitantes, entregadores, telefones BYOD | Captive portal com SSO, login por redes sociais ou SMS | VLAN de convidados com isolamento de cliente |
| Equipe segura | Agentes de locação, manutenção, empreiteiros, dispositivos gerenciados | EAP-TLS baseado em certificado ou Passpoint com credenciais individuais | VLAN da equipe, separada dos residentes e dos sistemas do edifício |
| Residente e dispositivo | Residentes, smart TVs, termostatos, fechaduras digitais, câmeras, caixas do local | Chave exclusiva por dispositivo, usuário ou inquilino | VLAN própria por residente ou inquilino, com grupos de políticas separados para sistemas da propriedade |
Deixe a identidade escolher o destino
Um SSID é o nome da rede que as pessoas veem. Uma VLAN é um segmento de tráfego lógico atrás desse nome. Nomear uma rede como Residente não prova que o dispositivo conectado pertence a um residente atual, e nomear outra como Equipe não estabelece qual funcionário está se conectando.
A autenticação deve retornar a VLAN ou função apropriada. O smartphone de um morador pertence ao segmento daquela residência; uma câmera pertencente ao imóvel pertence ao domínio de política de câmeras, mesmo que ambos entrem pelo mesmo SSID orientado a dispositivos. A arquitetura de três SSIDs oferece uma maneira útil de mapear esses pontos de entrada sem criar uma nova rede de transmissão para cada inquilino.
Mantenha a integração BYOD separada da autorização contínua. Um telefone pessoal pode começar em um portal, mas um funcionário não deve obter acesso aos registros de locação apenas porque concluiu o login de convidado. Da mesma forma, o Passpoint simplifica a descoberta e conexão seguras, mas as credenciais e a política de autorização ainda determinam o acesso.
Regra de projeto: O proprietário e a finalidade de um dispositivo devem determinar suas permissões, não o ponto de acesso que ele alcança por acaso.
Registre o consentimento do portal separadamente da autorização de rede e não transforme o consentimento de marketing opcional em um substituto para uma política de acesso. Antes de selecionar o equipamento, liste todas as classes de dispositivos no edifício em uma tabela e, em seguida, identifique o segmento restrito de que necessitam atrás desse ponto de entrada.
Comparação de modelos de cobrança
A distinção entre disponível e incluído é importante: o relatório sobre apartamentos do U.S. Census Bureau revelou que o serviço de internet ou WiFi estava disponível em 99% dos apartamentos para aluguel não mobiliados recém-construídos nos EUA em 2015, mas o serviço estava incluído em apenas 12%. Um edifício pode oferecer suporte à conectividade sem que o proprietário pague pela assinatura de cada morador.
Faturamento, gerenciamento de rede e propriedade da infraestrutura são decisões separadas. Uma rede gerenciada não exige automaticamente o faturamento em lote, e um contrato em lote não inclui automaticamente o suporte a problemas no nível do apartamento.
Modelos de cobrança de WiFi multifamília
| Modelo | Como os residentes pagam | Quem executa o serviço | Melhor adequação | Principal risco |
|---|---|---|---|---|
| Internet coletiva inclusa no aluguel | Inclusa no aluguel | Proprietário ou provedor de serviços coletivos | Proprietários que desejam um diferencial para locação | O custo é pago por todas as unidades, usadas ou não |
| Varejo pago pelo residente | O residente assina diretamente com um provedor de Internet | Provedor de cada residente | Edifícios de menor densidade ou mais antigos | Cobertura irregular e residentes buscando serviço por conta própria |
| WiFi gerenciado com taxa do residente | Taxa mensal adicionada ao aluguel ou cobrada separadamente | Provedor gerenciado | Propriedades que desejam WiFi em todo o empreendimento sem um contrato de compra coletiva | Resistência à taxa e preços por unidade não claros |
| Híbrido base mais plano pago | Plano básico incluso no aluguel, plano mais rápido opcional | Proprietário e provedor juntos | Edifícios de renda mista ou focados em comodidades | 2 planos em uma única rede criam disputas no suporte|
| WiFi gratuito nas áreas comuns | Gratuito para áreas compartilhadas | Proprietário | Apenas recepções e áreas de lazer | Não cobre as unidades, e o tráfego público e privado precisa de isolamento |
Precifique a responsabilidade, não apenas o circuito
O faturamento em lote oferece uma experiência simples para o residente, mas o proprietário arca com o custo contratado durante vacâncias e momentos de baixo uso. Os residentes também levarão reclamações à propriedade, independentemente de qual empresa opera tecnicamente o serviço.
As assinaturas de varejo reduzem a função de faturamento direto do proprietário. Elas não eliminam as responsabilidades do edifício, como acesso a salas de comunicação, cabeamento danificado ou interferência de equipamentos mal posicionados.
Para um modelo híbrido, aplique a camada paga à política da residência autenticada. Não crie um SSID premium esperando que os residentes entendam se um problema vem da assinatura, do dispositivo ou da localização deles. Um plano mais rápido também não corrigirá a cobertura fraca de um apartamento.
Inclua os custos menos visíveis nas comparações:
- Manutenção física: Switches, fontes de alimentação, falhas de cabeamento e pontos de acesso para substituição.
- Administração do serviço: Alterações de conta, disputas de faturamento, integração de usuários e processamento de saída.
- Tratamento de falhas: Diagnóstico remoto, visitas no local e responsabilidade pelos equipamentos de propriedade dos residentes.
Escolha o responsável pelo suporte primeiro. Em seguida, escolha o modelo de faturamento que se adapte ao orçamento e à autoridade desse responsável.
Um serviço barato se torna caro quando a equipe de locação passa o dia repassando capturas de tela entre residentes e um provedor que não faz investigações dentro do edifício.
Como o isolamento por morador mantém os residentes separados
Um corredor de hotel oferece a cada hóspede uma porta semelhante, mas cada chave abre apenas o quarto pretendido. O WiFi multifamiliar precisa da mesma distinção: a criptografia protege o tráfego pelo ar; o isolamento controla quais destinos um dispositivo conectado pode alcançar.
A analogia do corredor facilita a explicação do limite para as equipes de gestão do imóvel.
Nas descobertas da Parks Associates divulgadas pelo Mecklenburg Times, 31% dos moradores de condomínios multifamiliares relataram que suas comunidades ofereciam WiFi em toda a propriedade. Uma cobertura mais ampla coloca mais dispositivos ao alcance da infraestrutura, o que torna uma permissão incorreta ainda mais consequente.
Construa os limites em camadas
- Atribuição de identidade: Aloque cada residência ou inquilino em sua VLAN autorizada ou segmento de política equivalente. Preserve essa atribuição quando o dispositivo fizer roaming.
- Isolamento de cliente convidado: Impeça que os visitantes na rede de convidados se comuniquem diretamente entre si. Teste o comportamento entre pontos de acesso, não apenas no mesmo rádio.
- Aplicação de firewall: Bloqueie o tráfego de residente para residente e de residente para os sistemas do edifício por padrão. Permita fluxos operacionais específicos em vez de um acesso amplo às redes internas.
- Serviços compartilhados controlados: Disponibilize impressoras ou telas autorizadas por meio de política de gateway. Limite o espelhamento de descoberta para que os dispositivos privados da residência não sejam anunciados para todo o edifício.
Uma VLAN isolada não é um firewall. Se o gateway roteia livremente entre os segmentos de residentes, o diagrama de segmentação parece reconfortante enquanto a política de acesso real permanece permissiva.
Suponha que um invasor comprometa um termostato sem atualização em uma rede residencial plana. O invasor pode então sondar a câmera ou o dispositivo de armazenamento de um vizinho em busca de serviços expostos. Uma senha de WiFi mais forte não remove esse caminho porque o termostato comprometido já está conectado.
A correção é conter o termostato dentro do seu domínio de política pretendido e restringir seus destinos permitidos. Os controles de propriedade do imóvel também devem permanecer distintos dos dispositivos dos residentes, mesmo quando ambos estiverem dentro de um apartamento.
Mantenha evidências sem coletar tudo
A segurança da rede e a privacidade dos residentes exigem decisões separadas. Explique qual telemetria de conexão você coleta, quem pode acessá-la e por quanto tempo ela permanece disponível; o isolamento não responde a essas perguntas.
Registre identidade, identificador do dispositivo, atribuição de VLAN ou função e eventos de revogação, com marcações de data/hora úteis. Durante um incidente, o operador deve ser capaz de identificar o dispositivo afetado e conter seu acesso sem tratar cada residência como suspeita.
Chaves compartilhadas versus xPSK por dispositivo
xPSK significa que uma rede WiFi pode aceitar diferentes chaves pré-compartilhadas para diferentes dispositivos, usuários ou inquilinos. A chave identifica a conexão, e a política de autenticação a mapeia para a VLAN ou função apropriada. Pense na chave como um crachá e na VLAN como a sala na qual esse crachá permite que você entre.
A implementação é o que importa. Confirme se a plataforma do ponto de acesso suporta o modelo de chave pretendido, a atribuição de políticas e o comportamento de revogação, em vez de presumir que todos os recursos chamados PSK privado funcionam da mesma forma.
Principais modelos comparados para WiFi residencial multifamília
| Abordagem | Responsabilização | Alcance da revogação | Esforço de configuração |
|---|---|---|---|
| Senha compartilhada única | Nenhuma identidade individual a partir da credencial | Altera-la desconecta todos que a utilizam | Baixo |
| Chave por unidade ou por locatário | Viculada a uma unidade ou locatário, não a uma pessoa | Toda a unidade ou locatário | Baixo a médio |
| xPSK por dispositivo | A credencial emitida é atribuível a um dispositivo e mapeada para a política | Credencial de um dispositivo | Médio, com emissão de chaves e mapeamento de VLAN |
| Certificado por usuário via EAP-TLS | Cada usuário ou dispositivo possui uma identidade individual | Uma identidade | Alto, exigindo gerenciamento do ciclo de vida de certificados, geralmente um diretório e MDM |
Adeqúe a credencial ao ciclo de vida
Uma chave de inquilino é conveniente para dispositivos domésticos, mas não pode distinguir qual membro da residência a compartilhou. As chaves por dispositivo oferecem uma revogação mais precisa, desde que o processo de emissão associe com precisão cada credencial ao dispositivo correto. Elas não são um atestado de hardware: uma senha copiada ainda pode ser usada em outro lugar, a menos que controles adicionais impeçam isso.
Para acesso vinculado ao contrato de locação, agende a expiração das credenciais do morador de acordo com o período de locação. O telefone e a TV de um morador que está se mudando podem perder o acesso sem alterar as credenciais da nova família que está entrando. Mantenha os equipamentos de propriedade do imóvel fora desse fluxo de trabalho de expiração do morador.
Eu aceitaria uma senha compartilhada apenas para uma rede estritamente restrita e de baixo impacto, sem acesso à equipe ou aos sistemas do edifício. Um edifício pequeno não é, por si só, um motivo para compartilhar credenciais de residentes.
Use WPA3 sem presumir compatibilidade universal
As orientações de segurança da Wi-Fi Alliance distinguem a resistência do WPA3-Personal a ataques de adivinhação de senha dos recursos em ambientes controlados do WPA3-Enterprise, e explicam que o WPA3 exige Protected Management Frames. Seu modo de segurança empresarial de 192 bits opcional também exige verificações de compatibilidade do cliente antes de ser aplicado.
Use EAP-TLS baseado em certificado para dispositivos gerenciados da equipe onde a infraestrutura de gerenciamento de dispositivos oferecer suporte. O Passpoint pode melhorar a descoberta de conexão e o onboarding, mas não substitui a decisão de autenticação subjacente.
Migre em uma ordem controlada:
- Inventarie os recursos, incluindo dispositivos inteligentes mais antigos e suporte a certificados.
- Migre a equipe primeiro, onde os administradores podem controlar os pontos de extremidade.
- Migre os moradores, com instruções testadas e uma rota de reversão.
- Migre os dispositivos do edifício, validando as dependências de fornecedores e a continuidade operacional.
Desative as credenciais transitórias deliberadamente. Caso contrário, a senha compartilhada temporária se tornará o atalho permanente.
Como testar a cobertura e planejar a redundância
Um telefone pode mostrar sinal cheio enquanto as chamadas travam e as transmissões congelam. A força do sinal confirma que a energia de rádio está presente; não diz nada sobre a contenção do tempo de transmissão de rádios vizinhos, congestionamento no uplink ou uma falha de autenticação que deixa os dispositivos associados, mas incapazes de trafegar dados.
A cobertura traz um segundo custo em um edifício residencial multimoradia. Cada ambiente adicional coberto amplia o grupo de dispositivos que compartilham um canal e aumenta o raio de impacto de um único cliente configurado incorretamente ou com senha compartilhada. Teste a cobertura e a separação de identidade juntas: uma unidade que passa nos testes de taxa de transferência, mas coloca os residentes em um segmento comum quando o backend falha, não foi aprovada.
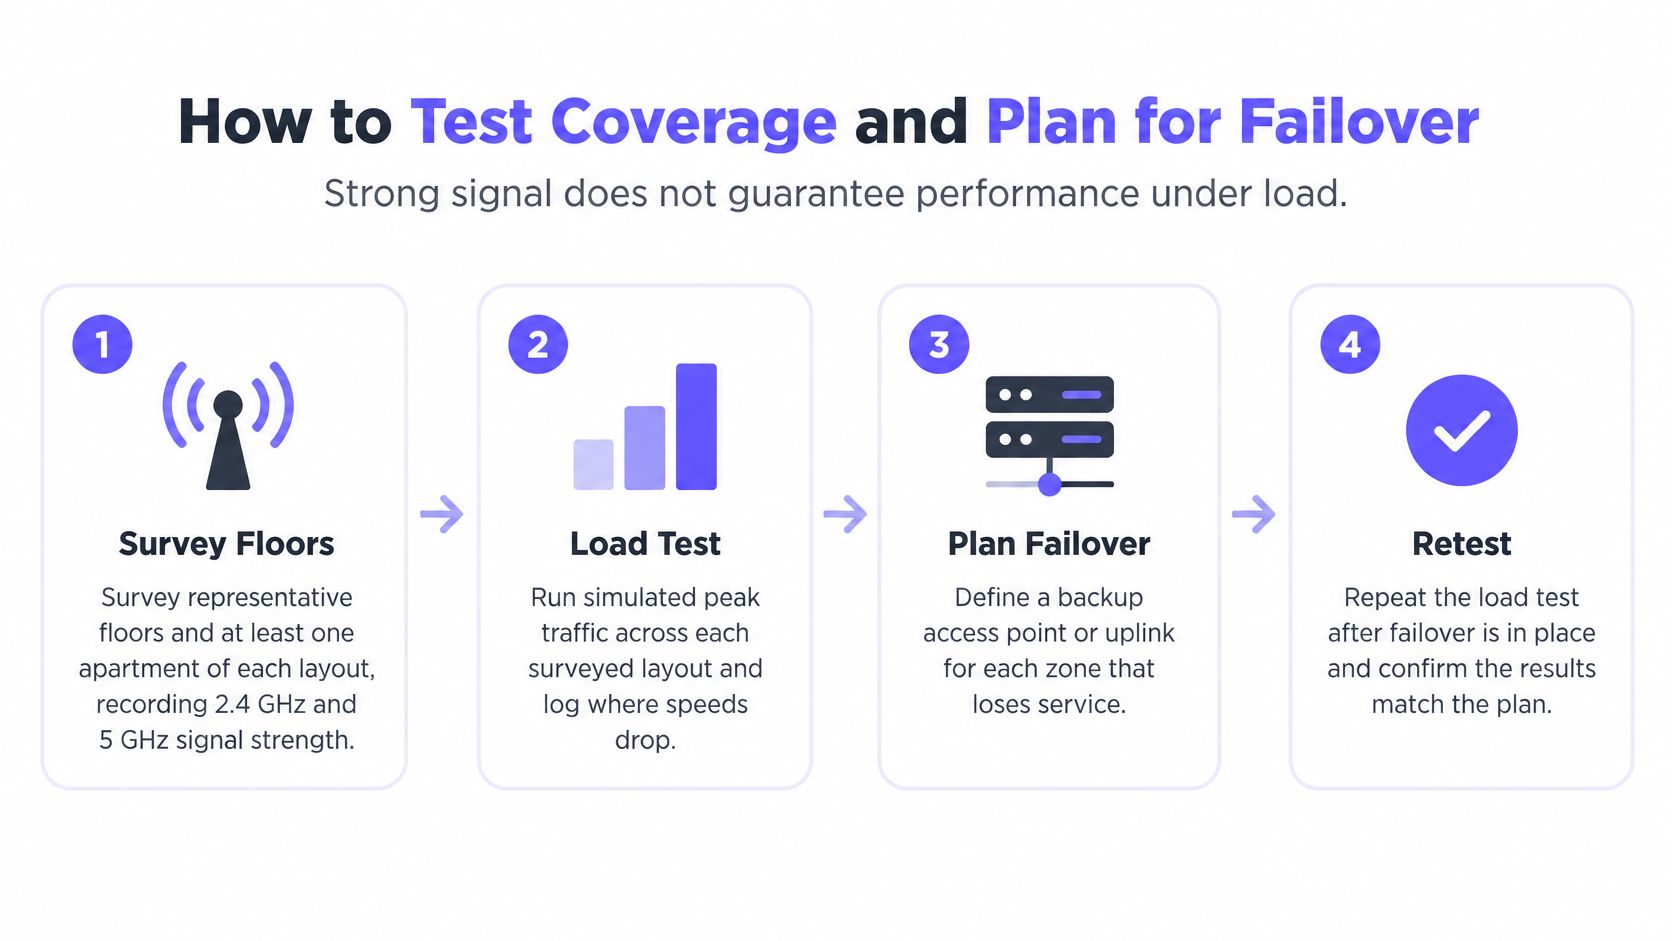
Use o seguinte fluxo de trabalho para separar os testes de cobertura, capacidade e resiliência.
Teste o edifício que as pessoas realmente ocupam
Inspecione layouts representativos. Revise plantas baixas, espessura de paredes, concreto, estruturas metálicas e shafts de serviço. Use uma ferramenta de vistoria como Ekahau ou Hamina, juntamente com testes do cliente, para registrar a força do sinal recebido e a relação sinal-ruído nas frequências que seus dispositivos utilizam.
Valide o posicionamento e a movimentação. Teste dentro dos apartamentos, não apenas nos corredores. Faça uma chamada ativa enquanto caminha pelas portas das unidades, elevadores, escadas e áreas de lazer, registrando onde a transição de sinal (roaming) interrompe a sessão.
Gere uma demanda realista. Dimensione a capacidade com base em clientes ativos simultâneos e aplicações. O limite de associação anunciado de um ponto de acesso não é uma garantia de que todos os dispositivos conectados poderão fazer streaming ou manter uma videochamada ao mesmo tempo.
Simule falhas de autenticação. Verifique o serviço RADIUS geograficamente redundante e, em seguida, teste a perda de um servidor backend ou de seu caminho de rede. Documente o que acontece com novas conexões, sessões existentes, reautenticação e autorização em cache. Verifique em qual segmento cada dispositivo é alocado durante a interrupção; um plano de contingência que unifica a separação por morador em uma única VLAN compartilhada é uma falha a ser corrigida, não uma recuperação.
Remova um ponto de acesso e um uplink. Confirme se os rádios vizinhos fornecem capacidade útil em vez de apenas cobertura detectável. Teste falhas no fluxo upstream separadamente, incluindo dependências de energia e comutação que rádios sobrepostos não conseguem resolver.
Repita o teste em horário de pico. Registre a taxa de transferência, perda de pacotes, latência, qualidade do sinal, comportamento de roaming e atribuição de políticas sob carga. Repita após a alternância em caso de falha (failover) em vez de presumir que os resultados da operação normal ainda se aplicam.
A orientação de segurança da Wi-Fi Alliance cobre o lado da segurança da implantação. A configuração de segurança não substitui uma pesquisa de RF ou uma especificação de aceite específica para a propriedade, e o tráfego com separação de identidade ainda compartilha o tempo de transmissão de rádio, portanto, a reutilização de canais e o planejamento da potência de transmissão continuam fazendo parte do trabalho.
Metas de aceitação em horários de pico
Comece a partir destes valores de planejamento típicos e, em seguida, ajuste-os para atender às aplicações e ao contrato de serviço do edifício.
| Métrica | Meta típica | Por que é importante |
|---|---|---|
| Intensidade do sinal | −67 dBm ou melhor no ponto com pior cobertura em cada unidade | Streaming e chamadas confiáveis sem retransmissões |
| SNR | Cerca de 25 dB ou superior sob carga | Sinal limpo mesmo com interferência |
| Perda de pacotes | Em torno de 1% para voz e vídeo | Chamadas e vídeos permanecem estáveis |
| Latência | Abaixo de aproximadamente 50 ms para um endpoint de teste designado | Aplicativos responsivos e dispositivos remotos |
| Vazão (Throughput) | Pelo menos cerca de 70% da taxa contratada em áreas de convivência nos horários de pico | Expõe a saturação em ambientes compartilhados |
Torne o teste de aceitação reproduzível
Registre o modelo do cliente, o local do teste, o endpoint, a carga de tráfego e se a latência é medida localmente ou na internet. Sem esses detalhes, capturas de tela concorrentes de testes de velocidade não resolverão uma disputa.
A maioria dos materiais sobre redes residenciais não atinge esse escopo. Um recurso voltado para proprietários individuais, como o guia de redes da Edinhart Realty and Property Management, cobre o lado de habitação única do problema, enquanto um checklist detalhado de projeto de rede WiFi se alinha melhor às questões em nível de propriedade que uma especificação de aceite precisa responder.
Considere o vídeo abaixo como uma referência visual durante o planejamento; a especificação de aceitação é o documento de teste por escrito.
Condição de aprovação: Aceite a rede quando a unidade ocupada com o pior atendimento passar no teste acordado para o horário de pico. Uma média saudável do edifício pode esconder uma unidade de canto sem sinal.
Três cenários residenciais analisados na prática
Empreendimentos para locação com controles de unidades vagas
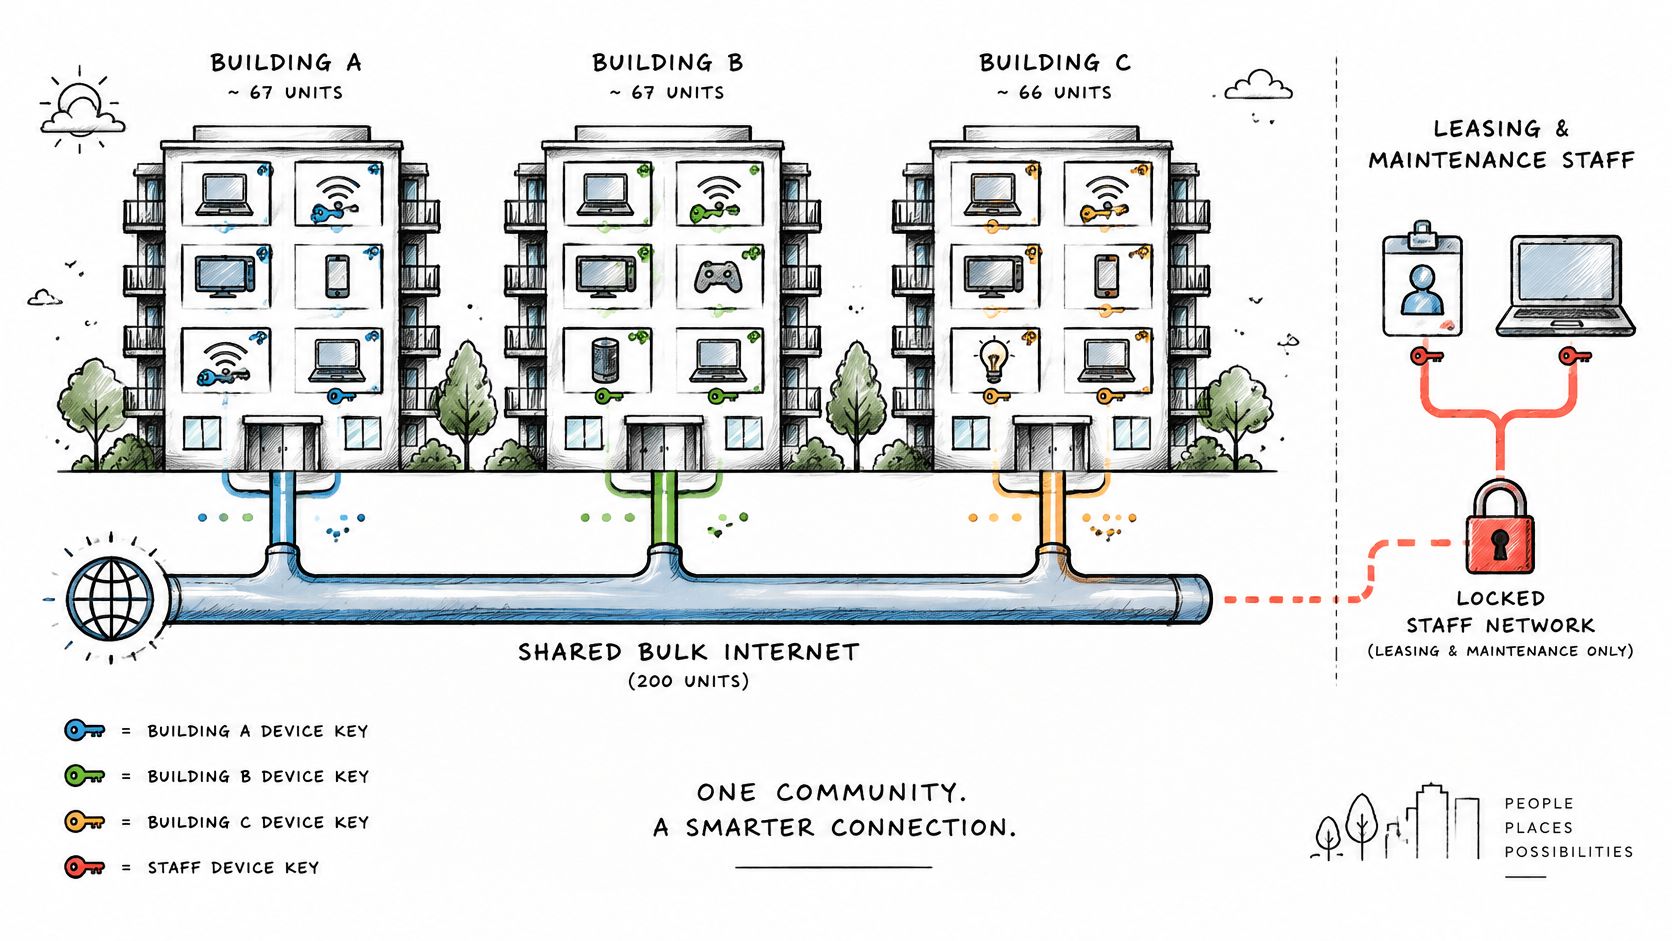
Considere uma comunidade build-to-rent onde a internet está incluída no aluguel. O problema operacional imediato é manter as fechaduras e termostatos de propriedade da propriedade conectados durante a vacância sem deixar o antigo residente autorizado.
Use faturamento em lote para o serviço aos moradores, acesso seguro para a equipe de locação e manutenção, e credenciais de dispositivos gerenciadas de forma independente para os controles do edifício. Trate a vacância como uma mudança no direito do morador, não como um desligamento dos sistemas operacionais do apartamento.
Sem essa distinção, a equipe perde o controle remoto durante a rotatividade ou preserva o acesso de um inquilino anterior para evitar a desconexão dos equipamentos. Nenhuma das opções é um procedimento de manutenção aceitável.
Um backbone físico compartilhado pode dar suporte a essas responsabilidades separadas em toda a comunidade.
Moradias compartilhadas com alta rotatividade
No co-living, o problema é a alteração de membros em vez de uma residência fixa. Vincule o tempo de vida da credencial do membro à reserva e faça com que o checkout encerre o acesso automaticamente.
Uma impressora compartilhada ou uma tela de lounge podem permanecer disponíveis por meio de uma política de gateway estritamente definida. Laptops, dispositivos de armazenamento e destinos de transmissão privados dos membros não devem se tornar recursos comunitários só porque todos compartilham uma cozinha.
O tratamento útil de exceções inclui:
- Extensões de reserva: Atualize a expiração sem emitir uma senha para todo o edifício.
- Partidas antecipadas: Revogue o membro que está saindo sem perturbar os colegas de quarto.
- Acesso a telas compartilhadas: Permita o serviço desejado sem abrir os segmentos privados dos membros.
Ignore esse projeto e um membro que já saiu poderá manter uma credencial útil muito tempo após o checkout. A equipe não terá, então, uma maneira limpa de remover essa pessoa sem causar inconvenientes aos ocupantes atuais.
Apartamentos decorados com contas corporativas
Visitantes de curta permanência podem se conectar por meio de um Captive Portal com consentimento registrado e entrar em um segmento de convidados isolado. Contas corporativas precisam de um modelo de autorização diferente: a equipe da empresa pode exigir uma rede corporativa nos apartamentos atribuídos a essa conta.
Mantenha esse direito vinculado à alocação corporativa, não apenas ao número do apartamento. A reatribuição de um apartamento deve remover o acesso da empresa anterior antes do início da próxima reserva.
Caso contrário, um dispositivo de visitante pode acessar arquivos expostos de um vizinho, ou um antigo ocupante corporativo pode permanecer dentro do segmento da empresa. Habitações sociais, acomodações estudantis e moradias para famílias de militares seguem o mesmo padrão de identidade e ciclo de vida, com condições de financiamento e estruturas de taxas sobrepostas ao design do serviço.
Operações e prontidão para mudança
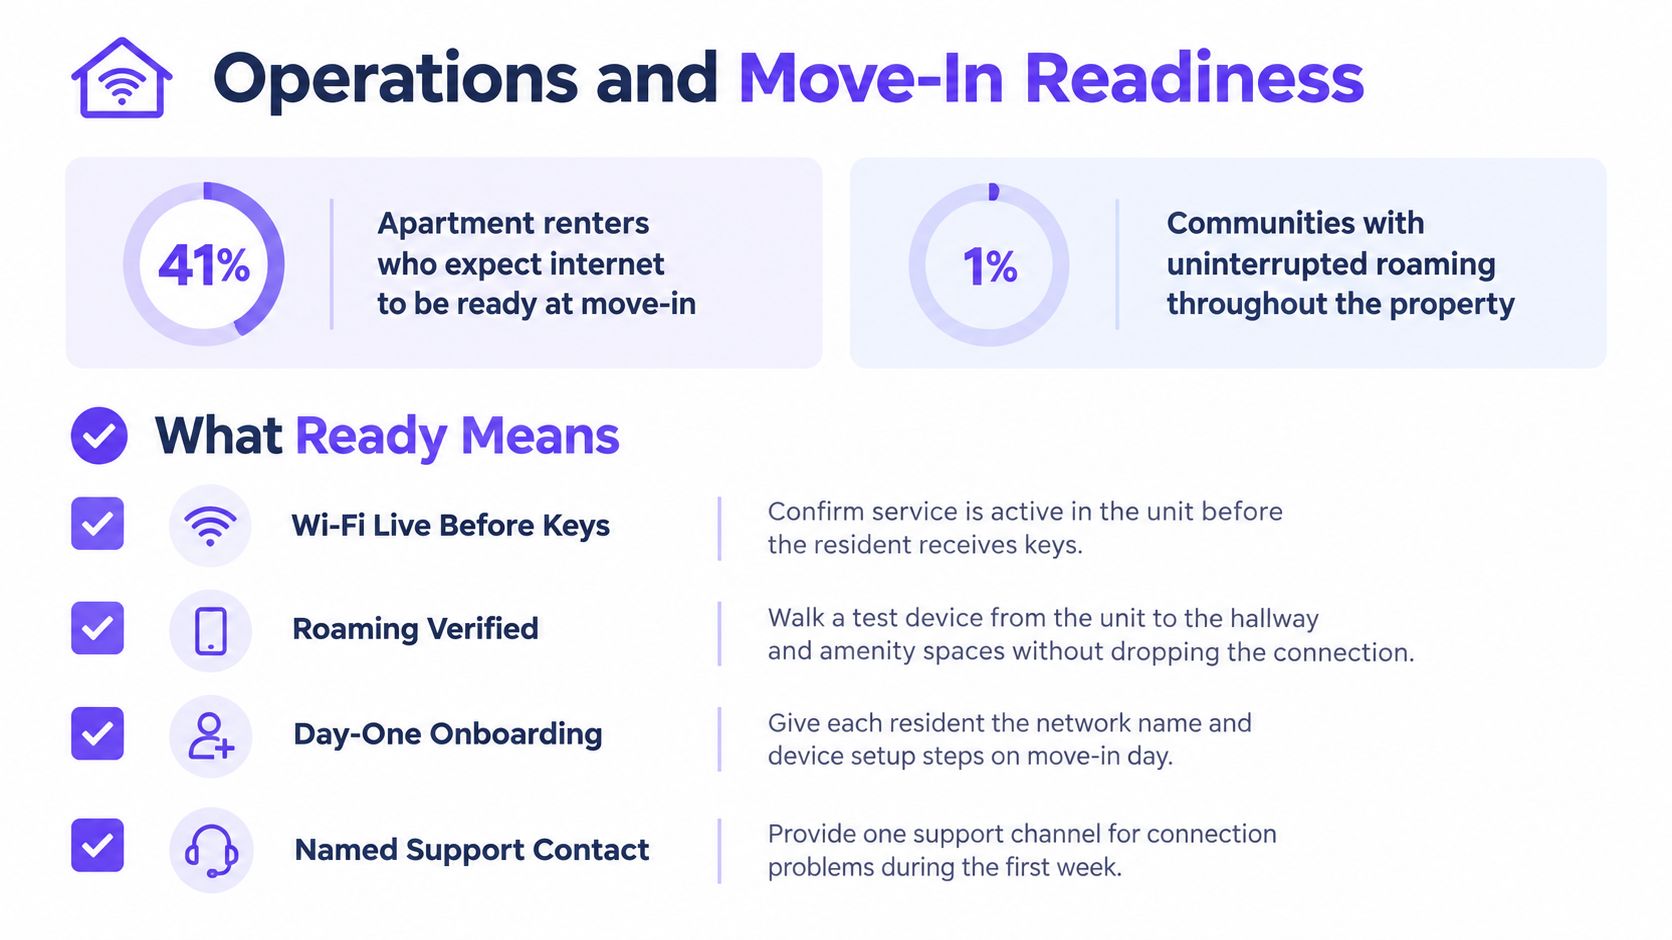
41% dos locatários de apartamentos esperam que a internet esteja pronta ao se mudarem, de acordo com as descobertas da Parks Associates divulgadas pelo Mecklenburg Times. Um circuito ativado não atende a essa expectativa por si só. Os moradores julgam a prontidão pelo fato de seus celulares, notebooks e TVs se conectarem e continuarem funcionando em todos os cômodos da casa.
A prontidão é o resultado de uma verificação prática, portanto, confirme-a da mesma forma que um morador a vivencia.
Torne a prontidão um resultado observável
- A autenticação do morador foi bem-sucedida: Teste as credenciais emitidas pelo fluxo real de integração, incluindo um dispositivo sem um navegador prático.
- A cobertura nas áreas de convivência funciona: Verifique o serviço onde os moradores se sentam, se exercitam ou trabalham, e não apenas na entrada.
- As identidades operacionais estão ativas: Confirme se a equipe e os dispositivos do edifício usam suas credenciais atribuídas em vez de pegar emprestada a conexão de um morador.
- O roaming preserva o serviço: Percorra a rota prevista do morador com um dispositivo de teste enquanto executa um aplicativo.
- O escalonamento possui um responsável: Ofereça aos moradores um canal de suporte dedicado e à equipe um caminho documentado para a operadora da rede.
Na troca de moradores, revogue as chaves dos dispositivos do morador anterior no dia da mudança, emita as credenciais do novo inquilino para a entrada e verifique a atribuição de VLAN resultante. Use um fluxo de trabalho de credenciais de entrada e saída documentado para que o administrador não dependa de um lembrete feito à mão.
Mantenha uma fila de exceção para partidas atrasadas e registros de ocupação contestados. A automação precisa de uma sobreposição controlada em vez de uma exceção de acesso indefinida, portanto, defina a expiração antes de concedê-la e mantenha uma trilha de auditoria. Uma sobreposição por tempo indeterminado é uma credencial não gerenciada.
Reduza o ruído administrativo
Cada SSID adicional acrescenta tráfego de beacon aos rádios que o transmitem, e de oito a dez nomes de rede podem consumir de 15 a 25% do tempo de ar do canal apenas com beacons. A consolidação em três pontos de entrada recupera esse tempo de ar. Ela também reduz a área de impacto: em uma rede que cobre todos os corredores e áreas de lazer, um dispositivo mal configurado ou comprometido usando uma senha compartilhada pode alcançar todos os locais onde o SSID chega. Chaves individuais por trás de poucos SSIDs mantêm um único dispositivo comprometido restrito ao seu próprio segmento.
Mantenha uma ficha concisa de configuração para residentes com o nome da rede, rota de recuperação de credenciais, processo de adição de dispositivos e contato de suporte. Inclua instruções para TVs e consoles, pois um teste de integração feito apenas com laptops perde problemas domésticos comuns.
Para o suporte voltado ao morador, encaminhe o relato inicial para o condomínio e o escalonamento técnico para a operadora de rede. Defina prazos para confirmação, escalonamento e atualizações no contrato, e distingua uma resposta prometida de um reparo prometido. Os moradores não devem ter que determinar se a falha é do provedor de Internet, da operadora de WiFi ou do edifício antes que alguém aceite o chamado.
Confirme o modelo do seu edifício antes de implantar
Para uma nova construção com internet em lote, aproveite a janela da obra para estabelecer a propriedade do cabeamento, o acesso aos equipamentos e a responsabilidade operacional. Escolha o faturamento em lote de forma deliberada, use as três categorias de acesso, atribua credenciais individuais aos dispositivos do edifício e use certificados para endpoints gerenciados da equipe.
Para um edifício mais antigo sem infraestrutura compartilhada, comece com conectividade segura para a equipe e acesso controlado para os sistemas da propriedade. Inspecione o cabeamento e a comutação existentes antes de se comprometer com um serviço para todos os residentes e, em seguida, selecione o faturamento de residentes somente após a definição do responsável pelo suporte.
Para uma propriedade de renda mista ou focada em comodidades, um serviço básico com uma camada opcional mais rápida pode se adaptar ao modelo operacional. Mantenha o isolamento, a vida útil das credenciais e as proteções de privacidade idênticos em todas as camadas; pagar menos não deve significar uma separação mais fraca.
Documente as decisões no papel
- Mapeie as classes de dispositivos: Mostre a rede de entrada e o destino restrito para cada categoria de morador, equipe, convidado e sistema do edifício.
- Defina os responsáveis pela transição: Atribua a responsabilidade pelo onboarding, faturamento, falhas físicas e escalonamento técnico.
- Exija evidências de aceitação: Conclua os testes de horário de pico e de falhas antes que os moradores passem a depender do serviço.
O Purple Access funciona em pontos de acesso que você já possui e oferece suporte a implantações multifamiliares, build-to-rent e co-living. Nosso planejador mapeia SSIDs existentes em três redes, usando identidades individuais e chaves por dispositivo em vez de uma senha compartilhada em toda a propriedade.
Antes de assinar um contrato de serviço, exija o diagrama de três redes e o procedimento de revogação como entregáveis. Peça para o operador demonstrar como um dispositivo comprometido perde o acesso enquanto os residentes não relacionados e os controles do edifício permanecem conectados.
O Purple Access oferece WiFi aberto, seguro e xPSK para visitantes, funcionários, residentes e dispositivos nos pontos de acesso que você possui. Visite o Purple Access para mapear as conexões existentes do seu edifício em três redes e planejar como o acesso individual será emitido, isolado e revogado.