Guia de segmentação de rede IoT para frotas reais
Published

72% das VLANs de cuidados de saúde misturavam ativos de IoT e TI num estudo sobre ameaças de IoT da Unit 42 em 2020. Esse é o problema de tratar o nome de uma VLAN como um controlo de segurança: uma rede rotulada como IoT pode continuar a colocar equipamento médico, impressoras, telefones e computadores normais ao alcance uns dos outros.
A segmentação de redes IoT deve oferecer uma contenção demonstrável, não uma lista mais longa de VLANs. Para as equipas de IT e de instalações com múltiplos locais, as questões úteis são saber quais os dispositivos que partilham uma zona de confiança, quais as comunicações aprovadas e se um ponto final comprometido consegue concluir um caminho de ataque até algo de valor.
Índice
- Quando uma VLAN IoT Separada Ainda Apresenta Fugas
- Zonas de IoT e os Fluxos Permitidos
- Como Segmentar uma Frota de IoT em Quatro Fases
- Chaves e Controlos de Compensação para Dispositivos Sem Inteligência
- Monitorização, Contenção e Falhas Comuns
- Valide um Local Antes de Copiar o Design
Quando uma VLAN de IoT Separada Ainda Apresenta Fugas
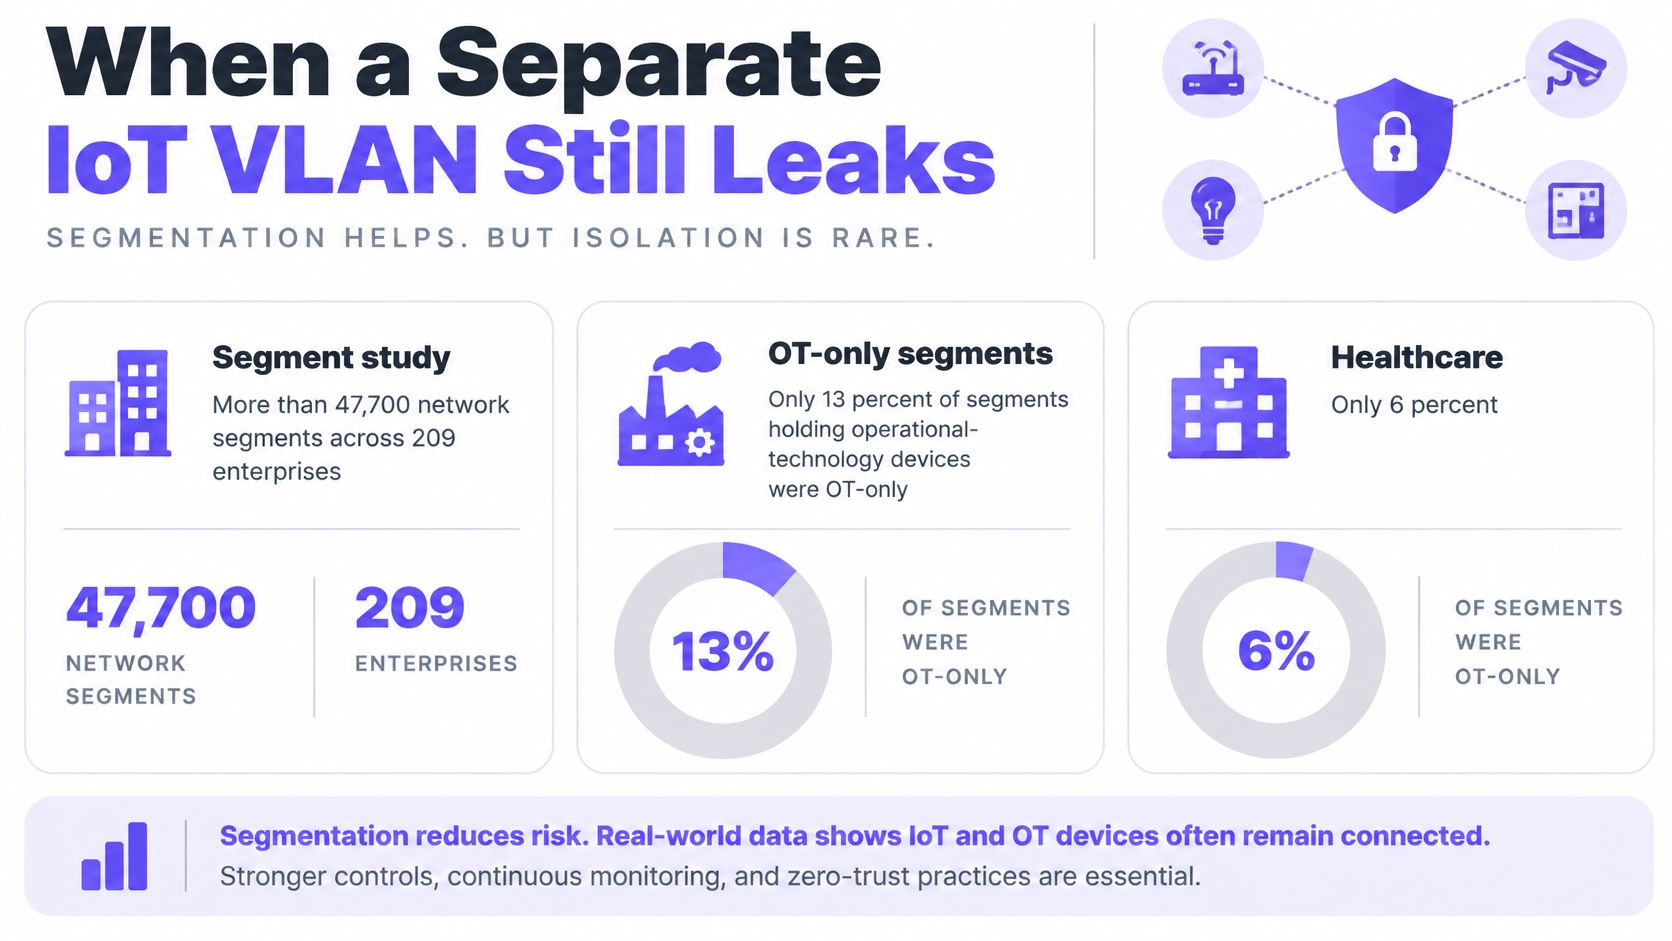
Apenas 13% dos segmentos com dispositivos de tecnologia operacional eram exclusivos de TO, enquanto apenas 6% dos segmentos de saúde com dispositivos médicos eram dedicados exclusivamente a equipamento médico, de acordo com uma análise da Security Boulevard que abrangeu mais de 47 700 segmentos de rede em 209 empresas. Um segmento separado claramente não garante um agrupamento sensato de ativos.
Câmaras, controladores de edifícios, impressoras e telefones VoIP não devem ser agrupados apenas porque nenhum deles executa um ambiente de trabalho convencional. Os respetivos proprietários, acordos de manutenção e consequências de falhas diferem. Combiná-los cria uma exposição partilhada que um diagrama de rede organizado pode ocultar.
A distinção é visível na composição do segmento abaixo.
O que o limite de VLAN não faz
Uma VLAN separa um domínio de difusão de Camada 2. Não encripta automaticamente o tráfego, não previne a falsificação (spoofing), não substitui palavras-passe partilhadas nem bloqueia o movimento este-oeste dentro dessa VLAN. Também não impede a captura de pacotes onde o tráfego está acessível através de difusão, espelhamento, erro de configuração ou um ataque local bem-sucedido.
Uma firewall entre VLAN pode rejeitar a ligação de uma câmara a uma rede de pagamentos, deixando o tráfego de câmara para câmara inalterado. Se o isolamento entre pares for importante, imponha-o através de VLANs privadas, controlo de portas de acesso, isolamento de clientes sem fios ou uma política distribuída adequada.
Contenção significa zonas de confiança mais pequenas, classificadas por propriedade, finalidade, sensibilidade e função operacional, com uma lista de permissões explícita entre elas. A exclusividade de zona é uma verificação útil, mas não é suficiente: um segmento exclusivo de câmaras pode continuar a ter permissões de saída excessivas.
Para hotéis, hospitais, campus, edifícios comerciais e edifícios habitacionais multifamiliares, os entregáveis devem incluir:
- Um mapa de zonas e fluxos: Cada classe de dispositivo tem um proprietário, uma lista de destinos e um motivo para cada ligação.
- Uma migração controlada: As dependências são testadas antes de o modelo chegar a outras instalações.
- Uma alternativa para identidades fracas: Os dispositivos sem suporte para certificados recebem controlos de compensação.
- Um caminho de ataque com falha: Um ponto de extremidade representativo não consegue estabelecer uma ligação proibida.
A separação lógica sem fluxos aprovados continua a ser uma rede com permissões excessivas.
Zonas IoT e os Fluxos que Permite
Zonas de confiança IoT e fluxos permitidos
| Zona | Exemplos de dispositivos | Pode aceder a | Não pode aceder a | Controlo principal |
|---|---|---|---|---|
| Visitante e residente | Telemóveis, portáteis, BYOD de curta duração | Internet, portal cativo, DNS | IoT de quartos, caixas registadoras, câmaras, VLANs de funcionários | Isolamento de clientes e um VLAN para visitantes |
| IT corporativo | Portáteis de funcionários, impressoras na LAN de utilizadores | Serviços de identidade, ficheiros e aplicações | OT, câmaras, segmentos de pagamento | 802.1X ou atribuído por certificado VLAN |
| Sistemas do edifício | AVAC, iluminação, controlo de acessos | BMS e endpoints na nuvem especificados | Estações de trabalho de utilizadores e WiFi de visitantes | IoT VLAN e lista de permissões de destino |
| Câmaras | Câmaras IP, NVRs | Apenas NVR atribuído e serviços de vídeo aprovados | Sistemas médicos, de pagamento e de identidade | Privado VLAN e bloqueio este-oeste |
| OT clínico ou de segurança | Imagiologia, bombas, PLCs | Apenas servidores clínicos ou operacionais especificados | Visitante, corporativo, câmaras | Zona de maior segurança e firewall |
| Pagamento | Caixas registadoras, terminais de pagamento | Apenas processador de pagamentos | Estações de trabalho e outros IoT | Dedicado VLAN e sem tráfego de entrada vindo de IoT |
| DMZ de fornecedores | Servidor de salto (jump host), intermediário de atualizações | Caminho temporário para uma classe de dispositivos aprovada | Rota direta para todas as VLAN | Acesso registado em log e com expiração |
Trate estas linhas como políticas iniciais e não como especificações de aplicação completas. Os serviços de infraestrutura aprovados, como o DNS e a sincronização de hora, necessitam de regras documentadas em separado. Os utilizadores corporativos que operam aplicações clínicas devem aceder ao serviço da aplicação, não devendo obter acesso ilimitado à sub-rede de dispositivos clínicos.
As orientações de cibersegurança em IoT do NIST identificam a segregação e a segmentação da rede como medidas que sustentam a integridade da rede, incluindo a prevenção de ataques de dispositivos a vizinhos, a escuta de tráfego ou o comprometimento de outros dispositivos no mesmo segmento. Estar dentro do perímetro não é prova de que um dispositivo mereça acesso.
Separe a função da localização física
As equipas de instalações agrupam frequentemente o equipamento por armário, piso ou prestador de serviços de instalação. Esses são atributos de inventário úteis, mas maus substitutos para um limite de confiança. Um controlador de acessos e um ecrã de átrio podem partilhar um switch sem partilharem permissões.
Para um ponto de partida focado nas instalações, o guia da HighFlow Energy para compreender a comunicação de dispositivos integrados fornece contexto para discutir sistemas ligados com os respetivos responsáveis. Traga essa discussão de volta para interfaces concretas: qual controlador comunica com qual serviço, quem o gere e o que acontece quando o caminho falha.
As câmaras necessitam de cuidados particulares. Um NVR é um destino aprovado, não uma permissão para que todas as câmaras comuniquem entre si. Se, em vez disso, o gravador iniciar as ligações, escreva a política nessa direção e restrinja as sessões iniciadas pelas câmaras em separado.
Medie o acesso do fornecedor em vez de estender a confiança
Coloque o serviço de acesso do fornecedor na DMZ, e não no dispositivo operacional apenas porque um prestador de serviços o mantém. Exija que o fornecedor se autentique num host de salto ou mediador e, em seguida, conceda um caminho de manutenção delimitado com validade e registos de sessão.
As VLANs privadas podem isolar pontos de extremidade que partilham a infraestrutura de comutação. As VRFs podem manter as tabelas de encaminhamento dos locatários separadas, mas nenhuma delas elimina a necessidade de troca de rotas controlada e de aplicação de regras de firewall.
Os hóspedes de curta duração devem permanecer separados dos televisores dos quartos, termóstatos e caixas registadoras. Os residentes de longa duração que necessitam de transmissão pessoal ou deteção de dispositivos precisam de uma rede de residentes deliberadamente delimitada, e não de uma exceção genérica de convidado para IoT.
Antes de alterar um switch, assinale cada classe de dispositivo atual numa linha. Divida qualquer linha cujos membros necessitem de permissões materialmente diferentes. A política de firewall, e não a ID do VLAN, torna essa linha real.
Como Segmentar um Parque de IoT em Quatro Fases
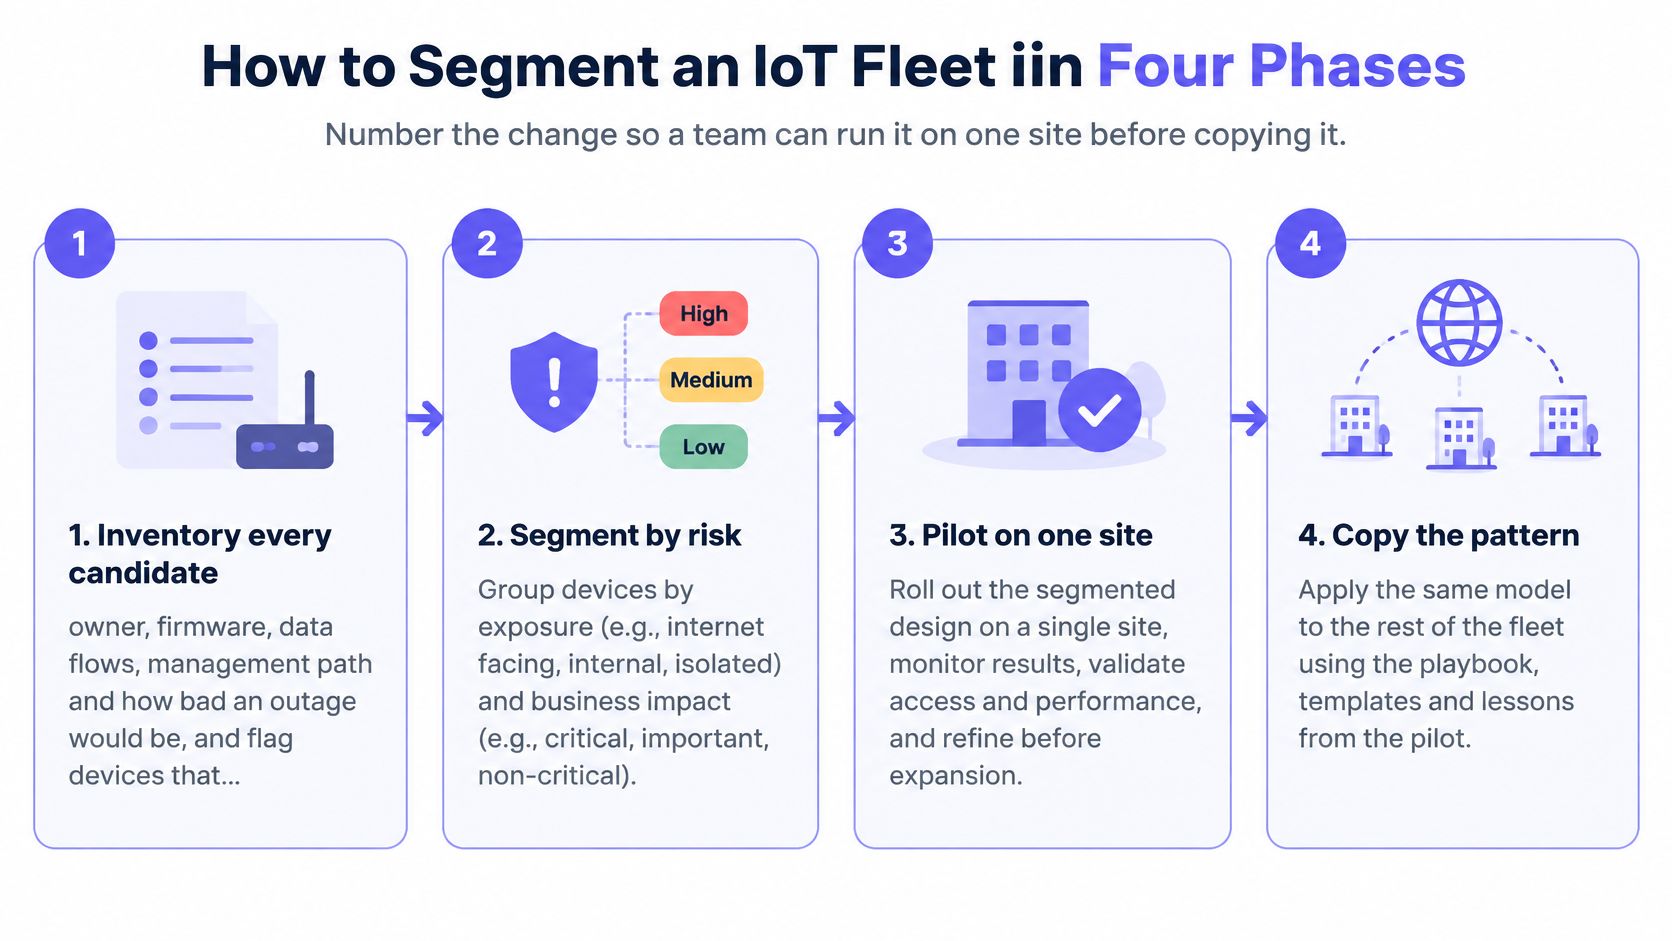
Realize o projeto-piloto da alteração num local representativo antes de a transformar num modelo para todo o património. A implementação necessita de um responsável técnico e de um responsável operacional que possam confirmar que o equipamento continua a desempenhar a sua função.
Utilize o elemento visual como uma visão geral da implementação e, em seguida, crie os registos de dependência e de política abaixo do mesmo.
Reúna as evidências antes de aplicar o limite
Inventariar dispositivos e serviços candidatos. Registe a propriedade, modelo, firmware, porta de switch ou associação sem fios, fluxos observados, caminho de gestão e criticidade para o negócio. Identifique os endpoints que não conseguem aceitar um certificado e identifique a pessoa autorizada a aprovar uma interrupção de serviço.
Verificação: Reconcilie os resultados da deteção com as tabelas de switches, registos do controlador sem fios e o registo de ativos das instalações. Dispositivos não explicados permanecem não resolvidos, e não classificados como inofensivos.Mapeie as dependências antes do isolamento. Capture DNS, NTP, identidade, endpoints na nuvem, servidores de atualização, suporte de fornecedores e protocolos entre dispositivos. Observe também o tráfego de deteção: um telemóvel de um residente a localizar uma TV através de mDNS é diferente desse telemóvel a iniciar uma sessão de multimédia.
Verificação: Peça ao responsável operacional para concluir um fluxo de trabalho normal, incluindo o reinício e a recuperação, enquanto a equipa regista as ligações necessárias. Um endpoint inativo não está necessariamente isento de dependências.
Para implementações sem fios, reveja o design da rede WiFi a par da alteração de segurança. Atribua VLANs ou VRFs por função, onde suportado, em vez de criar um SSID para cada categoria de equipamento. Os SSIDs adicionais acrescentam sobrecarga de beacons e mais uma superfície de configuração para manter.
Aplique restrições estritas e, em seguida, teste a falha
Escreva regras de menor privilégio em cada limite de confiança. Identifique a função de origem, o serviço de destino, o protocolo, a porta, a direção e o responsável do negócio. Rejeite permissões genéricas de sub-rede para sub-rede apresentadas como atalhos. Como política hipotética de câmaras, permita que a função da câmara aceda ao NVR atribuído em TCP 443 e RTSP em TCP 554, negue outras sessões este-oeste e registe as negações. Confirme primeiro o transporte real da câmara, pois o produto pode exigir fluxos de multimédia diferentes.
Verificação: Verifique se o encaminhamento, o acesso administrativo e os controlos de pares locais correspondem à política pretendida, e não apenas à atribuição de VLAN.Mova uma classe de dispositivos de forma incremental. Monitorize o tráfego negado e aprove apenas as dependências que um responsável consiga justificar. Teste uma simulação de comprometimento de câmara, o acesso rejeitado ao plano de gestão, a resolução de DNS, a renovação de certificados, a perda de conectividade na nuvem e a expiração do acesso de fornecedores.
Verificação: Confirme tanto os fluxos de trabalho empresariais com sucesso como as ligações proibidas sem sucesso.
As orientações da CISA sobre microsegmentação alertam para o facto de uma segmentação mais detalhada reduzir as oportunidades de movimento lateral, aumentando simultaneamente a complexidade de conceção e manutenção, e que os dispositivos antigos ou de IoT podem não suportar controlos modernos. Escolha a granularidade que a equipa consiga operar.
Requisito de aprovisionamento: Especifique o que um dispositivo ainda deve fazer quando a conectividade está restrita. Não descubra a sua dependência de um acesso à internet sem restrições durante a contenção.
Utilize o passo a passo abaixo juntamente com um registo de alteração por escrito, e não em substituição dos testes de aceitação.
Mantenha a configuração anterior disponível como um artefacto de reversão durante a janela de manutenção, em vez de deixar regras permissivas ativas. Remova a dependência de reversão após o tráfego esperado funcionar, os bloqueios não explicados serem resolvidos e o responsável operacional dar a sua aprovação.
Chaves e Controlos Compensatórios para Dispositivos Simples
Termóstatos, televisores, equipamentos de concessão e caixas geridas por fornecedores podem nunca suportar a admissão baseada em certificados. Alguns apenas conseguem autenticar-se com uma chave WiFi; outros fornecem pouco mais do que um endereço MAC e um perfil de tráfego inconsistente.
O estudo da IEEE Industrial Electronics Society sobre identificação de tráfego em IoT industrial identifica obstáculos como dispositivos desconhecidos, ambientes em mudança, generalização limitada e escassez de dados de avaliação. Trate uma pegada digital como prova a avaliar, não como uma identidade em que possa confiar indefinidamente.
VLAN, chave por dispositivo e microsegmentação
| Método | Melhor para | O que bloqueia | O que falha |
|---|---|---|---|
| Classe VLAN partilhada | Uma classe de dispositivos com os mesmos destinos | Acesso não aprovado de convidados e TI, quando as regras de perímetro o impõem | Movimento lateral dentro da VLAN |
| Chave única e VLAN | Apartamentos, concessões, TVs de quartos e caixas registadoras | Uma chave divulgada que concede acesso a todo o edifício | Um sistema dual-homed a interligar zonas |
| Microsegmentação por perfil | Parques de dispositivos clínicos e de OT | Acesso este-oeste não aprovado entre dispositivos diferentes | Dispositivos que não podem ser identificados de forma fiável |
Escolha o menor âmbito de credenciais gerível
Uma classe partilhada VLAN é razoável quando os seus membros precisam dos mesmos destinos e a exposição entre pares é aceitável. Não é uma área de retenção padrão para equipamentos que a equipa não identificou.
Utilize uma chave pré-partilhada única por dispositivo, pessoa ou inquilino onde a utilização de certificados não seja prática. Associe a credencial à política e segmento pretendidos e aplique um limite de largura de banda adequado à função. A unicidade da chave, por si só, não cria isolamento; a configuração do controlador, da comutação e da firewall deve impor a atribuição.
O valor operacional da gestão de chaves IoT por dispositivo é a revogação direcionada. Uma câmara com falha deve receber uma nova credencial quando for substituída, em vez de herdar uma chave copiada que possa permanecer nas notas de um prestador de serviços.
Para equipamentos de pagamento, coordene os requisitos de rede com a integração do processador. O guia da Sambapay sobre como escolher um prestador de serviços comerciais é um contexto comercial útil, mas a transição da rede continua a necessitar de um ponto de extremidade explícito e de uma lista de protocolos. Não traduza uma relação com fornecedores numa permissão geral de internet.
Compense quando a identidade permanecer fraca
A microsegmentação por perfil adequa-se a equipamentos cuja função, criticidade e nível de ameaça justificam uma separação mais rigorosa. Também exige perfis mantidos, gestão de exceções e uma resposta segura quando a classificação é alterada.
Para dispositivos com fraca identificação de identidade, combine controlos em vez de confiar num único sinal:
- Descobrir passivamente: Compare o comportamento observado com a função declarada do dispositivo sem assumir que a sondagem ativa é segura.
- Restringir destinos: Utilize admissão baseada no fornecedor ou na localização, listas de destinos reduzidas, listas de permissões de protocolos e controlos de DNS.
- Preparar a quarentena: Defina uma política restrita que preserve apenas os serviços de recuperação de que o dispositivo necessita.
- Praticar a revogação: Meça o isolamento em minutos, incluindo a cessação da sessão e a reassociação, em vez de assumir que uma chave desativada termina uma sessão existente.
Defina uma data de expiração para as exceções de empreiteiros. Feche o acesso de fornecedores após o trabalho aprovado e exija uma nova aprovação para uma nova tarefa.
Para serviços residenciais, reflita o mDNS apenas na rede privada do residente. A deteção do AirPlay deve funcionar dentro desse limite sem expor os apartamentos vizinhos. Mantenha as permissões de deteção e as permissões reais de sessão de multimédia alinhadas.
Monitorização, Contenção e Falhas Comuns
Uma revisão mensal deve produzir evidências sobre as quais os operadores possam agir, e não apenas um painel de controlo com indicadores verdes. As orientações de mitigação e risco de dispositivos IoT da CISA recomendam o isolamento da IoT em relação a redes críticas e alertam para o facto de que equipamentos ligados entre segmentos, ou o incumprimento de políticas que envolvam suportes amovíveis, podem comprometer o limite estabelecido.
Cinco medidas de monitorização e a sua telemetria
| Métrica | Fonte de telemetria |
|---|---|
| Percentagem de ativos IoT com uma zona atribuída | Inventário de ativos correspondido com o mapa de zonas |
| Percentagem de fluxos entre zonas explicitamente aprovados | Exportação de regras da firewall verificada contra o esquema de zonas |
| Fluxos não autorizados bloqueados | Contagem de registos de recusa por zona |
| Tempo médio para revogar um dispositivo ou chave | Carimbos de data/hora de revogação da chave ou do sistema NAC |
| Contenção verificada em exercício | Registos de testes teóricos ou de caminhos de ataque |
Defina o denominador para cada percentagem. Os ativos atribuídos devem ser medidos em relação aos ativos IoT descobertos, e não meramente em relação aos dispositivos já inseridos no registo aprovado. Caso contrário, a falta de inventário fará com que o resultado pareça melhor do que é na realidade.
Alimente as investigações a partir de falhas de autenticação, endereços MAC observados recentemente, tentativas de aceder a serviços de identidade ou pagamento e pedidos de DNS fora dos padrões aprovados. Utilize a medição de utilização de largura de banda para identificar incompatibilidades de funções, como as credenciais de um termostato a suportar subitamente tráfego volumoso sustentado. Um pico é um motivo para investigar, não uma prova de comprometimento.
Forneça à equipa do turno da noite um manual de contenção
- Colocar em quarentena ou revogar. Isole o dispositivo final e termine o acesso existente quando suportado. Confirme que este não se consegue voltar a ligar com outra credencial disponível.
- Verificar o bloqueio. Verifique os registos de aplicação e repita os testes de ligação contra pares proibidos, caixas registadoras e controladores de domínio. Uma alteração de política sem aplicação observada não é o encerramento da ocorrência.
- Encontrar caminhos alternativos. Inspecione a cablagem dual-homed, VPNs esquecidas, caminhos de gestão por rede móvel e procedimentos de suportes amovíveis. A quarentena de rede não remove uma ligação independente.
- Recuperar com uma nova identidade. Substitua ou reinstale a imagem do dispositivo, conforme apropriado, emita uma nova chave e registe o responsável e a antiguidade de qualquer exceção temporária.
- Repetir o teste do caminho de ataque. Volte a testar após alterações relevantes de firmware, aquisições e transições de sites, quando as dependências ou a topologia se possam ter alterado.
Uma contagem elevada de negações não prova uma boa segmentação. Pode significar um bloqueio bem-sucedido, uma aplicação com falhas ou uma exceção sem responsável prestes a acontecer.
Corrija falhas recorrentes na sua origem
- Credenciais de WiFi partilhadas: Emita chaves revogáveis individualmente em vez de distribuir a palavra-passe da câmara.
- Acesso ilimitado à internet de saída: Substitua o acesso genérico por regras de destino e de protocolo.
- Sessões de IoT para portáteis: Remova caminhos não aprovados entre IoT e estações de trabalho.
- Acesso permanente de prestadores de serviços: Imponha a expiração e utilize modelos de porta que rejeitem equipamento inadequado em portas de OT.
- Dispersão de SSID: Atribua funções de rede de forma dinâmica em vez de anunciar outro SSID específico para cada equipamento.
- Exceções desatualizadas: Revise semanalmente um relatório de antiguidade de exceções e feche as entradas sem um responsável atribuído.
Utilize este padrão de aceitação para zonas exclusivas de dispositivos: um segmento falhou se um dispositivo de teste não autorizado nele contido conseguir abrir uma sessão para a infraestrutura de pagamentos, infraestrutura de identidade ou para um inquilino diferente. Registe o serviço tentado e as evidências de aplicação para que o resultado possa ser reproduzido.
Comprove um Local Antes de Copiar o Design
Escolha uma propriedade este mês: um piso de hotel, uma ala de clínica, uma área de concessão ou um bloco de apartamentos. Inventarie esse local, atribua cada classe de dispositivo ao esquema de zonas e migre primeiro as câmaras ou o equipamento das salas. Mantenha o âmbito suficientemente reduzido para que a equipa de instalações possa validar o serviço real e não apenas a acessibilidade da rede.
Baseie o piloto em critérios de aceitação
Exija que uma câmara em quarentena falhe as suas tentativas de ligação a caixas registadoras, serviços de identidade e a outro inquilino. Meça o tempo entre a decisão de isolamento e a aplicação verificada. Capture o conjunto de regras, os resultados dos testes e a aprovação operacional como o modelo para a propriedade seguinte.
Ponto de controlo de implementação: Copie o modelo de conceção apenas quando outro engenheiro conseguir reproduzir tanto o fluxo de trabalho permitido como o caminho de ataque bloqueado.
Purple O Access suporta esse padrão com três SSIDs: Open para convidados e BYOD, Secure para colaboradores e utilizadores de confiança, e xPSK para dispositivos, inquilinos e comunidades. O RADIUS em nuvem utiliza a identidade para atribuir a rede e a VLAN adequadas; um xPSK pode ser único por dispositivo, pessoa ou inquilino, com a sua própria VLAN e limite de largura de banda. O planeador permite selecionar o que se liga hoje e ver onde cada grupo fica situado, enquanto as vistas de estado de saúde do parque, do site e dos pontos de acesso e as taxas de autenticação ajudam os operadores a analisar a implementação.
Isso simplifica a admissão sem substituir a política de firewall ou os testes de contenção. Agende a sessão de conceção em torno do seu património real e traga a lista de dispositivos do projeto-piloto, as dependências e as evidências de caminhos de ataque bloqueados.
O Purple Access oferece atribuição de rede baseada em identidade, xPSKs de âmbito individual e um planeador para consolidar acessos sem combinar zonas de confiança não relacionadas. Visite o Purple Access para agendar uma sessão de conceção orientada por um engenheiro de redes para o seu tipo de propriedade e definir um piloto com fluxos permitidos explícitos, verificações de revogação e testes de contenção.