Software de portal cativo: 10 plataformas comparadas para 2026
Published
É responsável por um hotel onde os convidados, a equipa e os terminais de pagamento da receção ainda partilham uma palavra-passe de WiFi. Um ex-colaborador sai, mas ninguém a altera porque fazê-lo desligaria metade do edifício. Depois, uma revisão de conformidade de pagamentos obriga a equipa a apurar quem pode aceder a quê.
Um portal cativo parece ser a solução óbvia. Coloque um ecrã de início de sessão personalizado na rede de visitantes e recolha os dados do quarto ou um endereço de e-mail. No entanto, um início de sessão com sucesso não estabelece uma segmentação segura, e um portal de visitantes não resolverá automaticamente a autenticação de funcionários nem isolará os terminais de pagamento.
A decisão importante está por trás da página. Que sistema verifica a identidade? Quem devolve os atributos RADIUS? O controlador aplica a VLAN pretendida? O seu MDM consegue emitir certificados para colaboradores e pode revogar o acesso de um inquilino sem alterar a palavra-passe de todos os outros?
Regra prática: Trate a página de boas-vindas como uma interface. Avalie a autenticação, a autorização e a aplicação de políticas de rede separadamente.
Estas plataformas de software de portal cativo servem finalidades diferentes. Algumas combinam o acesso de convidados com RADIUS na nuvem e integração de dispositivos. Outras concentram-se na recolha de contactos com consentimento, vouchers, faturação ou atribuição publicitária.
Para uma lista restrita empresarial, a compatibilidade com os pontos de acesso existentes é mais importante do que o número de modelos. O mesmo se aplica à distinção entre a introdução de SSO numa página web e a autenticação baseada em certificados numa rede sem fios segura. A escolha certa depende de estar a corrigir o controlo de acessos, a operar um hotspot pago ou a disponibilizar à equipa de marketing uma base de dados de clientes com consentimento obtido.
Índice
- 1. Purple Access
- 2. Cloudi-Fi
- 3. Cloud4Wi
- 4. IronWiFi
- 5. Aislelabs Connect
- 6. Spotipo
- 7. HotspotSystem
- 8. Antamedia WiFi Hotspot
- 9. Beambox
- 10. Adentro
- Como as 10 plataformas de software de portal cativo se comparam em casos de utilização, sinais de preços, testes e suporte de Passpoint
- Adequar o software de portal cativo ao seu modelo de acesso
1. Purple Access
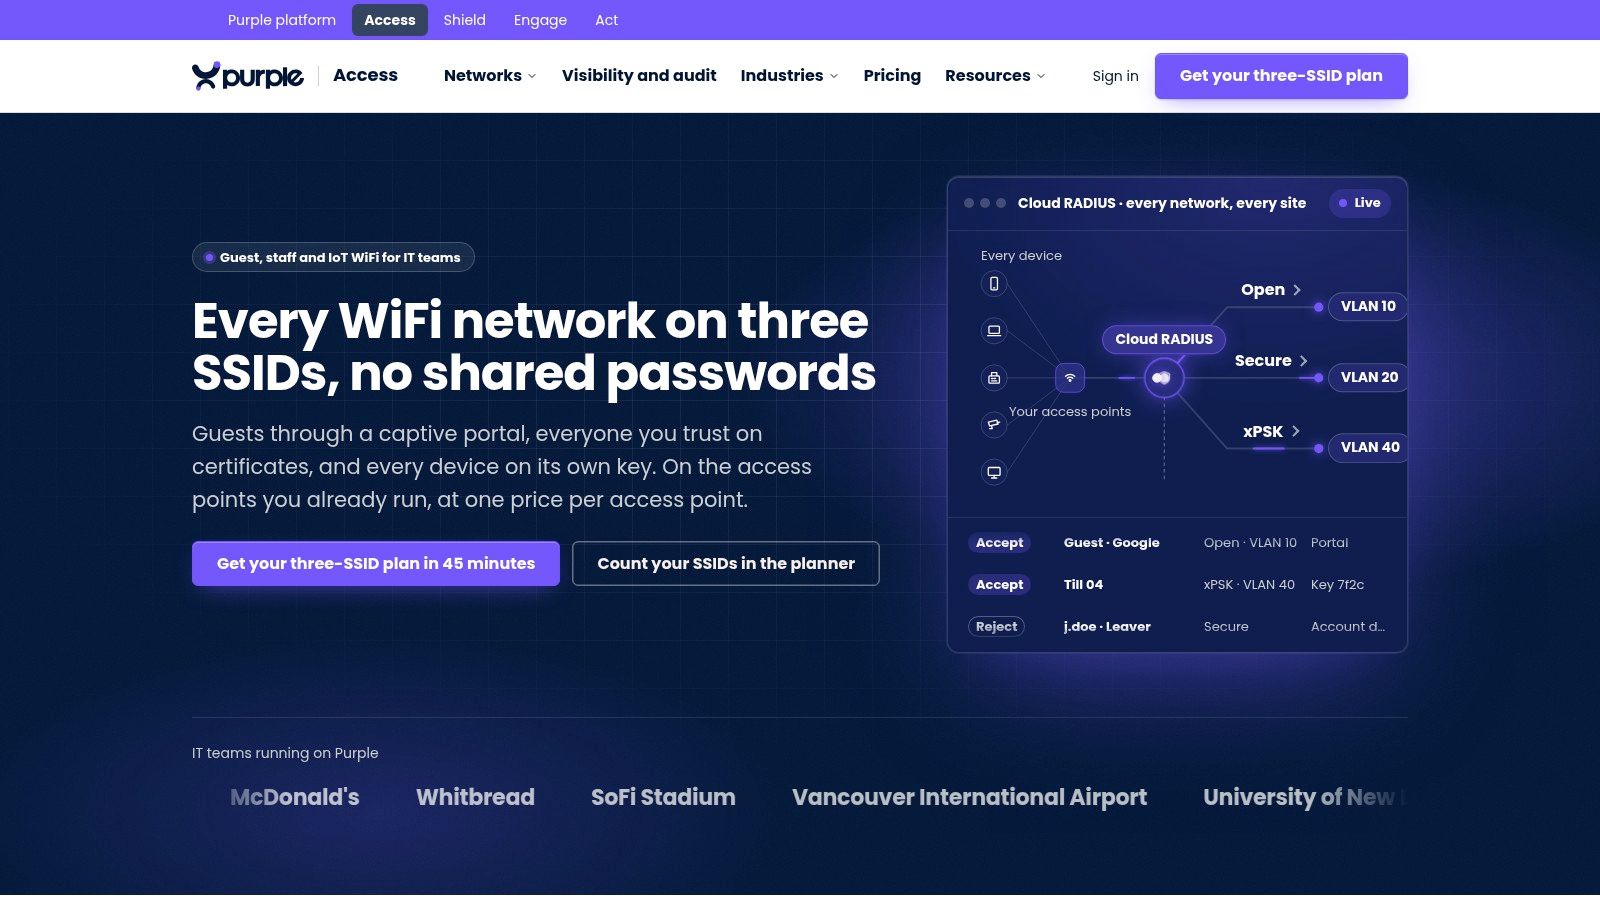
Purple O Access adequa-se a equipas que substituem credenciais partilhadas por acesso baseado na identidade, em vez de apenas substituírem uma página de boas-vindas. A nossa abordagem utiliza três SSIDs nos pontos de acesso existentes: Open para convidados e integração BYOD, Secure para utilizadores de confiança e xPSK para dispositivos, residentes e inquilinos.
A RADIUS na nuvem mapeia identidades para VLANs. A equipa pode utilizar certificados de EAP-TLS fornecidos através de MDM, enquanto credenciais de xPSK individuais permitem aos administradores revogar um dispositivo ou inquilino sem interromper utilizadores não relacionados. As integrações com diretórios e MDM ligam a integração a sistemas como o Entra ID, Okta, Intune e Jamf.
Onde o Portal se Enquadra
O nosso portal Open personalizado suporta SSO, início de sessão social, códigos de utilização única por SMS, campos personalizados e verificações de quartos de PMS hoteleiro, com o consentimento registado. O Passpoint e o OpenRoaming oferecem uma via separada para acesso seguro de convidados sem interação repetida no portal.
Essa separação é importante no setor da hotelaria. Os hóspedes podem concluir uma verificação de quarto, o pessoal pode autenticar-se com certificados e as caixas ou equipamentos dos quartos podem utilizar VLANs associadas a chaves. Esses fluxos de trabalho não devem depender da mesma palavra-passe partilhada.
- Ponto forte: A atribuição baseada em identidade VLAN, a PKI gerida e as chaves revogáveis individualmente resolvem problemas que um portal de marketing por si só não resolve.
- Modelo comercial: A licença Access paga é tarifada por ponto de acesso por ano e inclui convidados, colaboradores e dispositivos. A nossa licença Connect gratuita inclui o portal de convidados e OpenRoaming gratuito.
- Limitação: A consolidação de SSIDs continua a exigir um planeamento de rede. Os trunks de switch, as capacidades dos controladores, os grupos de diretório e as políticas de certificados MDM têm de estar em conformidade.
A nossa plataforma mais abrangente separa o DNS de proteção através do Purple Shield do envolvimento de convidados através do Purple Engage. Isso permite-lhe distinguir o requisito de controlo de acesso dos fluxos de trabalho opcionais de filtragem e marketing.
Eu colocaria esta abordagem na lista de finalistas quando o onboarding de colaboradores, o isolamento de inquilinos e o acesso de convidados pertencem ao mesmo modelo operacional. O piloto deve comprovar a aplicação da VLAN e a revogação nos seus pontos de acesso reais, e não apenas demonstrar um login com sucesso no portal.
2. Cloudi-Fi
O Cloudi-Fi vale a pena ser avaliado quando a equipa de segurança é responsável pela conectividade de convidados em todo o património empresarial. A sua plataforma alojada na nuvem abrange o acesso de convidados, colaboradores, BYOD e IoT, com uma gestão centralizada em vez de um dispositivo de portal local separado.
A integração de convidados inclui início de sessão social, formulários personalizados, SAML e fornecedores de identidade corporativa. A distinção útil reside no seu âmbito mais amplo de gestão de acessos. Um visitante de uma loja e o telefone não gerido de um colaborador não precisam necessariamente da mesma evidência de identidade ou política de acesso.
- Melhor adequação: Organizações que necessitam de acesso gerido centralmente em vários locais e ambientes de rede empresarial existentes.
- Principal compromisso: Dimensionar os fluxos de identidade e as integrações de rede exige mais trabalho do que configurar um portal de recolha de e-mails para um local pequeno.
- Questão de aquisição: Os preços são definidos pela equipa de vendas, pelo que deve comparar o âmbito do serviço proposto, os termos de suporte e as dependências de implementação em vez de assumir um preço inicial.
Torne a aplicação de políticas parte da demonstração
Não aceite uma demonstração de início de sessão SAML como prova de atribuição dinâmica de VLAN. Exija que a configuração proposta mostre onde ocorre a autorização, quais os atributos do RADIUS que chegam à rede e como uma sessão ativa é terminada após o acesso ser retirado.
Para o onboarding baseado em MDM, determine se o pacote orçamentado inclui a emissão e a gestão do ciclo de vida dos certificados ou se integra com outro serviço. Essas são responsabilidades operacionais materialmente diferentes.
Uma análise de segurança da rede de WiFi para visitantes também deve abranger o isolamento de clientes, limites de firewall e acesso administrativo. O onboarding albergado na nuvem não elimina essas responsabilidades do lado da rede. A adequação do Cloudi-Fi depende da configuração do controlador suportado e do percurso de aplicação de políticas, e não da disponibilidade de um portal personalizado.
3. Cloud4Wi
Um operador de propriedade pode precisar de registo de visitantes na receção, conectividade de residentes nos pisos superiores e acesso à força de trabalho no escritório de gestão. A Cloud4Wi é relevante para esse ambiente misto, uma vez que a sua oferta abrange WiFi para visitantes, conectividade multifamiliar e controlo de acesso à rede.
O seu portal personalizado conecta-se com sistemas CRM, fornecedores de identidade e APIs. O suporte para Passpoint e OpenRoaming permite uma experiência de utilizador recorrente diferente do preenchimento repetido de um formulário web. O suporte existente para redes multivendedor também o torna um candidato para propriedades que não podem padronizar o hardware imediatamente.
Separar Perfis de Convidados de Identidade de Rede
Um perfil de CRM com consentimento responde a quem aceitou receber comunicações. Uma identidade de rede responde a quais as credenciais que autorizam o acesso e qual a política aplicável. Não trate esses registos como sendo intermutáveis.
Para o acesso de residentes, teste se a arquitetura proposta isola os agregados familiares, acomoda dispositivos sem navegadores e revoga limpos os acessos de um ocupante. Para o acesso da força de trabalho, exija uma demonstração do fluxo de certificados ou credenciais, incluindo o papel do MDM e a política de devolução do sistema VLAN.
- Vantagem: Os casos de utilização para convidados, residentes e colaboradores estão inseridos numa plataforma mais ampla do que uma página de entrada independente.
- Consideração comercial: O preço Professional publicado ajuda na avaliação inicial, mas o âmbito da subscrição e os requisitos empresariais ainda precisam de ser reconciliados.
- Limitação: O suporte para um fornecedor de rede não prova que todos os controladores, versões de firmware ou funções de política sejam suportados.
A Cloud4Wi é uma candidata razoável para a lista de finalistas quando o acesso e o envolvimento de convidados se sobrepõem. É menos apelativa se o requisito for apenas uma página de aceitação de termos. Mantenha o piloto focado nos modelos de acesso que pretende operar, e não em todas as funcionalidades de envolvimento disponíveis.
4. IronWiFi
O Cloud RADIUS é a razão para analisar a IronWiFi além do seu editor de portais. Oferece Captive Portals juntamente com serviços de rede para colaboradores, tornando-a relevante quando o início de sessão de convidados e a autenticação de equipas precisam de um fornecedor comum.
Os métodos do portal incluem e-mail, início de sessão social, SMS, vouchers, SAML SSO e opções de pagamento. O Passpoint e a OpenRoaming também fazem parte da oferta. Esta abrangência adequa-se a operadores que precisam de regras de admissão diferentes para visitantes, colaboradores e utilizadores pagantes de hotspot.
A fronteira operacional é importante. O IronWiFi pode fornecer serviços de autenticação, mas o controlador e o gateway ainda precisam da configuração correta de redirecionamento, walled-garden e aplicação de regras.
Uma mensagem de aceitação RADIUS não é prova de que o utilizador entrou na VLAN pretendida. Verifique a rede atribuída e o tráfego permitido após a autenticação.
Testar as Dependências do Lado da Rede
- Política de RADIUS: Inspecione os atributos devolvidos para cada grupo de identidades e confirme que o controlador os aplica.
- Integração de funcionários: Estabeleça como os certificados ou credenciais são aprovisionados, renovados e revogados, incluindo qualquer dependência do seu MDM.
- Controlos de tráfego: Verifique as políticas de largura de banda e de sessão no equipamento de rede em vez de assumir que o portal as impõe.
Os preços iniciais publicados facilitam as comparações iniciais, mas os mínimos exigidos para recintos de atendimento a convidados podem afetar implementações mais pequenas. Compare o âmbito completo da subscrição para convidados e colaboradores.
O IronWiFi fica aquém das expetativas se espera que um portal na nuvem elimine o trabalho de controlador. Ajusta-se melhor a equipas à vontade com a configuração de integrações de rede e com a validação de todo o percurso, da autenticação à conectividade.
5. Aislelabs Connect
O Aislelabs Connect pertence primariamente à lista restrita de envolvimento de convidados. O seu objetivo é transformar o registo de WiFi em perfis com consentimento que possam alimentar fluxos de trabalho de CRM e marketing.
O portal suporta métodos que incluem e-mail, início de sessão social, SMS, vouchers, números de quarto e formulários personalizados. A criação progressiva de perfis pode recolher informações ao longo das interações, em vez de apresentar um formulário inicial sobredimensionado. O suporte a Passpoint oferece uma opção de ligação automática de regresso para convidados habituais.
Útil para Espaços, Não um Substituto do NAC para Funcionários
Centros comerciais, aeroportos, hotéis e estádios podem valorizar um registo consistente de convidados e perfis de visitantes exportáveis. O Aislelabs Connect enquadra-se nesse requisito de forma mais direta do que uma plataforma escolhida principalmente para autenticação de colaboradores baseada em certificados.
Mantenha os limites explícitos:
- Envolvimento dos convidados: Confirme que integrações de CRM e de serviços de e-mail estão incluídas e como são propagadas as alterações de consentimento.
- Acesso a hotéis: Um campo de número de quarto não é o mesmo que uma validação de PMS em tempo real. Demonstre o fluxo de trabalho do sistema de propriedade necessário.
- Segurança de rede: Não deduza capacidades de integração MDM, RADIUS na nuvem ou VLAN atribuído por identidade a partir da lista de funcionalidades do portal de convidados.
A privacidade merece igual atenção. Um estudo público de MontrealWiFi concluiu que 27 dos 67 pontos de acesso estudados recolhiam informações pessoais através de início de sessão social ou páginas de registo. Recolha apenas o que o fluxo de trabalho de acesso ou marketing necessita.
Para marketing através de WiFi para visitantesWiFi, separe a aceitação dos termos da rede do consentimento opcional para campanhas. O preço depende das características e módulos do local, enquanto análises mais abrangentes ou a ativação de campanhas podem exigir produtos adicionais. Avalie o pacote proposto e não as capacidades de todo o portfólio.
6. Spotipo
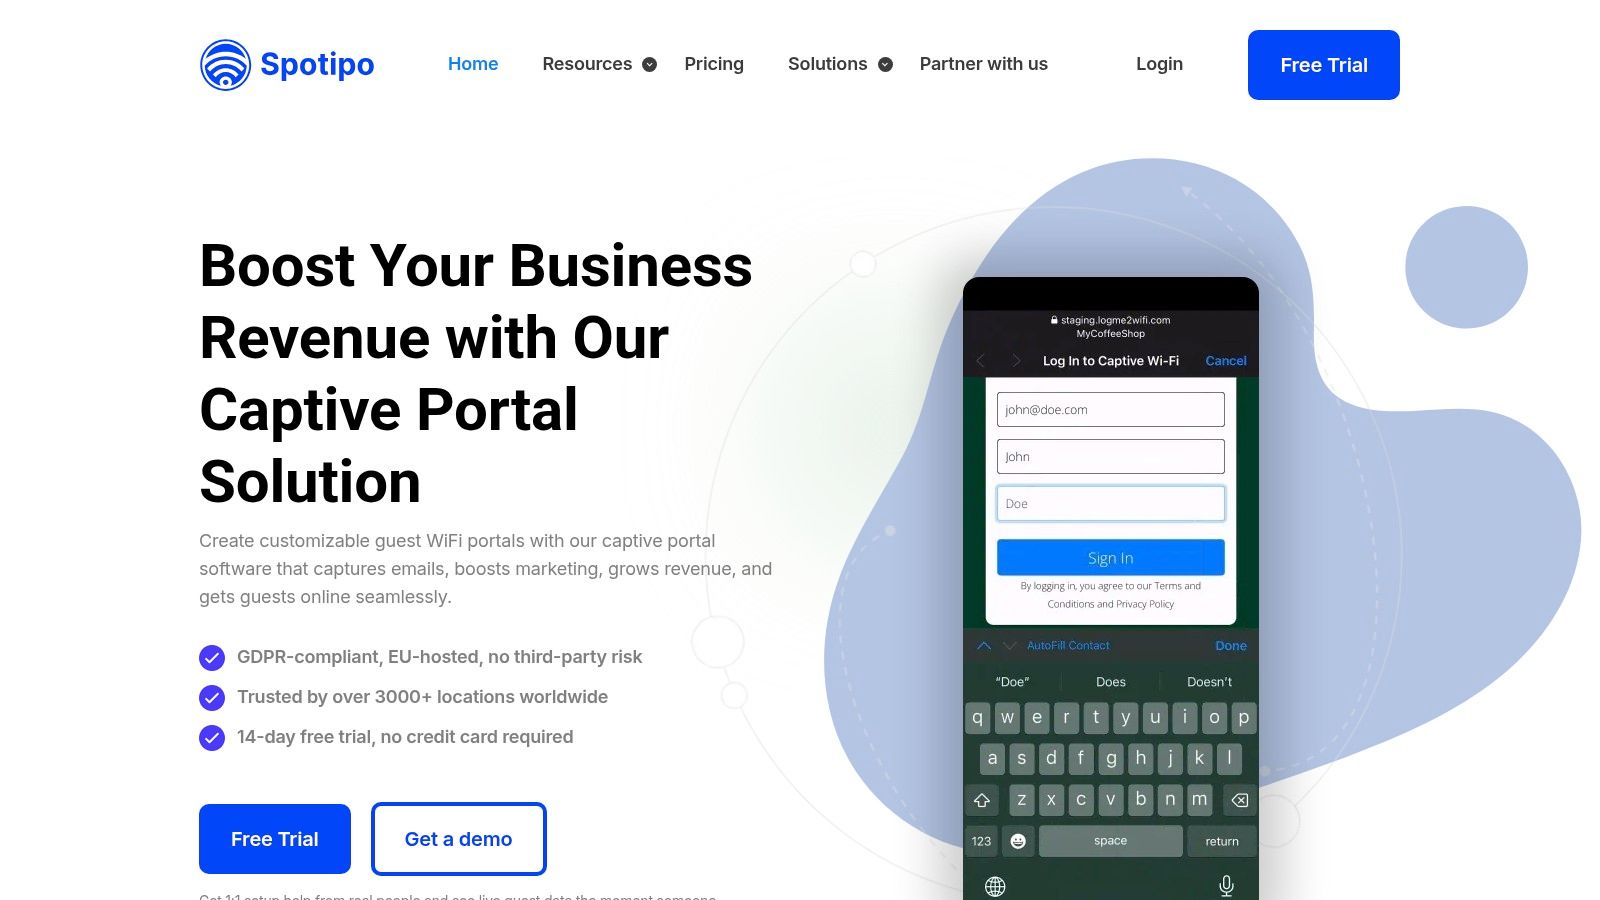
Manter a rede existente e substituir a sua página básica de convidados é um requisito sensato. A Spotipo foca-se nessa tarefa com um Captive Portal na nuvem, recolha de dados de convidados e opções de acesso pago em marcas suportadas de routers e pontos de acesso.
As opções de início de sessão incluem e-mail, telefone, redes sociais, vouchers, palavras-passe e acesso exclusivo por termos e condições. Os planos aplicáveis suportam pagamentos Stripe, enquanto as integrações de CRM e a recolha de consentimentos ligam o registo aos fluxos de trabalho dos clientes.
Trata-se primariamente de uma compra para acesso de convidados e marketing, e não de prova de uma plataforma completa de identidade de colaboradores. Não assuma que a autenticação no portal inclui emissão gerida de certificados, EAP-TLS orientada por MDM ou atribuição de VLAN baseada em diretório.
Avaliar os Custos para Pequenas Cadeias
O preço por localização torna o orçamento inicial relativamente simples. Os limites de convidados e os métodos de início de sessão específicos de cada plano continuam a ser importantes, especialmente para locais com eventos movimentados ou picos sazonais.
- O que funciona: Uma rede existente suportada pode obter registo personalizado, vouchers ou WiFi pago sem substituição de hardware.
- O que precisa de ser verificado: A integração exata do controlador, dependências de pagamento, limites de volume de convidados e o âmbito da subscrição multilocalização.
- Onde fica aquém: As equipas que procuram a gestão do ciclo de vida de certificados de funcionários necessitam de provas explícitas dessa capacidade ou de um serviço de identidade separado.
Testes o jardim murado do portal com todos os métodos de início de sessão selecionados. A autenticação nas redes sociais e as páginas de pagamento podem depender de destinos além do próprio nome de anfitrião do portal.
Para um espaço independente ou uma cadeia menor, esse âmbito focado pode ser uma vantagem. Não está a comprar uma arquitetura de acesso empresarial de que não precisa. Apenas mantenha os dispositivos operacionais e a conetividade da equipa fora do fluxo de trabalho de convidados liderado pelo marketing.
7. HotspotSystem
Vouchers, administração de sessões e gestão de pagamentos continuam a ser requisitos legítimos. O HotspotSystem está orientado para essas operações de hotspot, em vez de fazer do marketing de clientes a razão central para implementar um portal.
As suas opções de acesso incluem páginas de boas-vindas de portal cativo, início de sessão social, vouchers e códigos SMS. Os fluxos de trabalho de acesso pago adequam-se a operadores que vendem conectividade ou distribuem o acesso através da receção, quiosques da receção ou funcionários do local.
Escolha para Operações de Hotspot
Os planos públicos e uma opção de entrada gratuita permitem que os operadores examinem o fluxo de trabalho básico antes de se comprometerem. A comparação de custos exige mais cuidado assim que os limites de sessão, créditos de SMS ou outros suplementos entram na arquitetura.
- Adequação operacional: Cafés, hotéis e operadores de hotspots públicos que gerem sessões de acesso ou vendem acesso à internet.
- Cuidados com custos: Compare os períodos de faturação e os limites de utilização com a procura sazonal prevista.
- Limite arquitetónico: A administração de vouchers não substitui a identidade dos funcionários, o onboarding MDM ou a segmentação específica por dispositivo.
Um modelo de acesso Hotspot 2.0 aborda um problema diferente da venda de uma sessão no portal. Permite que dispositivos devidamente configurados se associem a redes participantes sem repetir o percurso convencional de login web.
Não assuma que estes modelos de acesso são intermutáveis ou que estão incluídos no mesmo pacote. Se os visitantes recorrentes precisarem de uma ligação automática e segura, exija uma demonstração do aprovisionamento proposto e do caminho de recurso (fallback).
O HotspotSystem é menos atrativo quando o requisito principal é a ativação avançada de CRM ou o acesso corporativo de colaboradores. Merece consideração quando o trabalho diário do operador gira em torno da emissão de acessos, controlo de sessões e reconciliação de compras de conetividade.
8. Antamedia WiFi Ponto de Acesso
O controlo de implementação distingue o Antamedia WiFi Hotspot. A par do seu serviço alojado, a Antamedia oferece uma opção empresarial local separada para organizações que pretendem operar a plataforma na sua própria infraestrutura.
O seu âmbito inclui portais personalizados, vouchers, pagamentos, limites de sessão e analítica. Os controlos de tempo e de largura de banda tornam-no relevante para operadores que gerem a vertente comercial e operacional do acesso a hotspots.
A decisão de aprovisionamento importante é saber qual a arquitetura que está a comprar. Um portal alojado e uma implementação empresarial no local (on-premises) criam responsabilidades diferentes para atualizações, cópias de segurança, certificados e recuperação.
Estabelecer o Ponto de Aplicação de Políticas
Peça ao design proposto para identificar por onde passa o tráfego, onde as sessões são autorizadas e qual o componente que aplica os limites. Isso determina tanto o comportamento em caso de falha como o trabalho prático necessário para integrar os pontos de acesso existentes.
- Ponto forte: A administração de acessos e a faturação estão integradas no portal, em vez de serem adições acessórias.
- Compromisso: O conjunto de funcionalidades mais amplo pode ser desnecessário para um local que apenas exija a aceitação de termos.
- Risco de integração: As gateways de pagamento, as ligações ao PMS hoteleiro e o suporte de controladores têm de corresponder ao produto albergado ou empresarial selecionado.
No caso de um hotel, demonstre o fluxo de trabalho real de validação de quartos e o que acontece quando o PMS está indisponível. Para o acesso do pessoal, não trate as funções de faturação de hóspedes como prova de integração baseada em certificados ou de atribuição de funções orientada por RADIUS.
A Antamedia faz sentido quando a propriedade da infraestrutura ou a faturação de hotspots é um requisito firme. É mais difícil de justificar se a sua equipa pretende a menor pegada operacional possível e não tem necessidade das funções adicionais de gestão de acessos.
9. Beambox
O gerente de um restaurante pretende, geralmente, que os convidados estejam online e que o acompanhamento do cliente funcione sem envolver um engenheiro de rede em todas as campanhas. O Beambox responde a esse fluxo de trabalho comercial com um portal personalizável, base de dados de convidados, segmentação e ferramentas de campanha.
Os planos superiores adicionam funcionalidades de reputação e de geração de avaliações. Integrações como o Mailchimp e o Zapier ligam os registos de convidados a outros sistemas empresariais, enquanto o hardware de WiFi existente e compatível pode suportar a implementação sem substituir a rede.
Manter o Marketing e o Controlo de Acessos Separados
O Beambox é um portal orientado para o marketing, não sendo o ponto de partida natural para um projeto de certificados de funcionários ou de segmentação de IoT. O seu valor depende de a empresa utilizar ou não fluxos de trabalho de reputação e de mensagens a clientes.
Critério de compra: Não pague por automação de campanhas para resolver um problema de VLAN. Não adquira NAC empresarial apenas para recolher subscrições opcionais de boletins informativos.
Os níveis publicados e as subscrições renováveis ajudam as empresas de menor dimensão a avaliar o compromisso. As pressuposições sobre a localização e o volume de convidados ainda precisam de corresponder à implementação, e a compatibilidade do hardware deve ser verificada com a configuração real do controlador.
- Boa opção: Locais de retalho e restauração com contacto direto com o cliente que disponham de um responsável por marketing para visitantes.
- Menos adequado: Organizações cujo requisito principal seja a inscrição em MDM, a revogação de credenciais ou políticas de rede baseadas em identidade.
- Prioridade do piloto: Validar campos de consentimento, sincronização de contactos e o fluxo completo de início de sessão em dispositivos de clientes.
Mantenha também o teste do que acontece quando os convidados recusam o marketing. Devem seguir a política de acesso pretendida sem que a equipa tenha de improvisar uma exceção. Uma base de dados de convidados útil deve resultar de um fluxo de trabalho de consentimento deliberado e não de confusão no ecrã de início de sessão.
10. Adentro
A Adentro é mais relevante quando o comprador pretende ligar a angariação de convidados, audiências publicitárias e visitas físicas. O Captive Portal fornece a recolha de contactos, enquanto a plataforma mais ampla suporta marketing e medição de visitas.
Os restaurantes e comerciantes que realizam campanhas de aquisição ou de reativação de clientes são o público-alvo natural. A distinção em relação a um produto exclusivamente focado em portais reside na capacidade proposta de avaliar se a atividade de marketing corresponde a visitas no mundo real.
Orçamentar para a Campanha, Não Apenas para o Portal
Uma subscrição de plataforma e um programa de publicidade gerido são aquisições diferentes. Os preços de piloto públicos ajudam na avaliação inicial, mas o investimento em media e os serviços geridos podem alterar substancialmente o compromisso global.
- Vantagem: A captura de visitantes estabelece a ligação entre a ativação de campanhas e a medição de visitas.
- Dependência: O hardware do WiFi existente tem de ser suportado e os requisitos de medição devem ser compreendidos antes da implementação.
- Incompatibilidade: O onboarding seguro de funcionários, a entrega de certificados MDM e a atribuição de dispositivos VLAN não são o motivo principal para escolher esta plataforma.
Exija uma explicação clara sobre o que conta como uma visita medida, como as identidades são correspondidas e quais as definições de consentimento e retenção aplicáveis. Um painel de controlo de marketing só é útil quando a equipa compreende o que as suas métricas representam.
O Adentro fica aquém como solução central para palavras-passe partilhadas de funcionários ou caixas registadoras e câmaras mal isoladas. Mantenha esse trabalho de controlo de acessos na arquitetura de rede.
Escolha esta opção quando o marketing tiver um objetivo de campanha definido, um orçamento operacional e a responsabilidade de agir com base nos resultados. Caso contrário, o local poderá adquirir um portal mais elaborado sem utilizar as capacidades que o distinguem.
Como as 10 plataformas de software de Captive Portal se comparam em casos de uso, sinais de preços, testes e suporte Passpoint
| Item | Ideal para | Sinal de preços | Opção gratuita ou de teste | Passpoint/OpenRoaming |
|---|---|---|---|---|
| Purple Access | WiFi para visitantes, funcionários e IoT baseada em identidade | Preço anual por ponto de acesso; orçamento sob consulta | Nenhuma opção indicada | Suporta ambos |
| Cloudi-Fi | Acesso empresarial para visitantes, colaboradores, BYOD e IoT | Orientado a vendas; sem preços públicos | Nenhuma opção indicada | Não especificado |
| Cloud4Wi | WiFi para visitantes, residentes e equipas em múltiplos locais | Preço profissional publicado; implementações maiores requerem contacto comercial | Período de teste de 30 dias anunciado | Suporta ambos |
| IronWiFi | Portais de visitantes, acesso pago e autenticação de colaboradores | Preços iniciais publicados; mínimo para locais com visitantes | Nenhuma opção indicada | Suporta ambos |
| Aislelabs Connect | Onboarding de visitantes, recolha de dados e marketing para espaços físicos | Personalizado de acordo com o local, localizações, pontos de acesso e módulos | Nenhuma opção indicada | Passpoint suportado; OpenRoaming não especificado |
| Spotipo | Espaços independentes que necessitem de WiFi paga ou para visitantes | Preço por localização publicado | Período de teste de 14 dias | Não especificado |
| HotspotSystem | Operadores de hotspots que ofereçam vouchers ou acesso pago | Preços públicos; alguns planos faturados semestralmente | Planos de entrada gratuitos com limites de sessão | Não especificado |
| Antamedia WiFi Hotspot | Operadores que necessitem de controlos de acesso, vouchers e faturação | Depende da configuração alojada ou empresarial | Nenhuma opção indicada | Não especificado |
| Beambox | Espaços de atendimento ao cliente que combinem WiFi para visitantes e marketing | Níveis publicados; varia consoante a localização e o volume de visitantes | Nenhuma opção indicada | Não especificado |
| Adentro | Restaurantes e retalhistas focados em marketing e medição de visitas | Preços de piloto públicos; implementações de maior dimensão sob orçamento | Opção de piloto; teste gratuito não indicado | Não especificado |
Adequar o Software de Portal Cativo ao Seu Modelo de Acesso
Comece pelo problema e não pela lista de funcionalidades mais longa. O marketing e a medição de visitas apontam para o Aislelabs Connect, Beambox ou Adentro. Vouchers, acesso pago e administração de sessões tornam o IronWiFi, Spotipo, HotspotSystem e Antamedia relevantes, dependendo dos requisitos mais amplos.
Se a prioridade for a segurança dos funcionários, a integração de dispositivos ou a segmentação de inquilinos, examine primeiro a arquitetura de identidade. A Cloudi-Fi, a Cloud4Wi e as plataformas que combinam RADIUS na nuvem com acesso à força de trabalho merecem uma avaliação mais detalhada. Exija provas do fluxo de trabalho específico em vez de tratar o rótulo da categoria como uma confirmação.
Comprove a Política e a Conectividade em Conjunto
O teste de aceitação deve acompanhar um dispositivo desde a associação até ao acesso funcional e devidamente restrito. Inspecione DHCP, DNS, autenticação, atribuição de VLAN e acessibilidade pós-login. Inclua a revogação enquanto o dispositivo está ligado, e não apenas a eliminação de uma conta antes do seu próximo login.
Para a deteção do portal, a norma de sinalização de portal cativo IETF descreve mecanismos de DHCP e IPv6 Router Advertisement, alertando explicitamente que a sinalização não é uma solução completa. Teste IPv4 e IPv6, sistemas operativos atuais e equipamentos sem um navegador convencional.
- Comprovativo de identidade: Obtenha detalhes por escrito sobre atributos de RADIUS, aprovisionamento de certificados MDM, revogação e aplicação pelo controlador.
- Fluxos de trabalho de convidados: Confirme Passpoint, validação PMS, envio de SMS e comportamento de contingência para o pacote selecionado.
- Termos operacionais: Retenção de registos, eliminação, comportamento em caso de indisponibilidade, responsabilidades de suporte e o custo de adição de locais.
Não obrigue todos os utilizadores recorrentes a passar indefinidamente por um portal. O relatório do setor de 2026 da Wireless Broadband Alliance descreve redes Passpoint/OpenRoaming implementadas e planeadas, apoiando a avaliação da identidade de rede reutilizável a par do registo de visitantes baseado no navegador. Verifique a emissão de credenciais, as relações de confiança e o acesso de recurso com o mesmo cuidado com que avalia o início de sessão inicial.
Fazer o Piloto do Modelo de Acesso Que Vai Efetivamente Operar
Para apartamentos mobilados, a nossa rede Open coloca os convidados de curta duração atrás de um portal com registo de consentimento numa VLAN de convidados isolada. Para parques de campismo e férias, o nosso modelo xPSK concede acesso sazonal privado a casas de férias, mantendo os equipamentos operacionais em chaves controladas separadamente.
Estes são modelos de acesso diferentes, mesmo que ambas as propriedades ofereçam WiFi para convidados. Teste o modelo relevante num local piloto nos pontos de acesso que já possui, em conjunto com a rede atual.
Onde existir um nível de entrada gratuito, utilize-o para testar dispositivos reais antes de assinar um contrato mais amplo. Avalie o resultado com base na associação bem-sucedida, segmentação correta, revogação, pedidos de suporte e evidências de auditoria utilizáveis. Uma página elegante é útil, mas não é o critério de aceitação.
Purple Access combina um portal de visitantes personalizado com RADIUS na nuvem, acesso para funcionários baseado em MDM e chaves de dispositivo ou inquilino revogáveis individualmente em pontos de acesso existentes. Visite Purple Access para explorar o modelo Aberto, Seguro e xPSK e planear um piloto para testar a identidade, a atribuição de VLAN e a integração de visitantes antes de uma implementação mais ampla.