BYOD 新增設定:如何設定員工與訪客存取權限
Published

一位新員工攜帶個人手機抵達,一位外包商帶著較舊的筆記型電腦出現,而一位訪客在會議開始前需要使用 WiFi。如果這三者都獲得相同的共用密碼,存取權限固然容易發放,但日後卻難以控制。BYOD 入職啟用在為每種裝置類型選擇合適方式,並規劃當有人無法或不願註冊時的應對措施時,效果會更好。
關鍵在於將導入視為生命週期。登入頁面可以記錄連線者身分,但無法確定裝置是否安全、決定其可存取的範圍,也無法確保在需要時能撤銷其存取權限。
目錄
- 選擇 BYOD 導入方法
- 設定強制入口與 SSO 登入
- 透過您的 MDM 發行 EAP-TLS 憑證
- 適用於共享裝置的無 MDM 導入與單一裝置金鑰
- 不支援與部分管理裝置的後備路由
- 同意、隱私與解除導入規則
- 確認路由順序並先行試行
選擇 BYOD 導入方法
| 方式 | 需要的裝置管理 | 核發的憑證 | 最適合 | 主要限制 |
|---|---|---|---|---|
| 搭配 SSO、Google、Apple、Facebook 或簡訊的強制入口 | 無 | 包含記錄同意聲明的瀏覽器工作階段 | 訪客和臨時來賓 | 入口網站登入無法證明裝置安全狀態 |
| 透過 SCEP 核發的 MDM EAP-TLS 憑證 | 已註冊的 MDM,例如 Intune 或 Jamf Pro | 每台裝置憑證 | 託管的員工手機和筆記型電腦 | 未註冊的個人裝置無法加入 |
| 無須 MDM 即可透過應用程式安裝的 WiFi 通行證 | 安裝程式應用程式,無須 MDM | 每位使用者或每台裝置通行證 | 清潔人員、代理機構員工、個人手機 | 對裝置安全狀態的可視性較弱 |
| 每台裝置 xPSK 金鑰 | 裝置上無 | 每台裝置專屬的預先共用金鑰 | 共用收銀機、IoT、住戶 | 需要金鑰管理與撤銷流程 |
| Passpoint 或 OpenRoaming 設定檔 | 安裝在裝置上的設定檔 | 基於憑證的身分識別 | 跨場地再次造訪的訪客 | 僅限支援 Passpoint 的裝置 |
這些方式適用於不同的信任層級與不同的使用者需求。瀏覽器強制入口可維持訪客存取的簡便性,但無法檢查手機的安全性狀態。憑證可在連線時為受控裝置提供更強大的身分識別,但需要進行註冊。對於無法載入 MDM 設定檔的裝置,通行證或唯一金鑰提供了替代全案場共用密碼的另一種選擇。
隨著個人裝置進入日常工作,BYOD 已成為存取控制的一項必要需求。在一項 2012 年由 Cisco IBSG 對 600 位美國 IT 與業務領袖進行的調查中,95% 表示其組織允許員工以某種形式使用個人裝置,且 84% 不僅允許個人裝置,還提供至少部分支援(Cisco 的 2012 年 BYOD 研究)。這種區別非常重要:允許裝置連線至 WiFi,並不等於支援該裝置、指派適當的存取權限,或是做好移除其憑證的準備。
在處理例外情況之前先確定預設選項
首先為每個裝置類別指定一條預設路由。受管理的員工裝置應使用憑證;訪客應使用入口網站;未配備 MDM 的裝置應取得已安裝應用程式的通行證或唯一金鑰,而非共用密碼。回訪的訪客如果其裝置支援該設定檔,則可能適合使用 Passpoint 或 OpenRoaming。
然後檢查您所選的預設方案是否需要使用者不願提供的權限,例如管理個人手機的權限。僅將這些例外情況傳送至備用途徑,而不是為所有人降低預設方案的安全標準。WiFi 存取控制概觀 可以協助團隊將驗證對應至存取政策,但您的裝置類型和網路權限應該是決定最終選擇的主因。
設定強制入口與 SSO 登入
強制入口對訪客而言是個實用的預設選擇,因為他們無需安裝管理設定檔即可登入。當您需要記錄同意聲明或讓訪客使用現有帳戶進行身分驗證時,它也非常實用。重要的設計決策在於登入後入口網站將各個使用者導向何處:身分驗證應導向正確的網路,而非預設授予廣泛的存取權限。
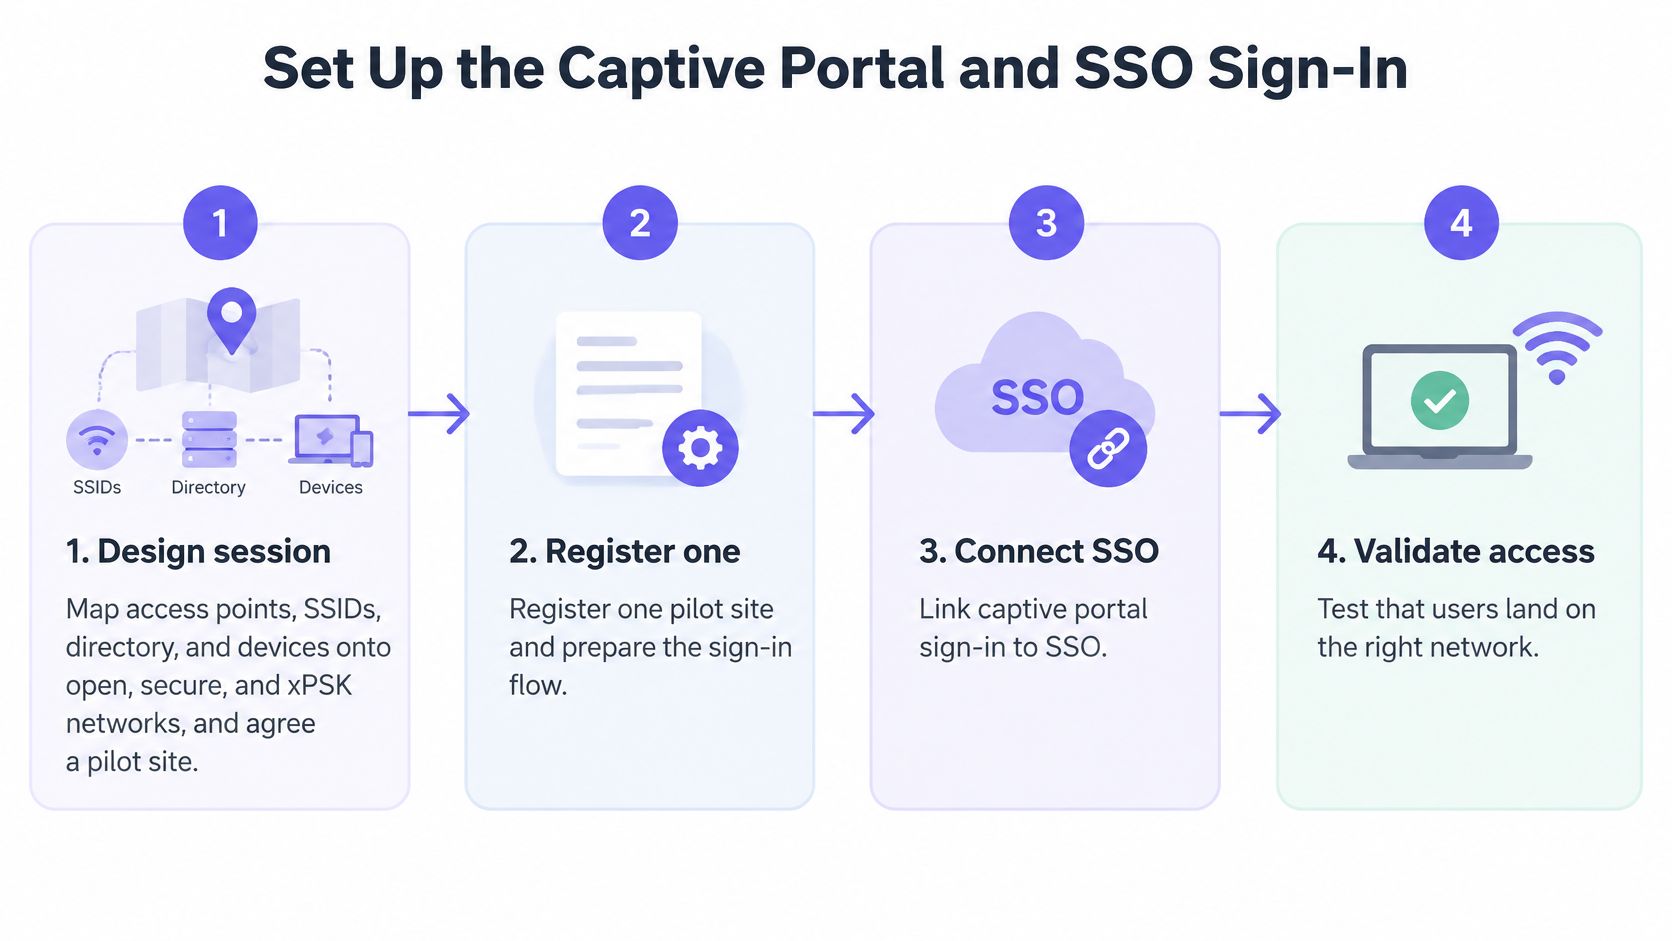
建立並測試登入流程
繪製網路地圖並選擇試點站點。 在設計會議中,將無線基地台、SSID、目錄群組和裝置類別對映至開放式、安全性及 xPSK 網路。網路工程師應為團隊提供計畫與試點站點,使設定能反映物理資產,而非理想化的架構圖。
註冊一個身分識別應用程式。 在 Entra ID、Google Workspace 或 Okta 中設定應用程式,並授予登入所需的目錄存取權限。請先進行試點註冊,以便在擴大部署前確認權限與登入體驗。
將入口網站與 RADIUS 詳細資訊新增至控制器。 設定 RADIUS 伺服器與快顯宣導網頁 URL。應用程式註冊建立完成後,用戶端的設定只需不到 15 分鐘,包含這些控制器的變更。
為不同目標受眾選擇登入管道。 需要組織身分的工作人員請使用 SSO;個人帳戶請使用 Google 或 Apple;訪客有所期望的地方請使用 Facebook。簡訊一次性密碼則為沒有合適帳戶的訪客提供另一種途徑。
打造入口網站品牌形象並確保同意聲明清晰明確。 以簡明易懂的語言撰寫同意聲明文字,並記錄每次登入的紀錄。請將聲明放在使用者按下同意按鈕前即可閱讀的位置,而非按鈕下方。
在訪客網路上測試真實裝置。 連接個人 iPhone、Android 手機及 Windows 筆記型電腦。確認每位使用者皆跳轉至訪客 VLAN,且用戶端隔離功能可防止訪客裝置互相存取。
常見的試點失誤包含:網頁首頁 URL 指向錯誤的控制器、同意聲明文字隱藏在登入按鈕下方,以及僅使用企業裝置進行測試。每一項失誤都可能使入口網站在狹隘的測試中看似成功,但對真正需要使用的人來說卻無法運作。使用 Okta 的團隊在規劃身分驗證連線時,也可以參考本指南瞭解 Okta WiFi 身分驗證。
透過 MDM 簽發 EAP-TLS 憑證
針對受管理的員工裝置,憑證式加入會將網路存取權綁定至已註冊的裝置,而非依賴共用的 WiFi 密碼。裝置會在連線期間證明其身分,且使用者身分可用於決定適用的網路權限。NIST 將設定好的憑證描述為一種在連線點識別並驗證行動裝置的方法,並指出將其與使用者憑證相結合可提供雙因素驗證(NIST 的行動裝置安全性指導方針)。
規模很少會是這裡的問題所在。透過 SCEP 發放憑證在全公司只需進行一次,耗時五到十分鐘,因此在切換當晚,受管理的筆記型電腦與手機會從 MDM 收到憑證並自動連線。較艱難的工作是決定裝置在該憑證獲得信任之前必須通過哪些檢查。
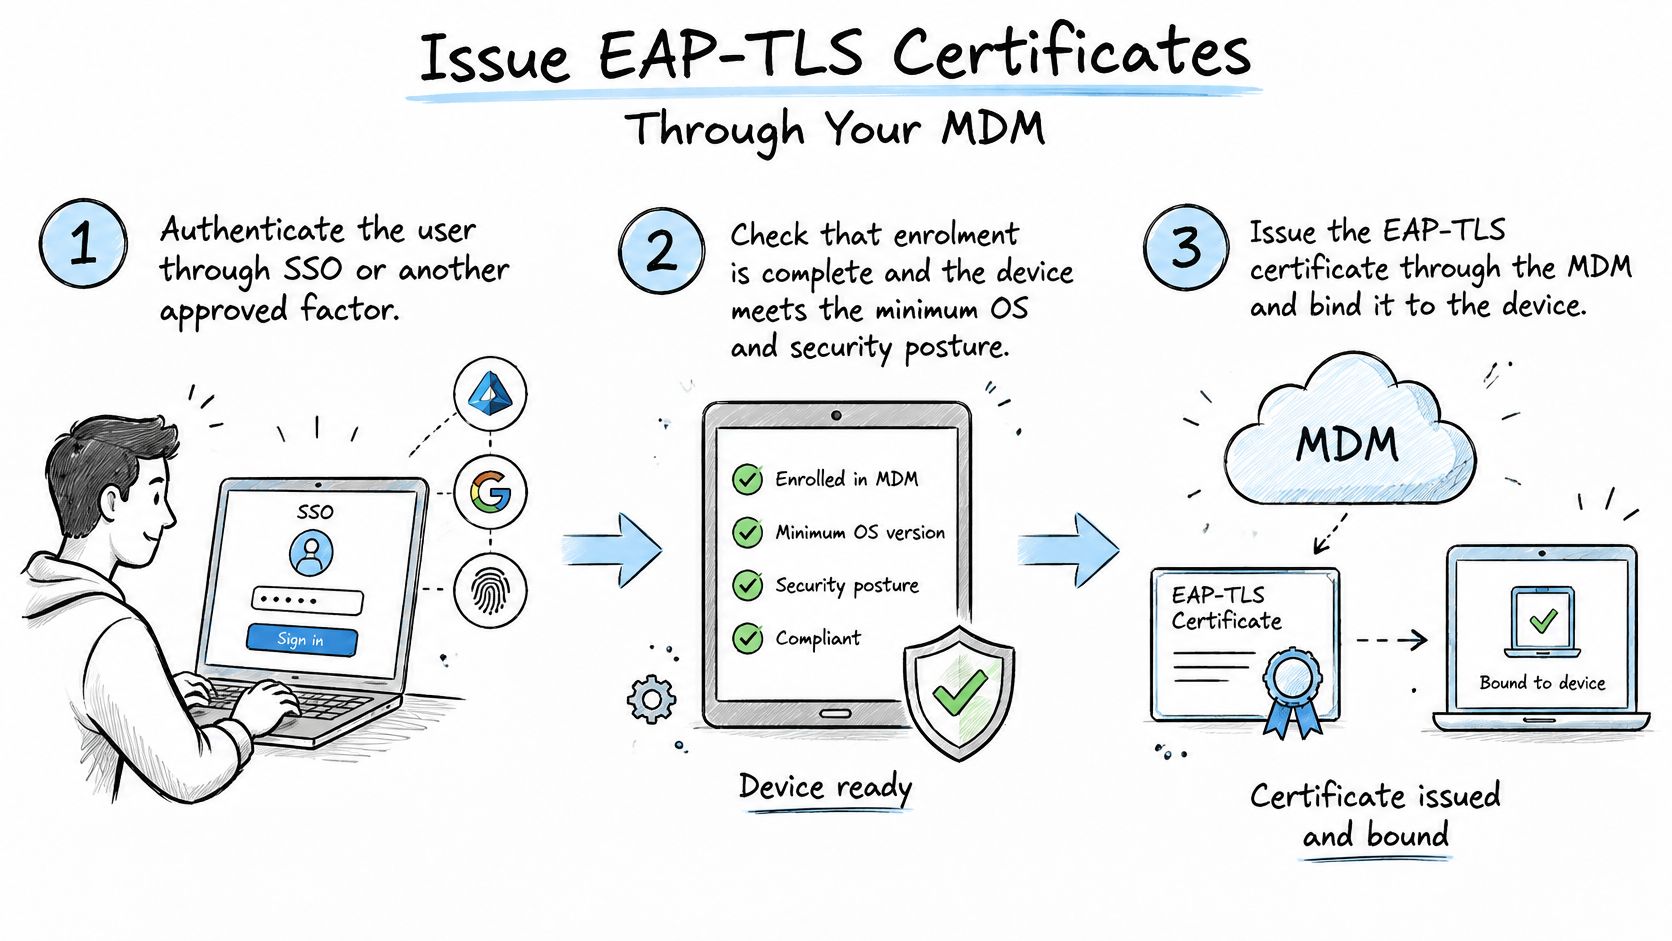
將裝置信任納入加入流程的一環
驗證使用者。從 SSO 或其他核可的驗證因子開始,讓網路能將裝置與已知人員或帳戶關聯。
檢查註冊與安全狀態。確認裝置已註冊且符合組織的最低作業系統與安全性要求。在個人擁有的裝置通過這些檢查之前,將其視為潛在不可信。
發行綁定裝置的憑證。使用 MDM 透過 SCEP 交付憑證。綁定裝置的憑證比共享金鑰更容易管理,因為它可以綁定到單一已註冊的端點,且無需動及其他任何內容即可廢止。
使用 EAP-TLS 連線。設定用戶端與網路以驗證相關憑證。如此一來,使用者憑證與裝置憑證即可在連線時提供不同的身分檢查。
按群組指派存取權限。將目錄群組對應至最小權限 VLAN,讓員工的角色決定連線階段可存取的範圍。成功驗證不應自動代表能存取每個內部服務。
持續重新檢查合規性。請勿將策略評估僅限於初始註冊。當裝置不再符合要求,或背後的帳戶被停用時,應重新評估裝置狀態並移除存取權限。
常見的服務台問題原因包括不支援的 OS 版本、過期的憑證、不正確的系統時間、缺少信任鏈憑證、私密 MAC 位址隨機化,以及使用者拒絕管理權限。請依裝置型號與 OS 版本追蹤失敗狀況,因為良好的整體註冊率可能會掩蓋特定平台上重複發生的故障。
- 不支援的作業系統: 提供核准的升級途徑,或將裝置路由至受限存取。
- 憑證已過期: 盡早自動進行續訂,以免憑證到期時造成服務中斷。
- 時間不正確或缺少信任鏈: 在變更網路策略前,請先檢查裝置時鐘與憑證安裝狀態。
- 私有 MAC 隨機化: 確認網路策略是否依賴穩定的裝置位址,並提供特定平台的設定說明。
- 拒絕管理權限: 說明管理員可檢視的內容,並提供後備途徑以取代授予廣泛存取權限。
合規基準本身保持簡單即可。裝置應即時且定期接收安全性更新、使用螢幕鎖定、僅從授權來源安裝應用程式,且若已取得 Root 權限或越獄,則應禁止存取。未通過這些狀態檢查的裝置應放置在隔離且低權限的網路中,而非企業網路。
當您能結合情境檢視憑證流程時,整體順序會更容易理解。下方影片提供了導入步驟的視覺化輔助說明。
無 MDM 的裝置引導與共享裝置的個別裝置金鑰
有些裝置無法完成 MDM 註冊。這包括擁有者不允許進行管理的個人手機、共用的收銀機或 POS 機,以及沒有適當註冊介面的 IoT 感測器。解決方案並非將所有這些裝置都放進員工網路中。請使用受限途徑,為每台裝置賦予可識別的憑證和明確的擁有者。
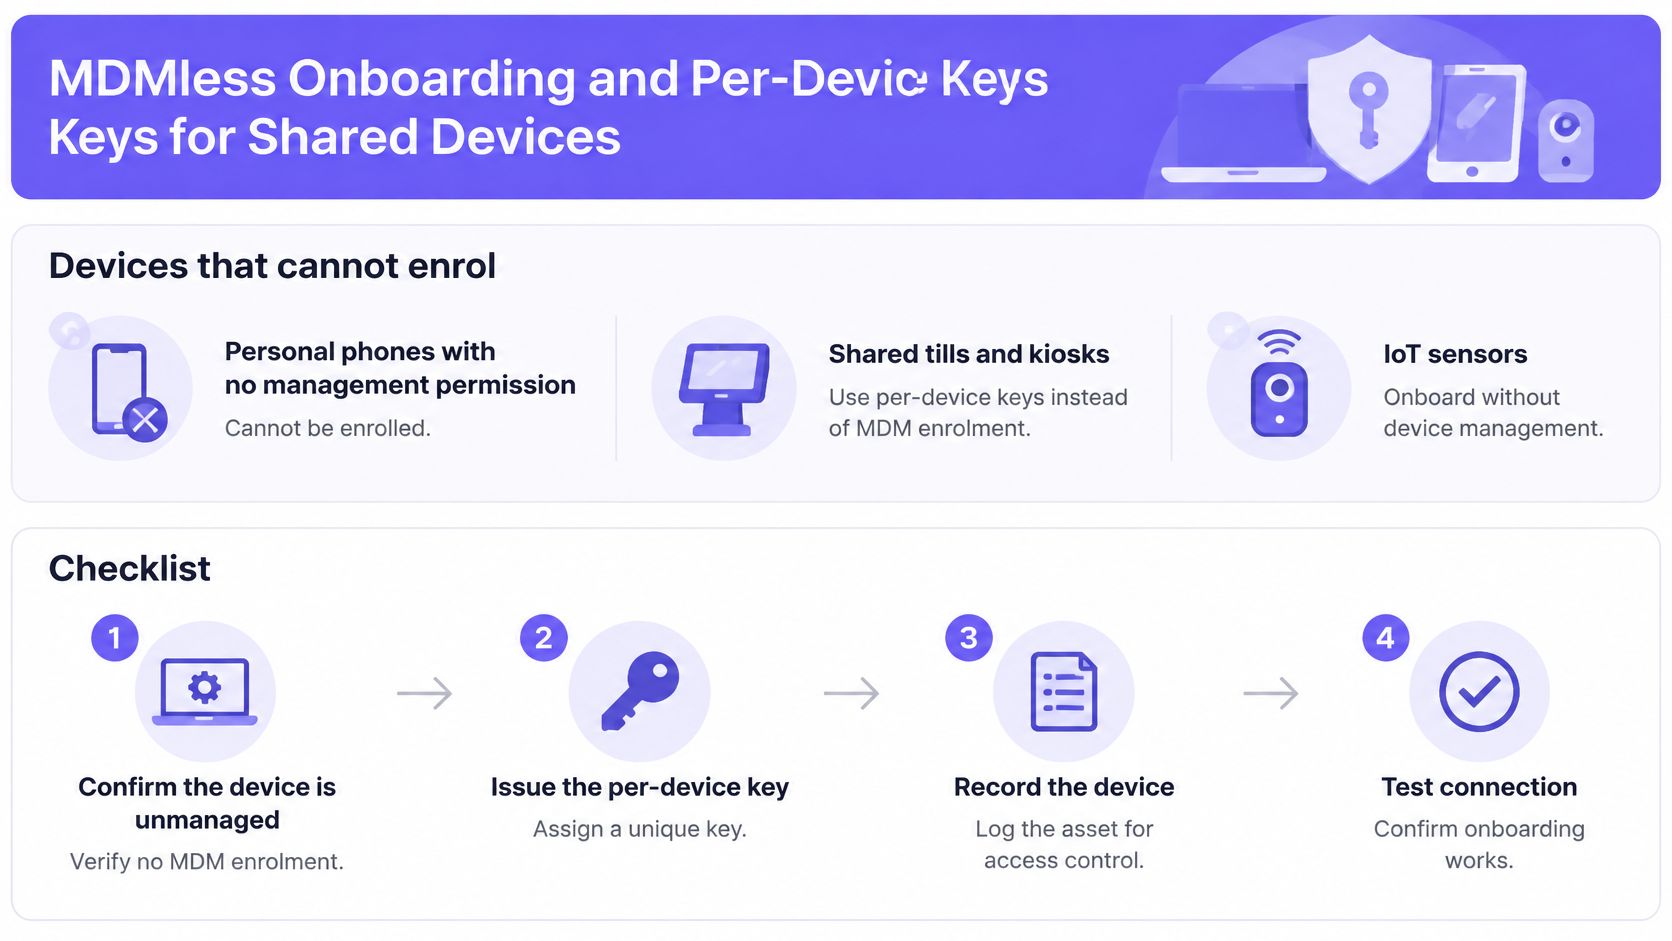
使用指定擁有者的通行證或金鑰
確認裝置為非託管或不支援的裝置。檢查其是否無法使用憑證途徑,且其擁有者同意使用任何安裝程式應用程式。這可防止僅因註冊不便而使例外情況成為預設做法。
為個人手機提供透過應用程式安裝的 WiFi 通行證。使用者登入並安裝通行證,無需將整部手機註冊至 MDM。對於託管推廣,個人手機可以在轉移當晚透過 Purple 應用程式點擊兩下即可安裝 WiFi 通行證。
為每個共用終端機提供專屬的 xPSK 金鑰。將收銀機或資訊 kiosk 放置在獨立的 VLAN 上,並設定適合其工作需求的頻寬限制。獨特金鑰可防止單一密碼散播至所有收銀機。
將金鑰生命週期與用途相配對。將其設定為符合預訂、合約或輪班模式。當人員或裝置不再需要存取權時,臨時憑證就不應繼續有效。
記錄誰持有每個金鑰。保持裝置或使用者擁有者與憑證的關聯,以便支援人員能在裝置遺失或員工離職時,識別要撤銷哪項存取權。
撤銷金鑰並測試結果。在離職時移除存取權,並確認裝置已中斷網路連線。撤銷是入職流程設計的一環,而非在發生問題後才臨時想出的任務。
這些路由提供的裝置狀態能見度低於憑證,因此請將它們保留在受限網路上,而非員工 VLAN。維運上的權衡非常直接:單一裝置金鑰需要花費更多心力來發行與追蹤,但它能限制受侵害憑證的影響範圍。
不支援與部分管理裝置的後備路由
技術支援的普及度不足,使得「註冊否則失去存取權限」無法成為適用於每位員工的可行策略。Verizon 2025 年行動安全報告 指出,在受訪的組織中,只有 15% 為所有行動裝置類型提供完整支援,而 32% 提供單特案支援、27% 僅支援指定機型,23% 則不提供任何支援。這種差距影響了使用較舊裝置的人員、外包商、第一線員工,以及不同意對個人手機進行全面監控的員工。
| 裝置情境 | 引導流程 | 網路存取 | 授予前檢查 |
|---|---|---|---|
| 完全受管且受支援的作業系統 | 透過 EAP-TLS 發放 MDM 憑證 | 依目錄群組區分的安全網路 | 合規狀態與憑證到期日 |
| 個人手機,無管理權限 | 強制入口或應用程式 WiFi 通行證 | 具備用戶端隔離功能的訪客 VLAN | 已記錄同意,無企業 VLAN |
| 不受支援的作業系統版本 | 僅限透過瀏覽器存取指定的應用程式 | 隔離的低權限網路 | 升級日期與核准的應用程式清單 |
| 共享收銀機或資訊 kiosk | 個別裝置 xPSK 金鑰 | 具備頻寬限制的專屬 VLAN | 金鑰擁有者與撤銷路徑 |
| 外包商或臨時員工 | 限時訪客登入或借用裝置 | 訪客 VLAN,合約結束時到期 | 合約到期日與指定保證人 |
| 無障礙需求或舊型裝置申訴 | 搭配借用裝置進行人工審核 | 僅限核准的應用程式 | 審核日期與指定負責人 |
保持例外情況精簡並記錄在案
給予每個裝置足以完成工作的最小存取權限。只需要透過瀏覽器存取指定服務的個人手機,不需要通往內部應用程式或企業 VLAN 的路由。共用收銀機需要其獲指派的服務,且其憑證需要具名的擁有者與撤銷路徑。
發布裝置相容性矩陣,以便員工在抵達案場前檢查其作業系統與裝置是否可以註冊。維護不支援的作業系統與應用程式清單,並記錄適用於每項工具的替代方式。對於外包商與訪客,提供具時間限制的外包商與訪客網路路由,有助於明確規範到期時間與贊助審核。
如果刻板嚴苛的規則促使員工改用個人熱點、共用密碼或其他不受控的變通管道,反而會讓安全性變差。一條受限且上記錄在案的路由,通常比完全拒絕存取卻未提供替代方案更安全。
同意、隱私與離職規定
「我可以拒絕使用 BYOD 嗎?我的雇主究竟能夠看到或擦除哪些內容?」請在員工被要求接受設定檔或安裝應用程式之前,將答案放在入職導覽通知中。技術驗證並不代表有人理解這些條款或感受到了選擇的自由。
在一項照護領域的調查中,50% 的提供者使用了 BYOD,但其中只有一半制定了 BYOD 政策;使用個人裝置的員工中,僅有 40% 記得簽署過任何政策或指導方針。另一項 2025 年的調查發現,70% 的員工更偏好使用由機構提供的裝置(2025 年成人社會照護 BYOD 報告)。這些調查結果對「使用個人裝置存取對員工而言自動具備更低成本或更高便利性」的假設提出了挑戰。
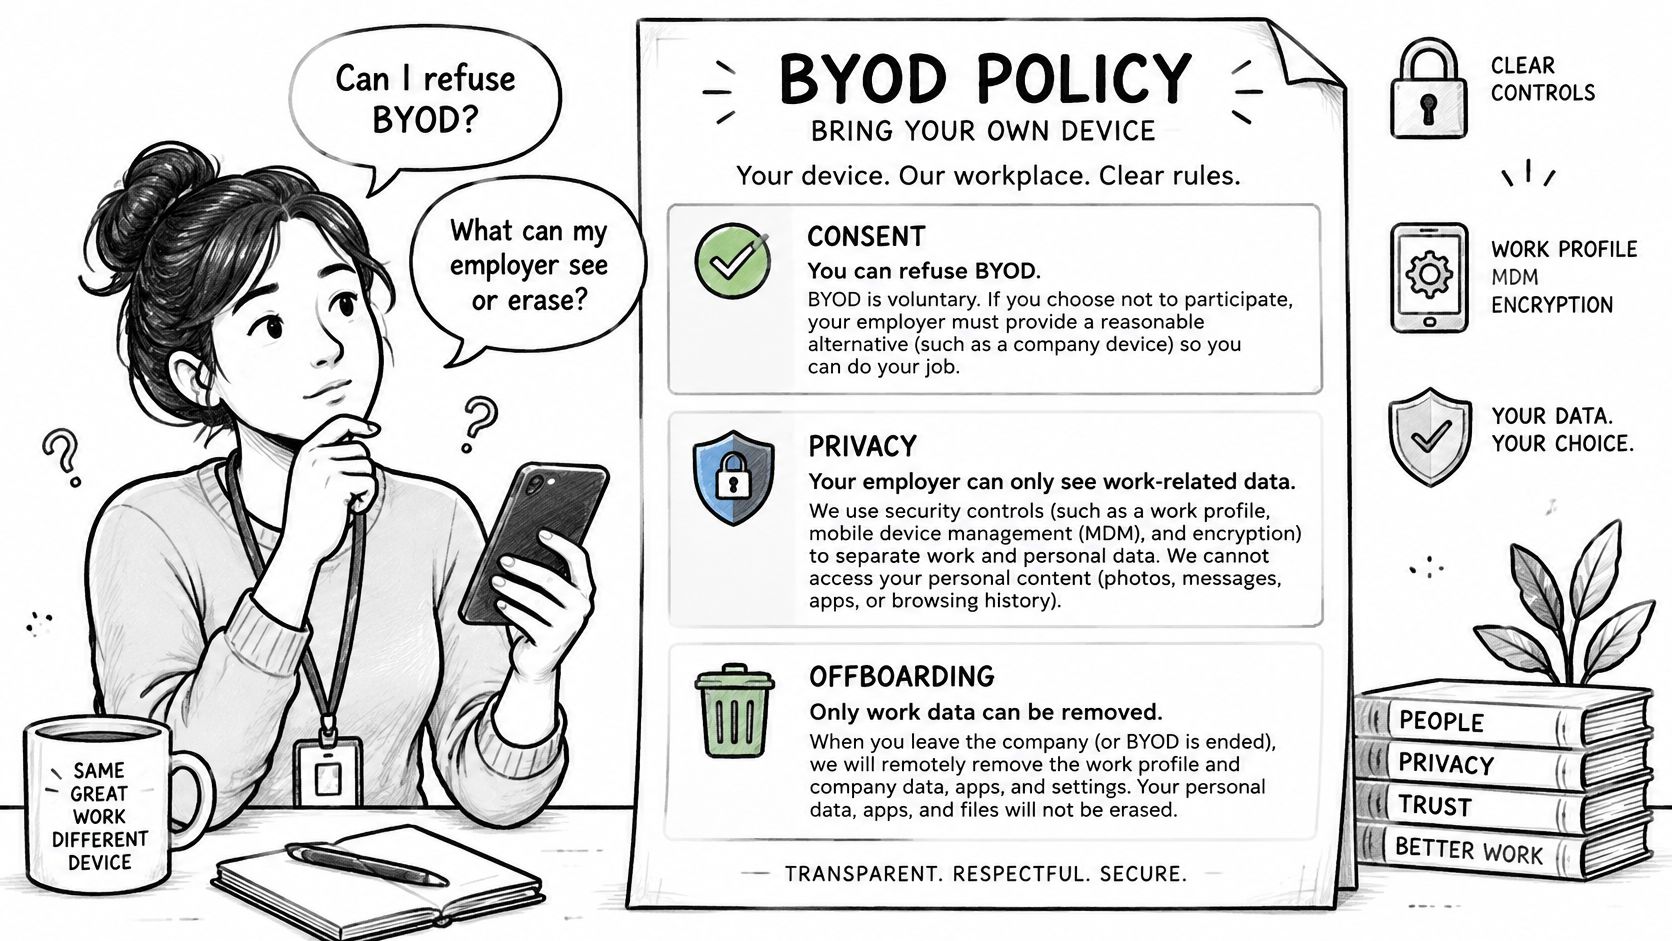
通知應以平實易懂的語言說明:
- 收集哪些安全性遙測資料,以及組織無法檢視哪些個人內容。
- 可以移除哪些內容,包括確認移除工作設定檔不會抹除個人內容。
- 由誰支付與工作相關的行動數據費用和裝置磨損費用,並附上相關國家的報銷規則。
- 如果工作者拒絕個人裝置管理,替代方案是什麼。
如果參與實際上是強制性的,那麼勾選核取方塊並非有效的知情同意。請提供借用裝置或其他存取途徑,且如果監控或資料使用方式發生變更,請再次尋求同意。針對訪客報到流程,團隊也可以參考 在報到前驗證訪客身分證明檔案 的指導方針,提示自己考量需要哪些身分資訊以及應如何處理這些資訊。
離線設定必須移除憑證、管理設定檔、快取的權杖,以及與該裝置關聯的任何 xPSK 金鑰。Purple Access 演示可向工程師展示如何在即時網路上發行與撤銷金鑰,範例使用了一間公寓的裝置:門鎖、恆溫器、訪客的筆記型電腦與客戶員工的手機。
- 在運作中的裝置上核發金鑰。
- 撤銷金鑰。
- 計時停止存取所需的時間。
- 將結果記錄為試點計畫的撤銷合格標準。
確認路由順序並先行試行
按照避免例外情況定義整個網路的順序部署路由。每個裝置類別都會取得預設設定,同時試行計劃會確認該路由在真實場域中能與身分識別、控制器及裝置順暢搭配運作。
先從 EAP-TLS 上的託管員工裝置開始。 對於已註冊的筆記型電腦和手機,採用憑證途徑,將存取權限與目錄群組連結,並具備經過測試的撤銷路徑。
新增訪客入口網站。 確保登入體驗清晰明瞭,並在每個訪客工作階段記錄同意事項。
將個人與非託管的員工手機轉移至 WiFi 通行證。 這能為使用者提供不需要完整裝置註冊的途徑。
將共用收銀機、Kiosk 智慧售票機與 IoT 裝置設置於唯一的 xPSK 金鑰上。 為每台裝置指派專屬的存取策略,並記錄其憑證的擁有者。
僅將後備途徑套用於例外情況。 在無法使用預設途徑時,使用僅限瀏覽器的存取、訪客或外包商網路、借用裝置,或是人工審核。
在推出前設定試行評量標準
選擇一個試點案場,並在任何人開始註冊前定義及格標準。衡量 註冊完成率、首次成功身分驗證、每百次註冊之服務台聯絡次數,以及 撤銷存取權限所需時間。如果您在試點完成後才設定閾值,就很容易因為案場已經上線而把不良的結果判定為可接受。
預約設計會議,並提供您的 SSID 清單、無線基地台廠商、目錄服務及 MDM。網路工程師可以將這些詳細資訊對應至開放式、安全性及 xPSK 網路,並在推廣前針對試點案場驗證計畫。示範申請會收集組織與聯絡人詳細資訊,以及客戶 WiFi 上目前運行的項目,包含 SSID、無線基地台廠商、目錄服務及 MDM。
Purple Access 支援強制登入入口網站登入與同意、透過 MDM 提供的 EAP-TLS 憑證,以及非受管設備的單一裝置金鑰。請造訪 Purple Access 來安排演示,並在設計會議中攜帶您的裝置與網路詳細資訊。