WiFi 存取控制解析:方法與策略
Published
如果設一組長 WiFi 密碼就足夠了,為什麼外洩一組字串仍然會讓案場內的每台收銀機、攝影機和訪客筆電門戶大開?許多團隊把加密當成了全部的工作。加密能隱藏無線傳輸中的流量,但它無法決定誰可以連線、可以存取哪些資源,或者您該如何撤銷該權限。WiFi 存取控制才是第二項要務,而共用密碼通常是其中最脆弱的一環。
目錄
- WiFi 存取控制實際決定的事項
- WiFi 存取控制方法一覽比較
- WPA2 與 WPA3 如何建立加密基準
- 802.1X 與 EAP-TLS 如何將存取權與身分綁定
- Captive Portals、單一裝置金鑰與 Passpoint 之比較
- 用於策略與隔離的身分驅動 VLAN
- 衡量網路隔離是否真正發揮功效
- 選擇適合您的 WiFi 存取控制設定
WiFi 存取控制實際決定的事項
當有人連線至您的 WiFi 時,是由誰在檢查什麼項目?許多人會浮現密碼輸入框的畫面,但用建築物的防護機制來比喻會更加清晰。
加密技術就像是上了鎖的走廊,能防止站在走廊上的任何人偷聽對話。存取控制則是門禁政策,決定了誰能拿到鑰匙、能進入哪些樓層,以及鑰匙何時失效。健身房的 QR 碼與 PIN 碼健身房門禁選項 也是同樣的原理:門鎖本身並非決定哪位會員可以進入以及能停留多久的規則。
每個網路都會做出三項決定。
身分驗證 探討的是誰或什麼裝置可以連線。人員、筆電、刷卡機或攝影機都必須證明其合法性。
授權 探討的是該連線可以存取哪些資源。員工應用程式、僅限網際網路,以及攝影機子網路,都是不同的門戶。
撤銷 探討的是權限能維持多久。連線階段限制、過期的登入,以及可針對單一裝置廢止的金鑰,皆屬於此範疇。
共用通行密語只能回答第一個問題,而且是一次性地回答所有人的問題。
同一棟建築內的訪客、員工、刷卡機、攝影機、客房設備與承包商,都需要不同的控管方式。只要知道密碼的任何人,都會被系統「允許」存取。您無法將收銀機隔離到不同分區,也無法在不更換全場密碼的情況下單獨撤銷一位承包商的權限。接下來介紹的方法都是從身分驗證出發,而不是靠堆疊一堆網路名稱。
WiFi 存取控制方法一覽比較
小型案場適用 WPA3-Personal、企業環境適用帶憑證的 802.1X、IoT 與多租戶案場適用單一裝置金鑰、訪客存取適用 Captive Portal,漫遊使用者則適用 Passpoint。
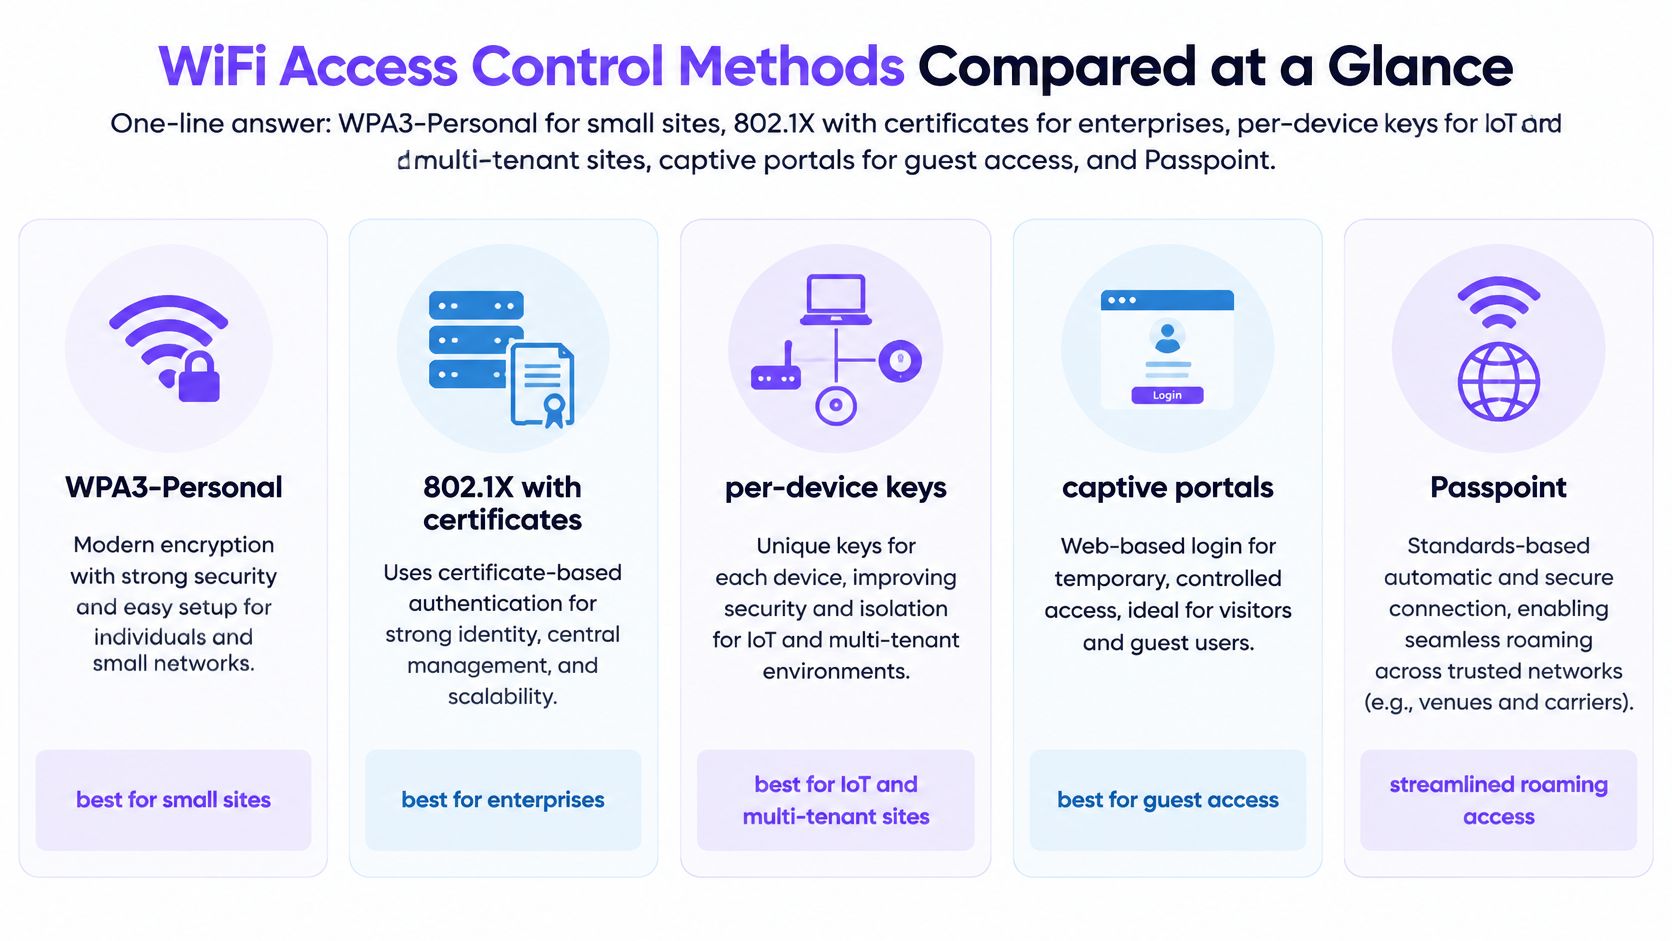
| 驗證方式 | 檢查項目 | 典型安全性等級 | 最佳適用情境 | 如何撤銷存取權限 |
|---|---|---|---|---|
| WPA2-Personal | 共用通行密碼 | 中等 | 家庭與小型辦公室 | 變更所有人的通行密碼 |
| WPA3-Personal | 透過 SAE 交換通行密碼 | 對抗密碼猜測能力強 | 現代家庭與小型辦公室 | 變更所有人的通行密碼 |
| 採用 802.1X 的 WPA2/WPA3-Enterprise | 使用者或裝置憑證,或透過 RADIUS 驗證憑據 | 高 | 企業與校園 | 撤銷單一身分或憑證 |
| xPSK 或每台裝置專用金鑰 | 每台裝置、使用者或租戶具備唯一金鑰 | 對 IoT 與共用場所而言安全性高 | 飯店、住宅、特許經營點與 IoT 車隊/裝置群 | 撤銷單一金鑰而不影響其他人 |
| Captive portal | 透過 SSO、社群登入或 SMS 一次性密碼(取得同意)進行登入 | 中等;可識別使用者,但無法保護個別連線安全 | 訪客與 BYOD 初始導入 | 使工作階段或登入失效 |
| Passpoint 與 OpenRoaming | 漫遊身分憑據 | 高,且無需 Portal 頁面 | 場館與漫遊使用者 | 在身分提供者端撤銷身分憑據 |
請將評級視為一般參考,而非絕對保證
這些層級描述的是嚴謹的部署架構,而非涵蓋所有特殊狀況。一個留下漏洞百出的 EAP 方法且缺乏撤銷機制的不嚴謹企業級設定,其安全性可能比飯店樓層中維護良好的單一裝置金鑰系統還要低。無線傳輸上的加密演算法,並不是能在凌晨 2 點拯救您的安全控制措施。
通常決定選擇哪種方案的關鍵在於撤銷速度,而非加密類型。 如果遺失一部手機意味著必須為整間辦公室重新列印通行密語,那麼該方法就不適合多用戶共用的建築。在最後選擇架構時,請務必將需求情境與相對應的方案進行比對。
WPA2 和 WPA3 如何建立加密基準
WiFi 密碼雖然可以保護無線電連結,但用來控制進出者仍可能是一種弱方法。WEP 可追朔至 1997 年。其設計上的弱點促成了 2003 年的 WPA,隨後是 2004 年的 WPA2,後者符合 IEEE 802.11i 並採用 AES,取代了 WEP 較弱的做法,正如 Department of Veterans Affairs technology reference 所記載。
WPA2 與 WPA3 奠定了加密基準,但密碼依然至關重要。WPA3-Personal 使用 SAE,可抵禦離線密碼猜測。WPA3 Enterprise 亦針對敏感環境提供更強大的安全性選項。
過渡模式(Transitional mode)允許 WPA2 與 WPA3 裝置使用相同的網路。這種過渡機制有助於混合裝置環境的案場,但也會讓 WPA2 裝置繼續使用安全性較弱的選項。網路採用較新的安全標籤,並不代表能保護仍以 WPA2 連線的舊款用戶端。
在變更模式之前,請先檢查各個站點:
- 安全性模式:確認每個 SSID 使用的是 WPA2 還是 WPA3,以及是個人版(Personal)還是企業版(Enterprise)。
- 舊版網路:確認已不再使用 WEP 以及未搭配 Captive Portal 的開放網路。
- 客戶端支援度:在強制要求使用 WPA3 之前,先確認手機、收銀機與攝影機皆支援 WPA3。
加密技術可保護無線傳輸的流量。存取控制則決定哪些人員或裝置獲准連線。共用密碼模糊了這種區別:變更密碼會影響知道該密碼的每個人,而單靠更強的密碼編譯無法識別每個使用者。
802.1X 與 EAP-TLS 如何將存取權限與身份進行綁定
您可以將它想像成辦公室門禁卡。無線基地台(AP)就是大門,RADIUS 伺服器是警衛服務台,而目錄服務或憑證管理中心就是員工名冊。
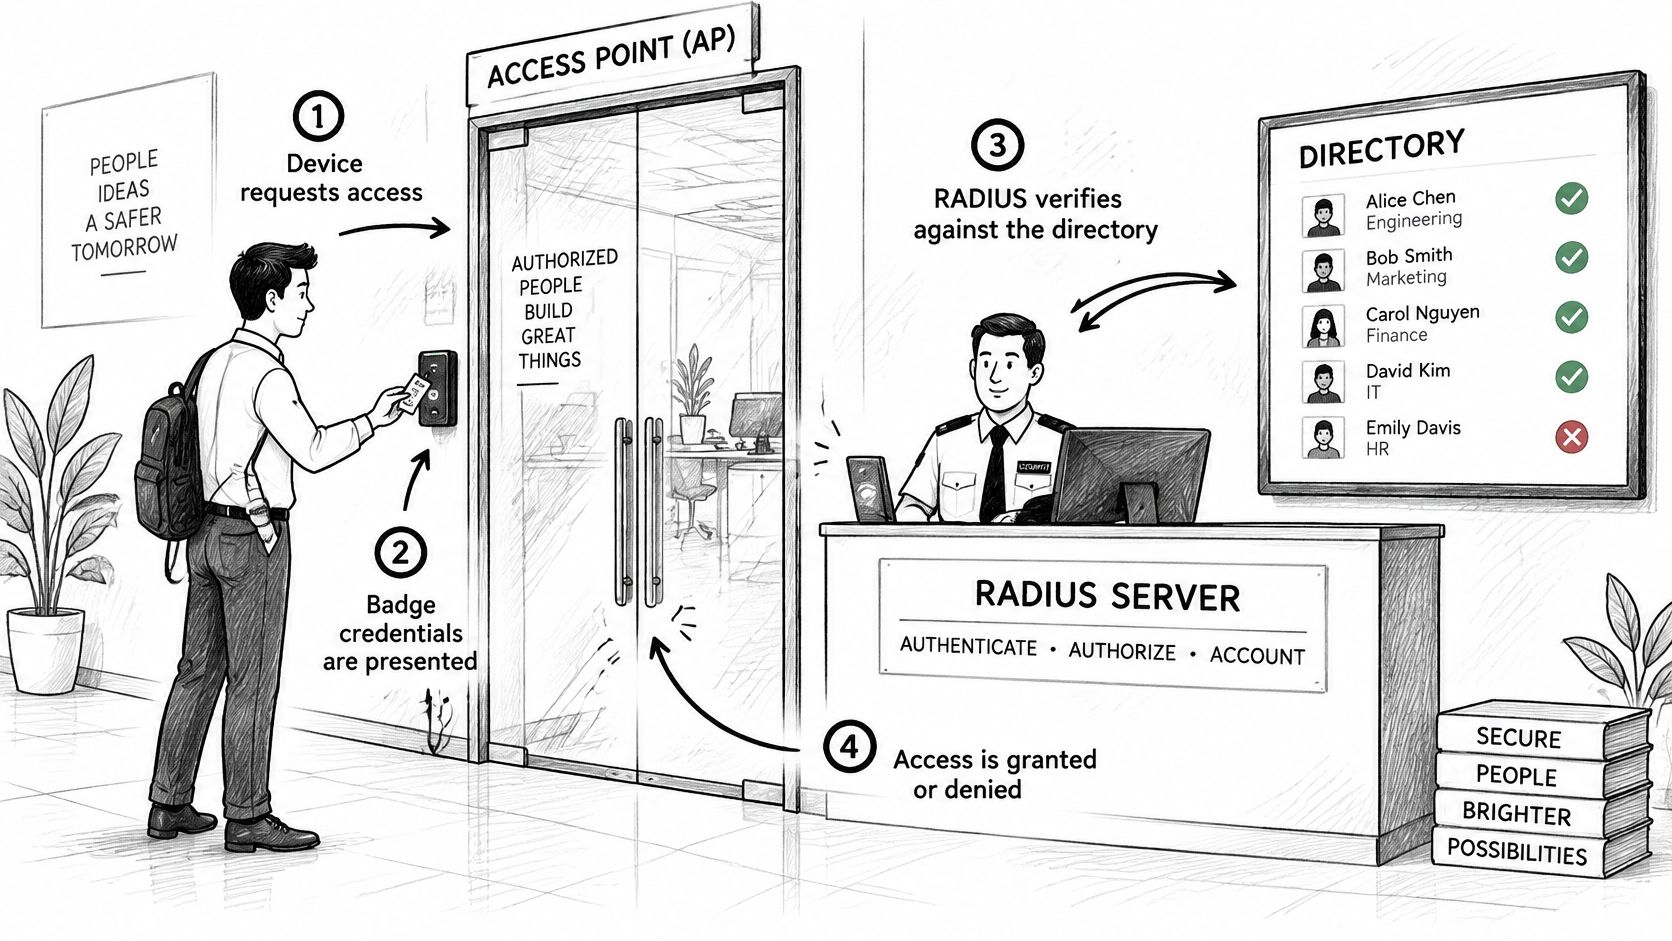
入門四步驟
- 裝置進行連線並提供身分憑證(通常為證書或使用者名稱)。
- 無線基地台(AP)不直接做決定,而是將請求轉發給 RADIUS。
- 伺服器對照目錄服務或憑證頒發機構(CA)核對該憑證。
- RADIUS 回傳 Accept(接受)或 Reject(拒絕),以及決定該工作階段特性的屬性(例如 VLAN 或角色)。
EAP-TLS 是讓數位識別證難以複製的方法。NIST 的 EAP 指南 將 TLS 視為隧道式 EAP 的保護隧道,並指出 EAP-TLS 雙向驗證需要用戶端憑證。用戶端需證明其持有有效憑證,同時用戶端也會檢查驗證伺服器。密碼驗證方式僅要求使用者知道一組祕密。而憑證可以由您的 MDM 發放、給予較短的有效期、自動續約,並能在單一手提電腦遺失時立即撤銷。將該憑證綁定至目錄群組,讓 RADIUS 能回傳相符的策略,如此一來,其他人的連線皆不受影響。
在用戶端支援的情況下,請關閉 PEAP-MSCHAPv2、CHAP 與 PAP。目前的企業 WLAN 指南建議採用搭配 AES-256-GCM 以及現代橢圓曲線或足夠大 RSA 參數的 EAP-TLS。在您出於「以防萬一」而保留舊方法之前,非常值得閱讀這篇 EAP-TLS 與 PEAP 的比較。
導致全辦公室遭到鎖定的陷阱
常見的失敗原因是信任鏈從未推送到裝置上。這會導致所有登入同時失敗,而服務台聽到的會是「WiFi 斷線」,而不是「憑證不受信任」。請使用核發憑證的相同 MDM 推送信任鏈,並在停用密碼之前先用全新的筆記型電腦進行測試。
在推播部署前請先規劃好斷線應變路徑。如果無法連線至 RADIUS 或憑證管理中心,現有的連線階段是否繼續保持?新設備是否會分配到有限制的註冊網路?快取的憑證又會維持有效多久?請測試每一條應變路徑。門禁刷卡系統如果遇到第一次網路波動就直接閉鎖且沒有應變預案,將會導致整個大樓運作癱瘓。
對此互動流程進行簡短導覽,能讓辦公桌與門禁的比喻更加具體:
Captive Portals、單一裝置金鑰與 Passpoint 的比較
飯店或咖啡館的訪客不會去安裝憑證。Captive Portal 讓他們能透過社群登入、SSO 或簡訊一次性密碼登入,並能記錄符合 GDPR 與 CCPA 等隱私法規的同意聲明。您能得知是誰登入,但不需要給予該手機強效的單一連結金鑰。開放網路仍需要設定較短的連線階段,以及無法存取收銀機或攝影機的 VLAN。當訪客離開時,讓該登入效期結束即可。
一機一密鑰
每台裝置專用金鑰(xPSK,以及廠商名稱 iPSK、DPSK、MPSK 或 PPSK)為每台裝置、使用者或租戶提供其專屬的密鑰。房間電視、恆溫器、POS 機、租戶路由器和攝影機都適合這種模式,因為沒有人會每週在這些裝置上輸入密碼。撤銷其中一把金鑰,其他金鑰仍可繼續運作。在支援的存取點上,RADIUS Change of Authorization 還可以終止即時工作階段,而無需等待裝置漫遊。這就是「我們今晚會變更 WiFi」與「該攝影機現在已離線」之間的差別。
Passpoint 與 OpenRoaming 為已攜帶漫遊身分的人士跳過 Captive Portal。手機使用來自身分提供者的憑證進行驗證,這非常適合機場、園區以及同一個人會出現在多個站點的場所。其失敗模式在於信任:如果身分提供者或漫遊關係斷線,就沒有本機密碼可供備援。在淘汰 Captive Portal 之前,請先發布該服務中斷時的處理行為。Hotspot 2.0 是您會在裝置設定中看到的用戶端名稱。
為什麼 MAC 位址無法確保策略安全
隨機 MAC 位址會使硬體清單變得不可靠。Help Net Security 對 Wireless Broadband Alliance 研究結果的報導 指出,隨機 MAC 位址會使網路管理與威脅偵測變得複雜,而團隊仍需區分訪客、受控端點和營運裝置。該位址可能會在不同工作階段之間變更,因此基於昨天 MAC 位址建立的白名單會錯過今天的手機。持久的身分識別必須建立在憑證、聯合身分憑證、裝置管理姿態或每台裝置專用的金鑰上。
用相同的四項測試來評估這三種選項:撤銷速度有多快、該方法暴露了多少內容、是否支援漫遊,以及日誌中記錄的是個人姓名還是僅有無線電位址。當策略依附於憑證時,隱私與控制可以共存。當策略依附於 MAC 時,兩者就會相互衝突。
用於策略與區隔的身份驅動 VLAN
一個大門,多款手環。訪客完成登記後,手環可以開啟游泳池的門,但無法開啟機房的門。在 802.1X 或其他 RADIUS 驗證成功後,基地台可以將該用戶端分配至 Access-Accept 中指定的 VLAN,覆蓋原本 SSID 的預設 VLAN。
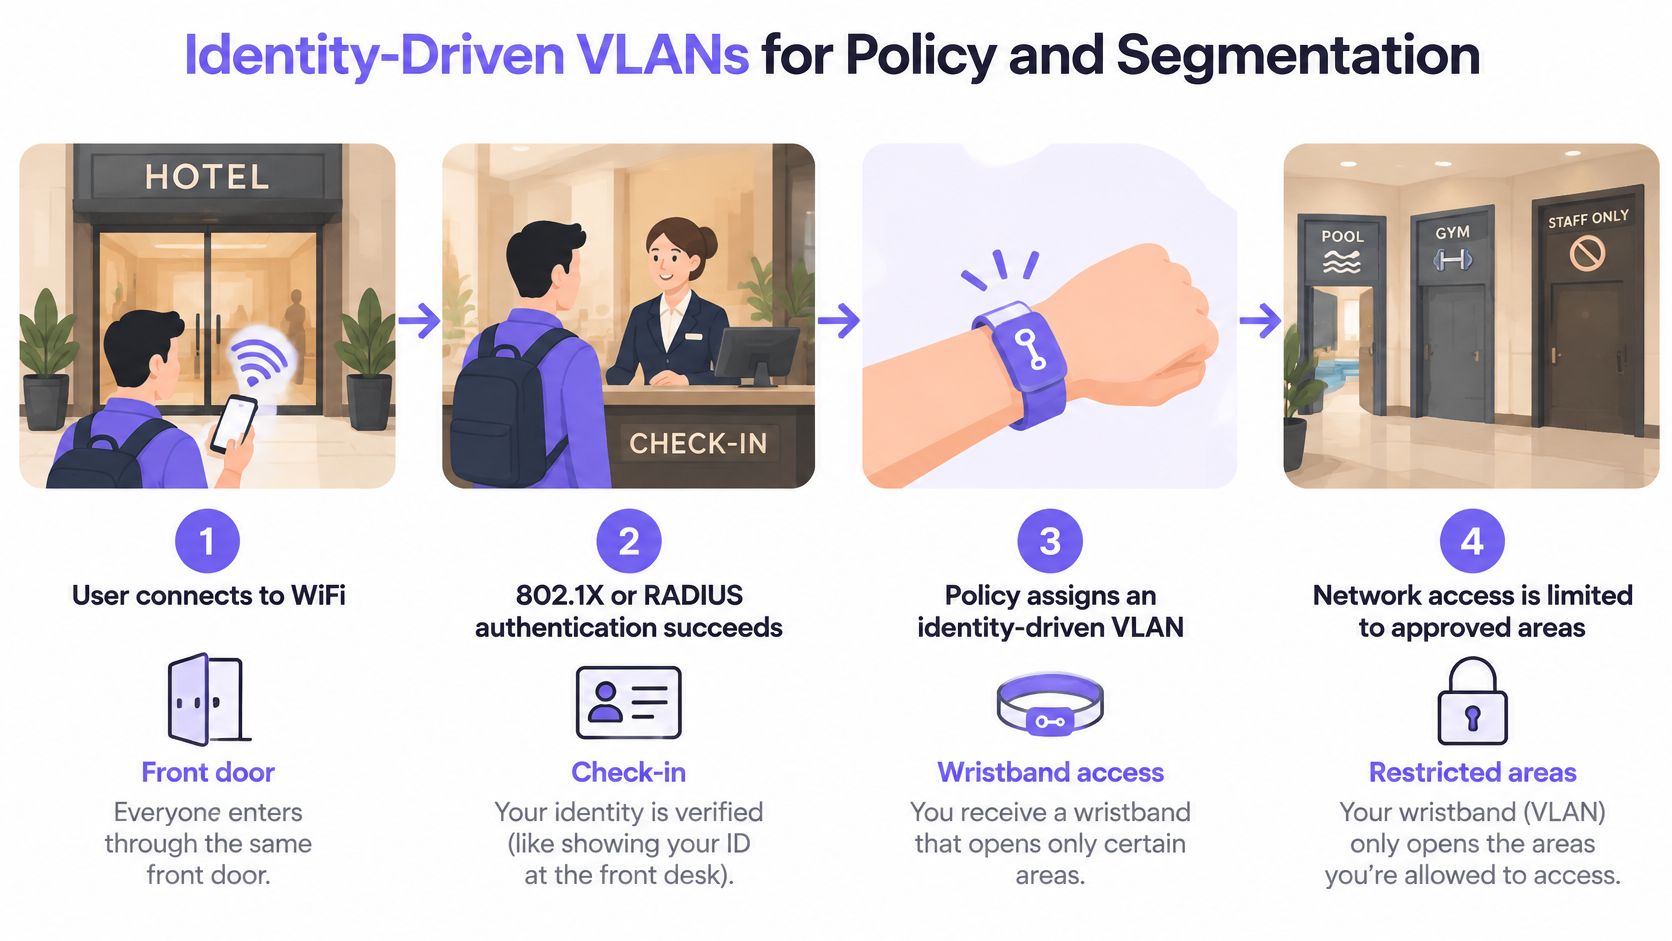
Fortinet 的 RADIUS VLAN 文件 說明了您將設定的標準屬性:Tunnel-Type 設定為 VLAN,Tunnel-Medium-Type 設定為 802,以及載有 VLAN 識別碼的 Tunnel-Private-Group-ID。當這些屬性回傳時,RADIUS 指派的 VLAN 優先順序高於 WLAN 的本機 VLAN。只要變更該使用者的群組,下一次驗證就會將其歸類至不同分區。撤銷其身分,存取權就會停止。您可以維持較少的 SSID 數量,同時將員工、訪客、支付系統、攝影機、居民與 IoT 裝置妥善隔離。在決定該 SSID 數量應縮減至多少時,參考 WiFi 網路設計 的實務觀點將有所幫助。
| 身分群組 | 身分來源 | VLAN 範例 | 策略 |
|---|---|---|---|
| 訪客 | Portal 登入或同意 | 10 | 僅限網際網路,禁止存取內部網路 |
| 員工 | 透過 MDM 發放的裝置憑證 | 20 | 內部應用程式與檔案分享 |
| 客房或 IoT 裝置 | 每台裝置專用金鑰 | 40 | 專屬子網路,僅限對外連線至廠商服務 |
| 付款終端機 | 憑證或每台裝置專用金鑰 | 30 | PCI-DSS 範圍內的隔離區段 |
| 攝影機 | 每台裝置專用金鑰 | 50 | 僅限影片上傳,禁止其他東西向流量存取 |
信任手環前需進行的三項檢查
安全的預設值。 若屬性遺失或無效,用戶端必須落入幾乎無法存取任何資源的 VLAN。切勿因程式錯誤漏填欄位,就「失敗即開放」放行至員工網路。
不只是 AP,整條路徑都很重要。 從存取點到交換器的每條 Trunk 傳輸線都必須承載所有動態 VLAN。若 VLAN 存在於 RADIUS 中卻未在 Trunk 上設定,將導致成功登入後卻完全無法傳輸資料。
日誌紀錄。 記錄每個包含身分、VLAN 與站點的 Access-Accept。如果沒有該行紀錄,您就無法證明是哪隻手環開啟了哪扇門。
這樣一來,策略就能跟隨使用者或裝置記錄,而不是跟隨他們剛好連線的基地台。
評估網路區隔是否確實生效
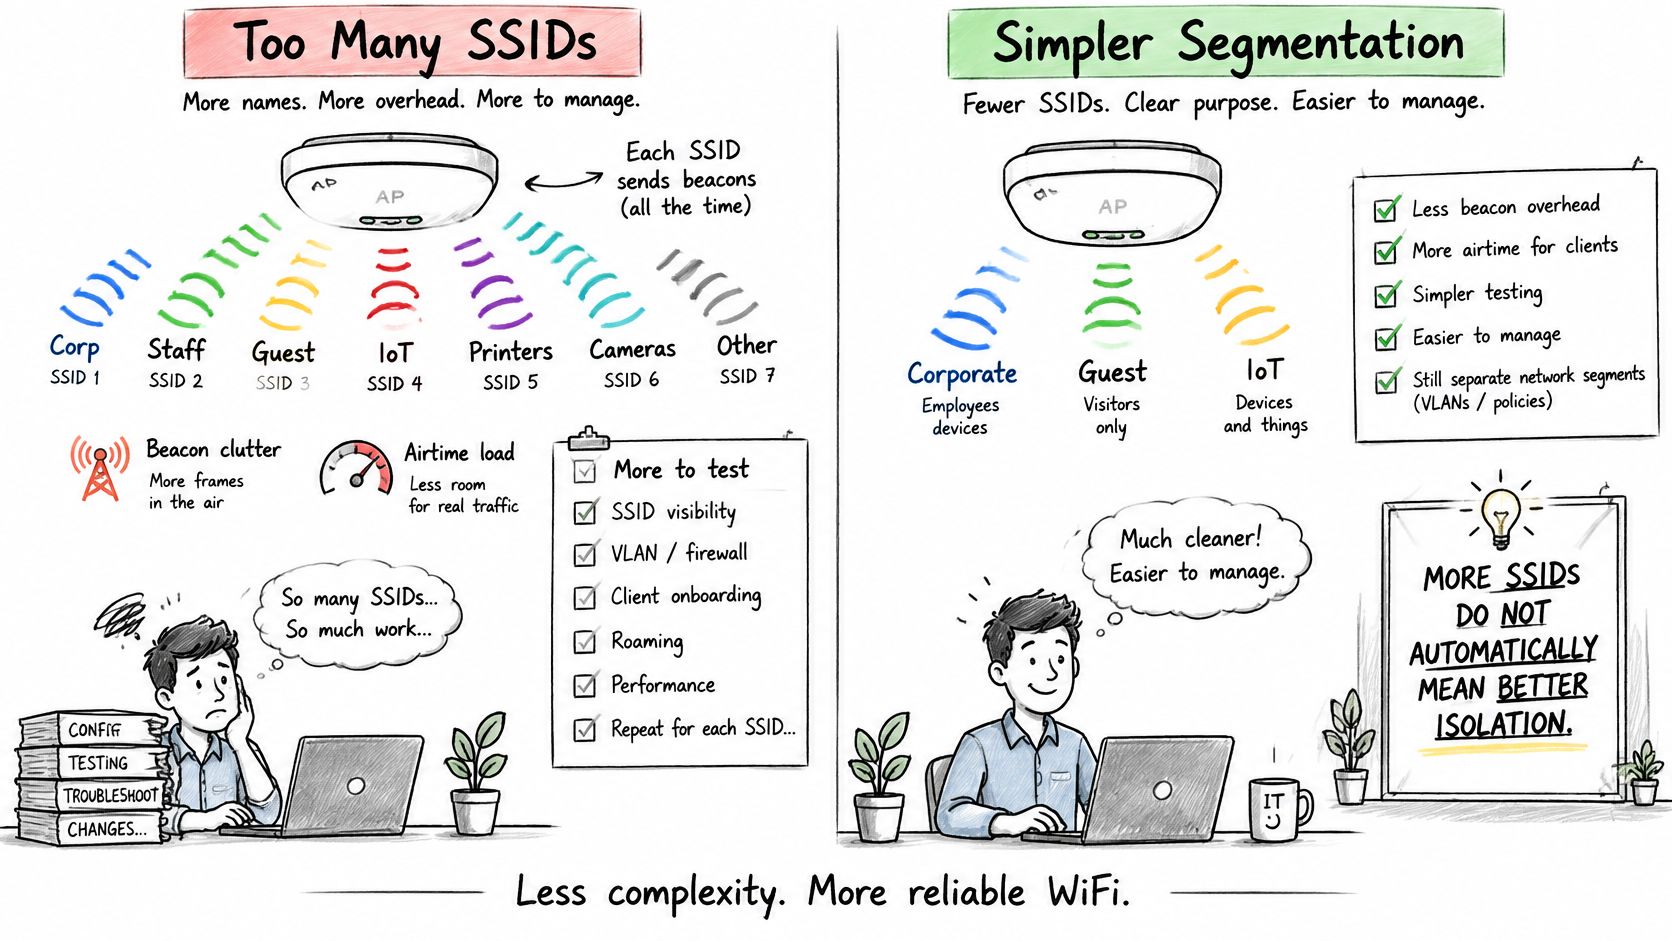
更多 SSID 並不代表更好的隔離效果。這種錯誤假設正是為何有些站點廣播了十幾個名稱,卻依然在收銀機 VLAN 上發現訪客筆電的原因。
每個額外的 SSID 都會增加信標與頻道存取時間(airtime)的開銷、更多設定、更多需測試的漫遊行為,以及更多讓站點偏離標準的機會。Cisco State of Wireless Report 將網路分段與動態身分驗證列為降低無線網路暴露風險的核心措施,並指出跨無線電與頻段面對世代混雜的用戶端、龐大 IoT 群體以及更嚴格的可視性需求。分割不足則會導致相反的失敗情況:受感染的訪客裝置可能會向側向移動,存取 POS 機、攝影機、住戶或員工的共用資源。
您可以輕鬆維運的生命週期
- 依據身分與風險定義區段,而不是看手機的 WiFi 清單能容納多少個名稱。
- 從驗證結果動態指派策略,這樣變更群組就不需要新增 SSID。
- 記錄每一個例外狀況,並指定負責人與到期日。沒有結束日期的例外狀況,就會變成新的網路漏洞。
- 衡量失敗的驗證、未授權的東西向流量以及撤銷時間,並每季測試一次緊急存取管道。
評估設計成果時請著重於四項指標:安全隔離、撤銷時間、稽核證據,以及維運工作量。SSD 數量並不在這份清單上。隨著客戶端世代混用以及設備數量大幅激增,WiFi 7 與高密度 IoT 讓這些指標變得更為緊迫,且必須在各頻段間維持一致的可視性。
中斷一個身分的連線,確認下一次驗證被拒絕,並確認日誌顯示該拒絕紀錄。若您無法對單一攝影機做到這一點,表示該網段尚未真正生效。
選擇適合您的 WiFi 存取控制設定
請根據實際情境進行選擇,而非盲目追求最新加密技術。
- 咖啡廳或有訪客的家庭:私人側採用 WPA3-Personal,另為訪客提供 Captive Portal。
- 擁有約 200 個工位且配有受控筆電的辦公室:採用 802.1X搭配來自 MDM 的憑證,並設有獨立的訪客門戶。
- 飯店、住宅大樓或特許經營物業:採用單一裝置專屬金鑰,並針對客房、租戶和固定裝置採用身分導向的 VLAN。
- 人員漫遊的校園或場館:採用 Passpoint 或 OpenRoaming,並配合員工裝置的憑證。
我們將繁複的網路簡化為三個 SSID:提供給訪客與 BYOD 的 Open、提供給員工與受信任使用者的 Secure,以及提供給物聯網裝置、租戶與社群的 xPSK。透過規劃工具,您可以勾選現有連接的項目,並查看各個群組如何對應歸類到這三個網路中。
天花板上現有的存取點通常決定了您能啟用哪些方法。在承諾硬體無法完成的設計之前,請先確認憑證、單一裝置金鑰與 CoA 支援情況。
- 列出每個裝置群組,包括處理起來較棘手的群組:外包商、外借筆電、房間電視。
- 為每個群組提供身分來源和 VLAN,使用與訪客、員工、IoT、支付和攝影機相同的對應方式。
- 在每個群組中的一台裝置上執行斷開連接並驗證的測試。
- 在一週後查看日誌。尋找無法解釋的接受記錄,以及阻礙正常工作的拒絕記錄。
- 在部署前與網路工程師討論此計畫,特別是當 RADIUS 無法連線時的故障應變管道。
具備單一裝置撤銷功能的身份驅動控制才是可擴充的架構設計。通行密碼則無法做到這一點。
Purple Access 在您現有的無線存取點上,為訪客、員工和裝置提供專屬的身分或金鑰,因此 WiFi 存取控制不再只是換了新名稱的共享密碼。您可以查看每個群組的落地位置,在不影響其他裝置的情況下撤銷單一裝置,並將策略保留在 RADIUS 中,而不是維護更長的 SSID 清單。請造訪 Purple Access 來規劃您的據點,並與網路工程師討論設定細節。