
雲端型 RADIUS:架構與部署指南
Published

關於雲端架構 RADIUS 的常見建議,是選擇具備嚴格正常運作時間 SLA 的供應商,並將無線基地台指向其伺服器。光是這樣還不夠。如果場地的 WAN 斷線、身分連接器無法回應,或是用戶端憑證已過期,狀況再良好的雲端服務也無法驗證裝置。
真正有價值的問題並非是否將 AAA 移至異地,而是每部裝置要連線、取得正確的存取原則並在需要時撤銷存取權限,必須維持哪些相依性為可用狀態。
目錄
- 作為託管 AAA 服務的雲端架構 RADIUS
- 雲端與地端 RADIUS 之間的營運取捨
- 身分屬性如何驅動網路分段
- 超越正常運行時間 SLA 的驗證復原力
- 憑證生命週期與裝置註冊的實際考量
- 成本模型與整體擁有權
- 在選擇前驗證您的部署需求
作為託管 AAA 服務的雲端架構 RADIUS
雲端架構的 RADIUS 是一種用於驗證、授權與會計 (AAA) 的託管交付模型。服務供應商負責運作驗證基礎架構;您的無線基地台、交換器和控制器仍會在本地執行決策。決策過程已移至異地,但強制執行機制仍保留在本地。
RADIUS 比雲端技術早問世數十年。正如 RADIUS 協定歷史 所記載,Livingston Enterprises 於 1991 年開發了此協定,RFC 2058 於 1997 年 1 月成為建議標準(Proposed Standard),隨後 RFC 2865 與 RFC 2866 於 2000 年 6 月發布,分別定義了驗證、授權以及計費。
交換本身非常簡單。作為網路存取伺服器的存取裝置會發送 Access-Request。服務會對其進行評估,並傳回帶有授權屬性的接受或拒絕回應:VLAN 指派、ACL、工作階段限制。將該決策集中化可讓您以個別身分取代共用密碼、涵蓋 BYOD 和 IoT,並在各個據點維持一致的存取記錄。像 Purple Access 這類平台可作為覆蓋層(overlay)運行在您現有的存取點、目錄、MDM 和 SIEM 之上,並在支援的存取點上使用 RADIUS CoA 來結束即時工作階段。
架構規則:轉移決策點並不能免除執行點的責任。
相容性往往是部署停滯不前之處。Cisco、Aruba、Juniper 與 Ubiquiti 在 EAP 方法、屬性處理及韌體方面各不相同,因此請根據您環境中的實際型號進行驗證,而非僅依賴規格表上的品牌。這份 雲端 RADIUS 基地台設定指南 是清點盤點時非常實用的起點。
同時也請指派架構負責人。身分識別、基礎架構與原則皆屬於該單一角色的職責範圍,而 nexus IT group 架構師招募 職缺內容顯示了招聘此職位時所涵蓋的廣泛範疇。
雲端與地端部署之間的營運權衡 RADIUS
雲端與地端部署 RADIUS 營運比較
| 維度 | 地端 RADIUS | 雲端架構 RADIUS |
|---|---|---|
| 基礎架構所有權 | 客戶負責運行硬體或虛擬機(VM),並管理適用的授權 | 服務供應商負責運行服務基礎架構;客戶購買訂閱方案 |
| 修補與更新 | 客戶自行規劃測試、推出及維護時段 | 服務供應商為服務安裝修補程式;客戶仍需測試用戶端與網路相容性 |
| 高可用性設計 | 客戶自行建置備援伺服器及任何災難復原站點 | 服務供應商提供其文件中說明的備援機制;客戶設定可連線端點與站點容錯移轉 |
| 身分來源整合 | 通常直接整合 AD 或 LDAP;其他連接器需要視特定實作提供支援 | 雲端身分連接器可使用 API 與 OAuth;專用目錄可能仍需要連接器或代理伺服器 |
| 憑證生命週期 | 客戶自行運行或整合 CA 及註冊工具 | 託管 PKI 可自動化核發與續期;請確認涵蓋範圍是否包含用戶端與伺服器 |
| 擴展彈性 | 客戶自行規劃容量大小並新增資源 | 服務供應商在合約限制範圍內管理服務容量;需測試突發驗證流量 |
其區別在於營運所有權,而非不同的授權通訊協定。RFC Editor 的 RADIUS 集合 記載了存取設備與共用驗證服務之間的分離架構。任一種部署模型都可以有效利用這種分離機制。
雲端代管免去了團隊管理伺服器的工作負擔,但並未消除用戶端設定、政策測試、疑難排解或對身分連接器故障應負的責任。同樣地,地端部署並不必然意味著高可用性不足:在強烈要求維持 WAN 獨立性的情境下,運作良好的本地服務也是相當合適的選擇。
避免非黑即白的二分法
混合式設計值得認真考慮。具備受支援本機 Proxy 的雲端原則服務可以保留本機驗證路徑,但單純的轉送 Proxy 並無法提供離線驗證。請確認它是否能在沒有上游連線的情況下驗證憑證、快取授權、保留屬性以及強制執行快取過期。
身分整合同樣需要嚴格審視。SAML 與 OAuth 並不能與 EAP 憑證驗證混為一談。匯入群組或支援入口網站登入的連接器,可能無法驗證您用戶端所使用的密碼型 EAP 方法。請要求廠商提供精確的驗證流程,包括由哪個系統處理認證資訊,以及在連線加入期間會存取哪些相依項目。
代管 PKI 也並非完全標準化的服務。伺服器憑證續約雖然實用,但無法解決用戶端註冊、信任設定檔發佈、裝置復原或離職註銷等問題。
- 依營運契合度選擇雲端:當身分識別已存在於雲端平台,且人員不想維護驗證伺服器時,這將非常具吸引力。
- 因特定需求保留本地功能:獨立於 WAN 的准入機制、特殊的整合需求或嚴格的資料處理界限,都是保留本地功能的充分理由。
- 記錄共同責任:在簽約之前,請指派服務事件、網路傳輸、註冊和原則錯誤的權責歸屬。
不要將自動更新視為零中斷的承諾,也不要將多區域代管作為控制器能正確進行容錯移轉的保證。應要求提供具體載明的行為規格,並使用您的設備進行驗證。
身分屬性如何推動網路分段
驗證是用來確認身分,授權則是決定該身分所能獲得的網路存取權限。無線基地台會將裝置的 EAP 交換轉發至 RADIUS;該服務會驗證該驗證方法,並依據原則評估身分識別資訊。
下列流程顯示所涉及的元件。RadSec 是一種明確的傳輸選擇,而非雲端託管自動具備的特性。
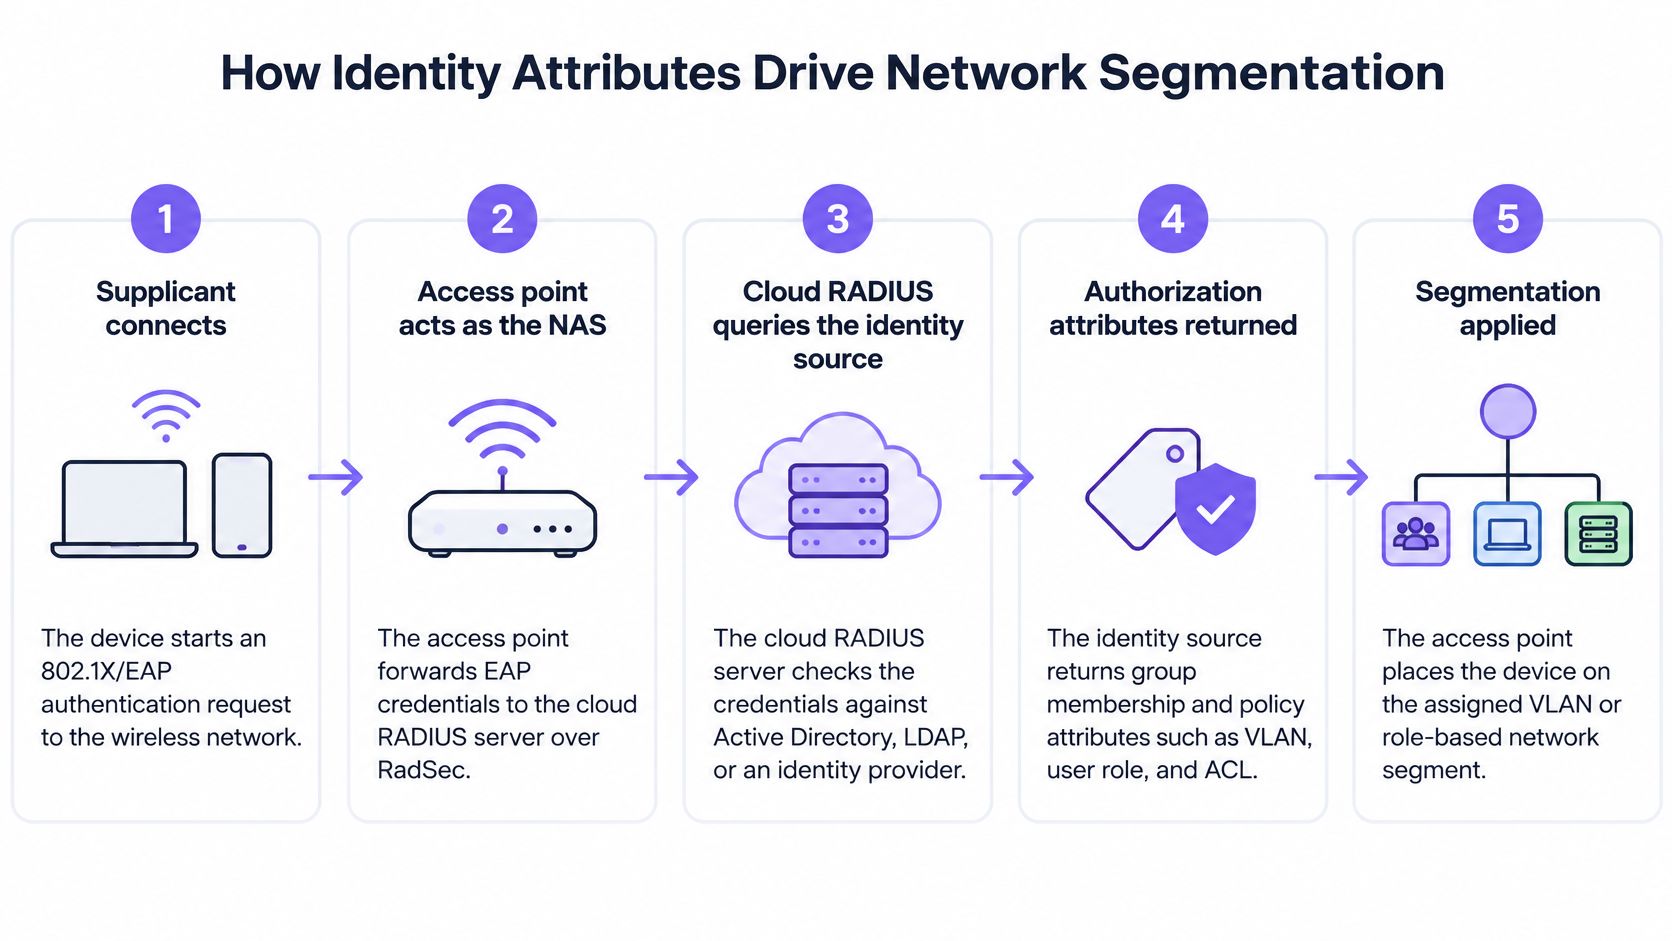
身分識別來源會提供群組成員資格等資訊;RADIUS 則會建立授權回應。在 EAP-TLS 的情況下,驗證主要集中在用戶端憑證,但原則評估也可能會使用目錄資訊。
| 屬性或屬性系列 | 實際成果 |
|---|---|
| Tunnel-Type、Tunnel-Medium-Type、Tunnel-Private-Group-ID | 使用通道屬性組合識別指派的 VLAN |
| Session-Timeout | 限制授權的工作階段持續時間 |
| Filter-Id | 指定強制執行裝置必須理解的篩選器或 ACL 名稱 |
| 廠商特定屬性 | 承載受支援的廠商原則,例如頻寬控制或特定裝置的設定 |
請將屬性字典與原則對應視為受管制的設定。RFC 2865 中的可擴充屬性模型支援授權資料,但成功的 Access-Accept 並不能證明無線基地台已套用預期的網路區段。
測試最終的存取權限,而非僅測試登入
以一所假設的醫院為例,員工可以獲得具備適當角色臨床存取權限的員工 VLAN,承包商可獲得僅限網際網路的區段,醫療 IoT 則可獲得受限的裝置區段。需要 MAC 驗證略過 (MAB) 的裝置必須有明確的例外規則,因為 MAC 位址並非強效的身分證明。
驗證指派的 VLAN、DHCP 範圍、路由以及實際允許的目的地。VLAN 網路分段指南 為將身分原則連線至網路邊界提供了實用的背景資訊。
隨附的影片提供了存取工作流程的另一個視角。
動態指派可以減少 SSID 蔓延,但前提是底層 VLAN 和篩選器必須存在於整個預定路徑中。對於傳統的 RADIUS,請明確針對 UDP 1812 驗證與 UDP 1813 計費設計防火牆規則,並考量監控與重試行為。一般的 HTTPS 連線能力並無法建立 RADIUS 的連通性。
超越正常運行時間 SLA 的身分驗證韌性
平台正常運作時間與使用者成功驗證是兩種不同的衡量標準。供應商即使達成了服務承諾,場所仍可能因本機線路故障而無法允許員工存取。
Cloud4Wi 關於雲端與地端的討論 強調了為何可用性規劃必須涵蓋本機連線能力、身分相依性、快取存取以及備援安全性。驗收測試的建置應圍繞著這些故障界限展開,而非僅看顯示雲端端點正常的儀表板。
故障模式與備援選項
| 故障情況 | 可重新連線的對象 | 備援機制 |
|---|---|---|
| 場地 WAN 中斷 | 現有工作階段可能會維持;重新連線需要受支援的本機驗證機制 | 本機驗證代理伺服器或嚴格限制的緊急 PSK |
| 身分識別提供者服務中斷 | 需要即時身分驗證的請求會失敗;若政策無即時相依性,以憑證為基礎的請求可繼續進行 | 在受支援的情況下採用具時效限制的快取授權 |
| CA 或 MDM 服務中斷 | 具有有效憑證的裝置通常可以進行驗證;註冊與更新則會受到影響 | 提早更新並提供已記錄的復原工作流程 |
| AP 至 RADIUS 路徑受阻 | 使用受阻傳輸路徑的用戶端無法完成新的驗證 | 受支援的 RadSec 路徑、替代端點或本機服務 |
快取的工作階段不等於快取的驗證。讓已連線的筆記型電腦保持連線,並不能代表它在漫遊、重新啟動或達到重新驗證期限後依然能夠重新連線。
同樣地,IdP 服務中斷不一定會阻止所有的 EAP-TLS 請求。請確認該服務是否需要即時群組查詢、帳號狀態檢查或外部撤銷服務。請測試實際原則,而不要逕自假設所有方法都有相同的相依項目。
明確定義降級運作機制
針對每項後備機制,請記錄 VLAN 指派、原則新鮮度與撤銷的變更情況。僅快取身分識別而未快取授權,可能會導致使用者連接到錯誤的網路。離線授權快取可能會繼續允許上次同步後帳號已被停用的使用者存取。
唯有在其降低的權限、啟用負責人以及移除程序皆已妥善記錄時,緊急存取方法才可被接受。
本地 Proxy 的助益僅限於其離線功能對所需驗證方法的支援程度。雲端端點容錯移轉能解決供應商端的問題,但無法修復場地中斷的線路。次要 WAN 路徑能解決連線能力問題,但無法解決身分識別相依項目無法使用的狀況。
在支援的情況下,請使用 RadSec,即 TLS 上的 RADIUS,以保護傳輸並避免依賴曝險的傳統 UDP 路徑。在 UDP 遭封鎖的環境中,它可以提供另一種選擇,但無法繞過所有防火牆或修復中斷的 WAN 連線。若不具備原生支援,請評估受保護的通道或合適的 Proxy,而非直接將未受保護的傳統 RADIUS 透過不受信任的網路傳送。
在受控的變更時段內執行中斷測試。測試對象應包含新裝置、重新連線的裝置以及遭撤銷的身分,並在連線恢復後驗證准入、分段與復原狀況。
憑證生命週期與裝置註冊的現實考量
無密碼 WiFi 仍需要完整的憑證生命週期。 EAP-TLS 需要受信任的憑證授權單位、正確設定的用戶端設定檔、註冊、續期以及可強制執行的撤銷流程。Keytos 雲端 RADIUS 討論 指出,PKI 和部署相依性是運作該服務的實質組成部分,而非可有可無的附加項目。
用戶端設定檔必須驗證預期的 RADIUS 伺服器身分與信任鏈。安裝憑證卻未設定伺服器驗證,會使雙向驗證的重要環節未能完成。
為每個生命週期工作指定負責人
- 發行:定義由誰註冊企業、BYOD、承包商和 IoT 裝置。在適當情況下使用由 MDM 支援的註冊或受支援的通訊協定(例如 SCEP);在選擇工作流程之前,請確認用戶端是否支援。
- 復原:為非網域裝置以及因憑證過期而無法存取註冊服務的使用者提供引導(bootstrap)路徑。
- 離線作業(Offboarding):透過受支援的中斷連線或 CoA 機制撤銷憑證並終止使用中的工作階段。單純撤銷憑證不一定會中斷即時連線。
- 相容性:針對所需的 EAP、TLS、RadSec 和無線安全性設定,測試較舊的用戶端和存取點。
在過期前排定續約,並針對註冊失敗發出警示,而非僅針對即將過期進行警示。較寬鬆的續約期間有助於裝置度過暫時的 MDM 中斷,但無法復原註冊服務。
維運安全防護措施:請在曾離線的裝置上測試續約,而非僅在每日簽到的裝置上進行測試。
成本模型與整體擁有權
地端部署的 RADIUS 會將基礎架構與營運人力列入您的預算。雲端架構的 RADIUS 則將服務託管轉為訂閱費用,但這並不能免除所有的本地端成本。
在您預期的硬體更新週期內比較這兩種模式,並針對可用性、註冊、記錄及支援採用相同的需求。基礎驗證伺服器與受控身分存取服務並非同等性質的報價。
| 成本類別 | 納入比較的項目 |
|---|---|
| 地端基礎架構 | 運算、作業系統與應用程式授權、備份、監控以及災難復原 |
| 雲端訂閱 | 計費單位、最低承諾額度、隨附驗證方式、支援服務以及服務限制 |
| 韌性 | 本機代理資源、替代連線能力以及緊急存取作業 |
| 裝置生命週期 | MDM、註冊工具、憑證復原以及舊型用戶端支援 |
| 網路相容性 | 韌體處理、RadSec 代理以及必要時的設備更換 |
| 工程與技術 | 移轉、政策轉換、驗收測試、資安事件處理以及說明文件建立 |
雲端 RADIUS 定價指南 有助於建構商業比較架構。請確認目前的定價,以及計費單位是依使用者、裝置、站點還是無線基地台計算,而不要逕自假設每份報價所計算的項目都相同。
索取包含與排除項目的書面清單。特別是應將憑證簽發與用戶端註冊分開,並將服務可用性與支援回應時間分開。
不要因為現有伺服器已經付清費用,就將員工的時間價值視為零。同樣地,除非移轉作業能淘汰維護工作或基礎架構,否則不要計入理論上的節省人力成本。
在做出選擇前先驗證您的部署需求
在進行廠商評估時,應先由負責營運網路的團隊提出書面需求。僅使用乾淨的筆記型電腦和單一存取點進行示範,不足以作為複雜混合環境的充分佐證。
請使用這份檢查清單來組織技術審查,隨後再加入您特定站點的故障與復原需求。
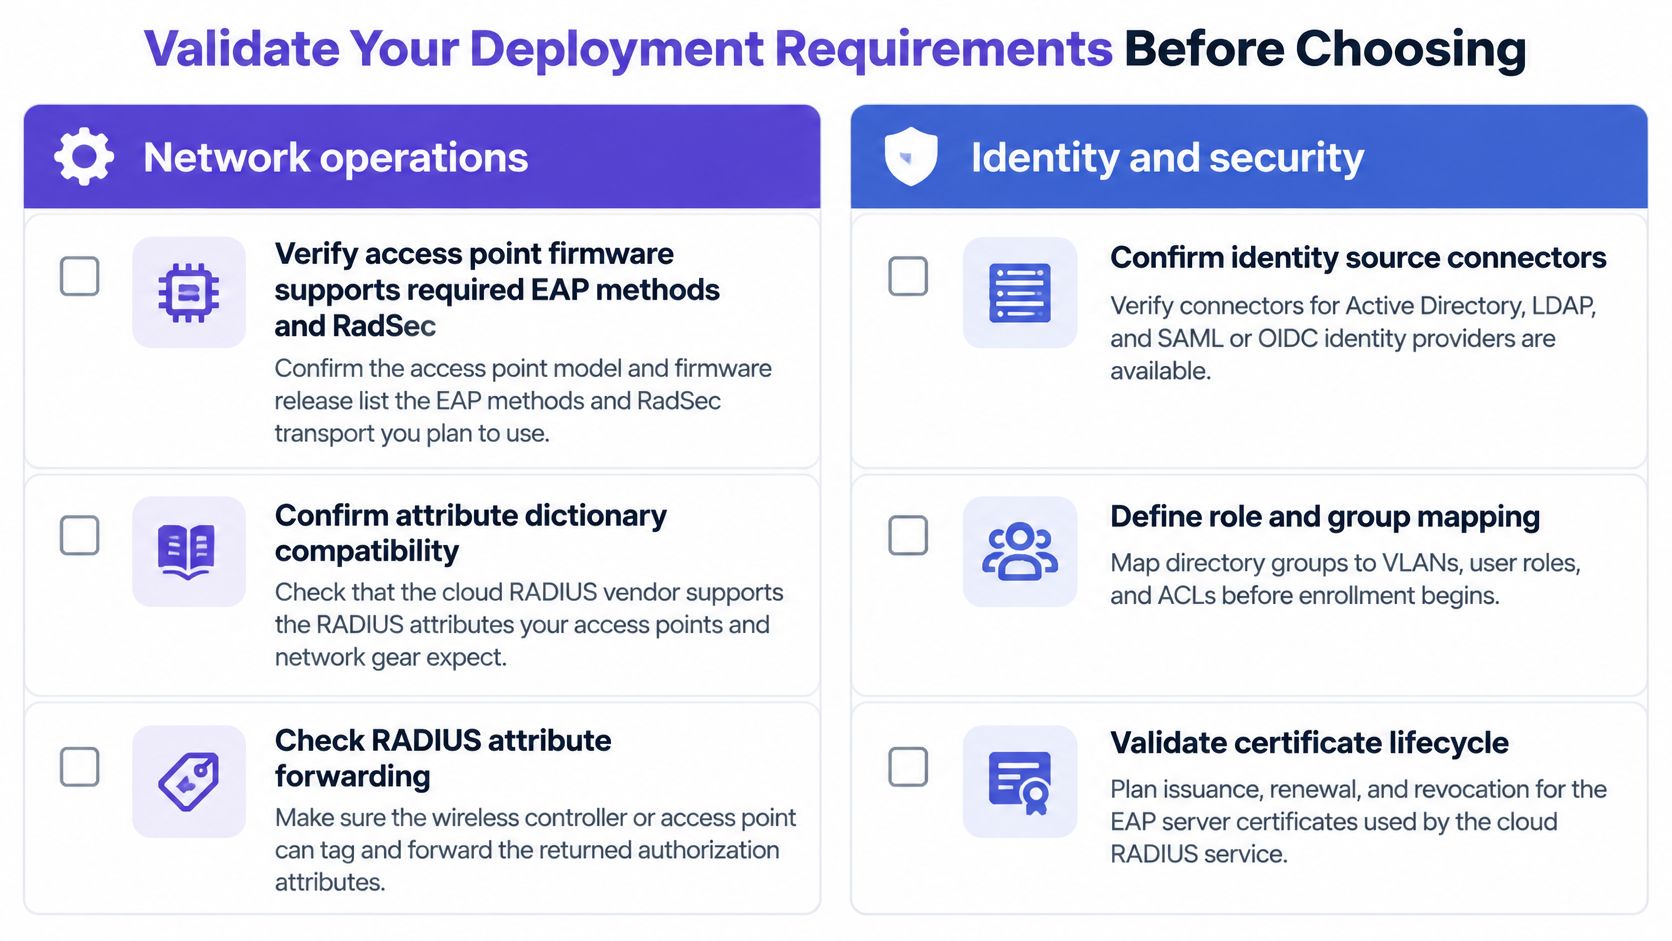
依角色指派驗收標準
- 網路維運:記錄無線基地台型號與韌體、所需的 EAP 處理方式、傳輸支援以及屬性字典。示範端點容錯移轉、檢查傳回的屬性,並透過流量測試驗證執行成效。
- 身分識別與安全:稽核用戶端設定檔中的 CA 信任與預期的伺服器名稱。衡量停用帳戶與終止工作階段的運作表現,並確認記錄匯出、保留與存取控制。
- 設施與物業管理:將員工、訪客、租戶、特許經營商及 IoT 對應至核准的存取政策。為每個群組指派一位就緒引導負責人,並指派一位可啟用緊急存取的授權人員。
- 服務管理:記錄呈報界限、復原條件,以及結案驗證事件所需的證據。
針對混合環境架構,我們的 Purple Access 雲端重疊網路支援 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 與 Fortinet 基地台。我們的 Cloud RADIUS 通常只需一個週末就能取代 Cisco ISE、Aruba ClearPass、Microsoft NPS 及 FreeRADIUS,並透過代管 PKI 自動簽發與更新每張憑證。請將此移轉時間範圍與核准政策及驗證裝置所需的時間分開評估。
使用具代表性的受管筆記型電腦、手機、BYOD 以及受限的 IoT 設備進行試行。執行故障矩陣測試,測量壓力下的驗證成功率與復原時間,並檢查產生的存取權限。只有當您的團隊能夠解釋連線失敗以及授權錯誤的成功連線時,才核准全面推出。
Purple Access 在您現有的無線基礎架構上提供受管雲端 RADIUS 和 PKI,以實現身分驅動的存取。請造訪 Purple Access 安排由工程師主導的設計會議,並備妥您的無線基地台清冊、身分流程和斷線應變需求,以便在遷移前定義可衡量的試行計畫。


