
預先共用金鑰解析:運作方式與其局限性
Published

有人離開了您的團隊,但他們的手機仍然存有 WiFi 密碼。您可以變更該密碼,但問題在於收銀機、印表機、攝影機以及沒人記得設定過的溫控器,也全都使用相同的密碼進行連線。加密功能運作可能完全正常,但您當前棘手的問題,是如何在不干擾其他所有人的情況下移除其存取權限。
這就是預先共用金鑰(通常寫作 pre-shared keys (PSK))背後的實際挑戰。它們部署起來很直接,但核發、追蹤與淘汰它們的方式,其重要性絕不亞於密碼編譯技術本身。
目錄
- 預先共用金鑰的運作方式
- 共用、專屬與企業級金鑰比較
- 為何單一共用密碼會成為風險負擔
- 如何在不遺失裝置連線的情況下輪換共用金鑰
- WPA3-Personal 如何改變密碼問題
- 如何針對每台裝置或租戶執行專屬金鑰
- 確認共用金鑰是否仍適用
預先共用金鑰的運作方式
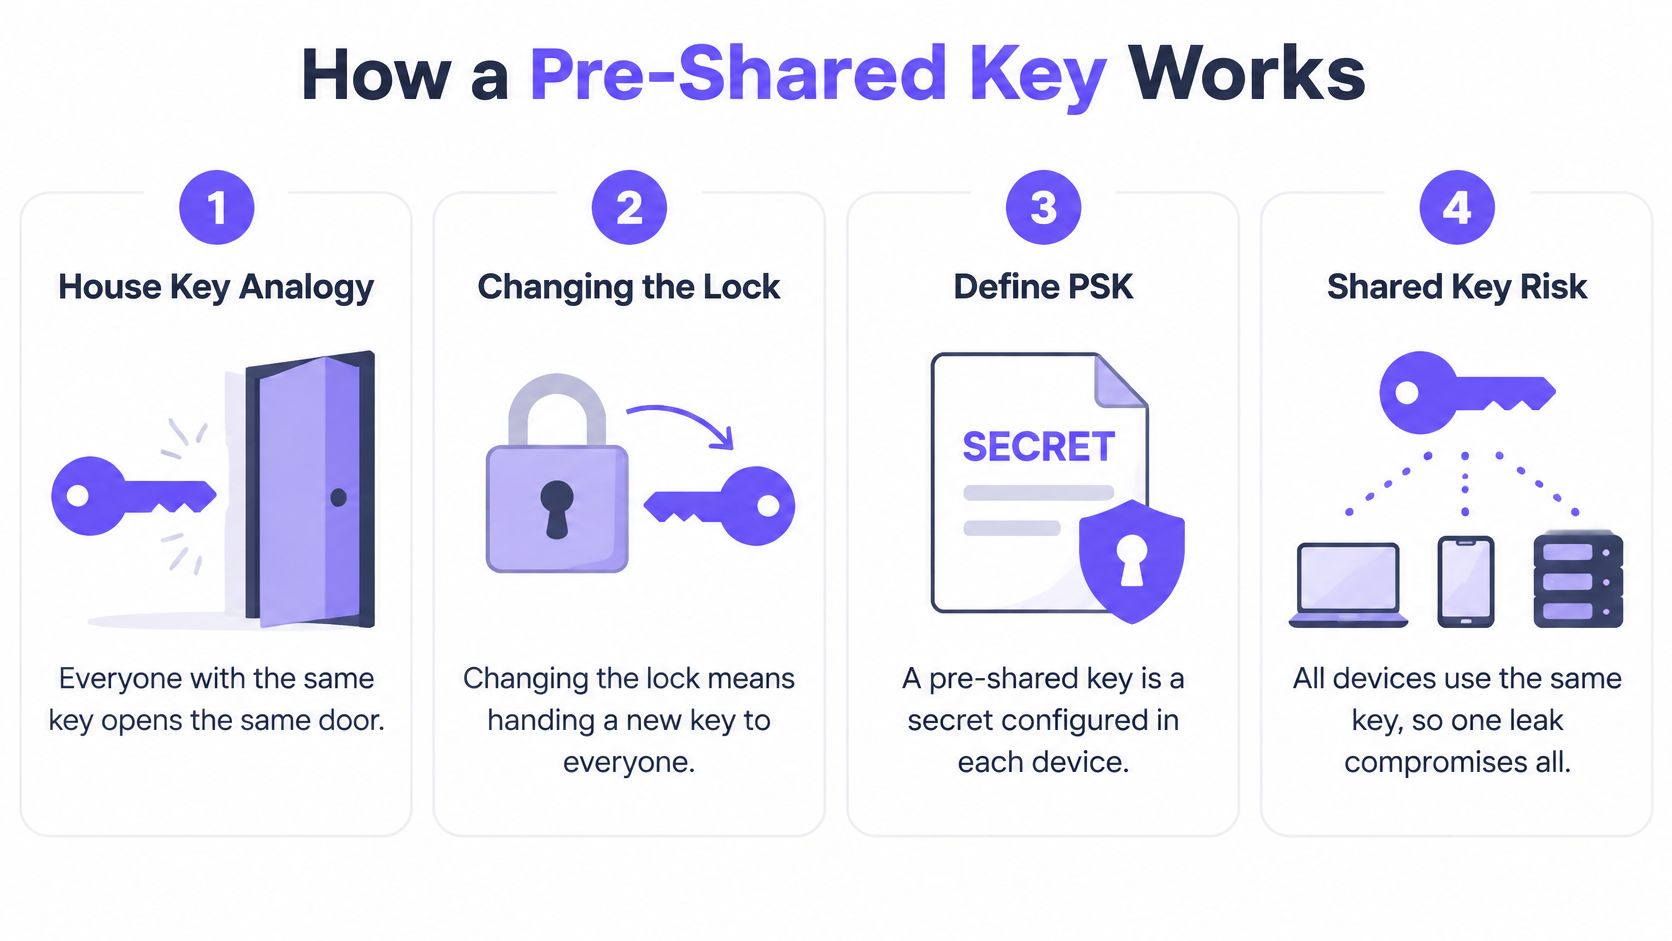
共用的 WiFi 密碼就像複製給每個需要進入的人的家門鑰匙。每個持有複本的人都能打開同一扇門。如果有人搬走後仍保留複本,換鎖就意味著必須向每個仍住在那裡的人發放更換後的鑰匙。
預先共用金鑰(pre-shared key)是預先在存取點以及連線至該存取點的裝置上所設定的密鑰。在 WPA2-Personal 中,您通常會在路由器設定中輸入密碼詞組,然後在每部裝置上輸入該密碼詞組。存取點不需要個別的驗證伺服器,就能判定連線裝置是否知曉該密碼。
此圖表遵循該共用金鑰關係。
筆記型電腦連線時的運作原理
假設您在筆記型電腦上輸入辦公室的 WiFi 密碼詞組,連線將透過幾個獨立的操作依序進行:
- 準備密鑰。筆記型電腦使用設定好的密碼與網路名稱來衍生金鑰資料。存取點則擁有相應的資料。
- 證明持有。在 WPA2 四向交握期間,裝置會交換資訊以驗證彼此是否持有相符的密鑰。密碼本身不會被傳輸。
- 建立傳輸金鑰。交握過程會衍生出一個成對暫態金鑰(Pairwise Transient Key),用來保護該用戶端與存取點之間的傳輸流量。
重要的區別在於您輸入的長期憑證與連線所使用的加密金鑰。兩者彼此相關,但並非可互換的名詞。
為何這種模式變得普及
WPA 最初是作為脆弱的 WEP 系統之過渡替代方案而推出,而 IEEE 802.11i 則在 2004 年 6 月 24 日正式通過核准後,成為 WPA2 的技術基礎,詳見 IEEE 802.11i 歷史記錄。WPA2-Personal 提供了比 WEP 強大許多的防護,且組織無需維運驗證伺服器。
這種組合適合家庭和小型企業:設定無線基地台、向人員提供密碼並連線他們的裝置。維運負擔會在稍後出現,即管理員必須決定誰應繼續保有該機密。
實用原則:請將 WiFi 密碼視為具有擁有者與汰換流程的存取憑證,而非僅僅是一項路由器設定。
共用金鑰、專屬金鑰與企業級金鑰比較
依控制權與責任歸屬比較的金鑰模型
| 模式 | 憑證持有者 | 單獨撤銷單一使用者 | 個別使用者稽核軌跡 | 所需基礎架構 |
|---|---|---|---|---|
| 共用 WPA2-Personal 密碼詞組 | 所有使用者與裝置共用一組密碼詞組 | 否 | 否 | 僅需無線基地台 |
| 共用 WPA3-Personal (SAE) 密碼 | 所有使用者與裝置共用一組密碼 | 否 | 否 | 無線基地台與支援 WPA3 的用戶端 |
| 依個別裝置或個別租戶專用的 PSK | 每台裝置、每位人員或每個租戶一組金鑰 | 是 | 部分,依金鑰身分識別 | 支援每金鑰 PSK 的無線基地台或 RADIUS |
| 搭配 EAP 的 802.1X (WPA2/WPA3-Enterprise) | 每位使用者擁有獨立帳戶或憑證 | 是 | 是,具備身分對應與記錄功能 | RADIUS 伺服器與身分目錄或憑證基礎架構 |
請先閱讀撤銷欄位。它會告訴您當有人離職、遺失裝置或洩露憑證時,管理員可以採取哪些措施。其他實用的問題包括:由誰持有該憑證、記錄可識別出哪些內容,以及您準備管理哪些支援基礎結構。
共用的 WPA2 和 WPA3 資料列在維運上看起來很相似,因為升級密碼驗證並不會改變知道密碼的人員。這兩種共用模型都無法僅僅因為無線基地台接受了憑證,就識別出使用該憑證的人員身分。
專屬金鑰識別的是憑證,不一定代表特定人員
透過個別裝置或個別租戶的 PSK,網路可以在同一個無線網路名稱(即 SSID)上識別不同的憑證。受支援的系統可將這些憑證與不同的網路原則建立關聯,包括 VLAN 指派與頻寬控制,如 NIST 的無線安全指南 中所述。
然而,名稱為「公寓訪客」的金鑰並不代表個別身分。如果租戶在其裝置間共用該金鑰,稽核追蹤只會識別出該租戶的憑證,而無法識別出是哪個人持有特定裝置。良好的資產盤點記錄能讓這種區別變得實用,而非造成誤導。
企業級驗證加入身分識別服務
搭配 EAP 的 802.1X 將驗證轉換為以身分為基礎的程序,通常使用 RADIUS 以及使用者帳戶或憑證。當管理員需要將存取決策與在職狀態、裝置註冊或憑證有效性相互連結時,這對於託管的員工裝置來說是更合適的解決方案。
額外的工作包括設定驗證服務、佈建用戶端以及維護信任設定。我們對 WPA2-Enterprise 與 Personal 的說明涵蓋了該部署差異。
請針對您日常最棘手的情況進行選擇,而不是最容易設定的筆記型電腦。承包商的離開、住戶的遷出,或是無法執行企業驗證的無介面感應器,比起一次成功的連線測試,更能為您指明合適的模型。
為什麼單一共用密碼會成為風險負擔
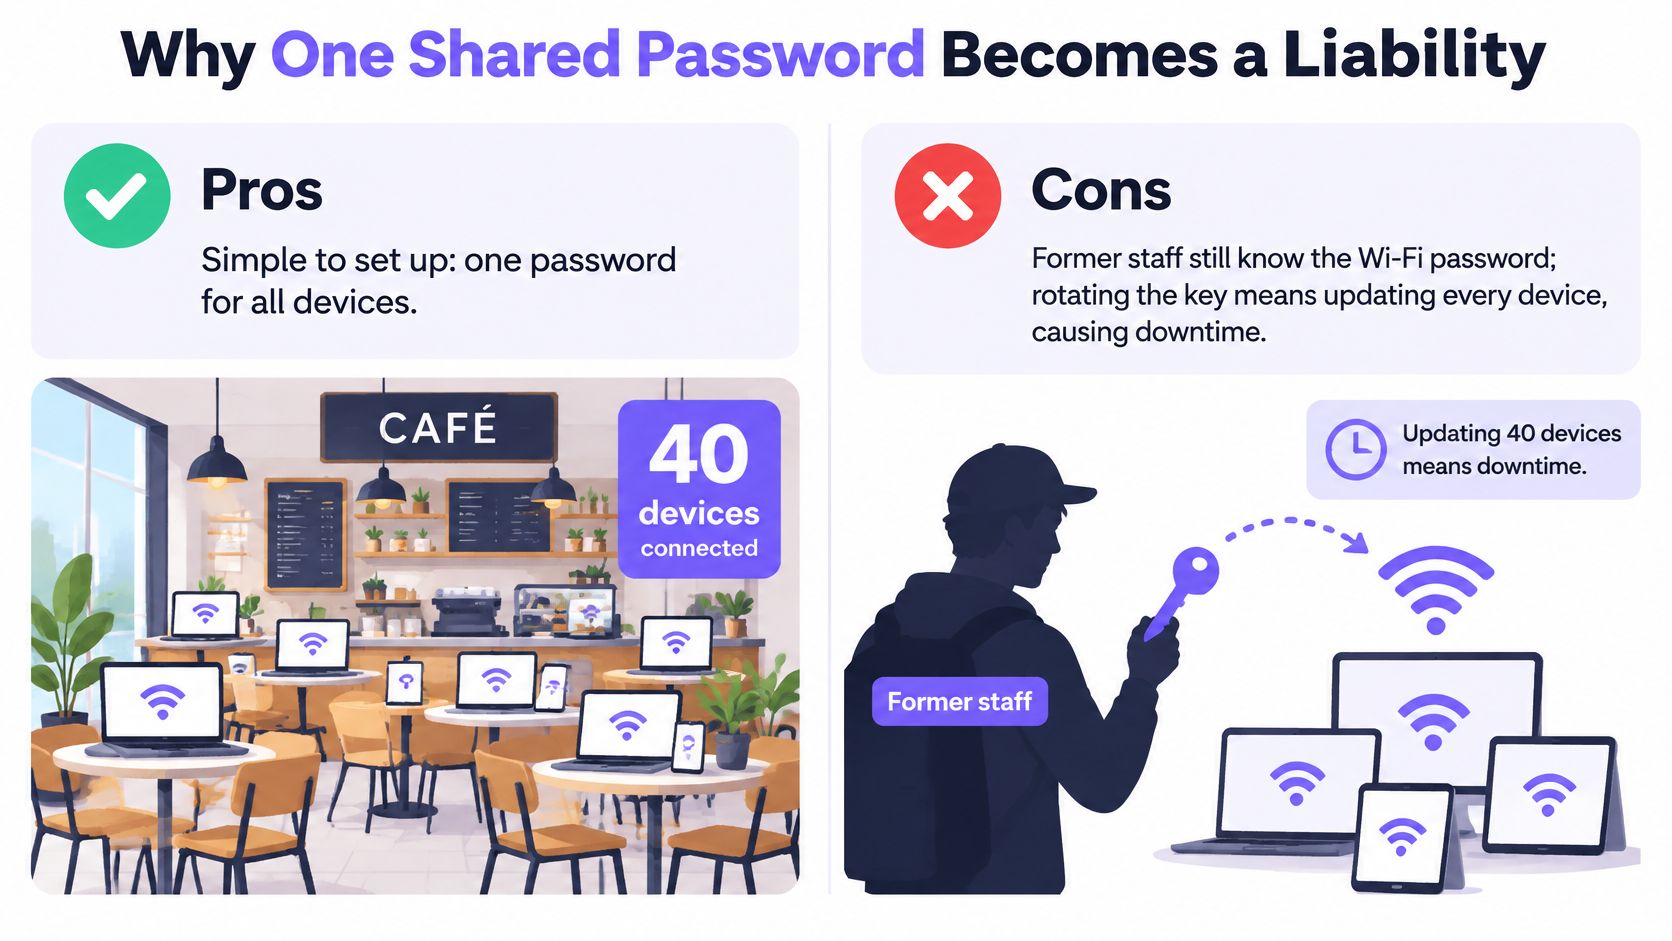
假設一家咖啡廳大約有四十部已連線裝置,而一位前員工仍然知道其 WiFi 密碼。從排班表上刪除他們的名字,對網路環境不會產生任何改變。除非咖啡廳擁有另一種有效的存取控制機制,否則管理員必須更換共用憑證,並更新每部合法裝置的設定。
這就是共用爆炸半徑:外洩的憑證可讓未經授權的裝置獲得與合法持有者相同的網路存取權限。這雖然不會自動攻破每個防火牆或解密每個應用程式,但卻消除了共用密碼的障礙。
設定時的便利,往往會演變成維護時的困擾。
密碼強度解決的是不同的問題
根據 NIST 的 金鑰管理建議,其指南指出 PSK 必須安全地分發,且指定的 PSK 密碼編譯套件應提供至少 112 位元的安全性強度。這是安全性強度的要求,而非通用的字元長度規則。
密碼管理器隨機產生的密鑰,與員工根據公司名稱和成立年份所編造的詞組截然不同。在 WPA2-Personal 中,擷取到適當驗證交換的攻擊者可以在離線狀態下測試猜測的密碼。可預測或重複使用的密碼複雜詞組會讓這項工作變得更加容易。
然而,強度再高的密鑰也無法告訴您究竟是誰使用了它,也無法阻止授權人員將其複製並貼在訊息中傳送給他人。當員工同時連線個人設備時,BYOD 的資安風險 使得憑證擁有權與裝置盤點顯得尤為重要。
根據網路使用者媒合相應的存取權限
以下建議說明的是適合的營運模式,而非該產業中所有組織都必須一體適用的法定要求。
何時可以使用共用金鑰
| 網路使用情境 | 是否可接受共用金鑰? | 主要原因 |
|---|---|---|
| 單一家庭住家 WiFi | 通常可以 | 單一家庭、易於管理的裝置清單以及長隨機密碼片語 |
| 人員編制穩定的中小型辦公室 | 可以,但需有輪替計劃 | 成員有限,但人員離職仍需要更換憑證 |
| 飯店或酒店式公寓 | 不行,不適合作為通用存取模型 | 流動的訪客和員工需要分開管理存取權限 |
| 住宅大樓或共居空間 | 不行 | 住戶和外包商需要分開撤銷權限 |
| 共用 IoT 裝置,如門鎖和感測器 | 不行 | 建築設施裝置的使用週期長於訪客,需要各自專屬的金鑰 |
| 醫療照護、教育或零售業員工裝置 | 不行,需要個人責任歸屬的場合不適用 | 稽核與適用的法規遵循義務需要與身分連結的記錄 |
在家庭環境中,管理路由器的人通常可以直接協調變更。小型辦公室有時也能做到這一點,前提是有人負責金鑰輪替流程,並清楚掌握每一台連線裝置。
飯店和住宅物業面臨著不同的生命週期。訪客的權限應在退房離開時結束,且不應中斷門鎖、其他住戶或維護承包商的連線。門鎖和感應器應保留各自的憑證,直到硬體生命週期需要更換為止。
具有稽核義務的員工網路需要的不能只是已連線裝置的位址清單。管理員需要能夠將存取權限與可追責的身分相互連結的記錄。
高強度加密解決的是傳輸流量是否受到保護的問題;憑證管理解決的則是非經授權者能否進入系統的問題。
共用 PSK 能簡化初期的管理工作。然而,當管理員僅為了撤銷存取權限,就必須反覆協調無關的人員與裝置時,這項做法便得不償失。
輪換共用金鑰而不遺失裝置連線
當您尚無法部署個別管理的憑證時,定期輪替是很有用的權宜之計。請將其視為一項受控的維護變更,配備裝置清冊和復原計畫,而非僅僅在路由器儀表板中快速編輯。
準備變更
確認合法接收者。 列出已連線的設備、裝置擁有者及授權使用者。請納入無人看管的印表機、攝影機、門鎖與承包商工具,並另外記錄不得接收新密碼的前使用者。
產生並保護新密碼。 使用密碼管理工具的隨機密碼產生器,並將結果儲存在受權限限制的管理保存庫中。請確認無線基地台與用戶端所支援的密碼通關詞格式;單靠長度無法證明具備特定安全強度。
安排離峰離線時段。 告知授權使用者連線中斷的時間,以及他們將如何安全地取得存取權限。切勿透過包含前員工或承包商的群組傳送新密碼。
對於不易觸及的裝置而言,事前準備最為關鍵。針對安裝在天花板上的攝影機或上鎖機房中的控制器等設備,請確保具備本機管理權限、安裝詳細資料以及指定的負責人員。
重新連線並驗證
變更無線基地台設定。 在目標無線網路上一致套用新的憑證。請保留一個不依賴您正在更換之 WiFi 憑證的管理連線。
依運作優先順序更新裝置。 從關鍵設備開始,然後分批處理剩餘的清冊裝置。單獨追蹤失敗情況,而不是為了配合被遺忘的裝置而恢復舊密碼。
核對用戶端清單。 將控制器的已連線用戶端與您的清冊進行比對。測試每台關鍵裝置提供的服務,而不僅僅是確認其顯示為已關聯。
記錄變更結果。 記錄變更日期、原因、負責的管理員以及需要手動介入的裝置。移除過時的設定記錄,以免有人不小心重新發布已停用的憑證。
變更控制檢查:已連線但無法連線至其付款服務的刷卡機,仍屬於未解決的服務中斷問題。
每次輪替都會重現這項協調工作的大部分流程。請保留您建立的清冊,因為它也是發放較小範圍憑證的起點。
WPA3-Personal 如何改變密碼問題
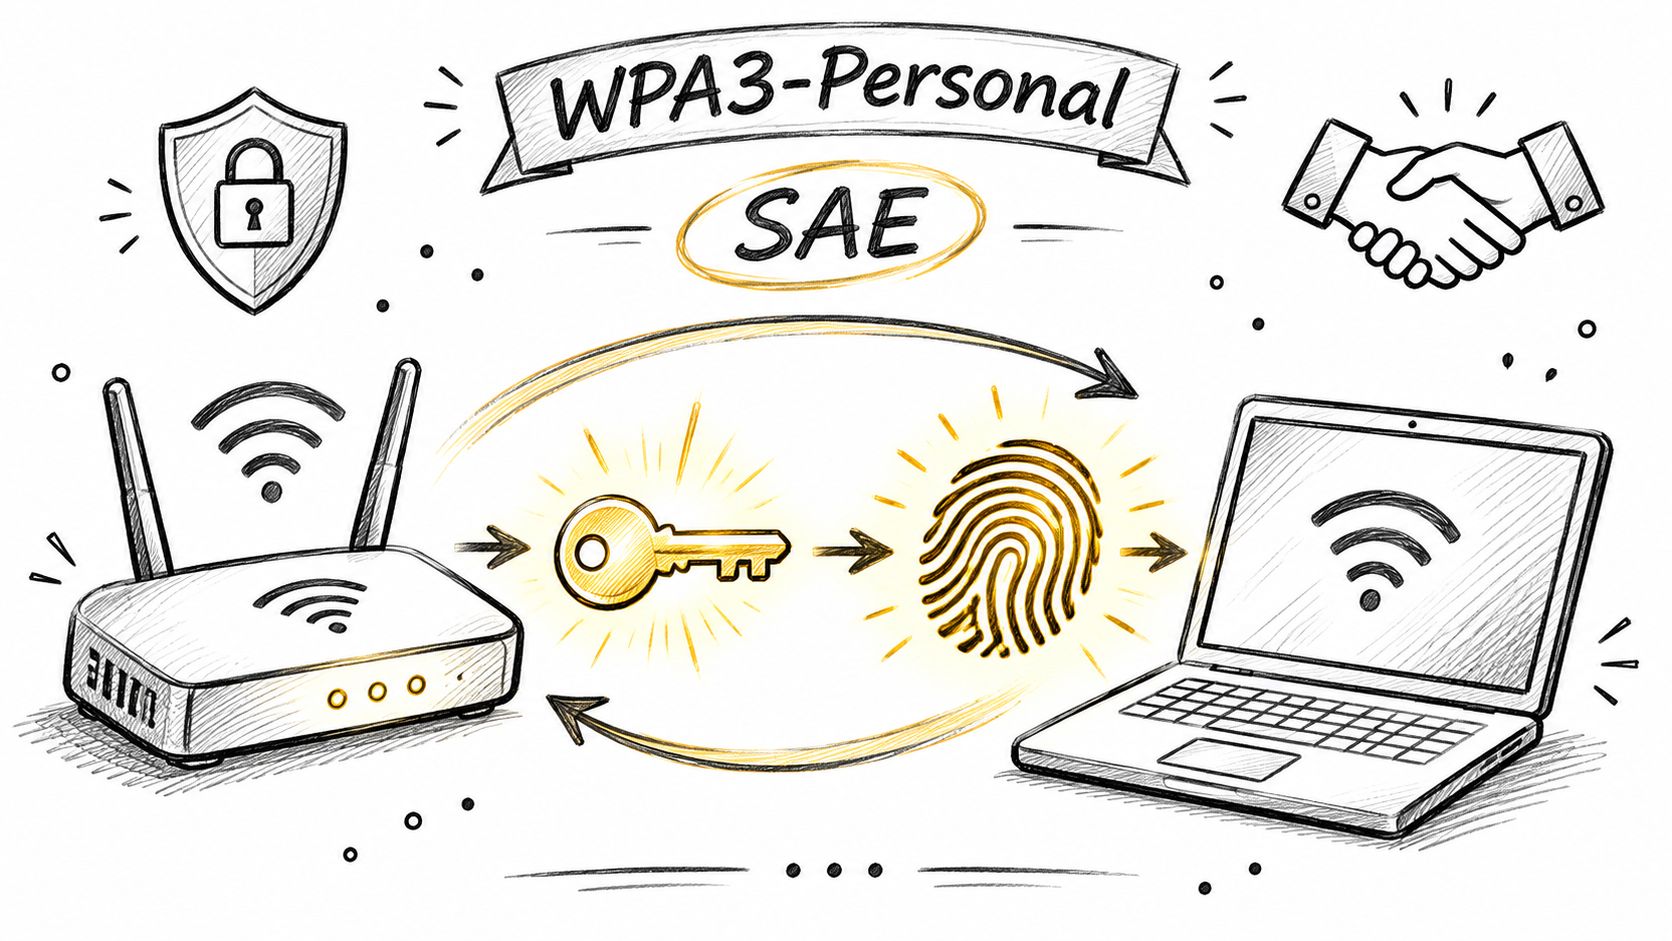
WPA3-Personal 將 WPA2-Personal 的 PSK 驗證機制取代為對等同時驗證 (SAE)。使用者仍需輸入密碼,但裝置會使用不同的程序來建立連線的金鑰資料。
本圖突顯了參與該驗證關係的裝置。
SAE 帶來的改善
SAE 會在傳統四向交握衍生工作階段金鑰之前,為每次用戶端關聯建立全新且獨立的成對主金鑰(Pairwise Master Key)。WiFi Alliance 部署指南 說明了如何防範被動側錄的離線字典攻擊,並提供完全轉向保密性。
這些防護機制分別因應不同的情境:
- 已截獲的驗證流量。觀察者無法將被動側錄內容作為無限制離線猜測密碼的工作表。密碼猜測需要與驗證器進行主動互動。
- 後續密碼外洩。日後即使密碼曝光,也不會揭露先前工作階段的主金鑰,因此無法用來解密先前截獲的流量。
這屬於架構上的改進,而非建議設定更複雜的密碼。它改變了攻擊者利用側錄之驗證流量所能採取的行動。
如需隨附的視覺化說明,請觀看下方影片。
請勿將過渡模式誤認為已完成全面移轉
WPA2/WPA3 過渡網路可相容舊型用戶端,但這些用戶端仍使用 WPA2。啟用混合設定並不會讓每次連線都獲得 SAE 的保護。
切換之前,請檢查無線基地台、印表機、IoT 設備和管理系統是否具備相容的設定和韌體。在測試 SSID 上針對具代表性的一組用戶端進行試行,包括在斷電後無人值守時能重新連線的裝置。
請將舊型用戶端置於獨立的原則控制之下,並限制其僅能存取所需的服務。記錄其擁有者與汰換方案,切勿將其視為不明原因的例外狀況。
SAE 同樣無法從多人共用的密碼中建立個別身分識別。WiFi 聯盟的 WPA3 部署選項 有助於區分更強大的密碼驗證,與可究責存取機制的個別需求。
本週請匯出用戶端清單,並標記支援 WPA3 的裝置。為所有其餘的 WPA2 裝置指派負責人,並記錄保留該裝置的具體原因。
如何針對個別裝置或租戶執行專屬金鑰
首先檢查控制器的每金鑰 PSK 功能。各廠商使用的名稱和佈建方法有所不同,因此在規劃推廣之前,請先確認是否支援憑證指派、VLAN 原則、到期與工作階段終止。
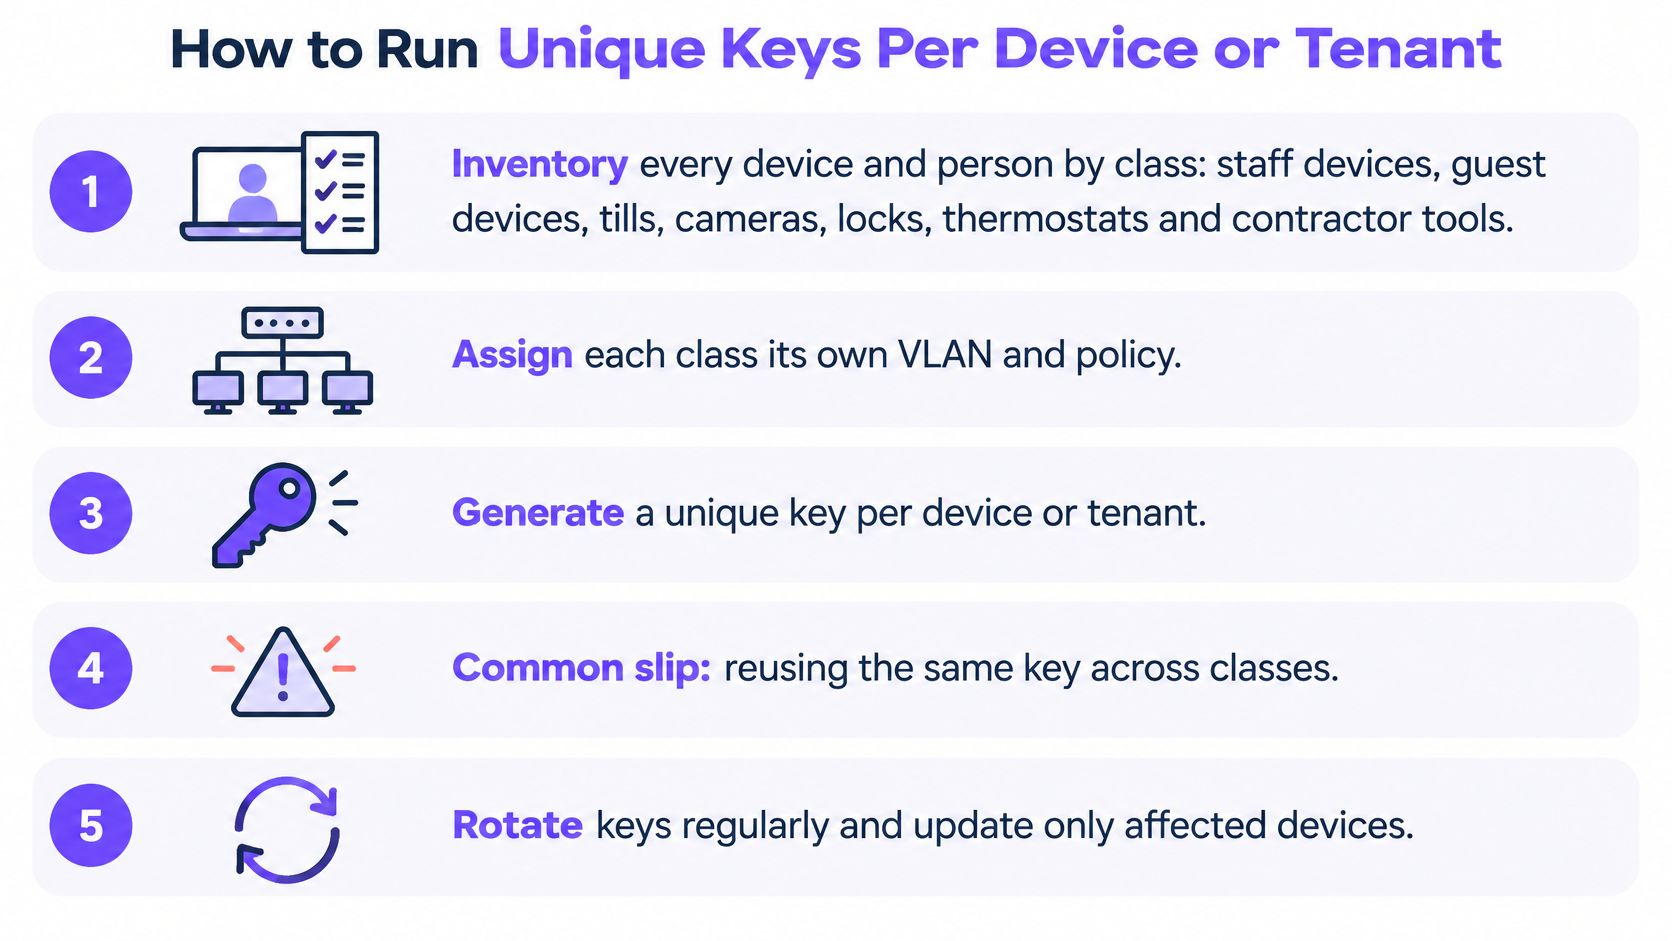
單獨管理金鑰的價值,在於其記錄能讓管理員清楚得知其所屬項目及何時應予移除。本檢查清單列出了核心維運工作。
依據實際生命週期核發憑證
按裝置類別和擁有者清點清單。區隔員工裝置、訪客筆記型電腦、收銀機、攝影機、門鎖、溫控器及外包商工具。記錄各類別所需的服務;將門鎖和員工手機放在相同的憑證下會產生不必要的相依性。
選擇撤銷界限。當裝置需要獨立移除時,為每台裝置核發一把金鑰;當租戶是預期的管理單位時,則依租戶核發。請勿將已汰換裝置的金鑰重複用於其替代裝置,因為這會將舊憑證帶入新的生命週期。
在支援的情況下綁定金鑰。將憑證與目標裝置的 MAC 位址關聯,以防止隨意轉移至其他裝置。MAC 綁定並非硬體身分的密碼編譯證明,且私人位址行為需要經過測試,以免合法裝置意外失去存取權限。
套用正確的網路原則。根據信任度和功能指派 VLAN,然後設定強制執行隔離的閘道或防火牆規則。單憑 VLAN 標籤並無法阻擋流量,頻寬限制也無法提供隔離;請使用 IoT 網路分段 來定義每個裝置類別可存取的目的地。
在以具代表性的裝置測試原則之前,切勿核發存取權限。例如,溫控器可能需要存取其管理服務,但沒有理由連線到員工筆記型電腦或刷卡機。
有計畫地停用存取權限
設定適當的到期日。 為訪客和包商設定與其預訂或工作關聯的結束日期。建築設備則需要採用以硬體為基準的生命週期,這樣訪客離開時才不會導致房間門鎖或溫控器失效。
撤銷並測試結果。 當憑證擁有者離職或裝置汰換時,請移除該憑證,並確認所有使用中工作階段均已結束。請同時測試已連線的裝置以及新的連線嘗試,因為拒絕未來的驗證並不一定會終止現有的工作階段。
定期審查記錄。 核對已核發的金鑰、連線記錄以及資產清冊。調查擁有者不明、工作單已過期或出現非預期裝置關聯的憑證,而不是直接自動延展。
請確保記錄具有實質意義。金鑰識別碼應能對應到擁有者或資產記錄,且管理員應能解釋原則變更的原因,而無須翻找個人訊息。
健康的運作狀態看起來平穩無事:異常極少、設定明確的到期日,且資產清冊記錄與實際連線相符。當裝置故障或租用期結束時,管理員只需變更受影響的記錄,而不必協調整棟大樓。
確認共用金鑰是否仍然適用
關鍵問題並不在於共用密碼能否加密無線流量,而是在於您的團隊能否在所有持有密碼的人員存取網路期間,妥善管理每一個人。
請使用以下決策準則:
- 憑證持有者。您是否能識別目前擁有存取權限的授權人員與裝置?
- 人員流動。員工離職、臨時工作或租戶異動是否經常產生權限移除作業?
- 網路隔離。門禁鎖、收銀機、訪客或承包商工具是否必須予以隔離?
- 稽核軌跡。您的記錄是否能將存取決策與個人、裝置或租戶建立關聯?
- 適用標準。是否有合約或合規要求規範無線憑證的變更?
優先試行造成最多工作量的案例
切勿等到各項準則均宣告失守。如果您無法移除承包商的權限,或無法提供必要的存取紀錄,就已經有充分具體的理由去測試不同的模式。
對於適用的支付卡環境,PCI DSS v4.0.1 規範 2.3.2 要求在任何知悉無線金鑰的人員離職時皆須更換金鑰。這使得廣泛共用的憑證在維運上變得格外困難。
保持試行範圍聚焦:選擇有明確存取問題的站點、樓層或裝置類別。讓它與現有網路並行運作,並根據已完成的撤銷工單、服務持續性及可用的稽核佐證來評估,而非僅憑連線成功與否。
Purple Access 是一個可與您目前控制器一併評估的選項:我們支援可單獨撤銷的金鑰、防止隨意分享金鑰的 MAC 綁定,以及可在支援的存取點上終止即時工作階段的 RADIUS 授權變更(Change of Authorization)。在擴大部署之前,建議先使用實際的人員離職情境測試這些控制措施。
一個實用的驗收測試很簡單:在維持門鎖、溫控器和員工手機連線的同時,移除承包商的權限。請將驗證記錄和工作階段終止證明與變更工單一同留存,以便其他管理員驗證結果。
Purple Access 可在您現有的存取點上,為裝置、人員與租戶提供個別金鑰和網路原則。請造訪 Purple Access 安排試行方案,並在不干擾無關裝置的情況下,於現行網路環境中測試金鑰的發放與撤銷。


