
Krankenhaus-WiFi-Netzwerkdesign: Segmentierung und Verfügbarkeit
Published
Empfehlungen für Krankenhaus-WiFi beginnen meist mit neueren Access Points, mehr Abdeckung und einem separaten Gastnetzwerk. Das ist der falsche Ansatzpunkt. Ein Krankenhaus-WiFi-Netzwerk sollte mit einer entscheidenden Frage beginnen: Welche klinischen Workflows werden unsicher, wenn die Verbindung ausfällt, und welche Verbindungen dürfen niemals zugelassen werden?
Betrachten Sie drahtlose Netzwerke als Teil eines Patientensicherheitssystems und nicht als aufgewertetes Komfortangebot im Warteraum. Erstellen Sie vor der Beschaffung drei Arbeitsdokumente: eine Segmentierungskarte, eine Tabelle für klinisches Failover und eine Abnahmetestmatrix. Diese Ergebnisse sorgen dafür, dass sich Ingenieure, klinische Teams und das Gebäudemanagement darüber einig sind, was das Netzwerk leisten muss, was es blockieren muss und wie sie die Funktionsfähigkeit nachweisen.
Inhaltsverzeichnis
- Welche Benutzer und Geräte das Netzwerk gemeinsam nutzen
- Welche klinischen Geräte sich allein auf WiFi verlassen können
- So planen Sie Abdeckung und Kapazität vor der Installation
- So validieren Sie Roaming und Interferenzen vor Ort
- Vertrauensgrenzen durchsetzen und Identitäten verwalten
- So überwachen und belegen Sie die Compliance im Laufe der Zeit
- Kartieren Sie Ihre Segmente vor dem Hardwarekauf
Welche Benutzer und Geräte das Netzwerk gemeinsam nutzen
Ermitteln Sie vor dem Kauf von Access Points, wer sich verbindet und was passiert, wenn deren Datenverkehr am falschen Ort landet. Das Smartphone eines Besuchers und ein Telemetriemonitor nutzen zwar möglicherweise dieselbe Funkinfrastruktur, dürfen sich jedoch niemals dieselbe Vertrauensstellung teilen.
Diese Diskrepanz ist nicht neu. Eine weltweite Umfrage unter mehr als 100 IT-Fachkräften im Gesundheitswesen, über die 2016 im Becker's Hospital Review berichtet wurde, ergab, dass 77 % der Krankenhäuser Drahtlosnetzwerke in erster Linie für den Gastzugang nutzten, während 64 % medizinische Geräte über Drahtlosnetzwerke verbanden. Dabei handelt es sich um historische Ergebnisse und nicht um einen aktuellen Standard für die Nutzung, sie verdeutlichen jedoch das Designproblem: Gastdienste und klinische Infrastruktur koexistieren.
Datenverkehrsklassen, Segmente und Zugriffsregeln
Nutzen Sie dies als vorgeschlagene Richtlinienkarte, nicht als Anforderung, für jede Zeile ein separates SSID zu erstellen.
| Datenverkehrsklasse | Typische Geräte | Segment | Zugriffsmethode | Zulässige Ziele |
|---|---|---|---|---|
| Gäste und Besucher | Private Smartphones und Laptops | Offenes Netzwerk, Gäste-VLAN | Captive Portal oder Passpoint | Nur Internet |
| Patienten | Eigene Smartphones und Tablets | Offenes Netzwerk, Patienten-VLAN | Captive Portal | Nur Internet |
| Unternehmensgeräte von Mitarbeitern | Verwaltete Laptops und Smartphones | Sicheres Netzwerk, Mitarbeiter-VLAN | EAP-TLS-Zertifikat | Klinische Anwendungen und kIS |
| Eigene Geräte von klinischem Personal | Eigene Smartphones und Tablets von Ärzten | Eingeschränktes BYOD-VLAN | MDM-Registrierung und Zertifikatsauthentifizierung | Nur genehmigte KIS-App |
| Klinische Arbeitsstationen und Visitenwagen | Arbeitsstationen und mobile Visitenwagen | Klinisches VLAN | Zertifikat oder individueller Geräteschlüssel | KIS und klinische Systeme |
| Biomedizinische Geräte | Infusionspumpen, Monitore, Telemetrie | Biomedizinisches VLAN | Individueller Geräteschlüssel | Nur Server genehmigter Anbieter |
| Gebäude- und IoT-Systeme | Ausweise, Sensoren, HKL, Aufzüge | IoT-VLAN mit gerätespezifischen Richtlinien | Individueller Geräteschlüssel | Nur benanntes Backend |
| Auftragnehmer und Lieferanten | Laptops von Technikern | Auftragnehmer-VLAN | Zeitlich begrenzte Anmeldeinformationen | Nur zugewiesene Systeme |
Zulässige Ziele müssen zu durchsetzbaren Regeln werden. Ersetzen Sie „Anbieterserver“ durch die genehmigten Anwendungs-Endpunkte und erfassen Sie notwendige unterstützende Dienste wie Namensauflösung und Zeitsynchronisierung separat. Verwenden Sie eine eng gefasste Anwendungsanforderung nicht als uneingeschränkten Server-Netzwerk-Zugriff.
Gebäudesteuerungen und Kommunikations-Badges benötigen ebenfalls unterschiedliche Richtlinien, selbst wenn sie im Inventar zusammengefasst sind. Die Gebäudetechnik verwaltet die Aufzugssteuerung; die klinische Leitung ist eventuell für den Badge-Workflow zuständig. Administrative Zugriffsrechte und Ausfallkonsequenzen sind nicht austauschbar.
Praktische Regel: Jede Zeile benötigt einen benannten Verantwortlichen, einen Anmeldedaten-Lebenszyklus und eine explizite Zielliste, bevor Ingenieure das Segment aufbauen.
Erfassen Sie die Gerätefunktionen im Inventar. Die MDM-Registrierung ist eine Verwaltungsvoraussetzung, kein Authentifizierungsprotokoll, und ältere biomedizinische Geräte unterstützen möglicherweise keine Zertifikate. Dokumentieren Sie diese Einschränkung als Ausnahme mit einem Verantwortlichen, anstatt die Richtlinie für die gesamte Klasse zu schwächen.
Welche klinischen Geräte sich allein auf WiFi verlassen können
Betrachten Sie die kontinuierliche Patiententelemetrie. Ein Monitor, der mit einem Access Point verbunden bleibt, hat seine Messwerte oder Alarme nicht zwingend an die empfangende Anwendung übermittelt. Die klinische Absicherung muss den gesamten Arbeitsablauf abdecken, einschließlich des Verhaltens des Personals bei Unterbrechung der Remote-Sichtbarkeit.
Die ASHE-Leitlinien zur drahtlosen medizinischen Telemetrie weisen auf Einschränkungen bezüglich Interferenzen, Sicherheit und Interoperabilität in unlizenzierten Frequenzbändern hin und empfehlen die Nutzung des lizenzierten medizinischen Telemetriespektrums, wenn eine unterbrechungsfreie Überwachung essenziell ist. Das lizenzierte Spektrum ist eine Designoption, kein Ersatz für die Validierung des Überwachungssystems.
Geräteklassen, Eignung der Konnektivität und Failover-Tests
Das Folgende ist eine Planungsvorlage. Die Medizintechnik muss bestätigen, dass jede Ausweichlösung existiert, vom Hersteller unterstützt wird und vom Personal bedient werden kann.
| Geräteklasse | WiFi-Eignung | Fallback bei Verbindungsausfall | Failover-Test |
|---|---|---|---|
| Kontinuierliche Patiententelemetrie | WiFi nur nach Validierung überschneidender Abdeckung und klinischer Kontinuität; ziehen Sie lizensierte medizinische Telemetrie in Betracht, wenn die Überwachung nicht unterbrochen werden darf | Validierter lokaler Alarm und kabelgebundenes Backup, sofern unterstützt; andernfalls ein genehmigter alternativer Überwachungs-Workflow | Schalten Sie in einem kontrollierten Test einen Access Point auf der überwachten Station aus |
| Infusionspumpen | WiFi mit redundanter Access-Point-Abdeckung und genehmigtem Verhalten bei Verbindungsabbruch | Validierter lokaler Gerätealarm und manuelle Prüfungen | Starten Sie einen Access Point neu und protokollieren Sie die Wiederverbindungszeit |
| Mobile KIS-Visitenwagen | WiFi mit validiertem Roaming | Kabelgebundene Dockingstation und genehmigter Ausfall-Workflow | Fahren Sie mit dem Visitenwagen die gesamte Stationsroute ab |
| Kommunikations-Badges | Durch Richtlinien getrenntes SSID oder VLAN mit validiertem QoS | Kabelgebundenes Hörergerät oder Pager | Führen Sie während eines Access-Point-Neustarts Testanrufe durch |
| Gästegeräte | Best-Effort-WiFi | Nicht für die Versorgung erforderlich | Nicht für den klinischen Einsatz getestet |
Der Verlust der Netzwerkverbindung einer Pumpe und der Ausfall der Behandlungsabgabe sind unterschiedliche Ausfallmodi. Bestätigen Sie, welche Funktionen lokal weiterlaufen, welche Remote-Funktionen stoppen und wie das klinische Personal die Änderung erkennt. Gehen Sie niemals davon aus, dass ein lokaler Alarm die zentrale Überwachung ersetzt.
Testen Sie Abhängigkeiten, nicht nur Funkverbindungen
Eine überlappende Abdeckung bringt nur dann etwas, wenn der Endpunkt den verbleibenden Access Point nutzen kann. Überprüfen Sie die Geräteinteroperabilität, das Authentifizierungsverhalten und die Kapazität des verbleibenden Funknetzes unter Ausfallbedingungen.
Nehmen Sie ein RADIUS Failover in die klinische Failover-Tabelle auf. Testen Sie neue Authentifizierungen und Reauthentifizierungen, wenn der primäre Authentifizierungsdienst oder dessen regionale Verbindung nicht verfügbar ist. Eine aufrechterhaltene bestehende Sitzung ist kein Beweis dafür, dass beides funktioniert.
Ich würde ein Design ablehnen, das WiFi 6 oder WiFi 7 als Argument für die klinische Sicherheit heranzieht. Neuere Funkfunktionen begründen noch keine akzeptable Alarmzustellung, Anwendungskontinuität oder Wiederherstellung. Führen Sie störende Tests mit Testgeräten oder einer zugelassenen Simulation unter klinischer Änderungskontrolle durch - niemals durch einfaches Abschalten der Infrastruktur für die Live-Versorgung.
So planen Sie Abdeckung und Kapazität vor der Installation
Die Beschaffung sollte einem Design folgen, das sowohl das Gebäude als auch die Endpunkte berücksichtigt. Ein Access Point, der für einen modernen Laptop platziert wurde, versorgt ein medizinisches Gerät mit geringer Leistung möglicherweise nicht ausreichend, selbst wenn die Messergebnisse des Laptops gut aussehen.
Richten Sie den Plan an den gerätespezifischen Anforderungen aus, nicht an einem universellen Signalstärkeziel. Nutzen Sie die Dokumentation des Herstellers und die Anforderungen des klinischen Workflows, um einen akzeptablen Dienst zu definieren, und machen Sie diese Anforderungen zum Bestandteil der Kriterien für die Kaufabnahme.
Erstellen Sie das Planungspaket
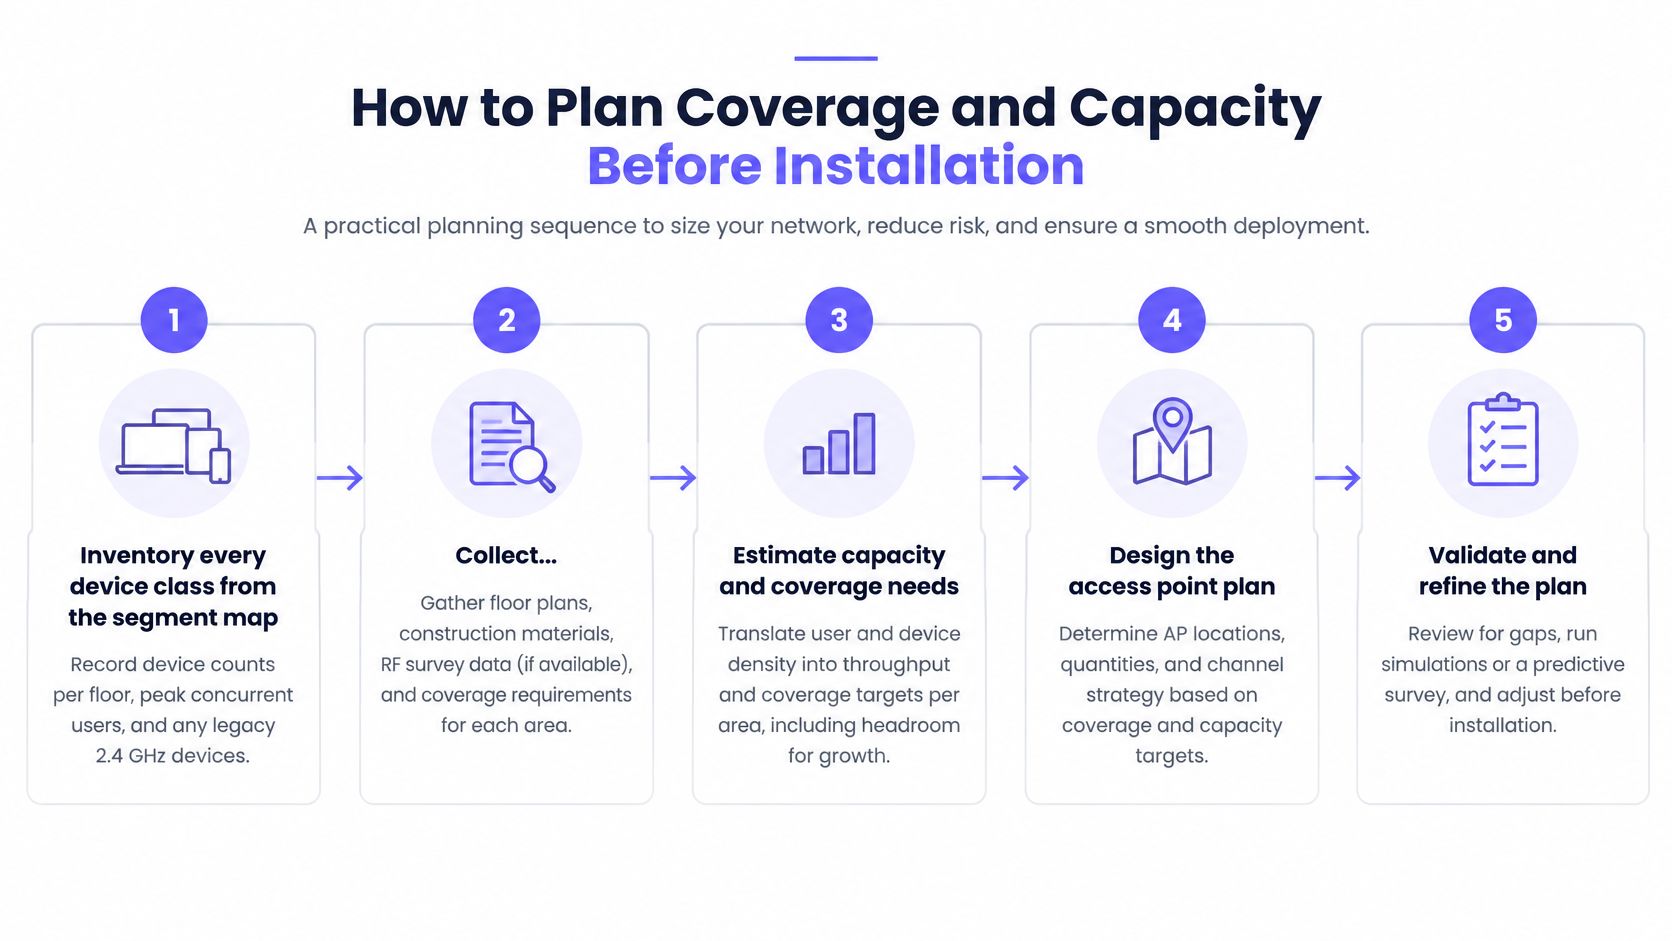
Erfassen Sie jede Geräteklasse aus der Segmentübersicht. Erfassen Sie Geräte pro Etage, die maximale gleichzeitige Nutzung, unterstützte Frequenzbänder und alte 2,4-GHz-Geräte, einschließlich solcher, die eingeschaltet bleiben, aber selten senden. Ein häufiger Fehler besteht darin, Mitarbeiter-Accounts anstelle aktiver Endpunkte zu zählen und Geräte zu übersehen, die zwischen Stationen bewegt werden.
Sammeln Sie Grundrisse und untersuchen Sie die Bausubstanz. Markieren Sie Betonwände, bleiverkleidete Bildgebungsräume, Glasabtrennungen, Aufzugsschächte und Lagerräume und weisen Sie Dämpfungsannahmen zu, die Ingenieure vor Ort validieren können. Betrachten Sie nicht jede Wand als dasselbe Material und verlassen Sie sich nicht darauf, dass eine Architekturzeichnung spätere Umbaumaßnahmen abbildet.
Erstellen Sie das prädiktive HF-Modell. Platzieren Sie Access Points entsprechend den Anforderungen für Patientenzimmer, Behandlungsbereiche und Laufwege und berücksichtigen Sie dabei sowohl die Sendeleistung der Endpunkte als auch die der Access Points. Vermeiden Sie es, jeden schwachen Bereich durch eine Erhöhung der Sendeleistung zu lösen, da der Endpunkt weiterhin einen nutzbaren Rückkanal benötigt.
Modellieren Sie die Kapazität getrennt von der Abdeckung. Schätzen Sie den gleichzeitigen Anwendungsbedarf, die Airtime-Nutzung und die Last ab, die bei einem Ausfall auf benachbarte Funkmodule verlagert wird. Ein abgedeckter Raum kann bei Kanalüberlastung dennoch ausfallen. Nutzen Sie daher ein beruhigendes Abdeckungsdiagramm nicht als Nachweis für ausreichende Kapazität.
Entwickeln Sie den Kanal- und Antennenplan. Steuern Sie Co-Kanal-Überlappungen in Fluren und Patientenflügeln und identifizieren Sie Bereiche, in denen Richt- oder Patch-Antennen die Abdeckung effektiver gestalten können als Rundstrahlantennen. Schreiben Sie nicht überall breite Kanäle vor, ohne die Wiederverwendung von Kanälen, die Geräteunterstützung und die umgebende HF-Umgebung zu berücksichtigen.
Definieren Sie Schwellenwerte für Bestehen oder Nichtbestehen vor der Installation. Legen Sie akzeptable Werte für Zuordnung, Authentifizierung, Paketverlust, Latenz und Anwendungskontinuität für jede kritische Geräteklasse und Route fest. Wenn Schwellenwerte erst bei der Inbetriebnahme festgelegt werden, führt dies dazu, dass Teams das akzeptieren, was das installierte Netzwerk zufällig liefert.
Nutzen Sie die Planungsvisualisierung als Hilfsmittel für Workshops, während Sie die detaillierte technische Checkliste beibehalten.
Beheben Sie Installationsbeschränkungen frühzeitig
Die Einrichtungen sollten Montagepositionen, Kabelwege, Stromversorgung und Wartungszugänge bestätigen, bevor das Modell zu einem Installationsauftrag wird. Ein technisch idealer Standort ist nicht nützlich, wenn Techniker ihn nicht warten können, ohne einen Isolationsraum zu stören oder einen geschützten klinischen Bereich zu betreten.
Identifizieren Sie auch gemeinsame Ausfallpunkte. Benachbarte Access Points bieten keine nennenswerte Resilienz, wenn derselbe fehlerhafte Switch oder dieselbe Stromquelle beide außer Betrieb setzt. Dokumentieren Sie die Infrastrukturabhängigkeiten, die der Failover-Test belasten muss.
Ein prädiktives Modell ist eine Designhypothese. Das unterzeichnete Planungspaket muss erklären, wie das Krankenhaus dieses testen wird.
Das Freigabepaket sollte das HF-Modell, Kapazitätsannahmen, Schwellenwerte für die Abnahme und eine markierte Liste von Bereichen enthalten, die eine Sonderbehandlung erfordern. Medizintechnik und IT sollten dieses gemeinsam prüfen, während die Gebäudetechnik bestätigt, dass die geplante Installation umsetzbar ist.
So validieren Sie Roaming und Interferenzen vor Ort
Akzeptieren Sie die Bereitstellung erst, wenn die Messung nach der Installation die vereinbarten Schwellenwerte für jede kritische Geräteklasse und Route nachweist. Der Ekahau-Leitfaden für Konnektivität im GesundheitswesenWiFi beschreibt die prädiktive Planung gefolgt von einer Validierung von Abdeckung, Kapazität, Interferenzen und Roaming vor Ort. Der wichtige betriebliche Unterschied besteht darin, dass die Vorhersage eine Leistung vorschlägt; Feldtests stellen fest, ob das installierte System diese auch erbringt.
Standorte für Abnahmetests und was zu messen ist
| Teststandort | Was gemessen werden muss | Wiederholen, wenn |
|---|---|---|
| Stationsflure | Übergabezeit, Paketverlust und Kontinuität der Anwendungssitzung | Laufwege bei maximaler Belegung |
| Aufzüge | Roaming-Kontinuität zwischen den Etagen | Bei normaler Nutzung des Aufzugs |
| Bildgebende Abteilungen | Gleichkanalstörungen und Paketverlust | Während des Betriebs der Scanner |
| Patientenzimmer | Abdeckung, Kapazität und Gerätezuordnung | Mit repräsentativem biomedizinischem Datenverkehr |
| Sterilisationsbereiche | Interferenzen im Zusammenhang mit dem Betrieb von Mikrowellen-Sterilisatoren | Während die Sterilisatoren laufen |
Verwenden Sie ein RF-Survey-Tool, gegebenenfalls einen Spektrumanalysator, Controller-Telemetrie und Endpunkt- oder Anwendungsprotokolle. Ein Survey-Adapter kann die Umgebung charakterisieren, aber er kann nicht beweisen, dass sich ein bestimmtes Badge oder eine bestimmte Pumpe korrekt verhält.
Erfassen Sie das Handoff und das Anwendungsergebnis
Gehen Sie reale Übergaberouten ab. Folgen Sie den Pfaden, die das Personal in der Praxis nutzt, einschließlich Raumeingängen, Korridorkurven und Bewegung zwischen den Etagen. Zeichnen Sie Endpunktmodell, Firmware, Route und Richtung auf, damit ein anderer Ingenieur den Test reproduzieren kann.
Erfassen Sie bei jedem Übergang das Assoziations-Timing, den Abschluss der Authentifizierung, Paketverluste und das Fortbestehen der Anwendungssitzung. Unterscheiden Sie zwischen einem erfolgreichen Radio-Roaming und einer Anwendungszeitüberschreitung: Für Nutzer ist entscheidend, ob der Anruf, die Aktualisierung der Patientenakte oder der Überwachungs-Feed aufrechterhalten bleibt.
Messen Sie anschließend Latenz, Kapazität sowie Gleichkanal- und Nachbarkanalstörungen an den Teststandorten. Vergleichen Sie einen Durchlauf in verkehrsarmen Zeiten mit Zeiten bei Maximalauslastung und repräsentativem biomedizinischem Datenverkehr, anstatt die Werte von einer leeren Station hochzurechnen.
- Betrieb von Geräten: Wiederholen Sie Messungen im Umfeld von Bildgebungs- und Sterilisationsbereichen, während die Geräte normal betrieben werden, unter Berücksichtigung lokaler Sicherheitsvorschriften.
- Beobachtete Interferenzen: Nutzen Sie Messungen, um HF-Interferenzen von Abschirmung, Überlastung oder einem vorgelagerten Anwendungsfehler zu unterscheiden.
- Fehlgeschlagene Ergebnisse: Weisen Sie einen Verantwortlichen, eine Korrekturmaßnahme und eine Retest-Anforderung zu, anstatt den Fehler in einer gebäudeweiten Gesamtbewertung zu mitteln.
Gehen Sie nicht davon aus, dass jeder Scanner Störungen auf dem WiFi-Kanal verursacht. Ermitteln Sie den Zusammenhang durch kontrollierte Beobachtung, Spektrummessungen und Zeitstempel; auch Abschirmungen und die Raumkonstruktion können Ursachen für eine schlechte Dienstqualität sein.
Akzeptanzkriterium: Für die Freigabe werden protokollierte Ergebnisse nach Route und Geräteklasse benötigt, keine Beruhigung bietende Heatmap.
Speichern Sie die tatsächlichen Messwerte zusammen mit den vereinbarten Grenzwerten, Testbedingungen und Anwendungsergebnissen. Wenn ein Gerät nur mit einem bestimmten Treiber, einer bestimmten Firmware-Version oder Konfiguration besteht, erfassen Sie diese Abhängigkeit, damit ein späteres Upgrade den richtigen Regressionstest auslöst.
Vertrauensgrenzen durchsetzen und Identitäten verwalten
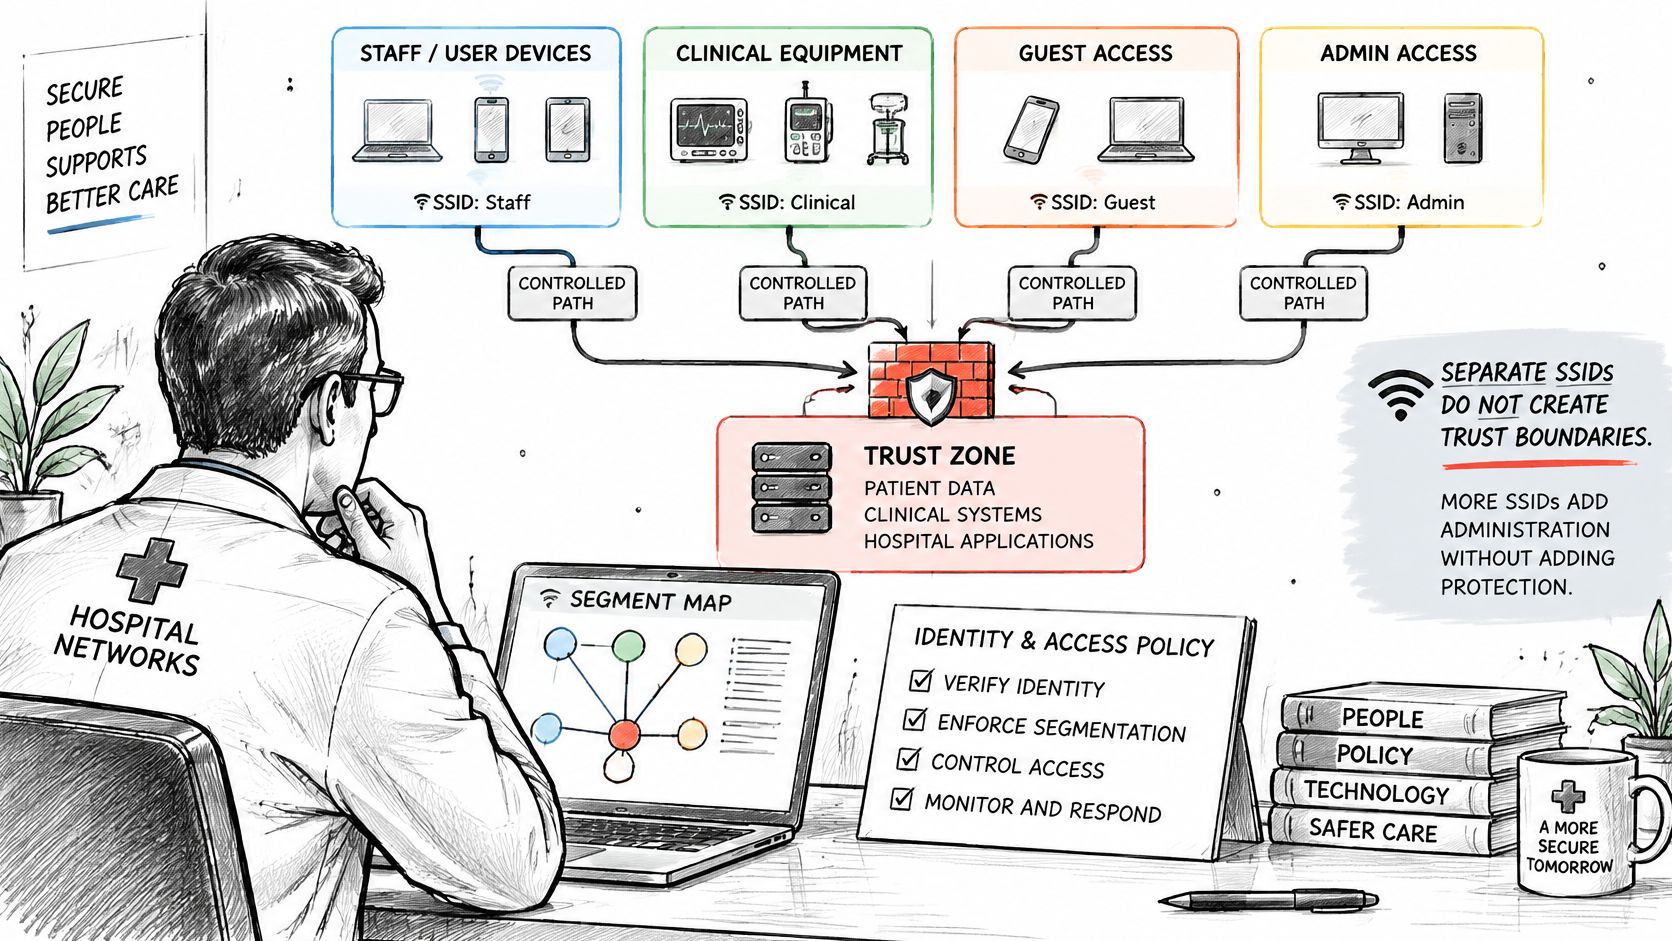
Separate SSIDs allein schaffen keine Vertrauensgrenzen. Wenn die Firewall ungehindert zwischen ihren VLANs routet, hat das Krankenhaus ein flaches Netzwerk lediglich umbenannt, anstatt es zu sichern.
NHS Richtlinie zur Netzwerksegmentierung in England empfiehlt die Trennung von Wireless-Zonen für Unternehmen vom öffentlichen Zugang und identifiziert Client-Isolation als eine Möglichkeit, seitliche Angriffs- oder Bewegungsversuche zu verhindern. Setzen Sie diese Grenzen in der Weiterleitungsrichtlinie um und nicht nur in den Netzwerknamen, die auf einem Telefon angezeigt werden.
Machen Sie die Beziehung zwischen Identität und Richtlinie für die Personen sichtbar, die sie verwalten.
Ersetzen Sie geteiltes Vertrauen durch explizite Berechtigungen
Weisen Sie jeder Verkehrsklasse eine Richtlinie und ein Segment zu und wenden Sie dann Default-Deny-Regeln zwischen den Segmenten an. Zulassen der erforderlichen Ziele und Protokolle, einschließlich dokumentierter Infrastrukturabhängigkeiten, und Blockieren unnötiger Client-zu-Client-Kommunikation. Trennen Sie den administrativen Zugriff vom normalen Gerätebetrieb.
Verwenden Sie EAP-TLS Zertifikate für verwaltete Mitarbeiter-Endpunkte und ein eindeutiges unterstütztes Zertifikat oder einen Schlüssel für biomedizinische und IoT-Geräte. Wiederkehrende Besucher können Passpoint nutzen, ohne klinische Privilegien zu erhalten. Eine Onboarding-Methode darf die Autorisierung niemals weiter fassen als die genehmigte Rolle des Benutzers.
Die AHIMA-Umfrage zur Wlan-Sicherheit im Gesundheitswesen update%20-%20Retired.pdf) ergab, dass 32 % der Krankenhäuser keine Technologie zur Durchsetzung von BYOD-Richtlinien einsetzten. Betrachten Sie diesen historischen Befund als Erinnerung daran, die Durchsetzung auf nicht verwalteten Endpunkten zu testen, und nicht als Beschreibung der heutigen Krankenhäuser.
Ein nützliches Design für die WiFiZugriffskontrolle verbindet Authentifizierung, Autorisierung und Widerruf. Erfassen Sie, wer die einzelnen Anmeldeinformationen ausgestellt hat, was diese erlauben und welches Ereignis sie deaktivieren sollte.
Weisen Sie nach, dass Ausnahmen entfernt werden können
Cisco Healthcare-Wireless-Bericht identifiziert Sicherheitsrisiken im Drahtlosbereich, die die fortlaufende Identitäts-Governance zu einem betrieblichen Anliegen machen. Entwickeln Sie ein Widerrufsverfahren, das ein kompromittiertes Gerät oder einen externen Dienstleister entfernt, ohne die Anmeldedaten auf einer gesamten Station zu ändern.
Vusehen Sie den Auftragnehmer-Zugriff mit einem Ablaufdatum und einem benannten Sponsor. Für Altsysteme, welche die bevorzugte Authentifizierungsrichtlinie nicht erfüllen können, dokumentieren Sie kompensierende Einschränkungen, einen verantwortlichen Eigentümer und eine Überprüfungsbedingung. Eine Ausnahme ohne diese Felder gilt als ungesteuerter Zugriff.
Nutzen Sie das begleitende Video als unterstützenden Kontext, nicht als Beweis dafür, dass die Kontrollen des Krankenhauses funktionieren.
Führen Sie explizite Negativ- und Positivtests durch:
- Unzulässige Zuordnung: Ein nicht genehmigter Endpunkt darf keinen vertrauenswürdigen Zugriff erhalten.
- Datenverkehr von Gästen zum klinischen Bereich: Versuche müssen verweigert werden und verwertbare Nachweise erzeugen.
- Datenverkehr von Biomedizintechnik zu Workstations: Nicht genehmigte Verbindungen müssen fehlschlagen, ohne die genehmigte Backend-Verbindung des Geräts zu unterbrechen.
- Widerrufene Anmeldedaten: Testen Sie sowohl die erneute Authentifizierung als auch die Handhabung einer bereits verbundenen Sitzung.
- Genehmigte Workflows: Bestätigen Sie, dass zulässige Anwendungen nach Anwendungsbezogenen Einschränkungen weiterhin funktionieren.
Erfolg bedeutet die verifizierte Durchsetzung zugelassener Pfade. Erfassen Sie die Identität, die zugewiesene Richtlinie, den versuchten Datenfluss und das beobachtete Ergebnis - einschließlich des legitimen Datenverkehrs, der verfügbar bleiben muss.
So überwachen und belegen Sie die Compliance im Laufe der Zeit
Das Monitoring sollte den Bedienern anzeigen, ob der klinische Dienst nutzbar bleibt und ob der Zugriff weiterhin der Richtlinie entspricht. Ein Access Point, der einen betriebsbereiten Status meldet, beweist beides nicht.
Ordnung Sie jedes Segment zusammen mit den Datenschutz-, Sicherheits- und Medizintechnik-Teams des Krankenhauses den geltenden Verpflichtungen zu. Gehen Sie nicht davon aus, dass ein VLAN-Label Compliance herstellt oder dass jede Gerichtsbarkeit dieselben Protokollierungsanforderungen stellt.
Weisen Sie jeder Steuerung einen Verantwortlichen zu
| Kontrollbereich | Definiertes Signal oder Nachweis | Verantwortlicher Eigentümer |
|---|---|---|
| Datenschutz für Gäste und Patienten | Erfasste Portal-Daten, Zugriffsberechtigungen und Aufbewahrungseinstellungen | Datenschutzbeauftragter |
| Klinischer und Mitarbeiter-Zugriff | Authentifizierungsdatensätze, Rollenänderungen und Richtlinienzuweisungen | Identity-Team |
| Biomedizinische Anforderungen | Genehmigte Konfiguration und vom Hersteller unterstützte Konnektivität | Medizintechnik |
| Unautorisierter Datenverkehr | Verweigerte Datenflüsse und Versuche außerhalb von Ziel-Positivlisten | Security Operations |
| Klinische Dienstqualität | Anwendungsverfügbarkeit, Latenz und fehlgeschlagene Transaktionen | Eigentümer klinischer Anwendungen |
Erstellen Sie Warnmeldungen, wenn ein unbekanntes Gerät einem klinischen oder biomedizinischen Segment beitritt, bei ungewöhnlichen Authentifizierungsfehlern sowie bei Zugriffsversuchen außerhalb der genehmigten Zielliste. Leiten Sie Warnmeldungen an Personen weiter, die einen Onboarding-Fehler von einem Sicherheitsvorfall unterscheiden und entsprechende Maßnahmen einleiten können.
Nutzen Sie die Messung der Bandbreitennutzung zusammen mit der Anwendungstelemetrie, um Engpässe zu untersuchen. Durchsatzwerte allein zeigen nicht, ob eine klinische Transaktion stockte, während Downloads von Gästen normal weiterliefen.
Halten Sie Nachweise während eines Vorfalls nutzbar
Legen Sie einen festen Zeitplan für die Protokollprüfung fest und halten Sie Prüfer, Ergebnisse sowie Folgemaßnahmen schriftlich fest. Beschränken Sie den Zugriff auf Protokolle und stimmen Sie Aufbewahrungsfristen mit den Datenschutz- und Sicherheitsverantwortlichen ab, da Verbindungsdaten sensible identifizierende Informationen enthalten können.
Weisen Sie jeder Station ein vom jeweiligen medizinischen Verantwortlichen genehmigtes Clinical Recovery Objective zu. Legen Sie fest, wann ein beeinträchtigter Dienst den Ausweich-Workflow auslöst, wer diesen ausruft und wie das Personal darüber informiert wird, dass der Normalbetrieb wiederaufgenommen wurde.
- Konsistenz der Richtlinien: Vergleichen Sie die beabsichtigten Regeln mit den bereitgestellten Konfigurationen über Standorte und ältere Access Points hinweg.
- Änderungsauslöser: Nach relevanten Firmware-, Anwendungs-, Gebäude- oder Geräteänderungen erneut validieren.
- Nachweispaket: Halten Sie Abnahmeergebnisse, Failover-Aufzeichnungen, Ausnahmen und Protokollprüfungsentscheidungen zusammen.
Ein Auditor oder Incident Responder sollte nachvollziehen können, was getestet wurde, unter welcher Konfiguration, wann es bestanden wurde und wer das verbleibende Risiko akzeptiert hat. Bewahren Sie Nachweise gebunden an Konfigurationsversionen auf, anstatt sie über Screenshots und persönliche Ordner zu verteilen.
Kartieren Sie Ihre Segmente, bevor Sie Hardware kaufen
Erstellen und genehmigen Sie die Segmentkarte, bevor Sie Access Points bestellen. Binden Sie Medizintechnik, IT, Gebäudetechnik und die klinische Leitung in die Überprüfung ein und klären Sie Unstimmigkeiten bei den Zuständigkeiten, solange sie nur Einträge in einem Dokument und noch keine aktiven Zugriffsausnahmen sind.
Entscheiden Sie für jede Klasse, ob sie ein eigenes SSID, eine VLAN-Zuweisung, eine gerätespezifische Richtlinie oder eindeutige Anmeldedaten benötigt. Das sind unterschiedliche Designentscheidungen. Ein Plan zur IoT-Netzwerksegmentierung sollte Geräte nach der erforderlichen Kommunikation und den Folgen eines Ausfalls trennen, nicht nur nach der Gerätebezeichnung.
Knüpfen Sie den Kauf an Bedingungen für den Nachweis
Weisen Sie jeder klinischen Zeile Abdeckungs- und Anwendungs-Schwellenwerte sowie deren Fallback und Akzeptanztest zu. Fügen Sie die Installationsbeschränkungen und Infrastrukturabhängigkeiten hinzu, damit die Kaufentscheidung das Gesamtsystem widerspiegelt und nicht nur die Funkspezifikation.
Mit unserem Purple Access-Planer können Sie ankreuzen, was sich heute verbindet, und sehen, wie jede Gruppe auf drei SSIDs verteilt wird: Open für Gäste und BYOD, Secure für Mitarbeiter und vertrauenswürdige Benutzer sowie xPSK für Objekte, Mandanten und Gemeinschaften. Nutzen Sie diese Gruppierungsübung, um das Zugriffsdesign zu vereinfachen, ohne die SSID-Konsolidierung mit der klinischen Validierung zu verwechseln.
Fordern Sie vor der Genehmigung eine Vereinbarung über den Untersuchungsumfang, die Test-Endpunkte und die für die Abnahme erforderlichen Nachweise. Planen Sie die Validierungsarbeiten vor Ort fest im Projektplan ein, anstatt sie nach der Installation als optionale Ausgabe zu behandeln.
Ergreifen Sie diese Woche folgende Maßnahmen:
- Grundriss kennzeichnen: Führen Sie die Geräteklassen und die von ihnen genutzten klinischen Wege auf.
- Verantwortlichkeit zuweisen: Benennen Sie einen Verantwortlichen für jede Klasse, einschließlich Ausnahmen für Dienstleister und Altsysteme.
- Validierung buchen: Planen Sie die Messung vor Ort und holen Sie vor der Beschaffung die Zustimmung zur Abnahmematrix ein.
Die Kaufentscheidung sollte einem überprüfbaren Konzept folgen. Sie sollte dieses nicht erst definieren.
Purple Access bietet identitätsbasierte Open-, Secure- und xPSK-Netzwerke, wobei Cloud RADIUS Geräte anhand der Identität dem entsprechenden Netzwerk und VLAN zuweist. Besuchen Sie Purple Access, um mit dem Planer die Verbindungsgruppen Ihres Krankenhauses zu kartieren. Nehmen Sie diese Karte zusammen mit Ihrer Failover-Tabelle und den Abnahmetests in Ihre klinisch-technische Überprüfung auf.


