Leitfaden zur IoT-Netzwerksegmentierung für reale Flotten
Published

72 % der VLANs im Gesundheitswesen mischten IoT- und IT-Assets in einer Unit 42 IoT-Bedrohungsstudie aus dem Jahr 2020. Das ist das Problem, wenn ein VLAN Name als Sicherheitskontrolle behandelt wird: Ein als IoT gekennzeichnetes Netzwerk kann medizinische Geräte, Drucker, Telefone und gewöhnliche Computer weiterhin in Reichweite voneinander bringen.
IoT-Netzwerksegmentierung sollte eine nachweisbare Eindämmung bieten und nicht nur eine längere Liste von VLANs. Für standortübergreifende IT- und Facility-Teams sind die nützlichen Fragen, welche Geräte sich eine Vertrauenszone teilen, welche Kommunikationen genehmigt sind und ob ein kompromittierter Endpunkt einen Angriffspfad zu etwas Wertvollem vervollständigen kann.
Inhaltsverzeichnis
- Wenn ein separates IoT-VLAN dennoch undicht ist
- IoT-Zonen und die von Ihnen zugelassenen Datenflüsse
- So segmentieren Sie eine IoT-Flotte in vier Phasen
- Schlüssel und kompensierende Sicherheitskontrollen für einfache Geräte
- Überwachung, Eindämmung und häufige Fehler
- Validieren Sie einen Standort, bevor Sie das Design kopieren
Wenn ein separates IoT-VLAN dennoch Schwachstellen aufweist
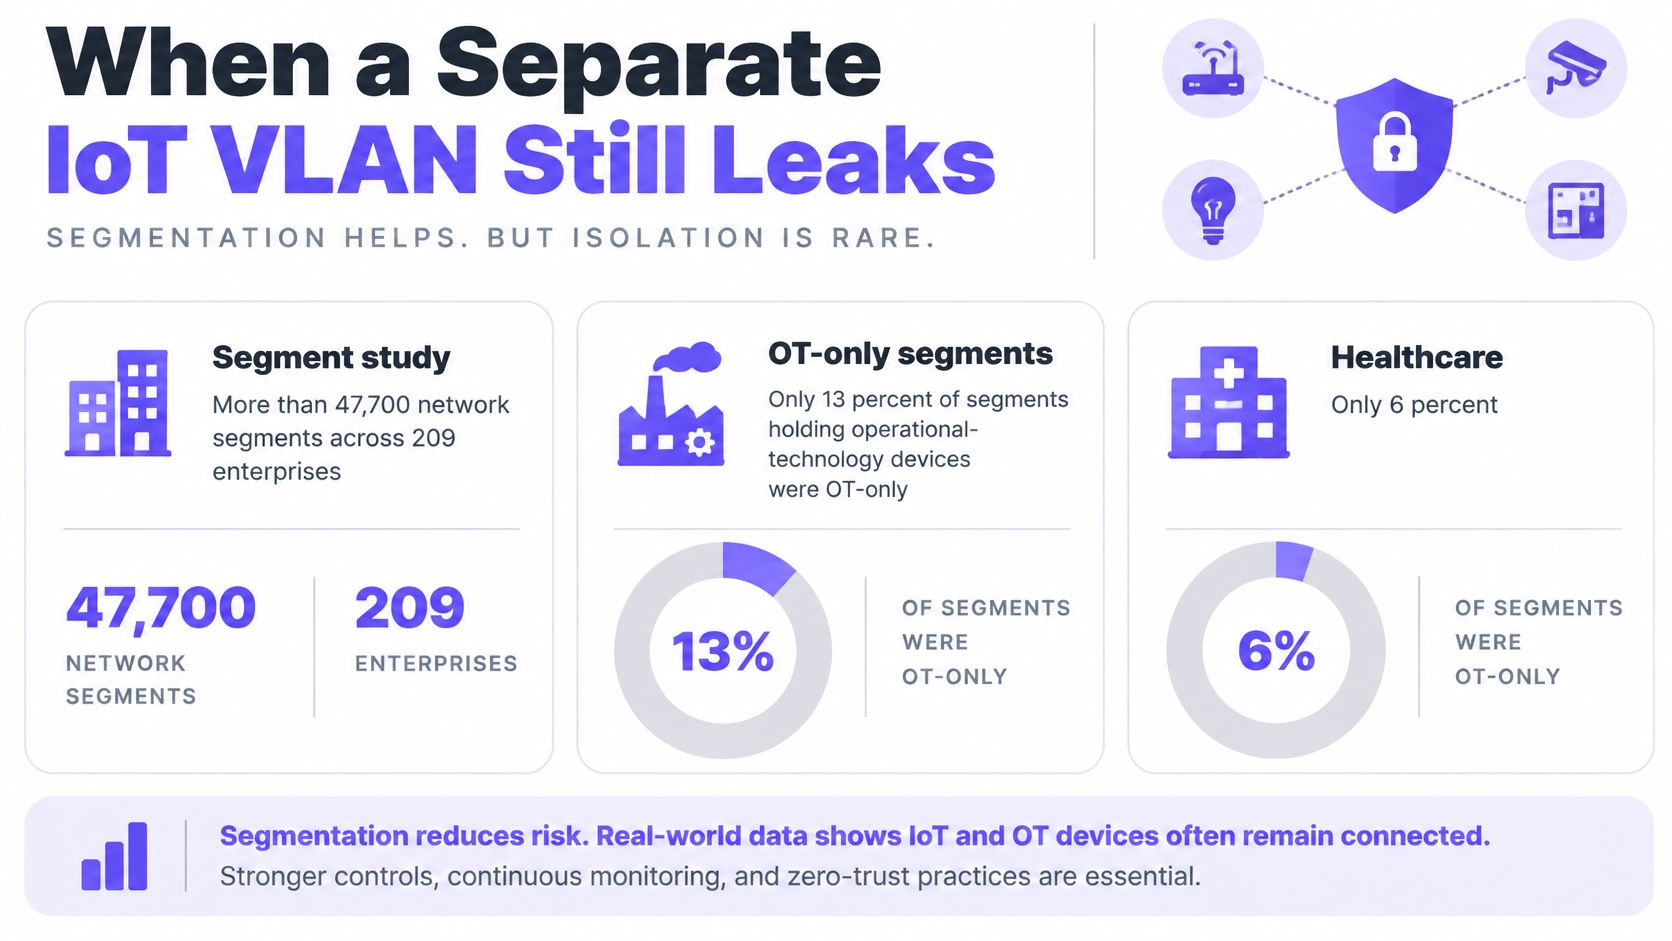
Laut einer Analyse von Security Boulevard, die mehr als 47.700 Netzwerksegmente in 209 Unternehmen umfasst, waren nur 13 % der Segmente mit Geräten der Betriebstechnik (OT) reine OT-Segmente, während lediglich 6 % der Segmente im Gesundheitswesen ausschließlich medizinischen Geräten vorbehalten waren. Ein separates Segment garantiert keineswegs eine sinnvolle Gruppierung von Assets.
Kameras, Gebäudesteuerungen, Drucker und VoIP-Telefone gehören nicht schon deshalb zusammen, weil keines dieser Geräte ein herkömmliches Desktop-Betriebssystem nutzt. Ihre Eigentümer, Wartungsvereinbarungen und die Folgen eines Ausfalls unterscheiden sich. Ihre Zusammenfassung schafft ein gemeinsames Risiko, das ein übersichtliches Netzwerkdiagramm leicht verschleiern kann.
Der Unterschied wird in der nachstehenden Segmentzusammensetzung deutlich.
Was die VLAN-Grenze nicht leistet
Ein VLAN trennt eine Layer-2-Broadcast-Domäne. Es verschlüsselt den Datenverkehr nicht automatisch, verhindert kein Spoofing, ersetzt keine geteilten Passwörter und blockiert keine Ost-West-Bewegungen innerhalb dieses VLAN. Es verhindert auch keine Paketaufzeichnung, wenn der Datenverkehr über Broadcast, Spiegelung, Fehlkonfiguration oder einen erfolgreichen lokalen Angriff zugänglich ist.
Eine Inter-VLAN-Firewall kann die Verbindung einer Kamera mit einem Zahlungsnetzwerk ablehnen, während der Datenverkehr von Kamera zu Kamera unberührt bleibt. Wenn die Peer-Isolierung wichtig ist, setzen Sie diese durch Private VLANs, Access-Port-Steuerungen, Wireless-Client-Isolierung oder eine entsprechende verteilte Richtlinie durch.
Eindämmung bedeutet kleinere Vertrauenszonen, klassifiziert nach Eigentum, Zweck, Sensibilität und operationaler Rolle, mit einer expliziten Zulassungsliste dazwischen. Zonenexklusivität ist eine nützliche Überprüfung, aber nicht ausreichend: Ein exklusives Kamerasegment kann dennoch übermäßige ausgehende Berechtigungen haben.
Für Hotels, Krankenhäuser, Campusse, Einzelhandelsimmobilien und Mehrfamilienhäuser sollten die Ergebnisse Folgendes umfassen:
- Ein Zonen- und Datenflussplan: Jede Geräteklasse hat einen Verantwortlichen, eine Zielliste und einen Grund für jede Verbindung.
- Eine gesteuerte Migration: Abhängigkeiten werden getestet, bevor das Muster auf weitere Standorte angewendet wird.
- Eine Absicherung für schwache Identitäten: Geräte ohne Zertifikatsunterstützung erhalten kompensierende Sicherheitskontrollen.
- Ein fehlgeschlagener Angriffspfad: Ein repräsentativer Endpunkt kann keine unzulässige Verbindung herstellen.
Logische Trennung ohne genehmigte Datenflüsse stellt weiterhin ein Netzwerk mit übermäßigen Berechtigungen dar.
IoT-Zonen und die zugelassenen Datenflüsse
IoT-Vertrauenszonen und zulässige Datenflüsse
| Zone | Beispielgeräte | Darf zugreifen auf | Darf nicht zugreifen auf | Primäre Steuerung |
|---|---|---|---|---|
| Gäste und Bewohner | Smartphones, Laptops, Kurzzeit-BYOD | Internet, Captive Portal, DNS | Zimmer-IoT, Kassen, Kameras, Mitarbeiter-VLANs | Client-Isolierung und ein Gäste-VLAN |
| Unternehmens-IT | Mitarbeiter-Laptops, Drucker im Benutzer-LAN | Identitäts-, Datei- und Anwendungsdienste | OT, Kameras, Zahlungssegmente | 802.1X oder zertifikatszugewiesene VLAN |
| Gebäudesysteme | HLK, Beleuchtung, Zutrittskontrolle | GLT und benannte Cloud-Endpunkte | Benutzer-Workstations und Gäste-WiFi | IoT-VLAN plus Ziel-Positivliste |
| Kameras | IP-Kameras, NVRs | Nur zugewiesene NVRs und genehmigte Videodienste | Medizin-, Zahlungs- und Identitätssysteme | Privates VLAN und Ost-West-Sperre |
| Klinische oder sicherheitsrelevante OT | Bildgebung, Pumpen, SPSen | Nur benannte klinische oder operative Server | Gäste, Unternehmen, Kameras | Höher gesicherte Zone und Firewall |
| Zahlungsverkehr | Kassen, PIN-Pads | Nur Zahlungsabwickler | Workstations und sonstiges IoT | Dedizierte VLAN und kein eingehender Datenverkehr von IoT |
| Anbieter-DMZ | Jump-Host, Update-Broker | Zeitbegrenzter Pfad zu einer genehmigten Geräteklasse | Flaches Routing in jede VLAN | Protokollierter, ablaufender Zugriff |
Betrachten Sie diese Zeilen als Startrichtlinien und nicht als vollständige Anwendungsspezifikationen. Genehmigte Infrastrukturdienste wie DNS und Zeitsynchronisation benötigen separate dokumentierte Regeln. Unternehmensbenutzer, die klinische Anwendungen bedienen, sollten den Anwendungsdienst erreichen können und keinen uneingeschränkten Zugriff auf das Subnetz für klinische Geräte erhalten.
Die NIST-Leitlinien zur IoT-Cybersicherheit definieren Netzwerktrennung und -segmentierung als Maßnahmen zur Unterstützung der Netzwerkintegrität. Dazu gehört auch das Verhindern von Angriffen durch Geräte auf benachbarte Systeme, das Abhören oder die Kompromittierung anderer Geräte im selben Segment. Sich innerhalb des Perimeters zu befinden, ist kein Beweis dafür, dass ein Gerät Zugriff verdient.
Funktion vom physischen Standort trennen
Facility-Management-Teams gruppieren Geräte häufig nach Schaltschrank, Etage oder Errichtungsdienstleister. Dies sind nützliche Inventaratattribute, aber ein schlechter Ersatz für eine Vertrauensgrenze. Eine Zutrittssteuerung und ein Display in der Lobby können sich einen Switch teilen, ohne dieselben Berechtigungen zu teilen.
Als gebäudeseitiger Ausgangspunkt bietet der Leitfaden von HighFlow Energy zum Verständnis der Kommunikation eingebetteter Geräte Kontext für Gespräche über vernetzte Systeme mit den dafür Verantwortlichen. Führen Sie dieses Gespräch auf konkrete Schnittstellen zurück: Welcher Controller kommuniziert mit welchem Dienst, wer verwaltet ihn und was passiert, wenn der Pfad ausfällt.
Kameras erfordern besondere Sorgfalt. Ein NVR ist ein zugelassenes Ziel, stellt jedoch keine Berechtigung für jede Kamera dar, mit jeder anderen Kamera zu kommunizieren. Wenn der Rekorder stattdessen Verbindungen initiiert, definieren Sie die Richtlinie in dieser Richtung und beschränken Sie von der Kamera ausgehende Sitzungen separat.
Vermitteln Sie den Lieferantenzugriff, anstatt Vertrauen auszuweiten
Platzieren Sie den Anbieter-Zugriffsdienst in der DMZ und nicht auf dem operativen Gerät, nur weil ein Dienstleister dieses wartet. Verlangen Sie vom Anbieter die Authentifizierung an einem Jump-Host oder Broker und gewähren Sie dann einen eingegrenzten Wartungspfad mit Ablaufdatum und Sitzungsprotokollen.
Private VLANs können Endpunkte isolieren, die sich die Switching-Infrastruktur teilen. VRFs können Mandanten-Routing-Tabellen getrennt halten, aber keines von beiden nimmt Ihnen die Notwendigkeit eines kontrollierten Routenaustauschs und der Durchsetzung von Firewall-Regeln ab.
Kurzzeitgäste sollten von Zimmer-TVs, Thermostaten und Kassen getrennt bleiben. Langzeitbewohner, die persönliches Casting oder Device Discovery benötigen, erfordern ein gezielt abgegrenztes Anwohnernetzwerk und keine pauschale Gast-zu-IoT-Ausnahme.
Haken Sie vor dem Austausch eines Switches jede aktuelle Geräteklasse in einer Zeile ab. Unterteilen Sie jede Zeile, deren Mitglieder wesentlich unterschiedliche Berechtigungen benötigen. Die Firewall-Richtlinie macht diese Zeile real, nicht die VLAN-ID.
So segmentieren Sie eine IoT-Flotte in vier Phasen
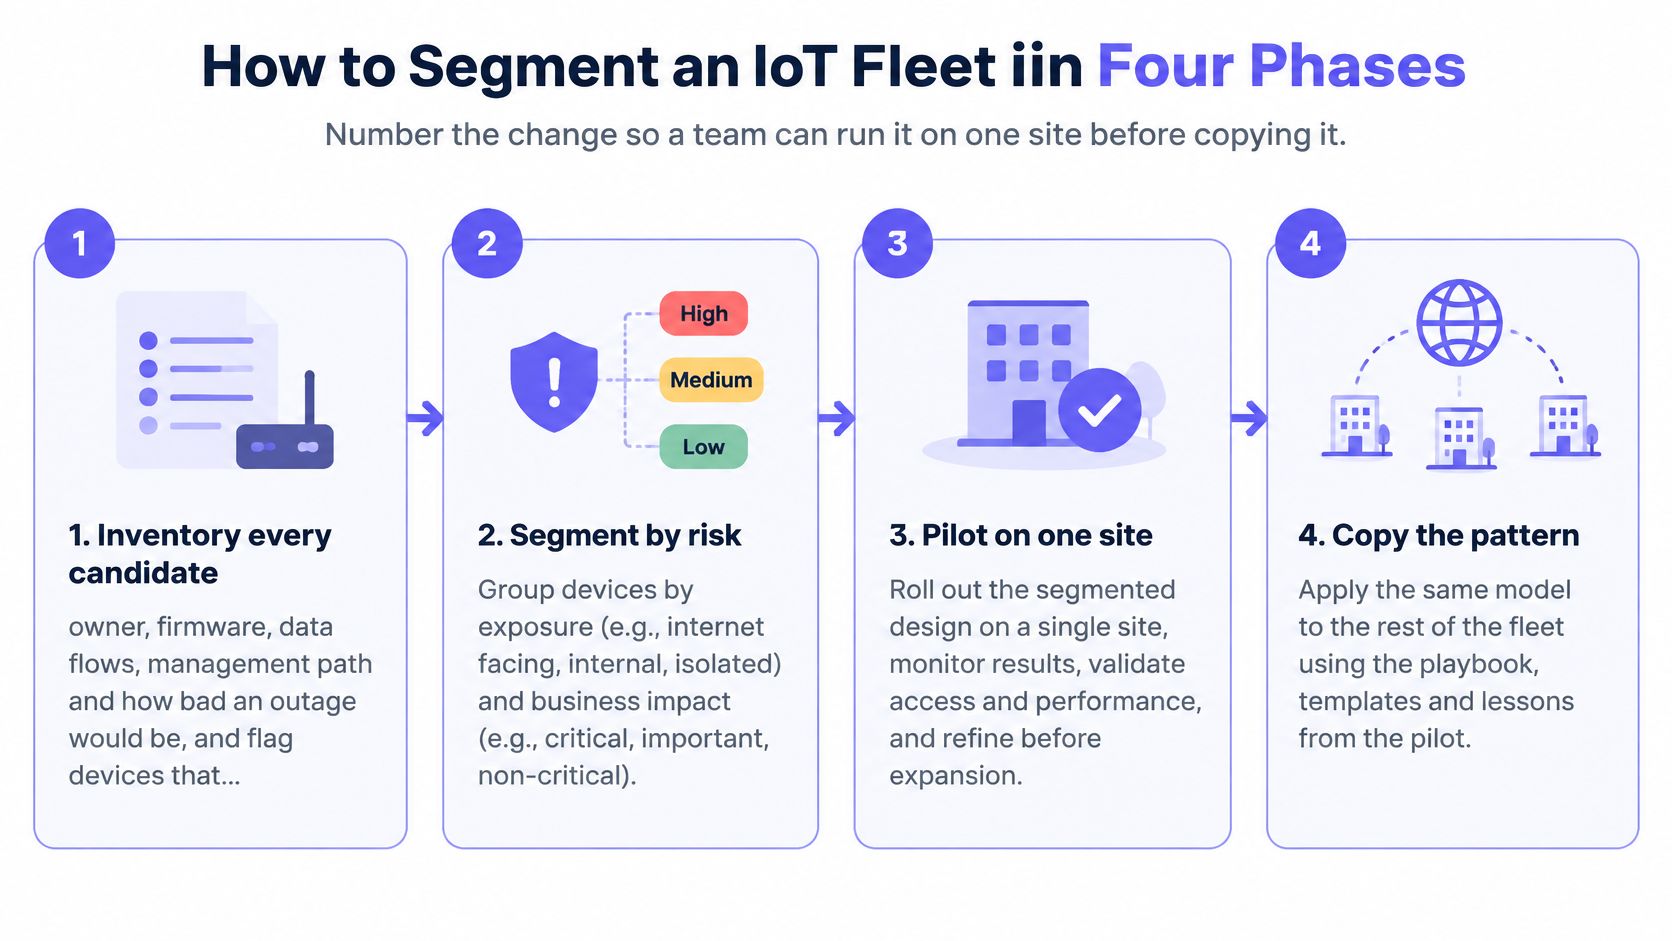
Führen Sie die Änderung an einem repräsentativen Standort im Pilotbetrieb durch, bevor Sie sie in eine standortweite Vorlage umwandeln. Der Rollout benötigt sowohl einen technischen Verantwortlichen als auch einen betrieblichen Verantwortlichen, der bestätigen kann, dass die Geräte weiterhin ihre Funktion erfüllen.
Nutzen Sie die Grafik als Rollout-Übersicht und erstellen Sie darunter die Abhängigkeits- und Richtliniendatensätze.
Sammeln Sie Nachweise, bevor Sie die Grenze durchsetzen
Erfassen Sie potenzielle Geräte und Dienste. Dokumentieren Sie Eigentümer, Modell, Firmware, Switch-Port oder WLAN-Zuordnung, beobachtete Datenflüsse, Verwaltungspfad und Geschäftskritizität. Kennzeichnen Sie Endpunkte, die kein Zertifikat akzeptieren können, und identifizieren Sie die Person, die zur Genehmigung eines Ausfalls berechtigt ist.
Prüfung: Gleichen Sie die Erkennungsergebnisse mit Switch-Tabellen, Datensätzen des Wireless-Controllers und dem Anlagenregister des Gebäudemanagements ab. Unerklärte Geräte bleiben ungeklärt und werden nicht als harmlos eingestuft.Erstellen Sie vor der Isolierung eine Abhängigkeitsmatrix. Erfassen Sie DNS, NTP, Identitäten, Cloud-Endpunkte, Update-Server, Support-Zugänge von Anbietern und Protokolle für die Kommunikation zwischen Geräten. Überwachen Sie auch den Discovery-Datenverkehr: Das Auffinden eines Fernsehers durch ein Smartphone eines Bewohners über mDNS unterscheidet sich von der Initiierung einer Mediensitzung durch dieses Smartphone.
Prüfung: Lassen Sie den betrieblich Verantwortlichen einen normalen Arbeitsablauf einschließlich Neustart und Wiederherstellung durchführen, während das Team die erforderlichen Verbindungen aufzeichnet. Ein inaktiver Endpunkt ist nicht zwangsläufig frei von Abhängigkeiten.
Überprüfen Sie bei Wireless-Bereitstellungen das WiFi-Netzwerkdesign zusammen mit der Sicherheitsänderung. Weisen Sie VLANs oder VRFs nach Möglichkeit nach Rolle zu, anstatt ein SSID für jede Gerätekategorie zu erstellen. Zusätzliche SSIDs verursachen zusätzlichen Beacon-Overhead und eine weitere zu wartende Konfigurationsfläche.
Greifen Sie präzise durch und testen Sie anschließend auf Fehler
Schreiben Sie Least-Privilege-Regeln an jeder Vertrauensgrenze. Benennen Sie Quellrolle, Ziel-Service, Protokoll, Port, Richtung und Business Owner. Lehnen Sie pauschale Subnetz-zu-Subnetz-Freigaben ab, die als Abkürzung angeboten werden. Als hypothetische Kamera-Richtlinie gestatten Sie der Kamera-Rolle, ihren zugewiesenen NVR über TCP 443 und RTSP über TCP 554 zu erreichen, blockieren Sie sonstige Ost-West-Sitzungen und protokollieren Sie Ablehnungen. Bestätigen Sie zuerst den tatsächlichen Kamera-Transport, da das Produkt möglicherweise abweichende Medienflüsse erfordert.
Prüfung: Verifizieren Sie, dass Routing, administrativer Zugriff und lokale Peer-Kontrollen der vorgesehenen Richtlinie entsprechen und nicht nur der VLAN-Zuweisung.Mövieren Sie eine Geräteklasse schrittweise. Überwachen Sie abgelehnten Datenverkehr und genehmigen Sie nur Abhängigkeiten, die ein Verantwortlicher begründen kann. Testen Sie eine simulierte Kompromittierung einer Kamera, verweigerten Zugriff auf die Verwaltungsebene, DNS-Auflösung, Zertifikatserneuerung, den Verlust der Cloud-Konnektivität und das Ablaufdatum von Anbieterzugriffen.
Prüfung: Bestätigen Sie sowohl erfolgreiche Geschäftsprozesse als auch fehlgeschlagene, unzulässige Verbindungen.
Die Mikrosegmentierungs-Handlungsempfehlung der CISA warnt davor, dass eine feinere Segmentierung zwar die Möglichkeiten für laterale Bewegungen verringert, aber die Komplexität bei Design und Wartung erhöht und dass Altsysteme oder IoT-Geräte moderne Kontrollen möglicherweise nicht unterstützen. Wählen Sie eine Granularität, die das Team betreiben kann.
Beschaffungsanforderung: Legen Sie fest, was ein Gerät noch tun muss, wenn die Konnektivität eingeschränkt ist. Entdecken Sie seine Abhängigkeit von uneingeschränktem Internetzugang nicht erst während der Eindeichung (Containment).
Nutzen Sie den folgenden Leitfaden zusammen mit einem schriftlichen Änderungsprotokoll und nicht anstelle von Abnahmetests.
Halten Sie die vorherige Konfiguration während des Wartungsfensters als Rollback-Artefakt bereit, anstatt freizügige Regeln aktiv zu lassen. Entfernen Sie die Rollback-Abhängigkeit, sobald der erwartete Datenverkehr funktioniert, unerklärliche Ablehnungen behoben sind und der operative Verantwortliche die Freigabe erteilt hat.
Schlüssel und kompensierende Kontrollen für einfache Geräte
Thermostate, Fernseher, Konzessionsgeräte und von Anbietern verwaltete Boxen unterstützen möglicherweise niemals eine zertifikatsbasierte Zulassung. Einige können sich nur mit einem WiFi-Schlüssel authentifizieren; andere bieten kaum mehr als eine MAC-Adresse und ein uneinheitliches Verkehrsprofil.
Die Studie der IEEE Industrial Electronics Society zum Traffic-Fingerprinting im Industrie-IoT identifiziert Hürden wie unbekannte Geräte, sich verändernde Umgebungen, begrenzte Generalisierbarkeit und seltene Evaluierungsdaten. Betrachten Sie einen Fingerprint als zu bewertendes Indiz, nicht als Identität, der Sie unbegrenzt vertrauen können.
VLAN, pro-Gerät-Schlüssel und Mikrosegmentierung
| Methode | Am besten geeignet für | Was es verhindert | Was es übersieht |
|---|---|---|---|
| Gemeinsame Klasse VLAN | Eine Geräteklasse mit denselben Zielen | Nicht genehmigter Gäste- und IT-Zugriff, wenn Grenze-Regeln dies durchsetzen | Laterale Bewegung innerhalb des VLAN |
| Eindeutiger Schlüssel und VLAN | Wohnungen, Konzessionsflächen, Zimmer-TVs und Kassen | Ein durchgesickerter Schlüssel, der gebäudeweiten Zugriff gewährt | Ein Dual-Homed-Gerät, das Zonen überbrückt |
| Profil-Mikrosegmentierung | Klinische und OT-Geräteflotten | Nicht genehmigter Ost-West-Zugriff zwischen ungleichen Geräten | Geräte, die nicht zuverlässig identifiziert werden können |
Wählen Sie den kleinstmöglichen verwaltbaren Anmeldedaten-Umfang
Eine gemeinsame Klasse VLAN ist angemessen, wenn deren Mitglieder dieselben Ziele benötigen und die Exposition gegenüber Peer-Geräten akzeptabel ist. Sie ist kein Standard-Auffangbereich für Geräte, die das Team noch nicht identifiziert hat.
Verwenden Sie einen eindeutigen Pre-Shared Key pro Gerät, Person oder Mandant, wenn Zertifikate nicht praktikabel sind. Binden Sie den Anmeldedaten-Datensatz an die vorgesehene Richtlinie und das Segment und wenden Sie eine für die Rolle angemessene Bandbreitenbeschränkung an. Die Schlüsseleindeutigkeit allein schafft keine Isolierung; die Controller-, Switching- und Firewall-Konfiguration muss die Zuweisung durchsetzen.
Der operative Nutzen des IoT-Schlüsselmanagements pro Gerät liegt im gezielten Widerruf. Eine defekte Kamera sollte bei einem Austausch neue Zugangsdaten erhalten, anstatt einen kopierten Schlüssel zu erben, der möglicherweise in den Notizen eines Dienstleisters verbleibt.
Stimmen Sie bei Zahlungsgeräten die Netzwerkanforderungen mit dem Onboarding des Zahlungsabwicklers ab. Der Leitfaden von Sambapay zur Auswahl eines Merchant-Service-Anbieters bietet nützlichen kaufmännischen Kontext, doch die Netzwerkübergabe erfordert dennoch eine explizite Liste von Endpunkten und Protokollen. Übertragen Sie eine Lieferantenbeziehung nicht in eine allgemeine Internet-Berechtigung.
Kompensieren Sie, wenn die Identität schwach bleibt
Profil-Mikrosegmentierung eignet sich für Geräte, deren Funktion, Kritizität und Bedrohungslage eine engere Trennung rechtfertigen. Sie erfordert außerdem gepflegte Profile, Ausnahmebehandlung und eine sichere Reaktion, wenn sich die Klassifizierung ändert.
Kombinieren Sie bei Geräten mit geringer Identitätsstärke Kontrollen, anstatt einem einzelnen Signal zu vertrauen:
- Passiv ermitteln: Vergleichen Sie beobachtetes Verhalten mit der deklarierten Geräterolle, ohne davon auszugehen, dass aktives Probing sicher ist.
- Ziele einschränken: Nutzen Sie lieferanten- oder standortbasierte Zugangssteuerung, eng gefasste Ziellisten, Protokoll-Allowlists und DNS-Kontrollen.
- Quarantäne vorbereiten: Definieren Sie eine restriktive Richtlinie, die nur die Wiederherstellungsdienste beibehält, die das Gerät benötigt.
- Widerruf praxistauglich testen: Messen Sie die Isolierung in Minuten, einschließlich Sitzungsbeendigung und Neuzuweisung, anstatt anzunehmen, dass ein deaktivierter Schlüssel eine bestehende Sitzung beendet.
Lassen Sie Ausnahmen für Dienstleister an einem erfassten Datum ablaufen. Schließen Sie den Lieferantenzugriff nach den genehmigten Arbeiten und verlangen Sie eine erneute Genehmigung für eine neue Aufgabe.
Spiegeln Sie mDNS bei Bewohner-Diensten nur innerhalb des privaten Netzwerks des jeweiligen Bewohners. Die AirPlay-Erkennung sollte innerhalb dieser Grenze funktionieren, ohne benachbarte Wohnungen offenzulegen. Halten Sie Berechtigungen zur Geräteerkennung und Berechtigungen für tatsächliche Mediensitzungen stets synchron.
Überwachung, Eingrenzung und häufige Fehlerquellen
Eine monatliche Überprüfung sollte Nachweise liefern, auf deren Grundlage Administratoren handeln können - und nicht nur ein grünes Dashboard. Die CISA-Handlungsempfehlungen zu IoT-Geräterisiken und deren Minimierung raten dazu, IoT von kritischen Netzwerken zu isolieren, und warnen davor, dass über Segmente hinweg verbundene Geräte oder Verstöße gegen Richtlinien durch Wechselmedien die Netzwerkgrenze aushebeln können.
Fünf Überwachungsmaßnahmen und ihre Telemetrie
| Kennzahl | Telemetrie-Quelle |
|---|---|
| Anteil der IoT-Assets mit zugewiesener Zone | Asset-Inventar abgeglichen mit Zonenplan |
| Anteil explizit genehmigter zonenübergreifender Datenflüsse | Firewall-Regelexport abgeglichen mit dem Zonenmodell |
| Blockierte unautorisierte Datenflüsse | Anzahl der Deny-Protokolle nach Zone |
| Mittlere Zeit bis zum Widerruf eines Geräts oder Schlüssels | Widerrufs-Zeitstempel aus dem Schlüssel- oder NAC-System |
| In Übungen verifizierte Eindämmung | Nachweise aus Tabletop-Übungen oder Angriffspfad-Tests |
Definieren Sie den Nenner für jeden Prozentsatz. Zugewiesene Assets sollten an allen entdeckten IoT-Assets gemessen werden, nicht nur an den bereits im genehmigten Register erfassten Geräten. Andernfalls lässt ein unvollständiges Inventar das Ergebnis besser aussehen, als es ist.
Speisen Sie Untersuchungen aus Authentifizierungsfehlern, neu beobachteten MAC-Adressen, Versuchen, Identitäts- oder Zahlungsdienste zu erreichen, sowie DNS-Anfragen außerhalb genehmigter Muster. Nutzen Sie die Messung der Bandbreitennutzung, um Rollenabweichungen zu identifizieren - beispielsweise wenn Anmeldedaten eines Thermostats plötzlich anhaltenden Massendatenverkehr verursachen. Eine Spitze ist ein Grund zur Untersuchung, kein Beweis für eine Kompromittierung.
Stellen Sie der Nachtschicht ein Runbook zur Eingrenzung bereit
- Isolieren oder widerrufen. Isolieren Sie den Endpunkt und beenden Sie bestehende Zugriffe, sofern unterstützt. Bestätigen Sie, dass er sich nicht mit einer anderen verfügbaren Anmeldeinformation erneut verbinden kann.
- Überprüfen Sie die Sperre. Prüfen Sie die Durchsetzungsprotokolle und wiederholen Sie Verbindungstests mit unzulässigen Peers, Kassen und Domänencontrollern. Eine Richtlinienänderung ohne beobachtete Durchsetzung ist kein Abschluss.
- Finden Sie alternative Pfade. Überprüfen Sie Dual-Homed-Verkabelungen, vergessene VPNs, Mobilfunk-Managementschnittstellen und Verfahren für Wechselmedien. Eine Netzwerquisolierung entfernt keine unabhängige Verbindung.
- Wiederherstellung mit neuer Identität. Ersetzen oder neu installieren Sie das Gerät entsprechend, stellen Sie einen neuen Schlüssel aus und erfassen Sie Eigentümer sowie Alter jeder vorübergehenden Ausnahme.
- Wiederholen Sie den Angriffspfad-Test. Testen Sie nach relevanten Firmware-Änderungen, Übernahmen und Standort-Umschaltungen erneut, wenn sich Abhängigkeiten oder die Topologie geändert haben könnten.
Eine hohe Anzahl von Verweigerungen ist kein Beweis für eine gute Segmentierung. Sie kann ein erfolgreiches Blockieren, eine fehlerhafte Anwendung oder eine bevorstehende ausnahmslose Sonderregelung ohne Eigentümer bedeuten.
Beheben Sie wiederkehrende Fehler direkt an der Ursache
- Gemeinsam genutzte WiFi Anmeldeinformationen: Stellen Sie individuell widerrufbare Schlüssel aus, anstatt das Kamera-Passwort zu verteilen.
- Unbeschränkter ausgehender Internetzugriff: Ersetzen Sie pauschalen Zugriff durch Ziel- und Protokollregeln.
- IoT-Sitzungen zu Laptops: Entfernen Sie nicht genehmigte Pfade von IoT zu Workstations.
- Dauerhafter Dienstleister-Zugriff: Setzen Sie Ablaufdaten durch und verwenden Sie Port-Vorlagen, die ungeeignete Geräte an OT-Ports abweisen.
- Wildwuchs bei SSID: Weisen Sie Netzwerkrollen dynamisch zu, anstatt eine weitere gerätespezifische SSID zu veröffentlichen.
- Veraltete Ausnahmen: Überprüfen Sie wöchentlich einen Bericht über das Alter von Ausnahmen und schließen Sie Einträge ohne verantwortlichen Eigentümer.
Verwenden Sie diesen Akzeptanzstandard für reine Gerätezonen: Ein Segment ist fehlgeschlagen, wenn ein unautorisiertes Testgerät darin eine Sitzung zur Zahlungsinfrastruktur, Identitätsinfrastruktur oder zu einem anderen Mandanten öffnen kann. Zeichnen Sie den versuchten Dienst und den Durchsetzungsnachweis auf, damit das Ergebnis reproduziert werden kann.
Validieren Sie einen Standort, bevor Sie das Design kopieren
Wählen Sie diesen Monat eine Immobilie aus: eine Hoteletage, einen Klinikflügel, einen Konzessionsbereich oder einen Apartmentblock. Inventarisieren Sie diesen Standort, weisen Sie jede Geräteklasse dem Zonendiagramm zu und migrieren Sie Kameras oder Raumausstattung zuerst. Halten Sie den Umfang klein genug, damit das Facility-Team den tatsächlichen Dienst validieren kann und nicht nur die Netzwerkreichweite.
Gestalten Sie den Pilotversuch abnahmebasiert
Vorschreiben, dass Verbindungsversuche einer unter Quarantäne gestellten Kamera zu Kassen, Identitätsdiensten und anderen Mandanten fehlschlagen. Messen Sie die Zeit zwischen der Isolationsentscheidung und der verifizierten Durchsetzung. Erfassen Sie das Regelwerk, die Testergebnisse und die operative Freigabe als Vorlage für das nächste Objekt.
Rollout-Freigabe: Kopieren Sie das Design erst, wenn ein anderer Techniker sowohl den zulässigen Workflow als auch den blockierten Angriffspfad reproduzieren kann.
Purple Access unterstützt dieses Muster mit drei SSIDs: „Open“ für Gäste und BYOD, „Secure“ für Mitarbeiter und vertrauenswürdige Benutzer sowie xPSK für Geräte, Mieter und Communities. Cloud-RADIUS nutzt Identitäten, um das passende Netzwerk und VLAN zuzuweisen; ein xPSK kann pro Gerät, Person oder Mieter eindeutig sein, mit eigenem VLAN und eigener Bandbreitenbeschränkung. Mit dem Planer können Sie auswählen, was heute verbunden wird, und sehen, wo jede Gruppe landet, während Gesamtsystem-, Standort- und Access-Point-Statusansichten sowie Authentifizierungsraten Betreibern bei der Überwachung des Rollouts helfen.
Das vereinfacht die Zulassung, ohne Firewall-Richtlinien oder Containment-Tests zu ersetzen. Buchen Sie die Design-Sitzung rund um Ihren tatsächlichen Bestand und bringen Sie die Geräteliste, Abhängigkeiten und Nachweise fehlgeschlagener Angriffspfade des Pilotsystems mit.
Purple Access bietet identitätsbasierte Netzwerkzuweisung, individuell konfigurierbare xPSKs und einen Planer zur Konsolidierung von Zugriffen, ohne unzusammenhängende Vertrauenszonen zusammenzuführen. Besuchen Sie Purple Access, um eine von Netzwerk-Ingenieuren geleitete Design-Session für Ihren Gebäudetyp zu buchen und einen Pilotversuch mit explizit erlaubten Datenflüssen, Widerrufsprüfungen und Eindämmungstests zu definieren.