WiFi-Zugriffskontrolle erklärt: Methoden und Richtlinien
Published
Wenn ein langes WiFi-Passwort ausreicht, warum kann dann eine einzige durchgesickerte Phrase immer noch jede Kasse, Kamera und jeden Gast-Laptop am Standort öffnen? Teams betrachten Verschlüsselung oft als die gesamte Aufgabe. Verschlüsselung verbirgt den Datenverkehr in der Luft. Sie entscheidet jedoch nicht, wer sich verbinden darf, was erreicht werden kann oder wie Sie diese Berechtigung wieder entziehen. WiFi-Zugriffssteuerung ist diese zweite Aufgabe - und das geteilte Passwort ist dabei meist das schwächste Glied.
Inhaltsverzeichnis
- Was die WiFi-Zugangskontrolle tatsächlich entscheidet
- WiFi-Zugangskontrollmethoden auf einen Blick im Vergleich
- Wie WPA2 und WPA3 den Verschlüsselungsstandard festlegen
- Wie 802.1X und EAP-TLS den Zugriff an die Identität binden
- Captive Portals, gerätespezifische Schlüssel und Passpoint im Vergleich
- Identitätsbasierte VLANs für Richtlinien und Segmentierung
- Messen, ob die Segmentierung tatsächlich funktioniert
- Wahl Ihres WiFi-Zugangskontroll-Setups
Was die WiFi-Zugangskontrolle tatsächlich entscheidet
Wenn sich jemand mit Ihrem WiFi verbindet, was genau wird geprüft und von wem? Viele stellen sich ein Passwortfeld vor. Das Bild eines Gebäudes ist jedoch viel treffender.
Verschlüsselung ist der verschlossene Korridor. Sie schützt Gespräche vor jedem, der auf dem Flur steht. Zugriffssteuerung ist die Türpolitik. Sie entscheidet, wer einen Schlüssel erhält, welche Etagen betreten werden dürfen und wann dieser Schlüssel seine Gültigkeit verliert. Ein Fitnessstudio nutzt dieselbe Aufteilung mit QR- und PIN-Zutrittsoptionen: Das Schloss ist nicht die Regel, die festlegt, welches Mitglied eintreten darf und für wie lange.
Jedes Netzwerk trifft drei Entscheidungen.
Authentifizierung prüft, wer oder was sich verbinden darf. Eine Person, ein Laptop, ein Zahlungsterminal oder eine Kamera muss nachweisen, dass sie zugriffsberechtigt ist.
Autorisierung prüft, was diese Verbindung erreichen darf. Mitarbeiter-Apps, reiner Internetzugang und ein Kamera-Subnetz sind unterschiedliche Türen.
Widerruf regelt, wie lange die Berechtigung gültig bleibt. Sitzungslimits, abgelaufene Logins und Schlüssel, die für ein einzelnes Gerät gesperrt werden können, gehören hierzu.
Ein gemeinsam genutztes Passwort beantwortet nur die erste Frage - und zwar für alle Benutzer gleichzeitig.
Gäste, Personal, Zahlungsterminals, Kameras, Raumgeräte und Auftragnehmer in einem Gebäude benötigen unterschiedliche Antworten. Jeder, der die Phrase kennt, ist "autorisiert". Sie können die Kasse nicht auf eine andere Ebene verlegen, und Sie können keinen einzelnen Auftragnehmer entfernen, ohne das Passwort für den gesamten Standort zu ändern. Die folgenden Methoden beginnen bei der Identität, nicht bei einem Stapel von Netzwerknamen.
WiFi-Zugangskontrollmethoden auf einen Blick im Vergleich
WPA3-Personal für kleine Standorte, 802.1X mit Zertifikaten für Unternehmen, gerätespezifische Schlüssel für IoT und Standorte mit mehreren Mietern, Captive Portals für Gastzugang und Passpoint für Roaming-Benutzer.
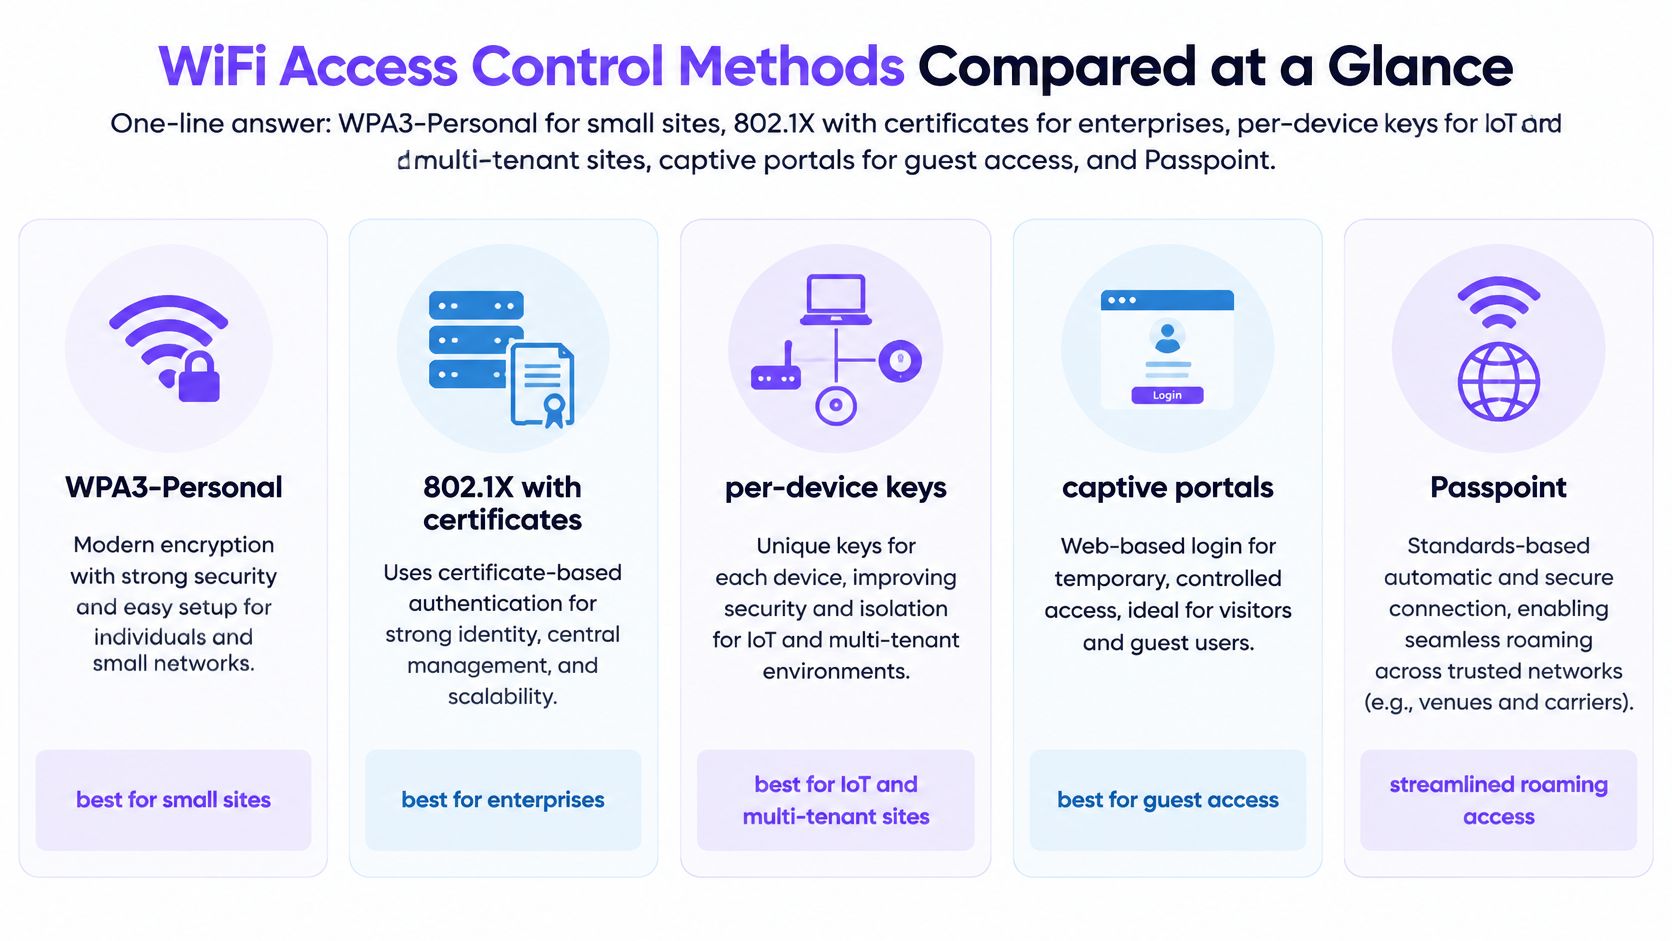
| Methode | Was geprüft wird | Typisches Sicherheitsniveau | Optimale Eignung | So wird der Zugriff widerrufen |
|---|---|---|---|---|
| WPA2-Personal | Gemeinsames Passwort | Mittel | Privathaushalte und kleine Büros | Passwort für alle ändern |
| WPA3-Personal | Passwort über SAE-Austausch | Stark gegen Passwort-Erratung | Moderne Privathaushalte und kleine Büros | Passwort für alle ändern |
| WPA2/WPA3-Enterprise mit 802.1X | Benutzer- oder Geräte-Zertifikat oder Anmeldedaten über RADIUS | Hoch | Unternehmen und Campus-Umgebungen | Eine Identität oder ein Zertifikat widerrufen |
| xPSK oder gerätespezifische Schlüssel | Eindeutiger Schlüssel pro Gerät, Benutzer oder Mandant | Hoch für IoT und gemeinsam genutzte Standorte | Hotels, Wohnanlagen, Konzessionen und IoT-Flotten | Einen Schlüssel widerrufen, ohne andere zu beeinträchtigen |
| Captive Portal | Anmeldung über SSO, Social Login oder SMS-Einmal-Passcode mit Zustimmung | Mittel; identifiziert Benutzer, sichert aber nicht die einzelne Verbindung | Gäste und BYOD-Onboarding | Sitzung oder Login ablaufen lassen |
| Passpoint und OpenRoaming | Roaming-Identitätsdaten | Hoch, kein Portal erforderlich | Veranstaltungsorte und Roaming-Benutzer | Anmeldedaten beim Identitätsanbieter widerrufen |
Betrachten Sie die Bewertungen als typisch, nicht als garantiert
Diese Stufen beschreiben eine sorgfältige Bereitstellung, nicht jeden Härtefall. Eine nachlässige Enterprise-Einrichtung mit aktivierten schwachen EAP-Methoden und ohne Widerrufsverfahren kann schwächer sein als ein gut geführtes gerätespezifisches Schlüssel-System auf einer Hoteletage. Die Verschlüsselung über die Luft ist nicht die Steuerung, die Sie um 2 Uhr morgens rettet.
Die Widerrufsgeschwindigkeit entscheidet gewöhnlich mehr über die Wahl als der Verschlüsselungstyp. Wenn der Verlust eines einzelnen Telefons bedeutet, dass eine Passphrase für ein ganzes Büro neu gedruckt werden muss, passt die Methode nicht zu einem gemeinsam genutzten Gebäude. Stimmen Sie die Zeile mit der Situation ab, wenn Sie am Ende ein Design auswählen.
Wie WPA2 und WPA3 die Basis für die Verschlüsselung legen
Ein WiFi Passwort kann die Funkverbindung schützen und dennoch eine schwache Methode sein, um zu steuern, wer Zugriff erhält. WEP stammt aus dem Jahr 1997. Schwachstellen in seinem Design führten 2003 zu WPA, gefolgt von WPA2 im Jahr 2004, ausgerichtet an IEEE 802.11i und unter Verwendung von AES anstelle des schwächeren WEP-Ansatzes, wie die Technologiereferenz des Department of Veterans Affairs dokumentiert.
WPA2 und WPA3 bilden den Standard für die Verschlüsselung, aber das Passwort ist nach wie vor entscheidend. WPA3-Personal nutzt SAE, was Schutz vor Offline-Passwort-Raten bietet. WPA3 Enterprise bietet zudem eine stärkere Sicherheitsoption für sensible Umgebungen.
Transitional mode ermöglicht WPA2- und WPA3-Geräten die Nutzung desselben Netzwerks. Diese Brücke hilft, wenn ein Standort über einen gemischten Gerätebestand verfügt, führt jedoch dazu, dass WPA2-Geräte die schwächere Option nutzen. Die neuere Bezeichnung eines Netzwerks schützt keinen älteren Client, der sich weiterhin mit WPA2 verbindet.
Prüfen Sie jeden Standort, bevor Sie die Modi ändern:
- Sicherheitsmodus: Bestätigen Sie, ob jede SSID WPA2 oder WPA3 verwendet und ob es sich um Personal oder Enterprise handelt.
- Altsysteme: Überprüfen Sie, ob WEP und offene Netzwerke ohne Portal nicht mehr verwendet werden.
- Client-Bereitschaft: Bestätigen Sie, dass Telefone, Kassen und Kameras WPA3 unterstützen, bevor Sie es voraussetzen.
Verschlüsselung schützt den Datenverkehr über die Luftschnittstelle. Die Zugriffskontrolle entscheidet, welche Person oder welches Gerät sich verbinden darf. Ein gemeinsames Passwort verwischt diesen Unterschied: Eine Änderung kann jeden betreffen, der es kennt, während eine stärkere Chiffrierung allein nicht jeden einzelnen Benutzer identifizieren kann.
Wie 802.1X und EAP-TLS den Zugriff an eine Identität binden
Stellen Sie sich einen Büroausweis vor. Der Access Point ist die Tür. Der RADIUS-Server ist der Empfang der Sicherheitsabteilung. Das Verzeichnis oder die Zertifizierungsstelle ist die Personalkartei.
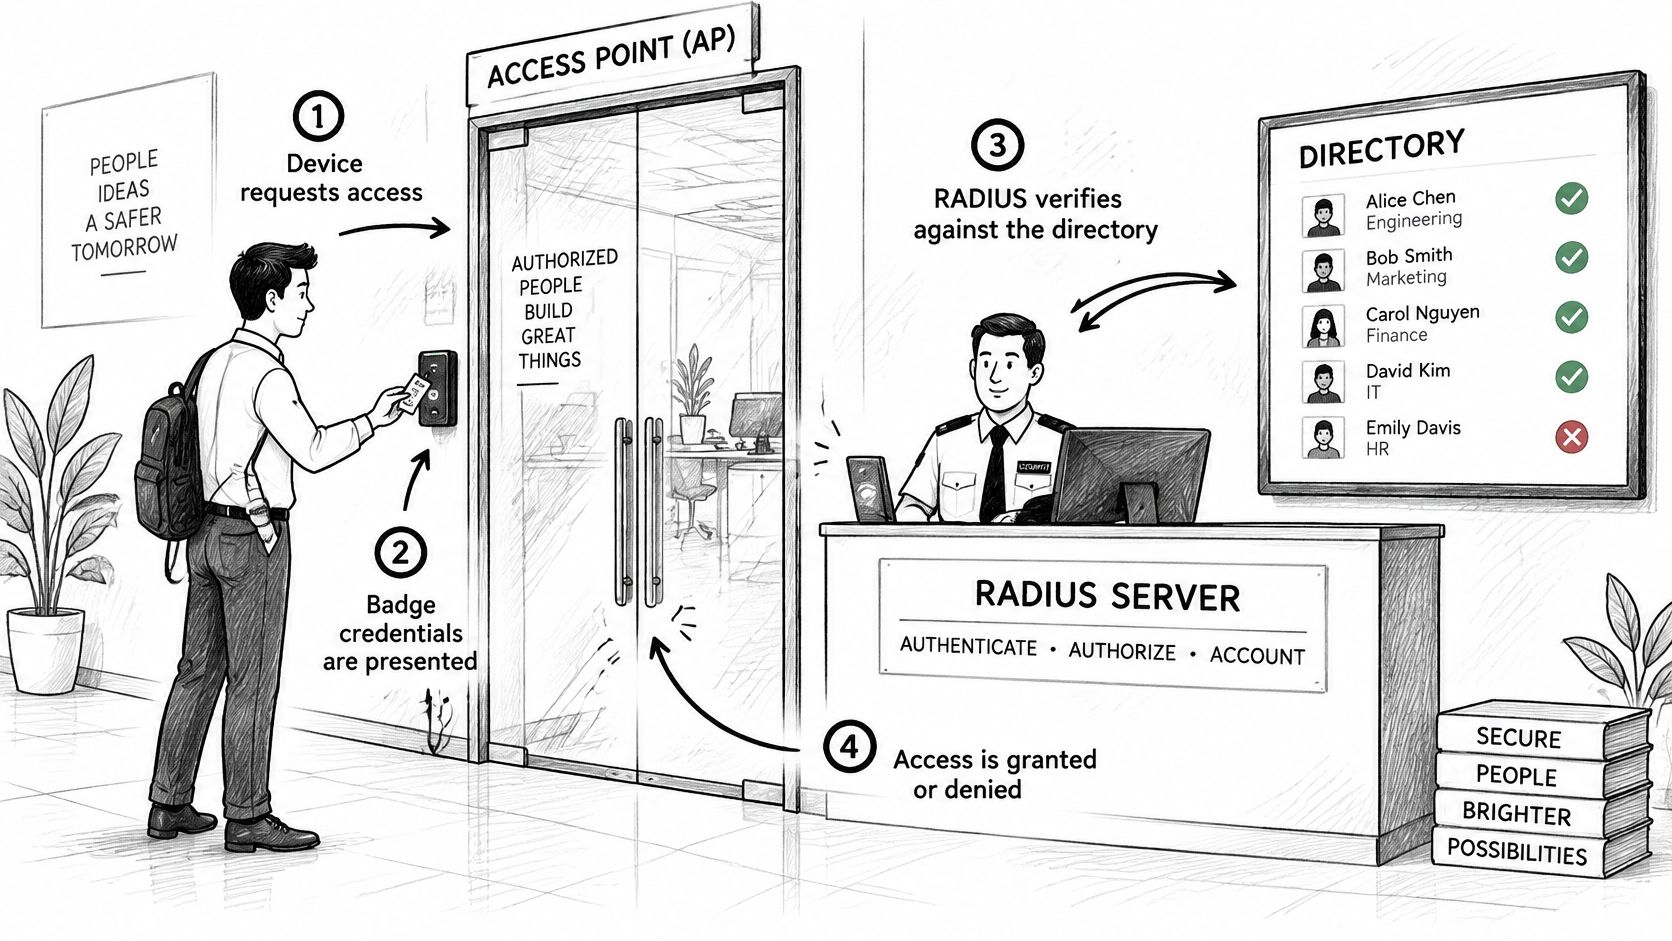
Die vier Schritte an der Tür
- Das Gerät verbindet sich und bietet eine Identität an, normalerweise ein Zertifikat oder einen Benutzernamen.
- Der Access Point entscheidet nicht. Er leitet die Anfrage an RADIUS weiter.
- Der Server prüft diese Anmeldeinformationen gegen das Verzeichnis oder die Zertifizierungsstelle.
- RADIUS gibt Accept oder Reject zurück, zusammen mit Attributen, die die Sitzung gestalten, wie z. B. ein VLAN oder eine Rolle.
EAP-TLS ist die Methode, die das Fälschen des Ausweises erschwert. Der EAP-Leitfaden des NIST behandelt TLS als schützenden Tunnel für tunnelbasiertes EAP und legt fest, dass die wechselseitige Authentifizierung per EAP-TLS Peer-Zertifikate erfordert. Der Client weist nach, dass er über ein gültiges Zertifikat verfügt, und prüft seinerseits den Authentifizierungsserver. Bei einer Passwortmethode muss der Benutzer lediglich ein Geheimnis kennen. Ein Zertifikat kann über Ihr MDM ausgestellt, mit einer kurzen Laufzeit versehen, erneuert und für ein einzelnes verlorenes Laptop widerrufen werden. Verknüpfen Sie dieses Zertifikat mit einer Verzeichnisgruppe, damit RADIUS die passende Richtlinie zurückgibt. Alle anderen bleiben online.
Deaktivieren Sie PEAP-MSCHAPv2, CHAP und PAP, wo immer die Clients dies zulassen. Aktuelle Richtlinien für Enterprise WLAN empfehlen EAP-TLS mit AES-256-GCM und modernen elliptischen Kurven oder ausreichend großen RSA-Parametern. Ein direkter Vergleich von EAP-TLS und PEAP ist lesenswert, bevor Sie die ältere Methode "für alle Fälle" aktiviert lassen.
Die Falle, die das gesamte Büro sperrt
Der häufigste Fehler ist eine Vertrauenskette, die die Geräte nie erreicht hat. Jedes Login schlägt gleichzeitig fehl, und der Helpdesk hört "WiFi ist down" statt "dem Zertifikat wird nicht vertraut." Übertragen Sie die Kette mit demselben MDM, das die Zertifikate ausstellt, und testen Sie ein neues Laptop, bevor Sie Passwörter ausmustern.
Legen Sie den Ausfallpfad vor der Bereitstellung fest. Wenn RADIUS oder die Zertifizierungsstelle nicht erreichbar sind, bleiben bestehende Sitzungen bestehen, landen neue Geräte in einem eingeschränkten Onboarding-Netzwerk und wie lange bleiben zwischengespeicherte Anmeldeinformationen gültig? Testen Sie jeden Pfad. Ein Ausweissystem, das beim ersten Netzwerkausfall ohne Plan sperrt, führt beim kleinsten Problem zu Stillstand im Gebäude.
Ein kurzer Durchlauf des Ablaufs macht das Bild von Schreibtisch und Tür greifbar:
Captive Portals, schlüsselbasierte Gerätesicherheit und Passpoint im Vergleich
Ein Besucher in einem Hotel oder Café wird kein Zertifikat installieren. Ein Captive Portal ermöglicht die Anmeldung über Social Login, SSO oder einen Einmal-Passcode per SMS und kann die Einwilligung für Datenschutzbestimmungen wie GDPR und CCPA erfassen. Sie erfahren, wer sich angemeldet hat. Sie geben diesem Telefon jedoch keinen starken Schlüssel pro Verbindung. Das offene Netzwerk benötigt weiterhin eine kurze Sitzung und ein VLAN, das keinen Zugriff auf Kassen oder Kameras hat. Wenn der Besuch endet, läuft das Login ab.
Ein Schlüssel, ein Gerät
Gerätespezifische Schlüssel (xPSK sowie die Herstellerbezeichnungen iPSK, DPSK, MPSK oder PPSK) weisen jedem Gerät, Benutzer oder Mandanten ein eigenes Secret zu. Fernseher, Thermostate, Kassen, Mandanten-Router und Kameras passen in dieses Muster, da niemand jede Woche ein Passwort darauf eingeben möchte. Wenn Sie einen Schlüssel widerrufen, funktionieren die anderen weiter. Auf Access Points, die dies unterstützen, kann **RADIUS Change of Authorization** auch die aktive Sitzung sofort beenden, anstatt darauf zu warten, dass das Gerät roamt. Das ist der Unterschied zwischen "Wir ändern heute Nacht das WiFi" und "Diese Kamera ist ab sofort vom Netz."
Passpoint und OpenRoaming überspringen das Portal für Personen, die bereits eine Roaming-Identität besitzen. Das Smartphone authentifiziert sich mit den Anmeldeinformationen eines Identitätsanbieters, was sich für Flughäfen, Campus-Areal und Veranstaltungsorte eignet, an denen dieselbe Person an mehreren Standorten auftaucht. Der Schwachpunkt ist das Vertrauen: Wenn der Identitätsanbieter oder die Roaming-Beziehung ausfällt, gibt es kein lokales Passwort als Ausweichlösung. Kommunizieren Sie dieses Ausfallverhalten, bevor Sie das Portal außer Betrieb nehmen. Hotspot 2.0 ist die clientseitige Bezeichnung, die Sie in den Geräteeinstellungen sehen.
Warum die MAC-Adresse die Richtlinie nicht rettet
Randomisierte MAC-Adressen machen Hardware-Listen unzuverlässig. Die Berichterstattung von Help Net Security über die Ergebnisse der Wireless Broadband Alliance hebt hervor, dass randomisierte MAC-Adressen das Netzwerkmanagement und die Erkennung von Bedrohungen erschweren, während Teams weiterhin zwischen Gästen, verwalteten Endpunkten und betrieblichen Geräten unterscheiden müssen. Die Adresse kann sich zwischen den Sitzungen ändern, sodass eine Allowlist auf Basis der gestrigen MAC das heutige Smartphone verfehlt. Eine dauerhafte Identität muss auf einem Zertifikat, einer föderierten Anmeldeinformation, dem Status der Geräteverwaltung oder einem gerätespezifischen Schlüssel basieren.
Beurteilen Sie die drei Optionen nach denselben vier Kriterien: Wie schnell können Sie Zugriffsrechte widerrufen, wie viel legt die Methode offen, unterstützt sie Roaming und nennt das Protokoll eine Person oder nur eine Funkadresse? Datenschutz und Kontrolle ergänzen sich, wenn die Richtlinie an Anmeldedaten gebunden ist. Sie widersprechen sich, wenn die Richtlinie an der MAC-Adresse hängt.
Identitätsbasierte VLANs für Richtlinien und Segmentierung
Eine Eingangstür, viele Armbänder. Nach dem Einchecken eines Gastes öffnet das Band den Pool, aber nicht den Technikraum. Nach erfolgreicher 802.1X- oder anderer RADIUS-Authentifizierung kann der Access Point diesen Client in ein VLAN einordnen, das im Access-Accept benannt ist, und so das Standard-VLAN der SSID überschreiben.
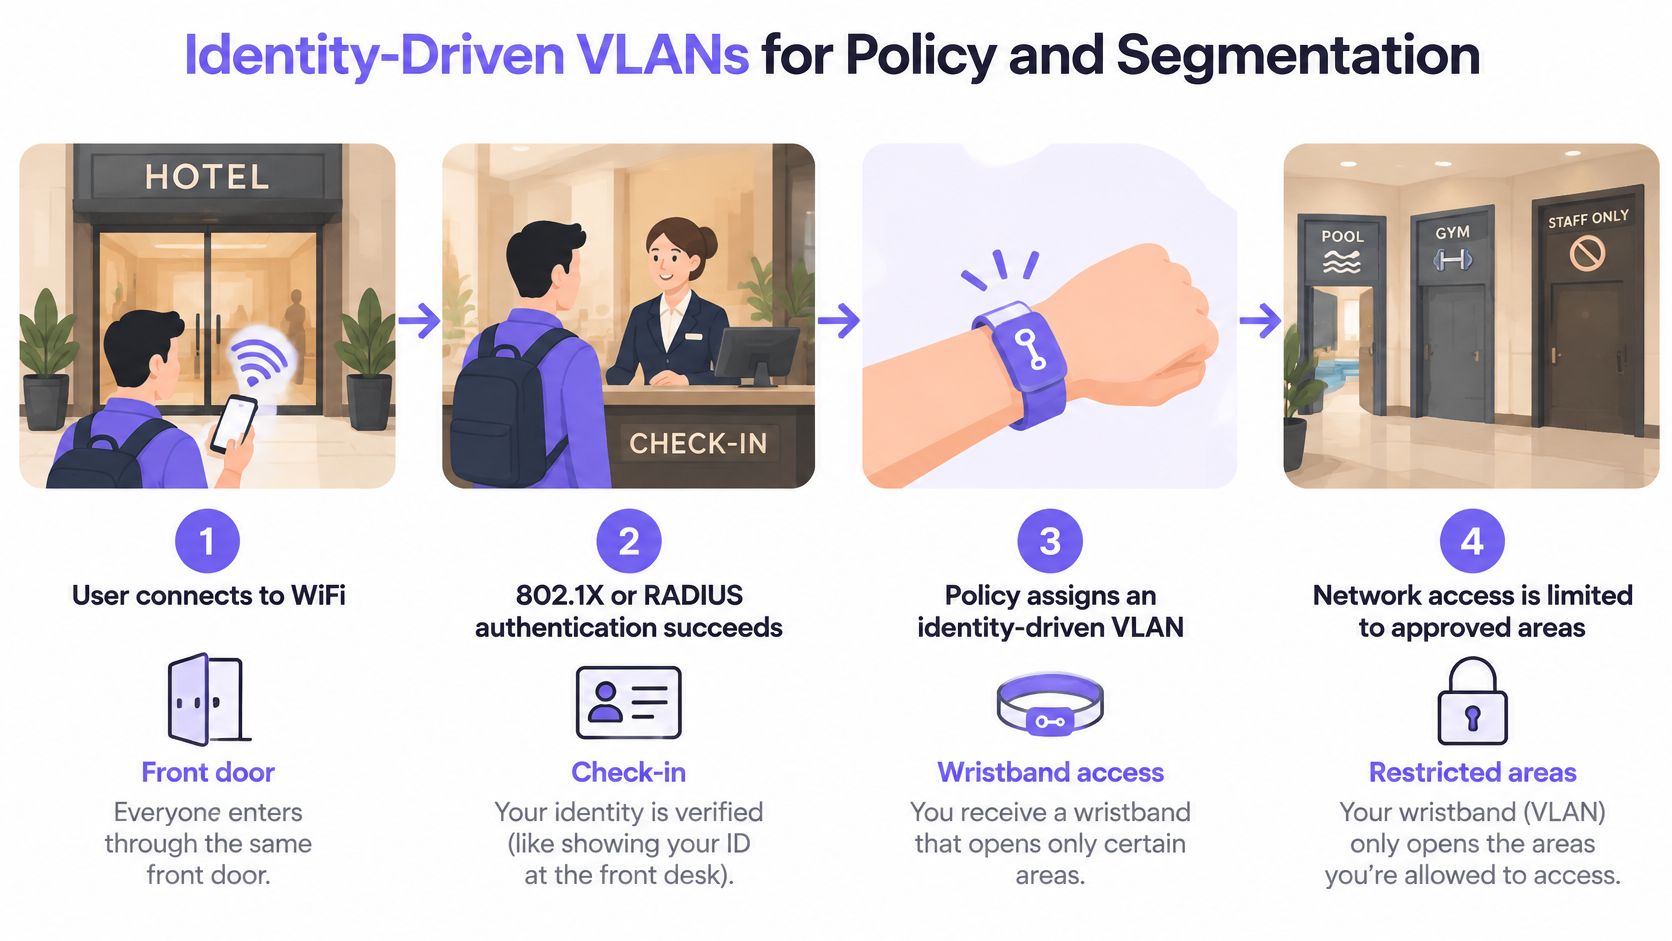
Fortinet RADIUS VLAN-Dokumentation beschreibt die Standardattribute, die Sie konfigurieren: Tunnel-Type eingestellt auf VLAN, Tunnel-Medium-Type eingestellt auf 802 und Tunnel-Private-Group-ID zur Übertragung der VLAN-Kennung. Wenn diese Attribute zurückgemeldet werden, hat das über RADIUS zugewiesene VLAN Vorrang vor dem lokalen VLAN des WLANs. Ändern Sie die Gruppe der Person, und die nächste Authentifizierung führt sie an einen anderen Ort. Entziehen Sie die Identität, wird der weitere Zugriff gestoppt. So behalten Sie ein kleines SSID-Set bei, während Mitarbeiter, Gäste, Zahlungssysteme, Kameras, Anwohner und IoT getrennt bleiben. Ein praktischer Blick auf das WiFi-Netzwerkdesign hilft Ihnen bei der Entscheidung, wie klein dieses SSID-Set sein sollte.
| Identitätsgruppe | Identitätsquelle | Beispiel-VLAN | Richtlinie |
|---|---|---|---|
| Gäste | Portal-Anmeldung oder Zustimmung | 10 | Nur Internet, kein interner Zugriff |
| Mitarbeiter | Gerätezertifikat über MDM | 20 | Interne Anwendungen und Dateifreigaben |
| Zimmer- oder IoT-Geräte | Gerätespezifischer Schlüssel | 40 | Eigenes Subnetz, nur ausgehend zu Anbieter-Diensten |
| Zahlungsterminals | Zertifikat oder gerätespezifischer Schlüssel | 30 | Isoliertes Segment im PCI-DSS-Bereich |
| Kameras | Gerätespezifischer Schlüssel | 50 | Nur Video-Upload, kein sonstiger Ost-West-Zugriff |
Drei Prüfungen, bevor Sie dem Armband vertrauen
Sicherer Standardwert. Wenn das Attribut fehlt oder fehlerhaft ist, muss der Client in einem VLAN landen, das nahezu nichts erreichen kann. Nutzen Sie kein "Fail-Open" in das Mitarbeiter-Netzwerk, nur weil durch einen Fehler ein Feld gefehlt hat.
Der gesamte Pfad zählt, nicht nur der AP. Jeder Trunk vom Access Point zum Switch muss all diese dynamischen VLANs übertragen. Ein VLAN, das zwar im RADIUS existiert, aber nicht auf dem Trunk, führt zu einer erfolgreichen Anmeldung gefolgt von Funkstille.
Das Protokoll. Zeichnen Sie jedes Access-Accept mit der Identität, dem VLAN und dem Standort auf. Ohne diesen Eintrag können Sie nicht nachweisen, welcher Ausweis welche Tür geöffnet hat.
Die Richtlinie folgt dann der Person oder dem Geräteeintrag, nicht dem Access Point, mit dem sie sich zufällig verbunden haben.
Messen, ob die Segmentierung tatsächlich funktioniert
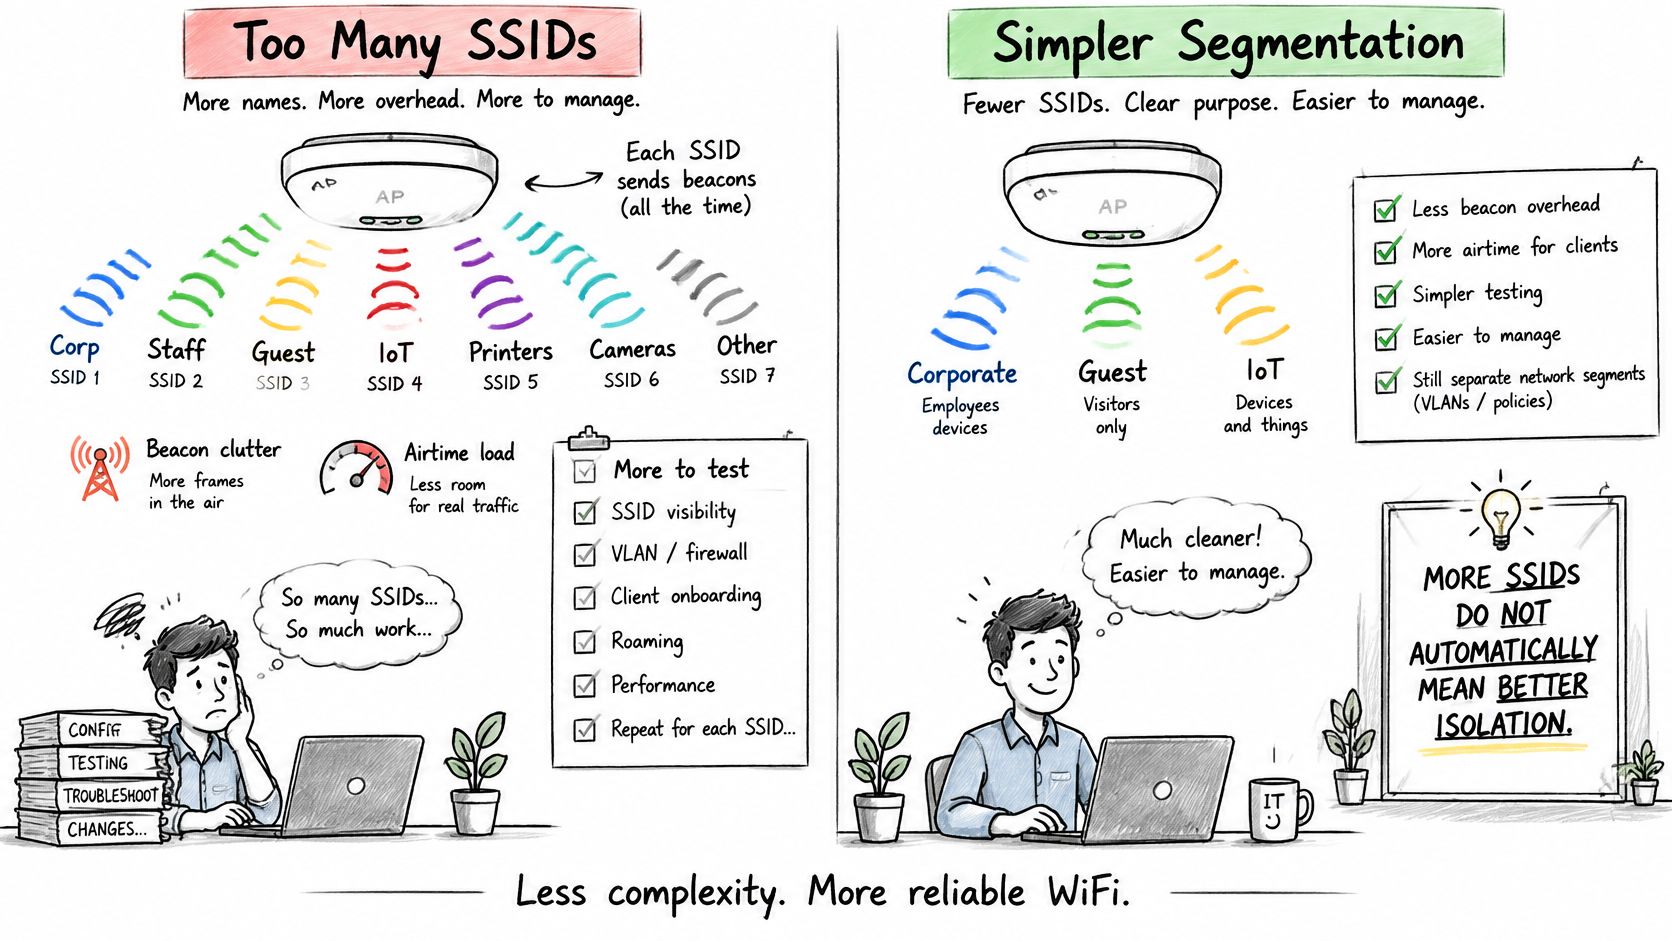
Mehr SSIDs bedeuten nicht automatisch eine bessere Isolierung. Diese Annahme ist der Grund, warum manche Standorte ein Dutzend Namen ausstrahlen und dennoch einen Gast-Laptop im Kassen-VLAN vorfinden.
Jede zusätzliche SSID erhöht den Beacon- und Sendezeit-Overhead, erfordert mehr Konfiguration, mehr zu testendes Roaming-Verhalten und birgt ein höheres Risiko, dass ein Standort vom Standard abweicht. Der Cisco State of Wireless Report zählt Netzwerksegmentierung und dynamische Identitätsprüfung zu den Kernmaßnahmen zur Reduzierung von Drahtlos-Risiken und verweist auf gemischte Client-Generationen, große IoT-Bestände und den Bedarf an genauerer Transparenz über Frequenzbänder und Funkmodule hinweg. Zu wenig Trennung führt zum gegenteiligen Problem: Ein infiziertes Gastgerät kann sich seitlich zu Kassen, Kameras, Bewohnern oder Mitarbeiter-Freigaben bewegen.
Ein Lebenszyklus, den Sie verwalten können
- Definieren Sie Segmente nach Identität und Risiko, nicht danach, wie viele Namen auf die WiFi Liste eines Telefons passen.
- Weisen Sie Richtlinien dynamisch zu, basierend auf dem Authentifizierungsergebnis, sodass eine Gruppenänderung keine neue SSID erfordert.
- Dokumentieren Sie jede Ausnahme mit einem Verantwortlichen und einem Ablaufdatum. Eine Ausnahme ohne Enddatum wird zum neuen Netzwerk standard.
- Messen Sie fehlgeschlagene Authentifizierungen, unautorisierten Ost-West-Datenverkehr und die Widerrufszeit, und testen Sie jedes Quartal einen Notfallpfad.
Beurteilen Sie das Design anhand von vier Ergebnissen: Eindämmung, Widerrufszeit, Audit-Nachweise und operativer Arbeitsaufwand. Die Anzahl der SSIDs steht nicht auf dieser Liste. Wi-Fi 7 und dichtes IoT machen diese Maßnahmen noch dringlicher, da sich Client-Generationen mischen und die Geräteanzahl steigt - und die Transparenz über alle Bänder hinweg konsistent bleiben muss.
Trennen Sie eine Identität, bestätigen Sie, dass die nächste Authentifizierung abgelehnt wird, und prüfen Sie, ob das Protokoll diese Ablehnung anzeigt. Wenn Sie das für eine einzelne Kamera nicht durchführen können, ist die Segmentierung noch nicht real.
Auswahl Ihres WiFi-Zugangskontroll-Setups
Wählen Sie basierend auf der Situation, nicht nach der neuesten Verschlüsselung.
- Café oder Zuhause mit Gästen: WPA3-Personal im privaten Bereich sowie ein Captive Portal für Besucher.
- Büro mit ca. 200 Arbeitsplätzen und verwalteten Laptops: 802.1X mit Zertifikaten aus dem MDM und ein separates Gäste-Portal.
- Hotel, Wohnblock oder Filialnetz: Schlüssel pro Gerät mit identitätsbasierten VLANs für Zimmer, Mieter und ortsfeste Geräte.
- Campus oder Veranstaltungsort mit Roaming: Passpoint oder OpenRoaming neben Zertifikaten für Mitarbeitergeräte.
Wir reduzieren diese Komplexität auf drei SSIDs: Open für Gäste und BYOD, Secure für Mitarbeiter und vertrauenswürdige Benutzer sowie xPSK für IoT-Geräte, Mieter und Gemeinschaften. Ein Planer ermöglicht es Ihnen, anzukreuzen, was sich heute verbindet, und zu sehen, wo jede Gruppe auf diesen drei landet.
Die bereits an der Decke montierten Access Points entscheiden oft darüber, welche dieser Methoden Sie aktivieren können. Prüfen Sie Zertifikate, schlüsselbasierte Optionen pro Gerät und die CoA-Unterstützung, bevor Sie ein Design versprechen, das die Hardware nicht umsetzen kann.
- Listete Sie jede Gerätegruppe auf, auch die schwierigen: Auftragnehmer, Leih-Laptops, Zimmer-TVs.
- Weisen Sie jeder Gruppe eine Identitätsquelle und ein VLAN zu - mit derselben Zuordnung, die Sie für Gäste, Personal, IoT, Zahlungen und Kameras nutzen.
- Führen Sie den Test zur Trennung und Überprüfung an einem Gerät in jeder Gruppe durch.
- Lesen Sie die Protokolle nach einer Woche aus. Suchen Sie nach Akzeptanzen, die Sie nicht erklären können, und Ablehnungen, die die eigentliche Arbeit blockieren.
- Gehen Sie den Plan vor der Bereitstellung mit einem Netzwerk-Engineer durch, insbesondere den Ausfallpfad, wenn RADIUS nicht erreichbar ist.
Identitätsbasierte Steuerung mit Sperrung auf Geräteebene ist das Design, das skaliert. Ein Passwort kann das nicht.
Purple Access gibt Gästen, Mitarbeitern und Geräten eine eigene Identität oder einen eigenen Schlüssel auf den Access Points, die Sie bereits betreiben - so ist die WiFi Zugriffskontrolle kein geteiltes Passwort unter neuem Namen. Sie sehen, wo jede Gruppe landet, können ein einzelnes Gerät sperren, ohne die anderen zu beeinträchtigen, und verwalten die Richtlinie in RADIUS statt in einer längeren SSID-Liste. Besuchen Sie Purple Access, um Ihre Standorte zu kartieren und die Einrichtung mit einem Netzwerk-Engineer zu besprechen.