
Gästenetzwerk-Sicherheit: Ein praktischer Leitfaden für 2026
Published

Der gängigste Rat zur Gast-Netzwerksicherheit ist zugleich der schwächste: Richten Sie ein starkes Passwort ein, ändern Sie es monatlich, erstellen Sie eine separate Gast-SSID, und fertig. Das reicht keineswegs. Ein Passwort kontrolliert nur, wer sich verbindet. Es sagt nichts darüber aus, wohin sich ein verbundenes Gerät bewegen kann, welche anderen Geräte es erreicht oder wie Sie einen einzelnen Gast entfernen, ohne alle anderen rauszuwerfen.
Ich würde von der gegenteiligen Annahme ausgehen. Jedes Gäste-Gerät ist unverwaltet und vertrauenslos, alle geteilten Anmeldedaten werden sich verbreiten, und jede Login-Seite, die Sie anzeigen, kann kopiert werden. Planen Sie für diese drei Tatsachen, und Ihre restlichen Entscheidungen werden einfacher und ehrlicher.
Inhaltsverzeichnis
- Warum Gastnetzwerke ein eigenes Sicherheitsmodell benötigen
- Die zentralen Sicherheitskontrollen und deren Verifizierung
- So segmentieren Sie den Gast-Datenverkehr von den betrieblichen Abläufen
- Auswahl der Zugriffsmethoden und Verwaltung von Gast-Anmeldedaten
- Isolierung von IoT- und gemeinsam genutzten Geräten ohne Chaos
- Filterung, Überwachung und Erkennung von Missbrauch
- Bestätigen Sie Ihre Compliance-Pflichten vor dem Start
Warum Gastnetzwerke ein eigenes Sicherheitsmodell benötigen
Ein Hotel, das jedem Gast denselben Generalschlüssel gibt, würde sich nicht als sicher bezeichnen, nur weil der Schlüssel lang und komplex war. Eine einzige verlorene Karte würde jedes Zimmer öffnen. Ein flaches Netzwerk mit einem gemeinsam genutzten Passwort für Gäste funktioniert genauso. Die Anmeldedaten bringen einen Besucher, den infizierten Laptop eines Dienstleisters oder einen Fremden auf dem Parkplatz ins Netzwerk - und die Architektur entscheidet dann, ob sie eine Kasse, einen Drucker, eine Verwaltungsschnittstelle oder das Smartphone eines anderen Gastes erreichen können.
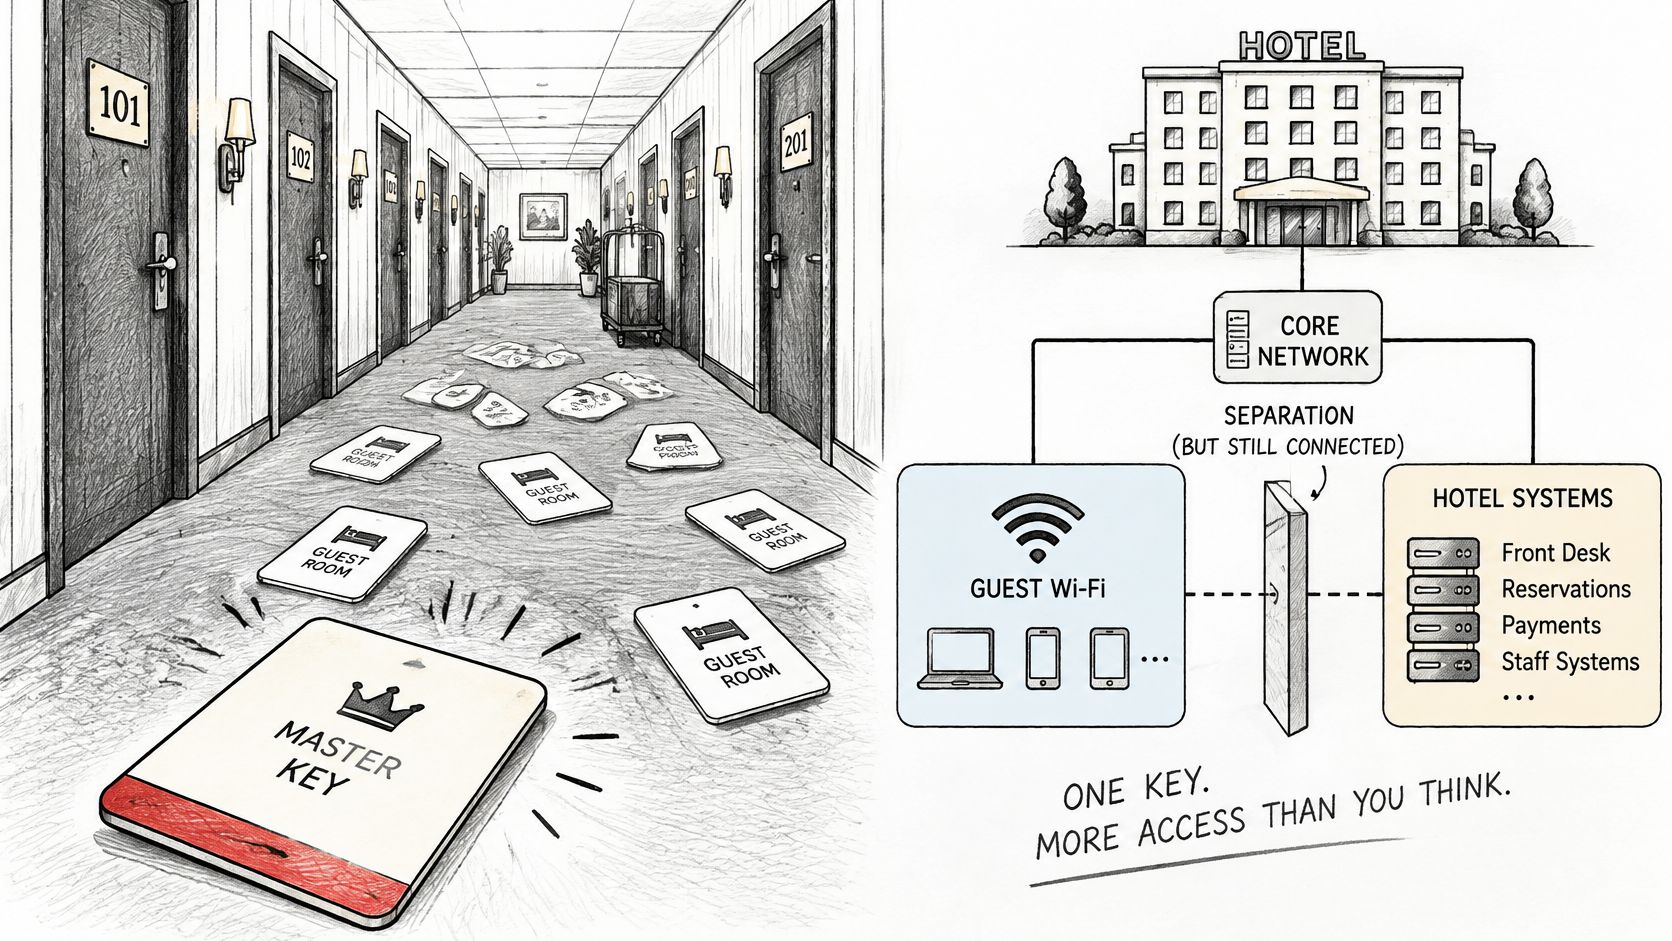
Eine SSID ist ein Name, keine Grenze. Die Verschlüsselung auf der Funkstrecke verhindert beiläufiges Abhören in der Nähe. Sie legt jedoch nicht fest, wer wohin leiten darf, sobald der Datenverkehr Ihre Switches und Ihre Firewall erreicht.
Was das Muster von Sicherheitsverletzungen zeigt
Das Ausmaß dieses Fehlers zeigt sich im Verizon Data Breach Investigations Report 2025, der 22.052 reale Sicherheitsvorfälle analysierte und 12.195 bestätigte Datenpannen innerhalb von Unternehmen identifizierte. Der Missbrauch von Zugangsdaten blieb mit 22 % der führende initiale Angriffsvektor, während das Ausnutzen von Schwachstellen 20 % erreichte - ein Anstieg um 34 % gegenüber dem vorherigen Bericht.
Derselbe Bericht ergab, dass sich die Beteiligung Dritter an Sicherheitsverletzungen auf 30 % verdoppelt hat. Lieferanten, Auftragnehmer, Mieter und Dienstleister sind genau die Personen, die häufig in der Besucher-Konnektivität landen, weil niemand sie in das Mitarbeiter-Netzwerk aufnehmen möchte und niemand eine passende eigene Kategorie für sie eingerichtet hat.
Drei Schwachstellen sind für die meisten Sicherheitsvorfälle bei Gastnetzwerken verantwortlich:
- Gemeinsam genutzte Anmeldedaten: Ein einzelnes Passwort kann weder einer bestimmten Person zugeordnet noch für ein einzelnes Gerät widerrufen werden.
- Unverwaltete Besuchergeräte: Sie haben keine Kontrolle über deren Patch-Status, Schadsoftware-Befall oder Freigabeeinstellungen.
- Flache Netzwerke: Ein kompromittiertes Gerät kann operative Systeme auskundschaften, die niemals erreichbar sein sollten.
Eine gute Sicherheit für Gastnetzwerke erfordert daher vier Eigenschaften, die zusammenwirken. Sie benötigen eine Trennung zwischen Gastgeräten und betrieblichen Systemen, einen identitätsbasierten Zugriff anstelle einer anonymen Zulassung, einen schnellen Widerruf für eine einzelne Person oder ein einzelnes Gerät und ein Monitoring, das ungewöhnliche Authentifizierungen und Datenverkehr erkennt. Fehlt eine dieser Eigenschaften, müssen die anderen mehr Last tragen, als sie sollten.
Praktische Regel: Behandeln Sie den Gastzugang als eine nicht vertrauenswürdige Zone, die zufällig nützlich ist, und nicht als ein vertrauenswürdiges Netzwerk mit einem freundlicheren Namen.
Die Kernkontrollen und deren Überprüfung
Bewerten Sie Ihr aktuelles Setup anhand dieser Tabelle, bevor Sie etwas Neues kaufen. Markieren Sie jede Zeile mit Bestanden, Fehlgeschlagen oder Ungetestet. Ungetestet ist die ehrliche Antwort für die meisten Standorte - und genau die, die Sie am schnellsten beheben können.
| Maßnahme | Abgewehrte Bedrohung | Mindesteinstellung | Überprüfungsmethode |
|---|---|---|---|
| Dediziertes Gäste-VLAN | Gäste greifen auf Personal-, POS- und Verwaltungssysteme zu | Eigenes VLAN und Subnetz ohne Routing zu internen Bereichen | Testen eines Mitarbeiter-Hosts von einem Gästegerät aus |
| Client-Isolierung | Gäste greifen auf Geräte anderer Gäste zu | Aktiviert auf der Gäste-SSID und den Access Points | Zwei Gäste-Testgeräte können sich gegenseitig nicht anpingen |
| Default-Deny-Firewall-Regeln | Laterale Bewegung vom Gast zu internen Hosts | Nur DHCP, DNS, Portal-Authentifizierung und Internet-Egress erlaubt | Automatisierter Erreichbarkeitstest aus dem Gäste-VLAN |
| Gefiltertes Gäste-DNS | Malware, Phishing und unerwünschte Inhaltskategorien | Dedizierter Resolver mit Kategoriesperren pro VLAN | Abfrage einer Testdomäne aus einer gesperrten Kategorie |
| HTTPS Captive Portal | Falsche Portale, die Zugangsdaten stehlen | Gültiges Zertifikat auf einer stabilen Domain, keine unnötigen Felder | Prüfen von Zertifikat und Domain von einem sauberen Gerät aus |
| Eindeutige Gäste-Zugangsdaten | Kompromittierung gemeinsam genutzter Passwörter | Ein Schlüssel oder Zertifikat pro Gast, Gerät oder Sitzung mit Ablaufdatum | Widerrufen einer Test-Anmeldeinformation und Bestätigen, dass sich andere weiterhin verbinden |
| Limits und Timeouts pro Client | Bulk-Downloads und Verdrängung anderer Nutzer | Drosselung pro Client, Inaktivitäts- und Sitzungs-Timeouts | Durchführen eines Geschwindigkeitstests, während ein zweiter Client streamt |
| Ratenbegrenzung für Authentifizierung | Credential Stuffing | Drosselung oder Sperrung nach wiederholten Fehlversuchen | Wiederholen fehlgeschlagener Logins und Bestätigen eines Protokolleintrags |
| Aufbewahrte Protokolle | Blinde Flecken bei Sicherheitsvorfällen | Authentifizierungs-, DHCP-, DNS- und Firewall-Protokolle werden für einen festgelegten Zeitraum aufbewahrt | Nachverfolgen einer Test-Sitzung vom Login bis zur Trennung |
Eine Kontrolle ist nur so gut wie ihr Test
Ein Konfigurations-Screenshot beweist eine Absicht. Ein Test beweist die Durchsetzung. Eine einzige permissive Firewall-Regel aus einer alten Richtlinie kann ein korrekt benanntes VLAN zunichtemachen - und niemand merkt es, bis ein Scanner, ein Auditor oder ein Angreifer den Pfad ausprobiert, den Sie als geschlossen angenommen haben.
Führen Sie die Überprüfungsspalte nach jeder Änderung an der Firewall, dem Controller oder den Access Points erneut aus. Diese Disziplin ist wichtiger als das Hinzufügen eines weiteren Tools. Für das breitere rechtliche und betriebliche Gesamtbild rund um den Schutz von Unternehmenssystemen vor Cyberbedrohungen lohnt es sich, Ihre Nachweise zum Netzwerk an den Pflichten auszurichten, die Ihre Organisation bereits für Daten und Systeme trägt.
Ich würde mit den kostengünstigsten Maßnahmen beginnen. Client-Isolierung und Limits pro Client sind in der Regel reine Konfigurationsänderungen an den Access Points, die Sie bereits besitzen, sodass Sie diese noch am selben Tag aktivieren und testen können. Firewall-Regelsätze dauern länger, da Sie zuerst Abhängigkeiten erfassen müssen - etwa Drucker, die das Personal für Gäste freigeben möchte, oder ein Zahlungsterminal, das versehentlich im falschen VLAN platziert wurde.
Erledigen Sie zuerst die schnellen Aufgaben und planen Sie dann die Firewall-Arbeiten ordnungsgemäß. Lassen Sie nicht zu, dass ein perfektes Segmentierungsprojekt das Aktivieren der Isolierung am heutigen Abend verzögert.
So segmentieren Sie Gast-Traffic vom betrieblichen Netzwerk
Segmentierung schlägt ohne Warnung fehl. Der VLAN-Name sieht richtig aus, die SSID ist zugewiesen, und eine weit gefasste Freigaberegel erlaubt Gästen immer noch den Zugriff auf das Mitarbeiter-Subnetz. Befolgen Sie die Schritte in der richtigen Reihenfolge und schließen Sie mit einem Test ab, der versucht, Ihr eigenes Design zu brechen.
Die ersten drei Schritte liefern Ihnen die Struktur, auf der alles Weitere aufbaut.
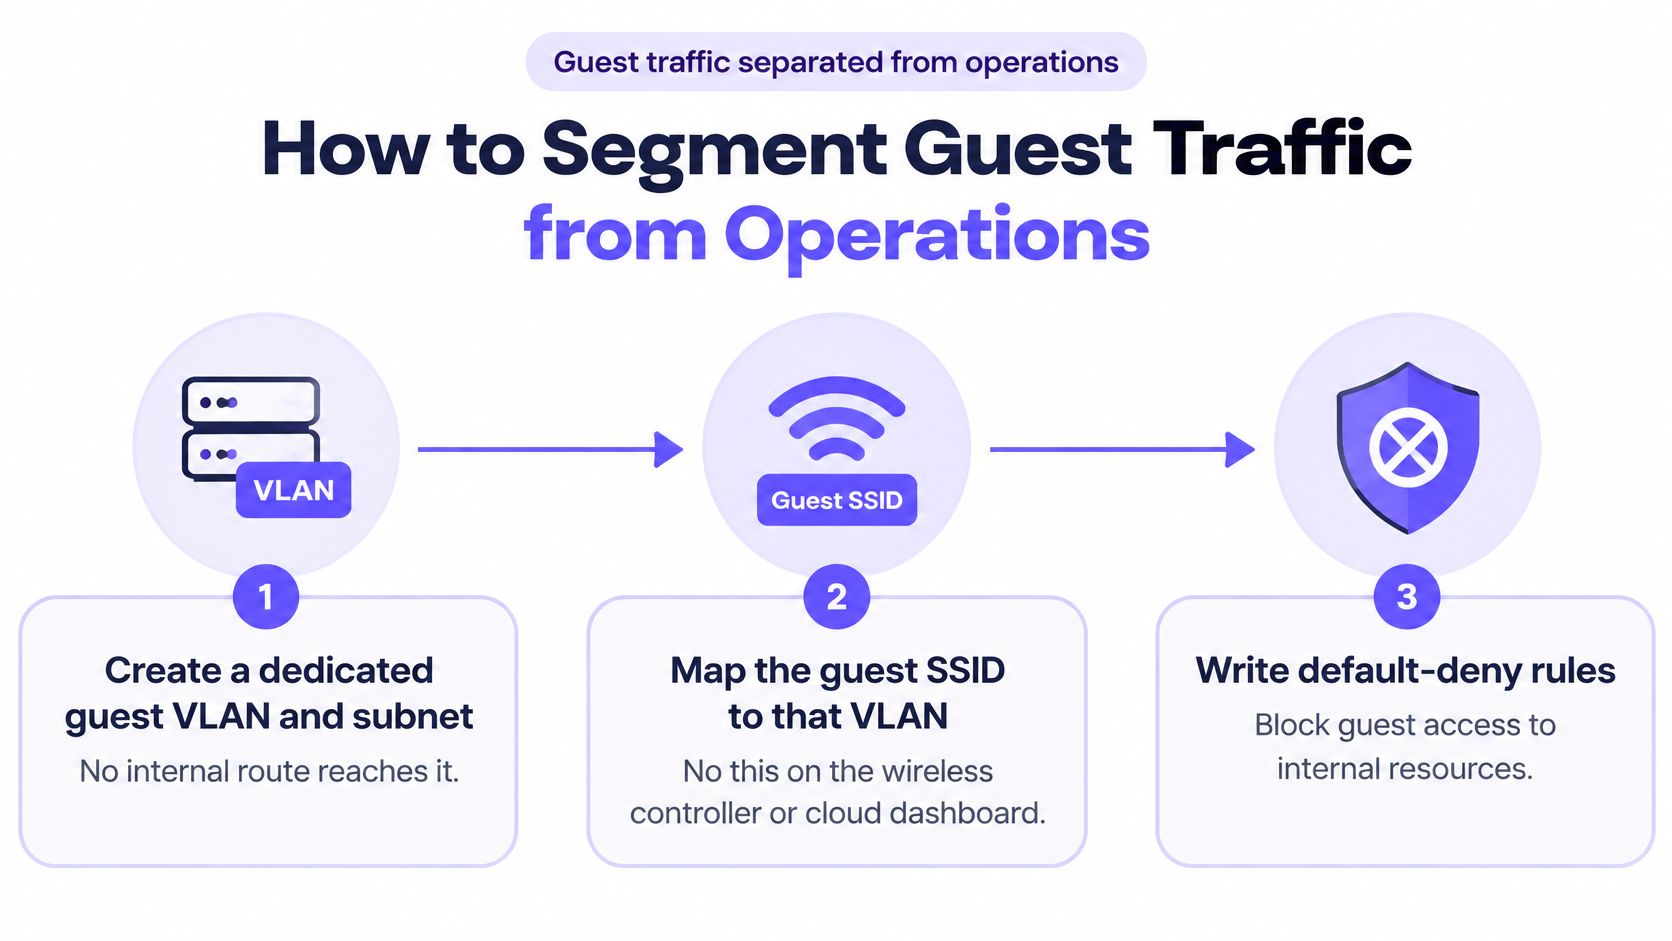
- Erstellen Sie ein dediziertes Gast-VLAN und -Subnetz. Kein interner Routing-Pfad sollte es erreichen, und es sollte auch nicht nach innen führen.
- Ordnen Sie die Gast-SSID diesem VLAN zu. Führen Sie dies auf dem Wireless Controller oder im Cloud Dashboard durch, nicht nur über die Namenskonvention.
- Erstellen Sie Default-Deny-Regeln. Blockieren Sie den Datenverkehr von Gästen zu Unternehmensressourcen, zum Management und zu anderen Geräten, es sei denn, es gibt einen konkreten Grund, ihn zuzulassen.
- Erlauben Sie nur das, was erforderlich ist. Gewähren Sie Zugriff für DHCP, DNS, Captive Portal-Authentifizierung und Internet-Egress. Alles andere wird standardmäßig abgelehnt.
- Leiten Sie Gäste auf einen gefilterten DNS-Resolver um. Gäste sollten nicht den internen Resolver erben oder ohne Richtlinie jeden beliebigen Resolver nutzen können.
- Geben Sie dem Gast-Datenverkehr eine eigene Quell-Adressierung. Vorfälle lassen sich so eindeutig der Gast-Zone zuordnen, anstatt im Mitarbeiter-Datenverkehr unterzugehen.
- Führen Sie einen automatisierten East-West-Erreichbarkeitstest durch. Prüfen Sie von einem Gastgerät aus Mitarbeiter-, Zahlungs-, Kamera- und Management-Adressen und beheben Sie jeden offenen Pfad, der gefunden wird.
- Wiederholen Sie dasselbe Template an jedem Standort. Standardisieren Sie VLAN, Adressierung, DNS, Protokollierung und Deny-Regeln, damit kein Standort zu einer Sicherheitslücke wird.
Warum getrennte logische Netzwerke wichtig sind
Diese Sequenz spiegelt die Empfehlungen in der CISA-Implementierungsanleitung zur Segmentierung von Gäste-Netzwerkverkehr und Telemetrie wider. Diese beschreibt, dass der Gästedatenverkehr die physische Infrastruktur teilt, aber über getrennte VLANs mit dedizierter Quelladressierung upstream übertragen wird. NIST vertritt dieselbe Position für das WLAN-Design. Es empfiehlt getrennte logische WLANs, wann immer Nutzer unterschiedliche Sicherheitsprofile haben - explizit einschließlich externer Gäste- und interner Netzwerke - und stellt fest, dass Geräte in einem WLAN nicht in der Lage sein sollten, sich mit Geräten in einem anderen zu verbinden.
Die gemeinsame Nutzung von Access Points und Switches ist in Ordnung. Das gemeinsame Nutzen von Vertrauen hingegen nicht.
Die folgende Anleitung zeigt die Segmentierungslogik in der Praxis, was nützlich ist, wenn Sie Ihre eigenen Controller-Einstellungen mit den obigen Schritten abgleichen.
Planen Sie die Adressierung und das SSID-Layout als eine gemeinsame Aufgabe, nicht als getrennte Jobs verschiedener Zuständiger. Ein sauberes WiFi-Netzwerkdesign sorgt dafür, dass VLAN-Map, Abdeckung und Richtliniengrenzen übereinstimmen.
Ihre Erfolgsprüfung ist kompromisslos. Der Test in Schritt 7 muss für jede interne Adresse fehlschlagen. Wenn ein Gäste-Testgerät eine Antwort von einer Kasse, einem Dateiserver oder einer Access-Point-Verwaltungsseite erhält, haben Sie noch keine Segmentierung. Sie haben ein Diagramm.
Zugriffsmethoden auswählen und Anmeldedaten für Gäste verwalten
Ein Captive Portal hat zwei Seiten. Es ist der einfachste Weg, einen Fremden zu verbinden, und ein kopiertes Portal ist der einfachste Weg, die Anmeldedaten dieses Fremden zu stehlen. Behandeln Sie das Portal als Sicherheitsgrenze und nicht als Marketingformular mit einem Login-Button.
| Methode | Anmeldedatentyp | Aufwand für Gäste | Sicherheitsniveau | Optimal geeignet für |
|---|---|---|---|---|
| Geteiltes Passwort (WPA2 oder WPA3 Personal) | Ein Passwort für alle Benutzer | Gering, aber das Passwort verbreitet sich | Niedrig | Kleine Cafés ohne Personal- oder Zahlungssysteme im selben Netzwerkpfad |
| Captive Portal auf einer offenen SSID | Anmeldung über SSO, Social Login, SMS-Einmalcode oder Voucher | Mittel, eine Anmeldeseite bei jeder neuen Sitzung | Mittel, abhängig vom Vertrauen in das Portal | Breite Öffentlichkeit und Hotelgäste, mit HTTPS und erfasster Einwilligung |
| OpenRoaming | Federiertes Identitätsprofil | Gering, funktioniert netzwerkübergreifend bei allen Teilnehmern | Hoch, gesteuert durch den Identitätsanbieter | Reisende und wiederkehrende Besucher an teilnehmenden Standorten |
| WPA3-Enterprise mit EAP-TLS | Zertifikat pro Gerät aus einem MDM | Gering auf verwalteten Geräten, Einrichtung erforderlich | Sehr hoch | Mitarbeiter, Kassen und verwaltete Geräte |
| Pre-Shared Key pro Gerät (PPSK) | Eindeutiger Schlüssel, der an ein Gerät, einen Benutzer oder Mieter gebunden ist | Gering, Schlüssel wird einmalig ausgestellt | Hoch, individuell widerrufbar | IoT, Mieteinheiten, Bewohner und Geräte, die keine Zertifikate verarbeiten können |
Überprüfen Sie das Portal, bevor Sie ihm vertrauen
Fordern Sie HTTPS auf einer stabilen Domain mit einem gültigen Zertifikat und halten Sie die Domain konsistent, damit wiederkehrende Benutzer lernen, wie das echte Portal aussieht. Fragen Sie keine Felder ab, die Sie nicht benötigen, und zeigen Sie kein Passwortfeld an, es sei denn, die Benutzer erwarten eines. Schulen Sie das Empfangs- und Personal vor Ort, ungewöhnliche Anmeldeseiten in einem offenen Netzwerk zu hinterfragen - denn Gäste werden sie fragen, ob die Seite echt ist, und nicht die IT.
Diese Vorsicht ist nicht nur theoretischer Natur. Untersuchungen in einer Publikation der Universität Münster zu öffentlichen WiFi Hotspots analysierten 55 öffentliche deutsche WiFi Hotspots und stellten weiterhin risikoreiches Verhalten sowie potenzielle GDPR-Verstöße fest, einschließlich übermäßiger Erfassung personenbezogener Daten. Eine weitere Studie aus dem Jahr 2025 ergab, dass 66 % der Teilnehmer keine Bedenken hinsichtlich der Authentizität oder Sicherheit von Captive Portals hatten. Wenn Nutzer Ihr Portal nicht von einer Fälschung unterscheiden können, erhöht das Hinzufügen weiterer Felder auf Ihrem Portal das Risiko, anstatt es zu verringern.
Für wiederkehrende Besucher entfernt Passpoint oder OpenRoaming das Portal bei Folgebesuchen vollständig. Die Gegenleistung erfordert praktische Voraussetzungen. Sie benötigen kompatible Access Points und einen Identity Provider, daher sollten Sie die Hardware-Unterstützung bestätigen, bevor Sie dies zusagen. Wenn Sie diese Hardware für mehrere Standorte festlegen, ist es sinnvoll, Procurement-Teams frühzeitig an uns zu verweisen, damit die Funktionen der Access Points überprüft werden, bevor Verträge unterzeichnet werden, anstatt erst nach der Installation.
Geben Sie Mitarbeitern eine andere Zugangsklasse
Mitarbeiter, Kassen und Administratoren sollten denselben Pfad wie Gäste nicht mit höheren Berechtigungen nutzen. Für einen hochsicheren Zugriff gibt die Wi-Fi Alliance guidance on WiFi security vor, dass der WPA3-Enterprise 192-Bit-Modus nur EAP-TLS mit TLS_ECDHE_ECDSA unter Verwendung von AES-256-GCM und SHA-384 sowie der elliptischen Kurve P-384 zulässt. Überprüfen Sie zuerst die Client-Kompatibilität, da jeder Client in diesem Netzwerk im selben 192-Bit-Modus arbeiten muss. Richten Sie einen separaten Gast-Onboarding-Pfad für Geräte ein, die dies nicht unterstützen.
Verwalten Sie den Lebenszyklus der Anmeldedaten
Der Grund dafür ist messbar. Die Verizon-Studie zu Credential Stuffing 2025 ergab, dass kompromittierte Zugangsdaten bei 22 % der untersuchten Datenpannen der initiale Angriffsvektor waren. Credential-Stuffing-Aktivitäten machten im Median 19 % aller täglichen Authentifizierungsversuche aus. Bei Großunternehmen stieg die Rate auf 25 %, verglichen mit 12 % bei kleinen Unternehmen.
Ermöglichen Sie Zugänge, die einer Person, einem Gerät, einem Mieter oder einer Sitzung zugeordnet werden können. Legen Sie das Ablaufdatum direkt bei der Erstellung fest, sodass ein Besucherschlüssel beim Check-out oder am Ende einer Buchung abläuft, ohne dass jemand daran denken muss, ihn zu löschen. Begrenzen Sie die Anzahl der Authentifizierungsversuche und protokollieren Sie jedes Authentifizierungsereignis anhand der daraus resultierenden Richtlinie.
Nehmen wir an, das Tablet eines Besuchers wird als gestohlen gemeldet. Sie widerrufen diesen einen Schlüssel oder dieses eine Zertifikat, das Tablet verliert die Verbindung und alle anderen Gäste bleiben verbunden. Bei einem gemeinsam genutzten Passwort sind Ihre Optionen schlechter. Sie lassen das gestohlene Gerät entweder gültig oder Sie ändern das Passwort für das gesamte Gebäude und geben es an alle neu aus.
Überwachen Sie vier Kennzahlen, um zu wissen, ob das System unter Last funktioniert:
- Erfolgreiche Zertifikatsausstellung: Verwaltete Geräte sollten sich ohne manuelle Korrekturen registrieren.
- Authentifizierungs-Latenz: Langsame Anmeldungen verleiten Mitarbeiter zu Umgehungslösungen.
- Fehlgeschlagene Authentifizierungsrate: Spitzen weisen auf Angriffspunkte oder beschädigte Profile hin.
- Dauer der Sperrungsverbreitung: Messen Sie, wie lange ein gesperrtes Gerät verbunden bleibt.
IoT und gemeinsam genutzte Geräte ohne Chaos isolieren
Ein Hotelfernseher, der Laptop eines Mieters, ein POS-Terminal und das Gerät eines gastierenden Arztes gehören nicht in dieselbe Vertrauenskategorie. Sie haben unterschiedliche Eigentümer, unterschiedliche Patch-Stände, unterschiedliche Anforderungen an die Betriebsbereitschaft und sehr unterschiedliche Folgen im Falle einer Kompromittierung. Alle als Gäste zu bezeichnen, verschleiert diese Unterschiede.
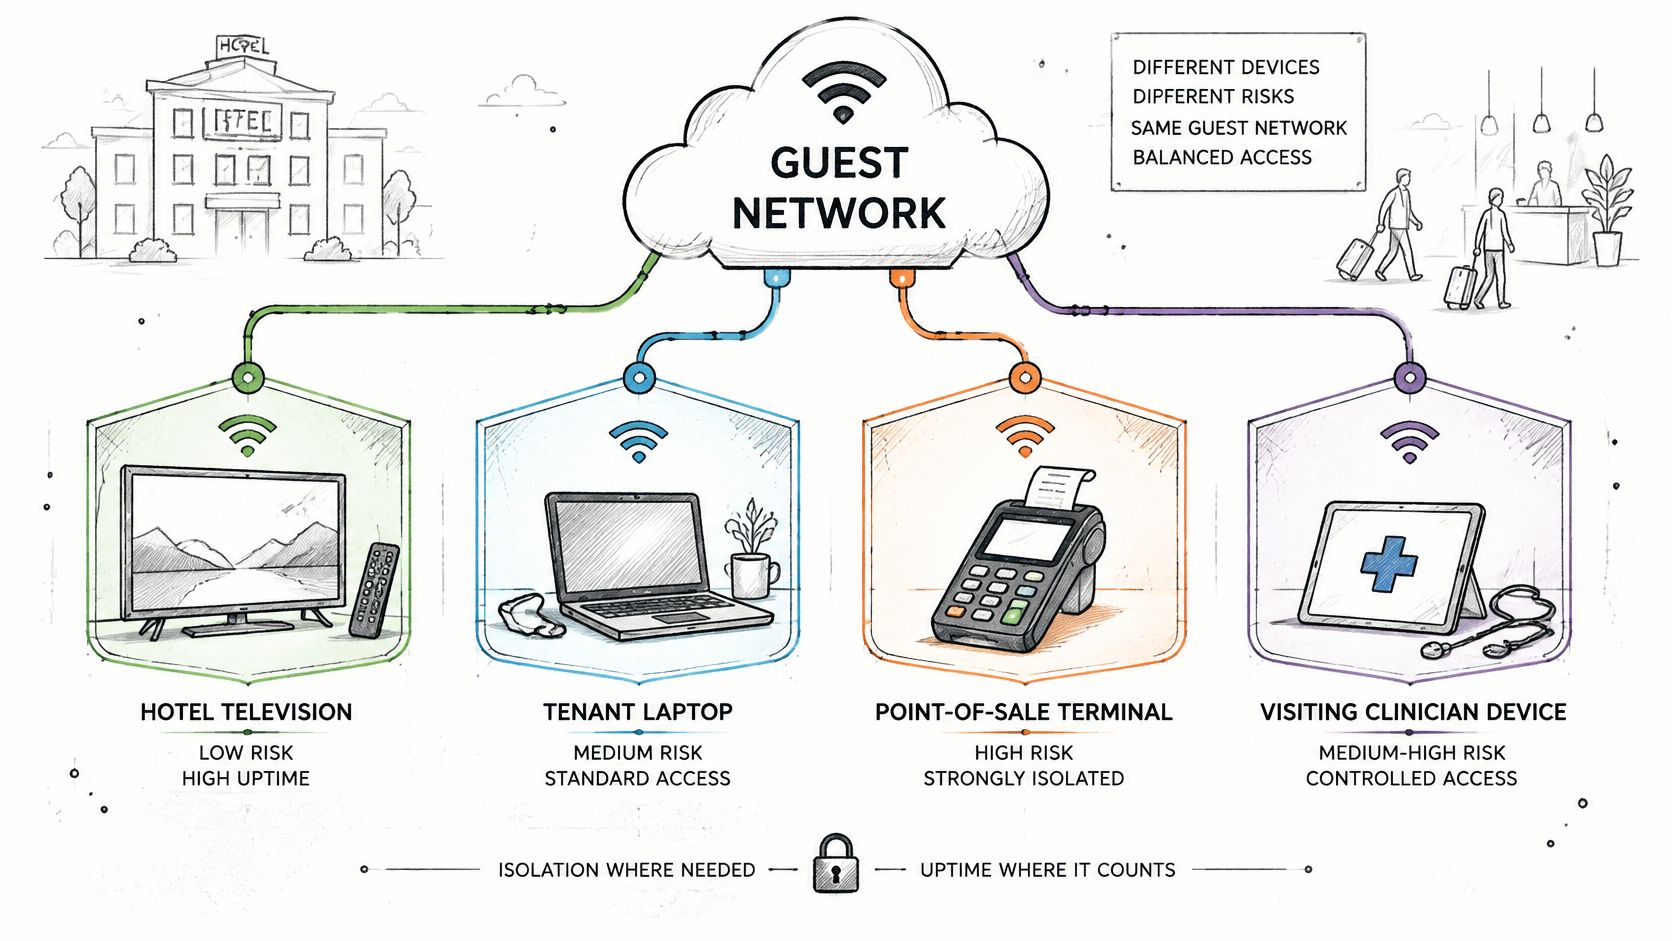
Gruppieren Sie stattdessen nach Funktion. Teilen Sie Gäste, Mitarbeiter, Auftragnehmer, Bewohner, IoT und Zahlungssysteme in separate Kategorien ein, jeweils in einem eigenen VLAN mit Default-Deny-Regeln dazwischen. Eine Kategorie erhält nur dann Zugriff auf eine andere Kategorie, wenn ein benannter Dienst diesen explizit benötigt.
Geräte, die keine Zertifikate verarbeiten können
Viele betriebliche Hardwarekomponenten unterstützen kein EAP-TLS und werden es auch nie können. Lösen Sie das nicht, indem Sie das Mitarbeiter-Passwort herausgeben. Weisen Sie stattdessen einen eindeutigen Pre-Shared Key zu, der an die MAC-Adresse gebunden ist, und platzieren Sie das Gerät in einem spezifischen Geräte-VLAN für seine Klasse. So können Sie einen einzelnen Fernseher oder Sensor sperren, ohne den Rest der Flotte zu beeinträchtigen.
Steuern Sie dann, wohin die Reise gehen kann. Ein Thermostat oder ein intelligentes Schloss benötigt in der Regel nur die Cloud-Endpunkte seines Anbieters und sonst nichts. Verwenden Sie daher eine Egress-Allow-List und gefiltertes DNS anstelle eines offenen Internetzugangs. Das begrenzt den Schaden, falls das Gerät kompromittiert wird, und macht sein normales Datenverkehrsmuster leicht erkennbar.
Nehmen Sie ein Smart Lock als Testfall. Es befindet sich in einem Geräte-VLAN, Gäste können es nicht erreichen, und sein Schlüssel gehört zur Hardware und nicht zu dem Gast, der diese Woche das Zimmer bewohnt. Der Schlüssel bleibt über Gästewechsel hinweg gültig und endet erst, wenn Sie das Gerät austauschen.
Dieser Ansatz entspricht der NIST IR 8350, der grundlegenden IoT-Richtlinie des NIST von 2025, die sich stark auf WiFi-basierte Geräteszenarien konzentriert und die IoT-Konnektivität als ein Thema behandelt, das dedizierte Sicherheits- und Vertrauensüberlegungen erfordert, anstatt eines generischen Gast-VLANs. NIST stellt außerdem fest, dass eine Segmentierung zwischen Smart Speakern, biometrischen Geräten und anderen Gesundheitssystemen die Möglichkeit eines Angreifers einschränken kann, von einem schwachen Gerät in sensiblere Systeme vorzudringen.
Ein reines VLAN-Design kann auf einem Diagramm konform aussehen, während gemeinsam genutzte Anmeldedaten und nicht verwaltete Geräte darunter weiterhin völlig ungeschützt bleiben.
Überwachen Sie das Netzwerk auf ungewöhnlichen segmentübergreifenden Datenverkehr, insbesondere auf abgewiesene Versuche aus Geräte-VLANs. Ein Leckagesensor, der versucht, einen Dateiserver zu erreichen, ist keine Kuriosität. Es ist Ihre früheste Warnung.
Filterung, Überwachung und das Erkennen von Missbrauch
Die Filterung funktioniert am besten als Richtlinie pro VLAN und nicht als eine einzige Einstellung für das gesamte Gebäude. Ein Gast-VLAN erhält eine Inhaltsfilterung, ein Mitarbeiter-VLAN eine Bedrohungssperre und ein Schüler-VLAN eine Jugendschutz-Richtlinie. Das bedeutet: Gleiche Infrastruktur, unterschiedliche Aufgaben.
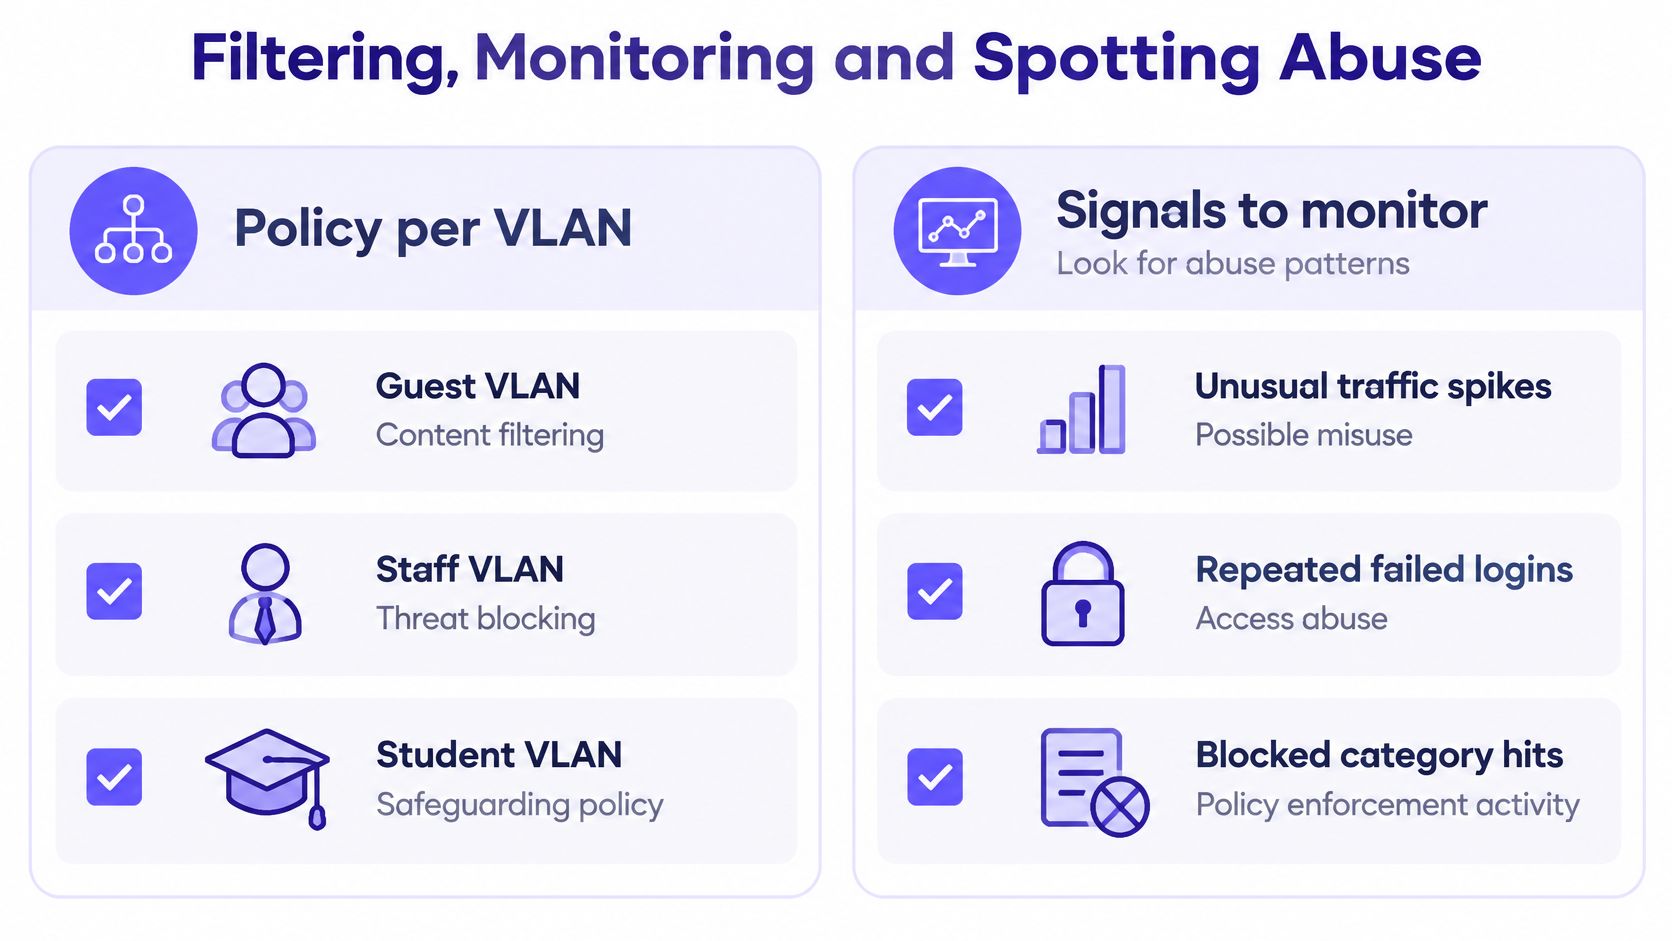
Für Gäste spielt DNS-Filterung eine zentrale Rolle, da Sie weder Zertifikate noch Agents auf deren Geräten installieren können und den Datenverkehr nicht entschlüsseln sollten. Eine Richtlinie für Protective DNS ermöglicht es Ihnen, Schadsoftware, Phishing und unerwünschte Kategorien bereits bei der Namensauflösung zu blockieren, während die Verbindung schnell bleibt.
Signale, bei denen eine Alarmierung sinnvoll ist
- Authentifizierungsfehler über einem Schwellenwert: Beispielsweise mehr als fünf fehlgeschlagene Versuche von einem Client innerhalb von zehn Minuten.
- Ungewöhnliches DNS-Verhalten: Ein Gerät stellt weit mehr Anfragen als üblich, insbesondere an neue oder blockierte Domains.
- Abgelehnte Zugriffsversuche von Gästen nach intern: Jeder Versuch aus dem Gast-VLAN auf eine interne Adresse sollte sofort einen Alarm auslösen und nicht erst in einem wöchentlichen Bericht erscheinen.
- Bandbreite weit über dem Limit pro Client: Ein Anzeichen für Bulk-Downloads, Tunneling oder ein falsch konfiguriertes Limit.
- Portal-Änderungen: Jede nicht geplante Änderung an der Captive Portal-Seite oder deren Zertifikat.
Erstellen Sie eine Baseline, bevor Sie nach Anomalien suchen
Erfassen Sie die normalen täglichen Authentifizierungszahlen und Stoßzeiten für jeden Standort. Ein geschäftiger Samstag in einem Hotel, ein Spieltag in einem Stadion oder die Einführungswoche an einer Schule wirken wie ein Angriff, wenn Sie keine Baseline zum Vergleichen haben. Baselines verhindern auch den umgekehrten Fehler, bei dem eine echte Spitze an einem ruhigen Dienstag als normale Auslastung abgetan wird.
Halten Sie Authentifizierungs-, DHCP-, DNS- und Firewall-Protokolle über eine Geräte- oder Sitzungs-ID miteinander verknüpft. Ein Analyst sollte in der Lage sein, einen Besucher vom Portal-Login über die Adresszuweisung und DNS-Aktivität bis hin zur Trennung innerhalb einer einzigen Untersuchung nachzuvollziehen. Wenn dafür vier Exporte und das manuelle Abgleichen von Zeitstempeln erforderlich sind, wird dies unter Zeitdruck aufgegeben.
Es gibt einen Unterschied zwischen einem Protokoll, das existiert, und einem Protokoll, das jemand tatsächlich nutzen kann. Testen Sie die Verbindung einmal pro Quartal mit einem von Ihnen gesteuerten Gerät und messen Sie, wie lange die Nachverfolgung dauert.
Bestätigen Sie Ihre Compliance-Pflichten vor dem Start
Ein Gastnetzwerk fällt in der Regel durch seinen Pfad zu anderen Systemen unter Regulierungsvorschriften, nicht durch seinen reinen Zweck. Wenn Gäste ein Karteninhabersystem oder eine Patientenakte erreichen können, gilt diese Regel, obwohl das Netzwerk nur für Gäste gedacht ist. Der Verwendungszweck reduziert nicht den Geltungsbereich. Die Erreichbarkeit tut es.
| Regel oder Standard | Gilt, wenn | Anforderung an das Gästenetzwerk | Aufzubewahrende Nachweise |
|---|---|---|---|
| GDPR (EU und UK GDPR) | Das Portal erfasst personenbezogene Daten von Besuchern | Rechtsgrundlage, Datenminimierung, Speicherbegrenzung und Einwilligungsnachweis | Datenübersicht und Löschkonzept |
| CCPA und CPRA (Kalifornien) | Personenbezogene Daten von Besuchern aus Kalifornien werden erfasst | Hinweis bei der Datenerhebung und Opt-out-Rechte für Verkauf oder Weitergabe | Datenschutzhinweise und Aufzeichnungen über Datenflüsse |
| PCI-DSS v4.0.1 | Gästenetzwerk kann Systeme mit Karteninhaberdaten erreichen | Segmentierung hält Gästedatenverkehr aus der Karteninhaberumgebung fern; WLAN-Schlüssel werden geändert, wenn Personen mit Zugriff das Unternehmen verlassen | Ergebnisse der Segmentierungstests und Protokoll der Schlüsseländerungen |
| HIPAA (US-Gesundheitswesen) | Gästenetzwerk teilt sich einen Pfad mit Systemen, die ePHI enthalten | Zugriffs- und Audit-Kontrollen für jedes von Gästen erreichbare System | Risikoanalyse und Zugriffsprotokolle |
| CIPA (US-Schulen mit E-Rate-Förderung) | Schüler nutzen das Netzwerk | Internet-Sicherheitsrichtlinie und Filterung schädlicher Inhalte | Filterkonfiguration und schriftliche Richtlinie |
| ISO 27001 | Kunden oder Gremien fordern eine Zertifizierung | Dokumentierte Zugriffskontroll-, Protokollierungs- und Überprüfungsverfahren | Erklärung zur Anwendbarkeit und Nachweise über Protokollprüfungen |
Arbeiten Sie die Pflichten der Reihe nach ab
- Erfassen Sie, was die Gastzone erreichen kann. Beginnen Sie mit der VLAN-Map und dem Erreichbarkeitstest, nicht mit Annahmen.
- Legen Sie fest, welche Regeln pro Standorttyp gelten. Ein Hotel, eine Schule und eine Klinik haben unterschiedliche Pflichten bei derselben Vorlage.
- Dokumentieren Sie das Design und bewahren Sie Testergebnisse auf. Auditoren verlangen Nachweise für das Funktionieren der Segmentierung. Daher sollten Ihre Nachweise für PCI-DSS-Compliance für WiFi datierte Erreichbarkeitsergebnisse statt bloßer Diagramme enthalten.
- Richten Sie ein Widerrufsverfahren für ausscheidende Mitarbeiter ein. Der Schlüssel oder das Zertifikat eines ausscheidenden Mitarbeiters wird innerhalb eines festgelegten Zeitraums entfernt. Ein gemeinsam genutzter Schlüssel macht dies unpraktisch, da seine Änderung bedeutet, dass allen verbleibenden Personen der Zugriff erneut erteilt werden muss.
- Planen Sie erneute Tests nach jeder Änderung. Bei Änderungen an Firewall und Access Points weichen regelkonforme Designs häufig ab.
Purple Access reduziert WiFi-Netzwerke auf drei SSIDs: Open für Gäste und BYOD, Secure für Mitarbeiter und vertrauenswürdige Benutzer sowie xPSK für IoT-Geräte, Mieter und Communities. Wiederkehrende Gäste nutzen ein Passpoint- oder OpenRoaming-Profil im Secure-Netzwerk, ohne erneute Portalaufforderung bei der Rückkehr - und das Profil funktioniert an jedem Standort, der es unterstützt. Smart Locks, Thermostate und Leckagesensoren erhalten individuelle MAC-gebundene xPSK-Schlüssel in einem separaten Geräte-VLAN pro Kategorie. Diese sind für Gäste nicht erreichbar, und der Schlüssel überdauert jeden Gast, bis das Gerät ausgetauscht wird.
Was auch immer Sie bereitstellen, verlangen Sie vor dem Start dieselben drei Nachweise. Eine VLAN-Map, ein Protokoll zum Erreichbarkeitstest und einen Nachweis zum Widerrufstest. Wenn ein Anbieter nicht alle drei vorlegen kann, hat er nicht bewiesen, dass sein Gast-Design funktioniert. Er hat nur gezeigt, dass es eine Verbindung herstellt.
Wenn Sie bereit sind, gemeinsam genutzte Passwörter und flachen Gastzugang durch getrennte, identitätsgesteuerte Netzwerke zu ersetzen, die Sie testen können, bietet Ihnen Purple Access offene, sichere und xPSK-Netzwerke auf den Access Points, die Sie bereits besitzen - mit integriertem Widerruf pro Gerät und VLAN-Zuweisung. Besuchen Sie uns, um Ihr Drei-Netzwerke-Design zu planen und zu sehen, wie der Zugang für Gäste, Mitarbeiter und Geräte sauber nebeneinander bestehen kann.


