
Was ist SSID und warum weniger Namen besser funktionieren
Published
Eine SSID ist der Service Set Identifier, der WiFi Netzwerkname, den ein Gerät beim Scannen sieht - kein Passwort und keine Sicherheitskontrolle. Diese eine Unterscheidung widerlegt zwei verbreitete Ratschläge. Das Verbergen des Namens macht ein Netzwerk nicht privat, und das Hinzufügen eines neuen Namens für jedes Team, jede Etage oder jeden Mandanten macht es nicht sicherer.
Wenn Sie sich fragen, was ein SSID in der Praxis ist: Stellen Sie es sich wie eine Kennzeichnung vor, die Personen aus einer Liste auswählen. Der Schutz entsteht erst später durch Authentifizierung, Verschlüsselung und die nach der Anmeldung angewendete Richtlinie. Wenigere, klarere Namen bieten Ihnen in der Regel einen schnelleren Kanal und ein übersichtlicheres Sicherheitskonzept.
Inhaltsverzeichnis
- Was eine SSID ist - und was nicht
- Wie ein Gerät diesen Namen findet und sich verbindet
- Wie zusätzliche SSIDs Kanal-Sendezeit verbrauchen
- SSID-Benennungsregeln, die nützlich bleiben
- Warum eine verborgene SSID nicht privat ist
- Ein Drei-SSID-Modell für reale Standorte
- Weisen Sie Ihre Netzwerke weniger Namen zu
Was eine SSID ist - und was sie nicht ist
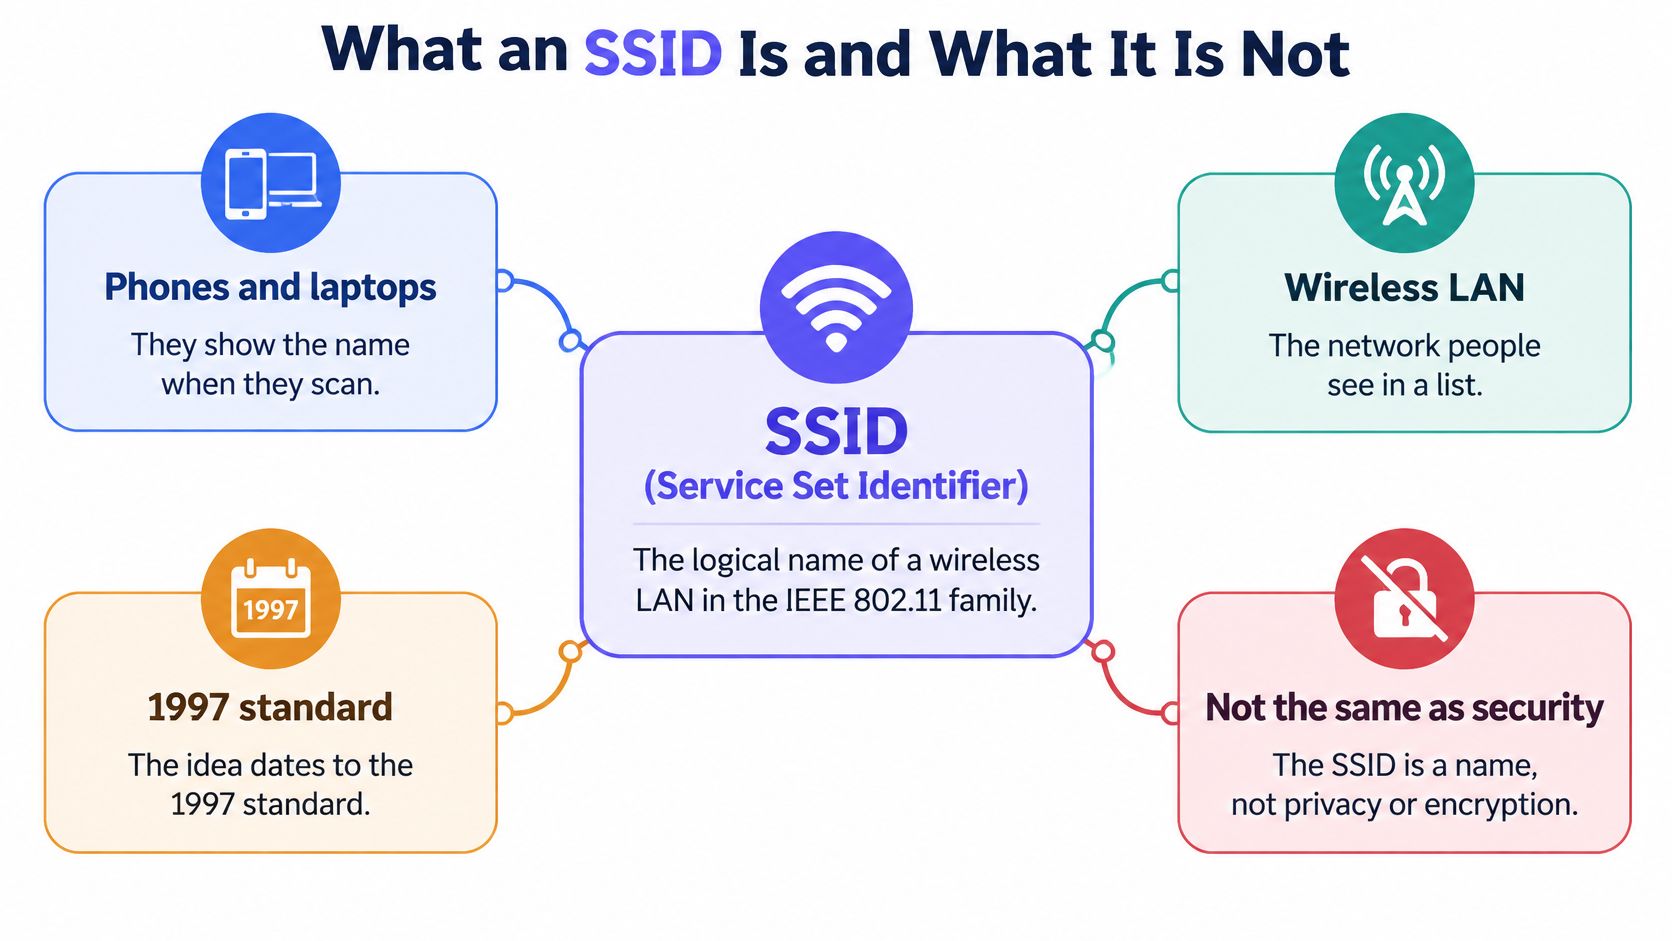
Öffnen Sie die WiFi-Einstellungen in einem Café und Sie sehen möglicherweise Cafe Guest, Cafe Staff und Cafe Cameras. Das sind drei Kennzeichnungen, keine drei Schlösser. Jeder Name teilt Ihrem Telefon mit, welchem logischen Netzwerk Sie beizutreten versuchen, und nichts im Text beweist, wer es betreibt oder ob Ihr Datenverkehr verschlüsselt ist.
Der Wikipedia-Eintrag zu SSID definiert eine SSID als den logischen Namen, der einem Wireless Local Area Network im Rahmen der IEEE 802.11-Standardfamilie zugewiesen wird. Dies geht auf den ursprünglichen Standard von 1997 zurück, der Verbindungsraten von etwa 1 bis 2 Mbit/s unterstützte. Das ist der Name, den ein Smartphone oder Laptop anzeigt, wenn nach Netzwerken in der Nähe gesucht wird.
Ein Name, viele Funkmodule
Ein SSID identifiziert ein Service Set, eine Gruppe von drahtlosen Stationen und Access Points, die als ein logisches Netzwerk agieren. Es identifiziert kein einzelnes physisches Gerät an der Decke. In einem Hotel oder auf einem Campus signalisieren mehrere Access Points dasselbe SSID, sodass Sie zwischen den Abdeckungsbereichen wechseln können und im selben Netzwerk bleiben.
Jedes dieser Funkmodule verfügt weiterhin über eine eigene BSSID, die ein individuelles Basic Service Set identifiziert und normalerweise an die MAC-Adresse des Access Points gebunden ist. Sie wählen das SSID aus. Hinter den Kulissen verbindet sich Ihr Gerät mit einer spezifischen BSSID und wechselt möglicherweise die BSSID, wenn Sie sich bewegen, ohne dass sich der sichtbare Name ändert.
Beschriftung, Funkmodul und Sperre
| Element | Was es benennt | Wo es sichtbar ist | Was es nicht tut |
|---|---|---|---|
| SSID | Ein logisches WiFi-Netzwerk | Netzwerkliste auf Smartphone oder Laptop | Identität nachweisen oder Datenverkehr verschlüsseln |
| BSSID | Ein Access Point Radio, gewöhnlich dessen MAC-Adresse | Zuordnungs- und Diagnosedetails | Das Netzwerk benennen, das ein Benutzer auswählt |
| Sicherheitssuite | Authentifizierung und Verschlüsselung | Einstellungen für WPA2, WPA3 oder 802.1X | Sich nur deshalb ändern, weil sich der SSID-Text geändert hat |
Diese Tabelle ist wichtig, da ein gefälschter Access Point Cafe Staff exakt kopieren kann. Die Zeichenfolge ist öffentlich, sodass jeder in der Nähe sie wiederverwenden kann. Was ein Gerät daran hindert, sich mit dem gefälschten zu verbinden, oder einen Außenstehenden daran hindert, sich mit dem authentischen zu verbinden, ist die separat konfigurierte Sicherheit, wie z. B. Zertifikate, eine starke Passphrase oder eine 802.1X-Authentifizierung.
Eine SSID hilft einem Gerät bei der Auswahl eines Netzwerks. Sie beweist für sich alleine genommen niemals, dass dieses Netzwerk echt oder sicher ist.
Wenn Sie Cafe Staff in Cafe Team umbenennen, ändern Sie ein Schild, nicht das Schloss. Die dahinterliegenden Benutzer, Schlüssel und Berechtigungen bleiben exakt so, wie sie waren, sofern Sie diese Einstellungen nicht ebenfalls ändern.
Wie ein Gerät diesen Namen findet und sich verbindet
Betrachten Sie die SSID wie ein Ladenschild und die Beacon wie ein Schild, das nach einem festen Zeitplan blinkt. Das Funkmodul eines Clients scannt, liest das Blinken und bittet erst dann um Zutritt. Wenn Sie eine Tür nach ihrem Schild auswählen, benötigen Sie dennoch einen Schlüssel für das Schlosssystem dieser Tür.
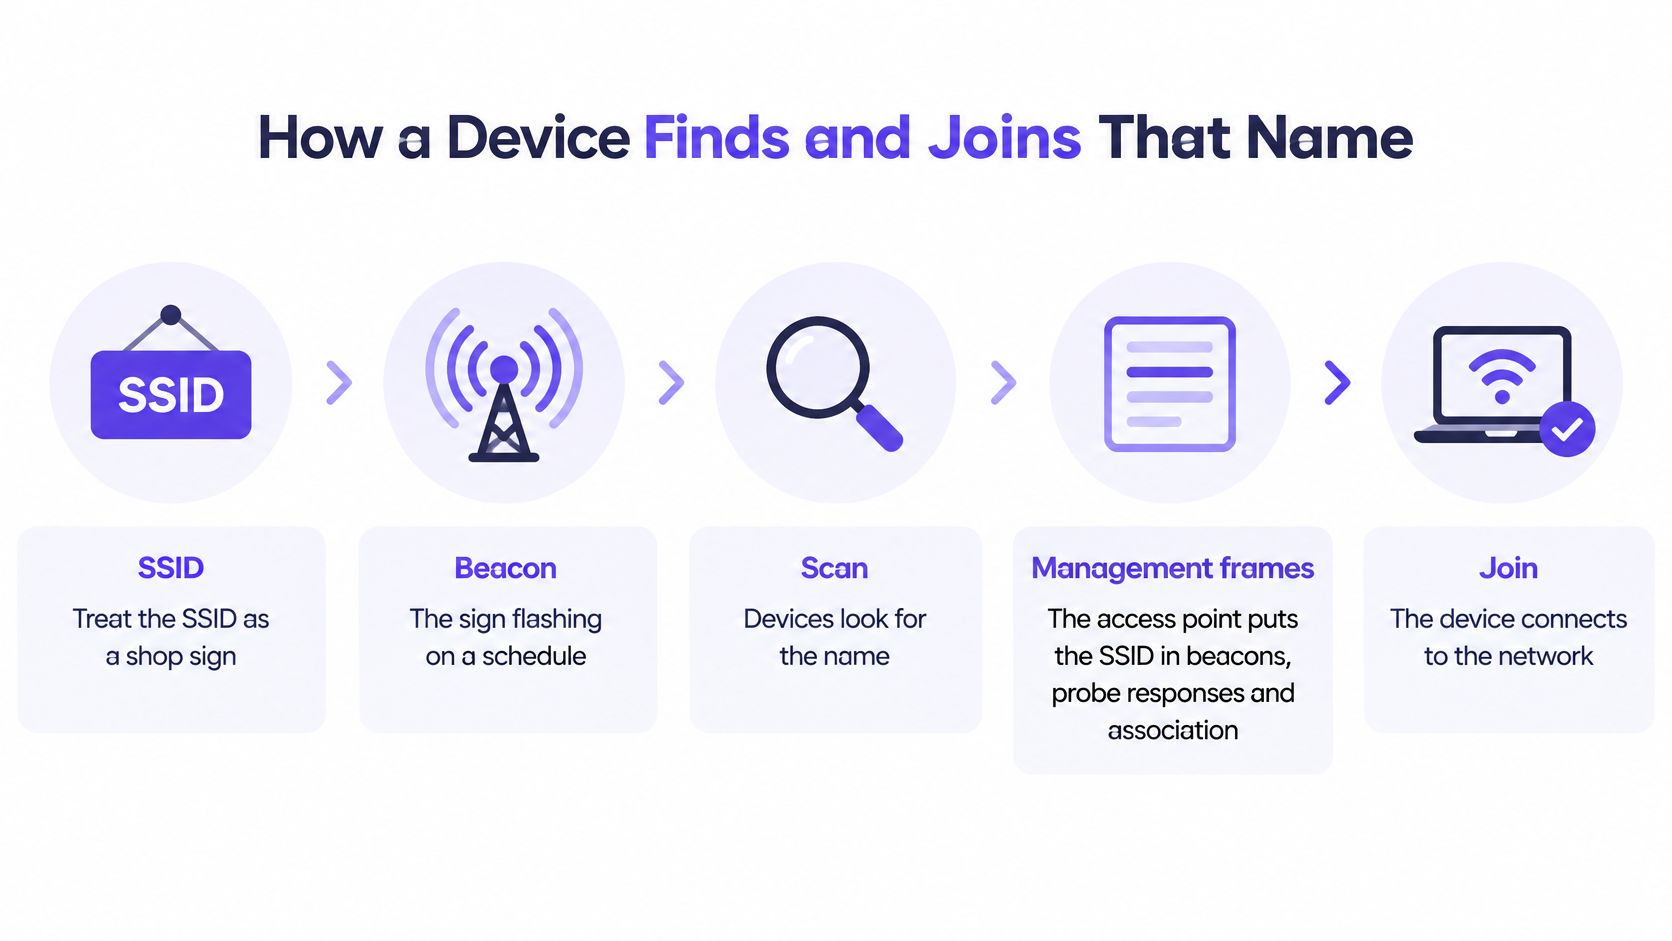
Das IEEE 802.11-Mentorendokument zu virtuellen Access Points beschreibt die SSID als den logischen Netzwerknamen, der in Management-Frames übertragen wird - einschließlich Beacons, Probe Responses und Association Requests - mit einem Informationselement von 0 bis 32 Oktetts. Ein Wert der Länge Null fragt ein beliebiges verfügbares Netzwerk ab, anstatt eines namentlich zu nennen.
Die Reihenfolge, der ein Client tatsächlich folgt
- Auf Beacons lauschen: Der Access Point kündigt die SSID sowie unterstützte Datenraten und Sicherheitssuiten vor der Assoziierung an.
- Bei Bedarf mittels Probe anfragen: Das Gerät kann Funkzellen in der Nähe nach einem bestimmten gespeicherten Namen fragen, und übereinstimmende Funkzellen antworten.
- Assoziierungsanfrage senden: Das Gerät nennt die gewünschte SSID und handelt die Funktionen mit einer BSSID aus.
- Separat authentifizieren: WPA2-Enterprise, WPA3-Enterprise oder WPA3-Personal überprüft Anmeldeinformationen oder Zertifikate, nachdem das Netzwerk ausgewählt wurde.
Erst nach diesem letzten Schritt sollte die Richtlinie angewendet werden. Im Enterprise-Design weisen 802.1X, Zertifikate, RADIUS-Attribute und Firewall-Regeln ein VLAN und Berechtigungen basierend darauf zu, wer oder was authentifiziert wurde. Das bedeutet, dass zwei Personen derselben SSID beitreten und in unterschiedlichen Segmenten landen können, ohne dass Sie für jede Gruppe einen separaten Namen bereitstellen müssen.
Die kurze Anleitung unten führt Sie visuell durch den Ablauf von Scan und Beitritt.
Halten Sie Namen stabil und eindeutig, da Smartphones, Laptops und verwaltete Profile genau diese Zeichenfolge speichern. Wenn Sie auch nach kopierten Namen und unerlaubten Funkverbindungen suchen, ist das GoSafe Dark Web Monitoring für MSPs eine nützliche ergänzende Ressource beim Erkennen gefälschter Access Points. Eine vertraute SSID von einer unbekannten BSSID verdient Untersuchung, kein Vertrauen.
Wie zusätzliche SSIDs Kanal-Sendezeit verbrauchen
Jede separat angekündigte SSID benötigt ihr eigenes Beacon und ihre eigenen Probe-Responses. Fügt man jeweils einen Namen für Gäste, Sprache, Kameras und Dienstleister hinzu, wiederholt jeder Access Point all diese Namen den ganzen Tag lang, selbst wenn niemand Daten überträgt. Das ist nicht kostenlos.
Der Cisco Best-Practice-Leitfaden für WLAN-Netzwerke empfiehlt, die Anzahl der SSID zu begrenzen, da zusätzliche SSIDs die HF-Überlastung erhöhen und Sendezeit verbrauchen. Für Unternehmensumgebungen werden üblicherweise ein bis drei SSIDs angestrebt, wobei Beacons in einem Intervall von 100 TU wiederkehren (ca. alle 102,4 Millisekunden). Beacons werden zudem mit einer obligatorisch niedrigen Basisrate gesendet, sodass jeder Beacon den Kanal länger belegt als ein schnelles Datenframe derselben Größe.
Wo sich die Kosten zuerst bemerkbar machen
Ein ruhiges Büro mag jahrelang ein unsauberes Benennungskonzept tolerieren. Ein Hörsaal, ein Stadionumlauf oder eine geschäftige Hotellobby tun dies nicht. In dicht besetzten Räumen teilen sich Dutzende von Funkmodulen einen Kanal, Clients konkurrieren um Sendezeit und Management-Frames stehen in direkter Konkurrenz zu Videocalls, Zahlungen und Sprachverkehr.
Leistungsschwache Clients leiden ebenfalls. Ältere Scanner, Handheld-Geräte und günstige IoT-Funkmodule müssen längere Scan-Ergebnisse und mehr Probe Responses verarbeiten. Manche kommen mit langen SSID-Listen schlecht zurecht, was ein Benennungsmuster schnell in ein Kompatibilitätsticket verwandelt.
| Design | Beacon-Verhalten | Sendezeit-Auswirkung | Einsatzbereich |
|---|---|---|---|
| Ein bis drei SSIDs | Ein eindeutiger Beacon pro SSID etwa alle 102,4 ms bei einer niedrigen Basisrate | Verwaltungs-Overhead bleibt gering; Cisco Unternehmensziel | Büros, Hotels, Campusse und Veranstaltungsorte |
| Viele überlappende SSIDs | Ein separater Beacon und eine Probe Response für jeden Namen, selbst ohne Benutzer-Traffic | Wiederkehrende Sendezeit- und HF-Belastung; am schlimmsten in dicht genutzten Räumen | Zu konsolidierende Altbestandslisten |
| WiFi 6E Multiple BSSID | Informationen für mehrere logische BSSIDs in einem einzigen Beacon enthalten | Weniger wiederholte Beacon-Sendezeit | Dichte 6E-Standorte, die weiterhin einige logische Netzwerke benötigen |
Reduzieren Sie die Liste, behalten Sie die Trennung bei
WiFi 6E Multiple BSSID hilft, indem es Informationen für mehrere logische BSSIDs in einem einzigen Beacon überträgt, wobei die Einsparung von Sendezeit das primäre Ziel ist. Nutzen Sie es dort, wo Clients es unterstützen, aber betrachten Sie es nicht als Erlaubnis, zehn sich überlappende Namen beizubehalten. Es reduziert Wiederholungen, beseitigt aber nicht die betriebliche Verwirrung einer langen Liste.
Die sauberere Lösung besteht darin, Anwendungsfälle zusammenzufassen, die sich nur durch die Bezeichnung unterscheiden, und die Personen erst nach der Authentifizierung zu trennen. Die Identität kann die VLAN-Zuweisung, Bandbreitenbeschränkungen und Firewall-Richtlinien hinter einer einzigen SSID steuern. Wenn Sie einen Standort von Grund auf neu gestalten, sollten Sie die umfassenderen WiFi Überlegungen zum Netzwerkdesign parallel zu Ihrer SSID-Anzahl berücksichtigen, da Kanalplanung und Basisraten dasselbe Sendezeitbudget beeinflussen.
Praktische Regel: Wenn zwei SSIDs dieselbe Richtlinie auf dieselben Personen anwenden würden, handelt es sich wahrscheinlich um ein einzelnes SSID unter zwei verschiedenen Namen.
Zählen Sie Beacons, bevor Sie die Bandbreite verantwortlich machen. Ein Kanal, der mit Verwaltungs-Traffic ausgelastet ist, bietet weniger Raum für die Datenübertragung, die für Endanwender spürbar ist.
SSID-Benennungsregeln, die dauerhaft nützlich bleiben
Eine gute SSID ist für die Person, die das Smartphone hält, stabil, kurz und eindeutig. Sie sollte angeben, um welches Netzwerk es sich handelt. Sie sollte weder offenbaren, wer Eigentümer des Gebäudes ist, welches VLAN dahintersteht, noch irgendetwas verraten, das auf ein Passwort hindeutet.
Standardeinstellungen bestehen diesen Test nicht. Der Bitdefender-Bericht zu einer Umfrage von Broadband Genie aus dem Jahr 2025 ergab, dass 85 % von 3.242 Breitbandnutzern weiterhin den mit ihrem Router gelieferten Standard-Netzwerknamen verwendeten. Standardnamen verraten häufig den Hersteller, was das Erraten von Werkseinstellungen und bekannten Schwachstellen erleichtert.
Namen, die Sie ausmustern sollten, und Namen, die Sie behalten können
- Verzichten Sie auf persönliche Identifikatoren: SmithFamilyWiFi verrät Fremden, wem das Netzwerk gehört.
- Verzichten Sie auf Hardware-Standardnamen: TP-Link_2G4 gibt Preis, welche Geräte Sie nutzen.
- Verzichten Sie auf interne Details: Finance-VLAN40 legt Ihre Segmentierung für jeden offen, der einen Scan durchführt.
- Verzichten Sie auf Passwörter im Namen: Camera-Pass123 ist ein Hinweis auf Anmeldedaten, kein Name.
- Behalten Sie ein einheitliches Muster bei: Northwind Guest und Northwind Staff, an jedem Standort identisch geschrieben, ermöglichen es Geräten, das vorgesehene Profil überall zu finden.
Codieren Sie keine Etage, Mieter-Brand oder Abteilungsumstrukturierung in den String. Gebäude und Organigramme ändern sich schneller als gespeicherte Geräteprofile. Ein neutraler Name übersteht diese Änderungen ohne aufwendige Umbenennung.
So benennen Sie um, ohne bestehende Systeme zu beeinträchtigen
Melden Sie sich auf der Admin-Seite des Routers oder Controllers an, öffnen Sie die WLAN-Einstellungen und bearbeiten Sie die SSID, während Sie denselben Sicherheitsmodus beibehalten. Speichern Sie die Änderung und verbinden Sie dann jedes Gerät neu, da Clients eine neue Zeichenfolge als ein anderes Netzwerk behandeln. Aktualisieren Sie bei größeren Umgebungen gedruckte Schilder, MDM-Profile und Captive Portal-Anweisungen im selben Änderungsfenster.
Halten Sie es zudem kurz. Das Feld fasst nur 32 Oktette, und Zeichen, die mehr als ein Oktett benötigen, verbrauchen diesen Speicherplatz schnell. Lange oder ausgefallene Namen können von einigen Clients abgeschnitten werden, was die Übereinstimmung mit einem gespeicherten Profil zerstört und dazu führt, dass Benutzer vor einem Netzwerk stehen, dem sie nicht beitreten können.
Warum eine verborgene SSID nicht privat ist
Menschen stellen drei verschiedene Fragen, als wären es eine einzige. Können Geräte in der Nähe den Namen sehen? Können sie das Netzwerk trotzdem entdecken? Können sie ihm beitreten oder den Datenverkehr einsehen? Das Verbergen der SSID beantwortet nur die erste Frage, und das auch nur teilweise.
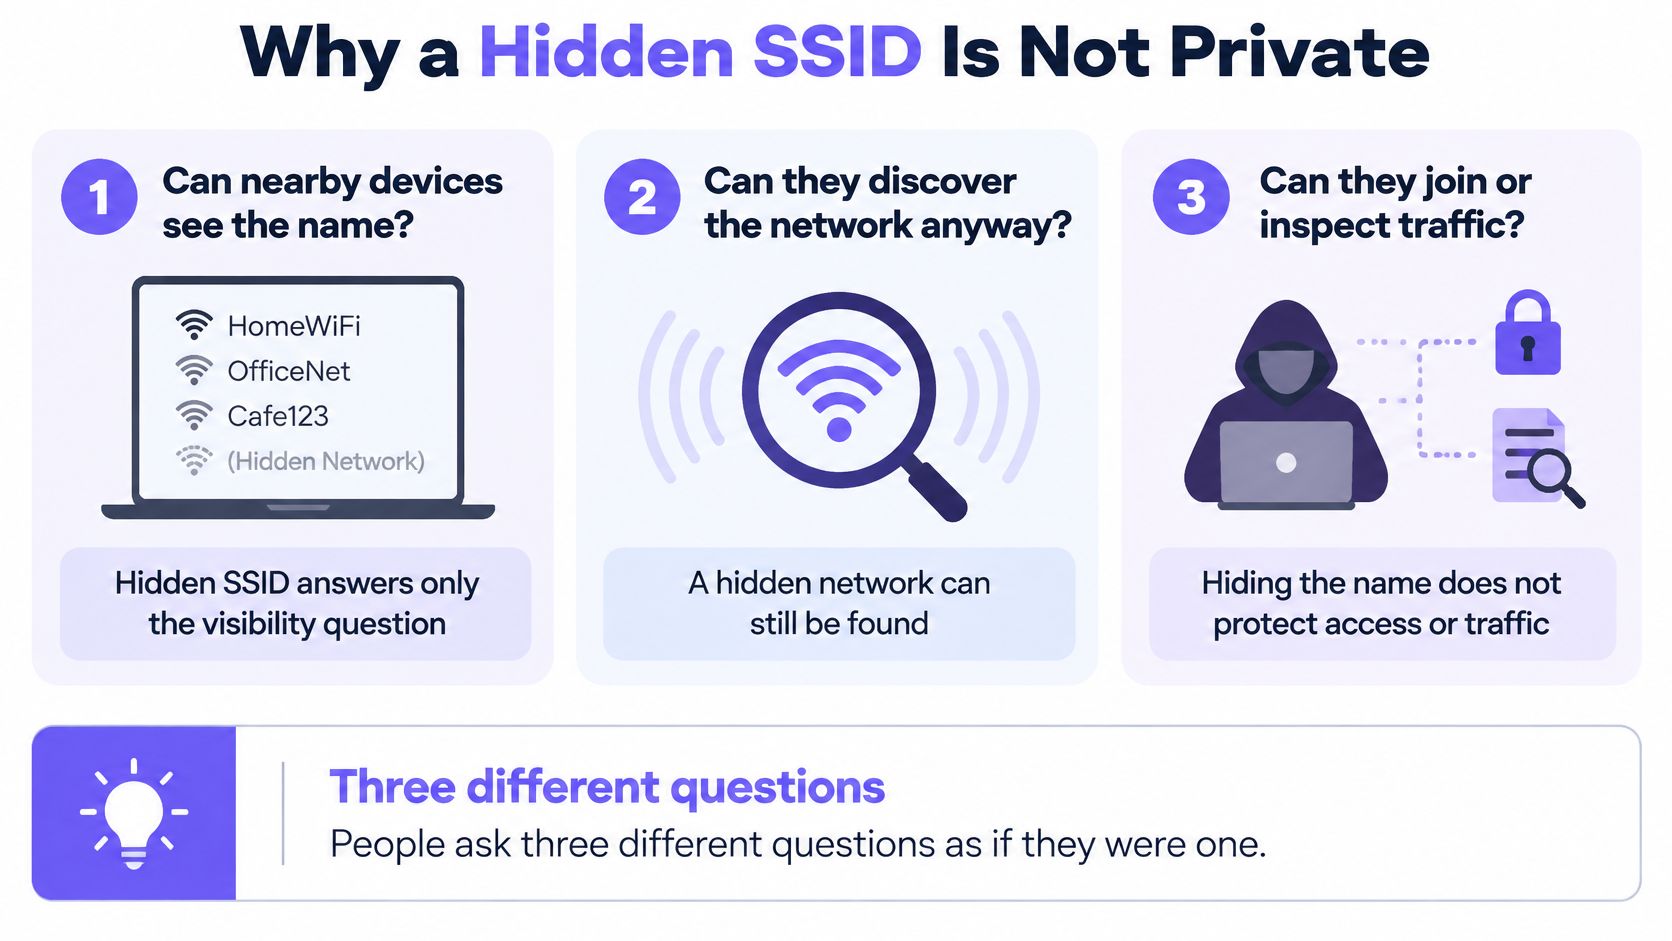
Der Apple-Bereitstellungsleitfaden zu verborgenen Netzwerken besagt, dass verborgene Netzwerke weiterhin aus dem Verwaltungsdatenverkehr ausgelesen werden können, die Zuordnung und das Roaming verzögern können und die Akkulaufzeit von Geräten verkürzen können. Apple warnt außerdem davor, dass ein ungesichertes oder offenes Netzwerk die Authentifizierung und Verschlüsselung deaktiviert, was möglicherweise freigegebene Ressourcen und Netzwerkaktivitäten offenlegt.
Das verborgene offene Netzwerk
Kann man also eine offene SSID verbergen und sie als sicher bezeichnen? Nein. Sichtbarkeit und Schutz sind getrennte Entscheidungen, und das Verbergen ändert nur die Sichtbarkeit. Jeder, der den Namen aus dem Management-Verkehr erfährt, kann sich weiterhin mit einem offenen Netzwerk verbinden und unverschlüsselte Aktivitäten einsehen.
Versteckte Netzwerke können zudem mehr Informationen preisgeben als öffentlich gesendete. Ein Gerät, das sich mit einem versteckten Netzwerk verbunden hat, sendet möglicherweise später Probe Requests aus, die diesen Namen enthalten, während es sich woanders befindet, und gibt so seinen bisherigen Standort bekannt. Das Aussenden eines neutralen Namens, abgesichert durch starke Authentifizierung und Verschlüsselung, ist oft die unbedenklichere Wahl.
Was tatsächlich getrennt werden muss
Gäste-, Mitarbeiter-, IoT- und Betriebs-Datenverkehr benötigen unterschiedliche Authentifizierungen und Richtlinien, keine unübersichtlichen Bezeichnungen. Ein wiedererkennbarer Name kann von einem gefälschten Access Point kopiert werden, und ein gemeinsam genutztes Passwort kann nicht für einen einzelnen ausscheidenden Mitarbeiter oder ein einzelnes verlorenes Gerät widerrufen werden, ohne alle anderen zu stören. Das sind Identitäts- und Widerrufsprobleme, die sich mit keinem Benennungstrick lösen lassen.
Betrachten Sie den Namen als Teil des Datenschutzdesigns. Halten Sie ihn neutral, senden Sie ihn öffentlich aus und richten Sie dahinter eine echte Zugriffskontrolle ein.
Ein Drei-SSID-Modell für reale Standorte
Sobald der Name nur noch eine Tür ist, benötigen die meisten Unternehmen drei Türen und nicht zehn. Gäste, vertrauenswürdige Mitarbeiter und Geräte verhalten sich unterschiedlich, authentifizieren sich unterschiedlich und weisen unterschiedliche Fehlerursachen auf. Fast alles andere ist ein Richtlinienunterschied, den die Identität nach der Anmeldung verarbeiten kann.
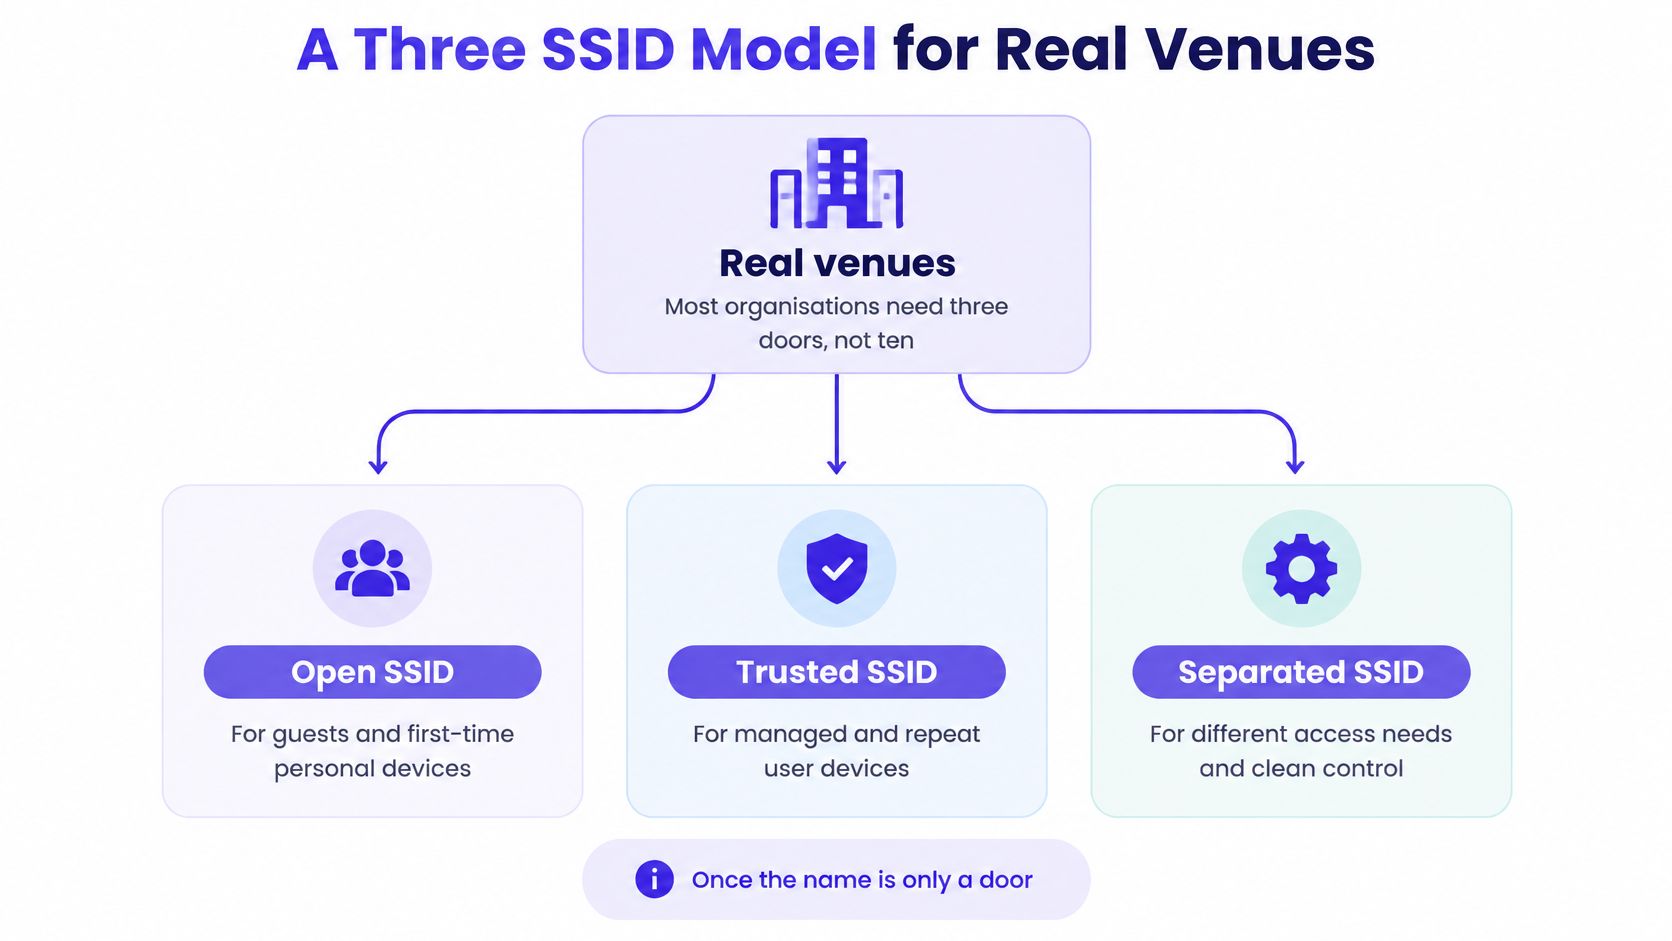
Die drei Türen
Das offene SSID bedient Gäste und erstmalig genutzte private Geräte über ein Captive Portal oder einen entsprechenden Onboarding-Pfad. Ergänzen Sie Client Isolation und ein Gäste-VLAN, damit Besucher niemals Kassen, Kameras oder den Datenverkehr von Anwohnern sehen. Es ist die Eingangstür - einladend, aber ohne Zugang zu sensiblen Bereichen.
Die sichere SSID ist ein WPA-Enterprise-Netzwerk für Personen, denen Sie vertrauen - idealerweise mit EAP-TLS-Zertifikaten, die über Ihr MDM bereitgestellt werden. Mitarbeiter teilen sich kein Passwort, und Sie können das Zertifikat eines ausscheidenden Mitarbeiters widerrufen, ohne das Passwort auf allen verbleibenden Laptops ändern zu müssen. Eine starke WiFi Zugriffssteuerung sorgt dafür, dass dieser einzelne Zugang sicherer ist als fünf abteilungsspezifische Zugänge.
Die dritte SSID nimmt IoT-Geräte, Mieter, Konzessionäre und Dienstleister auf, wobei ein eindeutiger Schlüssel pro Gerät, Person oder Mieter verwendet wird. RADIUS liefert bei der Authentifizierung das VLAN, die Richtlinie und die Bandbreitenbegrenzung für diesen Schlüssel zurück. So können Sie eine einzelne Kamera oder ein einzelnes Geschäft widerrufen, ohne andere zu beeinträchtigen.
| SSID Rolle | Wer beitritt | Wie authentifiziert wird | SSIDs, die dadurch ersetzt werden |
|---|---|---|---|
| Offen | Gäste und erstmaliges BYOD | Portal oder gleichwertiges Onboarding, Isolierung, Gast-VLAN | Gastnamen pro Marke oder Event |
| Sicher | Mitarbeiter und vertrauenswürdige Benutzer | WPA-Enterprise, vorzugsweise EAP-TLS Zertifikate | Mitarbeiter-Passwörter pro Abteilung |
| Geräte und Mandanten | IoT, Bewohner, Konzessionsinhaber, Dienstleister | Eindeutiger Schlüssel pro Gerät oder Mandant, VLAN von RADIUS | Eine SSID pro Geschäft, Kamera-Flotte oder Dienstleister |
| eduroam, nur Bildungswesen | Roaming-Besucher aus der Wissenschaft und Mitarbeiter | Eigene Authentifizierung von eduroam | Lokale Kopien von Netzwerken besuchender Campusse |
Dasselbe Muster an drei Standorten
Ein Hotel bringt Kurzzeitgäste im offenen Netzwerk unter, Mitarbeiter im sicheren Netzwerk und Türschlösser, Fernseher sowie Langzeitgäste mit individuellen Schlüsseln auf dem dritten Netzwerk. Ein Einkaufszentrum isoliert jedes Geschäft auf dieser dritten SSID nach Schlüssel und VLAN, ohne einen Namen pro Mietvertrag anzukündigen. Bei Veranstaltungen kommen schnell viele Personen zusammen; Veranstaltungsplaner, die temporäre Teams koordinieren, können sich an den Empfehlungen zur Personalplanung von GM GROUP Services für Event-Personal orientieren, während die Netzwerkseite mit denselben drei Namen einfach bleibt.
Eine Schule behält dieselben drei bei und fügt eduroam als viertes hinzu, da das Roaming zwischen verschiedenen Standorten die Aufgabe von eduroam ist. Wenn Sie auf gerätespezifische Schlüssel komplett verzichten, schrumpft das Modell auf zwei. Was vermieden werden sollte, ist ein neues Beacon für jede Abteilung, jede Etage oder jede Marke, da die Identität nach der Anmeldung diese Aufgabe bereits übernimmt.
Ordnen Sie Ihre Netzwerke weniger Namen zu
Die Bestandsaufnahme erfolgt vor der Neugestaltung. Wählen Sie einen repräsentativen Standort aus und listen Sie jede SSID auf, die dieser ausstrahlt, einschließlich Namen, an deren Erstellung sich niemand mehr erinnert. Notieren Sie für jeden Namen, welche tatsächliche Gruppe sich heute damit verbindet, wie sich diese Gruppe authentifiziert und welche VLAN oder Richtlinie die Gruppe erhält. Ein Name, der keine eindeutige Authentifizierung oder Richtlinie beinhaltet, ist lediglich eine Bezeichnung.
Die Zuordnungsübung
- Listen Sie die Gruppen auf: Gäste, Mitarbeiter-Laptops, Smartphones, Kameras, Kassen, Bewohner, Konzessionsnehmer und externe Dienstleister.
- Ordnen Sie jede Gruppe nach dem Identitätsnachweis zu: Weisen Sie sie der offenen, sicheren oder der IoT-/Mieter-SSID zu - basierend darauf, wie sie sich authentifiziert, nicht nach der zugehörigen Abteilung.
- Löschen Sie reine Kennzeichnungsnamen: Entfernen Sie jede SSID, die nur existierte, um ein VLAN, eine Etage oder eine Abteilung zu imitieren. Das VLAN und die Richtlinie können stattdessen der Anmeldung folgen.
- Zählen Sie das Ergebnis: Viele Standorte kommen mit drei Namen aus, ohne die Segmentierung zu verlieren, da die Richtlinie hinter die Anmeldung verlagert wird.
Sieben SSIDs auf einem Kanal können zu drei Netzwerken zusammengefasst werden, und drei SSIDs mit einer Basisrate von 12 Mbit/s gewinnen Sendezeit zurück, die vorher von 8 bis 10 SSIDs für Beacons mit 15 bis 25 % der Kanal-Sendezeit beansprucht wurde. Bei geräteintensiven Umgebungen sollten Sie diese Maßnahme mit einer ordnungsgemäßen IoT-Netzwerksegmentierung kombinieren, damit Kameras und Sensoren in Segmenten verbleiben, aus denen sie nicht ausbrechen können.
Pilottest vor dem Rollout
Führen Sie an einem Standort ein Pilotprojekt durch und beurteilen Sie es anhand von Fakten, nicht danach, wie ordentlich die Namensliste aussieht. Beobachten Sie Helpdesk-Tickets, testen Sie, ob Sie den Schlüssel oder das Zertifikat eines einzelnen Geräts widerrufen können, ohne andere Benutzer zu beeinträchtigen, und prüfen Sie, ob die Beacon-Last in Ihrem am stärksten frequentierten Raum gesunken ist. Übertragen Sie dann dieselben drei Namen schrittweise auf spätere Standorte und aktualisieren Sie Beschilderungen, MDM-Profile und Portal-Anweisungen gemeinsam.
Wenn das Inventar unübersichtlich ist, bietet Purple Access einen Planer, um Ihre SSIDs auf drei Netzwerke zu verteilen und zu zeigen, wo jede Gruppe landet. Zudem wird eine 45-minütige Design-Session angeboten, in der ein Purple Netzwerk-Ingenieur Ihre SSIDs auf offene, sichere und xPSK Netzwerke auf Ihren bestehenden Access Points verteilt - und Sie behalten den Plan. Die gleichen Schritte funktionieren auch mit einer Tabellenkalkulation und einer Begehung vor Ort, wenn Sie lieber alleine beginnen möchten.
Buchen Sie eine 45-minütige Design-Session mit Purple Access und ein Netzwerk-Ingenieur verteilt jede SSID, die Sie heute betreiben, auf offene, sichere und xPSK Netzwerke auf Ihren bestehenden Access Points. Sie erhalten einen schriftlichen Drei-Netzwerke-Plan, der zeigt, wo Gäste, Mitarbeiter und Geräte landen und welche Schlüssel und Zertifikate Ihre gemeinsam genutzten Passwörter ersetzen. Diesen Plan können Sie behalten.


