
Claves previamente compartidas explicadas: cómo funcionan y sus límites
Published

Alguien ha dejado su equipo, pero su teléfono todavía conserva la contraseña de la red WiFi. Podría cambiarla, salvo porque esa misma contraseña también conecta las cajas registradoras, las impresoras, las cámaras y un termostato que nadie recuerda haber configurado. Puede que el cifrado funcione a la perfección; su problema inmediato radica en decidir cómo retirar el acceso sin interrumpir la actividad de los demás.
Ese es el reto práctico que plantean las claves previamente compartidas, denominadas habitualmente claves precompartidas (PSK). Son sencillas de desplegar, pero la forma en que se emiten, rastrean y retiran es tan importante como la propia criptografía.
Índice de contenidos
- Cómo funciona una clave precompartida
- Comparativa de claves compartidas, únicas y empresariales
- Por qué una única contraseña compartida se convierte en un problema
- Cómo rotar una clave compartida sin perder dispositivos
- Cómo cambia WPA3-Personal el problema de las contraseñas
- Cómo gestionar claves únicas por dispositivo o inquilino
- Confirme si una clave compartida sigue siendo adecuada
Cómo funciona una clave previamente compartida (PSK)
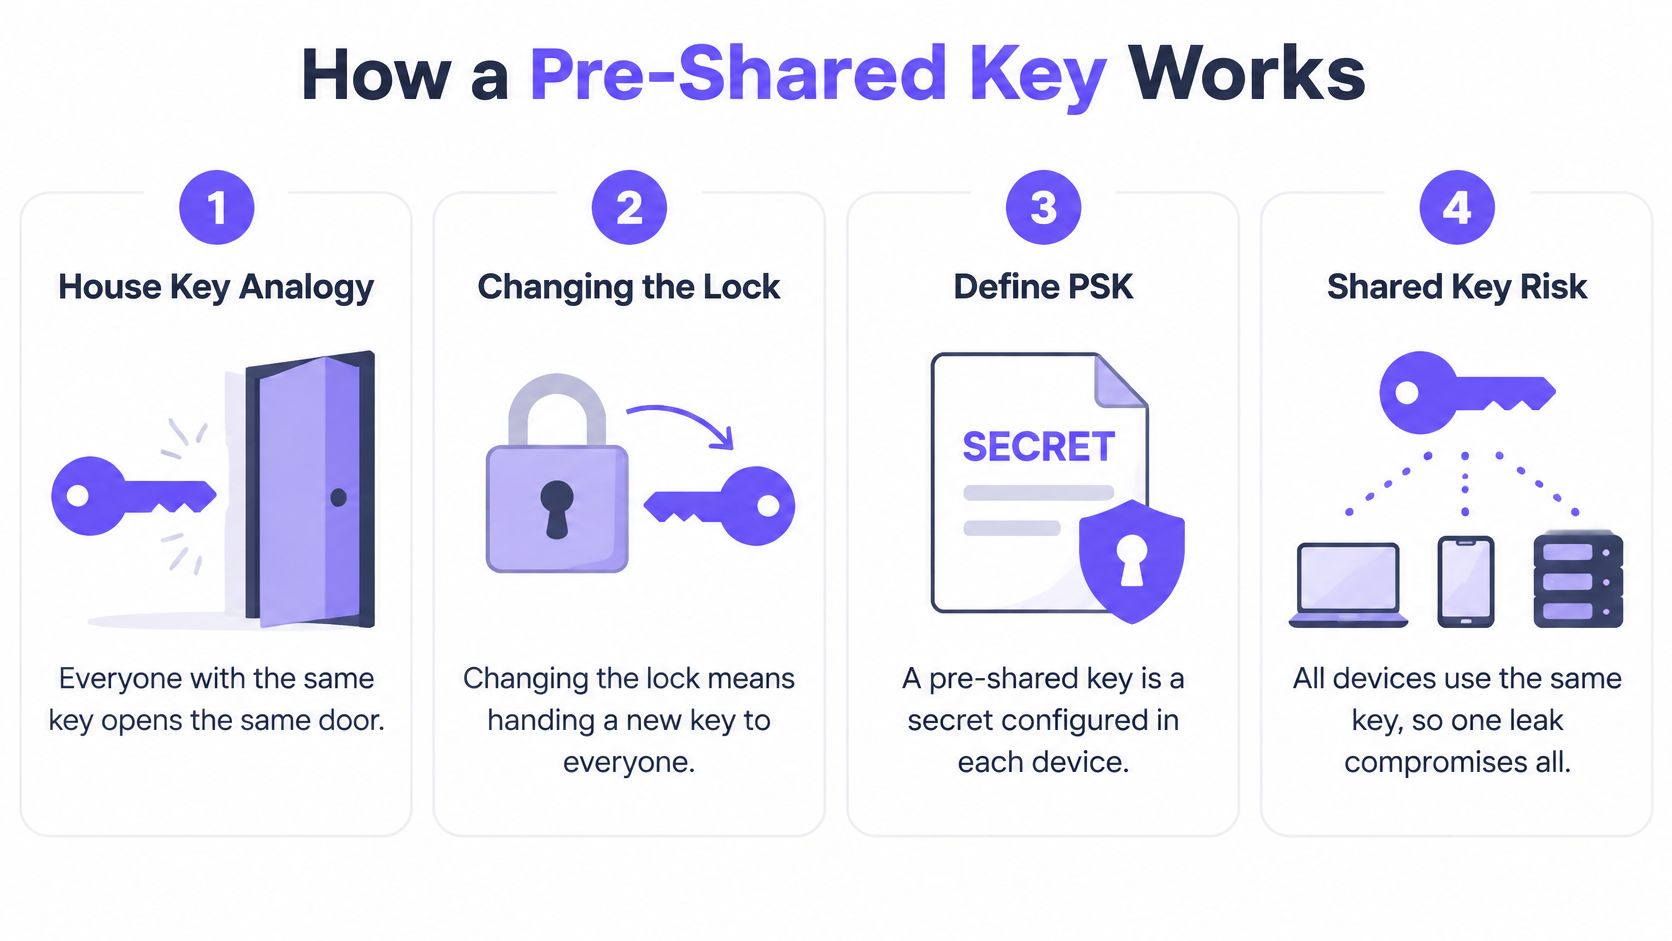
Una contraseña compartida de WiFi es como la copia de la llave de una casa para todo aquel que necesite entrar. Cualquiera que tenga una copia puede abrir la misma puerta. Si alguien se queda con una copia tras mudarse, cambiar la cerradura implica tener que entregar llaves de sustitución a todos los que aún viven allí.
Una clave precompartida (PSK) es un secreto configurado de antemano en un punto de acceso y en los dispositivos que se conectan a él. En WPA2-Personal, por lo general, se introduce una contraseña en la configuración del router y, a continuación, se introduce esa misma contraseña en cada dispositivo. El punto de acceso no necesita un servidor de autenticación independiente para determinar si un dispositivo que intenta conectarse conoce el secreto.
El diagrama ilustra esa relación de clave compartida.
Qué ocurre cuando se conecta un portátil
Imaginemos que introduce en un portátil la frase de contraseña de la oficina para WiFi. La conexión pasa por varias operaciones distintas:
- Preparación del secreto. El portátil utiliza la frase de contraseña configurada y el nombre de la red para derivar el material de clave. El punto de acceso dispone del material correspondiente.
- Demostración de posesión. Durante el protocolo de enlace de cuatro vías de WPA2, los dispositivos intercambian información que les permite verificar la posesión del secreto coincidente. La contraseña en sí no se transmite.
- Creación de claves de tráfico. El protocolo de enlace deriva una clave Pairwise Transient Key, que protege el tráfico entre ese cliente y el punto de acceso.
Existe una distinción importante entre la credencial de larga duración que se introduce manualmente y las claves de cifrado que se emplean para la conexión. Aunque están relacionadas, no son términos intercambiables.
Por qué este modelo se hizo habitual
WPA llegó como un sustituto provisional del vulnerable sistema WEP, e IEEE 802.11i se convirtió en la base técnica de WPA2 cuando se ratificó el 24 de junio de 2004, según documenta la historia de IEEE 802.11i. WPA2-Personal ofreció una protección sustancialmente más sólida que WEP sin obligar a las organizaciones a gestionar un servidor de autenticación.
Esa combinación resultaba adecuada para hogares y pequeñas empresas: configurar el punto de acceso, facilitar la contraseña a los usuarios y conectar sus dispositivos. La carga operativa surge más adelante, cuando el administrador debe decidir quién debería seguir disponiendo de ese secreto.
Regla práctica: Considere la contraseña de la red WiFi como una credencial de acceso que cuenta con un propietario y un proceso de retirada, y no como un mero parámetro de configuración del router.
Comparativa de claves compartidas, únicas y empresariales
Comparativa de modelos de claves por control y rendición de cuentas
| Modelo | Titulares de credenciales | Revocar a un solo usuario | Pista de auditoría por usuario | Infraestructura necesaria |
|---|---|---|---|---|
| Frase de contraseña compartida WPA2-Personal | Una frase de contraseña para todos los usuarios y dispositivos | No | No | Solo punto de acceso |
| Contraseña compartida WPA3-Personal (SAE) | Una contraseña para todos los usuarios y dispositivos | No | No | Punto de acceso y clientes compatibles con WPA3 |
| PSK exclusiva por dispositivo o por inquilino | Una clave por dispositivo, persona o inquilino | Sí | Parcial, por identidad de clave | Punto de acceso compatible con PSK por clave, o RADIUS |
| 802.1X con EAP (WPA2/WPA3-Enterprise) | Cuenta o certificado individual por usuario | Sí | Sí, con asignación de identidades y registro | Servidor RADIUS y directorio de identidades o infraestructura de certificados |
Lea primero la columna de revocación. En ella se indica lo que un administrador puede hacer cuando alguien se marcha, pierde un dispositivo o desvela una credencial. Las otras preguntas útiles son quién posee esa credencial, qué pueden identificar los registros y qué infraestructura de soporte está dispuesto a gestionar.
Las filas compartidas de WPA2 y WPA3 se parecen a nivel operativo porque actualizar la autenticación de la contraseña no cambia quién la conoce. Ninguno de los dos modelos compartidos identifica a la persona que utiliza una credencial por el simple hecho de que el punto de acceso la haya aceptado.
Las claves únicas identifican una credencial, no necesariamente a una persona
Con las PSK por dispositivo o por inquilino, la red reconoce diferentes credenciales bajo un mismo nombre de red inalámbrica, o SSID. Los sistemas compatibles pueden asociar esas credenciales a distintas directivas de red, incluidas las asignaciones de VLAN y los controles de ancho de banda, tal como se describe en la guía de seguridad inalámbrica del NIST.
Sin embargo, una clave llamada «Apartment Guest» no constituye una identidad individual. Si un inquilino la comparte entre sus dispositivos, el registro de auditoría identifica la credencial del inquilino, no qué persona tenía un dispositivo en concreto. Un buen inventario hace que esa distinción resulte útil en lugar de equívoca.
La autenticación empresarial añade un servicio de identidad
802.1X con EAP traslada la autenticación a un proceso basado en la identidad, habitualmente mediante RADIUS y cuentas de usuario o certificados. Resulta una opción mucho más adecuada para los dispositivos corporativos gestionados cuando los administradores necesitan vincular las decisiones de acceso al estado de contratación laboral, el registro del dispositivo o la validez del certificado.
El trabajo adicional incluye configurar el servicio de autenticación, aprovisionar clientes y mantener los ajustes de confianza. Nuestra explicación sobre WPA2-Enterprise frente a Personal aborda esta distinción de despliegue.
Elija en función de su caso habitual más complejo, no del portátil más sencillo. La marcha de un contratista, la mudanza de un residente o un sensor sin interfaz gráfica que no puede ejecutar la autenticación empresarial le aportarán más información sobre el modelo adecuado que una prueba de conexión correcta.
Por qué una sola contraseña compartida se convierte en un riesgo
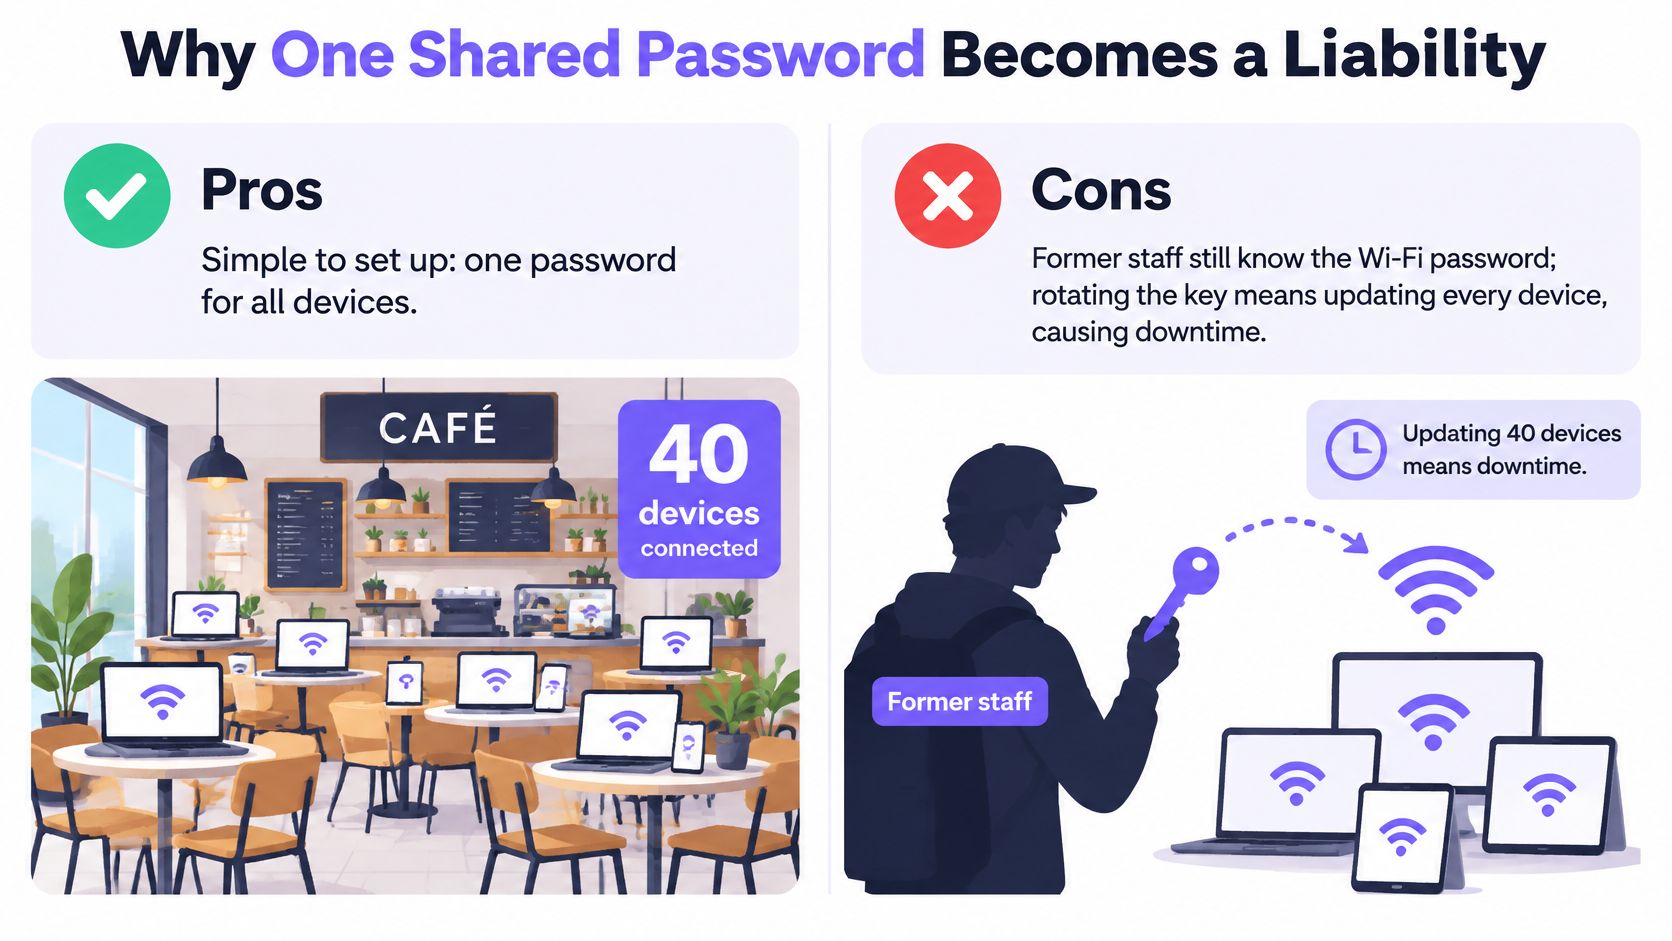
Supongamos que una cafetería cuenta con unos cuarenta dispositivos conectados y que un exempleado todavía conoce la contraseña de la red WiFi. Quitar su nombre del cuadrante de turnos no cambia nada en la red. A menos que la cafetería disponga de otro mecanismo eficaz de control de acceso, el administrador deberá sustituir la credencial compartida y actualizar cada dispositivo legítimo.
Ese es el radio de impacto compartido: una credencial filtrada puede permitir que un dispositivo no autorizado obtenga el mismo acceso de red del que disponen los titulares legítimos. No anula automáticamente todos los cortafuegos ni descifra todas las aplicaciones, pero elimina la barrera de la contraseña compartida.
Una configuración cómoda se convierte en un mantenimiento incómodo.
La robustez de la contraseña resuelve un problema diferente
La guía del NIST establece que las PSK deben distribuirse de forma segura y que los conjuntos de cifrado PSK especificados deben proporcionar al menos 112 bits de nivel de seguridad, de acuerdo con sus recomendaciones de gestión de claves. Se trata de un requisito relativo al nivel de seguridad y no de una regla universal sobre el número de caracteres.
Un secreto generado aleatoriamente por un gestor de contraseñas es diferente de una frase inventada por un empleado a partir del nombre de la empresa y el año de apertura. En WPA2-Personal, un atacante que capture un intercambio de autenticación adecuado puede probar combinaciones sin conexión. Una contraseña predecible o reutilizada facilita esa tarea.
Sin embargo, un secreto robusto no indica quién lo ha utilizado. Tampoco impide que una persona autorizada lo copie en un mensaje. Cuando los empleados también conectan equipos personales, los riesgos de seguridad asociados a las políticas BYOD hacen que la titularidad de las credenciales y el inventario de dispositivos cobren una importancia crucial.
Adapte el acceso a los usuarios de la red
Las siguientes recomendaciones describen modelos operativos adecuados, no requisitos legales generales para todas las organizaciones de un sector.
Cuándo es aceptable una clave compartida
| Caso de red | ¿Se admite clave compartida? | Motivo principal |
|---|---|---|
| Vivienda unifamiliar WiFi | Por lo general, sí | Un único hogar, un inventario de dispositivos asumible y una contraseña larga y aleatoria |
| Pequeña oficina con personal fijo | Sí, con un plan de rotación | Plantilla reducida, pero las bajas siguen requiriendo la sustitución de credenciales |
| Hotel o apartamentos con servicios | No, no como modelo de acceso común | La rotación de huéspedes y personal requiere gestionar los accesos de forma independiente |
| Edificio residencial o coliving | No | Los residentes y contratistas necesitan una revocación independiente |
| Dispositivos IoT compartidos, como cerraduras y sensores | No | Los dispositivos del edificio tienen mayor vida útil que la estancia de los huéspedes y requieren sus propias claves |
| Dispositivos del personal en sanidad, educación o retail | No, cuando se requiera responsabilidad individual | La auditoría y las obligaciones de cumplimiento aplicables exigen registros vinculados a la identidad |
En el ámbito doméstico, quienes controlan el router suelen poder coordinar los cambios de forma directa. En una oficina pequeña, a veces es posible hacer lo mismo, siempre que alguien se responsabilice del proceso de rotación y conozca todos los dispositivos conectados.
Los hoteles y los inmuebles residenciales se enfrentan a un ciclo de vida diferente. El permiso de un huésped debe finalizar a su salida sin desconectar una cerradura, a otro residente o a un contratista de mantenimiento. Las cerraduras y los sensores deben conservar sus propias credenciales hasta que el ciclo de vida de su hardware requiera un cambio.
Las redes corporativas sujetas a obligaciones de auditoría necesitan más que una simple lista de direcciones de dispositivos conectados. Los administradores necesitan registros que vinculen el acceso a una identidad responsable concreta.
Un cifrado robusto responde a si el tráfico está protegido. La gestión de credenciales responde a quién debe seguir teniendo acceso.
Las PSK compartidas simplifican la administración inicial. Sin embargo, dejan de resultar rentables cuando los administradores se ven obligados a coordinar repetidamente a personas y dispositivos no vinculados entre sí con el único fin de revocar el acceso.
Rotación de una clave compartida sin perder dispositivos
La rotación es una solución temporal útil si aún no puede implementar credenciales gestionadas individualmente. Trátela como un cambio de mantenimiento controlado, con un inventario de dispositivos y un plan de recuperación, en lugar de como una modificación rápida en el panel de control del router.
Preparar el cambio
Identifique a los destinatarios legítimos. Enumere los equipos conectados, los propietarios de los dispositivos y los usuarios autorizados. Incluya impresoras desatendidas, cámaras, cerraduras y herramientas de contratistas, y registre por separado a los antiguos usuarios que no deban recibir la clave de sustitución.
Genere y proteja la clave de sustitución. Utilice el generador de contraseñas aleatorias de un gestor de contraseñas y guarde el resultado en un almacén administrativo con acceso restringido. Confirme el formato de contraseña admitido en sus puntos de acceso y clientes; la longitud por sí sola no garantiza un nivel de seguridad específico.
Programe un periodo de baja actividad. Comunique a los usuarios autorizados cuándo se interrumpirá la conectividad y cómo recibirán el acceso de forma segura. No envíe la clave de sustitución a través de un grupo que incluya a antiguos empleados o contratistas.
La preparación es fundamental, sobre todo para aquellos dispositivos a los que no se puede acceder con facilidad. Asegúrese de disponer de acceso de gestión local, detalles de instalación y una persona responsable para equipos como cámaras montadas en el techo o controladores situados en salas de servicio cerradas con llave.
Volver a conectar y verificar
Cambie la configuración del punto de acceso. Aplique la nueva credencial de forma coherente en toda la red inalámbrica prevista. Mantenga disponible una conexión administrativa que no dependa de la credencial WiFi que va a sustituir.
Actualice los dispositivos por prioridad operativa. Comience con los equipos esenciales y, a continuación, continúe con el resto del inventario en lotes manejables. Haga un seguimiento individual de los errores en lugar de restaurar la contraseña anterior para dar cabida a un dispositivo olvidado.
Concilie la lista de clientes. Compare los clientes conectados del controlador con su inventario. Compruebe el servicio que presta cada dispositivo crítico, no solo si aparece como asociado.
Registre el resultado. Registre la fecha del cambio, el motivo, el administrador responsable y los dispositivos que requieren intervención manual. Elimine los registros de configuración obsoletos para evitar que alguien redistribuya accidentalmente la credencial retirada.
Control de cambios: un terminal de pago conectado que no puede comunicarse con su servicio de pago sigue siendo una interrupción del servicio sin resolver.
Cada rotación vuelve a generar gran parte de este trabajo de coordinación. Conserve el inventario que ha elaborado, ya que también constituye el punto de partida para emitir credenciales con un alcance más reducido.
Cómo cambia WPA3-Personal el problema de las contraseñas
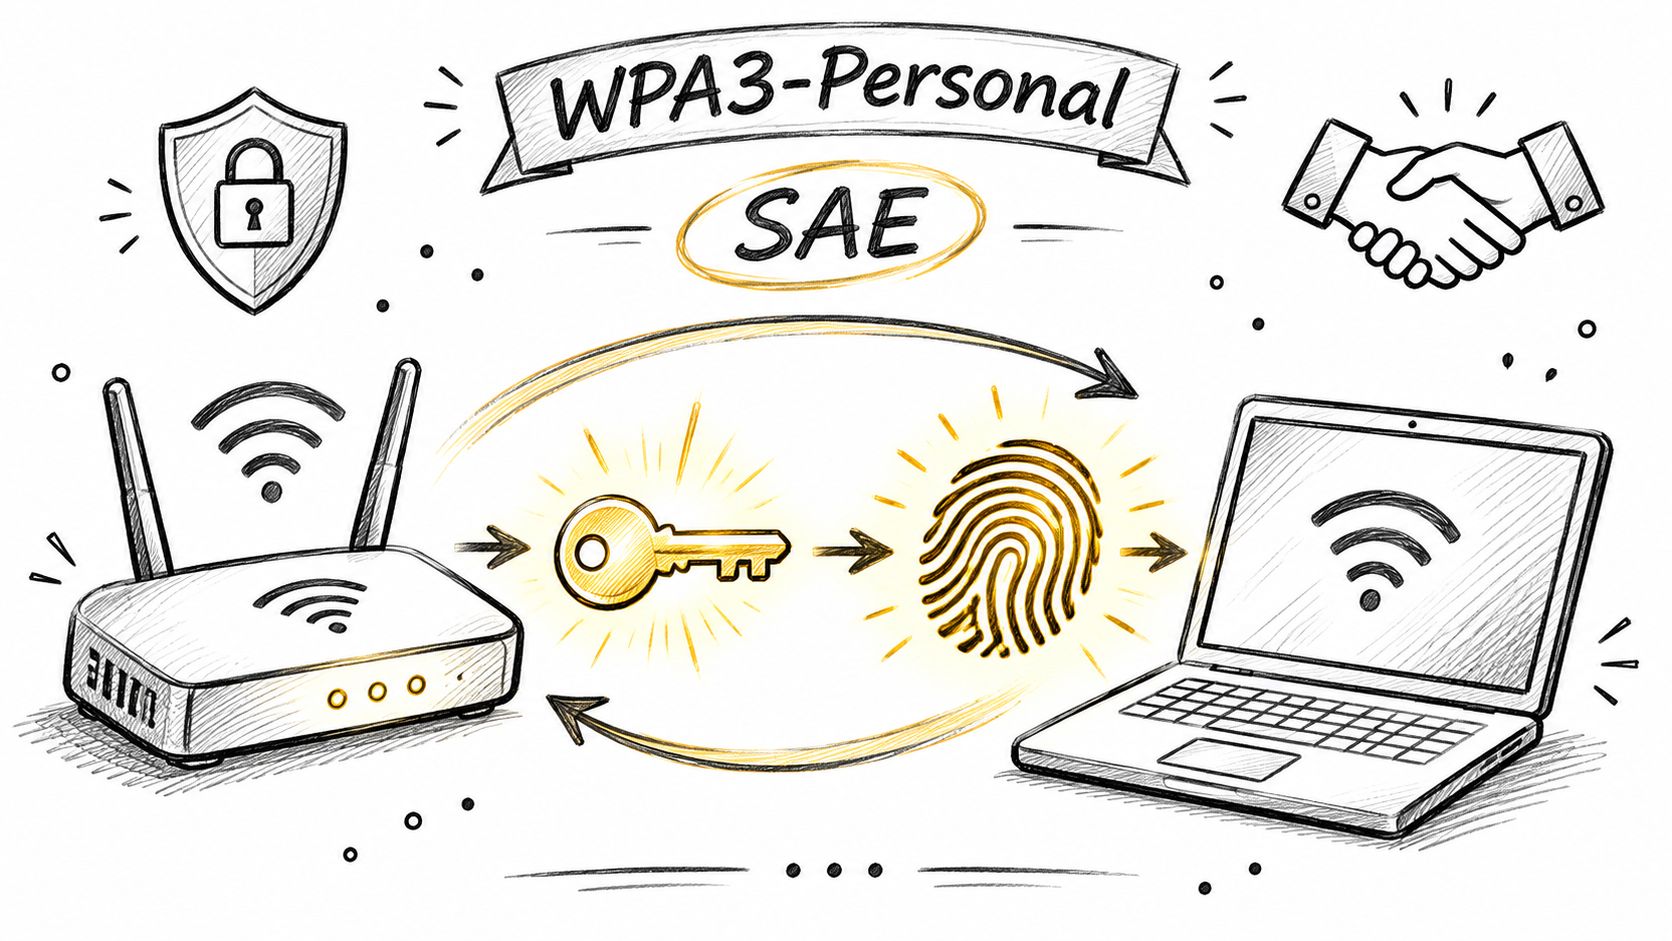
WPA3-Personal sustituye el mecanismo de autenticación PSK de WPA2-Personal por Simultaneous Authentication of Equals (SAE). Los usuarios siguen introduciendo una contraseña, pero los dispositivos emplean un proceso diferente para establecer el material de claves de la conexión.
La ilustración destaca los dispositivos involucrados en esa relación de autenticación.
Qué mejoras introduce SAE
SAE establece una nueva Pairwise Master Key para cada asociación de cliente antes de que el protocolo de enlace de cuatro vías convencional derive las claves de sesión. La guía de despliegue de WiFi Alliance describe la protección frente a ataques de diccionario fuera de línea mediante captura pasiva y la provisión de confidencialidad directa (forward secrecy).
Dichas protecciones responden a situaciones distintas:
- Tráfico de autenticación interceptado. Un observador no puede utilizar una grabación pasiva como banco de pruebas ilimitado para descifrar contraseñas sin conexión. Adivinar contraseñas requiere una interacción activa con el autenticador.
- Revelación posterior de la contraseña. Descubrir la contraseña más adelante no desvela la clave maestra de la sesión anterior, por lo que no permite descifrar el tráfico interceptado previamente.
Se trata de una mejora a nivel de arquitectura y no de una recomendación para elegir una contraseña más compleja. Esto modifica lo que un atacante puede hacer a partir del tráfico de autenticación interceptado.
Para ver una explicación visual complementaria, vea el vídeo a continuación.
No confunda el modo de transición con una migración completa
Una red de transición WPA2/WPA3 admite clientes más antiguos, pero dichos clientes continuarán utilizando WPA2. La activación de la configuración mixta no otorga a todas las conexiones las protecciones de SAE.
Antes de realizar el cambio, compruebe que los puntos de acceso, las impresoras, los equipos IoT y los sistemas de gestión cuentan con una configuración y un firmware compatibles. Realice una prueba piloto con un grupo representativo de clientes en un SSID de prueba, incluyendo dispositivos que se reconecten de forma automática tras un corte de alimentación.
Mantenga los clientes heredados bajo controles de directivas independientes, con un acceso limitado a los servicios estrictamente necesarios. Registre a sus propietarios y las alternativas de sustitución en lugar de considerarlos simples excepciones sin justificar.
SAE tampoco genera una identidad individual a partir de una contraseña compartida entre varias personas. Las opciones de implementación de WPA3 de la WiFi Alliance ayudan a distinguir una autenticación con contraseña más robusta de la necesidad independiente de contar con un acceso auditable e identificable.
Esta semana, exporte el inventario de clientes e identifique qué dispositivos son compatibles con WPA3. Asigne a cada dispositivo WPA2 restante un propietario y un motivo documentado para mantenerlo.
Cómo utilizar claves únicas por dispositivo o inquilino
Empiece por comprobar las funciones de PSK por clave de su controlador. Cada fabricante utiliza nombres y métodos de aprovisionamiento distintos; por tanto, confirme la compatibilidad con la asignación de credenciales, la directiva de VLAN, la caducidad y la finalización de sesiones antes de diseñar el despliegue.
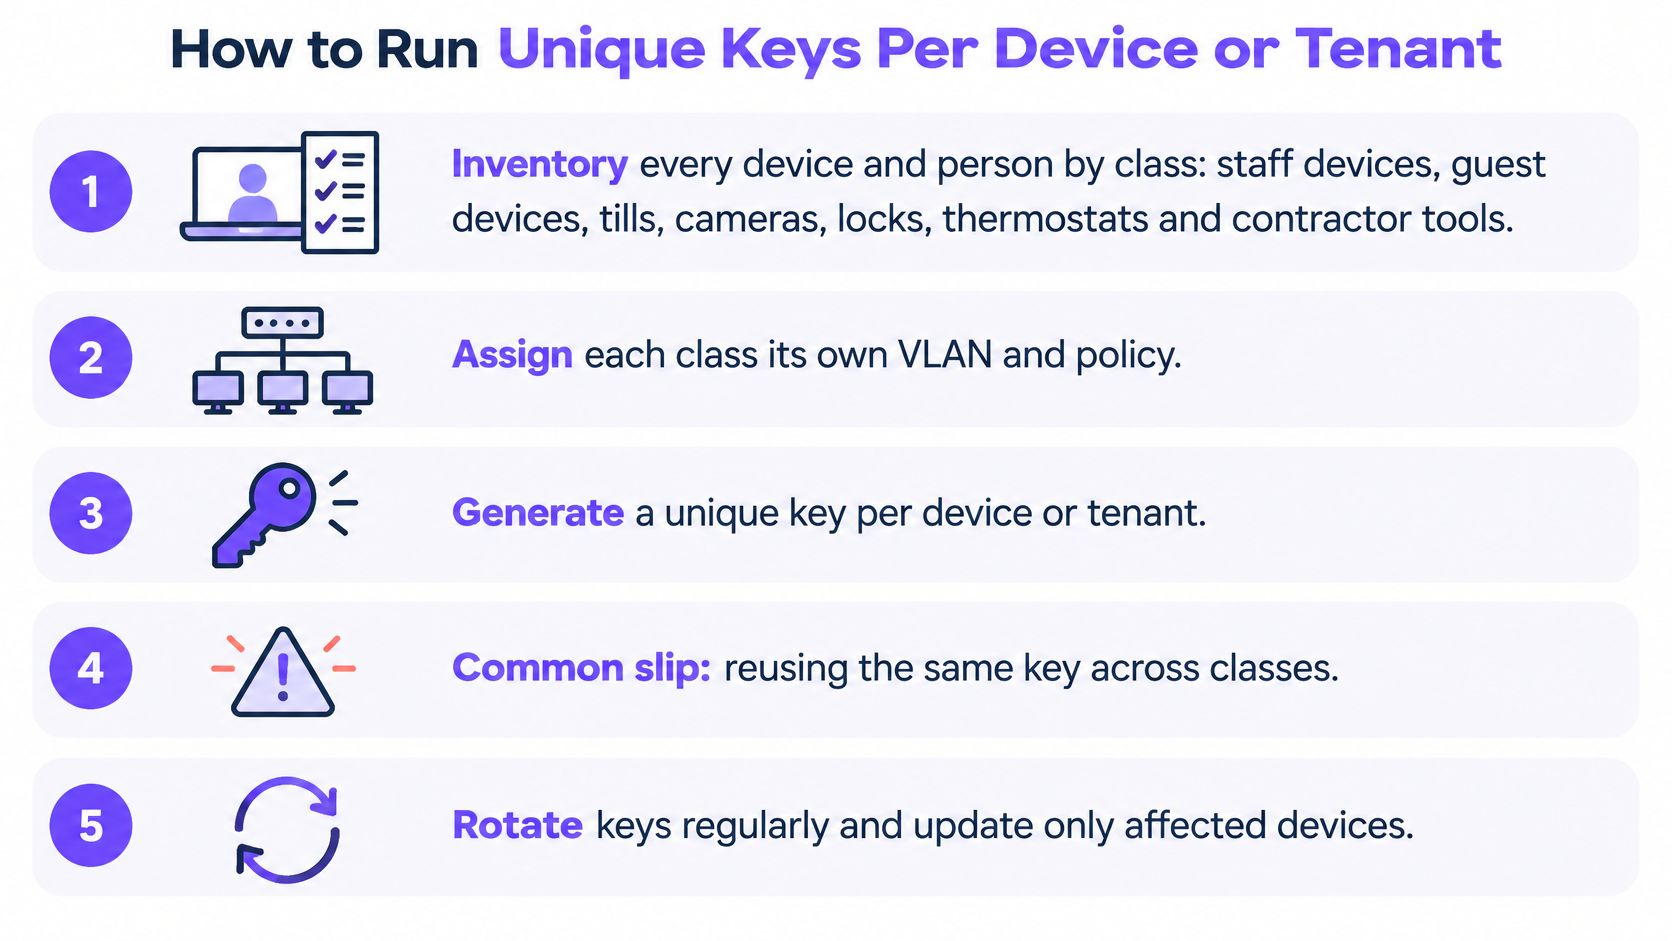
Una clave administrada de forma individual solo resulta útil cuando su registro indica al administrador a qué corresponde y en qué momento debe eliminarse. La lista de verificación detalla las tareas operativas fundamentales.
Emita credenciales basadas en ciclos de vida reales
Inventaríe por clase de dispositivo y propietario. Separe los dispositivos del personal, los portátiles de invitados, los terminales de punto de venta, las cámaras, las cerraduras, los termostatos y las herramientas de los contratistas. Registre los servicios que necesita cada clase; asociar una cerradura y el teléfono de un empleado a la misma credencial crea una dependencia evitable.
Elija el límite de revocación. Asigne una clave por dispositivo cuando estos requieran una retirada independiente, o por inquilino cuando la unidad de gestión prevista sea el arrendamiento. No reutilice la clave de un dispositivo retirado para su sustituto, ya que trasladaría una credencial antigua a un nuevo ciclo de vida.
Vincule las claves cuando sea posible. Asocie la credencial con la dirección MAC del dispositivo previsto para evitar su transferencia involuntaria a otro equipo. La vinculación de MAC no constituye una prueba criptográfica de la identidad del hardware, y el comportamiento de las direcciones privadas debe probarse para que los dispositivos legítimos no pierdan el acceso de forma inesperada.
Aplique la directiva de red adecuada. Asigne VLAN en función de la confianza y la función, y configure reglas de pasarela o cortafuegos que apliquen la separación. Una etiqueta VLAN por sí sola no bloquea el tráfico, y un límite de ancho de banda no proporciona aislamiento; utilice la segmentación de red IoT para definir a qué destinos puede acceder cada clase de dispositivo.
No otorgue acceso antes de probar la directiva con dispositivos representativos. Por ejemplo, es posible que un termostato necesite conectarse a su servicio de gestión, pero no tiene por qué tener acceso a los portátiles del personal ni a los terminales de pago.
Retire el acceso de forma deliberada
Establezca una caducidad adecuada. Asigne a los invitados y contratistas una fecha de finalización vinculada a su reserva o trabajo. En cambio, los equipos del edificio necesitan un ciclo de vida basado en el hardware, para que la salida de un huésped no desactive la cerradura o el termostato de la habitación.
Revoque y pruebe el resultado. Elimine la credencial cuando su titular se marche o el dispositivo se retire y, a continuación, confirme que finaliza cualquier sesión activa. Pruebe tanto un dispositivo ya conectado como un nuevo intento de conexión, ya que rechazar la autenticación futura no interrumpe necesariamente una sesión existente.
Revise los registros de forma periódica. Concilie las claves emitidas, los registros de conexión y el inventario. Investigue las credenciales con titulares que falten, órdenes de trabajo caducadas o asociaciones imprevistas de dispositivos en lugar de mantenerlas de forma automática.
Asegúrese de que los registros sean útiles. El identificador de una clave debe asociarse a un registro de propietario o de activo, y los administradores deben ser capaces de explicar los cambios en las directivas sin tener que recurrir a la búsqueda de mensajes personales.
Un funcionamiento correcto no suele presentar incidentes: pocas excepciones, fechas de caducidad bien planificadas y registros de inventario que coinciden con las conexiones reales. Cuando un dispositivo falla o finaliza un arrendamiento, el administrador modifica el registro afectado en lugar de tener que coordinar todo un edificio.
Confirme si una clave compartida sigue siendo adecuada
La pregunta adecuada no es si una contraseña compartida puede cifrar el tráfico inalámbrico, sino si su equipo es capaz de gestionar a todas las personas que disponen de ella a lo largo de su permanencia en la red.
Utilice estos criterios de decisión:
- Titulares de credenciales. ¿Puede identificar a las personas y los dispositivos autorizados que tienen acceso actualmente?
- Rotación. ¿Las bajas, los trabajos temporales o los cambios de inquilinos generan tareas habituales de revocación?
- Aislamiento. ¿Deben mantenerse separados cerraduras, cajas registradoras, invitados o herramientas de contratistas?
- Evidencias para auditorías. ¿Pueden sus registros vincular las decisiones de acceso a una persona, un dispositivo o un contrato de arrendamiento específico?
- Normativas aplicables. ¿Existe algún requisito contractual o de cumplimiento que regule los cambios de credenciales inalámbricas?
Pruebe primero los casos que generan más trabajo
No espere a que fallen todos los criterios. Si no puede revocar el acceso a un contratista o aportar los registros de acceso requeridos, ya dispone de un motivo justificado para probar un modelo diferente.
En los entornos pertinentes de tarjetas de pago, el requisito 2.3.2 de PCI DSS v4.0.1 exige que las claves inalámbricas se modifiquen cuando cualquier persona que las conozca abandone la organización. Esto hace que una credencial ampliamente compartida resulte especialmente difícil de gestionar.
Mantenga el piloto acotado: una sede, una planta o una clase de dispositivo con un problema de acceso claro. Ejecútelo en paralelo a la red existente y evalúelo en función de las solicitudes de revocación completadas, la continuidad del servicio y las pruebas de auditoría útiles, en lugar de fijarse únicamente en el éxito de la conexión.
Purple Access es una opción que conviene evaluar junto con su controlador actual: ofrecemos compatibilidad con claves revocables de forma individual, vinculación MAC para evitar que se compartan claves de manera fortuita y RADIUS Change of Authorization (CoA) para cerrar sesiones activas en los puntos de acceso compatibles. Pruebe estos controles con un caso real de baja laboral antes de ampliar la implantación.
Una prueba de aceptación muy útil es sencilla: retire el permiso de un contratista manteniendo conectados la cerradura, el termostato y el teléfono del personal. Conserve el registro de autenticación y la prueba de finalización de sesión junto con el ticket de cambio para que otro administrador pueda verificar el resultado.
Purple Access proporciona claves individuales y directivas de red para dispositivos, usuarios y arrendatarios en los puntos de acceso de los que ya dispone. Visite Purple Access para organizar una prueba piloto y comprobar la emisión y revocación de una clave en una red en producción sin afectar a los dispositivos no relacionados.


