
RADIUS en la nube: Guía de arquitectura e implementación
Published

La recomendación habitual sobre RADIUS basado en la nube consiste en elegir un proveedor con un sólido SLA de disponibilidad y dirigir sus puntos de acceso hacia sus servidores. Esto no es suficiente. Un servicio en la nube en buen estado no autenticará un dispositivo si la red WAN de las instalaciones está caída, el conector de identidad no responde o el certificado del cliente ha caducado.
La pregunta útil no es si se debe trasladar el AAA fuera de las instalaciones. Es qué dependencias deben permanecer disponibles para que cada dispositivo se conecte, reciba la política de acceso adecuada y pierda el acceso cuando sea necesario.
Índice de contenidos
- Solución basada en la nube RADIUS como servicio AAA alojado
- Compromisos operativos entre el modelo en la nube y on-premise RADIUS
- Cómo los atributos de identidad impulsan la segmentación de red
- Resiliencia de autenticación más allá de los SLA de tiempo de actividad
- Realidades del ciclo de vida de los certificados y el registro de dispositivos
- Modelo de costes y propiedad total
- Valide sus requisitos de despliegue antes de elegir
Basado en la nube RADIUS como servicio AAA alojado
RADIUS en la nube es un modelo de prestación alojado para autenticación, autorización y contabilidad (AAA). El proveedor gestiona la infraestructura de autenticación; sus puntos de acceso, conmutadores y controladores siguen aplicando las decisiones a nivel local. La decisión se traslada fuera de las instalaciones. La aplicación no.
RADIUS precede a la nube por décadas. Como recoge la historia del protocolo RADIUS, Livingston Enterprises lo desarrolló en 1991, el RFC 2058 se convirtió en una Propuesta de estándar en enero de 1997, y los RFC 2865 y RFC 2866 llegaron en junio de 2000, definiendo la autenticación y autorización, y la contabilidad (accounting), respectivamente.
El intercambio en sí es sencillo. Un dispositivo de acceso, que actúa como servidor de acceso a la red, envía una solicitud Access-Request. El servicio la evalúa y devuelve una aceptación o un rechazo con atributos de autorización: asignación de VLAN, ACL y límites de sesión. Centralizar esa decisión le permite sustituir contraseñas compartidas por identidades individuales, dar cobertura a BYOD e IoT y mantener registros de acceso coherentes en todas las sedes. Plataformas como Purple Access se ejecutan como una superposición sobre sus puntos de acceso, directorio, MDM y SIEM actuales, y utilizan RADIUS CoA para finalizar sesiones activas en los puntos de acceso que lo admitan.
Regla de arquitectura: Cambiar de ubicación el punto de decisión no exime de responsabilidad al punto de aplicación de políticas.
La compatibilidad es el punto en el que los despliegues se estancan. Cisco, Aruba, Juniper y Ubiquiti presentan diferencias en cuanto a métodos EAP, gestión de atributos y firmware, por lo que conviene verificar sobre el modelo real de su infraestructura en lugar de basarse en la marca de la ficha técnica. La guía de configuración de puntos de acceso en la nube RADIUS es un punto de partida práctico para dicho inventario.
Asigne también un responsable de arquitectura. La identidad, la infraestructura y las directivas forman parte de ese único puesto, y la oferta de empleo de nexus IT group para arquitecto muestra lo amplio que resulta su alcance a la hora de contratar.
Compromisos operativos entre cloud y on-premise RADIUS
Cloud vs. On-Premise: RADIUS Comparativa operativa
| Dimensión | On-Premise RADIUS | Basado en la nube RADIUS |
|---|---|---|
| Propiedad de la infraestructura | El cliente opera el hardware o las máquinas virtuales y gestiona las licencias aplicables | El proveedor opera la infraestructura del servicio; el cliente adquiere una suscripción |
| Parches y actualizaciones | El cliente planifica las pruebas, el despliegue y las ventanas de mantenimiento | El proveedor aplica parches al servicio; el cliente sigue probando la compatibilidad de los clientes y de la red |
| Diseño de alta disponibilidad | El cliente implementa servidores redundantes y cualquier centro de recuperación ante desastres | El proveedor ofrece su redundancia documentada; el cliente configura endpoints accesibles y la conmutación por error del sitio |
| Integración con fuentes de identidad | La integración directa con AD o LDAP es habitual; otros conectores requieren soporte específico para su implementación | Los conectores de identidad en la nube pueden usar API y OAuth; los directorios privados aún pueden requerir un conector o proxy |
| Ciclo de vida de los certificados | El cliente opera o integra una entidad emisora de certificados (CA) y herramientas de registro | Una PKI administrada puede automatizar la emisión y renovación; verifique si la cobertura incluye clientes y servidores |
| Elasticidad de escalado | El cliente dimensiona la capacidad y añade recursos | El proveedor gestiona la capacidad del servicio dentro de los límites contractuales; pruebe los picos de autenticación |
La diferencia reside en la responsabilidad operativa, no en un protocolo de autorización distinto. La colección RADIUS de RFC Editor documenta la separación entre los equipos de acceso y el servicio de autenticación compartido. Ambos modelos de despliegue pueden aprovechar dicha separación de manera eficaz.
El alojamiento en la nube elimina la administración de servidores de la carga de trabajo de su equipo. Sin embargo, no elimina la configuración de los clientes, las pruebas de directivas, la resolución de incidencias ni la responsabilidad ante un fallo en el conector de identidad. Del mismo modo, un despliegue local (on-premise) no implica automáticamente una baja disponibilidad: un servicio local bien gestionado puede ser adecuado cuando la independencia de la WAN constituya un requisito estricto.
Evite falsos dilemas binarios
Los diseños híbridos merecen una atención especial. Un servicio de políticas en la nube con un proxy local compatible puede mantener una vía de autenticación local, pero un proxy de reenvío por sí solo no proporciona autenticación sin conexión. Compruebe si puede validar credenciales, almacenar en caché las autorizaciones, conservar los atributos y aplicar la caducidad de la caché sin acceso ascendente.
La integración de identidades requiere un examen similar. SAML y OAuth no son intercambiables con la validación de credenciales EAP. Un conector que importe grupos o admita el inicio de sesión en un portal podría no validar el método EAP basado en contraseña que utilizan sus clientes. Solicite el flujo de autenticación exacto, incluido qué sistema gestiona las credenciales y con qué dependencias contacta durante una incorporación a la red.
La PKI gestionada tampoco es un servicio homogéneo. La renovación de certificados de servidor es de gran utilidad, pero no resuelve el registro de clientes, la distribución de perfiles de confianza, la recuperación de dispositivos ni la baja de usuarios.
- Elija el entorno cloud por idoneidad operativa: Resulta una opción atractiva cuando la identidad ya reside en una plataforma cloud y el personal prefiere no mantener servidores de autenticación.
- Conserve la capacidad local ante requisitos concretos: La admisión independiente de la WAN, las integraciones poco habituales o los límites estrictos de procesamiento pueden justificarlo.
- Documente la responsabilidad compartida: Asigne la titularidad relativa a incidentes del servicio, transporte de red, registro y errores de directivas antes de la firma.
No acepte las actualizaciones automáticas como una garantía de cero interrupciones, ni el alojamiento multirregión como prueba de que sus controladores conmutarán por error correctamente. Exija un comportamiento documentado y compruébelo con sus propios equipos.
Cómo los atributos de identidad impulsan la segmentación de la red
La autenticación establece la identidad. La autorización determina el acceso de red que recibe esa identidad. El punto de acceso reenvía el intercambio EAP del dispositivo a RADIUS; el servicio valida el método de autenticación y evalúa la información de identidad con respecto a la directiva.
El siguiente flujo muestra los componentes involucrados. RadSec es una elección de transporte explícita, no una propiedad automática del alojamiento en la nube.
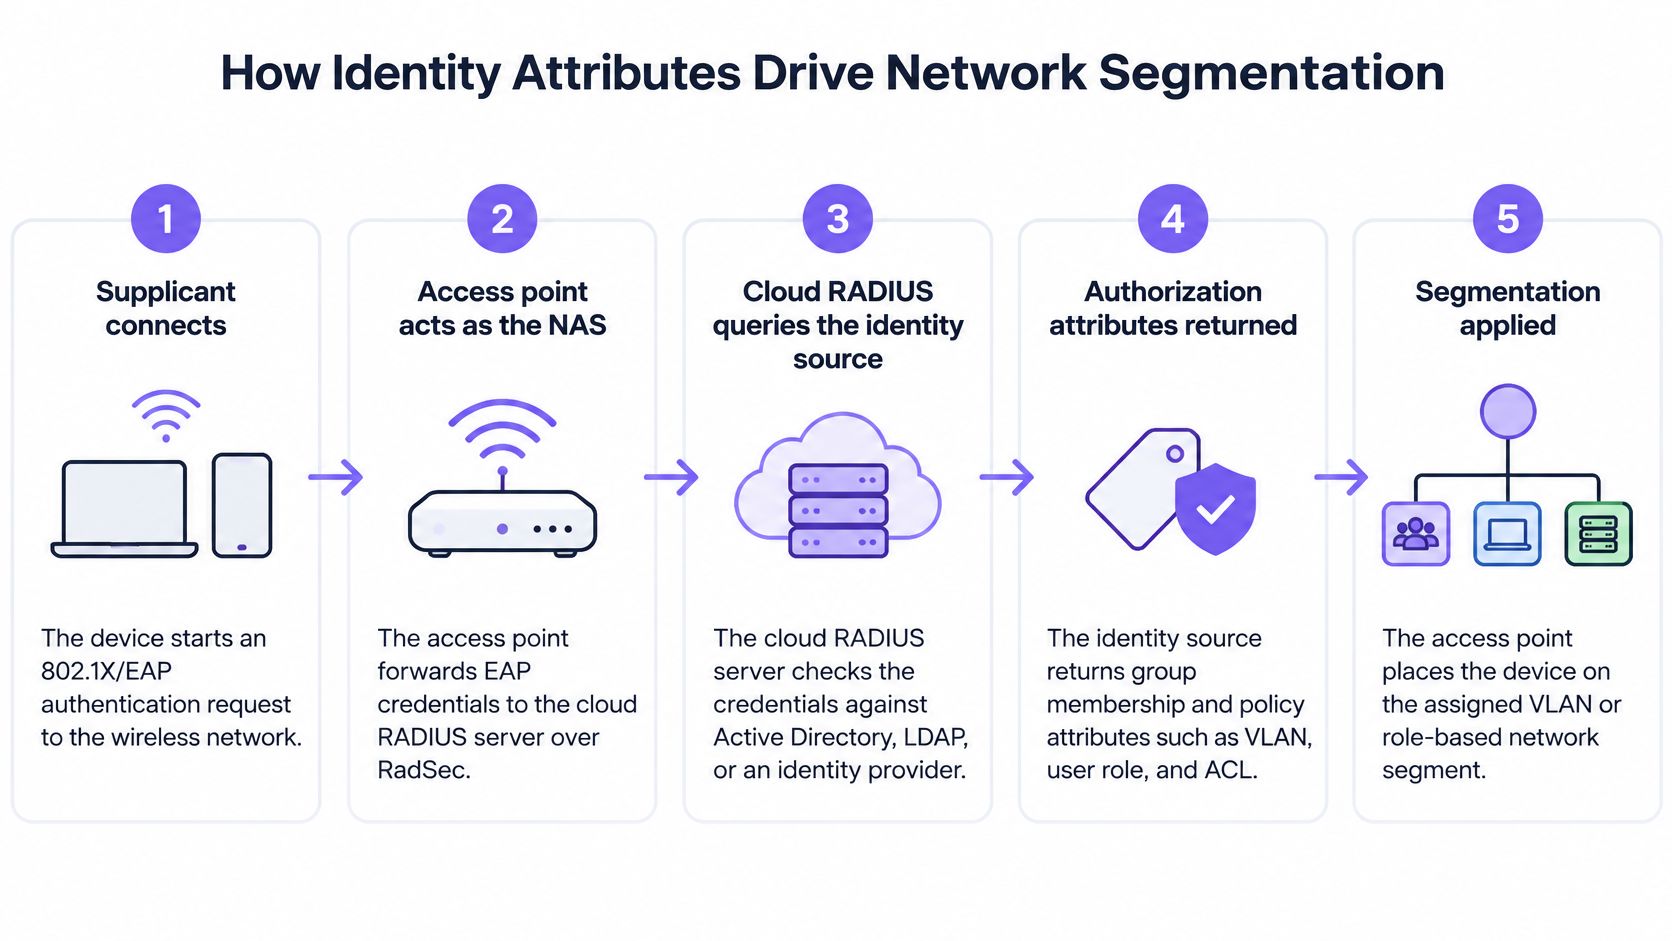
La fuente de identidad proporciona información como la pertenencia a grupos; RADIUS genera la respuesta de autorización. Con EAP-TLS, la validación se centra en el certificado de cliente, aunque la evaluación de la directiva también puede utilizar información del directorio.
| Atributo o familia de atributos | Resultado práctico |
|---|---|
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | Identifica la VLAN asignada mediante la combinación de atributos de túnel |
| Session-Timeout | Limita la duración de la sesión autorizada |
| Filter-Id | Designa un filtro o ACL que el dispositivo de aplicación debe interpretar |
| Atributos específicos de proveedor | Transmiten directivas compatibles del proveedor, como controles de ancho de banda o ajustes específicos del dispositivo |
Trate el diccionario de atributos y las asignaciones de políticas como una configuración controlada. El modelo de atributos extensible de RFC 2865 admite datos de autorización, pero un mensaje Access-Accept correcto no garantiza que el punto de acceso haya aplicado el segmento previsto.
Pruebe el acceso resultante, no solo el inicio de sesión
En un hipotético hospital, el personal podría recibir la VLAN de empleados con acceso clínico acorde a su rol, los contratistas un segmento exclusivo para internet y los dispositivos IoT médicos un segmento restringido de dispositivos. Los dispositivos que requieren omisión de autenticación MAC necesitan excepciones explícitas, ya que una dirección MAC no constituye una prueba de identidad sólida.
Valide la asignación de VLAN, el ámbito de DHCP, el enrutamiento y los destinos permitidos reales. La guía de segmentación de VLAN proporciona un contexto útil para vincular las políticas de identidad con los límites de la red.
El vídeo adjunto ofrece otra perspectiva del flujo de trabajo de acceso.
La asignación dinámica puede reducir la proliferación de SSID, pero solo cuando las VLAN y los filtros subyacentes existen en toda la ruta prevista. Para RADIUS convencional, diseñe de forma explícita reglas de cortafuegos para la autenticación UDP 1812 y la contabilidad UDP 1813, junto con la monitorización y el comportamiento ante reintentos. La conectividad HTTPS habitual no garantiza la accesibilidad de RADIUS.
Resiliencia de autenticación más allá de los SLA de disponibilidad
El tiempo de actividad de la plataforma y la autenticación correcta de los usuarios son métricas distintas. Un proveedor puede cumplir su compromiso de nivel de servicio mientras que una sede no puede dar acceso a sus empleados debido a un fallo en su circuito local.
El debate de Cloud4Wi entre la nube y la implementación local destaca por qué la planificación de la disponibilidad debe incluir la conectividad local, las dependencias de identidad, el acceso en caché y la seguridad de respaldo. Diseñe sus pruebas de aceptación en torno a esos límites de fallo en lugar de limitarse a un panel que muestre que el extremo en la nube está en buen estado.
Modos de fallo y opciones de contingencia
| Fallo | Quién se reconecta | Alternativa de contingencia |
|---|---|---|
| Caída de la WAN del recinto | Las sesiones existentes pueden persistir; las reconexiones requieren un mecanismo de autenticación local compatible | Proxy de autenticación local o PSK de emergencia con restricciones estrictas |
| Interrupción del proveedor de identidades | Las solicitudes que requieren validación de identidad en tiempo real fallan; las basadas en certificados pueden continuar si la directiva no tiene dependencias en tiempo real | Autorización en caché acotada donde sea compatible |
| Interrupción de la CA o del MDM | Los dispositivos con certificados válidos generalmente pueden autenticarse; el registro y la renovación se ven afectados | Renovar con antelación y proporcionar un flujo de trabajo de recuperación documentado |
| Ruta de AP a RADIUS bloqueada | Los clientes que utilizan el transporte bloqueado no pueden completar nuevas autenticaciones | Ruta RadSec compatible, endpoint alternativo o servicio local |
Una sesión en caché no es lo mismo que una autenticación en caché. Mantener conectado un portátil que ya estaba online apenas aporta información sobre si podrá reconectarse tras realizar roaming, reiniciarse o alcanzar su plazo de reautenticación.
Asimismo, una interrupción del IdP no detiene necesariamente todas las solicitudes de EAP-TLS. Determine si el servicio requiere una búsqueda de grupos en tiempo real, una comprobación del estado de la cuenta o un servicio de revocación externo. Pruebe la directiva real en lugar de asumir que todos los métodos comparten las mismas dependencias.
Defina explícitamente el funcionamiento en modo degradado
Para cada contingencia, registre lo que ocurre con la asignación de VLAN, la actualización de directivas y la revocación. Una identidad almacenada en caché sin autorización en caché puede acabar en la red equivocada. Una caché de autorización sin conexión puede seguir admitiendo a alguien cuya cuenta se deshabilitó tras la última sincronización.
Un método de acceso de emergencia solo es admisible si están debidamente documentados sus privilegios reducidos, el responsable de su activación y su procedimiento de desactivación.
Un proxy local solo ayuda en la medida en que sus funciones sin conexión sean compatibles con el método de autenticación requerido. La conmutación por error del endpoint en la nube soluciona los fallos del proveedor; no puede reparar la caída de una línea en la sede. Una ruta WAN secundaria resuelve la conectividad, pero no solucionará una dependencia de identidad que no esté disponible.
Utilice RadSec, RADIUS sobre TLS, donde sea compatible para proteger el transporte y evitar depender de una ruta UDP heredada y expuesta. Puede ofrecer una alternativa cuando UDP esté bloqueado, pero no eludirá todos los cortafuegos ni restablecerá una conexión WAN caída. Cuando no haya compatibilidad nativa, evalúe un túnel protegido o un proxy adecuado en lugar de enviar RADIUS heredado sin protección a través de una red que no sea de confianza.
Realice pruebas de interrupción durante una ventana de cambios controlada. Incluya un dispositivo nuevo, uno habitual y una identidad revocada; después, verifique la admisión, la segmentación y la recuperación una vez restablecida la conectividad.
Ciclo de vida de los certificados y realidades del registro de dispositivos
El WiFi sin contraseña sigue necesitando un ciclo de vida de credenciales completo. EAP-TLS requiere entidades de certificación de confianza, perfiles de cliente configurados correctamente, registro, renovación y un proceso de revocación aplicable de manera efectiva. El debate sobre el RADIUS cloud de Keytos identifica la PKI y las dependencias de despliegue como partes fundamentales para el funcionamiento del servicio, no como extras opcionales.
Los perfiles de cliente deben validar la identidad y la cadena de confianza previstas del servidor RADIUS. Instalar un certificado sin configurar la validación del servidor deja incompleta una parte fundamental de la autenticación mutua.
Asigne un responsable a cada tarea del ciclo de vida
- Emisión: Defina quién registra los dispositivos corporativos, BYOD, de contratistas y de IoT. Utilice el registro respaldado por MDM o un protocolo compatible, como SCEP, según corresponda; confirme la compatibilidad del cliente antes de seleccionar un flujo de trabajo.
- Recuperación: Proporcione una vía de inicialización para dispositivos que no pertenezcan al dominio y para usuarios cuyo certificado caducado les impida acceder a los servicios de registro.
- Baja: Revoque credenciales y finalice sesiones activas mediante comportamientos de desconexión o CoA compatibles. La revocación de certificados por sí sola no finaliza necesariamente una conexión activa.
- Compatibilidad: Compruebe los clientes y puntos de acceso más antiguos con los ajustes de seguridad inalámbrica, RadSec, TLS y EAP requeridos.
Programe la renovación antes del vencimiento y configure alertas para los registros fallidos, no solo para la expiración inminente. Un período de renovación más amplio ayuda a los dispositivos a superar una interrupción temporal del MDM, pero no restablecerá el servicio de registro.
Medida de protección operativa: Pruebe la renovación en un dispositivo que haya estado sin conexión, no solo en uno que se sincronice a diario.
Modelo de costes y coste total de propiedad
El modelo on-premise RADIUS repercute los costes de infraestructura y de personal operativo en su presupuesto. La modalidad en la nube RADIUS traslada el alojamiento del servicio a un modelo por suscripción, pero no elimina todos los costes locales.
Compare ambos modelos a lo largo del ciclo de renovación de hardware previsto, aplicando los mismos requisitos de disponibilidad, registro, registro de eventos y soporte. Un servidor de autenticación básico y un servicio gestionado de acceso e identidad no son presupuestos equivalentes.
| Categoría de costes | Incluir en la comparación |
|---|---|
| Infraestructura local (on-premise) | Procesamiento, licencias de sistema operativo y aplicaciones, copias de seguridad, monitorización y recuperación ante desastres |
| Suscripción en la nube | Unidad de facturación, compromiso mínimo, métodos de autenticación incluidos, soporte y límites del servicio |
| Resiliencia | Recursos de proxy local, conectividad alternativa y funcionamiento del acceso de emergencia |
| Ciclo de vida de los dispositivos | MDM, herramientas de registro, recuperación de certificados y soporte para clientes heredados |
| Compatibilidad de red | Trabajos de firmware, intermediación RadSec y sustitución de equipos cuando sea necesario |
| Ingeniería | Migración, traslación de directivas, pruebas de aceptación, gestión de incidencias y documentación |
La guía de precios de RADIUS en la nube ayuda a estructurar la comparativa comercial. Confirme los precios actuales y si la unidad de facturación es un usuario, dispositivo, sede o punto de acceso, en lugar de asumir que todos los presupuestos contabilizan lo mismo.
Solicite una lista por escrito de inclusiones y exclusiones. En concreto, diferencie la emisión de certificados de la inscripción de clientes, y la disponibilidad del servicio del tiempo de respuesta del soporte.
No valore el tiempo del personal en cero solo porque el servidor actual ya esté amortizado. Del mismo modo, no compute ahorros laborales teóricos a menos que la migración suprima realmente tareas de mantenimiento o infraestructura.
Valide sus requisitos de despliegue antes de elegir
Inicie la evaluación de proveedores con requisitos por escrito definidos por los equipos que operarán la red. Una demostración con un portátil recién configurado y un único punto de acceso no constituye una prueba suficiente para un parque heterogéneo.
Utilice esta lista de comprobación para organizar la revisión técnica y, a continuación, añada los requisitos de recuperación y fallos específicos de sus instalaciones.
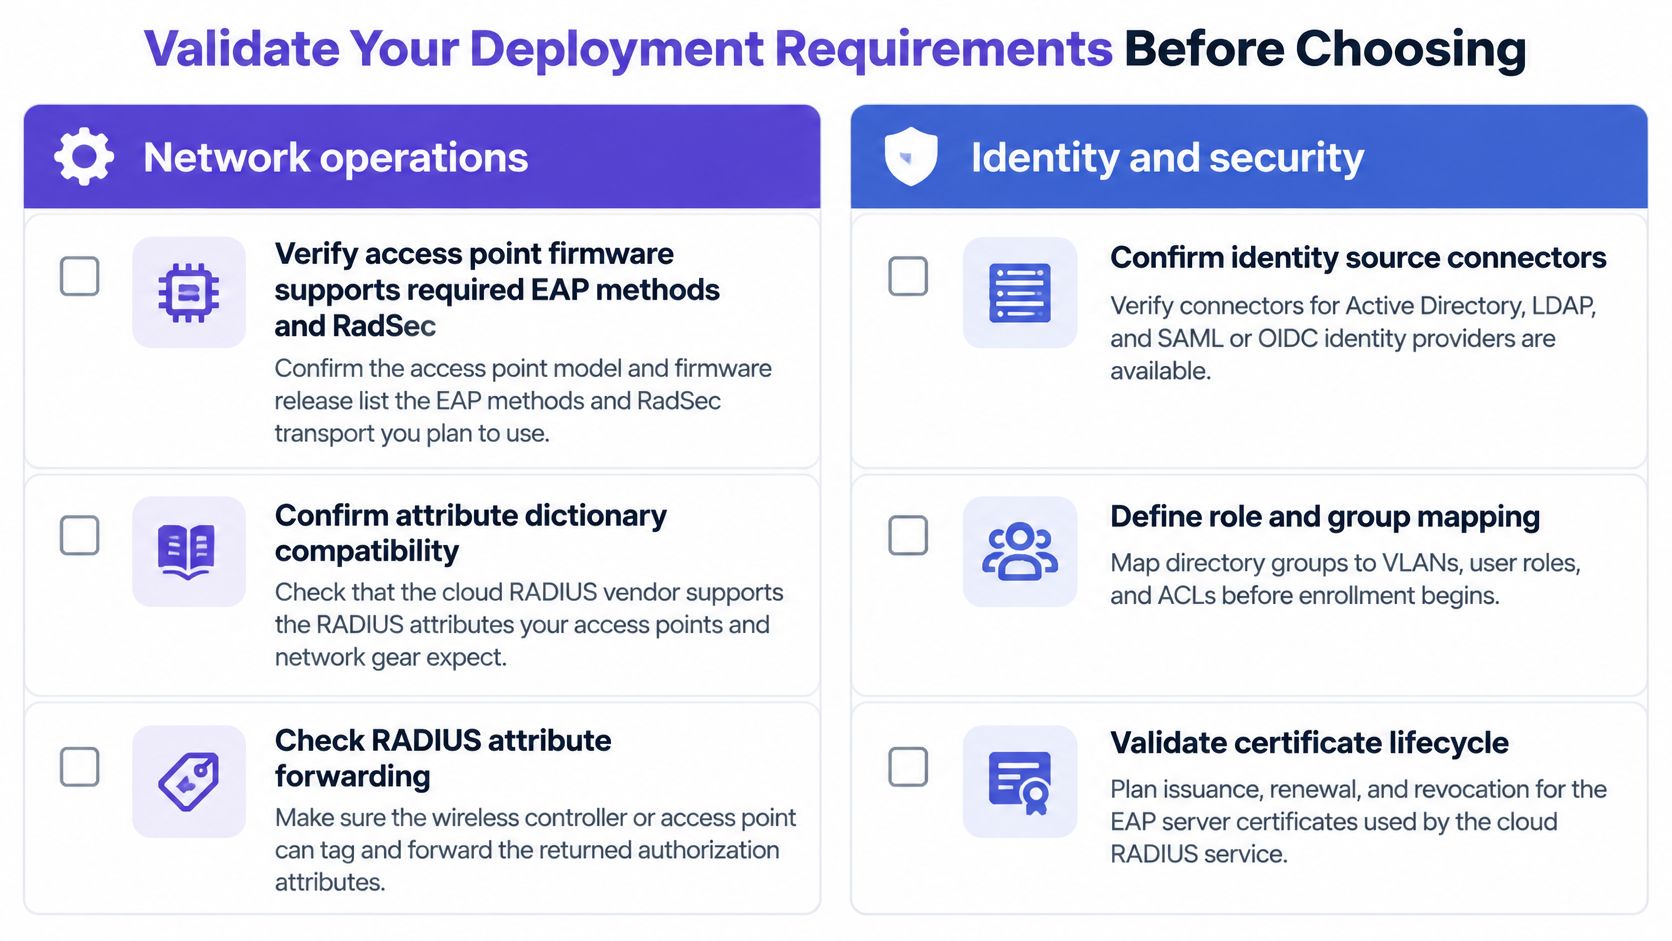
Asigne criterios de aceptación por función
- Operaciones de red: Registre los modelos y el firmware de los puntos de acceso, la gestión de EAP requerida, el soporte de transporte y los diccionarios de atributos. Demuestre la conmutación por error de los endpoints, inspeccione los atributos devueltos y verifique la aplicación de directivas mediante pruebas de tráfico.
- Identidad y seguridad: Audite la confianza en la CA y los nombres de servidor esperados en los perfiles de cliente. Mida el comportamiento de inhabilitación de cuentas y finalización de sesiones, y confirme la exportación de registros, la retención y los controles de acceso.
- Instalaciones y gestión de inmuebles: Asigne el personal, los invitados, los inquilinos, las concesiones y los dispositivos IoT a las directivas de acceso aprobadas. Designe un responsable de incorporación para cada grupo y una persona autorizada que pueda activar el acceso de emergencia.
- Gestión del servicio: Documente los límites de escalado, las condiciones de reversión y las pruebas requeridas para cerrar una incidencia de autenticación.
Para entornos mixtos, nuestra superposición en la nube de Purple Access es compatible con puntos de acceso Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Nuestro Cloud RADIUS sustituye a Cisco ISE, Aruba ClearPass, Microsoft NPS y FreeRADIUS, normalmente en un fin de semana, con una PKI gestionada que emite y renueva automáticamente cada certificado. Considere ese periodo de migración de forma independiente al tiempo necesario para aprobar directivas y validar dispositivos.
Lleve a cabo un proyecto piloto con portátiles gestionados representativos, teléfonos, dispositivos BYOD y equipos IoT con recursos limitados. Ponga a prueba la matriz de fallos, cuantifique el éxito de la autenticación y los tiempos de recuperación bajo situaciones de estrés, e inspeccione los permisos de acceso resultantes. Autorice el despliegue únicamente cuando su equipo sea capaz de explicar tanto una conexión fallida como una conexión correcta con autorización errónea.
Purple Access ofrece RADIUS en la nube gestionado y PKI para el acceso basado en la identidad sobre su infraestructura inalámbrica existente. Visite Purple Access para concertar una sesión de diseño guiada por ingenieros, aportando el inventario de sus puntos de acceso, flujos de identidad y requisitos frente a interrupciones, con el fin de definir una prueba piloto cuantificable antes de la migración.


