
RADIUS vs. LDAP: qué protocolo necesita su red
Published

Si busca RADIUS frente a LDAP, encontrará el mismo consejo en mil formatos distintos: son alternativas, así que elija la que mejor se adapte a su infraestructura y, si ya utiliza Active Directory, probablemente pueda prescindir del servidor RADIUS. En esa última afirmación es donde fallan las redes. Prescindir de RADIUS no simplifica la autenticación. Elimina la capa encargada de tomar la decisión de acceso, lo que implica que no habrá asignación de VLAN en el punto de acceso, no se aplicarán políticas por dispositivo ni quedará un registro contable de la sesión a posteriori.
Ambos protocolos se sitúan en puntos distintos de una misma cadena. Un directorio almacena datos de identidad: quién es alguien, a qué grupos pertenece o si la cuenta está habilitada. RADIUS toma esa identidad, la compara con el contexto de la red y devuelve una decisión sobre la que el punto de acceso puede actuar. Un directorio no tiene ningún criterio sobre a qué VLAN debe conectarse el portátil de Finanzas un lunes a las nueve.
El gasto en adquisiciones e inversiones sigue la misma línea. La inversión se centra en la capa de decisión de acceso - el segmento de NAC y AAA/RADIUS - en lugar de en el software de directorio por sí solo, puesto que el directorio ya existe en la mayoría de las organizaciones y lo que se debe construir es la capa de decisión.
A continuación se ofrece una comparativa capa por capa para WiFi empresarial: qué función desempeña cada protocolo, en qué punto falla la secuencia de inicio de sesión cuando se pide a un directorio que realice una tarea para la que nunca fue diseñado, y cómo dimensionar, proteger y probar el resultado.
Índice de contenidos
- RADIUS y LDAP de un vistazo
- Cómo se desplaza un inicio de sesión de WiFi entre RADIUS y LDAP
- Comparativa de autenticación, autorización y contabilidad (AAA)
- Conexión de RADIUS con identidades locales y en la nube
- Compromisos de seguridad en el transporte y los secretos compartidos
- Rendimiento y escalabilidad bajo cargas reales
- Elegir RADIUS, LDAP o ambos para su red
RADIUS y LDAP de un vistazo
RADIUS decide si un dispositivo o usuario accede a la red y con qué configuración. LDAP almacena las identidades, los grupos y los atributos en los que se basan esas decisiones. Esta simple frase resuelve la mayor parte de las dudas de la comparativa, ya que separa la decisión de los datos.
La división funcional está reflejada en los propios estándares. LDAP expone las operaciones de directorio sobre las entradas y los atributos almacenados. RADIUS transporta la información de autenticación, autorización y configuración entre un dispositivo de acceso y un servidor de autenticación, tal y como expone esta comparativa de ambos protocolos de la University of Maryland Baltimore County. Compare la siguiente tabla con su propio entorno.
| Criterio | RADIUS | LDAP |
|---|---|---|
| Objetivo principal | AAA de acceso a la red: autenticación, autorización y contabilidad (accounting) | Acceso a datos de directorio: lectura y gestión de identidades, grupos y atributos |
| Ubicación habitual | Entre el dispositivo de acceso y la fuente de directivas o de identidades | Repositorio de identidades, normalmente detrás de RADIUS |
| Clientes habituales | Controladores de WiFi, pasarelas VPN, switches y firewalls | Aplicaciones, herramientas de administración y servicios integrados en el directorio |
| Devuelve autorización de red | Sí: ID de VLAN, límites de sesión y directivas de acceso | Sin compatibilidad básica para decisiones de red |
| Contabilidad de sesión (accounting) | Sí: registros de inicio, parada y uso de sesión | Sin equivalente integrado |
Comencemos con la fila de posición. Un servidor RADIUS se sitúa en la ruta de cada asociación: el controlador WiFi, la pasarela VPN, el switch o el firewall le envían una solicitud Access-Request y esperan una respuesta. Un servidor LDAP se sitúa detrás de ese intercambio, respondiendo a preguntas sobre cuentas y grupos. Si traslada LDAP a la ruta, algo todavía tendrá que traducir una búsqueda en el directorio en una asignación de VLAN, y ese traductor es el componente que la mayoría de los diseños propios olvidan desarrollar.
La fila de salidas determina lo que su controlador puede hacer. RADIUS devuelve un identificador de VLAN, un tiempo de espera de sesión, una directiva de ancho de banda o un filtro, y registra el inicio, la finalización y el uso de la sesión. LDAP devuelve atributos sobre una persona o un dispositivo. Nada en su protocolo principal convierte esos atributos en un límite de sesión aplicable.
Eliminar RADIUS de un diseño de WiFi no elimina un paso de inicio de sesión. Elimina la capa de auditoría y aplicación de políticas, y deja al directorio asumiendo una tarea para la que nunca fue concebido.
Busque la fila que coincida con la decisión de acceso que necesita controlar. Si la respuesta es una VLAN, un límite de ancho de banda, un límite de sesión o un registro de quién ha estado conectado, esa decisión corresponde a RADIUS, y la función del directorio consiste en suministrar los datos de identidad pertinentes.
Cómo se traslada un inicio de sesión de WiFi entre RADIUS y LDAP
LDAP vio la luz como RFC 1777 en marzo de 1995, diseñado para acceder a directorios X.500 sin las exigencias de recursos del Directory Access Protocol, mucho más pesado. RADIUS surgió de los servidores de acceso PortMaster de Livingston Enterprises y llegó al IETF como RFC 2058 en enero de 1997, sustituido más adelante por el RFC 2138 y, posteriormente, por el RFC 2865, una evolución que recoge la especificación original de RADIUS. Un protocolo se concibió para leer entradas de directorio. El otro se creó para decidir si una conexión podía llegar a establecerse.
Esta es la trayectoria que sigue una única asociación a través de ambos.
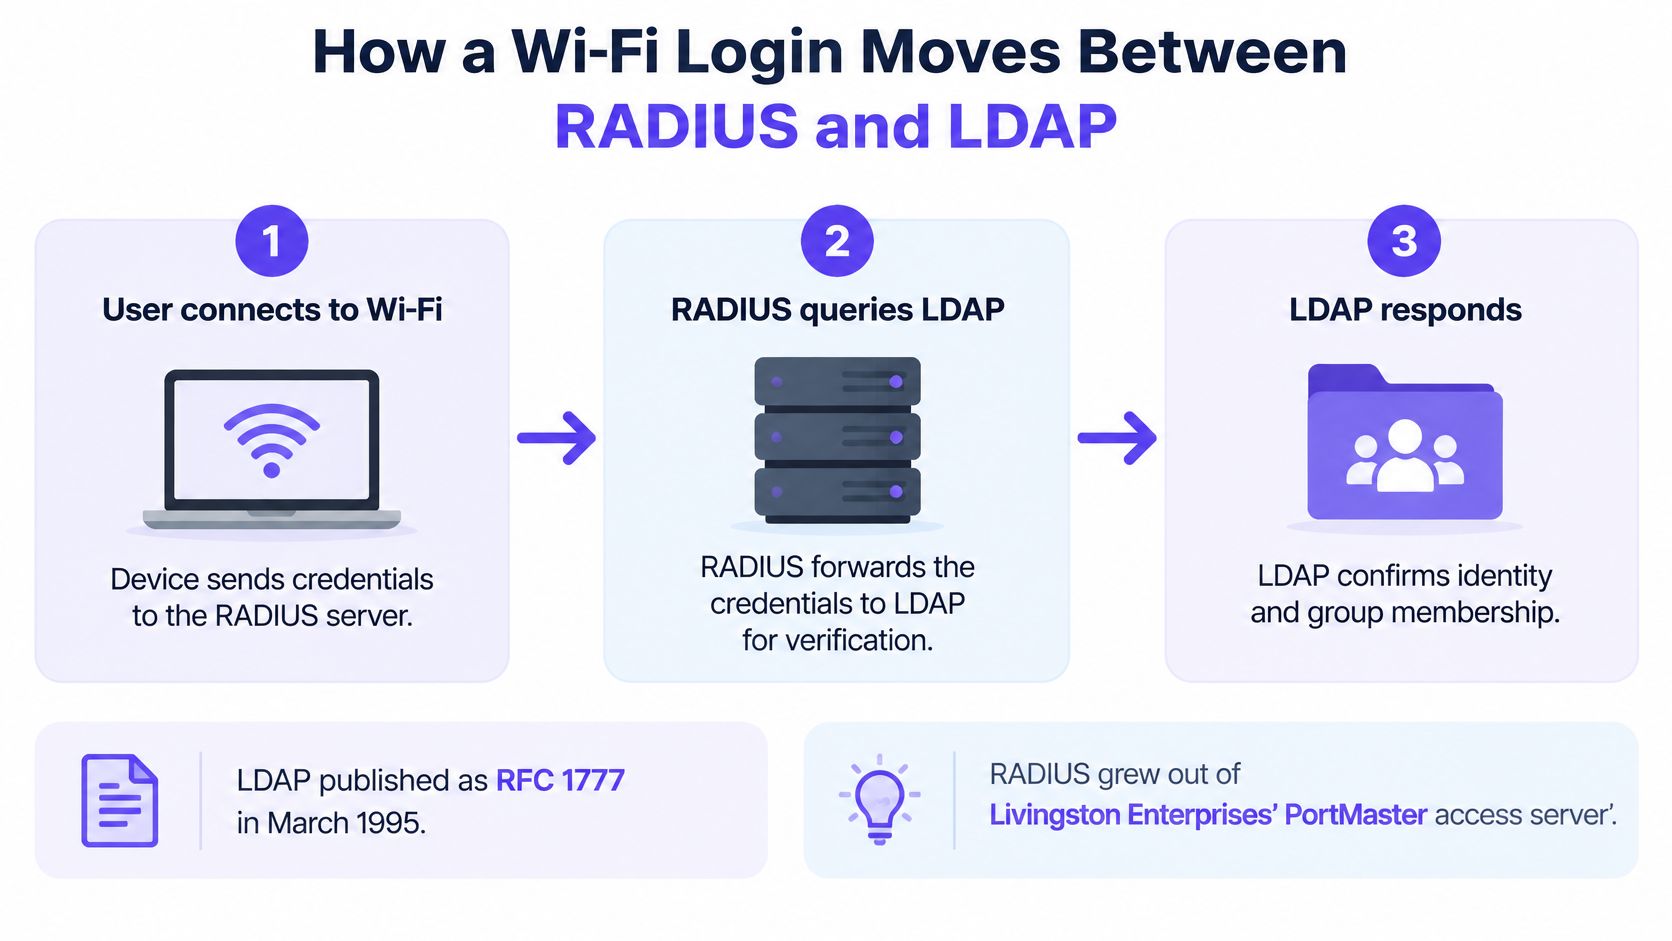
El dispositivo solicita unirse a la SSID. El suplicante se asocia y el punto de acceso empaqueta un Access-Request que contiene la cadena de identidad, la dirección de la estación de llamada, el identificador NAS y cualquier material de certificado. En el registro, esto aparece como un Access-Request asociado al nombre del punto de acceso. Si la SSID ejecuta 802.1X, la conversación EAP comienza aquí, y cómo funciona la autenticación 802.1X detalla dicho intercambio.
RADIUS comprueba las credenciales. Según la SSID, puede tratarse de una contraseña dentro de un túnel PEAP, un certificado de cliente EAP-TLS o una clave precompartida individual vinculada a un único dispositivo. La línea de registro muestra el método EAP y el resultado de la comprobación criptográfica.
RADIUS consulta a LDAP o al proveedor de identidades. Una vez validada la credencial, el servidor solicita el estado de la cuenta y la pertenencia a grupos. La prueba es una vinculación (bind) LDAP seguida de una búsqueda cuyo resultado contiene el nombre distintivo (DN) del usuario.
La directiva asigna la identidad a un resultado de red. El motor de directivas evalúa la pertenencia a grupos, el estado del dispositivo, el estado del certificado y el contexto de la ubicación, y luego devuelve una aceptación o un rechazo junto con una VLAN y un límite de ancho de banda. El registro muestra el nombre de la regla que coincidió, que es el campo más útil cuando alguien pregunta por qué un portátil terminó en la red incorrecta.
RADIUS devuelve la decisión y los atributos. Un Access-Accept incluye el identificador de VLAN y cualquier límite de sesión, y el controlador los aplica al puerto o al cliente inalámbrico. La prueba es el Access-Accept con los atributos de túnel en su interior.
Los mensajes de inicio y parada de contabilidad (accounting) cierran el ciclo. El controlador informa sobre el inicio de la sesión, las actualizaciones intermedias y la detención, junto con la duración y el recuento de bytes. Ese es el registro al que se recurre durante una auditoría o una consulta de facturación.
Orden de diagnóstico: cuando alguien no pueda conectarse, siga estos seis pasos en orden y deténgase en el primero que no tenga ninguna entrada de registro. Culpar al directorio es un acto reflejo, y suele ser el equivocado.
Un resultado de búsqueda de LDAP vacío solo tiene significado después de haber confirmado que la solicitud Access-Request llegó y que la credencial fue aprobada. Hasta entonces, solo está leyendo el último paso de una cadena que no ha verificado.
Comparativa de autenticación, autorización y contabilidad
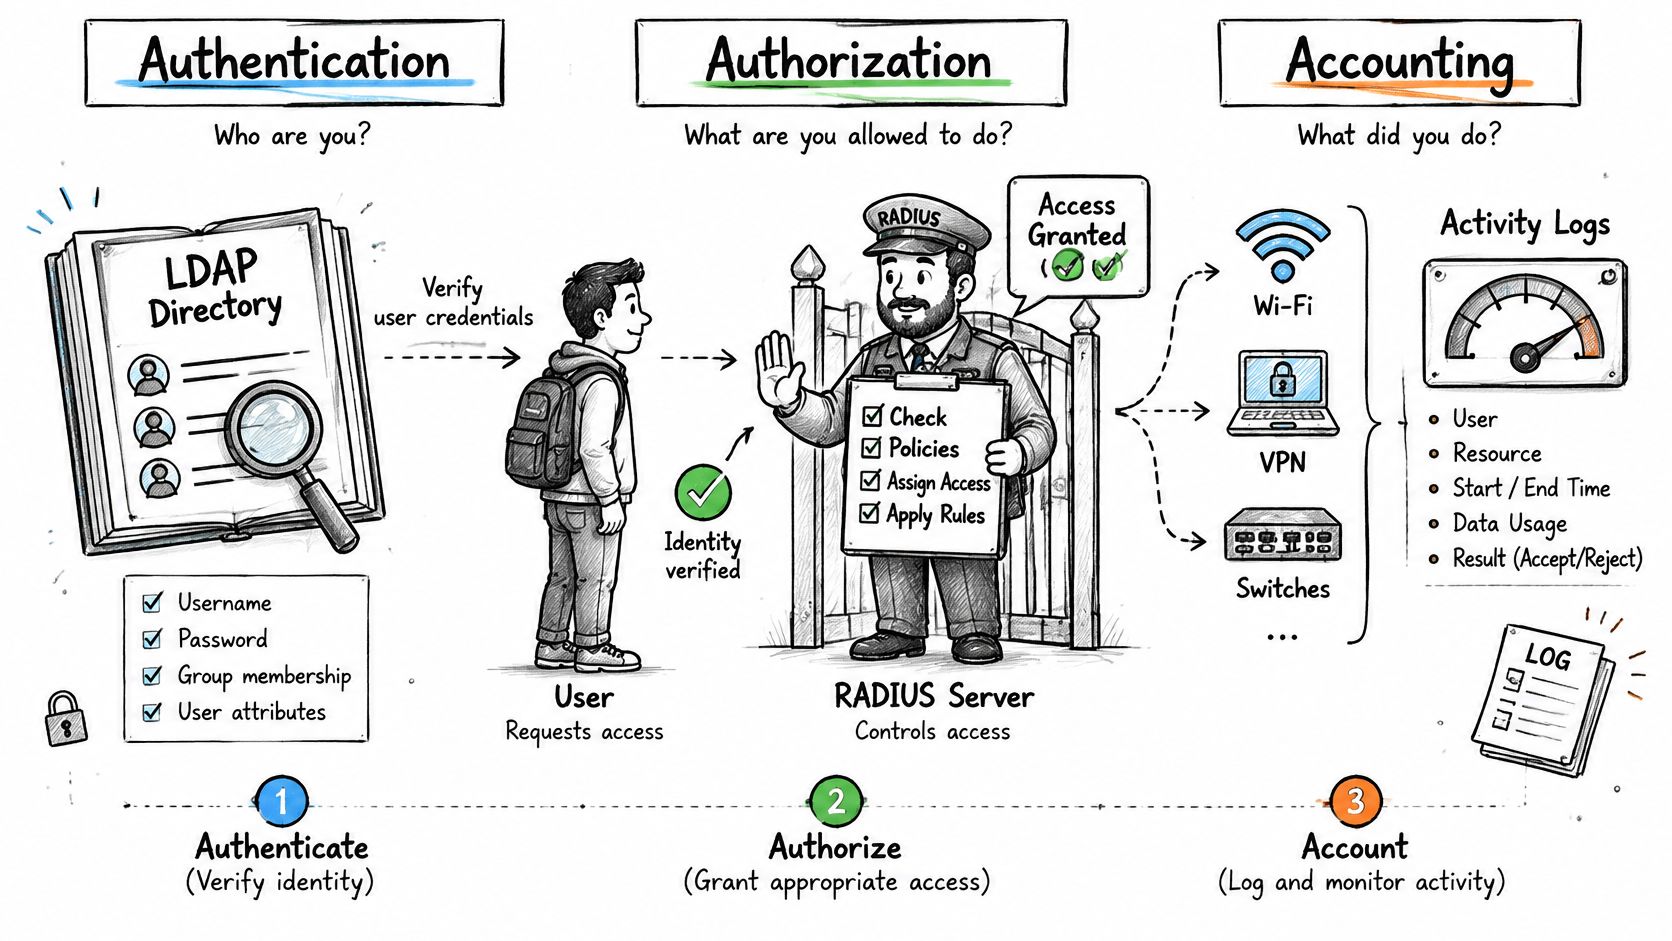
Las tres «A» se suelen resumir en el término «inicio de sesión», y es precisamente por eso por lo que la comparación resulta errónea. LDAP puede confirmar la identidad de una persona y los grupos a los que pertenece. No decide qué puede hacer su dispositivo en un segmento de red concreto.
Los protocolos resuelven problemas técnicos distintos en lugar de sustituirse mutuamente. LDAP es un protocolo de acceso a directorios basado en TCP, normalmente en el puerto 389 o LDAPS en el 636, diseñado para buscar usuarios, grupos y atributos. RADIUS es un protocolo AAA para controladores WiFi, pasarelas VPN, conmutadores y cortafuegos, habitualmente en UDP 1812 para autenticación y 1813 para contabilidad, y puede devolver identificadores VLAN, límites de sesión y directivas de acceso que LDAP no ofrece como parte de su protocolo principal, tal como explica la comparativa de Casdoor entre RADIUS y LDAP.
Dos inicios de sesión, un directorio
Un analista financiero abre su portátil un lunes por la mañana. El certificado es válido, el directorio indica empleado y finanzas, y RADIUS devuelve la VLAN corporativa con un límite de 10 Mbps y un tiempo de expiración de sesión de ocho horas. El directorio proporcionó el grupo. El límite provino de la capa de directivas y el controlador lo aplicó.
Ahora deshabilite la cuenta de un contratista a las 10:15. La siguiente asociación se rechazará porque el directorio indica que la cuenta está deshabilitada y, si el entorno está bien configurado, la sesión activa también finalizará mediante un mensaje de desconexión enviado a los puntos de acceso compatibles. Si omite esa segunda parte, la cuenta deshabilitada seguirá navegando hasta que la sesión expire por sí sola.
En la contabilidad (accounting) es donde esta división se convierte en un problema operativo y no solo en una preferencia de diseño. RADIUS registra el inicio, la finalización y el uso de las sesiones, lo que permite saber quién se conectó, desde qué punto de acceso y durante cuánto tiempo. LDAP carece de un seguimiento de sesiones integrado equivalente, lo que obliga a los diseños basados únicamente en directorios a reconstruir las sesiones a partir de las concesiones DHCP y las tablas de clientes del controlador.
La versión práctica de esto es un único registro de autenticación para todas las sedes. El registro en Purple Access responde a preguntas como qué dispositivos de una unidad están conectados en cada edificio y en qué VLAN, qué claves de larga estancia siguen activas tras su fecha de finalización y qué empleados de un cliente corporativo se han autenticado hoy.
Identifique cuál de las tres funciones desempeña cada uno de sus sistemas actuales. En la mayoría de las infraestructuras el directorio está omnipresente y la autorización brilla por su ausencia, y esa es precisamente la carencia que cubre RADIUS.
Conexión de RADIUS con identidades locales y en la nube
La búsqueda de identidades es la parte que la mayoría de los diseños deja imprecisa. RADIUS no almacena usuarios, por lo que tiene que consultar a otro elemento, y lo que consulte determina con qué rapidez llega un cambio de grupo a la red.
El servidor RADIUS consulta un directorio clásico como Active Directory u OpenLDAP a través de LDAP o LDAPS con una cuenta de servicio de solo lectura. Tres ajustes deben ser correctos antes de que funcione cualquier asignación de VLAN: las credenciales de enlace (bind), la base de búsqueda (search base) y el atributo de grupo. Si configura la base de búsqueda demasiado arriba en el árbol, las consultas se ralentizan y devuelven coincidencias de grupos duplicadas. Si configura mal el atributo de grupo, todos los usuarios se autenticarán correctamente pero acabarán en la VLAN predeterminada, lo que parece un error de directiva pero no lo es.
Tres vías hacia un proveedor de identidades en la nube
Un directorio sincronizado compatible con LDAP. Un servicio mantiene una copia del directorio en la nube y responde localmente a las operaciones bind de LDAP. Es sencillo para el equipo de redes, pero conlleva mantener una copia con su propio desfase de sincronización y sus propias caídas de servicio a monitorizar.
Validación federada dentro de RADIUS. El servidor RADIUS gestiona el inicio de sesión directamente con el proveedor, por lo que no hace falta mantener activa una réplica del directorio. Las aserciones de grupo (claims) deben recibirse en la respuesta de autenticación para que funcione la asignación de VLAN.
Un flujo de aprovisionamiento. SCIM mantiene actualizada la pertenencia a grupos en un almacén local que lee RADIUS. La pertenencia solo es tan reciente como el último ciclo de aprovisionamiento, algo crucial si alguien se marcha a la hora de comer.
Nuestra red Secure adopta la segunda y la tercera vía, integrándose con Entra ID, Okta y Google Workspace mediante SAML y SCIM, donde la pertenencia a grupos determina la VLAN. Ese es también el modelo en el que se basa nuestro servicio Cloud RADIUS, donde el directorio sigue teniendo la autoridad y el punto de aplicación está alojado.
Una prueba en cuatro pasos para cualquier vía que elija
Confirme dónde se alojan los datos autoritativos de cuentas y grupos. Un único directorio, en lugar de tres parcialmente sincronizados.
Elija la ruta de búsqueda para cada sede. Una sede regional con una latencia deficiente hacia un directorio central necesita una respuesta local, no un tiempo de espera más largo.
Cambie el grupo de un usuario de prueba e inicie sesión de nuevo. El VLAN debería actualizarse en la siguiente asociación, no tras reiniciar el servidor.
Desactive la cuenta de prueba e intente conectarse. La condición de superación de la prueba consiste en un rechazo junto con la finalización de la sesión activa.
Cada ruta añade una dependencia, y las dependencias son precisamente lo que la planificación ante fallos debe contemplar. Una ruta de búsqueda que nadie sabe describir a las dos de la mañana no es un diseño, es una suposición.
Compromisos de seguridad en el transporte y los secretos compartidos
Se suele culpar a la antigüedad de los incidentes de seguridad de RADIUS, pero la antigüedad no es la causa. Lo son el transporte y la configuración. Un directorio en el puerto 389 sin cifrar filtra credenciales de enlace con la misma facilidad que un servidor RADIUS cuyo secreto compartido es la palabra «testing».
El RADIUS tradicional sobre UDP autentica a los clientes con un secreto compartido y no protege todos los atributos, por lo que la robustez y la rotación de dicho secreto revisten una gran importancia. El secreto pertenece a un par de dispositivos. Un punto de acceso, un controlador y una pasarela VPN no deberían compartir la misma cadena, ya que rotar una cadena compartida implica una ventana de mantenimiento en toda la infraestructura en lugar de una modificación en un único dispositivo.
LDAP puede proteger toda la conexión mediante TLS, a través de LDAPS en el puerto 636 o StartTLS en el puerto 389. El protocolo LDAP estándar en el puerto 389 envía todo sin protección, incluida la contraseña de enlace (bind) que utiliza su cuenta de servicio de RADIUS, y dicha cuenta suele tener permisos de lectura en todo el directorio.
| Opción | Transporte | Puerto | Protección |
|---|---|---|---|
| RADIUS sobre UDP | UDP | 1812 autenticación, 1813 contabilidad | Secreto compartido; no protege todos los atributos |
| RADIUS sobre TLS o DTLS | TLS o DTLS | 2083 (RFC 6614) | Transporte cifrado; evaluar donde se requiera confidencialidad |
| LDAP simple | TCP | 389 | Sin protección salvo que se actualice |
| LDAPS o StartTLS | TCP con TLS | 636 (LDAPS) | Conexión completa protegida por TLS |
Donde se requiera confidencialidad y controles operativos más sólidos, la opción que se debe evaluar es RADIUS sobre TLS o DTLS, ya que cifra todo el intercambio en lugar de depender de un secreto compartido para ocultar un solo campo.
Cinco cambios de configuración más determinantes que la elección del protocolo
Utilice secretos compartidos largos y únicos por par de dispositivos y rótelos según un calendario que pueda mantener.
Restrinja el tráfico de RADIUS a las redes de gestión. Un punto de acceso que puede comunicarse con el servidor RADIUS desde una VLAN de usuario es un punto de acceso que un tercero puede utilizar como sonda.
Habilite RADIUS sobre TLS cuando el hardware lo admita. La guía de configuración de puntos de acceso para Cloud RADIUS describe detalladamente los ajustes en la parte del controlador.
Exija LDAPS o StartTLS con validación de certificados. Un certificado sin validar convierte el cifrado en mera decoración.
Registre cada rechazo y analice los fallos en busca de patrones. Una ráfaga de rechazos contra una misma identidad a través de muchos puntos de acceso es un problema de credenciales, no de cobertura.
El eslabón más débil en la mayoría de las infraestructuras es un secreto predeterminado en un punto de acceso olvidado o una comprobación de certificados que nadie activó, no la elección entre dos protocolos.
Rendimiento y escalado bajo carga real
Las comparativas de velocidad entre RADIUS y LDAP miden tareas distintas, por lo que no hay un ganador absoluto. Las referencias publicadas dependen enormemente de la implementación, y cualquier afirmación de que un protocolo es categóricamente más rápido debe considerarse simple ruido.
En un estudio comparativo sobre el rendimiento de la autenticación LDAP y RADIUS, las implementaciones analizadas difirieron en 12,0 solicitudes por segundo en rendimiento de procesamiento, 0,37 segundos en tiempo de respuesta y 894,45 milisegundos bajo carga de estrés. El hardware, el diseño del directorio, el método criptográfico y la carga de trabajo no están especificados, por lo que debe considerarse un dato aislado y no una cifra de capacidad extrapolable a su entorno.
El factor determinante a la hora de planificar la capacidad es el método de autenticación. Las tasas habituales por núcleo en hardware moderno se sitúan en intervalos como estos:
| Método | Tasa aproximada por núcleo | Coste de CPU |
|---|---|---|
| PAP (contraseña) | De 5000 a 10 000 por segundo | El más bajo |
| PEAP con MSCHAPv2 | De 500 a 1000 por segundo | Moderado |
| Apretón de manos (handshake) EAP-TLS completo | De 100 a 300 por segundo | El más alto |
Si se analizan esas filas conjuntamente, la incorporación basada en certificados cuesta entre 20 y 50 veces más CPU por autenticación que una simple comprobación de contraseña. Esa proporción determina cuántos núcleos necesita un despliegue de EAP-TLS, y es la razón por la que un proyecto piloto en el que solo se probaron contraseñas no ofrece prácticamente ninguna información sobre el entorno de producción.
El coste por núcleo es solo una parte de la ecuación, ya que RADIUS rara vez funciona de forma aislada. En la mayoría de las infraestructuras constituye la capa frontal de la cadena de acceso, y cada comprobación PEAP o PAP desemboca en una vinculación LDAP o un intercambio Kerberos contra el directorio subyacente. Cuando ese directorio se satura, la latencia de RADIUS se dispara, incluso si el propio servidor RADIUS permanece inactivo. Una infraestructura que ejecuta búsquedas LDAP sin RADIUS por delante pierde la capa que aplica la decisión y la registra, por lo que un directorio lento se transforma en una interrupción del servicio inexplicable y sin registro de auditoría (accounting) que permita reconstruirla.
Qué medir antes de adquirir capacidad
Autenticaciones continuas, medidas por separado para PAP, PEAP y EAP-TLS en lugar de calcular una media entre ellas.
Latencia p95 y p99, ya que la media oculta la cola que se genera cuando una planta entera de ordenadores portátiles se reconecta tras reiniciar el controlador.
Retransmisiones y solicitudes duplicadas, que aumentan cuando un servidor se satura.
Tiempo de recuperación de conmutación por error, medido a partir de la detención real de un servidor en lugar de un cambio planificado.
Latencia del directorio backend de forma aislada, puesto que un retraso de LDAP o del proveedor de identidades se refleja como lentitud de RADIUS en todos sus paneles de control.
El escalado de RADIUS también requiere una ingeniería precisa de los reintentos. La norma RFC 2865 indica que el protocolo carece de mecanismos integrados de control de congestión, por lo que los tiempos de retransmisión y el número de reintentos deben definirse con rigor. Un controlador que reintenta solicitudes de forma agresiva durante una interrupción convierte un único servidor lento en una tormenta de peticiones duplicadas.
Como referencia de escalabilidad, Purple Access se ejecuta en la mayor nube de RADIUS del mundo, gestionando 500 millones de inicios de sesión al año, con un tiempo de actividad del 99,999 %, un SLA de nube de RADIUS del 99,9 % y conmutación por error multirregión. Dimensione su propio despliegue a partir de su línea base medida. La tabla de rendimiento del hardware de otra infraestructura le indica qué probar, no lo que obtendrá.
Elija RADIUS, LDAP o ambos para su red
La decisión depende de la situación y no de las preferencias.
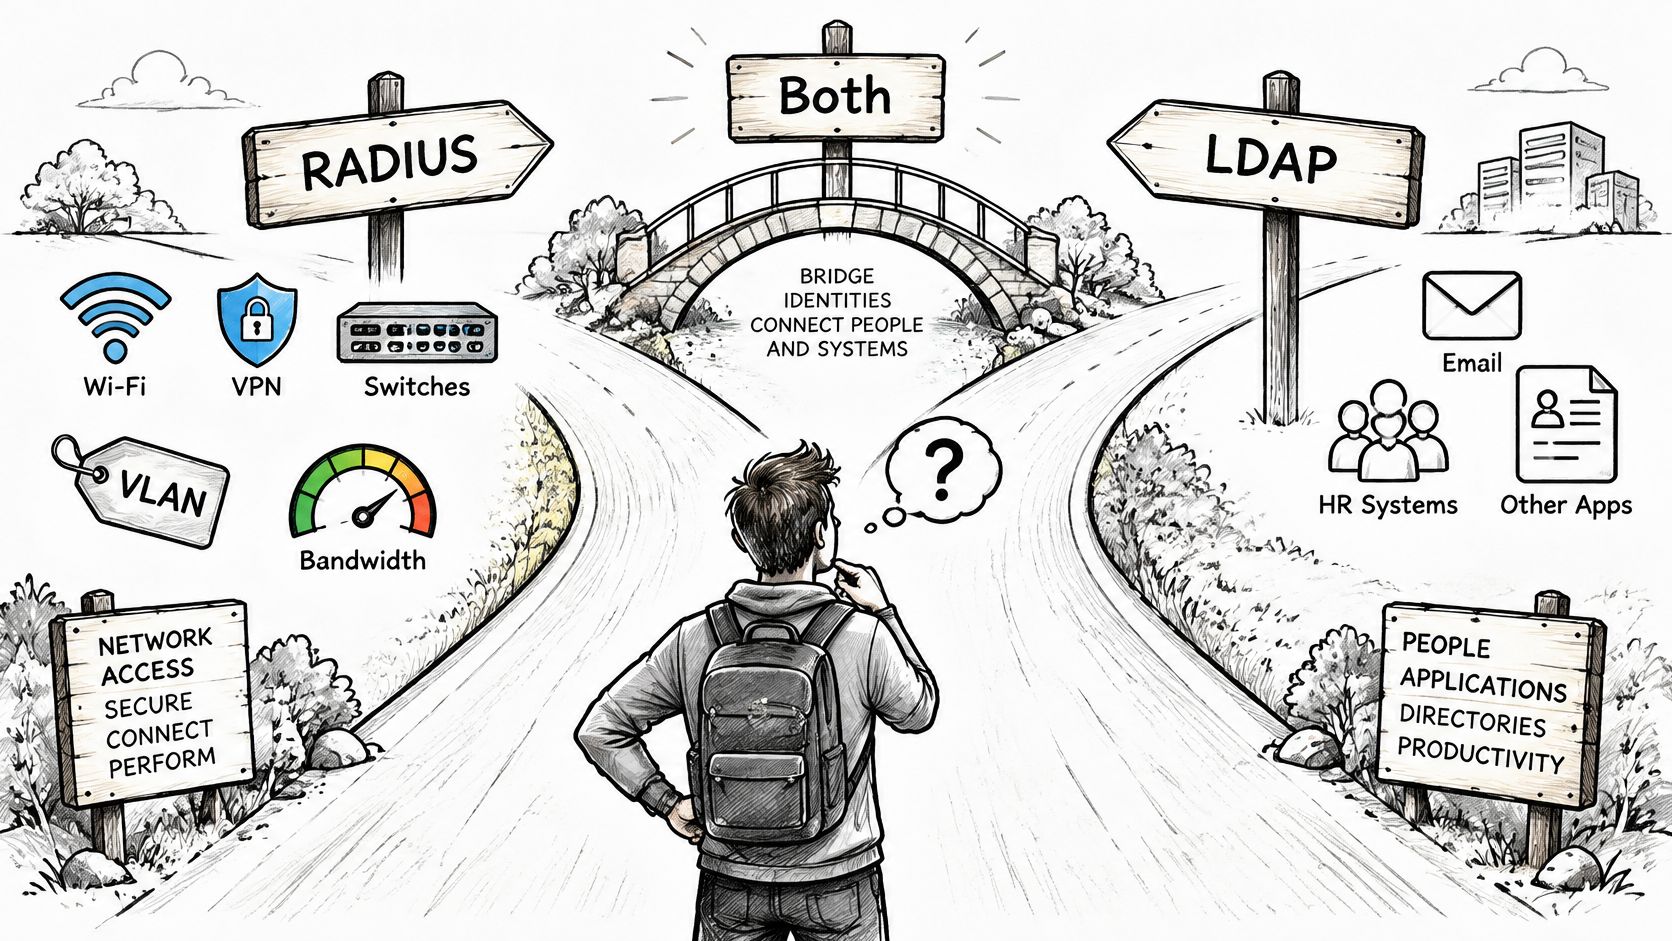
Elija RADIUS cuando necesite controlar el acceso en WiFi, VPN o conmutadores y requiera resultados de VLAN, ancho de banda o contabilidad. Elija solo LDAP cuando los únicos consumidores sean aplicaciones que realizan búsquedas en directorios. Combínelos cuando la identidad resida en un directorio y el acceso a la red deba regirse por la pertenencia a grupos, lo que abarca la mayoría de los entornos empresariales.
El planteamiento de RADIUS y LDAP como una decisión de sustitución es la parte más débil de la mayoría de las comparaciones. Como expone el análisis de LDAP frente a RADIUS de Cloud RADIUS, elegir LDAP en lugar de RADIUS puede eliminar la capa de aplicación y auditoría en lugar de simplificar la autenticación. Ese es el coste que está aceptando, y rara vez aparece en la misma conversación que la supuesta ganancia de simplicidad.
| Escenario | Requiere RADIUS | Requiere LDAP | Motivo |
|---|---|---|---|
| WiFi corporativa con VLAN por grupo | Sí | Sí | El directorio aloja los grupos; RADIUS los asigna a las VLAN |
| Acceso VPN con políticas por usuario | Sí | A menudo | La pasarela aplica las directivas y los límites de sesión |
| Solo inicio de sesión único (SSO) para aplicaciones | No | Sí | Las aplicaciones leen directamente los atributos del directorio |
| Segmentación de invitados o IoT por dispositivo | Sí | Opcional | La identidad del dispositivo y las políticas se deciden por sesión |
| Infraestructura multisitio con identidad centralizada | Sí, en cada sede o en la nube | Sí | El directorio sigue siendo la fuente de referencia; RADIUS efectúa la aplicación a nivel local |
Diseñar el comportamiento ante fallos antes de diseñar la directiva
Los entornos multisede fallan por una de estas tres razones: el directorio no está disponible, sus datos están desactualizados o solo es accesible desde algunas regiones. Decida de antemano si el motor de directivas aplica un cierre ante fallos, ofrece resultados en caché durante un periodo delimitado o redirige a los usuarios a una VLAN restringida. Registre la respuesta para cada sede.
Tomemos como caso de prueba a un equipo de limpieza y mantenimiento. Los certificados proceden de un MDM a través de SCEP, el VLAN proviene de la pertenencia a grupos del directorio y el acceso finaliza cuando se deshabilita la cuenta. Si cualquiera de estos tres elementos se resuelve a través de una ruta diferente en la segunda sede, lo descubrirá durante una incidencia a menos que lo pruebe de forma deliberada.
En nuestro Cloud RADIUS, cada dispositivo se dirige a la red abierta, segura o xPSK según su identidad, cada uno en su propia VLAN, y se rechaza a cualquier empleado saliente cuya cuenta esté deshabilitada. Añadir RADIUS y la URL de bienvenida al controlador que ya utiliza lleva menos de 15 minutos para la red Open, lo que permite realizar un piloto de forma económica antes de comprometerse con una arquitectura.
Para ver una explicación detallada sobre la aplicación de políticas en esta decisión, vea el siguiente vídeo.
Seis pasos de planificación previos a la prueba piloto
Cuente los puntos de control que necesitan una decisión: controladores, switches, pasarelas VPN, una línea para cada uno.
Indique la fuente de identidad autoritativa y anote quién es el responsable, no solo el nombre del host.
Asigne cada grupo a una VLAN y a un límite de ancho de banda, incluyendo el valor predeterminado para lo que no coincida.
Elija el transporte y el método de certificado para cada punto de acceso, ya que el hardware más antiguo puede no admitir RADIUS sobre TLS.
Defina el comportamiento ante fallos si un directorio está caído, desactualizado o inaccesible desde una región.
Realice un piloto en una sede, midiendo la latencia p95 y confirmando que se rechaza una cuenta de prueba inhabilitada y se cierra su sesión activa.
Deje que la prueba piloto resuelva el debate. Si una variante basada únicamente en directorios no puede rechazar una cuenta desactivada y finalizar una sesión existente, no ha simplificado nada: ha trasladado el control necesario a un lugar que nunca dispuso de él.
Purple Access ejecuta la capa de acceso descrita en este artículo como un servicio alojado: Cloud RADIUS con VLAN basadas en la identidad, certificados EAP-TLS emitidos y renovados mediante PKI gestionada, y un registro de autenticación único para todas las sedes que muestra cada aceptación y rechazo con información sobre identidad, dispositivo, método, punto de acceso y VLAN. Si está comparando un diseño basado únicamente en directorio con otro que mantenga una capa de aplicación de políticas, visite Purple Access y pruebe una sola sede siguiendo los pasos del piloto indicados anteriormente antes de comprometer toda la infraestructura.


