Incorporación BYOD: Cómo configurar el acceso de personal e invitados
Published

Un nuevo empleado llega con su teléfono personal, un contratista se presenta con una laptop antigua y un invitado necesita WiFi antes de que comience una reunión. Si los tres reciben la misma contraseña compartida, el acceso es fácil de entregar pero difícil de controlar más adelante. La incorporación de dispositivos BYOD funciona mejor cuando se elige una ruta para cada tipo de dispositivo y luego se planifica qué sucede si alguien no puede o no desea inscribirlo.
La clave está en tratar la incorporación como un ciclo de vida. Una página de inicio de sesión puede registrar quién se conectó, pero no establece si un dispositivo es seguro, no decide a qué puede acceder ni garantiza que su acceso se pueda revocar.
Tabla de contenido
- Elección de un método de incorporación BYOD
- Configure el portal cautivo y el inicio de sesión con SSO
- Emita certificados EAP-TLS a través de su MDM
- Incorporación sin MDM y claves por dispositivo para dispositivos compartidos
- Rutas de desvío para dispositivos no compatibles y parcialmente administrados
- Reglas de consentimiento, privacidad y desincorporación
- Confirme el orden de las rutas y realice una prueba piloto primero
Elección de un método de incorporación BYOD
| Método | Administración de dispositivos necesaria | Credencial emitida | Ideal para | Principal limitación |
|---|---|---|---|---|
| Portal cautivo con SSO, Google, Apple, Facebook o SMS | Ninguna | Sesión de navegador con consentimiento registrado | Invitados y visitantes ocasionales | El inicio de sesión en el portal no demuestra la postura de seguridad del dispositivo |
| Certificado de EAP-TLS emitido por MDM a través de SCEP | MDM registrado como Intune o Jamf Pro | Certificado por dispositivo | Teléfonos y laptops administrados del personal | Los dispositivos personales no registrados no pueden unirse |
| Pase de WiFi instalado mediante aplicación sin MDM | Aplicación de instalación, sin MDM | Pase por usuario o por dispositivo | Personal de limpieza, personal de agencia, teléfonos personales | Menor visibilidad sobre la postura del dispositivo |
| Clave de xPSK por dispositivo | Ninguna en el dispositivo | Clave precompartida única por dispositivo | Cajas registradoras compartidas, IoT, residentes | Requiere administración de claves y un proceso de revocación |
| Perfil de Passpoint o OpenRoaming | Perfil instalado en el dispositivo | Identidad basada en certificados | Invitados recurrentes en diferentes ubicaciones | Solo dispositivos compatibles con Passpoint |
Estas rutas se adaptan a diferentes niveles de confianza y distintas expectativas de los usuarios. Un portal en el navegador mantiene el acceso de invitados de forma sencilla, pero no puede verificar el estado de seguridad de un teléfono. Un certificado proporciona a un dispositivo administrado una identidad más sólida al momento de la conexión, pero requiere inscripción. Para los dispositivos que no pueden recibir un perfil MDM, un pase o una clave única ofrece una alternativa a una contraseña compartida en todo un sitio.
BYOD se convirtió en un requisito de control de acceso a medida que los dispositivos personales se incorporaron al trabajo diario. En una encuesta de IBSG de Cisco realizada en 2012 a 600 líderes empresariales y de TI de EE. UU., el 95 % afirmó que sus organizaciones permitían de alguna manera los dispositivos propiedad de los empleados, y el 84 % permitía los dispositivos personales y además proporcionaba al menos algún tipo de soporte (estudio de BYOD de 2012 de Cisco). Esa distinción es importante: permitir un dispositivo en WiFi no es lo mismo que ofrecerle soporte, asignarle el acceso adecuado o prepararse para retirar sus credenciales.
Elija la opción predeterminada antes que la excepción
Comience asignando una ruta predeterminada a cada clase de dispositivo. Los dispositivos del personal gestionados deben utilizar certificados; los invitados deben utilizar un portal; los dispositivos sin MDM deben obtener un pase instalado mediante aplicación o una clave única, no una contraseña compartida. Para los invitados recurrentes pueden ser adecuados Passpoint o OpenRoaming si sus dispositivos son compatibles con el perfil.
A continuación, verifique si la opción predeterminada elegida requiere algo que el usuario no proporcionará, como el permiso para administrar un teléfono personal. Envíe solo esas excepciones a las rutas de respaldo, en lugar de debilitar la opción predeterminada para todos. Una WiFi descripción general del control de acceso puede ayudar a los equipos a vincular la autenticación con la política de acceso, pero sus clases de dispositivos y permisos de red deben ser los que guíen la elección final.
Configure el portal cautivo y el inicio de sesión SSO
Un portal cautivo es una opción predeterminada y práctica para los invitados, ya que pueden iniciar sesión sin instalar un perfil de administración. También es útil cuando necesita registrar el consentimiento o permitir que los visitantes se autentiquen utilizando una cuenta existente. La decisión de diseño clave radica en adónde redirige el portal a cada usuario tras el inicio de sesión: la autenticación debe llevar a la red correcta, no otorgar un acceso amplio de manera predeterminada.
Cree y pruebe el flujo de inicio de sesión
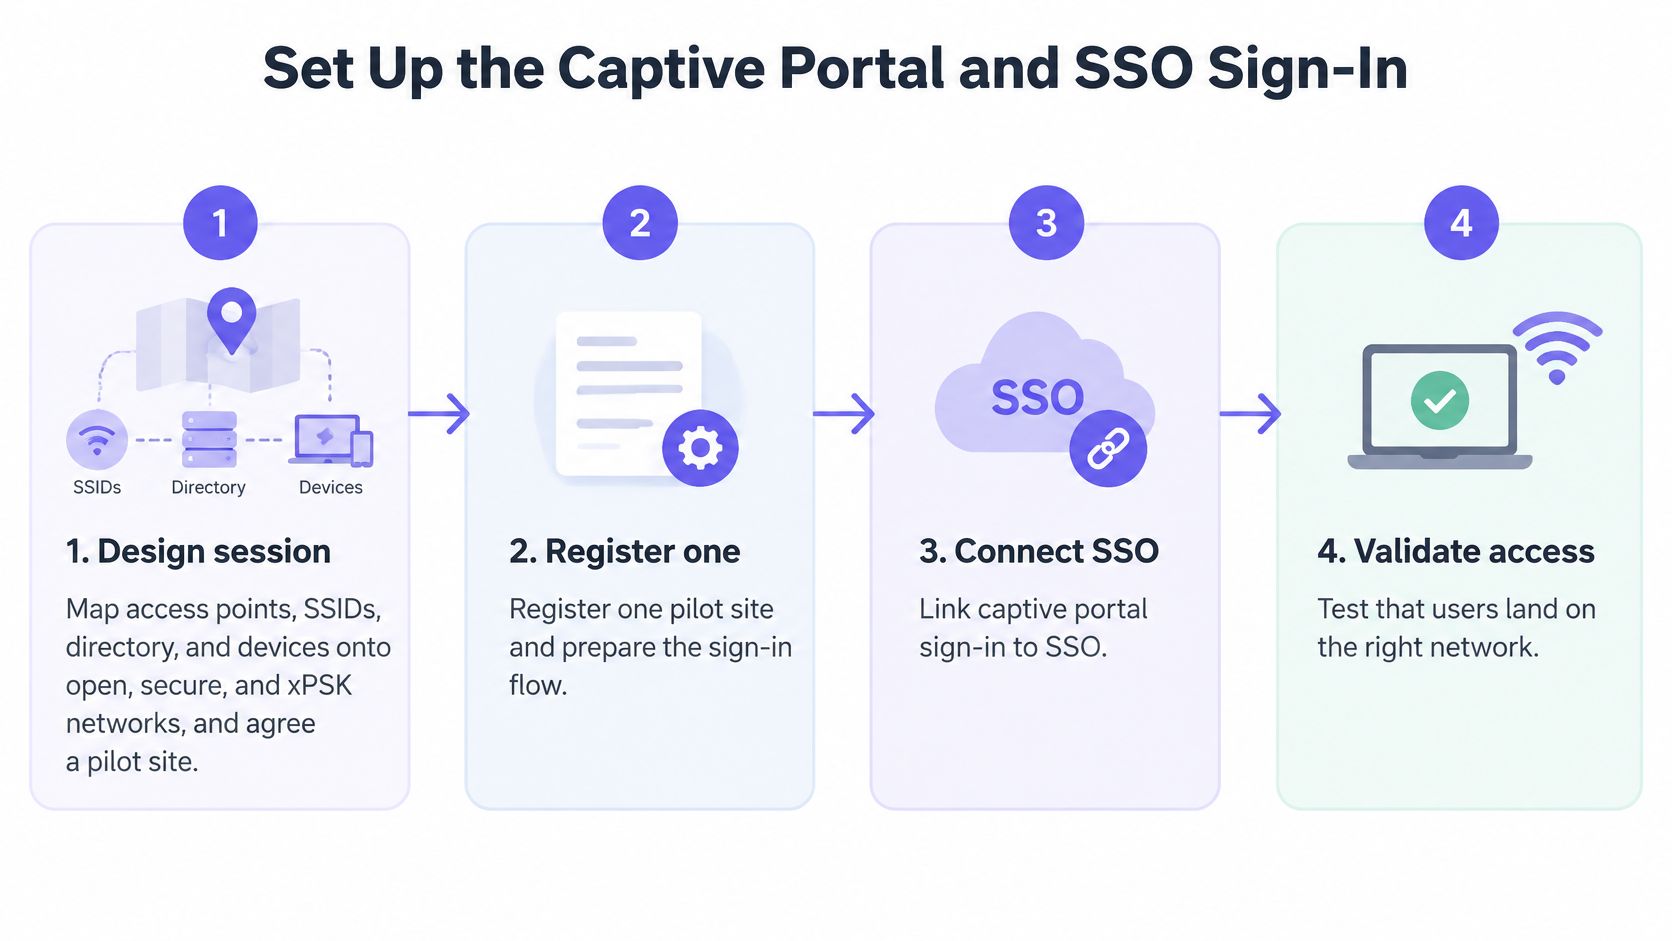
Trace el mapa de la red y elija un sitio piloto. En una sesión de diseño, mapee los puntos de acceso, SSID, grupos de directorio y clases de dispositivos en redes abiertas, seguras y de xPSK. Un ingeniero de red debe dejar al equipo con un plan y un sitio piloto, para que la configuración refleje la infraestructura física en lugar de un diagrama idealizado.
Registre una aplicación de identidad. Configure una aplicación en Entra ID, Google Workspace o Okta y otorgue el acceso al directorio necesario para iniciar sesión. Utilice primero un registro piloto para poder verificar los permisos y la experiencia de inicio de sesión antes de ampliar la implementación.
Agregue los detalles del portal y de RADIUS al controlador. Configure el servidor RADIUS y la URL de la página de bienvenida. Una vez creado el registro de la aplicación, la configuración del lado del cliente toma menos de 15 minutos, incluidos estos cambios en el controlador.
Elija métodos de inicio de sesión para cada audiencia. Utilice SSO para el personal que requiera una identidad de la organización, Google o Apple para cuentas personales, y Facebook donde los visitantes lo esperen. Los códigos de un solo uso por SMS ofrecen otra alternativa a los visitantes que no cuenten con una cuenta adecuada.
Personalice el portal con su marca y aclare el consentimiento. Redacte el texto de consentimiento en un lenguaje sencillo y registre una entrada por cada inicio de sesión. Coloque el aviso donde el usuario pueda leerlo antes de aceptar, no debajo del botón que debe presionar.
Pruebe dispositivos reales en la red de invitados. Conecte un iPhone personal, un teléfono Android y una laptop con Windows. Confirme que cada usuario llegue a la red de invitados VLAN y que el aislamiento de clientes impida que los dispositivos de invitados se comuniquen entre sí.
Los errores habituales en las pruebas piloto son una URL de inicio que apunta al controlador incorrecto, el texto de consentimiento oculto debajo del botón de inicio de sesión y realizar pruebas únicamente con dispositivos corporativos. Cada uno de estos detalles puede hacer que un portal parezca exitoso en una prueba reducida, pero falle para las personas que realmente lo necesitan. Los equipos que utilicen Okta también pueden revisar esta guía de autenticación de Okta WiFi al planificar la conexión de identidad.
Emita certificados EAP-TLS a través de su MDM
En el caso de los dispositivos administrados del personal, una incorporación basada en certificados vincula el acceso a la red con un dispositivo inscrito, en lugar de depender de una contraseña WiFi compartida. El dispositivo demuestra su identidad durante la conexión y la identidad del usuario puede determinar qué permisos de red se aplican. El NIST describe un certificado aprovisionado como una forma de identificar y autenticar un dispositivo móvil en el punto de conexión, y señala que combinarlo con las credenciales del usuario puede proporcionar una autenticación de dos factores (guía de seguridad para dispositivos móviles del NIST).
La escala raras veces es el problema aquí. La entrega de certificados mediante SCEP toma entre cinco y diez minutos por única vez para toda la organización, por lo que la noche del cambio de sistema las laptops y teléfonos gestionados reciben su certificado desde el MDM y se unen de forma automática. El trabajo más pesado consiste en decidir qué comprobaciones debe superar un dispositivo antes de que se confíe en dicho certificado.
Haga que la confianza del dispositivo sea parte de la incorporación
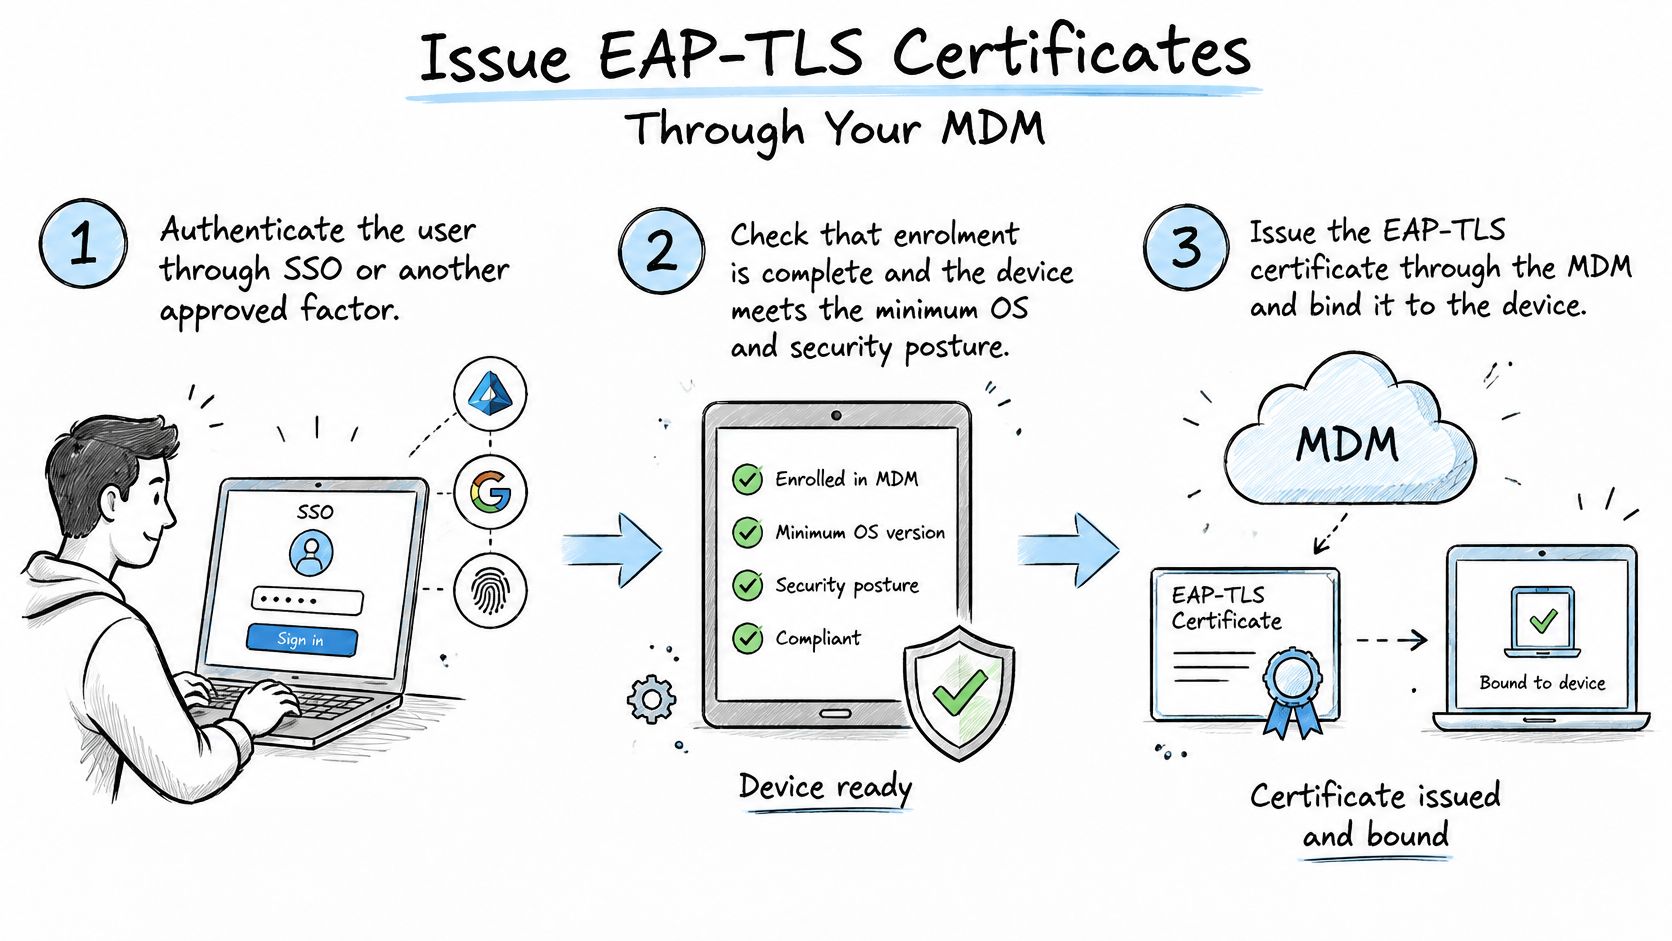
Autentique al usuario. Comience con SSO u otro factor aprobado, para que la red pueda asociar un dispositivo con una persona o cuenta conocida.
Verifique la inscripción y el estado de cumplimiento. Confirme que el dispositivo esté inscrito y cumpla con los requisitos mínimos de sistema operativo y seguridad de la organización. Trate un dispositivo de propiedad personal como potencialmente no confiable hasta que supere esas verificaciones.
Emita un certificado vinculado al dispositivo. Utilice el MDM para entregar el certificado a través de SCEP. Una credencial vinculada a un dispositivo es más fácil de administrar que un secreto compartido, ya que se puede asociar a un solo punto de conexión inscrito y revocarse sin afectar nada más.
Conéctese mediante EAP-TLS. Configure el cliente y la red para validar los certificados correspondientes. Las credenciales de usuario y el certificado del dispositivo ofrecen verificaciones de identidad independientes al momento de la conexión.
Asigne el acceso por grupo. Vincule los grupos de directorio con VLAN de privilegio mínimo, de modo que el rol de un miembro del personal determine a qué puede acceder la sesión. Una autenticación exitosa no debe significar automáticamente el acceso a todos los servicios internos.
Vuelva a verificar el cumplimiento de forma continua. No limite la evaluación de directivas a la inscripción inicial. Vuelva a evaluar el estado del dispositivo y revoque el acceso cuando este ya no cumpla con los requisitos o cuando la cuenta vinculada a él se deshabilite.
Las causas comunes de soporte técnico incluyen versiones del SO no compatibles, certificados vencidos, hora incorrecta del sistema, certificados de la cadena de confianza faltantes, aleatorización de direcciones MAC privadas y usuarios que rechazan los permisos de administración. Realice un seguimiento de los fallos por modelo de dispositivo y versión del SO, ya que una tasa global de registro aceptable puede ocultar fallas repetidas en una plataforma.
- Sistema operativo no compatible: Ofrezca una ruta de actualización aprobada o dirija el dispositivo a un acceso restringido.
- Certificado vencido: Automatice la renovación con la suficiente antelación para evitar una interrupción del servicio cuando venza una credencial.
- Hora incorrecta o falta de cadena de confianza: Verifique el reloj del dispositivo y la instalación del certificado antes de modificar la política de red.
- Aleatorización de MAC privada: Confirme si la política de la red depende de una dirección de dispositivo estable y proporcione instrucciones de configuración específicas para la plataforma.
- Permisos de administración rechazados: Explique qué se puede ver mediante la administración y ofrezca una ruta alternativa en lugar de otorgar un acceso amplio.
La base de cumplimiento en sí sigue siendo sencilla. Los dispositivos deben recibir actualizaciones de seguridad con prontitud y dentro de un calendario regular, utilizar bloqueo de pantalla, instalar aplicaciones únicamente de fuentes autorizadas y no poder unirse si tienen acceso raíz o jailbreak. Un dispositivo que no supere estas comprobaciones de postura debe colocarse en una red segregada y con privilegios bajos, no en la corporativa.
La secuencia es más fácil de entender cuando se puede ver el flujo de certificados en contexto. El siguiente video ofrece un complemento visual para los pasos de incorporación.
Incorporación sin MDM y claves por dispositivo para equipos compartidos
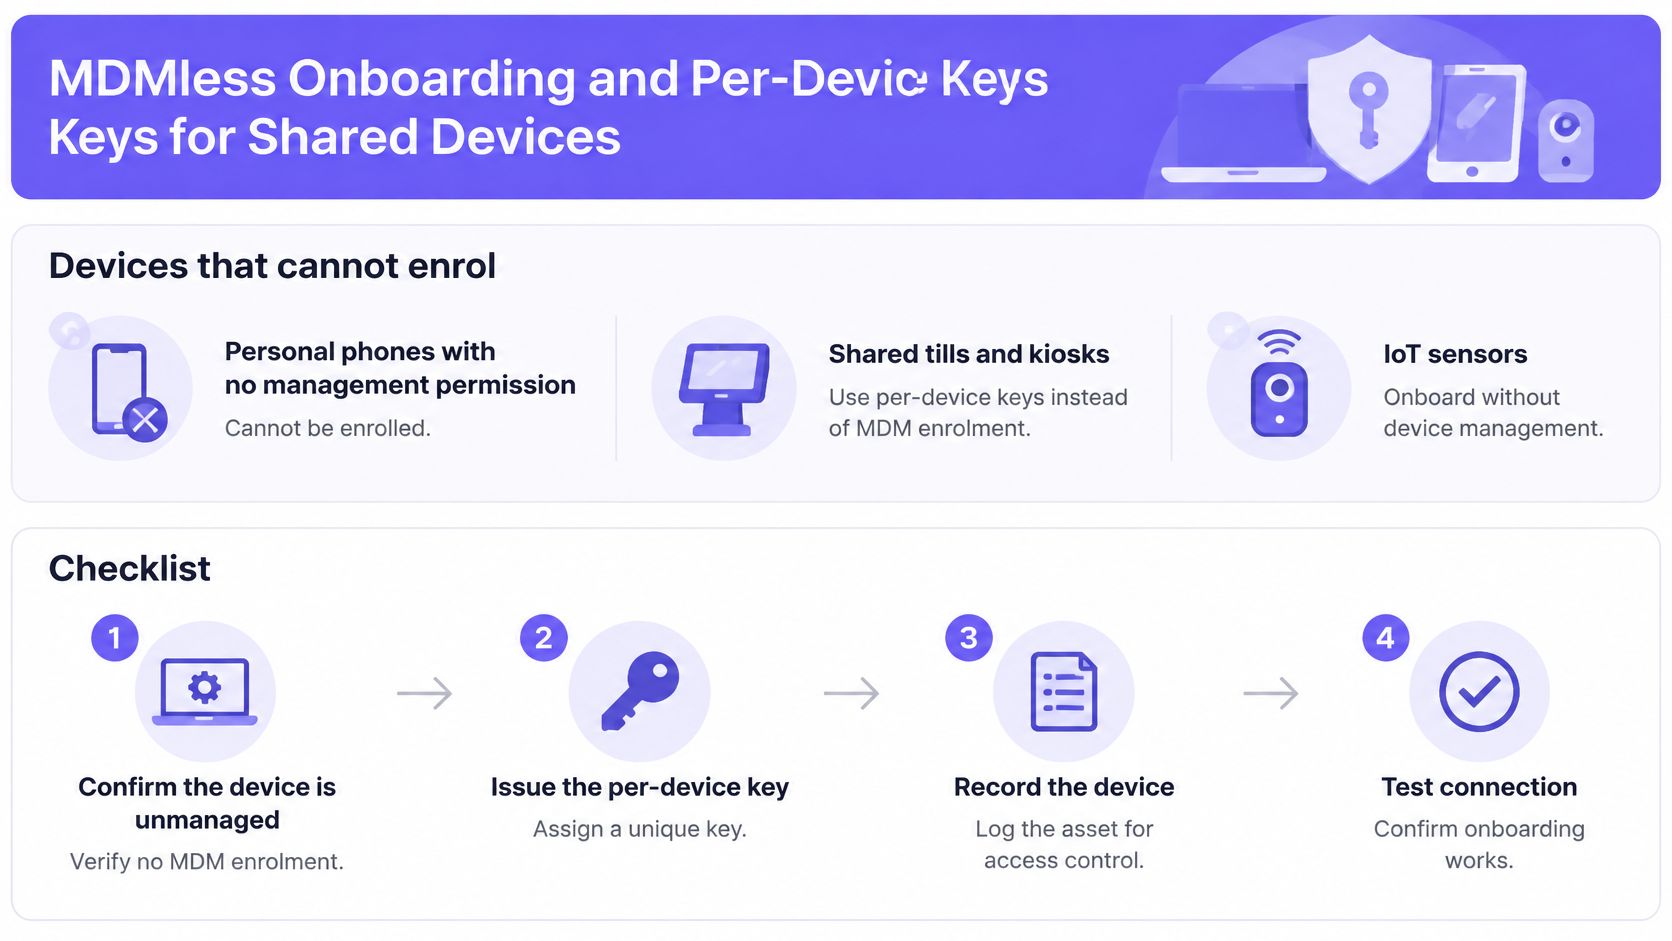
Algunos dispositivos no pueden completar la inscripción en el MDM. Esto incluye un teléfono personal cuyo propietario no permite la administración, una caja registradora o quiosco compartido, y un sensor IoT sin una interfaz de inscripción adecuada. La solución no es conectarlos todos a la red del personal. Utilice una ruta restringida que proporcione a cada dispositivo una credencial identificable y un propietario claro.
Utilice un pase o clave con un propietario definido
Confirme que el dispositivo no sea administrado o no sea compatible. Verifique que no pueda utilizar la ruta de certificado y que su propietario acepte cualquier aplicación de instalación. Esto evita que una excepción se convierta en la regla solo porque el registro sea incómodo.
Proporcione a los teléfonos personales un pase de WiFi instalado mediante una aplicación. El usuario inicia sesión e instala el pase sin registrar todo el teléfono en el MDM. Para una implementación administrada, los teléfonos personales pueden instalar un pase de WiFi desde la aplicación de Purple en dos toques durante la noche de transición.
Asigne a cada terminal compartido su propia clave xPSK. Coloque la caja registradora o quiosco en su propia VLAN, con un límite de ancho de banda adecuado para su función. Una clave única evita que una sola contraseña se difunda en todas las cajas registradoras.
Adapte el tiempo de vida de la clave al uso. Configúrelo para que se ajuste al patrón de reserva, contrato o turno. Una credencial temporal no debe seguir siendo útil después de que la persona o el dispositivo ya no necesiten acceso.
Registre quién posee cada clave. Mantenga un usuario o propietario de dispositivo asociado a la credencial, para que el personal de soporte pueda identificar qué acceso revocar cuando se pierda un dispositivo o un empleado se retire.
Revoque la clave y pruebe el resultado. Elimine el acceso al momento de la salida y confirme que el dispositivo se desconecte de la red. La revocación forma parte del diseño de la incorporación, no es una tarea que se deba inventar después de que surge un problema.
Estas rutas proporcionan menos visibilidad sobre la postura del dispositivo que un certificado, por lo que debe mantenerlas en redes restringidas en lugar del VLAN del personal. El balance operativo es simple: una clave por dispositivo requiere más cuidado para su emisión y seguimiento, pero limita el alcance de una credencial comprometida.
Rutas de desvío para dispositivos no compatibles y parcialmente administrados
El soporte no es lo suficientemente constante como para que "registrarse o perder el acceso" sea una política viable para todos los empleados. Un informe de seguridad móvil de Verizon de 2025 reveló que el 15 % de las organizaciones encuestadas ofrecía soporte completo para todos los tipos de dispositivos móviles, mientras que el 32 % ofrecía soporte ad hoc, el 27 % solo admitía modelos designados y el 23 % no proporcionaba ningún soporte. Esta brecha afecta a las personas que utilizan dispositivos más antiguos, a los contratistas, al personal de primera línea y a los empleados que no consienten una supervisión amplia de su teléfono personal.
| Caso de dispositivo | Ruta de incorporación | Acceso a la red | Verificación previa a la concesión |
|---|---|---|---|
| Totalmente administrado, SO compatible | Certificado MDM mediante EAP-TLS | Red segura por grupo de directorio | Estado de cumplimiento y vencimiento del certificado |
| Teléfono personal, sin permiso de administración | Portal cautivo o pase por app WiFi | Red de invitados VLAN con aislamiento de clientes | Consentimiento registrado, sin acceso corporativo a VLAN |
| Versión de SO no compatible | Acceso exclusivo por navegador a apps designadas | Red segregada con privilegios bajos | Fecha de actualización y lista de apps aprobadas |
| Caja registradora o kiosco compartido | Clave xPSK por dispositivo | Red propia VLAN con límite de ancho de banda | Propietario de la clave y ruta de revocación |
| Contratista o trabajador temporal | Inicio de sesión de invitado por tiempo limitado o dispositivo en préstamo | Red de invitados VLAN, que vence al finalizar el contrato | Fecha de fin de contrato y patrocinador asignado |
| Accesibilidad o solicitud para dispositivos antiguos | Revisión manual con un dispositivo en préstamo | Limitado a apps aprobadas | Fecha de revisión y responsable asignado |
Mantenga la excepción acotada y documentada
Otorgue a cada dispositivo el acceso mínimo que permita realizar el trabajo. Un teléfono personal que solo requiere acceso mediante navegador a un servicio específico no necesita una ruta a las aplicaciones internas ni al VLAN corporativo. Una caja registradora compartida necesita sus servicios asignados, y su credencial requiere un propietario designado junto con una ruta de revocación.
Publique una matriz de compatibilidad de dispositivos para que el personal pueda verificar si su sistema operativo y su dispositivo se pueden inscribir antes de llegar a la ubicación. Mantenga un inventario de los sistemas operativos y aplicaciones no compatibles, y registre qué ruta alternativa se aplica a cada uno. Para los contratistas y visitantes, una ruta de red con límite de tiempo ayuda a que la expiración y el patrocinio sean explícitos.
Una regla rígida puede empeorar la seguridad si lleva a los empleados a utilizar hotspots personales, contraseñas compartidas u otras soluciones no administradas. Una ruta restringida y documentada suele ser más segura que denegar el acceso sin ofrecer una alternativa.
Reglas de consentimiento, privacidad y desvinculación
"¿Puedo rechazar el uso de mi propio dispositivo (BYOD) y qué podrá ver o borrar exactamente mi empleador?" Incluya la respuesta en el aviso de incorporación, antes de pedirle a un trabajador que acepte un perfil o instale una aplicación. La autenticación técnica no demuestra que alguien haya entendido los términos o se haya sentido libre de elegir.
En una encuesta del sector asistencial, el 50% de los proveedores utilizó BYOD, pero solo la mitad de ellos contaba con una política de BYOD; solo el 40% del personal que utilizaba dispositivos personales recordaba haber firmado alguna política o guía. Una encuesta independiente de 2025 reveló que el 70% del personal prefería dispositivos proporcionados por la organización (el informe de BYOD de 2025 sobre atención social a adultos). Estos hallazgos cuestionan la suposición de que el acceso mediante dispositivos personales sea automáticamente más barato o más conveniente para los trabajadores.
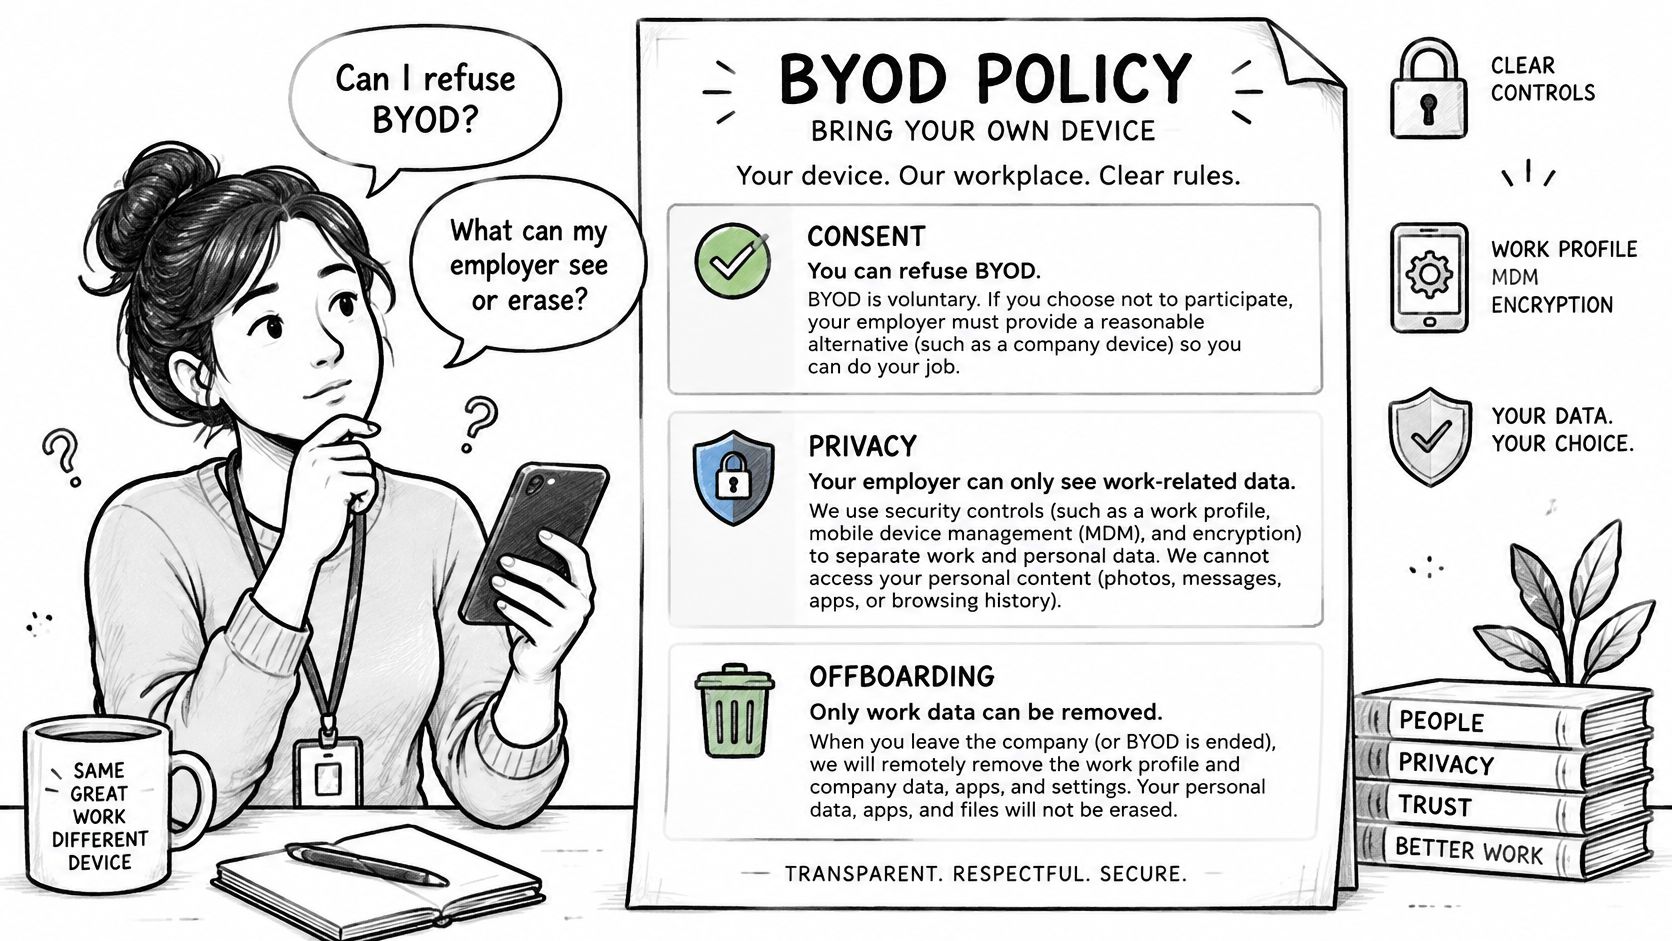
El aviso debe establecer, en un lenguaje sencillo:
- Qué telemetría de seguridad se recopila y qué contenido personal no puede ver la organización.
- Qué se puede eliminar, incluida la confirmación de que eliminar un perfil de trabajo no borrará el contenido personal.
- Quién paga los datos móviles relacionados con el trabajo y el desgaste del dispositivo, con las reglas de reembolso correspondientes al país relevante.
- Cuál es la alternativa si el trabajador rechaza la administración de su dispositivo personal.
Una casilla de verificación no constituye un consentimiento válido si la participación es prácticamente obligatoria. Ofrezca un dispositivo en préstamo u otra ruta de acceso y solicite nuevamente el consentimiento si el monitoreo o el uso de datos cambian. Para los procesos de registro de visitantes, los equipos también pueden utilizar guías para verificar las identificaciones de los invitados antes del registro como una sugerencia para reflexionar sobre qué información de identidad es necesaria y cómo debe manejarse.
El proceso de desvinculación debe eliminar el certificado, el perfil de administración, los tokens en caché y cualquier clave xPSK asociada al dispositivo. Una demostración de Purple Access puede mostrar a un ingeniero emitiendo y revocando una clave en una red en vivo, utilizando los dispositivos de un departamento: una cerradura, un termostato, la laptop de un invitado y el teléfono del personal de un cliente.
- Emita una clave en un dispositivo activo.
- Revóquela.
- Mida cuánto tiempo tarda en interrumpirse el acceso.
- Registre el resultado como la calificación de aprobación de revocación del piloto.
Confirme el orden de las rutas y ejecute una prueba piloto primero
Despliegue las rutas en un orden que evite que las excepciones definan toda la red. Cada clase de dispositivo recibe una ruta predeterminada, mientras que la prueba piloto confirma que la ruta funciona con las identidades, los controladores y los dispositivos en un sitio real.
Comience con los dispositivos administrados del personal en EAP-TLS. Utilice la ruta de certificados para laptops y teléfonos registrados, con un acceso vinculado a los grupos de directorio y una ruta de revocación comprobada.
Añada el portal de invitados. Haga que la experiencia de inicio de sesión sea clara y registre el consentimiento en cada sesión de invitado.
Pase los teléfonos personales y no administrados del personal a un pase WiFi. Esto ofrece a los usuarios una alternativa que no requiere el registro completo del dispositivo.
Asigne a las cajas registradoras compartidas, quioscos y dispositivos IoT claves xPSK únicas. Asigne cada dispositivo a su propia política de acceso y registre quién es el propietario de sus credenciales.
Aplique rutas alternativas únicamente a las excepciones. Utilice acceso solo por navegador, una red de invitados o contratistas, un dispositivo de préstamo o una revisión manual cuando la ruta predeterminada no sea posible.
Establezca métricas piloto antes del lanzamiento
Elija un sitio piloto y defina los criterios de aprobación antes de que alguien comience la inscripción. Mida la finalización de la inscripción, la primera autenticación exitosa, los contactos a la mesa de ayuda por cada 100 inscripciones y el tiempo para revocar el acceso. Si establece los umbrales después de la prueba piloto, resulta demasiado fácil considerar aceptable un resultado deficiente solo porque el sitio ya está en funcionamiento.
Reserve una sesión de diseño e incluya su lista de SSID, proveedor de puntos de acceso, directorio y MDM. Un ingeniero de red puede mapear esos detalles en las redes abiertas, seguras y de xPSK, además de validar el plan con el sitio piloto antes del despliegue. La solicitud de demostración recopila los detalles de la organización y de contacto, junto con lo que se ejecuta actualmente en el WiFi del cliente, incluidos los SSID, el proveedor de puntos de acceso, el directorio y el MDM.
Purple Access admite el inicio de sesión y consentimiento en portales cautivos, certificados de EAP-TLS a través de MDM y claves por dispositivo para equipos no gestionados. Visite Purple Access para programar una demostración e incluir los detalles de su dispositivo y red en la sesión de diseño.