Guía de segmentación de redes IoT para flotas reales
Published

El 72% de las VLAN de atención médica mezclaron activos de IoT y TI en un estudio de amenazas de IoT de Unit 42 realizado en 2020. Ese es el problema de tratar un nombre de VLAN como un control de seguridad: una red etiquetada como IoT aún puede poner equipos médicos, impresoras, teléfonos y computadoras ordinarias al alcance entre sí.
La segmentación de red para IoT debe ofrecer una contención demostrable, no una lista más larga de VLAN. Para los equipos de TI e instalaciones de varias sedes, las preguntas útiles son qué dispositivos comparten una zona de confianza, qué comunicaciones están aprobadas y si un extremo comprometido puede completar una ruta de ataque hacia algo valioso.
Tabla de contenido
- Cuando una VLAN de IoT independiente sigue sufriendo filtraciones
- Zonas de IoT y los flujos que usted permite
- Cómo segmentar una flota de IoT en cuatro fases
- Claves y controles compensatorios para dispositivos básicos
- Monitoreo, contención y fallas comunes
- Valide un sitio antes de replicar el diseño
Cuando una VLAN de IoT independiente sigue presentando filtraciones
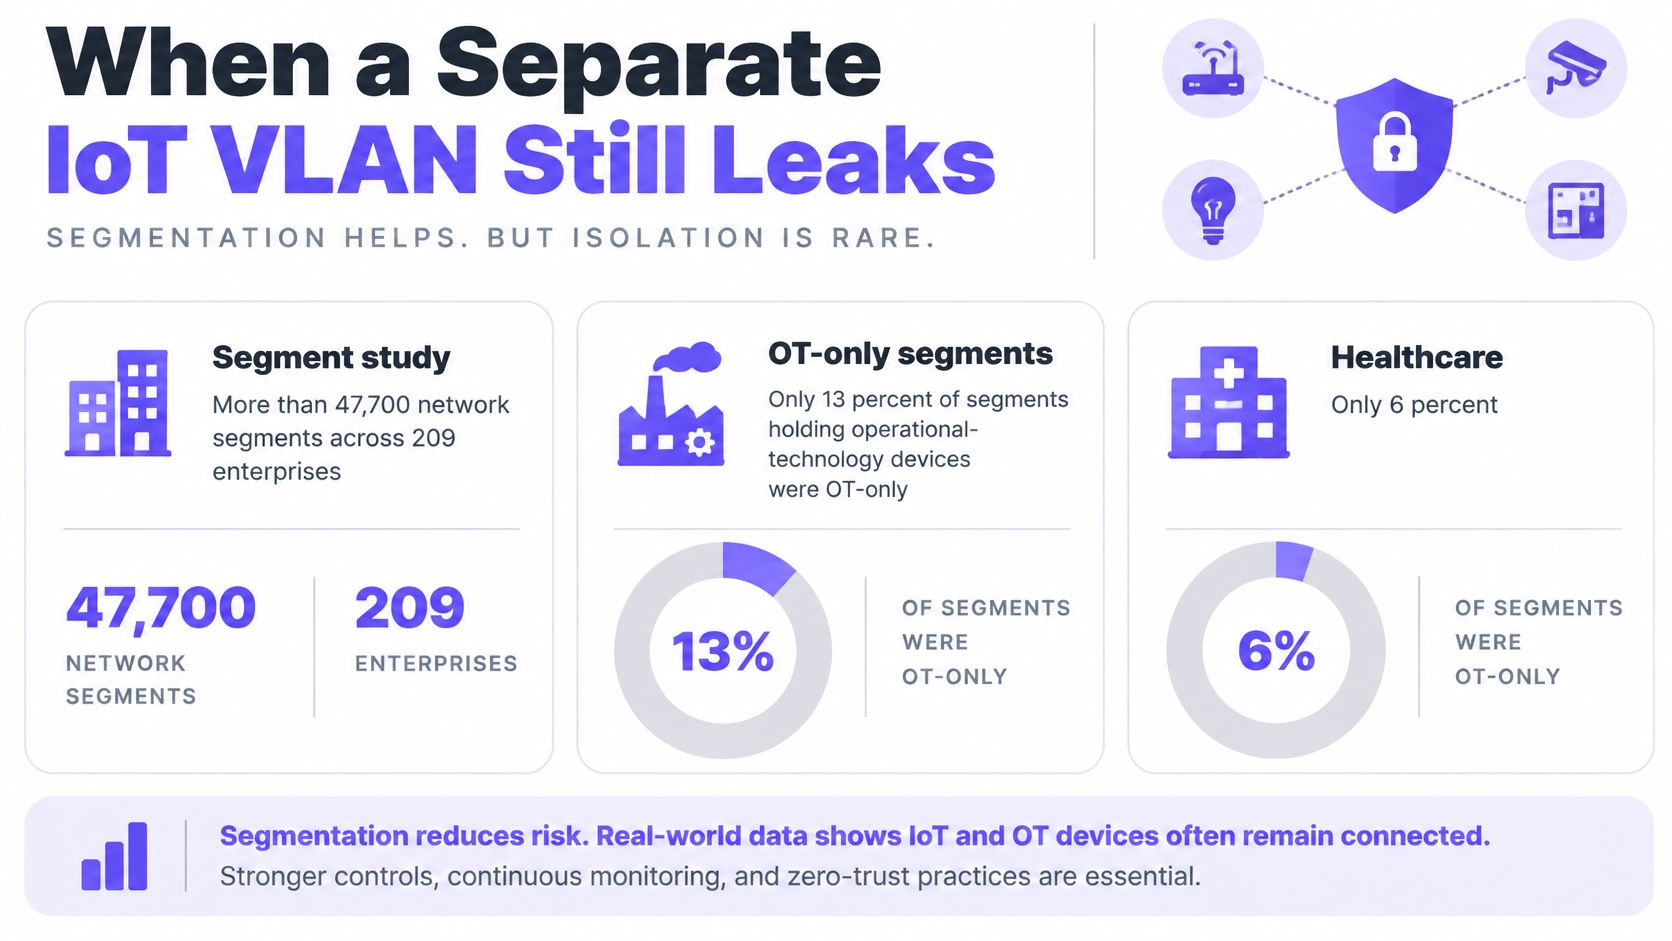
Solo el 13 % de los segmentos que contenían dispositivos de tecnología operativa eran exclusivos de OT, mientras que apenas el 6 % de los segmentos de atención médica que contenían dispositivos médicos estaban dedicados únicamente a equipos médicos, según un análisis de Security Boulevard que abarcó más de 47,700 segmentos de red en 209 empresas. Queda claro que un segmento independiente no garantiza una agrupación sensata de activos.
Las cámaras, controladores de edificios, impresoras y teléfonos VoIP no deben estar juntos simplemente porque ninguno de ellos ejecuta un escritorio convencional. Sus propietarios, acuerdos de mantenimiento y consecuencias de fallas son distintos. Combinarlos crea una exposición compartida que un diagrama de red ordenado puede ocultar.
La distinción es visible en la composición del segmento a continuación.
Lo que el límite de VLAN no hace
Una VLAN separa un dominio de difusión de Capa 2. No cifra el tráfico de forma automática, ni evita el suplantamiento de identidad (spoofing), ni reemplaza contraseñas compartidas, ni bloquea el movimiento este-oeste dentro de esa VLAN. Tampoco evita la captura de paquetes donde el tráfico es accesible mediante difusión, duplicación de puertos (mirroring), errores de configuración o un ataque local exitoso.
Un firewall entre VLAN puede rechazar la conexión de una cámara a una red de pagos y, al mismo tiempo, dejar intacto el tráfico entre cámaras. Si el aislamiento entre pares es importante, aplíquelo mediante VLAN privadas, controles de puertos de acceso, aislamiento de clientes inalámbricos o una directiva distribuida adecuada.
La contención significa zonas de confianza más pequeñas, clasificadas por propiedad, propósito, confidencialidad y función operativa, con una lista de permisos explícita entre ellas. La exclusividad de la zona es una comprobación útil, pero no es suficiente: un segmento exclusivo para cámaras aún puede tener permisos de salida excesivos.
Para hoteles, hospitales, campus, propiedades comerciales y edificios multifamiliares, los entregables deben incluir:
- Un mapa de zonas y flujos: Cada clase de dispositivo tiene un propietario, una lista de destinos y un motivo para cada conexión.
- Una migración controlada: Las dependencias se prueban antes de que el patrón se extienda a otras propiedades.
- Una alternativa para identidades débiles: Los dispositivos sin soporte para certificados reciben controles compensatorios.
- Una ruta de ataque frustrada: Un punto final representativo no puede establecer una conexión prohibida.
La separación lógica sin flujos aprobados sigue siendo una red con demasiados permisos.
Zonas de IoT y los flujos que usted permite
Zonas de confianza de IoT y flujos permitidos
| Zona | Dispositivos de ejemplo | Puede alcanzar | No debe alcanzar | Control principal |
|---|---|---|---|---|
| Invitados y residentes | Teléfonos, laptops, BYOD de corta estancia | Internet, portal cautivo, DNS | IoT en habitaciones, cajas registradoras, cámaras, VLAN de personal | Aislamiento de clientes y un VLAN para invitados |
| TI corporativa | Laptops de personal, impresoras en la LAN de usuarios | Servicios de identidad, archivos y aplicaciones | OT, cámaras, segmentos de pago | 802.1X o asignado por certificado VLAN |
| Sistemas de edificación | HVAC, iluminación, control de acceso | BMS y puntos de conexión en la nube designados | Estaciones de trabajo de usuarios e invitados WiFi | IoT VLAN más lista de permitidos de destino |
| Cámaras | Cámaras IP, NVR | Solo NVR asignados y servicios de video aprobados | Sistemas médicos, de pago e identidad | Privado VLAN y denegación este-oeste |
| OT clínica o de seguridad | Imágenes médicas, bombas, PLC | Solo servidores clínicos u operativos designados | Invitados, corporativo, cámaras | Zona de mayor seguridad y firewall |
| Pagos | Cajas registradoras, terminales PIN pad | Procesador de pagos únicamente | Estaciones de trabajo y otros dispositivos IoT | Dedicado VLAN y sin tráfico entrante desde IoT |
| DMZ de proveedores | Jump host, intermediario de actualizaciones | Ruta con límite de tiempo hacia una clase de dispositivo aprobada | Ruta plana hacia cada VLAN | Acceso registrado y con vencimiento |
Considere estas filas como directivas iniciales, no como especificaciones completas de la aplicación. Los servicios de infraestructura aprobados, como el DNS y la sincronización de hora, requieren reglas documentadas independientes. Los usuarios corporativos que operan aplicaciones clínicas deben acceder al servicio de la aplicación, no recibir acceso sin restricciones a la subred de dispositivos clínicos.
La guía de ciberseguridad para IoT del NIST identifica la segregación y segmentación de red como medidas que respaldan la integridad de la red, incluyendo evitar que los dispositivos ataquen a equipos vecinos, realicen escuchas no autorizadas o comprometan otros dispositivos en el mismo segmento. Estar dentro del perímetro no es evidencia de que un dispositivo merezca acceso.
Separe la función de la ubicación física
Los equipos de instalaciones suelen agrupar el equipamiento por armario, piso o contratista de instalación. Esos son atributos de inventario útiles, pero malos sustitutos para un límite de confianza. Un controlador de acceso y una pantalla de vestíbulo pueden compartir un switch sin compartir permisos.
Como punto de partida desde el punto de vista de las instalaciones, la guía de HighFlow Energy para comprender la comunicación de dispositivos embebidos proporciona contexto para discutir sistemas conectados con las personas responsables de ellos. Lleve esa discusión a interfaces concretas: qué controlador se comunica con qué servicio, quién lo administra y qué sucede cuando la ruta falla.
Las cámaras requieren un cuidado especial. Un NVR es un destino autorizado, no una autorización para que cada cámara se comunique con todas las demás. Si en su lugar el grabador inicia las conexiones, redacte la política en esa dirección y restrinja por separado las sesiones iniciadas por las cámaras.
Intermedie el acceso de proveedores en lugar de extender la confianza
Coloque el servicio de acceso del proveedor en la DMZ, no en el dispositivo operativo solo porque un contratista le da mantenimiento. Exija que el proveedor se autentique en un host de salto o agente, y luego otorgue una ruta de mantenimiento delimitada con fecha de expiración y registros de sesión.
Las VLAN privadas pueden aislar los puntos finales que comparten la infraestructura de conmutación. Las VRF pueden mantener separadas las tablas de enrutamiento de los inquilinos, pero ninguna elimina la necesidad de un intercambio de rutas controlado y la aplicación de políticas de firewall.
Los huéspedes de estancia corta deben mantenerse separados de las televisiones de las habitaciones, los termostatos y las cajas registradoras. Los residentes de largo plazo que necesiten transmisión personal o detección de dispositivos requieren una red de residentes deliberadamente delimitada, no una excepción general de huésped a IoT.
Antes de cambiar un switch, marque cada clase de dispositivo actual en una fila. Divida cualquier fila cuyos miembros necesiten permisos materialmente diferentes. La política del firewall, y no el ID de VLAN, hace que esa fila sea real.
Cómo segmentar una flota de IoT en cuatro fases
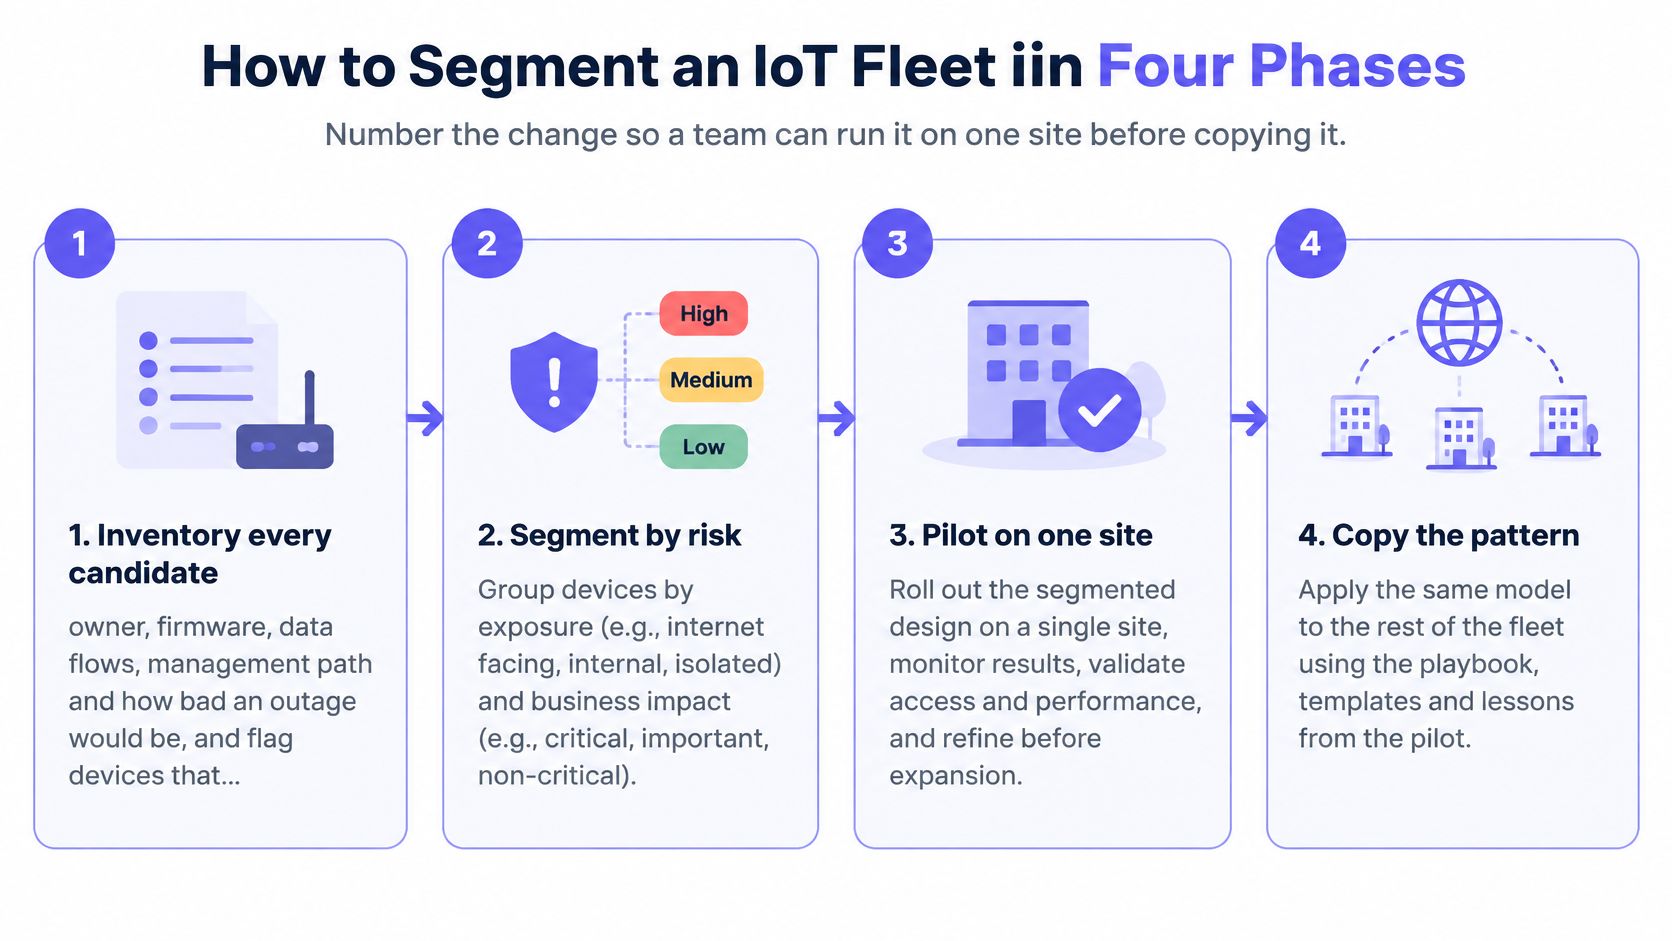
Realice una prueba piloto del cambio en un sitio representativo antes de convertirlo en una plantilla para toda la propiedad. La implementación necesita tanto un responsable técnico como un responsable operativo que puedan confirmar que el equipo aún cumple su función.
Utilice el elemento visual como una visión general de la implementación y, a continuación, cree los registros de dependencias y políticas debajo de él.
Recopile las pruebas antes de aplicar el límite
Inventaríe los servicios y dispositivos candidatos. Registre el propietario, modelo, firmware, puerto de switch o asociación inalámbrica, flujos observados, ruta de gestión y criticidad para el negocio. Marque los puntos de conexión que no puedan aceptar un certificado e identifique a la persona autorizada para aprobar una interrupción del servicio.
Verificación: Concilie los resultados del descubrimiento con las tablas de switches, los registros del controlador inalámbrico y el inventario de activos de las instalaciones. Los dispositivos no explicados se mantienen sin resolver, no se clasifican como inofensivos.Mapee las dependencias antes del aislamiento. Capture DNS, NTP, identidad, puntos de conexión en la nube, servidores de actualización, soporte de proveedores y protocolos entre dispositivos. Observe también el tráfico de descubrimiento: que el teléfono de un residente encuentre una televisión mediante mDNS es diferente a que ese teléfono inicie una sesión multimedia.
Verificación: Solicite al responsable operativo que complete un flujo de trabajo normal, que incluya el reinicio y la recuperación, mientras el equipo registra las conexiones necesarias. Un punto de conexión inactivo no carece necesariamente de dependencias.
Para implementaciones inalámbricas, revise el diseño de red WiFi junto con el cambio de seguridad. Asigne VLAN o VRF por función donde sea compatible en lugar de crear un SSID para cada categoría de equipo. Los SSID adicionales agregan una carga de señalización (beacon) y otra superficie de configuración que mantener.
Aplique de forma restrictiva y luego pruebe las fallas
Redacte reglas de privilegio mínimo en cada límite de confianza. Especifique el rol de origen, el servicio de destino, el protocolo, el puerto, la dirección y el propietario de la empresa. Rechace las autorizaciones amplias de subred a subred que se ofrecen como un atajo. Como una política hipotética de cámaras, permita que el rol de cámara acceda a su NVR asignado en TCP 443 y RTSP en TCP 554, deniegue otras sesiones este-oeste y registre las denegaciones. Confirme primero el transporte real de la cámara, ya que el producto puede requerir flujos de medios diferentes.
Comprobación: Verifique que el enrutamiento, el acceso administrativo y los controles de pares locales coincidan con la política prevista, no solo con la asignación de VLAN.Mueva una clase de dispositivo de forma incremental. Monitoree el tráfico denegado y apruebe únicamente las dependencias que un propietario pueda justificar. Simule y pruebe la vulneración de una cámara, el acceso rechazado al plano de administración, la resolución DNS, la renovación de certificados, la pérdida de conectividad en la nube y el vencimiento del acceso del proveedor.
Comprobación: Confirme tanto los flujos de trabajo empresariales exitosos como las conexiones prohibidas no exitosas.
La guía de microsegmentación de CISA advierte que una segmentación más fina reduce las oportunidades de movimiento lateral al tiempo que aumenta la complejidad del diseño y mantenimiento, y que los dispositivos heredados o de IoT pueden no ser compatibles con los controles modernos. Elija una granularidad que el equipo pueda operar.
Requisito de adquisición: Especifique lo que un dispositivo aún debe hacer cuando la conectividad esté restringida. No descubra su dependencia del acceso a internet sin restricciones durante la contención.
Utilice el recorrido a continuación junto con un registro de cambios por escrito, no en lugar de las pruebas de aceptación.
Mantenga la configuración anterior disponible como un artefacto de reversión durante la ventana de mantenimiento, en lugar de dejar activas reglas permisivas. Elimine la dependencia de reversión después de que el tráfico esperado funcione, se resuelvan las denegaciones no explicadas y el responsable operativo firme la aprobación.
Claves y controles compensatorios para dispositivos básicos
Es posible que los termostatos, las televisiones, el equipo de concesiones y las cajas gestionadas por proveedores nunca admitan el acceso basado en certificados. Algunos solo pueden autenticarse con una clave WiFi; otros proporcionan poco más que una dirección MAC y un perfil de tráfico inconsistente.
El estudio de la IEEE Industrial Electronics Society sobre la huella digital del tráfico de IoT industrial identifica obstáculos que incluyen dispositivos desconocidos, entornos cambiantes, generalizabilidad limitada y datos de evaluación escasos. Trate una huella digital como evidencia a evaluar, no como una identidad en la que pueda confiar indefinidamente.
VLAN, clave por dispositivo y microsegmentación
| Método | Ideal para | Lo que detiene | Lo que omite |
|---|---|---|---|
| Clase VLAN compartida | Una clase de dispositivo con los mismos destinos | Acceso no aprobado de invitados y de TI, cuando las reglas de límite lo aplican | Movimiento lateral dentro de la VLAN |
| Clave y VLAN únicas | Departamentos, concesiones, TVs de habitaciones y cajas registradoras | Una clave filtrada que otorga acceso a todo el edificio | Un equipo con conexión dual que conecta zonas |
| Microsegmentación de perfiles | Flotas clínicas y de OT | Acceso este-oeste no aprobado entre dispositivos distintos | Dispositivos que no se pueden identificar de manera confiable |
Elija el alcance de credenciales más pequeño que sea manejable
Una clase compartida VLAN es razonable cuando sus miembros necesitan los mismos destinos y la exposición entre pares es aceptable. No es un área de retención predeterminada para el equipamiento que el equipo no ha identificado.
Utilice una clave compartida previa única por dispositivo, persona o inquilino donde las certificaciones no sean prácticas. Vincule la credencial a la directiva y segmento previstos, y aplique un límite de ancho de banda adecuado para la función. La exclusividad de la clave por sí sola no genera aislamiento; la configuración del controlador, la conmutación y el firewall deben hacer cumplir la asignación.
El valor operativo de la gestión de claves de IoT por dispositivo es la revocación dirigida. Una cámara con fallas debe recibir una credencial nueva al ser reemplazada, en lugar de heredar una clave copiada que pueda permanecer en las notas de un contratista.
Para equipos de pago, coordine los requisitos de red con la incorporación del procesador. La guía de Sambapay sobre cómo elegir un proveedor de servicios para comerciantes es un contexto comercial útil, pero la transferencia de red aún requiere una lista explícita de puntos finales y protocolos. No traduzca una relación con el proveedor en un permiso general de internet.
Compense cuando la identidad siga siendo débil
La microsegmentación de perfiles se adapta a los equipos cuya función, criticidad y nivel de amenaza justifican una separación más estrecha. También requiere perfiles mantenidos, manejo de excepciones y una respuesta segura cuando la clasificación cambia.
Para dispositivos con identidad deficiente, combine controles en lugar de confiar en una sola señal:
- Descubra de forma pasiva: Compare el comportamiento observado con la función declarada del dispositivo sin asumir que el sondeo activo sea seguro.
- Restrinja los destinos: Utilice admisión basada en el proveedor o en la ubicación, listas de destinos limitadas, listas de permitidos de protocolos y controles de DNS.
- Prepare la cuarentena: Defina una política restringida que conserve solo los servicios de recuperación que el dispositivo necesita.
- Practique la revocación: Mida la aislación en minutos, incluida la finalización de la sesión y la reasociación, en lugar de asumir que una clave desactivada finaliza una sesión existente.
Venza las excepciones de los contratistas en una fecha registrada. Cierre el acceso de los proveedores después del trabajo aprobado y requiera una nueva aprobación para una tarea nueva.
Para servicios residenciales, refleje mDNS únicamente dentro de la red privada del residente. La detección de AirPlay debe funcionar dentro de ese límite sin exponer a los departamentos vecinos. Mantenga alineados los permisos de detección y los permisos reales de la sesión de medios.
Monitoreo, contención y fallas comunes
Una revisión mensual debe generar evidencia sobre la cual los operadores puedan actuar, no solo un panel de control con indicadores en verde. La guía de mitigación y riesgos de dispositivos IoT de la CISA recomienda aislar la IoT de las redes críticas y advierte que los equipos conectados entre segmentos, o el incumplimiento de las políticas respecto a medios extraíbles, pueden debilitar el perímetro.
Cinco medidas de monitoreo y su telemetría
| Métrica | Fuente de telemetría |
|---|---|
| Proporción de activos de IoT con una zona asignada | Inventario de activos cotejado con el mapa de zonas |
| Proporción de flujos entre zonas aprobados explícitamente | Exportación de reglas de firewall verificada contra la tabla de zonas |
| Flujos no autorizados bloqueados | Conteos de registros de denegación por zona |
| Tiempo promedio para revocar un dispositivo o clave | Marcas de tiempo de revocación de la clave o del sistema NAC |
| Contención verificada en ejercicio | Registros de pruebas teóricas o de rutas de ataque |
Defina el denominador para cada porcentaje. Los activos asignados deben medirse contra los activos de IoT descubiertos, no solo contra los dispositivos ya ingresados en el registro aprobado. De lo contrario, los inventarios incompletos harán que el resultado parezca mejor de lo que es.
Alimente las investigaciones con fallas de autenticación, direcciones MAC recientemente observadas, intentos de acceder a servicios de identidad o pago y solicitudes DNS fuera de los patrones aprobados. Utilice la medición del uso del ancho de banda para identificar discordancias de roles, como la credencial de un termostato que repentinamente transporta tráfico masivo sostenido. Un pico es un motivo para investigar, no una prueba de vulnerabilidad.
Proporcione al turno nocturno un manual de procedimiento de contención
- Poner en cuarentena o revocar. Aísle el punto final y termine el acceso existente donde sea compatible. Confirme que no se pueda volver a conectar con otra credencial disponible.
- Verificar el bloqueo. Revise los registros de aplicación y repita las pruebas de conexión contra pares prohibidos, cajas registradoras y controladores de dominio. Un cambio de política sin una aplicación observada no es un cierre.
- Buscar rutas alternativas. Inspeccione el cableado de conexión dual, las VPN olvidadas, las rutas de gestión celular y los procedimientos de medios extraíbles. La cuarentena de red no elimina una conexión independiente.
- Recuperar con una identidad nueva. Reemplace o reimagine el dispositivo según corresponda, emita una nueva clave y registre el propietario y la antigüedad de cualquier excepción temporal.
- Repetir la prueba de la ruta de ataque. Vuelva a realizar la prueba después de cambios relevantes en el firmware, adquisiciones y cortes del sitio, cuando las dependencias o la topología hayan cambiado.
Un recuento elevado de denegaciones no demuestra una buena segmentación. Puede significar un bloqueo exitoso, una aplicación con fallas o una excepción sin propietario a punto de ocurrir.
Solucione las fallas recurrentes desde su origen
- Credenciales de WiFi compartidas: Emita claves revocables individualmente en lugar de distribuir la contraseña de la cámara.
- Internet saliente sin restricciones: Reemplace el acceso general con reglas de destino y protocolo.
- Sesiones de IoT a laptops: Elimine las rutas no aprobadas de IoT a estaciones de trabajo.
- Acceso permanente para contratistas: Aplique el vencimiento y utilice plantillas de puerto que rechacen equipos inadecuados en los puertos de OT.
- Dispersión de SSID: Asigne roles de red de forma dinámica en lugar de anunciar otra SSID específica del equipo.
- Excepciones obsoletas: Revise semanalmente un informe de antigüedad de excepciones y cierre las entradas sin un propietario responsable.
Utilice este estándar de aceptación para zonas exclusivas de dispositivos: un segmento ha fallado si un dispositivo de prueba no autorizado en él puede abrir una sesión en la infraestructura de pagos, la infraestructura de identidad o con un inquilino diferente. Registre el servicio intentado y la evidencia de cumplimiento para que el resultado se pueda reproducir.
Pruebe una ubicación antes de replicar el diseño
Elija una propiedad este mes: el piso de un hotel, el ala de una clínica, un área de concesiones o un edificio de departamentos. Realice un inventario de ese sitio, asigne cada clase de dispositivo a la tabla de zonas y migre primero las cámaras o el equipo de las habitaciones. Mantenga el alcance lo suficientemente reducido para que el equipo de instalaciones pueda validar el servicio real, no solo la accesibilidad de la red.
Haga que el piloto se base en la aceptación
Exija que una cámara en cuarentena falle en sus intentos de conexión a cajas registradoras, servicios de identidad y a otro inquilino. Mida el tiempo transcurrido entre la decisión de aislamiento y la aplicación verificada. Capture el conjunto de reglas, los resultados de las pruebas y la aprobación operativa como plantilla para la siguiente propiedad.
Filtro de implementación: Copie el diseño únicamente cuando otro ingeniero pueda reproducir tanto el flujo de trabajo permitido como la ruta de ataque bloqueada.
Purple Access admite ese patrón con tres SSID: Abierta para invitados y BYOD, Segura para el personal y usuarios de confianza, y xPSK para cosas, inquilinos y comunidades. La RADIUS en la nube utiliza la identidad para asignar la red adecuada y la VLAN; una xPSK puede ser única por dispositivo, persona o inquilino, con su propia VLAN y límite de ancho de banda. El planificador le permite marcar lo que se conecta hoy y ver dónde se ubica cada grupo, mientras que las vistas de estado de la propiedad, el sitio y los puntos de acceso, junto con las tasas de autenticación, ayudan a los operadores a investigar el despliegue.
Eso simplifica la admisión sin reemplazar la política del firewall ni las pruebas de contención. Reserve la sesión de diseño en función de su propiedad real y traiga la lista de dispositivos del piloto, las dependencias y la evidencia de las rutas de ataque fallidas.
Purple Access ofrece asignación de red basada en identidad, xPSK con alcance individual y un planificador para consolidar el acceso sin combinar zonas de confianza no relacionadas. Visite Purple Access para reservar una sesión de diseño dirigida por un ingeniero de red para su tipo de propiedad y definir un piloto con flujos permitidos explícitos, verificaciones de revocación y pruebas de contención.