Control de acceso a WiFi explicado: métodos y políticas
Published
Si una contraseña de WiFi larga es suficiente, ¿por qué una sola frase filtrada aún puede abrir cada caja registradora, cámara y laptop de invitados en el sitio? Los equipos tratan el cifrado como todo el trabajo. El cifrado oculta el tráfico en el aire. No decide quién puede conectarse, a qué puede acceder ni cómo se revoca ese permiso. El control de acceso a WiFi es ese segundo trabajo, y la contraseña compartida suele ser el eslabón más débil.
Tabla de contenido
- Lo que realmente decide el control de acceso WiFi
- Comparativa rápida de métodos de control de acceso WiFi
- Cómo WPA2 y WPA3 establecen la base de cifrado
- Cómo 802.1X y EAP-TLS vinculan el acceso a la identidad
- Comparativa de Captive Portals, claves por dispositivo y Passpoint
- VLANs basadas en identidad para políticas y segmentación
- Cómo medir si la segmentación realmente funciona
- Cómo elegir su configuración de control de acceso WiFi
Lo que realmente decide el control de acceso WiFi
Cuando alguien se conecta a su WiFi, ¿qué se está verificando y quién lo hace? Muchas personas se imaginan un cuadro para ingresar una contraseña. Un edificio representa una imagen mucho más clara.
El cifrado es el pasillo con llave. Mantiene las conversaciones en privado para cualquiera que esté en el pasillo. El control de acceso es la política de la puerta. Decide quién recibe una llave, a qué pisos puede entrar y cuándo esa llave deja de funcionar. Un gimnasio hace la misma división con opciones de entrada al gimnasio mediante QR y PIN: el cerrojo no es la regla que dice qué miembro puede entrar y por cuánto tiempo.
Toda red toma tres decisiones.
La autenticación determina quién o qué se puede conectar. Una persona, una laptop, una terminal de pago o una cámara deben demostrar que pertenecen a la red.
La autorización determina qué puede alcanzar esa conexión. Las aplicaciones del personal, el acceso solo a internet y una subred de cámaras representan puertas distintas.
La revocación define cuánto tiempo dura el permiso. Los límites de sesión, los inicios de sesión expirados y una clave que se puede anular para un solo dispositivo corresponden a esta categoría.
Una frase de contraseña compartida responde solo a la primera pregunta, y lo hace para todos al mismo tiempo.
Los invitados, el personal, las terminales de pago, las cámaras, los dispositivos de las habitaciones y los contratistas en un mismo edificio necesitan respuestas diferentes. Cualquiera que conozca la frase está "autorizado". No puede poner la caja registradora en un piso diferente y no puede dar de baja a un contratista sin cambiar la contraseña de todo el sitio. Los métodos que siguen parten de la identidad, no de una lista de nombres de red.
Comparativa rápida de métodos de control de acceso WiFi
WPA3-Personal para sitios pequeños, 802.1X con certificados para empresas, claves por dispositivo para IoT y sitios multiinquilino, Captive Portals para acceso de invitados y Passpoint para usuarios en itinerancia.
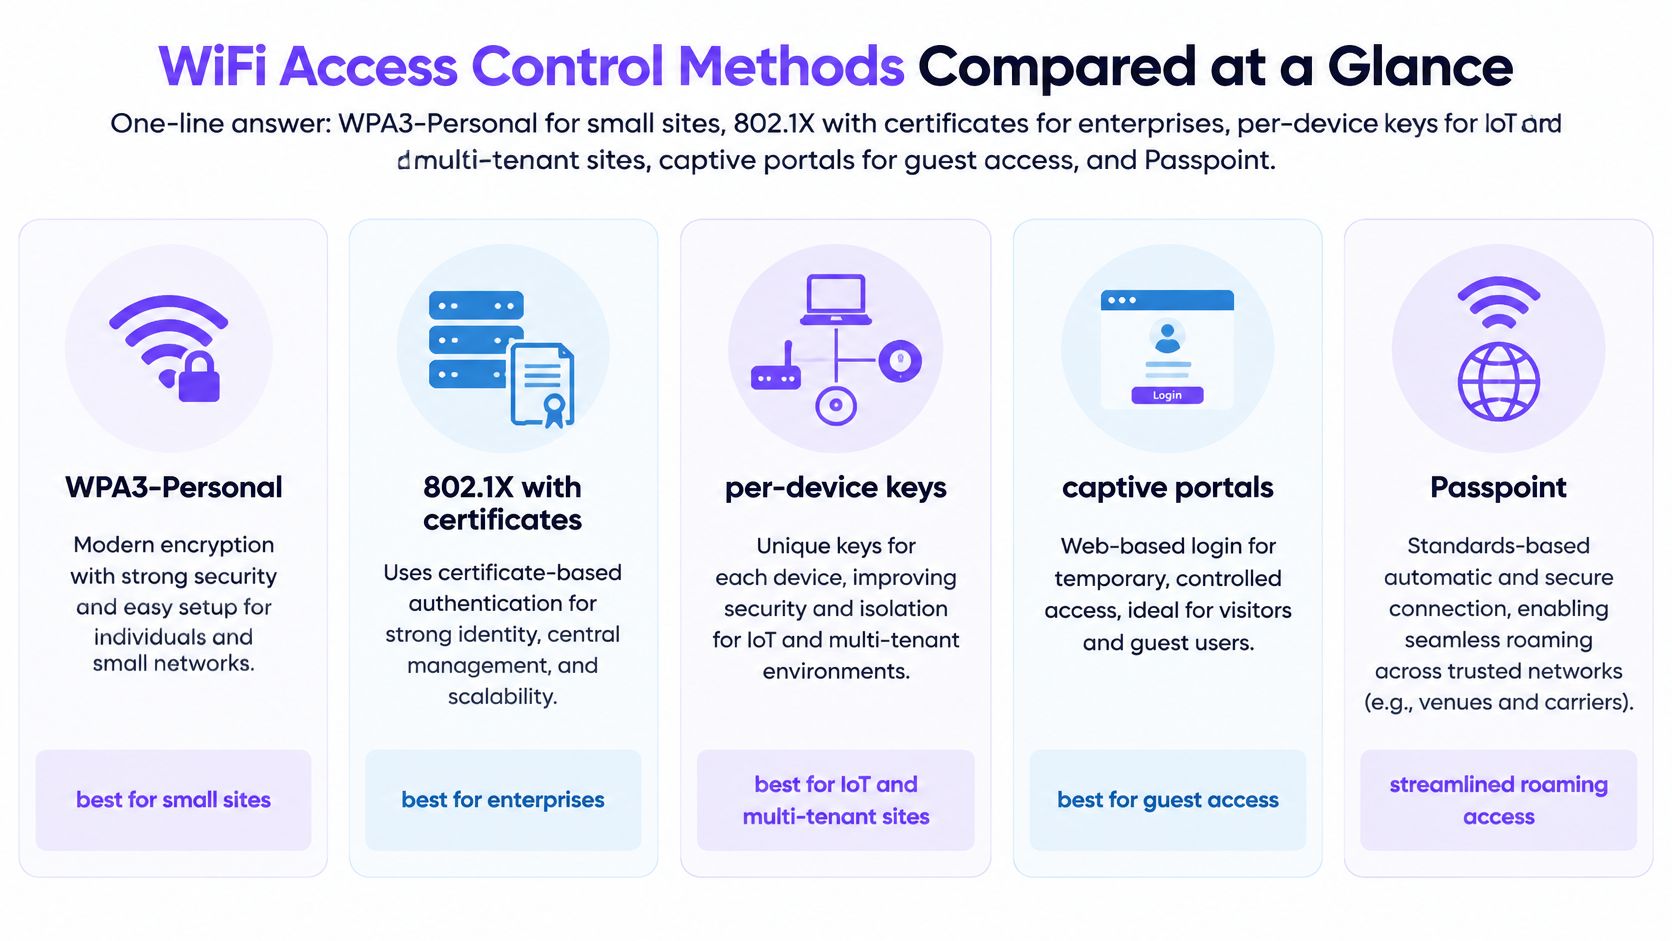
| Método | Qué verifica | Nivel de seguridad típico | Mejor uso | Cómo se revoca el acceso |
|---|---|---|---|---|
| WPA2-Personal | Frase de contraseña compartida | Moderado | Hogares y pequeñas oficinas | Cambiar la frase de contraseña para todos |
| WPA3-Personal | Frase de contraseña mediante intercambio SAE | Fuerte contra adivinación de contraseñas | Hogares modernos y pequeñas oficinas | Cambiar la frase de contraseña para todos |
| WPA2/WPA3-Enterprise con 802.1X | Certificado o credenciales de usuario o dispositivo mediante RADIUS | Alto | Empresas y campus | Revocar una identidad o certificado |
| xPSK o claves por dispositivo | Clave única por dispositivo, usuario o inquilino | Alto para IoT y sitios compartidos | Hoteles, residencias, concesiones y flotas de IoT | Revocar una clave sin afectar a las demás |
| Captive portal | Inicio de sesión mediante SSO, redes sociales o código de un solo uso por SMS, con consentimiento | Moderado; identifica usuarios pero no asegura cada enlace | Invitados e incorporación BYOD | Expirar la sesión o el inicio de sesión |
| Passpoint y OpenRoaming | Credenciales de identidad para roaming | Alto, sin necesidad de portal | Recintos y usuarios en roaming | Revocar la credencial en el proveedor de identidad |
Considere las clasificaciones como habituales, no garantizadas
Estos niveles describen una implementación cuidadosa, no todos los casos extremos. Una configuración empresarial descuidada, con métodos EAP débiles habilitados y sin proceso de revocación, puede ser más débil que un sistema de claves por dispositivo bien administrado en el piso de un hotel. Cifrar el tráfico en el aire no es el control que le salvará a las 2 a.m.
La velocidad de revocación suele decidir la elección más que el tipo de cifrado. Si perder un teléfono significa volver a imprimir una frase de contraseña para toda una oficina, el método no se adapta a un edificio compartido. Asigne la fila a la situación cuando elija un diseño al final.
Cómo WPA2 y WPA3 establecen la base del cifrado
Una contraseña de WiFi puede proteger el enlace de radio y, aun así, ser una forma débil de controlar quién ingresa. WEP data de 1997. Las debilidades en su diseño llevaron a WPA en 2003, seguido de WPA2 en 2004, alineado con IEEE 802.11i y utilizando AES en lugar del enfoque más débil de WEP, como registra la referencia tecnológica del Departamento de Asuntos de Veteranos.
WPA2 y WPA3 establecen la base del cifrado, pero la contraseña sigue siendo importante. WPA3-Personal utiliza SAE, el cual resiste el descifrado de contraseñas fuera de línea. WPA3 Enterprise también ofrece una opción de seguridad más sólida para entornos sensibles.
El modo de transición permite que los dispositivos WPA2 y WPA3 usen la misma red. Ese puente ayuda cuando un sitio tiene una flota mixta, pero hace que los dispositivos WPA2 utilicen la opción más débil. La etiqueta más reciente de una red no protege a un cliente más antiguo que aún se conecta con WPA2.
Verifique cada sitio antes de cambiar de modo:
- Modo de seguridad: Confirme si cada SSID utiliza WPA2 o WPA3, y si es personal o empresarial.
- Redes heredadas: Verifique que WEP y las redes abiertas sin un portal ya no estén en uso.
- Preparación del cliente: Confirme que los teléfonos, cajas registradoras y cámaras admitan WPA3 antes de requerirlo.
El cifrado protege el tráfico a través del aire. El control de acceso decide qué persona o dispositivo tiene permitido conectarse. Una contraseña compartida desdibuja esa distinción: cambiarla puede afectar a todos los que la conocen, mientras que un cifrado más fuerte por sí solo no puede identificar a cada usuario.
Cómo 802.1X y EAP-TLS vinculan el acceso a la identidad
Piense en una credencial de oficina. El punto de acceso es la puerta. El servidor RADIUS es la recepción de seguridad. El directorio, o la autoridad de certificación, es la lista del personal.
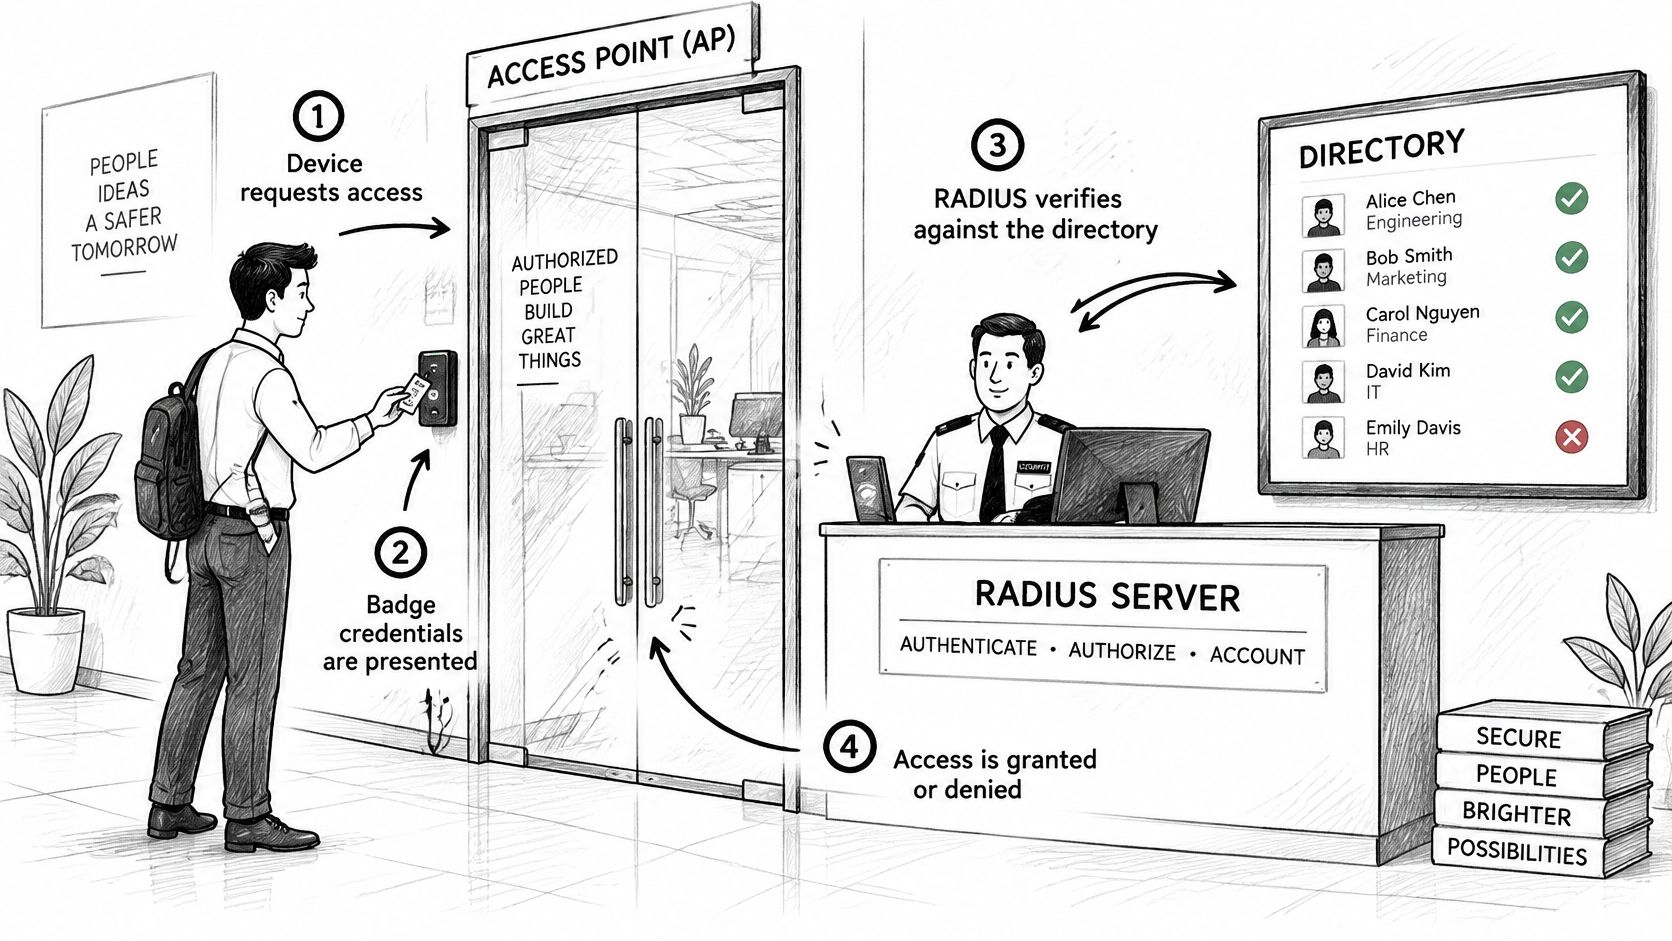
Los cuatro pasos en la entrada
- El dispositivo se asocia y ofrece una identidad, generalmente un certificado o un nombre de usuario.
- El punto de acceso no decide. Reenvía la solicitud a RADIUS.
- El servidor verifica esa credencial con el directorio o la autoridad de certificación.
- RADIUS devuelve Accept o Reject, además de los atributos que definen la sesión, como una VLAN o un rol.
EAP-TLS es el método que dificulta la copia de la credencial. La guía EAP del NIST considera a TLS como el túnel de protección para EAP basado en túneles y establece que la autenticación mutua EAP-TLS requiere certificados de pares. El cliente demuestra que posee un certificado válido y también verifica el servidor de autenticación. Un método de contraseña solo pide al usuario que conozca un secreto. Tu MDM puede emitir un certificado, asignarle una duración corta, renovarlo y revocarlo para una sola laptop perdida. Vincula ese certificado a un grupo de directorio para que RADIUS pueda devolver la política correspondiente. Todos los demás permanecen en línea.
Donde los clientes lo permitan, desactive PEAP-MSCHAPv2, CHAP y PAP. Las guías actuales para WLAN empresariales orientan hacia EAP-TLS con AES-256-GCM y curva elíptica moderna o parámetros RSA lo suficientemente grandes. Vale la pena leer una comparación entre EAP-TLS y PEAP antes de dejar activo el método anterior "por si acaso".
La trampa que bloquea a toda la oficina
El fallo común es una cadena de confianza que nunca llegó a los dispositivos. Cada inicio de sesión falla a la vez, y la mesa de ayuda escucha "el WiFi no funciona" en lugar de "el certificado no es de confianza". Distribuya la cadena con el mismo MDM que emite los certificados y pruebe una laptop nueva antes de retirar las contraseñas.
Decida la ruta de contingencia antes de la implementación. Si RADIUS o la autoridad de certificación no están disponibles, ¿las sesiones existentes permanecen activas, los nuevos dispositivos van a una red de incorporación limitada y cuánto tiempo siguen siendo válidas las credenciales almacenadas en caché? Pruebe cada ruta. Un sistema de credenciales que falle bloqueando todo el acceso sin un plan vaciará el edificio ante la primera falla de red.
Un breve recorrido por el intercambio hace que la analogía del escritorio y la puerta sea más concreta:
Comparativa entre Captive Portals, claves por dispositivo y Passpoint
Un visitante en un hotel o cafetería no va a instalar un certificado. Un Captive Portal les permite iniciar sesión con inicio de sesión social, SSO o un código de acceso único por SMS, y puede registrar el consentimiento para cumplir con normas de privacidad como GDPR y CCPA. Usted sabe quién inició sesión, sin otorgar a ese teléfono una clave sólida por enlace. La red abierta aún necesita una sesión corta y una VLAN que no pueda ver las cajas registradoras ni las cámaras. Cuando la visita termine, expire el inicio de sesión.
Una clave, un dispositivo
Las claves por dispositivo (xPSK, y los nombres de fabricante iPSK, DPSK, MPSK o PPSK) le otorgan a cada dispositivo, usuario o inquilino su propio secreto. Las televisiones de habitaciones, termostatos, cajas registradoras, enrutadores de inquilinos y cámaras se adaptan a este patrón porque nadie va a escribir una contraseña en ellos cada semana. Revoque una clave y las demás seguirán funcionando. En los puntos de acceso que lo admitan, la RADIUS Change of Authorization también puede finalizar la sesión activa en lugar de esperar a que el dispositivo realice roaming. Esa es la diferencia entre "cambiaremos la red WiFi esta noche" y "esa cámara ya está fuera de la red".
Passpoint y OpenRoaming omiten el portal para las personas que ya cuentan con una identidad de roaming. El teléfono se autentica con credenciales de un proveedor de identidad, lo que resulta ideal para aeropuertos, campus y recintos donde la misma persona aparece en múltiples sitios. El modo de fallo es la confianza: si el proveedor de identidad o la relación de roaming no están disponibles, no hay una contraseña local como respaldo. Defina y publique ese comportamiento ante caídas antes de retirar el portal. Hotspot 2.0 es el nombre del lado del cliente que verá en la configuración del dispositivo.
Por qué la dirección MAC no salvará la política
Las direcciones MAC aleatorias hacen que las listas de hardware no sean confiables. La cobertura de Help Net Security sobre los hallazgos de la Wireless Broadband Alliance señala que las direcciones MAC aleatorias complican la gestión de la red y la detección de amenazas, mientras que los equipos aún necesitan diferenciar entre invitados, puntos de acceso administrados y dispositivos operativos. La dirección puede cambiar entre sesiones, por lo que una lista de permitidos basada en la MAC de ayer no identificará el teléfono de hoy. Una identidad duradera debe sustentarse en un certificado, una credencial federada, la postura de gestión del dispositivo o una clave por dispositivo.
Evalúe las tres opciones con las mismas cuatro pruebas: qué tan rápido puede revocar, cuánto expone el método, si permite roaming y si el registro nombra a una persona o solo a una dirección de radio. La privacidad y el control coexisten cuando la política depende de una credencial. Compiten entre sí cuando la política depende de la MAC.
VLANs basadas en identidad para políticas y segmentación
Una entrada principal, muchas pulseras. Después de que un huésped hace el check-in, la pulsera abre la alberca y no el cuarto de máquinas. Después de que 802.1X u otra autenticación RADIUS tiene éxito, el punto de acceso puede colocar a ese cliente en una VLAN nombrada en el Access-Accept, anulando la VLAN predeterminada del SSID.
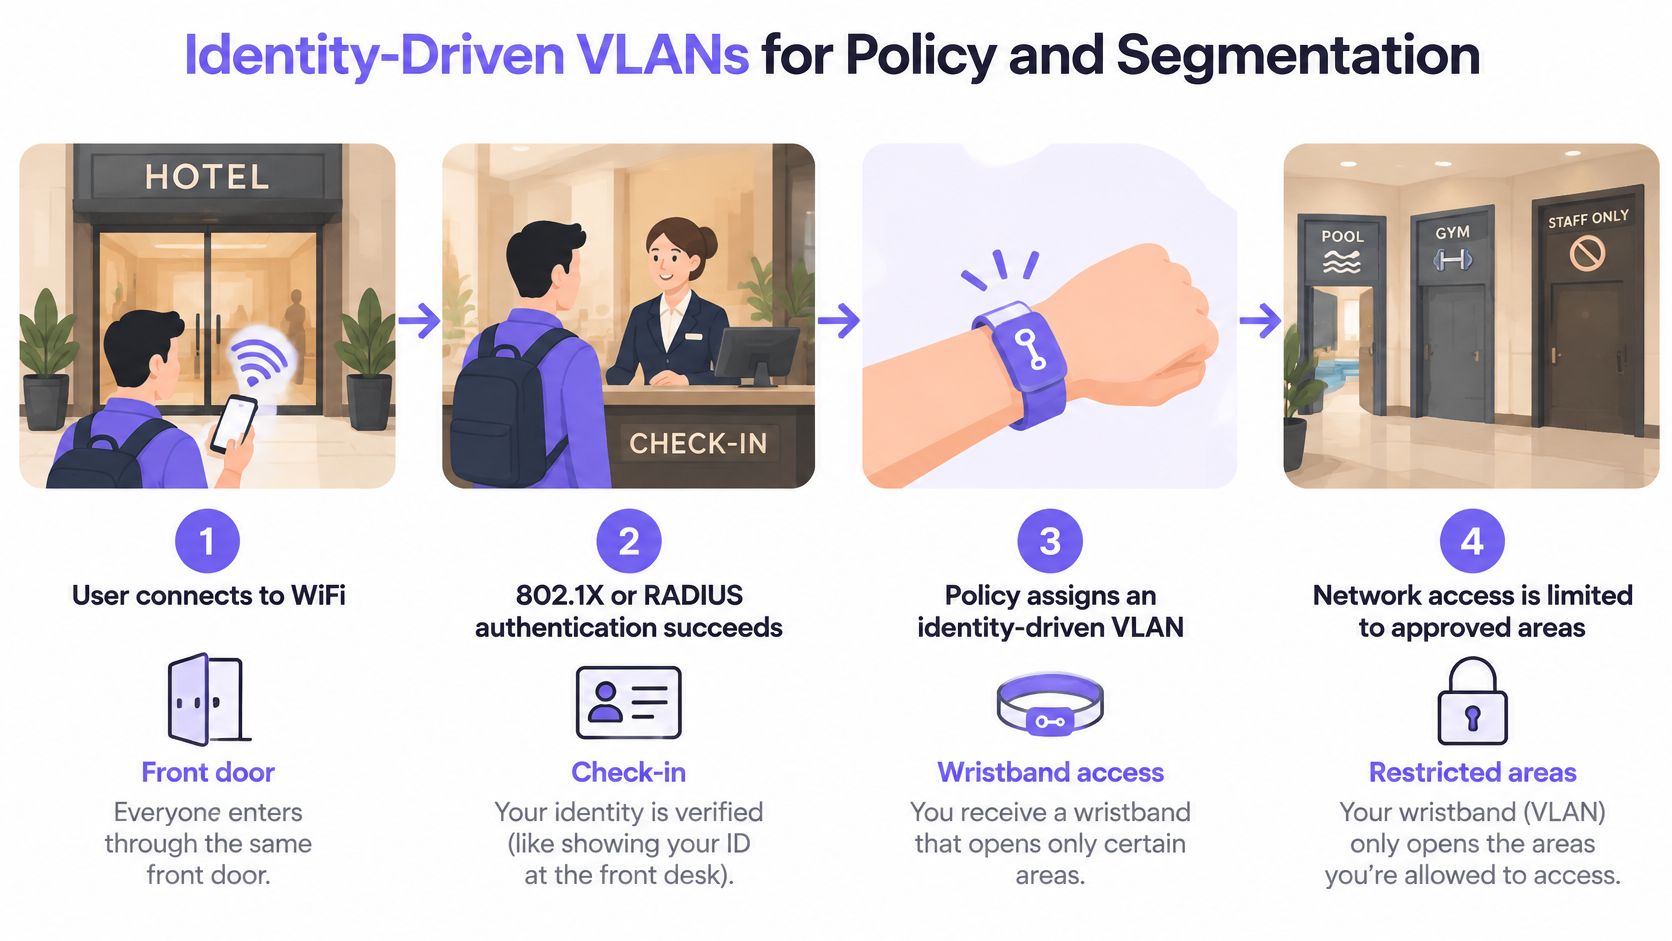
La documentación de RADIUS VLAN de Fortinet describe los atributos de estándar que configurará: Tunnel-Type configurado en VLAN, Tunnel-Medium-Type configurado en 802 y Tunnel-Private-Group-ID que contiene el identificador de la VLAN. Cuando esos atributos regresan, la VLAN asignada por RADIUS tiene prioridad sobre la VLAN local de la WLAN. Si cambia el grupo de la persona, la siguiente autenticación la ubicará en otro lugar. Si revoca la identidad, el acceso posterior se detiene. Mantiene un conjunto reducido de SSID mientras el personal, los invitados, los sistemas de pago, las cámaras, los residentes y el IoT se mantienen separados. Una mirada práctica al diseño de redes WiFi ayuda a decidir qué tan pequeño debe ser ese conjunto de SSID.
| Grupo de identidad | Fuente de identidad | Ejemplo de VLAN | Política |
|---|---|---|---|
| Invitados | Inicio de sesión en el portal o consentimiento | 10 | Solo Internet, sin acceso interno |
| Personal | Certificado de dispositivo mediante MDM | 20 | Aplicaciones internas y recursos compartidos de archivos |
| Habitaciones o dispositivos IoT | Clave por dispositivo | 40 | Subred propia, solo salida a servicios del proveedor |
| Terminales de pago | Certificado o clave por dispositivo | 30 | Segmento aislado bajo el alcance de PCI-DSS |
| Cámaras | Clave por dispositivo | 50 | Solo carga de video, sin ningún otro acceso este-oeste |
Tres comprobaciones antes de confiar en la pulsera
Opción predeterminada segura. Si el atributo falta o no tiene sentido, el cliente debe terminar en una VLAN que no pueda alcanzar prácticamente nada. No hay que "abrir por fallo" hacia la red del personal porque un error omitió un campo.
La ruta, no solo el AP. Cada enlace troncal desde el punto de acceso hasta el switch tiene que transportar todas esas VLAN dinámicas. Una VLAN que existe en RADIUS pero no en el enlace troncal se traduce en un inicio de sesión exitoso seguido de silencio.
El registro. Registre cada Access-Accept junto con la identidad, la VLAN y el sitio. Sin esa línea no se puede probar qué credencial abrió qué puerta.
La política sigue a la persona o al registro del dispositivo, no al punto de acceso al que se hayan conectado.
Medición de la efectividad real de la segmentación
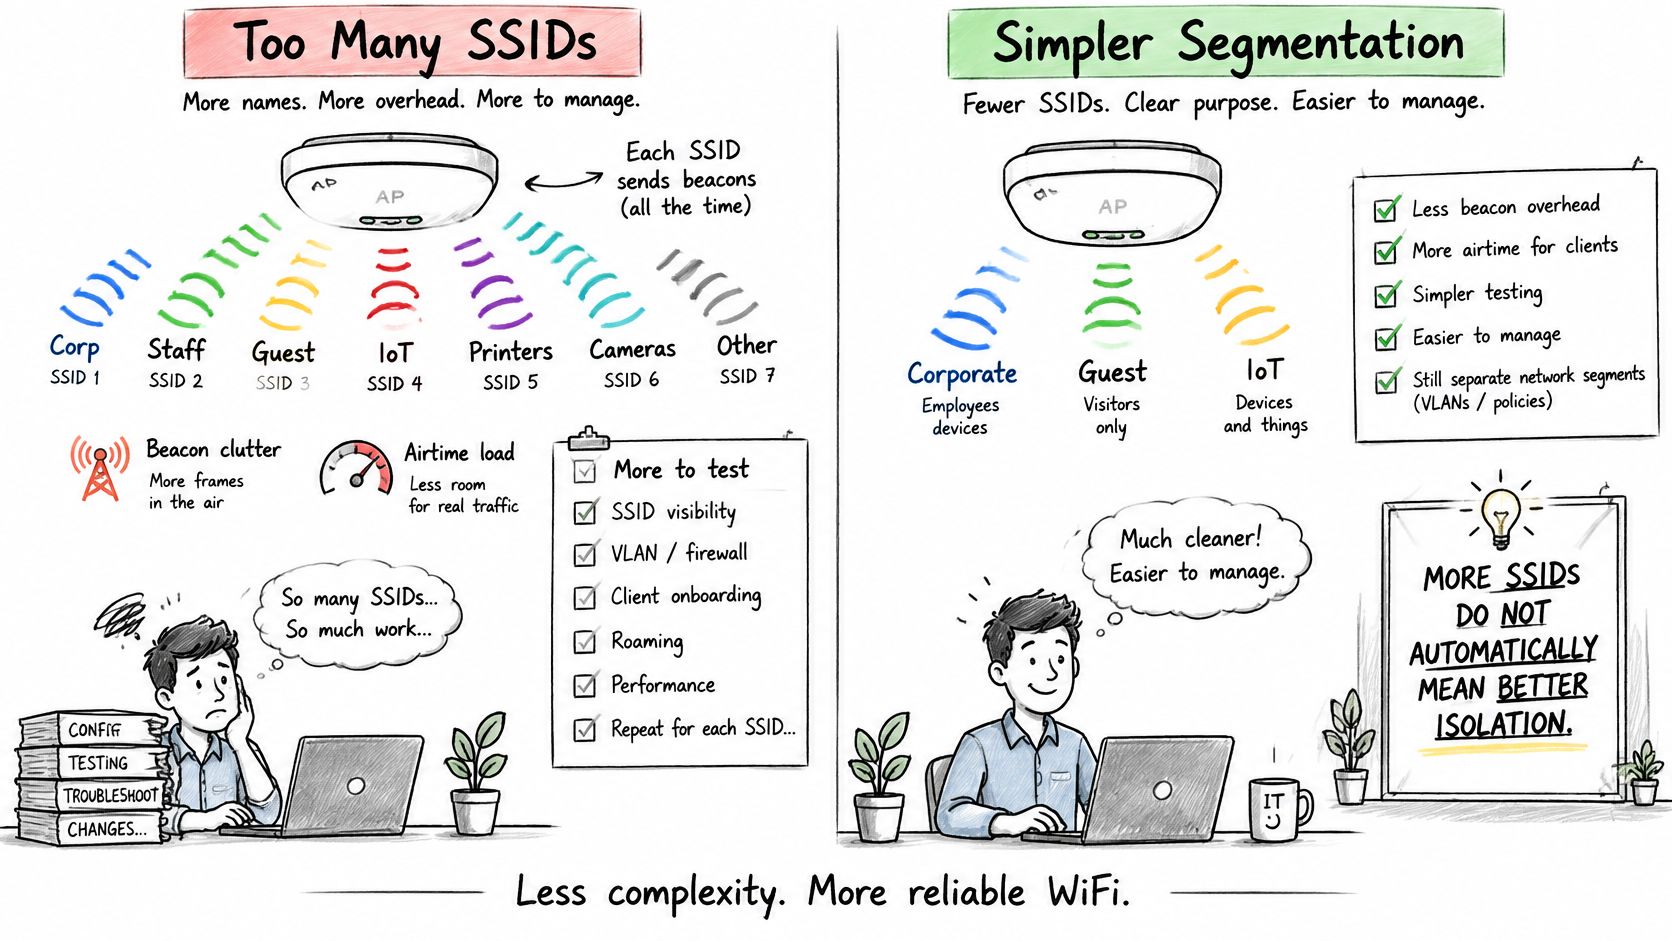
Más SSID no significan un mejor aislamiento. Esa suposición es la razón por la que algunos sitios transmiten una docena de nombres y aun así encuentran una laptop de invitado en la VLAN de las cajas registradoras.
Cada SSID adicional suma carga de trabajo en beacons y tiempo de aire, más configuración, más comportamientos de roaming por probar y más probabilidades de que un sitio se desvíe del estándar. El informe Cisco State of Wireless Report ubica la segmentación de red y la verificación dinámica de identidad entre las medidas centrales para reducir la exposición inalámbrica, y destaca clientes de generaciones mixtas, grandes poblaciones de IoT y necesidades de visibilidad más estrictas en radios y bandas. Una separación insuficiente tiene el fallo opuesto: un dispositivo de invitado infectado puede desplazarse lateralmente hacia cajas registradoras, cámaras, residentes o recursos compartidos del personal.
Un ciclo de vida que puede operar
- Defina segmentos por identidad y riesgo, no por cuántos nombres caben en la lista de WiFi de un teléfono.
- Asigne políticas de forma dinámica a partir del resultado de la autenticación, para que un cambio de grupo no requiera un nuevo SSID.
- Documente cada excepción con un propietario y una fecha de vencimiento. Una excepción sin fecha de finalización se convierte en la nueva red.
- Mida las autenticaciones fallidas, el tráfico este-oeste no autorizado y el tiempo de revocación, y pruebe una ruta de emergencia cada trimestre.
Evalúe el diseño según cuatro resultados: contención, tiempo de revocación, evidencia de auditoría y carga de trabajo operativa. El número de SSID no está en esa lista. El Wi-Fi 7 y el IoT denso hacen que estas medidas sean más urgentes porque las generaciones de clientes se mezclan y el número de dispositivos aumenta, mientras que la visibilidad debe mantenerse constante en todas las bandas.
Desconecte una identidad, confirme que se rechace la siguiente autenticación y verifique que el registro muestre el rechazo. Si no puede hacer eso para una sola cámara, la segmentación aún no es real.
Elección de su configuración de control de acceso WiFi
Elija en función de la situación, no del cifrado más reciente.
- Cafetería o casa con invitados: WPA3-Personal en el lado privado, más un Captive Portal para visitantes.
- Oficina de unos 200 escritorios con laptops administradas: 802.1X con certificados del MDM y un portal de invitados independiente.
- Hotel, bloque residencial o recinto en concesión: claves por dispositivo, con VLAN basadas en la identidad para habitaciones, inquilinos y dispositivos fijos.
- Campus o recinto donde las personas se desplazan: Passpoint o OpenRoaming junto a certificados para dispositivos del personal.
Reducimos esa dispersión a tres SSID: Open para invitados y BYOD, Secure para el personal y usuarios de confianza, y xPSK para cosas, inquilinos y comunidades. Un planificador le permite marcar lo que se conecta hoy y ver dónde se ubica cada grupo a través de esos tres.
Los puntos de acceso que ya están en el techo a menudo deciden cuáles de esos métodos se pueden activar. Verifique el soporte de certificados, clave por dispositivo y CoA antes de prometer un diseño que el hardware no pueda concretar.
- Enumere cada grupo de dispositivos, incluidos los complicados: contratistas, laptops a préstamo, TV de habitaciones.
- Asigne a cada grupo una fuente de identidad y una VLAN, utilizando el mismo mapeo que usa para invitados, personal, IoT, pagos y cámaras.
- Ejecute la prueba de desconexión y verificación en un dispositivo de cada grupo.
- Lea los registros después de una semana. Busque accesos aceptados que no pueda explicar y rechazos que bloqueen el trabajo real.
- Revise el plan con un ingeniero de redes antes de la implementación, especialmente la ruta de falla cuando no se pueda acceder a RADIUS.
El control basado en identidades con revocación por dispositivo es el diseño que escala. Una frase de acceso no puede hacerlo.
Purple Access otorga a los invitados, al personal y a los dispositivos su propia identidad o clave en los puntos de acceso que ya opera, de modo que el control de acceso WiFi no sea una contraseña compartida con un nuevo nombre. Puede ver dónde aterriza cada grupo, revocar un dispositivo sin afectar al resto y mantener la política en RADIUS en lugar de en una lista de SSID más larga. Visite Purple Access para mapear sus sitios y revisar la configuración con un ingeniero de redes.