
Conception d'un réseau WiFi hospitalier : Segmentation et disponibilité
Published
Les conseils les plus répandus concernant le WiFi hospitalier WiFi commencent par des points d'accès plus récents, une couverture accrue et un réseau visiteurs séparé. C'est un mauvais point de départ. Un réseau WiFi hospitalier WiFi devrait commencer par une question plus fondamentale : quels flux de travail cliniques deviennent dangereux en cas de perte de connectivité, et quelles connexions ne doivent jamais être autorisées ?
Considérez le réseau sans fil comme un élément d'un système de sécurité des patients, et non comme un simple confort amélioré pour la salle d'attente. Avant tout achat, rédigez trois documents de travail : une carte des segments, un tableau de basculement clinique et une matrice de tests de recette. Ces livrables permettent aux ingénieurs, aux équipes cliniques et aux services techniques de s'accorder sur ce que le réseau doit faire, ce qu'il doit bloquer et la manière dont ils prouveront son bon fonctionnement.
Table des matières
- Quels utilisateurs et appareils partagent le réseau
- Quels appareils cliniques peuvent dépendre du WiFi seul
- Comment planifier la couverture et la capacité avant l'installation
- Comment valider l'itinérance et les interférences sur site
- Appliquer les limites de confiance et régir les identités
- Comment surveiller et prouver la conformité au fil du temps
- Cartographier vos segments avant d'acheter du matériel
Quels utilisateurs et appareils partagent le réseau
Avant d'acheter des points d'accès, identifiez qui se connecte et ce qui se produit si son trafic atteint le mauvais endroit. Le téléphone d'un visiteur et un moniteur de télémétrie peuvent partager l'infrastructure radio, mais ils ne doivent pas partager la même confiance.
Ce décalage n'est pas nouveau. Une enquête mondiale menée auprès de plus de 100 professionnels de l'IT en santé, publiée en 2016 par Becker's Hospital Review, a révélé que 77 % des hôpitaux utilisaient des réseaux sans fil principalement pour l'accès visiteurs, tandis que 64 % connectaient des dispositifs médicaux via des réseaux sans fil. Il s'agit de constatations historiques et non d'une référence d'adoption actuelle, mais elles mettent en lumière le problème de conception : le service visiteurs et l'infrastructure clinique coexistent.
Classes de trafic, segments et règles d'accès
Utilisez ceci comme une cartographie de politique proposée, et non comme une obligation de créer un SSID séparé pour chaque ligne.
| Classe de trafic | Appareils typiques | Segment | Méthode d'accès | Destinations autorisées |
|---|---|---|---|---|
| Invités et visiteurs | Téléphones et ordinateurs portables personnels | Réseau ouvert, VLAN invités | Portail captif ou Passpoint | Internet uniquement |
| Patients | Téléphones et tablettes personnels | Réseau ouvert, VLAN patients | Portail captif | Internet uniquement |
| Appareils d'entreprise du personnel | Ordinateurs portables et téléphones gérés | Réseau sécurisé, VLAN personnel | Certificat EAP-TLS | Applications cliniques et DSI |
| Appareils personnels des praticiens | Téléphones et tablettes appartenant aux médecins | VLAN AVAM restreint | Enrôlement MDM et authentification par certificat | Application DSI approuvée uniquement |
| Postes de travail et chariots cliniques | Postes de travail et chariots mobiles | VLAN clinique | Certificat ou clé d'appareil individuelle | DSI et systèmes cliniques |
| Dispositifs biomédicaux | Pompes à perfusion, moniteurs, télémétrie | VLAN biomédical | Clé d'appareil individuelle | Serveurs fournisseurs approuvés uniquement |
| Systèmes de bâtiment et IoT | Badges, capteurs, CVC, ascenseurs | VLAN IoT avec politiques spécifiques aux appareils | Clé d'appareil individuelle | Backend désigné uniquement |
| Prestataires et fournisseurs | Ordinateurs portables des ingénieurs | VLAN prestataires | Identifiants temporaires | Systèmes attribués uniquement |
Les destinations autorisées doivent devenir des règles applicables. Remplacez les « serveurs des fournisseurs » par les points de terminaison d'application approuvés et enregistrez séparément les services de support nécessaires tels que la résolution de noms et la synchronisation horaire. Ne transformez pas une exigence d'application étroite en un accès sans restriction au réseau de serveurs.
Les systèmes de gestion technique du bâtiment et les badges de communication nécessitent également des politiques distinctes, même si l'inventaire les regroupe. L'équipe des installations gère le contrôleur d'ascenseur ; les opérations cliniques peuvent gérer le flux de travail des badges. Leurs accès administratifs et les conséquences d'une panne ne sont pas interchangeables.
Règle pratique : Chaque ligne nécessite un propriétaire désigné, un cycle de vie des identifiants et une liste explicite de destinations avant que les ingénieurs ne construisent le segment.
Conservez la capacité de l'équipement dans l'inventaire. L'enregistrement MDM est un prérequis de gestion, non un protocole d'authentification, et les équipements biomédicaux plus anciens peuvent ne pas prendre en charge les certificats. Consignez cette limitation sous forme d'exception attribuée à un responsable, plutôt que de affaiblir la politique pour l'ensemble de la catégorie.
Quels appareils cliniques peuvent dépendre uniquement du WiFi
Envisagez la télémétrie continue des patients. Un moniteur qui reste associé à un point d'accès n'a pas nécessairement transmis ses mesures ou ses alarmes à l'application destinataire. L'assurance clinique doit couvrir l'ensemble du flux de travail, y compris ce que fait le personnel lorsque la visibilité à distance disparaît.
Les recommandations de l'ASHE sur la télémesure médicale sans fil soulignent les limites d'interférence, de sécurité et d'interopérabilité des bandes sans fil non autorisées, et recommandent d'envisager le spectre de télémesure médicale sous licence lorsqu'une surveillance ininterrompue est essentielle. Le spectre sous licence constitue une option de conception, et non un substitut à la validation du système de surveillance.
Classes d'appareils, pertinence de la connectivité et tests de basculement
Ce qui suit est un modèle de planification. L'ingénierie clinique doit confirmer que chaque solution de secours existe, qu'elle est prise en charge par le fabricant et qu'elle est utilisable par le personnel.
| Classe d'appareil | Pertinence du WiFi | Repli en cas de perte de liaison | Test de basculement |
|---|---|---|---|
| Télémétrie patient continue | WiFi uniquement après validation de la couverture chevauchante et de la continuité clinique ; envisagez une télémétrie médicale sous licence lorsque la surveillance ne doit pas s'interrompre | Alarme locale validée et secours filaire lorsque cela est pris en charge ; sinon, processus de surveillance alternatif approuvé | Éteindre un point d'accès dans le service surveillé lors d'un test contrôlé |
| Pompes à perfusion | WiFi avec couverture redondante par points d'accès et comportement déconnecté approuvé | Alarme d'appareil locale validée et vérifications manuelles | Redémarrer un point d'accès et enregistrer le temps de reconnexion |
| Chariots DSI mobiles | WiFi avec itinérance validée | Station d'accueil filaire et processus approuvé en cas d'interruption | Déplacer le chariot sur l'ensemble du parcours du service |
| Badges de communication | SSID séparé par politique ou VLAN avec QdS validée | Combiné filaire ou téléavertisseur | Passer des appels de test pendant le redémarrage d'un point d'accès |
| Appareils des invités | WiFi au mieux (best-effort) | Non requis pour les soins | Non testé pour un usage clinique |
La perte de connectivité réseau d'une pompe et la perte d'administration du traitement sont des modes de défaillance différents. Confirmez quelles fonctions se poursuivent localement, quelles fonctions à distance s'arrêtent et comment le personnel soignant détecte ce changement. Ne partez jamais du principe qu'une alarme locale remplace une surveillance centralisée.
Tester les dépendances, pas seulement les liaisons radio
Le chevauchement de couverture n'est utile que si le point de terminaison peut utiliser le point d'accès restant. Validez l'interopérabilité des équipements, le comportement d'authentification et la capacité de la radio restante en conditions de défaillance.
Intégrez le RADIUS basculement dans la matrice de basculement clinique. Testez les nouvelles authentifications et les réauthentications lorsque le service d'authentification principal ou sa connexion régionale est indisponible ; le maintien de la connexion d'une session existante ne garantit pas le fonctionnement de l'un ou l'autre.
Je rejetterais une conception qui considère le WiFi WiFi 6 ou 7 WiFi comme son argument de sécurité clinique. Les capacités radio plus récentes ne garantissent pas la transmission optimale des alarmes, la continuité des applications ou le comportement de récupération. Effectuez des tests perturbateurs avec des appareils de test ou une simulation approuvée, sous contrôle des modifications cliniques, et jamais en éteignant simplement les infrastructures desservant des soins en direct.
Comment planifier la couverture et la capacité avant l'installation
L'approvisionnement doit suivre une conception qui prend en compte à la fois le bâtiment et les équipements terminaux. Un point d'accès placé pour un ordinateur portable moderne peut ne pas desservir correctement un dispositif médical à faible puissance, même si les résultats de l'analyse de l'ordinateur portable semblent bons.
Elaborez le plan autour des exigences spécifiques aux équipements, et non d'un objectif universel de puissance du signal. Sapez-vous sur la documentation du fabricant et sur les exigences des flux de travail cliniques pour définir un service acceptable, puis intégrez ces exigences dans les critères de recette d'achat.
Créer le dossier de planification
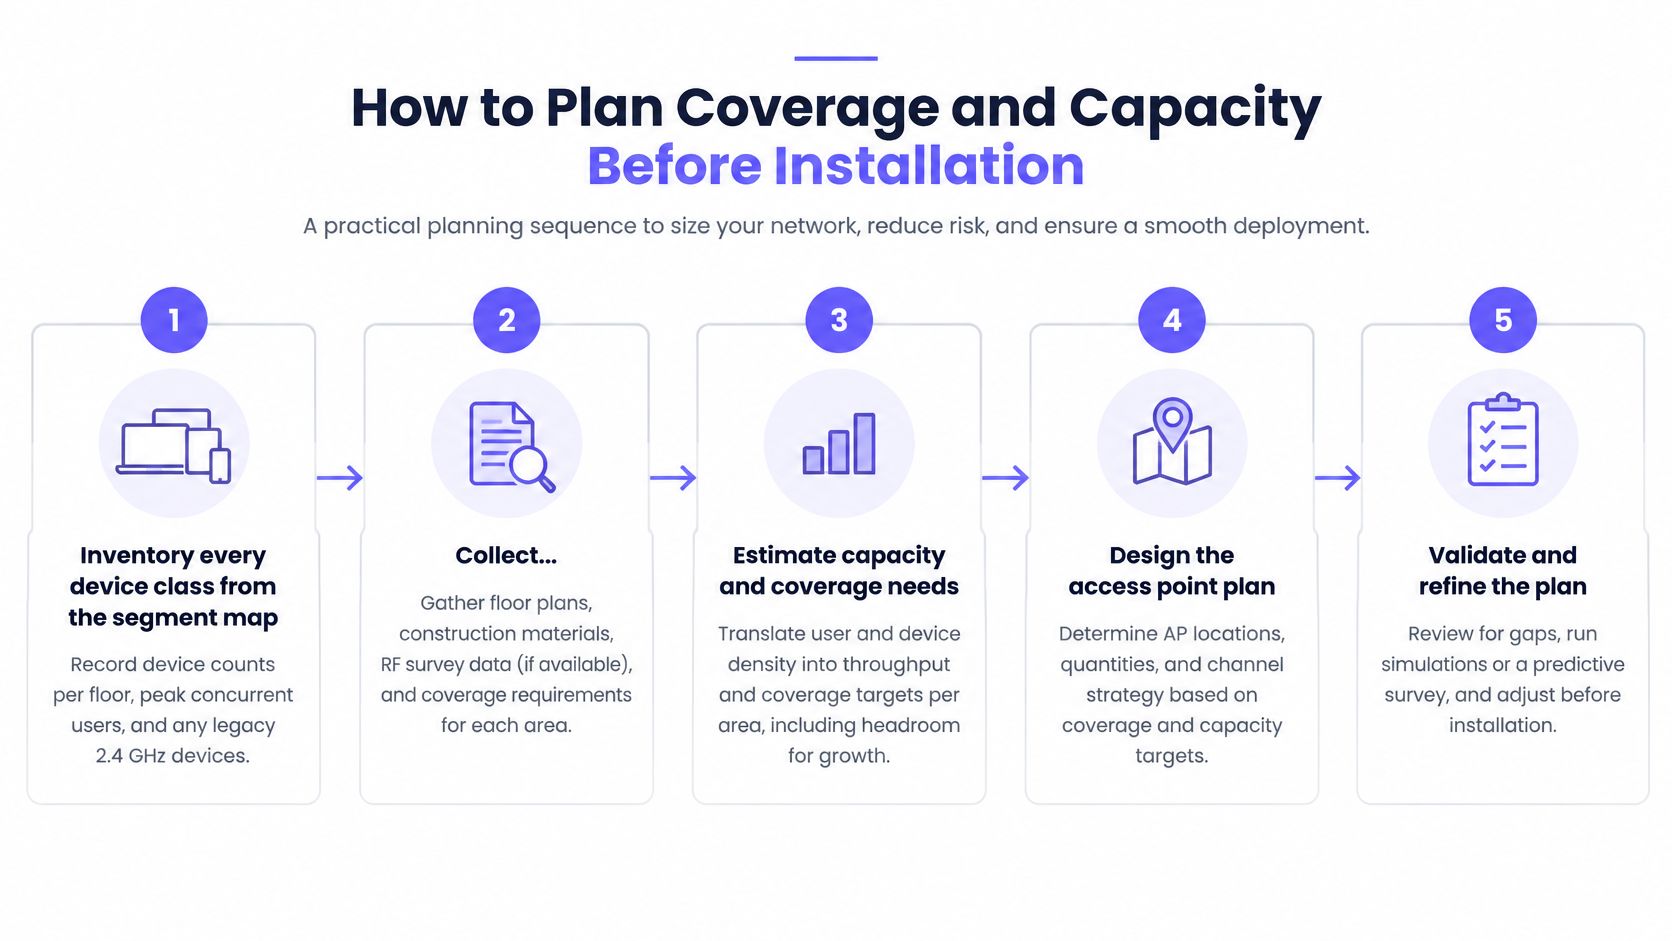
Inventorier chaque classe d'équipements à partir de la carte de segmentation. Recenser les équipements par étage, les pics d'utilisation simultanée, les bandes prises en charge et le matériel hérité fonctionnant en 2,4 GHz, y compris les équipements qui restent sous tension mais transmettent rarement. L'erreur courante consiste à compter les comptes du personnel au lieu des points terminaux actifs et à négliger le matériel déplacé entre les services.
Rassemblez les plans d'étage et étudiez la structure du bâtiment. Repérez les murs en béton, les salles d'imagerie doublées de plomb, les cloisons en verre, les cages d'ascenseur et les locaux d'équipement, en attribuant des hypothèses d'atténuation que les ingénieurs pourront valider sur site. Ne traitez pas tous les murs comme s'ils étaient du même matériau et ne vous fiez pas aux plans d'architecture pour décrire les rénovations ultérieures.
Créer le modèle RF prédictif. Positionnez les points d'accès en fonction des exigences des chambres de patients, des espaces de soins et des voies de circulation, en tenant compte de la capacité d'émission des points terminaux ainsi que de la puissance des points d'accès. Évitez de résoudre chaque zone de faible couverture en augmentant la puissance d'émission, car le point terminal a toujours besoin d'un chemin de retour exploitable.
Modéliser la capacité indépendamment de la couverture. Estimez la demande d'applications simultanées, l'utilisation du temps d'antenne et la charge reportée sur les radios voisines en cas de panne. Une pièce couverte peut tout de même subir des défaillances en raison de la congestion ; ne vous appuyez donc pas sur une carte de couverture rassurante pour prouver que la capacité est suffisante.
Développer le plan de canaux et d'antennes. Contrôlez le chevauchement de canaux adjacents dans les couloirs et les ailes réservées aux patients, et identifiez les zones où des antennes directives ou à panneau pourraient structurer la couverture plus efficacement que des antennes omnidirectionnelles. Ne prescrivez pas de canaux larges partout sans envisager la réutilisation des canaux, la prise en charge par les équipements et l'environnement RF environnant.
Rédiger les seuils de validation ou d'échec avant l'installation. Définissez les niveaux acceptables d'association, d'authentification, de perte de paquets, de latence et de continuité des applications pour chaque trajet et classe d'équipements critiques. Attendre la mise en service pour fixer ces seuils incite les équipes à accepter le niveau de performance livré par le réseau d'origine.
Utilisez le visuel de planification comme support d'atelier, tout en conservant la liste de contrôle d'ingénierie détaillée.
Résoudre rapidement les contraintes d'installation
Les installations doivent confirmer les positions de montage, les parcours de câbles, les dispositions d'alimentation et l'accès pour la maintenance avant que le modèle ne devienne un ordre d'installation. Emplacement techniquement idéal n'est pas utile si les ingénieurs ne peuvent pas intervenir sans perturber une chambre d'isolement ou entrer dans une zone clinique restreinte.
Identifiez également les points de défaillance partagés. Des points d'accès adjacents n'offriront pas une résilience significative si le même commutateur ou la même source d'alimentation en panne les met tous les deux hors service. Documentez les dépendances d'infrastructure que le test de basculement doit exercer.
Un modèle prédictif est une hypothèse de conception. Le dossier de planification validé doit expliquer comment l'établissement hospitalier va la tester.
Le dossier de validation doit inclure le modèle RF, les hypothèses de capacité, les seuils d'acceptation et une liste annotée des espaces nécessitant un traitement particulier. L'ingénierie clinique et la DSI doivent le réviser ensemble, l'équipe des installations devant confirmer la faisabilité de l'installation proposée.
Comment valider l'itinérance et les interférences sur site
N'acceptez pas le déploiement tant que l'audit post-installation ne démontre pas le respect des seuils convenus pour chaque classe d'appareils et itinéraire critiques. Le guide de connectivité des soins de santé Ekahau WiFi décrit une planification prédictive suivie d'une validation sur site de la couverture, de la capacité, des interférences et du roaming. La distinction opérationnelle majeure réside dans le fait que la prédiction propose des performances, tandis que les tests sur le terrain établissent si le système installé les fournit réellement.
Emplacements des tests de recette et éléments à mesurer
| Emplacement du test | Éléments à mesurer | À répéter quand |
|---|---|---|
| Couloirs des services hospitaliers | Temps de transfert, perte de paquets et continuité des sessions d'application | Parcours à pied aux heures de pointe d'occupation |
| Ascenseurs | Continuité de l'itinérance entre les étages | Avec l'ascenseur en fonctionnement normal |
| Services d'imagerie médicale | Interférences co-canal et perte de paquets | Pendant le fonctionnement des scanners |
| Chambres des patients | Couverture, capacité et association des appareils | Avec un trafic biomédical représentatif |
| Zones de stérilisation | Interférences associées au fonctionnement des stérilisateurs à micro-ondes | Pendant le fonctionnement des stérilisateurs |
Utilisez un outil d'analyse RF, un analyseur de spectre si nécessaire, la télémétrie du contrôleur et les journaux des équipements terminaux ou des applications. Un adaptateur d'analyse peut caractériser l'environnement, mais il ne peut pas prouver qu'un badge ou une pompe spécifique fonctionne correctement.
Capturer le transfert et le résultat de l'application
Parcourir les véritables itinéraires de transfert. Suivez les parcours empruntés par le personnel dans la pratique, y compris l'entrée dans les pièces, les virages dans les couloirs et le déplacement entre les étages. Enregistrez le modèle d'équipement terminal, le micrologiciel, l'itinéraire et la direction pour qu'un autre ingénieur puisse reproduire le test.
À chaque transition, enregistrez les délais d'association, la finalisation de l'authentification, la perte de paquets et la continuité de la session applicative. Faites la distinction entre une itinérance radio réussie et une expiration de session applicative : ce qui importe pour les utilisateurs, c'est que l'appel, la mise à jour du dossier ou le flux de surveillance restent actifs.
Mesurez ensuite la latence, la capacité ainsi que les interférences co-canal et de canaux adjacents sur les sites de test. Comparez une mesure effectuée en période calme avec l'occupation maximale et un trafic biomédical représentatif, plutôt que d'extrapoler à partir d'un service vide.
- Équipements en cours de fonctionnement : Répétez les mesures autour des zones d'imagerie et de stérilisation pendant que les équipements fonctionnent normalement, sous réserve des procédures de sécurité locales.
- Interférences observées : Utilisez les mesures pour distinguer les interférences RF d'un blindage, d'une congestion ou d'une défaillance d'application en amont.
- Résultats non conformes : Attribuez un responsable, une action corrective et une obligation de retest au lieu d'intégrer l'échec dans une moyenne à l'échelle du bâtiment.
Ne partez pas du principe que chaque scanner crée des interférences sur le canal WiFi. Établissez la relation par une observation contrôlée, des mesures de spectre et des horodatages - le blindage et la construction de la pièce peuvent également expliquer un service dégradé.
Critère d'acceptation : La validation nécessite des résultats consignés par itinéraire et par classe d'équipement, et non une carte thermique rassurante.
Stockez les mesures réelles aux côtés des limites convenues, des conditions de test et du résultat de l'application. Si un appareil ne réussit qu'avec un pilote, une version de micrologiciel ou une configuration spécifique, enregistrez cette dépendance afin qu'une mise à jour ultérieure déclenche le test de régression approprié.
Appliquer les limites de confiance et régir les identités
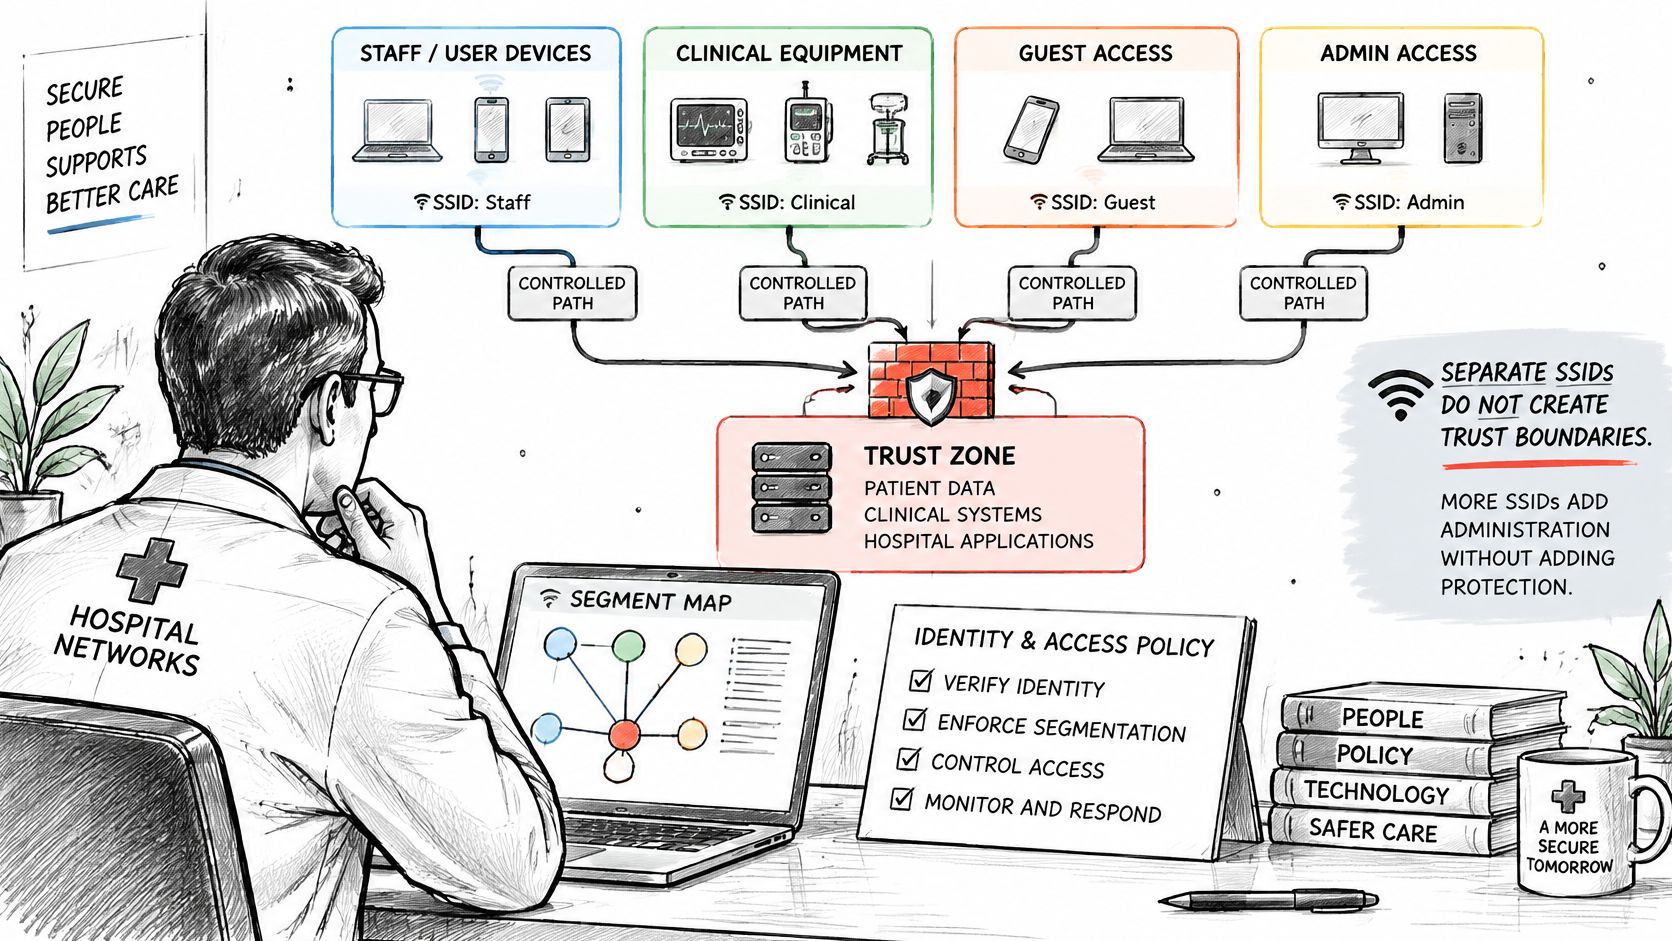
Des SSID séparés ne suffisent pas à eux seuls à créer des périmètres de confiance. Si le pare-feu achemine librement le trafic entre leurs VLAN, l'hôpital a simplement renommé un réseau plat au lieu de le sécuriser.
NHS network segmentation guidance de NHS England recommande de séparer les zones sans fil d'entreprise des accès publics et identifie l'isolation des clients comme un moyen d'éviter les déplacements latéraux. Appliquez ces limites dans la politique de transfert, et pas seulement dans les noms de réseau affichés sur un téléphone.
Rendez la relation entre l'identité et la politique visible pour les personnes qui l'administrent.
Remplacer la confiance partagée par des autorisations explicites
Attribuez à chaque classe de trafic une politique et un segment, puis appliquez des règles d'inter-segmentation avec refus par défaut. Autorisez les destinations et les protocoles requis, y compris les dépendances d'infrastructure documentées, et bloquez les communications client à client inutiles. Séparez l'accès administratif du fonctionnement normal des appareils.
Utilisez des certificats EAP-TLS pour les points de terminaison du personnel géré et un certificat ou une clé unique pris en charge pour les appareils biomédicaux et IoT. Les visiteurs réguliers peuvent utiliser Passpoint sans obtenir de privilèges cliniques. Une méthode d'intégration ne doit jamais déterminer l'autorisation de manière plus large que le rôle approuvé de l'utilisateur.
La mise à jour de l'enquête AHIMA sur la sécurité sans fil dans le secteur de la santé (update%20-%20Retired.pdf) a révélé que 32 % des hôpitaux n'utilisaient pas de technologie pour faire appliquer les politiques BYOD. Traitez cette constatation historique comme un rappel d'appliquer les tests sur les points de terminaison non gérés, et non comme une description des hôpitaux d'aujourd'hui.
Une conception utile de WiFi contrôle d'accès associe l'authentification, l'autorisation et la révocation. Enregistrez qui a délivré chaque identifiant, ce qu'il autorise et quel événement doit le désactiver.
Prouver que les exceptions peuvent être supprimées
Cisco's healthcare wireless report met en évidence les risques de sécurité sans fil qui font de la gouvernance continue des identités une préoccupation opérationnelle. Mettez en place une procédure de révocations qui supprime un appareil ou un prestataire compromis sans avoir à modifier les identifiants dans tout un service hospitalier.
Attribuez à l'accès des prestataires une date d'expiration et un sponsor désigné. Pour les appareils hérités ne pouvant pas respecter la politique d'authentification privilégiée, documentez les restrictions compensatoires, un responsable désigné et une condition de révision. Une exception sans ces champs constitue un accès non géré.
Utilisez la vidéo d'accompagnement comme contexte de support, et non comme preuve de l'efficacité des contrôles de l'hôpital.
Exécuter des tests négatifs et positifs explicites :
- Association non autorisée : Un terminal non approuvé ne doit pas obtenir d'accès de confiance.
- Trafic visiteurs vers réseau clinique : Les tentatives doivent être refusées et générer des preuves exploitables.
- Trafic biomédical vers postes de travail : Les connexions non approuvées doivent échouer sans interrompre la connexion back-end approuvée de l'appareil.
- Identifiants révoqués : Testez à la fois une nouvelle authentification et la gestion d'une session déjà connectée.
- Flux de travail approuvés : Confirmez que les applications autorisées fonctionnent toujours après l'application des restrictions.
La réussite signifie l'application vérifiée des chemins autorisés. Enregistrez l'identité, la politique attribuée, le flux tenté et le résultat observé, y compris le trafic légitime qui doit rester disponible.
Comment surveiller et prouver la conformité au fil du temps
Surveiller doit indiquer aux opérateurs si le service clinique reste utilisable et si l'accès correspond toujours à la politique. Un point d'accès affichant un état de santé correct ne prouve ni l'un ni l'autre.
Associez chaque segment aux obligations applicables avec les équipes de confidentialité, de sécurité et d'ingénierie clinique de l'hôpital. Ne partez pas du principe qu'une étiquette VLAN garantit la conformité ou que chaque juridiction impose les mêmes exigences de journalisation.
Attribuer un responsable à chaque contrôle
| Domaine de contrôle | Signal ou preuve spécifique | Responsable désigné |
|---|---|---|
| Confidentialité des visiteurs et des patients | Données du portail collectées, autorisations d'accès et paramètres de conservation | Responsable de la confidentialité |
| Accès médical et du personnel | Enregistrements d'authentification, modifications de rôles et attributions de politiques | Équipe Gestion des identités |
| Exigences biomédicales | Configuration approuvée et connectivité prise en charge par le fabricant | Génie biomédical |
| Trafic non autorisé | Flux refusés et tentatives hors des listes d'autorisations de destination | Opérations de sécurité |
| Qualité du service clinique | Disponibilité des applications, latence et transactions échouées | Responsable des applications cliniques |
Configurez des alertes en cas de connexion d'un appareil inconnu à un segment clinique ou biomédical, d'échecs d'authentification inhabituels ou de tentatives d'accès en dehors de la liste des destinations approuvées. Acheminez les alertes vers une personne capable de faire la différence entre une erreur de configuration et un incident, et d'initier la réponse appropriée.
Utilisez la mesure d'utilisation de la bande passante aux côtés de la télémétrie des applications pour analyser la congestion. Le débit global ne permet pas à lui seul de déterminer si une transaction clinique a été interrompue alors que les téléchargements des invités se sont poursuivis normalement.
Conserver des preuves exploitables en cas d'incident
Définissez un calendrier fixe d'examen des journaux et enregistrez le vérificateur, les constatations et les actions de suivi. Restreignez l'accès aux journaux et convenez de leur conservation avec les responsables de la confidentialité et de la sécurité, car les enregistrements de connexion peuvent contenir des informations d'identification sensibles.
Attribuez à chaque service un objectif de reprise clinique approuvé par son responsable clinique. Précisez quand un service dégradé déclenche le flux de travail de secours, qui le déclare et comment le personnel apprend que le fonctionnement normal a repris.
- Cohérence des politiques : Comparez les règles prévues avec les configurations déployées sur l'ensemble des sites et des points d'accès existants.
- Déclencheurs de modification : Revalidez après toute modification pertinente concernant le firmware, l'application, le bâtiment ou les appareils.
- Dossier de preuves : Conservez ensemble les résultats de recette, les enregistrements de basculement, les exceptions et les décisions de révision des journaux.
Un auditeur ou un intervenant en cas d'incident doit être en mesure d'établir ce qui a été testé, sous quelle configuration, à quel moment le test a été réussi et qui a accepté le risque résiduel. Conservez les preuves liées aux versions de configuration au lieu de les disperser dans des captures d'écran et des dossiers personnels.
Cartographier vos segments avant d'acheter du matériel
Concevez et validez la cartographie des segments avant de commander les points d'accès. Associez l'ingénierie clinique, la DSI, l'équipe des installations et les opérations cliniques à cette révision, et résolvez les désaccords d'attribution pendant qu'ils ne sont que des annotations dans un document plutôt que des exceptions d'accès en environnement réel.
Pour chaque classe, déterminez si elle nécessite un SSID distinct, une attribution VLAN, une politique spécifique à l'appareil ou un identifiant unique. Il s'agit de choix de conception différents. Un plan de segmentation du réseau IoT doit séparer les appareils en fonction des communications requises et des conséquences d'une défaillance, et non en fonction de la simple étiquette de l'équipement.
Conditionner l'achat à une preuve de validation
Associez des seuils de couverture et d'application à chaque ligne clinique, ainsi que sa solution de repli et son test d'acceptation. Incluez les contraintes d'installation et les dépendances d'infrastructure afin que la décision d'achat reflète l'ensemble du système, et pas seulement les spécifications radio.
Notre planificateur d'accès Purple vous permet de cocher les éléments qui se connectent aujourd'hui et de voir où chaque groupe se situe sur trois SSID : Ouvert pour les invités et le BYOD, Sécurisé pour le personnel et les utilisateurs de confiance, et xPSK pour les objets, les locataires et les communautés. Utilisez cet exercice de groupement pour simplifier la conception de l'accès sans confondre la consolidation du SSID avec la validation clinique.
Avant approbation, exigez un accord sur la portée de l'étude, les points de terminaison de test et les preuves nécessaires à la validation. Réservez le travail de validation sur site dans le plan de projet plutôt que de le laisser sous forme de dépense optionnelle après l'installation.
Cette semaine, entreprenez ces actions :
- Annotez le plan au sol : Énumérez les classes d'appareils et les parcours cliniques qu'elles utilisent.
- Attribuez les responsabilités : Désignez un responsable pour chaque classe, y compris pour les exceptions relatives aux prestataires et aux anciens appareils.
- Planifiez la validation : Programmez l'audit sur site et obtenez un accord sur la matrice de recette avant tout achat.
La décision d'achat doit découler d'une conception verifiable. Elle ne doit pas en définir une.
Purple Access propose des réseaux Open, Secure et xPSK basés sur l'identité, avec Cloud RADIUS attribuant les appareils par identité au réseau approprié et VLAN. Visitez Purple Access pour utiliser le planificateur afin de cartographier les groupes de connexion de votre hôpital, puis intégrez cette carte à votre examen d'ingénierie clinique aux côtés de votre tableau de basculement et de vos tests de recette.


