Le contrôle d'accès WiFi expliqué : Méthodes et politiques
Published
Si un long mot de passe WiFi suffit, pourquoi une seule phrase secrète divulguée peut-elle encore ouvrir l'accès à chaque caisse, caméra et ordinateur portable invité sur le site ? Les équipes traitent le chiffrement comme la seule tâche à accomplir. Le chiffrement masque le trafic sur les ondes. Il ne décide pas qui peut se connecter, ce que chacun peut atteindre, ni comment vous retirez cette autorisation. Le contrôle d'accès WiFi constitue cette seconde tâche, et le mot de passe partagé en est généralement le maillon le plus faible.
Table des matières
- Ce que le contrôle d'accès WiFi décide réellement
- Aperçu comparatif des méthodes de contrôle d'accès WiFi
- Comment WPA2 et WPA3 définissent le niveau d'encadrement du chiffrement
- Comment 802.1X et EAP-TLS lient l'accès à l'identité
- Comparaison entre Captive Portals, clés par équipement et Passpoint
- VLANs pilotés par l'identité pour les politiques et la segmentation
- Mesurer si la segmentation fonctionne réellement
- Choisir votre configuration de contrôle d'accès WiFi
Ce que le contrôle d'accès WiFi décide réellement
Lorsque quelqu'un se connecte à votre WiFi, que vérifie-t-on, et par qui ? Beaucoup s'imaginent une simple fenêtre de mot de passe. Un bâtiment offre une analogie bien plus concrète.
Le chiffrement est le couloir verrouillé. Il protège la confidentialité des conversations face à quiconque se trouve dans le couloir. Le contrôle d'accès est la politique d'entrée. Il décide qui reçoit une clé, à quels étages il peut accéder et quand cette clé cesse de fonctionner. Une salle de sport applique le même principe avec des options d'accès par QR code et code PIN : la serrure n'est pas la règle qui définit quel membre peut entrer et pour combien de temps.
Chaque réseau prend trois décisions.
L'authentification vérifie qui ou quoi a le droit de se connecter. Une personne, un ordinateur portable, un terminal de paiement ou une caméra doit prouver sa légitimité.
L'autorisation définit les ressources auxquelles cette connexion peut accéder. Les applications du personnel, l'accès internet seul et un sous-réseau dédié aux caméras constituent des accès distincts.
La révocation définit la durée de validité de l'autorisation. Les limites de session, les identifiants expirés et une clé désactivable pour un seul appareil entrent dans cette catégorie.
Une clé partagée ne répond qu'à la première question, et elle y répond pour tout le monde en même temps.
Dans un même bâtiment, les invités, le personnel, les terminaux de paiement, les caméras, les équipements des chambres et les prestataires externes ont tous des besoins différents. Quiconque connaît la phrase secrète est « autorisé ». Vous ne pouvez pas placer la caisse à un autre étage, et vous ne pouvez pas révoquer l'accès d'un seul prestataire sans modifier le mot de passe de tout le site. Les méthodes qui suivent partent de l'identité, et non d'une simple accumulation de noms de réseaux.
Aperçu comparatif des méthodes de contrôle d'accès WiFi
WPA3-Personal pour les petits sites, 802.1X avec certificats pour les entreprises, clés par équipement pour l'IoT et les sites multi-locataires, Captive Portals pour l'accès invité, et Passpoint pour les utilisateurs en itinérance.
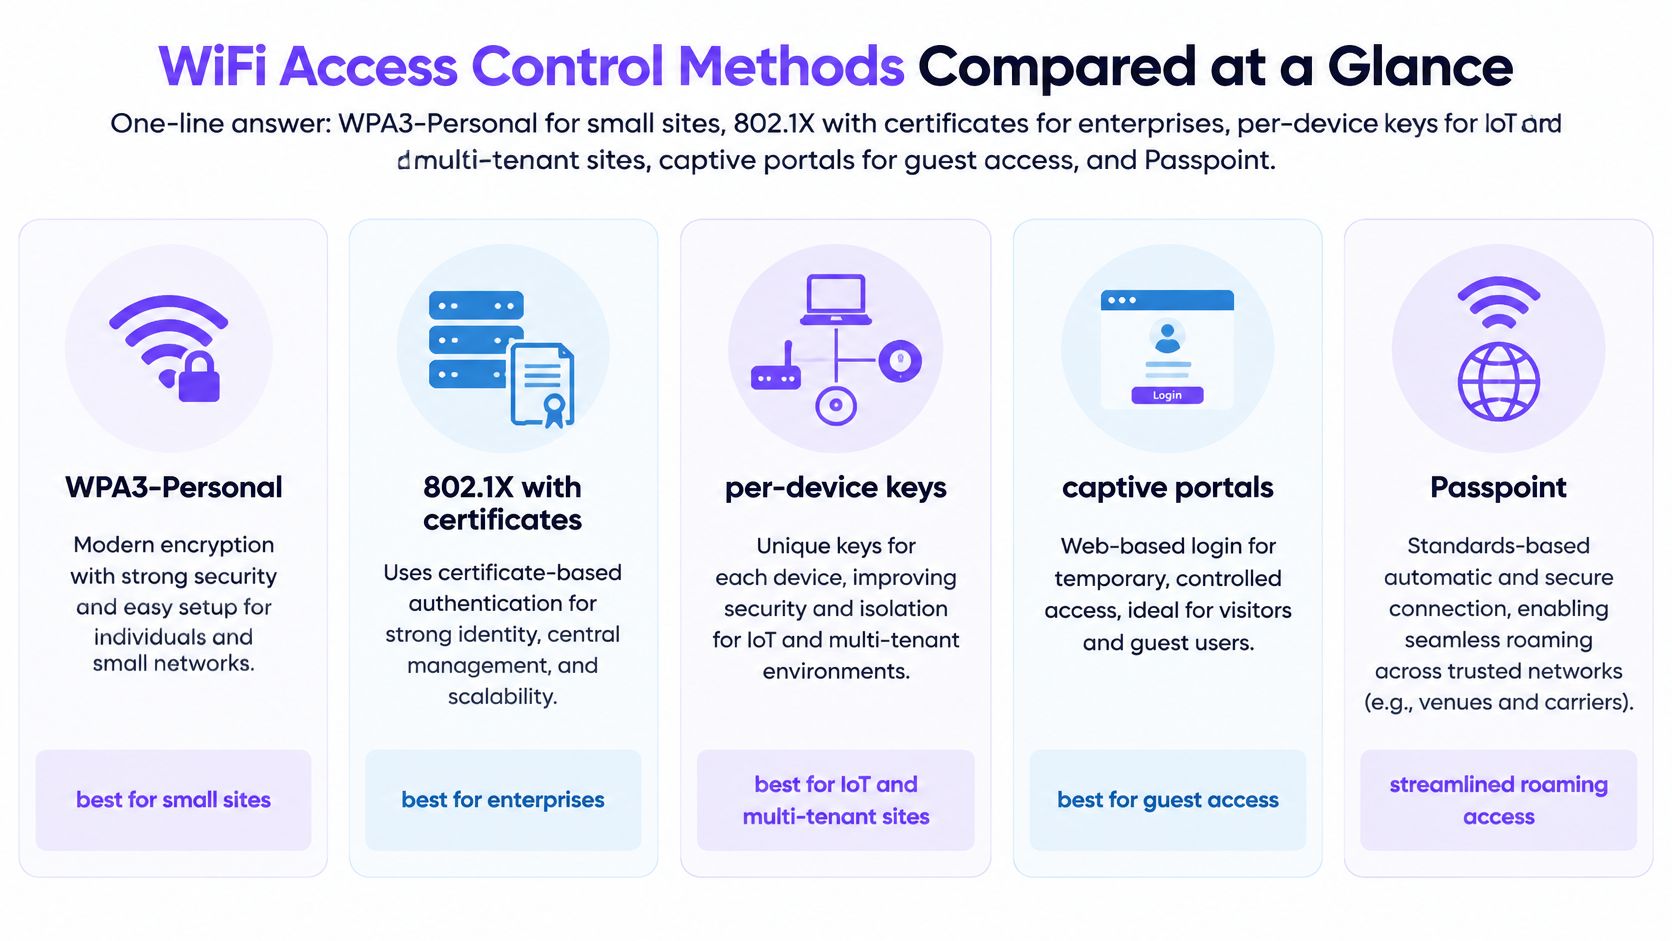
| Méthode | Éléments vérifiés | Niveau de sécurité typique | Cas d'usage idéal | Procédure de révocation |
|---|---|---|---|---|
| WPA2-Personal | Mot de passe partagé | Modéré | Domiciles et petits bureaux | Changer le mot de passe pour tout le monde |
| WPA3-Personal | Mot de passe via échange SAE | Fort contre le devinage de mot de passe | Domiciles modernes et petits bureaux | Changer le mot de passe pour tout le monde |
| WPA2/WPA3-Enterprise avec 802.1X | Certificat ou identifiants utilisateur/équipement via RADIUS | Élevé | Entreprises et campus | Révoquer une seule identité ou un seul certificat |
| xPSK ou clés par équipement | Clé unique par équipement, utilisateur ou occupant | Élevé pour l'IoT et les sites partagés | Hôtels, résidences, concessions et flottes IoT | Révoquer une clé sans impacter les autres |
| Captive portal | Connexion via SSO, réseaux sociaux ou code à usage unique par SMS, avec consentement | Modéré ; identifie les utilisateurs mais ne sécurise pas chaque liaison | Invités et intégration BYOD | Expirer la session ou l'identifiant |
| Passpoint et OpenRoaming | Identifiants d'itinérance | Élevé, sans aucun portail requis | Etablissements accueillant du public et utilisateurs en itinérance | Révoquer l'identifiant auprès du fournisseur d'identité |
Considérez ces évaluations comme typiques, non garanties
Ces niveaux décrivent un déploiement rigoureux, et non tous les cas particuliers. Une configuration d'entreprise négligée, avec des méthodes EAP faibles laissées actives et aucun processus de révocation, peut être plus vulnérable qu'un système de clés par équipement bien géré à l'étage d'un hôtel. Le chiffrement du signal radio n'est pas le contrôle qui vous sauvera à 2 heures du matin.
La vitesse de révocation détermine généralement le choix plus que le type de chiffrement. Si la perte d'un téléphone nécessite de réimprimer une phrase de passe pour tout un bureau, la méthode n'est pas adaptée à un bâtiment partagé. Faites correspondre la ligne à la situation lorsque vous choisissez une architecture à la fin.
Comment WPA2 et WPA3 définissent le niveau de chiffrement de base
Un mot de passe WiFi peut protéger la liaison radio tout en restant un moyen faible de contrôler les accès. WEP date de 1997. Les faiblesses de sa conception ont conduit au WPA en 2003, suivi du WPA2 en 2004, aligné sur la norme IEEE 802.11i et utilisant AES plutôt que l'approche plus faible du WEP, comme le rappelle le référentiel technologique du Department of Veterans Affairs.
WPA2 et WPA3 définissent le niveau de base du chiffrement, mais le mot de passe conserve toute son importance. WPA3-Personal utilise SAE, qui résiste aux attaques par devinette de mot de passe hors ligne. WPA3 Enterprise offre également une option de sécurité plus renforcée pour les environnements sensibles.
Le mode de transition permet aux équipements WPA2 et WPA3 d'utiliser le même réseau. Cette passerelle facilite la gestion lorsqu'un site dispose d'un parc d'équipements mixte, mais elle laisse les appareils WPA2 utiliser l'option la moins sécurisée. Le label plus récent d'un réseau ne protège pas un client plus ancien qui se connecte toujours en WPA2.
Vérifiez chaque site avant de changer de mode :
- Mode de sécurité : vérifiez si chaque SSID utilise WPA2 ou WPA3, et s'il s'agit d'une version personnelle ou enterprise.
- Réseaux obsolètes : vérifiez que le WEP et les réseaux ouverts sans portail ne sont plus utilisés.
- Compatibilité des clients : vérifiez que les téléphones, les caisses et les caméras prennent en charge WPA3 avant de l'imposer.
Le chiffrement protège le trafic à travers les ondes. Le contrôle d'accès détermine quelle personne ou quel appareil est autorisé à se connecter. Un mot de passe partagé floute cette distinction : le modifier peut affecter toutes les personnes qui le connaissent, tandis qu'un chiffrement plus fort ne peut pas, à lui seul, identifier chaque utilisateur.
Comment 802.1X et EAP-TLS lient l'accès à l'identité
Pensez à un badge de bureau. Le point d'accès est la porte. Le serveur RADIUS est le poste de sécurité. L'annuaire, ou l'autorité de certification, est la liste du personnel.
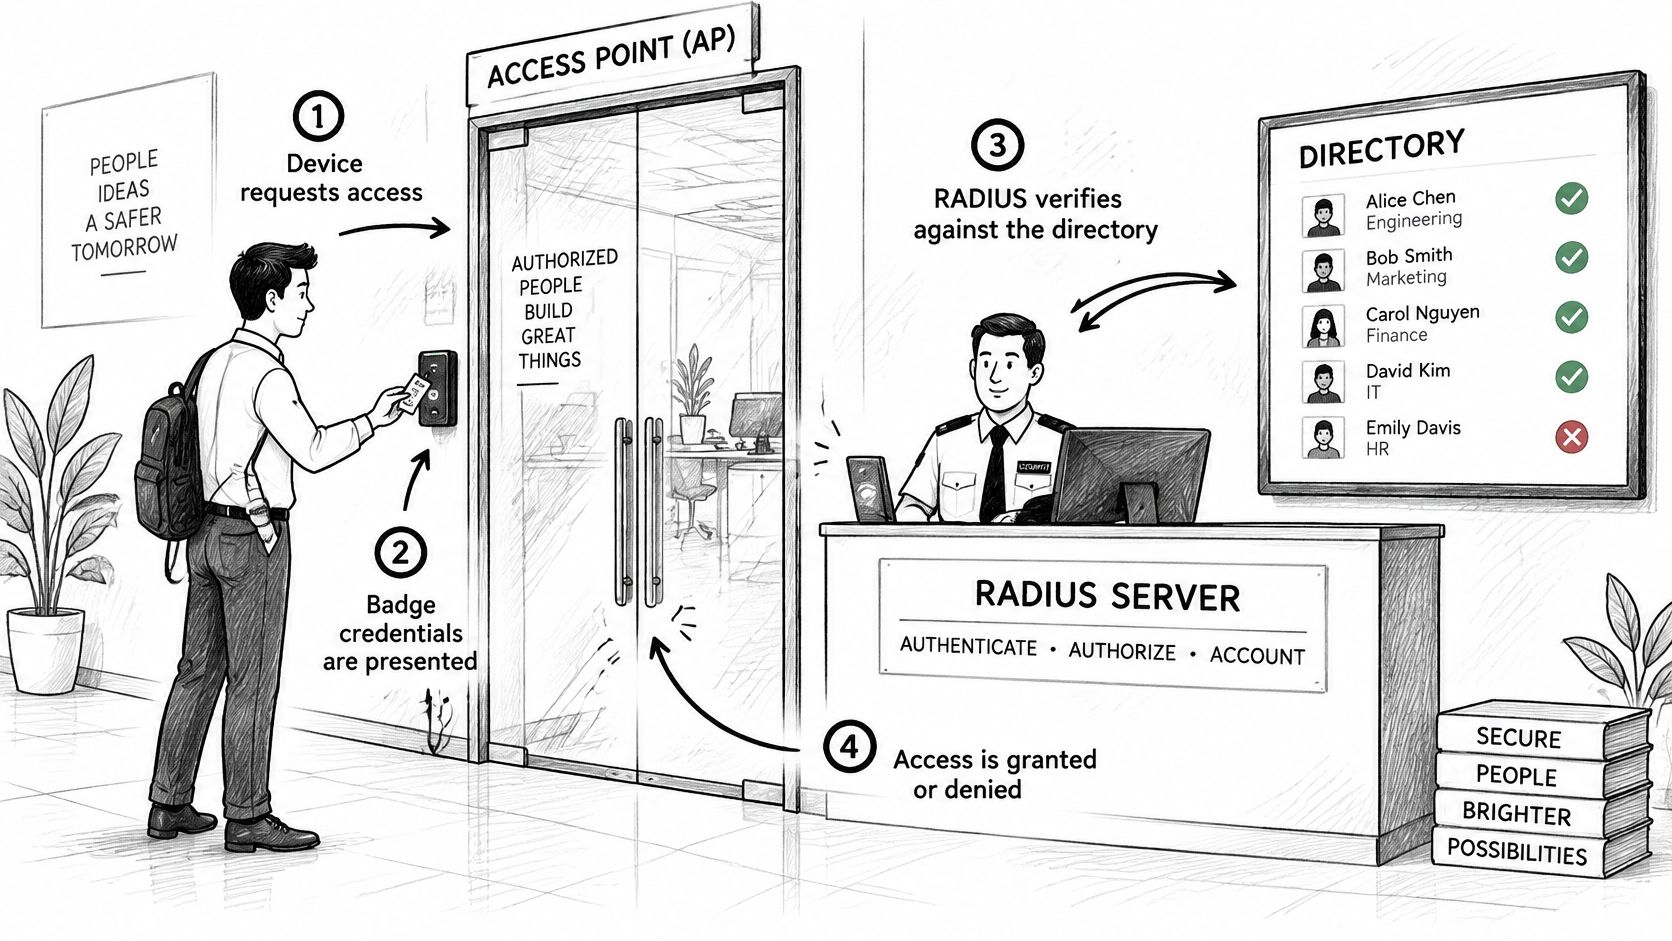
Les quatre étapes d'accès
- L'équipement s'associe et présente une identité, généralement un certificat ou un nom d'utilisateur.
- Le point d'accès ne décide pas. Il transmet la demande au serveur RADIUS.
- Le serveur vérifie cet identifiant auprès de l'annuaire ou de l'autorité de certification.
- RADIUS renvoie Accept ou Reject, ainsi que des attributs qui définissent la session, tels qu'un VLAN ou un rôle.
EAP-TLS est la méthode qui rend le badge très difficile à copier. Les recommandations EAP du NIST considèrent TLS comme le tunnel de protection pour l'EAP basé sur des tunnels et précisent que l'authentification mutuelle EAP-TLS exige des certificats homologues. Le client prouve qu'il détient un certificat valide et contrôle également le serveur d'authentification. Une méthode basée sur un mot de passe demande seulement à l'utilisateur de connaître un secret. Un certificat peut être délivré par votre MDM, avoir une durée de vie courte, être renouvelé ou être révoqué pour un seul ordinateur portable perdu. Associez ce certificat à un groupe d'annuaire afin que le serveur RADIUS puisse retourner la politique correspondante. Tous les autres utilisateurs restent connectés.
Lorsque les clients le permettent, désactivez PEAP-MSCHAPv2, CHAP et PAP. Les recommandations actuelles pour les WLAN d'entreprise s'orientent vers EAP-TLS avec AES-256-GCM et des courbes elliptiques modernes ou des paramètres RSA suffisamment grands. Une comparaison entre EAP-TLS et PEAP mérite d'être consultée avant de conserver l'ancienne méthode "au cas où".
Le piège qui bloque tout le bureau
L'échec le plus courant est une chaîne de confiance qui n'a jamais atteint les équipements. Toutes les connexions échouent en même temps, et le support technique entend "Le WiFi ne fonctionne pas" au lieu de "Le certificat n'est pas approuvé". Déployez la chaîne avec le même MDM que celui qui émet les certificats, et testez un ordinateur portable réinitialisé avant de supprimer les mots de passe.
Définissez la procédure en cas de panne avant le déploiement. Si RADIUS ou l'autorité de certification est inaccessible, les sessions existantes restent-elles actives, les nouveaux équipements basculent-ils sur un réseau d'intégration restreint, et combien de temps les identifiants en cache restent-ils valides ? Testez chaque scénario. Un système de contrôle d'accès qui se bloque en position fermée sans plan d'urgence videra le bâtiment dès le premier micro-incident réseau.
Une rapide présentation de l'échange illustre concrètement l'analogie du bureau et de la porte :
Comparaison entre Captive Portals, clés par appareil et Passpoint
Un visiteur dans un hôtel ou un café ne va pas installer de certificat. Un Captive Portal lui permet de se connecter via un identifiant social, du SSO ou un code à usage unique envoyé par SMS, tout en enregistrant le consentement pour respecter la réglementation sur la confidentialité comme le GDPR et le CCPA. Vous savez qui s'est connecté. Vous ne donnez pas à ce téléphone une clé par liaison forte. Le réseau ouvert a toujours besoin d'une session courte et d'un VLAN qui ne peut pas accéder aux caisses ou aux caméras. Lorsque la visite prend fin, le login expire.
Une clé, un appareil
Les clés par appareil (xPSK, ainsi que les appellations fournisseurs iPSK, DPSK, MPSK ou PPSK) attribuent à chaque appareil, utilisateur ou occupant son propre secret. Les téléviseurs de chambre, thermostats, caisses, routeurs d'occupants et caméras s'inscrivent dans ce schéma car personne ne saisira un mot de passe dessus chaque semaine. Révoquez une clé et les autres continuent de fonctionner. Sur les points d'accès qui le prennent en charge, le RADIUS Change of Authorization peut également mettre fin à la session en cours au lieu d'attendre que l'appareil passe en itinérance. C'est toute la différence entre "nous changerons le WiFi ce soir" et "cette caméra est hors du réseau dès maintenant".
Passpoint et OpenRoaming permettent d'éviter le portail pour les personnes qui disposent déjà d'une identité d'itinérance. Le téléphone s'authentifie à l'aide des identifiants d'un fournisseur d'identités, ce qui convient parfaitement aux aéroports, aux campus et aux sites où la même personne se déplace sur plusieurs lieux. Le mode de défaillance réside dans la confiance : si le fournisseur d'identités ou la relation d'itinérance est indisponible, il n'y a pas de mot de passe local de secours. Anticipez et communiquez ce comportement en cas de panne avant de retirer le portail. Hotspot 2.0 est le nom côté client que vous verrez dans les paramètres de l'appareil.
Pourquoi l'adresse MAC ne sauvera pas votre politique de sécurité
Les adresses MAC aléatoires rendent les listes de matériel peu fiables. La couverture par Help Net Security des conclusions de la Wireless Broadband Alliance indique que les adresses MAC aléatoires compliquent la gestion du réseau et la détection des menaces, alors que les équipes doivent toujours distinguer les invités, les terminaux gérés et les appareils opérationnels. L'adresse pouvant changer entre les sessions, une liste d'autorisations basée sur la MAC d'hier ratera le téléphone d'aujourd'hui. Une identité durable doit reposer sur un certificat, un identifiant fédéré, la posture de gestion des appareils ou une clé par appareil.
Évaluez les trois options selon les quatre mêmes critères : la rapidité de révocation, le niveau d'exposition de la méthode, la gestion de l'itinérance et l'identification dans les journaux d'une personne ou d'une simple adresse radio. La confidentialité et le contrôle coexistent lorsque la politique repose sur un identifiant. Ils s'opposent lorsque la politique repose sur l'adresse MAC.
VLAN basés sur l'identité pour les politiques et la segmentation
Une seule porte d'entrée, plusieurs bracelets. Une fois le client enregistré, le bracelet ouvre la piscine, mais pas la salle des machines. Une fois l'authentification 802.1X ou une autre authentification RADIUS réussie, le point d'accès peut placer ce client dans un VLAN nommé dans l'Access-Accept, outrepassant le VLAN par défaut du SSID.
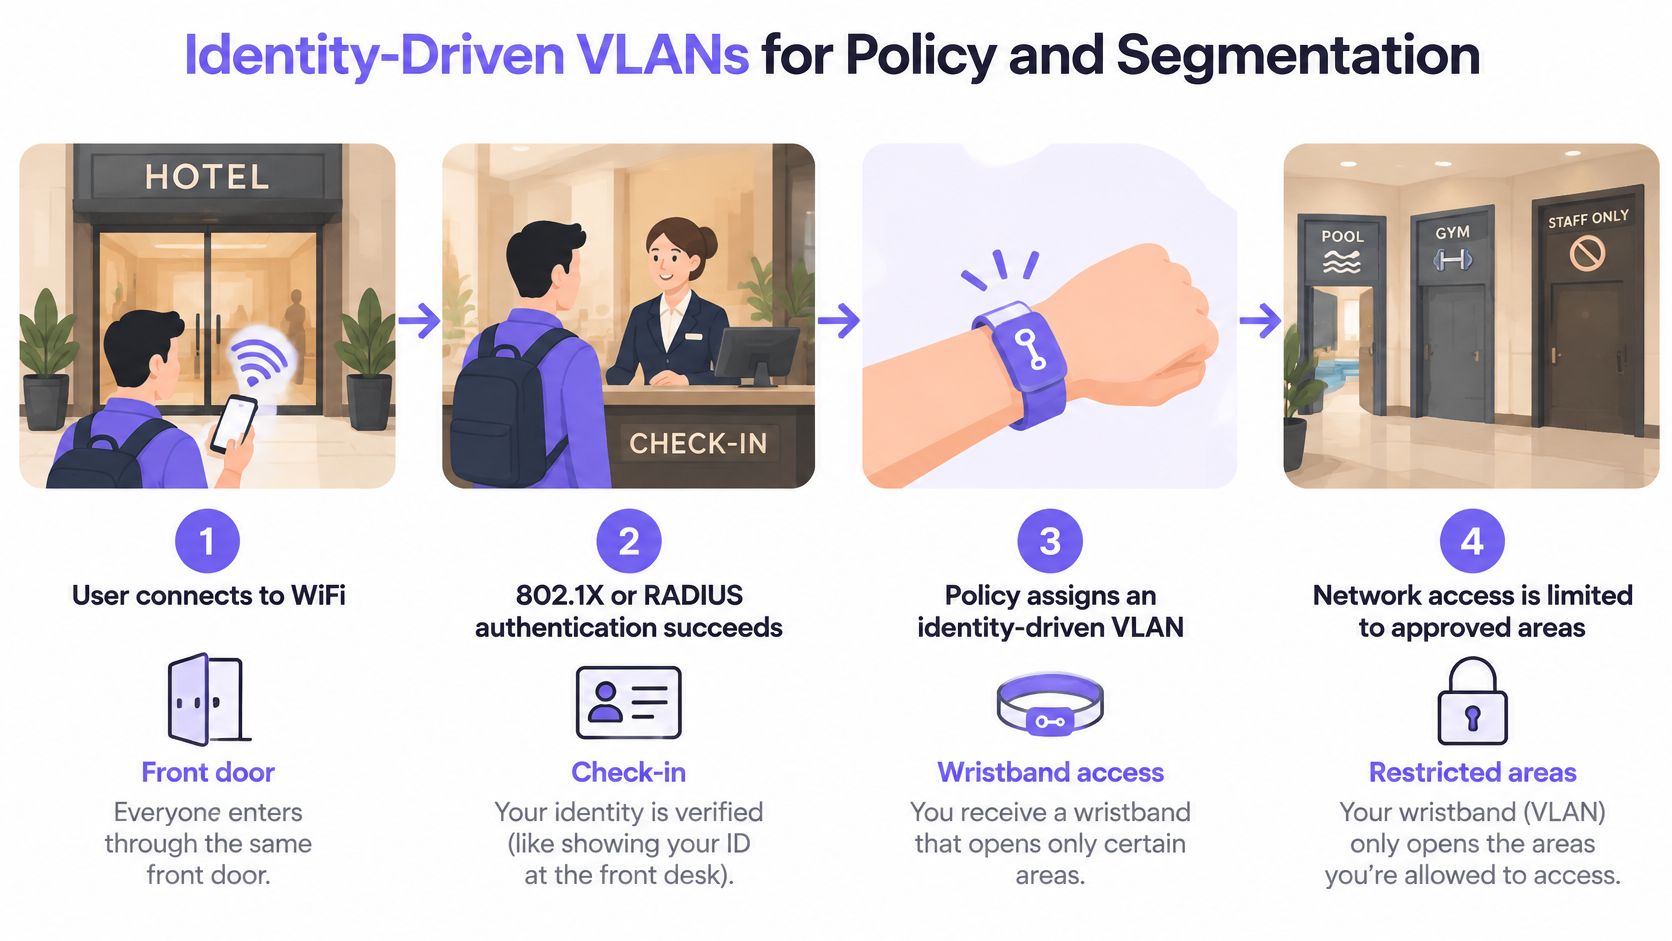
La documentation RADIUS VLAN de Fortinet décrit les attributs standards que vous configurerez : Tunnel-Type défini sur VLAN, Tunnel-Medium-Type défini sur 802, et Tunnel-Private-Group-ID transportant l'identifiant VLAN. Lorsque ces attributs sont renvoyés, le VLAN attribué par RADIUS prévaut sur le VLAN local du WLAN. Modifiez le groupe de la personne, et la prochaine authentification la redirigera ailleurs. Révroquez l'identité, et le nouvel accès s'arrête. Vous conservez un ensemble réduit d'SSID tout en maintenant le personnel, les invités, les systèmes de paiement, les caméras, les résidents et l'IoT séparés. Un aperçu pratique de la conception de réseau WiFi vous aidera à déterminer le nombre optimal d'SSID à conserver.
| Groupe d'identités | Source d'identité | Exemple de VLAN | Politique |
|---|---|---|---|
| Invités | Connexion au portail ou consentement | 10 | Internet uniquement, aucun accès interne |
| Personnel | Certificat d'équipement via MDM | 20 | Applications internes et partages de fichiers |
| Équipements de chambre ou IoT | Clé par équipement | 40 | Sous-réseau propre, trafic sortant limité aux services du fournisseur |
| Terminaux de paiement | Certificat ou clé par équipement | 30 | Segment isolé dans le périmètre PCI-DSS |
| Caméras | Clé par équipement | 50 | Envoi vidéo uniquement, aucun autre accès latéral (est-ouest) |
Trois vérifications avant d'accorder votre confiance
Valeur par défaut sécurisée. Si l'attribut est manquant ou incohérent, le client doit atterrir dans un VLAN n'ayant accès à presque rien. Ne basculez pas en accès libre sur le réseau du personnel à cause d'un bug ayant omis un champ.
Le chemin, pas seulement l'AP. Chaque trunk reliant l'access point au switch doit transporter l'ensemble de ces VLAN dynamiques. Un VLAN présent dans RADIUS mais absent du trunk se traduit par une connexion réussie suivie d'un silence radio.
Le journal d'événements. Enregistrez chaque Access-Accept avec l'identité, le VLAN et le site. Sans cette ligne, impossible de prouver quel badge a ouvert quelle porte.
La politique suit alors la personne ou la fiche de l'appareil, et non le point d'accès auquel ils se sont connectés.
Mesurer si la segmentation fonctionne réellement
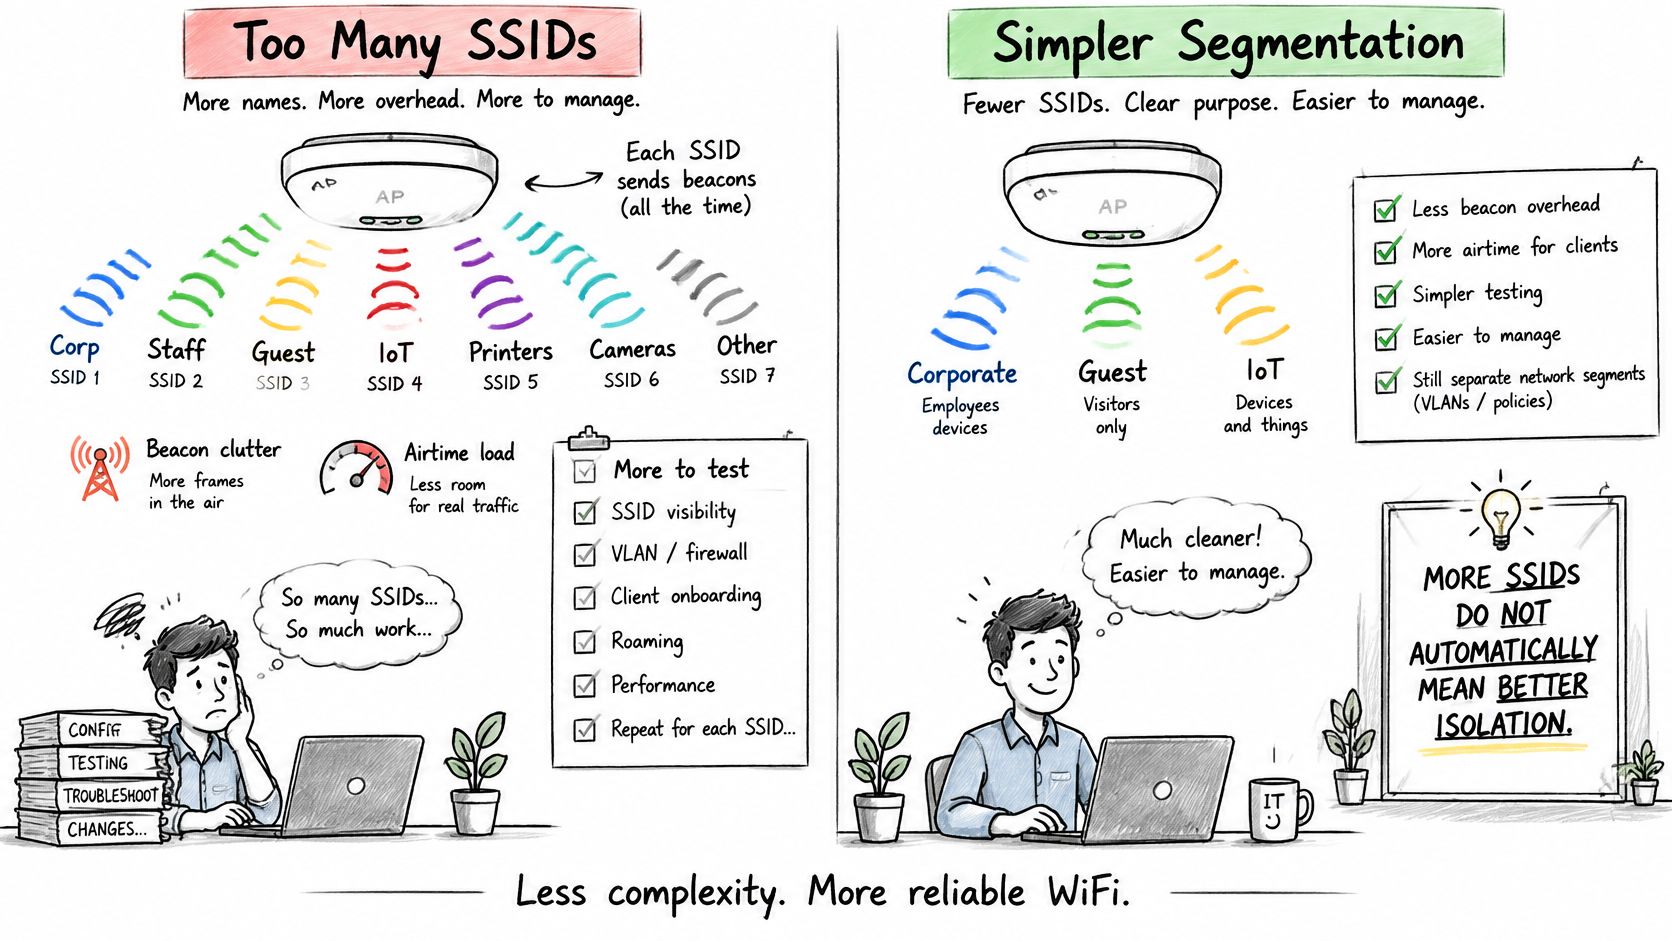
Multiplier les SSID ne garantit pas une meilleure isolation. C'est en partant de ce préjugé que certains sites diffusent une douzaine de noms tout en retrouvant le portable d'un visiteur sur le VLAN de la caisse.
Chaque SSID supplémentaire ajoute une charge globale de balises et de temps d'antenne, davantage de configuration, plus de comportements d'itinérance à tester et plus de risques pour un site de s'écarter de la norme. Le rapport Cisco State of Wireless Report classe la segmentation du réseau et la vérification d'identité dynamique parmi les mesures fondamentales pour réduire l'exposition sans fil, et souligne la présence de clients de générations mixtes, de vastes populations IoT et de besoins de visibilité plus stricts sur l'ensemble des radios et des bandes. Une séparation insuffisante entraîne l'échec inverse : un appareil invité infecté peut se déplacer latéralement vers les caisses, les caméras, les résidents ou les partages du personnel.
Un cycle de vie facile à administrer
- Défognez les segments par identité et par risque, et non par le nombre de noms qui tiennent sur la liste WiFi d'un téléphone.
- Attribuez la politique de manière dynamique à partir du résultat de l'authentification, afin qu'un changement de groupe ne nécessite pas un nouvel SSID.
- Documentez chaque exception avec un propriétaire et une date d'expiration. Une exception sans date de fin devient le nouveau réseau.
- Mesurez les échecs d'authentification, le trafic est-ouest non autorisé et le temps de révocation, puis testez une procédure d'urgence chaque trimestre.
Évaluez l'architecture selon quatre résultats : le confinement, le délai de révocation, la preuve d'audit et la charge de travail opérationnelle. Le nombre d'SSID n'est pas dans cette liste. Le Wi-Fi 7 et l'IoT dense rendent ces mesures plus urgentes, car les générations de clients se mélangent, le nombre d'équipements augmente, et la visibilité doit rester constante sur toutes les bandes.
Déconnectez une identité, confirmez que la tentative d'authentification suivante est refusée et vérifiez que le journal affiche bien ce refus. Si vous ne pouvez pas le faire pour une simple caméra, la segmentation n'est pas encore effective.
Choisir votre configuration de contrôle d'accès WiFi
Choisissez en fonction de la situation, et non du chiffrement le plus récent.
- Café ou domicile avec invités : WPA3-Personal côté privé, plus un Captive Portal pour les visiteurs.
- Bureau d'environ 200 postes avec ordinateurs portables gérés : 802.1X avec certificats émis par le MDM, et un portail invités séparé.
- Hôtel, immeuble résidentiel ou réseau de concessions : clés par appareil, avec des VLAN guidés par l'identité pour les chambres, les locataires et les équipements fixes.
- Campus ou site événementiel accueillant du public mobile : Passpoint ou OpenRoaming aux côtés de certificats pour les appareils du personnel.
Nous réduisons cette complexité en trois SSIDs : Open pour les invités et le BYOD, Secure pour le personnel et les utilisateurs approuvés, et xPSK pour les objets connectés, les locataires et les communautés. Un outil de planification vous permet de cocher ce qui se connecte aujourd'hui et de voir où chaque groupe vient se placer parmi ces trois réseaux.
Les access points déjà installés au plafond déterminent souvent lesquelles de ces méthodes vous pouvez activer. Vérifiez la prise en charge des certificats, des clés par équipement et du CoA avant de promettre une architecture que le matériel ne pourra pas exécuter.
- Llistez chaque groupe d'appareils, y compris les cas complexes : prestataires, ordinateurs portables de prêt, téléviseurs de chambre.
- Attribuez à chaque groupe une source d'identité et un VLAN, en utilisant le même mappage que pour les invités, le personnel, l'IoT, les paiements et les caméras.
- Exécutez le test de déconnexion et de vérification sur un appareil de chaque groupe.
- Lisez les journaux après une semaine. Recherchez les accès autorisés inexplicables et les refus qui bloquent le travail réel.
- Passez le plan en revue avec un ingénieur réseau avant le déploiement, en particulier la procédure de secours si le serveur RADIUS est injoignable.
Le contrôle basé sur l'identité avec révocation par appareil est la seule architecture évolutive. Une simple phrase de passe ne peut pas l'être.
Purple Access attribue aux invités, au personnel et aux appareils leur propre identité ou clé sur les points d'accès que vous utilisez déjà, afin que le contrôle d'accès WiFi ne soit pas un simple mot de passe partagé sous un autre nom. Vous pouvez voir où chaque groupe atterrit, révoquer un appareil sans toucher aux autres et conserver la politique dans le RADIUS plutôt que dans une liste SSID interminable. Consultez Purple Access pour cartographier vos sites et échanger sur la configuration avec un ingénieur réseau.