
Qu'est-ce qu'un SSID et pourquoi avoir moins de noms est plus efficace
Published
Un SSID est le Service Set Identifier, c'est-à-dire le nom de réseau WiFi qu'un appareil voit lorsqu'il effectue une recherche, et non un mot de passe ou un contrôle de sécurité. Cette seule distinction remet en cause deux conseils populaires. Masquer le nom ne rend pas un réseau privé, et ajouter un nouveau nom pour chaque équipe, étage ou occupant ne le rend pas plus sécurisé.
Si vous vous demandez ce qu'est un SSID en termes pratiques, voyez-le comme une étiquette que les utilisateurs choisissent dans une liste. La protection intervient plus tard, grâce à l'authentification, au chiffrement et à la politique appliquée après la connexion. Des noms moins nombreux et plus clairs vous offrent généralement un canal plus rapide et une meilleure posture de sécurité.
Table des matières
- Ce qu'est un SSID et ce qu'il n'est pas
- Comment un appareil trouve et rejoint ce nom
- Comment les SSID supplémentaires consomment du temps d'antenne canal
- Règles de nommage SSID qui restent utiles
- Pourquoi un SSID masqué n'est pas privé
- Un modèle à trois SSID pour les sites réels
- Mappez vos réseaux sur un nombre restreint de noms
Ce qu'est un SSID et ce qu'il n'est pas
Ouvrez les paramètres WiFi dans un café et vous verrez peut-être Cafe Guest, Cafe Staff et Cafe Cameras. Ce sont trois étiquettes, pas trois verrous. Chaque nom indique à votre téléphone à quel réseau logique vous demandez à vous connecter, et rien dans ce texte ne prouve qui l'administre ni si votre trafic est chiffré.
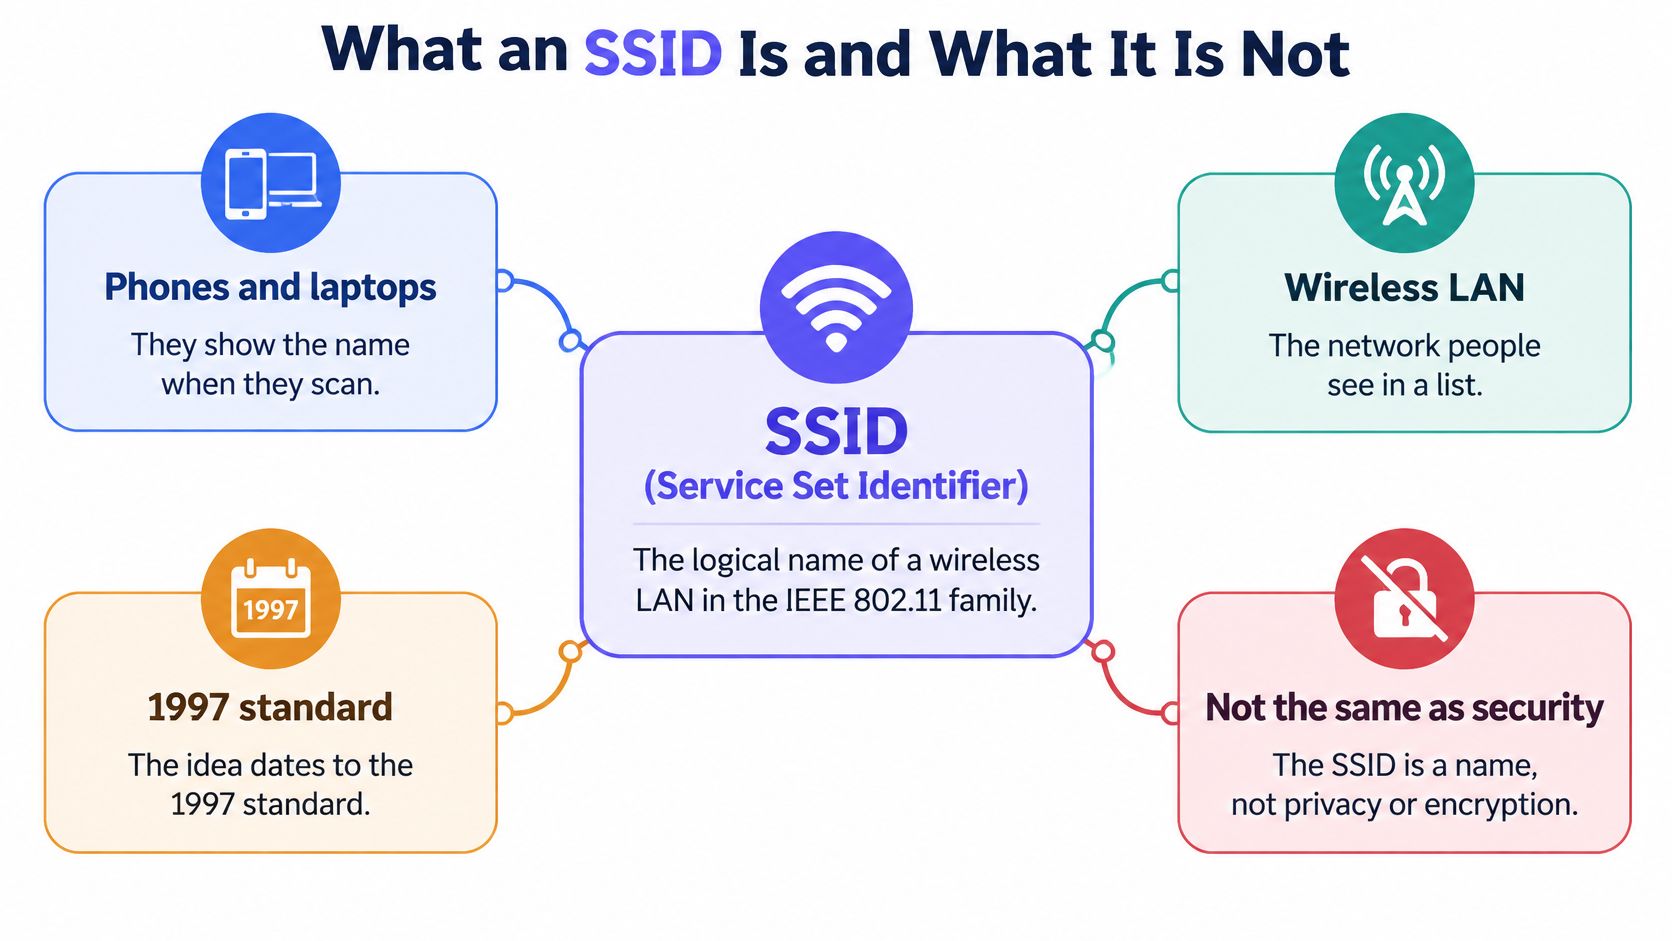
L'article Wikipédia sur le SSID définit un SSID comme le nom logique attribué à un réseau local sans fil dans la famille de normes IEEE 802.11, remontant à la norme d'origine de 1997 qui prenait en charge des débits de liaison d'environ 1 à 2 Mbit/s. C'est le nom qu'affiche un téléphone ou un ordinateur portable lorsqu'il recherche des réseaux WiFi à proximité.
Un nom, plusieurs radios
Un SSID identifie un ensemble de services (service set), c'est-à-dire un groupe de stations sans fil et de points d'accès fonctionnant comme un seul réseau logique. Il n'identifie pas un boîtier physique spécifique au plafond. Dans un hôtel ou un campus, plusieurs points d'accès diffusent le même SSID afin que vous puissiez vous déplacer entre les zones de couverture tout en restant sur le même réseau.
Chacune de ces radios dispose toujours de son propre BSSID, qui identifie un ensemble de services de base individuel et est normalement lié à l'adresse MAC du point d'accès. Vous choisissez le SSID. En arrière-plan, votre appareil s'associe à un BSSID spécifique et peut changer de BSSID au fil de vos déplacements sans que le nom visible ne change.
Étiquette, radio et verrouillage
| Élément | Ce qu'il nomme | Où vous le voyez | Ce qu'il ne fait pas |
|---|---|---|---|
| SSID | Un réseau WiFi logique | Liste des réseaux du téléphone ou de l'ordinateur portable | Prouver l'identité ou chiffrer le trafic |
| BSSID | Une radio de point d'accès, généralement sa MAC | Détails d'association et de diagnostic | Nommer le réseau choisi par un utilisateur |
| Suite de sécurité | Authentification et chiffrement | Paramètres WPA2, WPA3 ou 802.1X | Changer simplement parce que le texte SSID a changé |
Ce tableau est important car un point d'accès piraté peut copier exactement Cafe Staff. La chaîne étant publique, n'importe quelle personne à proximité peut la réutiliser. Ce qui empêche un appareil de se connecter au faux réseau, ou un utilisateur externe d'accéder au réseau authentique, c'est la sécurité configurée séparément, comme des certificats, une phrase secrète forte ou une authentification 802.1X.
Un SSID aide un appareil à choisir un réseau. Il ne prouve jamais, à lui seul, que ce réseau est authentique ou sécurisé.
Renommer Cafe Staff en Cafe Team revient à changer un panneau d'affichage, pas une serrure. Les utilisateurs, clés et autorisations associés restent exactement tels qu'ils étaient, à moins que vous ne modifiez également ces paramètres.
Comment un appareil détecte et rejoint ce nom
Considérez le SSID comme l'enseigne d'un magasin et la balise comme le clignotement programmé de cette enseigne. La radio d'un appareil client balaye, lit ce qui clignote et demande seulement ensuite à entrer. Choisir une porte grâce à son enseigne nécessite toujours une clé pour ouvrir la serrure de cette porte.
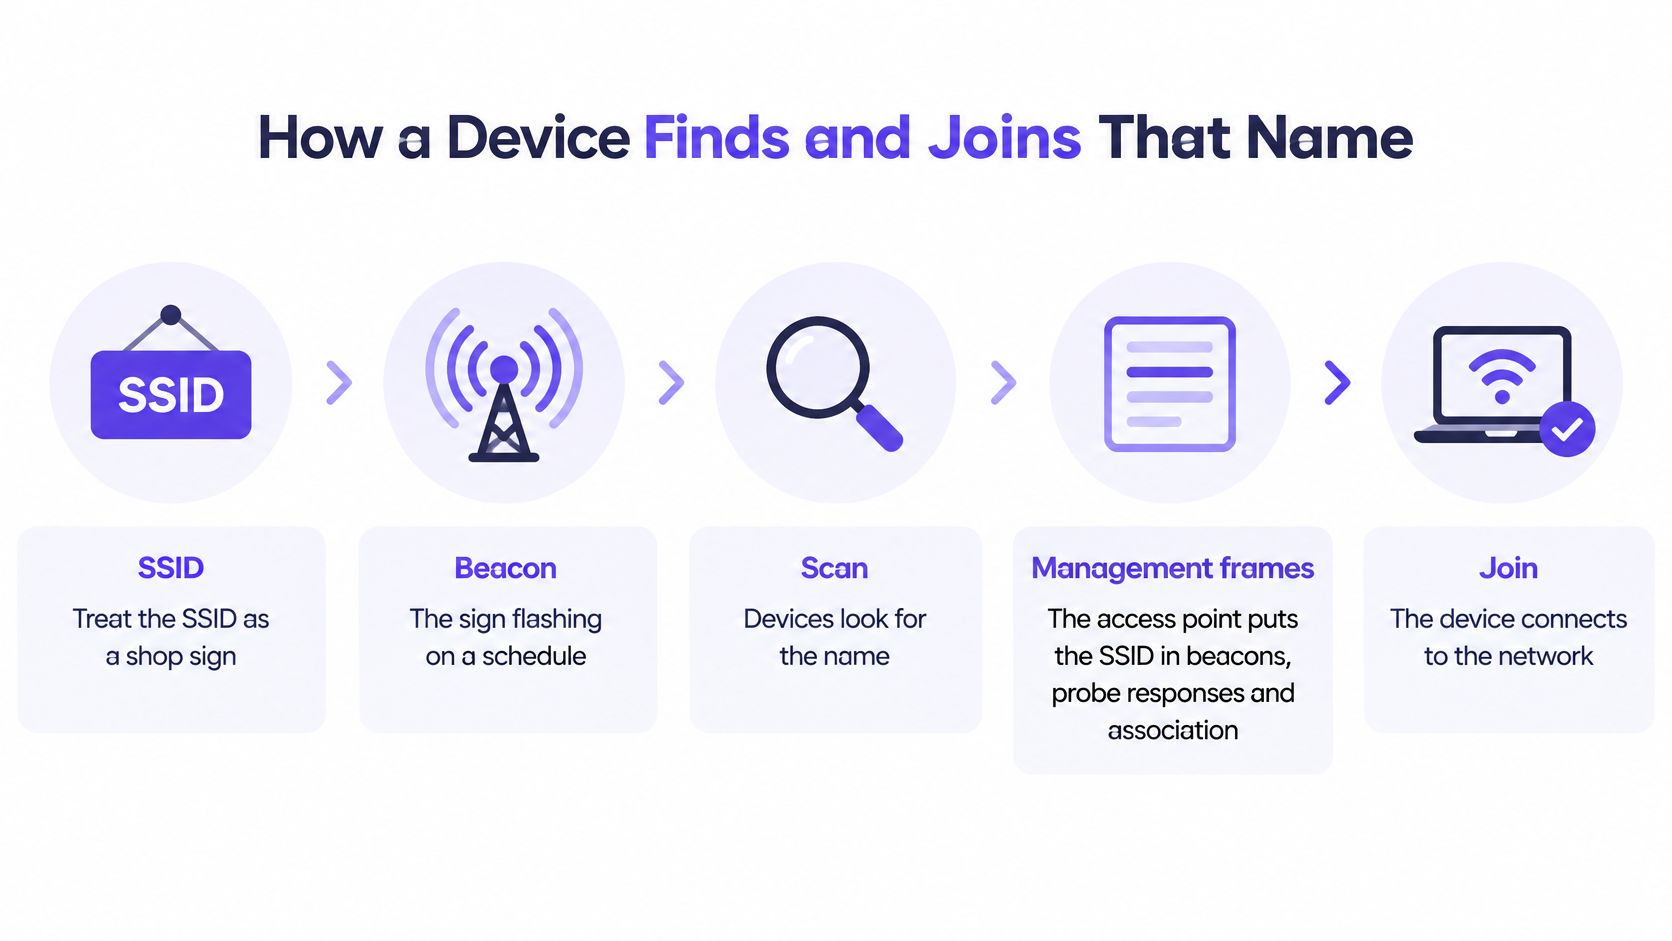
Le document mentor IEEE 802.11 sur les points d'accès virtuels décrit le SSID comme le nom de réseau logique acheminé dans les trames de gestion, y compris les balises, les réponses de sondage et les demandes d'association, avec un élément d'information de 0 à 32 octets. Une valeur de longueur zéro demande n'importe quel réseau disponible plutôt que d'en nommer un en particulier.
L'ordre réellement suivi par un client
- Écoute des balises : Le point d'accès annonce le SSID ainsi que les débits pris en charge et les suites de sécurité avant l'association.
- Sondage si nécessaire : L'appareil peut demander aux radios à proximité un nom spécifique dont il se souvient, et les radios correspondantes répondent.
- Envoi d'une demande d'association : L'appareil indique le SSID souhaité et négocie les fonctionnalités avec un BSSID.
- Authentification séparée : WPA2-Enterprise, WPA3-Enterprise ou WPA3-Personal vérifie les identifiants ou les certificats une fois le réseau sélectionné.
Ce n'est qu'après cette dernière étape que la politique doit être appliquée. Dans la conception d'entreprise, les 802.1X, les certificats, les attributs RADIUS et les règles de pare-feu attribuent un VLAN et des privilèges en fonction de l'identité de la personne ou de l'élément authentifié. Cela signifie que deux personnes peuvent se connecter au même SSID et se retrouver dans des segments différents, sans que vous n'ayez à afficher un nom distinct pour chaque groupe.
Le court didacticiel ci-dessous illustre visuellement cette séquence d'analyse et d'association.
Conservez des noms stables et univoques, car les téléphones, les ordinateurs portables et les profils gérés enregistrent cette chaîne exacte. Si vous surveillez également les noms copiés et les émetteurs illégitimes, la surveillance du Dark Web GoSafe pour les MSP constitue une ressource complémentaire utile pour repérer les points d'accès piratés. Un SSID familier provenant d'un BSSID inconnu doit susciter une vérification, pas de la confiance.
Comment les SSID supplémentaires consomment le temps d'antenne du canal
Chaque SSID diffusé séparément nécessite sa propre balise et ses propres réponses de sondage. Ajoutez un nom pour les invités, la voix, les caméras et les prestataires, et chaque point d'accès les répétera tous, toute la journée, même lorsque personne ne transfère de données. Cela a un coût.
Le Cisco guide des meilleures pratiques sans fil recommande de limiter le nombre de SSID car les SSID supplémentaires augmentent la pollution RF et consomment du temps d'antenne, en ciblant généralement un à trois SSID pour les environnements d'entreprise, avec des balises diffusées à un intervalle de 100 TU se répétant environ toutes les 102,4 millisecondes. Les balises sont également transmises à un débit de base obligatoire faible, de sorte que chacune d'elles occupe le canal plus longtemps qu'une trame de données rapide de même taille.
Où le coût se manifeste en premier
Un bureau calme peut tolérer un nommage approximatif pendant des années. Ce n'est pas le cas d'un amphithéâtre, du hall d'un stade ou du hall animé d'un hôtel. Dans les espaces à forte densité, des dizaines de radios partagent un même canal, les clients se disputent le temps d'antenne et les trames de gestion entrent directement en concurrence avec les appels vidéo, les paiements et le trafic vocal.
Les clients contraints en souffrent également. Les anciens scanners, les terminaux portables et les radios IoT d'entrée de gamme doivent analyser des résultats de balayage plus longs et un plus grand nombre de réponses aux requêtes de sondage. Certains gèrent mal les longues listes d'SSID, ce qui transforme une habitude de nommage en ticket d'assistance pour incompatibilité.
| Conception | Comportement de la balise | Effet sur la bande passante airtime | Cas d'utilisation recommandé |
|---|---|---|---|
| Un à trois SSID | Une balise distincte par SSID environ toutes les 102,4 ms à un débit de base faible | La charge de gestion reste faible ; objectif d'entreprise Cisco | Bureaux, hôtels, campus et grands sites |
| Plusieurs SSID chevauchants | Une balise et une réponse de sonde séparées pour chaque nom, même sans trafic utilisateur | Pollution RF et consommation récurrente du temps d'antenne ; pire dans les salles denses | Listes d'anciens réseaux à consolider |
| WiFi 6E BSSID multiples | Informations pour plusieurs BSSID logiques acheminées dans une seule balise | Moins de répétition de balises sur le temps d'antenne | Sites 6E denses qui nécessitent encore quelques réseaux logiques |
Réduire la liste tout en conservant la séparation
WiFi 6E Multiple BSSID est utile car il achemine des informations relatives à plusieurs BSSID logiques dans une seule balise, avec la conservation du temps d'antenne comme objectif principal. Utilisez-le lorsque les clients le prennent en charge, mais ne considérez pas cela comme une autorisation d'accumuler dix noms qui se chevauchent. Il réduit la répétition, mais n'élimine pas la confusion opérationnelle d'une longue liste.
La solution la plus propre consiste à fusionner les cas d'usage qui ne diffèrent que par leur libellé, puis à séparer les utilisateurs après l'authentification. L'identité peut déterminer l'attribution des VLAN, les limites de bande passante et la politique de pare-feu derrière un seul SSID. Si vous concevez un site à partir de zéro, étudiez les considérations globales relatives à la WiFi conception du réseau en parallèle de votre nombre de SSID, car la planification des canaux et les débits de base façonnent le même budget de temps d'antenne.
Règle pratique : Si deux SSID appliquent la même politique aux mêmes personnes, il s'agit probablement d'un seul SSID sous deux noms différents.
Comptez les balises (beacons) avant d'incriminer la bande passante. Un canal encombré par le trafic de gestion laisse moins d'espace pour le travail que perçoivent les utilisateurs.
Règles de nommage des SSID qui restent utiles
Un bon SSID est stable, court et évident pour la personne qui tient le téléphone. Il doit indiquer de quel réseau il s'agit. Il ne doit pas révéler à qui appartient le bâtiment, quel VLAN se trouve derrière, ni quoi que ce soit qui donne un indice sur un mot de passe.
Les paramètres par défaut échouent à ce test. Le rapport Bitdefender sur une enquête Broadband Genie de 2025 a révélé que 85 % des 3 242 utilisateurs haut débit utilisaient toujours le nom de réseau par défaut fourni avec leur routeur. Les noms par défaut révèlent souvent le fabricant, ce qui facilite la déduction des configurations d'usine et des vulnérabilités connues.
Noms à abandonner et noms à conserver
- Supprimez les identifiants personnels : SmithFamilyWiFi indique à des inconnus à qui appartient le réseau.
- Supprimez les valeurs par défaut du matériel : TP-Link_2G4 annonce l'équipement que vous utilisez.
- Supprimez les détails internes : Finance-VLAN40 expose votre segmentation à quiconque analyse le réseau.
- Supprimez les secrets bien visibles : Camera-Pass123 est un indice d'identifiant, pas un nom.
- Conservez une structure cohérente : Northwind Guest et Northwind Staff, orthographiés à l'identique sur chaque site, permettent aux appareils de trouver le profil souhaité n'importe où.
N'intégrez pas un étage, une marque de locataire ou une restructuration de service dans la chaîne de caractères. Les bâtiments et les organigrammes évoluent plus vite que les profils d'appareils enregistrés. Un nom neutre subsiste à ces changements sans nécessiter de renommage fastidieux.
Comment renommer sans tout perturber
Connectez-vous à la page d'administration du routeur ou du contrôleur, ouvrez les paramètres sans fil et modifiez le SSID tout en conservant le même mode de sécurité. Enregistrez la modification, puis reconnectez chaque appareil, car les clients traitent une nouvelle chaîne comme un réseau différent. À plus grande échelle, mettez à jour la signalétique imprimée, les profils MDM et les instructions du portail captif au cours de la même fenêtre de modification.
Veillez également à ce qu'il reste court. Le champ ne contient que 32 octets, et les caractères occupant plus d'un octet épuisent rapidement cette limite. Les noms longs ou exotiques peuvent être tronqués par certains clients, ce qui rompt la correspondance avec un profil enregistré et empêche les utilisateurs de se connecter au réseau.
Pourquoi un SSID masqué n'est pas privé
Les utilisateurs posent trois questions différentes comme s'il s'agissait d'une seule. Les appareils à proximité peuvent-ils voir le nom ? Peuvent-ils quand même découvrir le réseau ? Peuvent-ils le rejoindre ou inspecter le trafic ? Masquer le SSID ne répond qu'à la première question, et seulement en partie.
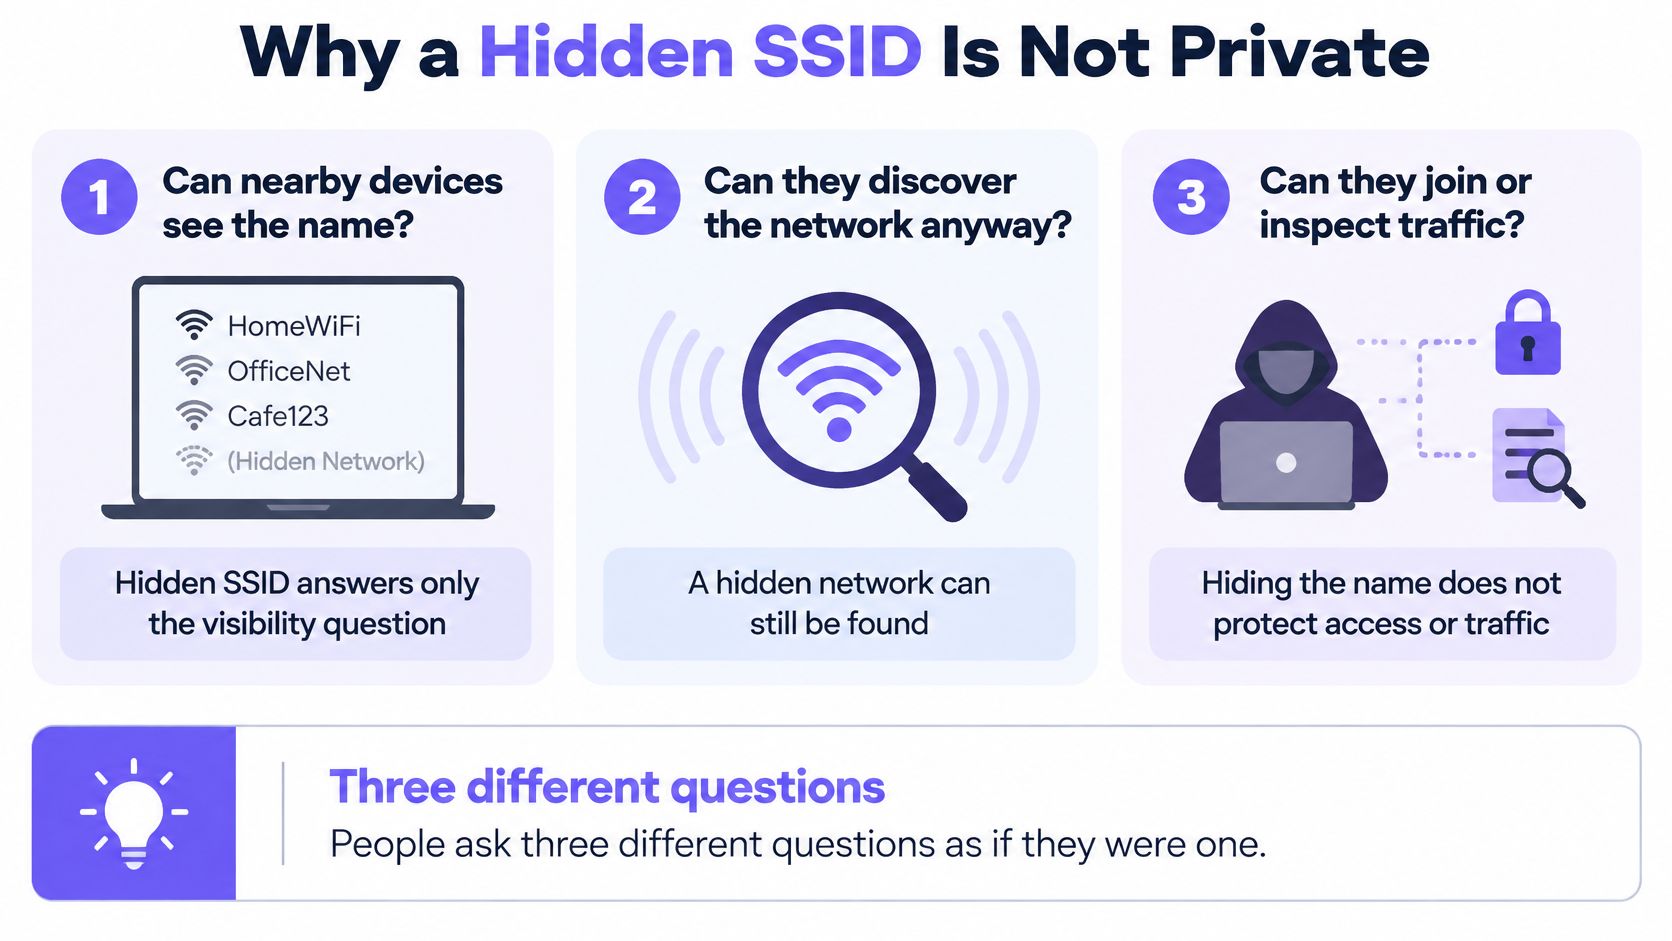
Le guide de déploiement Apple sur les réseaux masqués indique que les réseaux masqués peuvent toujours être détectés à partir du trafic de gestion, qu'ils peuvent retarder l'association ainsi que l'itinérance, et qu'ils peuvent augmenter la consommation de la batterie de l'appareil. Apple avertit également qu'un réseau non sécurisé ou ouvert désactive l'authentification et le chiffrement, ce qui peut exposer les ressources partagées et l'activité réseau.
Le réseau ouvert masqué
Alors, pouvez-vous masquer un SSID ouvert et le considérer comme sécurisé ? Non. La visibilité et la protection sont deux décisions distinctes, et le masquage ne modifie que la visibilité. Toute personne qui découvre le nom à partir du trafic de gestion peut toujours rejoindre un réseau ouvert et consulter l'activité non chiffrée.
Les réseaux masqués peuvent également en révéler plus que les réseaux diffusés. Un appareil qui s'est connecté à un réseau masqué peut envoyer plus tard des requêtes de sonde (probe requests) contenant ce nom lorsqu'il se trouve ailleurs, annonçant ainsi où il s'est rendu. Diffuser un nom neutre, adossé à une authentification fortifiée et au chiffrement, constitue souvent le choix le moins révélateur.
Ce qu'il convient réellement de séparer
Le trafic des invités, du personnel, de l'IoT et des opérations nécessite une authentification et une politique différentes, et non des libellés obscurs. Un nom reconnaissable peut être copié par un point d'accès piraté, et un mot de passe partagé ne peut pas être révoqué pour un seul passant ou un seul appareil perdu sans perturber tous les autres. Ce sont des problèmes d'identité et de révocation, qu'aucune astuce de nommage ne permet de résoudre.
Considérez le nom comme un élément de la conception de la confidentialité. Conservez un nom neutre et diffusé, puis placez un véritable contrôle d'accès derrière celui-ci.
Un modèle à trois SSID pour les sites réels
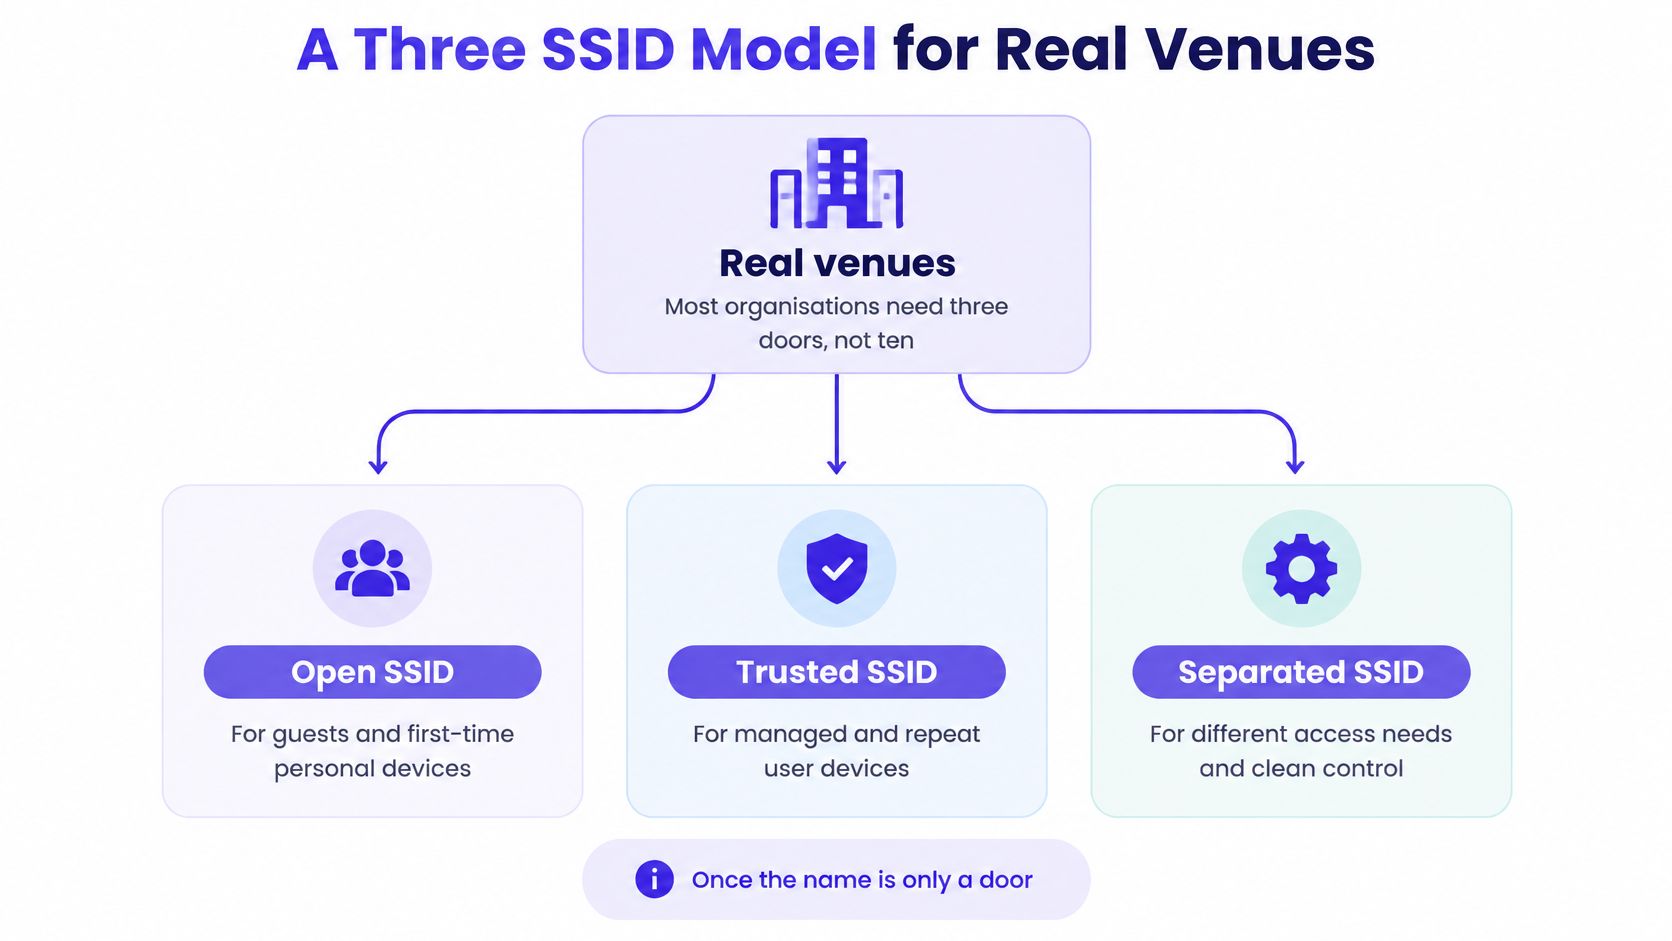
Une fois que le nom n'est plus qu'une porte, la plupart des organisations ont besoin de trois portes, et non dix. Les invités, le personnel de confiance et les objets connectés se comportent différemment, s'authentifient différemment et échouent différemment. Presque tout le reste est une différence de politique d'accès que l'identité peut gérer après la connexion.
Les trois portes
Le SSID ouvert accueille les invités et les nouveaux appareils personnels via un portail captif ou un parcours d'accès équivalent. Ajoutez l'isolation des clients et un VLAN invité afin que les visiteurs ne voient jamais les caisses, les caméras ni le trafic des résidents. C'est la porte d'entrée - accueillante, mais ne donnant accès à aucune donnée sensible.
Le SSID sécurisé est un réseau WPA-Enterprise destiné aux personnes de confiance, idéalement avec des certificats EAP-TLS délivrés par votre MDM. Le personnel ne partage pas de phrase de passe, et vous pouvez révoquer le certificat d'un employé sur le départ sans modifier le mot de passe sur tous les ordinateurs portables restants. Un contrôle d'accès WiFi rigoureux est ce qui rend cette porte unique plus sûre que cinq portes départementales.
Le troisième SSID achemine les objets, locataires, concessions et prestataires, en utilisant une clé unique par appareil, personne ou locataire. RADIUS renvoie le VLAN, la politique et la limite de bande passante pour cette clé lors de l'authentification. Révoquez une caméra ou une boutique sans impacter qui que ce soit d'autre.
| Rôle du SSID | Qui se connecte | Mode d'authentification | SSID remplaçables |
|---|---|---|---|
| Ouvert | Invités et AVEC (BYOD) première connexion | Portail ou intégration équivalente, isolation, VLAN invité | Noms invités par marque ou par événement |
| Sécurisé | Personnel et utilisateurs de confiance | WPA-Enterprise, de préférence avec certificats EAP-TLS | Mots de passe du personnel par service |
| Objets et locataires | IoT, résidents, concessions, prestataires | Clé unique par appareil ou locataire, VLAN depuis RADIUS | Un SSID par boutique, parc de caméras ou prestataire |
| eduroam, éducation uniquement | Visiteurs académiques itinérants et personnel | Propre authentification d'eduroam | Copies locales des réseaux de campus visiteurs |
Le même schéma sur trois sites différents
Un hôtel place les clients en séjour court sur le réseau ouvert, le personnel sur le réseau sécurisé, et les serrures de portes, téléviseurs et résidents en long séjour sur le troisième avec des clés individuelles. Un centre commercial isole chaque magasin sur ce troisième SSID par clé et VLAN, sans annoncer de nom par bail. Les événements attirent rapidement du monde, et les organisateurs qui coordonnent des équipes temporaires peuvent s'inspirer des conseils en matière de personnel de GM GROUP Services sur l'organisation du personnel d'événement, tandis que la partie réseau reste simple avec les trois mêmes noms.
Un établissement scolaire conserve ces trois réseaux et ajoute eduroam en quatrième option, car l'itinérance entre les campus est la fonction d'eduroam. Ignorez complètement les clés par appareil et le modèle se réduit à deux. Ce modèle refuse la création d'une nouvelle balise pour chaque service, étage ou marque, car l'identité après connexion remplit déjà ce rôle.
Mappez vos réseaux sur un nombre restreint de noms
L'inventaire vient avant la refonte. Choisissez un site représentatif et listez chaque SSID qu'il diffuse, y compris les noms que personne ne se souvient d'avoir créés. Pour chaque nom, notez quel groupe réel s'y connecte aujourd'hui, comment ce groupe s'authentifie et quel VLAN ou politique le groupe reçoit. Un nom qui ne porte aucune authentification ou politique distincte n'est qu'une simple étiquette.
L'exercice de cartographie
- Llistez les groupes : Invités, ordinateurs portables du personnel, téléphones, caméras, caisses, résidents, concessions et prestataires.
- Classez chaque groupe par preuve d'identité : Orientez-le vers le SSID ouvert, sécurisé ou dédié aux objets et résidents selon son mode d'authentification, et non selon le service auquel il appartient.
- Supprimez les noms qui ne servent que d'étiquettes : Supprimez tout SSID qui n'existait que pour imiter un VLAN, un étage ou un service. Le VLAN et la politique d'accès peuvent découler de la connexion.
- Comptabilisez le résultat : De nombreux sites se réduisent à trois noms sans perdre en segmentation, car la politique s'applique après la connexion.
Sept SSID sur un même canal peuvent être regroupés en trois réseaux, et trois SSID avec un débit de base de 12 Mbps récupèrent du temps d'antenne que 8 à 10 SSID utilisaient à hauteur de 15 à 25 % du temps d'antenne du canal sur les balises. Pour les parcs à forte densité d'équipements, associez cet exercice à une segmentation appropriée du réseau IoT afin que les caméras et les capteurs se retrouvent dans des segments dont ils ne peuvent pas sortir.
Faites un test pilote avant le déploiement
Faites un projet pilote sur un site et évaluez-le sur des preuves, et non sur l'aspect ordonné de la liste de noms. Suivez les tickets du centre d'assistance, vérifiez si vous pouvez révoquer une clé d'appareil ou un certificat unique sans toucher aux autres utilisateurs, et contrôlez si la charge des balises dans votre salle la plus fréquentée a diminué. Dupliquez ensuite ces trois mêmes noms sur les sites ultérieurs par vagues, en mettant à jour simultanément la signalétique, les profils MDM et les instructions du portail captif.
Si l'inventaire est confus, Purple Access propose un planificateur pour cartographier vos SSID sur trois réseaux, en montrant où chaque groupe se situe. Il propose également une session de conception de 45 minutes au cours de laquelle un ingénieur réseau Purple cartographie vos SSID sur des réseaux ouverts, sécurisés et xPSK sur les points d'accès que vous possédez déjà, et vous conservez le plan. Les mêmes étapes fonctionnent avec une feuille de calcul et une visite de site si vous préférez commencer seul.
Réservez une session de conception de 45 minutes avec Purple Access, et un ingénieur réseau cartographiera chaque SSID que vous utilisez aujourd'hui sur des réseaux ouverts, sécurisés et xPSK sur les points d'accès que vous possédez déjà. Vous repartirez avec un plan écrit à trois réseaux indiquant où se situent les invités, le personnel et les équipements, ainsi que les clés et certificats qui remplacent vos mots de passe partagés. Ce plan vous appartient.


