
Che cos'è l'SSID e perché utilizzare meno nomi offre prestazioni migliori
Published
Un SSID è il Service Set Identifier, il nome di rete WiFi che un dispositivo vede quando effettua una scansione, non una password o un controllo di sicurezza. Questa singola distinzione smentisce due raccomandazioni diffuse. Nascondere il nome non rende una rete privata e aggiungere un nuovo nome per ogni team, piano o tenant non la rende più sicura.
Se si sta chiedendo cosa sia un SSID in termini pratici, lo consideri come un'etichetta che le persone scelgono da un elenco. La protezione viene dopo, dall'autenticazione, dalla crittografia e dalla politica applicata dopo l'accesso. Nomi più rari e chiari offrono solitamente un canale più veloce e una sicurezza più lineare.
Sommario
- Che cos'è un SSID e che cosa non è
- Come un dispositivo trova e associa quel nome
- In che modo gli SSID aggiuntivi consumano il tempo d'antenna del canale
- Regole di denominazione SSID che restano utili
- Perché un SSID nascosto non è privato
- Un modello a tre SSID per le sedi reali
- Mappare le reti su un numero inferiore di nomi
Che cos'è e cosa non è un SSID
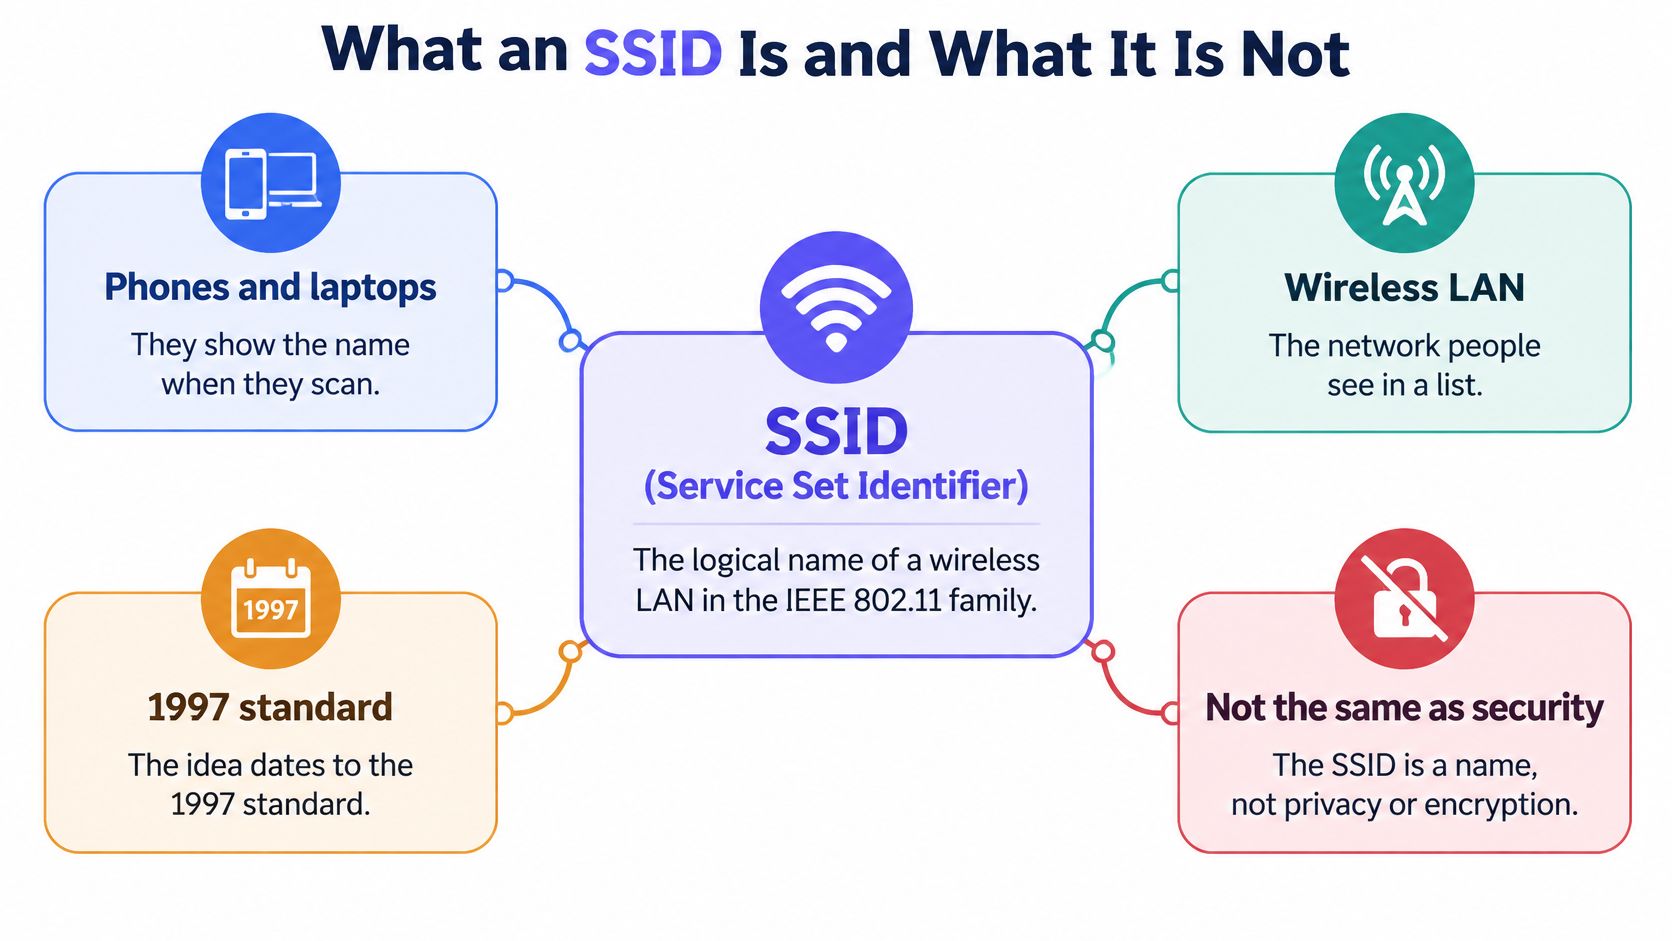
Apra le impostazioni WiFi in un bar e potrebbe vedere Cafe Guest, Cafe Staff e Cafe Cameras. Si tratta di tre etichette, non di tre lucchetti. Ciascun nome indica al Suo telefono a quale rete logica sta chiedendo di accedere, e nulla nel testo dimostra chi la gestisca o se il Suo traffico sia crittografato.
La voce Wikipedia su SSID definisce un SSID come il nome logico assegnato a una rete locale wireless nell'ambito della famiglia di standard IEEE 802.11, risalente allo standard originale del 1997 che supportava velocità di collegamento di circa 1 - 2 Mbit/s. Si tratta del nome che uno smartphone o un laptop mostra quando effettua la scansione delle reti nelle vicinanze.
Un solo nome, più apparati radio
Un SSID identifica un service set, un gruppo di stazioni wireless e access point che operano come un'unica rete logica. Non identifica un singolo dispositivo fisico sul soffitto. In un hotel o in un campus, diversi access point trasmettono lo stesso SSID per consentirLe di spostarsi tra le aree di copertura rimanendo sulla stessa rete.
Ciascuna di queste radio ha comunque il proprio BSSID, che identifica un singolo set di servizi di base ed è normalmente legato all'indirizzo MAC dell'access point. Lei sceglie il SSID. Dietro le quinte, il Suo dispositivo si associa a uno specifico BSSID e potrebbe cambiare BSSID mentre Lei si sposta senza che il nome visibile cambi.
Etichetta, radio e blocco
| Elemento | Cosa identifica | Dove viene visualizzato | Cosa non fa |
|---|---|---|---|
| SSID | Una rete logica WiFi | Elenco delle reti su telefono o laptop | Dimostrare l'identità o crittografare il traffico |
| BSSID | La radio di un access point, solitamente il relativo indirizzo MAC | Dettagli di associazione e diagnostica | Assegnare un nome alla rete scelta dall'utente |
| Suite di sicurezza | Autenticazione e crittografia | Impostazioni WPA2, WPA3 o 802.1X | Cambiare solo perché è modificato il testo dell'elemento SSID |
Quella tabella è importante perché un access point canaglia può copiare esattamente Cafe Staff. La stringa è pubblica, quindi chiunque nelle vicinanze può riutilizzarla. Ciò che impedisce a un dispositivo di connettersi a quello falso, o a un esterno di connettersi a quello autentico, è la sicurezza configurata separatamente, come i certificati, una passphrase robusta o l'autenticazione 802.1X.
Un SSID aiuta un dispositivo a scegliere una rete. Da solo, non dimostra mai che tale rete sia autentica o sicura.
Se si rinomina Cafe Staff in Cafe Team, si cambia solo un'etichetta, non la chiave di sicurezza. Gli utenti, le chiavi e le autorizzazioni sottostanti rimangono esattamente gli stessi, a meno che non si modifichino anche tali impostazioni.
Come un dispositivo individua e si connette a tale nome
Consideri l'SSID SSID come l'insegna di un negozio e il beacon come l'insegna che lampeggia a intervalli regolari. La radio di un client effettua una scansione, legge ciò che sta lampeggiando e solo a quel punto chiede di entrare. Scegliere una porta in base alla sua insegna richiede comunque una chiave per la serratura di quella porta.
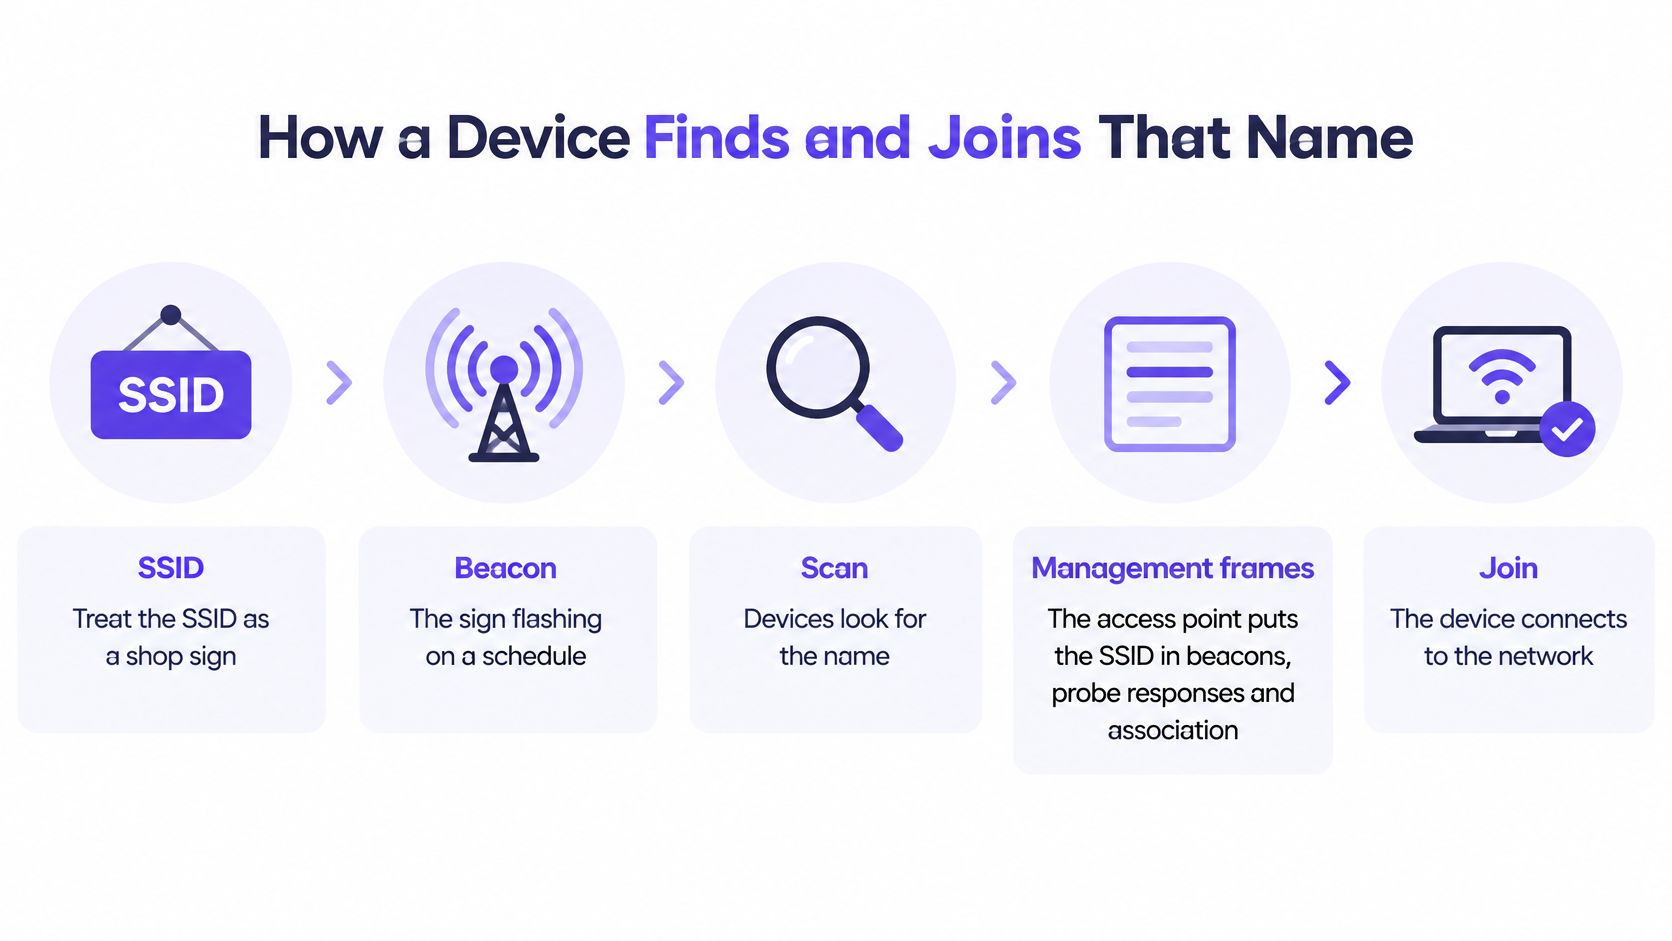
Il documento guida IEEE 802.11 sui punti di accesso virtuali descrive l'SSID come il nome logico della rete contenuto nei frame di gestione, inclusi beacon, risposte di probe e richieste di associazione, con un elemento informativo da 0 a 32 ottetti. Un valore di lunghezza pari a zero richiede qualsiasi rete disponibile anziché specificarne una.
L'ordine effettivo seguito da un client
- Ascolto dei beacon: L'access point trasmette l'SSID SSID, i velocita supportati e le suite di sicurezza prima dell'associazione.
- Probe se necessario: Il dispositivo può richiedere alle radio nelle vicinanze un nome specifico memorizzato e le radio corrispondenti rispondono.
- Invio di una richiesta di associazione: Il dispositivo indica l'SSID SSID desiderato e negozia le funzionalità con un BSSID.
- Autenticazione separata: WPA2-Enterprise, WPA3-Enterprise o WPA3-Personal verifica le credenziali o i certificati dopo la selezione della rete.
I criteri devono essere applicati solo dopo questo ultimo passaggio. Nella progettazione enterprise, 802.1X, certificati, attributi RADIUS e regole del firewall assegnano un VLAN e i privilegi in base a chi o a cosa si è autenticato. Ciò significa che due persone possono accedere allo stesso SSID e finire in segmenti diversi, senza dover pubblicizzare un nome separato per ciascun gruppo.
La breve procedura guidata sottostante illustra visivamente la sequenza di scansione e connessione.
Mantenere i nomi stabili e non ambigui, poiché telefoni, laptop e profili gestiti memorizzano esattamente quella stringa. Se si monitorano anche i nomi copiati e le radio canaglie, il monitoraggio del Dark Web di GoSafe per gli MSP è una risorsa utile per individuare gli access point canaglia. Un SSID familiare proveniente da un BSSID sconosciuto merita un'indagine, non fiducia.
In che modo gli SSID aggiuntivi consumano il tempo d'antenna del canale
Ogni SSID annunciato separatamente richiede un proprio beacon e le proprie risposte di probe. Aggiunga un nome per gli ospiti, la voce, le telecamere e i fornitori e ogni access point li ripeterà tutti, per tutto il giorno, anche quando nessuno sta trasferendo dati. Questo ha un costo in termini di risorse.
La guida alle migliori pratiche per la rete wireless Cisco raccomanda di limitare il numero di SSID poiché gli SSID aggiuntivi aumentano l'inquinamento RF e consumano tempo d'aria, puntando generalmente a da uno a tre SSID per gli ambienti aziendali, con beacon inviati a un intervallo di 100 TU che si ripete circa ogni 102,4 millisecondi. I beacon vengono inoltre trasmessi a una velocita base obbligatoriamente bassa, quindi ciascuno di essi occupa il canale più a lungo rispetto a un frame dati veloce della stessa dimensione.
Dove si manifestano per primi i costi di impatto
Un ufficio tranquillo può tollerare una denominazione approssimativa per anni. un'aula magna, l'atrio di uno stadio o la hall di un hotel affollato non possono farlo. Nelle sale ad alta densità, decine di radio condividono un canale, i client contendono il tempo di trasmissione e i frame di gestione competono direttamente con le videochiamate, i pagamenti e il traffico vocale.
Anche i client limitati ne risentono. I scanner meno recenti, i dispositivi portatili e i moduli radio IoT economici devono analizzare risultati di scansione più lunghi e più risposte alle sonde. Alcuni gestiscono male gli elenchi SSID lunghi, trasformando una semplice abitudine di denominazione in un problema di compatibilità.
| Design | Comportamento dei beacon | Effetto sul tempo d'aria (airtime) | Quando è idoneo |
|---|---|---|---|
| Da uno a tre SSID | Un beacon distinto per SSID all'incirca ogni 102,4 ms a una tariffa base bassa | L'overhead di gestione rimane ridotto; target aziendale Cisco | Uffici, hotel, campus e strutture |
| Molti SSID sovrapposti | Un beacon separato e una risposta di probe per ciascun nome, anche in assenza di traffico utente | Utilizzo continuo dell'airtime e inquinamento RF; situazione peggiore in ambienti ad alta densità | Elenchi legacy da consolidare |
| WiFi 6E BSSID multiplo | Informazioni per diversi BSSID logici contenute in un unico beacon | Minor tempo d'aria occupato dai beacon ripetuti | Siti 6E ad alta densità che necessitano comunque di alcune reti logiche |
Ridurre l'elenco mantenendo la separazione
WiFi 6E Multiple BSSID è d'aiuto trasmettendo le informazioni per diversi BSSID logici in un singolo beacon, avendo il risparmio di tempo di trasmissione come obiettivo primario. Lo utilizzi dove i client lo supportano, ma non lo consideri come un'autorizzazione a mantenere dieci nomi sovrapposti. Riduce le ripetizioni, non rimuove la confusione operativa di un lungo elenco.
La soluzione più pulita consiste nel fondere i casi d'uso che differiscono solo per l'etichetta, per poi separare le persone dopo l'autenticazione. L'identità può guidare l'assegnazione della VLAN, i limiti di larghezza di banda e la politica del firewall dietro un unico SSID. Se sta riprogettando un sito da zero, valuti le più ampie considerazioni sulla progettazione della rete WiFi insieme al numero di SSID, poiché la pianificazione dei canali e le velocità base incidono sullo stesso budget di tempo d'aria.
Regola pratica: Se due SSID applicassero la stessa policy alle stesse persone, sono probabilmente un unico SSID sotto due nomi diversi.
Verificare il numero di beacon prima di attribuire la colpa alla larghezza di banda. Un canale occupato dal traffico di gestione ha meno spazio per le attività percepite dagli utenti.
Regole di denominazione SSID sempre utili
Un valido SSID è stabile, breve ed evidente per la persona che impugna lo smartphone. Deve indicare chiaramente di quale rete si tratta. Non dovrebbe rivelare chi sia il proprietario dell'edificio, quale VLAN si trovi al suo interno o qualsiasi elemento che possa suggerire una password.
Le impostazioni predefinite non superano questo test. Il report Bitdefender su un'indagine Broadband Genie del 2025 ha rilevato che l'85% di 3.242 utenti di banda larga utilizzava ancora il nome di rete predefinito fornito con il router. I nomi predefiniti rivelano spesso il produttore, rendendo più semplice individuare le impostazioni di fabbrica e le vulnerabilità note.
Nomi da eliminare, nomi da mantenere
- Rimuovere gli identificativi personali: SmithFamilyWiFi rivela agli estranei a chi appartiene la rete.
- Rimuovere i nomi predefiniti dell'hardware: TP-Link_2G4 pubblicizza il tipo di apparecchiatura in uso.
- Rimuovere i dettagli interni: Finance-VLAN40 mostra la segmentazione a chiunque esegua una scansione.
- Rimuovere i segreti in bella vista: Camera-Pass123 è un indizio sulle credenziali, non un nome.
- Mantenere una struttura coerente: Northwind Guest e Northwind Staff, scritti in modo identico in ogni sede, consentono ai dispositivi di individuare il profilo desiderato ovunque.
Non inserisca un piano, il marchio di un inquilino o la ristrutturazione di un dipartimento all'interno della stringa. Gli edifici e i diagrammi organizzativi cambiano più velocemente dei profili dei dispositivi salvati. Un nome neutro sopravvive a tali cambiamenti senza richiedere una dolorosa rinominazione.
Come rinominare senza causare blocchi o malfunzionamenti
Accedere alla pagina di amministrazione del router o del controller, aprire le impostazioni wireless e modificare lo SSID mantenendo la stessa modalità di sicurezza. Salvare le modifiche, quindi riconnettere ciascun dispositivo, poiché i client trattano una nuova stringa come una rete diversa. Su larga scala, aggiornare la segnaletica stampata, i profili MDM e le istruzioni del portale captive nella stessa finestra di modifica.
Lo mantenga anche breve. Il campo contiene solo 32 ottetti, e i caratteri che occupano più di un ottetto esauriscono rapidamente tale spazio. I nomi lunghi o esotici possono essere troncati da alcuni client, interrompendo la corrispondenza con un profilo salvato e lasciando gli utenti davanti a una rete a cui non possono accedere.
Perché un SSID nascosto non è privato
Vengono poste tre domande diverse come se fossero un'unica questione. I dispositivi nelle vicinanze possono visualizzare il nome? Possono comunque individuare la rete? Possono accedere o ispezionare il traffico? Nascondere l'SSID risponde solo alla prima domanda, e solo parzialmente.
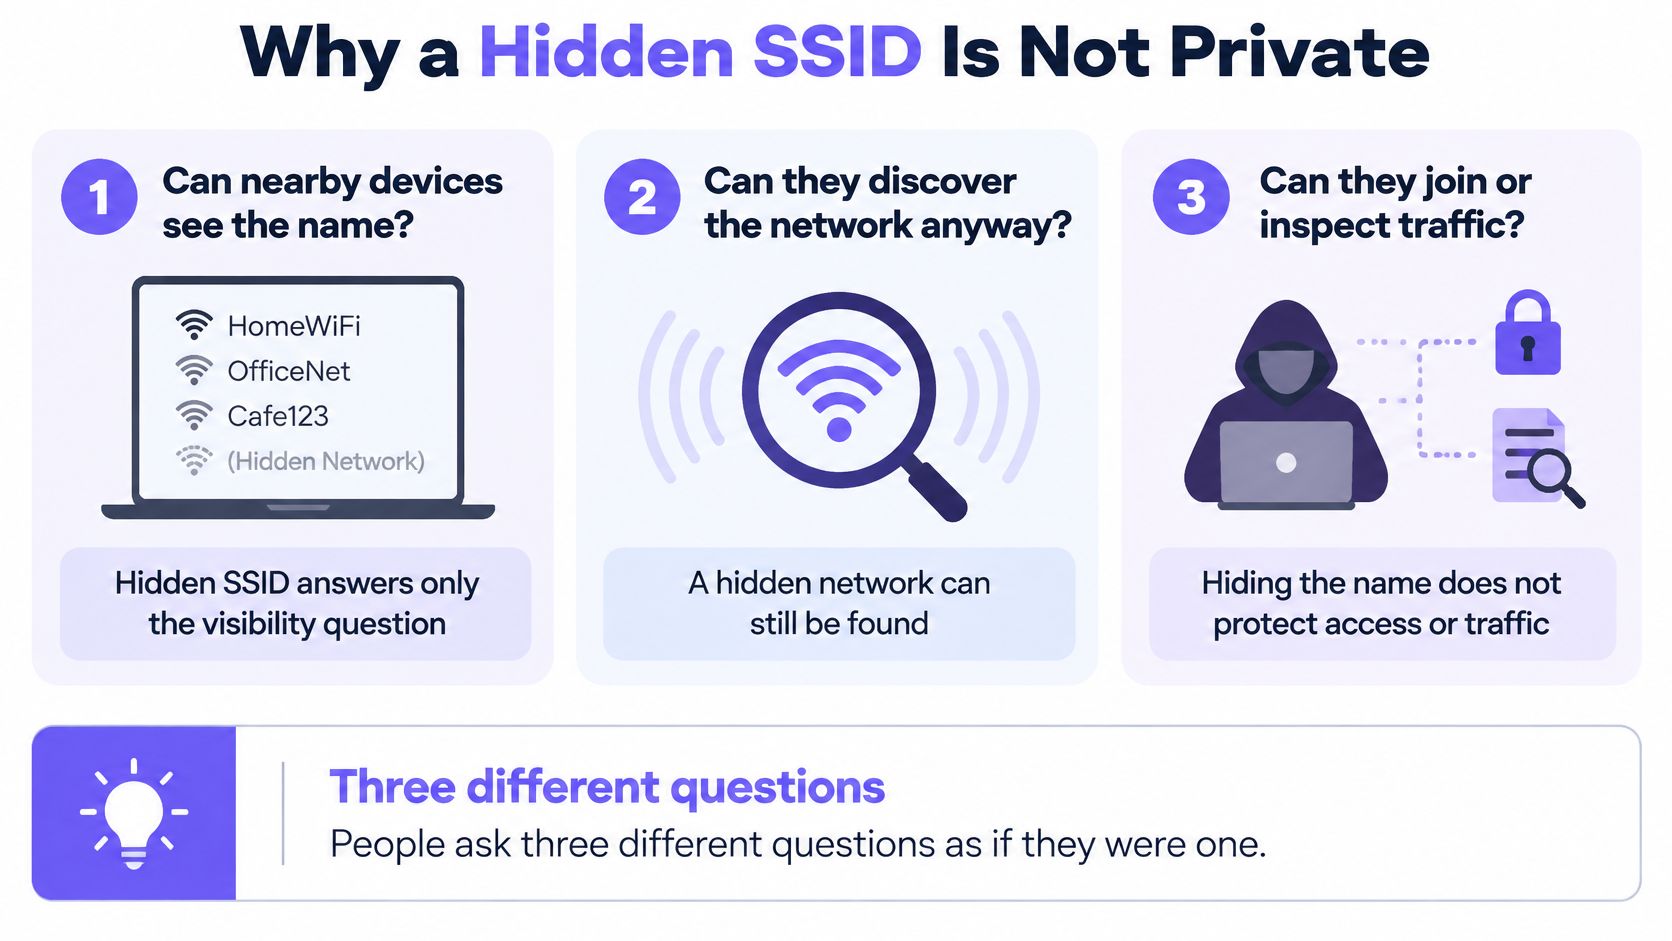
La guida all'installazione di Apple sulle reti nascoste afferma che le reti nascoste possono comunque essere individuate dal traffico di gestione, possono ritardare l'associazione e il roaming e possono aumentare il consumo della batteria del dispositivo. Apple avverte inoltre che una rete non protetta o aperta disabilita l'autenticazione e la crittografia, esponendo potenzialmente le risorse condivise e l'attività di rete.
La rete aperta nascosta
È quindi possibile nascondere un SSID aperto e definirlo sicuro? No. Visibilità e protezione sono decisioni distinte e il nascondimento modifica solo la visibilità. Chiunque rilevi il nome dal traffico di gestione può comunque accedere a una rete aperta e visualizzare l'attività non crittografata.
Le reti nascoste possono anche divulgare più informazioni rispetto a quelle diffuse. Un dispositivo che si è connesso a una rete nascosta può successivamente inviare richieste di probe contenenti tale nome mentre si trova altrove, rendendo noto dove è stato. Trasmettere un nome neutro, supportato da un'autenticazione e da una crittografia solide, è spesso la scelta meno rivelatrice.
Cosa è davvero necessario separare
Il traffico degli ospiti, del personale, dell'IoT e operativo necessita di autenticazione e criteri differenti, non di etichette oscure. Un nome riconoscibile può essere copiato da un access point canaglia e una password condivisa non può essere revocata per un singolo dipendente che lascia l'azienda o per un dispositivo smarrito senza disturbare tutti gli altri. Si tratta di problemi di identità e di revoca che nessun trucco di denominazione può risolvere.
Consideri il nome come parte integrante della progettazione della privacy. Lo mantenga neutrale e visibile a tutti, configurando poi un reale controllo degli accessi a monte.
Un modello a tre SSID per sedi reali
Una volta chiarito che il nome funge solo da porta, la maggior parte delle organizzazioni necessita di sole tre porte anziché dieci. Ospiti, personale attendibile e dispositivi si comportano in modo diverso, utilizzano metodi di autenticazione differenti e presentano criticità distinte. Quasi tutto il resto è una differenza di policy gestibile tramite l'identità dopo l'accesso.
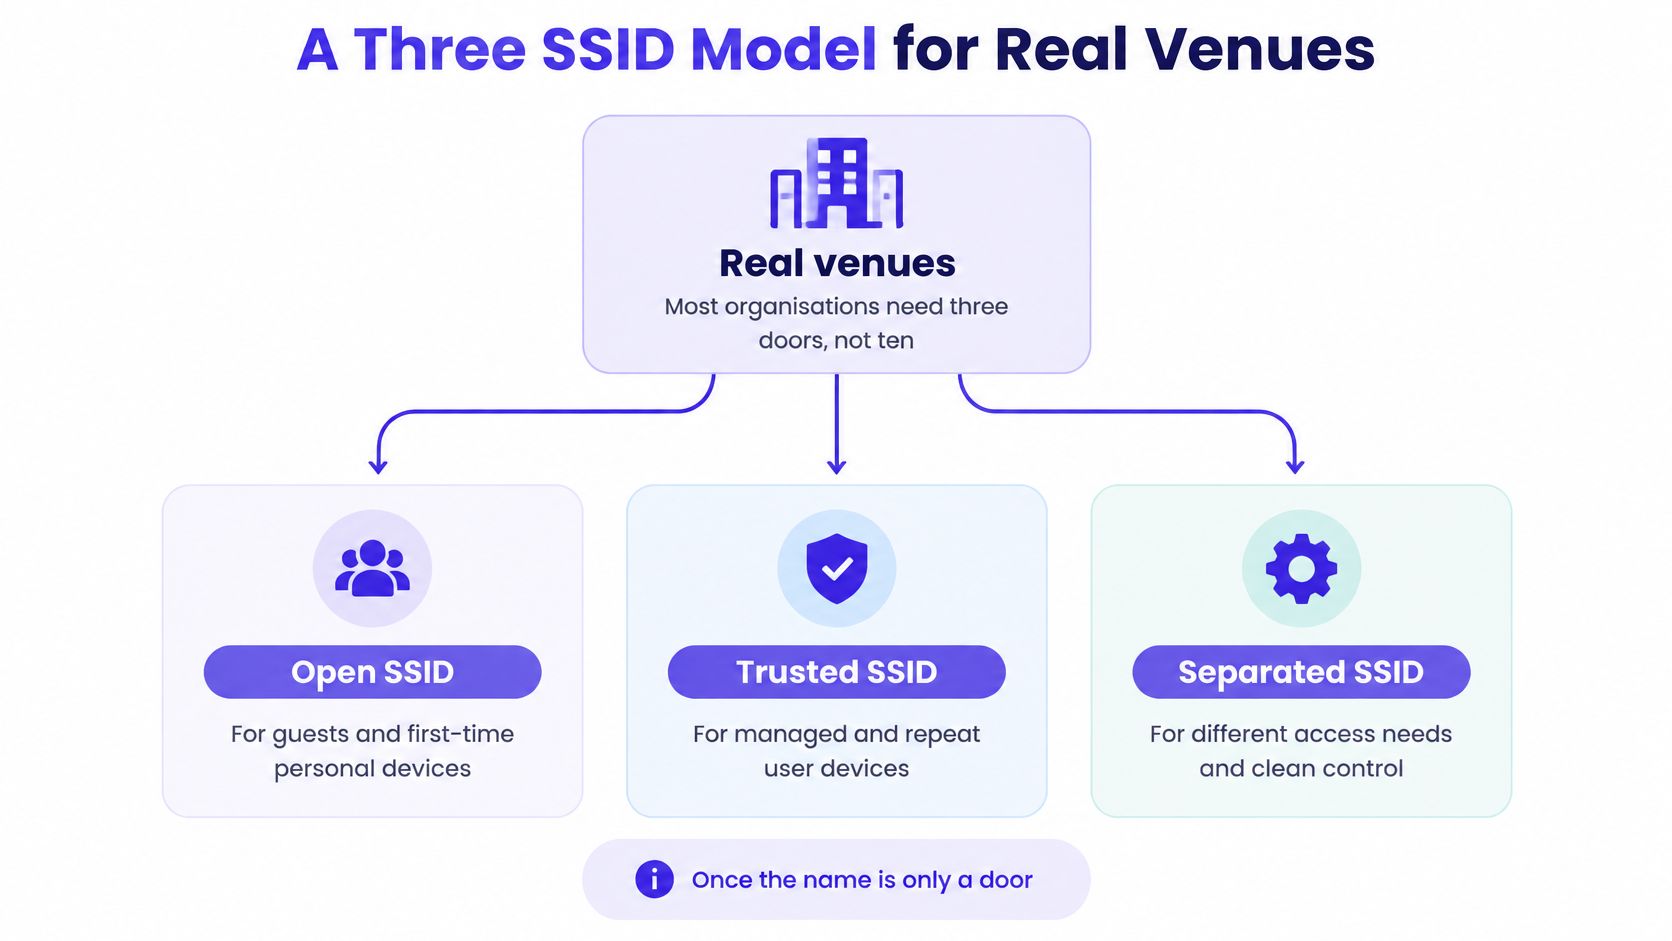
Le tre porte
Il SSID aperto serve gli ospiti e i dispositivi personali al primo accesso tramite un portale captive o una corsia di registrazione equivalente. Aggiunga l'isolamento dei client e una VLAN per gli ospiti in modo che i visitatori non vedano mai registratori di cassa, telecamere o traffico dei residenti. È la porta d'ingresso, accogliente ma che non conduce a nulla di riservato.
L'SSID sicuro SSID è una rete WPA-Enterprise per le persone di fiducia, idealmente con certificati EAP-TLS distribuiti dal proprio MDM. Il personale non condivide una passphrase ed è possibile revocare il certificato di chi lascia l'azienda senza dover modificare la password su tutti i laptop rimanenti. Un solido controllo degli accessi WiFi è ciò che rende questo unico punto d'accesso più sicuro rispetto a cinque reti dipartimentali.
Il terzo SSID gestisce dispositivi IoT, tenant, concessioni e fornitori, utilizzando una chiave univoca per dispositivo, persona o tenant. RADIUS restituisce VLAN, criteri e limite di larghezza di banda per tale chiave all'autenticazione. Revocate un'unica telecamera o un unico negozio senza influire sugli altri utenti.
| Ruolo SSID | Chi si connette | Come si autenticano | SSID sostituiti da questo |
|---|---|---|---|
| Aperta | Ospiti e BYOD al primo accesso | Portale o onboarding equivalente, isolamento, VLAN ospiti | Nomi ospiti per singolo marchio o evento |
| Sicura | Personale e utenti attendibili | WPA-Enterprise, preferibilmente certificati EAP-TLS | Password per il personale divise per reparto |
| Dispositivi e locatari | IoT, residenti, concessioni, appaltatori | Chiave univoca per dispositivo o locatario, VLAN da RADIUS | Un SSID per negozio, flotta di telecamere o appaltatore |
| eduroam, solo ambito educativo | Visitatori accademici in roaming e personale | Autenticazione specifica di eduroam | Copie locali delle reti dei campus ospiti |
Lo stesso modello in tre sedi diverse
Un hotel assegna gli ospiti di breve durata alla rete aperta, il personale a quella sicura, e serrature delle porte, TV e residenti di lunga durata alla terza rete con chiavi individuali. Un centro commerciale isola ogni negozio su quella terza rete SSID tramite chiave e VLAN, senza pubblicizzare un nome per ciascun contratto di locazione. Gli eventi vedono la partecipazione rapida di molte persone e gli organizzatori che coordinano i team temporanei possono trarre spunto dai consigli sullo staffing di GM GROUP Services relativi all'organizzazione del personale per eventi, mantenendo al contempo semplice la gestione della rete con i soliti tre nomi.
Una scuola mantiene i soliti tre e aggiunge eduroam come quarto, poiché il roaming tra i campus è il compito di eduroam. Tralasci completamente le chiavi per singolo dispositivo e il modello si ridurrà a due. Ciò che rifiuta è un nuovo beacon per ogni dipartimento, piano o marchio, perché l'identità dopo l'accesso svolge già quel lavoro.
Mappare le reti su un numero inferiore di nomi
L'inventario precede la riprogettazione. Scelga un sito rappresentativo ed elenchi ogni SSID trasmesso, inclusi i nomi di cui nessuno ricorda la creazione. Per ciascun nome, indichi quale gruppo reale vi si connette attualmente, come si autentica tale gruppo e quale VLAN o criteri riceve. Un nome che non comporti un'autenticazione o criteri distinti è solo un'etichetta.
L'attività di mappatura
- Elencare i gruppi: Ospiti, laptop del personale, telefoni, telecamere, casse, residenti, concessionari e fornitori.
- Collocare ciascun gruppo in base alla prova di identità: Reindirizzarlo all'elemento SSID aperto, sicuro o relativo a dispositivi e tenant a seconda di come si autentica, e non in base al dipartimento di appartenenza.
- Eliminare i nomi usati solo come etichetta: Rimuovere qualsiasi SSID esistente solo per imitare una VLAN, un piano o un dipartimento. La VLAN e la politica possono essere applicate successivamente al login.
- Calcolare il risultato: Molti siti si riducono a soli tre nomi senza perdere la segmentazione, poiché la politica viene gestita dopo il login.
Sette SSID su un singolo canale possono essere raggruppati in tre reti, e tre SSID con una tariffa base di 12 Mbps recuperano il tempo d'antenna che da 8 a 10 SSID stavano utilizzando al 15-25% del tempo d'antenna del canale sui beacon. Per gli immobili ad alta densità di dispositivi, abbinare questo esercizio a una corretta segmentazione della rete IoT, in modo che le telecamere e i sensori finiscano in segmenti da cui non possano uscire.
Fase pilota prima del rilascio
Condurre un progetto pilota in un sito e valutarlo in base alle evidenze, non all'ordine dell'elenco dei nomi. Monitorare i ticket dell'help-desk, verificare se è possibile revocare la chiave o il certificato di un singolo dispositivo senza interessare gli altri utenti e controllare se il carico di beacon nella stanza più affollata è diminuito. Successivamente, copiare gli stessi tre nomi nei siti successivi a ondate, aggiornando contemporaneamente la segnaletica, i profili MDM e le istruzioni del portale.
Se l'inventario risulta confuso, Purple Access offre uno strumento di pianificazione per mappare gli SSID su tre reti, mostrando la destinazione di ciascun gruppo. Offre inoltre una sessione di progettazione di 45 minuti in cui un ingegnere di rete Purple mappa gli SSID su reti aperte, sicure e xPSK sugli access point già in Suo possesso, e il piano rimane a Sua disposizione. I medesimi passaggi possono essere eseguiti con un foglio di calcolo e un sopralluogo sul sito, qualora preferisca iniziare in autonomia.
Prenoti una sessione di progettazione di 45 minuti con Purple Access: un ingegnere di rete mapperà ogni SSID attualmente in uso su reti aperte, sicure e xPSK sugli access point già in Suo possesso. Riceverà un piano scritto su tre reti che mostra dove si collegheranno ospiti, personale e dispositivi, oltre a quali chiavi e certificati sostituiranno le password condivise. Il piano rimarrà di Sua proprietà.


