Guida a RADIUS-as-a-Service per reti multi-sede
Published
La rete WiFi ospiti dell'hotel funziona, ma l'SSID del personale ha una password condivisa diversa in ogni struttura, un registratore di cassa è finito sulla VLAN sbagliata e nessuno può confermare se il dispositivo di un ex collaboratore abbia ancora l'accesso. Il team di rete può risolvere ogni problema a livello locale, ma lo stesso lavoro continua a ripresentarsi tra sedi, piani e piattaforme di access point diverse.
RADIUS-as-a-Service sposta le decisioni di autenticazione su una piattaforma ospitata, lasciando che siano gli access point, gli switch e i controller ad applicarle. Questo può semplificare la policy in un immobile distribuito, ma non rende la rete indipendente dalla WAN, dall'identity provider o dall'infrastruttura di certificati. Una valutazione solida parte da una domanda più complessa rispetto al semplice fatto che il servizio disponga di un SLA: cosa succede a ciascuna classe di utenti e dispositivi quando una dipendenza si interrompe?
Sommario
- Perché centralizzare le decisioni di rete cambia ogni cosa
- Le origini e gli standard alla base del moderno RADIUS in hosting
- Come funziona davvero un'architettura RADIUS-as-a-Service
- Confronto tra RADIUS in hosting e distribuzioni On-Premises
- SLA, failover multiregionale e cosa si interrompe davvero
- Sicurezza, conformità e migrazione dal RADIUS legacy
- Scelta e implementazione di un servizio RADIUS in hosting
Perché Centralizzare le Decisioni di Rete Cambia Ogni Cosa
Uno scenario comune in una catena alberghiera è una SSID per gli ospiti che si è moltiplicata nel tempo, credenziali del personale condivise tra team e porte degli switch configurate in base a chi ha lavorato per ultimo su quel piano. Il problema non è solo la proliferazione delle configurazioni. È che i dispositivi locali contengono parti della politica di accesso, quindi una modifica in una struttura potrebbe non corrispondere a quella effettuata in un'altra.
RADIUS offre un modo per centralizzare la decisione. Un access point o un server di accesso alla rete invia una richiesta di autenticazione a un servizio condiviso, che verifica l'identità e restituisce una decisione di accesso. Il dispositivo di rete fa comunque rispettare tale decisione, ma l'operatore può gestire l'identità e la policy in modo centralizzato anziché duplicare le regole su ogni controller o switch.
Tale suddivisione è l'idea alla base del RADIUS in hosting. Un servizio centrale può restituire attributi che associano un membro del personale, un ospite, un consulente o un dispositivo a una rete o VLAN appropriata. Quando qualcuno lascia l'azienda, l'identità gestita centralmente può essere revocata invece di fare affidamento sull'aggiornamento delle impostazioni locali da parte di ciascuna sede. I registri di accounting possono anche aiutare gli operatori a verificare quale identità ha utilizzato la rete e quando.
La reperibilità conta ancora
La centralizzazione riduce alcuni tipi di attività operative, ma non elimina la responsabilità della progettazione della rete. Il servizio gestito non può correggere un registro di identità errato, una VLAN mappata in modo non corretto o un access point che non riesce a raggiungere il proprio endpoint configurato. Inoltre, non decide automaticamente quali dispositivi debbano mantenere l'accesso quando una sede periferica perde la connettività.
Per chi si occupa dell'assistenza, il cambiamento consiste nel passare dalla manutenzione di server di autenticazione e policy locali alla gestione delle dipendenze e del comportamento in caso di guasto di un servizio condiviso. Ciò include la verifica della raggiungibilità, la convalida degli attributi restituiti, il monitoraggio dell'accounting e la definizione di cosa debba accadere durante un'interruzione.
Regola operativa: Centralizzate la policy ordinaria, ma rendete esplicita la policy di guasto per ogni gruppo di utenti e dispositivi.
La sessione di un ospite, il laptop di un dipendente, un cassa, una telecamera e un sensore dell'edificio non necessitano necessariamente dello stesso fallback. Trattarli come un'unica popolazione "WiFi" generica può trasformare un'interruzione dell'autenticazione in un'interruzione dell'operatività aziendale o in un'eccezione di sicurezza evitabile.
Origini e standard del moderno RADIUS ospitato
Il sistema RADIUS nasce nel 1991 in seguito alla richiesta di Merit Network di un sistema di autenticazione centralizzato per l'accesso dial-up a NSFNET. Livingston Enterprises sviluppò la prima implementazione per i suoi network access server PortMaster. La scelta progettuale che plasma ancora oggi le distribuzioni fu quella di combinare autenticazione, autorizzazione e accounting in un unico modello client-server anziché utilizzare sistemi proprietari separati per ogni funzione. Storia di RADIUS e dettagli del protocollo
Questa separazione conta per qualcosa di più della semplice compatibilità. Poiché la separazione tra NAS e autenticatore è fissa nel protocollo, un'interruzione della WAN o del provider di identità modifica chi può raggiungere il server condiviso, non i ruoli stessi; ed è per questo che la progettazione del fallback, e non la scelta del protocollo, determina ciò che accade nella sede.
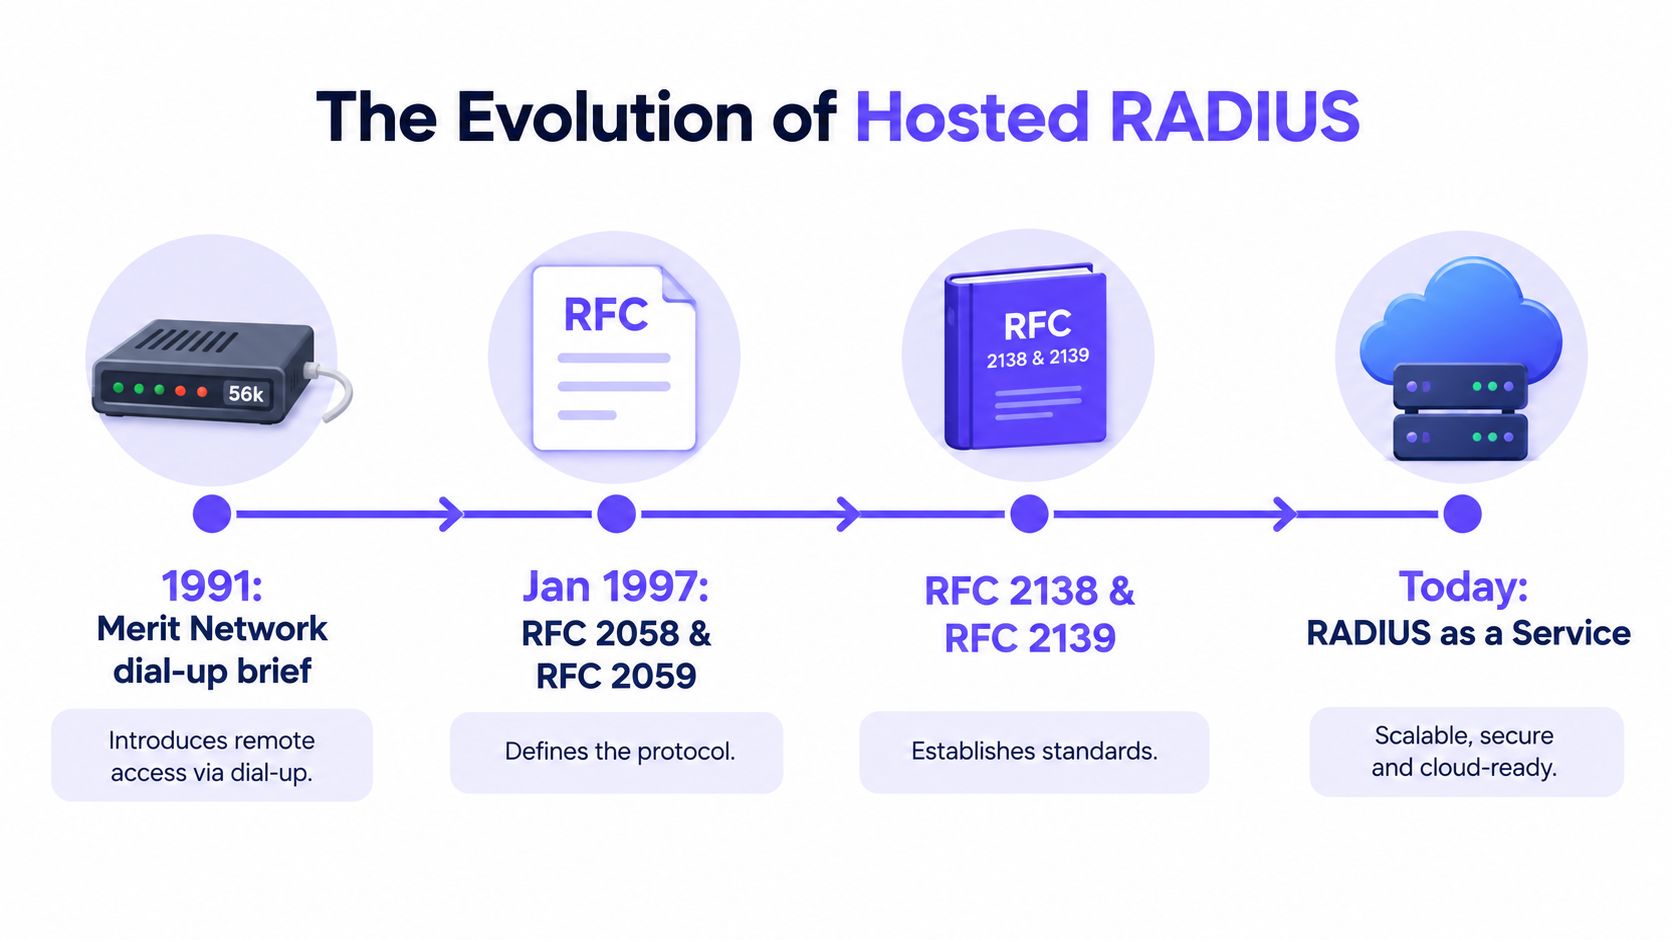
La documentazione degli standard mostra come il modello sia diventato interoperabile. L'IETF ha documentato RADIUS nel gennaio 1997 come RFC 2058 per l'autenticazione e RFC 2059 per l'accounting. La RFC 2138 e la RFC 2139 li hanno sostituiti nel corso dello stesso anno, seguiti dalla RFC 2865 e dalla RFC 2866 nel 2000. La RFC 2865 ha perfezionato il protocollo dopo che le prime distribuzioni hanno evidenziato problemi su scala più ampia, un utile promemoria del fatto che questa specifica è stata rafforzata dai guasti operativi piuttosto che redatta a tavolino. Documenti del gruppo di lavoro IETF RADIUS
Perché i vecchi standard sono ancora importanti
Per un gruppo alberghiero o un gestore di strutture, la separazione tra dispositivo di accesso e server di autenticazione rimane estremamente utile. Un controller wireless di un produttore e gli switch di un altro possono inviare richieste a un servizio di policy comune, a condizione che implementino un comportamento RADIUS compatibile. Le decisioni centralizzate di identità e accesso diventano così possibili senza dover acquistare l'intero stack di controllo degli accessi di un singolo fornitore.
L'assegnazione delle porte mostra l'impatto del lavoro sugli standard nelle operazioni quotidiane. Le prime implementazioni utilizzavano comunemente la porta UDP 1645, mentre la porta UDP 1812 è diventata l'assegnazione formale per l'autenticazione secondo la norma RFC 2865. Le apparecchiature che utilizzano ancora di default la porta 1645 presenteranno un errore rispetto a un endpoint ospitato che richiede la porta 1812; pertanto, occorre verificare cosa supporta ciascun dispositivo prima di configurare firewall, endpoint regionali e piani di migrazione.
La sicurezza del trasporto è una preoccupazione attuale. La RFC 6614 definisce RADIUS su TLS, o RadSec, con la porta TCP 2083 come destinazione predefinita e requisiti di protezione dell'integrità. Avverte inoltre che lo stato della connessione e l'elaborazione TLS possono creare un carico maggiore rispetto al traditional UDP, quindi una progettazione sicura richiede il riutilizzo delle connessioni, tentativi limitati e pianificazione della capacità, non semplicemente una nuova porta. Trattate questo avviso sul carico come una questione di modalità di guasto: un endpoint che cede quando centinaia di punti di accesso si riconnettono contemporaneamente dopo un problema WAN è peggiore di uno che si degrada gradualmente. RFC 6614 su RADIUS su TLS
L'RFC 9813 del 2025 dell'IETF documenta le considerazioni operative per le chiavi precondivise TLS e la migrazione da RADIUS/UDP a RADIUS/TLS. Questo lavoro è rilevante quando si valuta come un provider gestisce i certificati o la gestione delle chiavi, i confini del proxy e la migrazione graduale. Standard IETF RADIUS e documentazione correlata
Come funziona davvero un'architettura RADIUS-as-a-Service
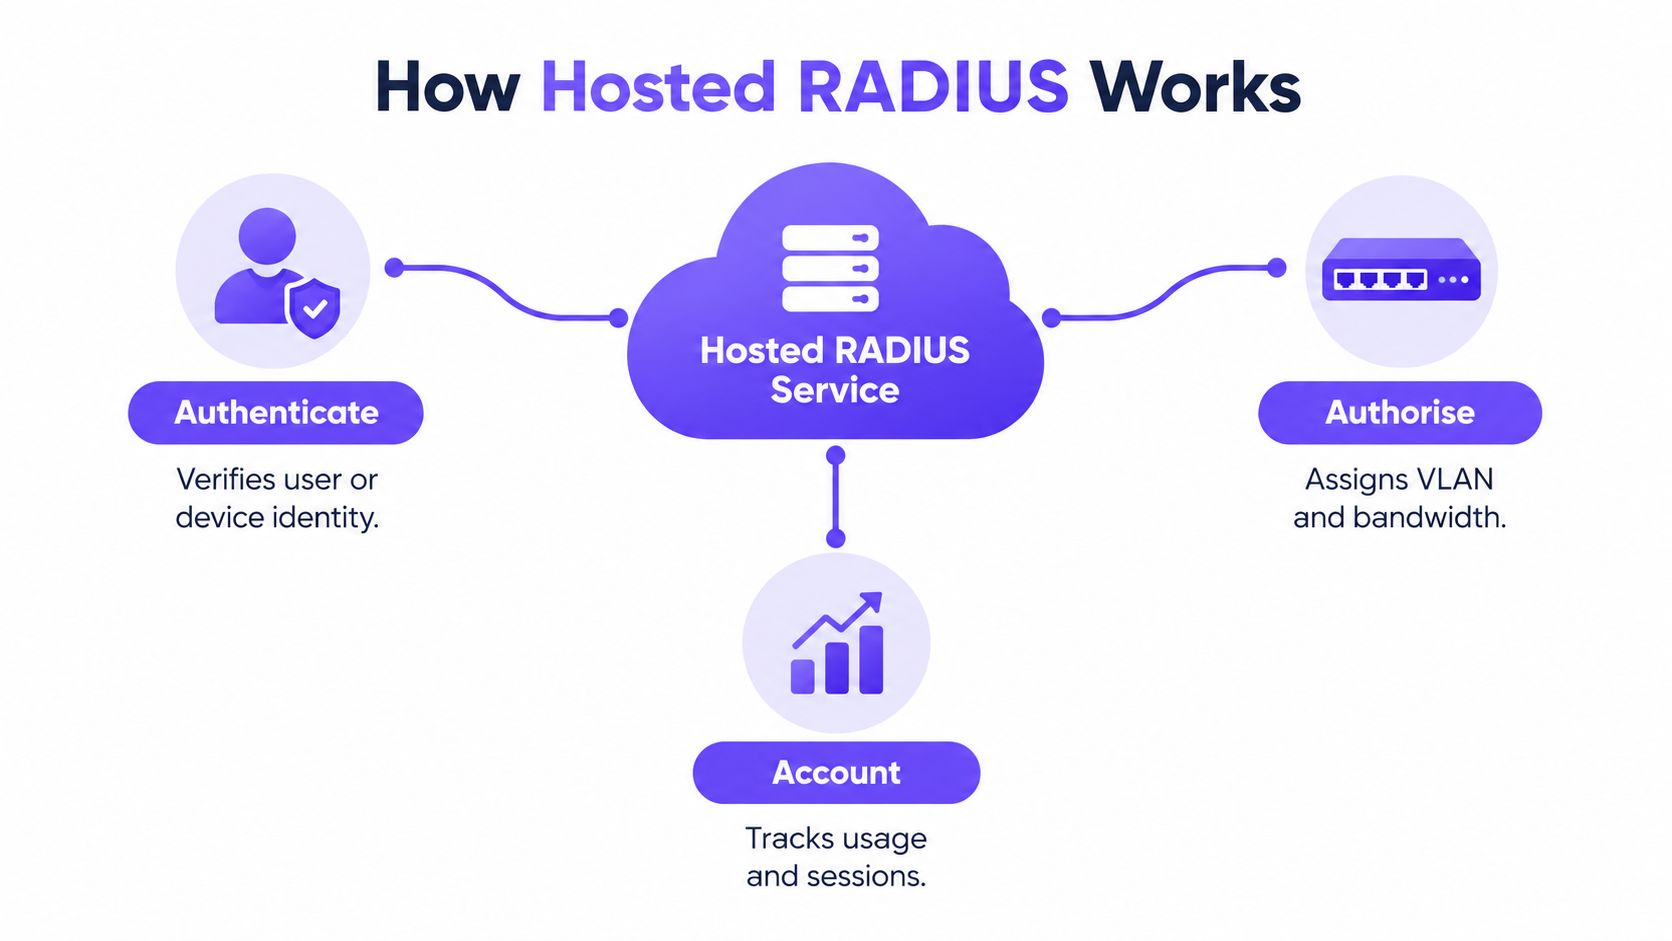
Un'architettura RADIUS in hosting è più facile da valutare se si separano le sue tre funzioni dai suoi tre piani. Le funzioni sono autenticazione, autorizzazione e accounting. I piani sono identità, trasporto e reportistica. La proposta di un fornitore potrebbe raggrupparli insieme, ma gli operatori devono comunque sapere quale componente convalida l'identità, quale trasporta la richiesta e dove vanno a finire i dati di sessione.
Dalla richiesta di connessione alla policy di rete
Quando un utente o un dispositivo tenta di connettersi, un access point o un controller agisce come Network Access Server. Invia la richiesta a RADIUS. Il servizio verifica l'identità o le credenziali del dispositivo inviate, spesso utilizzando un provider di identità collegato o un accordo di attendibilità dei certificati, quindi restituisce una decisione di accettazione o rifiuto.
Una richiesta accettata può contenere attributi di autorizzazione, come l'assegnazione della VLAN o altri parametri di rete. L'access point o il controller applica tali istruzioni. Facendo un'analogia con un hotel, l'access point è l'addetto all'ingresso, il servizio RADIUS gestito è la directory delle identità e gli attributi restituiti sono il braccialetto che determina a quali aree la persona può accedere.
Il servizio in hosting collega il piano dell'identità a sistemi come Entra ID, Okta, Google Workspace, una piattaforma di gestione dei dispositivi mobili o un sistema di gestione della proprietà (PMS). L'integrazione esatta dipende dal servizio e dal metodo di accesso. Non dare per scontato che la presenza di un connettore consenta di valutare qualsiasi policy nel modo richiesto dalla tua struttura. Effettua dei test sui casi di identità e dispositivo, compresi dipendenti uscenti, dispositivi condivisi e tenant di terze parti.
L'accounting non è un elemento opzionale
L'Accounting registra gli eventi di sessione e le informazioni sull'utilizzo in modo indipendente dalla decisione di autenticazione iniziale. Tali registri possono supportare audit, pianificazione della capacità, addebiti interni e indagini, anche quando un altro sistema esegue parte della verifica dell'identità. Per le operazioni multi-sito, è necessario concordare la gestione degli aggiornamenti ritardati, delle ritrasmissioni, dei record di stop mancanti e del failover dell'endpoint regionale.
Il piano di trasporto veicola le richieste tra il dispositivo di rete e RADIUS. Il RADIUS tradizionale utilizza comunemente UDP; RadSec utilizza TCP e TLS. Il piano di reportistica raccoglie le prove di autenticazione e accounting in modo che gli operatori possano esaminare le decisioni anziché desumere l'accesso solo dai log di associazione wireless.
Quando si confrontano i servizi, mappa ogni componente e flusso di dati prima di firmare. Una risorsa utile è questa guida alle soluzioni di controllo dell'accesso alla rete, in particolare se RADIUS è parte di una strategia più ampia di policy ed enforcement.
Confronto tra RADIUS gestito in cloud e distribuzioni on-premise
I sistemi RADIUS hosted e on-premises utilizzano lo stesso protocollo. In entrambi i casi, i dispositivi di accesso rimangono Network Access Server; ciò che cambia è chi gestisce il server di autenticazione condiviso e cosa si frappone tra questo e le diverse sedi. Gestendolo internamente, la disponibilità diventa un problema ingegneristico della propria sala server. Scegliendo una soluzione hosted, la medesima criticità si sposta sui percorsi WAN, sulla catena delle identità e sulla fiducia dei certificati, tutti elementi dei quali il fornitore non si fa carico al vostro posto.
| Criterio | RADIUS in cloud | RADIUS on-premises |
|---|---|---|
| Lavoro di infrastruttura | Il provider gestisce la piattaforma hosted; il tuo team gestisce comunque la configurazione dei client, i criteri e l'integrazione. | Il tuo team gestisce il server, il software, il sistema operativo, il monitoraggio e i piani di ripristino. |
| Criteri multi-sede | I criteri centralizzati possono servire i dispositivi in più sedi, in base alla connettività e alle implementazioni compatibili. | Un server centrale o un'implementazione sede per sede possono funzionare, ma la responsabilità della replica e della coerenza è tua. |
| Compatibilità dei dispositivi di rete | Dipende dagli attributi RADIUS supportati, dalle opzioni di trasporto e dai dispositivi di accesso distribuiti. | Mantieni il controllo della configurazione del server, ma devi comunque convalidare il comportamento su switch, controller e access point. |
| Sicurezza del trasporto | Il supporto RadSec può proteggere il trasporto, con la gestione dei certificati e la capacità TLS da progettare. | RadSec può essere distribuito anche localmente, ma il tuo team gestisce certificati, connessioni e scalabilità. |
| Responsabilità in caso di guasto | Il provider gestisce le operazioni di piattaforma; il tuo team deve testare la WAN, l'identità, gli endpoint e il comportamento di fallback locale. | Il tuo team controlla la disponibilità locale, ma deve progettare e mantenere la ridondanza e il ripristino. |
| Struttura dei costi | Spesso fornito come abbonamento al servizio; valuta il contratto e l'ambito operativo incluso. | Può utilizzare l'infrastruttura esistente, ma il tempo del personale, la manutenzione e le sostituzioni rimangono a tuo carico. |
Scegliete in base alla gestione dei guasti, non agli slogan
L'RFC 2865 codifica la separazione tra dispositivo di accesso e server di autenticazione condiviso (RFC 2865); l'erogazione in cloud modifica dove si trova tale server, non il ruolo svolto da switch, controller e access point. La domanda fondamentale è quindi identica per entrambi i modelli: quando l'autenticazione diventa irraggiungibile, cosa continua a funzionare all'interno della struttura?
Utilizzate la soluzione hosted quando potete accettare che un guasto al percorso WAN in un hotel o in un'arena sia un vostro problema da risolvere a livello locale, attraverso SSID sopravvissuti, policy memorizzate nella cache o di fallback e comportamenti AP che avete testato. Utilizzate la soluzione on-premises quando potete disporre di personale per le operazioni del server 24 ore su 24, 7 giorni su 7 e sarete responsabili della rotazione dei certificati, delle patch e della ridondanza. Un server gestito localmente non è più resiliente per impostazione predefinita. Ho sottoposto a audit diverse macchine singole on-premises con certificati scaduti e senza failover, che tenevano insieme una rete per abitudine piuttosto che per progettazione.
Il modello di distribuzione influisce meno rispetto alla progettazione della gestione dei guasti.
La postura di sicurezza segue l'implementazione piuttosto che la posizione. Chiedetevi dove sono archiviati i segreti condivisi e i certificati, chi può leggere i dati di accounting, come vengono protette le richieste in transito e come il servizio gestisce i proxy per le richieste a cui non può rispondere direttamente. Cassa, guest WiFi, telecamere e dispositivi IoT condividono in genere un unico percorso di autenticazione, quindi un punto debole in entrambi i modelli tende a emergere ovunque contemporaneamente. Se state valutando una piattaforma ospitata rispetto a un'infrastruttura gestita dal cliente, un confronto con RADIUS self-hosted aiuta a definire quali responsabilità operative conservereste.
SLA, failover multiregionale e cosa va realmente in errore
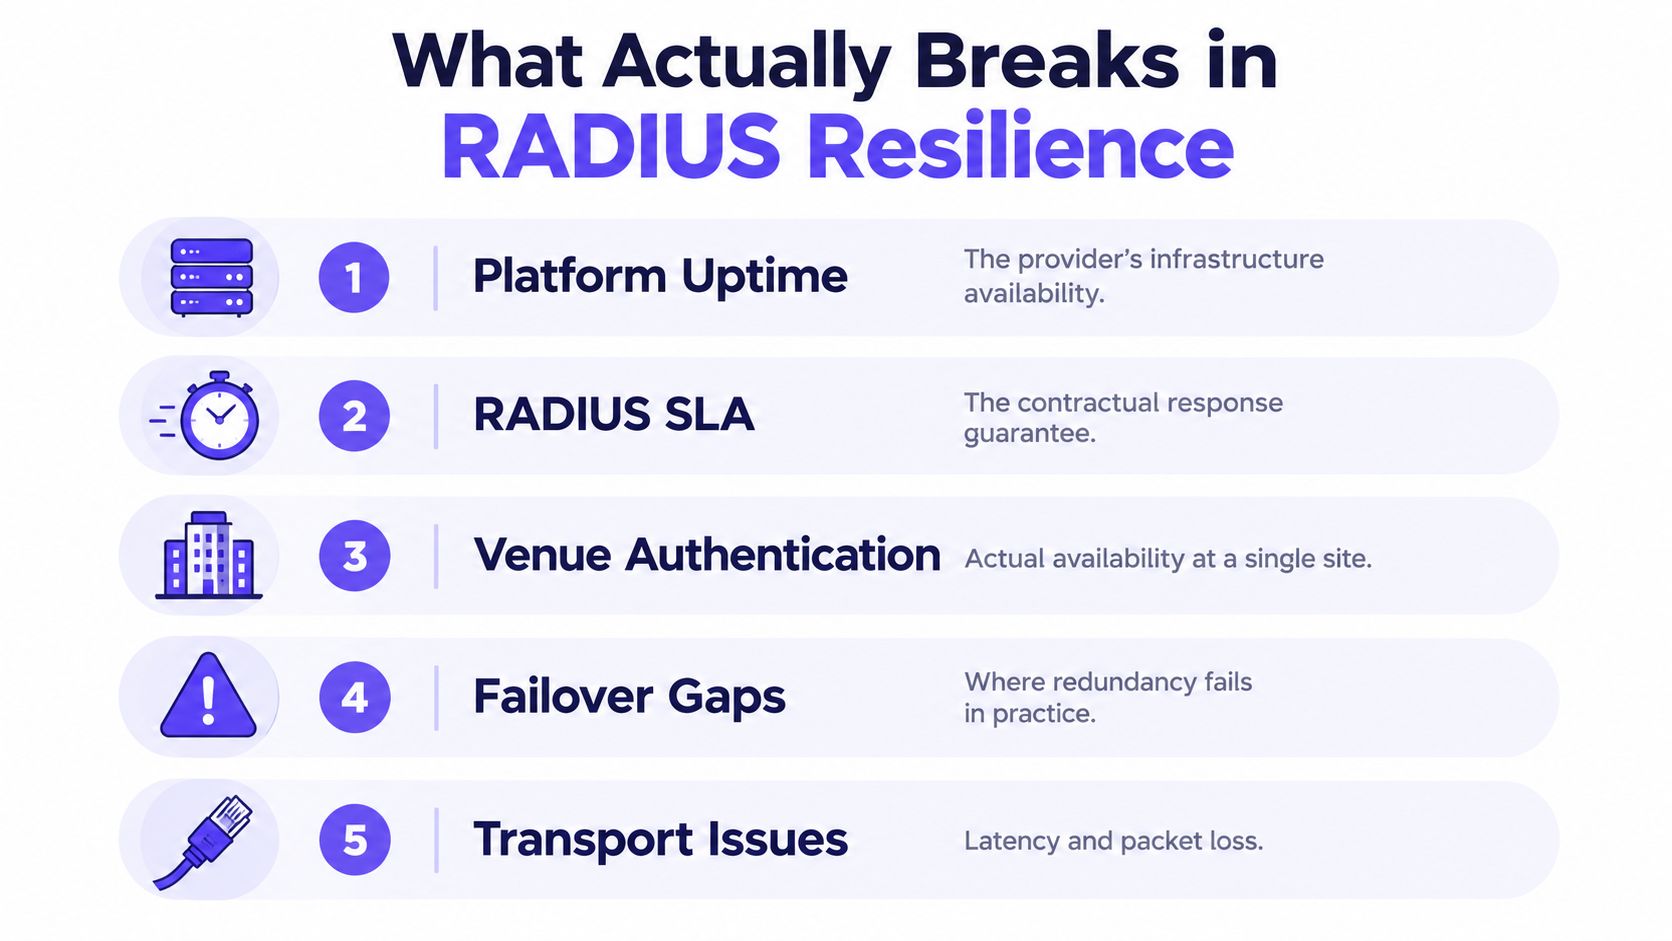
Il tempo di attività della piattaforma di un provider, l'impegno di servizio RADIUS e la disponibilità dell'autenticazione presso una specifica struttura sono concetti correlati ma non intercambiabili. Una piattaforma gestita può funzionare correttamente mentre un hotel non riesce a raggiungerla a causa di un guasto WAN o DNS. Inoltre, una struttura può raggiungere il servizio RADIUS mentre il suo provider di identità o la catena di certificati impediscono il buon fine dell'autenticazione.
Valutare la risposta ai guasti per utente e dispositivo
- Interruzione della WAN: Le nuove autenticazioni in cloud potrebbero non riuscire. Le sessioni esistenti possono continuare, a seconda del comportamento della rete locale e dei criteri di sessione. Verifica se la sopravvivenza locale è stata testata sul tuo parco access point.
- Guasto del DNS: I dispositivi potrebbero non risolvere gli endpoint del servizio se la loro configurazione dipende dal DNS. Conferma la modalità di provisioning degli endpoint e il comportamento delle apparecchiature di accesso in caso di mancata risoluzione.
- Interruzione dell'Identity Provider: Il servizio RADIUS potrebbe essere raggiungibile ma non in grado di convalidare una nuova identità. Le credenziali memorizzate nella cache possono essere d'aiuto, ma potrebbero anche mantenere l'accesso dopo la modifica dello stato di un utente.
- Scadenza del certificato o interruzione della CA: L'autenticazione basata su certificato può fallire se un certificato richiesto è non valido, scaduto o non attendibile. Il monitoraggio del ciclo di vita dei certificati deve includere i dispositivi e la catena di attendibilità coinvolti, non solo il server RADIUS.
- Interruzione del piano di gestione: Gli operatori potrebbero perdere la possibilità di modificare i criteri o revocare l'accesso anche se l'autenticazione prosegue. Stabilisci come apportare e registrare le modifiche di emergenza.
Un SSID di emergenza con password condivisa, l'accesso basato su MAC e le credenziali memorizzate in cache non sono forme equivalenti di resilienza. Ognuna scambia la disponibilità immediata con la sicurezza: le chiavi condivise sono difficili da revocare in modo mirato, gli identificatori MAC possono essere falsificati e le decisioni memorizzate in cache possono durare più a lungo dello stato dell'identità che avrebbero dovuto riflettere.
Richiedete una policy di guasto utente per utente: Il personale, gli ospiti, le casse, le telecamere, i residenti e i dispositivi IoT dovrebbero bloccare l'accesso in caso di guasto, utilizzare un fallback locale limitato o proseguire con una sessione precedentemente autorizzata?
L'architettura multiregionale è un fattore di progettazione, non una garanzia
Gli endpoint RADIUS multi-regione possono ridurre la dipendenza da una singola regione di servizio, ma i dispositivi di accesso necessitano di una modalità pratica per raggiungerli ed effettuare il failover tra di essi. Verifica se gli access point e i controller distribuiti riprovano la connessione automaticamente, come scelgono un endpoint alternativo e se la perdita di una regione richiede un intervento manuale. Testa anche l'aspetto dell'accounting durante le fasi di ritrasmissione e ripristino.
Prima dell'acquisto, chiedi per quanto tempo l'autenticazione in cache rimane valida, chi può revocare gli accessi di emergenza, con quale frequenza viene testato il failover e quali prove il fornitore può mostrare tramite i test. Per gli hotel e le grandi strutture, esegui il test con dispositivi e servizi rappresentativi, non solo con il laptop del personale. Un risultato utile è una matrice di errore scritta che identifichi l'utenza interessata, il comportamento previsto, il responsabile e l'azione di ripristino.
Sicurezza, conformità e migrazione da RADIUS legacy
Considerare la migrazione come un progetto di sicurezza, non come una semplice modifica all'indirizzo del server. L'affermazione "RADIUS sicuro" può riferirsi a diversi aspetti: protezione del trasporto, autenticazione dei dispositivi di rete, convalida dell'identità dell'utente o del dispositivo o restituzione della corretta autorizzazione. Ciascuno di questi controlli risolve problemi differenti.
RadSec utilizza il protocollo TLS per proteggere il trasporto RADIUS, e l'autenticazione reciproca dei certificati aiuta a garantire che il server e il dispositivo client siano affidabili. Ma la sola crittografia non garantisce che l'utente corretto riceva la VLAN adeguata, né che l'accesso di chi lascia l'azienda venga revocato tempestivamente. Gli operatori dovrebbero anche verificare come il servizio gestisce il Message-Authenticator, le protezioni contro replay e spoofing, l'ispezione dei proxy e l'integrità dell'accounting quando i pacchetti vengono riprovati o gli endpoint cambiano.
Richiedete prove concrete, non semplici rassicurazioni
Quando si valuta un fornitore, è bene porre domande dirette:
- Gestione dei certificati: i certificati sono gestiti per cliente, tenant, sede o dispositivo di rete? Come vengono monitorate la scadenza e la rotazione?
- Confini di trasporto: dove termina il TLS? I proxy intermedi possono ispezionare o inoltrare le richieste, e quale protezione rimane end-to-end?
- Prove di audit: è possibile esaminare le decisioni di autenticazione, le modifiche alle policy, gli accessi amministrativi e i registri di accounting?
- Postura di sicurezza: di quali certificazioni dispone il provider e quale ambito coprono? Se si richiede ISO 27001 o Cyber Essentials Plus, verificare le prove attuali e l'applicabilità anziché affidarsi a un semplice logo.
- Migrazione e rollback: il provider è in grado di supportare una transizione graduale da UDP a TLS e qual è il percorso di rollback testato se un modello di dispositivo di accesso si comporta diversamente?
Una sequenza di migrazione dovrebbe iniziare con un inventario dei client RADIUS, delle fonti di identità, dei metodi di autenticazione, delle regole VLAN, dei segreti condivisi, dei certificati e dei fruitori dell'accounting. Successivamente, documentare la politica di destinazione e testarla con identità e dispositivi rappresentativi. Avviare un progetto pilota in una sede, confrontare le decisioni restituite con i risultati previsti, quindi effettuare il passaggio servizio per servizio. Mantenere un percorso di ripristino (rollback) fino a quando il comportamento dell'accounting e degli accessi non sia stato compreso appieno in ambiente di produzione.
La conformità deve seguire il traffico e i registri gestiti dal tuo ambiente. Per una prospettiva pratica sul controllo della rete, consulta questa guida su PCI compliance e WiFi. La domanda fondamentale non è se un prodotto dichiara la conformità, ma se la tua configurazione produce prove concrete per i controlli che la tua organizzazione è tenuta a dimostrare.
Un ulteriore rischio risiede tra le specifiche del protocollo e la rete installata. Le linee guida sulla sicurezza possono richiedere controlli che alcuni dispositivi di accesso o proxy non implementano in modo coerente. Chiedi ai fornitori quali controlli applicano, quali dipendono dal firmware del client e come convalidano il comportamento su tutti i tuoi apparati.
Scegliere e distribuire un servizio RADIUS in cloud
Scegliete un provider in base al comportamento in caso di guasto e alle evidenze operative che potete verificare, non solo in base all'etichetta cloud. Confermate la copertura regionale, il supporto per il provider di identità, la gestione delle chiavi per singolo tenant dove necessario, l'accesso agli audit, i processi RadSec e dei certificati, e cosa succede alla scadenza del contratto.
Eseguire l'implementazione secondo un ordine controllato: censire le dipendenze attuali dei dispositivi e del sistema AAA; definire le politiche che associano le identità alla rete; condurre test pilota su sedi e tipologie di dispositivi rappresentativi; completare il passaggio in modo graduale; infine convalidare le decisioni di accesso e l'accounting rispetto ai dati delle identità o del sistema di gestione della struttura. Monitorare le autenticazioni fallite, la gestione delle revoche, la riconciliazione dell'accounting e le prestazioni della rete guest come segnali operativi, anziché come prove autosufficienti di resilienza.
Purple Access offre Cloud RADIUS ospitato insieme a opzioni di rete aperte, sicure e xPSK, con accesso gestito dall'identità attraverso gli access point esistenti. Valutatelo in base agli stessi test di guasto, requisiti di policy ed evidenze che richiedereste a qualsiasi provider.
Se stai pianificando la distribuzione di RADIUS su più sedi, mappa le dipendenze di WAN, identità, certificati e fallback locale prima di modificare il percorso di autenticazione. Visita Purple Access per esaminare le sue opzioni Cloud RADIUS e di accesso alla rete per le reti ospiti, del personale e dei dispositivi.