Guida alla segmentazione della rete IoT per le flotte reali
Published

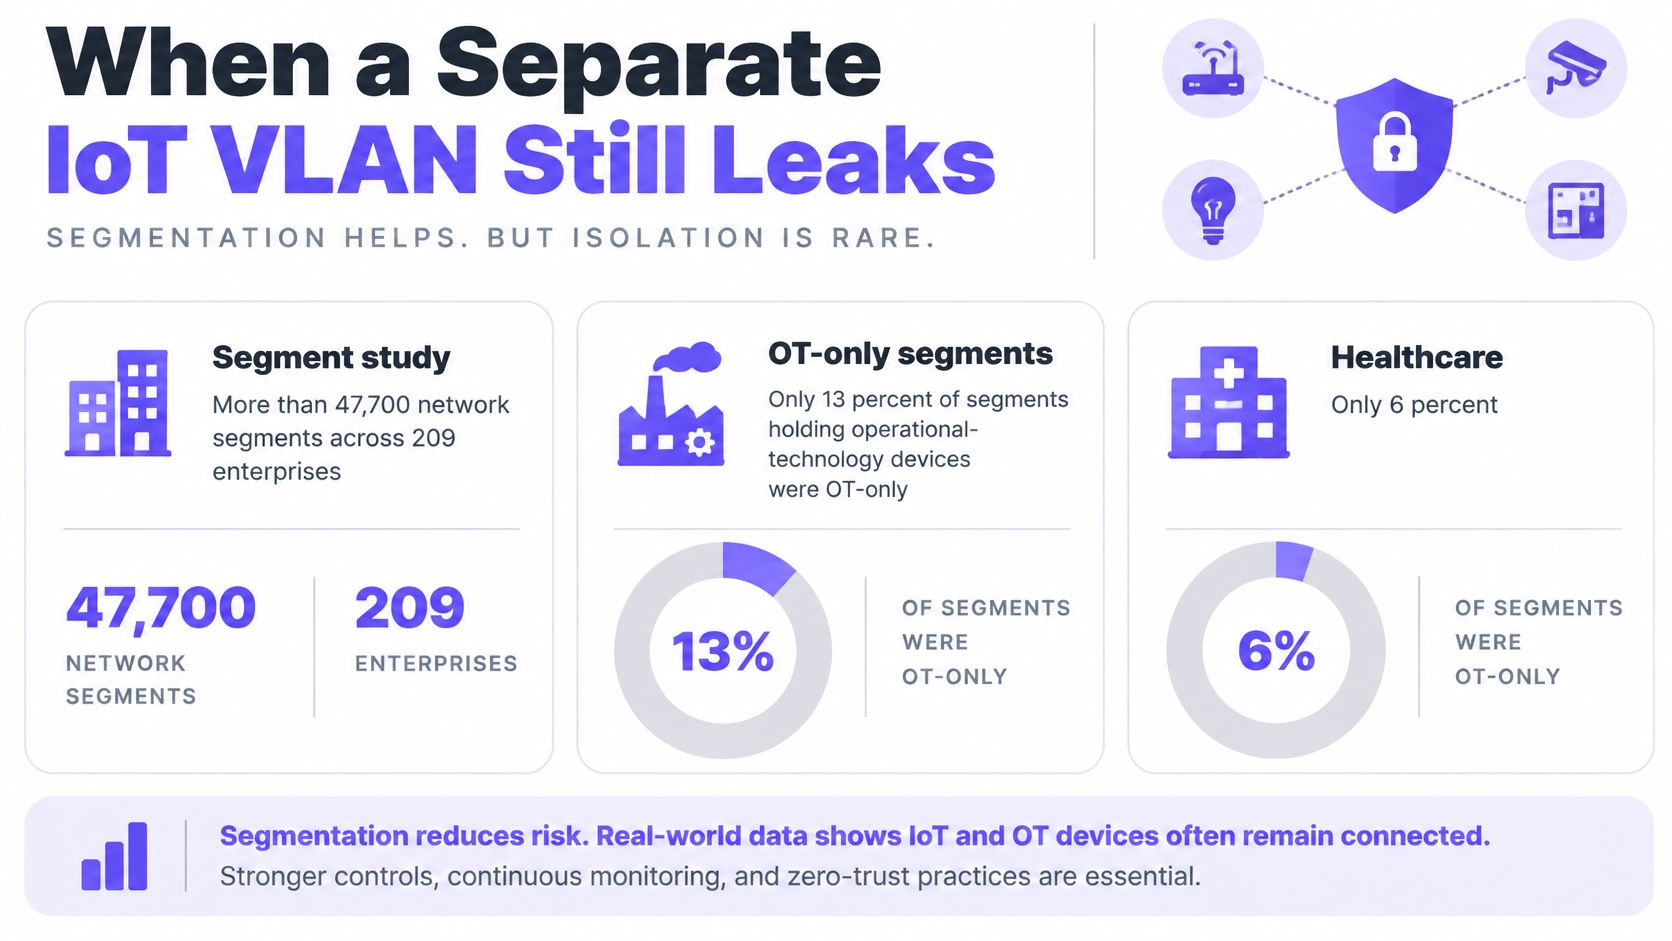
Il 72% delle VLAN in ambito sanitario combinava asset IoT e IT in uno studio sulle minacce IoT di Unit 42 del 2020. Questo è il problema che si presenta quando si tratta un nome VLAN come un controllo di sicurezza: una rete etichettata come IoT può comunque mettere in comunicazione tra loro apparecchiature mediche, stampanti, telefoni e normali computer.
La segmentazione della rete IoT deve offrire un contenimento dimostrabile, non un elenco più lungo di VLAN. Per i team IT e di gestione delle strutture di più sedi, le domande utili riguardano quali dispositivi condividono una zona di fiducia, quali comunicazioni sono approvate e se un endpoint compromesso può completare un percorso di attacco verso una risorsa di valore.
Sommario
- Quando una rete IoT VLAN separata presenta comunque vulnerabilità
- Zone IoT e i flussi consentiti
- Come segmentare una flotta IoT in quattro fasi
- Chiavi e controlli compensativi per dispositivi non intelligenti
- Monitoraggio, contenimento ed errori comuni
- Validare un sito prima di replicare la configurazione
Quando una rete IoT VLAN separata presenta comunque vulnerabilità
Solo il 13% dei segmenti contenenti dispositivi di tecnologia operativa era dedicato esclusivamente all'OT, mentre appena il 6% dei segmenti sanitari contenenti dispositivi medici era dedicato unicamente ad apparecchiature mediche, secondo un'analisi di Security Boulevard su oltre 47.700 segmenti di rete in 209 aziende. Un segmento separato chiaramente non garantisce un raggruppamento sensato degli asset.
Telecamere, controller di edifici, stampanti e telefoni VoIP non vanno raggruppati insieme solo perché nessuno di essi utilizza un desktop di tipo convenzionale. I rispettivi proprietari, gli accordi di manutenzione e le conseguenze in caso di guasto differiscono tra loro. La loro combinazione crea un'esposizione condivisa che un diagramma di rete ordinato può celare.
La distinzione è visibile nella composizione del segmento riportata di seguito.
Ciò che il perimetro VLAN non fa
Una VLAN separa un dominio di broadcast di Livello 2. Non crittografa automaticamente il traffico, non previene lo spoofing, non sostituisce le password condivise e non blocca il movimento est-ovest all'interno di tale VLAN. Inoltre, non impedisce la cattura dei pacchetti laddove il traffico sia accessibile tramite broadcast, mirroring, errata configurazione o un attacco locale riuscito.
Un firewall inter-VLAN può rifiutare la connessione di una telecamera a una rete di pagamento lasciando invariato il traffico da telecamera a telecamera. Se l'isolamento tra peer è importante, occorre applicarlo tramite VLAN private, controlli sulle porte di accesso, isolamento dei client wireless o una politica distribuita adeguata.
Contenimento significa zone di fiducia più piccole, classificate per proprietà, scopo, sensibilità e ruolo operativo, con un'allowlist esplicita tra di esse. L'esclusività della zona è una verifica utile, ma non è sufficiente: un segmento riservato esclusivamente alle telecamere può comunque contenere autorizzazioni in uscita eccessive.
Per hotel, ospedali, campus, complessi commerciali ed edifici residenziali plurifamiliari, gli elementi consegnabili dovrebbero includere:
- Una mappa delle zone e dei flussi: Ogni classe di dispositivi ha un proprietario, un elenco di destinazioni e un motivo per ciascuna connessione.
- Una migrazione controllata: Le dipendenze vengono verificate prima che il modello si estenda ad altre proprietà.
- Una soluzione di riserva per identità deboli: I dispositivi privi di supporto per i certificati ricevono controlli compensativi.
- Un percorso di attacco fallito: Un endpoint rappresentativo non può stabilire una connessione vietata.
La separazione logica priva di flussi approvati costituisce comunque una rete con permessi troppo ampi.
Zone IoT e flussi consentiti
Zone di fiducia IoT e flussi consentiti
| Zona | Esempi di dispositivi | Può raggiungere | Non deve raggiungere | Controllo principale |
|---|---|---|---|---|
| Ospiti e residenti | Telefono, laptop, BYOD per brevi soggiorni | Internet, portale captive, DNS | IoT di stanza, casse, telecamere, VLAN del personale | Isolamento client e un VLAN per ospiti |
| IT aziendale | Laptop del personale, stampanti sulla LAN utente | Servizi di identità, file e applicazioni | OT, telecamere, segmenti di pagamento | 802.1X o assegnato tramite certificato VLAN |
| Sistemi dell'edificio | HVAC, illuminazione, controllo accessi | BMS e endpoint cloud specificati | Postazioni di lavoro utente e WiFi per ospiti | IoT VLAN più lista di autorizzazione delle destinazioni |
| Telecamere | Telecamere IP, NVR | Solo NVR assegnati e servizi video approvati | Sistemi medici, di pagamento e di identità | Privato VLAN e blocco est-ovest |
| OT clinico o di sicurezza | Diagnostica per immagini, pompe, PLC | Solo server clinici o operativi specificati | Ospiti, aziendale, telecamere | Zona a più alta sicurezza e firewall |
| Pagamento | Casse, POS | Solo gestore dei pagamenti | Postazioni di lavoro e altri dispositivi IoT | Dedicato VLAN e nessun traffico in ingresso da IoT |
| DMZ fornitori | Jump host, broker di aggiornamento | Percorso a tempo limitato verso una classe di dispositivi approvata | Instradamento diretto verso ogni VLAN | Accesso registrato e a scadenza |
Considerare queste righe come politiche di partenza, non come specifiche applicative complete. I servizi di infrastruttura approvati, come DNS e sincronizzazione dell'ora, richiedono regole documentate separate. Gli utenti aziendali che utilizzano applicazioni cliniche devono raggiungere il servizio applicativo, senza ricevere un accesso illimitato alla sottorete dei dispositivi clinici.
Le linee guida della NIST sulla sicurezza informatica per l'IoT individuano la separazione e la segmentazione della rete come misure a supporto dell'integrità di rete, compresa la prevenzione di attacchi da parte dei dispositivi verso i nodi adiacenti, l'intercettazione o la compromissione di altri dispositivi sullo stesso segmento. Trovarsi all'interno del perimetro non costituisce una prova che un dispositivo meriti l'accesso.
Separare la funzione dalla posizione fisica
I team di gestione delle infrastrutture spesso raggruppano le apparecchiature per armadio, piano o impresa installatrice. Si tratta di attributi utili ai fini dell'inventario, ma non idonei a definire un confine di attendibilità. Un controller di accesso e un display da atrio possono condividere uno switch senza per questo condividere le stesse autorizzazioni.
Per un punto di partenza sul fronte delle infrastrutture, la guida di HighFlow Energy su come comprendere la comunicazione dei dispositivi embedded fornisce il contesto utile per discutere dei sistemi connessi con i relativi responsabili. Riporti la discussione su interfacce concrete: quale controller comunica con quale servizio, chi lo gestisce e cosa succede in caso di errore nel percorso.
Le telecamere richiedono un'attenzione particolare. Un NVR è una destinazione autorizzata, non un'autorizzazione per ogni telecamera a comunicare con tutte le altre. Se è invece il registratore ad avviare le connessioni, definire i criteri in tale direzione e limitare separatamente le sessioni avviate dalle telecamere.
Intermediare l'accesso dei fornitori anziché estendere la fiducia
Posizionare il servizio di accesso del fornitore nella DMZ, e non nel dispositivo operativo per il solo fatto che sia sottoposto a manutenzione da parte di un terzo. Richiedere al fornitore di autenticarsi presso un jump host o un broker, per poi concedere un percorso di manutenzione circoscritto, dotato di data di scadenza e log di sessione.
Le VLAN private possono isolare gli endpoint che condividono l'infrastruttura di switching. Le VRF possono mantenere separate le tabelle di routing degli inquilini, ma nessuna delle due elimina la necessità di uno scambio di rotte controllato e dell'applicazione delle regole del firewall.
Gli ospiti per brevi soggiorni devono rimanere separati dai TV delle camere, dai termostati e dai registratori di cassa. I residenti a lungo termine che necessitano di casting personale o di individuazione dei dispositivi richiedono una rete residenti appositamente delimitata, non un'eccezione generalizzata da ospite a IoT.
Prima di modificare uno switch, spuntare ogni classe di dispositivi attuale su una riga. Suddividere qualsiasi riga i cui membri necessitano di autorizzazioni materialmente diverse. È la policy del firewall, non l'ID VLAN, a rendere reale quella riga.
Come segmentare un parco dispositivi IoT in quattro fasi
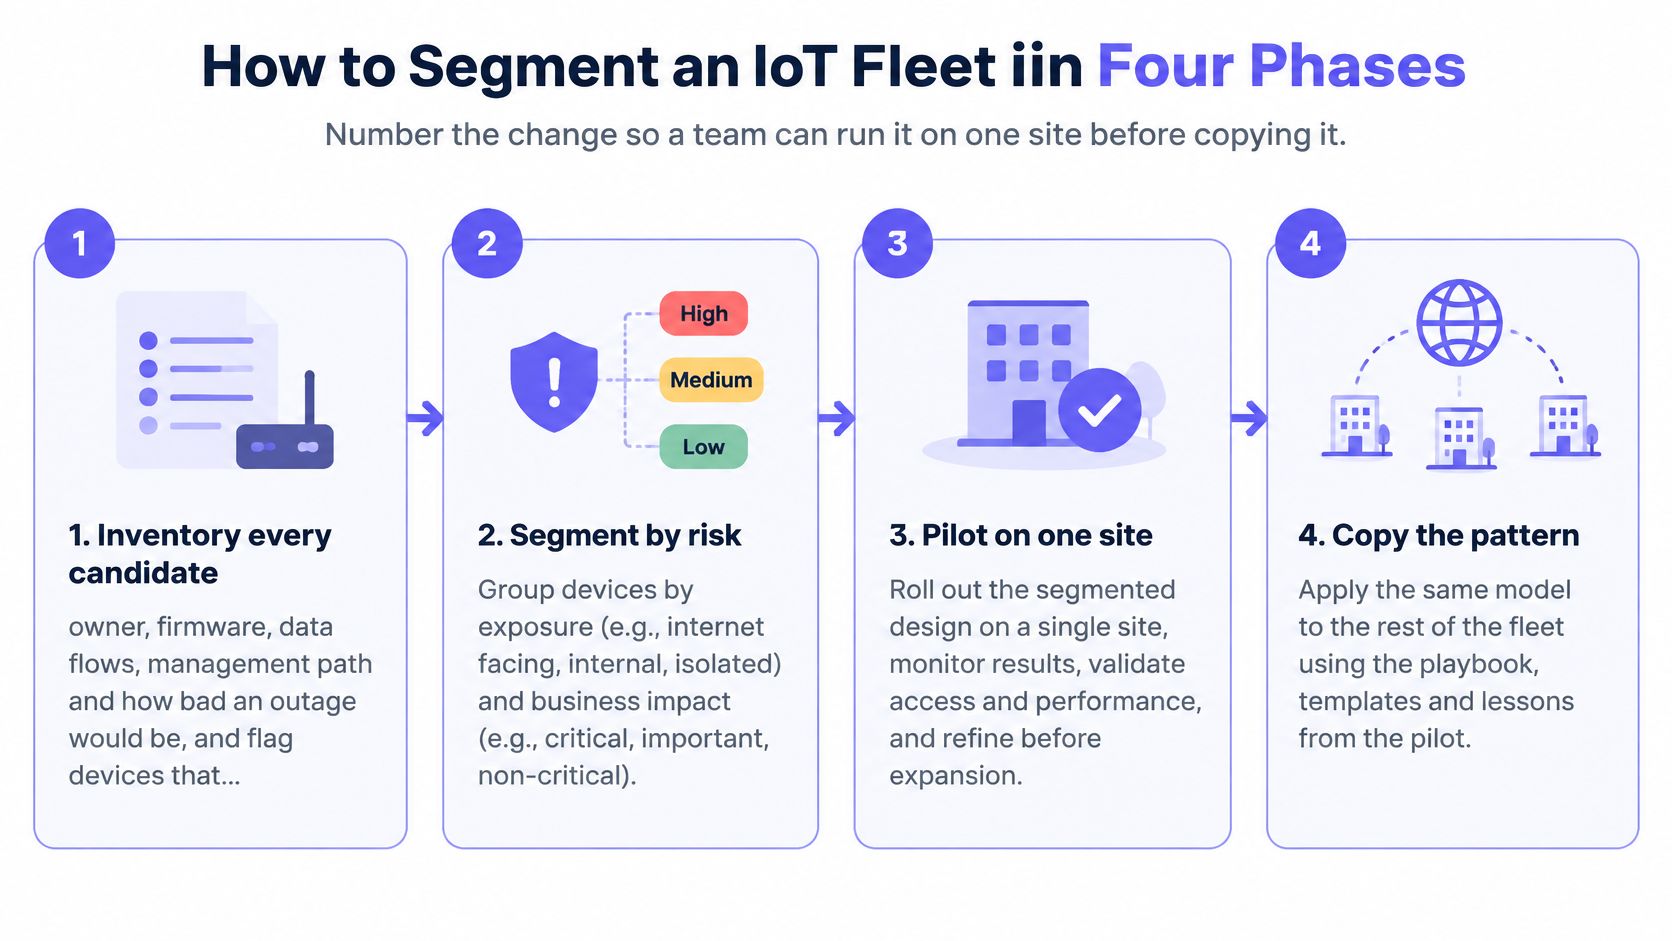
Testare il cambiamento in un sito rappresentativo prima di trasformarlo in un modello per l'intero patrimonio. Il rollout richiede sia un responsabile tecnico che un responsabile operativo in grado di confermare che l'apparecchiature continui a svolgere il proprio lavoro.
Utilizzare l'elemento visivo come panoramica del rollout, quindi creare i registri delle dipendenze e delle policy al di sotto di esso.
Raccogliere le evidenze prima di applicare il perimetro
Censire i dispositivi e i servizi candidati. Registrare la proprietà, il modello, il firmware, la porta dello switch o l'associazione wireless, i flussi rilevati, il percorso di gestione e la criticità aziendale. Segnalare gli endpoint che non possono accettare un certificato e individuare la persona autorizzata ad approvare un'interruzione del servizio.
Verificare: Riconciliare i risultati dell'individuazione con le tabelle dello switch, i registri del controller wireless e il registro delle risorse delle infrastrutture. I dispositivi non identificati restano in sospeso e non vengono classificati come innocui.Mappare le dipendenze prima dell'isolamento. Rilevare DNS, NTP, identità, endpoint cloud, server di aggiornamento, supporto dei fornitori e protocolli inter-dispositivo. Monitorare anche il traffico di individuazione: il fatto che lo smartphone di un residente trovi una TV tramite mDNS è diverso dal momento in cui lo stesso smartphone avvia una sessione multimediale.
Verificare: Far completare al responsabile operativo un normale flusso di lavoro, inclusi il riavvio e il ripristino, mentre il team registra le connessioni necessarie. Un endpoint inattivo non è necessariamente privo di dipendenze.
Per le distribuzioni wireless, riesaminare la progettazione della rete WiFi unitamente alla modifica della sicurezza. Assegnare le VLAN o le VRF in base al ruolo, se supportate, invece di creare un SSID per ogni categoria di apparecchiatura. Gli SSID aggiuntivi aumentano il carico di beacon e aggiungono un'ulteriore superficie di configurazione da mantenere.
Applicare restrizioni rigorose, quindi testare le guasti
Scrivere regole basate sul principio del privilegio minimo per ciascun confine di fiducia. Indicare il ruolo di origine, il servizio di destinazione, il protocollo, la porta, la direzione e il responsabile aziendale. Rifiutare le autorizzazioni generiche da sottorete a sottorete offerte come scorciatoia. Come politica ipotetica per le telecamere, consentire al ruolo telecamera di raggiungere l'NVR assegnato su TCP 443 e RTSP su TCP 554, negare altre sessioni est-ovest e registrare gli accessi negati. Verificare prima l'effettivo trasporto della telecamera, poiché il prodotto potrebbe richiedere flussi multimediali diversi.
Verifica: accertarsi che l'instradamento, l'accesso amministrativo e i controlli locali tra peer corrispondano alla politica prevista, e non solo all'assegnazione VLAN.Spostare una classe di dispositivi in modo graduale. Monitorare il traffico negato e approvare solo le dipendenze che un responsabile può giustificare. Testare la simulazione di una telecamera compromessa, il rifiuto dell'accesso al piano di gestione, la risoluzione DNS, il rinnovo dei certificati, la perdita di connettività cloud e la scadenza dell'accesso del fornitore.
Verifica: confermare sia il corretto funzionamento dei flussi di lavoro aziendali, sia il blocco delle connessioni vietate.
La guida sulla microsegmentazione della CISA avverte che una segmentazione più dettagliata riduce le opportunità di movimento laterale, aumentando al contempo la complessità di progettazione e manutenzione, e che i dispositivi legacy o IoT potrebbero non supportare i controlli moderni. Scelga un livello di granularità che il team sia in grado di gestire.
Requisito di approvvigionamento: Specificare cosa deve continuare a fare un dispositivo quando la connettività è limitata. Non scoprire la sua dipendenza da un accesso a Internet non limitato durante il contenimento.
Utilizzare la procedura dettagliata sottostante insieme a un registro scritto delle modifiche, non in sostituzione dei test di accettazione.
Mantenere la configurazione precedente disponibile come artefatto di rollback durante la finestra di manutenzione, anziché lasciare attive regole permissive. Rimuovere la dipendenza dal rollback dopo aver verificato il corretto funzionamento del traffico previsto, risolto i dinieghi non spiegati e ottenuto l'approvazione del responsabile operativo.
Chiavi e controlli compensativi per dispositivi non intelligenti
I termostati, i televisori, le apparecchiature in concessione e i dispositivi gestiti dai fornitori potrebbero non supportare mai l'ammissione basata su certificati. Alcuni possono autenticarsi solo con una chiave WiFi; altri forniscono poco più di un indirizzo MAC e un profilo di traffico non incoerente.
L'indagine della IEEE Industrial Electronics Society sul fingerprinting del traffico IoT industriale individua vari ostacoli, tra cui dispositivi sconosciuti, ambienti mutevoli, generalizzabilità limitata e dati di valutazione scarsi. Consideri un fingerprint come una prova da valutare, non come un'identità di cui potersi fidare a tempo indeterminato.
VLAN, chiave per dispositivo e microsegmentazione
| Metodo | Ideale per | Cosa blocca | Cosa tralascia |
|---|---|---|---|
| VLAN di classe condivisa | Una classe di dispositivi con le stesse destinazioni | Accesso non autorizzato di ospiti e IT, quando le regole perimetrali lo impongono | Movimento laterale all'interno della VLAN |
| Chiave unica e VLAN | Appartamenti, concessioni, TV per camere e casse | Una chiave trafugata che garantisce l'accesso all'intero edificio | Un sistema dual-homed che collega le zone |
| Microsegmentazione dei profili | Flotte cliniche e OT | Accesso est-ovest non approvato tra dispositivi diversi | Dispositivi che non possono essere identificati in modo affidabile |
Scegliere l'ambito delle credenziali gestibile più ridotto
Una classe condivisa VLAN è ragionevole quando i suoi membri necessitano delle stesse destinazioni e l'esposizione tra peer è accettabile. Non costituisce un'area di sosta predefinita per le apparecchiature non ancora identificate dal team.
Utilizzare una chiave pre-condivisa univoca per dispositivo, persona o tenant laddove i certificati non siano praticabili. Associare le credenziali alla politica e al segmento previsti e applicare un limite di larghezza di banda adeguato al ruolo. La sola univocità della chiave non crea isolamento; la configurazione del controller, dello switching e del firewall deve applicare l'assegnazione.
Il valore operativo della gestione delle chiavi IoT per singolo dispositivo risiede nella revoca mirata. Una telecamera guasta deve ricevere una nuova credenziale quando viene sostituita, invece di ereditare una chiave copiata che potrebbe rimanere nelle note di un fornitore.
Per i dispositivi di pagamento, coordini i requisiti di rete con l'onboarding del gestore delle transazioni. La guida di Sambapay su come scegliere un fornitore di servizi per esercenti offre un utile contesto commerciale, ma il passaggio di consegne a livello di rete richiede comunque un elenco esplicito di endpoint e protocolli. Non trasformi una relazione con un fornitore in un'autorizzazione generale ad accedere a Internet.
Compensare quando l'identità rimane debole
La microsegmentazione dei profili si adatta ad apparecchiature la cui funzione, criticità e livello di minaccia giustificano una separazione più stretta. Richiede inoltre profili aggiornati, gestione delle eccezioni e una risposta sicura quando la classificazione cambia.
Per i dispositivi con identificazione limitata, combinare i controlli anziché fidarsi di un singolo segnale:
- Rilevare in modo passivo: Confrontare il comportamento osservato con il ruolo dichiarato del dispositivo, senza presupporre che il probing attivo sia sicuro.
- Limitare le destinazioni: Utilizzare l'ammissione basata sul fornitore o sulla posizione, elenchi di destinazioni ristretti, allowlist di protocollo e controlli DNS.
- Preparare la quarantena: Definire una politica restrittiva che preservi solo i servizi di ripristino necessari al dispositivo.
- Praticare la revoca: Misurare l'isolamento in minuti, inclusa la terminazione della sessione e la riassociazione, anziché presupporre che una chiave disabilitata termini una sessione esistente.
Impostare la scadenza delle eccezioni per i fornitori in una data registrata. Chiudere l'accesso del fornitore al termine del lavoro approvato e richiedere una nuova approvazione per una nuova attività.
Per i servizi residenziali, riflettere mDNS solo all'interno della rete privata del residente. L'individuazione via AirPlay deve funzionare all'interno di tale confine senza esporre gli appartamenti vicini. Mantenere allineate le autorizzazioni di individuazione e quelle effettive della sessione media.
Monitoraggio, contenimento ed errori comuni
Una revisione mensile dovrebbe produrre prove su cui gli operatori possano agire, non solo una dashboard con indicatori verdi. Le linee guida CISA per la mitigazione e il rischio dei dispositivi IoT raccomandano di isolare l'IoT dalle reti critiche e avvertono che le apparecchiature collegate a più segmenti, o la non conformità alle politiche riguardante i supporti rimovibili, possono compromettere il perimetro di sicurezza.
Cinque misure di monitoraggio e la relativa telemetria
| Misura | Origine della telemetria |
|---|---|
| Quota di asset IoT con una zona assegnata | Inventario degli asset abbinato alla mappa delle zone |
| Quota di flussi inter-zona esplicitamente approvati | Esportazione delle regole del firewall verificata rispetto allo schema delle zone |
| Flussi non autorizzati bloccati | Conteggio dei log di diniego per zona |
| Tempo medio per revocare un dispositivo o una chiave | Timestamp di revoca dal sistema di chiavi o NAC |
| Contenimento verificato durante l'esercitazione | Registro dei test teorici (tabletop) o dei percorsi d'attacco |
Definire il denominatore per ciascuna percentuale. Gli asset assegnati devono essere misurati rispetto agli asset IoT rilevati, non semplicemente rispetto ai dispositivi già inseriti nel registro approvato. In caso contrario, l'assenza di un inventario completo farà sembrare il risultato migliore di quello reale.
Alimenti le indagini con informazioni su errori di autenticazione, indirizzi MAC rilevati di recente, tentativi di accedere a servizi d'identità o di pagamento e richieste DNS al di fuori dei modelli approvati. Utilizzi la misurazione dell'utilizzo della banda passante per identificare le incongruenze di ruolo, come ad esempio le credenziali di un termostato che trasportano all'improvviso un traffico bulk sostenuto. Un picco rappresenta un motivo per indagare, non la prova di una compromissione.
Fornire al turno di notte un runbook di contenimento
- Mettere in quarantena o revocare. Isolare l'endpoint e interrompere l'accesso esistente laddove supportato. Confermare che non possa riconnettersi tramite un'altra credenziale disponibile.
- Verificare il blocco. Controllare i log di applicazione e ripetere i test di connessione verso peer vietati, casse e controller di dominio. Una modifica delle policy senza un'applicazione effettivamente osservata non costituisce una chiusura.
- Individuare percorsi alternativi. Ispezionare il cablaggio dual-homed, le VPN dimenticate, i percorsi di gestione cellulare e le procedure relative ai supporti rimovibili. La quarantena di rete non rimuove una connessione indipendente.
- Ripristinare con una nuova identità. Sostituire o ricreare l'immagine del dispositivo a seconda dei casi, emettere una nuova chiave e registrare il proprietario e la durata di qualsiasi eccezione temporanea.
- Ripetere il test del percorso di attacco. Ripetere il test dopo eventuali modifiche rilevanti del firmware, acquisizioni e passaggi di consegna del sito, ovvero quando le dipendenze o la topologia potrebbero essere cambiate.
Un elevato numero di dinieghi non dimostra una buona segmentazione. Può significare un blocco riuscito, un'applicazione interrotta o un'eccezione priva di proprietario in attesa di verificarsi.
Risolvere i guasti ricorrenti alla fonte
- Credenziali WiFi condivise: Emettere chiavi revocabili singolarmente invece di distribuire la password della telecamera.
- Internet in uscita senza restrizioni: Sostituire l'accesso generalizzato con regole relative a destinazione e protocollo.
- Sessioni IoT verso laptop: Rimuovere i percorsi non approvati da IoT a workstation.
- Accesso permanente per i fornitori: Applicare la scadenza e utilizzare modelli di porta che rifiutano apparecchiature non idonee sulle porte OT.
- Proliferazione di SSID: Assegnare i ruoli di rete in modo dinamico invece di annunciare un altro SSID specifico per il dispositivo.
- Eccezioni obsolete: Esaminare settimanalmente un report sulla durata delle eccezioni e chiudere le voci prive di un proprietario responsabile.
Utilizzare questo standard di accettazione per le zone riservate ai soli dispositivi: un segmento non è superato se un dispositivo di test non autorizzato al suo interno può aprire una sessione verso l'infrastruttura di pagamento, l'infrastruttura di identità o un tenant diverso. Registrare il servizio tentato e le prove di applicazione in modo che il risultato possa essere riprodotto.
Collaudare una sede prima di replicare l'architettura
Scegliere una proprietà questo mese: il piano di un hotel, l'ala di una clinica, un'area concessioni o un blocco di appartamenti. Eseguire l'inventario di quel sito, assegnare ogni classe di dispositivo allo schema delle zone e migrare prima le telecamere o le apparecchiature delle stanze. Mantenere l'ambito abbastanza ridotto da consentire al team di gestione delle strutture di convalidare il servizio effettivo, e non solo la raggiungibilità della rete.
Basare il pilota su criteri di accettazione
Richiedere che una telecamera messa in quarantena non riesca nei tentativi di connessione ai registratori di cassa, ai servizi di identità e a un altro tenant. Misurare il tempo trascorso tra la decisione di isolamento e l'applicazione verificata. Acquisire il set di regole, i risultati dei test e l'approvazione operativa come modello per la proprietà successiva con Capture.
Fase di rollout: Copiare il progetto solo quando un altro ingegnere è in grado di riprodurre sia il flusso di lavoro consentito sia il percorso di attacco bloccato.
Purple Access supporta questo modello con tre SSID: Open per ospiti e BYOD, Secure for staff e utenti attendibili, e xPSK per dispositivi, tenant e community. Cloud RADIUS utilizza l'identità per assegnare la rete e la VLAN adeguate; una chiave xPSK può essere univoca per dispositivo, persona o tenant, con la propria VLAN e il proprio limite di larghezza di banda. Lo strumento di pianificazione consente di selezionare ciò che si connette oggi e vedere dove si colloca ciascun gruppo, mentre le viste dello stato di salute del patrimonio, del sito e degli access point, insieme ai tassi di autenticazione, aiutano gli operatori ad analizzare la distribuzione.
Questo semplifica l'ammissione senza sostituire le policy del firewall o i test di contenimento. Prenoti la sessione di progettazione sulla base del Suo patrimonio effettivo e porti l'elenco dei dispositivi del progetto pilota, le dipendenze e le evidenze dei percorsi di attacco non riusciti.
Purple Access offre l'assegnazione della rete basata sull'identità, xPSK con ambito individuale e uno strumento di pianificazione per consolidare l'accesso senza combinare zone di fiducia non correlate. Visiti Purple Access per prenotare una sessione di progettazione guidata da un ingegnere di rete adatta alla Sua tipologia di struttura e definire un progetto pilota con flussi consentiti espliciti, verifiche di revoca e test di contenimento.