Controllo degli accessi WiFi spiegato: metodi e policy
Published
Se una password WiFi lunga è sufficiente, perché una singola frase trapelata può ancora aprire ogni cassa, telecamera e laptop degli ospiti nella struttura? I team considerano la crittografia come l'unico compito. La crittografia nasconde il traffico via etere. Non decide chi può connettersi, cosa può raggiungere o come revocare tale autorizzazione. Il controllo degli accessi WiFi è questo secondo compito, e la password condivisa è solitamente l'anello più debole.
Sommario
- Cosa decide effettivamente il controllo degli accessi WiFi
- Confronto sintetico dei metodi di controllo degli accessi WiFi
- Come WPA2 e WPA3 stabiliscono i requisiti di crittografia di base
- Come 802.1X ed EAP-TLS vincolano l'accesso all'identità
- Confronto tra Captive Portal, chiavi per dispositivo e Passpoint
- VLAN basate sull'identità per policy e segmentazione
- Misurare se la segmentazione funziona davvero
- Scegliere la configurazione del controllo degli accessi WiFi
Cosa decide davvero il controllo degli accessi WiFi
Quando qualcuno si connette al tuo WiFi, cosa viene verificato e da chi? Molti immaginano una casella per la password. L'immagine di un edificio rende l'idea in modo più chiaro.
La crittografia è il corridoio chiuso a chiave. Mantiene le conversazioni private da chiunque si trovi nel corridoio. Il controllo degli accessi è la politica della porta. Decide chi riceve una chiave, a quali piani può accedere e quando quella chiave smette di funzionare. Una palestra applica la stessa distinzione con le opzioni di ingresso in palestra tramite QR e PIN: la serratura non è la regola che stabilisce quale membro può entrare e per quanto tempo.
Ogni rete prende tre decisioni.
L'Autenticazione stabilisce chi o cosa può connettersi. Una persona, un laptop, un terminale di pagamento o una telecamera devono dimostrare di averne diritto.
L'Autorizzazione stabilisce cosa può raggiungere quella connessione. Le app del personale, la sola connessione internet e una subnet per le telecamere sono porte diverse.
La Revoca definisce quanto dura l'autorizzazione. I limiti di sessione, gli accessi scaduti e una chiave che puoi disattivare per un singolo dispositivo rientrano tutti qui.
Una passphrase condivisa risponde solo alla prima domanda, e vi risponde per tutti contemporaneamente.
Ospiti, personale, terminali di pagamento, telecamere, dispositivi nelle camere e fornitori nello stesso edificio necessitano di risposte diverse. Chiunque conosca la frase è "autorizzato". Non è possibile spostare la cassa su un altro piano, né è possibile revocare l'accesso a un singolo fornitore senza modificare la password per l'intera struttura. I metodi che seguono partono dall'identità, non da un insieme di nomi di rete.
Confronto rapido dei metodi di controllo degli accessi WiFi
WPA3-Personal per piccole sedi, 802.1X con certificati per le aziende, chiavi per singolo dispositivo per IoT e sedi multi-tenant, Captive Portal per l'accesso ospiti e Passpoint per gli utenti in roaming.
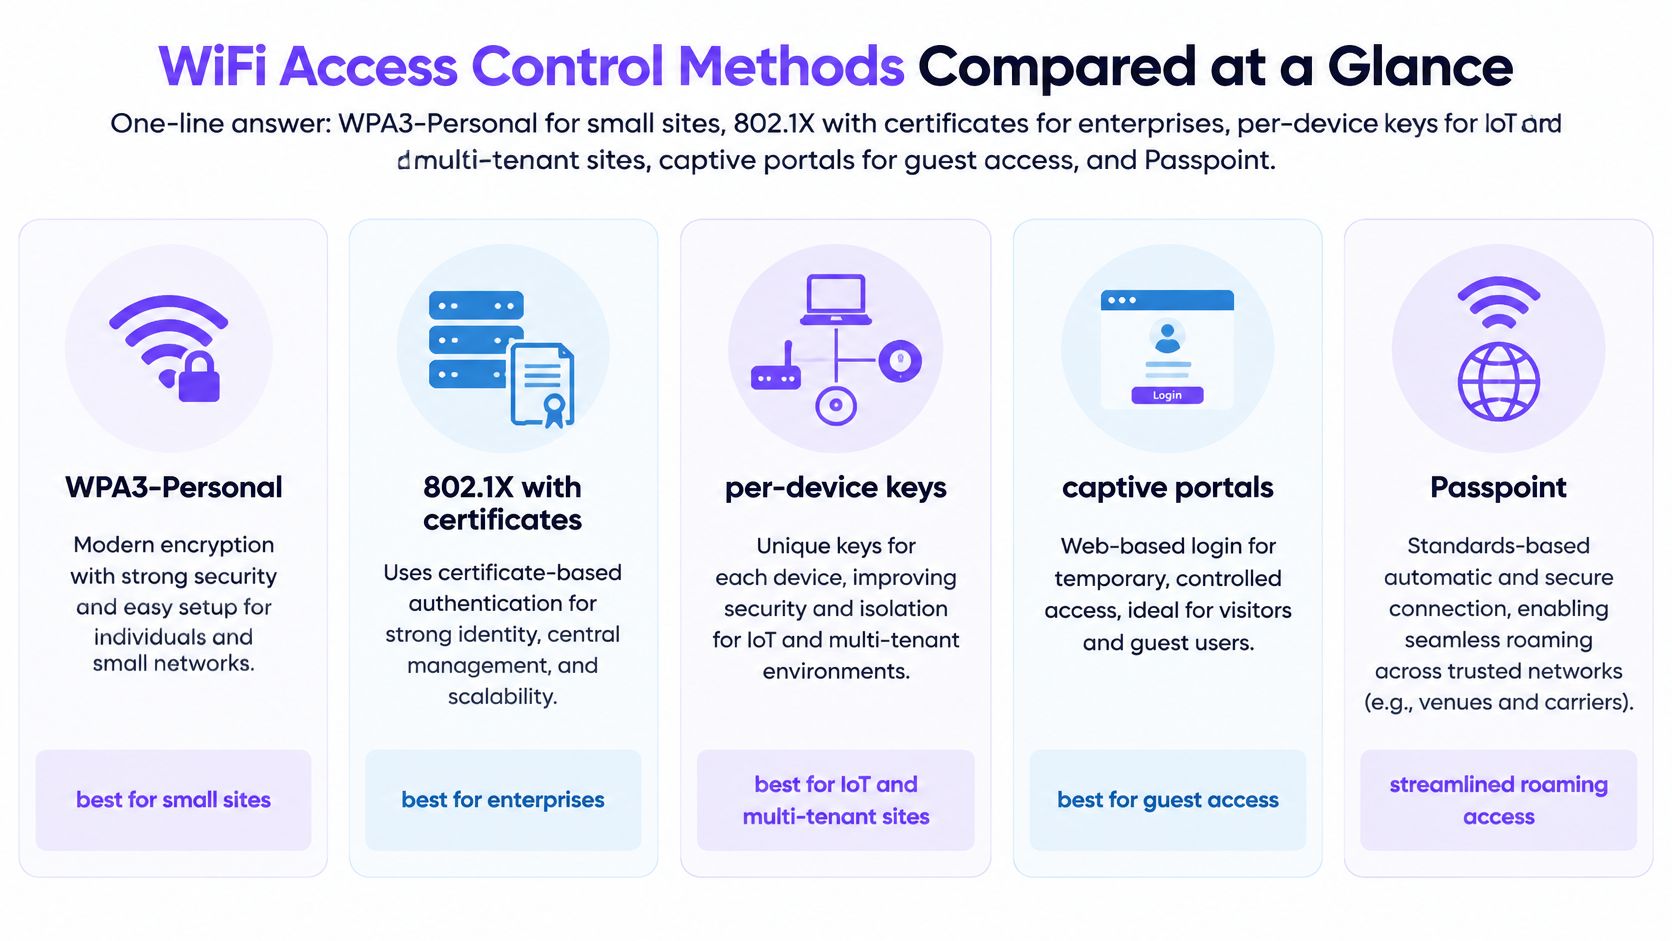
| Metodo | Cosa verifica | Livello di sicurezza tipico | Idealmente adatto a | Come viene revocato l'accesso |
|---|---|---|---|---|
| WPA2-Personal | Passphrase condivisa | Moderato | Abitazioni e piccoli uffici | Cambiando la passphrase per tutti |
| WPA3-Personal | Passphrase tramite scambio SAE | Forte contro i tentativi di indovinare la password | Abitazioni moderne e piccoli uffici | Cambiando la passphrase per tutti |
| WPA2/WPA3-Enterprise con 802.1X | Certificato o credenziali utente/dispositivo tramite RADIUS | Elevato | Aziende e campus | Revocando una singola identità o certificato |
| xPSK o chiavi per dispositivo | Chiave univoca per dispositivo, utente o tenant | Elevato per IoT e siti condivisi | Hotel, ambienti residenziali, concessioni e flotte IoT | Revocando una chiave senza influenzare le altre |
| Captive Portal | Accesso tramite SSO, social login o passcode monouso via SMS, con consenso | Moderato; identifica gli utenti ma non protegge ciascun collegamento | Ospiti e onboarding BYOD | Facendo scadere la sessione o il login |
| Passpoint e OpenRoaming | Credenziali di identità in roaming | Elevato, senza bisogno di alcun portale | Strutture e utenti in roaming | Revocando la credenziale presso l'identity provider |
Considera le valutazioni come tipiche, non garantite
Questi livelli descrivono una distribuzione accurata, non ogni singolo caso limite. Una configurazione aziendale approssimativa, con metodi EAP deboli lasciati attivi e nessun processo di revoca, può essere più debole di un sistema di chiavi per singolo dispositivo ben gestito nel piano di un hotel. La cifratura via radio non è il controllo che ti salva alle 2 di notte.
La velocità di revoca di solito determina la scelta più del tipo di crittografia. Se perdere un telefono significa ristampare una passphrase per un intero ufficio, il metodo non è adatto a un edificio condiviso. Confronta la riga con la situazione specifica quando scegli una struttura alla fine.
Come WPA2 e WPA3 definiscono il livello base di crittografia
Una password WiFi può proteggere il collegamento radio ma rimanere comunque un modo debole per controllare chi accede. Il WEP risale al 1997. Le vulnerabilità nella sua architettura hanno portato al WPA nel 2003, seguito dal WPA2 nel 2004, allineato allo standard IEEE 802.11i e basato su AES anziché sul debole approccio del WEP, come documentato nel riferimento tecnologico del Department of Veterans Affairs.
WPA2 e WPA3 stabiliscono lo standard di crittografia di base, ma la password è ancora importante. WPA3-Personal utilizza l'SAE, che resiste ai tentativi di individuazione della password offline. WPA3 Enterprise offre anche un'opzione di sicurezza più solida per gli ambienti sensibili.
La modalità di transizione consente ai dispositivi WPA2 e WPA3 di utilizzare la stessa rete. Questo ponte aiuta quando una sede ha un parco dispositivi misto, ma lascia i dispositivi WPA2 ad utilizzare l'opzione più debole. Un'etichetta di rete più recente non protegge un client più vecchio che si connette ancora con WPA2.
Verifica ciascun sito prima di modificare la modalità:
- Modalità di sicurezza: Confermare se ogni SSID utilizza WPA2 o WPA3 e se si tratta di una versione personal o enterprise.
- Reti legacy: Verificare che WEP e le reti aperte senza portal non siano più in uso.
- ID idoneità client: Confermare che telefoni, casse e telecamere supportino WPA3 prima di richiederlo obbligatoriamente.
La crittografia protegge il traffico via etere. Il controllo degli accessi stabilisce quale persona o dispositivo è autorizzato a connettersi. Una password condivisa sfuma questa distinzione: cambiarla può influire su chiunque la conosca, mentre un cifrario più forte da solo non può identificare ciascun utente.
Come 802.1X ed EAP-TLS vincolano l'accesso all'identità
Immagina un badge aziendale. Il punto di accesso è la porta. Il server RADIUS è il banco della sicurezza. La directory, o l'autorità di certificazione, è l'elenco del personale.
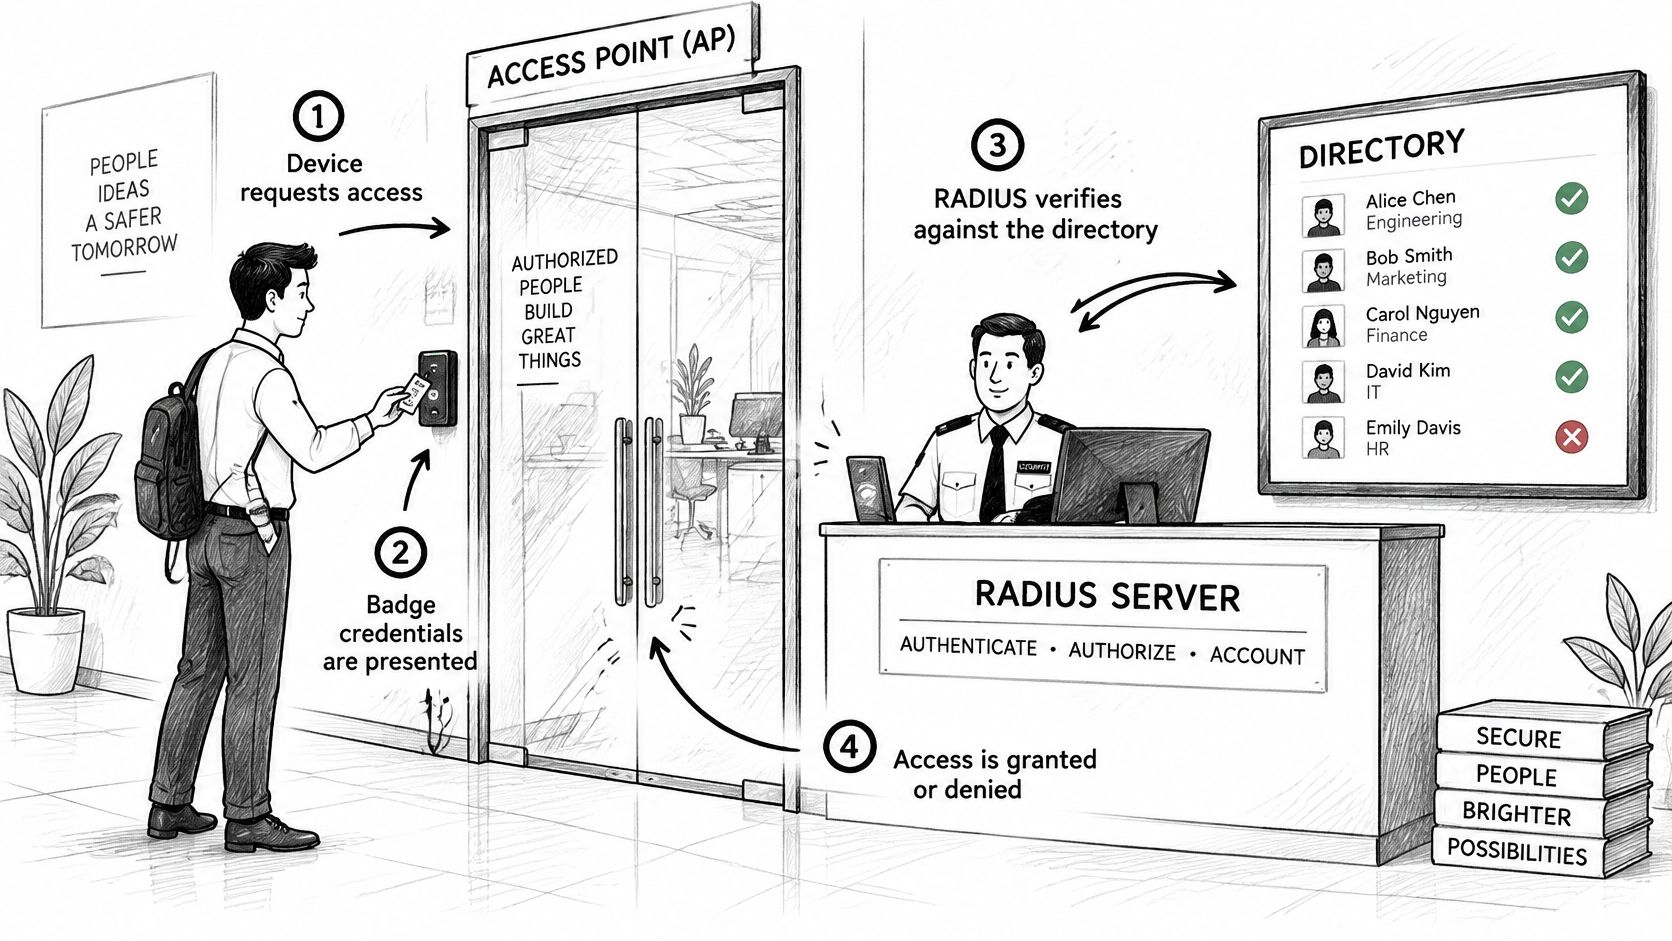
I quattro passaggi all'ingresso
- Il dispositivo si associa e fornisce un'identità, di solito un certificato o un nome utente.
- L'access point non prende decisioni, ma inoltra la richiesta al server RADIUS.
- Il server verifica la credenziale confrontandola con la directory o con l'autorità di certificazione.
- RADIUS restituisce Accept o Reject, oltre agli attributi che definiscono la sessione, come una VLAN o un ruolo.
EAP-TLS è il metodo che rende il badge difficile da copiare. Le linee guida EAP del NIST considerano TLS come il tunnel protettivo per l'EAP basato su tunnel e affermano che l'autenticazione reciproca EAP-TLS richiede certificati peer. Il client dimostra di possedere un certificato valido e controlla anche il server di autenticazione. Un metodo basato su password richiede solo che l'utente conosca un segreto. Un certificato può essere emesso dal vostro MDM, avere una durata breve, essere rinnovato e revocato per un singolo laptop smarrito. Associando quel certificato a un gruppo di directory, RADIUS potrà restituire il criterio corrispondente. Tutti gli altri rimarranno online.
Ove consentito dai client, disattiva PEAP-MSCHAPv2, CHAP e PAP. Le attuali linee guida per le WLAN enterprise indicano l'uso di EAP-TLS con AES-256-GCM e parametri avanzati a curva ellittica o RSA sufficientemente ampi. Vale la pena leggere un confronto affiancato tra EAP-TLS e PEAP prima di lasciare attivo il metodo più datato "solo per sicurezza".
La trappola che blocca l'intero ufficio
L'errore comune è una catena di attendibilità che non ha mai raggiunto i dispositivi. Ogni login fallisce contemporaneamente e l'helpdesk si sente dire "il WiFi è giù" anziché "il certificato non è affidabile". Distribuisci la catena con lo stesso MDM che emette i certificati e testa un nuovo laptop prima di dismettere le password.
Definisci il percorso di gestione dei disservizi prima del rilascio. Se il server RADIUS o l'autorità di certificazione non sono raggiungibili, le sessioni esistenti rimangono attive? I nuovi dispositivi vengono indirizzati su una rete di onboarding limitata? Per quanto tempo le credenziali memorizzate nella cache rimangono valide? Testa ogni percorso. Un sistema di badge che fallisce in modalità bloccata senza un piano d'emergenza svuoterà l'edificio al primo piccolo problema di rete.
Breve panoramica dello scambio per rendere concreta l'analogia tra la scrivania e la porta:
Confronto tra Captive Portal, chiavi per singolo dispositivo e Passpoint
Un visitatore in un hotel o in un bar non installerà un certificato. Un Captive Portal consente di accedere tramite social login, SSO o un codice monouso via SMS, e può registrare il consenso per le normative sulla privacy come GDPR e CCPA. Si scopre chi ha effettuato l'accesso. Non si assegna a quel telefono una chiave individuale complessa. La rete aperta richiede comunque una sessione breve e una VLAN che non possa vedere cassa o telecamere. Al termine della visita, si fa scadere il login.
Una chiave, un dispositivo
Le chiavi per singolo dispositivo (xPSK, e le denominazioni dei vendor iPSK, DPSK, MPSK o PPSK) forniscono a ciascun dispositivo, utente o tenant un proprio segreto. Smart TV in camera, termostati, casse, router dei tenant e telecamere si adattano a questo modello poiché nessuno inserirebbe una password su di essi ogni settimana. Revocando una chiave, le altre continuano a funzionare. Sugli access point che lo supportano, il RADIUS Change of Authorization può anche terminare la sessione attiva invece di attendere che il dispositivo effettui il roaming. È la differenza tra "cambieremo la password del WiFi stasera" e "quella telecamera è disconnessa dalla rete adesso".
Passpoint e OpenRoaming consentono di ignorare il portale per le persone che dispongono già di un'identità di roaming. Lo smartphone si autentica con le credenziali di un provider di identità, una soluzione ideale per aeroporti, campus e strutture in cui la stessa persona si presenta in più sedi. Il punto critico è la fiducia: se il provider di identità o la relazione di roaming non sono disponibili, non esiste una password locale di riserva. Definisci il comportamento in caso di disservizio prima di disattivare il portale. Hotspot 2.0 è il nome lato client che vedrai nelle impostazioni del dispositivo.
Perché l'indirizzo MAC non salverà la policy
Gli indirizzi MAC casuali rendono inaffidabili gli elenchi basati sull'hardware. L'analisi di Help Net Security sui risultati della Wireless Broadband Alliance evidenzia come gli indirizzi MAC casuali complichino la gestione della rete e il rilevamento delle minacce, mentre i team devono comunque distinguere tra ospiti, endpoint gestiti e dispositivi operativi. L'indirizzo può cambiare tra una sessione e l'altra, quindi una lista di autorizzazioni basata sul MAC di ieri non riconoscerà lo smartphone di oggi. Un'identità duratura deve basarsi su un certificato, una credenziale federata, sullo stato di gestione del dispositivo o su una chiave dedicata per ciascun dispositivo.
Valuta le tre opzioni in base ai medesimi quattro criteri: la velocità di revoca, il livello di esposizione del metodo, la capacità di roaming e la presenza nei log di una persona specifica anziché di un semplice indirizzo radio. Privacy e controllo convivono quando la policy si basa su una credenziale, mentre entrano in conflitto quando la policy si affida all'indirizzo MAC.
VLAN basate sull'identità per policy e segmentazione
Un'unica porta d'ingresso, molti braccialetti. Dopo che un ospite ha effettuato il check-in, il braccialetto apre la piscina ma non il locale tecnico. Dopo il successo dell'autenticazione 802.1X o di un'altra autenticazione RADIUS, il punto di accesso può inserire il client in una VLAN indicata nell'Access-Accept, sovrascrivendo la VLAN predefinita dell'SSID.
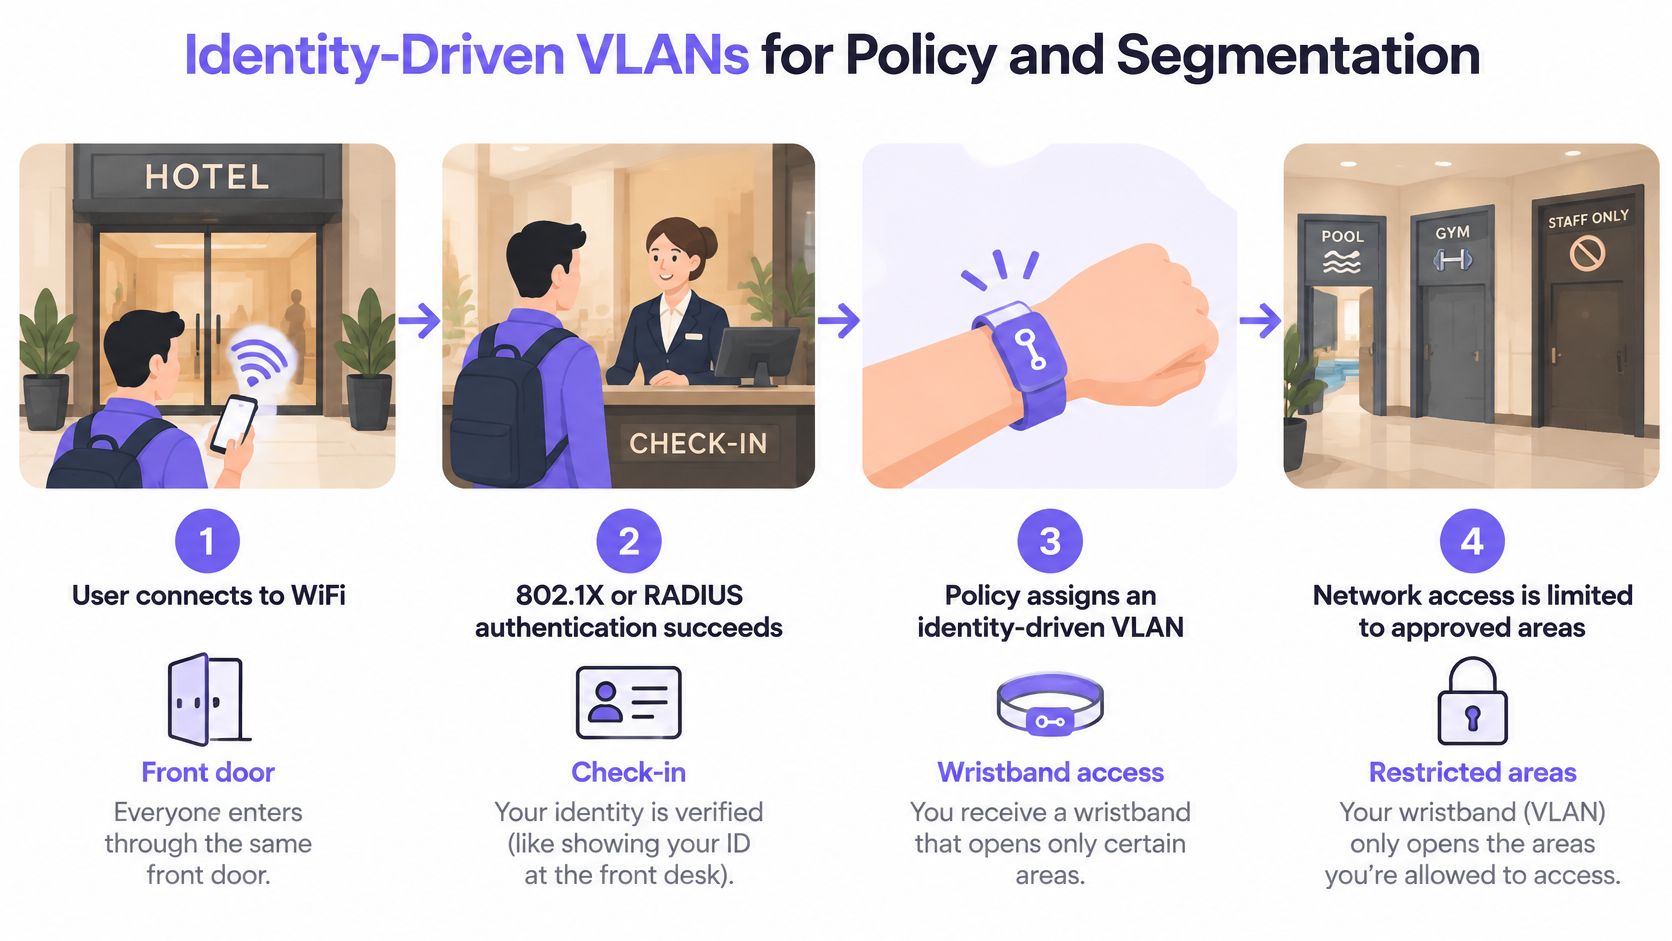
La documentazione sulle VLAN RADIUS di Fortinet descrive gli attributi standard da configurare: Tunnel-Type impostato su VLAN, Tunnel-Medium-Type impostato su 802 e Tunnel-Private-Group-ID contenente l'identificativo della VLAN. Quando questi attributi vengono restituiti, la VLAN assegnata da RADIUS ha la precedenza sulla VLAN locale della rete WLAN. Modificando il gruppo dell'utente, l'autenticazione successiva lo instraderà altrove. Revocando l'identità, qualsiasi ulteriore accesso verrà bloccato. In questo modo è possibile mantenere un numero ridotto di SSID separando al contempo personale, ospiti, sistemi di pagamento, telecamere, residenti e IoT. Un'analisi pratica del progetto di rete WiFi è d'aiuto per stabilire quanto debba essere contenuto questo set di SSID.
| Gruppo di identità | Origine identità | Esempio VLAN | Criterio |
|---|---|---|---|
| Ospiti | Accesso al portale o consenso | 10 | Solo Internet, nessun accesso interno |
| Personale | Certificato dispositivo tramite MDM | 20 | Applicazioni interne e condivisioni di file |
| Dispositivi in camera o IoT | Chiave per dispositivo | 40 | Subnet dedicata, solo traffico in uscita verso i servizi del fornitore |
| Terminali di pagamento | Certificato o chiave per dispositivo | 30 | Segmento isolato nell'ambito PCI-DSS |
| Telecamere | Chiave per dispositivo | 50 | Solo caricamento video, nessun altro accesso est-ovest |
Tre verifiche prima di fidarsi dell'accesso
Predefinito sicuro. Se l'attributo è mancante o privo di senso, il client deve atterrare in una VLAN in grado di raggiungere quasi nulla. Non applicare il "fail open" sulla rete del personale solo perché un bug ha omesso un campo.
Il percorso, non solo l'AP. Ogni trunk dall'access point allo switch deve trasportare tutte quelle VLAN dinamiche. Una VLAN che esiste in RADIUS ma non sul trunk si traduce in un accesso riuscito seguito dal silenzio.
Il registro. Registra ogni Access-Accept con l'identità, la VLAN e la sede. Senza quella riga non puoi dimostrare quale braccialetto ha aperto quale porta.
La policy segue quindi la persona o il record del dispositivo, non l'access point a cui si è casualmente connessi.
Misurare se la segmentazione funziona davvero
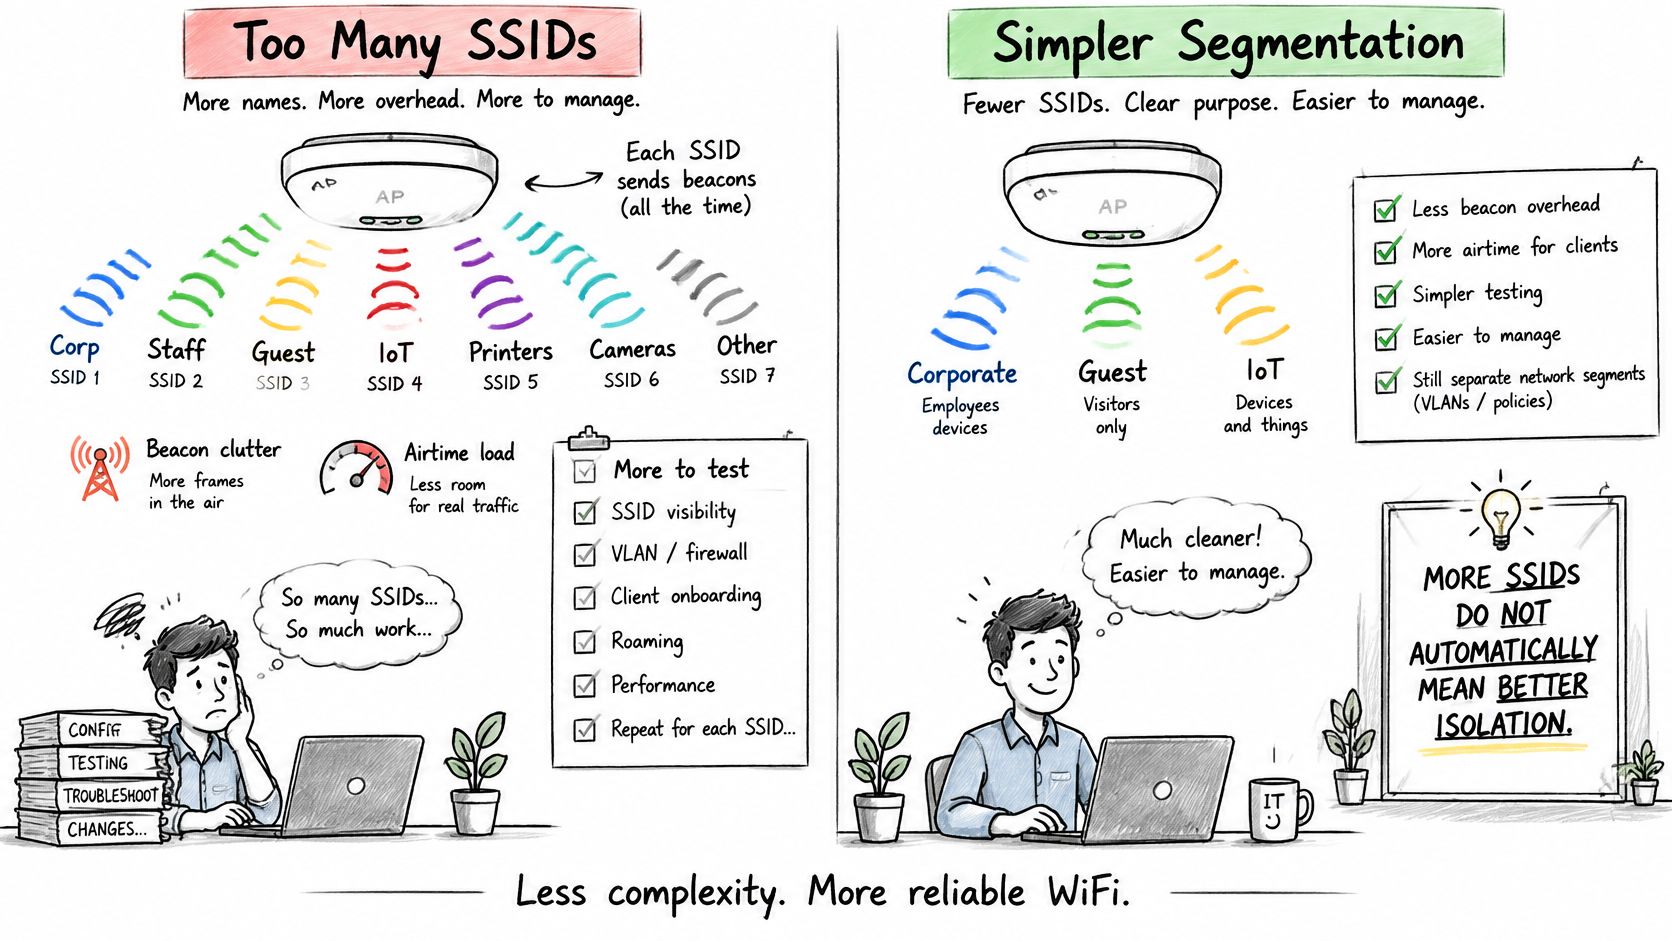
Un maggior numero di SSID non significa un migliore isolamento. Questa supposizione è il motivo per cui alcune sedi trasmettono una dozzina di nomi e si ritrovano comunque un laptop ospiti sulla VLAN delle casse.
Ogni SSID aggiuntivo aumenta il sovraccarico di beacon e tempo d'antenna, richiede ulteriore configurazione, comporta più comportamenti di roaming da testare e maggiori probabilità che un sito si discosti dallo standard. Il Cisco State of Wireless Report annovera la segmentazione di rete e la verifica dinamica dell'identità tra le misure fondamentali per ridurre l'esposizione wireless, evidenziando inoltre la presenza di client di generazioni diverse, ampie popolazioni IoT e la necessità di una visibilità più accurata su frequenze e bande. Una separazione insufficiente comporta il problema opposto: un dispositivo ospite infetto può spostarsi lateralmente verso casse, telecamere, residenti o risorse condivise dal personale.
Un ciclo di vita facile da gestire
- Definisci i segmenti in base all'identità e al rischio, non a quanti nomi entrano nella lista WiFi di uno smartphone.
- Assegna le policy in modo dinamico dal risultato dell'autenticazione, così un cambio di gruppo non richiede un nuovo SSID.
- Documenta ogni eccezione con un proprietario e una data di scadenza. Un'eccezione senza una data di fine diventa la nuova rete.
- Misura le autenticazioni fallite, il traffico est-ovest non autorizzato e i tempi di revoca, e testa una procedura di emergenza ogni trimestre.
Valuta la progettazione in base a quattro risultati: contenimento, tempo di revoca, prove di audit e carico di lavoro operativo. Il numero di SSID non è in questo elenco. Il WiFi 7 e la densità dell'IoT rendono queste misurazioni ancora più urgenti, poiché le generazioni di client si mescolano, il numero di dispositivi aumenta e la visibilità deve rimanere coerente tra le diverse bande.
Disconnetti un'identità, conferma che l'autenticazione successiva venga rifiutata e verifica che il registro mostri il rifiuto. Se non puoi farlo per una singola telecamera, la segmentazione non è ancora reale.
Scelta della configurazione per il controllo degli accessi WiFi
Scegli in base alla situazione, non in base al cifrario più recente.
- Caffetteria o casa con ospiti: WPA3-Personal sulla parte privata, più un Captive Portal per i visitatori.
- Ufficio di circa 200 postazioni con laptop gestiti: 802.1X con certificati inviati da MDM e un portale ospiti separato.
- Hotel, complesso residenziale o spazi in concessione: chiavi per singolo dispositivo, con VLAN basate sull'identità per camere, inquilini e dispositivi fissi.
- Campus o struttura ad alta mobilità: Passpoint o OpenRoaming affiancati a certificati per i dispositivi del personale.
Riduciamo questa proliferazione a tre SSID: Open per ospiti e BYOD, Secure for personale e utenti affidabili, e xPSK per dispositivi IoT, inquilini e comunità. Uno strumento di pianificazione ti consente di selezionare ciò che si connette oggi e vedere dove si posiziona ciascun gruppo tra questi tre.
Gli access point già installati a soffitto spesso determinano quali di questi metodi puoi attivare. Verifica il supporto per certificati, chiavi per singolo dispositivo e CoA prima di promettere un'architettura che l'hardware non può completare.
- Elenca tutti i gruppi di dispositivi, compresi quelli più complessi: esterni, laptop in prestito, TV nelle camere.
- Assegna a ciascun gruppo una fonte di identità e una VLAN, utilizzando la stessa mappatura usata per ospiti, personale, IoT, pagamenti e telecamere.
- Esegui il test di disconnessione e verifica su un dispositivo per ogni gruppo.
- Analizza i log dopo una settimana. Cerca gli accessi accordati che non riesci a spiegare e i rifiuti che bloccano il lavoro reale.
- Rivedi il piano con un ingegnere di rete prima del deployment, valutando in particolare il comportamento in caso di guasto quando il server RADIUS non è raggiungibile.
Il controllo basato sull'identità con revoca per singolo dispositivo è la struttura che scala nel tempo. Una passphrase non può farlo.
Purple Access fornisce a ospiti, personale e dispositivi un'identità o chiave dedicata sugli access point già in uso, evitando che il controllo degli accessi WiFi si riduca a una password condivisa con un nome diverso. È possibile verificare la destinazione di ciascun gruppo, revocare un singolo dispositivo senza interferire con gli altri e gestire la policy tramite RADIUS anziché estendere la lista degli SSID. Visita Purple Access per mappare le tue sedi e analizzare la configurazione con un ingegnere di rete.