
Sicurezza della rete ospiti: una guida pratica per il 2026
Published

I consigli più diffusi sulla sicurezza della rete ospiti sono anche i più deboli. Impostare una password complessa, cambiarla ogni mese, creare un SSID ospiti separato e il gioco è fatto. In realtà non è così. Una password protegge chi si connette, ma non dice nulla su dove un dispositivo connesso possa andare, quali dispositivi possa raggiungere o come rimuovere un singolo ospite senza disconnettere tutti gli altri.
Partirei dal presupposto opposto. Ogni dispositivo ospite è non gestito e non attendibile, ogni credenziale condivisa si diffonderà e ogni pagina di login mostrata può essere copiata. Progetta tenendo conto di questi tre elementi e il resto delle tue scelte diventerà più semplice e più onesto.
Sommario
- Perché le reti guest necessitano di un modello di sicurezza dedicato
- I controlli fondamentali e come verificare ciascuno di essi
- Come segmentare il traffico guest rispetto alle attività operative
- Scelta dei metodi di accesso e gestione delle credenziali guest
- Isolare i dispositivi IoT e condivisi senza generare caos
- Filtraggio, monitoraggio e individuazione degli abusi
- Confermare gli obblighi di conformità prima del lancio
Perché le reti guest necessitano di un proprio modello di sicurezza
Un hotel che fornisce a tutti gli ospiti la stessa passe-partout non si definirebbe sicuro solo perché la chiave è lunga e complessa. Una singola carta smarrita aprirebbe ogni stanza. Una rete piatta con una password ospiti condivisa funziona esattamente allo stesso modo. La credenziale consente a un visitatore, al laptop infetto di un fornitore o a uno sconosciuto nel parcheggio di accedere alla rete, e l'architettura della rete determina quindi se questi possano raggiungere un registratore di cassa, una stampante, un'interfaccia di gestione o lo smartphone di un altro ospite.
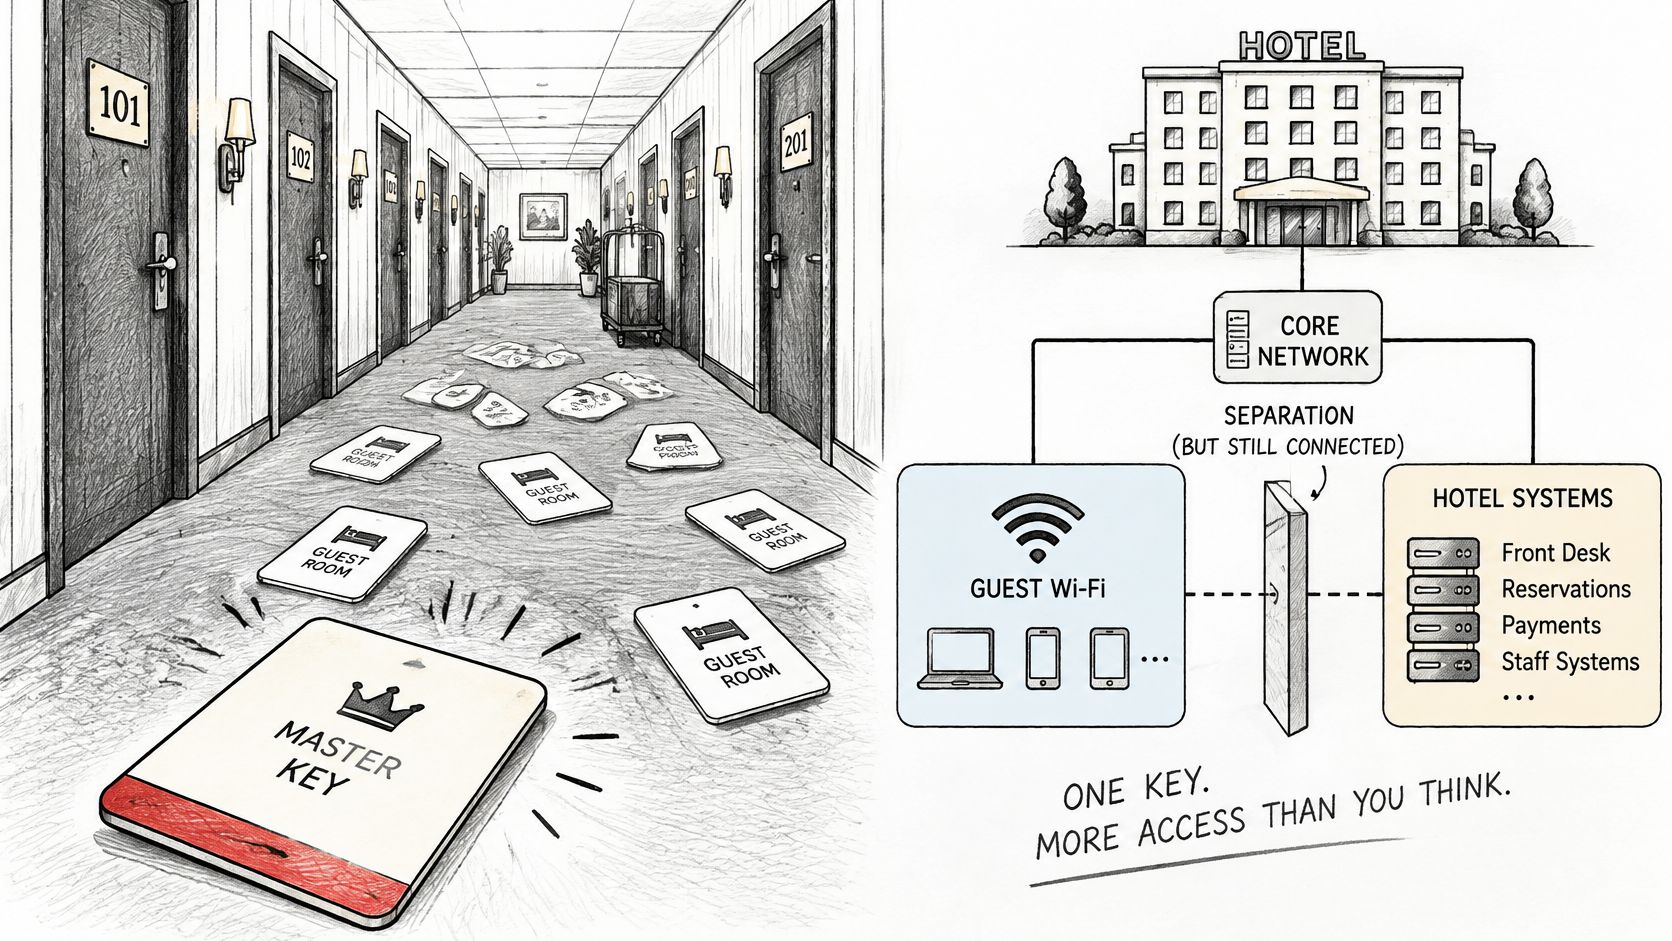
Un SSID è un'etichetta, non un confine. La crittografia sul collegamento radio impedisce l'intercettazione occasionale nelle vicinanze, ma non definisce le regole di instradamento del traffico una volta che questo raggiunge i tuoi switch e il firewall.
Cosa mostra la dinamica delle violazioni
La portata di questo errore emerge nel Data Breach Investigations Report 2025 di Verizon, che ha analizzato 22.052 incidenti di sicurezza reali e identificato 12.195 violazioni di dati confermate avvenute all'interno delle organizzazioni. L'abuso delle credenziali è rimasto il principale vettore di accesso iniziale al 22%, mentre lo sfruttamento delle vulnerabilità ha raggiunto il 20%, con un aumento del 34% rispetto al rapporto precedente.
Lo stesso report ha rilevato che il coinvolgimento di terze parti nelle violazioni è raddoppiato al 30%. Fornitori, appaltatori, inquilini e fornitori di servizi sono esattamente le persone che spesso finiscono sulla connettività ospiti perché nessuno vuole inserirli nella rete del personale e nessuno ha creato per loro una categoria adeguata.
Tre fonti di esposizione rappresentano la maggior parte dei problemi sulle reti guest:
- Credenziali condivise: Una singola password non può essere attribuita a una persona specifica né revocata per un solo dispositivo.
- Dispositivi visitatori non gestiti: Non è possibile controllare l'installazione delle patch, lo stato del malware o le impostazioni di condivisione.
- Reti piatte: Un dispositivo compromesso può sondare sistemi operativi che non avrebbero mai dovuto essere raggiungibili.
Una valida sicurezza della rete ospiti richiede pertanto quattro elementi che lavorino in sinergia. Servono la separazione tra i dispositivi degli ospiti e le risorse operative, un accesso basato sull'identità anziché un'ammissione anonima, la revoca rapida per un singolo utente o dispositivo e un monitoraggio in grado di individuare autenticazioni e traffico anomali. Tralasciando uno di questi aspetti, gli altri dovranno farsi carico di un peso eccessivo.
Regola pratica: Gestisci l'accesso guest come una zona non fidata che si dà il caso sia utile, non come una rete fidata con un nome più amichevole.
I controlli fondamentali e come verificare ciascuno di essi
Valuta la tua configurazione attuale rispetto a questa tabella prima di acquistare nuovi componenti. Contrassegna ogni riga come superato, fallito o non testato. "Non testato" è la risposta più onesta per la maggior parte delle strutture, ed è quella che puoi correggere più rapidamente.
| Controllo | Minaccia bloccata | Impostazione minima | Come verificare |
|---|---|---|---|
| VLAN ospiti dedicata | Ospiti che accedono al personale, ai POS e ai sistemi di gestione | VLAN e subnet proprie senza instradamento verso intervalli interni | Testare un host del personale da un dispositivo ospite |
| Isolamento dei client | Ospiti che accedono ai dispositivi di altri ospiti | Abilitato sull'SSID ospiti e sugli access point | Due dispositivi di test ospiti non riescono a inviarsi ping a vicenda |
| Regole firewall default-deny | Movimento laterale dall'ospite agli host interni | Consentiti solo DHCP, DNS, autenticazione sul Captive Portal e uscita internet | Test automatico di raggiungibilità dalla VLAN ospiti |
| DNS ospiti filtrato | Malware, phishing e categorie di contenuti indesiderati | Resolver dedicato con blocchi delle categorie per VLAN | Interrogare un dominio di test appartenente a una categoria bloccata |
| Captive Portal HTTPS | Falsi portali che rubano credenziali | Certificato valido su un dominio stabile, nessun campo non necessario | Verificare il certificato e il dominio da un dispositivo pulito |
| Credenziali ospiti uniche | Esposizione della password condivisa | Una chiave o certificato per ospite, dispositivo o sessione, con una scadenza | Revocare una credenziale di test e confermare che le altre continuino a connettersi |
| Limiti per client e timeout | Download massivi e congestione per gli altri utenti | Soglie massime per client, timeout di inattività e di sessione | Eseguire uno speed test mentre un secondo client è in streaming |
| Limitazione della frequenza di autenticazione | Credential stuffing | Rallentamento o blocco dopo ripetuti fallimenti | Rieseguire i login falliti e confermare la presenza di una voce nel log |
| Conservazione dei log | Punti ciechi durante gli incidenti | Log di autenticazione, DHCP, DNS e firewall conservati per un periodo definito | Tracciare una sessione di test dal login alla disconnessione |
Un controllo è efficace solo quanto il suo test
Uno screenshot della configurazione dimostra l'intenzione. Un test dimostra l'effettiva applicazione. Una singola regola del firewall permissiva ereditata da una vecchia policy può vanificare una VLAN denominata correttamente, e nessuno se ne accorge finché uno scanner, un auditor o un aggressore non tenta la strada che si presupponeva chiusa.
Esegui nuovamente la verifica dopo ogni modifica al firewall, al controller o agli access point. Questa disciplina è più importante dell'aggiunta di un ulteriore strumento. Per un quadro legale e operativo più ampio sulla protezione dei sistemi aziendali dalle minacce informatiche, vale la pena allineare le verifiche della rete con gli obblighi che la tua organizzazione già rispetta per i dati e i sistemi.
Inizierei dalle correzioni meno costose. L'isolamento dei client e i limiti per client sono solitamente modifiche di configurazione sugli access point già in possesso, quindi è possibile attivarli e testarli nello stesso giorno. Le regole del firewall richiedono più tempo perché è necessario prima mappare le dipendenze, come le stampanti che il personale si aspetta vengano usate dagli ospiti o un terminale di pagamento posizionato sulla VLAN errata.
Completa prima i passaggi più rapidi, poi pianifica il lavoro sul firewall in modo adeguato. Non lasciare che la ricerca della perfetta segmentazione ritardi l'attivazione dell'isolamento stasera.
Come segmentare il traffico guest dalle operazioni aziendali
La segmentazione fallisce senza preavviso. Il nome della VLAN sembra corretto, l'SSID vi si mappa correttamente, ma un'ampia regola di autorizzazione consente comunque agli ospiti di raggiungere la subnet del personale. Segui i passaggi in ordine e concludi con un test che tenti di violare la tua stessa architettura.
Le tre azioni iniziali forniscono la struttura su cui si basa tutto il resto.
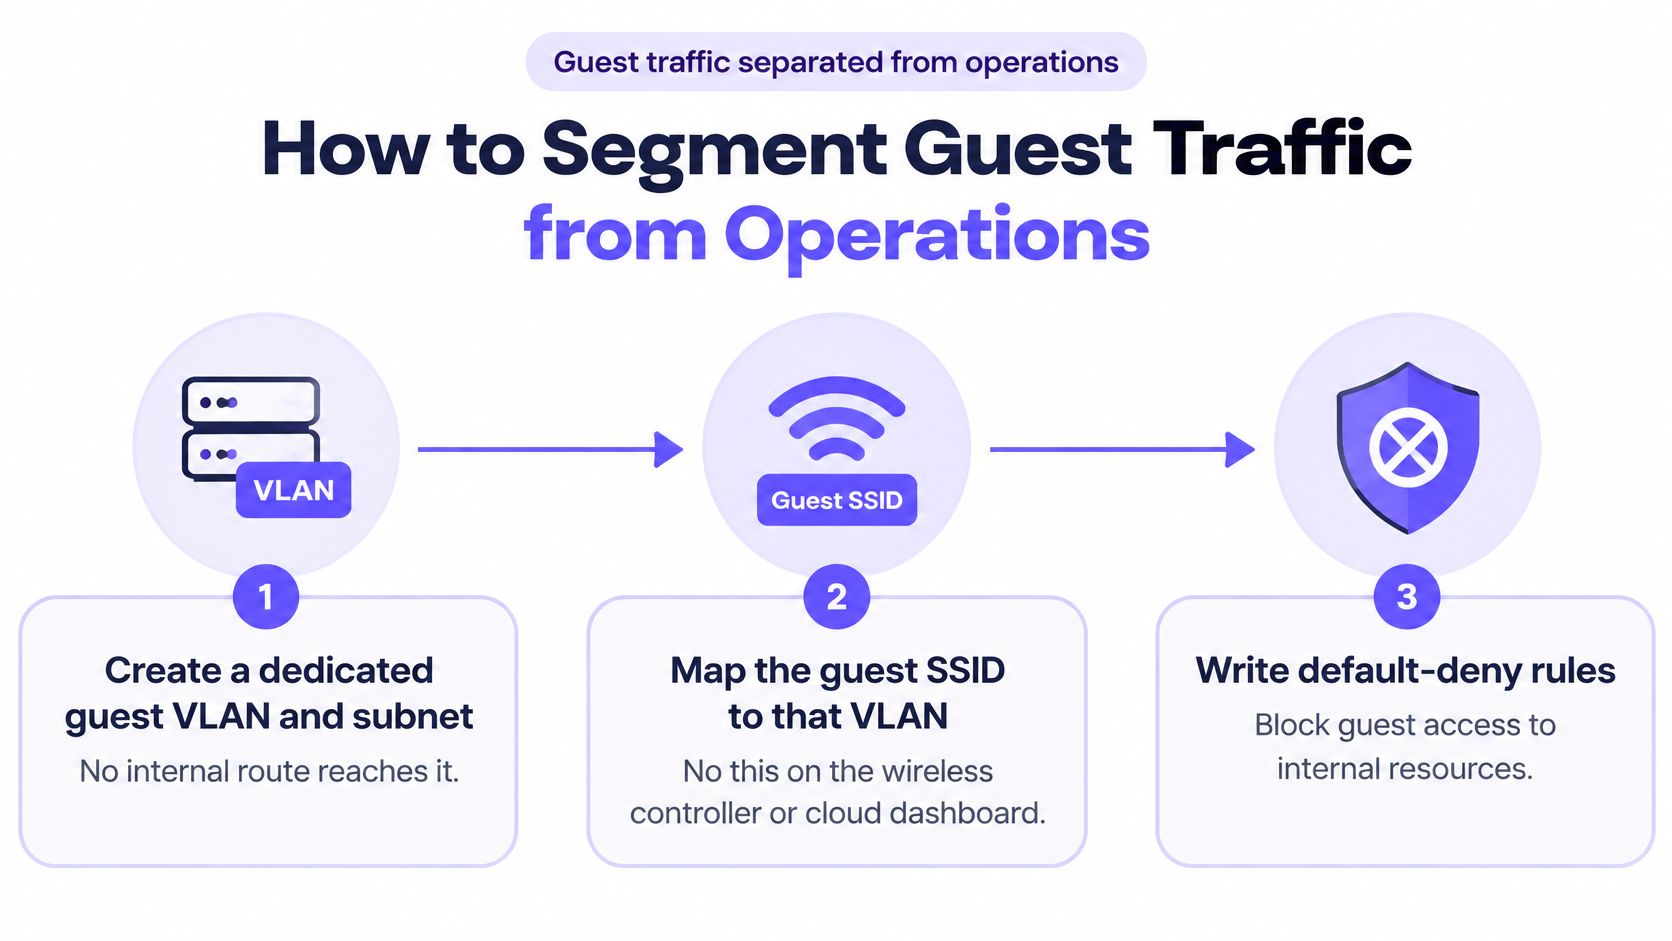
- Crea una VLAN e una sottorete dedicate agli ospiti. Nessuna instradamento interno dovrebbe raggiungerle, né queste dovrebbero poter accedere verso l'interno.
- Associa l'SSID guest a tale VLAN. Esegui questa operazione sul controller wireless o sulla dashboard cloud, non basandoti solo sulla convenzione di denominazione.
- Scrivi regole di tipo default-deny (nega tutto di default). Blocca il traffico da guest a aziendale, da guest a gestione e da guest a dispositivo, a meno che non vi sia un motivo valido per consentirlo.
- Consenti solo ciò che è necessario. Rendi accessibili solo DHCP, DNS, autenticazione tramite Captive Portal e uscita verso internet. Tutto il resto parte come negato.
- Indirizza gli ospiti verso un resolver DNS filtrato. Gli ospiti non dovrebbero ereditare il resolver interno né essere liberi di utilizzare qualsiasi resolver desiderino senza una policy.
- Assegna al traffico guest un proprio indirizzamento sorgente. In questo modo gli incidenti si tracciano chiaramente nella zona guest anziché confondersi con il traffico del personale.
- Esegui un test automatizzato di raggiungibilità est-ovest. Da un dispositivo guest, verifica gli indirizzi del personale, dei pagamenti, delle telecamere e di gestione, quindi risolvi ogni percorso aperto individuato.
- Ripeti lo stesso modello in ogni sede. Standardizza VLAN, indirizzamento, DNS, registrazione log e regole di diniego affinché una sede non diventi una debole eccezione.
Perché la separazione delle reti logiche è fondamentale
Questa sequenza riflette le indicazioni contenute nelle linee guida di implementazione della CISA sulla segmentazione del traffico e della telemetria delle reti ospiti, che descrivono il traffico ospiti come condivisione dell'infrastruttura fisica ma con instradamento a monte tramite VLAN distinte con indirizzamento sorgente dedicato. NIST adotta la stessa posizione per la progettazione wireless. Raccomanda WLAN logiche separate ogni volta che gli utenti hanno profili di sicurezza diversi, includendo esplicitamente le reti ospiti esterne e quelle interne, e stabilisce che i dispositivi su una WLAN non dovrebbero essere in grado di connettersi ai dispositivi su un'altra.
Condividere access point e switch va bene. Condividere la fiducia no.
La procedura guidata qui sotto mostra la logica di segmentazione in pratica, utile quando stai confrontando le impostazioni del tuo controller con i passaggi sopra indicati.
Pianifica l'indirizzamento e il layout del SSID come un unico esercizio, non come attività separate gestite da persone diverse. Una corretta progettazione della rete WiFi fa sì che la mappa VLAN, la copertura e i limiti di policy concordino tra loro.
La verifica del successo è drastica. Il test al punto 7 deve fallire per ogni indirizzo interno. Se un dispositivo di test ospite riceve risposta da una cassa, da un file server o da una pagina di gestione degli access point, non hai ancora una segmentazione. Hai solo un diagramma.
Scelta dei metodi di accesso e gestione delle credenziali guest
Un Captive Portal ha due facce. È il modo più semplice per connettere un estraneo, ma un portale duplicato è il modo più semplice per rubare le credenziali di quell'estraneo. Tratta il portale come un perimetro di sicurezza, non come un modulo di marketing con un pulsante di login.
| Metodo | Tipo di credenziale | Impegno dell'ospite | Livello di sicurezza | Scenario ideale |
|---|---|---|---|---|
| Passphrase condivisa (WPA2 o WPA3 Personal) | Una password per tutti gli utenti | Basso, ma la password si diffonde | Basso | Piccoli bar senza personale o sistemi di pagamento sullo stesso percorso |
| Captive Portal su SSID aperto | Accesso tramite SSO, social login, codice monouso SMS o voucher | Medio, una pagina di accesso a ogni nuova sessione | Medio, dipende dalla affidabilità del portale | Pubblico generico e clienti di hotel, con HTTPS e consenso registrato |
| OpenRoaming | Profilo di identità federato | Basso, funziona su tutte le reti partecipanti | Alto, controllato dal provider di identità | Viaggiatori e visitatori abituali presso le strutture partecipanti |
| WPA3-Enterprise con EAP-TLS | Certificato per dispositivo rilasciato da un MDM | Basso sui dispositivi gestiti, configurazione richiesta | Molto alto | Personale, casse e dispositivi gestiti |
| Chiave precondivisa per dispositivo (xPSK) | Chiave univoca associata a un singolo dispositivo, utente o tenant | Basso, chiave rilasciata una sola volta | Alto, revocabile individualmente | IoT, unità in affitto, residenti e dispositivi che non supportano certificati |
Verifica il Captive Portal prima di ritenerlo affidabile
Richiedi HTTPS su un dominio stabile con un certificato valido e mantieni il dominio coerente, in modo che gli utenti abituali possano riconoscere le pagine autentiche. Non richiedere campi non necessari e non mostrare un campo password a meno che gli utenti non se lo aspettino. Istruisci il personale della reception e di sala a mettere in dubbio una pagina di login inaspettata su una rete aperta, perché gli ospiti chiederanno a loro, e non al team IT, se sia autentica.
Tale prudenza non è teorica. Una ricerca descritta in una pubblicazione dell'Università di Münster sugli hotspot WiFi pubblici ha esaminato 55 hotspot WiFi pubblici tedeschi, riscontrando comportamenti continui ad alto rischio e potenziali violazioni del GDPR, tra cui una raccolta eccessiva di dati personali. Una ricerca separata del 2025 ha rilevato che il 66% dei partecipanti non era preoccupato per l'autenticità o la sicurezza dei Captive Portal. Se gli utenti non riescono a distinguere il vostro portale da una contraffazione, aggiungere altri campi al vostro aumenta il rischio invece di ridurlo.
Per i visitatori abituali, Passpoint o OpenRoaming rimuove completamente il portale dalle visite successive. Il compromesso è pratico. È necessario disporre di access point compatibili e di un identity provider, quindi è importante verificare il supporto hardware prima di prometterlo. Quando si specifica l'hardware su più sedi, è ragionevole inserire i controlli di configurazione prima nel processo di acquisto, in modo che le funzionalità degli access point vengano verificate prima della firma dei contratti anziché dopo l'installazione.
Assegna al personale una classe di accesso differente
Personale, casse e amministratori non dovrebbero condividere il percorso guest a un livello di privilegio più elevato. Per un accesso ad alta sicurezza, le linee guida della Wi-Fi Alliance sulla sicurezza WiFi specificano che la modalità WPA3-Enterprise a 192 bit consente solo EAP-TLS, con TLS_ECDHE_ECDSA utilizzando AES-256-GCM e SHA-384, oltre alla curva ellittica P-384. Verifica prima la compatibilità dei client, poiché ogni client su tale rete deve operare nella stessa modalità a 192 bit. Mantieni un percorso separato di onboarding per gli ospiti dedicato ai dispositivi che non la supportano.
Gestisci il ciclo di vita delle credenziali
Il motivo è misurabile. La ricerca di Verizon del 2025 sul credential stuffing ha rilevato che le credenziali compromesse sono state un vettore di accesso iniziale nel 22% delle violazioni esaminate, e l'attività di credential stuffing ha rappresentato una media del 19% di tutti i tentativi di autenticazione giornalieri. La percentuale è salita al 25% nelle grandi aziende, rispetto al 12% nelle piccole imprese.
Rilascia un accesso attribuibile a una persona, dispositivo, inquilino o sessione. Imposta la scadenza al momento del rilascio, in modo che una chiave per visitatori termini al momento del check-out o alla fine di una prenotazione senza che nessuno debba ricordarsi di eliminarla. Applica un rate-limit ai tentativi di autenticazione e registra ogni evento di autenticazione rispetto alla policy che ha generato.
Ipotizziamo che venga segnalato il furto del tablet di un visitatore. Revocando quella singola chiave o certificato, il tablet si disconnette e tutti gli altri ospiti rimangono connessi. Con una password condivisa, le opzioni sono peggiori: o si lascia valido il dispositivo rubato, oppure si cambia la password per l'intero edificio dovendola ridistribuire a tutti.
Traccia quattro metriche per sapere se il sistema funziona correttamente sotto carico:
- Emissione dei certificati riuscita: I dispositivi gestiti dovrebbero registrarsi senza interventi manuali.
- Latenza di autenticazione: Accessi lenti spingono il personale a cercare soluzioni alternative.
- Tasso di autenticazioni fallite: I picchi indicano attacchi o profili corrotti.
- Tempo di propagazione della revoca: Misura per quanto tempo un dispositivo revocato rimane connesso.
Isolare IoT e dispositivi condivisi senza creare caos
La televisione di un hotel, il laptop di un cliente, un terminale POS e il dispositivo di un medico in visita non appartengono alla stessa categoria di attendibilità. Hanno proprietari diversi, patch diverse, esigenze di uptime diverse e conseguenze molto diverse se compromessi. Definire tutti questi soggetti semplicemente come ospiti nasconde queste differenze.
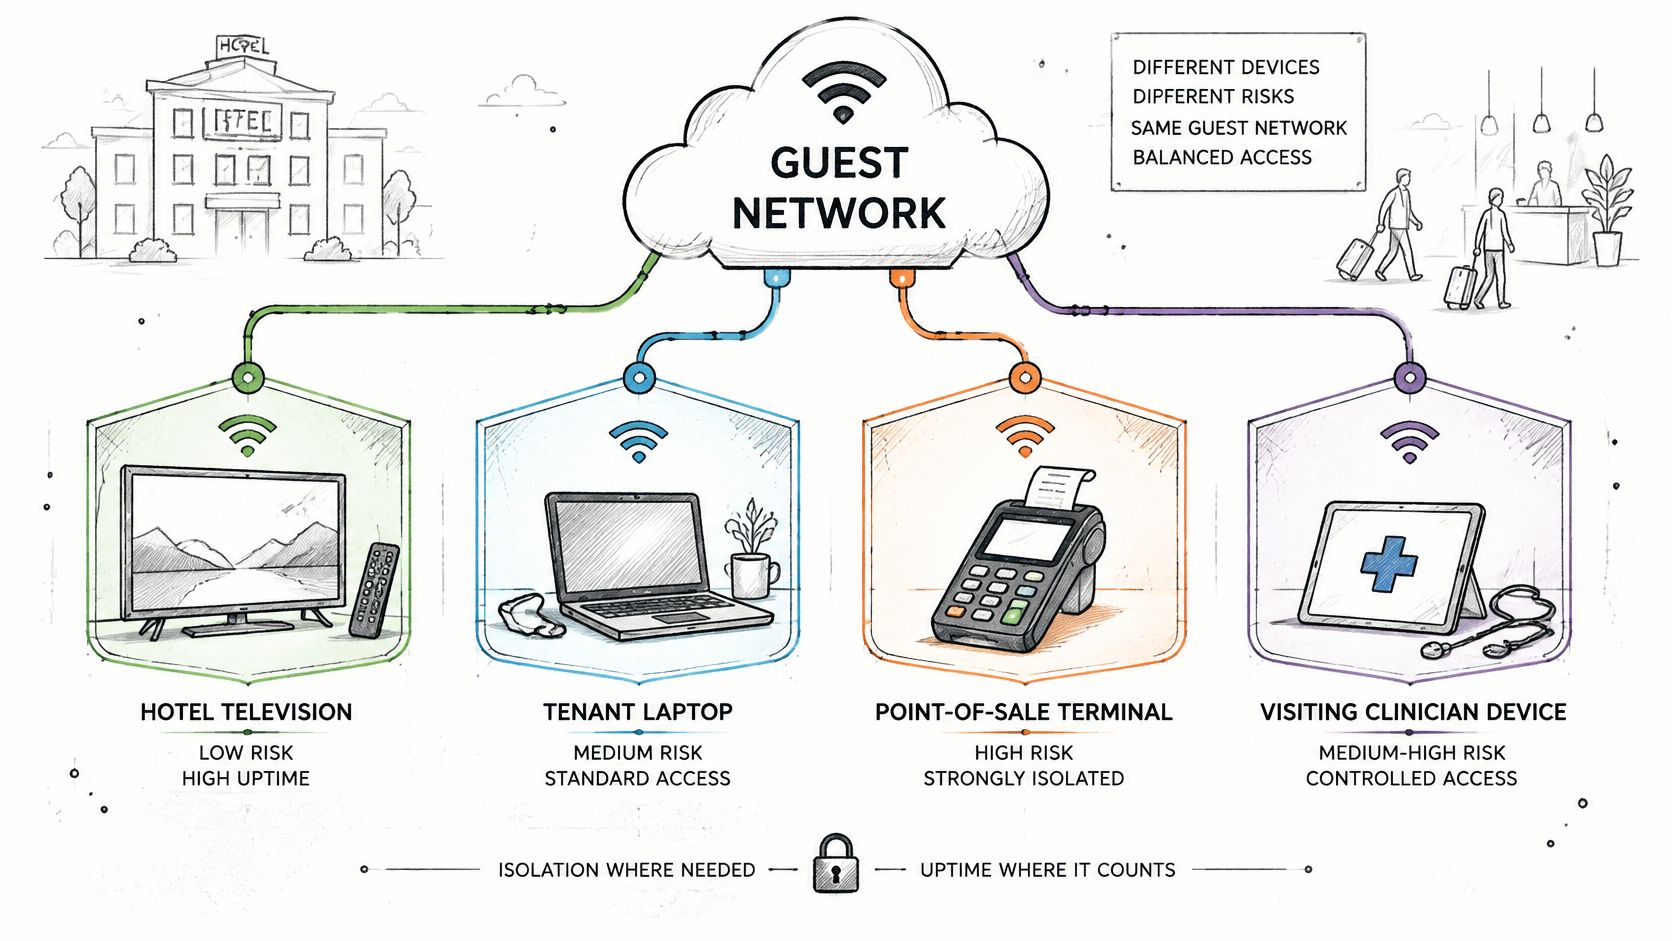
Raggruppa invece per funzione. Inserisci ospiti, personale, appaltatori, residenti, IoT e sistemi di pagamento in categorie separate, ciascuna sulla propria VLAN con regole di default-deny tra di esse. Una categoria ottiene un percorso verso un'altra categoria solo quando un servizio specifico lo richiede.
Dispositivi che non possono supportare certificati
Molti hardware operativi non supportano EAP-TLS e non lo faranno mai. Non risolvere il problema fornendo loro la password del personale. Assegna invece una chiave pre-condivisa unica associata al rispettivo indirizzo MAC, all'interno di una VLAN per dispositivi dedicata a quella categoria, in modo da poter revocare una singola televisione o un sensore senza impattare sul resto dell'infrastruttura.
Poi controlla dove può navigare. Un termostato o una serratura intelligente di solito richiedono solo gli endpoint cloud del proprio produttore e niente altro; utilizza quindi una allow-list in uscita e un DNS filtrato piuttosto che un accesso a Internet aperto. Questo limita i danni in caso di compromissione del dispositivo e rende il suo normale traffico facilmente identificabile.
Prendi una serratura intelligente come caso di test. Si trova su una VLAN dispositivi, gli ospiti non possono raggiungerla e la sua chiave appartiene all'hardware anziché all'ospite che occupa la stanza questa settimana. La chiave rimane valida anche in caso di avvicendamento dei clienti e scade solo quando si sostituisce il dispositivo.
Questo approccio è in linea con la NIST IR 8350, la guida fondamentale del NIST del 2025 sull'IoT, che si concentra ampiamente sugli scenari di dispositivi basati su WiFi e considera la connettività IoT come un elemento che richiede considerazioni di sicurezza e affidabilità dedicate piuttosto che una VLAN ospiti generica. Il NIST afferma inoltre che la segmentazione tra altoparlanti intelligenti, dispositivi biometrici e altri sistemi sanitari può limitare la capacità di un malintenzionato di passare da un dispositivo vulnerabile a sistemi più sensibili.
Un'architettura basata solo su VLAN può sembrare conforme su un diagramma, mentre credenziali condivise e dispositivi non gestiti rimangono del tutto vulnerabili al di sotto di essa.
Monitorare il traffico anomalo tra i segmenti, specialmente i tentativi negati provenienti dalle VLAN dei dispositivi. Un sensore di perdite che tenta di raggiungere un file server non è una curiosità - è il vostro primo segnale di allarme.
Filtraggio, monitoraggio e individuazione degli abusi
Il filtraggio funziona al meglio come policy per VLAN, non come una singola impostazione per l'intero edificio. Una VLAN guest ottiene il filtraggio dei contenuti, una VLAN del personale ottiene il blocco delle minacce e una VLAN degli studenti ottiene una policy di tutela della sicurezza. Stessa infrastruttura, mansioni diverse.
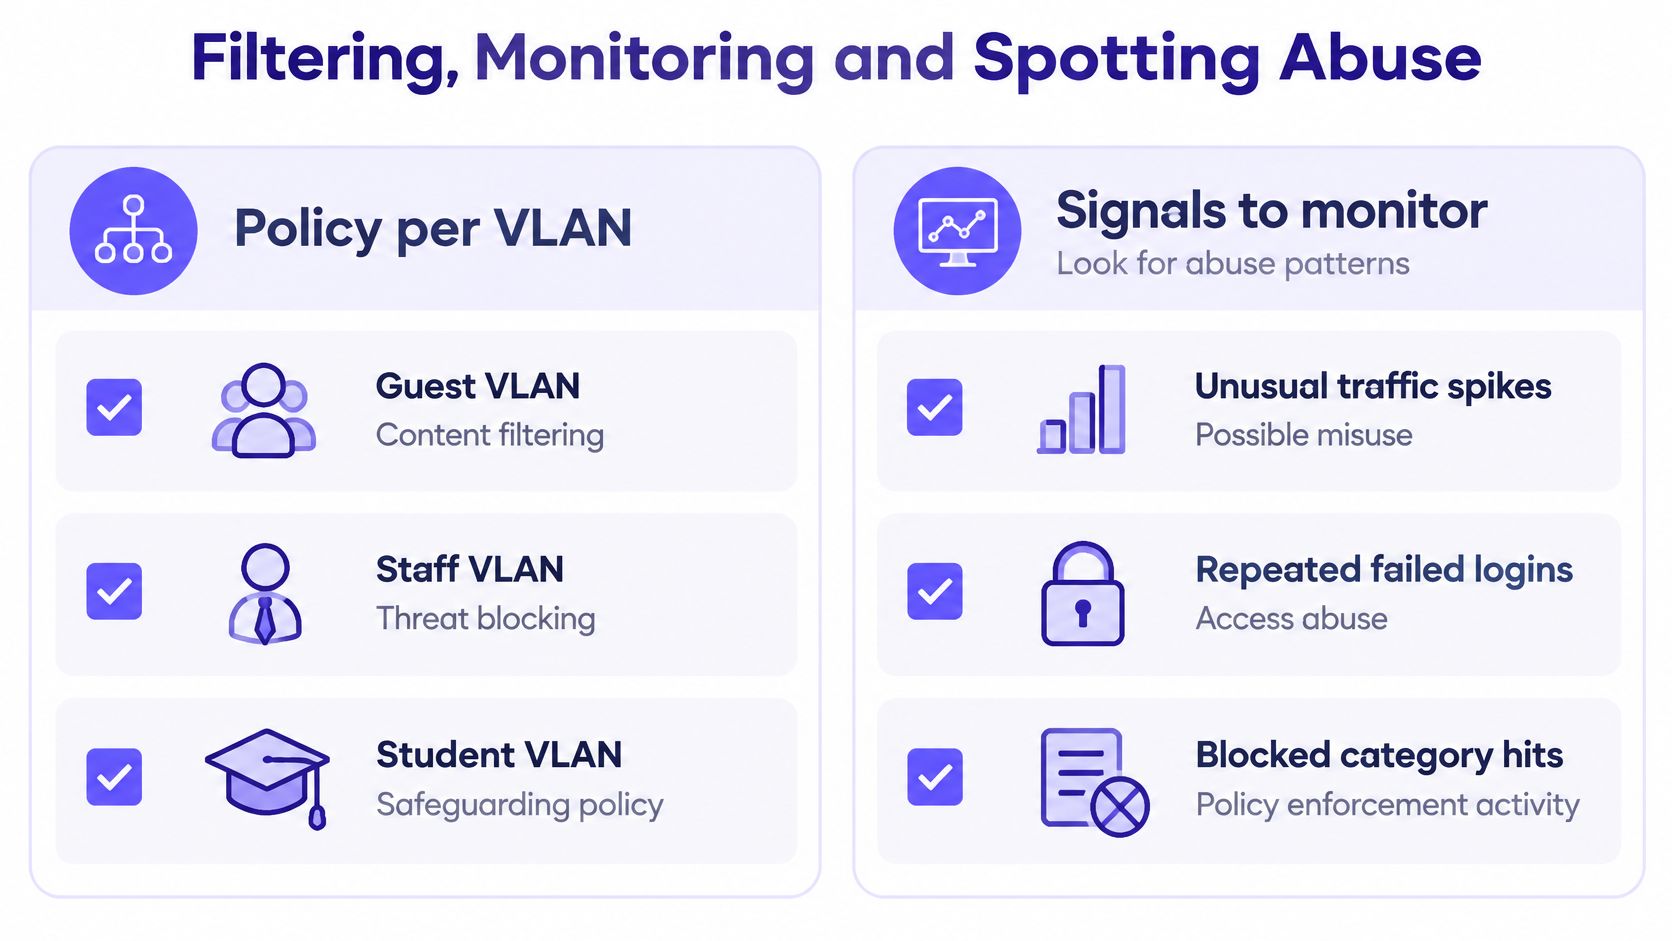
Per gli ospiti, il filtraggio DNS ha un peso notevole perché non è possibile installare certificati o agent sui loro dispositivi e non si dovrebbe cercare di decrittografare il loro traffico. Una policy di DNS protettivo consente di bloccare malware, phishing e categorie indesiderate durante la fase di risoluzione, mantenendo al contempo la connessione veloce.
Segnali che richiedono la generazione di un avviso
- Errori di autenticazione superiori a una determinata soglia: Ad esempio, più di cinque tentativi falliti da un singolo client in dieci minuti.
- Comportamento DNS anomalo: Un dispositivo che effettua molte più query della norma, specialmente verso domini nuovi o bloccati.
- Tentativi negati da guest a rete interna: Qualsiasi tentativo dalla VLAN guest verso un indirizzo interno dovrebbe generare un avviso, senza attendere un report settimanale.
- Banda nettamente superiore al limite per client: Un segnale di download massivo, tunneling o un limite configurato in modo errato.
- Modifiche al portale: Qualsiasi modifica alla pagina del Captive Portal o al relativo certificato che non sia stata pianificata.
Crea una baseline prima di cercare le anomalie
Registrare i conteggi di autenticazione giornalieri normali e le ore di punta per ciascuna sede. Un sabato affollato in un hotel, il giorno della partita in uno stadio o la settimana di iscrizione in una scuola sembreranno un attacco se non si dispone di una baseline con cui fare un confronto. Le baseline evitano anche l'errore opposto, in cui un picco reale in un martedì tranquillo viene scambiato per carico normale.
Mantenere i log di autenticazione, DHCP, DNS e firewall collegati tramite un identificatore di dispositivo o di sessione. Un analista dovrebbe essere in grado di tracciare un visitatore dall'accesso al Captive Portal, attraverso l'assegnazione dell'indirizzo e l'attività DNS, fino alla disconnessione, all'interno di una singola indagine. Se questo richiede quattro esportazioni e un confronto manuale dei timestamp, verrà abbandonato nei momenti di pressione.
C'è differenza tra un log esistente e un log che qualcuno può effettivamente utilizzare. Verifica il collegamento una volta al trimestre con un dispositivo sotto il tuo controllo e misura il tempo necessario per la tracciabilità.
Conferma i tuoi doveri di conformità prima del lancio
Una rete ospiti ricade solitamente sotto una normativa attraverso il suo percorso verso altri sistemi, non per la sua destinazione d'uso. Se gli ospiti possono raggiungere un sistema di dati dei titolari di carta o una cartella clinica, tale normativa si applica anche se la rete è destinata solo agli ospiti. La destinazione d'uso non riduce l'ambito di applicazione. La raggiungibilità sì.
| Norma o Standard | Si applica quando | Requisito della rete ospiti | Prove da conservare |
|---|---|---|---|
| GDPR (UE e UK GDPR) | Il portale raccoglie dati personali dai visitatori | Base giuridica, minimizzazione dei dati, limite di conservazione e registro dei consensi | Mappa dei dati e piano di conservazione |
| CCPA e CPRA (California) | Dati personali raccolti da visitatori residenti in California | Informativa al momento della raccolta e diritti di opt-out per la vendita o condivisione | Informativa sulla privacy e registri dei flussi di dati |
| PCI-DSS v4.0.1 | La rete ospiti può raggiungere i sistemi di dati dei titolari di carta | La segmentazione tiene il traffico ospiti fuori dall'ambiente dei titolari di carta; le chiavi wireless cambiano quando le persone con accesso lasciano l'organizzazione | Risultati dei test di segmentazione e registro delle modifiche delle chiavi |
| HIPAA (Sanità USA) | La rete ospiti condivide un percorso con sistemi che contengono ePHI | Controlli di accesso e audit su ogni sistema raggiungibile dagli ospiti | Analisi dei rischi e log di accesso |
| CIPA (Scuole USA che ricevono E-rate) | Gli studenti utilizzano la rete | Politica di sicurezza Internet e filtraggio dei contenuti dannosi | Configurazione del filtro e politica scritta |
| ISO 27001 | I clienti o i consigli di amministrazione richiedono la certificazione | Controllo degli accessi documentato, procedure di registrazione e revisione | Dichiarazione di applicabilità e registri di revisione dei log |
Esegui i doveri di conformità in ordine di priorità
- Mappare ciò che la zona guest può raggiungere. Iniziare dalla mappa delle VLAN e dal test di raggiungibilità, non dalle supposizioni.
- Stabilire quali regole applicare per ciascuna tipologia di sede. Un hotel, una scuola e una clinica comportano obblighi diversi sullo stesso modello.
- Documentare l'architettura e conservare i risultati dei test. Gli auditor richiedono prove che la segmentazione funzioni; per questo le prove relative alla PCI-DSS compliance per WiFi dovrebbero includere risultati di raggiungibilità datati anziché semplici diagrammi.
- Impostare una procedura di revoca per chi lascia l'organizzazione. La chiave o il certificato di un dipendente uscente viene rimosso entro un periodo di tempo prestabilito. Una chiave condivisa rende inapplicabile tale procedura, poiché modificarla comporta il reinvio dell'accesso a chiunque ne abbia ancora bisogno.
- Pianificare nuovi test dopo ogni modifica. Le modifiche al firewall e agli access point sono i punti in cui le architetture conformi rischiano di deviare.
Purple Access raggruppa le reti WiFi in tre SSID: Open per ospiti e BYOD, Secure for personale e utenti attendibili, e xPSK per dispositivi IoT, inquilini e comunità. Gli ospiti che ritornano utilizzano un profilo Passpoint o OpenRoaming sulla rete Secure, senza alcun portale al rientro, e il profilo funziona in ogni struttura in cui è attivo. Serrature intelligenti, termostati e sensori di perdite ottengono chiavi xPSK individuali vincolate al MAC su una VLAN di dispositivo per classe, non raggiungibili dagli ospiti, e la chiave dura più di ogni ospite, fino alla sostituzione del dispositivo.
Qualsiasi cosa tu distribuisca, richiedi le stesse tre prove prima del lancio. Una mappa VLAN, un registro dei test di raggiungibilità e un verbale dei test di revoca. Se un fornitore non è in grado di produrli tutti e tre, non ha dimostrato che la sua architettura guest funzioni. Ha solo dimostrato che si connette.
Se sei pronto a sostituire le password condivise e l'accesso ospiti piatto con reti separate e basate sull'identità che puoi verificare, Purple Access ti offre reti aperte, sicure e xPSK sugli access point già in tuo possesso, con revoca per singolo dispositivo e assegnazione VLAN integrate. Visitaci per progettare la tua architettura a tre reti e scoprire come l'accesso per ospiti, personale e dispositivi possa funzionare perfettamente in parallelo.


