
Progettazione della rete WiFi WiFi ospedaliera: segmentazione e uptime
Published
I consigli più comuni per i WiFi WiFi ospedalieri iniziano con access point più recenti, una maggiore copertura e una rete ospiti separata. È il punto di partenza sbagliato. Una rete WiFi WiFi ospedaliera dovrebbe iniziare con una domanda più complessa: quali flussi di lavoro clinici diventano non sicuri quando la connettività si interrompe e quali connessioni non devono mai essere consentite?
Consideri la rete wireless come parte integrante del sistema di sicurezza del paziente, non come un semplice servizio aggiuntivo per la sala d'attesa. Prima dell'approvvigionamento, predisponga tre documenti di lavoro: una mappa delle segmentazioni, una tabella di failover clinico e una matrice dei test di accettazione. Tali elementi consentono a ingegneri, team clinici e responsabili delle strutture di concordare le funzioni che la rete deve svolgere, i contenuti da bloccare e le modalità di verifica del corretto funzionamento.
Sommario
- Quali utenti e dispositivi condividono la rete
- Quali dispositivi clinici possono fare affidamento esclusivamente sul WiFi
- Come pianificare la copertura e la capacità prima dell'installazione
- Come convalidare il roaming e le interferenze in loco
- Applicare i limiti di affidabilità e gestire le identità
- Come monitorare e dimostrare la conformità nel tempo
- Mappare i segmenti prima di acquistare l'hardware
Quali utenti e dispositivi condividono la rete
Prima di acquistare gli access point, identificare chi si connette e cosa succede se il relativo traffico raggiunge il luogo errato. Lo smartphone di un visitatore e un monitor di telemetria possono condividere l'infrastruttura radio, ma non devono condividere la fiducia.
Tale disallineamento non è nuovo. Un'indagine globale su oltre 100 professionisti IT del settore sanitario riportata nel 2016 da Becker's Hospital Review ha rilevato che il 77% degli ospedali utilizzava reti wireless principalmente per l'accesso ospiti, mentre il 64% collegava i dispositivi medici tramite reti wireless. Si tratta di dati storici e non di un benchmark di adozione attuale, ma evidenziano il problema di progettazione: i servizi per gli ospiti e l'infrastruttura clinica coesistono.
Classi di traffico, segmenti e regole di accesso
Utilizzare questa tabella come proposta di mappa dei criteri, non come requisito per creare un SSID separato per ogni riga.
| Classe di traffico | Dispositivi tipici | Segmento | Metodo di accesso | Destinazioni consentite |
|---|---|---|---|---|
| Ospiti e visitatori | Telefono cellulare e computer portatili personali | Rete aperta, ospite VLAN | Portale captive o Passpoint | Solo Internet |
| Pazienti | Telefono cellulare e tablet personali | Rete aperta, paziente VLAN | Portale captive | Solo Internet |
| Dispositivi aziendali del personale | Computer portatili e telefoni gestiti | Rete sicura, personale VLAN | Certificato EAP-TLS | App cliniche ed EHR |
| Dispositivi personali del medico | Telefoni e tablet di proprietà dei medici | BYOD limitato VLAN | Registrazione MDM e autenticazione tramite certificato | Solo app EHR approvata |
| Postazioni di lavoro e carrelli clinici | Postazioni di lavoro e carrelli mobili | Clinico VLAN | Certificato o chiave del singolo dispositivo | EHR e sistemi clinici |
| Dispositivi biomedicali | Pompe per infusione, monitor, telemetria | Biomedicale VLAN | Chiave del singolo dispositivo | Solo server dei fornitori approvati |
| Sistemi dell'edificio e IoT | Badge, sensori, HVAC, ascensori | IoT VLAN con criteri specifici per il dispositivo | Chiave del singolo dispositivo | Solo backend nominato |
| Appaltatori e fornitori | Computer portatili dei tecnici | Appaltatore VLAN | Credenziale a tempo determinato | Solo sistemi assegnati |
Le destinazioni consentite devono diventare regole applicabili. Sostituisca i "server dei fornitori" con gli endpoint applicativi approvati e registri separatamente i servizi di supporto necessari, come la risoluzione dei nomi e la sincronizzazione dell'ora. Eviti di trasformare un requisito applicativo ristretto in un accesso non limitato alla rete dei server.
I sistemi di gestione dell'edificio e i badge di comunicazione richiedono criteri differenti anche laddove l'inventario li raggruppi insieme. La gestione delle strutture è responsabile del controller di un ascensore, mentre le operazioni cliniche possono gestire il flusso di lavoro dei badge. I relativi accessi amministrativi e le conseguenze di eventuali disservizi non sono intercambiabili.
Regola pratica: Ogni riga necessita di un proprietario nominato, di un ciclo di vita delle credenziali e di un elenco di destinazione esplicito prima che gli ingegneri costruiscano il segmento.
Mantenere le funzionalità dei dispositivi nell'inventario. L'iscrizione all'MDM è un prerequisito di gestione, non un protocollo di autenticazione, e le apparecchiature biomedicali meno recenti potrebbero non supportare i certificati. Registrare tale limitazione come un'eccezione con un responsabile assegnato, anziché indebolire i criteri per l'intera categoria.
Quali dispositivi clinici possono affidarsi solo al WiFi
Consideriamo la telemetria continua dei pazienti. Un monitor che rimane associato a un punto di accesso non ha necessariamente trasmesso le sue misurazioni o i suoi allarmi all'applicazione ricevente. La garanzia clinica deve coprire l'intero flusso di lavoro, compreso il comportamento del personale in caso di perdita della visibilità da remoto.
Le linee guida ASHE sulla telemetria medica wireless evidenziano i limiti di interferenza, sicurezza e interoperabilità nelle bande wireless senza licenza e raccomandano di prendere in considerazione lo spettro di telemetria medica su licenza quando il monitoraggio ininterrotto è essenziale. Lo spettro su licenza è un'opzione di progettazione, non un sostituto della convalida del sistema di monitoraggio.
Classi di dispositivi, idoneità della connettività e test di failover
Di seguito è riportato un modello di pianificazione. L'ingegneria clinica deve confermare che ogni soluzione alternativa esista, sia supportata dal produttore e sia utilizzabile dal personale.
| Classe di dispositivo | Idoneità WiFi | Fallback in caso di caduta della connessione | Test di failover |
|---|---|---|---|
| Telemetria continua del paziente | WiFi solo dopo aver convalidato la copertura sovrapposta e la continuità clinica; valutare la telemetria medica con licenza nei casi in cui il monitoraggio non debba interrompersi | Allarme locale convalidato e backup cablato dove supportato; in caso contrario, un flusso di lavoro di monitoraggio alternativo approvato | Spegnere un access point nel reparto monitorato durante un test controllato |
| Pompe per infusione | WiFi con copertura access point ridondante e comportamento disconnesso approvato | Allarme del dispositivo locale convalidato e controlli manuali | Riavviare un access point e registrare il tempo di riconnessione |
| Carrelli EHR mobili | WiFi con roaming convalidato | Stazione di docking cablata e flusso di lavoro per inattività approvato | Spostare il carrello lungo l'intero percorso del reparto |
| Badge di comunicazione | SSID o VLAN separati dai criteri con QoS convalidata | Ricevitore cablato o cercapersone | Effettuare chiamate di prova durante il riavvio di un access point |
| Dispositivi ospiti | Best-effort WiFi | Non richiesto per l'assistenza | Non testato per l'uso clinico |
La perdita della connettività di rete di una pompa e l'interruzione dell'erogazione del trattamento costituiscono modalità di guasto distinte. Verificare quali funzioni proseguono a livello locale, quali funzioni remote si arrestano e in che modo il personale clinico rileva tale variazione. Non presupporre mai che un allarme locale sostituisca la sorveglianza centralizzata.
Testare le dipendenze, non solo i moduli radio
La copertura sovrapposta è utile solo se l'endpoint può utilizzare l'access point superstite. Convalidare l'interoperabilità del dispositivo, il comportamento di autenticazione e la capacità della radio rimanente in condizioni di guasto.
Includere il failover del sistema RADIUSWiFi nella tabella del failover clinico. Verificare le nuove autenticazioni e le riautenticazioni quando il servizio di autenticazione primario o la relativa connessione regionale non sono disponibili. Il semplice fatto che una sessione esistente rimanga connessa non garantisce che entrambe funzionino correttamente.
Rifiuterei una progettazione che consideri il WiFi 6 o il WiFi 7 come l'unico fattore di sicurezza clinica. Le funzionalità radio più recenti non garantiscono l'invio corretto degli allarmi, la continuità delle applicazioni o il ripristino delle funzionalità. Esegua test d'interruzione con dispositivi di prova o simulazioni approvate, nell'ambito del controllo delle modifiche cliniche, ed eviti di spegnere casualmente le infrastrutture a servizio dell'assistenza attiva.
Come pianificare la copertura e la capacità prima dell'installazione
L'approvvigionamento dovrebbe seguire una progettazione che tenga conto sia dell'edificio sia degli endpoint. Un access point posizionato per un laptop moderno potrebbe non servire adeguatamente un dispositivo medico a bassa potenza, anche se i risultati della misurazione del laptop appaiono buoni.
Definire il piano in base ai requisiti specifici dei dispositivi e non a un obiettivo di potenza del segnale universale. Utilizzare la documentazione del produttore e i requisiti del flusso di lavoro clinico per stabilire un livello di servizio accettabile, includendo poi tali requisiti nei criteri di accettazione dell'acquisto.
Creare il pacchetto di pianificazione
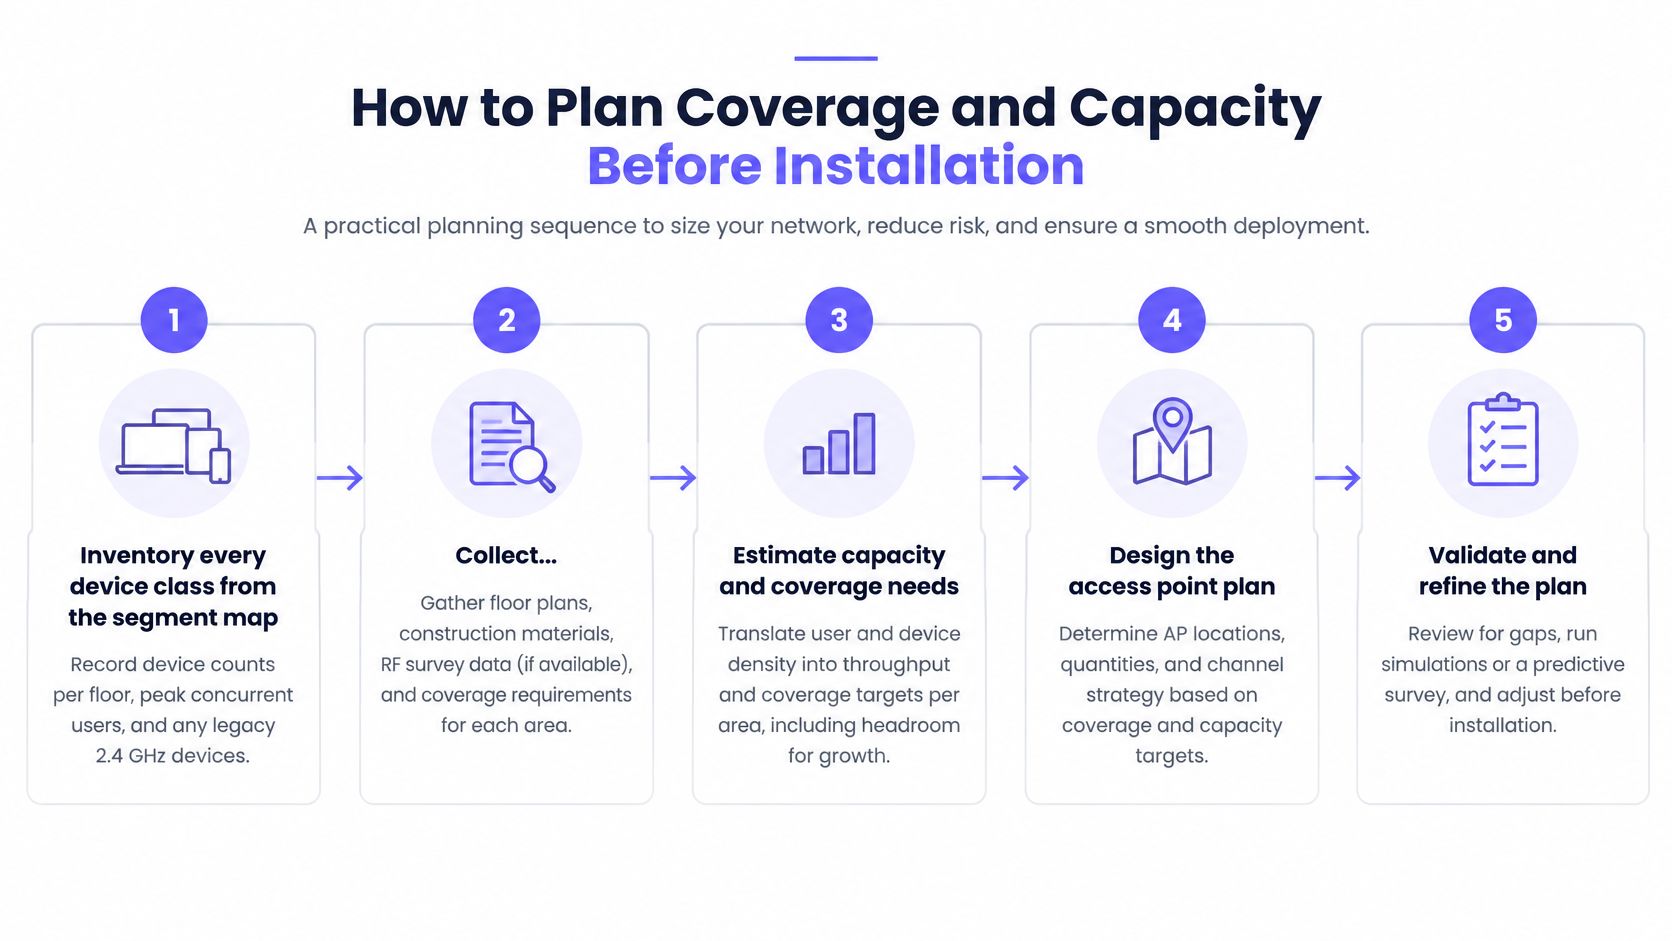
Inventariare ogni classe di dispositivo dalla mappa di segmentazione. Registrare i dispositivi per piano, l'uso di picco simultaneo, le bande supportate e le apparecchiature legacy a 2,4 GHz, compresi i dispositivi che rimangono alimentati ma trasmettono raramente. L'errore comune consiste nel contare gli account del personale anziché gli endpoint attivi e nel trascurare le apparecchiature spostate tra i reparti.
Raccogliere le planimetrie ed esaminare le caratteristiche costruttive. Contrassegnare pareti in cemento, sale di radiologia schermate al piombo, pareti divisorie in vetro, vani ascensore e depositi di apparecchiature, assegnando stime di attenuazione che gli ingegneri possano convalidare in loco. Non considerare ogni parete come realizzata con lo stesso materiale né affidarsi a un disegno architettonico per descrivere le successive ristrutturazioni.
Creare il modello previsionale RF. Posizionare gli access point in base ai requisiti delle stanze dei pazienti, degli spazi di trattamento e dei percorsi di spostamento, tenendo conto sia della capacità di trasmissione degli endpoint che della potenza degli access point. Evitare di risolvere ogni area con segnale debole aumentando la potenza di trasmissione, poiché l'endpoint ha comunque bisogno di un percorso di ritorno utilizzabile.
Modellare la capacità separatamente dalla copertura. Stimare la domanda simultanea di applicazioni, l'uso del tempo di trasmissione (airtime) e il carico spostato sulle radio adiacenti durante un'interruzione. Una stanza coperta dal segnale può comunque subire malfunzionamenti in caso di congestione, pertanto non si deve utilizzare un grafico di copertura rassicurante come prova di una capacità sufficiente.
Sviluppare il piano dei canali e delle antenne. Controllare la sovrapposizione tra canali condivisi nei corridoi e nelle ali di degenza, e individuare dove le antenne direzionali o patch potrebbero modellare la copertura in modo più efficace rispetto alle antenne omnidirezionali. Non prescrivere canali ampi ovunque senza considerare il riutilizzo dei canali, il supporto dei dispositivi e l'ambiente RF circostante.
Definire le soglie di superamento/fallimento prima dell'installazione. Definire valori accettabili di associazione, autenticazione, perdita di pacchetti, latenza e continuità operativa delle applicazioni per ogni classe di dispositivi e percorso critici. Tralasciare le soglie fino alla fase di messa in servizio incoraggia i team ad accettare qualsiasi livello di prestazioni la rete installata si trovi a erogare.
Utilizzare l'elemento visivo di pianificazione come supporto per il workshop, mantenendo al contempo la checklist ingegneristica dettagliata.
Risolvere i vincoli di installazione in anticipo
Le strutture devono confermare le posizioni di montaggio, i percorsi dei cavi, la predisposizione dell'alimentazione e gli accessi per la manutenzione prima che il modello diventi un ordine d'installazione. Una posizione tecnicamente ideale è inutile se i tecnici non possono effettuare la manutenzione senza interrompere un reparto d'isolamento o accedere a un'area clinica riservata.
Identificare anche i punti di guasto condivisi. Gli access point adiacenti non forniranno una resilienza significativa se lo stesso switch o la stessa fonte di alimentazione guasta li rimuove entrambi dal servizio. Documentare le dipendenze dell'infrastruttura che il test di failover deve esercitare.
Un modello predittivo rappresenta un'ipotesi progettuale. Il pacchetto di pianificazione firmato deve spiegare in che modo l'ospedale intende verificarlo.
Il pacchetto di approvazione finale deve contenere il modello RF, le stime di capacità, le soglie di accettazione e un elenco contrassegnato degli spazi che richiedono interventi speciali. L'ingegneria clinica e l'IT dovrebbero esaminarlo congiuntamente, con la conferma da parte dei servizi tecnici che l'installazione proposta sia realizzabile.
Come convalidare il roaming e le interferenze in loco
Non accettare l'implementazione finché la rilevazione post-installazione non dimostri le soglie concordate per ogni classe di dispositivi e percorso critici. La guida alla connettività WiFi WiFi per il settore sanitario di Ekahau descrive la pianificazione predittiva seguita dalla convalida in loco di copertura, capacità, interferenza e roaming. La distinzione operativa fondamentale è che la previsione ipotizza le prestazioni; le verifiche sul campo stabiliscono se il sistema installato le eroghi effettivamente.
Punti di test per il collaudo e parametri da misurare
| Luogo del test | Cosa misurare | Quando ripetere |
|---|---|---|
| Corridoi del reparto | Tempo di handoff, perdita di pacchetti e continuità della sessione applicativa | Percorsi a piedi negli orari di massima affluenza |
| Ascensori | Continuità del roaming tra i piani | Con l'ascensore in uso normale |
| Reparti di diagnostica per immagini | Interferenza co-canale e perdita di pacchetti | Mentre gli scanner sono in funzione |
| Stanze dei pazienti | Copertura, capacità e associazione dei dispositivi | Con traffico biomedico rappresentativo |
| Aree di sterilizzazione | Interferenza associata al funzionamento dello sterilizzatore a microonde | Mentre gli sterilizzatori sono in funzione |
Utilizzare uno strumento di verifica RF, un analizzatore di spettro ove appropriato, la telemetria del controller e i log degli endpoint o delle applicazioni. Adattatori per il rilevamento possono caratterizzare l'ambiente, ma non possono dimostrare che un determinato badge o una pompa funzionino correttamente.
Registrare l'handoff e l'esito dell'applicazione
Ripercorrere i reali percorsi di handoff. Seguire i percorsi utilizzati dal personale nella pratica, compresi l'ingresso nelle stanze, le svolte nei corridoi e lo spostamento tra i piani. Registrare il modello dell'endpoint, il firmware, il percorso e la direzione, in modo che un altro ingegnere possa riprodurre il test.
A ogni transizione, rilevare le tempistiche di associazione, il completamento dell'autenticazione, la perdita di pacchetti e la continuità della sessione dell'applicazione. Distinguere un roaming radio riuscito da un timeout dell'applicazione: per gli utenti ciò che conta è che la chiamata, l'aggiornamento della cartella o il flusso di monitoraggio rimangano attivi.
Quindi misurare la latenza, la capacità e l'interferenza co-canale e adiacente nelle posizioni di test. Confrontare un'esecuzione in un periodo di inattività con l'occupazione di picco e il traffico biomedicale rappresentativo, anziché estrapolare i dati da un reparto vuoto.
- Apparecchiature in funzione: ripetere le misurazioni nell'area della diagnostica per immagini e in quella della sterilizzazione mentre le apparecchiature sono in normale funzione, nel rispetto delle procedure di sicurezza locali.
- Interferenza rilevata: utilizzare le misurazioni per distinguere l'interferenza RF da schermature, congestione o da un errore dell'applicazione a monte.
- Risultati negativi: assegnare un responsabile, un'azione correttiva e un requisito di nuova verifica invece di fare la media dell'errore all'interno di un punteggio relativo all'intero edificio.
Non presumere che ogni scanner crei interferenze sul canale WiFi. Stabilire la relazione attraverso l'osservazione controllata, le misurazioni dello spettro e le marche temporali; anche la schermatura e la costruzione della stanza possono spiegare un servizio di scarsa qualità.
Criterio di accettazione: L'approvazione richiede risultati registrati per percorso e classe di dispositivo, non una mappa di calore dall'aspetto rassicurante.
Memorizzare le misurazioni effettive insieme ai limiti concordati, alle condizioni di test e al risultato dell'applicazione. Se un dispositivo supera il test solo con un particolare driver, versione del firmware o configurazione, registrare tale dipendenza in modo che un aggiornamento successivo avvii il corretto test di regressione.
Applicare i confini di fiducia e governare le identità
La semplice presenza di SSID separati non definisce dei perimetri di sicurezza affidabili. Se il firewall reinstrada liberamente il traffico tra le rispettive VLAN, l'ospedale si limita a rinominare una rete piana anziché metterla in sicurezza.
Le NHSlinee guida sulla segmentazione di rete di NHS England raccomandano di separare le zone WiFi aziendali dall'accesso pubblico e individuano nell'isolamento dei client un metodo valido per prevenire i movimenti laterali. È opportuno implementare tali perimetri nella policy di inoltro e non solo nei nomi di rete visualizzati sugli smartphone.
Rendere visibile la relazione tra identità e politica alle persone che la amministrano.
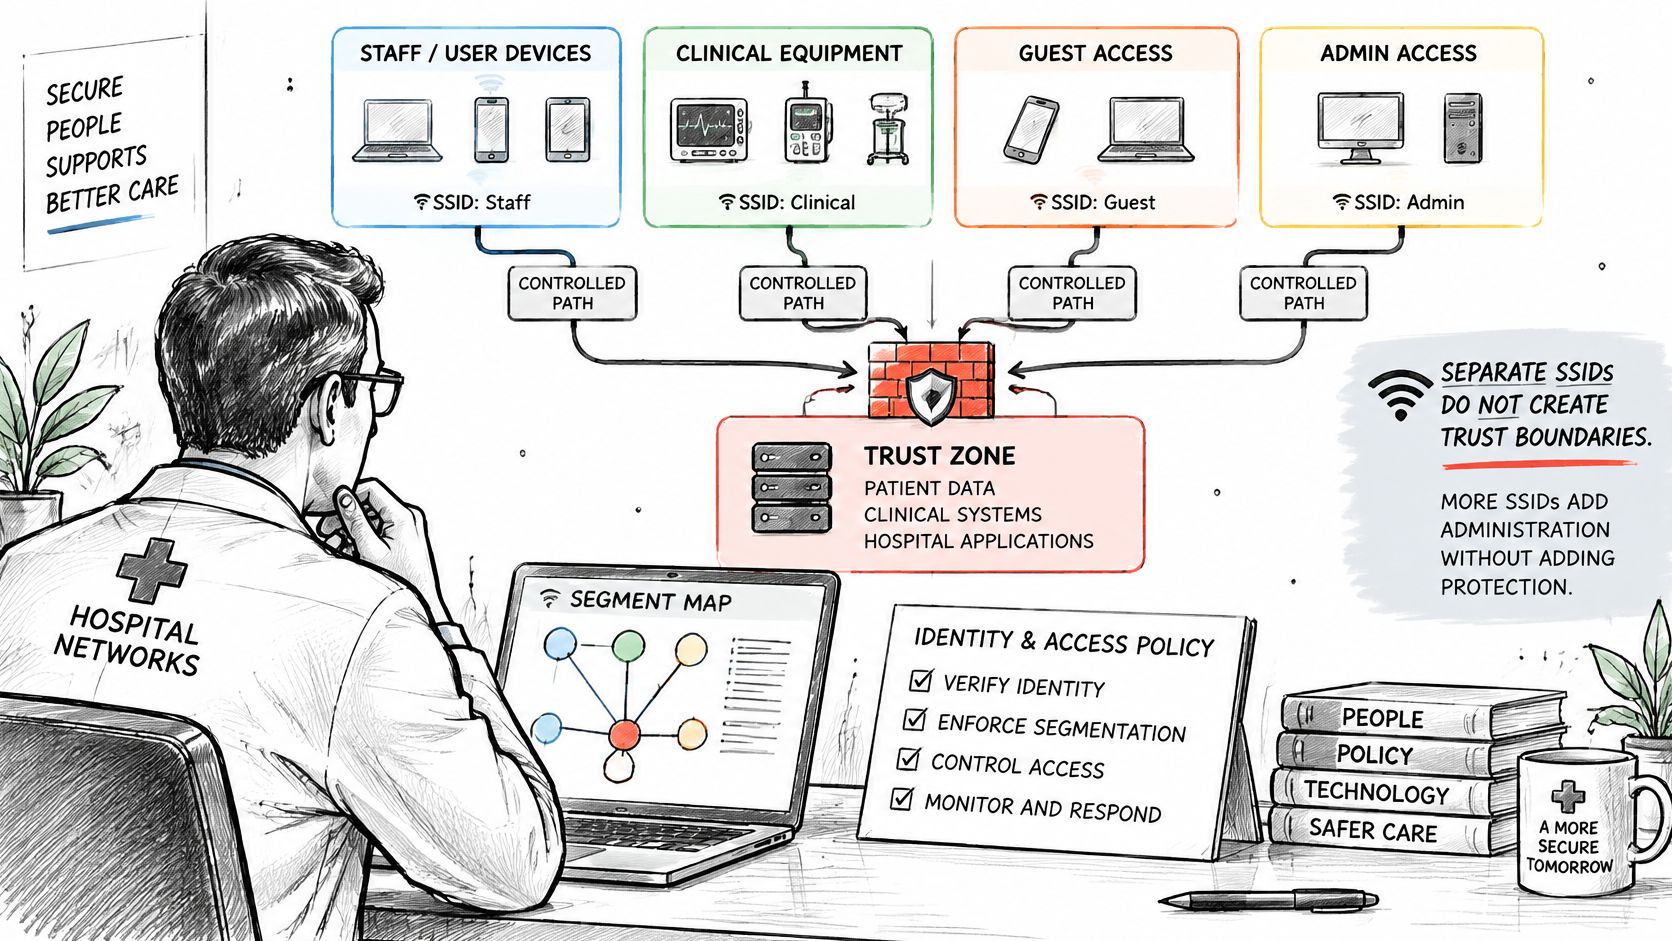
Sostituire la fiducia condivisa con autorizzazioni esplicite
Assegni a ciascuna classe di traffico una politica e un segmento, quindi applichi regole intersettoriali di tipo "default-deny". Consenta le destinazioni e i protocolli richiesti, comprese le dipendenze dell'infrastruttura documentate, e blocchi le comunicazioni non necessarie tra client. Separi l'accesso amministrativo dal normale funzionamento dei dispositivi.
Utilizzi certificati EAP-TLS per gli endpoint gestiti del personale e un certificato o una chiave univoci supportati per i dispositivi biomedicali e IoT. I visitatori che ritornano possono utilizzare il Passpoint senza ottenere privilegi clinici. Un metodo di onboarding non deve mai determinare le autorizzazioni in modo più ampio rispetto al ruolo approvato per l'utente.
L'aggiornamento dell'indagine AHIMA sulla sicurezza wireless in ambito sanitario%20-%20Retired.pdf) ha evidenziato che il 32% degli ospedali non utilizzava tecnologie per far rispettare le politiche BYOD. Questo dato storico va considerato come un promemoria per testare l'applicazione delle regole sugli endpoint non gestiti, non come una descrizione degli ospedali attuali.
Una progettazione utile del WiFi controllo degli accessi collega autenticazione, autorizzazione e revoca. Registrare chi ha emesso ciascuna credenziale, che cosa consente e quale evento deve disabilitarla.
Dimostrare che le eccezioni possono essere rimosse
Il Ciscoreport sul WiFi in ambito sanitario evidenzia vulnerabilità nella sicurezza wireless che rendono la gestione continua delle identità una priorità operativa. È necessario definire una procedura di revoca in grado di rimuovere un dispositivo compromesso o un fornitore senza dover modificare le credenziali dell'intero reparto.
Assegnare all'accesso dei fornitori una data di scadenza e uno sponsor nominativo. Per i dispositivi legacy che non possono soddisfare la politica di autenticazione preferita, documentare le restrizioni compensative, un responsabile dell'account e una condizione di revisione. Un'eccezione senza questi campi costituisce un accesso non gestito.
Utilizzare il video allegato come contesto di supporto, non come prova del funzionamento dei controlli dell'ospedale.
Eseguire test espliciti negativi e positivi:
- Associazione non autorizzata: un endpoint non approvato non deve ottenere un accesso attendibile.
- Traffico da ospiti a rete clinica: i tentativi devono essere negati e produrre prove utilizzabili.
- Traffico da dispositivi biomedicali a workstation: le connessioni non approvate devono fallire senza interrompere la connessione backend approvata del dispositivo.
- Credenziali revocate: verificare sia la nuova autenticazione sia la gestione di una sessione già connessa.
- Flussi di lavoro approvati: confermare che le applicazioni consentite continuino a funzionare dopo l'applicazione delle restrizioni.
Il successo significa l'applicazione verificata dei percorsi consentiti. Registrare l'identità, la politica assegnata, il flusso tentato e il risultato osservato, compreso il traffico legittimo che deve rimanere disponibile.
Come monitorare e dimostrare la conformità nel tempo
Il monitoraggio dovrebbe indicare agli operatori se il servizio clinico rimane utilizzabile e se l'accesso corrisponde ancora alla politica. Un access point che segnala uno stato di salute corretto non dimostra nessuna delle due cose.
Mappare ciascun segmento agli obblighi applicabili con i team di privacy, sicurezza e ingegneria clinica dell'ospedale. Non presupporre che un'etichetta VLAN stabilisca la conformità o che ogni giurisdizione imponga gli stessi requisiti di registrazione.
Assegnare un responsabile a ciascun controllo
| Area di controllo | Segnale o evidenza indicata | Responsabile dell'accountability |
|---|---|---|
| Privacy degli ospiti e dei pazienti | Dati raccolti dal portale, autorizzazioni di accesso e impostazioni di conservazione | Responsabile della privacy |
| Accesso clinico e del personale | Registro delle autenticazioni, modifiche ai ruoli e assegnazioni delle policy | Team Identity |
| Requisiti biomedicali | Configurazione approvata e connettività supportata dal produttore | Ingegneria clinica |
| Traffico non autorizzato | Flussi negati e tentativi al di fuori delle allowlist di destinazione | Operations di sicurezza |
| Qualità del servizio clinico | Disponibilità delle applicazioni, latenza e transazioni non riuscite | Responsabile delle applicazioni cliniche |
Generare avvisi in caso di accesso di un dispositivo sconosciuto a un segmento clinico o biomedicale, errori di autenticazione insoliti e tentativi di accesso al di fuori dell'elenco delle destinazioni approvate. Inoltrare gli avvisi a una figura in grado di distinguere un errore di configurazione da un incidente reale e di avviare la risposta adeguata.
Utilizzare la misurazione dell'utilizzo della banda passante unitamente alla telemetria delle applicazioni per analizzare i problemi di congestione. Il throughput totale da solo non consente di capire se una transazione clinica si è bloccata mentre i download degli ospiti proseguivano normalmente.
Mantenere le prove utilizzabili durante un incidente
Stabilire un programma fisso di revisione dei log e registrare il revisore, i risultati e l'azione di follow-up. Limitare l'accesso ai log e concordare la conservazione con i responsabili della privacy e della sicurezza, poiché i record di connessione possono contenere informazioni identificative sensibili.
Assegnare a ciascun reparto un obiettivo di ripristino clinico approvato dal relativo responsabile clinico. Indicare quando un servizio degradato attiva il flusso di lavoro alternativo, chi lo dichiara e come il personale viene a conoscenza del ripristino del normale funzionamento.
- Coerenza delle policy: Confrontare le regole previste con le configurazioni distribuite tra le diverse sedi e gli access point legacy.
- Fattori scatenanti delle modifiche: Eseguire una nuova convalida a seguito di interventi rilevanti a livello di firmware, applicazioni, infrastruttura edilizia o dispositivi.
- Documentazione di supporto: Conservare in un unico archivio i risultati di accettazione, i registri di failover, le eccezioni e le decisioni relative alla revisione dei log.
Un revisore o un addetto alla risposta agli incidenti dovrebbe essere in grado di stabilire che cosa è stato testato, con quale configurazione, quando è stato superato il test e chi ha accettato il rischio residuo. Mantenere le prove collegate alle versioni di configurazione anziché disperderle in screenshot e cartelle personali.
Mappare i segmenti prima di acquistare l'hardware
Definire e approvare la mappa dei segmenti prima di ordinare gli access point. Coinvolgere l'ingegneria clinica, l'IT, la gestione strutture e le operazioni cliniche nella revisione, risolvendo i disaccordi sulle responsabilità quando sono ancora semplici voci in un documento anziché eccezioni di accesso attive.
Per ciascuna classe, occorre stabilire se sia necessaria una SSID distinta, un'assegnazione VLAN, una policy specifica per il dispositivo o una credenziale univoca. Si tratta di scelte progettuali differenti. Un piano di segmentazione della rete IoT deve separare i dispositivi in base alla comunicazione richiesta e alle conseguenze di un eventuale guasto, non semplicemente in base alla tipologia di apparecchiatura.
Subordinare l'acquisto alla presentazione di prove
Associare i limiti di copertura e di applicazione a ciascuna riga clinica, insieme al relativo test di fallback e di accettazione. Includere i vincoli di installazione e le dipendenze dell'infrastruttura, in modo che la decisione di acquisto rifletta il sistema completo e non solo le specifiche radio.
Il nostro strumento di pianificazione degli accessi Purple consente di selezionare ciò che si connette oggi e di verificare la collocazione di ciascun gruppo su tre SSID: Open per ospiti e BYOD, Secure per il personale e gli utenti affidabili, e xPSK per dispositivi, tenant e comunità. Utilizzi questo esercizio di raggruppamento per semplificare la progettazione degli accessi senza confondere il consolidamento del SSID con la convalida clinica.
Prima dell'approvazione, richiedere l'accordo sull'ambito dell'indagine, sugli endpoint di test e sulle prove necessarie per la convalida finale. Riservare il lavoro di convalida in loco nel piano di progetto anziché lasciarlo come spesa opzionale dopo l'installazione.
Questa settimana, intraprendere le seguenti azioni:
- Indicare sulla planimetria: Elencare le classi di dispositivi e i percorsi clinici utilizzati.
- Assegnare la responsabilità: Nominare un responsabile per ciascuna classe, incluse le eccezioni relative ai dispositivi legacy e ai fornitori esterni.
- Pianificare la convalida: Programmare l'ispezione in loco e approvare la matrice di accettazione prima dell'approvvigionamento.
La decisione di acquisto dovrebbe seguire una progettazione verificabile. Non dovrebbe definirne una.
Purple Access offre reti Open, Secure e xPSK basate sull'identità, mentre Cloud RADIUS assegna i dispositivi alla rete appropriata e alla VLAN in base all'identità. Visiti Purple Access per utilizzare lo strumento di pianificazione e mappare i gruppi di connessione della Sua struttura ospedaliera, quindi includa la mappa nella revisione dell'ingegneria clinica unitamente alla tabella di failover e ai test di accettazione.


