
Chaves pré-compartilhadas explicadas: como funcionam e seus limites
Published

Alguém saiu da sua equipe, mas o telefone dessa pessoa ainda tem a senha do WiFi. Você poderia alterá-la, só que a mesma senha também conecta os caixas, impressoras, câmeras e um termostato que ninguém se lembra de ter configurado. A criptografia pode estar funcionando perfeitamente. Seu problema imediato é decidir como remover o acesso sem interromper todos os outros.
Esse é o desafio prático por trás das chaves pré-compartilhadas, normalmente chamadas de pre-shared keys (PSKs). Elas são simples de implantar, mas a maneira como você as emite, monitora e revoga é tão importante quanto a criptografia.
Sumário
- Como funciona uma Chave Pré-Compartilhada
- Comparação entre Chaves Compartilhadas, Exclusivas e Empresariais
- Por que uma única senha compartilhada se torna um risco
- Como alternar uma chave compartilhada sem perder dispositivos
- Como o WPA3-Personal altera o problema das senhas
- Como executar chaves exclusivas por dispositivo ou locatário
- Confirme se uma chave compartilhada ainda é adequada
Como funciona uma Chave Pré-Compartilhada
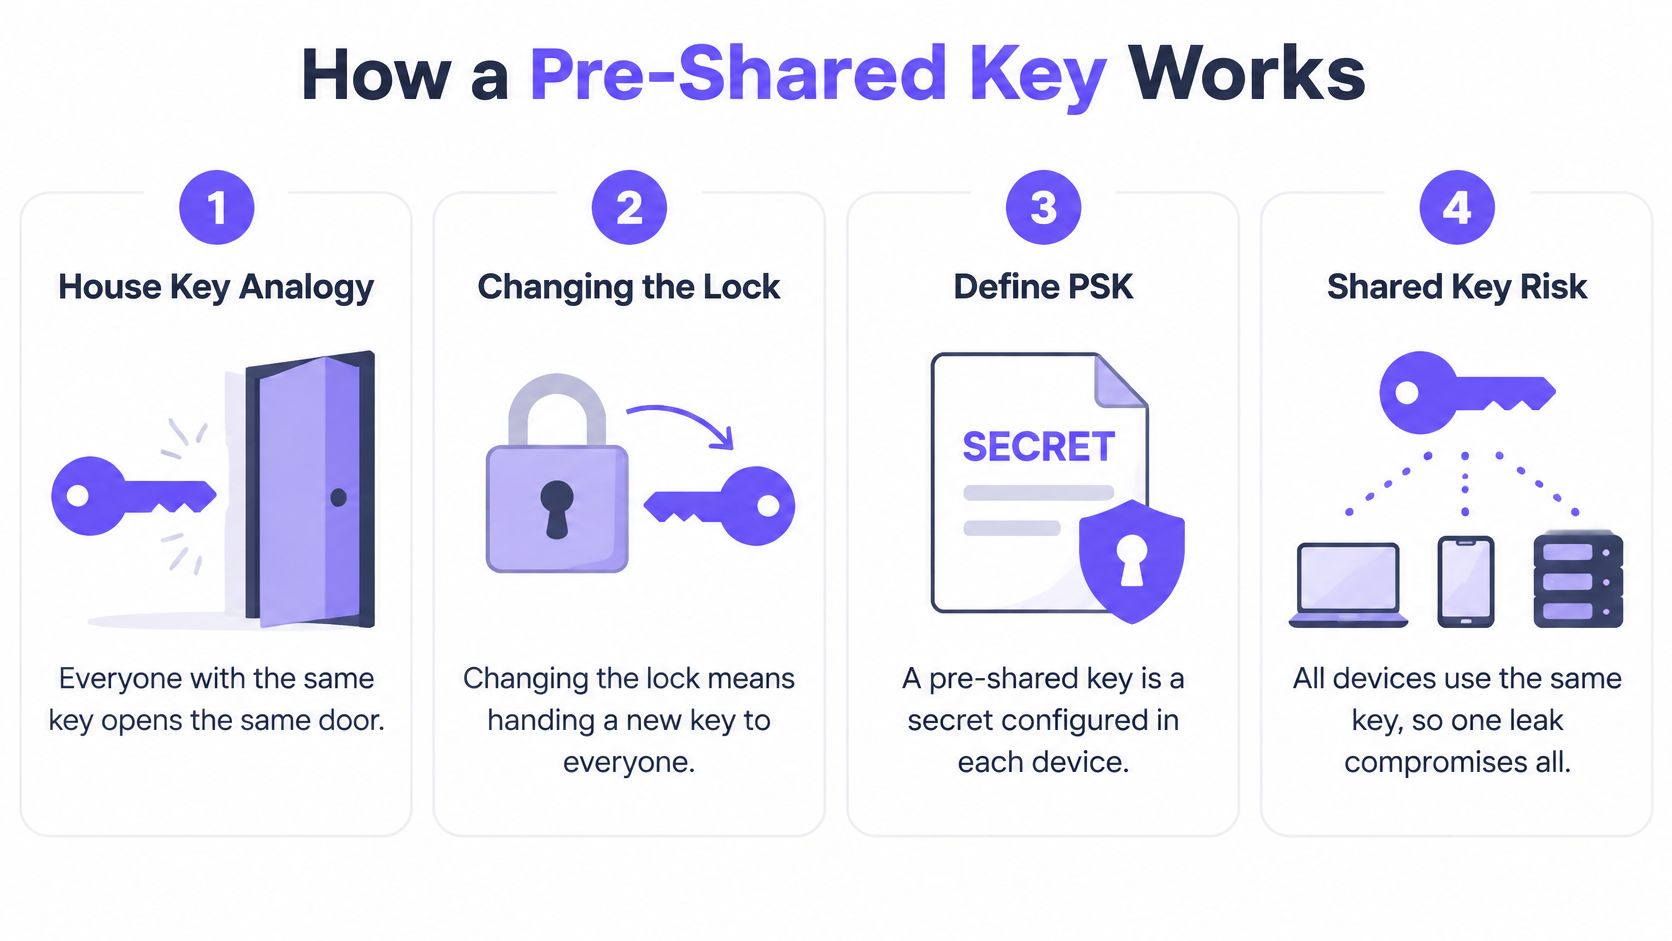
Uma senha compartilhada de WiFi é como a chave de uma casa copiada para todos que precisam entrar. Qualquer pessoa com uma cópia pode abrir a mesma porta. Se alguém mantiver uma cópia após se mudar, trocar a fechadura significa distribuir chaves substitutas para todos que ainda têm autorização para estar ali.
Uma chave pré-compartilhada é um segredo configurado com antecedência em um ponto de acesso e nos dispositivos que se conectam a ele. No WPA2-Personal, você geralmente insere uma frase secreta nas configurações do roteador e, em seguida, insere essa frase secreta em cada dispositivo. O ponto de acesso não precisa de um servidor de autenticação separado para decidir se um dispositivo conectado conhece o segredo.
O diagrama segue essa relação de chave compartilhada.
O que acontece quando um laptop se conecta
Digamos que você insira a senha do escritório WiFi em um laptop. A conexão passa por algumas operações distintas:
- Preparação do segredo. O laptop usa a frase secreta configurada e o nome da rede para derivar o material da chave. O ponto de acesso possui o material correspondente.
- Comprovação de posse. Durante o handshake de quatro vias do WPA2, os dispositivos trocam informações que lhes permitem verificar a posse do segredo correspondente. A senha em si não é transmitida.
- Criação de chaves de tráfego. O handshake deriva uma Pairwise Transient Key, que protege o tráfego entre esse cliente e o ponto de acesso.
A distinção importante está entre a credencial de longa duração que você digita e as chaves de criptografia usadas para a conexão. Elas estão relacionadas, mas não são termos intercambiáveis.
Por que esse modelo se tornou comum
O WPA surgiu como um substituto temporário para o vulnerável sistema WEP, e o IEEE 802.11i tornou-se a base técnica para o WPA2 quando foi ratificado em 24 de junho de 2004, conforme documentado no histórico do IEEE 802.11i. O WPA2-Personal ofereceu uma proteção substancialmente mais forte do que o WEP, sem exigir que a organização operasse um servidor de autenticação.
Essa combinação atendia a residências e pequenas empresas: configure o ponto de acesso, forneça a senha aos usuários e conecte os dispositivos. A sobrecarga operacional surge mais tarde, quando o administrador precisa decidir quem ainda deve possuir esse segredo.
Regra prática: Trate a senha de WiFi como uma credencial de acesso com um responsável e um processo de desativação, e não apenas como uma configuração de roteador.
Comparativo entre chaves compartilhadas, exclusivas e corporativas
Modelos de chaves comparados por controle e responsabilização
| Modelo | Portadores da credencial | Revogar apenas um usuário | Trilha de auditoria por usuário | Infraestrutura necessária |
|---|---|---|---|---|
| Frase secreta compartilhada do WPA2-Personal | Uma frase secreta para todos os usuários e dispositivos | Não | Não | Apenas ponto de acesso |
| Senha compartilhada do WPA3-Personal (SAE) | Uma senha para todos os usuários e dispositivos | Não | Não | Ponto de acesso e clientes compatíveis com WPA3 |
| PSK exclusiva por dispositivo ou por locatário | Uma chave por dispositivo, pessoa ou locatário | Sim | Parcial, por identidade de chave | Ponto de acesso com suporte a PSK por chave, ou RADIUS |
| 802.1X com EAP (WPA2/WPA3-Enterprise) | Conta ou certificado individual por usuário | Sim | Sim, com mapeamento de identidade e registro em log | Servidor RADIUS e diretório de identidades ou infraestrutura de certificados |
Leia a coluna de revogação primeiro. Ela mostra o que um administrador pode fazer quando alguém sai da empresa, perde um dispositivo ou divulga uma credencial. As outras perguntas úteis são: quem detém essa credencial, o que os registros de log conseguem identificar e qual infraestrutura de suporte você está preparado para gerenciar.
As linhas com WPA2 e WPA3 compartilhados se assemelham operacionalmente porque atualizar a autenticação por senha não altera quem conhece a senha. Nenhum dos modelos compartilhados identifica o indivíduo que está usando uma credencial apenas porque o ponto de acesso a aceitou.
Chaves exclusivas identificam uma credencial, não necessariamente uma pessoa
Com PSKs por dispositivo ou por locatário, a rede reconhece credenciais diferentes no mesmo nome de rede sem fio, ou SSID. Os sistemas compatíveis podem associar essas credenciais a diferentes políticas de rede, incluindo atribuições de VLAN e controles de largura de banda, conforme descrito nas orientações de segurança sem fio do NIST.
No entanto, uma chave chamada Hóspede do Apartamento não é uma identidade individual. Se um locatário a compartilha entre seus dispositivos, a trilha de auditoria identifica a credencial do locatário, e não qual pessoa estava com um dispositivo específico. Bons registros de inventário tornam essa distinção útil em vez de enganosa.
A autenticação corporativa adiciona um serviço de identidade
802.1X com EAP migra a autenticação para um processo baseado em identidade, normalmente utilizando RADIUS e contas de usuário ou certificados. É uma opção mais adequada para dispositivos gerenciados de funcionários quando os administradores precisam associar decisões de acesso ao status de emprego, registro do dispositivo ou validade do certificado.
O trabalho adicional inclui configurar o serviço de autenticação, provisionar clientes e manter as configurações de confiança. Nossa explicação sobre WPA2-Enterprise versus Personal aborda essa distinção de implantação.
Faça a sua escolha com base no caso cotidiano mais difícil, não no notebook mais fácil. A saída de um prestador de serviços, a desocupação de um morador ou um sensor sem interface gráfica que não oferece suporte à autenticação corporativa fornecerão mais informações sobre o modelo correto do que um teste de conexão bem-sucedido.
Por que uma única senha compartilhada se torna um risco
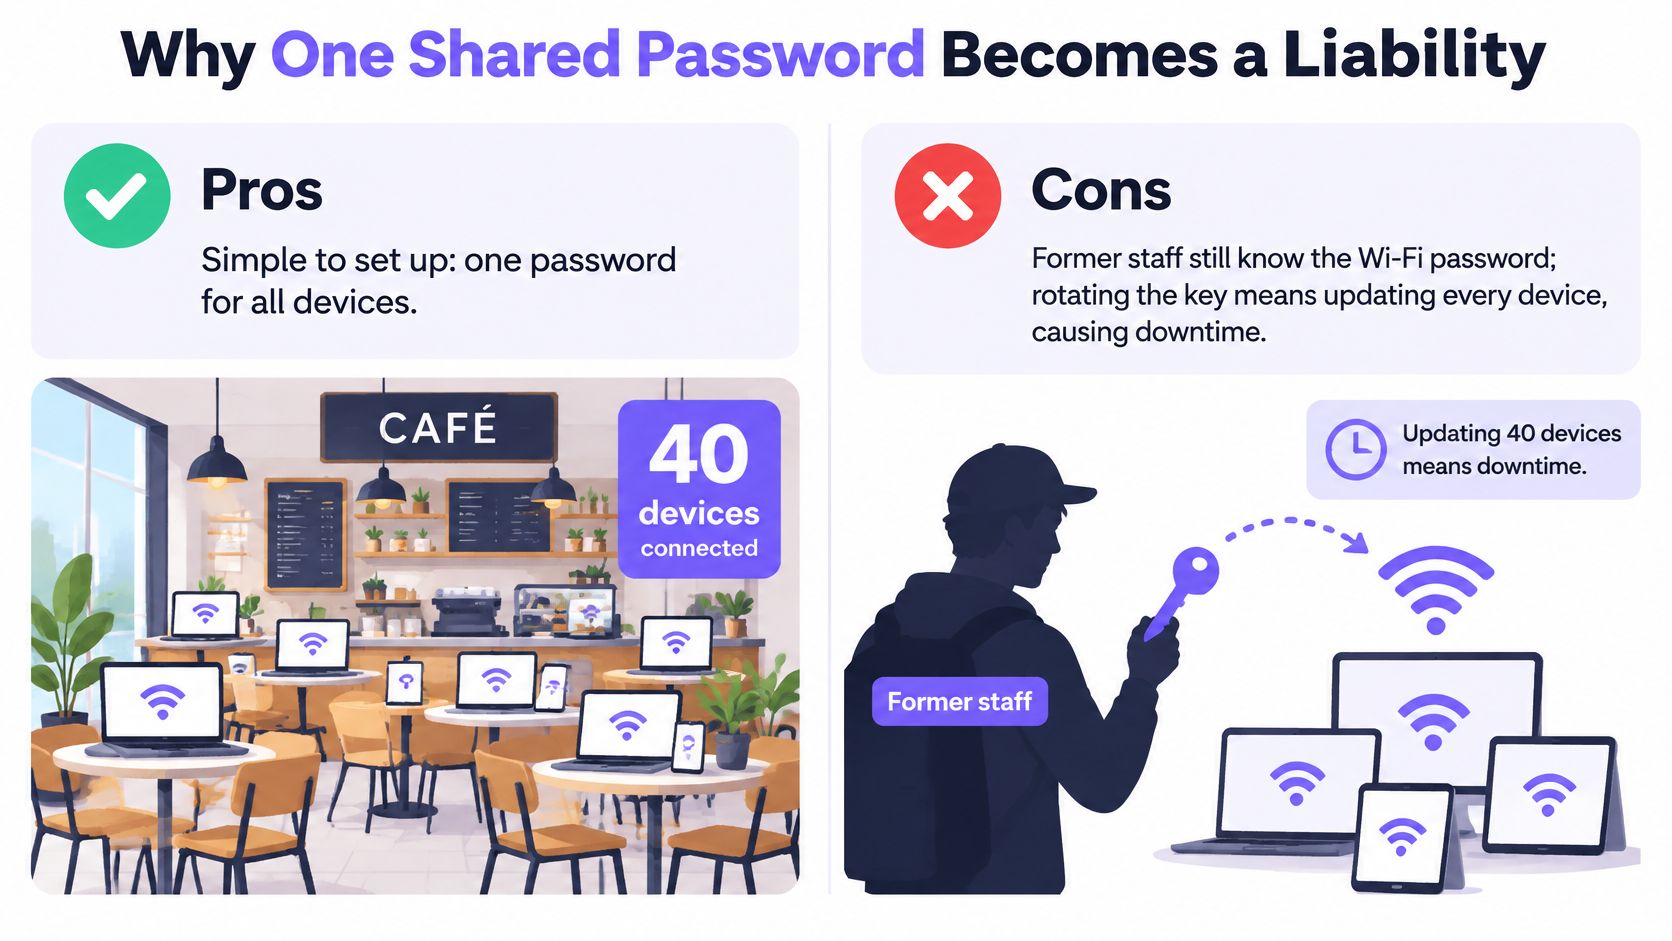
Suponha que um café tenha cerca de quarenta dispositivos conectados e um ex-funcionário ainda saiba a senha do WiFi. Remover o nome dele da escala de trabalho não muda nada na rede. A menos que o café tenha outro mecanismo eficaz de controle de acesso, o administrador precisará substituir a credencial comum e atualizar todos os dispositivos legítimos.
Esse é o raio de alcance compartilhado: uma credencial divulgada pode permitir que um dispositivo não autorizado tenha o mesmo acesso à rede disponível para usuários legítimos. Isso não neutraliza automaticamente todos os firewalls nem descriptografa todos os aplicativos, mas remove a barreira da senha compartilhada.
Uma configuração prática se torna uma manutenção inconveniente.
A força da senha resolve um problema diferente
As diretrizes do NIST afirmam que as PSKs devem ser distribuídas de forma segura e que os conjuntos de cifras PSK especificados devem fornecer pelo menos 112 bits de força de segurança, de acordo com suas recomendações de gerenciamento de chaves. Trata-se de um requisito de força de segurança, não de uma regra universal de contagem de caracteres.
Um segredo gerado aleatoriamente por um gerenciador de senhas é diferente de uma frase que um funcionário inventa com base no nome da empresa e no ano de fundação. No WPA2-Personal, um invasor que capture uma troca de autenticação adequada pode testar palpites offline. Uma frase secreta previsível ou reutilizada facilita essa tarefa.
Mas um segredo forte não diz quem o utilizou. Nem impede que uma pessoa autorizada o copie em uma mensagem. Quando os funcionários também conectam equipamentos pessoais, os riscos de segurança do BYOD tornam a posse de credenciais e o inventário de dispositivos especialmente importantes.
Adequação do acesso aos usuários da rede
As recomendações a seguir descrevem modelos operacionais adequados, não requisitos legais gerais para todas as organizações de um setor.
Quando uma chave compartilhada é aceitável
| Cenário de rede | Chave compartilhada aceitável? | Principal motivo |
|---|---|---|
| Residência unifamiliar WiFi | Geralmente sim | Apenas uma família, inventário de dispositivos gerenciável e uma senha longa e aleatória |
| Pequeno escritório com equipe estável | Sim, com um plano de rotação | Quadro reduzido de membros, mas desligamentos ainda exigem a substituição de credenciais |
| Hotel ou apartamentos com serviços (serviced apartments) | Não, não como o modelo de acesso comum | A rotatividade de hóspedes e funcionários exige um gerenciamento de acesso individualizado |
| Edifício residencial ou co-living | Não | Moradores e prestadores de serviços precisam de revogação separada |
| Dispositivos IoT compartilhados, como fechaduras e sensores | Não | Os dispositivos da infraestrutura têm permanência maior que os hóspedes e precisam de chaves próprias |
| Dispositivos de equipes de saúde, educação ou varejo | Não, onde a responsabilização individual for necessária | Exigências de auditoria e conformidade aplicáveis demandam registros vinculados à identidade |
Em casa, quem controla o roteador geralmente consegue coordenar as mudanças de forma direta. Um escritório de pequeno porte às vezes consegue fazer o mesmo, desde que alguém seja responsável pelo processo de rotação e conheça todos os dispositivos conectados.
Hotéis e propriedades residenciais enfrentam um ciclo de vida diferente. A permissão de um hóspede deve terminar no momento do checkout, sem desconectar uma fechadura, outro morador ou um prestador de serviços de manutenção. Fechaduras e sensores devem manter suas próprias credenciais até que o ciclo de vida do hardware exija uma alteração.
Redes corporativas com obrigações de auditoria precisam de mais do que uma lista de endereços de dispositivos conectados. Os administradores precisam de registros que associem o acesso a uma identidade responsável.
A criptografia forte responde se o tráfego está protegido. O gerenciamento de credenciais responde quem ainda deve ter permissão para entrar.
PSKs compartilhadas simplificam a administração inicial. No entanto, tornam-se uma má escolha quando os administradores precisam coordenar repetidamente pessoas e dispositivos não relacionados apenas para revogar o acesso.
Como alternar uma chave compartilhada sem perder dispositivos
A rotação é uma solução temporária útil quando você ainda não pode implementar credenciais gerenciadas individualmente. Trate-a como uma mudança controlada de manutenção, com inventário de dispositivos e plano de recuperação, em vez de uma simples alteração rápida no painel do roteador.
Prepare a alteração
Identifique os destinatários legítimos. Liste os equipamentos conectados, os proprietários dos dispositivos e os usuários autorizados. Inclua impressoras autônomas, câmeras, fechaduras e ferramentas de prestadores de serviços, e registre separadamente os antigos usuários que não devem receber a chave substituta.
Gere e proteja a chave de substituição. Use o gerador de senhas aleatórias de um gerenciador de senhas e salve o resultado em um cofre administrativo restrito. Confirme o formato de senha suportado em seus pontos de acesso e clientes; o comprimento por si só não garante um nível de segurança específico.
Agende um período de baixa atividade. Informe aos usuários autorizados quando a conectividade será interrompida e como eles receberão o acesso com segurança. Não envie a substituição por meio de um grupo que inclua ex-funcionários ou terceirizados.
A preparação é fundamental para dispositivos de difícil acesso. Tenha acesso de gerenciamento local, detalhes de instalação e um responsável disponível para equipamentos como câmeras montadas no teto ou controladores em salas de serviço trancadas.
Reconecte e verifique
Altere a configuração do ponto de acesso. Aplique a nova credencial de forma consistente em toda a rede sem fio pretendida. Mantenha disponível uma conexão administrativa que não dependa da credencial WiFi que você está substituindo.
Atualize os dispositivos por prioridade operacional. Comece com os equipamentos essenciais e, em seguida, avance pelo inventário restante em lotes gerenciáveis. Monitore as falhas individualmente em vez de restaurar a senha antiga para acomodar um dispositivo esquecido.
Faça a reconciliação da lista de clientes. Compare os clientes conectados da controladora com o seu inventário. Teste o serviço que cada dispositivo crítico fornece, e não apenas se ele aparece como associado.
Registre o resultado. Registre a data da alteração, o motivo, o administrador responsável e os dispositivos que precisam de intervenção manual. Remova registros de configuração obsoletos para que ninguém redistribua acidentalmente a credencial desativada.
Verificação de controle de mudanças: um terminal de pagamento conectado que não consegue acessar seu serviço de pagamento continua sendo uma interrupção não resolvida.
Cada rotação recria boa parte desse esforço de coordenação. Mantenha o inventário construído, pois ele também serve como ponto de partida para a emissão de credenciais com escopo mais restrito.
Como o WPA3-Personal altera o problema das senhas
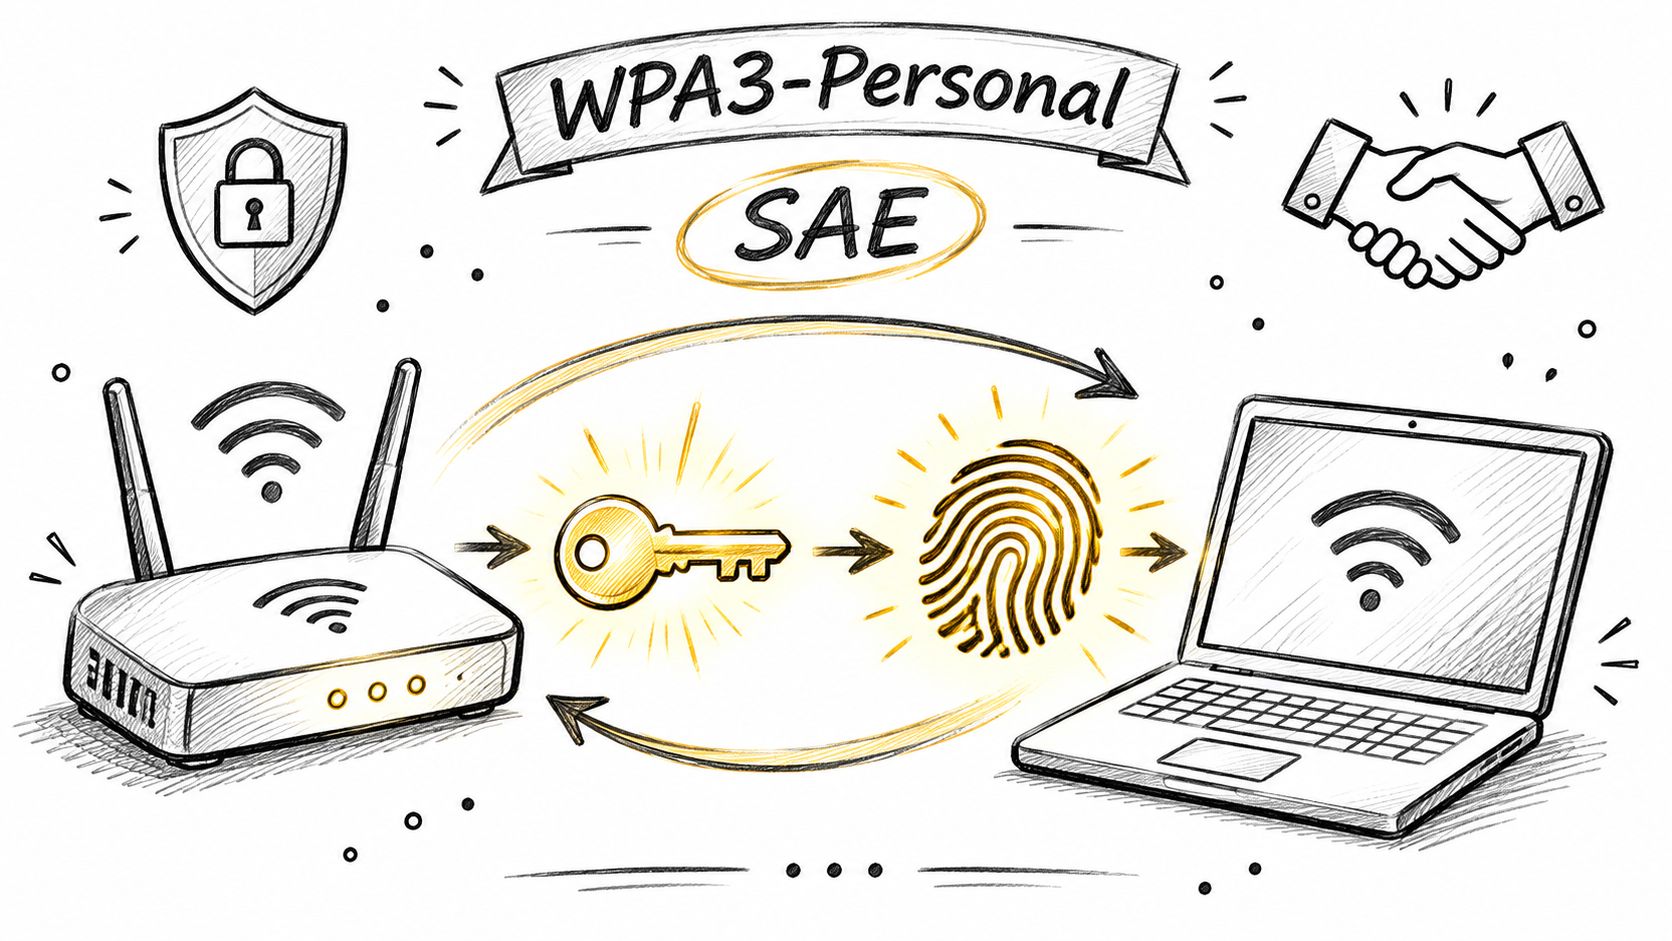
WPA3-Personal substitui o mecanismo de autenticação PSK do WPA2-Personal pelo Simultaneous Authentication of Equals (SAE). Os usuários ainda inserem uma senha, mas os dispositivos usam um processo diferente para estabelecer o material de chave para a conexão.
A ilustração destaca os dispositivos envolvidos nessa relação de autenticação.
O que o SAE aprimora
O SAE estabelece uma nova Pairwise Master Key para cada associação de cliente antes que o handshake convencional de quatro vias derive as chaves de sessão. O guia de implantação da WiFi Alliance descreve a proteção contra ataques de dicionário offline por captura passiva e o fornecimento de forward secrecy.
Essas proteções atendem a situações distintas:
- Tráfego de autenticação capturado. Um observador não consegue usar uma gravação passiva como uma planilha ilimitada para testes de senha offline. As tentativas de adivinhar a senha exigem interação ativa com o autenticador.
- Violação posterior da senha. Descobrir a senha mais tarde não revela a chave mestra da sessão anterior; portanto, isso não permite decodificar o tráfego capturado previamente.
Trata-se de uma melhoria arquitetural, e não de uma recomendação para criar uma senha mais complexa. Ela altera o que um invasor pode fazer com o tráfego de autenticação capturado.
Para uma explicação visual complementar, assista ao vídeo abaixo.
Não confunda o modo de transição com a migração completa
Uma rede de transição WPA2/WPA3 atende a clientes mais antigos, mas esses clientes ainda utilizam WPA2. A ativação da configuração mista não estende as proteções do SAE a todas as conexões.
Antes de fazer a transição, verifique pontos de acesso, impressoras, equipamentos de IoT e sistemas de gerenciamento para garantir a compatibilidade de configurações e firmware. Faça um piloto com um grupo representativo de clientes em um SSID de teste, incluindo dispositivos que se reconectam automaticamente após uma queda de energia.
Mantenha clientes legados sob controles de política separados, com acesso restrito aos serviços de que necessitam. Registre seus proprietários e opções de substituição em vez de deixá-los como exceções não explicadas.
O SAE também não cria uma identidade individual a partir de uma senha compartilhada entre várias pessoas. As opções de implantação da Wi-Fi Alliance para WPA3 ajudam a distinguir uma autenticação por senha mais forte da necessidade separada de um acesso auditável.
Nesta semana, exporte o inventário de clientes e marque quais dispositivos são compatíveis com WPA3. Atribua a cada dispositivo WPA2 restante um proprietário e um motivo documentado para sua permanência.
Como usar chaves exclusivas por dispositivo ou locatário
Comece verificando os recursos de PSK por chave da sua controladora. Os fornecedores usam nomes e métodos de provisionamento distintos; portanto, confirme o suporte à atribuição de credenciais, política de VLAN, expiração e encerramento de sessão antes de projetar a implementação.
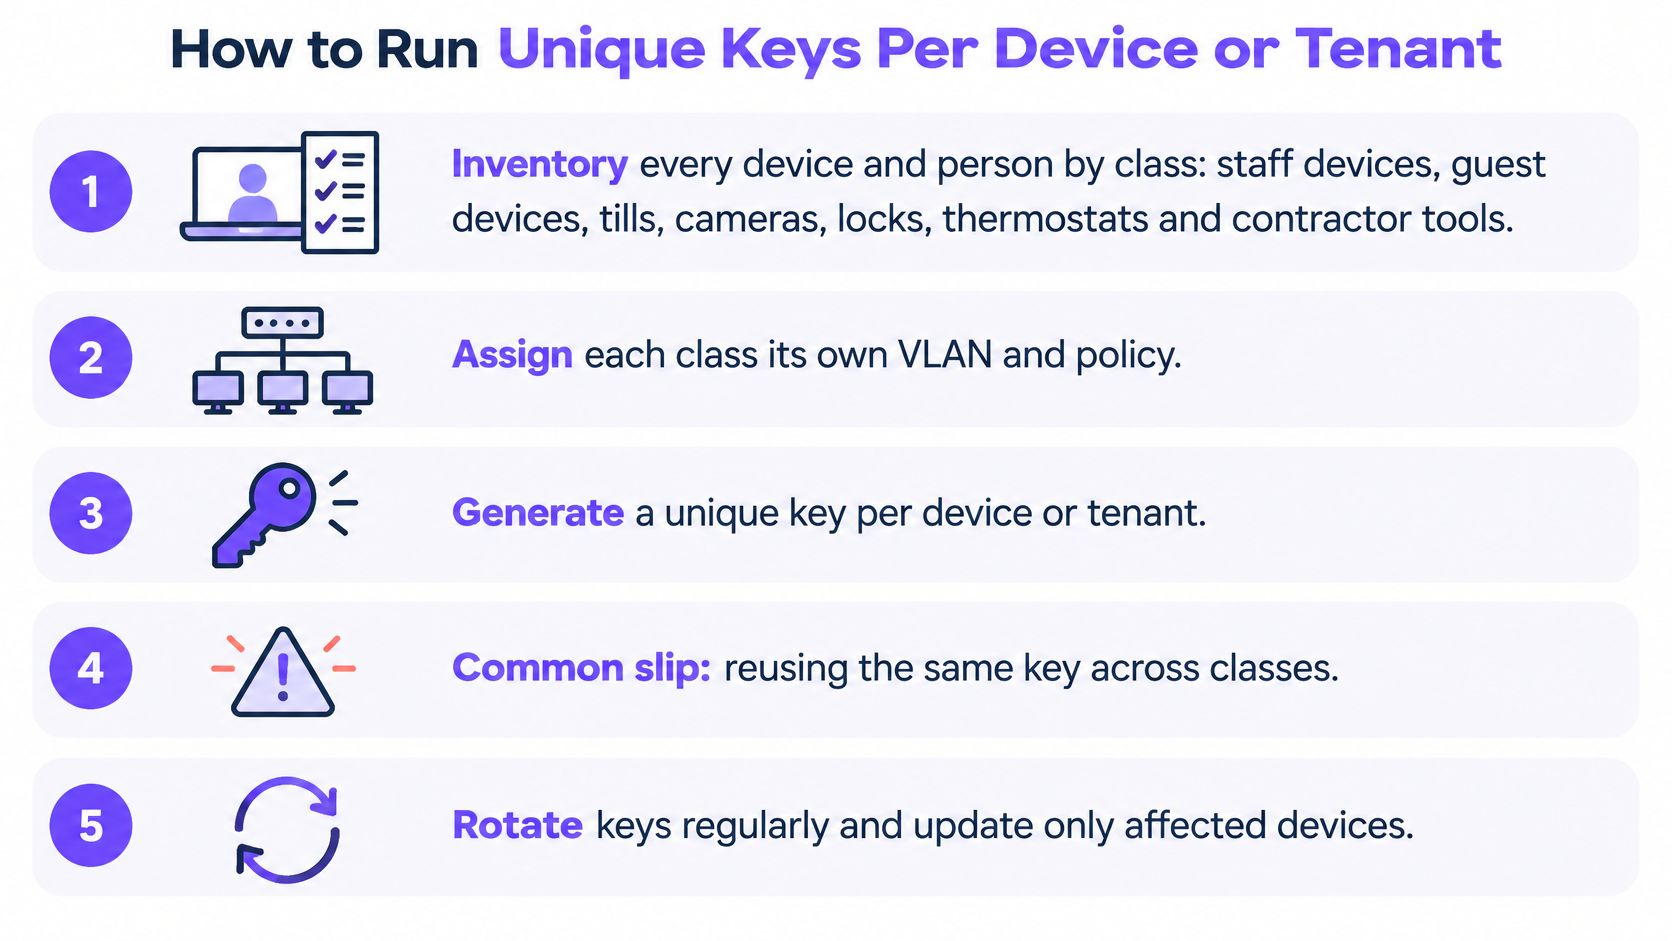
Uma chave gerenciada individualmente só é útil quando seu registro informa ao administrador a quem ela pertence e quando deve ser removida. O checklist apresenta as principais tarefas operacionais.
Emita credenciais de acordo com os ciclos de vida reais
Inventarie por classe de dispositivo e proprietário. Separe dispositivos da equipe, notebooks de visitantes, caixas registradoras, câmeras, fechaduras, termostatos e ferramentas de prestadores de serviços. Registre os serviços dos quais cada classe precisa; colocar uma fechadura e o telefone de um funcionário sob a mesma credencial gera uma dependência evitável.
Defina o limite de revogação. Emita uma chave por dispositivo quando os aparelhos precisarem de remoção independente, ou por locatário quando a locação for a unidade de gerenciamento pretendida. Não reutilize a chave de um dispositivo desativado em seu substituto, pois isso transfere uma credencial antiga para um novo ciclo de vida.
Vincule chaves sempre que houver suporte. Associe a credencial ao endereço MAC do dispositivo de destino para coibir a transferência indevida para outro aparelho. A vinculação de MAC não constitui prova criptográfica de identidade de hardware, e o comportamento de endereços privados requer testes para que dispositivos legítimos não percam o acesso inesperadamente.
Aplique a política de rede correta. Atribua VLANs de acordo com a confiança e a função e, em seguida, configure regras de gateway ou firewall que imponham essa separação. Um rótulo de VLAN por si só não bloqueia o tráfego, e um limite de largura de banda não oferece isolamento; use a segmentação de rede IoT para definir quais destinos cada classe de dispositivo pode alcançar.
Não conceda acesso antes de testar a política com dispositivos representativos. Por exemplo, um termostato pode precisar de seu serviço de gerenciamento, mas não tem motivos para acessar laptops de funcionários ou terminais de pagamento.
Revogue o acesso de forma planejada
Defina uma expiração apropriada. Estabeleça para convidados e prestadores de serviços uma data de término vinculada à reserva ou ao trabalho. Já os equipamentos prediais precisam de um ciclo de vida baseado no hardware, para que a partida de um hóspede não desative a fechadura ou o termostato do quarto.
Revogue e teste o resultado. Remova a credencial quando seu proprietário sair ou o dispositivo for desativado e, em seguida, confirme se qualquer sessão ativa é encerrada. Teste tanto um dispositivo já conectado quanto uma nova tentativa de conexão, já que rejeitar autenticações futuras não encerra necessariamente uma sessão existente.
Revise os registros periodicamente. Faça a reconciliação entre as chaves emitidas, os registros de conexão e o inventário. Investigue credenciais sem proprietários identificados, ordens de serviço expiradas ou associações inesperadas de dispositivos em vez de prorrogá-las automaticamente.
Mantenha os registros relevantes. Um identificador de chave deve estar associado a um proprietário ou registro de ativo, e os administradores devem ser capazes de justificar alterações de política sem precisar vasculhar mensagens pessoais.
Uma operação saudável parece tranquila: poucas exceções, datas de expiração bem definidas e registros de inventário que correspondem às conexões reais. Quando um dispositivo falha ou um contrato de locação termina, o administrador altera apenas o registro afetado, em vez de mobilizar um edifício inteiro.
Confirme se uma chave compartilhada ainda é adequada
A pergunta certa não é se uma senha compartilhada pode criptografar o tráfego da rede sem fio. É se sua equipe consegue gerenciar todas as pessoas que a possuem durante todo o período em que estiverem na rede.
Utilize estes critérios de decisão:
- Detentores de credenciais. Você consegue identificar as pessoas e os dispositivos autorizados que atualmente têm acesso?
- Rotatividade. Desligamentos, trabalhos temporários ou mudanças de locatários geram regularmente demandas de remoção?
- Isolamento. Fechaduras, caixas registradoras, visitantes ou ferramentas de prestadores de serviços precisam ser mantidos separados?
- Evidências de auditoria. Seus registros conseguem associar decisões de acesso a um indivíduo, dispositivo ou locação?
- Padrões aplicáveis. Existe algum requisito contratual ou de conformidade que rege alterações de credenciais sem fio?
Faça um projeto-piloto com os casos que geram mais trabalho
Não espere que todos os critérios falhem. Se você não consegue remover um prestador de serviços ou gerar os registros de acesso necessários, já tem um motivo concreto para testar um modelo diferente.
Para ambientes de cartões de pagamento aplicáveis, o Requisito 2.3.2 do PCI DSS v4.0.1 exige a alteração das chaves de rede sem fio quando qualquer pessoa que as conhece deixa a organização. Isso torna uma credencial amplamente compartilhada especialmente difícil de gerenciar.
Mantenha o escopo do piloto reduzido: uma unidade, um andar ou uma classe de dispositivos com um problema de acesso evidente. Execute-o em paralelo com a rede existente e avalie-o com base em chamados de revogação concluídos, continuidade do serviço e evidências de auditoria úteis, e não apenas no êxito da conexão.
O Purple Access é uma opção a ser avaliada juntamente com a sua controladora atual: oferecemos suporte a chaves revogáveis individualmente, vinculação de MAC para evitar o compartilhamento casual de chaves e RADIUS Change of Authorization para encerrar sessões ativas em pontos de acesso compatíveis. Teste esses controles com um cenário real de desligamento antes de expandir a implantação.
Um teste de aceitação útil é simples: remova a permissão de um prestador de serviços e mantenha conectados a fechadura, o termostato e o telefone da equipe. Guarde o registro de autenticação e a evidência de encerramento da sessão junto com o chamado de alteração para que outro administrador possa verificar o resultado.
O Purple Access fornece chaves individuais e políticas de rede para dispositivos, pessoas e locatários nos pontos de acesso que você já possui. Acesse o Purple Access para agendar um projeto piloto e testar a emissão e revogação de uma chave em uma rede ativa sem interromper dispositivos não relacionados.


