
RADIUS baseado em nuvem: guia de arquitetura e implantação
Published

O conselho comum sobre RADIUS baseado em nuvem é escolher um provedor com um SLA robusto de disponibilidade e direcionar seus pontos de acesso aos servidores dele. Isso não é suficiente. Um serviço em nuvem íntegro não autenticará um dispositivo se a WAN do local estiver fora do ar, se o conector de identidade não responder ou se o certificado do cliente tiver expirado.
A pergunta útil não é se você deve mover o AAA para fora da empresa. É quais dependências precisam permanecer disponíveis para que cada dispositivo se conecte, receba a política de acesso correta e perca o acesso quando necessário.
Sumário
- RADIUS baseado em nuvem como um serviço AAA hospedado
- Compensações operacionais entre RADIUS em nuvem e on-premise
- Como os atributos de identidade orientam a segmentação de rede
- Resiliência de autenticação além dos SLAs de tempo de atividade
- Realidades do ciclo de vida de certificados e do registro de dispositivos
- Modelo de custos e custo total de propriedade
- Valide os requisitos de implantação antes de escolher
Baseado em nuvem RADIUS como um serviço AAA hospedado
O RADIUS baseado em nuvem é um modelo de entrega hospedado para autenticação, autorização e contabilização (AAA). O provedor opera a infraestrutura de autenticação; seus pontos de acesso, switches e controladoras continuam aplicando as decisões localmente. A decisão passa a ser externa. A aplicação, não.
O RADIUS antecede a nuvem em décadas. Como registra o histórico do protocolo RADIUS, a Livingston Enterprises o desenvolveu em 1991, o RFC 2058 tornou-se uma Proposta de Padrão em janeiro de 1997, e os RFCs 2865 e 2866 vieram em seguida em junho de 2000, definindo autenticação e autorização, e contabilização (accounting), respectivamente.
A troca em si é simples. Um dispositivo de acesso, atuando como o servidor de acesso à rede, envia uma Access-Request. O serviço a avalia e retorna uma aceitação ou rejeição contendo atributos de autorização: atribuição de VLAN, ACLs, limites de sessão. A centralização dessa decisão permite substituir senhas compartilhadas por identidades individuais, cobrir BYOD e IoT e manter registros de acesso consistentes entre os locais. Plataformas como o Purple Access funcionam como uma sobreposição em seus pontos de acesso, diretório, MDM e SIEM existentes, e usam o RADIUS CoA para encerrar sessões ativas em pontos de acesso compatíveis.
Regra de arquitetura: Mudar o ponto de decisão não remove a responsabilidade pelo ponto de aplicação.
A compatibilidade é o ponto em que as implantações costumam travar. Cisco, Aruba, Juniper e Ubiquiti diferem quanto a métodos EAP, tratamento de atributos e firmware; portanto, faça a verificação com base no modelo real em seu ambiente, e não na marca da folha de dados. O guia de configuração de pontos de acesso RADIUS em nuvem é um ponto de partida prático para esse inventário.
Defina também um responsável pela arquitetura. Identidade, infraestrutura e políticas ficam sob essa única função, e o anúncio de recrutamento de arquiteto do nexus IT group mostra a amplitude desse escopo no momento da contratação.
Compensações operacionais entre nuvem e on-premise RADIUS
Nuvem vs On-Premise RADIUS Comparativo Operacional
| Dimensão | On-Premise RADIUS | Baseado em nuvem RADIUS |
|---|---|---|
| Propriedade da infraestrutura | O cliente opera o hardware ou as VMs e gerencia o licenciamento aplicável | O provedor opera a infraestrutura do serviço; o cliente adquire uma assinatura |
| Correções e atualizações | O cliente planeja os testes, a implementação e as janelas de manutenção | O provedor aplica as correções no serviço; o cliente ainda testa a compatibilidade de clientes e de rede |
| Projeto de alta disponibilidade | O cliente desenvolve servidores redundantes e qualquer site de recuperação de desastres | O provedor fornece a redundância documentada; o cliente configura endpoints alcançáveis e failover de site |
| Integração da fonte de identidade | A integração direta com AD ou LDAP é comum; outros conectores exigem suporte específico para a implementação | Conectores de identidade em nuvem podem usar APIs e OAuth; diretórios privados ainda podem exigir um conector ou proxy |
| Ciclo de vida dos certificados | O cliente opera ou integra uma AC e ferramentas de registro | A PKI gerenciada pode automatizar a emissão e a renovação; verifique se a cobertura inclui clientes e servidores |
| Elasticidade e escalabilidade | O cliente dimensiona a capacidade e adiciona recursos | O provedor gerencia a capacidade do serviço dentro dos limites contratuais; teste picos de autenticação |
A distinção é a propriedade operacional, não um protocolo de autorização diferente. A coleção de RADIUS do RFC Editor documenta a separação entre os equipamentos de acesso e o serviço compartilhado de autenticação. Qualquer um dos modelos de implantação pode utilizar essa separação com eficácia.
A hospedagem em nuvem remove a administração de servidores da carga de trabalho da sua equipe. No entanto, ela não elimina a configuração de clientes, os testes de políticas, a solução de problemas nem a responsabilidade por um conector de identidade com falhas. Da mesma forma, a implantação local não significa automaticamente baixa disponibilidade: um serviço local bem operado pode ser adequado quando a independência de WAN for um requisito obrigatório.
Evite falsos binários
Projetos híbridos merecem consideração cuidadosa. Um serviço de políticas em nuvem com um proxy local homologado pode reter um caminho de autenticação local, mas um proxy de encaminhamento por si só não fornece autenticação offline. Verifique se ele é capaz de validar credenciais, armazenar autorizações em cache, preservar atributos e aplicar a expiração do cache sem acesso upstream.
A integração de identidade requer uma análise semelhante. SAML e OAuth não são intercambiáveis com a validação de credenciais EAP. Um conector que importa grupos ou suporta login por portal pode não validar o método EAP baseado em senha utilizado pelos seus clientes. Solicite o fluxo exato de autenticação, incluindo qual sistema processa as credenciais e quais dependências ele consulta durante uma conexão.
O PKI gerenciado também não é um serviço uniforme. A renovação do certificado do servidor é útil, mas não resolve o registro de clientes, a distribuição de perfis de confiança, a recuperação de dispositivos ou o offboarding.
- Escolha a nuvem para adequação operacional: é uma opção atraente quando a identidade já reside em uma plataforma de nuvem e a equipe não quer manter servidores de autenticação.
- Mantenha a capacidade local para requisitos definidos: admissão independente de WAN, integrações incomuns ou limites estritos de processamento podem justificá-la.
- Documente a responsabilidade compartilhada: defina os responsáveis por incidentes de serviço, transporte de rede, inscrição e erros de política antes de assinar o contrato.
Não aceite atualizações automáticas como garantia de interrupção zero, nem hospedagem multirregional como prova de que seus controladores farão o failover corretamente. Exija um comportamento documentado e comprove-o com seus próprios equipamentos.
Como os atributos de identidade impulsionam a segmentação de rede
A autenticação estabelece a identidade. A autorização determina o acesso à rede que essa identidade recebe. O ponto de acesso encaminha a troca de EAP do dispositivo para o RADIUS; o serviço valida o método de autenticação e avalia as informações de identidade em relação à política.
O fluxo a seguir mostra os componentes envolvidos. O RadSec é uma escolha de transporte explícita, não uma propriedade automática da hospedagem em nuvem.
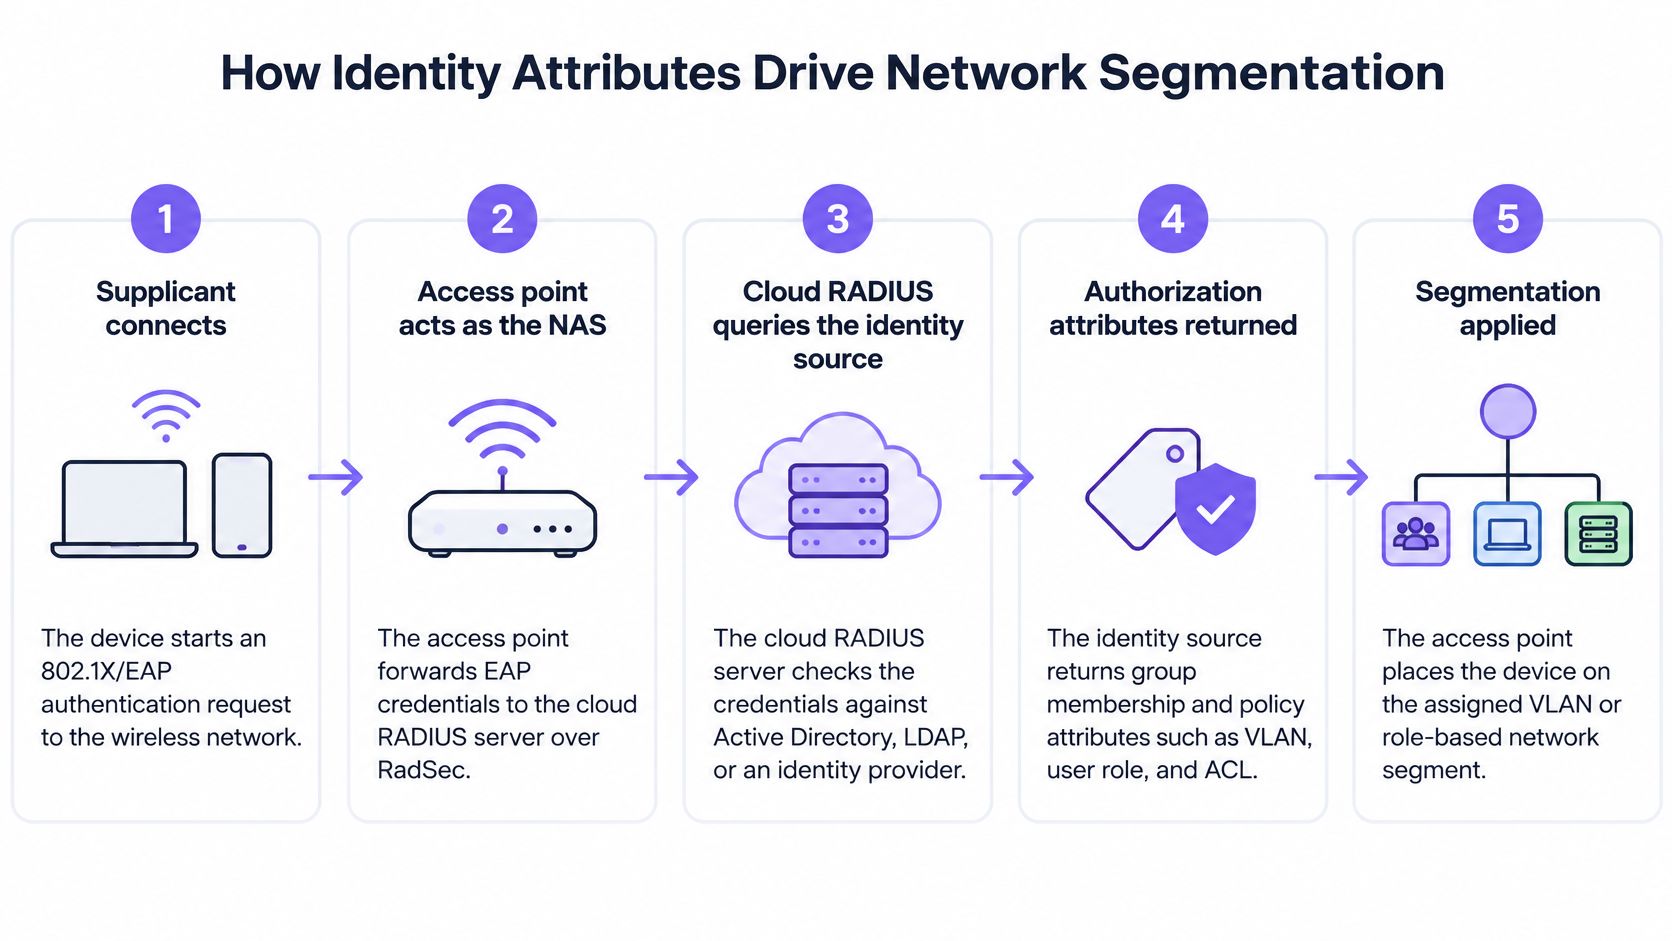
A fonte de identidade fornece informações como a associação a grupos; o RADIUS cria a resposta de autorização. Com o EAP-TLS, a validação se concentra no certificado do cliente, embora a avaliação da política também possa usar informações de diretório.
| Atributo ou família de atributos | Resultado prático |
|---|---|
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | Identifica o VLAN atribuído usando a combinação de atributos de túnel |
| Session-Timeout | Limita a duração da sessão autorizada |
| Filter-Id | Nomeia um filtro ou ACL que o dispositivo de aplicação deve compreender |
| Atributos específicos do fornecedor (VSAs) | Carregam políticas compatíveis do fornecedor, como controles de largura de banda ou configurações específicas do dispositivo |
Trate o dicionário de atributos e os mapeamentos de políticas como configuração controlada. O modelo extensível de atributos na RFC 2865 suporta dados de autorização, mas um Access-Accept bem-sucedido não comprova que o ponto de acesso aplicou o segmento pretendido.
Teste o acesso resultante, não apenas o login
Para um hospital hipotético, a equipe poderia receber o VLAN de funcionários com acesso clínico adequado às funções, os prestadores de serviços, um segmento exclusivo para internet, e os dispositivos médicos de IoT, um segmento restrito. Dispositivos que exigem bypass de autenticação MAC precisam de exceções explícitas, pois um endereço MAC não é uma prova robusta de identidade.
Valide a VLAN atribuída, o escopo DHCP, o roteamento e os destinos permitidos reais. O guia de segmentação de VLAN oferece um contexto útil para conectar a política de identidade aos limites da rede.
O vídeo em anexo oferece outra perspectiva do fluxo de trabalho de acesso.
A atribuição dinâmica pode reduzir a dispersão de SSID, mas apenas quando as VLANs e os filtros subjacentes existirem ao longo de todo o caminho pretendido. Para o RADIUS convencional, projete explicitamente regras de firewall para autenticação UDP 1812 e contabilização UDP 1813, juntamente com monitoramento e comportamento de repetição. A conectividade HTTPS comum não estabelece o alcance de RADIUS.
Resiliência de autenticação além dos SLAs de uptime
O tempo de atividade da plataforma e a autenticação bem-sucedida do usuário são métricas diferentes. Um provedor pode cumprir seu compromisso de serviço enquanto uma unidade não consegue admitir funcionários devido à falha no circuito local.
A discussão da Cloud4Wi sobre nuvem versus local destaca por que o planejamento de disponibilidade deve incluir conectividade local, dependências de identidade, acesso em cache e segurança de fallback. Estruture seus testes de aceitação em torno desses limites de falha, em vez de depender apenas de um painel indicando que o endpoint na nuvem está íntegro.
Modos de Falha e Opções de Fallback
| Falha | Quem se reconecta | Fallback |
|---|---|---|
| WAN do local inoperante | Sessões existentes podem persistir; reconexões exigem um mecanismo de autenticação local compatível | Proxy de autenticação local ou PSK de emergência estritamente restrita |
| Interrupção do provedor de identidade | Solicitações que exigem validação de identidade em tempo real falham; solicitações baseadas em certificado podem continuar se a política não tiver dependência em tempo real | Autorização em cache limitada onde houver suporte |
| Interrupção da AC ou do MDM | Dispositivos com certificados válidos geralmente conseguem se autenticar; o registro e a renovação ficam prejudicados | Renove antecipadamente e forneça um fluxo de trabalho de recuperação documentado |
| Caminho do AP para RADIUS bloqueado | Clientes que utilizam o transporte bloqueado não conseguem concluir uma nova autenticação | Caminho RadSec compatível, endpoint alternativo ou serviço local |
Uma sessão em cache não é o mesmo que uma autenticação em cache. Manter um laptop já conectado online diz muito pouco sobre sua capacidade de reconexão após roaming, reinicialização ou ao atingir o prazo limite de reautenticação.
Da mesma forma, uma interrupção no IdP não impede necessariamente todas as solicitações de EAP-TLS. Determine se o serviço requer uma pesquisa de grupo em tempo real, verificação do status da conta ou um serviço externo de revogação. Teste a política real em vez de presumir que todos os métodos compartilham as mesmas dependências.
Torne a operação degradada explícita
Para cada fallback, registre o que acontece com a atribuição de VLAN, a atualização de políticas e a revogação. Uma identidade armazenada em cache sem autorização em cache pode cair na rede errada. Um cache de autorização offline pode continuar concedendo acesso a alguém cuja conta foi desativada após a última sincronização.
Um método de acesso de emergência só é aceitável quando seus privilégios reduzidos, o responsável pela ativação e o procedimento de remoção estão documentados.
Um proxy local só ajuda na medida em que suas funções offline oferecem suporte ao método de autenticação exigido. O failover de endpoint na nuvem resolve falhas do lado do provedor; ele não pode reparar um circuito com falha no local. Um caminho WAN secundário resolve a conectividade, mas não corrigirá uma dependência de identidade indisponível.
Utilize o RadSec, RADIUS sobre TLS, onde houver suporte, para proteger o transporte e evitar a dependência de um caminho UDP legado exposto. Ele pode oferecer uma alternativa onde o UDP estiver bloqueado, mas não contornará todos os firewalls nem restabelecerá uma conexão WAN inativa. Onde o suporte nativo estiver ausente, avalie um túnel protegido ou um proxy adequado em vez de enviar o RADIUS legado desprotegido por uma rede não confiável.
Realize testes de indisponibilidade durante uma janela de mudanças controlada. Inclua um novo dispositivo, um dispositivo recorrente e uma identidade revogada; em seguida, verifique a admissão, a segmentação e a recuperação após o restabelecimento da conectividade.
Realidades do ciclo de vida de certificados e registro de dispositivos
O WiFi sem senha WiFi ainda precisa de um ciclo de vida de credenciais completo. O EAP-TLS exige autoridades de certificação confiáveis, perfis de cliente configurados corretamente, inscrição, renovação e um processo de revogação aplicável. A discussão da nuvem Keytos RADIUS identifica a PKI e as dependências de implantação como partes essenciais da operação do serviço, e não como recursos opcionais.
Os perfis de cliente devem validar a identidade esperada do servidor RADIUS e a cadeia de confiança. Instalar um certificado sem configurar a validação do servidor deixa uma parte importante da autenticação mútua incompleta.
Defina um responsável para cada tarefa do ciclo de vida
- Emissão: defina quem inscreve dispositivos corporativos, BYOD, de prestadores de serviço e IoT. Use a inscrição baseada em MDM ou um protocolo compatível, como o SCEP, quando apropriado; confirme o suporte do cliente antes de selecionar um fluxo de trabalho.
- Recuperação: forneça um caminho de inicialização (bootstrap) para dispositivos fora do domínio e para usuários cujo certificado expirado os impeça de acessar os serviços de inscrição.
- Desligamento: revogue credenciais e encerre sessões ativas por meio de comportamentos compatíveis de desconexão ou CoA. A revogação do certificado por si só não encerra necessariamente uma conexão ativa.
- Compatibilidade: teste clientes e pontos de acesso mais antigos em relação às configurações necessárias de EAP, TLS, RadSec e segurança sem fio.
Agende a renovação antes da expiração e emita alertas sobre falhas no registro, e não apenas sobre a expiração iminente. Uma janela de renovação mais ampla ajuda os dispositivos a tolerar uma interrupção temporária do MDM, mas não restaurará o serviço de registro.
Medida de segurança operacional: Teste a renovação em um dispositivo que esteve offline, e não apenas em um que se conecta todos os dias.
Modelo de custos e custo total de propriedade
O RADIUS on-premise aloca a infraestrutura e a mão de obra operacional no seu orçamento. O RADIUS em nuvem transfere a hospedagem do serviço para uma assinatura, mas não elimina todos os custos locais.
Compare ambos os modelos ao longo do seu ciclo de atualização de hardware previsto, usando os mesmos requisitos de disponibilidade, registro, registros de log e suporte. Um servidor de autenticação básico e um serviço gerenciado de acesso e identidade não são cotações equivalentes.
| Categoria de custo | Incluir na comparação |
|---|---|
| Infraestrutura local (on-premise) | Computação, licenciamento de sistema operacional e de aplicações, backups, monitoramento e recuperação de desastres |
| Assinatura de nuvem | Unidade de faturamento, compromisso mínimo, métodos de autenticação incluídos, suporte e limites de serviço |
| Resiliência | Recursos de proxy local, conectividade alternativa e operação de acesso de emergência |
| Ciclo de vida do dispositivo | MDM, ferramentas de registro, recuperação de certificados e suporte a clientes legados |
| Compatibilidade de rede | Trabalho de firmware, proxying RadSec e substituição de equipamentos onde necessário |
| Engenharia | Migração, tradução de políticas, testes de aceitação, tratamento de incidentes e documentação |
O guia de preços do RADIUS em nuvem ajuda a estruturar a comparação comercial. Confirme os preços vigentes e se a unidade de faturamento é por usuário, dispositivo, local ou ponto de acesso, em vez de presumir que as cotações consideram a mesma métrica.
Solicite uma lista por escrito de inclusões e exclusões. Em especial, separe a emissão de certificados do registro de clientes e a disponibilidade do serviço do tempo de resposta do suporte.
Não considere o custo do tempo da equipe como zero apenas porque o servidor atual já está pago. Da mesma forma, não contabilize economias teóricas de mão de obra a menos que a migração descontinue tarefas de manutenção ou infraestrutura.
Valide os requisitos da sua implantação antes de escolher
Inicie a avaliação de fornecedores com requisitos por escrito de responsabilidade das equipes que irão operar a rede. Uma demonstração usando um laptop limpo e um único ponto de acesso não é evidência suficiente para um parque heterogêneo.
Utilize esta lista de verificação para organizar a revisão técnica e, em seguida, adicione os requisitos de falha e recuperação específicos do seu local.
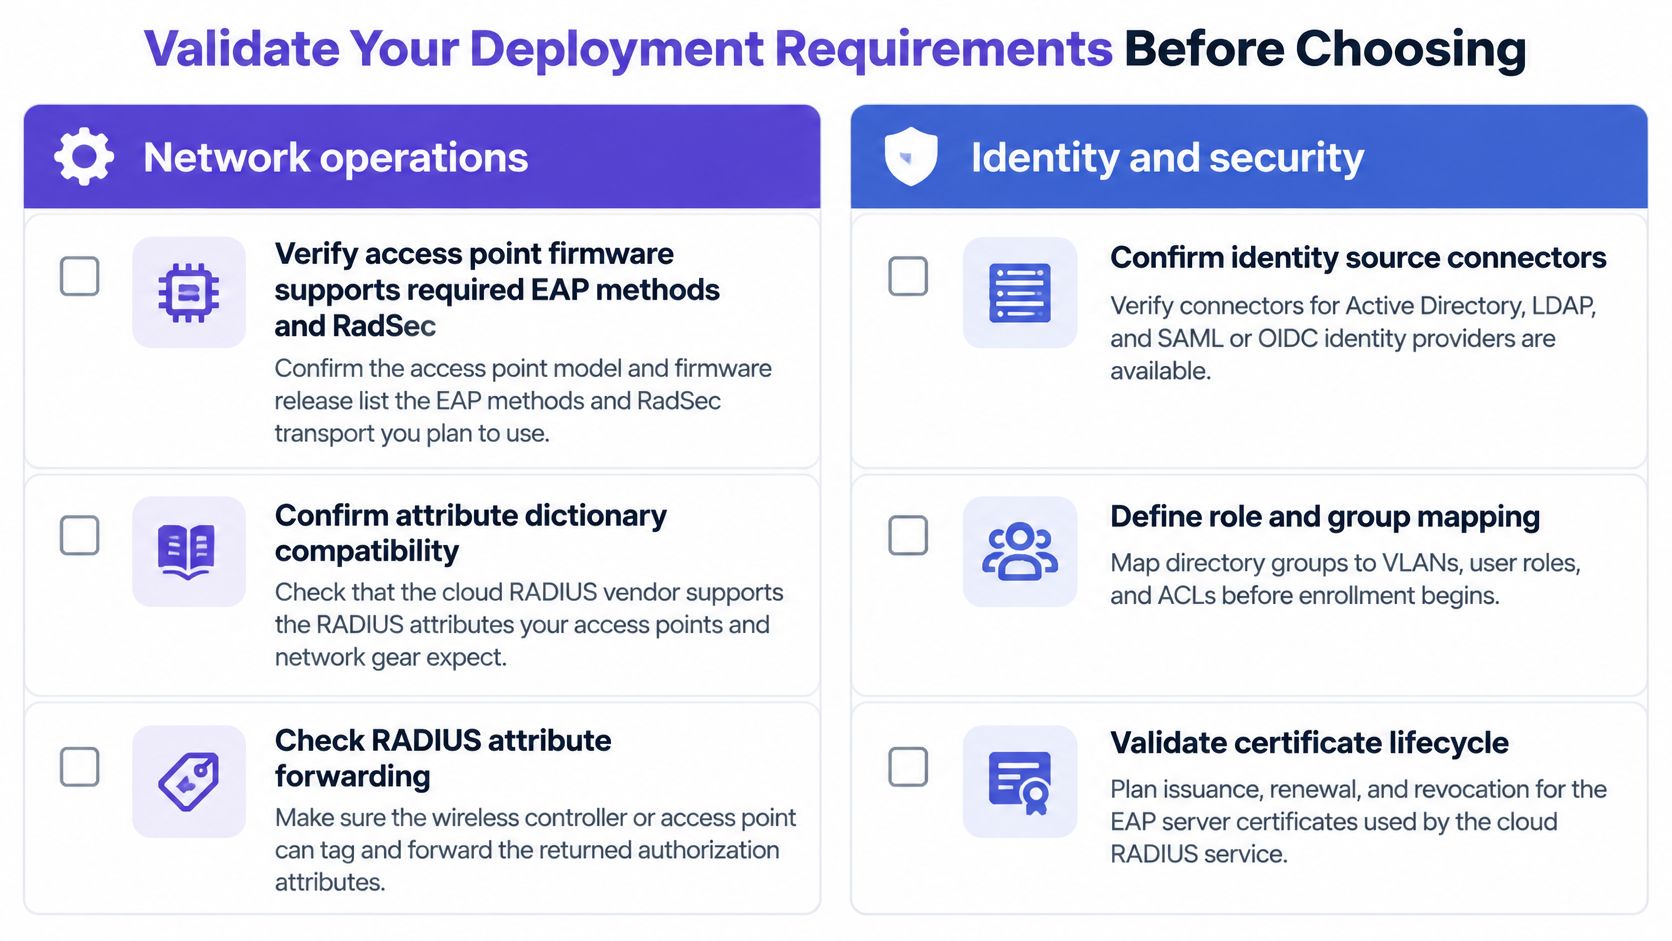
Atribua critérios de aceitação por função
- Operações de rede: Registre modelos e firmware de pontos de acesso, tratamento de EAP necessário, suporte a transporte e dicionários de atributos. Demonstre o failover de endpoints, inspecione os atributos retornados e verifique a aplicação das regras com testes de tráfego.
- Identidade e segurança: Audite a confiança da AC e os nomes de servidor esperados nos perfis de cliente. Meça o comportamento de desativação de conta e de encerramento de sessão, e confirme a exportação de logs, a retenção e os controles de acesso.
- Instalações e gestão patrimonial: Mapeie funcionários, convidados, locatários, concessões e IoT para políticas de acesso aprovadas. Nomeie um responsável pela integração de cada grupo e uma pessoa autorizada que possa ativar o acesso de emergência.
- Gerenciamento de serviços: Documente os limites de escalonamento, as condições de reversão (rollback) e as evidências necessárias para encerrar um incidente de autenticação.
Para ambientes mistos, nossa sobreposição em nuvem de acesso Purple é compatível com pontos de acesso Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Nosso Cloud RADIUS substitui o Cisco ISE, o Aruba ClearPass, o Microsoft NPS e o FreeRADIUS, geralmente em um fim de semana, com PKI gerenciada que emite e renova automaticamente cada certificado. Considere essa janela de migração separadamente do tempo necessário para aprovar políticas e validar dispositivos.
Execute um piloto com laptops gerenciados representativos, celulares, BYOD e dispositivos IoT com recursos limitados. Teste a matriz de falhas, meça o sucesso da autenticação e os tempos de recuperação sob estresse e inspecione as permissões de acesso resultantes. Aprove a implementação apenas quando sua equipe puder explicar tanto uma conexão com falha quanto uma conexão bem-sucedida autorizada incorretamente.
O Purple Access oferece RADIUS gerenciado em nuvem e PKI para acesso orientado por identidade na sua infraestrutura sem fio existente. Visite o Purple Access para agendar uma sessão de design liderada por engenheiros, trazendo seu inventário de pontos de acesso, fluxos de identidade e requisitos de indisponibilidade para que você possa definir um piloto mensurável antes da migração.


